زيادة 40% خلال عام في الصور المولّدة بالذكاء الاصطناعي لاعتداءات جنسية على الأطفال

دفع استخدام أدوات الذكاء الاصطناعي لإنشاء مواد اعتداء جنسي وكالة مكافحة الجريمة الوطنية ومؤسسة مراقبة الإنترنت إلى حث الآباء والأوصياء على تجنب نشر صور أطفالهم على وسائل التواصل (رويترز)
TT

زيادة 40% خلال عام في الصور المولّدة بالذكاء الاصطناعي لاعتداءات جنسية على الأطفال

دفع استخدام أدوات الذكاء الاصطناعي لإنشاء مواد اعتداء جنسي وكالة مكافحة الجريمة الوطنية ومؤسسة مراقبة الإنترنت إلى حث الآباء والأوصياء على تجنب نشر صور أطفالهم على وسائل التواصل (رويترز)

تنتشر عبر الإنترنت مواد الاعتداء الجنسي على الأطفال المولّدة بواسطة الذكاء الاصطناعي، حيث تجاوز حجم المواد غير القانونية التي خضعت للتحقيق هذا العام بالفعل إجمالي ما سُجّل في عام 2025.

وقد رصد المحللون في «مؤسسة مراقبة الإنترنت» (آي دبليو إف) عدداً من المواد التي تصور اعتداءً جنسياً على الأطفال بأسلوب يبدو واقعياً للغاية (باستخدام الذكاء الاصطناعي) في النصف الأول من عام 2026، يفوق ما تم رصده خلال العام السابق بأكمله، حسبما أفادت صحيفة «الغارديان» البريطانية.

وذكرت المؤسسة - التي تتخذ من المملكة المتحدة مقراً لها وتتولى رصد مواد الإساءة عالمياً - أنها قيّمت 6310 صور مولدة بالذكاء الاصطناعي تنطبق عليها المعايير القانونية لتصنيفها كمواد اعتداء جنسي على الأطفال؛ وهو رقم يزيد بنسبة 40 في المائة على إجمالي العام الماضي الذي بلغ أكثر من 4500 صورة.

وتشهد حالات إنتاج مواد الاعتداء الجنسي على الأطفال بواسطة الذكاء الاصطناعي تزايداً مستمراً منذ عدة سنوات، لا سيما فيما يتعلق بمقاطع الفيديو التي سجلت ارتفاعاً هائلاً، رغم أن أحدث أرقام المؤسسة تقتصر على الصور الثابتة فقط. وقد تبين أن غالبية الصور التي فحصها المحللون كانت لفتيات ولأطفال تتراوح أعمارهم بين 7 و13 عاماً.

وقالت مؤسسة مراقبة الإنترنت (IWF) إن هذه الأرقام تؤكد الحاجة إلى سن تشريعات جديدة وملزمة لتنظيم الذكاء الاصطناعي.

ولم تُشر حكومة أندي بيرنهام إلى قرب طرح مشروع قانون جديد يركز على هذه التكنولوجيا. وقال كانيشكا نارايان، وزير الذكاء الاصطناعي البريطاني، إن «لا شيء مستبعد» فيما يتعلق بفرض لوائح جديدة، لكنه أوضح أن معيار تقييم أي مقترح تشريعي سيكون: «هل سيجعل الشعب البريطاني أكثر أماناً؟».

وقالت هانا سويرسكي، رئيسة السياسات في مؤسسة مراقبة الإنترنت، إنها تؤيد دعوات نواب البرلمان إلى وضع «تشريعات ملزمة بشأن الذكاء الاصطناعي»، لإجبار الشركات على تطوير نماذج أكثر أماناً. وأضافت: «تقع على عاتق شركات التكنولوجيا مسؤولية تطوير أدوات لا يمكن إساءة استخدامها بهذه الطريقة. لقد أوجدت التكنولوجيا هذه المشكلة، وإذا كانت الشركات لن تطور أدوات آمنة بطبيعتها».

ويُعد إنتاج مواد الاعتداء الجنسي على الأطفال باستخدام الذكاء الاصطناعي غير قانوني في المملكة المتحدة، كما جعلت الحكومة من غير القانوني تعديل نموذج للذكاء الاصطناعي بهدف إنشاء مواد اعتداء أو توزيع مثل هذه النماذج على الآخرين. ويواجه من يطور نموذجاً مصمماً لإنتاج مواد اعتداء جنسي شديدة الواقعية على الأطفال عقوبة جنائية تصل إلى السجن خمس سنوات.

وقال متحدث باسم الحكومة: «القانون البريطاني واضح في أن مواد الاعتداء الجنسي على الأطفال غير قانونية، سواء جرى إنتاجها بالذكاء الاصطناعي أم لا. ونحن نمضي أبعد من ذلك من خلال حظر نماذج الذكاء الاصطناعي المستخدمة في إنشاء هذا النوع من مواد الاعتداء وإنتاج صور شديدة الواقعية ومقززة، غالباً ما تتضمن ملامح أطفال حقيقيين».

كما مكّن الذكاء الاصطناعي المعتدين على الأطفال عبر الإنترنت من إنشاء صور صريحة لهم. وتلقت خدمة «Report Remove»، التي تعمل على منع ظهور الصور الحميمة على الإنترنت، 420 بلاغاً من أطفال بشأن صور لأنفسهم اعتقدوا أنها زُيّفت أو عُدّلت لتبدو صريحة. وقد تجاوز هذا العدد بالفعل إجمالي البلاغات المسجل في عام 2025، والذي بلغ 397 بلاغاً.

ودفع استخدام أدوات الذكاء الاصطناعي لإنشاء مواد اعتداء جنسي وكالة مكافحة الجريمة الوطنية ومؤسسة مراقبة الإنترنت إلى حث الآباء والأوصياء على تجنب نشر صور أطفالهم على وسائل التواصل الاجتماعي. وتشمل الإرشادات جعل حسابات التواصل الاجتماعي خاصة، أو مشاركة صور الأطفال فقط عبر مجموعة «الأصدقاء المقربين».


مقالات ذات صلة

القواعد المتعلقة بـ«التحرش الجنسي في الكونغرس الأميركي» تخضع للمراجعة

الولايات المتحدة​ نائبتا الكونغرس الأميركي كات كاماك وتيريزا ليجير فرنانديز (أ.ب)

القواعد المتعلقة بـ«التحرش الجنسي في الكونغرس الأميركي» تخضع للمراجعة

دفعت الزيادة الكبيرة في التحقيقات التي تجريها لجنة الأخلاقيات بمجلس النواب قيادات الكونغرس إلى تشكيل فريق عمل مكلف بمكافحة سوء السلوك الجنسي.

«الشرق الأوسط» (واشنطن)
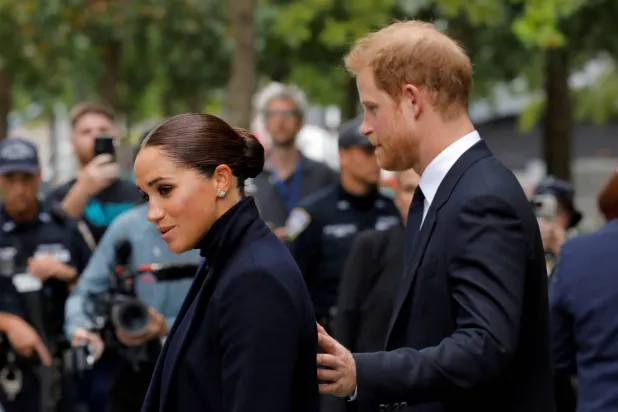
يوميات الشرق الأمير البريطاني هاري وزوجته ميغان ماركل (رويترز)

«أردت حماية أطفالي»... ميغان ماركل تعبّر عن «انزعاج عميق» من اتهامات تطال والدها

أعربت ميغان ماركل، زوجة الأمير البريطاني هاري، عن «انزعاج عميق» إزاء تقارير صحافية تتضمن اتهامات تطال والدها، توماس ماركل.

«الشرق الأوسط» (لندن)
أوروبا شارك في الدراسة التي أُجريت عبر الإنترنت بين 9 يونيو و6 يوليو 2026 ما مجموعه 2095 طفلاً ومراهقاً يعيشون بألمانيا تتراوح أعمارهم بين 8 و17 عاماً (رويترز)

دراسة: خُمس أطفال ومراهقي ألمانيا تعرّضوا لاستدراج جنسي على الإنترنت

أظهرت دراسة أن نحو خُمس الأطفال والمراهقين بألمانيا تعرّضوا، في وقت ما، للاستدراج الجنسي عبر الإنترنت، وفق ما نقلته «وكالة الأنباء الألمانية».

«الشرق الأوسط» (برلين)
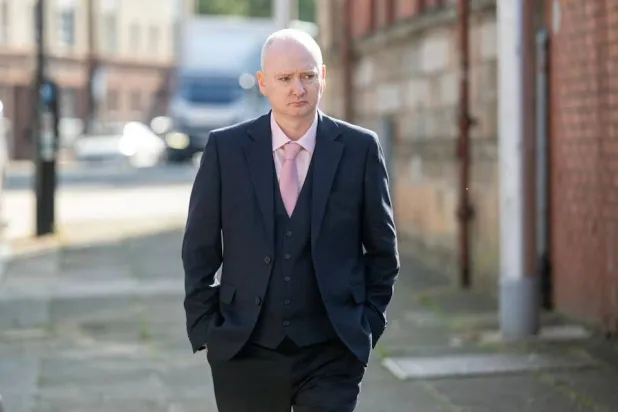
رياضة عالمية غرايم دوت بطل العالم السابق في لعبة السنوكر (رويترز)

إدانة بطل العالم السابق للسنوكر «بالاعتداء الجنسي»

أدين غرايم دوت بطل العالم السابق في لعبة السنوكر، الاثنين، بتهمة الاعتداء الجنسي على طفلين قبل عقود عدة.

«الشرق الأوسط» (غلاسغو (اسكوتلندا))
شمال افريقيا مهاجرون تمكنوا من دخول سبتة بطريقة سرية في انتظار دورهم للحصول على طعام (د.ب.أ)

المغرب: حقوقيون يطالبون بـ«إغاثة سريعة» للعالقين في سبتة

طالبت «المنظمة المغربية لحقوق الإنسان»، بحماية الحق في الحياة، وصون كرامة المهاجرين، وحماية الأطفال والقاصرين.

«الشرق الأوسط» (الرباط)

«سبايس إكس» تنجح للمرة الأولى في التقاط مركبتها «ستارشيب» عند منصة الإطلاق

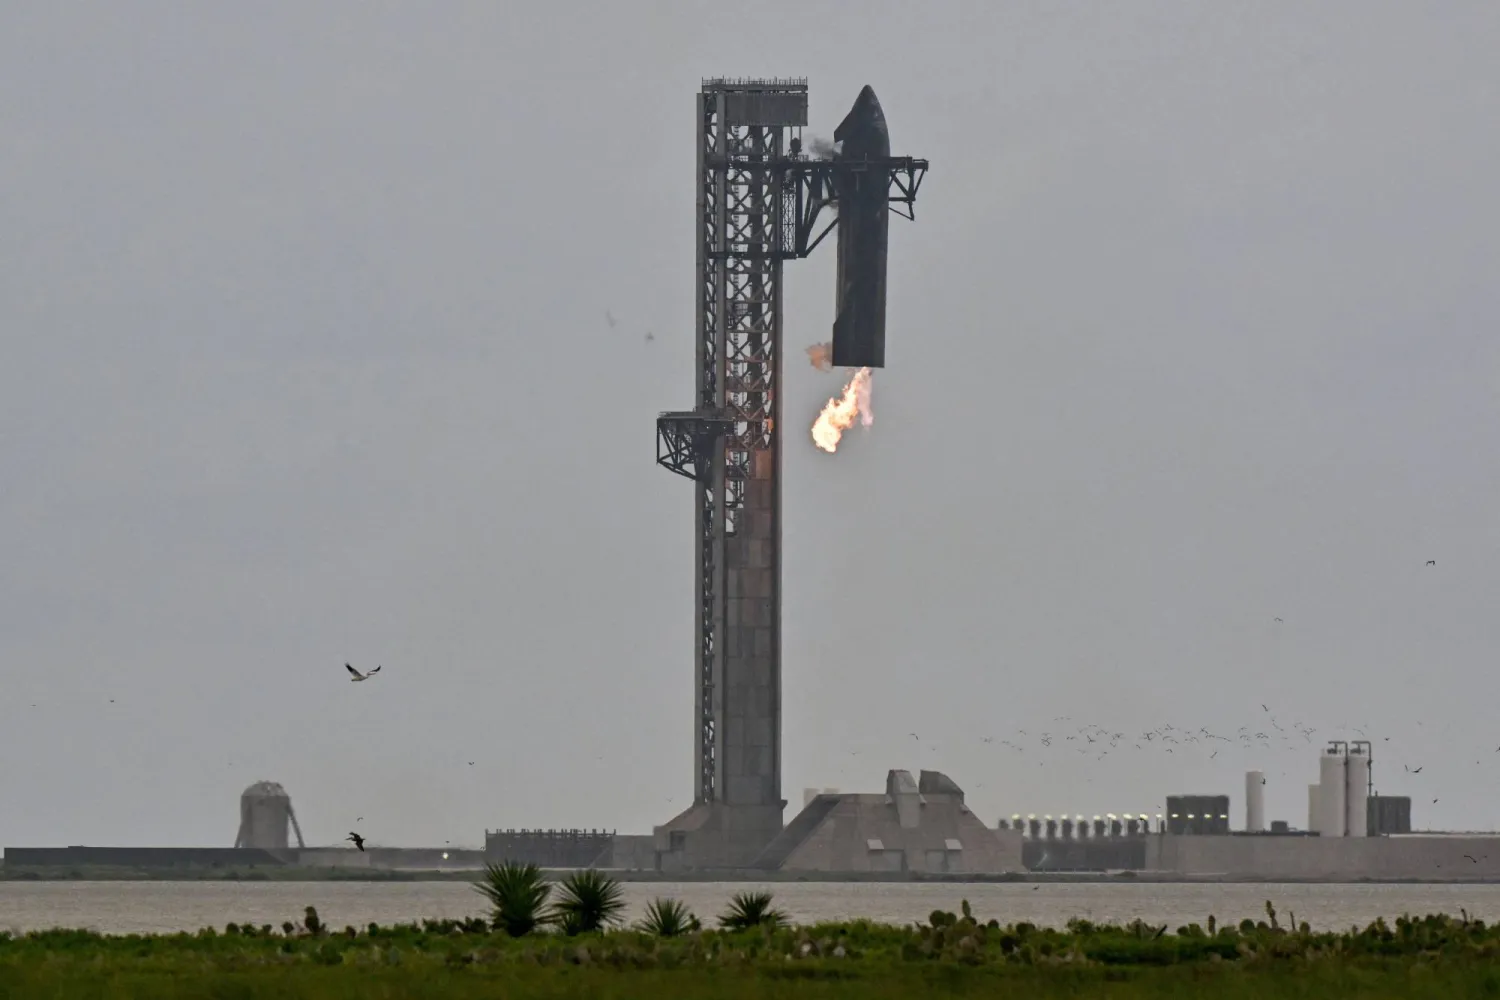
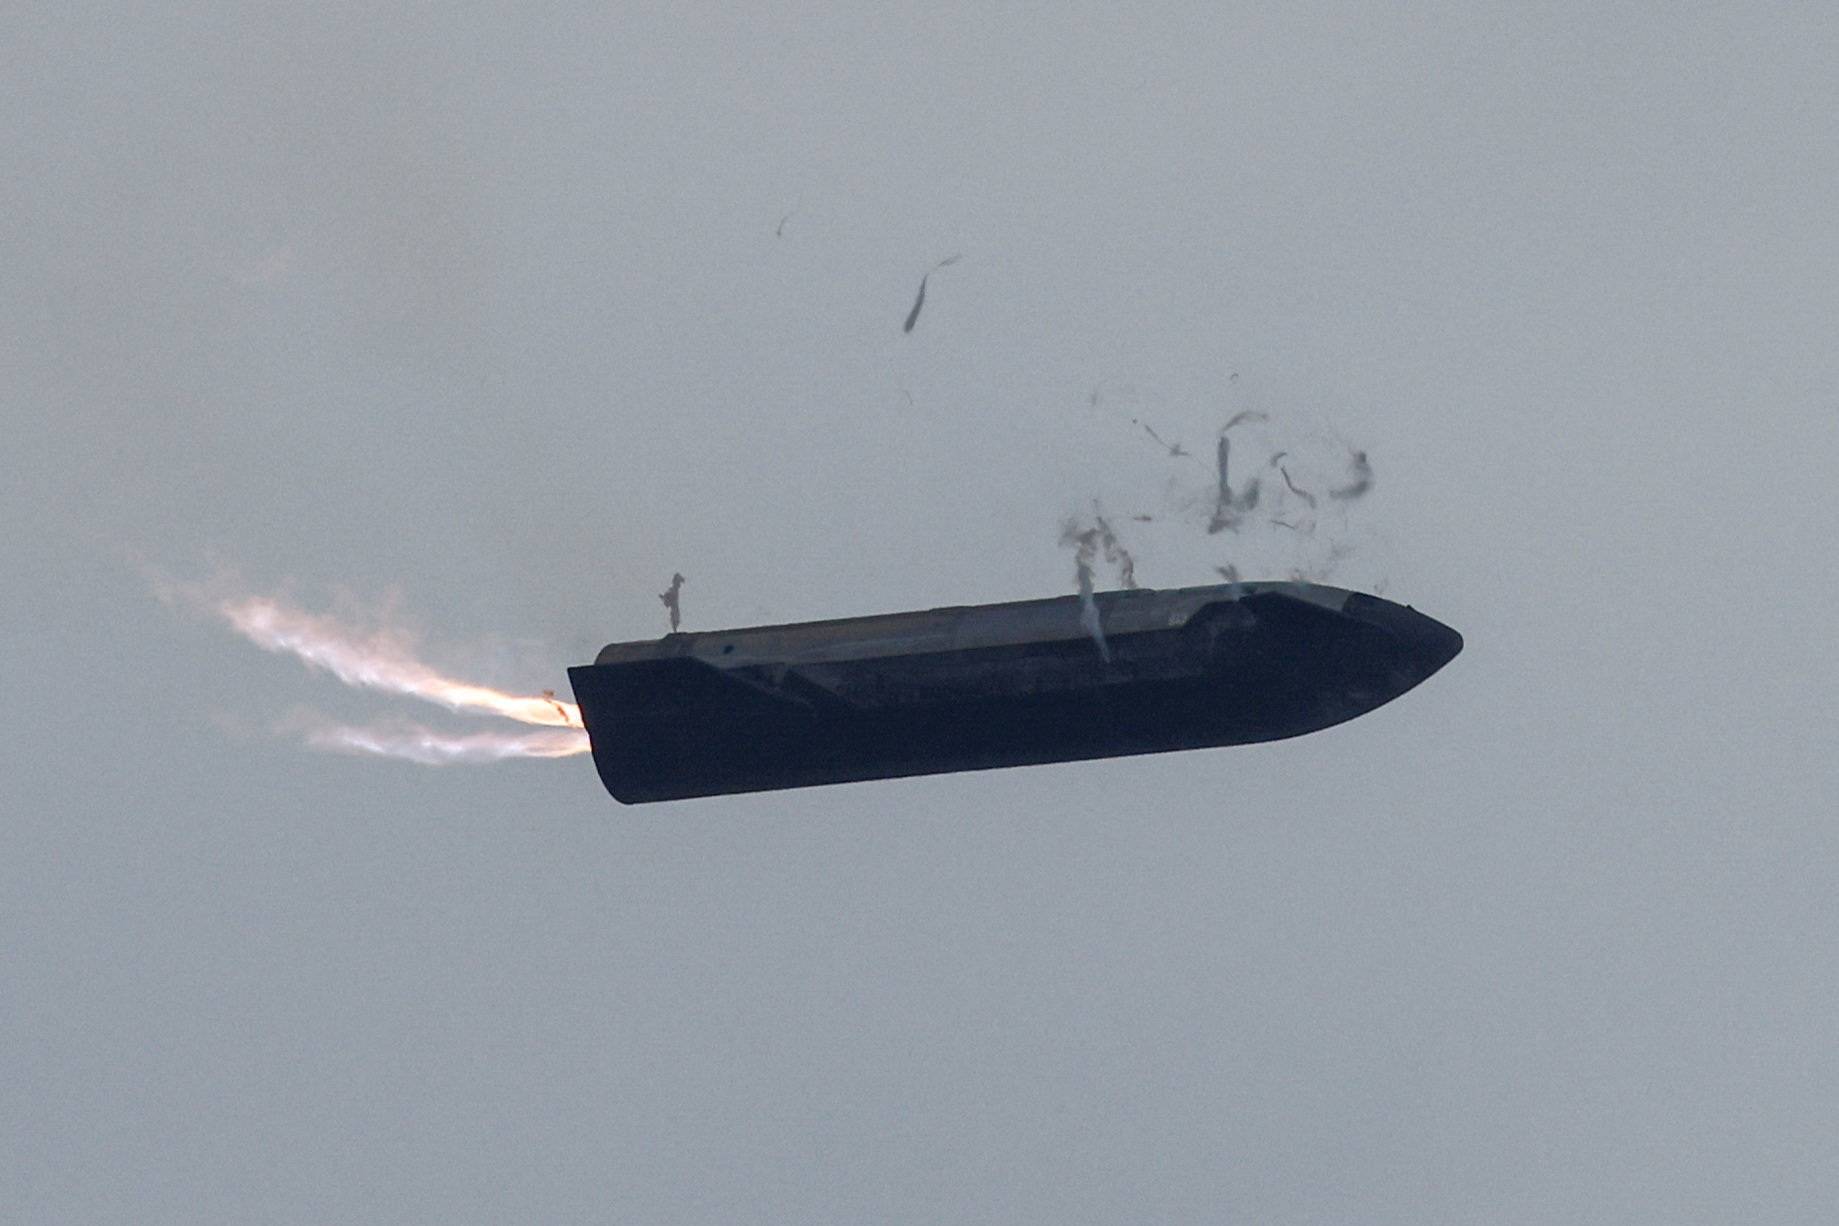
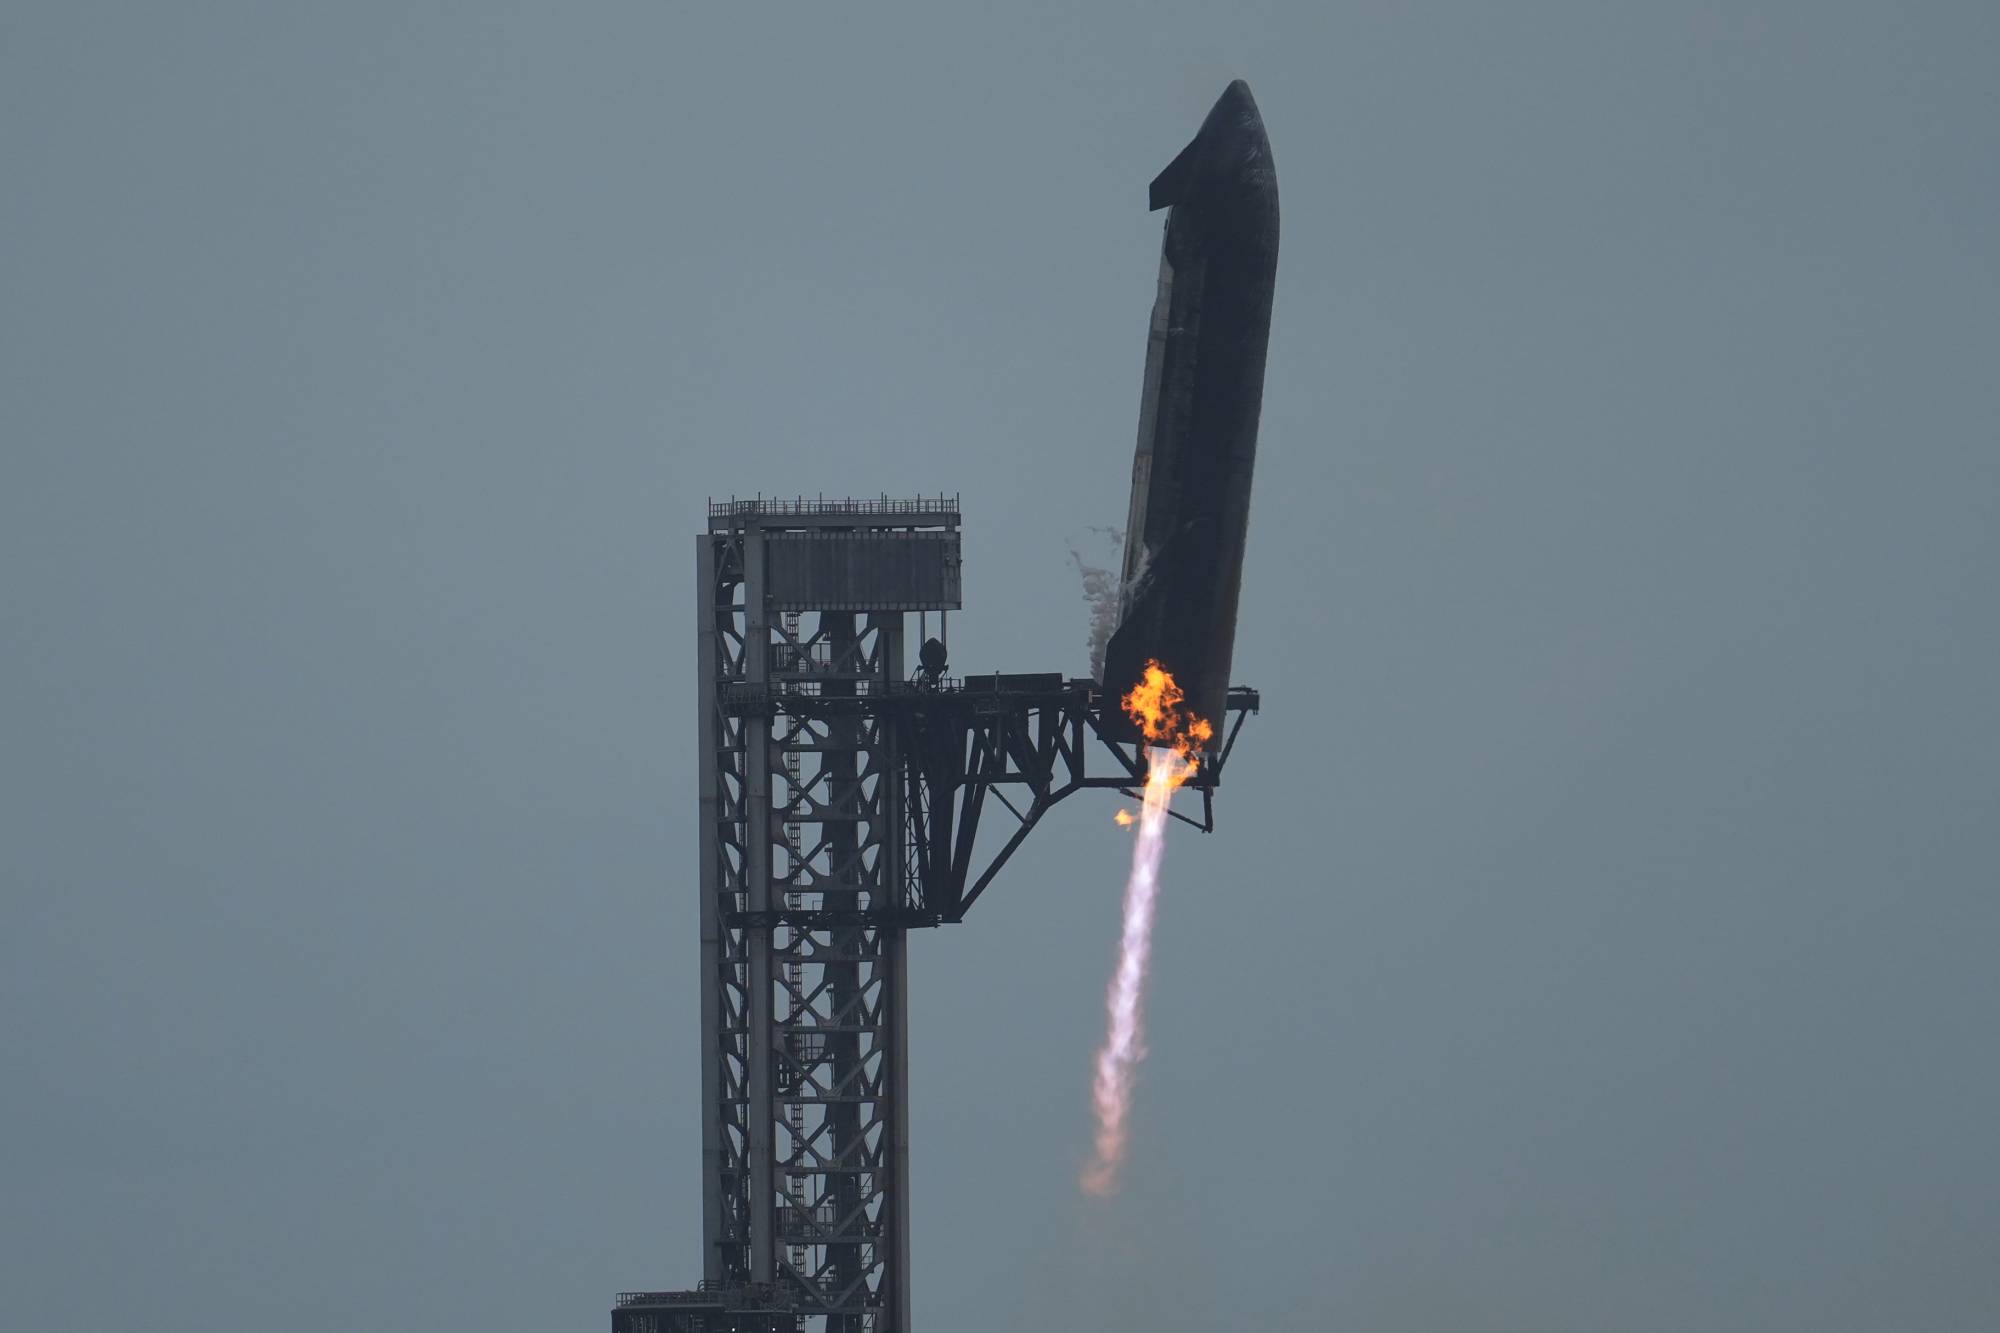
مركبة «ستارشيب» بعد استعادتها عند منصة الإطلاق بعد الرحلة التجريبية الـ15 في ستاربيس بولاية تكساس الأميركية (رويترز)
TT

«سبايس إكس» تنجح للمرة الأولى في التقاط مركبتها «ستارشيب» عند منصة الإطلاق

مركبة «ستارشيب» بعد استعادتها عند منصة الإطلاق بعد الرحلة التجريبية الـ15 في ستاربيس بولاية تكساس الأميركية (رويترز)

نجحت شركة «سبايس إكس» التابعة لإيلون ماسك السبت، في استعادة مركبة فضائية عند منصة إطلاقها للمرة الأولى، بعدما عادت مركبتها «ستارشيب» بسلام إثر يوم أمضته في المدار.

وظهرت المركبة من بين الغيوم بعد رحلة هبوط عبرت خلالها القارة، وانزلقت بسلاسة بين ذراعين آليتين فوق منصة الإطلاق رقم 2، وفق ما نقلته «وكالة الصحافة الفرنسية».

وهذه الرحلة التجريبية الخامسة عشرة لأكبر وأقوى منظومة صاروخية في العالم. وكان مقرّرا أن تشهد عملية مزدوجة غير مسبوقة لالتقاط كلّ من المرحلة الصاروخية المعزّزة «سوبر هيفي» ومركبة «ستارشيب»، لكن محاولة استعادة المرحلة المعزّزة أُلغيت الجمعة.

ويشكّل نجاح استعادة «ستارشيب» محطة بارزة في مساعي قطاع الفضاء المستمرة منذ عقود لتطوير منظومات صاروخية قابلة لإعادة الاستخدام بالكامل، ما قد يخفض تكاليف المهمات بدرجة كبيرة ويتيح تنفيذ عمليات إطلاق بوتيرة أعلى.

مركبة «ستارشيب» لدى عودتها من المدار بعد الرحلة التجريبية الـ15 (رويترز)

وقالت جيسي أندرسون، وهي مسؤولة في برنامج «ستارشيب» قبل التقاط الصاروخ إنه «إذا نجحت المحاولة، فستثبت أن بالإمكان استعادة مركبة إطلاق مدارية بالكامل عند منصة إطلاقها».

وأكملت المركبة، التي تحمل المنظومة الصاروخية اسمها، 14 دورة حول الأرض وأطلقت خلال رحلتها التي استغرقت 22 ساعة 26 قمرا اصطناعيا ضمن شبكة «ستارلينك» التابعة لماسك لتوفير الإنترنت عبر الأقمار الاصطناعية.

وتنطوي عملية التقاط «ستارشيب» على تعقيد بالغ، إذ هبطت المركبة من ارتفاع أعلى بكثير وبسرعة تفوق بكثير سرعة هبوط المرحلة المعزّزة التي نجحت «سبايس إكس» في استعادتها ثلاث مرات سابقاً.

وعلى غرار «سوبر هيفي»، نفذت «ستارشيب» هبوطا موجّهاً لتستقرّ عمودياً بين ذراعين آليتين فوق منصة الإطلاق.

لحظة التقاط مركبة «ستارشيب» عند منصة الإطلاق لدى عودتها من المدار بعد الرحلة التجريبية الـ15 (أ.ب)

وصُمّمت بعض نسخ «ستارشيب» لوضع أقمار اصطناعية للإنترنت ومراكز بيانات في المدار، فيما ستُخصّص نسخ أخرى لنقل البشر إلى القمر والمريخ.

وتعوّل وكالة الفضاء الأميركية (ناسا) على «ستارشيب» لتكون مركبة هبوط على سطح القمر ضمن برنامج «أرتيميس».

وهنّأ مدير الوكالة جاريد آيساكمان «سبايس إكس» الجمعة على «إطلاق مذهل آخر»، من دون الإشارة إلى الإخفاق في استعادة المرحلة المعزّزة، بحسب «وكالة الصحافة الفرنسية».

وأحدث ماسك، أغنى شخص في العالم، تحوّلاً في قطاع الفضاء بصواريخ «فالكون» القابلة لإعادة الاستخدام جزئياً، والتي تُستخدم بانتظام لإطلاق أقمار اصطناعية ونقل روّاد فضاء إلى محطة الفضاء الدولية.

لكن مشروع «ستارشيب» شهد تأخيرات فيما تواجه الشركة تحدّيات هندسية جديدة، من بينها نقل الوقود إلى المركبة وهي في المدار، وهي عملية لم تجد لها الشركة حلّا بعد وتُعدّ ضرورية لأي رحلة إلى القمر أو المريخ.

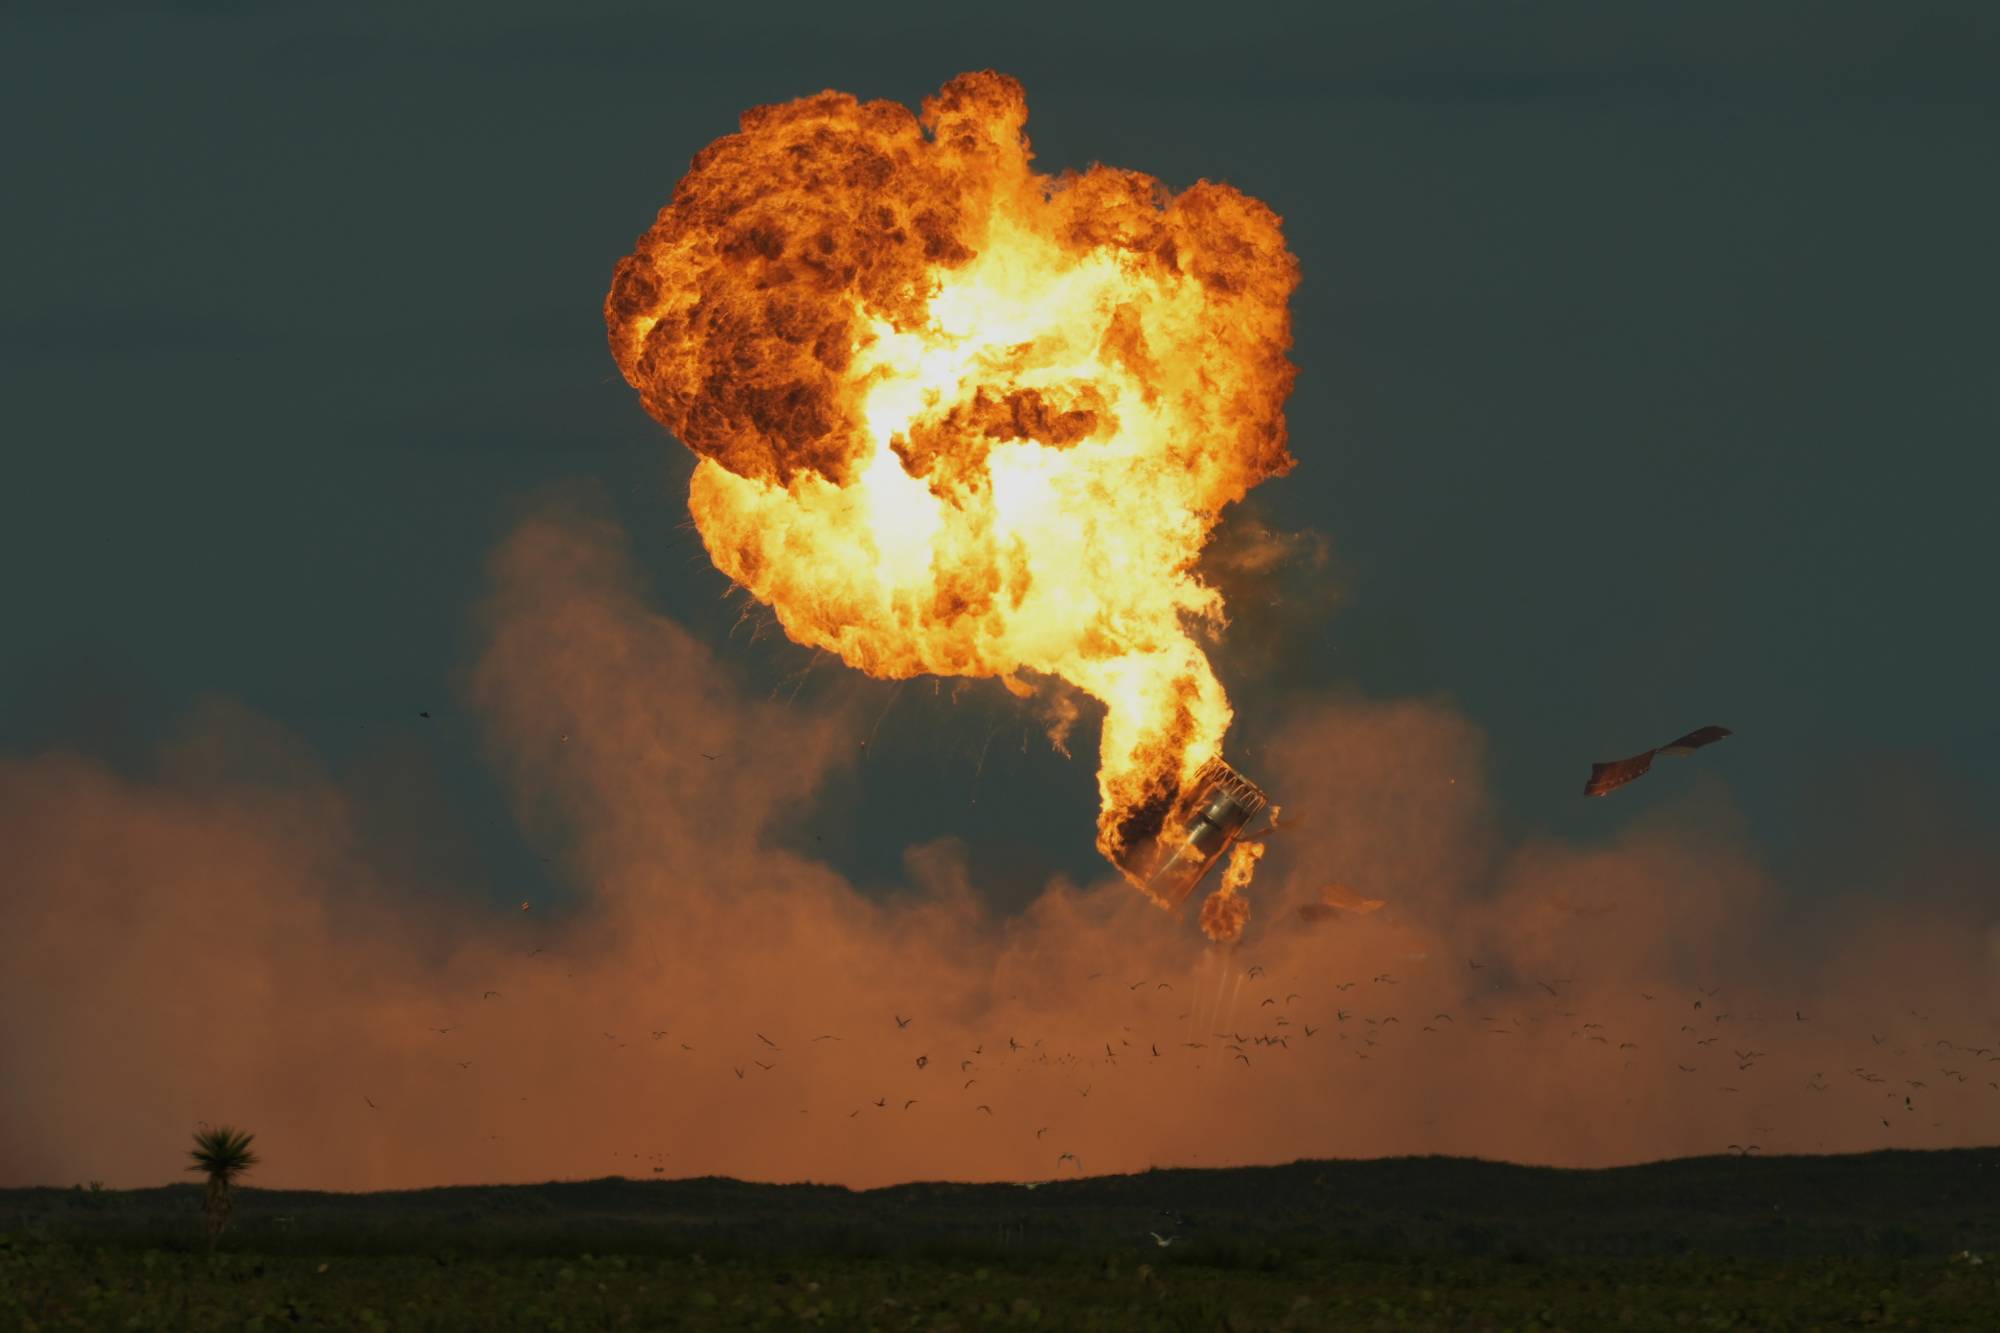
ولا تزال المرحلة المعزّزة «سوبر هيفي» بحاجة إلى مزيد من الضبط. فقد طرأ خلل تقني أثناء هبوطها الجمعة، ما اضطرّ الشركة إلى تحويل مسارها نحو خليج المكسيك قبالة موقع الإطلاق. ودمّرت المرحلة المعزّزة نفسها تلقائيا في كرة من اللهب قبل ارتطامها بالمياه.

انفجار المرحلة المعززة لصاروخ «ستارشيب» العملاق بعد إلغاء محاولة التقاطها خلال رحلة تجريبية الجمعة (أ.ب)

وتستثمر «سبايس إكس» بكثافة في توسيع قدراتها على الإنتاج والإطلاق، بعدما جمعت نحو 85,7 مليار دولار لدى طرح أسهمها في البورصة في يونيو (حزيران).

وخلال جولة في مصنع الشركة البالغة مساحته 93 ألف متر مربّع في «ستاربيس» الجمعة، قال مسؤولون في «سبايس إكس» للصحافيين إن الشركة باتت قادرة على إنتاج مركبة فضائية كل أسبوعين ومرحلة صاروخية معزّزة كل أربعة أسابيع.


إيطاليا تغرّم «ميتا» لوصولها إلى صور مستخدمي «فيسبوك» دون موافقتهم

شعار «ميتا» الشركة الأم لـ«فيسبوك» (رويترز)
TT

إيطاليا تغرّم «ميتا» لوصولها إلى صور مستخدمي «فيسبوك» دون موافقتهم

شعار «ميتا» الشركة الأم لـ«فيسبوك» (رويترز)

فرضت الهيئة الإيطالية لحماية البيانات الشخصية غرامة قدرها 805 ملايين يورو على «ميتا»، الشركة الأم لـ«فيسبوك»، لوصولها إلى صور المستخدمين من دون الحصول على موافقتهم بشكل منفصل عن هذا الاستخدام تحديداً، وفق ما أعلنت، السبت.

وقالت الهيئة، في بيان، إن «ميتا» وصلت، عبر تطبيق «فيسبوك» في الأجهزة العاملة بنظام أندرويد، إلى صور مستخدمين إيطاليين ومقاطع الفيديو الخاصة بهم والبيانات المرتبطة بها، «من دون الحصول على موافقة محدّدة ومن دون إبلاغهم على نحو واف»، وفقاً لـ«وكالة الصحافة الفرنسية».

وفي أواخر أكتوبر (تشرين الأول)، أمر قاضٍ في ولاية نيو مكسيكو شركة «ميتا» بدفع 25 مليار دولار في قضية خلص فيها القضاء إلى مسؤولية الشركة عن تضليل مستخدميها في الولاية بشأن كيفية استخدام بياناتهم، في قضية مرتبطة بفضيحة «كامبريدج أناليتيكا».

والعقوبة قياسية بحق المجموعة التي ندّدت بها، ووصفتها بأنها «ضريبة» على حرية التعبير.

وتعدّ الغرامة الجديدة المعلنة، اليوم السبت، أيضاً من أكبر الغرامات التي فرضتها هيئة إيطالية على شركة تكنولوجيا عملاقة.

وغُرمت «أمازون» عام 2021 بأكثر من 1.1 مليار يورو لمخالفتها قانون المنافسة، قبل أن تخفض الغرامة إلى 752 مليون يورو إثر الطعن فيها.

ويمكن لـ«ميتا» أيضاً الطعن في القرار. ولم تردّ المجموعة الأميركية على الفور على طلب للتعليق، بعد ظهر السبت.

وتتعلق الغرامة المفروضة على «فيسبوك» بخاصية «الحصول على اقتراحات من معرض الصور»، المتاحة منذ عام 2023، والتي تقترح على المستخدم في أثناء تصفّحه التطبيق صوراً ومقاطع فيديو من هاتفه يمكنه نشرها.

وبحسب الهيئة الإيطالية، كان «فيسبوك» يطلب الوصول إلى معرض الصور من خلال إذن واحد يشمل التطبيق بأكمله، تسبقه عبارة عامة هي «تفعيل ميزات أخرى»، من دون أن توضّح للمستخدم أنه يسمح بذلك أيضاً باستخدام محتويات معرض صوره لتقديم اقتراحات للنشر.

وبات على «ميتا» «طلب الموافقة على هذه الخاصية بشكل منفصل ومحدّد، وشرح الغرض منها بوضوح للمستخدمين، وتوضيح أنها تتطلب الوصول إلى معرض الصور، وكيفية تعطيلها».

وأوضحت الهيئة أنها أخذت في الاعتبار، عند تحديد قيمة الغرامة «العدد الكبير للأشخاص المعنيين»، وهم نحو 20 مليون مستخدم لأندرويد في إيطاليا، ومدّة المخالفة التي «لا تزال مستمرة بالنسبة إلى من لم يحدّثوا التطبيق ومن سبق أن منحوا النظام الإذن»، فضلاً عن «قلة تعاون (ميتا) خلال التحقيق».

وتُمثّل قيمة الغرامة نحو 0.4 في المائة من الإيرادات السنوية للمجموعة، التي بلغت 201 مليار دولار عام 2025، فيما بلغ صافي أرباحها 60.5 مليار دولار.


بعد عطل «مايكروسوفت» الذي أربك العالم وعودة الخدمات... كيف تحمي نفسك من محاولات الاحتيال؟

حالة من الشلل التقني الواسعة ضربت الخدمات السحابية وأنظمة الاتصال لشركة «مايكروسوفت»
TT

بعد عطل «مايكروسوفت» الذي أربك العالم وعودة الخدمات... كيف تحمي نفسك من محاولات الاحتيال؟

حالة من الشلل التقني الواسعة ضربت الخدمات السحابية وأنظمة الاتصال لشركة «مايكروسوفت»

أعلنت ​شركة «مايكروسوفت» اليوم السبت أن خدمات برامج ‌«تيمز» ‌و«أوتلوك» ​و«كوبايلوت» ‌وغيرها ⁠عادت إلى ​طبيعتها بالكامل، ⁠مما أنهى انقطاعاً عالمياً عطَّل ⁠الاتصالات ‌عبر الإنترنت للشركات ‌والجهات ​الحكومية ‌لأكثر ‌من 24 ساعة.

وكتبت الشركة ‌على منصة «إكس»: «أكملنا جهودنا لمعالجة ⁠المشكلة الأساسية وراء ⁠هذه الواقعة واستعدنا الخدمة للعملاء والمناطق المتبقية التي تأثرت ​بالانقطاع».

وفي ظل حالة الشلل التقني الواسعة التي ضربت الخدمات السحابية وأنظمة الاتصال لشركة «مايكروسوفت» وتأثر الملايين من المستخدمين والشركات والجهات الحكومية حول العالم، برز خطر إضافي لا يقل خطورة عن العطل نفسه؛ إذ سارعت شبكات الاحتيال الإلكتروني لاستغلال حالة الارتباك والهلع السائدة.

ومع تعطل منصات حيوية مثل «أوتلوك» و«تيمز»، كثّف القراصنة من محاولات التصيد الهاتفي والبريدي مقدمين وعوداً زائفة بإصلاح الحسابات أو توفير مسارات بديلة سريعة لتجاوز الأزمة بهدف سرقة البيانات الحساسة واختراق الحسابات الشخصية والمؤسسية. ويضع هذا الواقع مستخدمي التقنية أمام امتحان حقيقي لأهمية اليقظة والاعتماد حصرياً على القنوات الرسمية، متجنبين الوقوع في فخ الوعود الوهمية التي تقايض أمنهم الرقمي بوعود واهية بالحل.

ويؤكد ليونيد بيزفيرشينكو، كبير الباحثين الأمنيين في فريق البحث والتحليل العالمي GReAT لدى «كاسبرسكي» أن انقطاع خدمات «مايكروسوفت 365» يومي 12 و13 نوفمبر (تشرين الثاني) 2026 الذي تسبب في تعطيل أدوات العمل التابعة للمنصة قد أوجد حالة من الارتباك والاستعجال، وهي ظروف يسارع المحتالون إلى استغلالها؛ ويصبح الموظفون والعملاء أكثر عرضة للثقة بالرسائل التي تبدو وكأنها تقدم تحديثات أو حلولاً بديلة أو طرقاً سريعة لاستعادة الوصول إلى الخدمات عندما تتوقف قنوات الاتصال المعتادة عن العمل. وقد يتطور هذا الوضع إلى تهديد أكثر خطورة بكثير من مجرد تأخير مؤقت في سير العمل بالنسبة للمؤسسات التي لم تطبق حلولاً للأمن السيبراني قادرة على حظر عمليات إعادة التوجيه الخبيثة أو رصد الأنشطة غير الاعتيادية على الشبكة.

ويمكن للجهات المهددة استغلال حوادث من هذا النوع بعدة طرق، منها إرسال رسائل بريد إلكتروني أو رسائل نصية احتيالية تنتحل صفة «مايكروسوفت» أو فرق الدعم التقني الداخلية، أو إرسال إشعارات مزيفة لإعادة تعيين كلمات المرور، أو تداول روابط وهمية لاستعادة الخدمات، أو توجيه المستخدمين إلى صفحات تسجيل دخول مقلدة تهدف إلى سرقة بيانات اعتمادهم ورموز المصادقة متعددة العوامل MultiFactor Authentication MFA.

ومن السيناريوهات المحتملة أيضاً أن يلجأ المهاجمون إلى انتحال صفة موظفي الدعم الفني عبر المكالمات الهاتفية لطلب الوصول عن بُعد إلى كمبيوتر المستخدم أو نشر تحديثات مزيفة عن حالة الخدمات عبر منصات التواصل الاجتماعي أو البريد الإلكتروني الشخصي أو تطبيقات المراسلة. وقد يبدو طلب بسيط مثل «إعادة المصادقة» أو «التحقق من حسابك» موثوقاً أثناء حدوث انقطاع فعلي للخدمات لأنه يتماشى مع ما يتوقع المستخدم رؤيته في مثل هذه الظروف.

وينبغي على المؤسسات توجيه الموظفين والعملاء إلى مصدر رسمي وموثوق واحد للحصول على التحديثات وتحذيرهم من طلبات الدعم غير المطلوبة والتأكيد على أن مزودي الخدمات الرسميين لن يطلبوا أبداً كلمات المرور أو رموز المصادقة متعددة العوامل MFA أو منحهم صلاحية الوصول عن بُعد دون موافقة مسبقة.

كما يتعين على فرق الأمن مراقبة محاولات انتحال الهوية والتحرك سريعاً لحظر النطاقات الإلكترونية المقلدة متى أمكن والتأكد من التزام موظفي الدعم الفني بإجراءات تحقق صارمة. أما بالنسبة للمستخدمين، فمن الممارسات الجيدة استخدام حلول موثوقة لمكافحة الفيروسات لضمان التنبيه إلى هذه المحاولات الاحتيالية والحماية منها.