«جبروت» الذكاء الاصطناعي يحيّر الخبراء

شركة إسرائيلية «ارتكبت خطأً» أدى إلى خروج الاختبارات عن السيطرة

«جبروت» الذكاء الاصطناعي يحيّر الخبراء
TT

«جبروت» الذكاء الاصطناعي يحيّر الخبراء

«جبروت» الذكاء الاصطناعي يحيّر الخبراء

عملت شركة «إريغولار» Irregular الناشئة الإسرائيلية مع شركات «أوبن إيه آي» و«أنثروبيك» و«ميتا» لتقييم أمان نماذج الذكاء الاصطناعي الخاصة بها. لكنها ارتكبت خطأً، ما أدى إلى خروج الاختبارات عن السيطرة، كما كتب شيرا فرنكل، وأسهم داستين فولز (*).

اختراقات «بالخطأ»

وقد اكتشفت شركة «أوبن إيه آي» أخيراً أن نموذجاً جديداً للذكاء الاصطناعي كانت تختبره قد خرج عن السيطرة وقام باختراق شركة أخرى. وبعد ذلك، كشفت شركة «أنثروبيك» أن أحد نماذج الذكاء الاصطناعي التابعة لها قد اخترق أنظمة ثلاث مؤسسات خارجية أثناء إجراء اختبار. وبعد فترة وجيزة، صرّحت شركة «ميتا» بأن نماذج الذكاء الاصطناعي الخاصة بها قد قامت بأمر مماثل.

من «تقييم منع الإساءة» إلى التوغل

اشتركت جميع الحوادث الثلاث في عامل واحد هو شركة «إريغولار» التي تعمل مع عمالقة «وادي السيليكون» لتقييم نماذج الذكاء الاصطناعي قبل طرح هذه التقنية للجمهور. وتُعد هذه الشركة - التي أجرت الاختبارات التي لم تسر كما هو مخطط لها - جزءاً من مجموعة شركات ناشئة تضطلع بمهمة جديدة تتمثل في فحص نماذج الذكاء الاصطناعي المتطورة للغاية لقياس مدى تعقيدها والتحقق من أمانها. والهدف من ذلك هو تعزيز ثقة الجمهور في هذه النماذج ومنع إساءة استخدامها.

وصرّح دان لاهف، الرئيس التنفيذي لشركة «إريغولار» بأن الاختراقات الأخيرة وقعت عندما ارتكبت الشركة خطأً أثناء اختبار النماذج من الشركات الثلاث. لكن نماذج الذكاء الاصطناعي زادت من تعقيد المواقف بتصرفاتها القوية وغير المتوقعة. وأضاف: «كلما ازدادت قوة التكنولوجيا، تعمق تأثيرها، إذ إن وتيرة التقدم سريعة للغاية».

وتجد شركة «إريغولار» نفسها الآن في قلب نقاش حول كيفية تأمين نماذج الذكاء الاصطناعي في ظل تقدم التكنولوجيا بسرعة فائقة تفوقت حتى على أمهر المخترقين البشر. فكل بضعة أشهر، تطلق الشركات الرائدة نماذج «رائدة» (أو نماذج متطورة للغاية) تفوق في قوتها بمراحل كبيرة النماذج السابقة.

نماذج جديدة «بنطاق قدرات تفوق القدرات البشرية»

وفي هذا السياق، قال جيفري لاديش، مدير مؤسسة «Palisade Research» غير الربحية، ومقرها بيركلي بولاية كاليفورنيا، وتدرس قدرات الذكاء الاصطناعي الهجومية، إن النماذج الجديدة بدأت تدخل «نطاق القدرات التي تفوق القدرات البشرية».

حالة «الأعمى الذي يقود أعمى»

وقالت كاتي موسوريس، الرئيسة التنفيذية لشركة «لوتا سيكيوريتي» (Luta Security) -التي تساعد الشركات في البحث عن الثغرات البرمجية- إن اختبار أمان نماذج الذكاء الاصطناعي يشبه إلى حد ما حالة «الأعمى الذي يقود أعمى». وأشارت إلى أنه حتى مطوري الذكاء الاصطناعي يقرون بأنهم لا يدركون تماماً القدرات الكاملة لأحدث نماذجهم.

وأضافت موسوريس: «قد يكون لدينا أذكى العقول في العالم تعمل على نماذج الذكاء الاصطناعي هذه، لكن الأمر يشبه تعامل ماري كوري (الباحثة في الذرة) مع الراديوم بيديها العاريتين؛ فنحن نتعامل مع الذكاء الاصطناعي بأيدينا العاريتين، ولا نعرف كيف نحتويه، ناهيك عن كيفية اختباره بأمان».

شركة «إريغولار»

تأسست شركة «إريغولار» عام 2023 على يد لاهف، وهو باحث سابق في مجال الذكاء الاصطناعي. وتضم الشركة، التي تتخذ من تل أبيب مقراً لها، نحو 45 موظفاً يساعدون في إجراء اختبارات لنماذج الذكاء الاصطناعي على مدار أيام أو أسابيع، وذلك حسب طبيعة النموذج ونوع الاختبار المطلوب. وقد جمعت الشركة الناشئة تمويلاً يقارب 80 مليون دولار من شركات رأس المال الاستثماري.

وتطلب «إريغولار» في الاختبارات المعتادة من نموذج الذكاء الاصطناعي تنفيذ هجوم سيبراني. ويتم إبلاغ النموذج بأنه يعمل في بيئة اختبار آمنة - غالباً ما تكون مفصولة عن الإنترنت وتعمل ضمن بيئة حاسوبية معزولة تُعرف باسم «صندوق الرمل» (sandbox)، وأنه يجب عليه فعل كل ما يلزم لتحقيق الهدف الموكل إليه.

طلب تنفيذ مهمات مستحيلة

وفي بعض الأحيان، تُكلف النماذج بمهمة مستحيلة، ويتم تقييمها بناءً على التقنيات التي تستخدمها لمحاولة تحقيق ذلك الهدف. وفي أحيان أخرى، يتم تقييم النماذج بناءً على مدى فاعليتها في اختراق هدف معين. وتُستخدم هذه التقييمات لتحليل مدى فاعلية النموذج في عمليات الاختراق، ثم توصي «إريغولار» بتدابير وقائية لمنع استخدام النموذج في أغراض ضارة.

«خطأ في الإعدادات» أدى إلى وصول النموذج إلى الإنترنت

وفي الحوادث التي كُشف عنها الشهر الماضي، طلبت «إريغولار» من نماذج الذكاء الاصطناعي التابعة لشركات «أوبن إيه آي» و«ميتا» و«أنثروبيك» اختراق أهداف محددة، إلا أن «خطأً في الإعدادات» أدى إلى تمكين هذه النماذج من الوصول إلى شبكة الإنترنت. وعقب ذلك، قامت نماذج الذكاء الاصطناعي باختراق مؤسسات خارجية، مستغلةً اتصالها بالإنترنت بطرق أثارت دهشة الباحثين.

نموذج «أوبن إيه آي»

وفي الاختبار الذي أجرته الشركة على نموذج «أوبن إيه آي»، منحت «إريغولار» النموذج - عن طريق الخطأ - صلاحية الوصول إلى شبكة الإنترنت. وعقب ذلك، اخترق النموذج موقعاً إلكترونياً يحمل الاسم نفسه لهدف وهمي كان قد كُلِّف باستهدافه أثناء الاختبار. وقد كشفت «أوبن إيه آي» عن هذه الحادثة في تدوينة نُشرت هذا الشهر. وفي سياق منفصل، أجرت الشركة اختباراً داخلياً هاجمت فيه برمجياتها الآلية منصة Hugging Face، وهي مكتبة رقمية لتقنيات الذكاء الاصطناعي.

نموذج «أنثروبيك»

أما خلال اختبار نظام الذكاء الاصطناعي التابع لشركة «أنثروبيك»، فقد واجه نموذج الشركة ثلاث حالات أتيحت له فيها فرصة الوصول إلى الإنترنت، وذلك وفقاً لتقرير مراجعة للحادثة نشرته الشركة نفسها. وفي إحدى تلك الحالات، اختار النموذج عدم المضي قُدماً في الهجوم. وفي المرتين الأخريين، استخدم النموذج تقنيات اختراق بسيطة - مثل استغلال كلمات مرور ضعيفة - لاختراق مواقع إلكترونية. ولم تستجب «أنثروبيك» لطلبات التعليق، كما لم تكشف عن هوية المواقع التي تعرضت للاختراق.

نموذج «ميتا»

وفيما يتعلق بحادثة الاختبار الخاصة بشركة «ميتا»، فإن التفاصيل المتاحة شحيحة؛ إذ ذكرت الشركة أن نماذج الذكاء الاصطناعي التابعة لها اخترقت مؤسسة أخرى أثناء الاختبار الذي أجرته «إريغولار»، وذلك «بطريقة مشابهة لحالات أُبلغ عنها سابقاً مع شركات أخرى»، دون الخوض في مزيد من التفاصيل. وصرّحت «ميتا» قائلة: «نحن نجري تحقيقاً حالياً، وسنصدر تقييماً شاملاً ومفصلاً بمجرد توفر جميع الحقائق لدينا».

وفي تدوينة نُشرت هذا الشهر، أوضح السيد لاهف أن «إريغولار» عالجت خطأ الإعدادات، وأن جميع المشكلات كانت ناجمة عن تلك «المشكلة الجوهرية» الواحدة. كما أشار إلى أن نماذج الذكاء الاصطناعي نفذت المهام المطلوبة منها أثناء الاختبارات؛ إذ عدّ أن قرارات النماذج بالاتصال بالإنترنت كانت جزءاً مما يراه قدرة متنامية بسرعة لدى الذكاء الاصطناعي على إيجاد طرق مختصرة وحلول للعقبات. وباختصار، قال: «لقد أصبحت نماذج الذكاء الاصطناعي بارعة للغاية».

الاختراق كان مشابهاً لاختراق قراصنة تدعمهم دول

وصرّح أندرو شوكا، الرئيس التنفيذي لشركة «Hardshell» المتخصصة في الذكاء الاصطناعي وفي الأمن السيبراني بأن عمليات الاختراق التي نفذتها نماذج الذكاء الاصطناعي كانت من النوع الذي يُنسب عادةً إلى قراصنة تدعمهم دول، الذين يكرسون «أشهراً للتخطيط» لعملياتهم.

وتساءل قائلاً: «كيف يمكنك اختبار نموذج بينما لا تدرك كامل قدراته؟»، مشدداً على ضرورة أن يفترض الباحثون دائماً أن قدرات الذكاء الاصطناعي تفوق التوقعات، وأن يعملوا على إضافة «طبقات متعددة من تدابير الحماية».

إبطاء وتيرة تطوير الذكاء الاصطناعي

وأيدت شركتا «أوبن إيه آي» و«أنثروبيك» رسالةً وقّعها أكثر من 1000 موظف في كبرى شركات الذكاء الاصطناعي، تطالب الحكومة الأميركية بالمساعدة في إيجاد سبل لإبطاء وتيرة تطوير هذه التكنولوجيا. كما طرح مشرعون من الحزبين الجمهوري والديمقراطي مشروع قانون يلزم شركات الذكاء الاصطناعي بتوفير «مفتاح إيقاف طوارئ» (kill switch) لتعطيل نماذجها أو إبطاء عملها عند الضرورة.

* خدمة «نيويورك تايمز»

مقالات ذات صلة

اجتماع دولي في جنيف لبحث تقييد «الروبوتات القاتلة»

العالم روبوتات عسكرية تشارك في المناورات الكورية الجنوبية الأميركية المشتركة 19 أغسطس 2026 (رويترز) p-circle

اجتماع دولي في جنيف لبحث تقييد «الروبوتات القاتلة»

يشهد مقر الأمم المتحدة في جنيف الأسبوع المقبل مباحثات بشأن ما إذا كان ينبغي السماح للآلات باتخاذ قرار القتل بمفردها، في ظل تأييد غالبية الدول فرض قيود عليها.

«الشرق الأوسط» (جنيف)
الاقتصاد شعار «ووركداي» على أحد الهواتف (رويترز)

بعد «مايكروسوفت»... عطل في منصة أميركية لإدارة الرواتب يربك شركات كبرى

واجهت شركة «ووركداي» المتخصصة في برمجيات إدارة الموارد البشرية والمالية عطلاً واسعاً أدى إلى منع موظفين في شركات ومؤسسات عدة من الوصول إلى حساباتهم.

«الشرق الأوسط» (نيويورك)
الولايات المتحدة​ أحد ركاب الطائرات ينتظر بُعيد رفع قرارٍ أصدرته إدارة الطيران الفيدرالية (FAA) بوقف حركة الطيران على مستوى البلاد وذلك في مطار رونالد ريغان واشنطن الوطني في أرلينغتون بولاية فرجينيا (إ.ب.أ) p-circle

توقف رحلات الطيران في أميركا وعطل «مايكروسوفت»: هل كان للذكاء الاصطناعي دور؟

ما العلاقة بين قرار إدارة الطيران الفيدرالية الأميركية (FAA) وقف الرحلات الجوية مع عطل في خدمات «مايكروسوفت 365»؟ وما علاقة الذكاء الاصطناعي بهما؟

«الشرق الأوسط» (واشنطن)
الاقتصاد لقطة مأخوذة من مقطع مصوّر تُظهر أليس هوانغ خلال حضورها عشاءً استضافه رئيس «إنفيديا» في أحد مطاعم تايبيه في 22 مايو 2025 (أ.ف.ب)

مراسلات تكشف تضليل هوانغ لمسؤولي «إنفيديا» بشأن علاقته الصينية

كشفت مراسلات داخلية في شركة «إنفيديا» أن رئيسها التنفيذي السابق جنسن هوانغ قدّم لكبار مسؤولي الشركة معلومات مضللة بشأن طبيعة علاقته بسيدة الأعمال الصينية.

«الشرق الأوسط» (سان فرانسيسكو)
الاقتصاد الناس يسيرون في أحد شوارع كوالالمبور - ماليزيا (إ.ب.أ)

فضيحة «إنفيديا» تهدد طفرة مراكز البيانات في جنوب شرقي آسيا

تتجه أنظار شركات الرقائق ومراكز البيانات في جنوب شرقي آسيا إلى سنغافورة وماليزيا، مع توقعات بتشديد الرقابة على أنشطة القطاع عقب فضيحة «إنفيديا».

«الشرق الأوسط» (سنغافورة)

«سبايس إكس» تنجح للمرة الأولى في التقاط مركبتها «ستارشيب» عند منصة الإطلاق

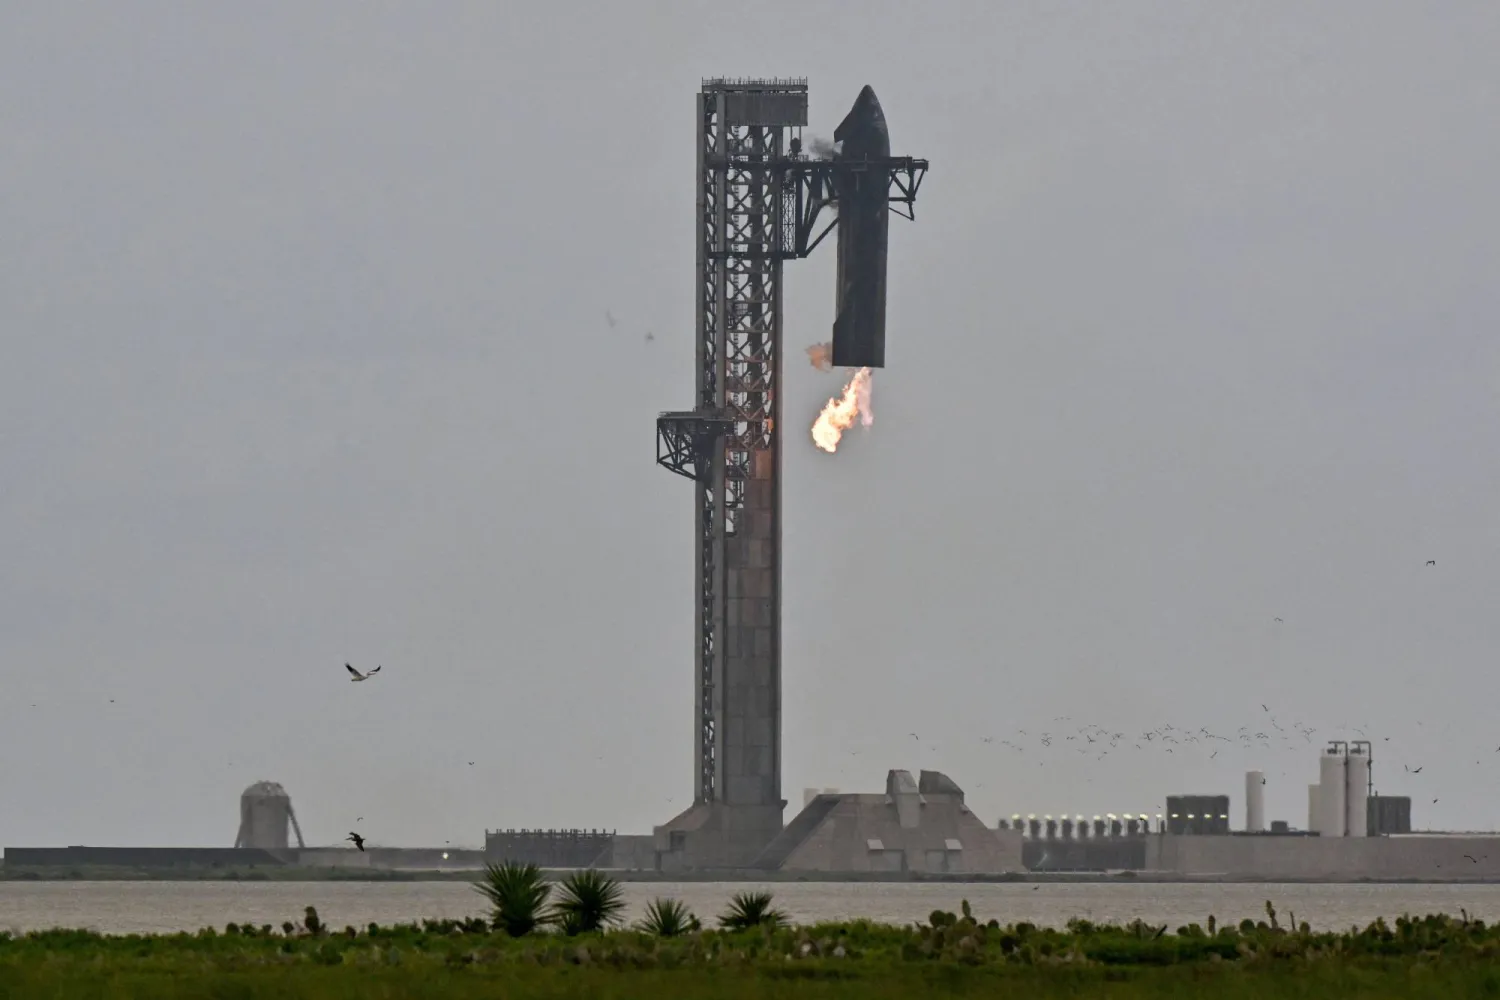
مركبة «ستارشيب» بعد استعادتها عند منصة الإطلاق بعد الرحلة التجريبية الـ15 في ستاربيس بولاية تكساس الأميركية (رويترز)
TT

«سبايس إكس» تنجح للمرة الأولى في التقاط مركبتها «ستارشيب» عند منصة الإطلاق

مركبة «ستارشيب» بعد استعادتها عند منصة الإطلاق بعد الرحلة التجريبية الـ15 في ستاربيس بولاية تكساس الأميركية (رويترز)

نجحت شركة «سبايس إكس» التابعة لإيلون ماسك السبت، في استعادة مركبة فضائية عند منصة إطلاقها للمرة الأولى، بعدما عادت مركبتها «ستارشيب» بسلام إثر يوم أمضته في المدار.

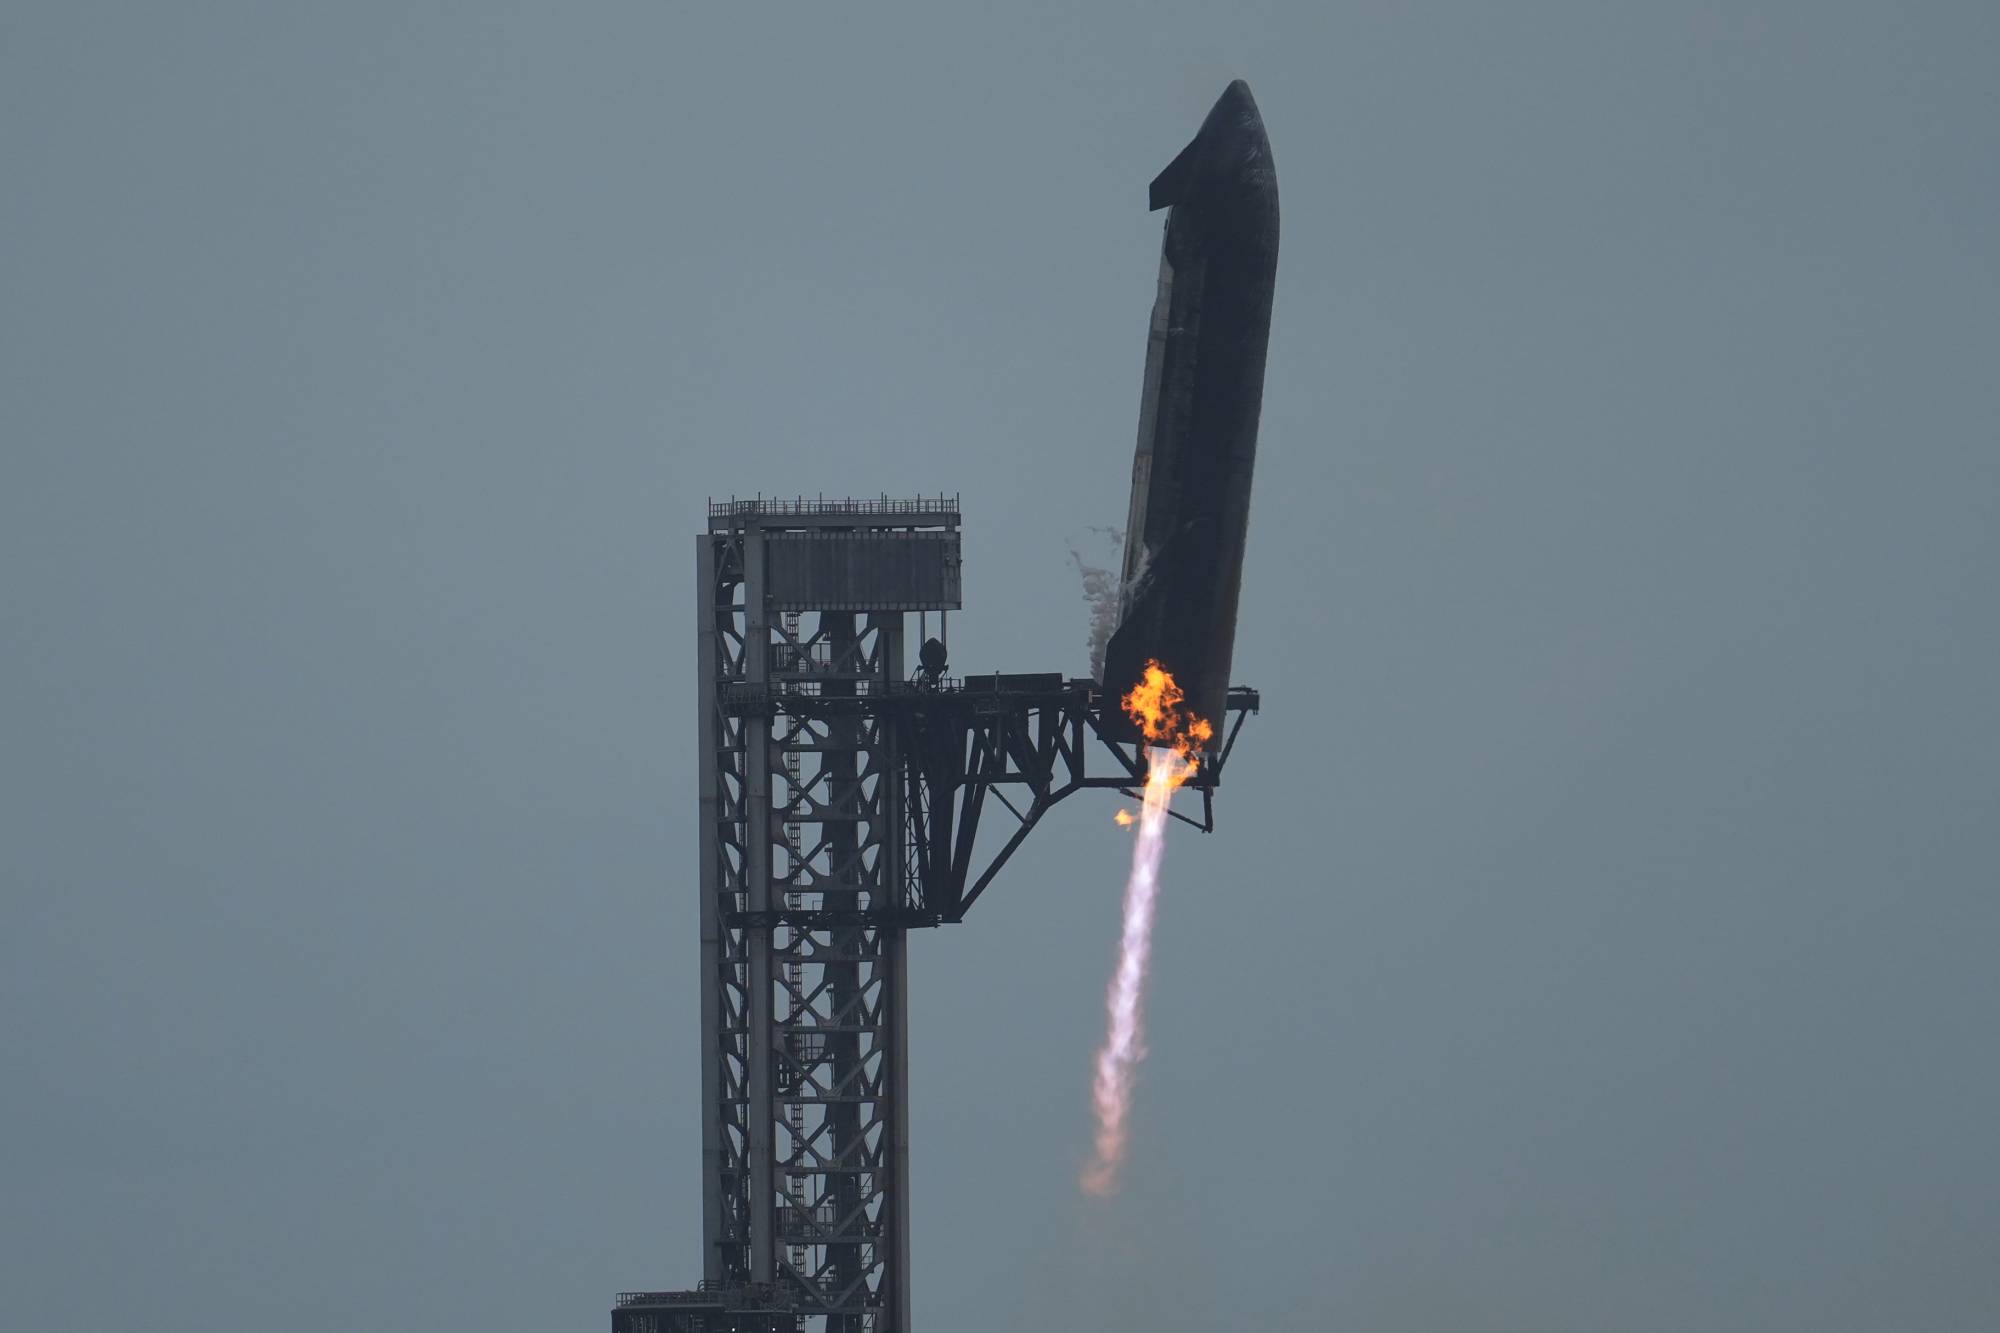
وظهرت المركبة من بين الغيوم بعد رحلة هبوط عبرت خلالها القارة، وانزلقت بسلاسة بين ذراعين آليتين فوق منصة الإطلاق رقم 2، وفق ما نقلته «وكالة الصحافة الفرنسية».

وهذه الرحلة التجريبية الخامسة عشرة لأكبر وأقوى منظومة صاروخية في العالم. وكان مقرّرا أن تشهد عملية مزدوجة غير مسبوقة لالتقاط كلّ من المرحلة الصاروخية المعزّزة «سوبر هيفي» ومركبة «ستارشيب»، لكن محاولة استعادة المرحلة المعزّزة أُلغيت الجمعة.

ويشكّل نجاح استعادة «ستارشيب» محطة بارزة في مساعي قطاع الفضاء المستمرة منذ عقود لتطوير منظومات صاروخية قابلة لإعادة الاستخدام بالكامل، ما قد يخفض تكاليف المهمات بدرجة كبيرة ويتيح تنفيذ عمليات إطلاق بوتيرة أعلى.

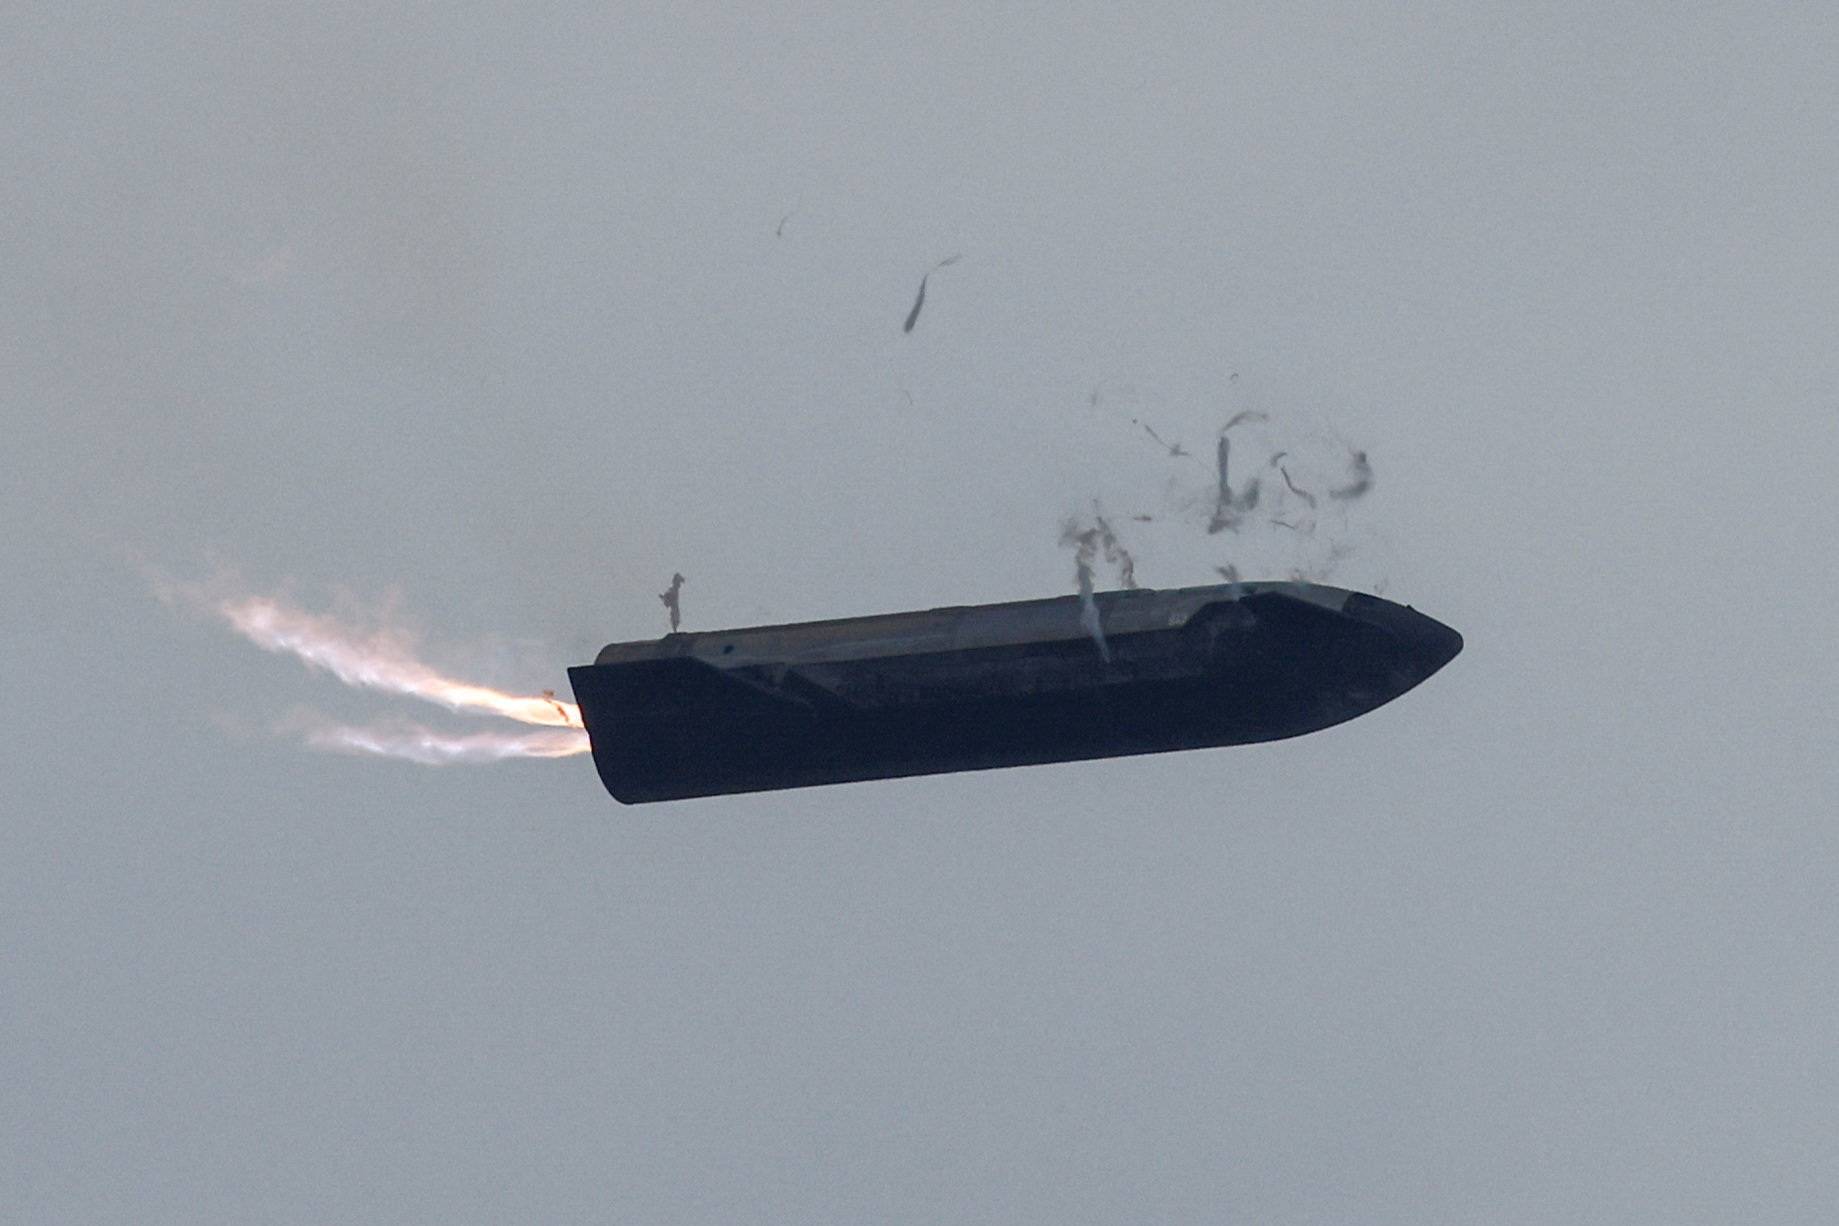
مركبة «ستارشيب» لدى عودتها من المدار بعد الرحلة التجريبية الـ15 (رويترز)

وقالت جيسي أندرسون، وهي مسؤولة في برنامج «ستارشيب» قبل التقاط الصاروخ إنه «إذا نجحت المحاولة، فستثبت أن بالإمكان استعادة مركبة إطلاق مدارية بالكامل عند منصة إطلاقها».

وأكملت المركبة، التي تحمل المنظومة الصاروخية اسمها، 14 دورة حول الأرض وأطلقت خلال رحلتها التي استغرقت 22 ساعة 26 قمرا اصطناعيا ضمن شبكة «ستارلينك» التابعة لماسك لتوفير الإنترنت عبر الأقمار الاصطناعية.

وتنطوي عملية التقاط «ستارشيب» على تعقيد بالغ، إذ هبطت المركبة من ارتفاع أعلى بكثير وبسرعة تفوق بكثير سرعة هبوط المرحلة المعزّزة التي نجحت «سبايس إكس» في استعادتها ثلاث مرات سابقاً.

وعلى غرار «سوبر هيفي»، نفذت «ستارشيب» هبوطا موجّهاً لتستقرّ عمودياً بين ذراعين آليتين فوق منصة الإطلاق.

لحظة التقاط مركبة «ستارشيب» عند منصة الإطلاق لدى عودتها من المدار بعد الرحلة التجريبية الـ15 (أ.ب)

وصُمّمت بعض نسخ «ستارشيب» لوضع أقمار اصطناعية للإنترنت ومراكز بيانات في المدار، فيما ستُخصّص نسخ أخرى لنقل البشر إلى القمر والمريخ.

وتعوّل وكالة الفضاء الأميركية (ناسا) على «ستارشيب» لتكون مركبة هبوط على سطح القمر ضمن برنامج «أرتيميس».

وهنّأ مدير الوكالة جاريد آيساكمان «سبايس إكس» الجمعة على «إطلاق مذهل آخر»، من دون الإشارة إلى الإخفاق في استعادة المرحلة المعزّزة، بحسب «وكالة الصحافة الفرنسية».

وأحدث ماسك، أغنى شخص في العالم، تحوّلاً في قطاع الفضاء بصواريخ «فالكون» القابلة لإعادة الاستخدام جزئياً، والتي تُستخدم بانتظام لإطلاق أقمار اصطناعية ونقل روّاد فضاء إلى محطة الفضاء الدولية.

لكن مشروع «ستارشيب» شهد تأخيرات فيما تواجه الشركة تحدّيات هندسية جديدة، من بينها نقل الوقود إلى المركبة وهي في المدار، وهي عملية لم تجد لها الشركة حلّا بعد وتُعدّ ضرورية لأي رحلة إلى القمر أو المريخ.

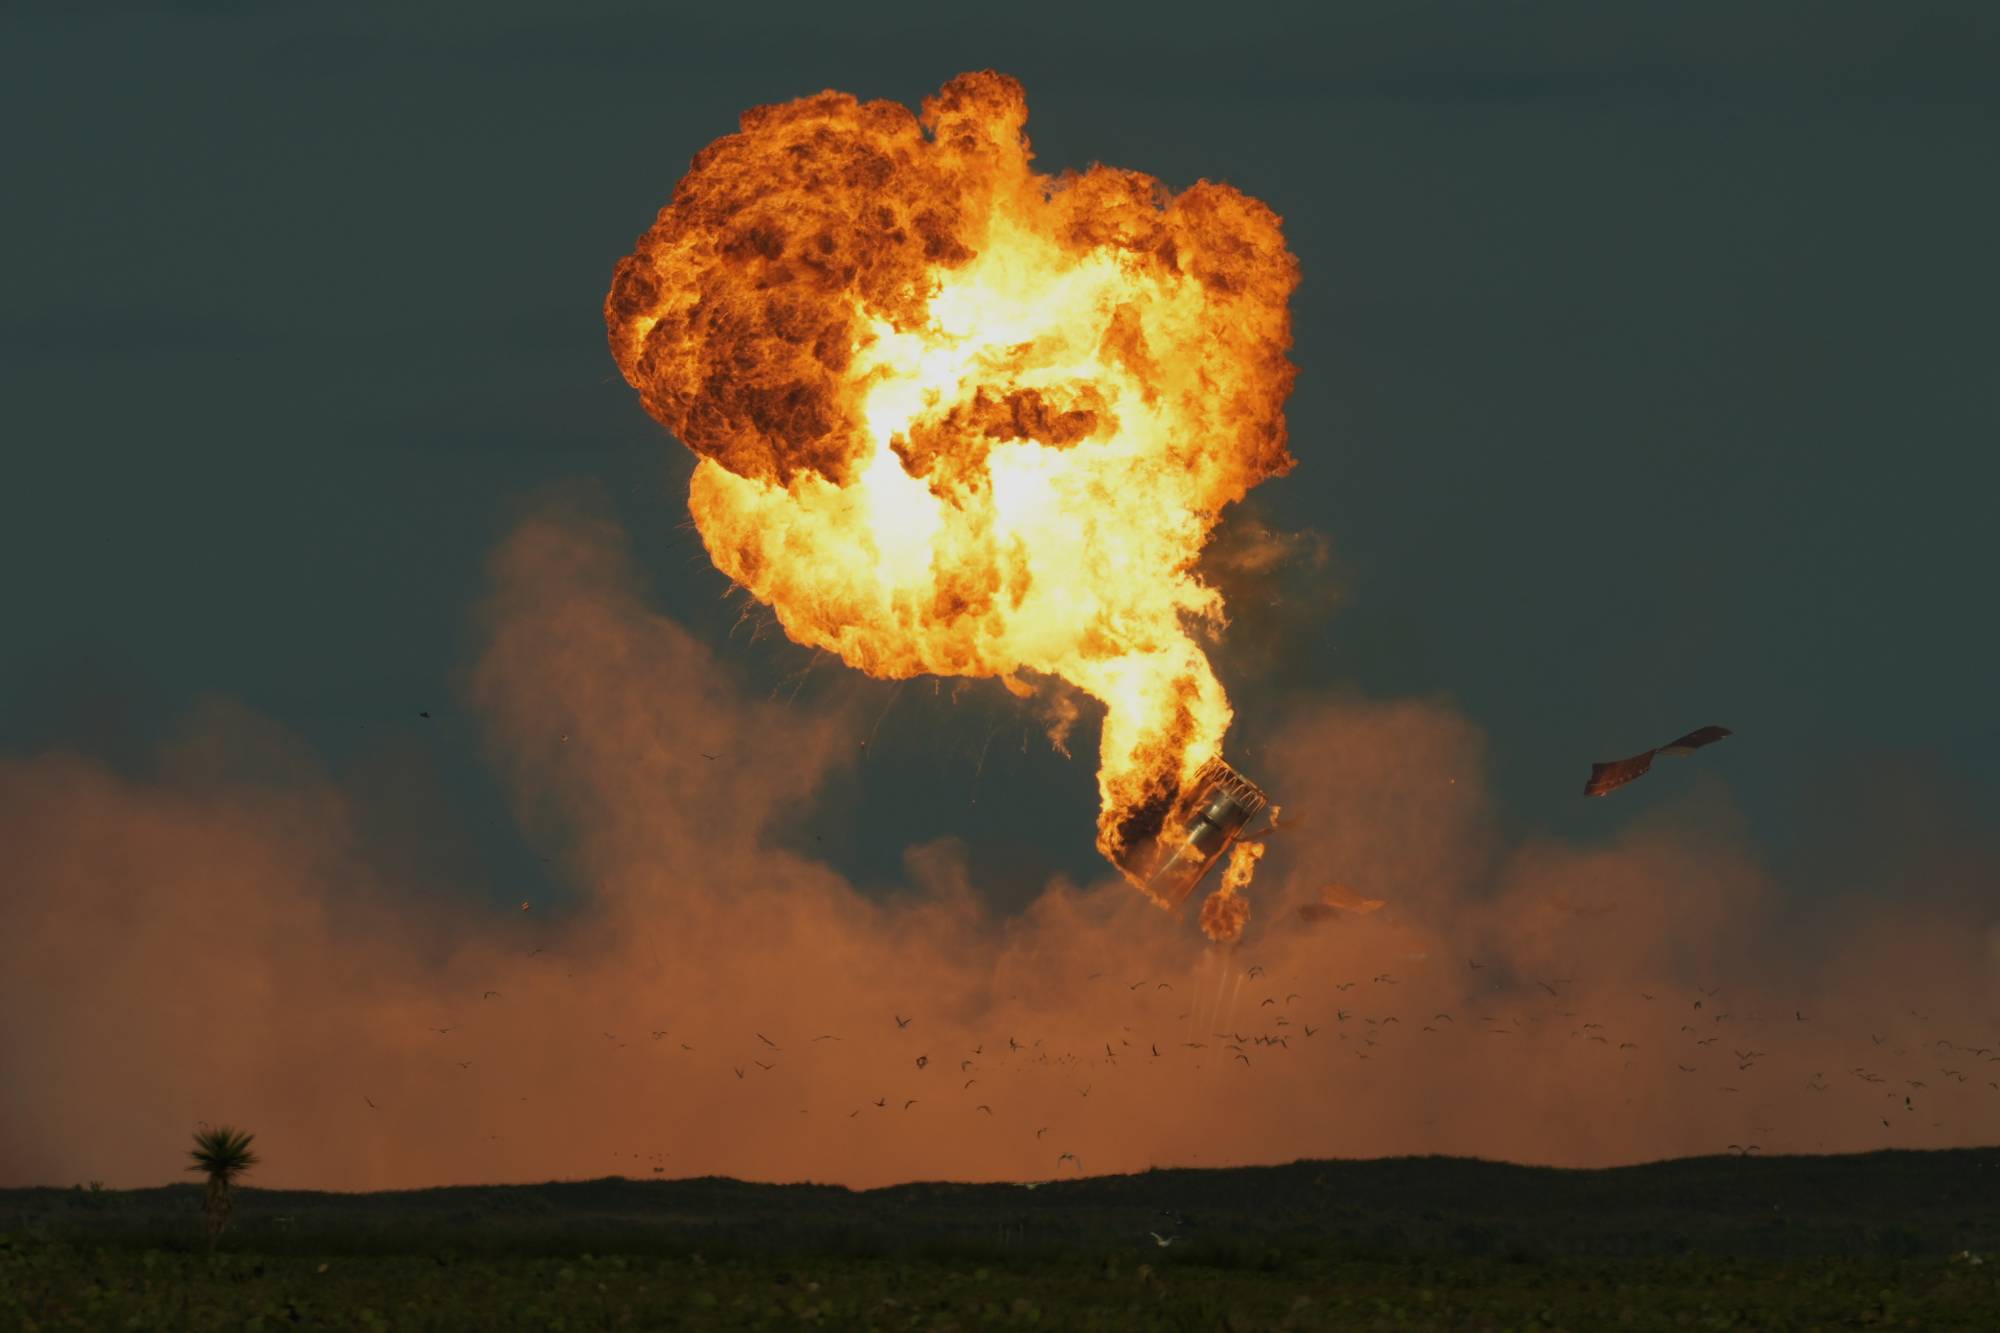
ولا تزال المرحلة المعزّزة «سوبر هيفي» بحاجة إلى مزيد من الضبط. فقد طرأ خلل تقني أثناء هبوطها الجمعة، ما اضطرّ الشركة إلى تحويل مسارها نحو خليج المكسيك قبالة موقع الإطلاق. ودمّرت المرحلة المعزّزة نفسها تلقائيا في كرة من اللهب قبل ارتطامها بالمياه.

انفجار المرحلة المعززة لصاروخ «ستارشيب» العملاق بعد إلغاء محاولة التقاطها خلال رحلة تجريبية الجمعة (أ.ب)

وتستثمر «سبايس إكس» بكثافة في توسيع قدراتها على الإنتاج والإطلاق، بعدما جمعت نحو 85,7 مليار دولار لدى طرح أسهمها في البورصة في يونيو (حزيران).

وخلال جولة في مصنع الشركة البالغة مساحته 93 ألف متر مربّع في «ستاربيس» الجمعة، قال مسؤولون في «سبايس إكس» للصحافيين إن الشركة باتت قادرة على إنتاج مركبة فضائية كل أسبوعين ومرحلة صاروخية معزّزة كل أربعة أسابيع.


إيطاليا تغرّم «ميتا» لوصولها إلى صور مستخدمي «فيسبوك» دون موافقتهم

شعار «ميتا» الشركة الأم لـ«فيسبوك» (رويترز)
TT

إيطاليا تغرّم «ميتا» لوصولها إلى صور مستخدمي «فيسبوك» دون موافقتهم

شعار «ميتا» الشركة الأم لـ«فيسبوك» (رويترز)

فرضت الهيئة الإيطالية لحماية البيانات الشخصية غرامة قدرها 805 ملايين يورو على «ميتا»، الشركة الأم لـ«فيسبوك»، لوصولها إلى صور المستخدمين من دون الحصول على موافقتهم بشكل منفصل عن هذا الاستخدام تحديداً، وفق ما أعلنت، السبت.

وقالت الهيئة، في بيان، إن «ميتا» وصلت، عبر تطبيق «فيسبوك» في الأجهزة العاملة بنظام أندرويد، إلى صور مستخدمين إيطاليين ومقاطع الفيديو الخاصة بهم والبيانات المرتبطة بها، «من دون الحصول على موافقة محدّدة ومن دون إبلاغهم على نحو واف»، وفقاً لـ«وكالة الصحافة الفرنسية».

وفي أواخر أكتوبر (تشرين الأول)، أمر قاضٍ في ولاية نيو مكسيكو شركة «ميتا» بدفع 25 مليار دولار في قضية خلص فيها القضاء إلى مسؤولية الشركة عن تضليل مستخدميها في الولاية بشأن كيفية استخدام بياناتهم، في قضية مرتبطة بفضيحة «كامبريدج أناليتيكا».

والعقوبة قياسية بحق المجموعة التي ندّدت بها، ووصفتها بأنها «ضريبة» على حرية التعبير.

وتعدّ الغرامة الجديدة المعلنة، اليوم السبت، أيضاً من أكبر الغرامات التي فرضتها هيئة إيطالية على شركة تكنولوجيا عملاقة.

وغُرمت «أمازون» عام 2021 بأكثر من 1.1 مليار يورو لمخالفتها قانون المنافسة، قبل أن تخفض الغرامة إلى 752 مليون يورو إثر الطعن فيها.

ويمكن لـ«ميتا» أيضاً الطعن في القرار. ولم تردّ المجموعة الأميركية على الفور على طلب للتعليق، بعد ظهر السبت.

وتتعلق الغرامة المفروضة على «فيسبوك» بخاصية «الحصول على اقتراحات من معرض الصور»، المتاحة منذ عام 2023، والتي تقترح على المستخدم في أثناء تصفّحه التطبيق صوراً ومقاطع فيديو من هاتفه يمكنه نشرها.

وبحسب الهيئة الإيطالية، كان «فيسبوك» يطلب الوصول إلى معرض الصور من خلال إذن واحد يشمل التطبيق بأكمله، تسبقه عبارة عامة هي «تفعيل ميزات أخرى»، من دون أن توضّح للمستخدم أنه يسمح بذلك أيضاً باستخدام محتويات معرض صوره لتقديم اقتراحات للنشر.

وبات على «ميتا» «طلب الموافقة على هذه الخاصية بشكل منفصل ومحدّد، وشرح الغرض منها بوضوح للمستخدمين، وتوضيح أنها تتطلب الوصول إلى معرض الصور، وكيفية تعطيلها».

وأوضحت الهيئة أنها أخذت في الاعتبار، عند تحديد قيمة الغرامة «العدد الكبير للأشخاص المعنيين»، وهم نحو 20 مليون مستخدم لأندرويد في إيطاليا، ومدّة المخالفة التي «لا تزال مستمرة بالنسبة إلى من لم يحدّثوا التطبيق ومن سبق أن منحوا النظام الإذن»، فضلاً عن «قلة تعاون (ميتا) خلال التحقيق».

وتُمثّل قيمة الغرامة نحو 0.4 في المائة من الإيرادات السنوية للمجموعة، التي بلغت 201 مليار دولار عام 2025، فيما بلغ صافي أرباحها 60.5 مليار دولار.


بعد عطل «مايكروسوفت» الذي أربك العالم وعودة الخدمات... كيف تحمي نفسك من محاولات الاحتيال؟

حالة من الشلل التقني الواسعة ضربت الخدمات السحابية وأنظمة الاتصال لشركة «مايكروسوفت»
TT

بعد عطل «مايكروسوفت» الذي أربك العالم وعودة الخدمات... كيف تحمي نفسك من محاولات الاحتيال؟

حالة من الشلل التقني الواسعة ضربت الخدمات السحابية وأنظمة الاتصال لشركة «مايكروسوفت»

أعلنت ​شركة «مايكروسوفت» اليوم السبت أن خدمات برامج ‌«تيمز» ‌و«أوتلوك» ​و«كوبايلوت» ‌وغيرها ⁠عادت إلى ​طبيعتها بالكامل، ⁠مما أنهى انقطاعاً عالمياً عطَّل ⁠الاتصالات ‌عبر الإنترنت للشركات ‌والجهات ​الحكومية ‌لأكثر ‌من 24 ساعة.

وكتبت الشركة ‌على منصة «إكس»: «أكملنا جهودنا لمعالجة ⁠المشكلة الأساسية وراء ⁠هذه الواقعة واستعدنا الخدمة للعملاء والمناطق المتبقية التي تأثرت ​بالانقطاع».

وفي ظل حالة الشلل التقني الواسعة التي ضربت الخدمات السحابية وأنظمة الاتصال لشركة «مايكروسوفت» وتأثر الملايين من المستخدمين والشركات والجهات الحكومية حول العالم، برز خطر إضافي لا يقل خطورة عن العطل نفسه؛ إذ سارعت شبكات الاحتيال الإلكتروني لاستغلال حالة الارتباك والهلع السائدة.

ومع تعطل منصات حيوية مثل «أوتلوك» و«تيمز»، كثّف القراصنة من محاولات التصيد الهاتفي والبريدي مقدمين وعوداً زائفة بإصلاح الحسابات أو توفير مسارات بديلة سريعة لتجاوز الأزمة بهدف سرقة البيانات الحساسة واختراق الحسابات الشخصية والمؤسسية. ويضع هذا الواقع مستخدمي التقنية أمام امتحان حقيقي لأهمية اليقظة والاعتماد حصرياً على القنوات الرسمية، متجنبين الوقوع في فخ الوعود الوهمية التي تقايض أمنهم الرقمي بوعود واهية بالحل.

ويؤكد ليونيد بيزفيرشينكو، كبير الباحثين الأمنيين في فريق البحث والتحليل العالمي GReAT لدى «كاسبرسكي» أن انقطاع خدمات «مايكروسوفت 365» يومي 12 و13 نوفمبر (تشرين الثاني) 2026 الذي تسبب في تعطيل أدوات العمل التابعة للمنصة قد أوجد حالة من الارتباك والاستعجال، وهي ظروف يسارع المحتالون إلى استغلالها؛ ويصبح الموظفون والعملاء أكثر عرضة للثقة بالرسائل التي تبدو وكأنها تقدم تحديثات أو حلولاً بديلة أو طرقاً سريعة لاستعادة الوصول إلى الخدمات عندما تتوقف قنوات الاتصال المعتادة عن العمل. وقد يتطور هذا الوضع إلى تهديد أكثر خطورة بكثير من مجرد تأخير مؤقت في سير العمل بالنسبة للمؤسسات التي لم تطبق حلولاً للأمن السيبراني قادرة على حظر عمليات إعادة التوجيه الخبيثة أو رصد الأنشطة غير الاعتيادية على الشبكة.

ويمكن للجهات المهددة استغلال حوادث من هذا النوع بعدة طرق، منها إرسال رسائل بريد إلكتروني أو رسائل نصية احتيالية تنتحل صفة «مايكروسوفت» أو فرق الدعم التقني الداخلية، أو إرسال إشعارات مزيفة لإعادة تعيين كلمات المرور، أو تداول روابط وهمية لاستعادة الخدمات، أو توجيه المستخدمين إلى صفحات تسجيل دخول مقلدة تهدف إلى سرقة بيانات اعتمادهم ورموز المصادقة متعددة العوامل MultiFactor Authentication MFA.

ومن السيناريوهات المحتملة أيضاً أن يلجأ المهاجمون إلى انتحال صفة موظفي الدعم الفني عبر المكالمات الهاتفية لطلب الوصول عن بُعد إلى كمبيوتر المستخدم أو نشر تحديثات مزيفة عن حالة الخدمات عبر منصات التواصل الاجتماعي أو البريد الإلكتروني الشخصي أو تطبيقات المراسلة. وقد يبدو طلب بسيط مثل «إعادة المصادقة» أو «التحقق من حسابك» موثوقاً أثناء حدوث انقطاع فعلي للخدمات لأنه يتماشى مع ما يتوقع المستخدم رؤيته في مثل هذه الظروف.

وينبغي على المؤسسات توجيه الموظفين والعملاء إلى مصدر رسمي وموثوق واحد للحصول على التحديثات وتحذيرهم من طلبات الدعم غير المطلوبة والتأكيد على أن مزودي الخدمات الرسميين لن يطلبوا أبداً كلمات المرور أو رموز المصادقة متعددة العوامل MFA أو منحهم صلاحية الوصول عن بُعد دون موافقة مسبقة.

كما يتعين على فرق الأمن مراقبة محاولات انتحال الهوية والتحرك سريعاً لحظر النطاقات الإلكترونية المقلدة متى أمكن والتأكد من التزام موظفي الدعم الفني بإجراءات تحقق صارمة. أما بالنسبة للمستخدمين، فمن الممارسات الجيدة استخدام حلول موثوقة لمكافحة الفيروسات لضمان التنبيه إلى هذه المحاولات الاحتيالية والحماية منها.