



تُعَدّ مجموعة قراصنة المعلوماتية الكورية الشمالية «تريدر ترايتور» التي يتّهمها مكتب التحقيقات الفيدرالي الأميركي بأكبر عملية سرقة للعملات المشفّرة من منصة «بينانس»، من الأسلحة الأكثر فعالية لدى بيونغ يانغ في حربها السيبرانية.
شكّلت كوريا الشمالية قوّة ضاربة كبيرة في مجال الأمن السيبراني، تستخدم غنائمها، خصوصاً في تمويل برامجها العسكرية، مع تدمير بيانات ونهب عملات افتراضية وعمليات قرصنة على أنواعها.
فيما يأتي خمس معلومات أساسية عن «تريدر ترايتور» والأهمية التي توليها بيونغ يانغ للقرصنة المعلوماتية:
من هي «تريدر ترايتور»؟
«تريدر ترايتور» (TraderTraitor) هو الاسم الذي يعطى لخليّة من قراصنة المعلوماتية الكوريين الشماليين المرتبطين بشبكة «مجموعة لازاروس» الواسعة للجرائم السيبرانية التي ذاع صيتها في عام 2014، بعد قرصنة استوديوهات «سوني بيكتشرز» ردّاً على فيلم «ذي إنترفيو» الهزلي الذي يسخر من الزعيم الكوري الشمالي كيم جونغ أون.
ويُعوّل البلد المعزول على جيشه الرقمي، أقلّه منذ منتصف التسعينات. وقدّرت الاستخبارات الكورية الجنوبية عديده في 2024 بحوالى 8400 فرد. وبحسب تقرير للجيش الأميركي في 2020، كانت الوحدة الكورية الشمالية للحرب السيبرانية التي تُعرف باسم «المكتب 121» تضمّ آنذاك نحو 6 آلاف شخص يعملون أيضاً من الخارج، خصوصاً من بيلاروسيا والصين والهند وماليزيا وروسيا.
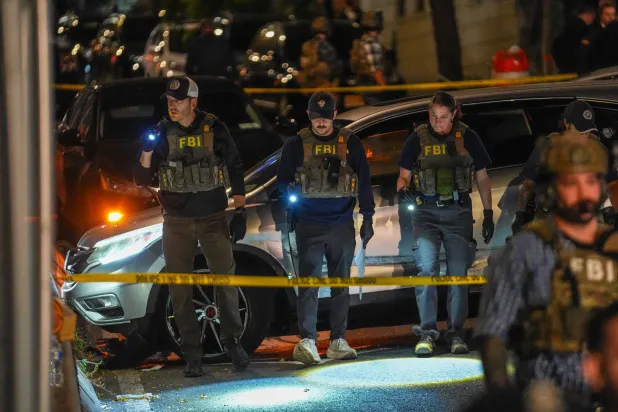
وأكّد مكتب التحقيقات الفيدرالي (إف بي آي) على موقعه الإلكتروني أن «كوريا الشمالية شكّلت قوّة سيبرانية عالية القدرات، موجّهة عدداً كبيراً من خيرة طلاب البلد إلى علوم المعلوماتية وتكنولوجيا المعلومات».
وفي عام 2024، قال البرلماني الكوري الجنوبي بارك تشونغ - كوون الذي درس في الجامعة الوطنية للدفاع الكورية الشمالية قبل انشقاقه، متحدثاً لـ«وكالة الصحافة الفرنسية»، إن «أفضل طالبَين في صفّي وُظّفا في وحدة القرصنة».
ما هي أساليبها؟
يمكن لعناصر «تريدر ترايتور» الادّعاء بأنهم مسؤولو توظيف لمقاربة أهدافهم ودسّ برمجية خبيثة في حواسيبهم.
وفي عام 2024، قدّم قرصان معلوماتي كوري شمالي نفسه مثلاً، عبر «لينكد إن» على أنه مسؤول توظيف للتواصل مع موظف في منصّة لمحفظات العملات المشفرة. وظنّ الضحية أنه كان يخضع لفحص توظيف، ليتبيّن أن الملفّ موبوء بشيفرة خبيثة.
وتمكن القرصان من سرقة بيانات الموظّف وانتحال شخصيته، بحسب «إف بي آي».
ما هي الغنائم؟
في عام 2016، خسر مصرف بنغلاديش المركزي 81 مليون دولار، في عملية قرصنة نسبت إلى كوريا الشمالية.
وفي عام 2017، طالت عملية واسعة ببرمجية الفدية «واناكراي» أكثر من 200 ألف حاسوب في 150 بلداً، مقفلة ملفّات المستخدمين الذين طلب منهم دفع فديات ليتسنّى لهم إعادة استخدامها.
وفي عام 2022، اتّهمت الولايات المتحدة قراصنة معلوماتية على صلة بمجموعة «لازاروس» بسرقة 620 مليون دولار من شبكة سلسلة الكتل «رونين» التي تصدّق المعاملات بالعملات المشفّرة، بواسطة سجلات رقمية غير مركزية.
كما نسب «إف بي آي» إلى «تريدر ترايتور» في 2023 ثلاث عمليات أخرى طالت «أتوميك ووليت» و«ألفابو» و«كوينزبايد»، بقيمة نحو 200 مليون دولار.
وفي مايو 2024، نهب قراصنة كوريون شماليون منصة تبادل البيتكوين اليابانية «دي بي إم إم» مع غنيمة بقيمة 308 ملايين دولار، بحسب السلطات الأميركية واليابانية.
وفي فبراير 2025، اتّهم مكتب التحقيقات الفيدرالية الأميركي «تريدر ترايتور» بسرقة حوالى 1.5 مليار دولار من الأصول بعملات مشفّرة من منصة «بايبِت» لتبادل العملات الرقمية.
كيف تستخدم كوريا الشمالية الأموال؟
تقوم الحكومة بغسل هذه الأموال الرقمية وتحويلها إلى سيولة «عبر خدمات خلط وتبادلات خاصة»، بحسب ما قال لـ«وكالة الصحافة الفرنسية»، ليم أول - تشول الأستاذ المحاضر في معهد دراسات الشرق الأقصى في جامعة كيونغنام الكورية الجنوبية.
ويقضي خلط العملات المشفّرة بخلط أموال رقمية تأتي من عدّة مصادر بغية إخفاء أصلها.
ثمّ تُوجَّه «الإيرادات مباشرة إلى الأبحاث العسكرية وشراء قطع الأسلحة على نحو غير قانوني»، وفق ليم.
وفي عام 2024، جاء في تقرير للأمم المتحدة أن عائدات الهجمات السيبرانية «ساهمت بحسب بعض المصادر في تمويل تطوير أسلحة الدمار الشامل في البلد».
لماذا الجريمة السيبرانية؟
تقدّم هذه العمليات منافع كثيرة. ولفت ليم إلى أنه «فيما تقيّد العقوبات الدولية بشدة قدرة كوريا الشمالية على الحصول على عملات عبر التجارة التقليدية، تسمح لها السرقات السيبرانية بجني مليارات الدولارات بالحدّ الأدنى من الموارد البشرية والمادية».
وتابع أن «عمليات القرصنة تتيح لبيونغ يانغ الحصول على أموال من خارج القنوات المصرفية التقليدية، بالاستفادة من طبيعة الأصول الرقمية غير المرتبطة بهويّات أو بحدود من أجل الالتفاف على القيود المالية».