كيف يغير الذكاء الاصطناعي مفهوم التعافي من الهجمات السيبرانية في السعودية؟

«كومفولت» لـ«الشرق الأوسط»: حماية البيانات وحدها لم تعد كافية في عصر الذكاء الاصطناعي

توسّع الذكاء الاصطناعي يرفع حجم المخاطر السيبرانية مع ازدياد عدد الوكلاء الرقميين والهويات التي تحتاج إلى حماية واستعادة (أدوبي)
TT

كيف يغير الذكاء الاصطناعي مفهوم التعافي من الهجمات السيبرانية في السعودية؟

توسّع الذكاء الاصطناعي يرفع حجم المخاطر السيبرانية مع ازدياد عدد الوكلاء الرقميين والهويات التي تحتاج إلى حماية واستعادة (أدوبي)

لم يعد السؤال الأساسي أمام المؤسسات عند التعرض لهجوم سيبراني هو ما إذا كانت تمتلك نسخة احتياطية من بياناتها، بل مدى قدرتها على استعادة التطبيقات والهويات والخدمات الأساسية خلال فترة قصيرة، والتأكد في الوقت نفسه من أن البيانات التي تعيد تشغيلها نظيفة وغير مصابة.

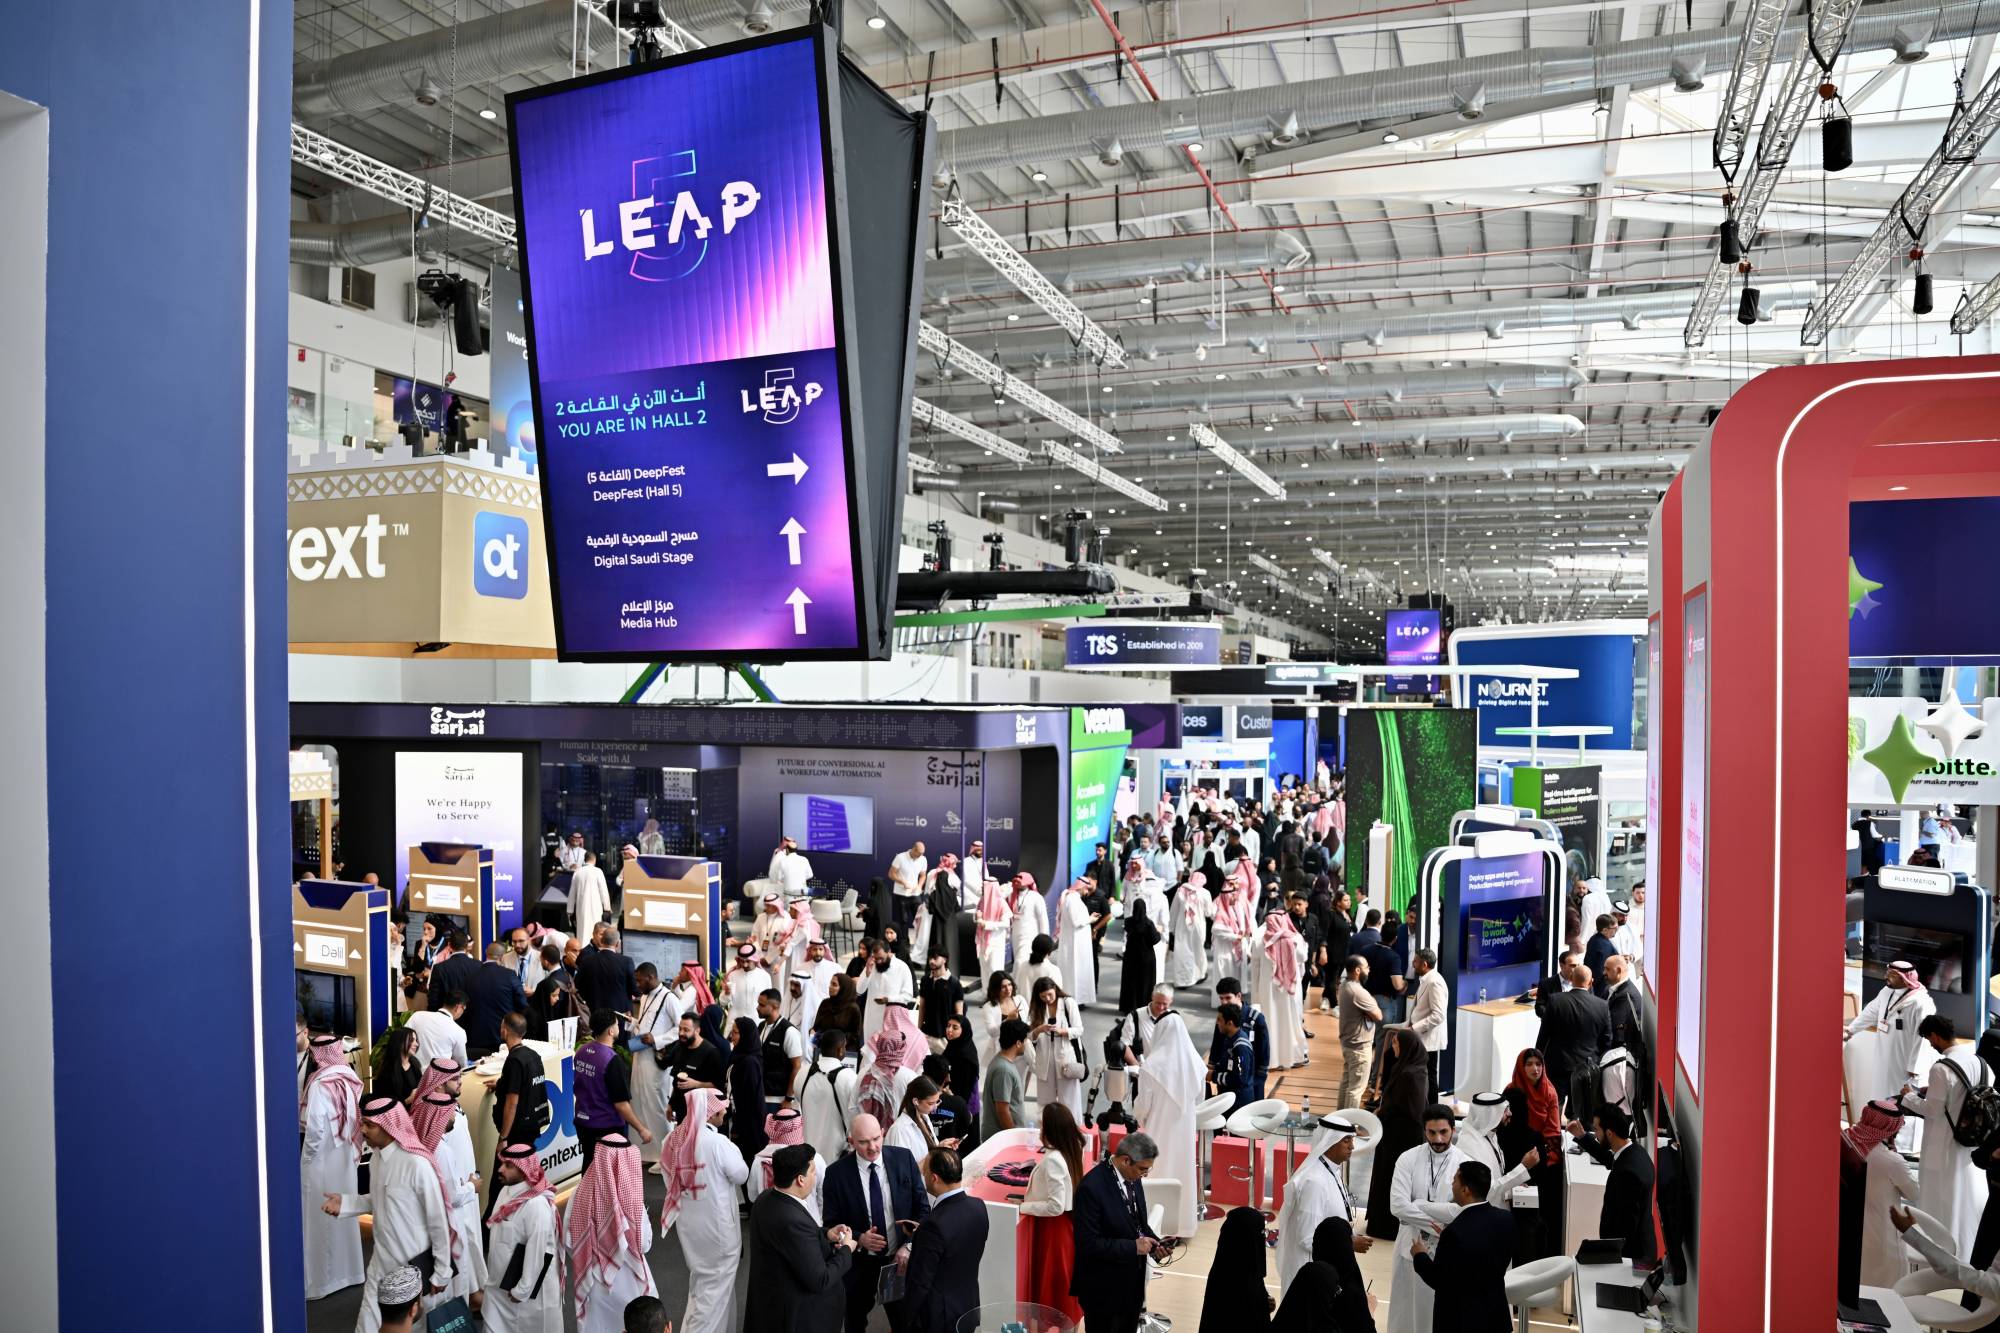
هذا التحول يشكل محوراً رئيسياً في استراتيجية شركة «كومفولت» مع توسع استخدام الذكاء الاصطناعي والحوسبة السحابية في السعودية والمنطقة، حسب فادي رِشماني، نائب الرئيس للأسواق الناشئة في الشركة، والدكتور مازن عبد الجبار، المدير العام لـ«كومفولت» في المملكة العربية السعودية.

وقال رِشماني في حديث إلى «الشرق الأوسط» على هامش مؤتمر «ليب 2026» في الرياض إن المؤسسات أصبحت تتعامل مع بيئة أكثر تعقيداً نتيجة النمو السريع للذكاء الاصطناعي، خصوصاً مع ظهور آلاف الوكلاء البرمجيين الذين يمتلكون هويات وصلاحيات، ويمكنهم الوصول إلى البيانات والأنظمة. وفي المقابل، يشير عبد الجبار إلى أن توسع البنية السحابية والذكاء الاصطناعي داخل المملكة يرفع الحاجة إلى بناء خطط التعافي منذ بداية تصميم الأنظمة، وليس بعد وقوع الهجوم.

من النسخ الاحتياطي إلى «عمليات المرونة»

تقول «كومفولت» إنها أعادت خلال السنوات الأخيرة صياغة نهجها من حماية البيانات التقليدية إلى ما تسميه «عمليات المرونة» أو (ResOps) وهو نموذج يقوم على التعامل مع الحماية والتعافي كعملية مستمرة تبدأ من اكتشاف البيانات وتصنيفها ومراقبة التغيرات غير الطبيعية، وتنتهي بالقدرة على استعادة نسخة سليمة وتشغيل الأعمال من جديد.

وأوضح رِشماني أن الشركة أضافت إلى منصتها الموحدة جوانب تتعلق بمرونة الهوية وأمن البيانات إلى جانب التعافي السيبراني، مشيراً إلى أن الهدف هو التعامل مع دورة الحادث بأكملها بدلاً من النظر إلى النسخ الاحتياطي كعملية منفصلة. وقال: «الأمر لا يتعلق فقط باستعادة البيانات، بل باستعادة نسخة نظيفة منها حتى تتمكن من إعادة تشغيل أعمالك».

ويرى أن هذا الفرق أصبح أكثر أهمية مع هجمات الفدية، لأن المؤسسة قد تمتلك نسخة احتياطية، لكنها لن تستفيد منها إذا لم تكن متأكدة من خلوها من التهديد، أو إذا لم تكن لديها بيئة جاهزة وآمنة لإعادة تشغيل التطبيقات.
فادي رِشماني نائب الرئيس للأسواق الناشئة في شركة «كومفولت» (الشركة)

الذكاء الاصطناعي يوسع مساحة الهجوم

بالنسبة إلى رِشماني، يقدم الذكاء الاصطناعي للمؤسسات مكاسب كبيرة في الإنتاجية والكفاءة، لكنه في الوقت نفسه يضيف طبقة جديدة من المخاطر. فالمؤسسات لم تعد مطالبة بحماية هويات الموظفين فقط، بل قد تضطر إلى إدارة أعداد كبيرة من هويات وكلاء الذكاء الاصطناعي الذين يتصلون بالأنظمة ويستخدمون البيانات ويتخذون إجراءات بصورة شبه مستقلة. وذكر أن عدد الوكلاء يمكن أن يصبح «ضعفين أو ثلاثة أو خمسة أضعاف» عدد الموظفين في بعض البيئات، ما يغير حجم المشكلة الأمنية مقارنة بالنماذج التقليدية لإدارة الهوية. وأضاف: «الذكاء الاصطناعي يزيد مساحة الهجوم. إنه يجعل العملاء أكثر قدرة وإنتاجية، لكنه يجلب أيضاً مزيداً من التعرض للمخاطر».

واستشهد رِشماني بدراسة عالمية قال إنها أظهرت أن 76 في المائة من المؤسسات غير واثقة من قدرتها على تحمل هجوم مدعوم بالذكاء الاصطناعي، عادّاً أن المعادلة الجديدة تتطلب «استخدام الذكاء الاصطناعي لمواجهة الذكاء الاصطناعي». وبالنسبة له، لا يتعلق الأمر بحماية البيانات التي تستخدمها النماذج فقط، بل كذلك بحماية الأوامر التي تتلقاها هذه الأنظمة، والصلاحيات الممنوحة لها، وطرق وصولها إلى التطبيقات والبيانات الحساسة.

الهوية تتحول إلى جزء من التعافي

مع توسع استخدام الهويات الرقمية، يرى رِشماني أن تعافي الهوية يجب أن يصبح جزءاً أساسياً من خطة المرونة السيبرانية وليس وظيفة منفصلة عن استعادة البيانات.

وأشار إلى حالات اختراق تبدأ من بيئات إدارة الهوية مثل «Active Directory»، حيث يمكن للمهاجم الحصول على صلاحيات إدارية واسعة، ثم الانتقال إلى حذف البيانات أو تعطيل الأنظمة.

المشكلة، وفقاً له، لا تنتهي بإعادة البيانات من النسخ الاحتياطية. فإذا كانت البنية المسؤولة عن الهوية والصلاحيات لا تزال معطلة، فإن المؤسسة قد لا تتمكن من إعادة تشغيل خدماتها بصورة طبيعية.

وقال إن استعادة بيئات «Active Directory» بالطرق التقليدية قد تستغرق فترة طويلة في بعض الحالات، ولذلك تحتاج المؤسسات إلى أدوات أكثر أتمتة تسمح باستعادة الهيكل الكامل للهوية والصلاحيات بطريقة أسرع. ومن هنا، يعد أن السرعة والبساطة والقدرة على استعادة أنظمة متعددة من مكان واحد أصبحت عناصر أساسية في تقييم جاهزية المؤسسة للتعامل مع الهجوم.
مازن عبد الجبار المدير العام لشركة «كومفولت» في المملكة العربية السعودية (الشركة)

شراكة جديدة مع «سلام»

على المستوى السعودي، كشف عبد الجبار عن شراكة أُعلنت خلال «ليب 2026» بين «كومفولت» وشركة «سلام»، تشمل تقنيات حماية البيانات والمرونة السيبرانية. وعدّ أن التعاون بين الجانبين بدأ منذ المراحل المبكرة لأعمال «سلام»، وأن «كومفولت» ستوفر تقنيات مرتبطة بحماية البيانات والتعافي، فيما تعمل الشركتان كذلك على تطوير عروض موجهة إلى قطاع الأعمال.

وتابع أن «كومفولت» وسعت وجودها خلال نسخة هذا العام من «ليب» من خلال المشاركة مع شركائها وتحالفاتها في ثلاثة أجنحة داخل المعرض، في إشارة إلى توسع شبكة الشراكات التي تعتمد عليها الشركة للوصول إلى المؤسسات.

السحابة السعودية ترفع متطلبات التعافي

يتوقع عبد الجبار أن تزداد أهمية التعافي مع انتقال مزيد من التطبيقات والبيانات إلى البيئات السحابية المحلية. وأشار إلى التعاون بين «كومفولت» و«مايكروسوفت»، قائلاً إن تقنيات الشركة تستهدف دعم العملاء في البيئات الهجينة، وربط قدرات التعافي بصورة أعمق مع «أزور». ويرى أن المؤسسات السعودية تحتاج إلى التفكير في التعافي كجزء من تصميم بيئة السحابة منذ البداية، خصوصاً مع انتقال تطبيقات أكثر حساسية إلى البنية المحلية وارتفاع اعتماد المؤسسات على الذكاء الاصطناعي. وأفاد بأن زيادة التعقيد تعني أن الشركات «تحتاج إلى الاستعداد واختيار التكنولوجيا التي تساعدها على تنفيذ التعافي في الوقت المناسب». وأضاف أن «كومفولت» تستخدم تقنيات الذكاء الاصطناعي ضمن عملياتها منذ سنوات طويلة، وليس فقط بعد موجة الاهتمام الأخيرة بالذكاء الاصطناعي التوليدي، مشيراً إلى دمجها في جوانب متعددة من حماية البيانات ورصد التهديدات والتعافي.

التنظيمات تتغير مع اتساع المخاطر

يربط عبد الجبار توسّع الاستثمار في الذكاء الاصطناعي داخل السعودية بالحاجة إلى تحديث مستمر للضوابط التنظيمية المرتبطة بالأمن السيبراني. وقال إن قطاعات الحكومة والجهات شبه الحكومية والبنوك والتأمين والشركات الحيوية تخضع لمتطلبات الأمن السيبراني الوطنية، لافتاً إلى أن الجهات التنظيمية السعودية تراجع هذه الضوابط بصورة مستمرة مع تغير طبيعة المخاطر.

ولفت أن الاستثمارات المرتبطة بالذكاء الاصطناعي في المملكة خلال السنوات الأخيرة بلغت، وفق تقديره، نحو 15 مليار دولار، ما يضع ضغوطاً إضافية على المؤسسات لتطوير بنيتها التقنية والأمنية بالتوازي.

ويعد أن قطاعات الحكومة والبنوك والتأمين والشركات الكبرى ستكون من أبرز المجالات التي يرتفع فيها الطلب على حلول المرونة السيبرانية خلال السنوات المقبلة، إلى جانب القطاعات الصناعية.
المرونة السيبرانية لم تعد تعني حفظ نسخة احتياطية فقط بل القدرة على استعادة بيانات نظيفة وتشغيل التطبيقات والخدمات بسرعة بعد الهجوم (أدوبي)

لماذا لا يكفي منع الاختراق؟

يكرر رِشماني فكرة أساسية مفادها أن المؤسسة لا تستطيع بناء استراتيجيتها على افتراض أنها لن تتعرض للاختراق. فالاستثمارات الكبيرة في أدوات الأمن لا تضمن عدم وقوع الحادث، ولذلك يصبح السؤال الأهم بالنسبة له هو: ماذا يحدث بعد نجاح المهاجم في الدخول؟ يقول إن أحد الأخطاء المتكررة يتمثل في امتلاك فرق الأمن وتقنية المعلومات وإدارة الهوية أدواتها وإجراءاتها الخاصة، لكن من دون تنسيق كافٍ بينها قبل وقوع الهجوم.

وعندما يبدأ الحادث، تحاول هذه الفِرق تحديد مسؤولياتها وخطواتها تحت ضغط الوقت، وهي المرحلة التي يرى أنها تأتي متأخرة. ولشرح ذلك، تستخدم «كومفولت» تمريناً يحاكي هجوماً على شركة طيران تتوقف فيه الأنظمة، وتتأثر الرحلات ويبقى الركاب في المطارات، ثم يُطلب من فريق قيادي يضم الرئيس التنفيذي ومسؤولي التقنية والأمن والشؤون القانونية اتخاذ القرارات في الوقت الفعلي.

ويقول رِشماني إن الهدف ليس الحديث عن منتجات الشركة، بل اختبار ما إذا كانت الإدارة تعرف مسبقاً ما الذي يجب فعله عندما تصبح الأنظمة غير متاحة. وأضاف: «الجميع قد يتعرض للاختراق. السؤال هو لماذا لم تكن مستعداً للتعافي في الوقت المناسب؟».

نسخة نظيفة وبيئة معزولة

خطة التعافي الفعلية برأي رِشماني تحتاج إلى عناصر تتجاوز عملية تخزين نسخة احتياطية. ويشمل ذلك وجود نسخة غير قابلة للتغيير من البيانات، إلى جانب بيئة معزولة يمكن فيها اختبار البيانات، والتأكد من سلامتها قبل إعادتها إلى الأنظمة الإنتاجية.

كما تحتاج المؤسسة إلى اختبار السيناريو بصورة دورية، بحيث تعرف الفرق مكان البيانات، وطريقة استعادتها، وأولوية التطبيقات التي يجب تشغيلها أولاً، والجهات التي تملك سلطة اتخاذ القرار أثناء الحادث.

وشبّه رِشماني الأمر بخطة الإخلاء عند اندلاع حريق، إذ لا يكفي أن يعرف الشخص نظرياً مكان المخرج؛ بل يجب أن يكون قد تدرب على المسار والإجراء قبل وقوع الأزمة. وعد أن المشكلة لدى كثير من المؤسسات ليست نقص الميزانيات أو المهندسين، بل عدم اختبار خطوات التعافي بشكل كافٍ قبل الحاجة إليها.
تنتقل المؤسسات السعودية بالذكاء الاصطناعي من مرحلة التجارب وإثبات المفهوم إلى مرحلة التشغيل وإثبات القيمة الاقتصادية الفعلية

اقتصاد للجريمة السيبرانية

وضع رِشماني حجم المشكلة في سياق اقتصادي أوسع، مستشهداً بتقديرات تضع التكلفة السنوية العالمية للجريمة السيبرانية وهجمات الفدية عند نحو 10.5 تريليون دولار. وقال إن هذا الرقم، إذا عومل كاقتصاد مستقل، سيجعله من بين أكبر اقتصادات العالم، وهو ما يعكس تحول الجريمة الإلكترونية إلى نشاط منظم يمكن تنفيذه عن بعد ضد مؤسسات في قطاعات متعددة. ويعتقد أن تسارع الذكاء الاصطناعي سيزيد من قدرة المهاجمين على تطوير الهجمات وتنفيذها بسرعة أكبر، ما يعني أن الوقت المتاح أمام فرق الأمن والاستجابة سيكون أقصر.

لا يرى مسؤولا «كومفولت» أن امتلاك أدوات الحماية وحده يكفي للقول إن المؤسسة تتمتع بمرونة سيبرانية. ويقول عبد الجبار إن التقييم يجب أن يشمل أسئلة عملية: هل توجد نسخة معزولة من البيانات؟ هل تستطيع المؤسسة فحصها؟ هل تمتلك بيئة نظيفة للاستعادة؟ هل اختبرت عملية التعافي؟ وكيف تنتقل البيانات بين المنصات؟

ولفت أن الشركة توفر أداة تقييم أولية يمكن للمؤسسات استخدامها لمعرفة مستوى جاهزيتها، وتحديد الفجوات التي تحتاج إلى معالجة. أما بالنسبة إلى رِشماني، المعيار النهائي ليس عدد المنتجات الأمنية التي تملكها المؤسسة، وإنما «مدى السرعة التي تستطيع بها العودة إلى الحياة» على حد قوله.
مقالات ذات صلة

أسبوع على حادثة «بينانس»... هل المؤسسات المالية الخليجية مستعدة لاحتواء الاختراقات؟

خاص يدعو خبير «إلوميو» إلى تقييم عدد الأنظمة المعرضة للاختراق ونطاق الحماية المطبقة وسرعة عزل الأجهزة والحسابات المخترقة دون تعطيل الأعمال (أدوبي)

أسبوع على حادثة «بينانس»... هل المؤسسات المالية الخليجية مستعدة لاحتواء الاختراقات؟

بعد أسبوع من حادثة «بينانس»، تتزايد التساؤلات حول قدرة المؤسسات المالية الخليجية على احتواء الاختراقات وحماية الأنظمة الحساسة من المهاجمين.

نسيم رمضان (لندن)
الاقتصاد رفوف مبردة فارغة في أحد متاجر «ديلهايز» في بلجيكا عقب عطل تقني أثّر على أنظمة التبريد والتجميد (رويترز)

الاتحاد الأوروبي يتحرك لاحتواء تداعيات الهجمات الإلكترونية على أنظمة التبريد

عقد الاتحاد الأوروبي اجتماعين لبحث تداعيات الاختراق الإلكتروني الذي استهدف أنظمة التبريد الاثنين، ومناقشة سبل التنسيق مع الدول الأعضاء.

«الشرق الأوسط» (عواصم)
آسيا الرئيس الكوري الجنوبي لي جاي ميونغ يلقي خطاباً أمام الجمعية الوطنية في سيول بكوريا الجنوبية يوم 2 نوفمبر 2026 (إ.ب.أ)

رئيس كوريا الجنوبية «وقع ضحية» لتسريب بيانات حساسة

وقع الرئيس الكوري الجنوبي لي جاي ميونغ ضحية لواقعة تسريب بيانات بالغة الحساسية، وفق تحقيق أجرته «هيئة الإذاعة العامة» الكورية الجنوبية.

«الشرق الأوسط» (سيول)
تكنولوجيا تشير التحقيقات الأولية إلى أن اختراق جهاز موظف ربما فتح مساراً للوصول إلى أنظمة داخلية حساسة في «بينانس» (رويترز)

اختراق «بينانس»... كيف قاد وصول داخلي إلى معاملات موقّعة عبر شبكات متعددة؟

يكشف اختراق «بينانس» كيف قد يتحول وصول داخلي إلى معاملات موقعة عبر محافظ متعددة مع تجميد أصول بمليارات الدولارات.

نسيم رمضان (لندن)
أوروبا رئيسة الوزراء الإيطالية جورجيا ميلوني في روما يوم 7 سبتمبر 2026 (رويترز)

هجوم إلكتروني يستهدف بريد جورجيا ميلوني

قال مصدر في مجلس النواب الإيطالي، اليوم (الثلاثاء)، إن حساب البريد الإلكتروني لرئيسة الوزراء جورجيا ميلوني، كان من بين الحسابات التي استُهدفت في هجوم إلكتروني.

«الشرق الأوسط» (روما)

أسبوع على حادثة «بينانس»... هل المؤسسات المالية الخليجية مستعدة لاحتواء الاختراقات؟

يدعو خبير «إلوميو» إلى تقييم عدد الأنظمة المعرضة للاختراق ونطاق الحماية المطبقة وسرعة عزل الأجهزة والحسابات المخترقة دون تعطيل الأعمال (أدوبي)
TT

أسبوع على حادثة «بينانس»... هل المؤسسات المالية الخليجية مستعدة لاحتواء الاختراقات؟

يدعو خبير «إلوميو» إلى تقييم عدد الأنظمة المعرضة للاختراق ونطاق الحماية المطبقة وسرعة عزل الأجهزة والحسابات المخترقة دون تعطيل الأعمال (أدوبي)

بعد نحو أسبوع من الهجوم السيبراني الذي تعرضت له منصة «بينانس» (Binance) في 29 أكتوبر (تشرين الأول)، والذي أثّر في أصول رقمية بقيمة تقارب 6.34 مليار دولار، تتجه الأنظار إلى قدرة المؤسسات المالية على احتواء الهجمات بعد اختراق أنظمتها، وليس فقط منع المهاجمين من الوصول إليها.

وفي تقرير أولي نشرته في 3 نوفمبر (تشرين الثاني)، كشفت «بينانس» أن الهجوم استهدف خدمة داخلية لتوقيع معاملات المحافظ الرقمية، بعد سلسلة من الاختراقات شملت أجهزة مهندسين وأدوات داخلية وصلاحيات تشغيلية. وأعلنت المنصة تجميد أو اعتراض أصول بقيمة تقارب 2.85 مليار دولار، إلى جانب تخصيص موارد لتغطية الأصول المتأثرة. وأشارت إلى أنها أعادت توفير 98 في المائة من الأصول المتأثرة لتغطية أرصدة المستخدمين حتى 31 أكتوبر، بينما لا تزال التحقيقات جارية.

وتثير الحادثة تساؤلات بشأن جاهزية المصارف وشركات التكنولوجيا المالية ومنصات الأصول الرقمية في الدول الخليجية، خصوصاً مع توسع الخدمات المصرفية المفتوحة والمدفوعات الفورية والاعتماد المتزايد على الأتمتة.

في لقاء خاص مع «الشرق الأوسط»، يرى راغو نانداكومارا، نائب الرئيس لاستراتيجية القطاع في شركة «إلوميو» (Illumio)، أن الدرس الأهم لا يتعلق فقط بكيفية منع الاختراق، بل بقدرة المؤسسات على احتوائه قبل أن يمتد إلى الأنظمة المسؤولة عن معالجة المعاملات وتحريك الأموال.

ويؤكد أن مدى قدرة المهاجم على التحرك داخل الشبكة بعد اختراقها لا يتحدد بمهاراته وحدها، بل يرتبط أيضاً بطريقة تصميم البنية التقنية للمؤسسة، والصلاحيات ومسارات الاتصال المتاحة بين أنظمتها. ولذلك تعتمد قدرة المؤسسات على الحد من الأضرار بدرجة كبيرة على القرارات التي تتخذها قبل وقوع الهجوم.

راغو نانداكومارا نائب الرئيس لاستراتيجية القطاع في شركة «إلوميو» (الشركة)

استغلال الثقة داخل الأنظمة

بحسب التقرير الأولي لـ«بينانس»، استخدم المهاجمون أساليب متعددة، شملت مقابلات توظيف وهمية لتحميل برمجيات خبيثة، واستغلال أدوات ذكاء اصطناعي داخلية، والاستيلاء على بيانات اعتماد وصلاحيات مرتبطة بإدارة البنية التحتية للمحافظ الرقمية.

وذكر التقرير أن المهاجمين استخدموا في 29 أكتوبر بيانات اعتماد مسروقة لنشر برمجية خبيثة والوصول إلى عمليات توقيع المعاملات. كما استغلوا آلية لتفويض صلاحيات تنفيذ العمليات على شبكة «إيثريوم»، مما سمح باستمرار بعض التحويلات غير المصرح بها حتى بعد تعليق عمليات السحب الاعتيادية.

ويصف نانداكومارا مسار الهجوم بأنه مألوف من حيث استغلال الثقة داخل المؤسسات، رغم الحجم الاستثنائي للحادثة. ويوضح أن المهاجمين غالباً لا يحتاجون إلى اختراق الأنظمة المالية الحساسة مباشرة، بل يستفيدون من جهاز أو حساب يتمتع مسبقاً بصلاحيات للوصول إلى موارد أخرى.

وقد تحتفظ بعض الحسابات بصلاحيات تراكمت على مدى سنوات، مما يسمح للمهاجم بالانتقال من جهاز مخترق إلى أنظمة المدفوعات أو حفظ الأصول إذا لم تكن هناك قيود تفصل بينها. ويشبّه ذلك ببطاقة دخول تمنح حاملها إمكانية فتح جميع أبواب المبنى، معتبراً أن المشكلة لا تكمن في سرقة البطاقة وحدها، بل في عدد الأبواب التي تستطيع فتحها.

ويحدد ثلاثة ضوابط أساسية للحد من هذا الخطر، تشمل قصر صلاحيات الوصول على ما تتطلبه مهام كل مستخدم، وفصل الأنظمة الحساسة عن أجهزة العمل الاعتيادية، والتحقق المستمر من الصلاحيات بدلاً من اعتبار تسجيل الدخول الأول دليلاً كافياً على الثقة.

ثلاث نقاط ضعف في البنية الأمنية

يربط نانداكومارا هذه المخاطر بسرعة تطوير الخدمات المالية في الخليج، من المصارف المفتوحة إلى المدفوعات الفورية ومنصات الأصول الرقمية المرخصة. ويحدد ثلاث نقاط ضعف هيكلية تستدعي اهتمام المؤسسات. الأولى الثقة الضمنية بين الأنظمة والشركاء المتصلين، بما قد يسمح بانتقال آثار الاختراق من بيئة إلى أخرى. والثانية تراكم صلاحيات الوصول خلال عمليات إطلاق الخدمات والتوسع السريع، دون مراجعتها أو إلغائها بصورة منتظمة.

أما الثالثة، فتتعلق باستمرار تركيز جانب كبير من الإنفاق الأمني على حماية الحدود الخارجية للشبكات، بينما توجد بعض المخاطر الأساسية داخل البيئة التقنية نفسها. ويؤكد أن هذه المشكلات لا تقتصر على الخليج، مشيراً إلى الدور الاستباقي للجهات التنظيمية في المنطقة. لكنه يحذر من أن معالجة نقاط الضعف تصبح أكثر تكلفة كلما زاد عدد الأنظمة والجهات المتصلة ببعضها، مما يجعل إدماج الضوابط الأمنية أثناء تصميم الخدمات أكثر أهمية من إضافتها بعد التوسع.

يتطلب الحد من حركة المهاجمين تقييد الصلاحيات وفصل أنظمة المدفوعات وحفظ الأصول والتحقق المستمر من هويات المستخدمين (أدوبي)

عزل الأنظمة دون تعطيل الأعمال

لا يرى نانداكومارا أن عزل الأنظمة المالية الحساسة يستلزم بالضرورة تعطيل العمليات، بل يعتبره جزءاً من تصميم البنية التقنية وطريقة تنظيم الاتصالات بين مكوناتها. لكن تطبيق هذه الإجراءات يطرح تحدياً عملياً أمام المصارف التي تعتمد على ترابط الأنظمة لمعالجة المدفوعات والمعاملات اليومية. ويقول إن الخطوة الأولى هي تحديد الاتصالات الفعلية التي تحتاج إليها الأنظمة الحساسة، إذ إن مؤسسات كثيرة لا تمتلك رؤية مكتملة لجميع مسارات الاتصال المؤدية إلى أنظمة المدفوعات ومعالجة المعاملات وحفظ الأصول الرقمية. وبعد تحديد الاتصالات المشروعة، يمكن تقييد المسارات الأخرى مع الإبقاء على حركة البيانات الضرورية لاستمرار الأعمال.

ويحذر من انتظار وضع تصميم أمني شامل ومثالي قبل البدء في التنفيذ، معتبراً أن إنشاء حدود حماية حول نظام بالغ الحساسية خلال فترة قصيرة أكثر فائدة من إعداد خطة متكاملة يستغرق تنفيذها سنوات.

ويدعو إلى البدء بحماية الأنظمة الأكثر حساسية، بدلاً من تأجيل التنفيذ إلى حين الانتهاء من تصميم أمني شامل لجميع أنظمة المؤسسة.

وكلاء الذكاء الاصطناعي يوسّعون التحدي

تضيف الأنظمة الوكيلة بعداً آخر للمخاطر، مع تزايد استخدامها لتنفيذ عمليات مستقلة والوصول إلى التطبيقات والبيانات نيابة عن الموظفين. ويصف نانداكومارا وكلاء الذكاء الاصطناعي بأنهم فئة جديدة من الجهات الفاعلة داخل الأنظمة، وليسوا مجرد برمجيات تقليدية، لأنهم يستطيعون اتخاذ قرارات وتنفيذ إجراءات بسرعة آلية، وأحياناً باستخدام صلاحيات مستمدة من الأشخاص الذين يشغّلونهم. ويوضح أن أنظمة الحوكمة المصممة لمراقبة قرارات بشرية تُتخذ خلال ساعات قد تواجه صعوبة في التعامل مع برمجيات تنفذ قراراتها خلال أجزاء من الثانية. وفي حال تعرض وكيل للتلاعب أو ارتكب خطأً، فقد تتسارع الأضرار قبل أن تتمكن الفرق البشرية من التدخل.

ولهذا يدعو إلى التعامل مع الوكلاء وفق ضوابط مشابهة لتلك المطبقة على الموظفين، من خلال منح كل وكيل هوية مستقلة ودوراً محدداً وصلاحيات مرتبطة بالمهمة فقط، مع مراقبة مستمرة لنشاطه. كما يشدد على ضرورة تقييد الأنظمة التي يستطيع الوكيل الوصول إليها، بحيث لا تتحول الصلاحيات الممنوحة له لتنفيذ مهمة محددة إلى مسار للوصول إلى موارد مالية أو تشغيلية لا ترتبط بتلك المهمة.

الاهتمام باحتواء الاختراقات

يرى نانداكومارا أن المؤسسات المالية لا تزال تولي منع الاختراق الأولي اهتماماً أكبر من الحد من آثاره بعد وقوعه، رغم استمرار ارتفاع الإنفاق الأمني خلال السنوات الماضية. ويشير إلى أن أدوات الحماية في حادثة «بينانس» لم تتمكن من اكتشاف البرمجيات الخبيثة في الوقت المناسب، وهو ما يتسق مع ما أعلنته المنصة بشأن استخدام برمجيات تمكنت من تفادي وسائل الحماية على الأجهزة.

ولا يدعو إلى تقليص أهمية الوقاية، بل إلى تحقيق توازن أكبر بينها وبين الاستثمار في احتواء الاختراقات وتقييد حركة المهاجمين داخل الأنظمة. ويلفت إلى أن هذه الإجراءات لا تحظى دائماً بالتقدير الكافي، لأن نجاحها لا يظهر عادة في صورة حادثة كبيرة أو خسائر معلنة. فالهجوم الذي يبقى محدود النطاق قد لا يتصدر الأخبار، رغم أن منع انتشاره يمثل نتيجة أمنية مهمة للمؤسسة. ويصرح بأن مجالس الإدارات ينبغي ألا تكتفي بالسؤال عن كيفية منع المهاجمين من الدخول، بل أن تطلب توضيحاً لما يمكن أن يحدث إذا نجح أحدهم في تجاوز وسائل الحماية.

وبحسب نانداكومارا، فإن الاستثمار في الاحتواء يستهدف تقليص المساحة التي يستطيع المهاجم التحرك داخلها، بحيث لا يؤدي اختراق جهاز أو حساب واحد إلى الوصول تلقائياً إلى الأنظمة الأكثر حساسية.

تكشف حادثة «بينانس» أهمية عدم الاكتفاء بمنع الهجمات بل الحد من انتشارها داخل المؤسسات المالية وحماية الأنظمة المسؤولة عن تحريك الأموال (رويترز)

ثلاثة مؤشرات لقياس الجاهزية

ينتقد نانداكومارا اعتماد المؤسسات على مؤشرات تقيس حجم النشاط الأمني، بدلاً من النتائج الفعلية عند وقوع الاختراق، ويقترح ثلاثة مؤشرات يمكن لمجالس إدارات المؤسسات المالية الخليجية استخدامها لتقييم جاهزيتها. الأول هو مدى الوصول، أي عدد الأنظمة الحساسة التي يمكن للمهاجم الوصول إليها انطلاقاً من جهاز موظف أو حساب مخترق. ويساعد هذا المؤشر على تحديد مدى اتساع نطاق الاختراق المحتمل انطلاقاً من نقطة دخول واحدة.

والثاني نطاق التغطية، ويقيس نسبة أنظمة المدفوعات والمعاملات وحفظ الأصول الموضوعة خلف حدود حماية مطبقة فعلياً، وليس مجرد ضوابط منصوص عليها في السياسات الأمنية. أما المؤشر الثالث فهو سرعة العزل، أي الوقت اللازم لفصل جهاز أو هوية مخترقة عن بقية الأنظمة دون تعطيل العمليات الأساسية، وتحديد ما إذا كانت الاستجابة تستغرق دقائق أم أياماً. ويشدد على ضرورة اختبار هذه المؤشرات عملياً، بدلاً من الاكتفاء بالافتراضات، موضحاً أن الجهات الرقابية باتت تركز بصورة متزايدة على قدرة المؤسسات على مواصلة العمل خلال الاضطرابات، وليس فقط على امتلاكها أدوات الحماية. ويضيف أن اختبار هذه المؤشرات يساعد المؤسسات على التعبير عن المخاطر السيبرانية بلغة مالية يفهمها أعضاء مجالس الإدارات وشركات التأمين.

أولويات المؤسسات المالية حتى 2027

مع اقتراب 2027، يتوقع نانداكومارا أن تصبح المؤسسات المالية الخليجية أكثر ترابطاً واعتماداً على الأتمتة ووكلاء الذكاء الاصطناعي، في وقت يستطيع فيه المهاجمون استخدام قدرات مماثلة لتسريع عملياتهم.

ويضع احتواء الاختراقات ضمن أولويات مجالس الإدارات في السعودية والإمارات وبقية دول الخليج، مشدداً على ضرورة ألا يؤدي اختراق شخص واحد أو جهاز واحد أو وكيل ذكاء اصطناعي إلى فتح الطريق أمام الأنظمة المسؤولة عن تحريك الأموال.

وبحسب نانداكومارا، لا تستطيع أي مؤسسة ضمان عدم تعرضها لاختراق، لكنها تستطيع تحديد مدى انتشاره من خلال تصميم بنيتها التقنية وضبط الصلاحيات وعزل الموارد الحساسة.

ويرى أن إثبات القدرة على احتواء الهجمات والحفاظ على استمرارية العمليات سيصبح عاملاً في تنافسية المؤسسات المالية الخليجية، إلى جانب الامتثال للمتطلبات التنظيمية، مع اتساع اعتماد القطاع على الأنظمة المتصلة والخدمات الرقمية.


روبوت يطوي الملابس وآخر يتبعك في المنزل... ماذا تخطط «أبل»؟

ملابس متراكمة على طاولة كيّ إلى جانب مكواة وقمصان مُعلّقة (بيكسلز)
TT

روبوت يطوي الملابس وآخر يتبعك في المنزل... ماذا تخطط «أبل»؟

ملابس متراكمة على طاولة كيّ إلى جانب مكواة وقمصان مُعلّقة (بيكسلز)

كشفت تقارير عن أنَّ شركة «أبل» تعمل على تطوير مجموعة جديدة من الروبوتات المنزلية، من بينها جهاز متطور قادر على طي الملابس، في خطوة تعكس اهتمام عملاق التكنولوجيا الأميركية بتوسيع حضوره في مجال الأجهزة الذكية المخصَّصة للمنازل، وفقاً لصحيفة «إندبندنت».

وبحسب ما أورده موقع «ذا إنفورميشن»، فإنَّ الشركة المُصنِّعة لهواتف «آيفون» تستكشف أيضاً أفكاراً أخرى في مجال الروبوتات المنزلية، تشمل روبوتاً مزوداً بعجلات يمكنه تتبّع المستخدمين والتنقل خلفهم من غرفة إلى أخرى، إلى جانب جهاز طائر مُصمَّم للعمل داخل المنزل.

ومع ذلك، لا توجد حتى الآن مؤشرات تؤكد أنَّ هذه المنتجات التجريبية ستصل إلى الأسواق، إذ لا تزال في مراحل الاستكشاف والتطوير.

ومن بين الأجهزة التي تتناولها التقارير أيضاً نسخة من الجيل التالي لجهاز «هوم فيو (HomeView)»، الذي كشفت عنه «أبل» مؤخراً.

شاشة متحركة وذراع آلية تستجيب لما يحدث في المنزل

يتضمَّن أحد النماذج الأولية، الذي يُشار إليه باسم «هوم فيو ألترا (HomeView Ultra)» أو «هوم فيو ماكس (HomeView Max)»، شاشة يبلغ مقاسها 9 بوصات، مثبتة على ذراع آلية قابلة للدوران.

ووفقاً للتقرير، يعتمد التصميم الحالي للروبوت على كاميرا ومجموعة من المستشعرات التي تمنحه قدرةً متقدمةً على إدراك البيئة المحيطة به والتفاعل معها بصورة مستقلة.

وأوضح التقرير أنَّ هذه التقنية قد تتيح للجهاز «إدراكاً تاماً لبيئته، مما يمكِّنه من التَّصرُّف بشكل مستقل؛ فيستطيع، على سبيل المثال، تشغيل الأضواء عند دخول شخص ما إلى الغرفة، أو ربما حتى محاولة توجيه قطة للنزول عن الطاولة».

وتشير هذه الإمكانات إلى أن «أبل» تستكشف تطوير أجهزة منزلية لا تكتفي بتنفيذ الأوامر المباشرة، بل تستطيع أيضاً الاستجابة لما يحدث حولها.

تيم كوك يلمّح إلى منتجات جديدة

وكان تيم كوك، الرئيس التنفيذي لشركة «أبل»، قد لمَّح في العام الماضي إلى أنَّ الشركة تستعد لدخول فئات جديدة من المنتجات، من دون الكشف عن تفاصيل محددة بشأن طبيعتها.

وقال كوك خلال اجتماع عام مع موظفي الشركة: «إن قائمة المنتجات قيد الإعداد، التي لا يمكنني الحديث عنها، مذهلة يا رفاق. إنها مذهلة حقاً».

وأضاف: «سيرون بعضاً من ذلك قريباً، بينما سيظهر البعض الآخر لاحقاً. لكن هناك الكثير مما يمكن رؤيته».

شعار شركة «أبل» يظهر في صورة مركبة (رويترز)

مشروعات طموحة قد لا ترى النور

ورغم هذه الخطط، فإنَّ تاريخ «أبل» يُظهر أن العمل على مشروعات تكنولوجية طموحة لا يعني بالضرورة وصولها إلى مرحلة الإنتاج التجاري.

ولعل أبرز الأمثلة على ذلك مشروع السيارة الكهربائية ذاتية القيادة، الذي طوَّرته الشركة ضمن مبادرتها المعروفة باسم «مشروع تيتان (Project Titan)».

فقد أمضت «أبل» نحو عقد كامل في العمل على تطوير السيارة، وتشير التقارير إلى أنَّها أنفقت أكثر من 10 مليارات دولار على الأبحاث والتطوير المرتبطة بالمشروع، قبل أن تقرِّر إلغاءه نهائياً في عام 2024.

وفي مجال الروبوتات، سبق للشركة أن صمَّمت وبنت بالفعل عدداً من الروبوتات القادرة على العمل، إلا أن استخدامها ظلَّ مقتصراً على العمليات الداخلية للشركة، من دون طرحها للمستهلكين.


«أوبن إيه آي» تعتزم دمج المحادثة وتنفيذ المهام في «شات جي بي تي»

«أوبن إيه آي» تعتزم دمج المحادثة وتنفيذ المهام في «شات جي بي تي»
TT

«أوبن إيه آي» تعتزم دمج المحادثة وتنفيذ المهام في «شات جي بي تي»

«أوبن إيه آي» تعتزم دمج المحادثة وتنفيذ المهام في «شات جي بي تي»

تعتزم شركة «أوبن إيه آي» (OpenAI) دمج ميزتي المحادثة «Chat» والعمل «Work» في تجربة موحدة داخل «شات جي بي تي» (ChatGPT)، بما يسمح للمستخدمين بالانتقال من طرح الأسئلة وتبادل الأفكار إلى تنفيذ مهام أكثر تعقيداً دون الحاجة إلى التبديل بين واجهتين منفصلتين.

وتأتي الخطوة ضمن تغييرات تخطط الشركة لبدء اختبارها مع مجموعة محدودة من المستخدمين قبل توسيع إتاحتها، بالتزامن مع تعديل نظام احتساب الاستخدام لمشتركي الخطط المدفوعة اعتباراً من ديسمبر (كانون الأول) 2026.

تجربة واحدة

تعتمد تجربة «شات جي بي تي» الحالية على الفصل بين المحادثات العادية، المخصصة للأسئلة والكتابة والمساعدة اليومية، وميزة «Work» التي تتيح تنفيذ مشروعات تتطلب مراحل متعددة، تشمل البحث وتحليل المعلومات والتعامل مع الملفات والتطبيقات المتصلة وإنتاج محتوى مكتمل.

وبموجب التغيير المرتقب، تسعى «أوبن إيه آي» إلى جمع هذه القدرات ضمن تجربة واحدة، إذ يستطيع المستخدم بدء محادثة حول فكرة معينة ثم الانتقال إلى تكليف النظام بتنفيذها، مع الاحتفاظ بإمكانية مراجعة العمل وتوجيهه أثناء التنفيذ.

ومن بين الاستخدامات التي أشارت إليها الشركة إنشاء المواقع الإلكترونية والعروض التقديمية، والاستفادة من الملفات والتطبيقات المتصلة، إلى جانب تنفيذ إجراءات عبر الويب. ويتيح ذلك الانتقال بين المساعدة الحوارية والمهام متعددة الخطوات دون الحاجة إلى اختيار تجربة منفصلة لكل نوع من العمل.

وكانت «أوبن إيه آي» قد أطلقت «ChatGPT Work» في يوليو (تموز) 2026، بوصفها أداة مخصصة للمهام الطويلة التي تتطلب البحث والتخطيط وإنتاج مستندات وجداول بيانات وتقارير وعروض تقديمية. كما وفرت للمستخدمين إمكانية متابعة تقدم المهام وتعديل التعليمات والموافقة على الإجراءات المهمة. ولم تحدد الشركة بعد موعداً نهائياً لإتاحة التجربة الموحدة لجميع المستخدمين، إذ تعتزم اختبارها تدريجياً قبل التوسع في طرحها.

تعتزم «أوبن إيه آي» دمج المحادثة وتنفيذ المهام في تجربة موحدة داخل «شات جي بي تي»، مع بدء اختبارها تدريجياً (رويترز)

نظام موحد لاحتساب الاستخدام

إلى جانب دمج التجربتين، أعلنت «أوبن إيه آي» أنها ستبدأ في ديسمبر توحيد حدود الاستخدام بين «شات جي بي تي» وأداة البرمجة «كوديكس» (Codex) لمشتركي خطط «Plus» و«Pro» و«Business».

وبدلاً من التعامل مع حدود استخدام منفصلة، ستعتمد الخدمات المشمولة على حصة مشتركة تُحتسب باستخدام «التوكنات» (Tokens)، وهي وحدات تُستخدم لقياس حجم المعلومات التي تعالجها نماذج الذكاء الاصطناعي وتنتجها.

وستختلف كمية الاستخدام المستهلكة حسب النموذج المختار وطبيعة المهمة وتعقيدها، إذ تستهلك العمليات الأكثر تقدماً، مثل المهام الطويلة ومتعددة المراحل، حصة أكبر من الطلبات البسيطة.

وأوضحت الشركة أن المحادثات باستخدام الوضع السريع «Instant» لن تُخصم من الحصة المشتركة الجديدة، فيما سيتمكن المستخدمون من متابعة الرصيد المتبقي ومواعيد تجديده من قسم الاستخدام داخل الإعدادات.

وتتوقع «أوبن إيه آي» ألا يضطر معظم المستخدمين إلى انتظار تجديد حصصهم بمعدل أكبر مما هو عليه حالياً. أما عند بلوغ الحد المتاح، فتشمل الخيارات انتظار إعادة ضبط الحصة أو ترقية الاشتراك أو شراء أرصدة إضافية للخدمات المؤهلة. ولم تعلن الشركة بعد تفاصيل رقمية موحدة للحصص الجديدة لكل خطة.

سيعتمد النظام الجديد على حصة مشتركة تُحتسب وفق حجم المعالجة وتعقيد المهام مع استثناء المحادثات باستخدام الوضع السريع (رويترز)

«كوديكس» يحتفظ باستقلاليته

رغم توحيد نظام احتساب الاستخدام، ستبقى أداة «كوديكس» تجربة مستقلة مخصصة لتطوير البرمجيات، ولن تُدمج واجهتها ضمن المحادثات العادية.

وتتيح الأداة للمطورين كتابة الشيفرات البرمجية ومراجعتها، وتشغيل الاختبارات والأوامر، والتعامل مع مستودعات المشاريع البرمجية. ويعني ذلك أن التغيير سيشمل طريقة احتساب الاستهلاك، من دون إلغاء التخصص الوظيفي للأداة.

وكانت الشركة قد حدّثت تطبيقها المكتبي في يوليو الماضي ليجمع المحادثات و«Work» و«Codex» ضمن تطبيق واحد، مع الإبقاء على واجهات مختلفة لكل منها. كما أتاحت عرض المحادثات والمهام السابقة في سجل موحد ومواصلة بعض مهام العمل عبر الأجهزة.

خطوات تدريجية

تأتي التغييرات الجديدة بعد إعلان الشركة في 29 أكتوبر (تشرين الأول) زيادة حصص استخدام «Work» و«Codex» في عدد من خطط «Pro» المدفوعة، ضمن تحديثات تستهدف مستخدمي المهام الأكثر تعقيداً.

ومن المنتظر أن يبدأ اختبار دمج المحادثة والعمل على نطاق محدود، بينما يبدأ تطبيق نظام الحصة المشتركة في ديسمبر. ولا تزال التفاصيل المتعلقة بالشكل النهائي للواجهة الموحدة، وموعد إتاحتها على نطاق واسع، مرتبطة بنتائج الاختبارات والإعلانات اللاحقة للشركة.