ثغرة أمنية في ماسحات «الباركود» تفتح مسار هجوم يهدد تشغيل المستودعات

«كاسبرسكي»: أجهزة طرفية بسيطة قد تمنح المهاجم موطئ قدم داخل البيئة التشغيلية

كشف باحثو «كاسبرسكي» أن غياب المصادقة في بعض ماسحات «الباركود» قد يوفر نقطة دخول إلى شبكة المستودع (أدوبي)
TT

ثغرة أمنية في ماسحات «الباركود» تفتح مسار هجوم يهدد تشغيل المستودعات

كشف باحثو «كاسبرسكي» أن غياب المصادقة في بعض ماسحات «الباركود» قد يوفر نقطة دخول إلى شبكة المستودع (أدوبي)

قد لا يحتاج المهاجم، في سيناريو كشفه باحثون في شركة «كاسبرسكي»، إلى استهداف الخادم الرئيسي أو اختراق منصة سحابية معقدة لبدء هجوم على مستودع متصل. فقد تكون نقطة البداية ماسح «باركود» لاسلكياً يمر يومياً بين أيدي العاملين لمسح الرموز على الصناديق والبضائع.

المفارقة أن الماسح ليس الهدف الحقيقي. ففي السيناريو الذي عرضه باحثو الشركة خلال مؤتمر «Security Analyst Summit 2026» في بالي، والذي حضرته «الشرق الأوسط»، تكمن أهميته في كونه جسراً أولياً إلى حاسوب داخل بيئة المستودع، ومنه إلى أنظمة أكثر حساسية، أبرزها (نظام إدارة المستودع) «WMS» الذي يحدد مواقع البضائع ومسار حركتها داخل المنشأة.

وأظهرت مراجعة أمنية أجرتها «Kaspersky Security Services» لنظام رقمي خاص بالمستودعات وجود مسار هجوم في نموذج واسع الاستخدام من ماسحات «الباركود»، يرتبط بعدم وجود آلية مصادقة بين الماسح المحمول ومحطته الأساسية. ووفق الشركة، يمكن لمهاجم داخل نطاق الاتصال اللاسلكي، وفي ظروف محددة، إرسال إدخالات تحاكي ضغطات لوحة المفاتيح إلى الحاسوب المتصل بالمحطة، بما قد يسمح بتنفيذ أوامر غير مصرح بها. وتقول «كاسبرسكي» إنها لاحظت النمط نفسه في أجهزة من أكثر من مورّد.
حيدر كبيبو اختصاصي أمن التطبيقات في «Kaspersky Security Services» (الشرق الأوسط)

من جهاز بسيط إلى نقطة دخول

يوضح حيدر كبيبو، اختصاصي أمن التطبيقات في «Kaspersky Security Services»، خلال مقابلة مع «الشرق الأوسط» في بالي، أن الأجهزة المستخدمة في البيئات الصناعية والتشغيلية تُصمم أحياناً مع أولوية واضحة لأداء وظيفتها اليومية، بينما لا يحظى الأمن بالمستوى نفسه من الاهتمام منذ مرحلة التصميم.

ويقول إن فريقه لم يتفاجأ تماماً بالعثور على ضعف من هذا النوع، لأنه يجري تقييمات أمنية على عدد كبير من الأجهزة المستخدمة في بيئات أنظمة التحكم الصناعي. لكن غياب المصادقة دفع الباحثين إلى اختبار كيفية استغلال هذا الضعف ضمن مسار هجوم يمكن أن يمنح المهاجم موطئ قدم أولياً داخل المستودع.

عشرون متراً... لكن بشروط

يشدد الباحث على أن تحويل السيناريو التجريبي إلى هجوم حقيقي خارج المختبر ليس عملية تلقائية أو سهلة بالضرورة. ويشرح أن المهاجم، في السيناريو الذي اختبره الفريق، يحتاج إلى الاقتراب إلى نحو 20 متراً من ماسح «الباركود»، إضافة إلى الحصول على عنوان «بلوتوث» الخاص بالجهاز أو المحطة، وهو ما يقول إنه يمكن الحصول عليه بطرق مختلفة.

لكن وجود المهاجم على هذه المسافة لا يعني بالضرورة تسلل شخص غريب إلى المنشأة. فبحسب نموذج الهجوم الذي اختبره الفريق، يمكن أن يكون الشخص موجوداً أصلاً في محيط المستودع ويتمتع بوصول محدود إليه، مثل سائق يدخل إلى جزء من الموقع، أو موظف داخلي في حال إساءة استخدام صلاحياته.

وبذلك تتحول المسألة من مجرد حماية حدود المستودع إلى سؤال أوسع يتعلق بما يستطيع شخص موجود بالفعل في محيط العمل الوصول إليه من خلال جهاز يُنظر إليه عادة باعتباره منخفض المخاطر.
لا تقتصر المخاطر على ماسحات «الباركود» بل قد تشمل أجهزة البيانات المحمولة والطابعات الحرارية أيضاً (أدوبي)

كيف يحدث الهجوم؟

في السيناريو الذي عرضته «كاسبرسكي»، يتصل ماسح «الباركود» المحمول بمحطة أساسية، بينما تتصل هذه المحطة بحاسوب أو نظام أعمال يستخدمه الموظفون. وتذكر الشركة أن غياب المصادقة بين الماسح والمحطة الأساسية يمكن أن يسمح لمهاجم قريب بإنشاء اتصال عبر «بلوتوث»، ثم إرسال حمولة تحاكي ضغطات لوحة المفاتيح. وتقوم المحطة بعد ذلك بتمرير هذه الإدخالات إلى الحاسوب المتصل بها كما لو كانت أوامر شرعية صادرة من المستخدم، ما قد يسمح، وفق ظروف البيئة وإعداداتها، بتنفيذ أوامر على الجهاز من دون تفاعل مباشر من الموظف. ومن هنا تبدأ أهمية المسار الذي يلي عملية الاختراق الأولى، وليس الماسح نفسه.

الهدف الأكثر حساسية

بحسب سيرغي سيدوروف، رئيس خدمات الأمن الصناعي في الشركة، تكمن الحساسية الأكبر في احتمال الانتقال من نقطة الدخول الأولى إلى نظام إدارة المستودع «WMS»، وهو النظام الذي تعتمد عليه العمليات اليومية لمعرفة مواقع البضائع، وأماكن تخزينها، والمسارات التي يجب أن تسلكها داخل المنشأة.

ويوضح خلال حديثه مع «الشرق الأوسط» أن استهداف ذراع روبوتية أو آلة فرز قد يبطئ جزءاً من العمل، لكن تعطيل نظام إدارة المستودع يمكن أن يؤدي إلى نتيجة أوسع بكثير، لأنه قد يوقف العملية برمتها.

فإذا توقف «WMS»، قد لا يعرف الموظفون أين ينبغي نقل البضائع، أو أين يجب وضعها، أو ما الخطوة التالية في حركة المخزون، لأن هذه المعلومات تدار من خلال النظام.

وتزداد حساسية هذه النقطة لأن ماسحات «الباركود» وأجهزة البيانات المحمولة تحتاج في الأساس إلى الاتصال بنظام إدارة المستودع كي تؤدي وظائفها. ولذلك لا يمكن ببساطة فصلها عنه بصورة كاملة.

ويشير سيدوروف إلى أن حصول المهاجم على الوصول إلى الجهاز المضيف المرتبط بالماسح أو إلى محطة بيانات محمولة قد يمنحه وصولاً شبكياً إلى «WMS» في البيئات التي تعتمد هذا النوع من الاتصال.

وبذلك لا تصبح المشكلة مجرد اختراق ماسح «باركود»، بل احتمال أن يقود جهاز بسيط إلى النظام المركزي الذي تعتمد عليه حركة المستودع من بدايتها إلى نهايتها.
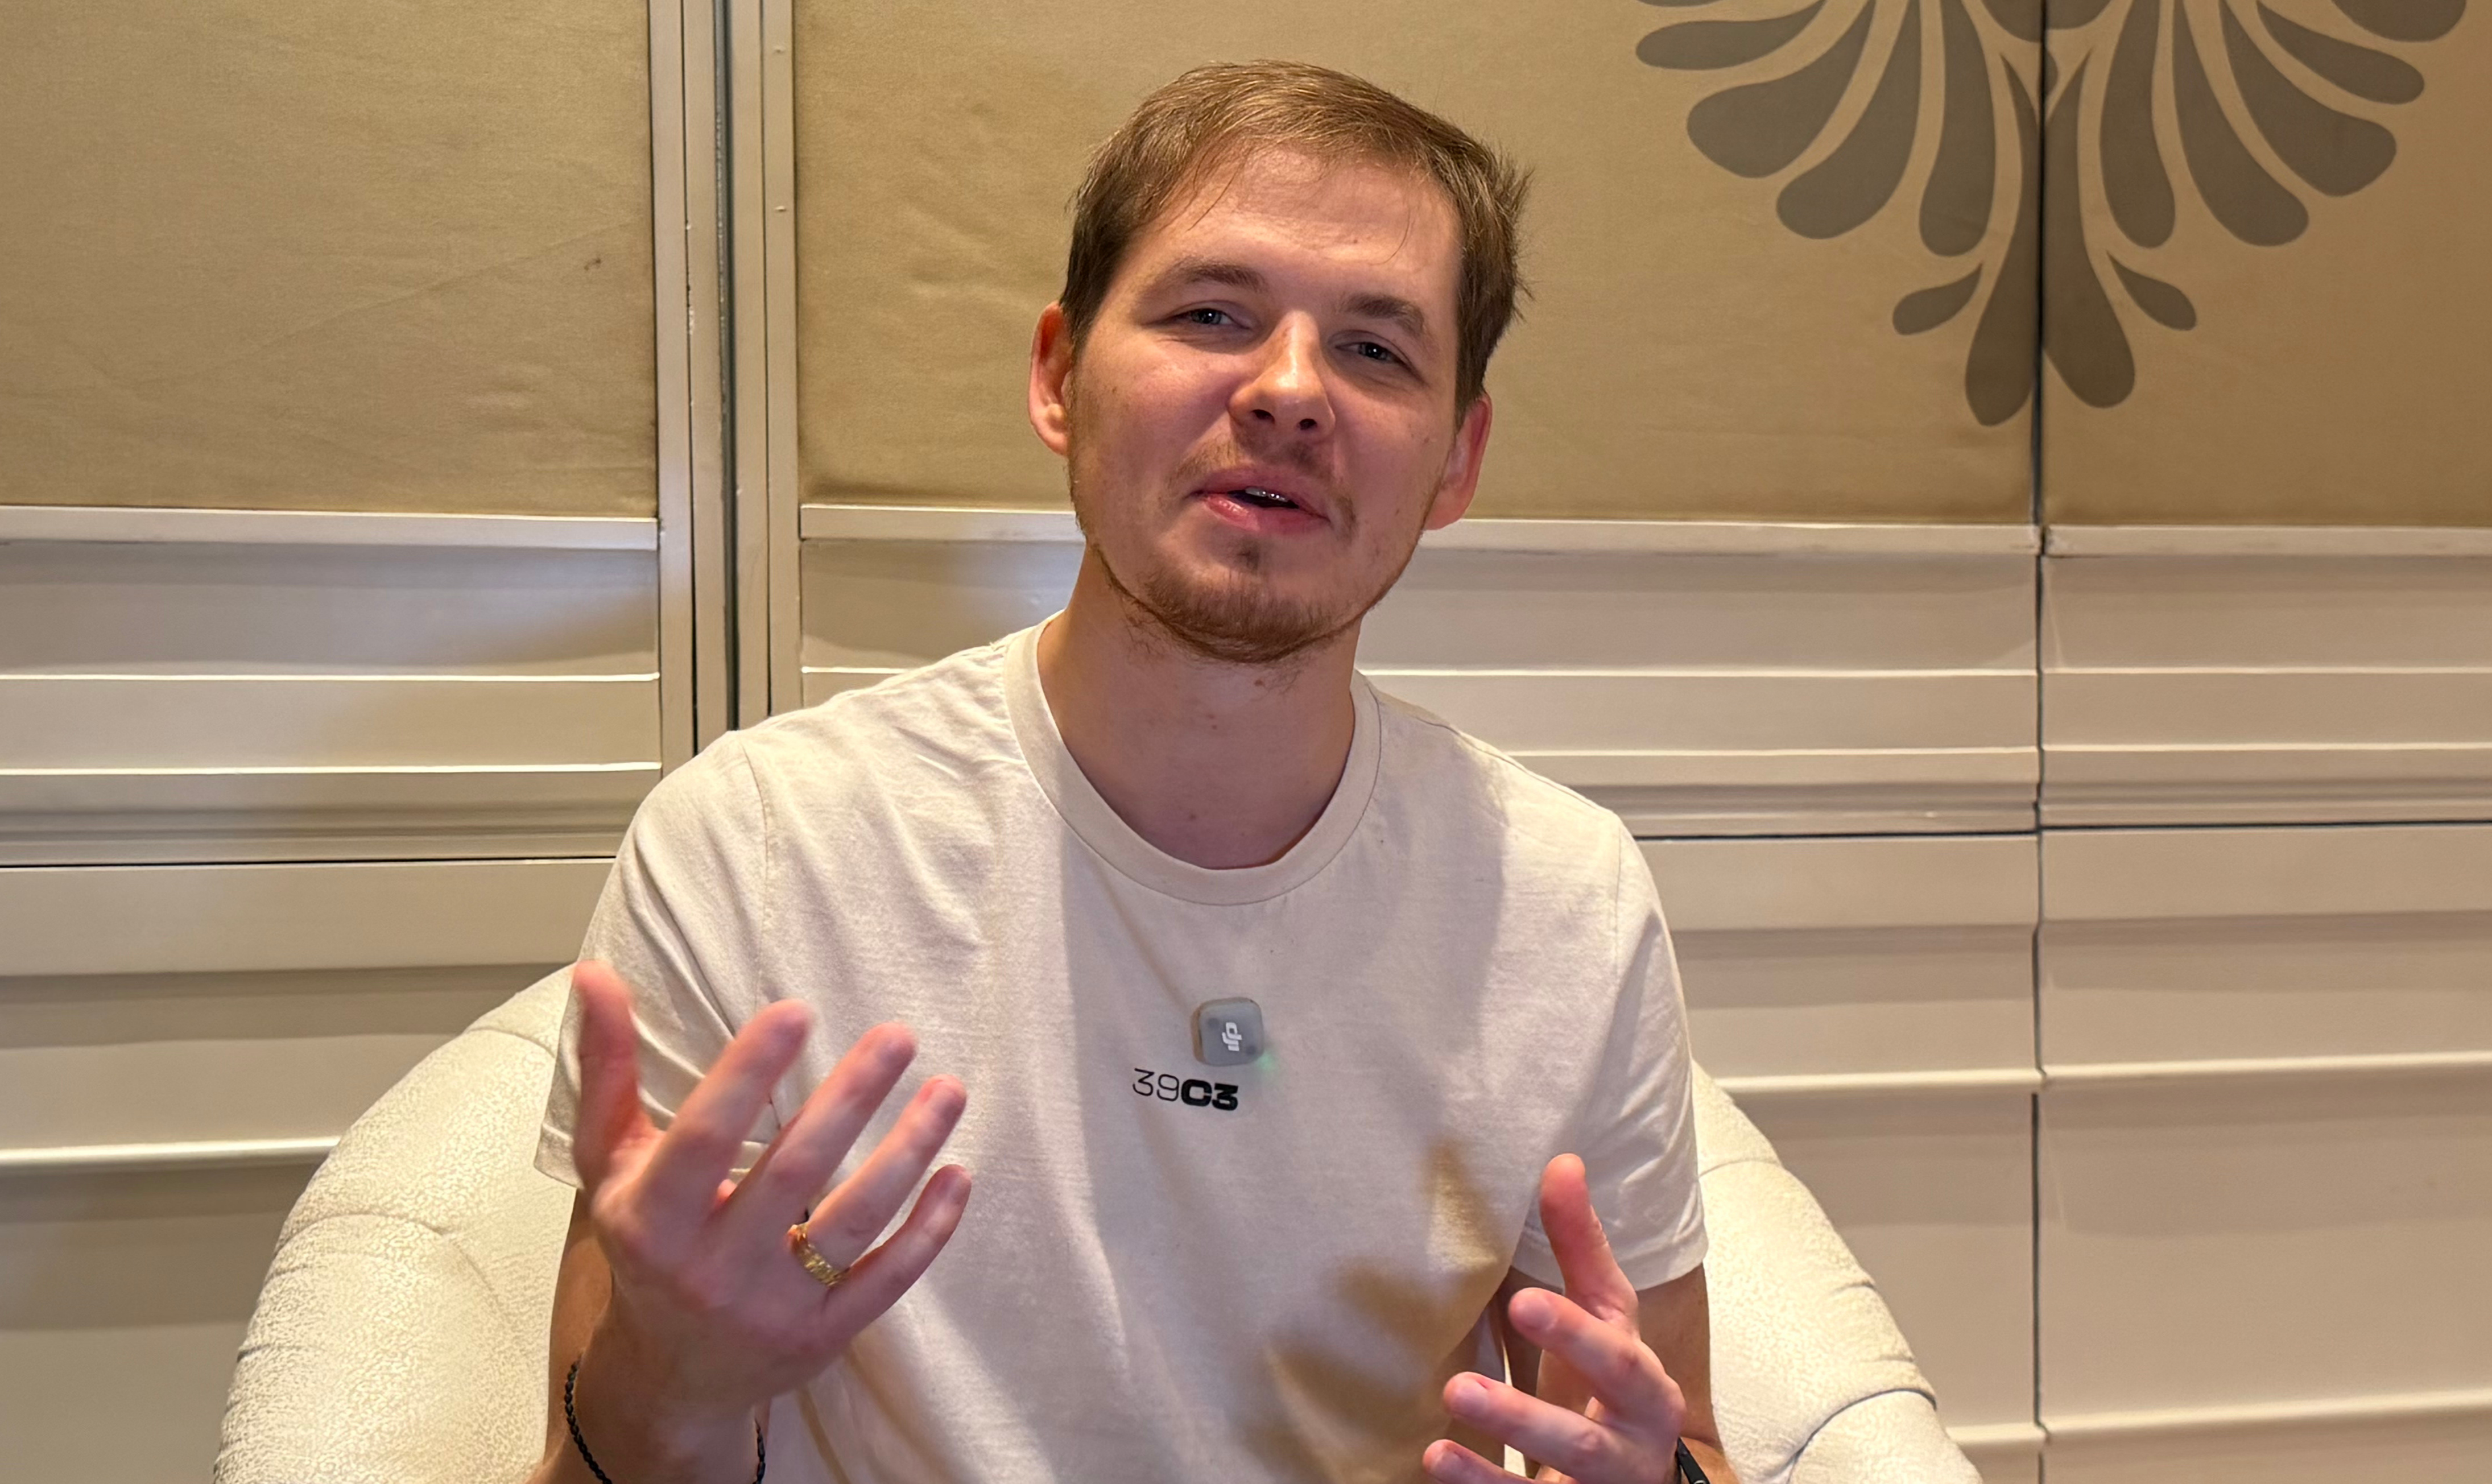
سيرغي سيدوروف رئيس خدمات الأمن الصناعي في «كاسبرسكي» (الشرق الأوسط)

المشكلة قد تتجاوز مورّداً واحداً

تقول «كاسبرسكي» إن الباحثين لاحظوا نمطاً مشابهاً في أجهزة من أكثر من مورّد، ما يطرح سؤالاً حول ما إذا كانت المشكلة تتجاوز منتجاً واحداً. ويميز سيدوروف بين مستويين؛ الأول يتعلق بكيفية تطبيق الاتصال، خصوصاً «بلوتوث»، في بعض ماسحات «الباركود» وغياب ضوابط المصادقة المناسبة، بينما يرتبط المستوى الثاني بتصميم شبكة المستودع نفسها. فكلما كانت الأجهزة الطرفية والأنظمة الحساسة قادرة على التواصل فيما بينها بصورة أوسع مما تتطلبه العمليات، ازدادت الخيارات المتاحة أمام مهاجم تمكن من الحصول على نقطة الدخول الأولى. ومن هنا تبرز أهمية تقسيم الشبكة بحيث تُسمح فقط بالاتصالات الضرورية للعمل، بدلاً من عزل شامل قد يمنع الأجهزة من أداء وظائفها الأساسية.

أجهزة أخرى تحت الخطر

لا تقتصر المسألة على ماسحات «الباركود». يلفت سيدوروف إلى أجهزة البيانات المحمولة التي يستخدمها العاملون داخل المستودعات لمسح البضائع وتسجيل مواقعها وإرسال هذه المعلومات إلى نظام الإدارة. وهذه الأجهزة تعمل عملياً كحواسيب صغيرة، مما يجعل السيطرة عليها قادرة على توفير نقطة انطلاق أخرى إلى البيئة الداخلية. ويقول إن مهاجماً يسيطر على أحد هذه الأجهزة، أو شخصاً ينتحل دور عامل في المستودع ويتمكن من استخدامه، قد يحصل على مستوى من الوصول يتيح له محاولة الانتقال إلى أنظمة أخرى.

كما بحث الفريق سيناريوهات مرتبطة بالطابعات الحرارية، حيث يمكن أن تتيح مشكلات في الإعداد أو الاتصال عبر «بلوتوث» نقطة دخول إضافية، يمكن بعدها محاولة توسيع الهجوم داخل بيئة المستودع.

وهذا يوسع نطاق القضية من ثغرة مرتبطة بجهاز واحد إلى سؤال أوسع حول مستوى الحماية في الأجهزة التشغيلية التي تبدو محدودة الوظيفة، لكنها تتمتع باتصالات داخلية تسمح لها بالتفاعل مع أنظمة أكثر أهمية.
توصي «كاسبرسكي» بمحاكاة مسار المهاجم داخل المنشأة لتحديد نقاط الضعف وترتيبها بحسب الأولوية (أدوبي)

ضوابط حماية الأجهزة

عندما سُئل سيدوروف عما إذا كانت المستودعات تضيف الأجهزة المتصلة بوتيرة أسرع من تطبيق وسائل الحماية، قال إن ذلك يحدث بالفعل في بعض الحالات. ويرى أن جزءاً من المشكلة يبدأ لدى بعض الشركات المصنعة التي لا تتبع بصورة كافية ممارسات دورة حياة تطوير آمنة، بينما يظهر جزء آخر لدى الجهات المشغلة عندما لا تكون هناك ضوابط واضحة لتأمين المعدات التشغيلية وإدارة التحديثات وضبط إعدادات الأجهزة.

وتزداد المهمة صعوبة عندما يضم المستودع آلاف الأجهزة المتصلة، إذ يصبح من الصعب التعامل أمنياً مع كل جهاز بصورة منفردة. ويضرب سيدوروف مثالاً بالحاجة إلى منع الاتصال المباشر بين ماسحات «الباركود» والأذرع الروبوتية إذا لم تكن هناك ضرورة تشغيلية لذلك، وكذلك الحد من الاتصالات بين فئات مختلفة من الأنظمة الآلية. الفكرة ليست في قطع الاتصال الذي تحتاجه المنشأة كي تعمل، بل في تقليص مساحة الحركة التي يمكن أن يستفيد منها المهاجم بعد الحصول على موطئ قدم أولي.

تأثيرات الهجوم

لا يرى سيدوروف أن النتيجة الأخطر لهجوم على مستودع تقتصر على إصابة جهاز أو فقدان بعض البيانات. فإذا وصل الهجوم إلى الأنظمة التي تعتمد عليها العمليات، يمكن أن يؤدي إلى توقف التشغيل، وبالتالي خسائر مالية وتأخير وصول الطلبات إلى العملاء.

ويميز هنا بين المستودعات وقطاعات صناعية أخرى مثل النفط والغاز، حيث قد تتجاوز آثار هجوم على الأنظمة التشغيلية الخسائر الاقتصادية لتصل إلى جوانب تتعلق بالسلامة البشرية أو البيئة.

أما في المستودعات، فإن الأثر الأكثر مباشرة يتمثل في تعطل العمليات وانقطاع حركة البضائع. ويكتسب ذلك أهمية إضافية مع الحجم المتزايد للتجارة الإلكترونية. وتقول «كاسبرسكي» إن مبيعات التجارة الإلكترونية عالمياً قاربت الضعف منذ 2019 لتتجاوز 6 تريليونات دولار، وهو رقم تستخدمه الشركة للإشارة إلى حجم النشاط الاقتصادي الذي أصبحت البنى اللوجستية الرقمية مسؤولة عن دعمه.
يمكن أن يبدأ الهجوم من جهاز بسيط ثم يمتد إلى أنظمة أكثر حساسية داخل البيئة التشغيلية (أدوبي)

ماذا يجب أن يُفحص أولاً؟

بالنسبة إلى شركة لوجستية تريد معرفة ما إذا كانت أجهزتها تخلق مساراً مماثلاً للهجوم، لا يرى سيدوروف أن البداية تكون بفحص ماسح بعينه أو بشراء منتج أمني محدد.

ويقول إن الخطوة الأولى هي إجراء تمرين عملي يرسم المسار الذي يمكن لمهاجم حقيقي اتباعه داخل المنشأة: من أين يستطيع الدخول؟ وإلى أي جهاز يمكنه الوصول؟ وما الأنظمة التي يمكن لذلك الجهاز التواصل معها؟ وهل يستطيع الانتقال منها إلى أنظمة أكثر حساسية؟

بعد ذلك، يمكن إنشاء خريطة لترتيب نقاط الضعف بحسب الأولوية، ثم تطبيق الإجراءات المناسبة، من تحديث الأنظمة وتقسيم الشبكات إلى ضبط إعدادات الشبكة والتطبيق وإضافة آليات للرصد والمنع.

ويشدد الباحثون كذلك على أهمية وجود آلية واضحة لإدارة التحديثات وتطبيق التصحيحات الأمنية عندما يصدرها المصنعون، بدلاً من ترك أعداد كبيرة من الأجهزة تعمل بإصدارات قديمة. كما ينبغي، وفق الباحثين، ألا تفترض اختبارات مسارات الهجوم دائماً وجود مهاجم مجهول من الخارج، بل أن تشمل أيضاً شخصاً يمتلك بالفعل مستوى من الوصول المشروع إلى الموقع أو الأنظمة.
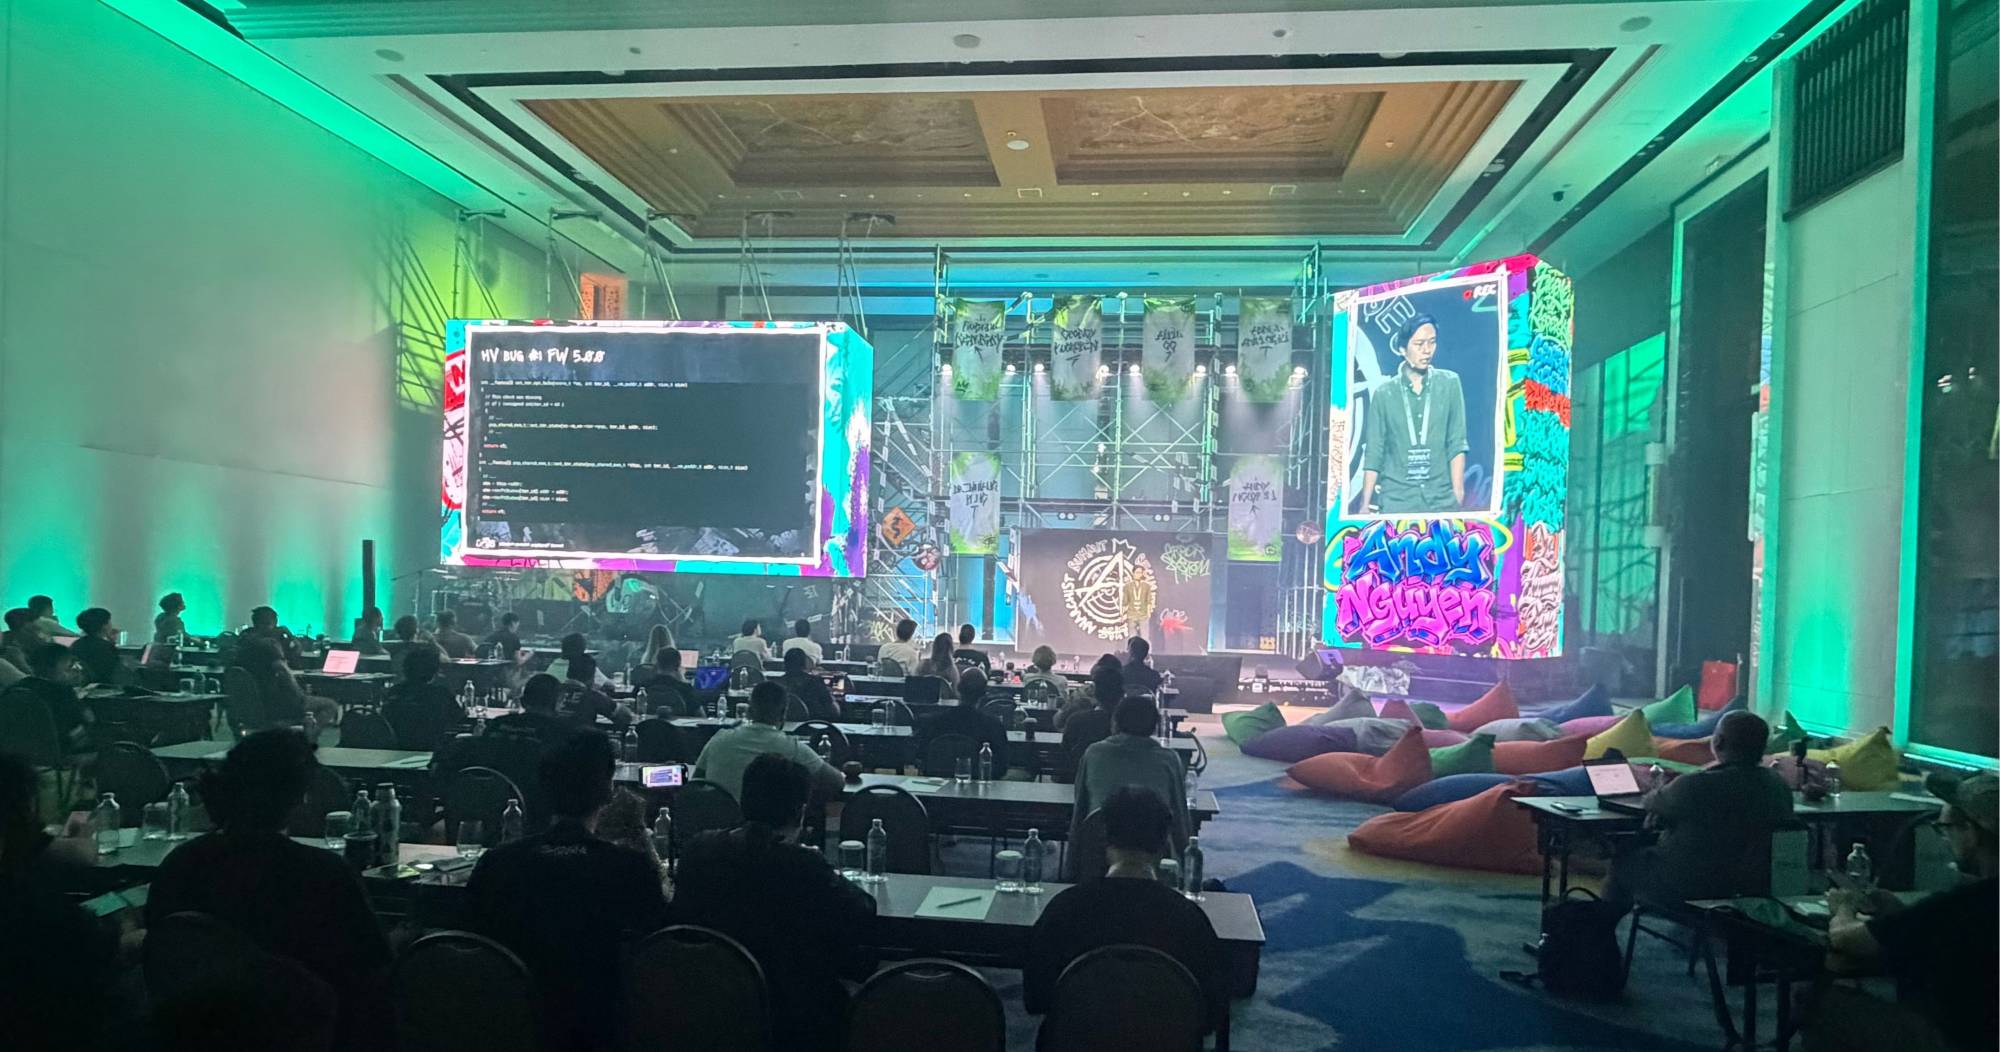
من مؤتمر «Security Analyst Summit 2026» الذي تعقده «كاسبرسكي» في بالي في دورته الثامنة عشرة (الشرق الأوسط)

من مؤتمر «SAS» في بالي

قُدمت نتائج البحث خلال مؤتمر «Security Analyst Summit 2026» المنعقد في بالي بين 20 و23 أكتوبر (تشرين الأول)، في دورته الثامنة عشرة.

ويجمع المؤتمر مئات الباحثين في الأمن السيبراني وممثلين عن جهات إنفاذ القانون وفرق الاستجابة للطوارئ الحاسوبية «CERTs» ومسؤولين من قطاعات متعددة، بينما يناقش برنامجه هذا العام موضوعات تشمل الذكاء الاصطناعي، والهجمات المتقدمة، والبرمجيات الخبيثة، والثغرات واستخبارات التهديدات.

ومن بين الجلسات التي حضرتها «الشرق الأوسط» في المؤتمر، عرض لفريق البحث والتحليل العالمي «GReAT» في «كاسبرسكي» حول «Operation FlashHole»، وهي حملة تجسس إلكتروني نسبتها الشركة إلى مجموعة «Lazarus».

وقالت «كاسبرسكي» إن الحملة نشطة منذ يوليو (تموز) 2025 على الأقل، وأثرت في ثلاث مؤسسات على الأقل في كوريا الجنوبية تعمل في قطاعات البناء والبرمجيات وتصنيع معدات الاتصالات السلكية.

واستخدم المهاجمون، وفق البحث، رسائل تصيد موجهة وبرمجيات مشروعة ضمن سلسلة الهجوم، إلى جانب أدوات خبيثة محدثة وأخرى لم تكن موثقة سابقاً. كما عثر الباحثون على صورة مولدة بالذكاء الاصطناعي لشخصية وظيفية وهمية ضمن مواقع استُخدمت كطُعم للضحايا.

ومن أبرز تفاصيل العرض استخدام نسخة محدثة من إحدى أدوات المجموعة تشفيراً ما بعد كمي لحماية اتصالات البرمجيات الخبيثة، بينما قالت «كاسبرسكي» إن الأدلة التي جمعتها ترجع استخدام المجموعة لهذا النوع من التشفير إلى سبتمبر (أيلول) 2024 على الأقل.
مقالات ذات صلة

عطل «مايكروسوفت»... هل أصبحنا أكثر اتصالاً وأقل قدرة على التواصل؟

تحليل إخباري تثير الأعطال التقنية تساؤلات حول قدرتنا على الوصول إلى الآخرين بعيداً عن التطبيقات التي اعتدنا استخدامها (أدوبي)

عطل «مايكروسوفت»... هل أصبحنا أكثر اتصالاً وأقل قدرة على التواصل؟

يكشف عطل «مايكروسوفت» اعتمادنا المتزايد على المنصات الرقمية ويطرح تساؤلات حول قدرتنا على التواصل عند تعطل التكنولوجيا وأهمية الاحتفاظ ببدائل مستقلة.

نسيم رمضان (لندن)
صحتك فقدان ساعة واحدة من النوم قد يزيد قابلية الأشخاص للوقوع ضحية لعمليات الاحتيال الإلكتروني (رويترز)

ساعة نوم أقل قد تجعلك فريسة لعمليات الاحتيال الإلكتروني

كشفت دراسة علمية حديثة أن فقدان ساعة واحدة من النوم قد يزيد قابلية الأشخاص للوقوع ضحية لعمليات الاحتيال الإلكتروني.

«الشرق الأوسط» (نيويورك)
الاقتصاد موقع بناء مشروع «نفق برينر الأساسي» الذي سيربط بين إيطاليا والنمسا (د.ب.أ)

هجوم إلكتروني يستهدف بيانات «نفق برينر» الرابط بين النمسا وإيطاليا

تعرّضت الشركة المسؤولة عن مشروع «نفق برينر الأساسي» للسكك الحديدية، الذي يربط بين النمسا وإيطاليا، لهجوم إلكتروني.

«الشرق الأوسط» (لندن)
تكنولوجيا يستطيع الذكاء الاصطناعي تحليل الصور والمنشورات العامة لإنشاء رسائل احتيالية تستند إلى اهتمامات الأفراد وتجاربهم اليومية (أدوبي)

بحث جديد: منشوراتك على مواقع التواصل قد تتحول إلى أدوات للاحتيال بالذكاء الاصطناعي

كشفت دراسة أميركية عن أن الذكاء الاصطناعي يستغل منشورات التواصل لإنشاء رسائل احتيالية مخصصة تبدو أكثر إقناعاً وأقل إثارة للشك.

نسيم رمضان (لندن)
خاص يدعو خبير «إلوميو» إلى تقييم عدد الأنظمة المعرضة للاختراق ونطاق الحماية المطبقة وسرعة عزل الأجهزة والحسابات المخترقة دون تعطيل الأعمال (أدوبي)

خاص أسبوع على حادثة «بينانس»... هل المؤسسات المالية الخليجية مستعدة لاحتواء الاختراقات؟

بعد أسبوع من حادثة «بينانس»، تتزايد التساؤلات حول قدرة المؤسسات المالية الخليجية على احتواء الاختراقات وحماية الأنظمة الحساسة من المهاجمين.

نسيم رمضان (لندن)

«سبايس إكس» تنجح للمرة الأولى في التقاط مركبتها «ستارشيب» عند منصة الإطلاق

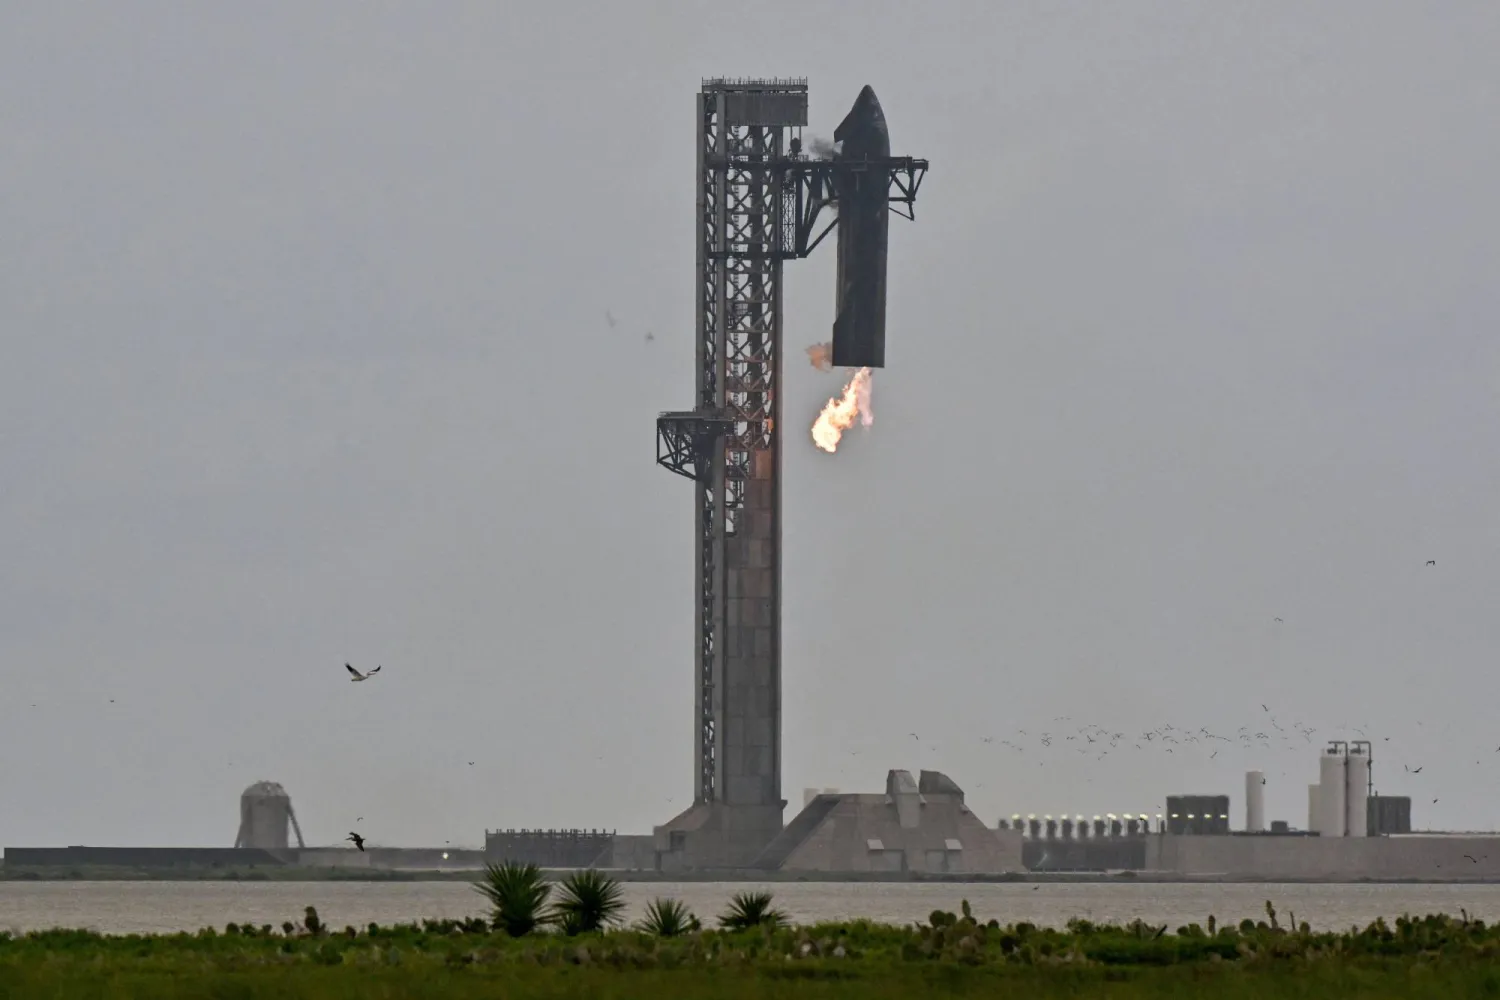
مركبة «ستارشيب» بعد استعادتها عند منصة الإطلاق بعد الرحلة التجريبية الـ15 في ستاربيس بولاية تكساس الأميركية (رويترز)
TT

«سبايس إكس» تنجح للمرة الأولى في التقاط مركبتها «ستارشيب» عند منصة الإطلاق

مركبة «ستارشيب» بعد استعادتها عند منصة الإطلاق بعد الرحلة التجريبية الـ15 في ستاربيس بولاية تكساس الأميركية (رويترز)

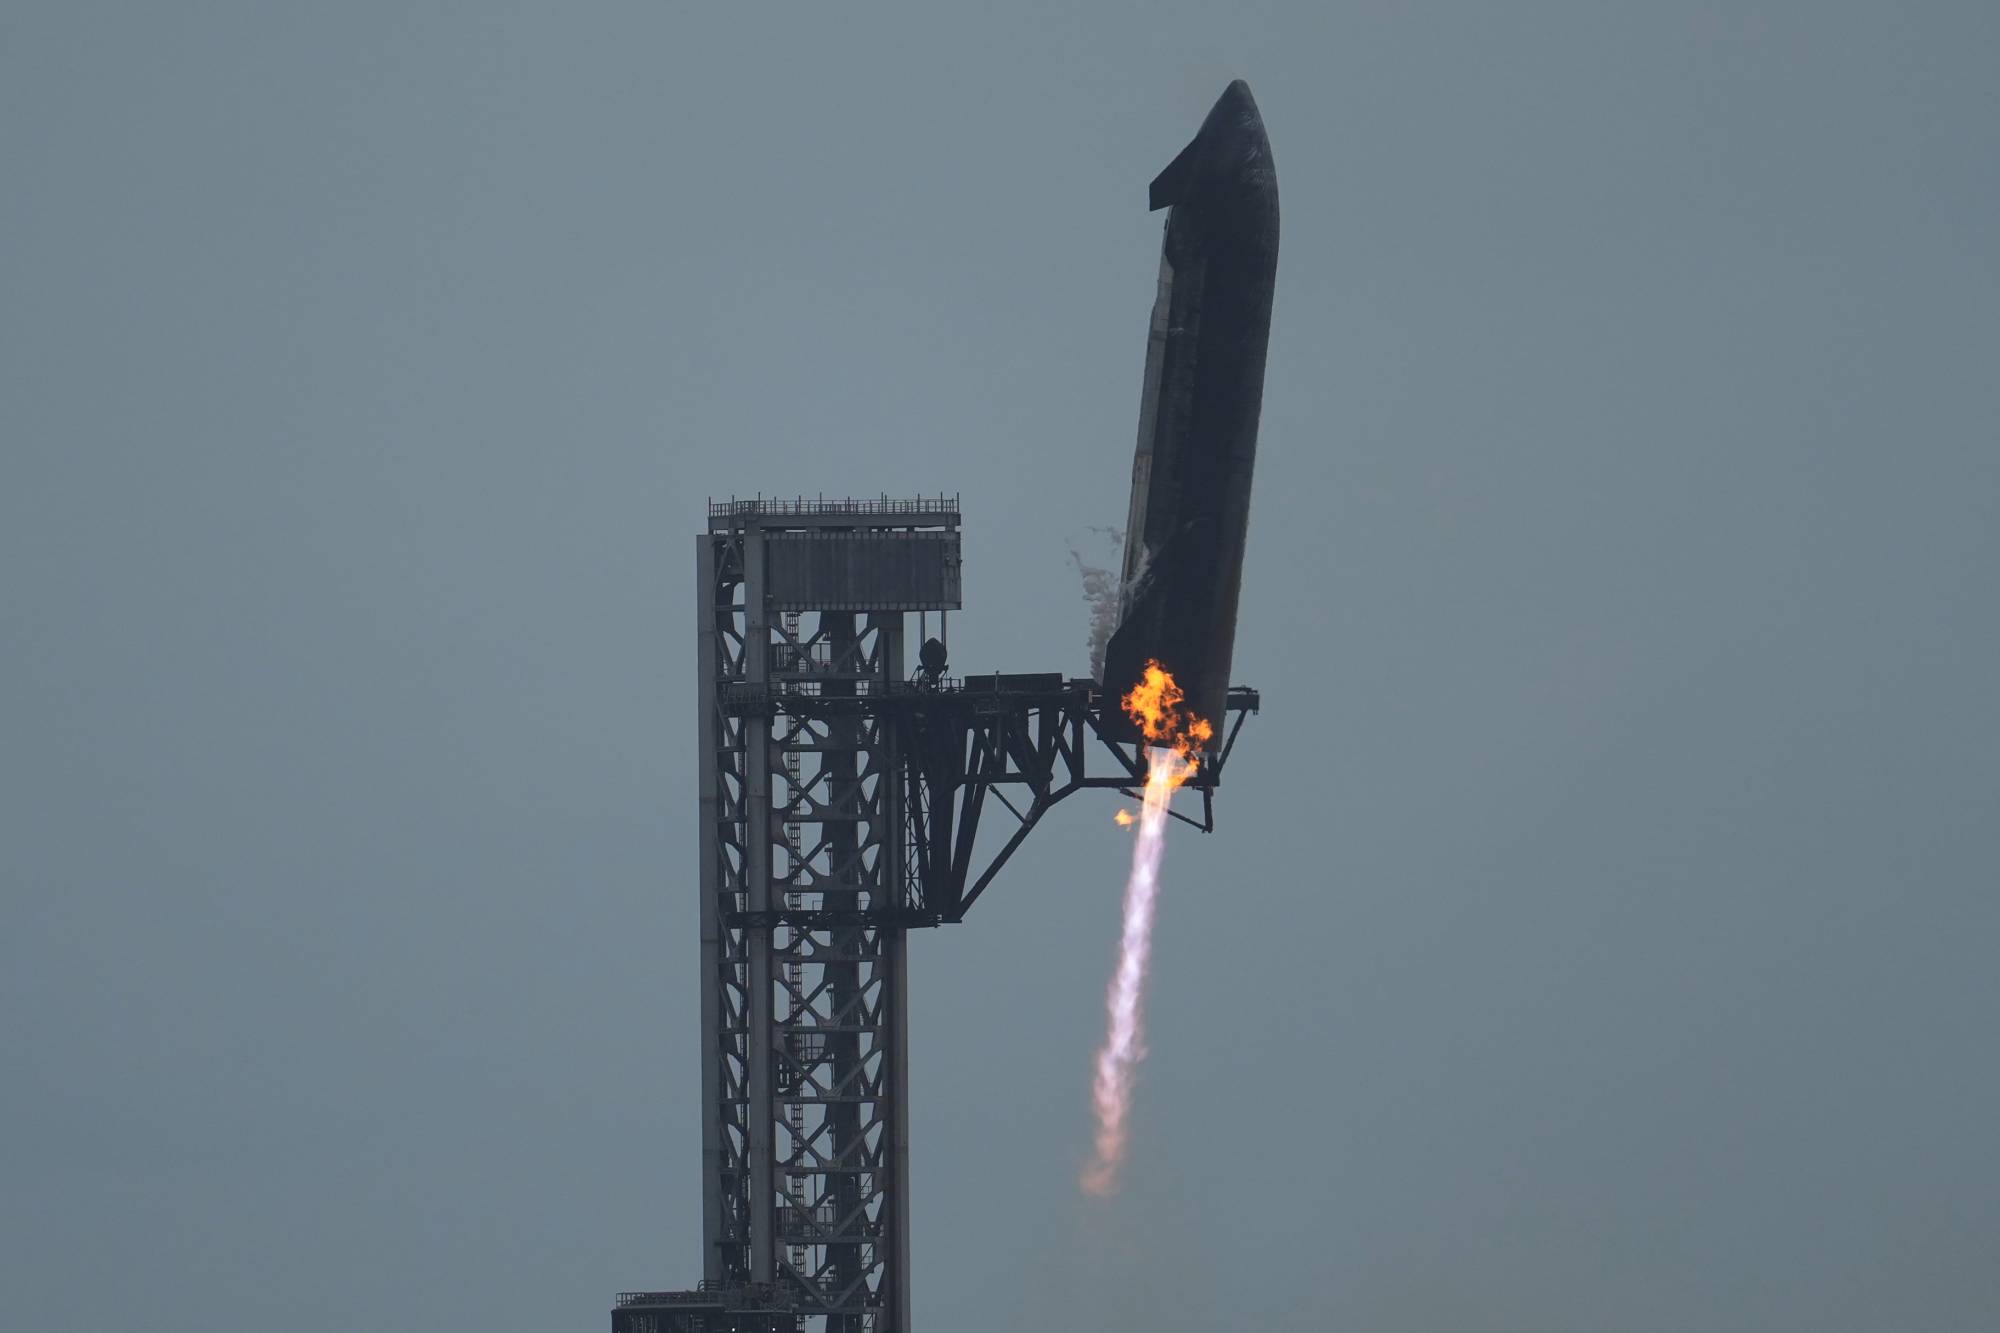
نجحت شركة «سبايس إكس» التابعة لإيلون ماسك السبت، في استعادة مركبة فضائية عند منصة إطلاقها للمرة الأولى، بعدما عادت مركبتها «ستارشيب» بسلام إثر يوم أمضته في المدار.

وظهرت المركبة من بين الغيوم بعد رحلة هبوط عبرت خلالها القارة، وانزلقت بسلاسة بين ذراعين آليتين فوق منصة الإطلاق رقم 2، وفق ما نقلته «وكالة الصحافة الفرنسية».

وهذه الرحلة التجريبية الخامسة عشرة لأكبر وأقوى منظومة صاروخية في العالم. وكان مقرّرا أن تشهد عملية مزدوجة غير مسبوقة لالتقاط كلّ من المرحلة الصاروخية المعزّزة «سوبر هيفي» ومركبة «ستارشيب»، لكن محاولة استعادة المرحلة المعزّزة أُلغيت الجمعة.

ويشكّل نجاح استعادة «ستارشيب» محطة بارزة في مساعي قطاع الفضاء المستمرة منذ عقود لتطوير منظومات صاروخية قابلة لإعادة الاستخدام بالكامل، ما قد يخفض تكاليف المهمات بدرجة كبيرة ويتيح تنفيذ عمليات إطلاق بوتيرة أعلى.

مركبة «ستارشيب» لدى عودتها من المدار بعد الرحلة التجريبية الـ15 (رويترز)

وقالت جيسي أندرسون، وهي مسؤولة في برنامج «ستارشيب» قبل التقاط الصاروخ إنه «إذا نجحت المحاولة، فستثبت أن بالإمكان استعادة مركبة إطلاق مدارية بالكامل عند منصة إطلاقها».

وأكملت المركبة، التي تحمل المنظومة الصاروخية اسمها، 14 دورة حول الأرض وأطلقت خلال رحلتها التي استغرقت 22 ساعة 26 قمرا اصطناعيا ضمن شبكة «ستارلينك» التابعة لماسك لتوفير الإنترنت عبر الأقمار الاصطناعية.

وتنطوي عملية التقاط «ستارشيب» على تعقيد بالغ، إذ هبطت المركبة من ارتفاع أعلى بكثير وبسرعة تفوق بكثير سرعة هبوط المرحلة المعزّزة التي نجحت «سبايس إكس» في استعادتها ثلاث مرات سابقاً.

وعلى غرار «سوبر هيفي»، نفذت «ستارشيب» هبوطا موجّهاً لتستقرّ عمودياً بين ذراعين آليتين فوق منصة الإطلاق.

لحظة التقاط مركبة «ستارشيب» عند منصة الإطلاق لدى عودتها من المدار بعد الرحلة التجريبية الـ15 (أ.ب)

وصُمّمت بعض نسخ «ستارشيب» لوضع أقمار اصطناعية للإنترنت ومراكز بيانات في المدار، فيما ستُخصّص نسخ أخرى لنقل البشر إلى القمر والمريخ.

وتعوّل وكالة الفضاء الأميركية (ناسا) على «ستارشيب» لتكون مركبة هبوط على سطح القمر ضمن برنامج «أرتيميس».

وهنّأ مدير الوكالة جاريد آيساكمان «سبايس إكس» الجمعة على «إطلاق مذهل آخر»، من دون الإشارة إلى الإخفاق في استعادة المرحلة المعزّزة، بحسب «وكالة الصحافة الفرنسية».

وأحدث ماسك، أغنى شخص في العالم، تحوّلاً في قطاع الفضاء بصواريخ «فالكون» القابلة لإعادة الاستخدام جزئياً، والتي تُستخدم بانتظام لإطلاق أقمار اصطناعية ونقل روّاد فضاء إلى محطة الفضاء الدولية.

لكن مشروع «ستارشيب» شهد تأخيرات فيما تواجه الشركة تحدّيات هندسية جديدة، من بينها نقل الوقود إلى المركبة وهي في المدار، وهي عملية لم تجد لها الشركة حلّا بعد وتُعدّ ضرورية لأي رحلة إلى القمر أو المريخ.

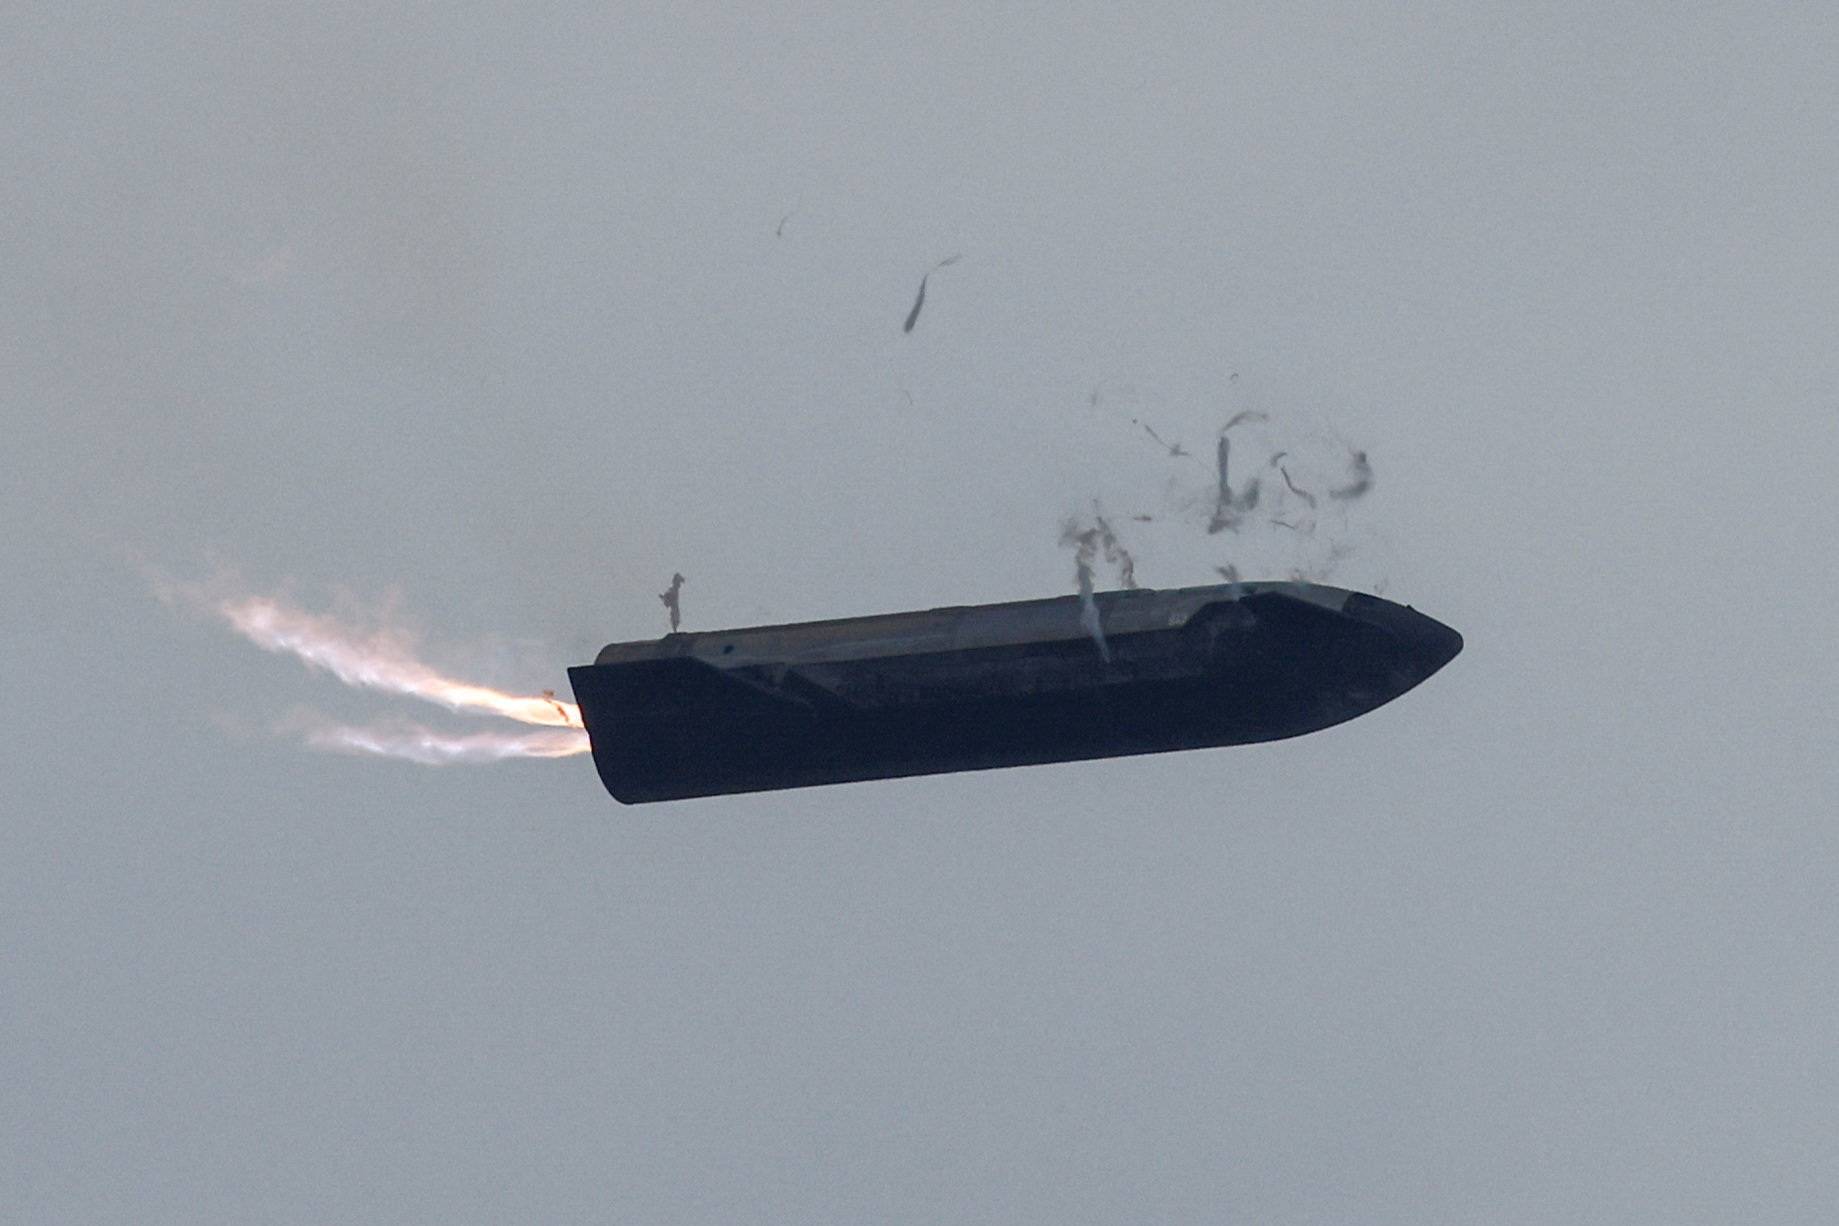
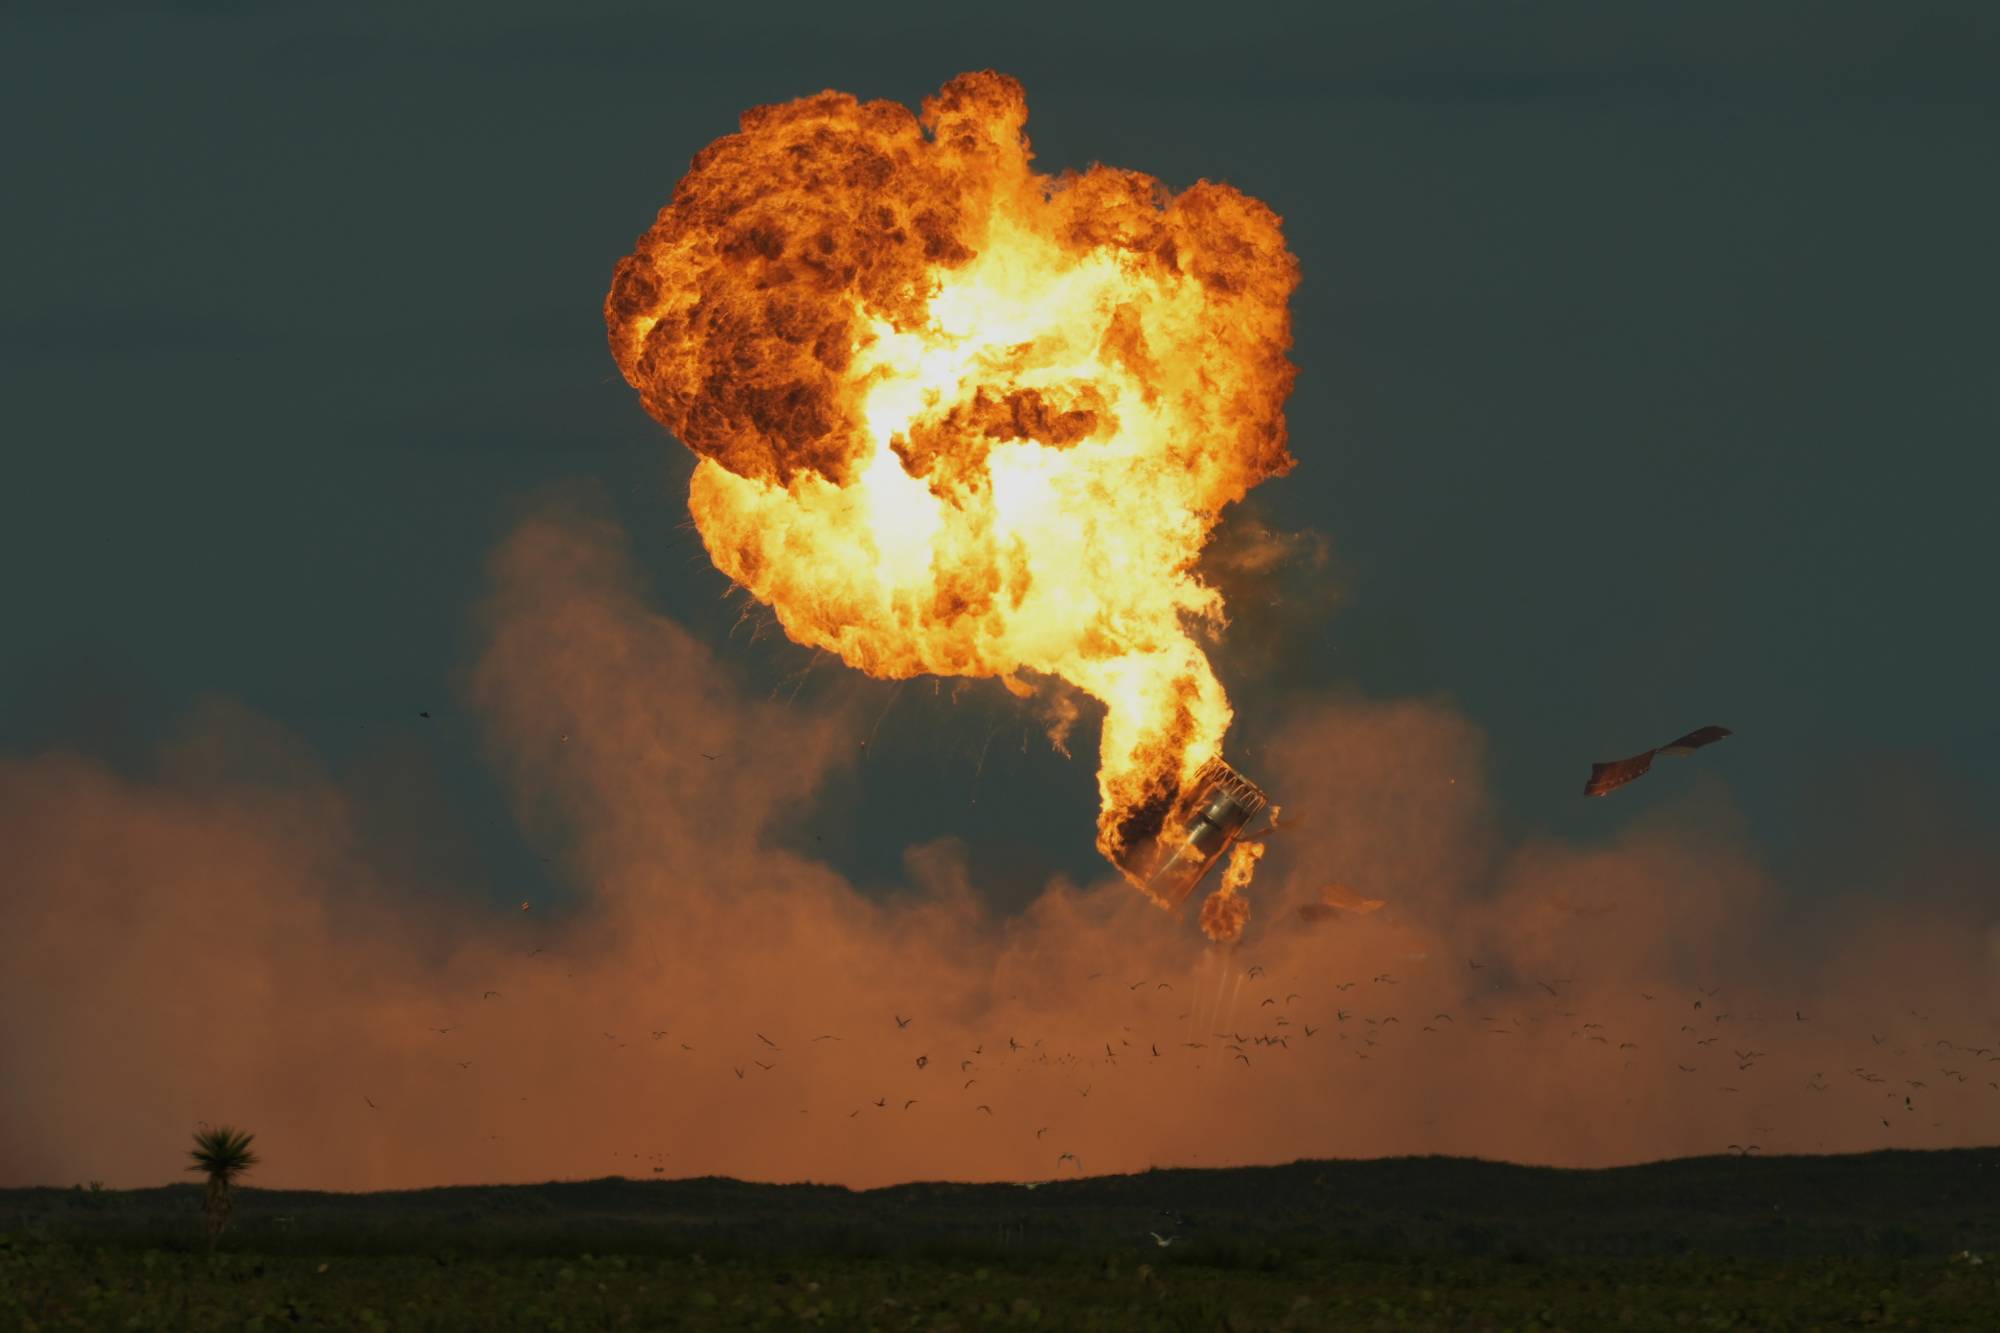
ولا تزال المرحلة المعزّزة «سوبر هيفي» بحاجة إلى مزيد من الضبط. فقد طرأ خلل تقني أثناء هبوطها الجمعة، ما اضطرّ الشركة إلى تحويل مسارها نحو خليج المكسيك قبالة موقع الإطلاق. ودمّرت المرحلة المعزّزة نفسها تلقائيا في كرة من اللهب قبل ارتطامها بالمياه.

انفجار المرحلة المعززة لصاروخ «ستارشيب» العملاق بعد إلغاء محاولة التقاطها خلال رحلة تجريبية الجمعة (أ.ب)

وتستثمر «سبايس إكس» بكثافة في توسيع قدراتها على الإنتاج والإطلاق، بعدما جمعت نحو 85,7 مليار دولار لدى طرح أسهمها في البورصة في يونيو (حزيران).

وخلال جولة في مصنع الشركة البالغة مساحته 93 ألف متر مربّع في «ستاربيس» الجمعة، قال مسؤولون في «سبايس إكس» للصحافيين إن الشركة باتت قادرة على إنتاج مركبة فضائية كل أسبوعين ومرحلة صاروخية معزّزة كل أربعة أسابيع.


إيطاليا تغرّم «ميتا» لوصولها إلى صور مستخدمي «فيسبوك» دون موافقتهم

شعار «ميتا» الشركة الأم لـ«فيسبوك» (رويترز)
TT

إيطاليا تغرّم «ميتا» لوصولها إلى صور مستخدمي «فيسبوك» دون موافقتهم

شعار «ميتا» الشركة الأم لـ«فيسبوك» (رويترز)

فرضت الهيئة الإيطالية لحماية البيانات الشخصية غرامة قدرها 805 ملايين يورو على «ميتا»، الشركة الأم لـ«فيسبوك»، لوصولها إلى صور المستخدمين من دون الحصول على موافقتهم بشكل منفصل عن هذا الاستخدام تحديداً، وفق ما أعلنت، السبت.

وقالت الهيئة، في بيان، إن «ميتا» وصلت، عبر تطبيق «فيسبوك» في الأجهزة العاملة بنظام أندرويد، إلى صور مستخدمين إيطاليين ومقاطع الفيديو الخاصة بهم والبيانات المرتبطة بها، «من دون الحصول على موافقة محدّدة ومن دون إبلاغهم على نحو واف»، وفقاً لـ«وكالة الصحافة الفرنسية».

وفي أواخر أكتوبر (تشرين الأول)، أمر قاضٍ في ولاية نيو مكسيكو شركة «ميتا» بدفع 25 مليار دولار في قضية خلص فيها القضاء إلى مسؤولية الشركة عن تضليل مستخدميها في الولاية بشأن كيفية استخدام بياناتهم، في قضية مرتبطة بفضيحة «كامبريدج أناليتيكا».

والعقوبة قياسية بحق المجموعة التي ندّدت بها، ووصفتها بأنها «ضريبة» على حرية التعبير.

وتعدّ الغرامة الجديدة المعلنة، اليوم السبت، أيضاً من أكبر الغرامات التي فرضتها هيئة إيطالية على شركة تكنولوجيا عملاقة.

وغُرمت «أمازون» عام 2021 بأكثر من 1.1 مليار يورو لمخالفتها قانون المنافسة، قبل أن تخفض الغرامة إلى 752 مليون يورو إثر الطعن فيها.

ويمكن لـ«ميتا» أيضاً الطعن في القرار. ولم تردّ المجموعة الأميركية على الفور على طلب للتعليق، بعد ظهر السبت.

وتتعلق الغرامة المفروضة على «فيسبوك» بخاصية «الحصول على اقتراحات من معرض الصور»، المتاحة منذ عام 2023، والتي تقترح على المستخدم في أثناء تصفّحه التطبيق صوراً ومقاطع فيديو من هاتفه يمكنه نشرها.

وبحسب الهيئة الإيطالية، كان «فيسبوك» يطلب الوصول إلى معرض الصور من خلال إذن واحد يشمل التطبيق بأكمله، تسبقه عبارة عامة هي «تفعيل ميزات أخرى»، من دون أن توضّح للمستخدم أنه يسمح بذلك أيضاً باستخدام محتويات معرض صوره لتقديم اقتراحات للنشر.

وبات على «ميتا» «طلب الموافقة على هذه الخاصية بشكل منفصل ومحدّد، وشرح الغرض منها بوضوح للمستخدمين، وتوضيح أنها تتطلب الوصول إلى معرض الصور، وكيفية تعطيلها».

وأوضحت الهيئة أنها أخذت في الاعتبار، عند تحديد قيمة الغرامة «العدد الكبير للأشخاص المعنيين»، وهم نحو 20 مليون مستخدم لأندرويد في إيطاليا، ومدّة المخالفة التي «لا تزال مستمرة بالنسبة إلى من لم يحدّثوا التطبيق ومن سبق أن منحوا النظام الإذن»، فضلاً عن «قلة تعاون (ميتا) خلال التحقيق».

وتُمثّل قيمة الغرامة نحو 0.4 في المائة من الإيرادات السنوية للمجموعة، التي بلغت 201 مليار دولار عام 2025، فيما بلغ صافي أرباحها 60.5 مليار دولار.


بعد عطل «مايكروسوفت» الذي أربك العالم وعودة الخدمات... كيف تحمي نفسك من محاولات الاحتيال؟

حالة من الشلل التقني الواسعة ضربت الخدمات السحابية وأنظمة الاتصال لشركة «مايكروسوفت»
TT

بعد عطل «مايكروسوفت» الذي أربك العالم وعودة الخدمات... كيف تحمي نفسك من محاولات الاحتيال؟

حالة من الشلل التقني الواسعة ضربت الخدمات السحابية وأنظمة الاتصال لشركة «مايكروسوفت»

أعلنت ​شركة «مايكروسوفت» اليوم السبت أن خدمات برامج ‌«تيمز» ‌و«أوتلوك» ​و«كوبايلوت» ‌وغيرها ⁠عادت إلى ​طبيعتها بالكامل، ⁠مما أنهى انقطاعاً عالمياً عطَّل ⁠الاتصالات ‌عبر الإنترنت للشركات ‌والجهات ​الحكومية ‌لأكثر ‌من 24 ساعة.

وكتبت الشركة ‌على منصة «إكس»: «أكملنا جهودنا لمعالجة ⁠المشكلة الأساسية وراء ⁠هذه الواقعة واستعدنا الخدمة للعملاء والمناطق المتبقية التي تأثرت ​بالانقطاع».

وفي ظل حالة الشلل التقني الواسعة التي ضربت الخدمات السحابية وأنظمة الاتصال لشركة «مايكروسوفت» وتأثر الملايين من المستخدمين والشركات والجهات الحكومية حول العالم، برز خطر إضافي لا يقل خطورة عن العطل نفسه؛ إذ سارعت شبكات الاحتيال الإلكتروني لاستغلال حالة الارتباك والهلع السائدة.

ومع تعطل منصات حيوية مثل «أوتلوك» و«تيمز»، كثّف القراصنة من محاولات التصيد الهاتفي والبريدي مقدمين وعوداً زائفة بإصلاح الحسابات أو توفير مسارات بديلة سريعة لتجاوز الأزمة بهدف سرقة البيانات الحساسة واختراق الحسابات الشخصية والمؤسسية. ويضع هذا الواقع مستخدمي التقنية أمام امتحان حقيقي لأهمية اليقظة والاعتماد حصرياً على القنوات الرسمية، متجنبين الوقوع في فخ الوعود الوهمية التي تقايض أمنهم الرقمي بوعود واهية بالحل.

ويؤكد ليونيد بيزفيرشينكو، كبير الباحثين الأمنيين في فريق البحث والتحليل العالمي GReAT لدى «كاسبرسكي» أن انقطاع خدمات «مايكروسوفت 365» يومي 12 و13 نوفمبر (تشرين الثاني) 2026 الذي تسبب في تعطيل أدوات العمل التابعة للمنصة قد أوجد حالة من الارتباك والاستعجال، وهي ظروف يسارع المحتالون إلى استغلالها؛ ويصبح الموظفون والعملاء أكثر عرضة للثقة بالرسائل التي تبدو وكأنها تقدم تحديثات أو حلولاً بديلة أو طرقاً سريعة لاستعادة الوصول إلى الخدمات عندما تتوقف قنوات الاتصال المعتادة عن العمل. وقد يتطور هذا الوضع إلى تهديد أكثر خطورة بكثير من مجرد تأخير مؤقت في سير العمل بالنسبة للمؤسسات التي لم تطبق حلولاً للأمن السيبراني قادرة على حظر عمليات إعادة التوجيه الخبيثة أو رصد الأنشطة غير الاعتيادية على الشبكة.

ويمكن للجهات المهددة استغلال حوادث من هذا النوع بعدة طرق، منها إرسال رسائل بريد إلكتروني أو رسائل نصية احتيالية تنتحل صفة «مايكروسوفت» أو فرق الدعم التقني الداخلية، أو إرسال إشعارات مزيفة لإعادة تعيين كلمات المرور، أو تداول روابط وهمية لاستعادة الخدمات، أو توجيه المستخدمين إلى صفحات تسجيل دخول مقلدة تهدف إلى سرقة بيانات اعتمادهم ورموز المصادقة متعددة العوامل MultiFactor Authentication MFA.

ومن السيناريوهات المحتملة أيضاً أن يلجأ المهاجمون إلى انتحال صفة موظفي الدعم الفني عبر المكالمات الهاتفية لطلب الوصول عن بُعد إلى كمبيوتر المستخدم أو نشر تحديثات مزيفة عن حالة الخدمات عبر منصات التواصل الاجتماعي أو البريد الإلكتروني الشخصي أو تطبيقات المراسلة. وقد يبدو طلب بسيط مثل «إعادة المصادقة» أو «التحقق من حسابك» موثوقاً أثناء حدوث انقطاع فعلي للخدمات لأنه يتماشى مع ما يتوقع المستخدم رؤيته في مثل هذه الظروف.

وينبغي على المؤسسات توجيه الموظفين والعملاء إلى مصدر رسمي وموثوق واحد للحصول على التحديثات وتحذيرهم من طلبات الدعم غير المطلوبة والتأكيد على أن مزودي الخدمات الرسميين لن يطلبوا أبداً كلمات المرور أو رموز المصادقة متعددة العوامل MFA أو منحهم صلاحية الوصول عن بُعد دون موافقة مسبقة.

كما يتعين على فرق الأمن مراقبة محاولات انتحال الهوية والتحرك سريعاً لحظر النطاقات الإلكترونية المقلدة متى أمكن والتأكد من التزام موظفي الدعم الفني بإجراءات تحقق صارمة. أما بالنسبة للمستخدمين، فمن الممارسات الجيدة استخدام حلول موثوقة لمكافحة الفيروسات لضمان التنبيه إلى هذه المحاولات الاحتيالية والحماية منها.