تطوير «دودة كمبيوترية بتفكير منطقي» بتوظيف الذكاء الاصطناعي

تخترق الشبكات وتنتشر بسرعة بتصميم هجوم جديد لكل جهاز تُصادفه

تطوير «دودة كمبيوترية بتفكير منطقي» بتوظيف الذكاء الاصطناعي
TT

تطوير «دودة كمبيوترية بتفكير منطقي» بتوظيف الذكاء الاصطناعي

تطوير «دودة كمبيوترية بتفكير منطقي» بتوظيف الذكاء الاصطناعي

أظهر باحثون في جامعة تورنتو كيف يمكن للمتسللين استخدام الذكاء الاصطناعي لإنشاء برنامج يستهدف أي ثغرة معروفة في أجهزة الكمبيوتر حول العالم ونشر الفوضى بسرعة عبر الإنترنت.

دودة كمبيوترية «ذكية»

وقاد نيكولاس بابرنوت الأستاذ بجامعة تورنتو، فريقاً أثبت طريقة بناء برنامج تجسس إلكتروني خطير باستخدام الذكاء الاصطناعي. وذكر علماء الكمبيوتر في ورقة بحثية نُشرت مساء الثلاثاء أنه يمكن بناء هذا البرنامج، على شكل دودة إلكترونية، وأن نموذجاً أولياً قاموا بإنشائه انتشر عبر شبكة اختبار دون أي تدخل بشري.

وقد أبقى الباحثون شبكة الاختبار معزولة عن شبكة الإنترنت العامة. كما قاموا بحذف بعض التفاصيل من الورقة البحثية التي تصف كيفية بناء الدودة، وذلك لمنع المخترقين من استخدامها كنموذج لهجماتهم.

لكن من المرجح أن يثير عملهم مخاوف من أن الذكاء الاصطناعي يقود إلى حقبة جديدة من اختراق الحواسيب يصعب التصدي لها. كما يُضاف هذا العمل إلى الأدلة المتزايدة على أن التطورات في مجال الذكاء الاصطناعي تُشكّل مخاطر على شبكات الحاسوب يصعب تصورها قبل بضع سنوات فقط.

ذكاء صناعي «اختراقي»

في أبريل (نيسان) الماضي، صرّحت شركة أنثروبيك، المتخصصة في الذكاء الاصطناعي، بأن أحدث تقنياتها، «كلود ميثوس»، يتمتع بقوة هائلة، لذا فإنها امتنعت عن مشاركته مع الجمهور، لأن المتسللين يمكنهم استغلاله لاختراق الثغرات الأمنية في شبكات الحاسوب بسرعة غير مسبوقة.

وقصرت «أنثروبيك» نشر هذه التقنية على نحو 40 مؤسسة تُعنى بصيانة البنية التحتية الحاسوبية الحيوية، لتمكينها من استخدام النظام لتصحيح الثغرات الأمنية قبل استغلالها من قِبل المخترقين.

وبعد أسبوع، أعلنت شركة «أوبن إيه آي»، المنافس الرئيسي لشركة أنثروبيك، أنها ستُقيّد نشر تقنية مماثلة. وشاركت نظامها الجديد مع مئات المؤسسات قبل أن توسِّع نطاق إطلاقه ليشمل آلاف الشركاء في الأسابيع اللاحقة.
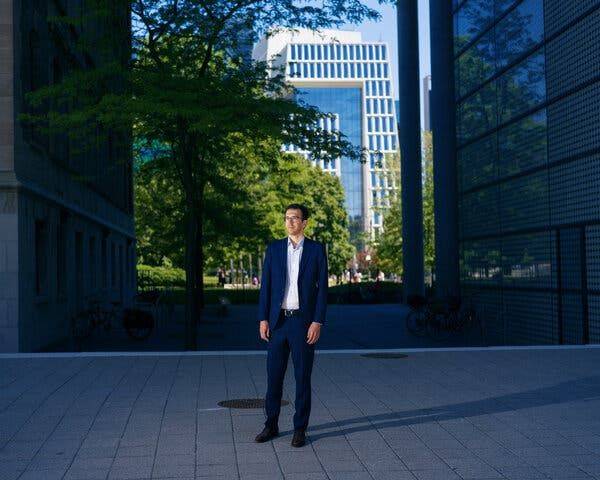
الدكتور نيكولاس بابرنوت رئيس فريق البحث

المارد خرج من القمقم

وتُضيف الورقة البحثية الصادرة عن جامعة تورنتو بُعداً جديداً لمخاوف الذكاء الاصطناعي. فبما أن تقنية الذكاء الاصطناعي التي شغّلت الدودة كانت «مفتوحة المصدر» أو «متاحة للجميع» - أي أنها مُتاحة مجاناً على الإنترنت - فلا يمكن لأحد تقييد كيفية استخدامها. لقد خرج المارد من قمقمه.

برنامج اختراق ينتقل من دون تدخل بشري

ويقول نيكولاس بابرنوت، أستاذ هندسة الحاسوب في جامعة تورنتو، الذي بنى فريقه النموذج الأولي واختبره: «يجب أن يكون لديك نظام آمن تماماً للدفاع ضد هذا (التطوير) - لكننا نعلم أن هذا غير ممكن حالياً».

تمكّن الدكتور بابرنوت وفريقه، الذين نشروا الورقة البحثية على موقع مختبره، من ابتكار ما يُمكن اعتباره نسخة مُدعّمة بالذكاء الاصطناعي من ديدان الحاسوب التي بدأ المخترقون بنشرها على الإنترنت قبل عقدين من الزمن. وعلى عكس أنواع فيروسات الحاسوب الأخرى، تنتشر الديدان من جهاز إلى آخر تلقائياً، دون أي تدخل بشري.

ديدان كمبيوترية شهيرة

وننوه بأسماء لديدان كمبيوترية شهيرة مثل «سيكول سلامر» SQL Slammer (ظهرت عام 2003) و«كونفيكر» Conficker (2008) و«ستاكسنت» Stuxnet (2005)، استغلت كلٌّ من هذه البرامج ذاتية التكاثر ثغرةً أمنيةً محددةً في أجهزة الكمبيوتر، وسيطرت على ملايين الأجهزة، وسرقت بياناتها، وحذفت ملفاتها، وأحدثت فوضى عارمة.

بعد عقدٍ من الهجمات، تعلّم العديد من مستخدمي الكمبيوتر كيفية ترقيع ثغراتهم الأمنية الأكثر وضوحاً بسرعة. لكن التهديد لم يختفِ أبداً. ففي عام 2017، استهدف فيروس Wanna Cry ثغرةً أمنيةً أخرى خطيرةً في أجهزة العالم، وأصاب أكثر من 300 ألف جهاز في 150 دولة، واحتجز بياناتها رهينةً، مطالباً بفديةٍ بعملة البتكوين.

نموذج أولي لدودة بتفكير منطقي

يستغل النموذج الأولي الذي طوره باحثون من تورنتو هذا النوع من البرامج ذاتية التكاثر.، التي يُمكنها الانتشار بسرعة عبر الشبكة من خلال تصميم هجوم جديد لكل جهاز تُصادفه. وكما وصفها الدكتور بابرنوت، يُمكن للديدان «التفكير المنطقي» من خلال استراتيجيات هجوم جديدة.

وأضاف: «هذا يجعل إيقاف انتشار البرمجيات الخبيثة أكثر صعوبة بكثير. لم يعد هناك حل برمجي واحد يُمكن تطبيقه على الأجهزة لحمايتها من الديدان».

يُمكن للديدان العمل على أجهزة الكمبيوتر التي تستخدم نظامي التشغيل «ويندوز» أو «لينكس». ورغم أن الدودة، نظراً لتعقيدها، لا يُمكنها العمل إلا عند العثور على جهاز أقوى، فإنها قادرة على مهاجمة الأجهزة الأقل قوة على نفس الشبكة، بما في ذلك أجهزة الكمبيوتر المحمولة والطابعات والكاميرات.
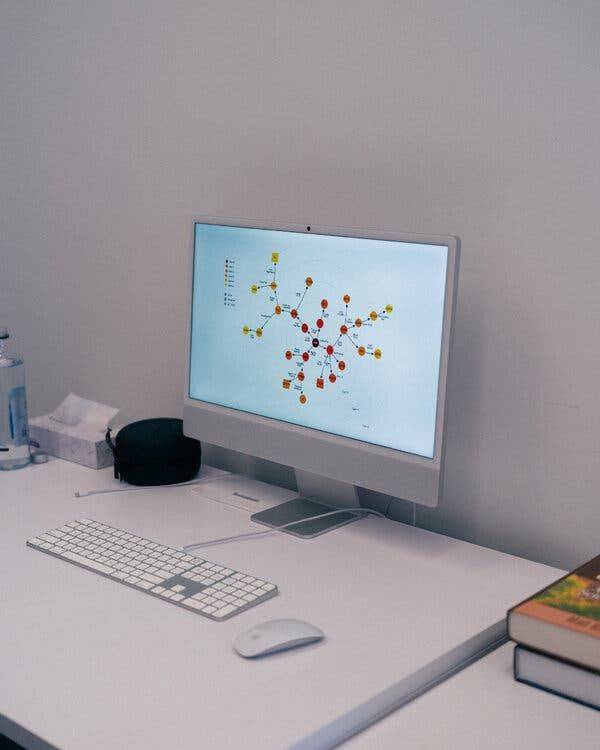
رسم تخطيطي لنموذج الذكاء الاصطناعي على جهاز الدكتور بابرنوت يُوضح كيف يُمكن للنموذج الأولي للباحثين الانتشار بسرعة عبر الشبكة

تصميم الهجمات

لا يُفاجأ خبراء الأمن بقدرة الذكاء الاصطناعي على تصميم الهجمات. فخلال العام الماضي، طورت شركات في الولايات المتحدة والصين ومناطق أخرى من العالم أنظمة ذكاء اصطناعي تتميز بقدرتها الفائقة على كتابة برامج الحاسوب. فإذا كان نظام الذكاء الاصطناعي قادراً على كتابة البرامج، فإنه يستطيع استغلال الثغرات الأمنية في تطبيقات البرمجيات.

لكن الأنظمة الرائدة من شركات مثل «أنثروبيك» و«أوبن إيه آي» لا يمكن دمجها في برامج خبيثة لأنها ليست مفتوحة المصدر، ومن المرجح أنها ضخمة جداً بحيث لا يمكن تشغيلها على العديد من أجهزة الحاسوب. وقد افترض العديد من الخبراء أن تقنيات الذكاء الاصطناعي مفتوحة المصدر ليست قوية بما يكفي لتشغيل برامج خبيثة ذاتية التكاثر.

مع ذلك، في الأشهر الأخيرة، أطلقت شركات ومختبرات حكومية، بما في ذلك العديد منها في الصين، أنظمة مفتوحة المصدر ذات قدرات متزايدة.

المتسللون بمقدورهم إنشاء برامج خبيثة مماثلة

وقد قام باحثون من تورنتو بتطوير نظام مفتوح المصدر بطريقة عززت من قدراته. ولم يكشفوا علناً عن النظام مفتوح المصدر الذي استخدموه. لكنهم يقولون إن نموذجهم الأولي يُظهر أن المخترقين قادرون على بناء برنامج خبيث مماثل، إن لم يكونوا قد فعلوا ذلك بالفعل.

وقال بعض الخبراء المستقلين إن التهديد قد يكون محدوداً لأن أنظمة الذكاء الاصطناعي عرضة للأخطاء. وقال دان لاهاف، الرئيس التنفيذي لشركة «إيريجولار» الأمنية المتخصصة في التهديدات الناجمة عن الذكاء الاصطناعي: «عادةً ما توجد فجوة كبيرة بين ما يمكن ابتكاره في ظروف المختبر وما يمكن تحقيقه في الواقع لإحداث أضرار جسيمة». وأضاف: «تميل أنظمة الذكاء الاصطناعي إلى أن تكون غير متوقعة وغير دقيقة، فهي تقوم بأمور غريبة، وهذا قد يُفعّل أنظمة الحماية».

لكن لاهاف حذَّر أيضاً من أن الذكاء الاصطناعي سيستمر في التطور، مما يعني أنه يتعين على الشركات معالجة أكبر عدد ممكن من ثغرات البرامج، ويمكنها الاستعانة بالذكاء الاصطناعي في ذلك.

توظيف الذكاء الاصطناعي للدفاع المضاد

لهذا السبب، قال الباحثون إنه ينبغي على شركة «أنثروبيك» مشاركة برنامج «ميثوس» مع مجموعة أوسع من الجهات حتى يتسنى استخدامه لمكافحة تهديدات الذكاء الاصطناعي. وأعلنت «أنثروبيك» أخيراً أنها ستشارك تقنيتها مع 150 منظمة إضافية.

وقال الدكتور ديفيد لي، أستاذ علوم الحاسوب في جامعة تورنتو، الذي راجع الورقة البحثية ولكنه لم يكن ضمن الفريق الذي طور الدودة: «في نهاية المطاف، يكمن الحل الأمثل في التوزيع الأوسع نطاقاً، بحيث يتمكن المستخدمون من استخدام هذه التقنية لمعالجة الثغرات الأمنية».

وأضاف أن الأساليب التي وصفها باحثو جامعة تورنتو يمكن استخدامها أيضاً لاكتشاف الثغرات الأمنية ومعالجتها. وكأي تقنية أخرى للأمن السيبراني، يمكن استخدام هذه الدودة لأغراض الهجوم والدفاع على حد سواء. وأوضح: «يمكن تعديل الدودة بحيث تعالج الثغرات التي تكتشفها. فقوة هذه التقنية تعتمد على كيفية استخدامها».

* خدمة «نيويورك تايمز».

مقالات ذات صلة

موجة بيع عنيفة تضرب «وول ستريت»... و«ناسداك» يفقد 2.3 تريليون دولار

الاقتصاد شاشة تعرض مؤشر «ناسداك» خلال جلسة التداول في سوق ناسداك بمدينة نيويورك (رويترز)

موجة بيع عنيفة تضرب «وول ستريت»... و«ناسداك» يفقد 2.3 تريليون دولار

شهدت «وول ستريت» واحدة من أعنف جلسات الهبوط في السنوات الأخيرة، بعدما اجتاحت موجة بيع واسعة الأسهم الأميركية.

«الشرق الأوسط» (نيويورك)
يوميات الشرق  ليلٌ يزدحم بأشياء لا تعرف الظلام (فيسبوك المصوِّر)

صوَّر السماء فأذهل الملايين... واتُّهم بالذكاء الاصطناعي

قضى المصوِّر بريندان لارسن ساعات طويلة في التقاط مئات الصور للسماء فوق أحد الجبال في نيوزيلندا.

«الشرق الأوسط» (ويلينغتون)
الاقتصاد من داخل بورصة نيويورك (رويترز)

مخاوف عرقلة التوسع تهوي بأسهم الذكاء الاصطناعي ومراكز البيانات عقب فوز الديمقراطيين

تراجعت أسهم شركات الذكاء الاصطناعي ومراكز البيانات في تداولات ما قبل افتتاح السوق يوم الخميس

«الشرق الأوسط» (نيويورك)
الاقتصاد حاويات شحن على متن سفينة تابعة لشركة «ميرسك» ترسو في ميناء لوس أنجليس في لونغ بيتش بكاليفورنيا (رويترز)

«ميرسك» ترفع توقعات أرباح 2026 للمرة الثالثة... وسهمها يتراجع 11 %

رفعت مجموعة الشحن الدنماركية «ميرسك»، الخميس، توقعاتها لأرباح عام 2026 للمرة الثالثة، في ظل استمرار ارتفاع أسعار شحن الحاويات بفعل ازدحام الموانئ.

«الشرق الأوسط» (كوبنهاغن )
علوم جهاز شركة «فوتون ماتريكس»

الصين: الحرب على البعوض دخلت عصر الذكاء الاصطناعي

يُوظِّف تقنية تحديد الأهداف الموجودة في السيارات ذاتية القيادة بدقة

«الشرق الأوسط» (تشانغتشو (الصين))

لأول مرة... «إنستغرام» تطلق «Edits» لتحرير الفيديو على أجهزة «ماك»

أطلقت «إنستغرام» تطبيق «Edits» لأجهزة «ماك» بعد استخدامه من 50 مليون شخص (ميتا)
TT

لأول مرة... «إنستغرام» تطلق «Edits» لتحرير الفيديو على أجهزة «ماك»

أطلقت «إنستغرام» تطبيق «Edits» لأجهزة «ماك» بعد استخدامه من 50 مليون شخص (ميتا)

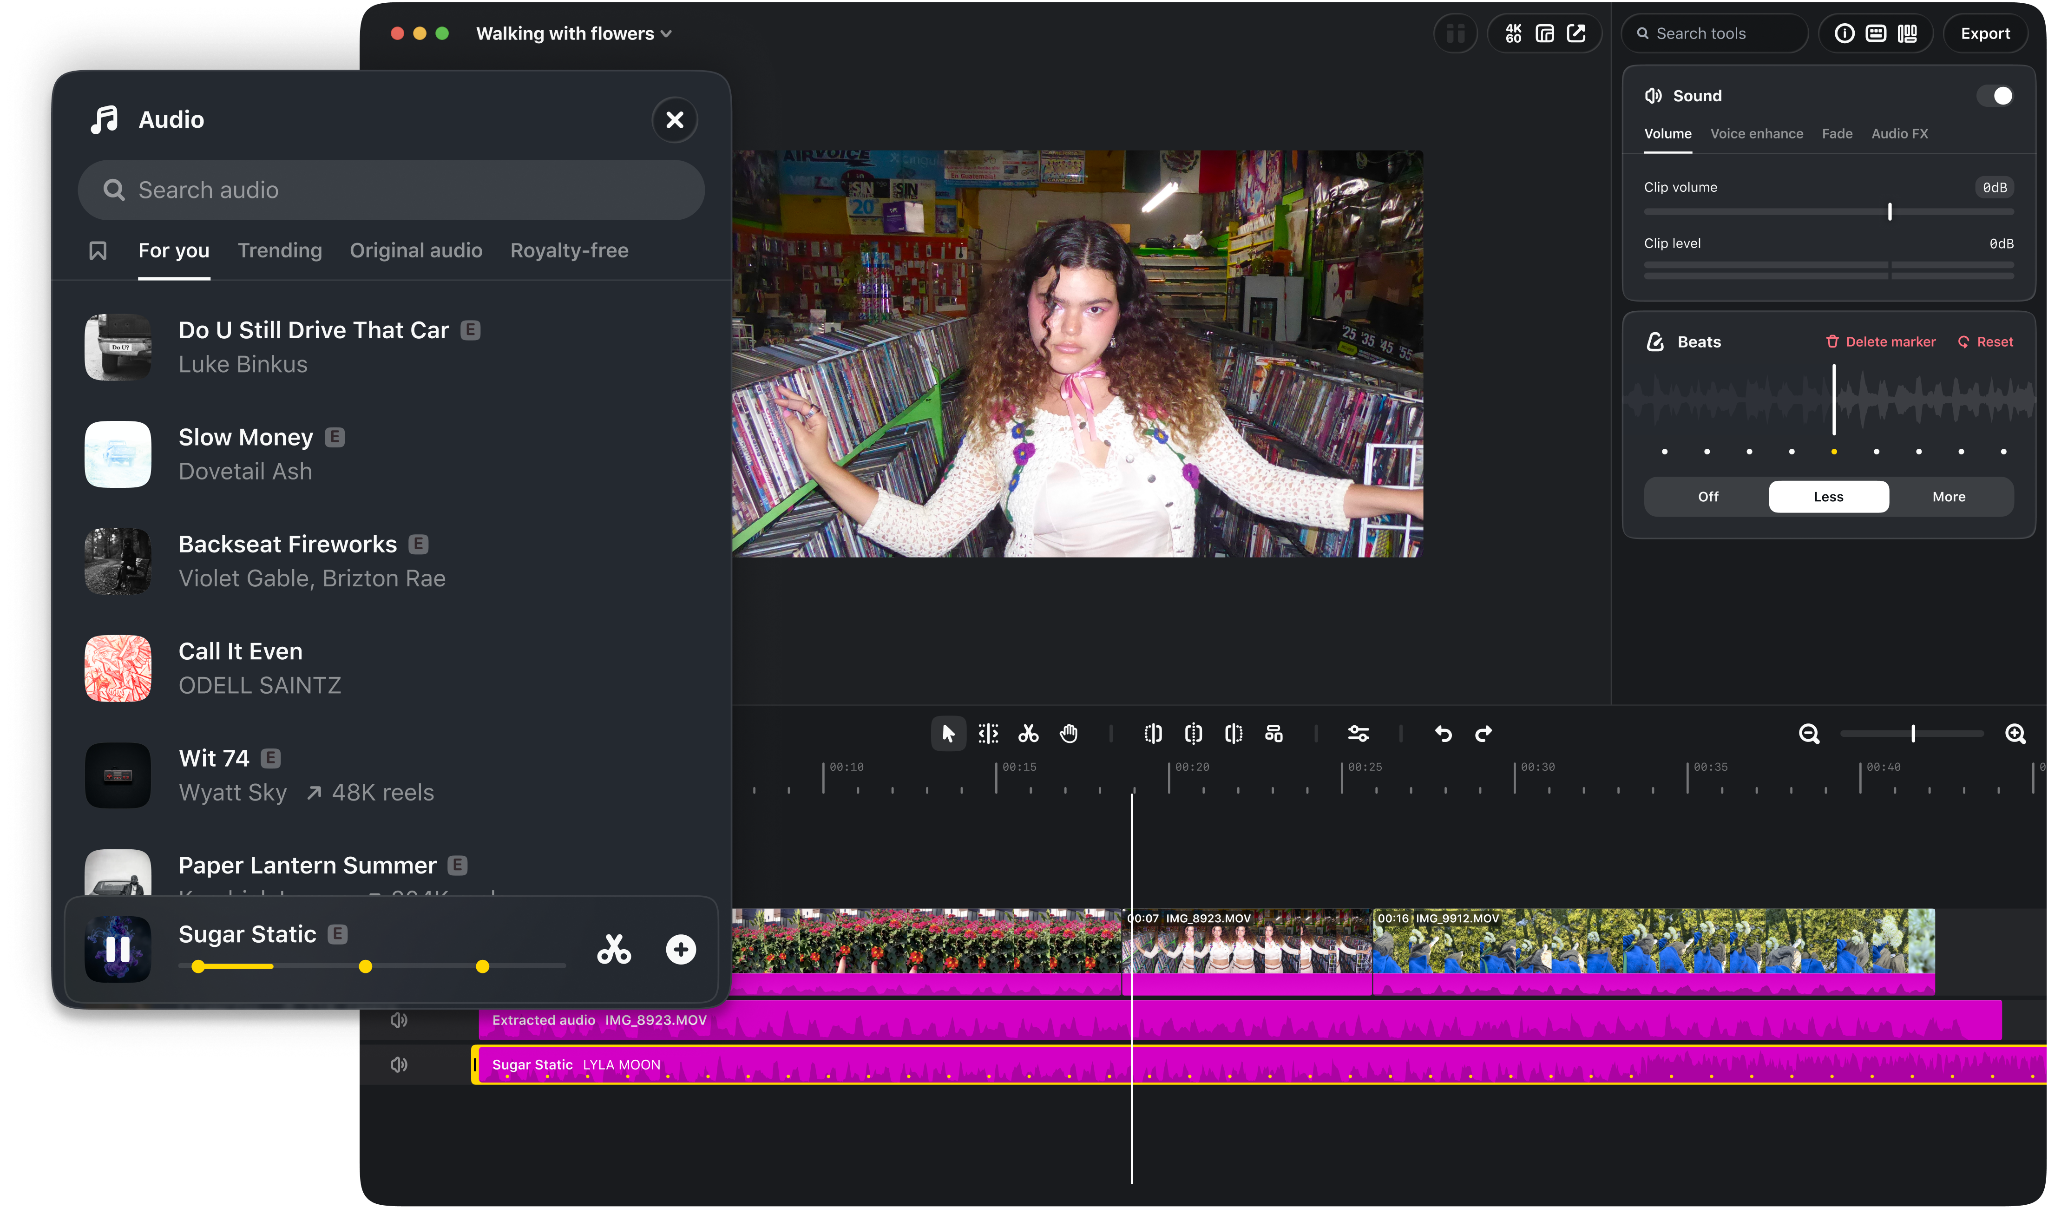
أعلنت «إنستغرام»، التابعة لشركة «ميتا»، إتاحة النسخة الأولى من تطبيق تحرير الفيديو (إيدتس) «Edits» على أجهزة الكمبيوتر العاملة بنظام «macOS»، بعدما استخدم التطبيق 50 مليون شخص خلال عام من إطلاقه على الهواتف المحمولة. وتتيح النسخة الجديدة أدوات أكثر تقدماً لتحرير المقاطع وإدارة المشروعات التي تتضمن عدداً كبيراً من العناصر، إلى جانب النشر المباشر على «إنستغرام» وتصدير الفيديو بدقة تصل إلى «4K» دون علامة مائية.

وقالت الشركة إن توسيع التطبيق إلى أجهزة الكمبيوتر يستهدف منشئي المحتوى الذين يحتاجون إلى مساحة عمل أكبر وتحكم أكثر دقة باستخدام لوحة المفاتيح والماوس، خصوصاً عند التعامل مع مشروعات متعددة المقاطع أو إجراء تعديلات تتطلب ضبطاً تفصيلياً للصوت والصورة. وتتوفر النسخة الجديدة مجاناً على أجهزة «ماك»، فيما تعتزم الشركة إصدار تحديثات أسبوعية لإضافة مزايا جديدة وتحسين الأدوات الحالية، وفقاً لملاحظات المستخدمين.

أدوات تحرير متقدمة

تقدم نسخة «Edits» المكتبية مساحة تحرير تعتمد على جدول زمني متعدد المسارات، يسمح بتنظيم مقاطع الفيديو والصوت والعناصر الأخرى داخل المشروع، والتحكم فيها بصورة منفصلة.

وتشمل الأدوات الجديدة الإطارات الأساسية (Keyframes)، التي تتيح إنشاء انتقالات وحركات ديناميكية من خلال تحديد التغييرات المطلوبة عند نقاط مختلفة من المقطع، إلى جانب عرض الموجات الصوتية للمساعدة على مزامنة عمليات التحرير مع الإيقاع الموسيقي.

كما يوفر التطبيق أدوات لتقسيم المقاطع وقصّها واقتطاع الأجزاء غير المطلوبة، فضلاً عن إمكانات متقدمة لتعديل الألوان، تشمل عجلات التحكم اللوني والمنحنيات وتحويلات «Log»، المستخدمة في معالجة المواد المصورة للحصول على مظهر لوني محدد.

ويمكن للمستخدمين استيراد جداول معالجة الألوان الخاصة بهم، المعروفة باسم «LUTs»، إلى جانب ملفات الخطوط، بما يتيح تخصيص أسلوب الإخراج البصري والحفاظ على هوية موحدة للمقاطع المنتجة.

وتستهدف هذه الإمكانات توسيع نطاق الاستخدام من إعداد المقاطع القصيرة على الهاتف إلى التعامل مع مشروعات أكثر تعقيداً على الكمبيوتر، دون الحاجة إلى الانتقال إلى برنامج تحرير آخر.

يوفر التطبيق جدولاً زمنياً متعدد المسارات وأدوات دقيقة للتحكم بالصوت والألوان (ميتا)

مكتبات صوتية وترجمة تلقائية

تحتفظ نسخة الكمبيوتر بعدد من الخصائص المتوفرة في تطبيق الهاتف، ومن بينها الوصول إلى مكتبات الموسيقى والمقاطع الصوتية المرخصة على «إنستغرام»، إلى جانب مئات المؤثرات الصوتية والبصرية.

وتوفر أيضاً ميزة إنشاء التعليقات النصية التلقائية للفيديو دون حدّ لعدد مرات الاستخدام، مع دعم لغات متعددة، بما يساعد منشئي المحتوى على إضافة النصوص المتزامنة مع الكلام المنطوق داخل المقاطع.

وأوضحت «إنستغرام» أن أنماط الصوت والنصوص التي حفظها المستخدمون سابقاً عبر تطبيق الهاتف ستكون متاحة للاستخدام في نسخة الكمبيوتر، لتسهيل إعداد المشروعات بالاعتماد على العناصر التي اعتادوا استخدامها. كما تسمح النسخة الجديدة بتخصيص اختصارات لوحة المفاتيح، سواء من خلال إعداد اختصارات جديدة أو نقل تلك المستخدمة في برامج تحرير أخرى، بهدف تسهيل الانتقال إلى بيئة العمل الجديدة.

النشر المباشر والتصدير

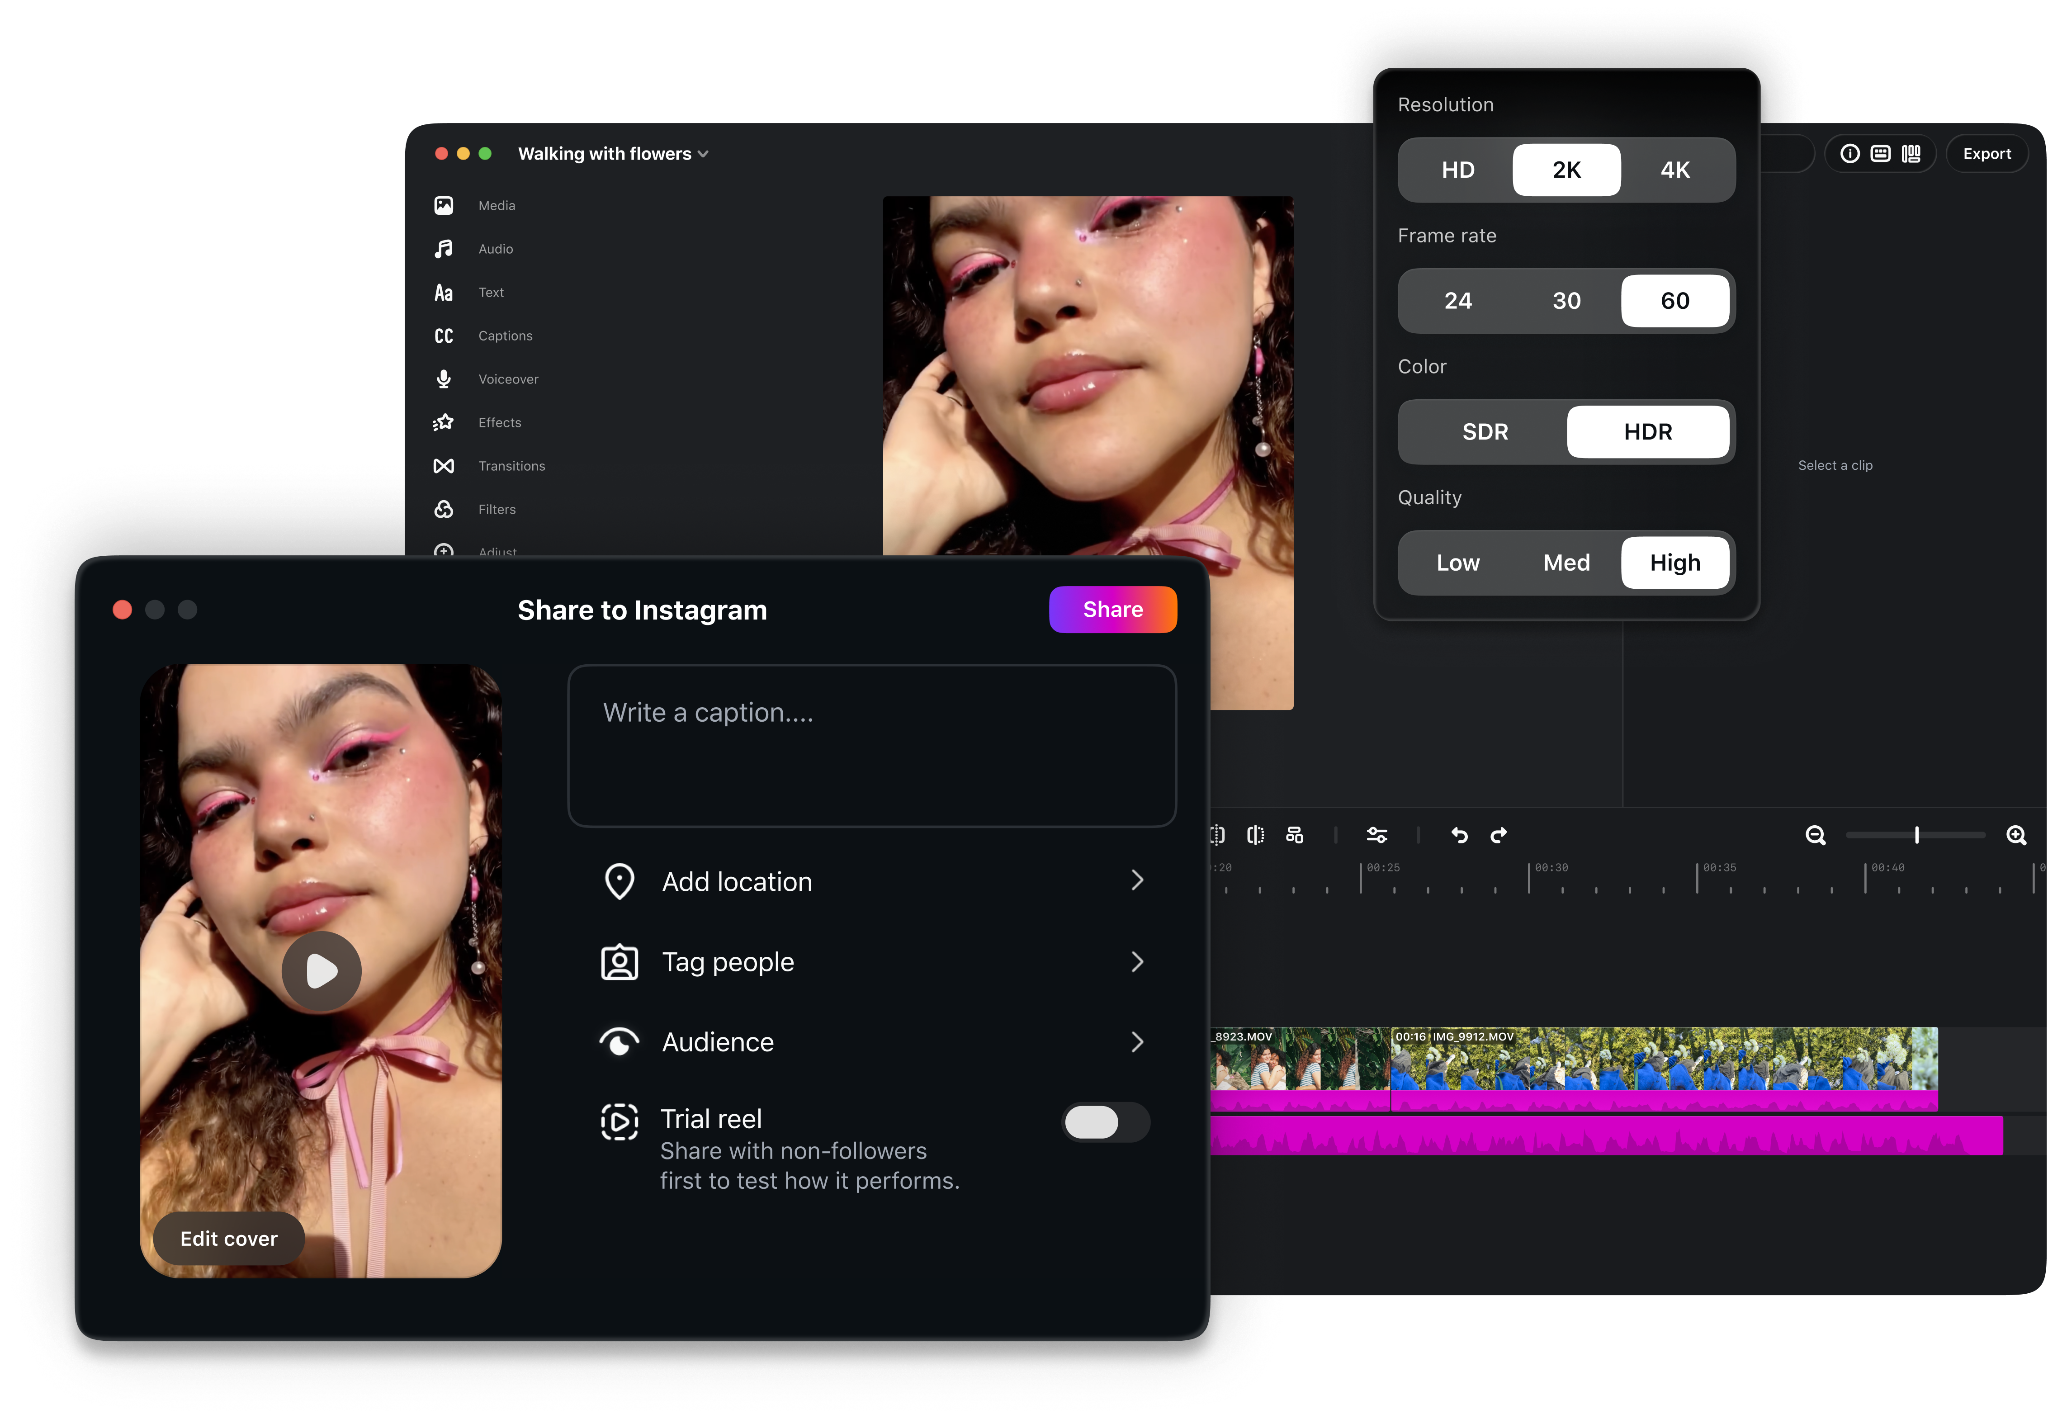
تتيح النسخة المكتبية نشر مقاطع الفيديو مباشرة على «إنستغرام»، دون الحاجة إلى تصديرها من الكمبيوتر ثم نقلها إلى الهاتف لإكمال عملية النشر. وتشمل خيارات النشر إضافة الإشارات إلى الحسابات الأخرى، وتحديد الموقع الجغرافي، واستخدام ميزة «ريلز التجريبية». كما يدعم التطبيق نسب عرض متعددة، بما فيها التنسيقات الأفقية والعمودية، لتناسب المواد المخصصة لمختلف المنصات والشاشات.

وتصل دقة التصدير إلى «4K» دون إضافة علامة مائية، ما يتيح مشاركة المقاطع على منصات أخرى أو استخدامها في مشروعات شخصية. وتأتي هذه الإمكانات ضمن توجه الشركة إلى جمع عمليات تحرير الفيديو وتجهيزه ونشره داخل بيئة واحدة، بدلاً من الاعتماد على أدوات منفصلة لكل مرحلة من مراحل الإنتاج.

يتيح نشر الفيديوهات على «إنستغرام» وتصديرها بدقة «4K» دون علامة مائية (ميتا)

دعم وكلاء الذكاء الاصطناعي

تتضمن نسخة الكمبيوتر خياراً لتمكين «بروتوكول سياق النموذج» (Model Context Protocol)، المعروف اختصاراً باسم «MCP»، من خلال إعدادات التطبيق. وأوضحت «إنستغرام» أن المستخدمين الذين يعتمدون على وكلاء الذكاء الاصطناعي ضمن عمليات تحرير الفيديو يمكنهم تفعيل هذا البروتوكول، دون تقديم تفاصيل إضافية عن الوكلاء المتوافقين مع التطبيق أو المهام التي يمكن تنفيذها من خلاله.

ويأتي الإعلان عن هذه الإمكانية ضمن مجموعة الأدوات والخيارات التي أضافتها الشركة إلى النسخة المكتبية، مع ترك تفاصيل استخدام البروتوكول ضمن مسارات العمل المختلفة دون توضيح في الإعلان الأول.

تطوير العمل بين الهاتف والكمبيوتر

رغم انتقال التطبيق إلى أجهزة الكمبيوتر، فإن إمكانية تحرير المشروع نفسه بصورة متواصلة بين الهاتف والكمبيوتر لا تزال قيد التطوير. وقالت «إنستغرام» إن منشئي المحتوى الذين شاركوا في اختبار النسخة المكتبية أبدوا اهتماماً بإمكانية الانتقال بين الجهازين دون انقطاع العمل على المشروع، مشيرة إلى أنها تعمل على توفير هذه الخاصية ضمن التحديثات المقبلة.

وأكدت الشركة استمرار تطوير نسخة الكمبيوتر من خلال تحديثات أسبوعية، على غرار النهج المتبع في تطبيق الهاتف المحمول، مع الاعتماد على ملاحظات المستخدمين لتحديد التحسينات والإضافات المستقبلية.

وتتوفر النسخة الأولى حالياً لأجهزة «macOS» عبر الموقع المخصص للتطبيق، فيما لم يتضمن الإعلان موعداً لإتاحة نسخة لنظام «ويندوز».


بدلة روبوتية للسباحة تقلل استهلاك الغواصين للهواء بنحو 30 %

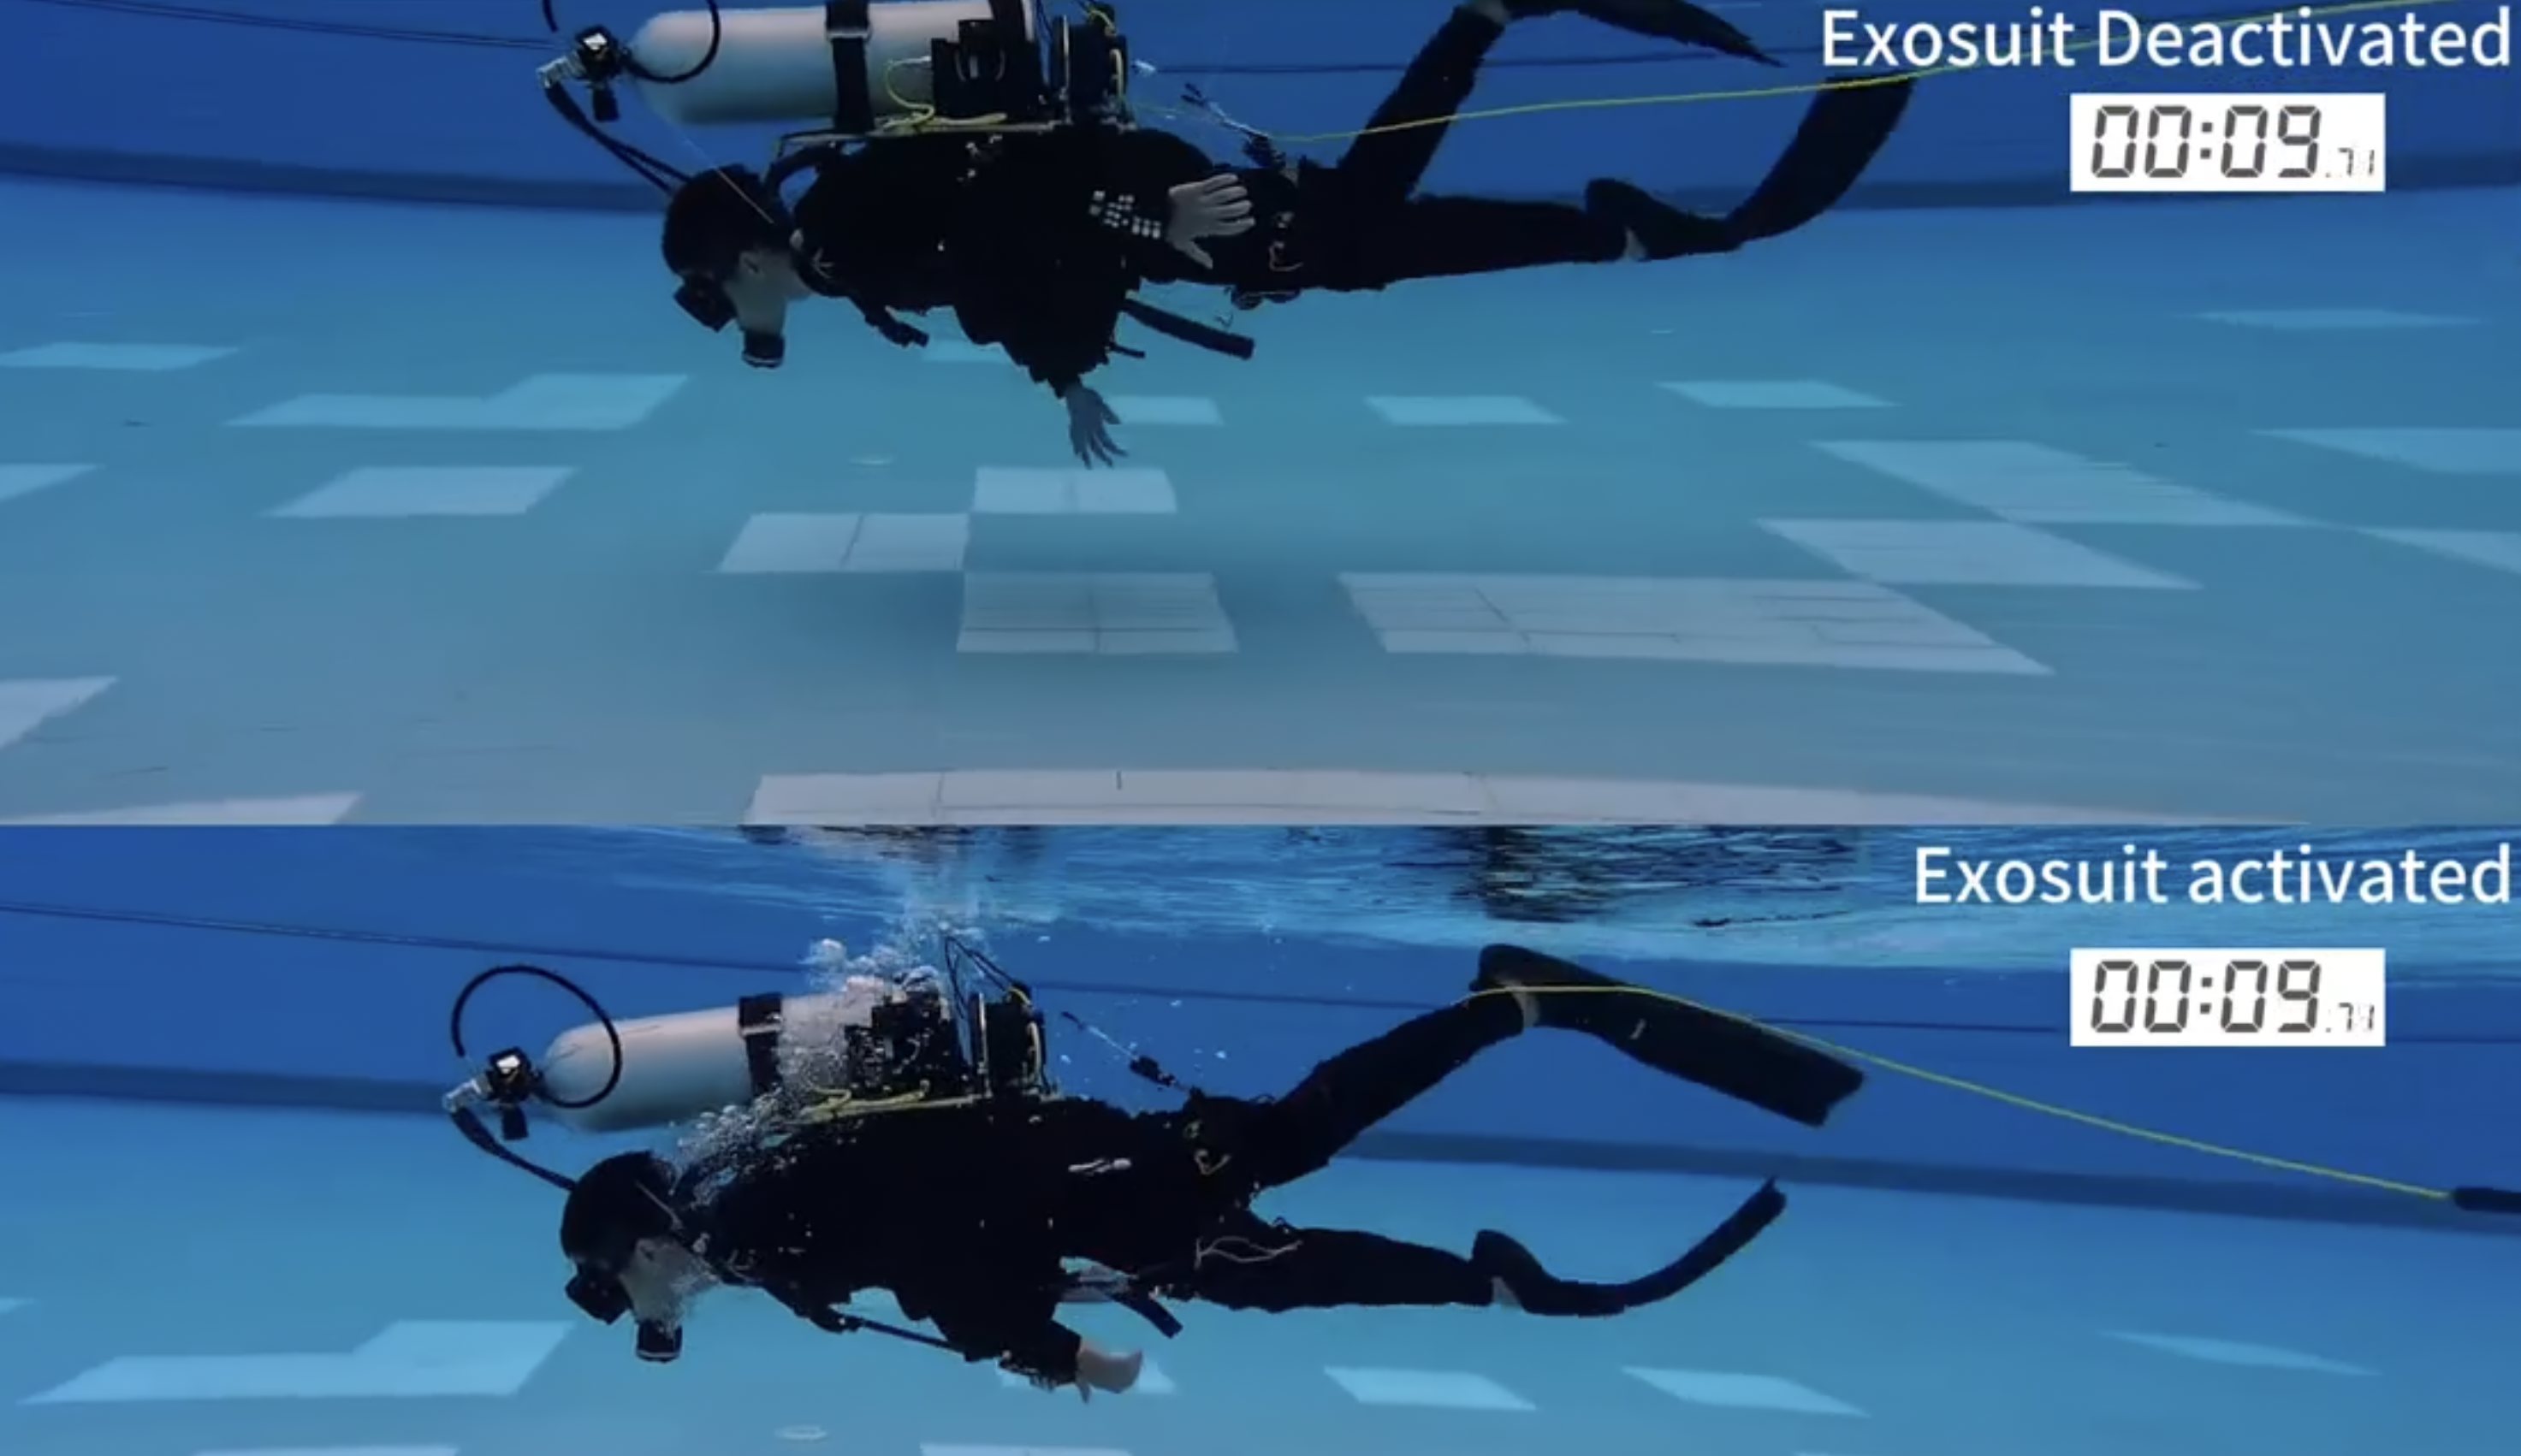
يعتمد الابتكار على هيكل خارجي مرن يساعد الغواصين على تحريك الساقين أثناء السباحة والمشي تحت الماء بجهد أقل (الجامعة)
TT

بدلة روبوتية للسباحة تقلل استهلاك الغواصين للهواء بنحو 30 %

يعتمد الابتكار على هيكل خارجي مرن يساعد الغواصين على تحريك الساقين أثناء السباحة والمشي تحت الماء بجهد أقل (الجامعة)

طوّر باحثون صينيون بدلة روبوتية مرنة تُرتدى تحت الماء، تساعد الغواصين على تحريك أرجلهم بجهد أقل، وأظهرت تجارب بشرية سابقة باستخدامها انخفاضاً في حجم الهواء المتنفس في الدقيقة بنسب وصلت إلى نحو 30 في المائة. ويهدف هذا التطوير إلى تحسين كفاءة الحركة تحت الماء، حيث يواجه الغواصون مقاومة مستمرة من المياه، إلى جانب الأعباء البدنية المرتبطة بحمل أسطوانات التنفس والمُعدات الأخرى.

ويعمل على تطوير هذه التقنية فريق بحثي، بقيادة البروفيسور وو شينيو، من معهد شنتشن للتكنولوجيا المتقدمة، التابع للأكاديمية الصينية للعلوم. وفي مقال علمي نُشر بدورية «ساينس روبوتيكس»، استعرض الباحثون نتائج أعمال سابقة في هذا المجال، إلى جانب التحديات الهندسية والاتجاهات المستقبلية لتطوير الهياكل الخارجية الروبوتية المخصصة للغوص.

انخفاض استهلاك الهواء

من أبرز الأنظمة التي طوّرها الباحثون بدلة تحمل اسم (بيكد) «PEAKED»، وهي هيكل خارجي مرن يُرتدى حول منطقة الوركين، ويوفر مساعدة ميكانيكية للساقين خلال الحركة تحت الماء.

وصُمم النظام لدعم حركتيْ ثني الورك ومدّه، بما يسمح بمساعدة الغواص في أكثر من نمط للحركة؛ مِن بينها ضربات الرجلين المتبادلة المستخدمة في السباحة، وحركة الرجلين المشابهة لسباحة الصدر، والمشي تحت الماء.

وأظهرت التجارب البشرية السابقة انخفاض حجم الهواء المتنفس في الدقيقة بنسبة 29.77 في المائة أثناء ضربات الرجلين المتبادلة، وبنسبة 25.70 في المائة خلال حركة الرجلين المشابهة لسباحة الصدر، في حين بلغ الانخفاض 18.35 في المائة أثناء المشي تحت الماء.

ويقيس هذا المؤشر إجمالي حجم الغاز الذي يتنفسه الشخص خلال دقيقة واحدة، ولذلك تعكس النتائج انخفاض متطلبات التنفس أثناء أداء الحركات المختبَرة، بفضل المساعدة التي يوفرها النظام الروبوتي لحركة الساقين.

وتبرز أهمية هذه النتائج في ارتباط الحركة تحت الماء بجهد بدني مستمر، خصوصاً عند استخدام الزعانف أو الانتقال لمسافات طويلة. ويهدف النظام إلى تخفيف جزء من هذا الجهد مع الإبقاء على قدرة الغواص على التحكم المباشر في حركته.

يراعي النظام مقاومة المياه وقوة الطفو ويوفر مساعدة ميكانيكية تتناسب مع أنماط الحركة المختلفة تحت الماء (الجامعة)

تصميم يناسب الحركة المائية

تختلف متطلبات تصميم الهياكل الخارجية المستخدمة تحت الماء عن نظيراتها المخصصة للمشي أو الجري على اليابسة. ففي حين تساعد أجهزة اليابسة غالباً على تحمل وزن الجسم ومقاومة الجاذبية، تقلّ هذه الحاجة داخل الماء نتيجة قوة الطفو، بينما تصبح مقاومة المياه عاملاً مؤثراً في مختلف مراحل حركة الساقين.

لهذا تتطلب بيئة الغوص تصميم أنظمة مساعدة تراعي طبيعة الحركة المائية، ولا سيما اختلاف اتجاهات القوة اللازمة لتحريك الأطراف أثناء السباحة والمشي تحت الماء. ويعتمد نظام «بيكد» (PEAKED) على تصميم مرن، بدلاً من البنية الصلبة التقليدية، ما يتيح نطاقاً واسعاً من الحركة الطبيعية مع توفير المساعدة الميكانيكية. كما يتطلب عمله تنسيق الدعم مع نوع الحركة وتوقيتها والمفاصل المستهدفة؛ لأن الاحتياجات تختلف بين ضربات الرجلين المتبادلة وحركة السباحة المشابهة لسباحة الصدر والمشي تحت الماء.

وتسعى هذه المقاربة إلى الجمع بين حرية الحركة التي يحتاج إليها الغواص وبين الدعم الميكانيكي الذي يمكن أن يقلل الجهد المطلوب لإنجاز المهام.

تحديات الاستخدام الفعلي

رغم النتائج المسجلة، يشير الباحثون إلى مجموعة من المتطلبات الهندسية التي ينبغي التعامل معها قبل التوسع في استخدام هذه الأنظمة في بيئات الغوص المختلفة. وتشمل هذه المتطلبات إمكانية دمج البدلة الروبوتية مع أسطوانات التنفس وأوزان الغوص والمعدات الأخرى، وضمان مقاومتها للمياه والضغط أثناء العمل في الأعماق، فضلاً عن ضرورة تمكين الغواص من خلعها بسرعة في حالات الطوارئ. ولا يقتصر التحدي على توفير قوة مساعدة للساقين، بل يشمل المحافظة على حرية الحركة والتوازن، بحيث لا تتحول المُعدات الإضافية إلى عائق أمام أداء المهام تحت الماء. كما تتطلب طبيعة البيئة المائية تطوير أنظمة قادرة على تقديم المساعدة المناسبة لأنماط الحركة المختلفة، مع مراعاة التغيرات في وضعية جسم الغواص واتجاه حركته.

بدلات أكثر ذكاء

يركز الباحثون في المرحلة المقبلة على اتجاهين رئيسيين لتطوير هذه التقنية، هما تخصيص المساعدة وفق احتياجات كل غواص، وتحسين القدرة على تثبيت وضعية الجسم أثناء الحركة. ويستهدف الاتجاه الأول تطوير أنظمة تستطيع تعديل مقدار الدعم الميكانيكي بما يتناسب مع اختلاف الأشخاص وأنماط الحركة وطبيعة المهمة، بدلاً من الاعتماد على مستوى ثابت من المساعدة.

أما الاتجاه الثاني فيتناول تحسين التحكم في وضعية الجسم واستقراره تحت الماء، وهو جانب يرتبط بقدرة الغواص على تنفيذ الحركات المطلوبة مع الحفاظ على توازنه.

ويطرح الباحثون هذين المسارين ضِمن أولويات تطوير الجيل المقبل من الهياكل الخارجية المائية، اعتماداً على ما أظهرته التجارب السابقة من إمكانية خفض متطلبات التنفس عبر توفير مساعدة ميكانيكية لحركة الأطراف.


أسبوع على حادثة «بينانس»... هل المؤسسات المالية الخليجية مستعدة لاحتواء الاختراقات؟

يدعو خبير «إلوميو» إلى تقييم عدد الأنظمة المعرضة للاختراق ونطاق الحماية المطبقة وسرعة عزل الأجهزة والحسابات المخترقة دون تعطيل الأعمال (أدوبي)
TT

أسبوع على حادثة «بينانس»... هل المؤسسات المالية الخليجية مستعدة لاحتواء الاختراقات؟

يدعو خبير «إلوميو» إلى تقييم عدد الأنظمة المعرضة للاختراق ونطاق الحماية المطبقة وسرعة عزل الأجهزة والحسابات المخترقة دون تعطيل الأعمال (أدوبي)

بعد نحو أسبوع من الهجوم السيبراني الذي تعرضت له منصة «بينانس» (Binance) في 29 أكتوبر (تشرين الأول)، والذي أثّر في أصول رقمية بقيمة تقارب 6.34 مليار دولار، تتجه الأنظار إلى قدرة المؤسسات المالية على احتواء الهجمات بعد اختراق أنظمتها، وليس فقط منع المهاجمين من الوصول إليها.

وفي تقرير أولي نشرته في 3 نوفمبر (تشرين الثاني)، كشفت «بينانس» أن الهجوم استهدف خدمة داخلية لتوقيع معاملات المحافظ الرقمية، بعد سلسلة من الاختراقات شملت أجهزة مهندسين وأدوات داخلية وصلاحيات تشغيلية. وأعلنت المنصة تجميد أو اعتراض أصول بقيمة تقارب 2.85 مليار دولار، إلى جانب تخصيص موارد لتغطية الأصول المتأثرة. وأشارت إلى أنها أعادت توفير 98 في المائة من الأصول المتأثرة لتغطية أرصدة المستخدمين حتى 31 أكتوبر، بينما لا تزال التحقيقات جارية.

وتثير الحادثة تساؤلات بشأن جاهزية المصارف وشركات التكنولوجيا المالية ومنصات الأصول الرقمية في الدول الخليجية، خصوصاً مع توسع الخدمات المصرفية المفتوحة والمدفوعات الفورية والاعتماد المتزايد على الأتمتة.

في لقاء خاص مع «الشرق الأوسط»، يرى راغو نانداكومارا، نائب الرئيس لاستراتيجية القطاع في شركة «إلوميو» (Illumio)، أن الدرس الأهم لا يتعلق فقط بكيفية منع الاختراق، بل بقدرة المؤسسات على احتوائه قبل أن يمتد إلى الأنظمة المسؤولة عن معالجة المعاملات وتحريك الأموال.

ويؤكد أن مدى قدرة المهاجم على التحرك داخل الشبكة بعد اختراقها لا يتحدد بمهاراته وحدها، بل يرتبط أيضاً بطريقة تصميم البنية التقنية للمؤسسة، والصلاحيات ومسارات الاتصال المتاحة بين أنظمتها. ولذلك تعتمد قدرة المؤسسات على الحد من الأضرار بدرجة كبيرة على القرارات التي تتخذها قبل وقوع الهجوم.

راغو نانداكومارا نائب الرئيس لاستراتيجية القطاع في شركة «إلوميو» (الشركة)

استغلال الثقة داخل الأنظمة

بحسب التقرير الأولي لـ«بينانس»، استخدم المهاجمون أساليب متعددة، شملت مقابلات توظيف وهمية لتحميل برمجيات خبيثة، واستغلال أدوات ذكاء اصطناعي داخلية، والاستيلاء على بيانات اعتماد وصلاحيات مرتبطة بإدارة البنية التحتية للمحافظ الرقمية.

وذكر التقرير أن المهاجمين استخدموا في 29 أكتوبر بيانات اعتماد مسروقة لنشر برمجية خبيثة والوصول إلى عمليات توقيع المعاملات. كما استغلوا آلية لتفويض صلاحيات تنفيذ العمليات على شبكة «إيثريوم»، مما سمح باستمرار بعض التحويلات غير المصرح بها حتى بعد تعليق عمليات السحب الاعتيادية.

ويصف نانداكومارا مسار الهجوم بأنه مألوف من حيث استغلال الثقة داخل المؤسسات، رغم الحجم الاستثنائي للحادثة. ويوضح أن المهاجمين غالباً لا يحتاجون إلى اختراق الأنظمة المالية الحساسة مباشرة، بل يستفيدون من جهاز أو حساب يتمتع مسبقاً بصلاحيات للوصول إلى موارد أخرى.

وقد تحتفظ بعض الحسابات بصلاحيات تراكمت على مدى سنوات، مما يسمح للمهاجم بالانتقال من جهاز مخترق إلى أنظمة المدفوعات أو حفظ الأصول إذا لم تكن هناك قيود تفصل بينها. ويشبّه ذلك ببطاقة دخول تمنح حاملها إمكانية فتح جميع أبواب المبنى، معتبراً أن المشكلة لا تكمن في سرقة البطاقة وحدها، بل في عدد الأبواب التي تستطيع فتحها.

ويحدد ثلاثة ضوابط أساسية للحد من هذا الخطر، تشمل قصر صلاحيات الوصول على ما تتطلبه مهام كل مستخدم، وفصل الأنظمة الحساسة عن أجهزة العمل الاعتيادية، والتحقق المستمر من الصلاحيات بدلاً من اعتبار تسجيل الدخول الأول دليلاً كافياً على الثقة.

ثلاث نقاط ضعف في البنية الأمنية

يربط نانداكومارا هذه المخاطر بسرعة تطوير الخدمات المالية في الخليج، من المصارف المفتوحة إلى المدفوعات الفورية ومنصات الأصول الرقمية المرخصة. ويحدد ثلاث نقاط ضعف هيكلية تستدعي اهتمام المؤسسات. الأولى الثقة الضمنية بين الأنظمة والشركاء المتصلين، بما قد يسمح بانتقال آثار الاختراق من بيئة إلى أخرى. والثانية تراكم صلاحيات الوصول خلال عمليات إطلاق الخدمات والتوسع السريع، دون مراجعتها أو إلغائها بصورة منتظمة.

أما الثالثة، فتتعلق باستمرار تركيز جانب كبير من الإنفاق الأمني على حماية الحدود الخارجية للشبكات، بينما توجد بعض المخاطر الأساسية داخل البيئة التقنية نفسها. ويؤكد أن هذه المشكلات لا تقتصر على الخليج، مشيراً إلى الدور الاستباقي للجهات التنظيمية في المنطقة. لكنه يحذر من أن معالجة نقاط الضعف تصبح أكثر تكلفة كلما زاد عدد الأنظمة والجهات المتصلة ببعضها، مما يجعل إدماج الضوابط الأمنية أثناء تصميم الخدمات أكثر أهمية من إضافتها بعد التوسع.

يتطلب الحد من حركة المهاجمين تقييد الصلاحيات وفصل أنظمة المدفوعات وحفظ الأصول والتحقق المستمر من هويات المستخدمين (أدوبي)

عزل الأنظمة دون تعطيل الأعمال

لا يرى نانداكومارا أن عزل الأنظمة المالية الحساسة يستلزم بالضرورة تعطيل العمليات، بل يعتبره جزءاً من تصميم البنية التقنية وطريقة تنظيم الاتصالات بين مكوناتها. لكن تطبيق هذه الإجراءات يطرح تحدياً عملياً أمام المصارف التي تعتمد على ترابط الأنظمة لمعالجة المدفوعات والمعاملات اليومية. ويقول إن الخطوة الأولى هي تحديد الاتصالات الفعلية التي تحتاج إليها الأنظمة الحساسة، إذ إن مؤسسات كثيرة لا تمتلك رؤية مكتملة لجميع مسارات الاتصال المؤدية إلى أنظمة المدفوعات ومعالجة المعاملات وحفظ الأصول الرقمية. وبعد تحديد الاتصالات المشروعة، يمكن تقييد المسارات الأخرى مع الإبقاء على حركة البيانات الضرورية لاستمرار الأعمال.

ويحذر من انتظار وضع تصميم أمني شامل ومثالي قبل البدء في التنفيذ، معتبراً أن إنشاء حدود حماية حول نظام بالغ الحساسية خلال فترة قصيرة أكثر فائدة من إعداد خطة متكاملة يستغرق تنفيذها سنوات.

ويدعو إلى البدء بحماية الأنظمة الأكثر حساسية، بدلاً من تأجيل التنفيذ إلى حين الانتهاء من تصميم أمني شامل لجميع أنظمة المؤسسة.

وكلاء الذكاء الاصطناعي يوسّعون التحدي

تضيف الأنظمة الوكيلة بعداً آخر للمخاطر، مع تزايد استخدامها لتنفيذ عمليات مستقلة والوصول إلى التطبيقات والبيانات نيابة عن الموظفين. ويصف نانداكومارا وكلاء الذكاء الاصطناعي بأنهم فئة جديدة من الجهات الفاعلة داخل الأنظمة، وليسوا مجرد برمجيات تقليدية، لأنهم يستطيعون اتخاذ قرارات وتنفيذ إجراءات بسرعة آلية، وأحياناً باستخدام صلاحيات مستمدة من الأشخاص الذين يشغّلونهم. ويوضح أن أنظمة الحوكمة المصممة لمراقبة قرارات بشرية تُتخذ خلال ساعات قد تواجه صعوبة في التعامل مع برمجيات تنفذ قراراتها خلال أجزاء من الثانية. وفي حال تعرض وكيل للتلاعب أو ارتكب خطأً، فقد تتسارع الأضرار قبل أن تتمكن الفرق البشرية من التدخل.

ولهذا يدعو إلى التعامل مع الوكلاء وفق ضوابط مشابهة لتلك المطبقة على الموظفين، من خلال منح كل وكيل هوية مستقلة ودوراً محدداً وصلاحيات مرتبطة بالمهمة فقط، مع مراقبة مستمرة لنشاطه. كما يشدد على ضرورة تقييد الأنظمة التي يستطيع الوكيل الوصول إليها، بحيث لا تتحول الصلاحيات الممنوحة له لتنفيذ مهمة محددة إلى مسار للوصول إلى موارد مالية أو تشغيلية لا ترتبط بتلك المهمة.

الاهتمام باحتواء الاختراقات

يرى نانداكومارا أن المؤسسات المالية لا تزال تولي منع الاختراق الأولي اهتماماً أكبر من الحد من آثاره بعد وقوعه، رغم استمرار ارتفاع الإنفاق الأمني خلال السنوات الماضية. ويشير إلى أن أدوات الحماية في حادثة «بينانس» لم تتمكن من اكتشاف البرمجيات الخبيثة في الوقت المناسب، وهو ما يتسق مع ما أعلنته المنصة بشأن استخدام برمجيات تمكنت من تفادي وسائل الحماية على الأجهزة.

ولا يدعو إلى تقليص أهمية الوقاية، بل إلى تحقيق توازن أكبر بينها وبين الاستثمار في احتواء الاختراقات وتقييد حركة المهاجمين داخل الأنظمة. ويلفت إلى أن هذه الإجراءات لا تحظى دائماً بالتقدير الكافي، لأن نجاحها لا يظهر عادة في صورة حادثة كبيرة أو خسائر معلنة. فالهجوم الذي يبقى محدود النطاق قد لا يتصدر الأخبار، رغم أن منع انتشاره يمثل نتيجة أمنية مهمة للمؤسسة. ويصرح بأن مجالس الإدارات ينبغي ألا تكتفي بالسؤال عن كيفية منع المهاجمين من الدخول، بل أن تطلب توضيحاً لما يمكن أن يحدث إذا نجح أحدهم في تجاوز وسائل الحماية.

وبحسب نانداكومارا، فإن الاستثمار في الاحتواء يستهدف تقليص المساحة التي يستطيع المهاجم التحرك داخلها، بحيث لا يؤدي اختراق جهاز أو حساب واحد إلى الوصول تلقائياً إلى الأنظمة الأكثر حساسية.

تكشف حادثة «بينانس» أهمية عدم الاكتفاء بمنع الهجمات بل الحد من انتشارها داخل المؤسسات المالية وحماية الأنظمة المسؤولة عن تحريك الأموال (رويترز)

ثلاثة مؤشرات لقياس الجاهزية

ينتقد نانداكومارا اعتماد المؤسسات على مؤشرات تقيس حجم النشاط الأمني، بدلاً من النتائج الفعلية عند وقوع الاختراق، ويقترح ثلاثة مؤشرات يمكن لمجالس إدارات المؤسسات المالية الخليجية استخدامها لتقييم جاهزيتها. الأول هو مدى الوصول، أي عدد الأنظمة الحساسة التي يمكن للمهاجم الوصول إليها انطلاقاً من جهاز موظف أو حساب مخترق. ويساعد هذا المؤشر على تحديد مدى اتساع نطاق الاختراق المحتمل انطلاقاً من نقطة دخول واحدة.

والثاني نطاق التغطية، ويقيس نسبة أنظمة المدفوعات والمعاملات وحفظ الأصول الموضوعة خلف حدود حماية مطبقة فعلياً، وليس مجرد ضوابط منصوص عليها في السياسات الأمنية. أما المؤشر الثالث فهو سرعة العزل، أي الوقت اللازم لفصل جهاز أو هوية مخترقة عن بقية الأنظمة دون تعطيل العمليات الأساسية، وتحديد ما إذا كانت الاستجابة تستغرق دقائق أم أياماً. ويشدد على ضرورة اختبار هذه المؤشرات عملياً، بدلاً من الاكتفاء بالافتراضات، موضحاً أن الجهات الرقابية باتت تركز بصورة متزايدة على قدرة المؤسسات على مواصلة العمل خلال الاضطرابات، وليس فقط على امتلاكها أدوات الحماية. ويضيف أن اختبار هذه المؤشرات يساعد المؤسسات على التعبير عن المخاطر السيبرانية بلغة مالية يفهمها أعضاء مجالس الإدارات وشركات التأمين.

أولويات المؤسسات المالية حتى 2027

مع اقتراب 2027، يتوقع نانداكومارا أن تصبح المؤسسات المالية الخليجية أكثر ترابطاً واعتماداً على الأتمتة ووكلاء الذكاء الاصطناعي، في وقت يستطيع فيه المهاجمون استخدام قدرات مماثلة لتسريع عملياتهم.

ويضع احتواء الاختراقات ضمن أولويات مجالس الإدارات في السعودية والإمارات وبقية دول الخليج، مشدداً على ضرورة ألا يؤدي اختراق شخص واحد أو جهاز واحد أو وكيل ذكاء اصطناعي إلى فتح الطريق أمام الأنظمة المسؤولة عن تحريك الأموال.

وبحسب نانداكومارا، لا تستطيع أي مؤسسة ضمان عدم تعرضها لاختراق، لكنها تستطيع تحديد مدى انتشاره من خلال تصميم بنيتها التقنية وضبط الصلاحيات وعزل الموارد الحساسة.

ويرى أن إثبات القدرة على احتواء الهجمات والحفاظ على استمرارية العمليات سيصبح عاملاً في تنافسية المؤسسات المالية الخليجية، إلى جانب الامتثال للمتطلبات التنظيمية، مع اتساع اعتماد القطاع على الأنظمة المتصلة والخدمات الرقمية.