«الروبوتات القاتلة» على طاولة جنيف... دعوات لضوابط ملزمة

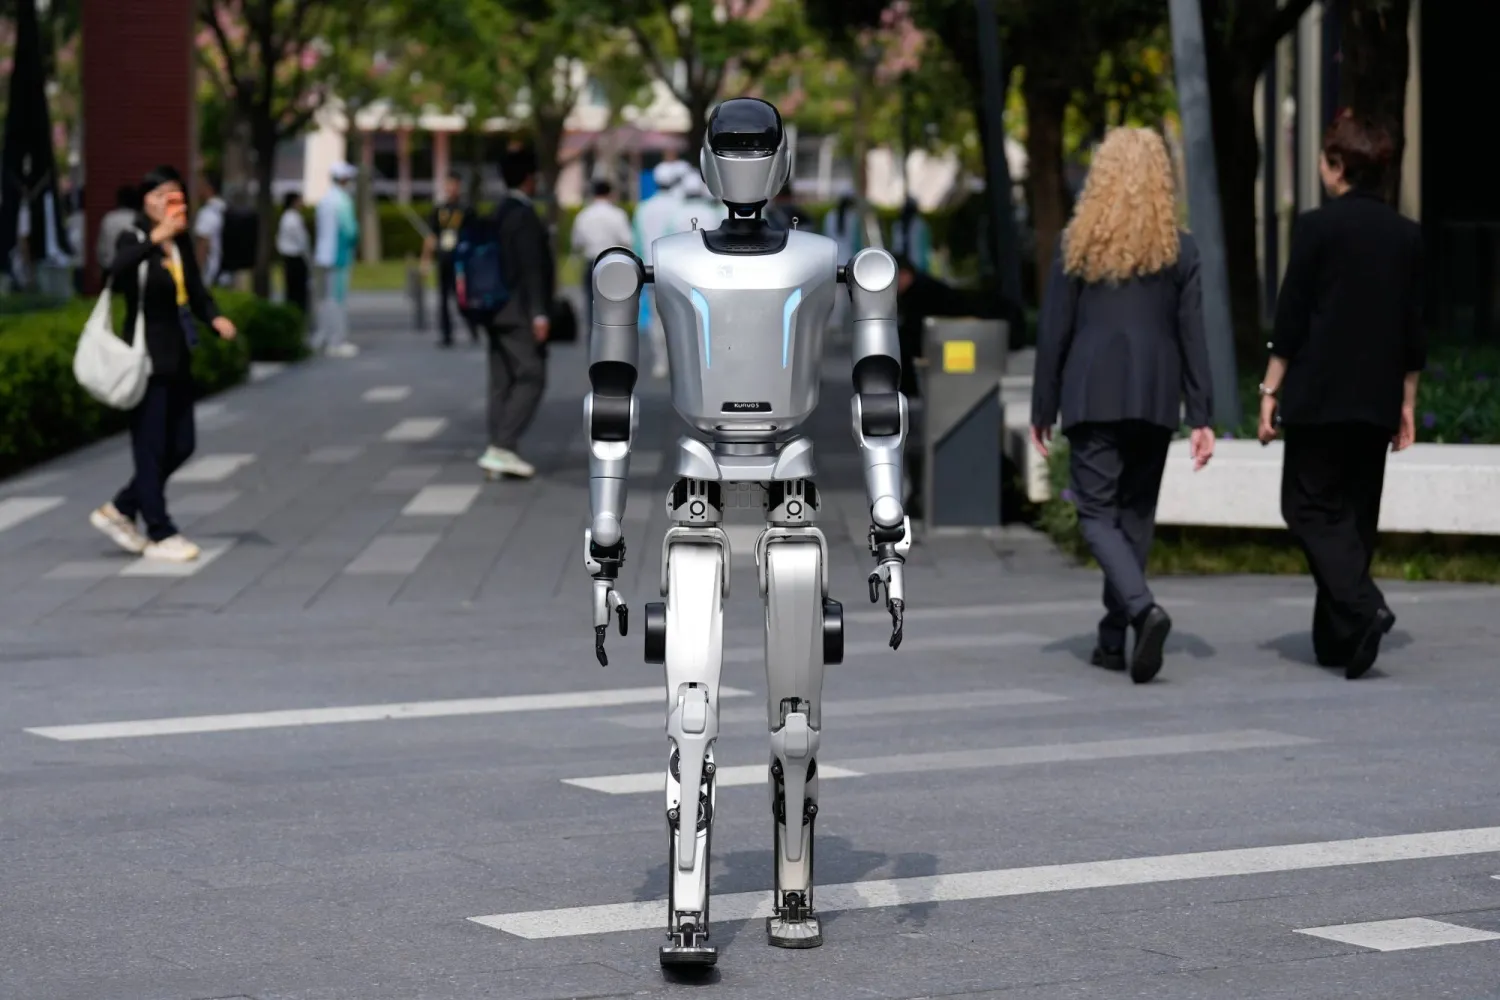
روبوت شبيه بالبشر يسير بالقرب من موقع انعقاد قمة «أبيك» (APEC) لعام 2026 في مدينة شنجن بمقاطعة غوانغدونغ جنوب الصين يوم 18 نوفمبر 2026 (أ.ب)
TT

«الروبوتات القاتلة» على طاولة جنيف... دعوات لضوابط ملزمة

روبوت شبيه بالبشر يسير بالقرب من موقع انعقاد قمة «أبيك» (APEC) لعام 2026 في مدينة شنجن بمقاطعة غوانغدونغ جنوب الصين يوم 18 نوفمبر 2026 (أ.ب)

تتصدر الأسلحة ذاتية التشغيل القادرة على استهداف البشر النقاشات في جنيف هذا الأسبوع، حيث تجتمع الدول في مقر الأمم المتحدة حتى الجمعة للبتّ فيما إذا كانت ستبدأ مفاوضات لوضع ضوابط تنظّم استخدامها، فيما يحذّر خبير في مقابلة مع «وكالة الصحافة الفرنسية» من مخاطر هذه «الروبوتات القاتلة» التي «تختزل الإنسان إلى مجرد بيانات».

يشدد رئيس وحدة الأسلحة وسير العمليات القتالية في اللجنة الدولية للصليب الأحمر لوران جيزيل على ضرورة الإسراع في وضع قواعد ملزمة قبل نشر أسلحة يصعب التنبؤ بأدائها أو التحكم بها في ساحات المعارك.

ويقول: «غالباً ما يُربط النقاش بشأن الأسلحة الذاتية التشغيل بالطائرات المسيّرة، لكنّ هذه التكنولوجيا يمكن دمجها في أي نوع من الأسلحة، مثل الصواريخ والقنابل».

ليست فكرة السلاح القادر على الردّ من دون تدخل بشري جديدة، لكنّ التطور المتسارع في قدرات هذه الأسلحة واستخداماتها بفضل التقدم في مجال الذكاء الاصطناعي، يدفع دولاً للمطالبة ببدء مفاوضات لوضع إطار قانوني ينظّم استخدامها.

ويوضح جيزيل أن بعض هذه الأسلحة الذاتية التشغيل «موجود منذ عقود».

ومن أبرز الأمثلة على ذلك أنظمة الدفاع المضادة للصواريخ المثبّتة على السفن الحربية، والقادرة على رصد التهديدات وإطلاق ردّ تلقائي عليها. ويوضح جيزيل أنه عند مواجهة صاروخ يقترب بسرعة فائقة، «يشرف العسكريون على عمل النظام، لكن لا يتطلب الأمر موافقتهم على كل ضربة».

ويرى الخبير أن مخاطر هذه الأنظمة على المدنيين تظل محدودة في هذه الحالة تحديداً، أي في عرض البحر وفي ظل صواريخ يمكن التعرّف على بصمتها التقنية.

«الذخائر المتنقلة»

ويوضح أن الألغام المضادة للأفراد تُعدّ شكلاً قديماً من الأسلحة الذاتية التشغيل، وقد حُظرت تحديداً بسبب طبيعتها العشوائية، إذ لا تميّز بين المدنيين والمقاتلين.

بمجرد زرعها، تنفجر الألغام عند مرور أي شخص، من دون أن يتمكن مَن زرعها من معرفة ما إذا كان هذا الشخص مقاتلاً أم مدنياً.

وتطرح التطورات التكنولوجية مخاطر جديدة.

يقول جيزيل: «ما يثير قلقنا بشكل خاص هي التطورات التي نشهدها اليوم في ساحات المعارك»، مشيراً إلى ازدياد تطوير أسلحة هجومية قادرة على «البحث عن أهداف وتعقّبها».

ويشير في مثال إلى الذخائر الجوّالة، مثل تلك القادرة على البحث عن رادار للعدو ثم الانقضاض عليه لتدميره. ويوضح أنه نظراً إلى قدرة هذه الذخائر على العمل بشكل مستقل، فهناك خطر من انفجارها على رادار موجود في منشأة يستخدمها المدنيون أيضاً.

مع العلم أنّ القانون الدولي الإنساني، المستند إلى اتفاقيات جنيف الذي تعد اللجنة الدولية للصليب الأحمر حامية له، يشترط على أطراف النزاع التمييز بين المدنيين والمقاتلين، وبين الأهداف العسكرية والأعيان المدنية.

الآلة تحسم المصير

مع ذلك، لا تدعو اللجنة الدولية للصليب الأحمر إلى حظر كل الأسلحة التي تتضمن نوعاً من التشغيل الآلي، بل إلى حظر الأسلحة التي يتعذّر التنبؤ بأدائها، وتلك المصمّمة لاستهداف البشر.

ويرى جيزيل أن الأسلحة المصمّمة لاستهداف البشر تطرح إشكالية أخلاقية إضافية، تتعلق بكيفية تعرّفها على الأشخاص واتخاذها قرار استهدافهم.

ويقول إنّ «هذه الأسلحة تختزل الإنسان إلى مجرد بيانات تلتقطها أجهزة استشعار وتحللها خوارزميات، لتكون الآلة في النهاية هي من يقرر مَن يعيش ومَن يموت».

ويلفت الخبير أيضاً إلى المخاطر الناجمة عن تطور الأوضاع الميدانية خلال المعارك، إذ قد يستسلم أحد المقاتلين أو يُصاب بين لحظة تفعيل السلاح ذاتي التشغيل ولحظة إطلاقه النار. وفي هذه الحالة، يصبح المقاتل شخصاً «خارج القتال» ويتمتع بحماية القانون الدولي الإنساني الذي يحظر استهدافه.

لكن السلاح ذاتي التشغيل قد لا يكون قادراً بالضرورة على رصد هذا التغيير والتعامل معه، حسب اللجنة الدولية للصليب الأحمر.

ويحذّر جيزيل أيضاً من احتمال استخدام هذه الأسلحة خارج النزاعات المسلحة، سواء من جانب دول «لتشديد قبضتها الأمنية على سكانها»، أو من جانب جماعات إرهابية.

ويلفت أيضاً إلى أن أنظمة برمجية مستقلة تعمل بالذكاء الاصطناعي أظهرت في بيئات اختبار سلوكيات غير متوقعة، وخرجت عن الضوابط التي وضعها مبتكروها.

ويقول: «تخيّلوا إذن حجم الخطر عندما تُدمج أنظمة ذكاء اصطناعي يصعب التنبؤ بها في منظومة أسلحة!».

مقالات ذات صلة

أسهم التكنولوجيا تقود مكاسب أوروبا بدعم من التفاؤل بشأن الذكاء الاصطناعي

الاقتصاد رسم بياني لمؤشر الأسهم الألماني «داكس» في بورصة فرانكفورت (رويترز)

أسهم التكنولوجيا تقود مكاسب أوروبا بدعم من التفاؤل بشأن الذكاء الاصطناعي

ارتفعت الأسهم الأوروبية، الخميس، بعد ثلاثة أيام متتالية من الخسائر، مدعومة بصعود أسهم شركات التكنولوجيا عقب الطرح القياسي لشركة الذكاء الاصطناعي «أنثروبيك».

«الشرق الأوسط» (لندن)
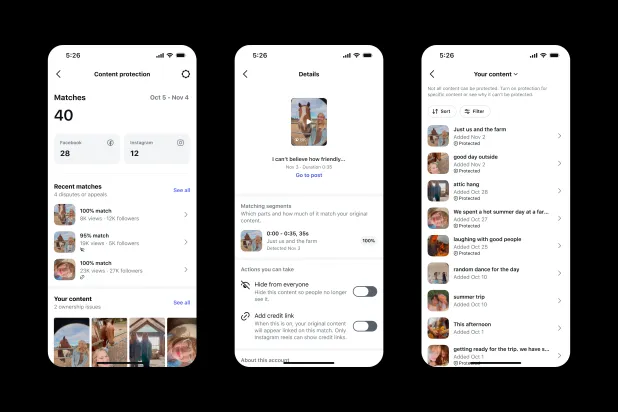
تكنولوجيا تتيح الأداة حماية الفيديوهات الأصلية المنشورة حديثاً تلقائياً مع إمكانية إضافة المقاطع القديمة المؤهلة يدوياً (ميتا)

«إنستغرام» يطلق أداة جديدة لحماية الفيديوهات الأصلية وكشف النسخ المعاد نشرها

تستعد «إنستغرام» لإتاحة أداة تحمي الفيديوهات الأصلية وتكشف النسخ المعاد نشرها، مع اختبار تقنيات لرصد التعديلات بالذكاء الاصطناعي

نسيم رمضان (لندن)
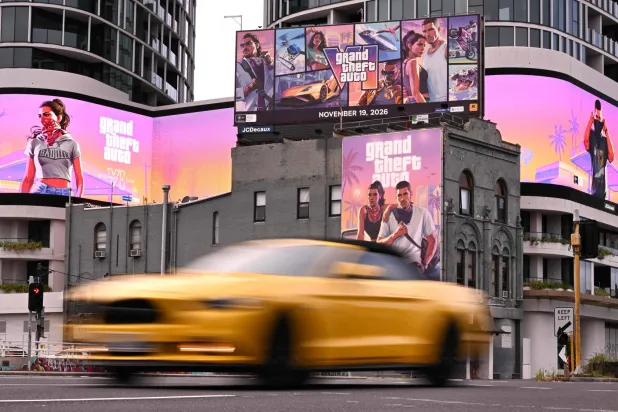
يوميات الشرق سيارات تمر بجانب لوحات إعلانية ضخمة تروج للإصدار المقبل من لعبة الفيديو «غراند ثفت أوتو 6» في ملبورن (أ.ف.ب)

«لا تحولوا الشوارع إلى لعبة»... الشرطة تحذر عشاق «جي تي إيه 6» من تقليد أحداثها

مع اقتراب موعد إطلاق لعبة «غراند ثفت أوتو 6» (Grand Theft Auto VI)، التي تُعدّ من أضخم إصدارات ألعاب الفيديو خلال العقد الحالي، تتصاعد حماسة الملايين من عشاقها.

«الشرق الأوسط» (واشنطن)
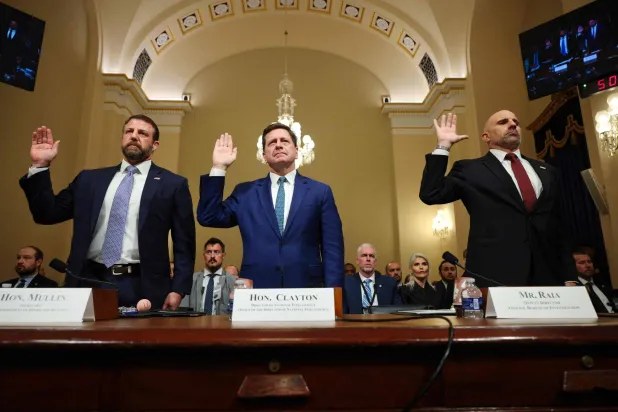
الولايات المتحدة​ وزير الأمن الداخلي ماركواين مولين ومدير الاستخبارات الوطنية جاي كلايتون ونائب مدير «إف بي آي» كريستوفر رايا قبل الإدلاء بشهاداتهم أمام مجلس النواب يوم 18 نوفمبر (أ.ف.ب)

أعطال المؤسسات الأميركية تثير نظريات مؤامرة وتطمينات فيدرالية

حذّر مدير الاستخبارات الوطنية الأميركية جاي كلايتون من أن التهديدات الإيرانية ضد الأميركيين «ازدادت بشكل كبير»، سواء داخل الولايات المتحدة أو خارجها.

علي بردى (واشنطن)
تكنولوجيا أوصى الباحثون باستخدام كلمات مرور عشوائية وطويلة وتجنب تكرارها وتفعيل المصادقة متعددة العوامل لحماية الحسابات (أدوبي)

«Aa123456» تتصدر قائمة كلمات المرور الأكثر شيوعاً في السعودية لعام 2026

كشف تقرير تصدُّر «Aa123456» كلمات المرور في السعودية لعام 2026، محذّراً من الأنماط المتوقَّعة وتأثير الثقافة الشعبية في اختيارها.

نسيم رمضان (لندن)

«إنستغرام» يطلق أداة جديدة لحماية الفيديوهات الأصلية وكشف النسخ المعاد نشرها

تتيح الأداة حماية الفيديوهات الأصلية المنشورة حديثاً تلقائياً مع إمكانية إضافة المقاطع القديمة المؤهلة يدوياً (ميتا)
TT

«إنستغرام» يطلق أداة جديدة لحماية الفيديوهات الأصلية وكشف النسخ المعاد نشرها

تتيح الأداة حماية الفيديوهات الأصلية المنشورة حديثاً تلقائياً مع إمكانية إضافة المقاطع القديمة المؤهلة يدوياً (ميتا)

تستعد منصة «إنستغرام» لإتاحة أداة جديدة تساعد صنّاع المحتوى على اكتشاف النسخ المعاد نشرها من مقاطع الفيديو الأصلية الخاصة بهم، والتحكم في كيفية التعامل معها، سواء عبر متابعة انتشارها أو إخفائها أو إضافة رابط ينسب العمل إلى صاحبه الأصلي.

وأعلنت شركة «ميتا» أن ميزة «حماية المحتوى» (Content Protection) التي كانت متاحة سابقاً لمنشئي المحتوى على «فيسبوك»، ستصل قريباً إلى الحسابات المؤهلة على «إنستغرام»، مع توفير نظام للمراقبة التلقائية يعمل عبر المنصتين.

وتأتي الخطوة بالتزامن مع استعداد الشركة لاختبار وسائل إضافية لاكتشاف نسخ من الفيديوهات التي يُعاد إنتاج عناصرها البصرية باستخدام الذكاء الاصطناعي، مع الاحتفاظ بالكلمات المنطوقة من التسجيل الأصلي.

حماية تلقائية للمقاطع الجديدة

تعتمد الأداة على تقنية مطابقة الفيديوهات المستخدمة في نظام «مدير الحقوق» التابع لـ«ميتا»، حيث تفحص محتوى «إنستغرام» و«فيسبوك» باستمرار بحثاً عن نسخ تتطابق بصرياً مع المقاطع المسجلة ضمن نظام الحماية. وبمجرد تفعيل الخدمة، تُدرج مقاطع الفيديو الأصلية التي ينشرها صاحب الحساب مستقبلاً ضمن الحماية تلقائياً، من دون الحاجة إلى تسجيل كل مقطع بصورة منفصلة. أما الفيديوهات المنشورة سابقاً، فيمكن إضافة المقاطع المؤهلة منها يدوياً.

وتوضح الشركة أن الوصول إلى الميزة سيكون مقتصراً على منشئي المحتوى الذين يستوفون معايير الأهلية، والتي تعتمد بصورة أساسية على متطلبات الأصالة والنزاهة.

وسيحصل المؤهلون على إشعار ضمن موجز النشاط، كما يمكنهم التحقق من توفر الخدمة عبر لوحة المعلومات الاحترافية في التطبيق. وتتيح الشركة أيضاً تقديم طلب للوصول إلى الأداة لمن يعتقدون أنهم يستوفون الشروط ولم تُفعّل لديهم بعد. وعندما يرصد النظام مقطعاً مطابقاً، يتلقى صاحب المحتوى الأصلي إشعاراً يتيح له مراجعة معلومات عن النسخة المنشورة، من بينها عدد المشاهدات التي حققتها وعدد متابعي الحساب الذي أعاد نشرها، قبل اختيار الإجراء المناسب.

تختبر «ميتا» اكتشاف المقاطع المُعدَّلة بالذكاء الاصطناعي عبر مطابقة الكلمات المنطوقة حتى بعد تغيير العناصر البصرية (رويترز)

أربعة خيارات للتعامل مع النسخ

لا تؤدي مطابقة الفيديو بالضرورة إلى حذفه، إذ تمنح الأداة صاحب المحتوى الأصلي أربعة خيارات تحدد مصير النسخة التي جرى اكتشافها. يتمثل الخيار الأول في متابعة المقطع المطابق ومراقبة أدائه، وهو الإعداد الافتراضي الذي يمكن تعديله لاحقاً. أما الخيار الثاني، فيتيح إخفاء النسخة عن المستخدمين على «إنستغرام» و«فيسبوك»، بما يحد من انتشارها دون فرض عقوبة مباشرة على الحساب الذي نشرها.

ويمكن لصاحب الفيديو، في حال العثور على النسخة عبر «إنستغرام»، اختيار إضافة رابط إسناد يحمل عبارة «المقطع الأصلي بواسطة»، ويوجه المشاهدين إلى الفيديو الأصلي أو الملف الشخصي لمنشئه. ويسمح هذا الإجراء باستمرار عرض النسخة، مع إظهار مصدر العمل. أما الخيار الرابع، فهو التنازل عن المطابقة، بما يسمح باستمرار نشر الفيديو وإزالته من قائمة المقاطع التي يتابعها صاحب المحتوى داخل الأداة.

وبذلك لا تقتصر الخدمة على حجب النسخ، بل توفر خيارات مختلفة وفق طبيعة استخدام المقطع والعلاقة بين صاحبه والحساب الذي أعاد نشره.

استثناء الحسابات المصرّح لها

تتيح «ميتا» أيضاً إنشاء قائمة بالحسابات المسموح لها بإعادة استخدام المحتوى، مثل الحسابات الأخرى التي يديرها منشئ الفيديو، أو المتعاونين في إنتاجه، أو العلامات التجارية التي حصلت على إذن بالنشر.

ولا تُدرج المقاطع التي تنشرها هذه الحسابات ضمن المطابقات التي تستدعي المراجعة، ويمكن تعديل قائمة السماح في أي وقت.

وفي المقابل، تتضمن الخدمة آلية للاعتراض على مطالبات الملكية غير الصحيحة. فإذا نشر حساب آخر الفيديو الأصلي وسجّله ضمن نظام الحماية قبل صاحبه الفعلي، يستطيع المنشئ تقديم نزاع بشأن الملكية مباشرة من الأداة، أو إرسال بلاغ متعلق بحقوق النشر عبر مركز الإبلاغ عن الملكية الفكرية التابع للشركة. وتهدف هذه الإجراءات، وفق «ميتا»، إلى الحد من إساءة استخدام نظام المطابقة، خصوصاً في الحالات التي تتعدد فيها الحسابات المشاركة في نشر الفيديو نفسه.

رصد النسخ المعدَّلة بالذكاء الاصطناعي

لا تقتصر الخطط المقبلة على اكتشاف النسخ المتطابقة بصرياً، إذ تعمل الشركة على توسيع قدرات النظام لرصد محتوى يحتفظ بأجزاء من الفيديو الأصلي رغم تغيير صورته باستخدام أدوات الذكاء الاصطناعي.

وأوضحت «ميتا» أنها بدأت إدراج مقاطع تتطابق فيها الكلمات المنطوقة مع التسجيل الأصلي، حتى إذا استُبدلت العناصر البصرية، ضمن النتائج التي تعرضها أداة حماية المحتوى.

وتعتزم اختبار هذه القدرة مع مجموعة صغيرة من منشئي المحتوى خلال الأسابيع المقبلة، قبل توسيع نطاق الوصول إليها تدريجياً ليشمل المسجلين في نظام الحماية على «إنستغرام» و«فيسبوك». ولم تعلن الشركة موعداً محدداً لإتاحة هذه الوظيفة لجميع المؤهلين، كما لم تقدم بيانات عن دقة اكتشاف المقاطع المعدّلة أو حجم المحتوى الذي يمكن رصده بهذه الطريقة.

وتدرس «ميتا» بالتوازي وسائل للحد من وصول المقاطع والحسابات التي تستخدم الذكاء الاصطناعي بصورة متكررة لنشر هذا النوع من المحتوى، على غرار القيود التي تطبقها بالفعل على المنشورات غير الأصلية التي لا تقدم إضافات جوهرية.


«Aa123456» تتصدر قائمة كلمات المرور الأكثر شيوعاً في السعودية لعام 2026

أوصى الباحثون باستخدام كلمات مرور عشوائية وطويلة وتجنب تكرارها وتفعيل المصادقة متعددة العوامل لحماية الحسابات (أدوبي)
TT

«Aa123456» تتصدر قائمة كلمات المرور الأكثر شيوعاً في السعودية لعام 2026

أوصى الباحثون باستخدام كلمات مرور عشوائية وطويلة وتجنب تكرارها وتفعيل المصادقة متعددة العوامل لحماية الحسابات (أدوبي)

تصدرت كلمة المرور «Aa123456» قائمة كلمات المرور الأكثر شيوعاً في السعودية لعام 2026، تلتها «Aa@123456»، فيما احتلت كلمة «admin» المرتبة الثالثة، وفق التقرير السنوي الذي أصدرته شركة «نورد باس» (NordPass) المتخصصة في إدارة كلمات المرور.

وأظهرت النسخة الثامنة من التقرير التي أُعدت بالتعاون مع «NordLayer Intelligence» وباحثين مستقلين، استمرار انتشار كلمات المرور القائمة على تسلسلات رقمية يسهل توقعها، حتى عندما تتضمن مزيجاً من الحروف الكبيرة والصغيرة والرموز الخاصة.

وشمل البحث بيانات من 44 دولة، اعتماداً على تحليل كلمات مرور ظهرت ضمن تسريبات بيانات عامة ومستودعات على الإنترنت المظلم خلال الفترة الممتدة من سبتمبر (أيلول) 2025 إلى سبتمبر 2026.

وضمت المراكز العشرة الأولى في السعودية كلمات مرور مثل «123456» و«1234» و«12345678»، إلى جانب «Aa102030» و«Asdf1379»، التي تعتمد على تسلسلات رقمية أو أنماط مرتبطة بلوحة المفاتيح.

كما ظهرت «123456789» في المرتبة الحادية عشرة، و«123123» في المرتبة الثامنة عشرة. وحسب التقرير، احتلت التركيبات الرقمية وحدها خمسة مراكز ضمن قائمة الكلمات العشرين الأكثر شيوعاً في المملكة.

وتشير النتائج إلى أن الجمع بين الحروف والأرقام لا يوفر بالضرورة حماية كافية عندما يكون ترتيبها متوقعاً، خصوصاً إذا اعتمد المستخدم على أنماط متكررة يسهل تضمينها في محاولات تخمين كلمات المرور.

وتقتصر هذه التصنيفات على البيانات التي حللها الباحثون من التسريبات والمصادر المشمولة بالدراسة، ولا تمثل مسحاً لجميع كلمات المرور المستخدمة في السعودية.

أظهر التقرير استمرار انتشار الأرقام المتسلسلة والأنماط سهلة التخمين ضمن كلمات المرور الأكثر استخداماً في المملكة (أدوبي)

«123456» تحتفظ بالصدارة عالمياً

على المستوى العالمي، واصلت كلمة المرور «123456» تصدر القائمة تلتها «admin» ثم «12345678»، فيما أشار التقرير إلى أن المراكز الأربعة الأولى لم تتغير مقارنةً بالعام السابق. وسجَّل الباحثون ارتفاعاً في عدد كلمات المرور التي تتضمن رموزاً خاصة ضمن القائمة العالمية لأكثر 200 كلمة شيوعاً، من 32 كلمة في العام الماضي إلى 39 كلمة في 2026.

لكن هذه الزيادة لم تعنِ بالضرورة تحسناً في مستوى التعقيد، إذ تضمنت القائمة كلمات مثل «Admin@123» و«P@ssw0rd» التي تستخدم تعديلات محدودة على كلمات شائعة ومعروفة.

يقول كاروليس أرباسياوسكاس، رئيس قسم المنتجات في «نورد باس» وشركتها الأم «نورد سيكيوريتي»، إن عبارة مرور طويلة مكونة من كلمتين أو ثلاث قد تكون خياراً أفضل من كلمة قصيرة وشائعة أضيفت إليها بعض الرموز، عندما يضطر المستخدم إلى اختيار كلمة مرور غير عشوائية.

ورصد الباحثون كذلك كلمات مرور افتراضية مرتبطة بأجهزة التوجيه، منها «ALC#FGU» و«adminHW»، اللتان احتلتا المرتبتين 116 و118 عالمياً، مما يسلط الضوء على مخاطر الاحتفاظ بإعدادات الدخول الافتراضية في الأجهزة المتصلة بالشبكات.

الثقافة الشعبية تدخل كلمات المرور

خصص التقرير جانباً من دراسته لتأثير الموسيقى والأفلام وألعاب الفيديو والرياضة في اختيار كلمات المرور عبر العقود. ومن الأمثلة التي رصدها الباحثون كلمات مستوحاة من فرق موسيقية، مثل «metallica» و«Slayer007»، وأخرى مرتبطة بالأفلام، منها «corleone13» و«Rambo017».

كما ظهرت أسماء شخصيات من مسلسلات الرسوم اليابانية وألعاب الفيديو، مثل «sasuke» و«minecraft»، إلى جانب كلمات مستوحاة من نجوم الرياضة، بينها «neymar10». أما الاتجاهات الأحدث على الإنترنت، فانعكست في كلمات مثل «skibiditoilet» و«squidgamethebest»، في حين ظهرت تعبيرات مرتبطة بجائحة «كوفيد-19»، منها «Covid@19» و«corona2020».

ويُحذر الباحثون من اعتبار هذه الأمثلة دليلاً على تاريخ إنشاء كلمات المرور. فقد يستمر شخص في استخدام كلمة اختارها قبل سنوات، أو يستوحيها مستخدم جديد من عمل قديم عاد إلى الانتشار. كما أن هذه الأمثلة مستمدة من التحليل العالمي للثقافة الشعبية، ولا يقدم التقرير ما يثبت انتشارها تحديداً بين المستخدمين في السعودية.

كيف يمكن تقليل المخاطر؟

يوصي التقرير بإنشاء كلمات مرور عشوائية لا يقل طولها عن 14 خانة، وتجنب استخدامها في أكثر من حساب، لأن تسرب بيانات الدخول إلى خدمة واحدة قد يعرّض حسابات أخرى تستخدم الكلمة نفسها للخطر.

وينصح أيضاً بمراجعة كلمات المرور القديمة والضعيفة، والاستعانة ببرامج إدارة كلمات المرور لإنشاء بيانات دخول مختلفة وتخزينها، إلى جانب تفعيل المصادقة متعددة العوامل لإضافة طبقة حماية تتجاوز كلمة المرور وحدها.

وبينما أظهرت بيانات 2026 تنوعاً في الكلمات المستخدمة عالمياً، فإن القاسم المشترك بين كثير منها ظل الاعتماد على أنماط مألوفة وسهلة التذكر، وهو ما يجعل قوة كلمة المرور مرتبطة بمدى صعوبة توقعها، وليس بمجرد احتوائها على أرقام أو رموز إضافية.


«أبل» تختبر فتح قفل «آيفون ديو» بالكاميرا الأمامية في التحديث القادم

تحديث «آي أو إس 27.3» يجلب مزايا جديدة وتحسينات لأجهزة «آيفون» (أبل)
TT

«أبل» تختبر فتح قفل «آيفون ديو» بالكاميرا الأمامية في التحديث القادم

تحديث «آي أو إس 27.3» يجلب مزايا جديدة وتحسينات لأجهزة «آيفون» (أبل)

بعد إطلاق هاتف «آيفون ديو» القابل للطي، وظهور ملاحظات من المستخدمين بشأن بطء فتح قفل الجهاز باستخدام بصمة الإصبع مقارنة بتقنية التعرف على الوجه، بدأت شركة «أبل» اختبار آلية جديدة لفتح القفل عبر الكاميرا الأمامية، وذلك ضمن النسخة التجريبية الثانية من تحديث «آي أو إس 27.3»، التي أتاحتها الشركة للمطورين.

وتأتي الميزة لمعالجة إحدى أبرز الملاحظات التي واجهت الهاتف منذ طرحه، خصوصاً مع اعتماد «أبل» على مستشعر بصمة الإصبع المدمج في الزر الجانبي بدلاً من تقنية بصمة الوجه المستخدمة في بقية أجهزة «آيفون» الحديثة.

فتح قفل «آيفون ديو» باستخدام الكاميرا الأمامية

تتيح الميزة الجديدة التي تحمل اسم «فتح القفل بالكاميرا الأمامية» لمستخدمي «آيفون ديو» فتح قفل الجهاز بمجرد النظر إلى الكاميرا الأمامية الموجودة في الشاشة الخارجية، دون الحاجة إلى استخدام بصمة الإصبع في كل مرة.

وتعمل الميزة عندما يكون الهاتف مطوياً فقط، إذ تتعرف الكاميرا على وجه المستخدم وتسمح له بالوصول إلى الجهاز مباشرة من شاشة القفل. أما عند فتح الهاتف واستخدام شاشته الداخلية الكبيرة فلا تتوفر هذه الطريقة، ويظل الاعتماد على بصمة الإصبع أو رمز الدخول.

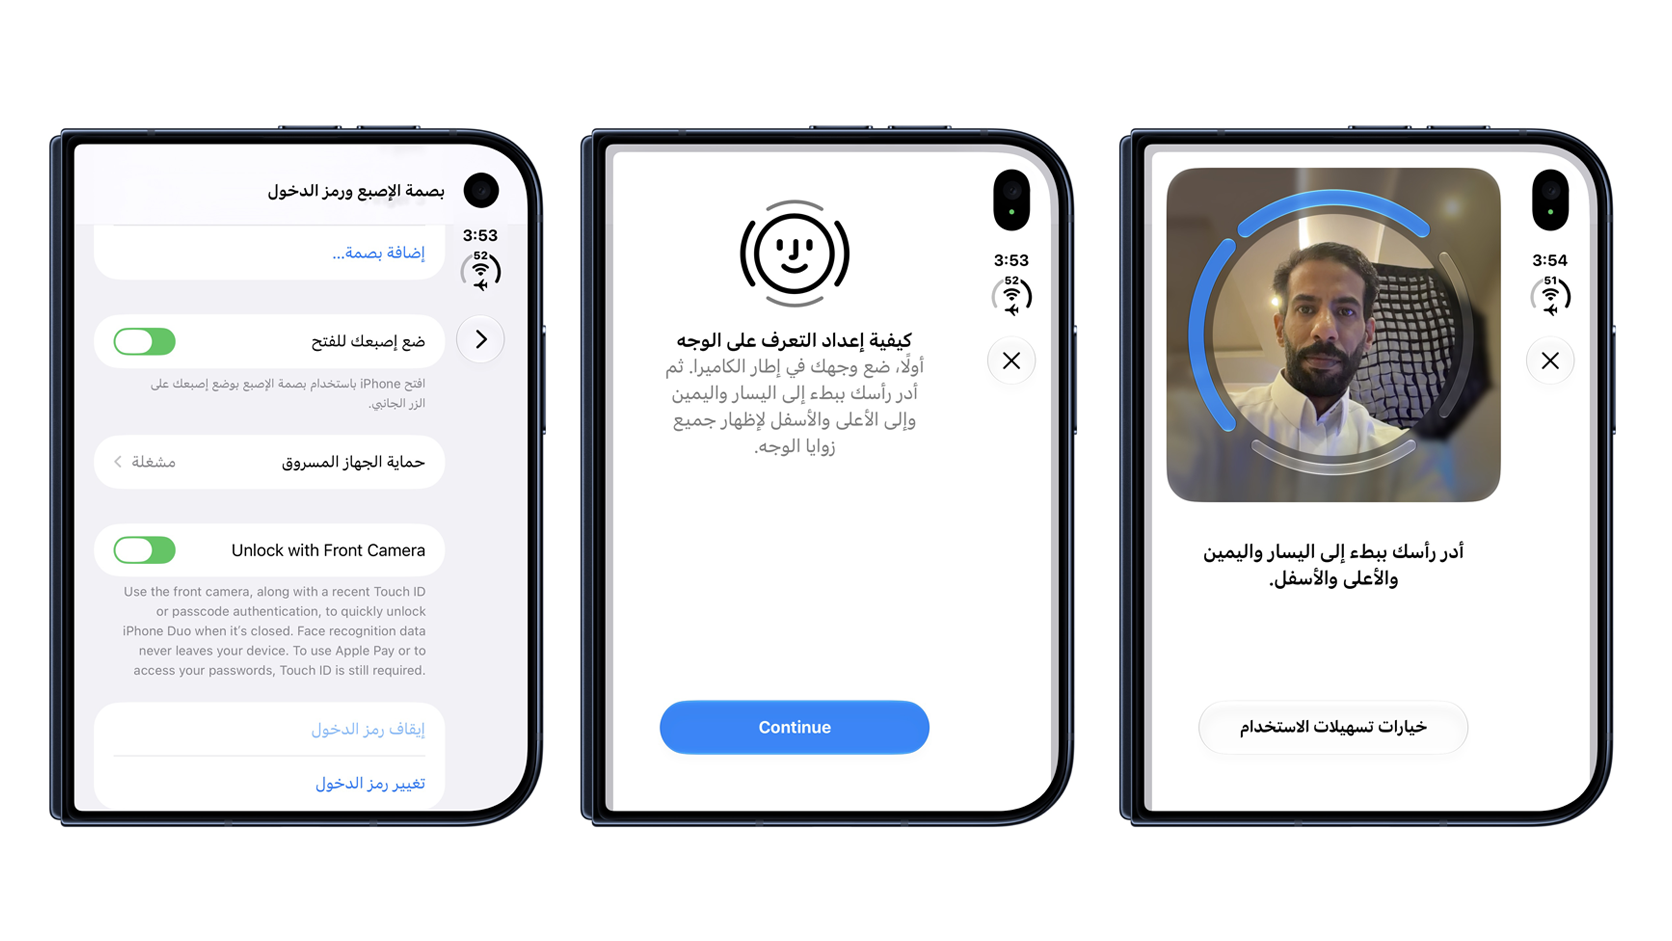
ويمكن تفعيل الميزة من خلال الانتقال إلى «الإعدادات»، ثم «بصمة الإصبع ورمز الدخول»، واختيار «فتح القفل بالكاميرا الأمامية»، واتباع التعليمات اللازمة لإعداد التعرف على الوجه.

ورغم التشابه في طريقة الاستخدام، فإن التقنية الجديدة تختلف عن منظومة «بصمة الوجه» التقليدية؛ إذ تعتمد على الكاميرا الأمامية العادية، بدلاً من منظومة «ترو ديبث» (TrueDepth)، التي تستخدم مستشعرات متخصصة لرسم خريطة ثلاثية الأبعاد لملامح الوجه والتحقق من هوية المستخدم.

«أبل» تختبر فتح قفل «آيفون ديو» بالكاميرا الأمامية دون بصمة الإصبع (أبل)

قيود أمنية على الميزة الجديدة

وضعت «أبل» مجموعة من الضوابط الأمنية لاستخدام الميزة، إذ يشترط أن يكون المستخدم قد فتح قفل الجهاز باستخدام بصمة الإصبع أو رمز الدخول خلال آخر 45 دقيقة، حتى يتمكن من الاستفادة من التعرف على الوجه عبر الكاميرا الأمامية.

وبعد مرور هذه المدة دون استخدام الجهاز، تتوقف الميزة مؤقتاً، ويُطلب من المستخدم إعادة التحقق باستخدام بصمة الإصبع أو رمز الدخول، قبل السماح له بفتح القفل بالكاميرا مجدداً.

كذلك، تقتصر وظيفة الميزة على فتح شاشة القفل، ولا يمكن استخدامها للمصادقة على عمليات الدفع عبر خدمة «أبل باي»، أو للوصول إلى كلمات المرور وقفل التطبيقات، إذ تتطلب هذه العمليات استخدام بصمة الإصبع أو رمز الدخول.

وتعكس هذه القيود محاولة «أبل» تحقيق التوازن بين سهولة الاستخدام والحماية الأمنية، خصوصاً أن الكاميرا الأمامية التقليدية لا توفر مستوى الحماية نفسه الذي تقدمه منظومة بصمة الوجه المعتمدة على مستشعرات العمق.

قفل الهاتف تلقائياً عند طيه

إلى جانب ميزة فتح القفل بالكاميرا الأمامية، أضافت «أبل» خياراً جديداً يحمل اسم «القفل عند الطي»، يتيح قفل هاتف «آيفون ديو» تلقائياً بمجرد إغلاقه.

وكان الهاتف ينقل المحتوى المعروض من الشاشة الداخلية إلى الشاشة الخارجية عند طيه، للسماح بمواصلة استخدام التطبيقات دون انقطاع. أما الخيار الجديد فيتيح للمستخدم قفل الجهاز مباشرة عند إغلاقه، بدلاً من إبقاء المحتوى ظاهراً على الشاشة الخارجية.

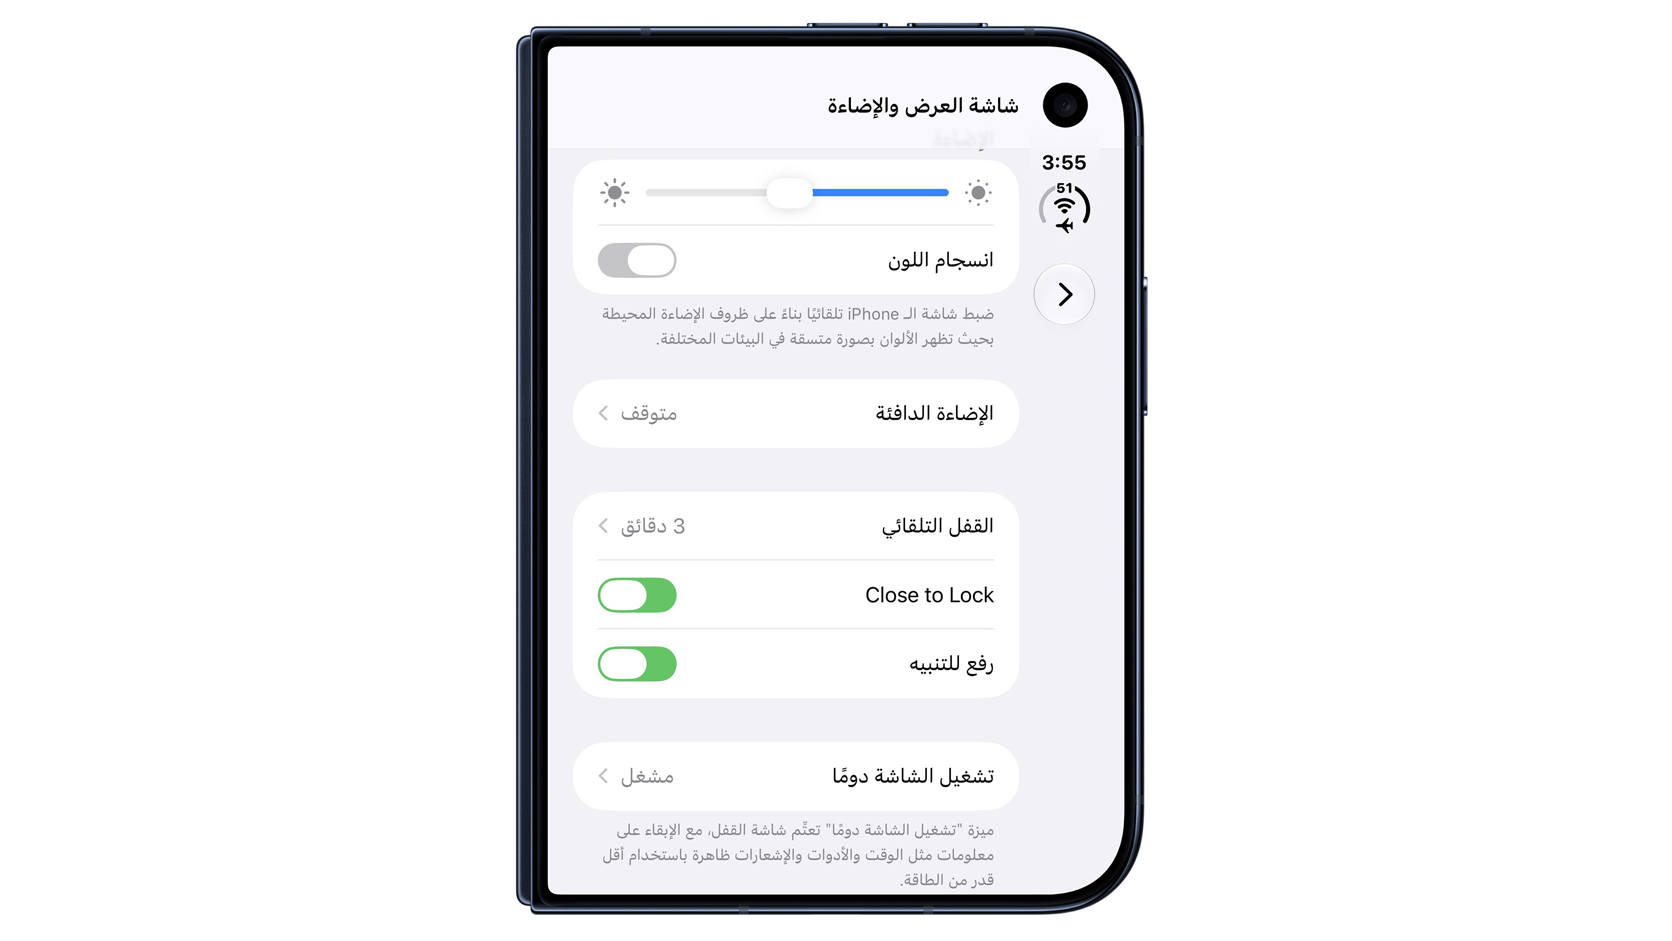
ويمكن تفعيل هذه الخاصية من خلال قسم «الشاشة والإضاءة» في إعدادات الجهاز، وهي إضافة تهدف إلى تعزيز الخصوصية وتوفير خيارات أكثر مرونة في التعامل مع الهاتف القابل للطي.

«أبل» تضيف ميزة قفل «آيفون ديو» تلقائياً بمجرد طي الجهاز (أبل)

تحسينات إضافية وميزات جديدة في التحديث

شمل تحديث «آي أو إس 27.3» تحسينات على المساعد الذكي «سيري»، أبرزها إمكانية تحليل صفحات الإنترنت في «سفاري» والإجابة عن الأسئلة المتعلقة بمحتواها، إلى جانب الاستفادة من بيانات تطبيق «صحتي» بموافقة المستخدم. كما تضمن تعديلات على واجهة «التقويم»، وتحسينات في تطبيقَي «الطقس» و«أبل تي في»، فضلاً عن حدود يومية لاستخدام بعض مزايا «ذكاء أبل» مرتبطة بباقات «آيكلاود بلس». أما ميزة فتح القفل بالكاميرا الأمامية، فتقتصر حالياً على هاتف «آيفون ديو» القابل للطي، دون بقية أجهزة «آيفون».

موعد إطلاق التحديث

تتوفر النسخة التجريبية الثانية من تحديث «آي أو إس 27.3» حالياً للمطورين، ويمكن الوصول إليها من خلال «الإعدادات»، ثم «عام»، ثم «تحديث البرامج»، واختيار التحديثات التجريبية المخصصة للمطورين.

ومن المتوقع أن تطرح «أبل» النسخة النهائية من التحديث خلال الشهر المقبل، بعد الانتهاء من الاختبارات ومعالجة المشكلات التي قد تظهر خلال المرحلة التجريبية، مع احتمال إجراء تغييرات على بعض المزايا قبل الإطلاق الرسمي.

وتبرز ميزة فتح القفل بالكاميرا الأمامية بوصفها واحدة من أهم الإضافات الموجهة إلى «آيفون ديو»، إذ تعالج جانباً من الملاحظات التي صاحبت إطلاق الهاتف، دون الحاجة إلى تعديلات على مكوناته الداخلية. ورغم القيود الأمنية التي ترافقها، فإنها تمنح المستخدمين خياراً إضافياً للوصول إلى أجهزتهم بصورة أسرع وأكثر سهولة، في خطوة تعكس استمرار «أبل» في تطوير تجربة هاتفها القابل للطي عبر التحديثات البرمجية.