توظيف الذكاء الاصطناعي لتنفيذ اختراقات إلكترونية... وصدّها

قد يجعل من الأمن السيبراني «عملية لا متناهية»

توظيف الذكاء الاصطناعي لتنفيذ اختراقات إلكترونية... وصدّها
TT

توظيف الذكاء الاصطناعي لتنفيذ اختراقات إلكترونية... وصدّها

توظيف الذكاء الاصطناعي لتنفيذ اختراقات إلكترونية... وصدّها

اتضح، وعلى مدى الأشهر القليلة الماضية، أن أنظمة الذكاء الاصطناعي الحديثة بارعة إلى حد كبير في اكتشاف ثغرات البرمجيات، وفي إيجاد سبل لتجاوز دفاعات الأمن السيبراني.

وقد أثارت اختراقات واقعية غير مقصودة نفذتها نماذج تابعة لشركات رائدة في مجال الذكاء الاصطناعي، مثل «أوبن إيه آي» و«أنثروبيك»، خلال عمليات تدريبية، قلقاً واسعاً. ومع أن هاتين الشركتين قيدتا الوصول إلى أكثر نماذجهما تطوراً، فإن بعض الخبراء أشاروا إلى أن الأمر لن يطول قبل أن تمتلك أنظمة ذكاء اصطناعي أقل تقييداً، قدرات مماثلة. وتشهد الشركات بالفعل ارتفاعاً في الهجمات السيبرانية، يُعزى جزء منه على الأقل إلى الاستعانة بالذكاء الاصطناعي.

سلاح ذو حدّين

لكن وفي المقابل، يتزايد الاعتماد على الذكاء الاصطناعي بوصفه خط الدفاع الأفضل. ويقول بارتلي ريتشاردسون، كبير مسؤولي الذكاء الاصطناعي والأنظمة المستقلة في شركة الأمن السيبراني «كراود سترايك»: «نسمع كثيراً عن استخدام الخصوم والمهاجمين للذكاء الاصطناعي، وهذا صحيح بالتأكيد. لكن ما لا نسمع عنه بالقدر نفسه هو كيف نمنح المدافعين الأفضلية باستخدام الذكاء الاصطناعي».

وتُعد «كراود سترايك» واحدة من عدة شركات للأمن السيبراني تنشر الذكاء الاصطناعي في الجانب الدفاعي؛ ففي سبتمبر (أيلول)، أعلنت الشركة عن أداة تُدعى «سيف مايند» (SafeMind)، تستفيد عن قصد من القدرات الهجومية للذكاء الاصطناعي، عبر نشر نماذج وأطر عمل مخصصة لاختبار نسخ محاكاة من البنية التحتية للعملاء. كما تنشر «سيف مايند» أيضاً أنظمة ذكاء اصطناعي دفاعية لرصد الهجمات وصدها وسد أي ثغرات أمنية يجري اكتشافها. ثم يتعلم الطرفان من التجربة ويحاولان الكرة مجدداً، بحسب ريتشاردسون. ويضيف: «نحن لا نُجري التغييرات في البيئة المدروسة قبل أن نعيدها مجدداً فحسب، بل إن لدينا أيضاً سجلاً شاملاً بكل تغيير أجريناه على البيئة. ونقدم هذا السجل كذلك إلى أدوات العمل الهجومية».
أدوات وكلاء الاختراق العاملة بالذكاء الاصطناعي أشد فتكاً

وقد تأتي هذه الأدوات في الوقت المناسب تماماً، فعلى غرار أنظمة البرمجة بالذكاء الاصطناعي، التي تطورت من الإجابة عن الأسئلة إلى توليد برمجيات معقدة واختبارها ونشرها، باتت أدوات وكلاء الاختراق العاملة بالذكاء الاصطناعي أشد فتكاً على نحو متزايد. فهي لا تكتفي بالتمشيط الدقيق للشفرات البرمجية بحثاً عن الأخطاء المنطقية، وإنما تختبر الأنظمة العاملة فعلياً بحثاً عن الثغرات، وقد تواصل تحسين هجماتها إلى أن تُحول مجموعات من الأخطاء الدقيقة إلى مسارات تفصيلية، خطوة بخطوة، للدخول إلى النظم بشكل غير مصرح به.

ويقول ديفيد كوبر مسؤول تفعيل الاستراتيجية السيبرانية في شركة «إي واي» للمحاسبة والاستشارات التقنية: «نشهد زيادة ملموسة في حجم وسرعة هذه الهجمات كلها. نرى ذلك في عملائنا المعنيين ببيانات الرصد الأمني عن بُعد، وفي مراكز العمليات الأمنية».

ويقول الخبراء إنه ما دامت هذه الأدوات من الوكلاء لا يجري رصدها، وما دام هناك من هو مستعد لدفع كلفة القدرة الحاسوبية اللازمة، فإنها تستطيع العمل بلا كلل تقريباً للعثور على منفذ إلى أنظمة العالم الحقيقي. كما تستطيع إيجاد السبل لربط عيوب بسيطة في البرمجيات بعضها ببعض للحصول على صلاحيات وصول واختراق متصاعدة باستمرار، ووضع عمليات استغلال معقدة للثغرات كان لا يمكن الوصول إليها في السابق سوى بواسطة خبراء بشريين مثابرين.

وتقول منى رحيمي، الأستاذة المشاركة في هندسة البرمجيات بقسم علوم الحاسوب في جامعة شمال إلينوي: «يمكنها تنفيذ سلسلة من الإجراءات، وهذا هو ما يهم حقاً في الأمن السيبراني، ولا سيما في حالات الهجمات التي تستغل ثغرات غير معروفة سابقاً (هجمات اليوم الصفر zero-day attacks).

10.5 تريليون دولار تكلفة الجرائم السيبرانية عالمياً عام 2025

ويُعد ذلك جزءاً من سبب لجوء فرق الدفاع أيضاً إلى الذكاء الاصطناعي. فإضافة إلى استغلاله الثغرات الأمنية، يمكنه أن يساعد في الإشارة إليها أمام خبراء الأمن لإصلاحها، أو أن يتولى إصلاحها بنفسه على نحو متزايد. وقد رافق الارتفاع في الهجمات السيبرانية ارتفاع موازٍ في عدد التحديثات الأمنية التي تصدرها شركات البرمجيات، إذ أفادت تقارير بأن «مايكروسوفت» كشفت أخيراً عن أكبر تحديث أمني في تاريخها، بحسب كوبر. وقد اعتمدت الشركات التي يتعامل معها الذكاء الاصطناعي بصورة شاملة تقريباً للمساعدة في اختبار أنظمتها وتحديثها، وعملت شركة «إي واي» مؤخراً مع «كراود سترايك» في قضايا أمنية، بما في ذلك بصفتها شريكاً في التصميم لأداة «سيف مايند». ويقول كوبر: «تتفاوت مستويات الاعتماد، لكن جميع الشركات التي نتعامل معها تستخدم مجموعة ما من أدوات الذكاء الاصطناعي للمساعدة في تسريع ذلك».

وتأتي هذه التطورات بعد أن قدّرت شركة الأبحاث «سايبرسكيوريتي فينتشرز» أن تكاليف الجرائم السيبرانية عالمياً ستبلغ 10.5 تريليون دولار في عام 2025، وبعد أن حذر تقرير للمنتدى الاقتصادي العالمي في وقت سابق من هذا العام من أن «الذكاء الاصطناعي يضاعف من قوة سباق التسلح السيبراني».

طفرة هائلة في المعالجة السريعة

لم تكن «إي واي» و«كراود سترايك» الشركتين الوحيدتين اللتان تساعدان عملاءهما على معالجة المشكلات المتعلقة بالذكاء الاصطناعي. فقد أطلقت مختبرات الذكاء الاصطناعي الرائدة، ومنها «أوبن إيه آي» و«مايكروسوفت» و«أنثروبيك»، مشاريع لاختبار الأنظمة الرقمية وتحصينها، فيما طوّرت شركات الأمن منتجاتها لتمكين الذكاء الاصطناعي من رصد الثغرات، بل وإصلاحها، قبل أن تستغلها أطراف خارجية. وتقول جوني كليبرت، المؤسِسة المشاركة والرئيسة التنفيذية لشركة «ستاك هوك»: «نشهد طفرة هائلة في المعالجة السريعة، وهو أمر غريب، في تقديري، عن العالم الذي اعتدنا العيش فيه».

وحتى قبل ظهور الذكاء الاصطناعي الحديث، كانت «ستاك هوك» تركز على رصد الثغرات في البرمجيات أثناء تشغيلها فعلياً، لا في الشيفرة المصدرية وحدها. ويقول سكوت غيرلاش، المؤسس المشارك للشركة وكبير مسؤولي الأمن فيها: «إن الأمور التي لا يمكن اكتشافها إلا باختبار التطبيق أثناء تشغيله ذات قيمة كبيرة حقاً، وغالباً ما تكون مشكلات بالغة الأهمية للغاية». ويشير إلى أن من المزايا التي يتمتع بها المدافعون هي معرفة أكثر اكتمالا بالنظام، تشمل شيفرة المصدر الخاصة وتفاصيل البنى التحتية المختلفة وإعداداتها. ولا يشترط أن تبقى هذه المعرفة في عقول البشر، إذ يمكن للذكاء الاصطناعي في الغالب أن يكون أسرع في فحص وإصلاح التطبيقات القديمة التي لم يلمسها أحد منذ مدة وإصلاحها، بحسب غيرلاش. ويضيف: «كلما زادت الأتمتة التي تضيفها إلى هذه العملية، زادت سرعتها، وزاد عدد المشكلات التي يجري إصلاحها».

إشراك العنصر البشري

ومع ذلك، تُفضل مؤسسات كثيرة بطبيعة الحال إشراك العنصر البشري قبل السماح للذكاء الاصطناعي بإجراء تغييرات جذرية في بيئاتها الحاسوبية، وذلك لأن الذكاء الاصطناعي قد يرتكب أخطاء، ولأن البشر قادرون على اتخاذ قرارات مستنيرة تراعي أولويات متباينة، مثل ضمان ألا تتوقف الأنظمة الحرجة عن العمل أو يتباطأ أداؤها إلى مستويات غير مقبولة بسبب تحديثات أمنية مقصودة. ويستطيع الذكاء الاصطناعي نفسه، في بعض الحالات، أن يقترح خطوات للموازنة بين هذه الاحتياجات أو أن ينفذها، مثل تقييد الوصول إلى البرمجيات بالغة الأهمية التي يتعذر تحديثها على الفور.

حماية الأدوات مفتوحة المصدر

لكن في حين قد يكون المهاجمون مستعدين لتعطيل الأنظمة أو خفض أدائها لتحقيق أهدافهم، فإن العاملين في مجال الأمن لا يملكون في الغالب هذا الترف. وتقول رحيمي، الأستاذة بجامعة شمال إلينوي: «لا يمكننا فعلا تعظيم مستوى الأمن بأي ثمن، لأننا ما زلنا نريد الحفاظ على عمل خدماتنا».

ولا تقتصر المشكلة على البرمجيات التجارية فحسب، فقد برزت جهود عدة للمساعدة في اكتشاف الثغرات وإصلاحها في البرمجيات مفتوحة المصدر، وهي الشيفرات (الرموز الكومبيوترية) التي يتولى صيانتها في الغالب متطوعون، وتُعد حيوية للإنترنت والأنظمة العاملة عليه. ومن بين هذه الجهود مبادرة «أكريتس» التي أعلنت عنها «مؤسسة لينكس» وشركاء من القطاع في يونيو (حزيران)، وتهدف إلى تنسيق التقارير الأمنية المتعلقة بالأدوات مفتوحة المصدر، وتوفير وثائق موثوقة وأمثلة عملية، وأحياناً حتى شيفرات تصحيحية يستطيع قادة المشاريع الأصلية دمجها لإصلاح شيفراتهم البرمجية. وجاء ظهور «أكريتس» بعد أن أفادت مشاريع مفتوحة المصدر متنوعة بأنها غُمرت بتقارير الأخطاء والتعديلات المقترحة على الشيفرة، من بينها إصلاحات أمنية متفاوتة الجودة، من توليد الذكاء الاصطناعي.

ويقول كريستوفر روبنسون، كبير مسؤولي التقنية وكبير المهندسين في «أكريتس» ومؤسسة أمن المصادر المفتوحة: «كان هذا عبئاً كبيراً للغاية على المشاريع الأصلية، التي يكاد يكون القائمون عليها جميعاً متطوعين بلا أجر». ويضيف أن «أكريتس» تمنح الأولوية للمشاريع مفتوحة المصدر المستخدمة في البنى التحتية الحيوية، ومنها الخدمات المالية والاتصالات، فأنظمة التشغيل وقواعد البيانات ولغات البرمجة وغيرها من الأدوات مفتوحة المصدر شكلت منذ زمن طويل العمود الفقري للعديد من أنظمة العمل الفعلية، وأصبحت في حالات عديدة معايير فعلية، وتوفر قوة ومرونة لا تضاهيها الأدوات التجارية.

غير أن هذه المشاريع كثيراً ما تعتمد على عمل مجموعات صغيرة من المبرمجين أو حتى أفراد لإبقائها مُحدّثة، وقد يتوقف تحديثها إذا تقاعد القائمون عليها أو انشغلوا بأعمال أخرى. وفي الحالات التي لا يكون فيها للمشروع مشرف نشط أو لا يكون في وضع يسمح له بقبول التعديلات، تستطيع «أكريتس» العمل على إصدار نسخة متفرعة، أي نسخة معدلة، والبحث عن شخص يتولى دور ما يشبه مشرف الملاذ الأخير، بحسب روبنسون.

قدرات الذكاء الاصطناعي في الاختراق تواصل النمو

ولا يزال من غير الواضح إلى متى ستستمر موجة العيوب الأمنية المكتشفة وما يرافقها من إصلاحات، أو ما إذا كانت ستتباطأ بعد أن تساعد أدوات الذكاء الاصطناعي الجديدة في تصفية تراكم الأخطاء غير المكتشفة. ومن المرجح أيضاً أن يزداد استخدام المطورين لأدوات الذكاء الاصطناعي في اختبار شيفراتهم قبل إصدارها. وكما يشير روبنسون، فإن أدوات البرمجة بالذكاء الاصطناعي وحدها ليست حلاً متكاملاً، إذ قد تتسبب بنفسها في ظهور ثغرات جديدة.

ويقول آمي لوتواك، المؤسس المشارك وكبير مسؤولي التقنية في «ويز»، وهي شركة للأمن السيبراني استحوذت عليها «غوغل» في وقت سابق من العام الحالي، إن قدرات الذكاء الاصطناعي في الاختراق ما زالت تنمو في الوقت الراهن، وهو أشبه بلص يستطيع في أسبوع ما الدخول عبر نافذة الطابق الأرضي، ثم يجد بعد أسبوعين طريقاً إلى الطابق الثاني. ويضيف لوتواك: «كل يوم وكل أسبوع وكل شهر، تظهر قدرات جديدة يستطيع الذكاء الاصطناعي القيام بها».

وتدير شركة «ويز» مبادرتها الخاصة بعنوان «سكان فور غود» بالتعاون مع «غوغل ديب مايند»، مستخدمة الذكاء الاصطناعي لمساعدة مؤسسات البنى التحتية الحيوية والحكومات والمؤسسات الصحية والمنظمات غير الربحية على اكتشاف الثغرات الأمنية وإصلاحها. ويرى أنه مع استمرار تنامي قوة الذكاء الاصطناعي، سيصبح إجراء مثل هذه الفحوص حاجة منتظمة لمختلف أنواع المؤسسات والشركات.

ويقول لوتواك: «إن مفهوم ضوابط الأمن الثابتة قد ولّى. سيكون الأمر أشبه بلعبة القط والفأر، ونعتقد أن على كل شركة أن تجري فحوصاً بالذكاء الاصطناعي بصورة مستمرة من أجل الحماية».

* مجلة «فاست كومباني».

مقالات ذات صلة

أسهم التكنولوجيا تقود مكاسب أوروبا بدعم من التفاؤل بشأن الذكاء الاصطناعي

الاقتصاد رسم بياني لمؤشر الأسهم الألماني «داكس» في بورصة فرانكفورت (رويترز)

أسهم التكنولوجيا تقود مكاسب أوروبا بدعم من التفاؤل بشأن الذكاء الاصطناعي

ارتفعت الأسهم الأوروبية، الخميس، بعد ثلاثة أيام متتالية من الخسائر، مدعومة بصعود أسهم شركات التكنولوجيا عقب الطرح القياسي لشركة الذكاء الاصطناعي «أنثروبيك».

«الشرق الأوسط» (لندن)
تكنولوجيا تتيح الأداة حماية الفيديوهات الأصلية المنشورة حديثاً تلقائياً مع إمكانية إضافة المقاطع القديمة المؤهلة يدوياً (ميتا)

«إنستغرام» يطلق أداة جديدة لحماية الفيديوهات الأصلية وكشف النسخ المعاد نشرها

تستعد «إنستغرام» لإتاحة أداة تحمي الفيديوهات الأصلية وتكشف النسخ المعاد نشرها، مع اختبار تقنيات لرصد التعديلات بالذكاء الاصطناعي

نسيم رمضان (لندن)
الاقتصاد شعار شركة «إنفيديا» ورسم بياني يُظهر تراجع سهمها، في رسم توضيحي (رويترز)

500 مليار دولار لم تصل إلى «إنفيديا»... وعود «وول ستريت» بلا تمويل

لم يتحول التعهد الذي قطعته مجموعة من كبرى مؤسسات «وول ستريت» بتعبئة تمويل يصل إلى 500 مليار دولار لمساعدة عملاء «إنفيديا» على شراء رقائقها إلى أموال فعلية.

«الشرق الأوسط» (نيويورك)
الاقتصاد رجل يمر أمام مبنى الاحتياطي الفيدرالي في واشنطن (رويترز)

«الفيدرالي» يحذر من مخاطر طفرة الذكاء الاصطناعي على الاستقرار المالي

كشف محضر اجتماع الاحتياطي الفيدرالي لشهر أكتوبرعن تصاعد قلق صانعي السياسة النقدية من المخاطر التي قد تشكلها الاستثمارات الضخمة في الذكاء الاصطناعي.

«الشرق الأوسط» (واشنطن)
الاقتصاد متعاملة كورية جنوبية تعمل في بنك «هانا» في سيول، كوريا الجنوبية (إ.ب.أ)

الأسهم الآسيوية تتراجع رغم اكتتاب «أنثروبيك» القياسي

تراجعت الأسهم الآسيوية خلال تعاملات الخميس، رغم نجاح شركة «أنثروبيك» في تسعير اكتتابها العام الأولي عند مستوى قياسي.

«الشرق الأوسط» (طوكيو)

«إنستغرام» يطلق أداة جديدة لحماية الفيديوهات الأصلية وكشف النسخ المعاد نشرها

تتيح الأداة حماية الفيديوهات الأصلية المنشورة حديثاً تلقائياً مع إمكانية إضافة المقاطع القديمة المؤهلة يدوياً (ميتا)
TT

«إنستغرام» يطلق أداة جديدة لحماية الفيديوهات الأصلية وكشف النسخ المعاد نشرها

تتيح الأداة حماية الفيديوهات الأصلية المنشورة حديثاً تلقائياً مع إمكانية إضافة المقاطع القديمة المؤهلة يدوياً (ميتا)

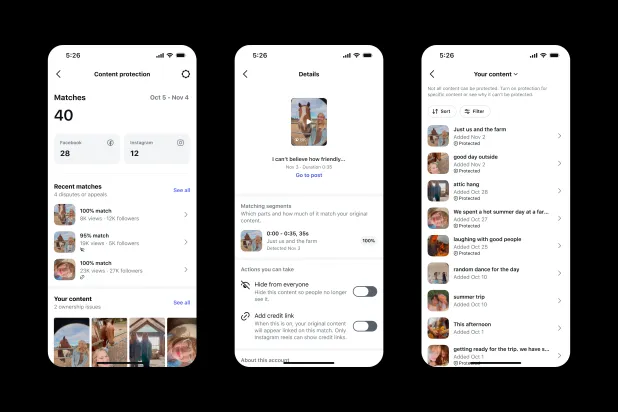
تستعد منصة «إنستغرام» لإتاحة أداة جديدة تساعد صنّاع المحتوى على اكتشاف النسخ المعاد نشرها من مقاطع الفيديو الأصلية الخاصة بهم، والتحكم في كيفية التعامل معها، سواء عبر متابعة انتشارها أو إخفائها أو إضافة رابط ينسب العمل إلى صاحبه الأصلي.

وأعلنت شركة «ميتا» أن ميزة «حماية المحتوى» (Content Protection) التي كانت متاحة سابقاً لمنشئي المحتوى على «فيسبوك»، ستصل قريباً إلى الحسابات المؤهلة على «إنستغرام»، مع توفير نظام للمراقبة التلقائية يعمل عبر المنصتين.

وتأتي الخطوة بالتزامن مع استعداد الشركة لاختبار وسائل إضافية لاكتشاف نسخ من الفيديوهات التي يُعاد إنتاج عناصرها البصرية باستخدام الذكاء الاصطناعي، مع الاحتفاظ بالكلمات المنطوقة من التسجيل الأصلي.

حماية تلقائية للمقاطع الجديدة

تعتمد الأداة على تقنية مطابقة الفيديوهات المستخدمة في نظام «مدير الحقوق» التابع لـ«ميتا»، حيث تفحص محتوى «إنستغرام» و«فيسبوك» باستمرار بحثاً عن نسخ تتطابق بصرياً مع المقاطع المسجلة ضمن نظام الحماية. وبمجرد تفعيل الخدمة، تُدرج مقاطع الفيديو الأصلية التي ينشرها صاحب الحساب مستقبلاً ضمن الحماية تلقائياً، من دون الحاجة إلى تسجيل كل مقطع بصورة منفصلة. أما الفيديوهات المنشورة سابقاً، فيمكن إضافة المقاطع المؤهلة منها يدوياً.

وتوضح الشركة أن الوصول إلى الميزة سيكون مقتصراً على منشئي المحتوى الذين يستوفون معايير الأهلية، والتي تعتمد بصورة أساسية على متطلبات الأصالة والنزاهة.

وسيحصل المؤهلون على إشعار ضمن موجز النشاط، كما يمكنهم التحقق من توفر الخدمة عبر لوحة المعلومات الاحترافية في التطبيق. وتتيح الشركة أيضاً تقديم طلب للوصول إلى الأداة لمن يعتقدون أنهم يستوفون الشروط ولم تُفعّل لديهم بعد. وعندما يرصد النظام مقطعاً مطابقاً، يتلقى صاحب المحتوى الأصلي إشعاراً يتيح له مراجعة معلومات عن النسخة المنشورة، من بينها عدد المشاهدات التي حققتها وعدد متابعي الحساب الذي أعاد نشرها، قبل اختيار الإجراء المناسب.

تختبر «ميتا» اكتشاف المقاطع المُعدَّلة بالذكاء الاصطناعي عبر مطابقة الكلمات المنطوقة حتى بعد تغيير العناصر البصرية (رويترز)

أربعة خيارات للتعامل مع النسخ

لا تؤدي مطابقة الفيديو بالضرورة إلى حذفه، إذ تمنح الأداة صاحب المحتوى الأصلي أربعة خيارات تحدد مصير النسخة التي جرى اكتشافها. يتمثل الخيار الأول في متابعة المقطع المطابق ومراقبة أدائه، وهو الإعداد الافتراضي الذي يمكن تعديله لاحقاً. أما الخيار الثاني، فيتيح إخفاء النسخة عن المستخدمين على «إنستغرام» و«فيسبوك»، بما يحد من انتشارها دون فرض عقوبة مباشرة على الحساب الذي نشرها.

ويمكن لصاحب الفيديو، في حال العثور على النسخة عبر «إنستغرام»، اختيار إضافة رابط إسناد يحمل عبارة «المقطع الأصلي بواسطة»، ويوجه المشاهدين إلى الفيديو الأصلي أو الملف الشخصي لمنشئه. ويسمح هذا الإجراء باستمرار عرض النسخة، مع إظهار مصدر العمل. أما الخيار الرابع، فهو التنازل عن المطابقة، بما يسمح باستمرار نشر الفيديو وإزالته من قائمة المقاطع التي يتابعها صاحب المحتوى داخل الأداة.

وبذلك لا تقتصر الخدمة على حجب النسخ، بل توفر خيارات مختلفة وفق طبيعة استخدام المقطع والعلاقة بين صاحبه والحساب الذي أعاد نشره.

استثناء الحسابات المصرّح لها

تتيح «ميتا» أيضاً إنشاء قائمة بالحسابات المسموح لها بإعادة استخدام المحتوى، مثل الحسابات الأخرى التي يديرها منشئ الفيديو، أو المتعاونين في إنتاجه، أو العلامات التجارية التي حصلت على إذن بالنشر.

ولا تُدرج المقاطع التي تنشرها هذه الحسابات ضمن المطابقات التي تستدعي المراجعة، ويمكن تعديل قائمة السماح في أي وقت.

وفي المقابل، تتضمن الخدمة آلية للاعتراض على مطالبات الملكية غير الصحيحة. فإذا نشر حساب آخر الفيديو الأصلي وسجّله ضمن نظام الحماية قبل صاحبه الفعلي، يستطيع المنشئ تقديم نزاع بشأن الملكية مباشرة من الأداة، أو إرسال بلاغ متعلق بحقوق النشر عبر مركز الإبلاغ عن الملكية الفكرية التابع للشركة. وتهدف هذه الإجراءات، وفق «ميتا»، إلى الحد من إساءة استخدام نظام المطابقة، خصوصاً في الحالات التي تتعدد فيها الحسابات المشاركة في نشر الفيديو نفسه.

رصد النسخ المعدَّلة بالذكاء الاصطناعي

لا تقتصر الخطط المقبلة على اكتشاف النسخ المتطابقة بصرياً، إذ تعمل الشركة على توسيع قدرات النظام لرصد محتوى يحتفظ بأجزاء من الفيديو الأصلي رغم تغيير صورته باستخدام أدوات الذكاء الاصطناعي.

وأوضحت «ميتا» أنها بدأت إدراج مقاطع تتطابق فيها الكلمات المنطوقة مع التسجيل الأصلي، حتى إذا استُبدلت العناصر البصرية، ضمن النتائج التي تعرضها أداة حماية المحتوى.

وتعتزم اختبار هذه القدرة مع مجموعة صغيرة من منشئي المحتوى خلال الأسابيع المقبلة، قبل توسيع نطاق الوصول إليها تدريجياً ليشمل المسجلين في نظام الحماية على «إنستغرام» و«فيسبوك». ولم تعلن الشركة موعداً محدداً لإتاحة هذه الوظيفة لجميع المؤهلين، كما لم تقدم بيانات عن دقة اكتشاف المقاطع المعدّلة أو حجم المحتوى الذي يمكن رصده بهذه الطريقة.

وتدرس «ميتا» بالتوازي وسائل للحد من وصول المقاطع والحسابات التي تستخدم الذكاء الاصطناعي بصورة متكررة لنشر هذا النوع من المحتوى، على غرار القيود التي تطبقها بالفعل على المنشورات غير الأصلية التي لا تقدم إضافات جوهرية.


«Aa123456» تتصدر قائمة كلمات المرور الأكثر شيوعاً في السعودية لعام 2026

أوصى الباحثون باستخدام كلمات مرور عشوائية وطويلة وتجنب تكرارها وتفعيل المصادقة متعددة العوامل لحماية الحسابات (أدوبي)
TT

«Aa123456» تتصدر قائمة كلمات المرور الأكثر شيوعاً في السعودية لعام 2026

أوصى الباحثون باستخدام كلمات مرور عشوائية وطويلة وتجنب تكرارها وتفعيل المصادقة متعددة العوامل لحماية الحسابات (أدوبي)

تصدرت كلمة المرور «Aa123456» قائمة كلمات المرور الأكثر شيوعاً في السعودية لعام 2026، تلتها «Aa@123456»، فيما احتلت كلمة «admin» المرتبة الثالثة، وفق التقرير السنوي الذي أصدرته شركة «نورد باس» (NordPass) المتخصصة في إدارة كلمات المرور.

وأظهرت النسخة الثامنة من التقرير التي أُعدت بالتعاون مع «NordLayer Intelligence» وباحثين مستقلين، استمرار انتشار كلمات المرور القائمة على تسلسلات رقمية يسهل توقعها، حتى عندما تتضمن مزيجاً من الحروف الكبيرة والصغيرة والرموز الخاصة.

وشمل البحث بيانات من 44 دولة، اعتماداً على تحليل كلمات مرور ظهرت ضمن تسريبات بيانات عامة ومستودعات على الإنترنت المظلم خلال الفترة الممتدة من سبتمبر (أيلول) 2025 إلى سبتمبر 2026.

وضمت المراكز العشرة الأولى في السعودية كلمات مرور مثل «123456» و«1234» و«12345678»، إلى جانب «Aa102030» و«Asdf1379»، التي تعتمد على تسلسلات رقمية أو أنماط مرتبطة بلوحة المفاتيح.

كما ظهرت «123456789» في المرتبة الحادية عشرة، و«123123» في المرتبة الثامنة عشرة. وحسب التقرير، احتلت التركيبات الرقمية وحدها خمسة مراكز ضمن قائمة الكلمات العشرين الأكثر شيوعاً في المملكة.

وتشير النتائج إلى أن الجمع بين الحروف والأرقام لا يوفر بالضرورة حماية كافية عندما يكون ترتيبها متوقعاً، خصوصاً إذا اعتمد المستخدم على أنماط متكررة يسهل تضمينها في محاولات تخمين كلمات المرور.

وتقتصر هذه التصنيفات على البيانات التي حللها الباحثون من التسريبات والمصادر المشمولة بالدراسة، ولا تمثل مسحاً لجميع كلمات المرور المستخدمة في السعودية.

أظهر التقرير استمرار انتشار الأرقام المتسلسلة والأنماط سهلة التخمين ضمن كلمات المرور الأكثر استخداماً في المملكة (أدوبي)

«123456» تحتفظ بالصدارة عالمياً

على المستوى العالمي، واصلت كلمة المرور «123456» تصدر القائمة تلتها «admin» ثم «12345678»، فيما أشار التقرير إلى أن المراكز الأربعة الأولى لم تتغير مقارنةً بالعام السابق. وسجَّل الباحثون ارتفاعاً في عدد كلمات المرور التي تتضمن رموزاً خاصة ضمن القائمة العالمية لأكثر 200 كلمة شيوعاً، من 32 كلمة في العام الماضي إلى 39 كلمة في 2026.

لكن هذه الزيادة لم تعنِ بالضرورة تحسناً في مستوى التعقيد، إذ تضمنت القائمة كلمات مثل «Admin@123» و«P@ssw0rd» التي تستخدم تعديلات محدودة على كلمات شائعة ومعروفة.

يقول كاروليس أرباسياوسكاس، رئيس قسم المنتجات في «نورد باس» وشركتها الأم «نورد سيكيوريتي»، إن عبارة مرور طويلة مكونة من كلمتين أو ثلاث قد تكون خياراً أفضل من كلمة قصيرة وشائعة أضيفت إليها بعض الرموز، عندما يضطر المستخدم إلى اختيار كلمة مرور غير عشوائية.

ورصد الباحثون كذلك كلمات مرور افتراضية مرتبطة بأجهزة التوجيه، منها «ALC#FGU» و«adminHW»، اللتان احتلتا المرتبتين 116 و118 عالمياً، مما يسلط الضوء على مخاطر الاحتفاظ بإعدادات الدخول الافتراضية في الأجهزة المتصلة بالشبكات.

الثقافة الشعبية تدخل كلمات المرور

خصص التقرير جانباً من دراسته لتأثير الموسيقى والأفلام وألعاب الفيديو والرياضة في اختيار كلمات المرور عبر العقود. ومن الأمثلة التي رصدها الباحثون كلمات مستوحاة من فرق موسيقية، مثل «metallica» و«Slayer007»، وأخرى مرتبطة بالأفلام، منها «corleone13» و«Rambo017».

كما ظهرت أسماء شخصيات من مسلسلات الرسوم اليابانية وألعاب الفيديو، مثل «sasuke» و«minecraft»، إلى جانب كلمات مستوحاة من نجوم الرياضة، بينها «neymar10». أما الاتجاهات الأحدث على الإنترنت، فانعكست في كلمات مثل «skibiditoilet» و«squidgamethebest»، في حين ظهرت تعبيرات مرتبطة بجائحة «كوفيد-19»، منها «Covid@19» و«corona2020».

ويُحذر الباحثون من اعتبار هذه الأمثلة دليلاً على تاريخ إنشاء كلمات المرور. فقد يستمر شخص في استخدام كلمة اختارها قبل سنوات، أو يستوحيها مستخدم جديد من عمل قديم عاد إلى الانتشار. كما أن هذه الأمثلة مستمدة من التحليل العالمي للثقافة الشعبية، ولا يقدم التقرير ما يثبت انتشارها تحديداً بين المستخدمين في السعودية.

كيف يمكن تقليل المخاطر؟

يوصي التقرير بإنشاء كلمات مرور عشوائية لا يقل طولها عن 14 خانة، وتجنب استخدامها في أكثر من حساب، لأن تسرب بيانات الدخول إلى خدمة واحدة قد يعرّض حسابات أخرى تستخدم الكلمة نفسها للخطر.

وينصح أيضاً بمراجعة كلمات المرور القديمة والضعيفة، والاستعانة ببرامج إدارة كلمات المرور لإنشاء بيانات دخول مختلفة وتخزينها، إلى جانب تفعيل المصادقة متعددة العوامل لإضافة طبقة حماية تتجاوز كلمة المرور وحدها.

وبينما أظهرت بيانات 2026 تنوعاً في الكلمات المستخدمة عالمياً، فإن القاسم المشترك بين كثير منها ظل الاعتماد على أنماط مألوفة وسهلة التذكر، وهو ما يجعل قوة كلمة المرور مرتبطة بمدى صعوبة توقعها، وليس بمجرد احتوائها على أرقام أو رموز إضافية.


«أبل» تختبر فتح قفل «آيفون ديو» بالكاميرا الأمامية في التحديث القادم

تحديث «آي أو إس 27.3» يجلب مزايا جديدة وتحسينات لأجهزة «آيفون» (أبل)
TT

«أبل» تختبر فتح قفل «آيفون ديو» بالكاميرا الأمامية في التحديث القادم

تحديث «آي أو إس 27.3» يجلب مزايا جديدة وتحسينات لأجهزة «آيفون» (أبل)

بعد إطلاق هاتف «آيفون ديو» القابل للطي، وظهور ملاحظات من المستخدمين بشأن بطء فتح قفل الجهاز باستخدام بصمة الإصبع مقارنة بتقنية التعرف على الوجه، بدأت شركة «أبل» اختبار آلية جديدة لفتح القفل عبر الكاميرا الأمامية، وذلك ضمن النسخة التجريبية الثانية من تحديث «آي أو إس 27.3»، التي أتاحتها الشركة للمطورين.

وتأتي الميزة لمعالجة إحدى أبرز الملاحظات التي واجهت الهاتف منذ طرحه، خصوصاً مع اعتماد «أبل» على مستشعر بصمة الإصبع المدمج في الزر الجانبي بدلاً من تقنية بصمة الوجه المستخدمة في بقية أجهزة «آيفون» الحديثة.

فتح قفل «آيفون ديو» باستخدام الكاميرا الأمامية

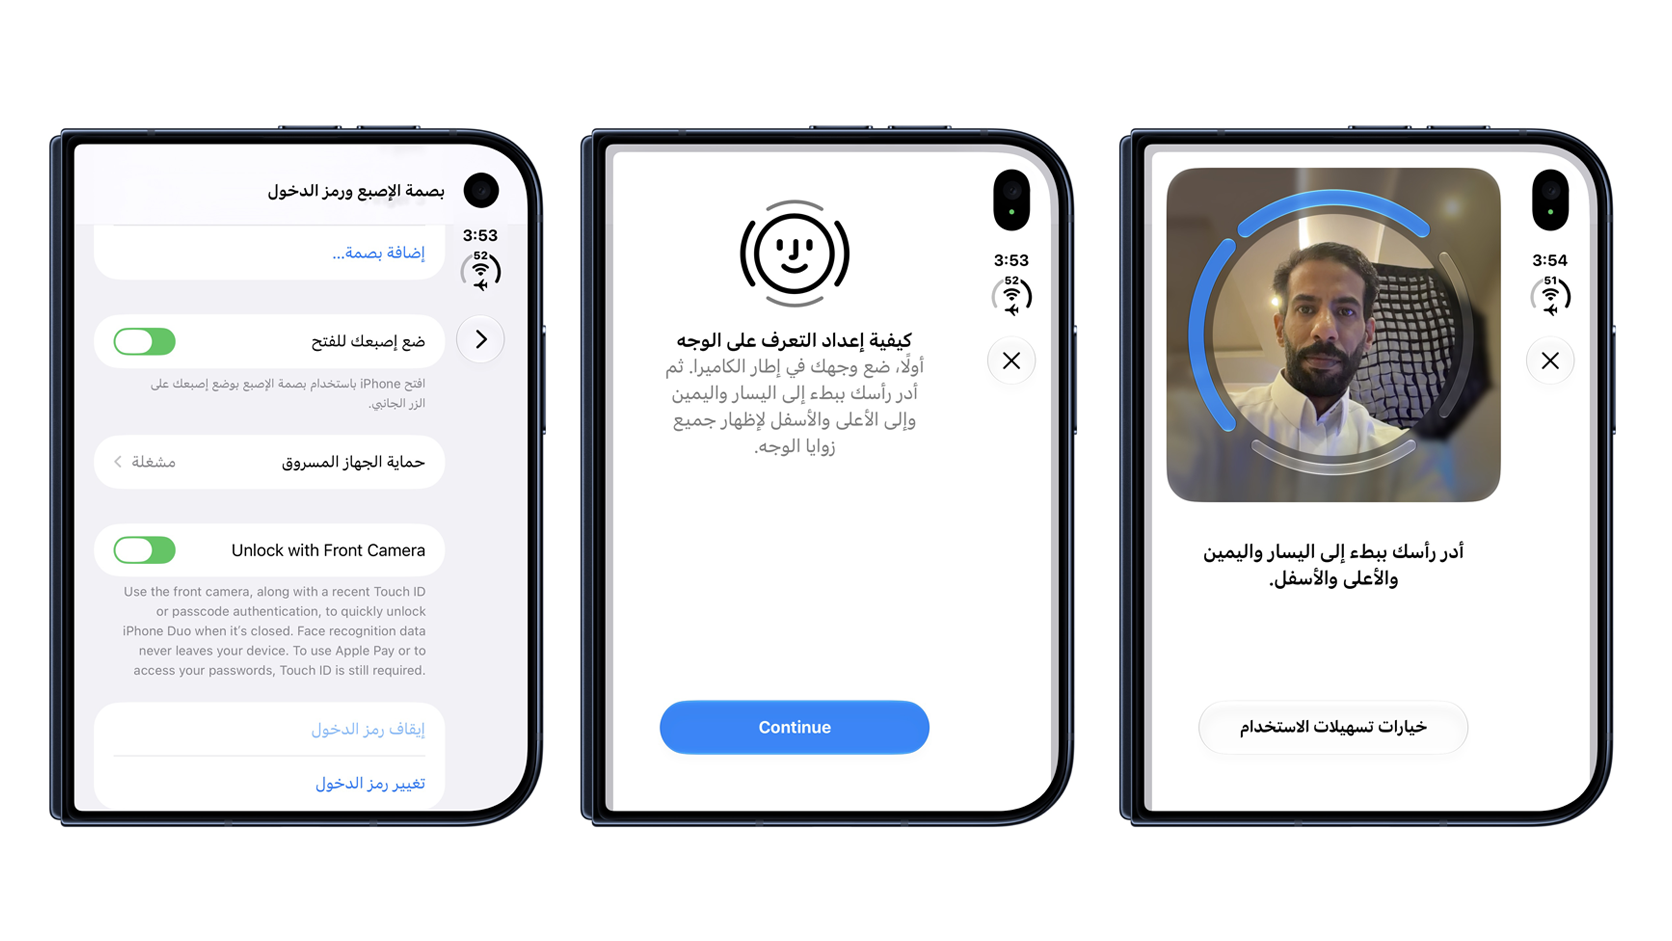
تتيح الميزة الجديدة التي تحمل اسم «فتح القفل بالكاميرا الأمامية» لمستخدمي «آيفون ديو» فتح قفل الجهاز بمجرد النظر إلى الكاميرا الأمامية الموجودة في الشاشة الخارجية، دون الحاجة إلى استخدام بصمة الإصبع في كل مرة.

وتعمل الميزة عندما يكون الهاتف مطوياً فقط، إذ تتعرف الكاميرا على وجه المستخدم وتسمح له بالوصول إلى الجهاز مباشرة من شاشة القفل. أما عند فتح الهاتف واستخدام شاشته الداخلية الكبيرة فلا تتوفر هذه الطريقة، ويظل الاعتماد على بصمة الإصبع أو رمز الدخول.

ويمكن تفعيل الميزة من خلال الانتقال إلى «الإعدادات»، ثم «بصمة الإصبع ورمز الدخول»، واختيار «فتح القفل بالكاميرا الأمامية»، واتباع التعليمات اللازمة لإعداد التعرف على الوجه.

ورغم التشابه في طريقة الاستخدام، فإن التقنية الجديدة تختلف عن منظومة «بصمة الوجه» التقليدية؛ إذ تعتمد على الكاميرا الأمامية العادية، بدلاً من منظومة «ترو ديبث» (TrueDepth)، التي تستخدم مستشعرات متخصصة لرسم خريطة ثلاثية الأبعاد لملامح الوجه والتحقق من هوية المستخدم.

«أبل» تختبر فتح قفل «آيفون ديو» بالكاميرا الأمامية دون بصمة الإصبع (أبل)

قيود أمنية على الميزة الجديدة

وضعت «أبل» مجموعة من الضوابط الأمنية لاستخدام الميزة، إذ يشترط أن يكون المستخدم قد فتح قفل الجهاز باستخدام بصمة الإصبع أو رمز الدخول خلال آخر 45 دقيقة، حتى يتمكن من الاستفادة من التعرف على الوجه عبر الكاميرا الأمامية.

وبعد مرور هذه المدة دون استخدام الجهاز، تتوقف الميزة مؤقتاً، ويُطلب من المستخدم إعادة التحقق باستخدام بصمة الإصبع أو رمز الدخول، قبل السماح له بفتح القفل بالكاميرا مجدداً.

كذلك، تقتصر وظيفة الميزة على فتح شاشة القفل، ولا يمكن استخدامها للمصادقة على عمليات الدفع عبر خدمة «أبل باي»، أو للوصول إلى كلمات المرور وقفل التطبيقات، إذ تتطلب هذه العمليات استخدام بصمة الإصبع أو رمز الدخول.

وتعكس هذه القيود محاولة «أبل» تحقيق التوازن بين سهولة الاستخدام والحماية الأمنية، خصوصاً أن الكاميرا الأمامية التقليدية لا توفر مستوى الحماية نفسه الذي تقدمه منظومة بصمة الوجه المعتمدة على مستشعرات العمق.

قفل الهاتف تلقائياً عند طيه

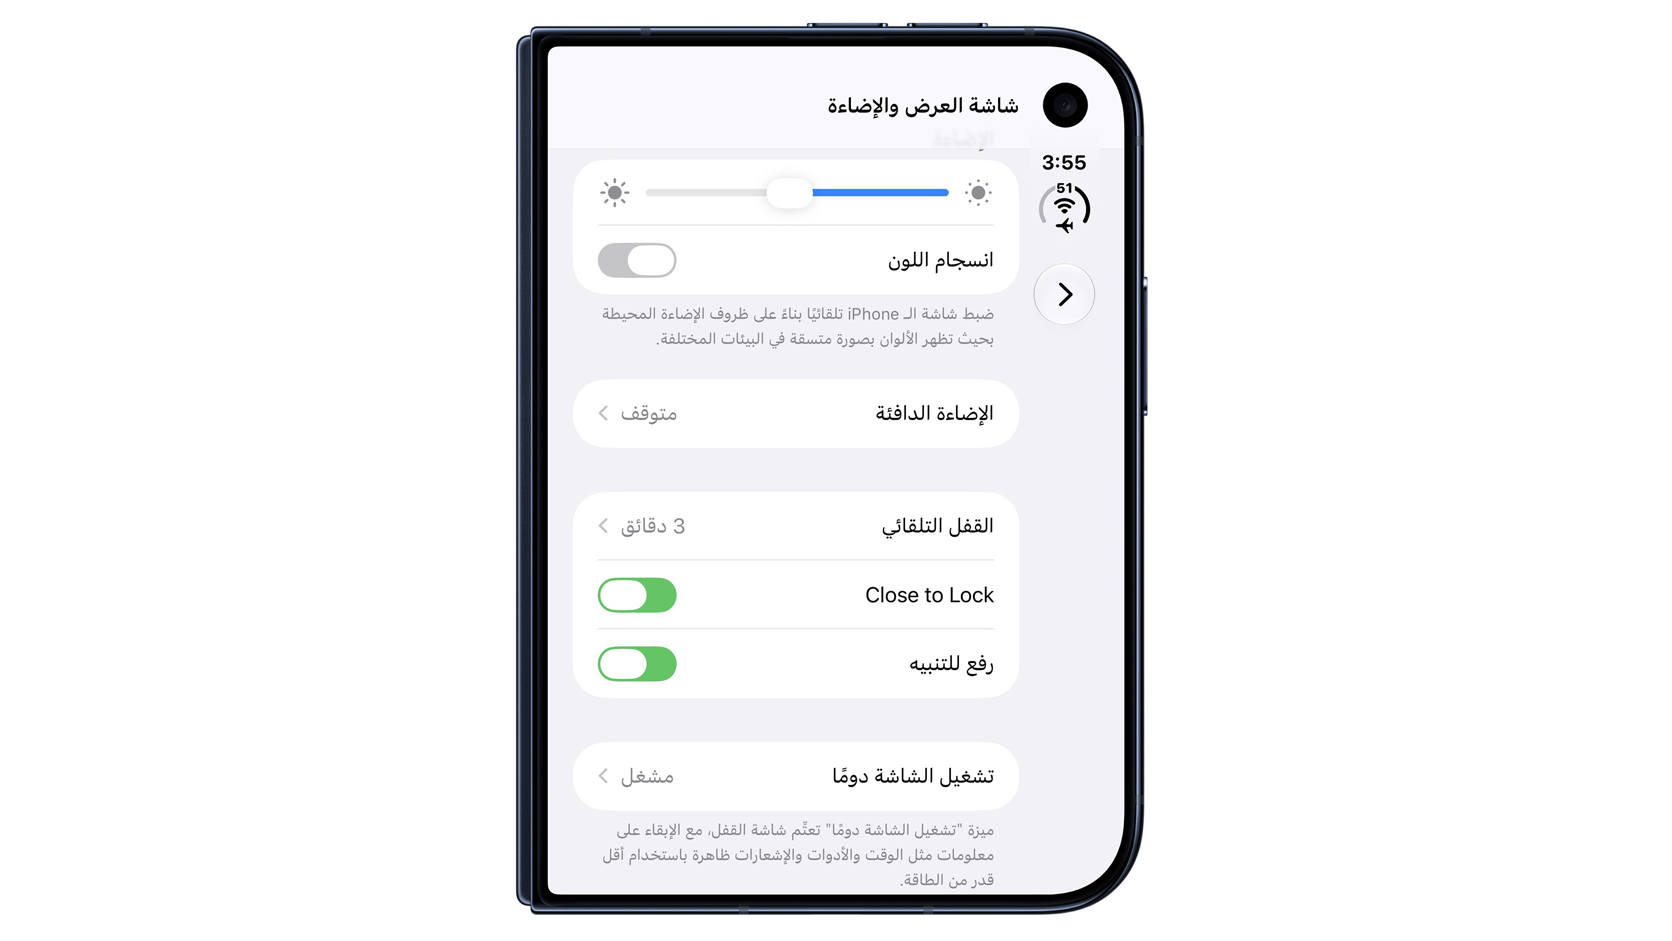
إلى جانب ميزة فتح القفل بالكاميرا الأمامية، أضافت «أبل» خياراً جديداً يحمل اسم «القفل عند الطي»، يتيح قفل هاتف «آيفون ديو» تلقائياً بمجرد إغلاقه.

وكان الهاتف ينقل المحتوى المعروض من الشاشة الداخلية إلى الشاشة الخارجية عند طيه، للسماح بمواصلة استخدام التطبيقات دون انقطاع. أما الخيار الجديد فيتيح للمستخدم قفل الجهاز مباشرة عند إغلاقه، بدلاً من إبقاء المحتوى ظاهراً على الشاشة الخارجية.

ويمكن تفعيل هذه الخاصية من خلال قسم «الشاشة والإضاءة» في إعدادات الجهاز، وهي إضافة تهدف إلى تعزيز الخصوصية وتوفير خيارات أكثر مرونة في التعامل مع الهاتف القابل للطي.

«أبل» تضيف ميزة قفل «آيفون ديو» تلقائياً بمجرد طي الجهاز (أبل)

تحسينات إضافية وميزات جديدة في التحديث

شمل تحديث «آي أو إس 27.3» تحسينات على المساعد الذكي «سيري»، أبرزها إمكانية تحليل صفحات الإنترنت في «سفاري» والإجابة عن الأسئلة المتعلقة بمحتواها، إلى جانب الاستفادة من بيانات تطبيق «صحتي» بموافقة المستخدم. كما تضمن تعديلات على واجهة «التقويم»، وتحسينات في تطبيقَي «الطقس» و«أبل تي في»، فضلاً عن حدود يومية لاستخدام بعض مزايا «ذكاء أبل» مرتبطة بباقات «آيكلاود بلس». أما ميزة فتح القفل بالكاميرا الأمامية، فتقتصر حالياً على هاتف «آيفون ديو» القابل للطي، دون بقية أجهزة «آيفون».

موعد إطلاق التحديث

تتوفر النسخة التجريبية الثانية من تحديث «آي أو إس 27.3» حالياً للمطورين، ويمكن الوصول إليها من خلال «الإعدادات»، ثم «عام»، ثم «تحديث البرامج»، واختيار التحديثات التجريبية المخصصة للمطورين.

ومن المتوقع أن تطرح «أبل» النسخة النهائية من التحديث خلال الشهر المقبل، بعد الانتهاء من الاختبارات ومعالجة المشكلات التي قد تظهر خلال المرحلة التجريبية، مع احتمال إجراء تغييرات على بعض المزايا قبل الإطلاق الرسمي.

وتبرز ميزة فتح القفل بالكاميرا الأمامية بوصفها واحدة من أهم الإضافات الموجهة إلى «آيفون ديو»، إذ تعالج جانباً من الملاحظات التي صاحبت إطلاق الهاتف، دون الحاجة إلى تعديلات على مكوناته الداخلية. ورغم القيود الأمنية التي ترافقها، فإنها تمنح المستخدمين خياراً إضافياً للوصول إلى أجهزتهم بصورة أسرع وأكثر سهولة، في خطوة تعكس استمرار «أبل» في تطوير تجربة هاتفها القابل للطي عبر التحديثات البرمجية.