أكثر من 31 ألف رسالة احتيالية تستغل خدمات «مايكروسوفت» الرسمية

«كاسبرسكي»: المهاجمون يستخدمون روابط شرعية لإخفاء مواقع التصيد

بعض الرسائل الاحتيالية تصل عبر إشعارات رسمية وتتضمن رموز تحقق لم يطلبها المستخدم (رويترز)
TT

أكثر من 31 ألف رسالة احتيالية تستغل خدمات «مايكروسوفت» الرسمية

بعض الرسائل الاحتيالية تصل عبر إشعارات رسمية وتتضمن رموز تحقق لم يطلبها المستخدم (رويترز)

رصدت شركة «كاسبرسكي» أكثر من 31 ألف رسالة بريد إلكتروني احتيالية خلال الفترة بين 1 أغسطس (آب) و18 سبتمبر (أيلول) 2026، اعتمدت على روابط شرعية مرتبطة بخدمات «مايكروسوفت» لإعادة توجيه المستخدمين إلى مواقع خبيثة، في أسلوب يجعل الرسائل أكثر إقناعاً وأصعب في الاكتشاف بالطرق التقليدية.

وتستغل الحملة آلية المصادقة في خدمة «مايكروسوفت إنترا Microsoft Entra»، إذ ينشئ المهاجمون تطبيقات مسجلة داخل المنصة ويحددون عنوان إعادة توجيه يقود إلى موقع خبيث. وبعد ذلك تُرسل إلى الضحية روابط تبدو مرتبطة ببنية «مايكروسوفت» الرسمية، لكنها تنتهي في موقع مصمم لسرقة البيانات أو دفع المستخدم إلى تنزيل برمجيات خبيثة.

استغلال مسار مصادقة شرعي

حسب «كاسبرسكي»، يبدأ المهاجم بإنشاء حساب «مايكروسوفت» وتسجيل الدخول إلى مركز الإدارة الخاص بـ«Microsoft Entra»، ثم ينتقل إلى قسم تسجيل التطبيقات لإنشاء تطبيق جديد.

وفي أثناء عملية التسجيل، تسمح الخدمة بتحديد عنوان إعادة توجيه ينتقل إليه المستخدم بعد استكمال التحقق. وهنا يضع المهاجم عنوان موقعه الخبيث، ثم يستخدم رابط إعادة التوجيه المرتبط بالتطبيق المسجل داخل رسائل التصيد.

وعندما ينقر المستخدم على الرابط، قد يمر أولاً عبر نطاق يبدو تابعاً لـ«مايكروسوفت»، قبل أن يصل إلى الموقع الذي يتحكم فيه المهاجم. وتزيد هذه الخطوة من صعوبة التمييز بين الرسالة الأصلية والاحتيالية، خصوصاً بالنسبة إلى المستخدمين الذين اعتادوا البحث عن نطاقات الشركات المعروفة للتحقق من مصداقية الروابط.
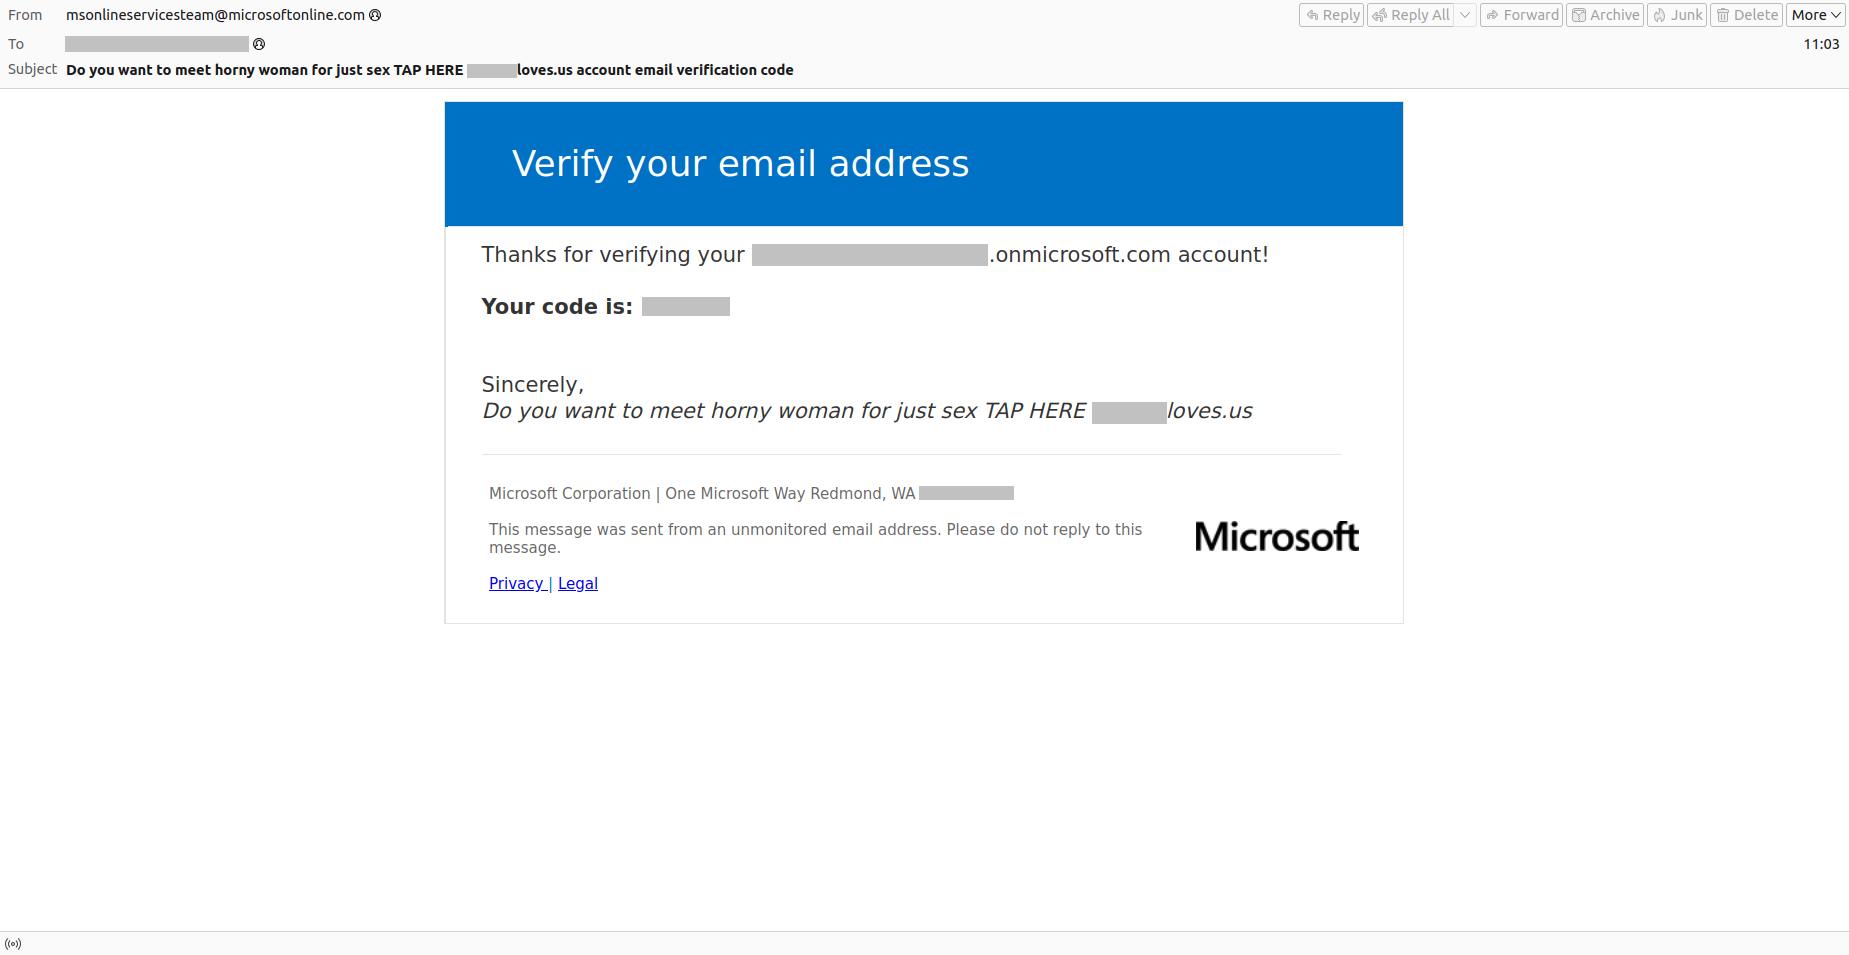
يعتمد المهاجمون على إعدادات داخل «Microsoft Entra» لجعل الرسائل أكثر إقناعاً (الشركة)

رسائل تبدو كأنها حقيقية

لم يقتصر الاستغلال على روابط إعادة التوجيه، إذ رصد الباحثون أيضاً طريقة أخرى تستخدم مركز إدارة «مايكروسوفت إنترا» لإدخال محتوى احتيالي داخل إشعارات شرعية ترسلها الخدمة نفسها.

ووفق التقرير، ينشئ المهاجمون حسابات وهمية داخل المنصة، ثم يضيفون عنوان البريد الإلكتروني الحقيقي للضحية بوصفه بريداً احتياطياً يمكن استخدامه لتسلم رموز التحقق أو إعادة تعيين كلمات المرور.

بعد ذلك، يتلقى الضحية رمز تحقق لم يطلبه، لكن الرسالة نفسها تحتوي على نص أضافه المهاجم داخل الحقول المرتبطة بالحساب الوهمي، مما يجعل البريد يبدو في ظاهره كأنه صادر من نظام رسمي تابع لـ«مايكروسوفت».

هجمات أصعب في الاكتشاف

تكمن خطورة الأسلوب في أن المهاجم لا يكتفي بانتحال هوية شركة معروفة، بل يستخدم فعلياً أجزاء من بنيتها وخدماتها الشرعية. ويقول أندري كوفتون، مدير مجموعة حماية البريد الإلكتروني من التهديدات لدى «كاسبرسكي»، إن هذا النوع من الهجمات يرفع مستوى المصداقية بشكل كبير ويجعل المؤشرات المعتادة للتصيد أقل فاعلية. فوجود رابط تابع لخدمة حقيقية أو وصول إشعار من نظام رسمي لا يعنيان بالضرورة أن محتوى الرسالة آمن.

وتشير الشركة إلى أن اكتشاف هذا النوع من الاحتيال بالاعتماد على المستخدم وحده يصبح أكثر صعوبة، لأن الرسالة لا تحمل بالضرورة العلامات التقليدية المعروفة، مثل اسم نطاق مزيف أو أخطاء واضحة في هوية المرسل.
بعض الرسائل الاحتيالية تصل عبر إشعارات رسمية وتتضمن رموز تحقق لم يطلبها المستخدم (رويترز)

حماية متعددة الطبقات

توصي «كاسبرسكي» المؤسسات باستخدام حلول متقدمة لحماية البريد الإلكتروني، خصوصاً تلك القادرة على تحليل الروابط والسلوكيات المشبوهة بدلاً من الاكتفاء بفحص عنوان المرسل أو النطاق.

وتقول الشركة إن حلولها تعتمد على طبقات متعددة من الحماية، تشمل خوارزميات تعلم الآلة ومراقبة السلوك في الوقت الحقيقي وتقنيات مكافحة التصيد. كما تشير إلى أن بعض أدواتها المخصصة للمستخدمين الأفراد تتضمن وظائف للتحقق من تسرب البيانات ومخاطر سرقة الهوية.

وتبرز هذه الحملة تحولاً في أساليب التصيد، حيث لم يعد المهاجمون يعتمدون فقط على تقليد الشركات الكبرى، بل أصبحوا يبحثون عن طرق لاستغلال خدماتها الشرعية نفسها لإضفاء مزيد من المصداقية على الرسائل والروابط التي يستخدمونها.
مقالات ذات صلة

«مايكروسوفت» تعتذر عن العطل في خدماتها وتنفي ارتباطه بهجوم سيبراني

تكنولوجيا شعار خدمة البريد الإليكتروني «آوتلوك» التابع لشركة «مايكروسوفت» (رويترز)

«مايكروسوفت» تعتذر عن العطل في خدماتها وتنفي ارتباطه بهجوم سيبراني

قدمت «مايكروسوفت»، الجمعة، اعتذاراً عن العطل التقني الضخم الذي أثر على المستخدمين والخدمات العامة والشركات في مختلف أنحاء العالم.

«الشرق الأوسط» (واشنطن)
تحليل إخباري تثير الأعطال التقنية تساؤلات حول قدرتنا على الوصول إلى الآخرين بعيداً عن التطبيقات التي اعتدنا استخدامها (أدوبي)

تحليل إخباري عطل «مايكروسوفت»... هل أصبحنا أكثر اتصالاً وأقل قدرة على التواصل؟

يكشف عطل «مايكروسوفت» اعتمادنا المتزايد على المنصات الرقمية ويطرح تساؤلات حول قدرتنا على التواصل عند تعطل التكنولوجيا وأهمية الاحتفاظ ببدائل مستقلة.

نسيم رمضان (لندن)
تكنولوجيا رسالة خطأ تظهر عند محاولة فتح «أوتلوك» في صورة توضيحية التُقطت في شيكاغو يوم 12 نوفمبر 2026 خلال عطل واسع طال خدمات «مايكروسوفت» (أ.ف.ب)

عطل «مايكروسوفت» يمتد من أميركا إلى آسيا والمحيط الهادئ

امتدّ عطل خدمات «مايكروسوفت» من الولايات المتحدة إلى آسيا والمحيط الهادئ، وطال هيئات حكومية وشركات، فيما لم تُفلح محاولات الإصلاح سوى في استعادة بعض الخدمات.

«الشرق الأوسط» (واشنطن)
يوميات الشرق من جينسن هوانغ إلى بيل غيتس وجيف بيزوس... حين يخون كبار رجال التكنولوجيا زوجاتهم

من جينسن هوانغ إلى بيل غيتس وجيف بيزوس... حين يخون كبار رجال التكنولوجيا زوجاتهم

من اعتراف مؤسس «إنفيديا» بخيانته زوجتَه، إلى علاقة بيل غيتس بموظفة في «مايكروسوفت»، واجه عدد من أبرز رجال الأعمال أزمات شخصية انعكست على حياتهم العائلية...

لينا صالح (بيروت)
الاقتصاد شاشة تعرض معلومات التداول خارج مقر سوق «ناسداك» في مدينة نيويورك (رويترز)

تراجع عقود «ناسداك» بضغط من نتائج «ألفابت» و«مايكروسوفت»

دفعت النتائج المتباينة لشركتي «ألفابت» و«مايكروسوفت» المستثمرين إلى إعادة تقييم العائد المتوقع من الإنفاق الضخم على الذكاء الاصطناعي

«الشرق الأوسط» (نيويورك)

تقرير: «إنفيديا» تواصلت مع الرئيس التنفيذي لشركة «آرم» لتعيينه خلفاً لهوانغ

الرئيس التنفيذي لشركة «آرم هولدنغز» رينيه هاس (رويترز)
TT

تقرير: «إنفيديا» تواصلت مع الرئيس التنفيذي لشركة «آرم» لتعيينه خلفاً لهوانغ

الرئيس التنفيذي لشركة «آرم هولدنغز» رينيه هاس (رويترز)

نقلت صحيفة «فاينانشال تايمز»، الجمعة، عن مصادر مطلعة أن مجلس إدارة شركة «إنفيديا» تواصل مع رينيه هاس، الرئيس التنفيذي لشركة «آرم هولدنغز» البريطانية لتصنيع الرقائق، في إطار البحث عن خليفة محتمل لجنسن هوانغ.

واستقال هوانغ، الخميس، بعد الكشف عن علاقات خارج إطار الزواج، بما في ذلك علاقة مع من يشتبه في أنها جاسوسة صينية، مما أدى إلى إغراق الشركة المصنعة للرقائق في أزمة وأحدث صدمة في صناعة الذكاء الاصطناعي التي أسهم هوانغ في تمويلها.

وتداول المحللون اسم هاس مراراً منذ رحيل هوانغ. وأمضى هاس سبع سنوات في شركة «إنفيديا» ترقى خلالها إلى منصب نائب الرئيس والمدير العام لقسم منتجات الحوسبة، قبل أن ينضم إلى شركة «آرم» في 2013، وفق ما ذكرته وكالة «رويترز» للأنباء.

وقالت صحيفة «فاينانشال تايمز» إن هاس بين عدة مرشحين قيد الدراسة، لكنها أشارت إلى عدم وجود ضمانات بأن يُعرض عليه المنصب أو أن يقبله. وتشغل كوليت كريس، المديرة المالية لشركة «إنفيديا»، منصب الرئيس التنفيذي مؤقتاً.

وأحجمت شركة «آرم» عن التعليق، في حين لم ترد «إنفيديا» بعد على طلب من «رويترز» للتعليق.

وتولى هاس منصب الرئيس التنفيذي لشركة «آرم» في 2022، وأشرف على إدراج الشركة في بورصة ناسداك في 2023. وتعمل «آرم» على تصميم بنى المعالجات وترخيصها لشركات أخرى تعمل في مجال تطوير تصميمات الرقائق. ولطالما كانت قوتها تكمن في مجال الهواتف المحمولة، وتتوسع الآن في مجال أجهزة الكمبيوتر.

وقلصت أسهم شركة «آرم» المدرجة في البورصة الأميركية خسائرها بعد صدور التقرير لتهبط بأكثر من خمسة في المائة. وانخفضت أسهم «إنفيديا» بأكثر من ثلاثة في المائة.


«مايكروسوفت» تعتذر عن العطل في خدماتها وتنفي ارتباطه بهجوم سيبراني

شعار خدمة البريد الإليكتروني «آوتلوك» التابع لشركة «مايكروسوفت» (رويترز)
TT

«مايكروسوفت» تعتذر عن العطل في خدماتها وتنفي ارتباطه بهجوم سيبراني

شعار خدمة البريد الإليكتروني «آوتلوك» التابع لشركة «مايكروسوفت» (رويترز)

قدمت «مايكروسوفت»، الجمعة، اعتذاراً عن العطل التقني الضخم الذي أثر على المستخدمين والخدمات العامة والشركات في مختلف أنحاء العالم، مشيرة إلى أن هذا الخلل كان «مشكلة تقنية لا علاقة لها بهجمات سيبرانية أو بالذكاء الاصطناعي».

وقالت الشركة «نعتذر بشدة عن الاضطراب الذي تسبب فيه هذا الحادث لعملائنا وشركائنا. ندرك حجم الثقة التي يضعونها في خدماتنا، ونأخذ هذه المسؤولية على محمل الجد»، مشيرة إلى أنها لا تزال تعمل على إعادة العمليات إلى وضعها الطبيعي بالكامل بعد بدء العطل، الخميس.

وقد واجهت شركات وحكومات وملايين الأفراد خللاً في خدمات مثل «آوتلوك» استمر ساعات طويلة وأثّر في قطاعات ومستخدمين حول العالم.


«سبيس إكس» تحاول التقاط مركبة «ستارشيب» بعد عودتها من مدار الأرض

أجزاء من الصاروخ العملاق «ستارشيب» التابع لشركة «سبيس إكس» (SpaceX) على برج إطلاق بالقرب من بورت إيزابيل بولاية تكساس الأميركية يوم 12 نوفمبر 2026 (أ.ف.ب)
TT

«سبيس إكس» تحاول التقاط مركبة «ستارشيب» بعد عودتها من مدار الأرض

أجزاء من الصاروخ العملاق «ستارشيب» التابع لشركة «سبيس إكس» (SpaceX) على برج إطلاق بالقرب من بورت إيزابيل بولاية تكساس الأميركية يوم 12 نوفمبر 2026 (أ.ف.ب)

تستعد شركة «سبيس إكس» المملوكة لإيلون ماسك، الجمعة، لإجراء أحدث اختبار لصاروخها «ستارشيب»، الأكبر والأقوى في العالم، في محاولة غير مسبوقة لالتقاط المركبة الفضائية بعد قضائها يوماً في مدار الأرض، وفق «وكالة الصحافة الفرنسية».

وسيشكّل نجاح التقاط المرحلة العليا من «ستارشيب» إنجازاً مهماً في مساعي قطاع الفضاء المستمرة منذ عقود لتطوير مركبات فضائية قابلة لإعادة الاستخدام بالكامل، بما يتيح خفض تكاليف المهمات بشكل كبير وجعل الرحلات الفضائية المتكررة ممكنة.

وقالت «سبيس إكس»: «إذا نجحت المحاولة، فستكون هذه أول عملية استعادة كاملة لنظام إطلاق مداري، ولحظة فارقة في مساعي جعل (ستارشيب) صاروخاً موثوقاً يمكن إعادة استخدامه بسرعة».

وفي الرحلة التجريبية الخامسة عشرة، المقررة الجمعة، تسعى «سبيس إكس» إلى استعادة مرحلتي الصاروخ الضخم البالغ طوله 124 متراً.

وسبق للشركة أن نجحت 3 مرات في التقاط معزّز الدفع، المعروف باسم «سوبر هيفي»، إذ تعود المرحلة الأولى من الصاروخ عمودياً إلى موقع الإطلاق بعيد انطلاقه، لتستقر بين ذراعين ميكانيكيتين.

وستحاول الشركة الآن تكرار العملية مع المركبة الفضائية نفسها. وقد صُممت بعض نسخها لإطلاق أقمار اصطناعية ومراكز بيانات إلى المدار، فيما تعتزم استعمال نسخ أخرى لنقل البشر إلى القمر والمريخ.

وقال خبير شؤون الفضاء في مركز الدراسات الاستراتيجية والدولية، كلايتون سووب، إن تطوير مركبة فضائية قابلة لإعادة الاستخدام بالكامل يمثل «الهدف الأسمى» لقطاع الفضاء.

وأضاف: «لم يتمكن أحد فعلياً من تحقيق ذلك حتى الآن. فالناس يحاولون منذ عهد مكوك الفضاء التابع لـ(ناسا)، لكن المكوك انتهى به الأمر إلى أن يكون حلاً وسطاً، لأن أجزاء كبيرة منه لم تكن قابلة لإعادة الاستخدام».