التحدي المقبل: كيف نفهم قرارات وكلاء الذكاء الاصطناعي قبل منحهم مزيداً من الصلاحيات؟

كبير استراتيجيي البيانات في «سبلانك»: السعودية من أسرع أسواقنا نمواً... ووضوح الأطر التنظيمية يسرّع التبني

التدخل البشري لا يزال ضرورياً في القرارات الحساسة والقطاعات المنظمة (أدوبي)
TT

التحدي المقبل: كيف نفهم قرارات وكلاء الذكاء الاصطناعي قبل منحهم مزيداً من الصلاحيات؟

التدخل البشري لا يزال ضرورياً في القرارات الحساسة والقطاعات المنظمة (أدوبي)

يعمل وكلاء الذكاء الاصطناعي بسرعات تتجاوز بكثير قدرة الإنسان على متابعة كل إجراء يتخذونه. ومع اتساع دورهم داخل المؤسسات، لم تعد المشكلة في تمكينهم من أداء مزيد من المهام، بل في معرفة متى يجب السماح لهم بالاستمرار، ومتى يصبح التدخل البشري ضرورياً.

بالنسبة إلى جيمس هودج، كبير استراتيجيي البيانات والمدير التقني الميداني في شركة «سبلانك» التابعة لـ«سيسكو»، فإن الإجابة تبدأ من إدارة المخاطر. فالمؤسسة التي تتعامل مع بيانات جوازات سفر، مثلاً، قد تختار إيقاف النظام عند أدنى مؤشر خطر، بينما تستطيع خدمة منخفضة الحساسية تحمّل هامش أكبر قبل التدخل. الفارق لا تحدده التقنية وحدها، بل طبيعة البيانات، والقطاع، والإطار التنظيمي، ومستوى المخاطر المقبول.
جيمس هودج كبير استراتيجيي البيانات والمدير التقني الميداني في شركة «سبلانك» (الشركة)

السلوك المتوقع مقابل السلوك المنحرف

أحد أصعب التحديات التي تظهر مع وكلاء الذكاء الاصطناعي هو أن الخطأ لا يحمل دائماً شكلاً واحداً. فقد يكون ناتجاً عن خلل في النظام، أو عن تعليمات لم تُصغ بدقة، أو عن تلاعب خارجي، أو عن اختراق أمني فعلي. ويقول هودج خلال لقاء خاص مع «الشرق الأوسط» على هامش مؤتمر «سبلانك» الذي عقد في مدينة دنفر الأميركية إن الخطوة الأولى يجب ألا تكون القفز مباشرة إلى سؤال ما إذا كان الحادث أمنياً، أو تشغيلياً، بل معرفة ما إذا كان الوكيل ما زال يتصرف ضمن الحدود المتوقعة منه.

ويشرح أن ذلك يتطلب ثلاث طبقات مترابطة، بدءاً من طبقة بيانات يعتمد عليها الوكيل، وطبقة سياق تساعد في فهم ما يحدث، ثم طبقة سياسات تحدد ما يعتبر سلوكاً مقبولاً. وعندها يمكن مقارنة ما يقوم به الوكيل فعلياً بما كان متوقعاً منه، ورصد أي انحراف قبل أن يتحول إلى مشكلة أكبر.

ولا يعني الانحراف بالضرورة وجود هجوم. فقد ينفذ الوكيل ما طُلب منه حرفياً، لكن بطريقة غير مناسبة، لأن التعليمات نفسها لم تكن دقيقة. وقد يكون الخطأ ناتجاً عن برمجة غير مكتملة، أو عن محاولة خارجية للتلاعب بالوكيل. وهنا تبدأ عملية التحقيق لتحديد ما إذا كانت المشكلة يجب أن تُحال إلى فريق تشغيل الأنظمة، أو إلى مركز العمليات الأمنية، أو مستقبلاً إلى وكلاء آخرين متخصصين في التحقيق، والتحليل.

لا استقلالية من دون تفسير

يضع هودج شرطاً أساسياً قبل الحديث عن منح وكلاء الذكاء الاصطناعي صلاحيات أكبر: أن تستطيع المؤسسة تفسير ما يفعلونه. ويشير إلى أن المؤسسة التي لا تستطيع شرح ما الذي ينفذه الوكيل، وما الأنظمة التي يتفاعل معها، ولماذا اتخذ مساراً معيناً، فإنها ستجد صعوبة في تحديد مستوى المخاطر، أو تقرير متى يحتاج القرار إلى تدخل بشري.

ويضرب مثالاً بأدوات البرمجة المدعومة بالذكاء الاصطناعي، موضحاً أنه إذا استخدم مطور أدوات مثل «Claude» أو «Codex» لإنشاء شيفرة برمجية، فمن المهم أن يفهم فعلياً ما الذي كُتب داخلها، بدلاً من الاكتفاء بقبول النتيجة.

وينطبق المبدأ نفسه على وكلاء الذكاء الاصطناعي. فإذا لم تتمكن المؤسسة من تفسير ما يقوم به الوكيل، يصبح من الصعب عليها تحديد ما إذا كان يمكن السماح له بالتنفيذ المباشر، أو الاكتفاء بتقديم توصية تحتاج إلى موافقة بشرية. وبذلك تصبح قابلية التفسير جزءاً من إدارة المخاطر نفسها، لا مجرد ميزة تقنية. فكلما ارتفعت درجة الرؤية إلى سلوك الوكيل، أصبح من الأسهل تحديد مقدار الاستقلالية التي يمكن منحه إياها.
منح وكلاء الذكاء الاصطناعي صلاحيات أوسع يتطلب القدرة على تفسير سلوكهم وقراراتهم (غيتي)

إعادة بناء القرار من البداية

تزداد صعوبة المسألة عندما لا يعمل الوكيل وحده، بل يستدعي وكلاء أو أنظمة أخرى ضمن سلسلة طويلة من الإجراءات. وبحسب هودج، تتيح أدوات مراقبة الوكلاء تسجيل المطالبات التي تدخل إلى النظام، والمدخلات التي تلقاها، والخطوات التي نفذها، والمخرجات التي نتجت عنها، بما يسمح بإعادة بناء المسار الذي أدى إلى القرار النهائي.

ولتفسير ذلك بشكل أوضح، يقول مثلاً إذا طلب موظف الحصول على بيانات رواتب العاملين، ففي بيئة مؤسسية مضبوطة يمكن لطبقة حماية أن ترفض الطلب قبل وصوله إلى الوكيل إذا خالف السياسة، ثم تستمر أدوات المراقبة في تسجيل ما يحدث لاحقاً. وتظهر أهمية ذلك عند التحقيق في الأخطاء، لأن المؤسسة لا تحتاج فقط إلى معرفة أن قراراً غير مناسب حدث، بل إلى تحديد مصدره الأصلي، وما إذا كان ناتجاً عن تعليمات المستخدم، أو عن خطوة وسيطة، أو عن قرار اتخذه وكيل آخر داخل سير العمل.

الرؤية من الرقاقة إلى مستوى الأعمال

في بيئات معقدة قد يحتاج التحقيق إلى تتبع ما يحدث عبر طبقات متعددة، من الرقاقة، والشبكة، والبنية التحتية، إلى التطبيقات، والخدمات، ثم مستوى الأعمال.

ويشير هودج إلى أن استراتيجية شركة «سبلانك» تعتمد على جمع البيانات من مختلف أنحاء المؤسسة، وربطها، مستشهداً بـ«Cisco Data Fabric» و«Machine Data Lake» وإمكانات البحث الموحّد عبر البيانات. والهدف باعتقاده هو أن تستطيع المؤسسة رؤية الطلب الأصلي، ثم متابعة أثره عبر الشبكة، والبنية التحتية، والتطبيق، والخدمة، والعملية التجارية، بدلاً من التعامل مع كل طبقة بمعزل عن الأخرى.

ويصبح هذا النوع من الرؤية أكثر أهمية كلما زادت قدرة الوكلاء على تنفيذ سلسلة من الإجراءات بصورة مستقلة، لأن الخطأ قد يبدأ في طبقة واحدة، ثم يظهر أثره في مكان آخر تماماً.

الوكيل الداخلي ليس كالخارجي

يبرز هودج فارقاً أساسياً بين الوكلاء الذين تعمل عليهم المؤسسة داخل بيئتها التقنية، والوكلاء الخارجيين الذين يتصلون بخدماتها عبر واجهات برمجة التطبيقات، أو بروتوكولات اتصال أخرى.

فإذا كان الوكيل داخل حدود المؤسسة، يمكن معرفة الجهاز الذي يعمل عليه، ومن أنشأه، وما الأدوات التي يستخدمها، وجمع بيانات مفصلة عن سلوكه. أما إذا كان الوكيل يعمل خارج البيئة التي تسيطر عليها المؤسسة، فقد لا تكون الرؤية متاحة إلا للطلب الذي وصل إلى النظام، من دون معرفة ما الذي جرى داخل الوكيل قبل ذلك. وهذا الفرق يضع حدوداً عملية على فكرة المراقبة الشاملة، خصوصاً مع توسع استخدام وكلاء تابعين لأطراف خارجية.
الرؤية الكاملة للبيانات والأنظمة والوكلاء شرط أساسي للتوسع الآمن في الذكاء الاصطناعي (شاترستوك)

السرعة تفرض أدوات أخف

قد ينفذ الوكيل خلال ثوانٍ عدداً من الاستدعاءات والإجراءات يفوق بكثير ما يقوم به مستخدم بشري، ما يجعل مراقبة كل خطوة باستخدام نموذج لغوي كبير أمراً مكلفاً، وبطيئاً. ولهذا يقول جيمس هودج إن «سبلانك» تعتمد على مزيج من الأساليب، بينها نماذج لغوية أصغر، ومحددة المهام، إلى جانب تقنيات إحصائية، وقواعد تقليدية، لرصد الانحرافات بسرعة وكلفة أقل.

وفي أحد العروض داخل المؤتمر أشار هودج إلى مثال تجاوزت فيه درجة المخاطر 70 في المائة، ما أعطى ثقة قوية بوجود حادث أمني، لكن القرار النهائي بشأن الإيقاف أو السماح باستمرار العمل بقي بيد المحلل. ويؤكد أن هذه النسبة ليست قاعدة ثابتة. فقد تختار مؤسسة التعامل مع مستوى خطر أقل بكثير باعتباره سبباً كافياً للإيقاف إذا كان الوكيل يتعامل مع نظام حرج، بينما يمكن قبول هامش أكبر في خدمة منخفضة الحساسية.

الاستقلالية ليست مستوى واحداً

ومن هنا يأتي مفهوم «الاستقلالية القابلة للضبط». فعند اكتشاف وكيل جديد، تبدأ المؤسسة في فهم ما الذي يفعله، والأنظمة التي يتفاعل معها، ونوعية البيانات التي يطلبها، وإلى أين تنتقل تلك البيانات.

بعد ذلك يمكن بناء ملف مخاطر للوكيل، ووضع سياسة تحدد ما إذا كان يسمح له بالتوصية فقط، أو بالتنفيذ بعد موافقة بشرية، أو بالعمل بصورة أكثر استقلالية. ويرى هودج أن هذه المرونة ضرورية، لأن مستويات المخاطر تختلف جذرياً من استخدام إلى آخر، ولا يمكن تطبيق نموذج واحد على كل وكلاء الذكاء الاصطناعي.

الإنسان ما زال ضرورياً

ورغم الاتجاه نحو قدر أكبر من الاستقلالية لا يعد هودج أن المؤسسات وصلت إلى مرحلة يمكن فيها إخراج الإنسان من القرارات الحساسة. وقال إن التدخل البشري «يجب أن يبقى في الوقت الحالي»، خصوصاً في القطاعات الأكثر حساسية، لأن المؤسسات لا تزال تتعلم كيفية قياس المخاطر، والحوكمة، والتكلفة المرتبطة بالذكاء الاصطناعي. ولفت إلى أن التحدي لا يقتصر على بناء وكلاء قادرين على التنفيذ، بل القدرة على منح فرق المؤسسة الثقة الكافية لفهم ما يحدث عندما تعمل هذه الأنظمة بسرعة الآلة. وبذلك فإن الانتقال إلى استقلالية أوسع لن يحدث دفعة واحدة، بل عبر مراحل تبدأ بالمراقبة، والفهم، ثم منح صلاحيات محدودة، وصولاً إلى مستويات أعلى من التنفيذ عندما تصبح المؤسسة قادرة على تقييم المخاطر بصورة أكثر دقة.
وضوح الأطر التنظيمية والسيادة على البيانات يساعدان المؤسسات السعودية على تسريع التبني (شاترستوك)

السعودية... التنظيم يساعد على التسريع

في الجانب السعودي يصف هودج المملكة بأنها «واحدة من أسرع أسواقنا نمواً»، مشيراً إلى سرعة تطور قطاع التقنية، وتوسع مشروعات الذكاء الاصطناعي فيها. وينوه إلى أن وجود أطر تنظيمية واضحة حول الأمن، والسيادة على البيانات، ونشر تقنيات الذكاء الاصطناعي يمثل عاملاً يساعد المؤسسات على التحرك بسرعة أكبر. وبحسب هودج فإن وضوح القواعد يتيح للشركات والبنوك والمؤسسات المنظمة معرفة الحدود التي يجب أن تعمل ضمنها، بدلاً من الدخول في مشاريع من دون تصور واضح لمستوى المخاطر المقبول، أو نوع البيانات التي يمكن استخدامها. ويذكر أن هذا الوضوح يسمح لـ«سبلانك» بالعمل مع المؤسسات المالية في المملكة على أساس أطر تنظيمية قائمة، بدلاً من بناء قواعد جديدة لكل حالة. ولا يعني ذلك أن السعودية تمنح الوكلاء استقلالية أكبر من الأسواق الأخرى. بل يقول هودج إن التدخل البشري لا يزال حاضراً في معظم القطاعات، وإن القرار يرتبط بالمخاطر والإطار التنظيمي أكثر من ارتباطه بالسوق نفسها.

السيادة تعيد الذكاء الاصطناعي إلى مراكز البيانات

يمتد النقاش في المملكة إلى مكان تشغيل هذه الأنظمة. فقد لا يكون إرسال جميع البيانات إلى بيئات سحابية خارجية خياراً مناسباً في قطاعات مثل البنوك، والبنى التحتية الوطنية، والمؤسسات التي تتعامل مع بيانات حساسة. وقال هودج إن هذا هو أحد الأسباب التي تجعل توفير إمكانات الذكاء الاصطناعي والمراقبة داخل مراكز البيانات نفسها مهماً للقطاعات المنظمة.

وأشار إلى التعاون مع «إنفيديا»، وإلى حلول التشغيل المحلي التي تتيح نشر أدوات مراقبة الوكلاء ومساعدات الذكاء الاصطناعي داخل بيئة المؤسسة، بدلاً من الاعتماد حصراً على السحابة العامة.

لكنه أوضح أن هذا الطلب لا يقتصر على السعودية، إذ توجد توجهات مشابهة في أوروبا حول السيادة على البيانات، ومكان تشغيل وكلاء الذكاء الاصطناعي، بينما يرى أن المملكة تتميز بسرعة التطور، ووضوح السياسات.

أكبر تحدٍ أمام المؤسسات السعودية

وعندما سؤال «الشرق الأوسط» عن التحدي الأكبر أمام المؤسسات السعودية وهي تنتقل من تجارب الذكاء الاصطناعي إلى الاستخدام الفعلي، لم يضع هودج قوة النماذج أو توفر الحوسبة في مقدمة القائمة.

بل قال إن الصعوبة الرئيسة هي القدرة على رؤية البيانات عبر المؤسسة بأكملها. وبحسب وصفه، تحتاج المؤسسة إلى معرفة ما يجري في كل نظام، وكل تطبيق، وكل وكيل، ثم تقديم هذه المعلومات بطريقة تساعد الموظف على تقييم مستوى المخاطر.

ويبين أن هذا يمثل تغييراً في مهارات فرق تقنية المعلومات نفسها. ففي الأنظمة التقليدية كان من الممكن في كثير من الأحيان تحديد الحالة بصورة ثنائية: النظام يعمل أو لا يعمل، والإشارة خضراء أو حمراء.

أما في عالم وكلاء الذكاء الاصطناعي، فتظهر منطقة أوسع من عدم اليقين. قد يبدو النظام سليماً، لكنه يتجه تدريجياً نحو مستوى أعلى من المخاطر، ما يتطلب من الموظف تفسير الاتجاه والسياق بدلاً من الاعتماد على حالة تشغيل ثابتة.

ولهذا يحذر هودج من الاندفاع مباشرة إلى أكثر تطبيقات الذكاء الاصطناعي تقدماً قبل بناء الأساس اللازم لها. فطبقة البيانات، والسياق، والسياسات، والرؤية عبر الأنظمة ليست مكونات تأتي بعد نشر الوكلاء، بل تعد شروطاً يجب أن تسبق الانتقال إلى التشغيل على نطاق واسع.
مقالات ذات صلة

«قو» السعودية للاتصالات توقّع اتفاقية بقيمة 20.5 مليون دولار لتقديم خدمات الذكاء الاصطناعي

الاقتصاد صفوف من خزانات رفوف الخادم بمركز بيانات «ديجيتال رياليتي» في سنغافورة (أ.ف.ب)

«قو» السعودية للاتصالات توقّع اتفاقية بقيمة 20.5 مليون دولار لتقديم خدمات الذكاء الاصطناعي

أعلنت شركة «اتحاد قو للاتصالات» (قو) توقيع اتفاقية ملزمة مع شركة «ازدهار الرقمية لتقنية المعلومات»، بقيمة إجمالية تبلغ 76.85 مليون ريال.

«الشرق الأوسط» (الرياض)
تكنولوجيا هاتف «إتش إم دي آشا 305» الذكي... وساعة «ووتش إكس 1» الصحية الأنيقة

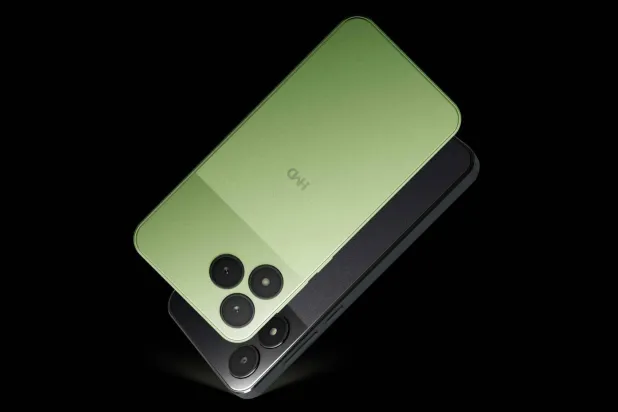
هاتف «إتش إم دي آشا 305» الذكي... وساعة «ووتش إكس 1» الصحية الأنيقة

لتنفيذ الوظائف الذكية اليومية

خلدون غسان سعيد (جدة)
تكنولوجيا شعار «أوبن إيه آي» (رويترز)

عمالقة الذكاء الاصطناعي يتعهدون بآلية موحدة لمنع استخراج محتوى المواقع الإلكترونية

تعهَّدت شركات تكنولوجية رائدة بتوفير آلية موحَّدة لوسائل الإعلام والمواقع الإلكترونية الأخرى لمنع استخراج محتواها بهدف تدريب نماذج الذكاء الاصطناعي.

«الشرق الأوسط» (سان فرانسيسكو)
تكنولوجيا تشير التحقيقات الأولية إلى أن اختراق جهاز موظف ربما فتح مساراً للوصول إلى أنظمة داخلية حساسة في «بينانس» (رويترز)

اختراق «بينانس»... كيف قاد وصول داخلي إلى معاملات موقّعة عبر شبكات متعددة؟

يكشف اختراق «بينانس» كيف قد يتحول وصول داخلي إلى معاملات موقعة عبر محافظ متعددة مع تجميد أصول بمليارات الدولارات.

نسيم رمضان (لندن)
خاص تعتمد استراتيجية «احصد الآن وفكّ التشفير لاحقاً» على تخزين البيانات المشفّرة انتظاراً لقدرات حوسبة أقوى مستقبلاً (أدوبي)

خاص خطر مؤجّل: الحوسبة الكمومية قد تفكّ تشفير بيانات مسروقة بعد سنوات

يحذّر خبراء من سرقة بيانات حساسة اليوم والاحتفاظ بها انتظاراً لقدرات كمومية مستقبلية قد تتمكن من فك تشفيرها بعد سنوات.

نسيم رمضان (بالي (إندونيسيا))

هاتف «إتش إم دي آشا 305» الذكي... وساعة «ووتش إكس 1» الصحية الأنيقة

تصميم أنيق ومقاومة للمياه والغبار بسعر منخفض
TT

هاتف «إتش إم دي آشا 305» الذكي... وساعة «ووتش إكس 1» الصحية الأنيقة

تصميم أنيق ومقاومة للمياه والغبار بسعر منخفض

مع ارتفاع تكاليف مكونات الأجهزة الإلكترونية، أصبحت الهواتف الذكية البسيطة بعيدة عن متناول الكثير من المستخدمين، الأمر الذي ترك شريحة كبيرة من الباحثين عن القيمة غير قادرين على تحمل تكاليف تجربة الهواتف الذكية التي يرغبون فيها. وتقدم سلسلة هواتف «آشا» لتعيد هذه التجربة إلى متناول اليد من خلال توجيه الاستثمار نحو ما يستخدمه الأشخاص فعلياً، وإزالة تكلفة ما لا يحتاجون إليه.

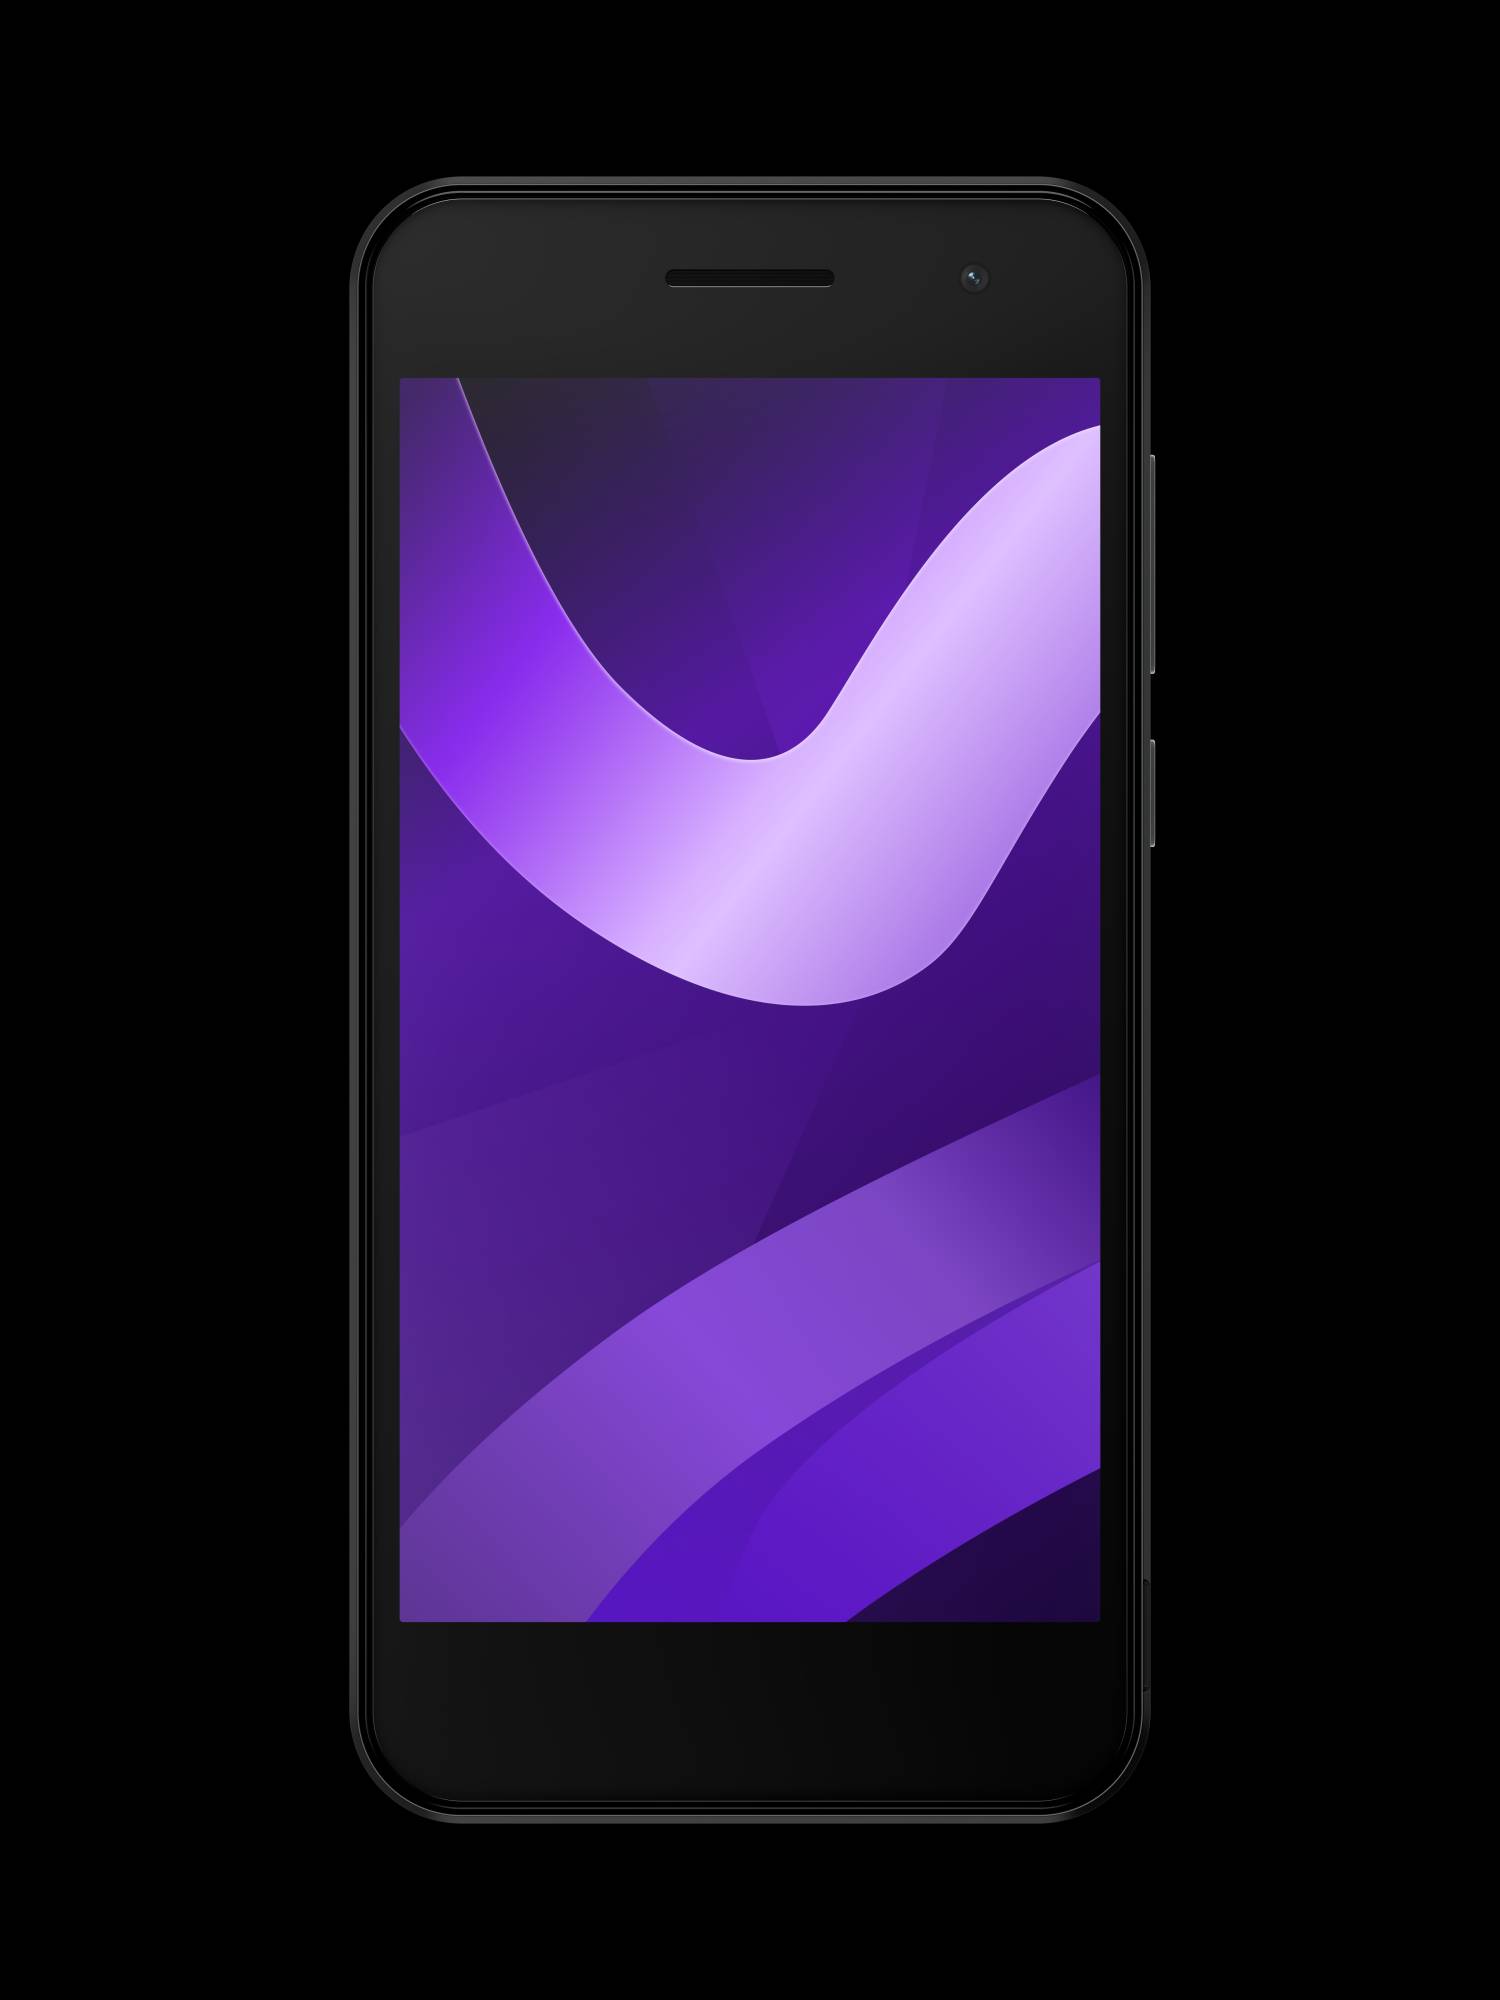
ويقدم هاتف «Human Mobile Devices HMD Asha 305» مفهوماً يجمع بين السعر الاقتصادي الميسور والوظائف الذكية اليومية، إلى جانب التصميم العصري والعملي وتجربة التصفح السريعة والسلسة، وهو مصنوع من شركة «إتش إم دي» الأوروبية وصانعة هواتف «نوكيا». واختبرت «الشرق الأوسط» الهاتف إضافة إلى ساعة ذكية مفيدة، ونذكر ملخص التجربة.

تطبيقات عملية وبطارية ذات عمر ممتد للتواصل والترفيه

هاتف ذكي بسعر غير مسبوق

يعيد هاتف «آشا 305» تعريف القيمة في عالم الهواتف الذكية، ليقدم للمستخدم تجربة متكاملة تجمع بين السعر الميسور والاعتمادية اليومية، في تصميم عملي وبطارية ممتدة تلبي الاحتياجات بكفاءة عالية.

-أناقة بصرية ولمسات عملية: تقدم الجهة الخلفية للهاتف تصميماً مميزاً يعتمد على نمط نانوي ثلاثي الأبعاد، وهو ما يمنحه مظهراً أنيقاً. ولا يقتصر دور هذا النمط على الجانب الجمالي فحسب، بل يوفر أيضاً إمساكاً آمناً ومريحاً باليد لمقاومة الانزلاق في أثناء الاستخدام اليومي المستمر. ويتوفر الهاتف بلونين يناسبان مختلف الأذواق، ويقدم منافذ للشحن حديث ولسماعات الرأس القياسية بقطر 3.5 مليمتر؛ ما يسمح بتوصيل السماعات السلكية مباشرة دون الحاجة إلى أي وصلات إضافية.

واهم المزايا المفيدة له:

-التقاط اللحظات اليومية بوضوح وبساطة: يقدم الهاتف كاميرا خلفية بدقة 2 ميغابكسل مدعومة بفلاش ضوئي لضمان التقاط الصور اليومية بوضوح. وتساعد هذه الكاميرا على توثيق اللحظات السريعة والمهمة بسهولة وبشكل مناسب للاستخدامات الأساسية، كما يتضمن الهاتف كاميرا أمامية بدقة 2 ميغابكسل مصممة تحديداً لالتقاط الصور الشخصية وإجراء مكالمات الفيديو. وتوفر الكاميرتان المزدوجتان معاً حلاً كاملاً ومتوازناً لتلبية جميع احتياجات التصوير البسيطة والتواصل المرئي اليومي.

-أداء سلس وخالٍ من التعقيدات: يعمل الهاتف بنظام تشغيل مخصص ومستقر تم ضبطه بعناية ليدير التطبيقات اليومية بكفاءة وسلاسة عالية. ويأتي الهاتف مزوداً بمجموعة متنوعة من التطبيقات الشائعة، التي تشمل تطبيقات المحادثة والدردشة والتواصل الاجتماعي والترفيه. ويتميز النظام بخلوه التام من التطبيقات الزائدة أو غير الضرورية التي قد تستنزف السعة التخزينية، أو تؤثر في مستويات الأداء والسرعة؛ ما يضمن خفة الأداء، وتقديم سعة التخزين كاملة للمستخدم، ويوفر هذا الاستقرار تجربة مريحة للمستخدمين الجدد، حيث تعمل الرسائل وعروض الفيديو بكفاءة تامة.

-طاقة موثوق بها: يمتاز الهاتف بتقديم بطارية يمكن إزالتها وتغييرها بشحنة تبلغ 2500 ملي أمبير - ساعة؛ ما يمنح المستخدم تجنب أعطال البطاريات المدمجة. وتوفر هذه البطارية وقت تحدث يصل إلى 15 ساعة واستخداماً ممتداً يصل إلى 32 ساعة لمواكبة اليوم بأكمله.

-دعم لاسلكي ممتد: يدعم الهاتف إمكانية الاتصال بالشبكات اللاسلكية وتوفير نقطة اتصال Hotspot لمشاركة شبكة الاتصالات، بالإضافة إلى تقنية التوصيل اللاسلكي المباشر ونظام تحديد المواقع الجغرافية «جي بي إس» ودعم استخدام شريحتي اتصال للتنقل بين رقمين مختلفين بكل سهولة.

-سرعة الأداء: يحافظ الهاتف على النظام خالياً من البرامج الزائدة ليظل سريعاً، بدلاً من تحميله بتطبيقات مثبتة مسبقاً تستنزف السعة التخزينية، وتبطئ الأداء.

مواصفات تقنية

-قطر الشاشة: 5 بوصة

-الدقة: 480x854 بكسل

-تقنية عرض الصورة: FWVGA

-دقة الكاميرا الخلفية: 2 ميغابكسل

-دقة الكاميرا الأمامية: 2 ميغابكسل

-ضوء «فلاش» خلفي: نعم، بتقنية «LED»

-دعم الشبكات اللاسلكية: «واي فاي» b وg وn «بلوتوث 4.2» وشبكات الجيل الرابع للاتصالات 4G وشريحتا اتصال

-البطارية: يمكن إزالتها، وبشحنة 2500 ملي أمبير – ساعة

-سرعة الشحن: 5 واط

-مدة الاستخدام: 15 ساعة من التحدث أو 32 ساعة من الاستخدام المخفف

-المعالج: «يونيسوك تي137» Unisoc T137

-السعة التخزينية المدمجة: 16 غيغابايت

-الذاكرة: 2 غيغابايت

-دعم بطاقات الذاكرة المحمولة «مايكرو إس دي»: نعم، لغاية 128 غيغابايت

-نظام التشغيل: «بالس أو إس» Pulse OS الخاص بـ«إتش إم دي»

-ميكروفون وسماعات مدمجة: نعم

-السماكة: 10.2 مليمتر

الوزن: 145 غراماً

-السعر والتوافر: الهاتف متوفر في المنطقة العربية بلوني الأسود أو الأخضر بسعر 199 ريالاً سعودياً (نحو 53 دولاراً أميركياً).

ساعة معدنية ذكية للصحة والرياضة

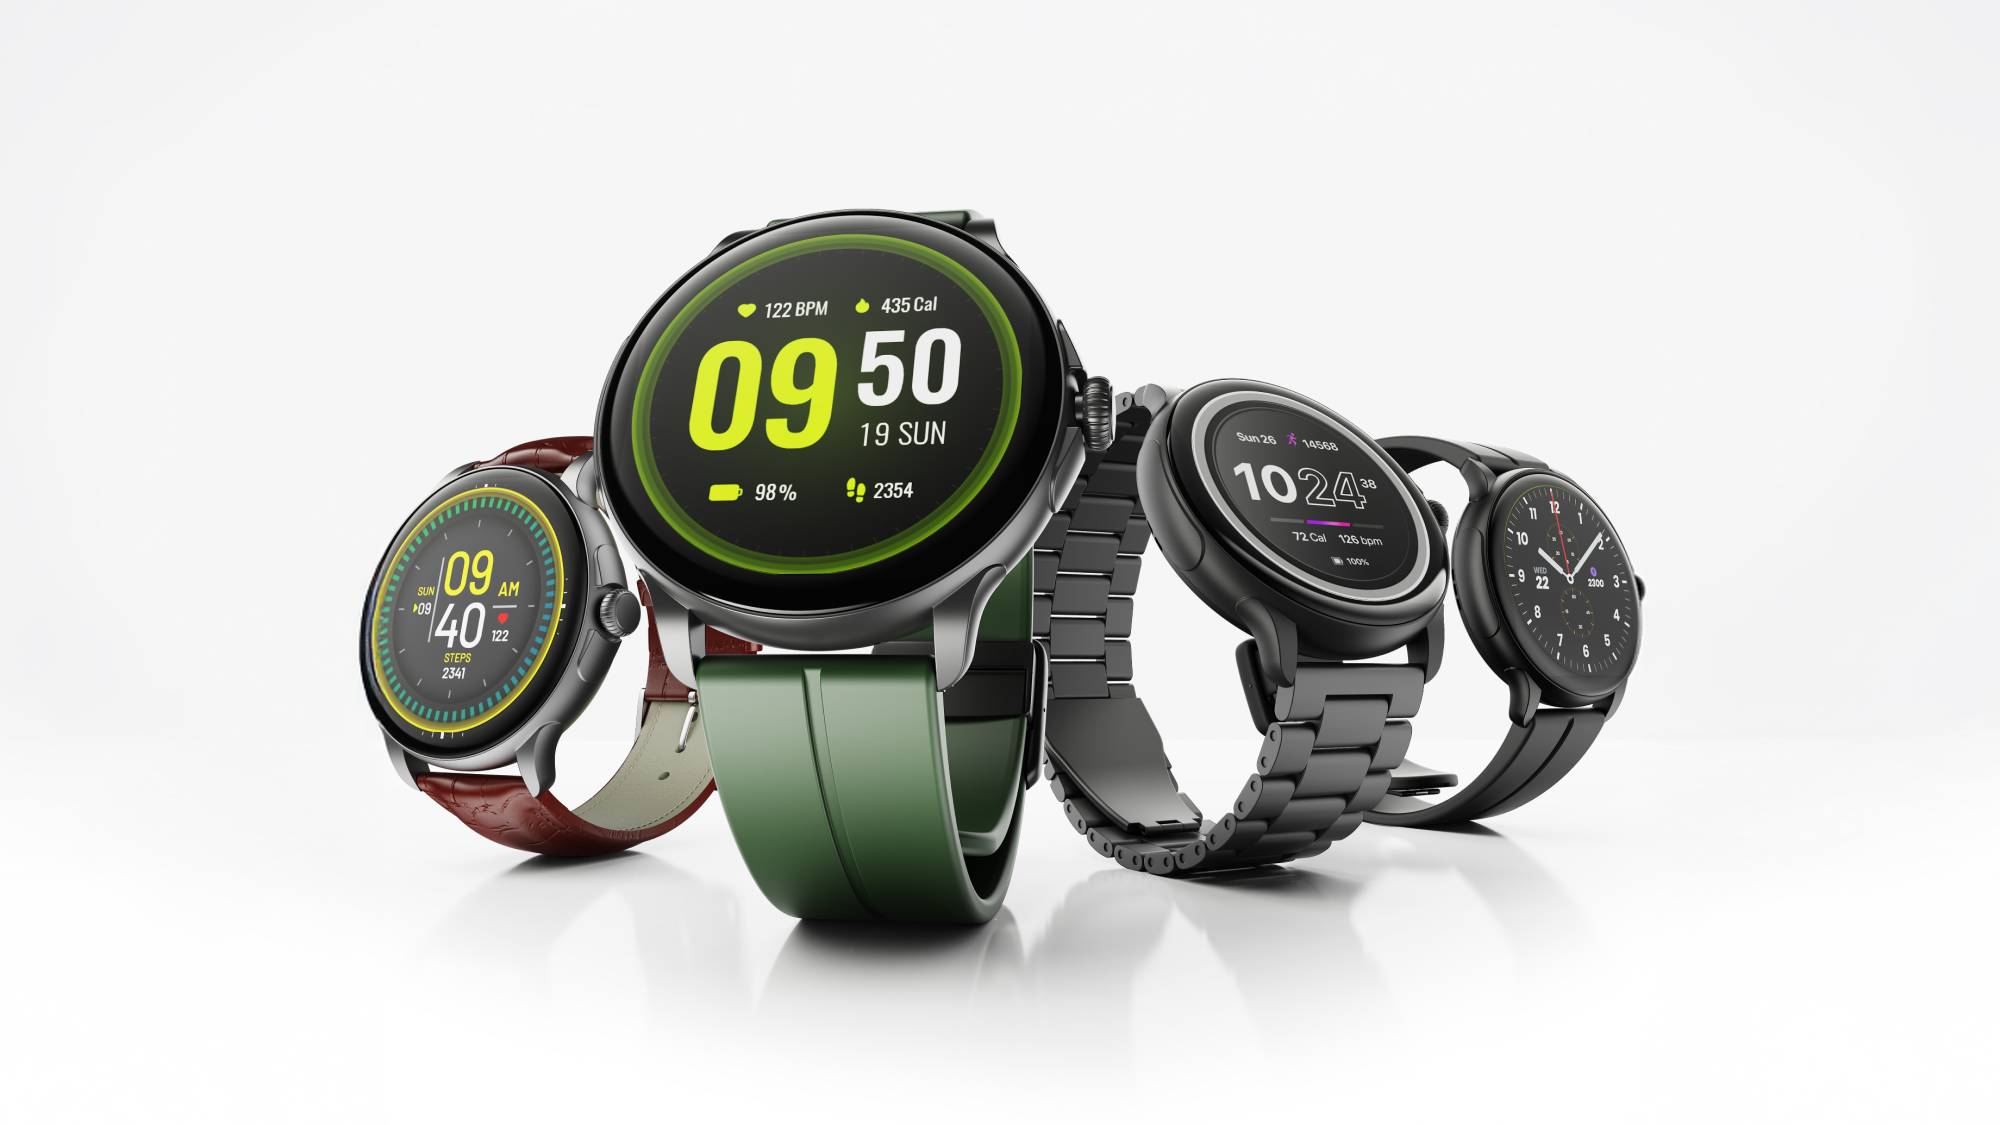
تجمع ساعة «ووتش إكس 1» Watch X1 المعدنية بين الفخامة العصرية والعتاد التقنية المتقدم، لتمنح المستخدم تحكماً كاملاً بصحته ولياقته البدنية، إلى جانب تجربة استخدام ذكية وعملية ترافقه على مدار اليوم.

• تصميم معاصر وهيكل معدني فاخر: تجمع ساعة «إتش إم دي ووتش إكس 1» HMD Watch X1 بإصدارها المعدني بين الأناقة والمتانة والفائدة في معصم المستخدم؛ إذ يتميز هيكلها بتفاصيله الدقيقة وأبعاده المتوازنة لمنحها مظهراً أنيقاً؛ ما يجعلها مناسبة لجميع الأوقات الرسمية واليومية على حد سواء. وتقدم الواجهة الأمامية شاشة عالية الدقة بتقنية «أموليد» وألواناً زاهية ووضوحاً عالياً حتى تحت أشعة الشمس المباشرة. ويقدم السوار المتين ثباتاً للساعة واستقراراً لها طوال فترة الارتداء اليومي دون أي إزعاج.

ساعة أنيقة بهيكل معدني وبطارية تكفي للعمل لعدة أيام CUT OUT

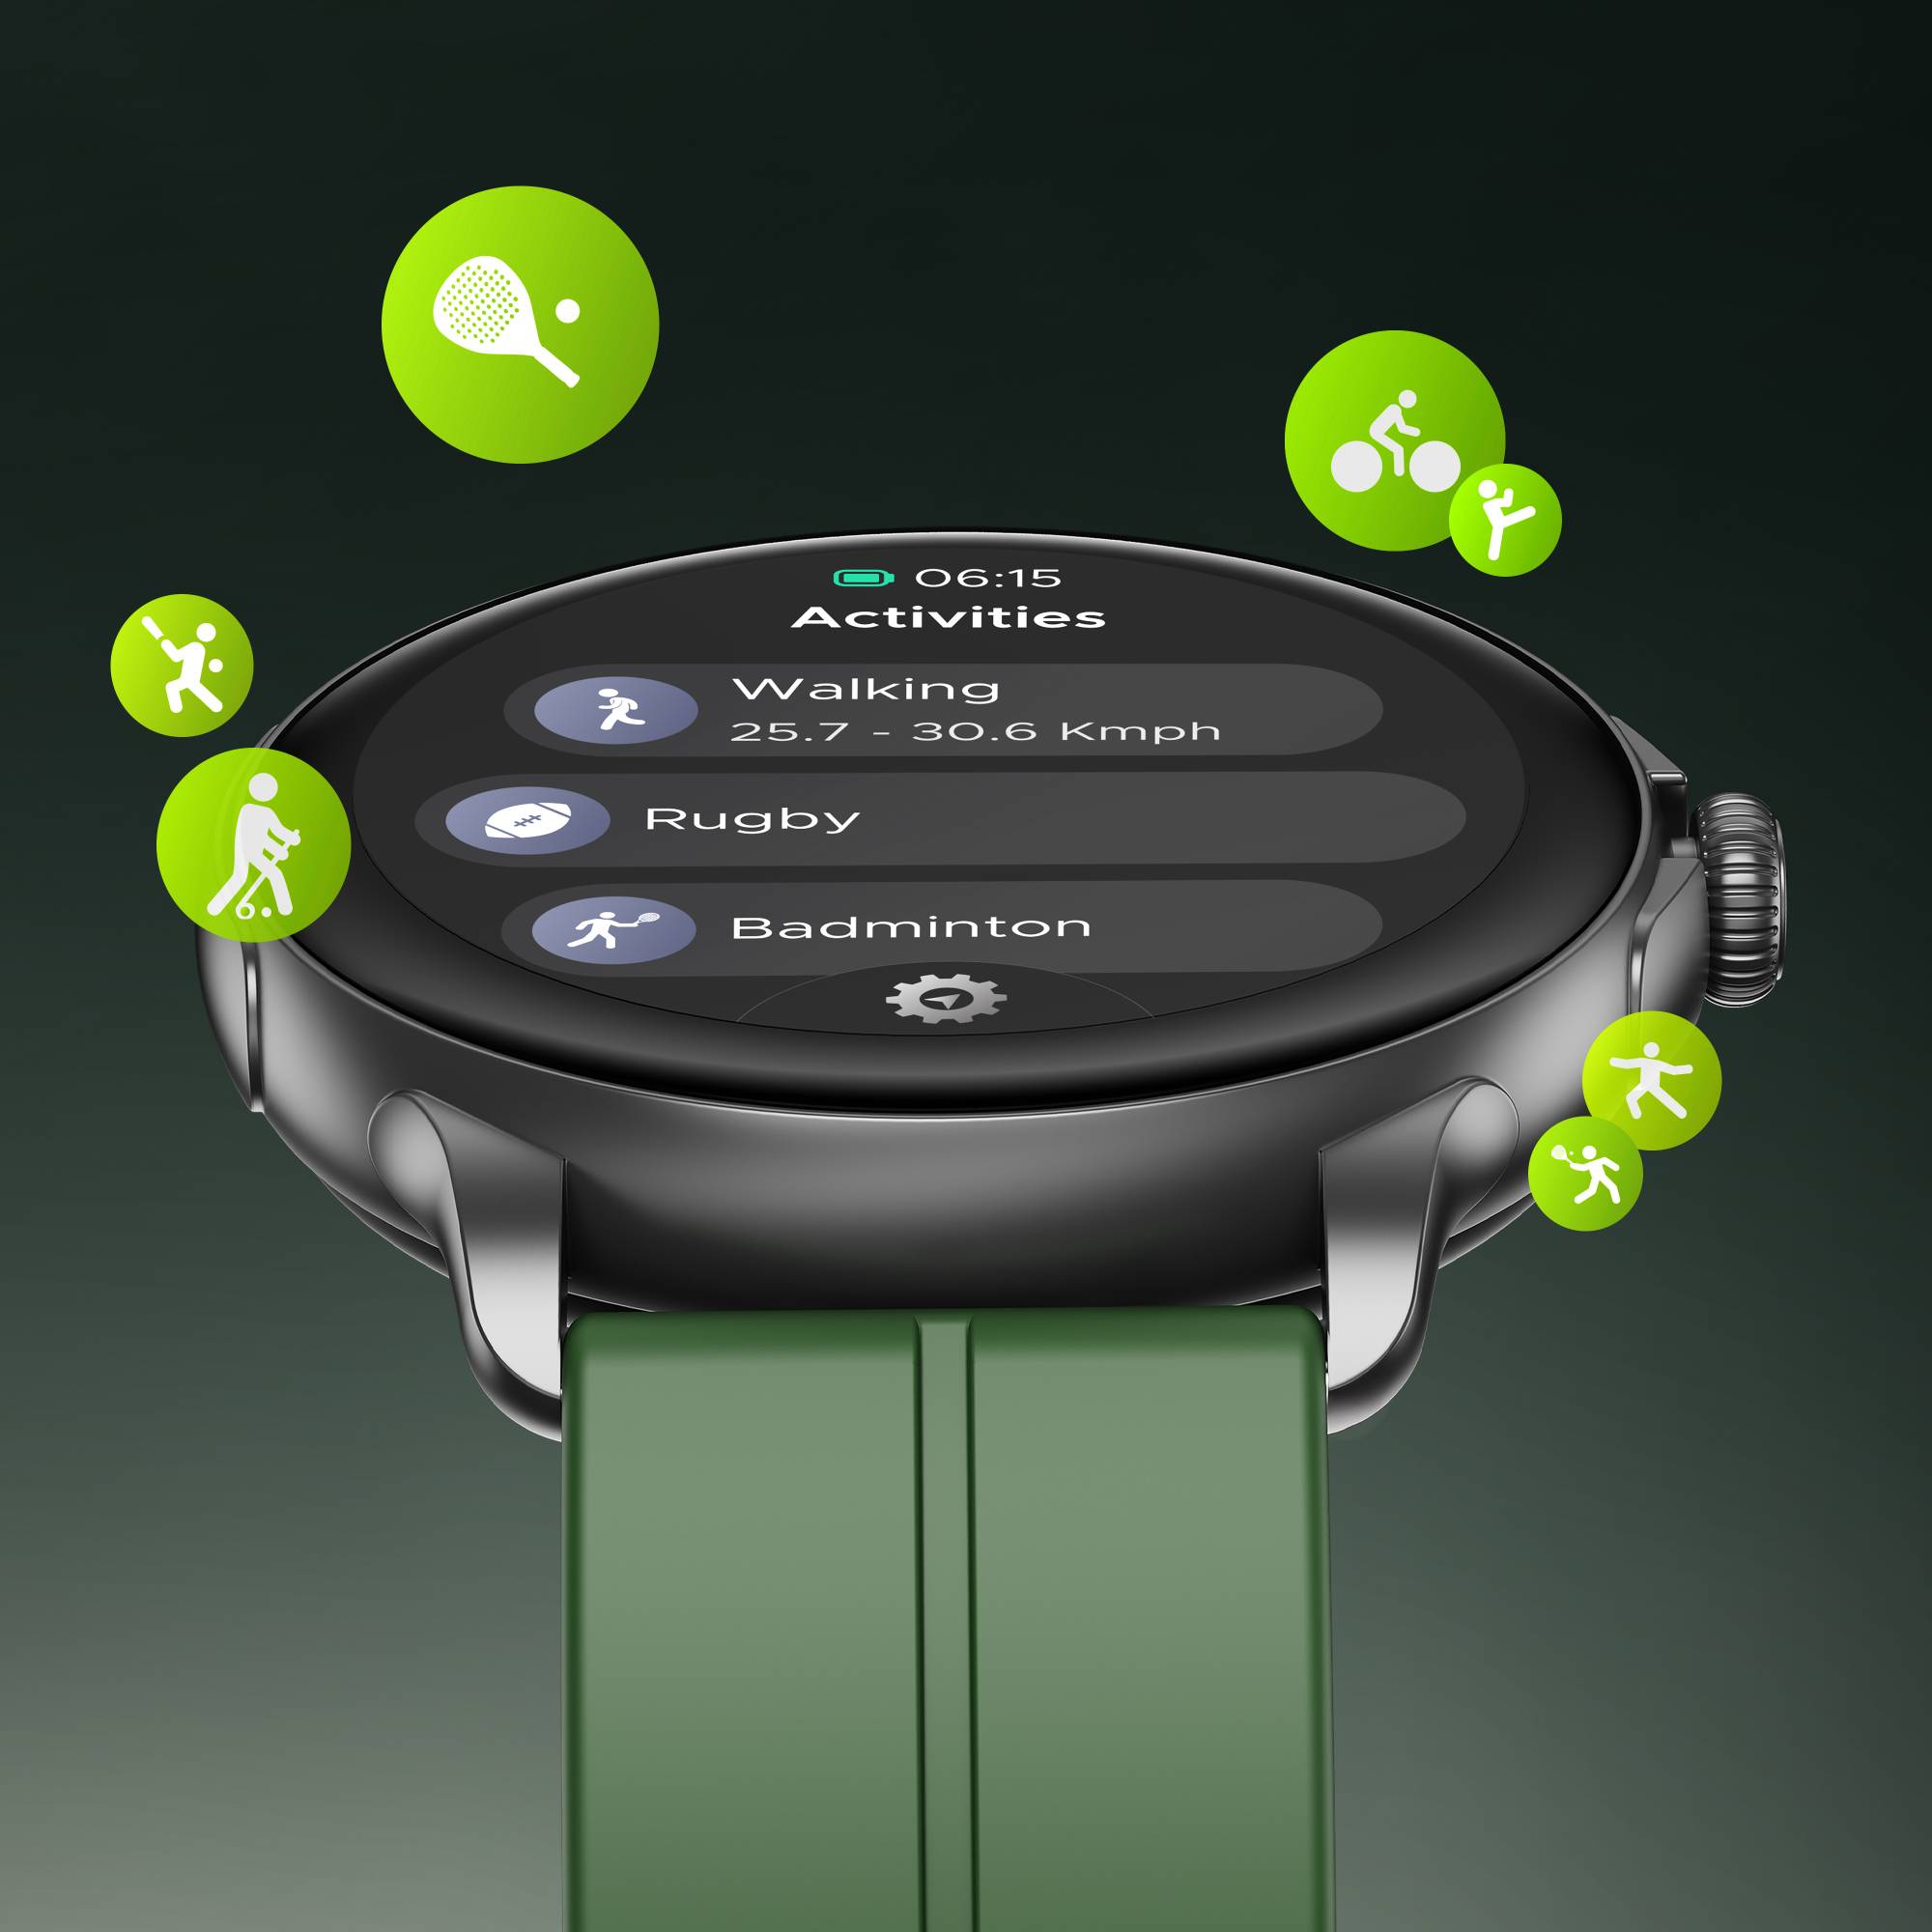
• العناية بالصحة واللياقة البدنية: تحتوي الساعة على منظومة متطورة من المستشعرات الدقيقة التي تتابع حالة المستخدم الصحية طوال الوقت، بما في ذلك مستشعر دقيق لمعدل ضربات القلب ونسبة الأكسجين بالدم. وتساعد هذه الأدوات الحيوية بتقديم قراءات فورية وموثوق بها تسهم برفع الوعي الصحي العام، وتتبع الأداء البدني بكل سهولة. وإلى جانب ذلك، تدعم الساعة تتبع أنماط النوم بدقة ومراقبة مستويات التوتر، فضلاً عن تتبع السعرات الحرارية المحروقة والخطوات اليومية، كما توفر أنماطاً رياضية متعددة تشمل أكثر من 700 نشاطاً بدنياً مختلفاً لتلبية تطلعات عشاق الرياضة بمختلف فئاتهم.

• طاقة تدوم وكفاءة عالية في كل استخدام: توفر الساعة تجربة استخدام عملية بفضل بطاريتها القوية التي تدوم لأيام طويلة بشحنة واحدة؛ ما يخفض من الحاجة إلى إعادة الشحن المتكرر. ويتيح نظام الشحن المغناطيسي السريع وسيلة سهلة ومريحة لاستعادة الشحنة بأسرع وقت ممكن. وتتضمن الساعة مزايا اتصال متطورة تتيح للمستخدم متابعة المكالمات وإجراء التنبيهات والاطلاع على الإشعارات المهمة مباشرة من معصمه، كما تتميز بمقاومتها الفائقة للماء والغبار وفق معيار IP68 (يمكن غمرها تحت المياه لعمق متر ونصف المتر ولمدة 30 دقيقة، مع مقاومة الغبار)؛ ما يمنحها موثوقية عالية في مختلف الظروف. وبالإضافة إلى ذلك، تحتوي الساعة على أدوات مساعدة يومية مفيدة، مثل تنبيهات الحركة والتذكير بشرب الماء ومتابعة حالة الطقس والتحكم بكاميرا الهاتف عن بعد.

يمكنك متابعة أكثر من 700 نشاط رياضي وصحي يومياً

مواصفات تقنية

-قطر الشاشة: 1.43 بوصة

-دقة الشاشة: 466x466 بكسل

-كثافة الصورة: 326 بكسل في البوصة

-تقنية عرض الصورة: AMOLED

شدة الإضاءة: 600 شمعة

-دعم التحدث مع الآخرين: نعم، بعد ربطها بالهاتف عبر تقنية «بلوتوث»

-شحنة البطارية: تكفي لعملها لنحو 5 أيام

-السُّمك: 11 مليمتراً

-الوزن: 65.5 غرام.


نظام طاقة احتياطي منزلي يعمل بالكهرباء أو بالألواح الشمسية

صندوق التوصيل الذكي
صندوق التوصيل الذكي
TT

نظام طاقة احتياطي منزلي يعمل بالكهرباء أو بالألواح الشمسية

صندوق التوصيل الذكي
صندوق التوصيل الذكي

يُعد نظام النسخ الاحتياطي المنزلي «أنكر سوليكس إي 10» من الأدوات التي تتمنى لو أنك لا تحتاج إليها أبداً. ومع ذلك، إذا انقطع التيار الكهربائي، فستغمرك السعادة لوجوده لديك، فهو يحافظ على إضاءة المنازل، واستمرار تشغيل الثلاجة، ويبقي منزلك دافئاً في الشتاء أو بارداً في الصيف. في الواقع، إنه يوفر لك نوعاً من راحة البال لا تُقدّر بثمن، ولا تدرك قيمتها الحقيقية إلا عند الحاجة إليها.

جميعنا، بالتأكيد، ننظر إلى انقطاع التيار الكهربائي في المنزل بوصفه أمراً مزعجاً. وفي بعض الأحيان، يقع هذا الانقطاع على نحو غير متوقع تماماً. لذا، فإن اختيار النظام المناسب لمنزلك، حسب ما تريد تشغيله وميزانيتك، خطوة بالغة الأهمية.

نظام النسخ الاحتياطي المنزلي «أنكر سوليكس إي 10»

نظام طاقة احتياطي

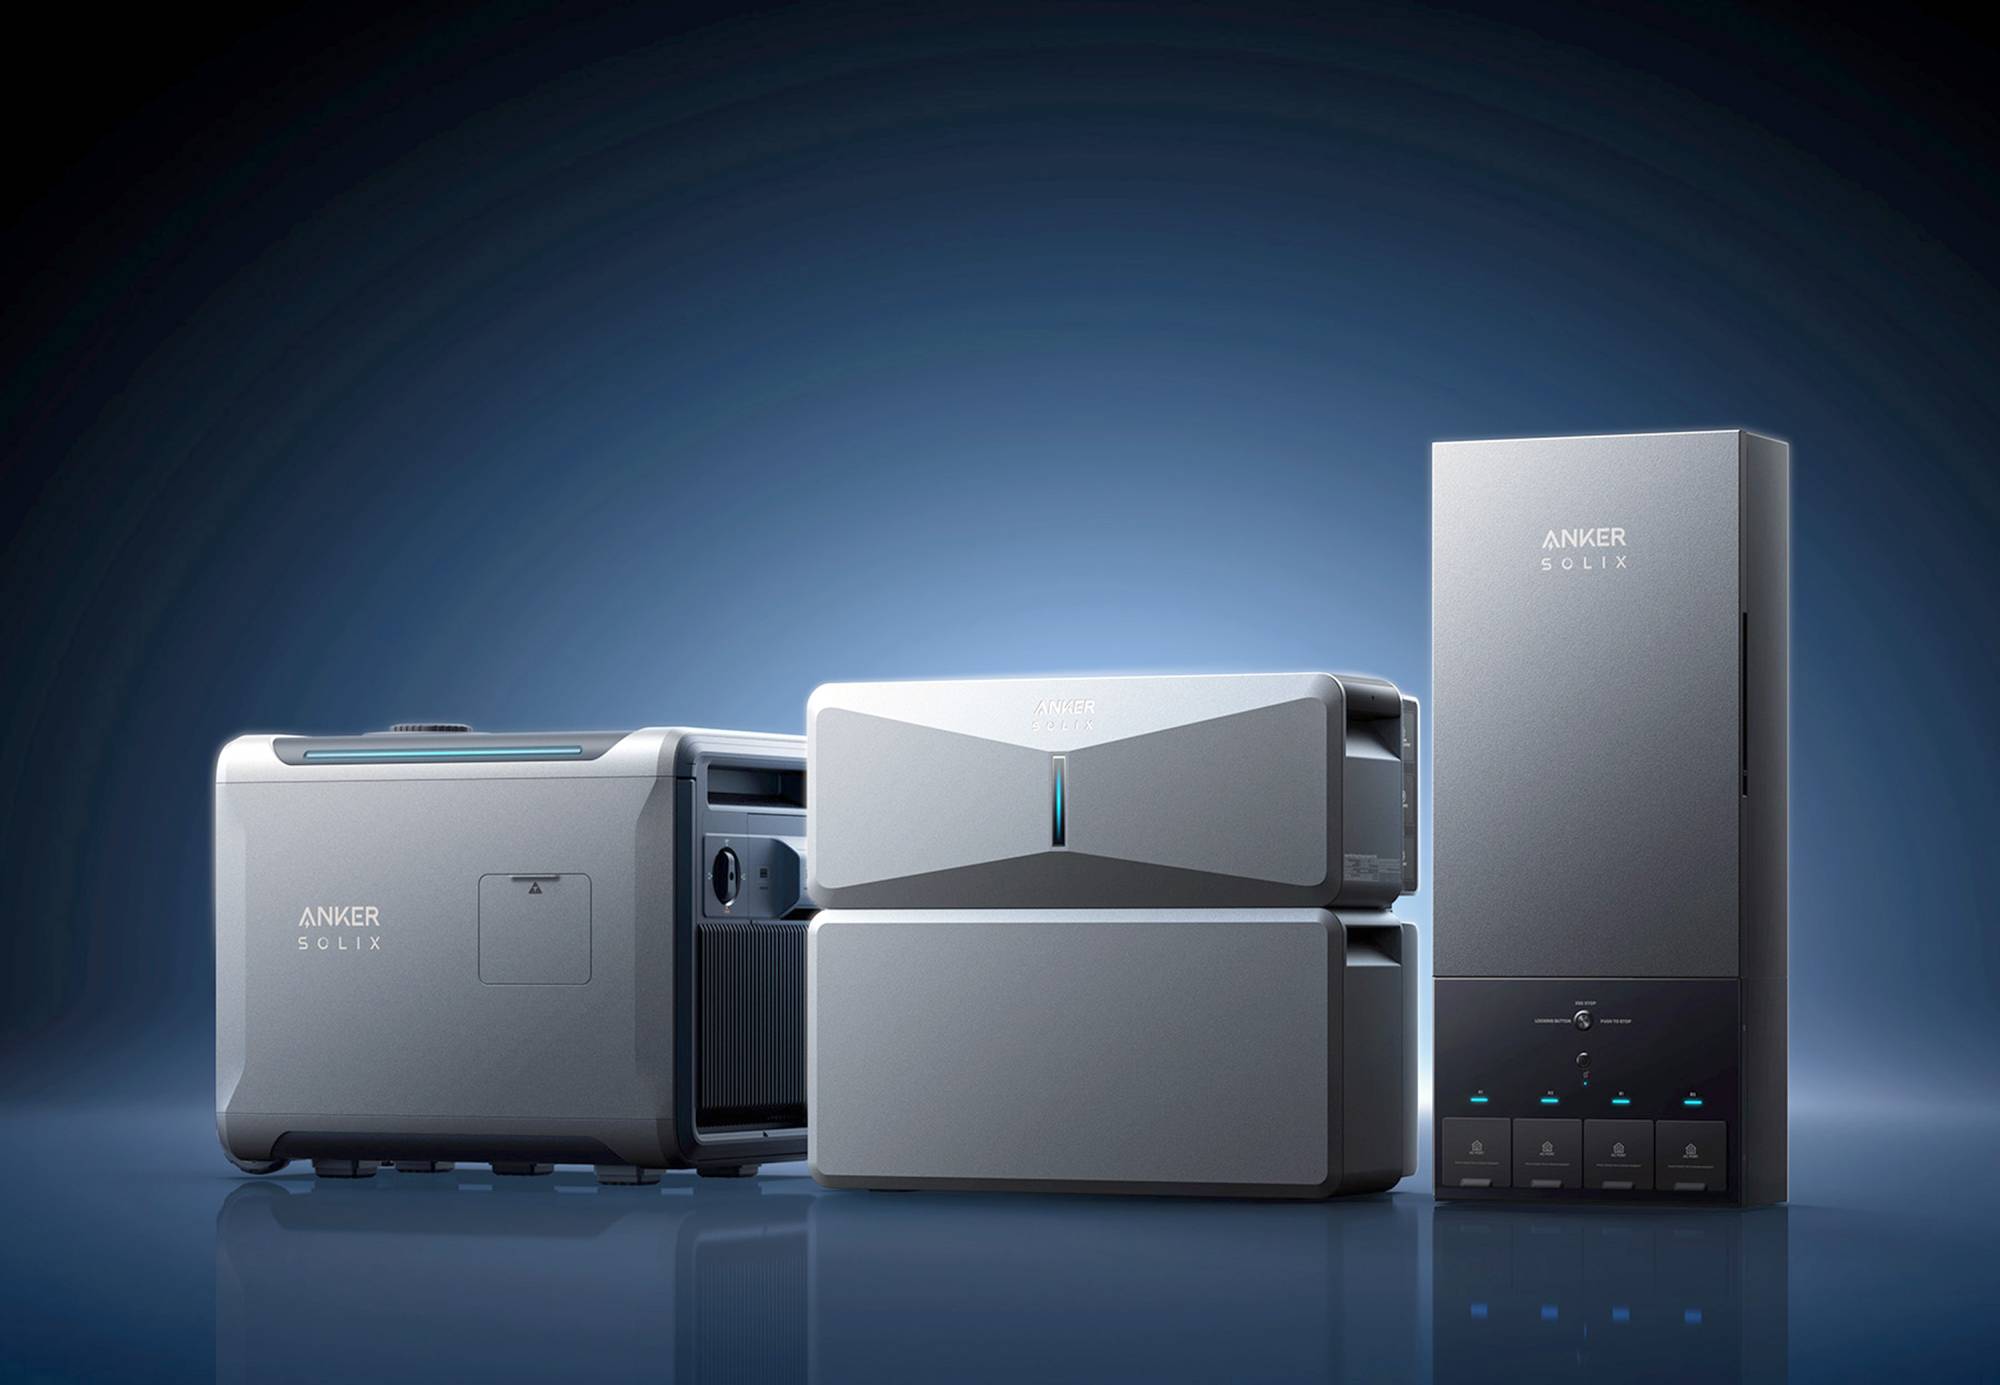
بوجه عام، يتألف نظام النسخ الاحتياطي المنزلي «أنكر سوليكس إي 10» Anker Solix E10 Home Backup System من مكونات عدة، ما يجعله قابلاً للتخصيص، وفقاً لما تريد تشغيله في أثناء انقطاع التيار. ومن الضروري الانتباه إلى أن هذا النظام ليس من النوعية التي يمكنك تفعيلها بنفسك، لأنه يرتبط بالكهرباء، وبإعادة تكوين صندوق الفيوزات، وما شابه ذلك. وعليه، فإنه ما لم تكن كهربائياً محترفاً، فإنني أوصي بشدة بالاستعانة بمحترف لتركيبه.

في البداية، حدد ما تريد تشغيله. لقد شرح الكهربائي الذي تحدثت معه الأمر بشكل مثالي على النحو الآتي: لديك هذا العدد من الأمبيرات في منزلك، وسيتولى نظام «أنكر سوليكس إي 10» الذي ستحصل عليه تشغيل هذا العدد. لذا، عليك الاختيار والانتقاء بين الأساسيات التي تريدها. فكّر فيما هو مهم: التدفئة، وتكييف الهواء، والأجهزة المنزلية.

يبدأ الأمر بصندوق توصيل ذكي (Smart Inlet Box) أو قاعدة طاقة «أنكر سوليكس» (Anker Solix Power Dock)، تليها منظومة البطاريات. ويعمل صندوق التوصيل الذكي كأنه مركز اتصال مباشر مصمم لوحدات «إي 10» الفردية. وفي أثناء انقطاع التيار، يمكنك بسرعة قلب مفتاح في لوحة النظام لتنشيط طاقة الاحتياطي.

في المقابل، تعمل قاعدة الطاقة «أنكر سوليكس» بوصفها لوحة ذكية أوتوماتيكية بالكامل، مصممة لتتوسع بحيث تدعم ما يصل إلى ثلاث وحدات «إي 10». وتتولى قاعدة الطاقة التبديل تلقائياً في أثناء انقطاع التيار الكهربائي، لضمان الحصول على اتصال سلس. وتتميز القاعدة بـ12 دائرة ذكية لإدارة الأحمال عبر التطبيق، وتتطلب تثبيتاً أكثر تعقيداً يجمع بين لوحتي الكهرباء الحاليتين لديك.

بعد ذلك، تضيف وحدة طاقة «أنكر سوليكس إي 10» وحزم البطاريات. وتعمل وحدة الطاقة كأنها عنصر تحكم في العاكس والشاحن. أما فيما يخص البطاريات، فحسب المعنى الحرفي، كلما زاد العدد كان ذلك أفضل. ومع صندوق التوصيل الذكي، يمكنك إضافة ما يصل إلى 5 حزم بطاريات، ليصبح المجموع 30 كيلوواط في الساعة. ويمكن لقاعدة طاقة «أنكر سوليكس» دعم ما يصل إلى ثلاث وحدات طاقة و15 حزمة بطاريات، ليصبح مجموع القدرة الكهربائية 90 كيلوواط في الساعة.

وكان أحد الأسئلة الأولى التي طرحتها: بمجرد اختيار النظام وتثبيته وجاهزيته، إلى متى يحتفظ بالشحنة بينما يكون في حالة عدم استخدام؟ وأجاب ممثل شركة «أنكر» بأنه إذا جرى إيقاف تشغيله بالكامل لفترة طويلة للغاية، عند شحن بنسبة 50 في المائة، وهي الحالة التي يصل عليها الجهاز عند الشراء، فسوف يتسنى له الاحتفاظ بنحو 40 في المائة بعد عام واحد في التخزين. ومع وحدة طاقة واحدة تعمل وإعداد مكوّن من بطاريتين، سيعمل لمدة 200 ساعة تقريباً بمجرد تركه في وضع الاستعداد.

وفيما يتعلق بالعمر الافتراضي والحفاظ على صحة البطاريات، قال: يستخدم نظام «إي 10» خلايا فوسفات حديد الليثيوم، المصنفة لـ4,000 دورة حياة عند الاحتفاظ بنسبة 80 في المائة من السعة. وتفقد بطاريات فوسفات حديد الليثيوم بعضاً من كفاءتها (ما يُعرف بالتقادم الزمني) على نحو أسرع قليلاً عندما تُترك دون استخدام، مقارنة بما إذا جرى شحنها وتفريغها على نحو منتظم. لذا، فإن أفضل ما يمكن فعله هو إبقاؤها مشحونة. وإذا كانت مخصصة لمهمة احتياطية بحتة، فحاول تدويرها مرة واحدة أسبوعياً تقريباً.

* خدمات «تريبيون ميديا».


جيش إلكتروني عابر للحدود... ما سر قوة قراصنة كوريا الشمالية؟

خبراء يشيرون إلى أن نهج كوريا الشمالية في شن الهجمات الإلكترونية شهد تحولاً جذرياً خلال العقد الماضي (رويترز)
TT

جيش إلكتروني عابر للحدود... ما سر قوة قراصنة كوريا الشمالية؟

خبراء يشيرون إلى أن نهج كوريا الشمالية في شن الهجمات الإلكترونية شهد تحولاً جذرياً خلال العقد الماضي (رويترز)

خلصت ثلاث شركات متخصصة في تحليل بيانات سلاسل الكتل (البلوك تشين) إلى أن عملية الاختراق الأخيرة التي استهدفت منصة «باينانس» كانت من تنفيذ قراصنة مدعومين من الدولة الكورية الشمالية، في وقت لا تزال فيه التحقيقات الرسمية في الحادثة جارية، وفقاً لصحيفة «إندبندنت».

وشهد يوم الخميس سرقة ما لا يقل عن ملياري دولار أميركي من محافظ منصة «باينانس»، في عملية يُعتقد أنها أكبر هجوم إلكتروني يستهدف منصة لتداول العملات الرقمية في العالم.

ورغم أن منصة «باينانس» والجهات الحكومية لم تستكملا تحقيقاتهما بعد، فإن ثلاث جهات متخصصة في أمن سلاسل الكتل، هي «تي آر إم لابس» (TRM Labs) و«تشيناليسيس» (Chainalysis) و«زاك إكس بي تي» (ZachXBT)، أشارت إلى تورط قراصنة مرتبطين ببيونغ يانغ في تنفيذ الهجوم.

وكشفت التحقيقات الأولية أن أحد المخترقين تمكن من إجراء معاملات غير مصرح بها، بعدما وصل إلى حاسوب محمول تعرض للاختراق، ويعود إلى أحد مهندسي منصة «باينانس» (Binance).

وتأتي هذه الحادثة بعد عملية اختراق استهدفت منصة «باي بيت» (Bybit) عام 2025، وتمكن خلالها قراصنة من كوريا الشمالية من سرقة مبلغ قياسي بلغ 1.5 مليار دولار.

ويرى خبراء أن أحد أبرز أسباب نجاح كوريا الشمالية في تنفيذ هجماتها السيبرانية يتمثل في اعتماد بيونغ يانغ، إلى حد كبير، على عناصر تعمل من خارج البلاد.

وذكرت شركة «تي آر إم لابس» في تقرير أصدرته يوم الجمعة أنه يمكن القول «بدرجة عالية من الثقة» إن الهجوم الأخير على منصة «باينانس» نفذته وحدة القرصنة الكورية الشمالية «تريدر ترايتر» (TraderTraitor)، المرتبطة بمجموعة «لازاروس» (Lazarus Group) المعروفة بهجماتها الإلكترونية.

وأوضحت الشركة أن تقييمها يستند إلى «معلومات استخباراتية قوية»، تشمل بيانات مستمدة من المعاملات المسجلة على سلاسل الكتل (On-chain)، إلى جانب معلومات من مصادر خارج هذه السلاسل (Off-chain).

بدوره، قال جوني ليفين، المسؤول في شركة «تشيناليسيس» المتخصصة في أمن سلاسل الكتل، إن عملية الاختراق «على الأرجح من تنفيذ المجموعة الكورية الشمالية (تريدر ترايتر)».

من الهجمات التخريبية إلى سرقة المليارات

يشير خبراء الأمن السيبراني إلى أن نهج كوريا الشمالية في شن الهجمات الإلكترونية شهد تحولاً جذرياً خلال العقد الماضي.

فبعدما كانت عملياتها تركز على التعطيل وإحداث الاضطرابات، كما حدث في الهجوم على شركة «سوني بيكتشرز» عام 2014، تحولت إلى استهداف محافظ العملات المشفرة والبنوك المركزية بهدف سرقة مبالغ مالية ضخمة.

وأظهر القراصنة الكوريون الشماليون قدرات متزايدة على اختراق الأنظمة المالية خارج البلاد، وتحويل الأموال المسروقة لتمويل برنامج بيونغ يانغ للأسلحة النووية.

وحذّرت وزارة الخارجية اليابانية، في تقرير صدر العام الماضي، من أن القدرات السيبرانية لبيونغ يانغ توسعت في ظل حكم الزعيم الكوري الشمالي كيم جونغ أون، لتتحول إلى «برنامج وطني متكامل» يتمتع بمستوى عالٍ من التطور، «يقترب من البرامج السيبرانية لكل من الصين وروسيا».

لماذا يعمل قراصنة كوريا الشمالية من الخارج؟

نظراً إلى القيود الشديدة المفروضة على الوصول إلى شبكة الإنترنت العالمية داخل كوريا الشمالية، فإن عمل قراصنتها انطلاقاً من دول مثل الصين وروسيا يتيح لهم الاستفادة من بنية تحتية رقمية أكثر تطوراً.

كما يوفر لهم استخدام عناوين بروتوكول إنترنت (IP) أجنبية غطاءً يساعد على إخفاء مواقعهم الحقيقية، ويجعل تعقب مصدر الهجمات السيبرانية أكثر صعوبة.

وذكرت وزارة الخارجية اليابانية، في أحد تقاريرها، أن عمليات القرصنة التي تنفذها كوريا الشمالية على مستوى العالم غالباً ما تُسهَّل عبر «شبكات تضم مواطنين كوريين شماليين في الخارج ومتواطئين أجانب».

ولا تقتصر أهمية وجود هؤلاء القراصنة خارج البلاد على تسهيل تنفيذ الهجمات وإخفاء مصادرها، بل تمتد إلى تمكينهم من التعاون مع شبكات مالية أجنبية لتحويل العملات المشفرة المسروقة إلى أموال نقدية تقليدية.

شعار منصة «باينانس» (رويترز)

جنوب شرق آسيا... هدف وقاعدة للعمليات السيبرانية

يحذر خبراء من أن منطقة جنوب شرق آسيا أصبحت ركيزة أساسية في الشبكة السيبرانية التابعة لنظام كيم جونغ أون، إذ تؤدي دوراً مزدوجاً، بوصفها هدفاً للهجمات وقاعدة تنطلق منها عمليات بيونغ يانغ الإلكترونية.

ووفقاً لتقرير صادر عن «مركز الدراسات الاستراتيجية والدولية» (CSIS)، نشرت كوريا الشمالية برمجيات خبيثة وأدوات تتيح الوصول غير المصرح به إلى البنية التحتية الرقمية لدول من بينها كمبوديا وتايلاند وإندونيسيا.

وقد أتاح لها ذلك مواصلة إخفاء عملياتها السيبرانية التي تنفذها على نطاق عالمي.

آلاف العملاء السيبرانيين بهويات زائفة

أشار تقرير صدر عام 2020 عن «مركز الأمن الأميركي الجديد» (Centre for a New American Security)، تناول الشبكة السيبرانية الخارجية لكوريا الشمالية، إلى أن الهند كانت من بين الدول التي ينشط فيها عملاء سيبرانيون كوريون شماليون.

وتفيد تقارير بأن العدد الإجمالي لهؤلاء العملاء المنتشرين حول العالم قد يصل إلى 6 آلاف عميل، يعملون في دول من بينها الصين والهند وروسيا وبيلاروسيا وماليزيا.

ويلجأ هؤلاء الأفراد إلى انتحال هويات مزيفة، مدّعين أنهم مواطنون من دول أخرى، بهدف الحصول على وظائف داخل شركات أجنبية.

ويخضع هؤلاء العملاء لبرامج إعداد وتدريب تبدأ منذ سن مبكرة، بإشراف من بيونغ يانغ، بهدف تأهيلهم للمشاركة في أجندة الحرب السيبرانية التي تتبناها كوريا الشمالية.