حصّن نفسك ضد تجسس الأجهزة الإلكترونية

نصائح لتعديل إعدادات الخصوصية في الجوالات والتلفزيونات الذكية ومواقع التواصل الاجتماعي
حصّن نفسك ضد تجسس الأجهزة الإلكترونية
TT

حصّن نفسك ضد تجسس الأجهزة الإلكترونية

حصّن نفسك ضد تجسس الأجهزة الإلكترونية

لم تعد مسألة التجسس الإلكتروني محصورة بـ«غوغل» و«فيسبوك» فحسب، إذ تبيّن أنّ أجهزة التلفزيون، ومزوّدي خدمات الهواتف الخلوية، وحتى حساباتكم على «لينكد إن» لها حصّة أيضاً في عملية استغلال بياناتكم الخاصّة. ولكن في حالات كثيرة، يمكنكم حماية أنفسكم من هذا الاستغلال إن ضبطتّم إعداداتها بالشكل الصحيح.
- إجراءات مضادة
أنا شخصياً عرفت أخيراً أنه وعلى الرغم من الفصاحة التي تتحدث بها الكثير من شركات التقنية، فإن قلّة منها فقط تتيح فعلياً للمستخدم أن يتحكّم ببياناته، في حين يختبئ معظمها خلف لوائح الخيارات الغامضة والمربكة. ومع أنني أعمل خبير تقنية محترفا، اكتشفت أنني تعرّضت للخداع وسلّمت بياناتي مرّات كثيرة للشركة المصنعة لجهاز التلفزيون الخاص بي، وإلى مزوّد خدمات جوالي الذكي.
يعمل الكثير من هذه الشركات على جمع البيانات حتى تتمكن من بيع إعلانات تتمحور حول سلوكياتنا ومجالات اهتمامنا.
فيما يلي، سأعرض عليكم بعض الخطوات التي تساعدكم على مقاومة هذا الاستغلال:
- أجهزة التلفزيون
- تلفازكم يراقبكم. تتيح إعدادات الضوابط الافتراضية التلقائية default غالباً (أو الشاشات التي نقرتم عبرها على كلمة «موافق» أثناء ضبط الجهاز) للتلفزيونات الذكية، وصناديق العرض وخدمات الكابل أن تتعقّب كمّاً معيناً من المعلومات الشخصية، لتتعرف إلى البرامج التي تشاهدونها والتطبيقات التي تستخدمونها.
- يعمل أحدث تلفزيون ذكي من سامسونغ، العلامة التجارية الأكثر مبيعاً، على تعقّب كيفية استخدامكم لتلفزيونكم لاستهدافكم بالإعلانات التي تبثها سامسونغ على لوائح خيارات شاشاتها. خلال الضبط، يشجعكم التلفزيون على الموافقة على مجموعة من الشروط والأحكام التي تتضمّن السماح بعرض «الإعلانات المبنية على مجالات اهتماماتكم». يمكنكم أن ترفضوها، ولكن في حال لم تلاحظوا ما هو الهدف منها، أو كنتم غير واثقين ما إذا كنتم تريدون الموافقة عليها، عليكم أن تدخلوا إلى عمق إعدادات التلفزيون لإيقاف هذا التعقب.
بواسطة جهاز التحكّم، اذهبوا إلى «إعدادات», «دعم», «شروط وسياسة», «إعلانات معروضة بناء على مجالات اهتماماتكم», واختاروا «تعطيل الخدمات التفاعلية». (على الإصدارات الأقدم من تلفزيونات سامسونغ، قد تجدون هذه الخطوات تحت عنوان لائحة «مركز الذكاء الرئيسي»).
وستجدون إعدادات شبيهة على التلفزيونات الذكية التي تصنّعها شركات إل جي، وسوني، و«فيزيو». وكل ما تخسرونه هو الإعلانات.
- موقع «لينكد إن»
يعتبر «لينكد إن» مصدر التطفّل في المكتب. وبناء على افتراض هذا الموقع بأنّكم ترغبون بعرض حياتكم العملية للآخرين، تكشف إعدادات الضوابط الافتراضية التلقائية للشبكة الاجتماعية الكثير عنكم.
تملك منصّة «لينكد إن» نحو 60 إعداداً خاصاً بالبيانات والخصوصية والإعلانات يمكنكم أنتم التحكّم بها. للوصول إلى هذه الإعدادات عبر تطبيق المنصّة بواسطة جوالكم، اضغطوا على صورتكم الموجودة في الزاوية اليسرى العليا، ثمّ انقروا على رمز الترس الموجود في الزاوية اليمنى.
ولتعديلها عبر موقع لينكد إن، اذهبوا من شاشة الجوال إلى «أنا»، وبعدها إلى «إعدادات».
يعتبر ملفّكم الشخصي على هذه المنصة مكشوفاً للجمهور ويمكن البحث عنه عبر غوغل. تتضمّن البيانات التي تتمّ مشاركتها غيابياً الاسمين الأول والثاني، وعدد جهات الاتصال، ومنشوراتكم على لينكد إن وتفاصيل عن تجاربكم المهنية الحالية والسابقة. يمكنكم تقليص هذه المعلومات الظاهرة بسهولة أكبر عبر موقع لينكد إن. اذهبوا إلى صفحة المنصة، اضغطوا على «إعدادات» وثمّ على «خصوصية»، وبعدها انقروا على «تغيير» و«تعديل» ملفّكم الشخصي. وهنا، يمكنكم تغيير ملفّكم الشخصي بشكل كامل واختيار التفاصيل التي لا مانع لديكم بمشاركتها.
- في كلّ مرّة تقومون فيها بتعديل ما على ملفّكم، تعرض منصّة «لينكد إن» التغييرات التي قمتم بها للجهات التي تتواصلون معها. يمكنكم أن تضعوا حداّ لهذه المشاركة المفرطة عبر الذهاب إلى «إعدادات» ثمّ «خصوصية» وبعدها انقروا على «تعديل الملف المشارك» وغيّروا الخيار إلى «لا».
- يصوّب «لينكد إن» إعلاناته بناء على بياناتكم الشخصية التي تدخلونها ومن خلال تعقّب مواقع إلكترونية أخرى تزورونها.
ويستخدم أيضاً بياناتكم لتصويب الإعلانات التي ترونها في منصات أخرى. يمكنكم أن تضعوا حداً لمعرفة المنصة بهذه الإعلانات من خلال الذهاب من الإعدادات إلى الإعلانات في التطبيقات. في هذا القسم، أنصحكم بأنّ تنقروا «لا» في غالبية الخيارات، من بينها «أفكار» (Insights) على المواقع التي زرتموها، والإعلانات خارج «لينكد إن» (جهات الاتصال، والموقع، والديموغرافيا، والشركات التي تتابعونها...) بالإضافة إلى التفاعلات مع الأعمال في أسفل الشاشة. أما الأمور التي ستخسرونها، فهي الإعلانات ذات الصلة والخصوصية التي قد تضمّ فرص عمل مهمة لكم.
- «تويتر»
على عكس منصات التواصل الاجتماعي الأخرى، يعرف معظم الناس سلفاً أنّ ما يفعلونه على «تويتر» مكشوف للجميع. لذا، لعلّكم لن تتفاجأوا إن عرفتم أن هذه المنصّة تبيع بدورها اهتماماتكم للمعلنين، تماماً كما يفعل «فيسبوك» و«لينكد إن».
- سيحاول موقع «تويتر» أن يستهدفكم بإعلاناته ليس بالاعتماد على ما تقومون به عبره فقط، بل أيضاً عبر نشاطكم خارج التواصل الاجتماعي، بواسطة المعلومات التي يشتريها من وكلاء بيع البيانات. عطلوا هذه العملية في تطبيق المنصّة الهاتفي من خلال الضغط على صورتكم الشخصية، ثمّ انقروا على «إعدادات» و«خصوصية», «خصوصية» و«سلامة», ثمّ ابحثوا في الخيارات للعثور على «إضفاء طابع شخصي» وانقروا على «بيانات»، ثمّ حوّلوا خياراتكم إلى «تعطيل» في كلّ الأقسام.
وما ستخسرونه، هو الإعلانات التي ترونها على «تويتر»، وأمور غيرها كالتوصيات وأخبار المناسبات، ستكون أقلّ صلة باهتماماتكم.
- خدمات الجوالات
- موقع «ياهو». لا يزال موقع ياهو، الذي يشكّل اليوم جزءا من شركة «أوث» وتملكه شركة «فيريزون»، يستخدم من قبل الملايين لخدمات البريد الإلكتروني، ولمتابعة الأخبار والبحث في الشبكة. وكما يفعل منافسه غوغل، يعمل ياهو على بيع المعلومات الخاصة بكم للمعلنين بهدف تحقيق المكاسب المادية.
ولكنّ الخبر الجيّد هنا هو أن ياهو يحتفظ بمعظم إعداداته في لوحة واحدة لإدارة الخصوصية: yahoo.mydashboard.oath.com
- خطط خدمات الجوال من شركات الاتصالات الأميركية. عند الاشتراك بشبكة إحدى الشرطات مثل AT&T، و«فيريزون»، و«تي - موبايل» و«سبرينت»، فإنها تستخلص البيانات عنكم.
لا أحد يملك معلومات عن الأماكن التي تزورونها وعن ما تقومون به أكثر من مزودي الخدمات الخلوية.
وعلى الرغم من أنّكم تدفعون لهم مقابل خدماتها مسبّقاً، يسعى البعض منها إلى تحقيق الأرباح من مبيع بياناتكم الخاصة أيضاً. ألا يجب أن تكون هي من تدفع لنا مقابل بياناتنا؟
في هذه الحالة، يجب أن تحرصوا على تعطيل «الإعلانات ذات الصلة» و«الإعلانات ذات الصلة المعززة» لجميع أرقام الجوال المسجّلة لديكم.
- موجه الإشارة
- أجهزة موجه الإشارة لاتصال الواي - فاي. تشمل المخاوف من موجه الإشارة مسألتي الأمن والخصوصية على حدّ سواء، إذ يختار معظم الناس «password» ككلمة مرور لموجّه الإشارة لديهم، الأمر الذي يعتبر مشكلة جدية، لأنّ أي شخص يملك الحدّ الأدنى من الخبرة التقنية يمكنه أن يدخل إلى إعدادات موجه الإشارة الذي تملكونه ويغيرها - أو أسوأ من ذلك، يمكنه أن يخترق أجهزتكم المتصلة بها.
يأتي الكثير من أجهزة موجه الإشارة بكلمة مرور عامة ويترك للمستخدمين مهمّة استبدالها، ولو أنّ معظم الناس لا يعلمون ذلك.
وتجدر الإشارة إلى أن كلمة المرور هذه ليست التي تستخدمونها للالتقاط إشارة الواي - فاي، بل الكلمة التي تدخلون فيها إلى لوحة التحكّم التي تشغّل الموجه. غالباً ما يكون اسم المستخدم المعيّن لها: Admin وكلمة المرور: Password.
إن الطريقة الوحيدة والشائعة التي يمكنكم عبرها الدخول إلى لوحة التحكّم الخاصة بموجه الإشارة خاصتكم هي الانضمام إلى شبكة المنزل ومن ثمّ إدخال العنوان الإلكتروني التالي إلى محرّك البحث الخاص بكم: http:--192.168.1.1-، وفي حال لم يعمل، أدخلوا الرابط التالي: http:--10.0.0.1- أو http:--routerlogin.net. وفي حال لم يعمل أي من الروابط المذكورة، حاولوا البحث عن اسم العلامة التجارية الخاص بموجه الإشارة خاصتكم على موقع غوغل وسجلوا دخولكم.
بعد الوصول إلى لوحة موجه الإشارة، حاولوا إدخال المعلومات التالية: اسم المستخدم: Admin وكلمة المرور: Password. وفي حال لم تسر الأمور كما يجب، هذا يعني أنكم على الأرجح استبدلتم كلمة المرور في وقت ما! أو ربّما يكون لموجه الإشارة لديكم كلمة مرور من الضوابط التلقائية، غير مألوفة، لذا يجب أن تبحثوا عبر غوغل عن اسم المستخدم التلقائي الذي تستخدمه العلامة التجارية المصنعة له. عندما تدخلون، اذهبوا إلى إعدادات، واستبدلوا كلمة المرور من خلال أخرى غير مألوفة.
وأثناء وجودكم على صفحة الإعدادات، حدّثوا البرنامج الخاص بموجه الإشارة (الذي يعرف بالـ«فيرموير»، لحماية أنفسكم من القراصنة.
- خدمة «بلومبيرغ»


مقالات ذات صلة

الصمود الرقمي... جاهزية سعودية لاستمرار الخدمات الحكومية

خاص مواطن ينقل الصورة من أحد المؤتمرات في الرياض (واس)

الصمود الرقمي... جاهزية سعودية لاستمرار الخدمات الحكومية

تستند الجاهزية الرقمية في السعودية إلى إدارة المخاطر واستمرارية الأعمال، لضمان توافر الخدمات الحكومية ومواكبة المتغيرات والاحتياجات اليومية.

عبير حمدي (الرياض)
شمال افريقيا وزير الثقافة الموريتاني والمتحدث باسم الحكومة الحسين ولد مدو (إعلام محلي)

موريتانيا تشن حملة على «شبكة ابتزاز» عبر الإنترنت

أعلنت الحكومة الموريتانية، مساء الأربعاء، توقيف ستة أشخاص خلال حملة أمنية لتعقب وتفكيك «شبكة ابتزاز مالي».

الشيخ محمد (نواكشوط)
العالم أقارب أحد الضحايا خلال جلسة محاكمة بائع السموم الكندي كينيث لو، الذي أقرّ بذنبه في 14 تهمة بالمساعدة على الانتحار بأونتاريو في كندا يوم 23 سبتمبر 2026 (أ.ف.ب)

كندا تحاكم رجلاً باع سموماً عبر الإنترنت للمساعدة على الانتحار

تُستأنف محاكمة رجل كندي باع سموماً في دول عدة عبر الإنترنت للمساعدة على الانتحار في 27 نوفمبر، وفق ما أعلنت المحكمة التي تنظر في القضية.

«الشرق الأوسط» (أوتاوا)
تكنولوجيا مجسمات مصغّرة لأشخاص يستخدمون أجهزة كمبيوتر أمام علم كوريا الشمالية (رويترز)

«وظيفة الأحلام» تصبح فخاً إلكترونياً... حملة مرتبطة بكوريا الشمالية تستهدف الباحثين عن عمل

تحوّلت عروض العمل الوهمية إلى وسيلة جديدة تستخدمها جهات مرتبطة بكوريا الشمالية لاختراق أجهزة الباحثين عن وظائف وسرقة بياناتهم وأصولهم الرقمية.

«الشرق الأوسط» (بيونغ يانغ)
أوروبا شارك في الدراسة التي أُجريت عبر الإنترنت بين 9 يونيو و6 يوليو 2026 ما مجموعه 2095 طفلاً ومراهقاً يعيشون بألمانيا تتراوح أعمارهم بين 8 و17 عاماً (رويترز)

دراسة: خُمس أطفال ومراهقي ألمانيا تعرّضوا لاستدراج جنسي على الإنترنت

أظهرت دراسة أن نحو خُمس الأطفال والمراهقين بألمانيا تعرّضوا، في وقت ما، للاستدراج الجنسي عبر الإنترنت، وفق ما نقلته «وكالة الأنباء الألمانية».

«الشرق الأوسط» (برلين)

«سبوتيفاي» توسّع الكتب الصوتية إلى أكثر من 180 سوقاً... والسعودية ضمن التوسع

تتيح الخدمة في الأسواق الجديدة أكثر من 350 ألف عنوان بأكثر من 120 لغة مع اختلاف النماذج والأسعار بحسب السوق (أدوبي)
TT

«سبوتيفاي» توسّع الكتب الصوتية إلى أكثر من 180 سوقاً... والسعودية ضمن التوسع

تتيح الخدمة في الأسواق الجديدة أكثر من 350 ألف عنوان بأكثر من 120 لغة مع اختلاف النماذج والأسعار بحسب السوق (أدوبي)

أعلنت «سبوتيفاي» توسيع خدمة الكتب الصوتية من 22 سوقاً إلى أكثر من 180 سوقاً بحلول نهاية 2026؛ في خطوة تشمل أسواقاً واسعة في الشرق الأوسط وأفريقيا وآسيا وأوروبا والأميركتين، وتمنح أكثر من 750 مليون شخص إمكانية الوصول إلى الكتب الصوتية عبر المنصة.

وتشمل القائمة المعلنة أسواقاً عربية عدة، من بينها السعودية والإمارات وقطر والكويت والبحرين وعُمان ومصر والأردن ولبنان والمغرب وتونس والجزائر وليبيا وفلسطين، ما يمنح التوسع بعداً إقليمياً واضحاً بعدما كانت الخدمة تتركز سابقاً بصورة أساسية في عدد محدود من الأسواق.

أكثر من 350 ألف عنوان للأسواق الجديدة

قالت «سبوتيفاي» إن المستخدمين في الأسواق الجديدة سيتمكنون من الوصول إلى أكثر من 350 ألف عنوان، ضمن مكتبة تغطي أكثر من 120 لغة. وتعمل الشركة مع أكثر من 300 ناشر حول العالم لتوسيع المحتوى المتاح بلغات وأسواق مختلفة.

ويختلف هذا الرقم عن الحجم الإجمالي لمكتبة الكتب الصوتية على المنصة، إذ تقول «سبوتيفاي» في بيانات أخرى إن كتالوجها العالمي تجاوز 700 ألف عنوان، فيما أشارت تقارير أحدث مرتبطة بإعلان فرانكفورت إلى أن العدد الإجمالي بات يتجاوز 800 ألف كتاب صوتي.

وفي السعودية، كانت الكتب الصوتية متاحة بالفعل قبل هذا الإعلان ضمن خدمة «بريميوم»، مع 12 ساعة استماع شهرياً للمشتركين المؤهلين وأكثر من 350 ألف عنوان ضمن كتالوج الاشتراك، إضافة إلى إمكانية شراء عناوين منفردة عبر مشغل الويب. وتظهر بيانات الدعم الرسمية أن السعودية والإمارات كانتا ضمن الأسواق الـ22 التي توفرت فيها الخدمة قبل التوسع العالمي الحالي.

ارتفع عدد مستمعي الكتب الصوتية شهرياً على «سبوتيفاي» بنحو 40 في المائة فيما زادت ساعات الاستماع بأكثر من 30 في المائة (أدوبي)

أسواق عربية جديدة

يعني الإعلان الجديد أن الانتشار الإقليمي يتسع إلى ما هو أبعد من السعودية والإمارات، ليشمل بقية أسواق الخليج ودولاً في المشرق وشمال أفريقيا. ولم تعلن «سبوتيفاي» حتى الآن نموذجاً موحداً للوصول إلى الكتب الصوتية في جميع هذه الأسواق. فالشركة توفر في بعض الدول 12 ساعة شهرياً ضمن اشتراك «بريميوم»، بينما تعتمد في أسواق أخرى بصورة أكبر على خدمة «Audiobooks+» التي تتيح شراء ساعات إضافية، إلى جانب خيار شراء كتاب محدد بشكل مباشر والاحتفاظ بإمكانية الاستماع إليه. وأكدت الشركة أن الأسعار ونماذج الوصول ستختلف بحسب السوق.

وتقول «سبوتيفاي» إن «Audiobooks+» تجاوزت مليون مشترك خلال ما يزيد قليلاً على عام واحد، فيما تجاوزت الإيرادات السنوية المتكررة للخدمة 100 مليون دولار. كما تسمح الإضافة لمشتركي خطط «Family» و«Duo» بالحصول على ساعات إضافية للاستماع، مع خطط لتوسيعها إلى فئات أخرى من المشتركين.

نمو في الاستماع

يأتي التوسع بعد ارتفاع عدد مستمعي الكتب الصوتية شهرياً على «سبوتيفاي» بنحو 40 في المائة خلال العام الماضي، بينما زاد إجمالي ساعات الاستماع بأكثر من 30 في المائة، وفق أرقام أعلنتها الشركة خلال معرض فرانكفورت للكتاب.

وكانت «سبوتيفاي» قد أشارت في وقت سابق من العام إلى أن ما يقارب نصف مستخدمي الكتب الصوتية لديها تقل أعمارهم عن 35 عاماً، فيما ارتفعت ساعات الاستماع بنسبة 60 في المائة بين عامي 2024 و2025.

تطور «سبوتيفاي» أدوات جديدة لاكتشاف الكتب ومتابعة الاستماع وخيارات مثل الساعات الإضافية وشراء الكتب بشكل منفصل (أدوبي)

أدوات جديدة لاكتشاف الكتب

إلى جانب التوسع الجغرافي، تعمل الشركة على تطوير تجربة الكتب داخل التطبيق. ومن بين الأدوات التي طرحتها «Page Match»، التي تسمح للمستخدم بالانتقال بين الكتاب الورقي أو الإلكتروني ونسخته الصوتية، عبر مطابقة الصفحة مع موضع الاستماع. وتقول «سبوتيفاي» إن أكثر من مليون شخص يستخدمون الميزة شهرياً.

كما أطلقت الشركة خلال 2026 أدوات لاكتشاف الكتب عبر قوائم وترشيحات مخصصة، إلى جانب البحث الحواري وإنشاء قوائم تشغيل للكتب الصوتية، في محاولة لدمج تجربة الكتب بصورة أعمق داخل التطبيق الذي يضم الموسيقى والبودكاست. ويستمر طرح الخدمة على دفعات حتى نهاية 2026، على أن تختلف مواعيد الإطلاق ونماذج الاشتراك والأسعار من سوق إلى آخر، بينما تمثل أسواق الشرق الأوسط جزءاً أساسياً من أكبر توسع جغرافي للكتب الصوتية على «سبوتيفاي» حتى الآن.


كيف يتنبأ «ChatGPT» بعمر المستخدم ويُفعّل تجربة المراهقين؟

يظل تاريخ الميلاد جزءاً من التقييم لكنه ليس العامل الوحيد في التصنيف (د.ب.أ)
TT

كيف يتنبأ «ChatGPT» بعمر المستخدم ويُفعّل تجربة المراهقين؟

يظل تاريخ الميلاد جزءاً من التقييم لكنه ليس العامل الوحيد في التصنيف (د.ب.أ)

كشفت «أوبن إيه آي» مزيداً من التفاصيل حول نظام التنبؤ بالعمر داخل «شات جي بي تي»، الذي يستخدم إشارات مرتبطة بالحساب وسلوك الاستخدام لتقدير ما إذا كان المستخدم قد يكون دون 18 عاماً، بدلاً من الاعتماد فقط على تاريخ الميلاد المُدخل عند إنشاء الحساب. وإذا رجّح النظام أن الحساب يعود إلى مراهق مؤهل، يتم تفعيل تجربة «ChatGPT for Teens» تلقائياً مع ضوابط إضافية للمحتوى وبعض القيود على الميزات.

وحسب «أوبن إيه آي»، ينظر نظام التنبؤ بالعمر إلى مجموعة من الإشارات، من بينها الموضوعات العامة التي يناقشها المستخدم، والأوقات التي يستخدم فيها «ChatGPT»، وكيفية وتوقيت استخدام الحساب، وأنماط النشاط عبر الزمن، إضافة إلى عمر الحساب نفسه. ولا يحل هذا النظام محل تاريخ الميلاد، بل يعمل كطبقة أمان إضافية. ولهذا يمكن للحساب أن يُصنّف ضمن تجربة المراهقين حتى لو كان المستخدم قد أدخل تاريخ ميلاده عند التسجيل، في حال أظهرت الإشارات الأخرى احتمال أن يكون دون 18 عاماً. كما تقر الشركة بأن النظام قد يخطئ في بعض الحالات.

يظل تاريخ الميلاد جزءاً من التقييم لكنه ليس العامل الوحيد في التصنيف (د.ب.أ)

ماذا يتغير للمستخدمين دون 18 عاماً؟

عندما يُصنّف الحساب على أنه قد يعود إلى مستخدم مراهق، يمكن لـ«ChatGPT» تفعيل تجربة مخصصة تتعامل بحذر أكبر مع بعض أنواع المحتوى، مثل العنف الصريح، والتحديات التي قد تشجع على سلوك خطير، وأدوار المحادثة الجنسية أو العاطفية أو العنيفة، إضافة إلى المحتوى الذي يروّج لمعايير جمال متطرفة أو حميات غير صحية أو التنمر المرتبط بصورة الجسد.

ولا يحتاج المستخدم إلى تفعيل التجربة يدوياً، إذ تقول «أوبن إيه آي» إنها تُطبَّق تلقائياً على الحسابات المؤهلة. ويظل الحساب فعالاً، مع استمرار إمكانية استخدام «ChatGPT» للتعلم والإبداع وطرح الأسئلة، فيما تؤكد الشركة أنها لا تعرض إعلانات على حسابات المراهقين.

أدوات تعليمية وضوابط عائلية

كانت «أوبن إيه آي» قد وسعت عالمياً تجربة «ChatGPT for Teens» مع مجموعة من الأدوات المخصصة للاستخدام اليومي والدراسة. ومن بينها ( Study Mode) الذي يوجه المستخدم عبر خطوات وأسئلة بدلاً من تقديم الإجابة مباشرة، ويمكن اقتراحه عند استخدام المنصة في الواجبات أو التعلم. كما تتضمن التجربة ميزات مثل (Quiet Hours) التي تتيح تحديد فترات زمنية للحد من الوصول إلى الخدمة.

ويمكن للآباء أو الأوصياء ربط حساباتهم بحساب المراهق عبر أدوات الرقابة الأبوية، بما يسمح بإدارة بعض الإعدادات. وتوضح «أوبن إيه آي» أن هذه الضوابط لا تمنح الوالدين حق الاطلاع على محادثات المراهق نفسها.

شملت تجربة المراهقين أدوات دراسة ورقابة أبوية وفترات هدوء للاستخدام (د.ب.أ)

ماذا يحدث إذا أخطأ النظام؟

إذا كان المستخدم يبلغ 18 عاماً أو أكثر ووُضع في تجربة المراهقين عن طريق الخطأ، فيمكنه مراجعة تصنيف العمر من خلال (الإعدادات> الحساب > العمر )، ثم استخدام خيار التحقق من العمر إذا كان متاحاً في حسابه.

وتعتمد «أوبن إيه آي» على شركة خارجية تُدعى (Persona) لإجراء عملية التحقق. وقد يُطلب من المستخدم، حسب البلد، تقديم صورة حية للوجه أو وثيقة هوية حكومية أو كليهما. وتقول الشركة إن «Persona» تحذف صورة الهوية أو صورة الوجه خلال سبعة أيام من التحقق، بينما لا تتلقى «أوبن إيه آي» نسخة من الهوية أو الصورة نفسها، بل المعلومات اللازمة لتحديد التجربة المناسبة للحساب. وإذا ثبت أن المستخدم فوق 18 عاماً، فتُزال ضوابط المراهقين. أما إذا أظهرت عملية التحقق أن الحساب ينبغي أن يبقى ضمن تجربة المراهقين، فقد تستمر الحماية أو تُعاد إلى الحساب.

طبقة أمان إضافية

توضح «أوبن إيه آي» أن التنبؤ بالعمر ليس نظاماً نهائياً للحكم على عمر المستخدم، بل آلية إضافية تساعدها على تطبيق التجربة المناسبة للحسابات الأصغر سناً. وإذا اختار المستخدم التحقق من عمره عبر «Persona»، فإن الشركة تقول إنها لن تستمر بعد ذلك في تشغيل نظام التنبؤ بالعمر على ذلك الحساب. بهذا النهج، تجمع «أوبن إيه آي» بين تاريخ الميلاد، وإشارات الاستخدام، والتحقق الخارجي من العمر، بهدف تحديد متى يجب تطبيق الضوابط المخصصة للمراهقين داخل «تشات جي بي تي».


أكثر من 31 ألف رسالة احتيالية تستغل خدمات «مايكروسوفت» الرسمية

بعض الرسائل الاحتيالية تصل عبر إشعارات رسمية وتتضمن رموز تحقق لم يطلبها المستخدم (رويترز)
TT

أكثر من 31 ألف رسالة احتيالية تستغل خدمات «مايكروسوفت» الرسمية

بعض الرسائل الاحتيالية تصل عبر إشعارات رسمية وتتضمن رموز تحقق لم يطلبها المستخدم (رويترز)

رصدت شركة «كاسبرسكي» أكثر من 31 ألف رسالة بريد إلكتروني احتيالية خلال الفترة بين 1 أغسطس (آب) و18 سبتمبر (أيلول) 2026، اعتمدت على روابط شرعية مرتبطة بخدمات «مايكروسوفت» لإعادة توجيه المستخدمين إلى مواقع خبيثة، في أسلوب يجعل الرسائل أكثر إقناعاً وأصعب في الاكتشاف بالطرق التقليدية.

وتستغل الحملة آلية المصادقة في خدمة «مايكروسوفت إنترا Microsoft Entra»، إذ ينشئ المهاجمون تطبيقات مسجلة داخل المنصة ويحددون عنوان إعادة توجيه يقود إلى موقع خبيث. وبعد ذلك تُرسل إلى الضحية روابط تبدو مرتبطة ببنية «مايكروسوفت» الرسمية، لكنها تنتهي في موقع مصمم لسرقة البيانات أو دفع المستخدم إلى تنزيل برمجيات خبيثة.

استغلال مسار مصادقة شرعي

حسب «كاسبرسكي»، يبدأ المهاجم بإنشاء حساب «مايكروسوفت» وتسجيل الدخول إلى مركز الإدارة الخاص بـ«Microsoft Entra»، ثم ينتقل إلى قسم تسجيل التطبيقات لإنشاء تطبيق جديد.

وفي أثناء عملية التسجيل، تسمح الخدمة بتحديد عنوان إعادة توجيه ينتقل إليه المستخدم بعد استكمال التحقق. وهنا يضع المهاجم عنوان موقعه الخبيث، ثم يستخدم رابط إعادة التوجيه المرتبط بالتطبيق المسجل داخل رسائل التصيد.

وعندما ينقر المستخدم على الرابط، قد يمر أولاً عبر نطاق يبدو تابعاً لـ«مايكروسوفت»، قبل أن يصل إلى الموقع الذي يتحكم فيه المهاجم. وتزيد هذه الخطوة من صعوبة التمييز بين الرسالة الأصلية والاحتيالية، خصوصاً بالنسبة إلى المستخدمين الذين اعتادوا البحث عن نطاقات الشركات المعروفة للتحقق من مصداقية الروابط.

يعتمد المهاجمون على إعدادات داخل «Microsoft Entra» لجعل الرسائل أكثر إقناعاً (الشركة)

رسائل تبدو كأنها حقيقية

لم يقتصر الاستغلال على روابط إعادة التوجيه، إذ رصد الباحثون أيضاً طريقة أخرى تستخدم مركز إدارة «مايكروسوفت إنترا» لإدخال محتوى احتيالي داخل إشعارات شرعية ترسلها الخدمة نفسها.

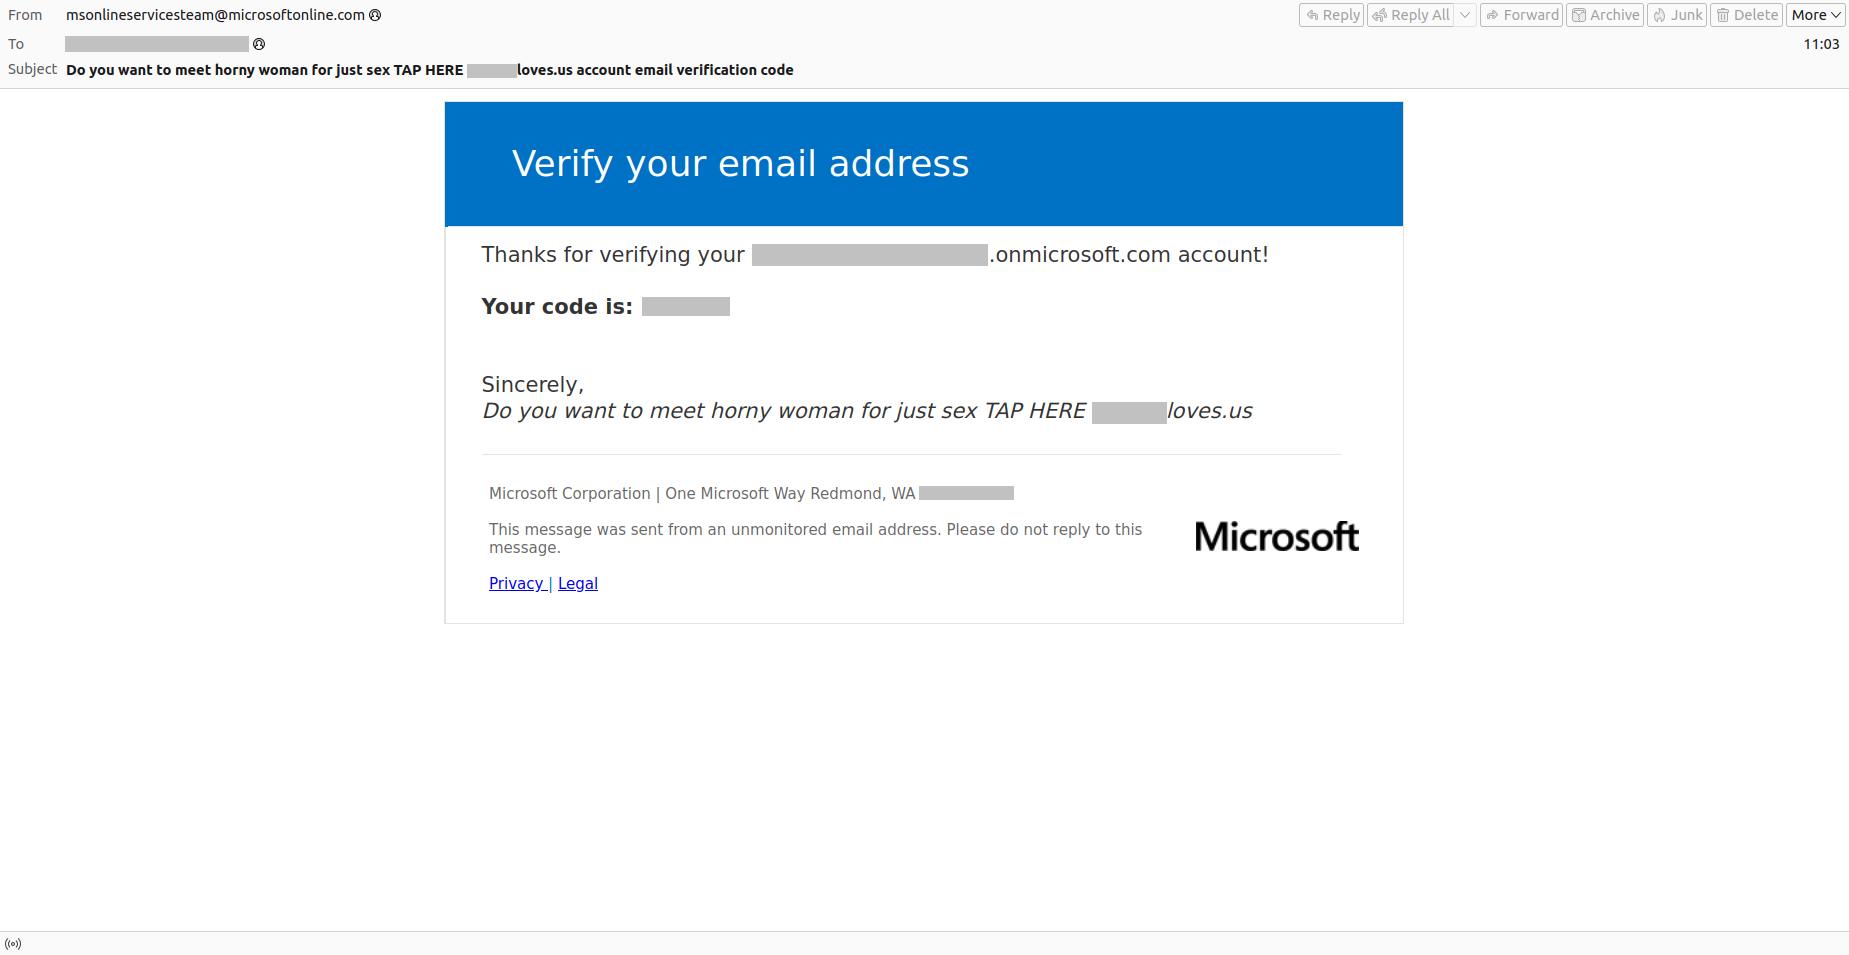
ووفق التقرير، ينشئ المهاجمون حسابات وهمية داخل المنصة، ثم يضيفون عنوان البريد الإلكتروني الحقيقي للضحية بوصفه بريداً احتياطياً يمكن استخدامه لتسلم رموز التحقق أو إعادة تعيين كلمات المرور.

بعد ذلك، يتلقى الضحية رمز تحقق لم يطلبه، لكن الرسالة نفسها تحتوي على نص أضافه المهاجم داخل الحقول المرتبطة بالحساب الوهمي، مما يجعل البريد يبدو في ظاهره كأنه صادر من نظام رسمي تابع لـ«مايكروسوفت».

هجمات أصعب في الاكتشاف

تكمن خطورة الأسلوب في أن المهاجم لا يكتفي بانتحال هوية شركة معروفة، بل يستخدم فعلياً أجزاء من بنيتها وخدماتها الشرعية. ويقول أندري كوفتون، مدير مجموعة حماية البريد الإلكتروني من التهديدات لدى «كاسبرسكي»، إن هذا النوع من الهجمات يرفع مستوى المصداقية بشكل كبير ويجعل المؤشرات المعتادة للتصيد أقل فاعلية. فوجود رابط تابع لخدمة حقيقية أو وصول إشعار من نظام رسمي لا يعنيان بالضرورة أن محتوى الرسالة آمن.

وتشير الشركة إلى أن اكتشاف هذا النوع من الاحتيال بالاعتماد على المستخدم وحده يصبح أكثر صعوبة، لأن الرسالة لا تحمل بالضرورة العلامات التقليدية المعروفة، مثل اسم نطاق مزيف أو أخطاء واضحة في هوية المرسل.

بعض الرسائل الاحتيالية تصل عبر إشعارات رسمية وتتضمن رموز تحقق لم يطلبها المستخدم (رويترز)

حماية متعددة الطبقات

توصي «كاسبرسكي» المؤسسات باستخدام حلول متقدمة لحماية البريد الإلكتروني، خصوصاً تلك القادرة على تحليل الروابط والسلوكيات المشبوهة بدلاً من الاكتفاء بفحص عنوان المرسل أو النطاق.

وتقول الشركة إن حلولها تعتمد على طبقات متعددة من الحماية، تشمل خوارزميات تعلم الآلة ومراقبة السلوك في الوقت الحقيقي وتقنيات مكافحة التصيد. كما تشير إلى أن بعض أدواتها المخصصة للمستخدمين الأفراد تتضمن وظائف للتحقق من تسرب البيانات ومخاطر سرقة الهوية.

وتبرز هذه الحملة تحولاً في أساليب التصيد، حيث لم يعد المهاجمون يعتمدون فقط على تقليد الشركات الكبرى، بل أصبحوا يبحثون عن طرق لاستغلال خدماتها الشرعية نفسها لإضفاء مزيد من المصداقية على الرسائل والروابط التي يستخدمونها.