تقرير: 95 % ممن يلغون اشتراكاتهم السنوية في التطبيقات لا يعودون

الشهر الأول يحسم قرار الاشتراك

إلغاء الاشتراك السنوي في التطبيقات غالباً يعني أن المستخدم لن يعود لاحقاً (شاترستوك)
TT

تقرير: 95 % ممن يلغون اشتراكاتهم السنوية في التطبيقات لا يعودون

إلغاء الاشتراك السنوي في التطبيقات غالباً يعني أن المستخدم لن يعود لاحقاً (شاترستوك)

لم تعد اشتراكات التطبيقات مجرد خيار إضافي داخل متاجر التطبيقات، بل أصبحت نموذجاً رئيساً لإيرادات كثير من المطورين، خصوصاً في تطبيقات الإنتاجية، والتعليم، والصحة، والترفيه، والأدوات المدعومة بالذكاء الاصطناعي. لكن تقريراً جديداً من شركة «ريغنيوكات» (RevenueCat) يقول إنه عندما يلغي المستخدم اشتراكه السنوي، فإن احتمالات عودته تكون ضعيفة جداً.

بحسب الجزء الثاني من تقرير «State of Subscription Apps 2026»، فإن 95 في المائة من مستخدمي الاشتراكات السنوية الذين يلغون اشتراكاتهم لا يعودون لاحقاً. التقرير يستند إلى بيانات من أكثر من 115 ألف تطبيق عبر فئات مختلفة، تغطي أكثر من 16 مليار دولار من الإيرادات.

الشهر الأول حاسم

تكشف البيانات أن إلغاء الاشتراكات السنوية لا يحدث بطريقة عشوائية على مدار العام. فالشهر الأول وحده يمثل 35 في المائة من جميع عمليات إلغاء الاشتراك السنوي، مع اختلاف واضح بين الفئات. في تطبيقات التسوق، تحدث نحو نصف عمليات الإلغاء السنوية في الشهر الأول، بينما تصل النسبة في تطبيقات التعليم إلى نحو 30 في المائة.

هذه الأرقام تعني أن المستخدم لا ينتظر دائماً نهاية العام ليقرر ما إذا كان التطبيق يستحق الاستمرار. وفي كثير من الحالات، يتخذ القرار مبكراً جداً، ربما بعد تجربة أولية لا تقنعه بالقيمة، أو بعد أن يكتشف أن الاستخدام الفعلي أقل من توقعاته عند الدفع.

فبعد الشهر الأول، تتراجع عمليات الإلغاء إلى مستويات أقل تتراوح بين 3 و7 في المائة شهرياً في الفترة من الشهر الثالث إلى الحادي عشر. لكن التقرير يرصد ارتفاعاً جديداً في الشهر الثاني عشر، عندما يقترب موعد التجديد، حيث تصل عمليات الإلغاء إلى ما بين 9 و14 في المائة عبر مختلف الفئات.
الاشتراكات السنوية تمنح المطورين قيمة أعلى لكنها تزيد صعوبة استعادة المستخدم بعد الإلغاء (شاترستوك)

قرار يُتخذ خلال ساعات

لا تقتصر المشكلة على الاشتراكات السنوية المدفوعة. فالتقرير يرصد أيضاً أن المستخدمين باتوا يحسمون موقفهم من الفترات التجريبية بسرعة كبيرة. أكثر من نصف عمليات إلغاء التجارب التي تستمر ثلاثة أيام تحدث في اليوم الأول نفسه، وتحديداً 55.4 في المائة منها في اليوم صفر. أما في التجارب ذات الأيام السبعة، فنسبة الإلغاء تبلغ في اليوم الأول 39.8 في المائة، وتصل إلى 35.7 في المائة للتجارب التي تستمر 14 يوماً، و31.1 في المائة للتجارب ذات الثلاثين يوماً.

وتظهر الصورة أكثر وضوحاً عند النظر إلى اليومين الأولين، حيث إن 84 في المائة من إلغاءات التجارب التي تستمر ثلاثة أيام تحدث بين اليوم صفر واليوم الأول، وكذلك 64 في المائة من إلغاءات التجارب التي تستمر سبعة أيام. هذا يعني أن النافذة المتاحة أمام التطبيق لإثبات قيمته أصبحت قصيرة جداً.

العودة نادرة

أبرز ما يلفت إليه التقرير أن استعادة المستخدم بعد إلغاء الاشتراك السنوي تبدو صعبة للغاية. فمعدل إعادة تنشيط الاشتراكات السنوية لا يتجاوز 5 في المائة خلال عام واحد، ويتراوح بين 3 و8 في المائة بحسب فئة التطبيق. في المقابل، يعود مشتركو الخطط الشهرية بمعدل أعلى بكثير، إذ تصل إعادة تنشيطهم إلى 20 في المائة خلال عام، أي أربعة أضعاف تقريباً.

هذا الفارق يغير طريقة النظر إلى قيمة الخطط السنوية، والشهرية. فالاشتراك السنوي يمنح المطور دخلاً أكبر في البداية، لكنه قد يجعل قرار الإلغاء أكثر نهائية. أما الاشتراك الشهري، فرغم أنه يبدو أقل قيمة فورياً، فإنه يترك باب العودة مفتوحاً بدرجة أكبر، خصوصاً في التطبيقات التي يستخدمها الناس حسب الحاجة.

وتظهر هذه النقطة بوضوح في تطبيقات الإنتاجية، وهي فئة تقودها بشكل متزايد أدوات الذكاء الاصطناعي. فقد سجلت أعلى معدل لإعادة تنشيط الاشتراكات الشهرية عند 36.1 في المائة، ما يعكس سلوك مستخدمين قد يلغون الاشتراك عندما لا يحتاجون إلى الأداة، ثم يعودون إليها عند ظهور حاجة جديدة.

قيمة ومخاطر عالية

رغم صعوبة استعادة المستخدمين الذين يلغون، تبقى الاشتراكات السنوية الأكثر قوة من حيث الاحتفاظ بمن يصلون إلى مرحلة التجديد. فالتقرير يذكر أن الخطط السنوية تجدد بمعدل 83.4 في المائة إجمالاً، وهو أكثر من أربعة أضعاف معدل الخطط الأسبوعية البالغ 18.7 في المائة، ونحو ضعف معدل الخطط الشهرية البالغ 39.2 في المائة.

لكن هذه القوة تظهر بعد تجاوز المرحلة الأولى. فالمستخدمون الذين يجددون اشتراكهم السنوي للمرة الأولى يصبحون أكثر التزاماً لاحقاً. معدلات التجديد الأولى تقع في نطاق متوسط بين 23 و40 في المائة بحسب الفئة، ثم ترتفع في التجديد الثاني إلى 44 و64 في المائة، وفي التجديد الثالث إلى 56 و70 في المائة.

بمعنى آخر، الاشتراك السنوي يحمل معادلة مزدوجة: المستخدم الذي يبقى قد يتحول إلى مشترك عالي الولاء، لكن المستخدم الذي يلغي يصبح غالباً خارج دورة الإيرادات بشكل شبه دائم.
كثير من المستخدمين يحسمون قرارهم بشأن التجربة المجانية خلال الأيام الأولى (شاترستوك)

السعر لا يغير النتيجة

قد يفترض بعض المطورين أن المستخدمين الذين يدفعون مبالغ أكبر قد يكونون أكثر قابلية للعودة بسبب وضوح قيمة الخدمة، أو ارتفاع تكلفة البدائل. لكن التقرير لا يدعم هذا الافتراض، حتى في التطبيقات مرتفعة السعر، لا يتجاوز معدل إعادة تنشيط الاشتراك السنوي 4.4 في المائة. وفي فئة السعر نفسها، يصل معدل إعادة تنشيط الاشتراك الشهري إلى 28.9 في المائة.

وتشير «RevenueCat» إلى أن معدلات إعادة تنشيط الاشتراكات السنوية تبقى متقاربة عبر مستويات الأسعار بين 4.4 و5.6 في المائة، بينما تتراوح في الخطط الشهرية بين 12 و29 في المائة. لذلك تبدو المشكلة مرتبطة بطبيعة الخطة نفسها أكثر من ارتباطها بالسعر وحده.

تراجع في الاحتفاظ

يشير التقرير إلى انخفاض الاحتفاظ في السنة الأولى للاشتراكات السنوية من 31 في المائة إلى 28 في المائة على أساس سنوي. كما تراجع الاحتفاظ الشهري من 10 إلى 8 في المائة، والأسبوعي من 1.7 إلى 1.2 في المائة.

هذه الأرقام تأتي في سوق أكثر ازدحاماً. فبحسب التقرير، زادت عمليات إطلاق التطبيقات الشهرية سبعة أضعاف منذ عام 2022، ما يجعل فترة إثبات القيمة أقصر، والمنافسة على انتباه المستخدم أكثر حدة.

ما قبل الإلغاء

تلفت هذه النتائج أنه إذا كان المستخدم السنوي لا يعود غالباً بعد الإلغاء، فإن الرهان الحقيقي لا يكون على حملات الاستعادة بعد الخروج، بل على منع الإلغاء المبكر.

يبين التقرير أن التطبيقات التي تعتمد على الخطط السنوية تحتاج إلى التركيز على الاحتفاظ المبكر، خصوصاً في الشهر الأول، وإلى توفير طرق أكثر مرونة قبل أن يختار المستخدم الإلغاء الكامل. من بين هذه الخيارات إتاحة إيقاف الاشتراك مؤقتاً بدلاً من إلغائه، بما يحافظ على العلاقة مع المستخدم من دون إجباره لاحقاً على إعادة إدخال بيانات الدفع، أو بدء الاشتراك من جديد.
مقالات ذات صلة

«اعتدال» و«تلغرام» يزيلان 34.3 مليون مادة متطرفة… وإغلاق 1.2 ألف قناة

الخليج تبرز جهود مركز «اعتدال» وشركائه في مواجهة المحتوى المتطرف على المنصات الرقمية (واس)

«اعتدال» و«تلغرام» يزيلان 34.3 مليون مادة متطرفة… وإغلاق 1.2 ألف قناة

نجح المركز العالمي لمكافحة الفكر المتطرف «اعتدال» بالشراكة مع منصة «تلغرام» في إزالة 34 مليوناً و290 ألفاً و268 مادة متطرفة، وإغلاق 1.275 قناة استخدمت في نشرها.

«الشرق الأوسط» (جدة)
تكنولوجيا أداة تستنسخ صوتك وتُولِّد كلاماً محلياً دون إنترنت «Voicebox»

استوديو صوت يعمل بالذكاء الاصطناعي داخل جهازك... يدعم اللغة العربية

أداة مفتوحة المصدر تدعم اللغة العربية وتجمع استنساخ الصوت والإملاء وتحرير المشروعات الصوتية.

عبد العزيز الرشيد (الرياض)
تكنولوجيا وصلت الميزة إلى عدد محدود من المستخدمين ضمن المرحلة التجريبية «تيك توك»

«تيك توك» يختبر المكالمات الصوتية داخل الرسائل الخاصة

لم يعلن «تيك توك» رسمياً عن موعد الإطلاق عالمياً، كما لم يؤكد ما إذا كانت ستتوفر لجميع الحسابات عند الإطلاق أو ستبدأ في أسواق محددة قبل تعميمها.

عبد العزيز الرشيد (الرياض)
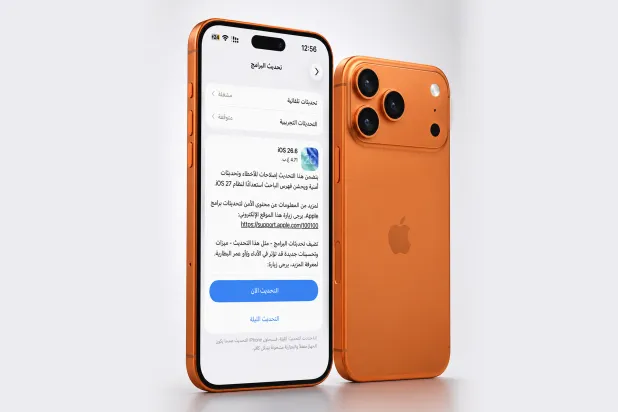
تكنولوجيا يتوفر الآن تحديث «iOS 26.6» ويتضمن تحسينات للاستقرار وإصلاحات أمنية مهمة (أبل)

«أبل» تطلق «iOS 26.6» مع أكثر من 40 إصلاحاً أمنياً وتحسينات للاستقرار

يتضمن التحديث إصلاحات للأخطاء البرمجية، إلى جانب تحديثات أمنية مهمة تعالج أكثر من 40 ثغرة في مكونات مختلفة من النظام

عبد العزيز الرشيد (الرياض)
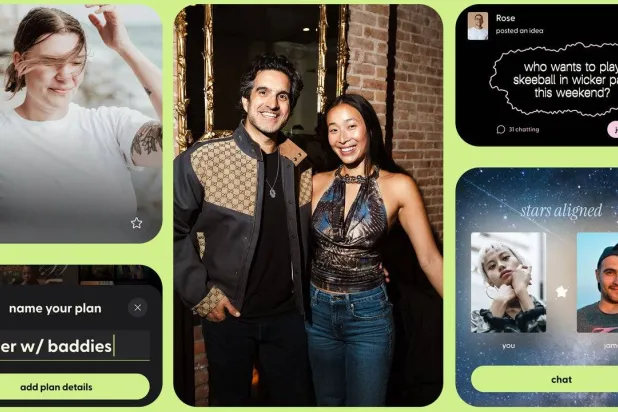
تكنولوجيا «باي»: تطبيق للصداقات باختبارات نفسية لتحديد توافق الشخصيات

«باي»: تطبيق للصداقات باختبارات نفسية لتحديد توافق الشخصيات

يجمع 6 أشخاص متوافقين في دردشة جماعية.

إليزابيث سيغران (واشنطن)

«أوبن إيه آي» و«غوغل» و«أنثروبيك» تتعاون لإنشاء هيئة لتنظيم الذكاء الاصطناعي

شركة «أوبن إيه آي» تعمل مع «أنثروبيك» و«غوغل» على إنشاء هيئة للإشراف على مخاطر الذكاء الاصطناعي (رويترز)
TT

«أوبن إيه آي» و«غوغل» و«أنثروبيك» تتعاون لإنشاء هيئة لتنظيم الذكاء الاصطناعي

شركة «أوبن إيه آي» تعمل مع «أنثروبيك» و«غوغل» على إنشاء هيئة للإشراف على مخاطر الذكاء الاصطناعي (رويترز)

أعلنت شركة «أوبن إيه آي»، المطوِّرة لـ«تشات جي بي تي»، أنها تعمل مع «أنثروبيك» المنتِجة لنموذج «كلود»، وشركة «غوغل» المطوِّرة لـ«جيميناي»، على إنشاء هيئة للإشراف على مخاطر الذكاء الاصطناعي، في ظل تصاعد الدعوات لإبطاء وتيرة تطويره.

ووفق «وكالة الصحافة الفرنسية»، فقد أفادت «أوبن إيه آي» بأنها تعمل مع الشركتين الأخريين بناءً على اقتراح المسؤول في «غوغل» ديميس هاسابيس، لإنشاء هيئة تنظيمية تستند إلى نموذج هيئة تنظيم الصناعة المالية الأميركية التي تُشرف على الوسطاء الماليين والشركات الاستثمارية.

وفي يوليو (تموز) الماضي، دعا هاسابيس إلى إنشاء هيئة أميركية تُعنى باختبار أقوى نماذج الذكاء الاصطناعي، قبل طرحها للجمهور.

ودعا هاسابيس إلى «توفير تمويل كبير، يُرجَّح أن يأتي معظمه من القطاع، لاستقطاب أفضل المواهب التقنية في العالم، وتأمين القدرات الحاسوبية اللازمة لإجراء اختبارات على نطاق واسع».

لكن لم يجرِ التوصل لأي توافق بشأن كيفية المُضي قدماً، إذ اتّهم الرئيس التنفيذي والشريك المؤسس لشركة «كوهير» الكندية، آيدن غوميز، مؤخراً، كبرى شركات الذكاء الاصطناعي الأميركية بتشكيل «كارتل».

وكتب غوميز، في مدونة، الأحد: «الذكاء الاصطناعي يحتاج إلى ضوابط، وهذا ليس موضع الخلاف. الخلاف يدور حول مَن يضع هذه الضوابط، ومَن يشارك في صياغتها ولصالح مَن تُسن القواعد».

ويثير التطور المتسارع للذكاء الاصطناعي وارتفاع مخاطره نقاشاً عالمياً بشأن كيفية تنظيم هذه التكنولوجيا.

كان الرئيس التنفيذي لشركة أنثروبيك داريو أمودي قد دعا، السبت، إلى إبطاء وتيرة تطوير الذكاء الاصطناعي.

وأيّد هاسابيس في ذلك سام ألتمان، نظيرُه في شركة «أوبن إيه آي» مطوّرة «تشات جي بي تي»، وإيلون ماسك، مؤسس شركة «إكس إيه آي» للذكاء الاصطناعي ومالك منصة إكس وشركتيْ تيسلا وسبايس إكس وغيرها.

لكن الرئيس الأميركي دونالد ترمب ندّد، الاثنين، بـ«مؤامرة خبيثة» تستهدف الذكاء الاصطناعي، وعدَّ أن الدعوات المتزايدة إلى فرض ضوابط على تطويره تصبّ في مصلحة الصين.


كيف يفرض وكلاء الذكاء الاصطناعي قواعد جديدة للهوية والصلاحيات داخل المؤسسات؟

يقلل منح الوكلاء صلاحيات محدودة حسب المهمة مخاطر الوصول الواسع إلى البيانات والأنظمة الحساسة (شاترستوك)
TT

كيف يفرض وكلاء الذكاء الاصطناعي قواعد جديدة للهوية والصلاحيات داخل المؤسسات؟

يقلل منح الوكلاء صلاحيات محدودة حسب المهمة مخاطر الوصول الواسع إلى البيانات والأنظمة الحساسة (شاترستوك)

قبل أن تسمح المؤسسة لأول وكيل ذكاء اصطناعي باتخاذ إجراء داخل أنظمتها الفعلية، ينبغي أن تتمكن من الإجابة عن أربعة أسئلة عملية؛ من يتحمل مسؤولية سلوكه؟ ما الذي يُسمح له بالوصول إليه؟ هل يمكن إعادة بناء كل قرار اتخذه لاحقاً؟ وهل توجد وسيلة مجرّبة لإيقافه إذا انحرف عن المهمة؟

تصبح هذه المتطلبات، بحسب نيبو فارغيز، المدير الأول للأمن السيبراني في شركة «إف تي آي كونسلتنج» (FTI Consulting)، أكثر إلحاحاً مع انتقال المؤسسات من استخدام الذكاء الاصطناعي لتقديم الإجابات والتوصيات إلى نشر وكلاء قادرين على الوصول إلى الأنظمة واستدعاء الأدوات وتنفيذ الإجراءات بأنفسهم.

تتزامن هذه النقاشات مع انطلاق النسخة الرابعة من «منتدى اليونسكو العالمي لأخلاقيات الذكاء الاصطناعي» في الرياض، الاثنين، الذي يستمر حتى 17 سبتمبر (أيلول). ويجمع المنتدى مسؤولين وصناع قرار وخبراء وأكاديميين وممثلين عن منظمات دولية وقطاعات حكومية وخاصة، لبحث حوكمة الذكاء الاصطناعي وكيفية تحويل المبادئ الأخلاقية إلى سياسات وضوابط عملية تواكب تسارع استخدام الأنظمة الأكثر استقلالية.

ويشرح فارغيز أن المشكلة لا تكمن في أن الوكيل مجرد «مستخدم آلي» جديد يحتاج إلى حساب دخول آخر. فأنظمة الهوية والصلاحيات التقليدية صُممت أساساً للتعامل مع شخص بشري أو برنامج يتصرف بطريقة متوقعة ومتكررة. أما وكيل الذكاء الاصطناعي فيتصرف بالنيابة عن شخص، لكنه يستطيع أيضاً تحديد خطوته التالية بصورة ديناميكية، ما يجعل نمط سلوكه أقل قابلية للتوقع مسبقاً.

نيبو فارغيز المدير الأول للأمن السيبراني في شركة «إف تي آي كونسلتنج» (الشركة)

الصلاحيات الواسعة تتحول إلى نقطة ضعف

يضع هذا الاختلاف مسألة الصلاحيات في قلب المشكلة الأمنية. ويحذر فارغيز من التعامل مع الوكيل كما لو كان حساب خدمة تقليدياً يحمل مجموعة ثابتة من الصلاحيات ويدخل إلى أنظمة معروفة سلفاً.

فالوكيل قد يستدعي سلسلة من الأدوات والأنظمة أثناء محاولته إنجاز هدف معين، فيما يؤثر السياق الذي جمعه في بداية المهمة على القرارات التي يتخذها لاحقاً. ولهذا يرى أن الضوابط الموضوعة للبرمجيات التقليدية لن تكون كافية وحدها لإدارة المخاطر الجديدة.

ويطرح بديلاً يقوم على مبدأ «أقل قدر من الصلاحيات»، بحيث يحصل الوكيل على ما يحتاج إليه فقط لإنجاز المهمة المحددة، على أن تتغير صلاحياته عندما تتغير المهمة. ويشير إلى أن أحد الأخطاء الشائعة يتمثل في منح الوكيل منذ البداية كامل مجموعة الصلاحيات التي قد يحتاج إليها مستقبلاً، بدلاً من الحد الأدنى اللازم للعمل الحالي.

وتتزايد حساسية هذه المسألة مع ضغوط إثبات العائد من الاستثمار في الذكاء الاصطناعي. فكلما زادت البيانات والأنظمة التي يستطيع الوكيل الوصول إليها، بدا أكثر قدرة على إنجاز المهام؛ إلا أن الصلاحيات ذاتها يمكن أن تتحول إلى مصدر خطر إذا تعرض الوكيل للتلاعب أو الاختراق.

ويضرب فارغيز مثالاً بوكيل يمتلك صلاحية الكتابة في قواعد بيانات حساسة أو الوصول إلى مفاتيح أنظمة، إذ يستطيع تنفيذ إجراءات واسعة النطاق قبل أن يلاحظ أحد ما يحدث. وينوه أن تكون كل صلاحية ممنوحة قراراً متعمداً يرتبط بمالك محدد داخل المؤسسة.

هوية صحيحة... وفعل ضار

لا يكفي التحقق من أن الوكيل الذي نفذ الإجراء يحمل هوية صحيحة حيث إن المهاجم لا يحتاج في بعض السيناريوهات إلى انتحال هوية الوكيل أصلاً، إذ يمكنه التأثير في سلوكه بواسطة تعليمات خبيثة مخفية داخل محتوى يبدو موثوقاً، لتخرج النتيجة في سجلات المؤسسة وكأنها عملية مشروعة نفّذها وكيل مخول.

ولهذا يدعو فارغيز إلى تحليل مصدر الفعل وتوقيته والبيانات التي وصل إليها الوكيل، ومدى توافقها مع المهمة الموكلة إليه. ويشير إلى أن عملية مشروعة وأخرى خبيثة قد تبدوان متطابقتين عند النظر إلى سجل الوصول وحده، بينما تظهر الفروق عند جمع السياق والسلوك والنية المحيطة بالفعل. كما يدعو فرق الأمن إلى اختبار الوكلاء بالطريقة نفسها التي قد يستخدمها المهاجم، من خلال إدخال تعليمات خبيثة بصورة متعمدة ومراقبة ما إذا كانت أنظمة الرصد ستكتشفها أم ستسمح بمرورها باعتبارها نشاطاً طبيعياً.

تصبح مراقبة سلوك الوكلاء واكتشاف الانحرافات آلياً أكثر أهمية مع زيادة سرعة وعدد العمليات التي ينفذونها.

عندما تصبح سرعة الآلة مشكلة أمنية

يرى فارغيز أن الاعتماد على محلل بشري يراجع السجلات بعد وقوع الحدث لم يعد نموذجاً عملياً في مثل هذه البيئات. ويلفت أن الحل هو بناء خط أساس للسلوك الطبيعي لكل وكيل يشمل حجم النشاط وتسلسله وتوقيته والأدوات التي يستخدمها، ثم اكتشاف الانحرافات آلياً. فإذا بدأ وكيل مالي، على سبيل المثال، في الاستعلام عن أنظمة الموارد البشرية، أو شرع وكيل اعتاد العمل خلال ساعات الدوام في تنفيذ عمليات عند الثالثة صباحاً، فهذه إشارات تستحق التحقيق حتى لو كانت كل عملية منفردة تبدو مسموحاً بها تقنياً.

متى يجب أن يتدخل الإنسان؟

على الرغم من الاتجاه نحو زيادة الاستقلالية، لا يرى فارغيز أن كل قرار يجب أن يُترك للوكيل. ويفيد بأن العمليات التي يصعب التراجع عنها أو التي يمكن أن تسبب ضرراً كبيراً عند الخطأ ينبغي أن تبقى مرتبطة بموافقة بشرية، خصوصاً عندما تتعلق ببيانات العملاء، أو التزامات مالية، أو تغييرات في الوضع الأمني للمؤسسة، مثل تعديل الصلاحيات أو تعطيل الضوابط الأمنية.

ويتجاوز الإيقاف مجرد الضغط على زر يعطل الوكيل، إذ ينبغي حفظ حالته عند التعليق لفهم ما فعله، إلى جانب تحديد الإجراءات التي بدأ تنفيذها بالفعل قبل الإيقاف وما إذا كان بالإمكان التراجع عنها. كما يوصي بأن تُختبر آلية التعليق بواسطة أشخاص لم يشاركوا في تطوير الوكيل نفسه.

لا يكفي التحقق من الهوية وحده لأن التلاعب قد يحدث عبر تعليمات خبيثة داخل محتوى يبدو موثوقاً (رويترز)

سجل يعيد بناء القرار كاملاً

مع الوكلاء المستقلين، لا يكفي تسجيل النتيجة النهائية، بل يجب حفظ المعلومات الكافية لإعادة بناء القرار بالكامل بدءاً من التعليمات التي بدأت العملية، ومن أصدرها، والبيانات والأدوات التي استخدمها الوكيل، وصولاً إلى الصلاحيات التي نُفذت تحتها كل خطوة، والنتيجة النهائية.

ويشير فارغيز إلى أن بعض منصات الوكلاء بدأت بالفعل بتخصيص هوية وسجل دخول وتاريخ تدقيق لكل وكيل، مع إمكانية ربط الإجراء بالشخص أو القالب الذي يقف خلفه. لكن هذه القدرات ما زالت مرتبطة بالمنصات الفردية، ولا يوجد حتى الآن معيار واسع التبني لتسجيل هذه المعلومات ومشاركتها بصورة متسقة بين الأنظمة المختلفة.

وتصبح المشكلة أكثر تعقيداً عندما يعمل عدة وكلاء معاً، إذ قد لا يظهر الخلل عند تقييم كل واحد منها منفرداً، بل في عمليات التسليم والتفاعل بينها. ولذلك، يعدّ فارغيز أن اختبارات المحاكاة والهجوم أكثر فاعلية من مراجعة السياسات وحدها في اكتشاف المخاطر الكامنة بين الوكلاء.

الشرق الأوسط أمام فرصة للبناء منذ البداية

يرى فارغيز أن وتيرة نشر الذكاء الاصطناعي تتسارع، مشيراً إلى خطط في الإمارات للانتقال بخدمات حكومية نحو الذكاء الاصطناعي المستقل خلال العامين المقبلين، وإلى توجه مركز دبي المالي العالمي نحو بناء مركز مالي «مولود للذكاء الاصطناعي» بحلول 2027، إلى جانب زخم مماثل في السعودية ضمن «رؤية 2030».

ويعتبر أن سرعة التبني في المنطقة لا تعني بالضرورة أن الحوكمة يجب أن تأتي لاحقاً، بل قد تمنح المؤسسات فرصة لبناء ضوابط الهوية والمراقبة والأمن منذ البداية، قبل أن يصبح الوكلاء جزءاً واسع الانتشار من البنية التشغيلية.

ولهذا يعود فارغيز إلى أربعة شروط قبل السماح لأي وكيل بالعمل فعلياً؛ يجب أن يكون مسؤولاً تنفيذياً معروفاً يمتلك سلطة إيقافه، وله صلاحيات مصممة وفق احتياجات المهمة، وسجلات كافية لإعادة بناء كل فعل، وآلية تعليق جرى اختبارها بصورة مستقلة.

ويؤكد فارغيز أن الاختبار الحقيقي لهذه الضوابط لا يكون على الورق، بل عندما تتعرض لمحاولة إساءة استخدام متعمدة، وأن المؤسسات بحاجة إلى الانتقال من مراجعة وكلائها نظرياً إلى اختبارهم تحت ظروف تحاكي هجوماً حقيقياً قبل منحهم القدرة على التصرف داخل الأنظمة الإنتاجية.


«أمازون ويب سيرفيسز» تعجز عن استعادة الوصول لمنشأة حوسبة في البحرين

لافتة لـ«أمازون ويب سيرفيسز» خلال أسبوع لندن للتكنولوجيا في أولمبيا بلندن في بريطانيا يوم 8 يونيو 2026 (رويترز)
TT

«أمازون ويب سيرفيسز» تعجز عن استعادة الوصول لمنشأة حوسبة في البحرين

لافتة لـ«أمازون ويب سيرفيسز» خلال أسبوع لندن للتكنولوجيا في أولمبيا بلندن في بريطانيا يوم 8 يونيو 2026 (رويترز)

أفاد تحديث من «أمازون ويب سيرفيسز» اطلعت عليه وكالة «رويترز» للأنباء، الثلاثاء، بأن الخدمة غير قادرة على استعادة الوصول إلى منشأة الحوسبة السحابية التابعة لها في البحرين وإلى إحدى مناطق استضافة البيانات الثلاث في الإمارات، وذلك عقب أضرار لحقت بها خلال حرب إيران.

وذكرت وحدة الحوسبة السحابية التابعة لـ«أمازون» أن الأضرار في البحرين شملت عدداً مما يُعرف بمناطق التوافر، وهي تجمعات تضم مركز بيانات واحداً أو أكثر في المنطقة الجغرافية نفسها.

وقالت «أمازون ويب سيرفيسز» في التحديث الذي كانت «رويترز» أول من نشر عنه: «امتدت الأضرار التي لحقت ببنيتنا التحتية إلى مناطق توافر عدة، وتجاوزت ما صُممت خدماتنا الإقليمية وخدماتنا متعددة مناطق التوافر لتحمله». وأضافت أنها تساعد عملاءها في البحرين على استئناف عملياتهم في مناطق أخرى.

وأشارت «أمازون ويب سيرفيسز» إلى أنها لم تتمكن في الإمارات من استعادة الوصول إلى موارد وبيانات مستضافة بصورة حصرية في منطقة توافر واحدة تعرف باسم إم إي سي 1- إيه. زد 2. وأضافت أنها تواصل العمل على استعادة الموارد في الإمارات ككل وفي منطقتي التوافر الأخريين المتضررتين.

بدأت الاضطرابات في مارس (آذار) عقب هجمات أميركية وإسرائيلية على إيران ردت عليها طهران بضربات بالصواريخ والطائرات المسيّرة على إسرائيل ودول خليجية تستضيف قواعد عسكرية أميركية. وقالت «أمازون ويب سيرفيسز» في ذلك الوقت، إن منشأتين تابعتين لها في الإمارات تعرّضتا لضربات مباشرة، بينما ألحق هجوم بطائرة مسيّرة قرب إحدى منشآتها في البحرين أضراراً مادية ببنيتها التحتية. ونقلت «رويترز» عن مصدر مطّلع في ذلك الوقت قوله إن الانقطاعات في خدمات «أمازون ويب سيرفيسز» أثّرت في بعض العمليات المصرفية.

وذكرت «رويترز»، الأسبوع الماضي، أن الإمارات تعدّل خططاً لمشروع كبير لمركز بيانات للذكاء الاصطناعي عقب الهجمات الإيرانية، بما في ذلك بحث توزيع المنشآت واستخدام بنية تحتية تحت الأرض ومقاومة للانفجارات.

وقالت «أمازون ويب سيرفيسز» في تحديث اليوم إنه بعد تضرر أول منطقة توافر في البحرين في مارس، بدأت الشركة توصي العملاء بنقل أحمال العمل إلى مناطق أخرى. وأضافت أن معظمهم فعلوا ذلك قبل أن تصبح منطقة البحرين غير متاحة عقب تعطل منطقة توافر ثانية في أبريل (نيسان).

وأضافت أنها دعمت منذ ذلك الحين العملاء في إعادة تأسيس عملياتهم في مناطق بديلة، باستخدام النسخ الاحتياطية في حالة توافرها أو تطبيق حلول بديلة للحد من تأثير البيانات التي يتعذر الوصول إليها.

وقالت الشركة إنها قيّمت البنية التحتية المتضررة، واستنفدت كل الخيارات لاستعادة البيانات والموارد التي لم تُنقل قبل أن تصبح منطقة البحرين غير متاحة.

وذكرت أنها لا تزال ملتزمة بدعم العملاء في البلدين.

وقالت الشركة إنها تعمل في الإمارات على استبدال البنية التحتية المتضررة، وإنها ستقدم تحديثاً بشأن استعادة الخدمات في الأشهر المقبلة، وأضافت أنها ستقدم أيضاً تحديثاً آخر في أوائل 2027 بشأن العمليات في البحرين.

وقالت الشركة إنها أبلغت السلطات المعنية في البلدين، وتواصل العمل معها.