«بي دبليو سي» لـ«الشرق الأوسط»: 78 % من المؤسسات السعودية تُوائم رؤية الذكاء الاصطناعي مع أهداف الأعمال

الاستثمار في المملكة يتجاوز المتوسط العالمي... والتركيز ينتقل إلى قياس العائد وتوسيع ما ينجح

تسجل المؤسسات السعودية تقدماً في تبني الذكاء الاصطناعي مع توافق 78% من الرؤى مع أهداف الأعمال مقابل 65% عالمياً (غيتي)
TT

«بي دبليو سي» لـ«الشرق الأوسط»: 78 % من المؤسسات السعودية تُوائم رؤية الذكاء الاصطناعي مع أهداف الأعمال

تسجل المؤسسات السعودية تقدماً في تبني الذكاء الاصطناعي مع توافق 78% من الرؤى مع أهداف الأعمال مقابل 65% عالمياً (غيتي)

تُظهر المؤسسات السعودية تقدماً ملحوظاً في مؤشرات تبني الذكاء الاصطناعي، غير أن المرحلة المقبلة ترتبط بقدرتها على تحويل هذا الزخم إلى نتائج مالية وتشغيلية قابلة للقياس على مستوى المؤسسة. لم يعد التحدي يتمثل في إطلاق المزيد من الأدوات أو زيادة عدد حالات الاستخدام، وإنما في بناء نموذج أكثر تماسكاً يربط بين التقنية والبيانات وسير العمل والمهارات والحوكمة ونتائج الأعمال.

في لقاء خاص مع «الشرق الأوسط»، يشير الرئيس التنفيذي للتكنولوجيا والذكاء الاصطناعي في «بي دبليو سي الشرق الأوسط»، بيفيك شارما، إلى أن أحد أبرز عوامل القوة في السعودية هو التوافق القوي بين الطموح الوطني والاستثمار والبنية التحتية والتزام القيادات التنفيذية. ويضيف أن الذكاء الاصطناعي يُنظر إليه بشكل متزايد بصفته أولوية لتحويل الأعمال، وليس بوصفه مبادرة تقنية منعزلة، مما ساعد المؤسسات على اتخاذ قرارات أسرع والانتقال بوتيرة متقدمة من مرحلة التخطيط إلى التطبيق.
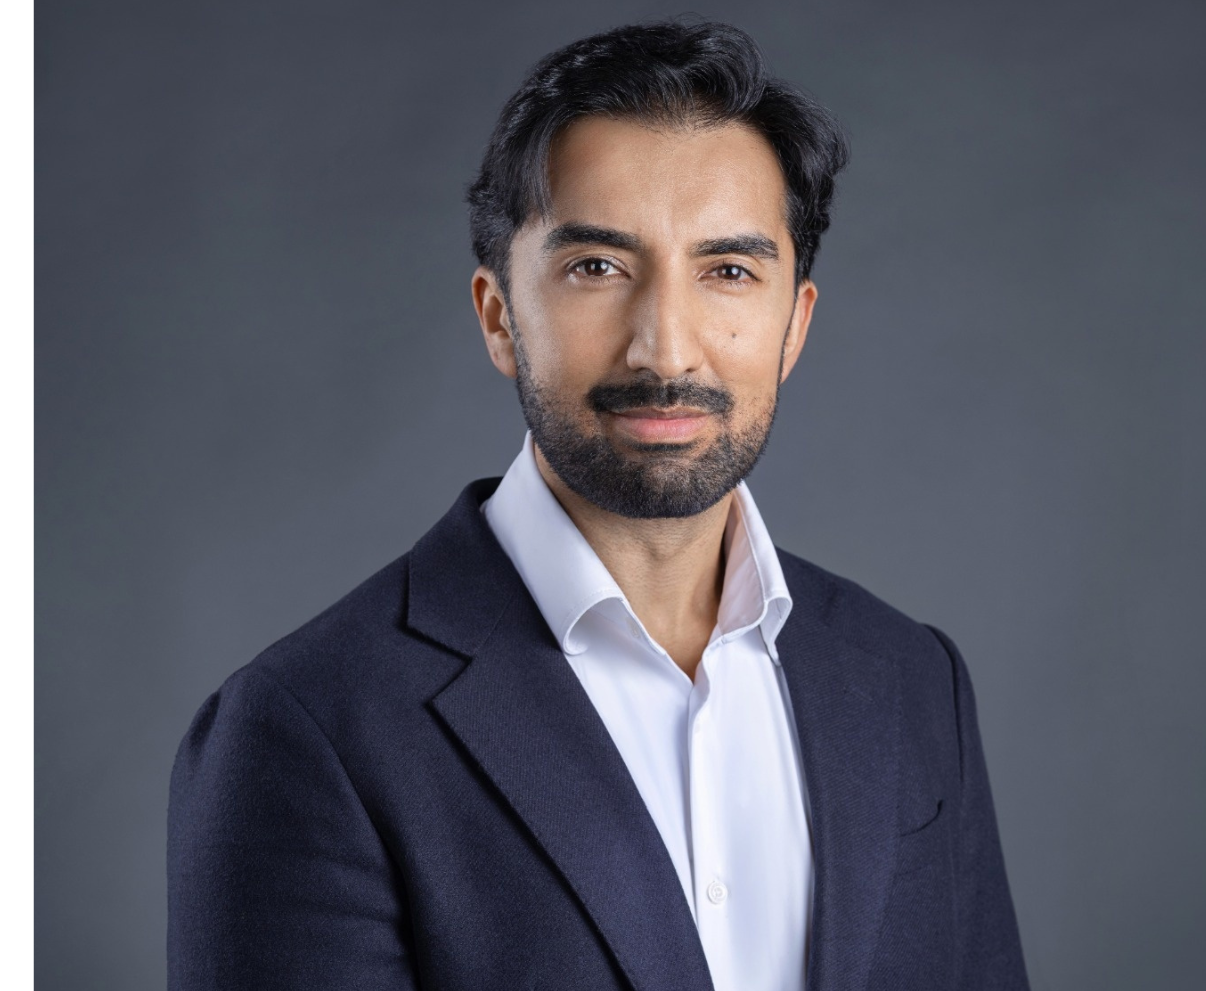
الرئيس التنفيذي للتكنولوجيا والذكاء الاصطناعي في «بي دبليو سي الشرق الأوسط» بيفيك شارما (الشركة)

توافق بين الرؤية وأهداف الأعمال

تعكس أرقام دراسة «بي دبليو سي الشرق الأوسط» درجة عالية من الارتباط بين استراتيجية الذكاء الاصطناعي وأهداف الشركات. إذ أفاد 78 في المائة من المشاركين في السعودية بأن رؤيتهم للذكاء الاصطناعي متوافقة مع أهداف الأعمال، مقارنة بـ65 في المائة على المستوى العالمي. كما ذكر 67 في المائة منهم أن هناك مساءلة مباشرة من جانب القيادات عن نتائج الذكاء الاصطناعي، مقابل 54 في المائة عالمياً.

ويربط شارما هذا الأداء باستثمارات المملكة في عناصر التمكين الأساسية، التي تشمل البنية السحابية والوصول إلى البيانات والمهارات والحوكمة. لكنه يرى أن التركيز ينتقل الآن إلى جعل القيمة أكثر قابلية للتكرار والتوسع، بدلاً من تحقيق نتائج قوية في أجزاء محدودة فقط من المؤسسة.

وتمنح «بي دبليو سي» المؤسسات السعودية متوسط درجات 6.4 من 10 على مؤشر «اللياقة للذكاء الاصطناعي»، مقارنة بـ7.1 لدى القادة العالميين في هذا المجال. ووفقاً لشارما، لا يعني هذا أن الأسس غير موجودة، بل إن الفارق مرتبط بالقدرة على أخذ ما ينجح في قسم أو وظيفة معينة وتطبيقه بشكل متسق على نطاق أوسع.

من المكاسب التشغيلية إلى الأداء المالي

تُظهر الدراسة تحقيق مكاسب في مجالات مثل الإنتاجية والمرونة وتجربة العملاء، غير أن تحويل هذه التحسينات إلى تأثير مالي يتطلّب خطوة إضافية داخل المؤسسة.

ويوضح شارما أن توفير الوقت أو تحسين خدمة العميل أو اتخاذ قرار أفضل، كلها أشكال من القيمة، لكنها لا تترجم تلقائياً إلى زيادة في الإيرادات أو خفض في التكاليف. فعندما يحرر الذكاء الاصطناعي وقت الموظفين أو يولّد قدرة تشغيلية إضافية، تتوقف النتيجة على كيفية إعادة توظيف هذه القدرة في أعمال ذات قيمة أعلى، أو زيادة الإنتاج، أو تحسين الخدمة، أو تحقيق كفاءة أفضل في التكلفة.

ولهذا، يشدد على أهمية تحديد خط أساس قبل تطبيق الحل، ثم قياس ما تغير بعده. فكلما كانت المؤسسة أوضح في تعريف النتيجة المستهدفة منذ البداية، أصبح ربط الاستثمار في الذكاء الاصطناعي بتحسن ملموس في الأداء أكثر سهولة.
يعيد 51% من المشاركين السعوديين تصميم سير العمل لدمج الذكاء الاصطناعي مقارنة بـ32% عالمياً (غيتي)

%53 يقيسون الأثر بشكل منهجي

على الرغم من ارتفاع مستوى المواءمة الاستراتيجية، تشير الدراسة إلى أن 53 في المائة فقط من المشاركين في السعودية يتتبعون أثر الذكاء الاصطناعي على الأعمال بشكل منهجي. ويرى شارما أن هذا يفتح مجالاً لتعزيز القياس وربط المبادرات التقنية بشكل أوضح بمؤشرات الأداء الرئيسية.

ويختلف المؤشر المناسب حسب مجال الاستخدام. فإذا كان الذكاء الاصطناعي موجهاً إلى خدمة العملاء، يمكن النظر إلى زمن معالجة الطلبات أو رضا العملاء. أما في العمليات فقد تكون الإنتاجية أو الجودة أو التكلفة أكثر صلة.

أما التحدي الأكثر تعقيداً فهو تحديد مقدار التحسن الذي جاء فعلاً من الذكاء الاصطناعي، خصوصاً عندما يتزامن تطبيقه مع تغييرات في الأنظمة والعمليات ونماذج العمل. ويقترح شارما المقارنة بين الأداء قبل التطبيق وبعده، وعند الإمكان مقارنة فرق أو عمليات متشابهة لم تُدخل التقنية إليها بعد.

استثمار أعلى من المتوسط العالمي

تلتزم المؤسسات السعودية المشاركة في الدراسة بمتوسط استثمار يعادل 8 في المائة من الإيرادات في الذكاء الاصطناعي، مقابل 6 في المائة عالمياً. ويرى شارما أن هذه النسبة تعكس مستوى مرتفعاً من الثقة بالتقنية واستعداداً لتمويلها، أكثر مما تشير إلى تسارع غير محسوب.

لكن التوسع من حالات استخدام محدودة إلى تطبيق مؤسسي شامل يحتاج إلى أن تتطور البيانات والبنية التحتية والحوكمة والمهارات بالتوازي مع الاستثمار نفسه.

وهنا تبرز إحدى التوصيات العملية في التقرير، وهي التركيز على ثلاث إلى خمس نتائج أعمال بدلاً من إدارة عدد كبير من المشاريع التجريبية في وقت واحد. فنجاح تجربة من الناحية التقنية لا يعني بالضرورة أنها تستحق التوسع.

ويقول شارما إن المعيار الحقيقي هو ما إذا كانت حالة الاستخدام تعالج مشكلة مهمة، ولها مسؤولية واضحة، ويمكن تبنيها في أجزاء أخرى من المؤسسة، وتبرر نتائجها ضخ مزيد من الاستثمار.
تخصص المؤسسات السعودية في المتوسط 8% من الإيرادات للاستثمار في الذكاء الاصطناعي مقابل 6% عالمياً (شاترستوك)

وفرة البيانات وحدها لا تكفي

تُظهر المؤسسات السعودية، حسب شارما، قدرة قوية على استخدام مجموعة واسعة من البيانات، بما فيها البيانات الخاصة والعامة وغير المهيكلة والاصطناعية، ولذلك لا يرى أن الوصول إلى البيانات هو التحدي الأبرز. لكن المرحلة التالية تتطلّب جعل هذه البيانات أكثر اتساقاً وموثوقية وقابلية للاستخدام عبر وظائف المؤسسة المختلفة. فالذكاء الاصطناعي يعمل بكفاءة أكبر عندما يعتمد على سجلات منظمة ومترابطة، بدلاً من التعامل مع نسخ مختلفة من المعلومة نفسها موزعة بين أنظمة متعددة. ويرتبط بذلك أيضاً بناء مكونات ذكاء اصطناعي قابلة لإعادة الاستخدام، مما يسمح بتوسيع حالات الاستخدام من دون إعادة بناء كل حل من البداية.

%51 يعيدون تصميم سير العمل

أحد المؤشرات البارزة في الدراسة هو أن 51 في المائة من المشاركين السعوديين يقولون إنهم يعيدون تصميم سير العمل لدمج الذكاء الاصطناعي، مقارنة بـ32 في المائة عالمياً.

ويفرّق شارما بين إضافة أداة إلى عملية قائمة وإعادة تصميم العمل نفسه. فالتحول الحقيقي يمكن أن يغير طريقة انتقال المعلومات بين الفرق، وسرعة وصول القرارات إلى الأشخاص المناسبين، وكيفية توزيع وقت الموظفين. ومع مرور الوقت، يمكن أن تتولى الأنظمة مهام التنسيق الروتيني، في حين يركز الموظفون بدرجة أكبر على العملاء، والحكم المهني، والقرارات التي تؤثر مباشرة في أداء الأعمال.

ومع اتساع استخدام الذكاء الاصطناعي، يضع شارما الحوكمة ضمن البنية الأساسية للتطبيق، لا باعتبارها خطوة تأتي بعد التنفيذ. ويقول شارما إن الأطر يجب أن تتطور مع ظهور حالات استخدام جديدة، مع إبقاء المسؤوليات واضحة ودمج الضوابط منذ المراحل الأولى للتطوير. وتلفت الدراسة، وفقاً لشارما، إلى أن المؤسسات السعودية تولي اهتماماً ملحوظاً للذكاء الاصطناعي المسؤول والآمن، فيما يكمن التحدي في إبقاء هذه الأطر عملية وقابلة للتحديث مع تطور التقنية.

مكاسب كبيرة في الإنتاجية

أفاد 60 في المائة من المشاركين السعوديين بتحسن كبير أو كبير جداً في إنتاجية الموظفين نتيجة استخدام الذكاء الاصطناعي. لكن شارما يرى أن الاستفادة الأوسع تظهر عندما تُدمج هذه المكاسب في تصميم نموذج التشغيل نفسه. ويشمل ذلك إعادة النظر في الأدوار والمسؤوليات، وتعديل مزيج المهارات داخل الفرق، ثم إدخال هذه التغييرات في الخطط التشغيلية والمالية. وعندما تُدار هذه العملية بشكل مترابط، يمكن أن تتحول زيادة الإنتاجية إلى إنتاج أعلى، أو كفاءة أفضل، أو قدرة أكبر على النمو.
يظل التحدي الرئيسي في تحويل مكاسب الإنتاجية والمرونة وتجربة العملاء إلى أثر مالي واضح يمكن قياسه على مستوى المؤسسة (أدوبي)

حدود الاستقلالية في عصر الوكلاء

مع صعود الذكاء الاصطناعي الوكيلي، يرى شارما أن المؤسسات يمكن أن تبدأ بالمهام المتكررة ذات الحجم الكبير، مثل توجيه الطلبات وفرز المعلومات وإدارة الاستثناءات الروتينية.

أما القرارات التي تمس الأفراد، أو تحمل آثاراً مالية كبيرة، أو تعتمد على فهم واسع للسياق، فيشدد على ضرورة بقاء المساءلة البشرية فيها. ويقول إن الذكاء الاصطناعي الوكيلي يمكن أن يتولى جزءاً أكبر من العمل المحيط بالقرار، لكن الإشراف البشري يجب أن يبقى أساسياً عندما تكون الخبرة والحكم والمساءلة عناصر حاسمة.

يربط شارما التقدم المستقبلي بقدرة الشركات على الاستفادة من البيئة التي بنتها السعودية عبر الاستثمار والتنظيم وتطوير القدرات. ويقول إن المطلوب من المؤسسات الآن هو أن تتطور بياناتها وموظفوها وطرق عملها بالوتيرة نفسها.

ويتضمن ذلك إتاحة بيانات الأعمال بصورة أفضل أمام تطبيقات الذكاء الاصطناعي، وتوسيع المهارات خارج فرق التقنية، وإعداد القوى العاملة لأدوار تتغير باستمرار، بالإضافة إلى استخدام التقنية لتحسين خدمة العملاء، ودعم منتجات وخدمات جديدة، وتعزيز جودة القرار.

مؤشرات النجاح حتى 2030

بحلول 2030، يرى شارما أن تقييم التقدم يجب أن ينتقل من قياس مدى انتشار الذكاء الاصطناعي إلى قياس ما يضيفه إلى الاقتصاد وأداء الشركات. ومن بين المؤشرات التي يحددها: الإيرادات الناتجة عن منتجات وخدمات مدعومة بالذكاء الاصطناعي، وتحسين التكلفة والإنتاجية، وظهور شركات جديدة وأنشطة اقتصادية مرتبطة بالتقنية. كما يضع عمق المهارات ضمن المؤشرات الأساسية، بما يشمل القدرة على بناء التقنية ونشرها وقيادتها، إلى جانب زيادة عدد الشركات السعودية التي تطور منتجات وملكية فكرية خاصة بها قائمة على الذكاء الاصطناعي.

ويقول إن المعيار الأهم سيكون ما يقدمه الذكاء الاصطناعي للشركات المحلية، وكيف يساعدها على الابتكار والمنافسة وخلق قيمة اقتصادية، وهو ما يجعل المرحلة المقبلة مرتبطة بقدرة المؤسسات على تحويل سرعة التبني إلى نتائج أكثر استدامة واتساقاً.
Your Premium trial has endedYour Premium trial has endedYour Premium trial has endedYour Premium trial has endedYour Premium trial has endedYour Premium trial has endedYour Premium trial has ended


مقالات ذات صلة

عمالقة الذكاء الاصطناعي يتعهدون بآلية موحدة لمنع استخراج محتوى المواقع الإلكترونية

تكنولوجيا شعار «أوبن إيه آي» (رويترز)

عمالقة الذكاء الاصطناعي يتعهدون بآلية موحدة لمنع استخراج محتوى المواقع الإلكترونية

تعهَّدت شركات تكنولوجية رائدة بتوفير آلية موحَّدة لوسائل الإعلام والمواقع الإلكترونية الأخرى لمنع استخراج محتواها بهدف تدريب نماذج الذكاء الاصطناعي.

«الشرق الأوسط» (سان فرانسيسكو)
تكنولوجيا تشير التحقيقات الأولية إلى أن اختراق جهاز موظف ربما فتح مساراً للوصول إلى أنظمة داخلية حساسة في «بينانس» (رويترز)

اختراق «بينانس»... كيف قاد وصول داخلي إلى معاملات موقّعة عبر شبكات متعددة؟

يكشف اختراق «بينانس» كيف قد يتحول وصول داخلي إلى معاملات موقعة عبر محافظ متعددة مع تجميد أصول بمليارات الدولارات.

نسيم رمضان (لندن)
خاص تعتمد استراتيجية «احصد الآن وفكّ التشفير لاحقاً» على تخزين البيانات المشفّرة انتظاراً لقدرات حوسبة أقوى مستقبلاً (أدوبي)

خاص خطر مؤجّل: الحوسبة الكمومية قد تفكّ تشفير بيانات مسروقة بعد سنوات

يحذّر خبراء من سرقة بيانات حساسة اليوم والاحتفاظ بها انتظاراً لقدرات كمومية مستقبلية قد تتمكن من فك تشفيرها بعد سنوات.

نسيم رمضان (بالي (إندونيسيا))
صحتك العملية التي تعتمد على الذكاء الاصطناعي قد تستغرق في المستقبل بضعة أيام فقط (رويترز)

لأول مرة... حقن مريض بفيروس صممه الذكاء الاصطناعي لمكافحة عدوى خطيرة

نجح علماء، للمرة الأولى، في إعطاء مريض بشري فيروساً صُمم باستخدام الذكاء الاصطناعي، في محاولة لمكافحة عدوى بكتيرية لم تعد تستجيب للمضادات الحيوية.

«الشرق الأوسط» (واشنطن)
تكنولوجيا يمكن للجهاز التقاط الصور ورش الأدوية وأخذ عينات من الأنسجة وإزالة بعض السلائل الصغيرة أثناء الفحص (الجامعة)

مستوحاة من الأفاعي... روبوت مرن قد يسهّل فحص الأمعاء الدقيقة وعلاجها

طوّر باحثون في «MIT» روبوتاً مرناً مستوحى من الأفاعي قد يسهّل فحص الأمعاء الدقيقة وتشخيص اضطراباتها وتنفيذ بعض الإجراءات العلاجية

نسيم رمضان (لندن)

جيش إلكتروني عابر للحدود... ما سر قوة قراصنة كوريا الشمالية؟

خبراء يشيرون إلى أن نهج كوريا الشمالية في شن الهجمات الإلكترونية شهد تحولاً جذرياً خلال العقد الماضي (رويترز)
TT

جيش إلكتروني عابر للحدود... ما سر قوة قراصنة كوريا الشمالية؟

خبراء يشيرون إلى أن نهج كوريا الشمالية في شن الهجمات الإلكترونية شهد تحولاً جذرياً خلال العقد الماضي (رويترز)

خلصت ثلاث شركات متخصصة في تحليل بيانات سلاسل الكتل (البلوك تشين) إلى أن عملية الاختراق الأخيرة التي استهدفت منصة «باينانس» كانت من تنفيذ قراصنة مدعومين من الدولة الكورية الشمالية، في وقت لا تزال فيه التحقيقات الرسمية في الحادثة جارية، وفقاً لصحيفة «إندبندنت».

وشهد يوم الخميس سرقة ما لا يقل عن ملياري دولار أميركي من محافظ منصة «باينانس»، في عملية يُعتقد أنها أكبر هجوم إلكتروني يستهدف منصة لتداول العملات الرقمية في العالم.

ورغم أن منصة «باينانس» والجهات الحكومية لم تستكملا تحقيقاتهما بعد، فإن ثلاث جهات متخصصة في أمن سلاسل الكتل، هي «تي آر إم لابس» (TRM Labs) و«تشيناليسيس» (Chainalysis) و«زاك إكس بي تي» (ZachXBT)، أشارت إلى تورط قراصنة مرتبطين ببيونغ يانغ في تنفيذ الهجوم.

وكشفت التحقيقات الأولية أن أحد المخترقين تمكن من إجراء معاملات غير مصرح بها، بعدما وصل إلى حاسوب محمول تعرض للاختراق، ويعود إلى أحد مهندسي منصة «باينانس» (Binance).

وتأتي هذه الحادثة بعد عملية اختراق استهدفت منصة «باي بيت» (Bybit) عام 2025، وتمكن خلالها قراصنة من كوريا الشمالية من سرقة مبلغ قياسي بلغ 1.5 مليار دولار.

ويرى خبراء أن أحد أبرز أسباب نجاح كوريا الشمالية في تنفيذ هجماتها السيبرانية يتمثل في اعتماد بيونغ يانغ، إلى حد كبير، على عناصر تعمل من خارج البلاد.

وذكرت شركة «تي آر إم لابس» في تقرير أصدرته يوم الجمعة أنه يمكن القول «بدرجة عالية من الثقة» إن الهجوم الأخير على منصة «باينانس» نفذته وحدة القرصنة الكورية الشمالية «تريدر ترايتر» (TraderTraitor)، المرتبطة بمجموعة «لازاروس» (Lazarus Group) المعروفة بهجماتها الإلكترونية.

وأوضحت الشركة أن تقييمها يستند إلى «معلومات استخباراتية قوية»، تشمل بيانات مستمدة من المعاملات المسجلة على سلاسل الكتل (On-chain)، إلى جانب معلومات من مصادر خارج هذه السلاسل (Off-chain).

بدوره، قال جوني ليفين، المسؤول في شركة «تشيناليسيس» المتخصصة في أمن سلاسل الكتل، إن عملية الاختراق «على الأرجح من تنفيذ المجموعة الكورية الشمالية (تريدر ترايتر)».

من الهجمات التخريبية إلى سرقة المليارات

يشير خبراء الأمن السيبراني إلى أن نهج كوريا الشمالية في شن الهجمات الإلكترونية شهد تحولاً جذرياً خلال العقد الماضي.

فبعدما كانت عملياتها تركز على التعطيل وإحداث الاضطرابات، كما حدث في الهجوم على شركة «سوني بيكتشرز» عام 2014، تحولت إلى استهداف محافظ العملات المشفرة والبنوك المركزية بهدف سرقة مبالغ مالية ضخمة.

وأظهر القراصنة الكوريون الشماليون قدرات متزايدة على اختراق الأنظمة المالية خارج البلاد، وتحويل الأموال المسروقة لتمويل برنامج بيونغ يانغ للأسلحة النووية.

وحذّرت وزارة الخارجية اليابانية، في تقرير صدر العام الماضي، من أن القدرات السيبرانية لبيونغ يانغ توسعت في ظل حكم الزعيم الكوري الشمالي كيم جونغ أون، لتتحول إلى «برنامج وطني متكامل» يتمتع بمستوى عالٍ من التطور، «يقترب من البرامج السيبرانية لكل من الصين وروسيا».

لماذا يعمل قراصنة كوريا الشمالية من الخارج؟

نظراً إلى القيود الشديدة المفروضة على الوصول إلى شبكة الإنترنت العالمية داخل كوريا الشمالية، فإن عمل قراصنتها انطلاقاً من دول مثل الصين وروسيا يتيح لهم الاستفادة من بنية تحتية رقمية أكثر تطوراً.

كما يوفر لهم استخدام عناوين بروتوكول إنترنت (IP) أجنبية غطاءً يساعد على إخفاء مواقعهم الحقيقية، ويجعل تعقب مصدر الهجمات السيبرانية أكثر صعوبة.

وذكرت وزارة الخارجية اليابانية، في أحد تقاريرها، أن عمليات القرصنة التي تنفذها كوريا الشمالية على مستوى العالم غالباً ما تُسهَّل عبر «شبكات تضم مواطنين كوريين شماليين في الخارج ومتواطئين أجانب».

ولا تقتصر أهمية وجود هؤلاء القراصنة خارج البلاد على تسهيل تنفيذ الهجمات وإخفاء مصادرها، بل تمتد إلى تمكينهم من التعاون مع شبكات مالية أجنبية لتحويل العملات المشفرة المسروقة إلى أموال نقدية تقليدية.

شعار منصة «باينانس» (رويترز)

جنوب شرق آسيا... هدف وقاعدة للعمليات السيبرانية

يحذر خبراء من أن منطقة جنوب شرق آسيا أصبحت ركيزة أساسية في الشبكة السيبرانية التابعة لنظام كيم جونغ أون، إذ تؤدي دوراً مزدوجاً، بوصفها هدفاً للهجمات وقاعدة تنطلق منها عمليات بيونغ يانغ الإلكترونية.

ووفقاً لتقرير صادر عن «مركز الدراسات الاستراتيجية والدولية» (CSIS)، نشرت كوريا الشمالية برمجيات خبيثة وأدوات تتيح الوصول غير المصرح به إلى البنية التحتية الرقمية لدول من بينها كمبوديا وتايلاند وإندونيسيا.

وقد أتاح لها ذلك مواصلة إخفاء عملياتها السيبرانية التي تنفذها على نطاق عالمي.

آلاف العملاء السيبرانيين بهويات زائفة

أشار تقرير صدر عام 2020 عن «مركز الأمن الأميركي الجديد» (Centre for a New American Security)، تناول الشبكة السيبرانية الخارجية لكوريا الشمالية، إلى أن الهند كانت من بين الدول التي ينشط فيها عملاء سيبرانيون كوريون شماليون.

وتفيد تقارير بأن العدد الإجمالي لهؤلاء العملاء المنتشرين حول العالم قد يصل إلى 6 آلاف عميل، يعملون في دول من بينها الصين والهند وروسيا وبيلاروسيا وماليزيا.

ويلجأ هؤلاء الأفراد إلى انتحال هويات مزيفة، مدّعين أنهم مواطنون من دول أخرى، بهدف الحصول على وظائف داخل شركات أجنبية.

ويخضع هؤلاء العملاء لبرامج إعداد وتدريب تبدأ منذ سن مبكرة، بإشراف من بيونغ يانغ، بهدف تأهيلهم للمشاركة في أجندة الحرب السيبرانية التي تتبناها كوريا الشمالية.


عمالقة الذكاء الاصطناعي يتعهدون بآلية موحدة لمنع استخراج محتوى المواقع الإلكترونية

شعار «أوبن إيه آي» (رويترز)
TT

عمالقة الذكاء الاصطناعي يتعهدون بآلية موحدة لمنع استخراج محتوى المواقع الإلكترونية

شعار «أوبن إيه آي» (رويترز)

تعهَّدت شركات «أوبن إيه آي» و«غوغل» و«مايكروسوفت» و«أنثروبيك» أمس (الجمعة)، بتوفير آلية موحَّدة لوسائل الإعلام والمواقع الإلكترونية الأخرى لمنع استخراج محتواها بهدف تدريب نماذج الذكاء الاصطناعي، وذلك وسط ازدياد الانتقادات والمعارك القانونية من جانب ناشري المواقع الإخبارية.

ويتعيَّن على الناشرين حالياً تطبيق أوامر حظر متعددة لكل روبوت جمع بيانات ينشط على الإنترنت على حدة، لكن الحلَّ المقترح الجديد سيسمح لهم بإدخال تعليمات موحَّدة معترف بها ومعتمدة من قبل أي شركة ذكاء اصطناعي تتبنى البروتوكول. مع ذلك، لن يدخل الحلُّ حيزَ التنفيذ الكامل إلا بعد أشهر، وفق تقرير لـ«وكالة الصحافة الفرنسية».

وستبدأ «مايكروسوفت» بتطبيقه اعتباراً من 1 فبراير (شباط) 2027، و«غوغل» في وقت ما من عام 2027. وقالت «أوبن إيه آي» مطورة «تشات جي بي تي» إنها ستطرحه «في الأشهر المقبلة»، بينما صرَّحت «أنثروبيك»، مطورة «كلود» بأنها «بدأت بالفعل» في طرحه.

ويأتي هذا الإعلان في وقت يواجه فيه الناشرون طفرةً في الروبوتات التي تنسخ منشوراتهم لتغذية نماذج الذكاء الاصطناعي وتدريبها. وقد لجأت بعض الجهات مثل صحيفة «نيويورك تايمز»، إلى القضاء في هذا الشأن.

ففي ديسمبر (كانون الأول) عام 2023، رفعت «نيويورك تايمز» دعوى قضائية ضد شركتَي «أوبن إيه آي» و«مايكروسوفت» بتهمة استخدام ملايين المقالات من دون إذن أو مقابل مادي لتدريب نموذج «تشات جي بي تي».

في غضون ذلك، حظرت شركة «كلاودفلير» المزودة لخدمات الإنترنت، بشكل تلقائي، البرمجيات التي تعمل بالذكاء الاصطناعي على مواقع عملائها الجدد منذ يوليو (تموز) 2025، كما أنَّ هناك برنامجاً يحمل اسم «ترخيص بسيط للغاية» يسمح للناشرين بفرض رسوم على الروبوتات التي تزوِّر صفحاتهم وتنسخها.

وأوضحت «مايكروسوفت»، في منشور على مدونتها، أنَّ الإعداد الجديد سيُطبَّق فقط على التدريب المستقبلي للنماذج، ولكنه بخلاف ذلك لا يمنع الروبوتات من الزحف على الإنترنت، وسيُسمح باستخراج المحتوى إلى حين تغيير الناشر لهذا الإعداد.

وأعرب المتحدث باسم شركة «ميتا»، آندي ستون، على منصة «إكس» عن دعمه لهذا الجهد، حيث كتب: «نعتقد أن إنشاء إشارة مشتركة تنقل هذه التفضيلات إلى كثير من مزودي الخدمات في آن واحد خطوة مهمة»، مضيفاً: «نتطلع إلى العمل مع شركات الذكاء الاصطناعي الأخرى على هذه المعايير وتطبيقها في جميع أنحاء القطاع».


اختراق «بينانس»... كيف قاد وصول داخلي إلى معاملات موقّعة عبر شبكات متعددة؟

تشير التحقيقات الأولية إلى أن اختراق جهاز موظف ربما فتح مساراً للوصول إلى أنظمة داخلية حساسة في «بينانس» (رويترز)
TT

اختراق «بينانس»... كيف قاد وصول داخلي إلى معاملات موقّعة عبر شبكات متعددة؟

تشير التحقيقات الأولية إلى أن اختراق جهاز موظف ربما فتح مساراً للوصول إلى أنظمة داخلية حساسة في «بينانس» (رويترز)

لم يبدأ أخطر ما في حادثة «بينانس» بإعلان سرقة مفتاح خاص لمحفظة عملات مشفرة، بل من مسار أكثر تعقيداً داخل البنية التقنية للمنصة. فالتحقيق الأولي للشركة يشير إلى أن اختراق حاسوب محمول يعود إلى مهندس عمليات التطوير والتشغيل (DevOps) ربما منح المهاجم وصولاً إلى «حاوية خدمة» (Service Container) داخلية، ومن هناك أصبح بالإمكان إرسال معاملات سحب غير مصرح بها. وتؤكد «بينانس» حتى الآن أنها لم تعثر على دليل يثبت تسرب المفاتيح الخاصة بالمحافظ.

وتقدر المنصة حجم الأثر الإجمالي للحادث بنحو 6.3 مليار دولار، فيما قالت الجمعة إنها تمكنت، بالتعاون مع جهات في منظومة البلوك تشين، من تجميد أصول بقيمة تقارب 3 مليارات دولار على الشبكات. كما تعهدت بتغطية الخسائر من صندوق الأصول الآمنة للمستخدمين وأموال الشركة، مؤكدة أن أموال العملاء آمنة.

لكن البيانات المسجلة على شبكات البلوك تشين ترسم صورة أوسع للهجوم؛ إذ تشير إلى أن المشكلة لم تقتصر على محفظة واحدة أو شبكة واحدة، بل امتدت إلى «محافظ ساخنة» (Hot Wallets) تابعة لـ«بينانس» عبر عدد من شبكات العملات المشفرة خلال ساعات قليلة.

امتد الهجوم إلى محافظ ساخنة عبر عدة شبكات ما يرجح أن المشكلة تجاوزت سرقة مفتاح خاص واحد (رويترز)

تواصل التحقيقات

تقول «بينانس» إن التحقيق لا يزال أولياً، وإنها ستنشر تقريراً تقنياً كاملاً بعد التحقق من المسار الكامل للهجوم. وقد أوضح ريتشارد تنغ، الرئيس التنفيذي المشارك للشركة، أن الحادث لم يكن ببساطة نتيجة استخدام صلاحيات مهندس واحد أو عملية «بنقرة واحدة»، بل تضمن مساراً أكثر تعقيداً، مع اكتشاف نقاط اختراق إضافية لا تزال قيد التحقيق.

وتكمن أهمية هذه النقطة في أن المحافظ الساخنة لدى منصات التداول تبقى متصلة بالإنترنت وتستخدم بصورة مستمرة لمعالجة عمليات السحب، ولذلك تحتاج إلى أنظمة داخلية قادرة على إنشاء المعاملات والموافقة عليها وتوقيعها بسرعة.

وتظهر بيانات التحليل أن الأموال خرجت من 17 محفظة ساخنة مرتبطة بـ«بينانس» على تسع شبكات بين الساعة 20:04 و23:56 بالتوقيت العالمي في 29 أكتوبر (تشرين الأول)، في حين توصلت تحليلات أخرى إلى تتبع أصول عبر عشر شبكات، وهو اختلاف يعكس نطاق الرصد والتصنيف بين جهات التحليل في الساعات الأولى للحادث. وتشمل الشبكات التي رُصدت «إيثيريوم» و«بيتكوين» و«ترون» و«دفتر XRP» و«سولانا» و«أربيتروم» و«أفالانش» و«أوبتيميزم» و«بيس» و«بوليغون».

معاملات صحيحة... لكن غير مصرح بها

من الناحية التقنية، تحمل هذه النقطة دلالة مهمة، وهي أن شبكة البلوك تشين لم ترفض المعاملات، لأنها ظهرت على الشبكات بتوقيعات صالحة صادرة من محافظ «بينانس». ويشير أحد التحليلات إلى أن 16 من أصل 17 محفظة أرسلت تحويلات عادية موقعة إلى عناوين المهاجم، رغم أن أنماط بعضها اختلفت عن عمليات السحب المعتادة للمنصة.

وهذا يتوافق مع تقييم تقني بأن المهاجم قد يكون حصل على قدرة تجعل بنية توقيع المحافظ (Wallet Signing Infrastructure) الساخنة في «بينانس» توافق على معاملات يحددها هو، بدلاً من أن تكون المشكلة مجرد الحصول على مفتاح خاص واحد. وتبقى هذه فرضية فنية من جهات تحليل خارجية وليست نتيجة نهائية أعلنتها «بينانس».

وتزداد أهمية هذا الاحتمال لأن المحافظ المتضررة تعمل على شبكات تستخدم أنواع مفاتيح وآليات توقيع مختلفة، ومع ذلك ظهرت معاملات صحيحة عبر عدة شبكات خلال فترة زمنية متقاربة.

بدأت التحضيرات للهجوم قبل التنفيذ الفعلي بساعات مع اختبارات وتحويلات صغيرة سبقت عملية السحب الرئيسية (أ.ف.ب)

طبقة جديدة للهجوم

على شبكة «إيثيريوم»، اتخذ الهجوم مساراً أكثر تعقيداً باستخدام ميزة تعرف باسم اقتراح تحسين إيثيريوم رقم «7702 (EIP-7702)»، أضيفت إلى الشبكة ضمن تحديث «بيكترا». وتسمح هذه الميزة للمحفظة التقليدية بتفويض تنفيذ سلوكها إلى عقد ذكي (Smart Contract) بعد توقيع تفويض مناسب.

وحسب التحليلات، أرسل المهاجم معاملة تضمنت 50 تفويضاً موقعاً مسبقاً، تغطي أرقاماً متتابعة لما يعرف بالرقم التسلسلي للمعاملة (Nonce)، بهدف ضمان أن يكون واحد منها صالحاً عند تنفيذ العملية الفعلية. وقد تطابق أحد هذه التفويضات مع الحالة الحية لمحفظة «بينانس»، ما سمح بتوجيه سلوكها نحو عقد برمجي يتحكم فيه المهاجم.

وبعد ثلاث دقائق و24 ثانية، جرى تحويل 167 ألفاً و464 وحدة من عملة «إيثر» (ETH) إضافة إلى 63 رمزاً آخر من المحفظة في معاملة واحدة، شملت 1.615 مليار وحدة من عملة «تيثر» (USDT) المستقرة.

ولم ينته الخطر مع خروج الرصيد الأول؛ لأن التفويض ظل فعالاً، ما مكّن المهاجم من سحب أموال جديدة وصلت لاحقاً إلى المحفظة في عمليات متكررة خلال الساعات التالية.

وتشير التحليلات الأمنية إلى أن هذه الخاصية تغيّر طبيعة الخطر في المحافظ الساخنة، لأن التفويض الناجح يمكن أن يمنح المهاجم سيطرة برمجية مستمرة على العنوان إلى أن يتم إلغاء التفويض بصورة صريحة.

هجوم تم التحضير له مسبقاً

تشير تحليلات تتبع البلوك تشين إلى أن التحضير بدأ قبل السرقة بنحو 36 ساعة على الأقل، مع تحويلات صغيرة وتجارب على محافظ يسيطر عليها المهاجم قبل تنفيذ العملية ضد «بينانس».

وتفيد هذه التحليلات بأن المهاجم اختبر تسلسل التفويض والسحب أكثر من مرة قبل نشر العقد الذي استُخدم لاحقاً، ثم نفذ الهجوم الرئيسي مساء 29 أكتوبر.

كما تنسب «TRM Labs» العملية، بدرجة ثقة مرتفعة وفق تقييمها، إلى مجموعة «TraderTraitor» المرتبطة بكوريا الشمالية، استناداً إلى مؤشرات على السلسلة وخارجها وتشابهات مع عمليات سابقة. ولم تعلن «Binance» حتى الآن مسؤولية جهة محددة عن الهجوم؛ لذلك يبقى هذا إسناداً من شركة تحليل بلوك تشين وليس استنتاجاً رسمياً من المنصة.

تمكنت جهات في منظومة البلوك تشين من تجميد مليارات الدولارات فيما لا يزال السبب الجذري الكامل قيد التحقيق (د.ب.أ)

سباق لتجميد مليارات الدولارات

بعد بدء التحويلات، تحركت جهات مصدرة للعملات المستقرة وشبكات بلوك تشين لتجميد أجزاء من الأموال المسروقة. وتقول «بينانس» إن القيمة المجمدة على الشبكات وصلت إلى نحو 3 مليارات دولار في أحدث تحديث رسمي، وهو رقم أعلى من بعض التقديرات المبكرة التي تراوحت حول 2.7 مليار دولار.

وتشير بيانات تتبع الأموال إلى أن «تيثر» و«سيركل» ومجلس أمن «أربيتروم» وجهات أخرى تمكنت من منع حركة أجزاء كبيرة من العملات المستقرة والأصول، فيما سارع المهاجم إلى تحويل مئات الملايين من «USDT» إلى أصول أخرى قبل تنفيذ التجميد.

وامتد أثر الحادث إلى بروتوكولات التمويل اللامركزي (DeFi)؛ إذ قالت «LlamaRisk» إن إحدى المحافظ المرتبطة بالمهاجم أودعت 60 مليون «USDT» في الإصدار الثالث من بروتوكول «آفي» (Aave V3) واقترضت مقابلها 19 ألفاً و762 وحدة من «إيثر المغلف» (WETH) بقيمة تقارب 44.6 مليون دولار آنذاك.

وردت منظومة «Aave» بتجميد إمكانية فتح مراكز إيداع واقتراض جديدة في مئات الأسواق على شبكات متعددة كإجراء احترازي، مع إبقاء السداد والسحب والتصفية متاحة.

لماذا تتجاوز الحادثة «سرقة مفتاح»؟

لا تزال «بينانس» تجمع الأدلة؛ ولذلك لا يمكن اعتبار أي تحليل خارجي وصفاً نهائياً للسبب الجذري قبل صدور التقرير التقني الرسمي. لكن البيانات المتاحة حتى الآن تجعل السؤال الأمني أوسع من مجرد حماية المفتاح الخاص للمحفظة.

فإذا تمكن المهاجم من الوصول إلى مسار داخلي يستطيع طلب توقيع معاملات تبدو صحيحة على الشبكة، تصبح الضوابط التي تسبق التوقيع، وعزل أنظمة الموافقة، ومراقبة ما يُطلب من المحافظ توقيعه، عناصر أساسية بقدر أهمية حماية المفتاح نفسه.

وتقول «بينانس» إنها أوقفت عمليات السحب مؤقتاً، وألغت تفويض العنوان المتأثر، وتعمل مع جهات إنفاذ القانون وشركات تحليل البلوك تشين لتتبع الأموال، على أن تنشر تقريراً فنياً كاملاً وإثبات احتياطيات محدثاً بعد انتهاء المعالجة.

وحتى صدور ذلك التقرير، تبقى النقطة التقنية الأهم غير محسومة بالكامل: كيف انتقل المهاجم من اختراق جهاز داخل بيئة العمل إلى القدرة على الحصول على معاملات صالحة وموقعة عبر عدد كبير من المحافظ والشبكات؟

والإجابة عن هذا السؤال ستحدد ما إذا كان الحادث سيبقى حالة استثنائية في «بينانس»، أم نموذجاً جديداً لتهديد يستهدف البنية التي تقرر ما الذي يسمح للمحفظة بتوقيعه قبل أن تصل المعاملة أصلاً إلى البلوك تشين.