100 مليون دولار خسائر الهجمات السيبرانية خلال شهر رمضان

ازدياد تهديدات الأمن السيبراني في الشرق الأوسط هذا العام

100 مليون دولار خسائر الهجمات السيبرانية خلال شهر رمضان
TT

100 مليون دولار خسائر الهجمات السيبرانية خلال شهر رمضان

100 مليون دولار خسائر الهجمات السيبرانية خلال شهر رمضان

تزداد الهجمات الإلكترونية ووسائل التصيد الاحتيالي في الشرق الأوسط في شهر رمضان المبارك، وهو الشهر الذي تعمل فيه الشركات على تعزيز الأمن السيبراني بيقظة إضافية ودعم خارجي، خصوصاً مع تقصير ساعات العمل وزيادة نشاط التجارة الإلكترونية.

كما أن شهر رمضان أيضًا يمثل فترة مثالية للقراصنة لتنفيذ أنشطة احتيالية وعمليات احتيال لأن المتسوقين يميلون إلى زيادة إنفاقهم على الأطعمة المتخصصة، والهدايا والعروض الخاصة.

100 مليون دولار من الهجمات الإلكترونية

وفي تقرير حديث لها، لاحظت شركة «ريسيكيورتي (Resecurity)»، ومقرها في مدينة لوس أنجليس الأميركية، زيادة كبيرة في الهجمات السيبرانية خلال شهر رمضان. وتقدر الشركة أن التأثير المالي الإجمالي لهذه الهجمات السيبرانية وعمليات الاحتيال عبر الإنترنت ضد الشرق الأوسط يصل إلى 100 مليون دولار حتى الآن خلال شهر رمضان هذا العام.

يمثل هذا الرقم عمليات الاحتيال المرتكبة ضد المغتربين والمقيمين والزوار الأجانب. وهو يشمل الاحتيال الإلكتروني والحملات الاحتيالية والاحتيال في التجارة الإلكترونية والتصيد الاحتيالي. وعلى وجه الخصوص، تشير الشركة إلى وجود اتجاه متزايد، حيث ينتحل مجرمو الإنترنت صفة شركات الشحن المحلية مثل «أرامكس (Aramex)»، و«سامسا إكسبريس (SMSA Express)»، و«زاجل إكسبريس (Zajil Express)»؛ لخداع مستخدمي الإنترنت.

رسائل عبر وسائل التواصل الاجتماعي

ويتم استهداف الضحايا من خلال الرسائل النصية القصيرة وعبر تطبيقَي «آي ماسيج»، و«واتساب» برسائل تسليم طرود زائفة تضغط على الضحية للدفع فورًا مقابل «تسليمها».

وفي التقرير الموسوم: «المجرمون السيبرانيون يسرعون عمليات الخداع الالكتروني في شهر رمضان وعيد الفطر» (Cybercriminals Accelerate Online Scams During Ramadan and Eid Fitr). حذّرت الشركة المستخدمين، وقالت: «ننصح (المستخدمين) بشدة بالامتناع عن مشاركة المعلومات الشخصية ومعلومات الدفع على مواقع مشكوك فيها أو مع أفراد يتظاهرون بأنهم موظفون في البنك أو الحكومة».

شكل يظهر نسبة أنواع الهجمات خلال شهر رمضان

أبرز الأنشطة الاحتيالية

وفيما يتعلق بأبرز أنواع الأنشطة الاحتيالية التي تمت ملاحظتها في المنطقة خلال هذا الوقت المهم من العام، أوضح التقرير ما يلي:

* الاحتيال عند شراء الهدايا - الأعمال الخيرية - التبرعات.

* الاحتيال لمناصب التوظيف (عمليات الاحتيال الوظيفي).

* نشاطات لتجنيد «بغال المال» (الاحتيال المالي).

* نقاط بيع وهمية (على سبيل المثال، مسجلة على بعض المنصات مثل حراج Haraj).

* انتحال صفة مقدمي الخدمات اللوجيستية والبريدية Aramex، SMS، Zajil، SPL.

* الحيل الرومانسية (الابتزاز).

* نشاط التصيد الاحتيالي (التصيد الاحتيالي عبر الرسائل النصية القصيرة).

* الاحتيال في القروض - الاستثمارات.

* عمليات احتيال العملات المشفرة.

استعدادات المواجهة

إلا أن الشركة أشارت إلى أنه ومع ازدياد محاولات «منع الخدمة» والتصيد الاحتيالي وبرامج الفدية خلال الشهر الكريم، فان المتخصصين في مجال الأمن السيبراني في المنطقة على دراية جيدة بتصاعد مخاطرها؛ لذا بدأت الاستعدادات الأمنية قبل حلول شهر رمضان بفترة طويلة.

وعمل عديد من المؤسسات بشكل استباقي على تعزيز عقود الاستعانة بمصادر خارجية خلال هذه الفترة، مع التركيز بشكل خاص على تعزيز العمليات الأمنية على مدار الساعة طوال أيام الأسبوع. كما نشرت قوى متنوعة عاملة عن بُعد وهو أمر مفيد بشكل خاص خلال شهر رمضان، حيث يمكن تنفيذ التحولات الأمنية على مدار الساعة بشكل كامل.

ونصح التقرير بالاستمرار في تغطية نقص الموظفين خلال هذه الفترة؛ لضمان استمرارية العمليات. كما أشار إلى أنه يتعين على الشركات أيضًا تعزيز الإجراءات الأمنية للبريد الإلكتروني وشبكات الشركات، لأنها كانت مستهدفة تاريخيًا في الشرق الأوسط.

وذكر التقرير أنه في السنوات القليلة الماضية، لجأ مجلس الأمن السيبراني الإماراتي إلى إصدار تحذيرات خاصة خلال شهر رمضان. وأطلقت الإمارات في بداية مارس (آذار) حملتها الوطنية للأمن السيبراني، التي تهدف إلى رفع مستوى الوعي وتعزيز أفضل ممارسات الأمن السيبراني بين الجمهور.

التنسيق مع الجهات الأمنية

ونقل موقع «دارك ريدنغ» عن عز الدين حسين، المدير الإقليمي الأول لهندسة الحلول في «ميتا»، توصيته الشركات بإعطاء الأولوية للتدريب المشترك ضمن فرق الأمن السيبراني لضمان إمكانية التعامل مع المهام الأساسية من قبل عديد من أعضاء الفريق. أما علي حيدر، كبير المستشارين الأمنيين في شركة «سيكيووركس» ومقرها نيويورك، الذي عمل لسنوات طويلة في الخليج، فقال إنه يتعين على الشركات اتخاذ خطوات إضافية لتعزيز ثقافة اليقظة والوعي بين الموظفين، وتشجيعهم على الإبلاغ عن أي أنشطة مشبوهة أو مخاوف أمنية. ويوصي الشركات بالتنسيق مع وكالات الشرطة والأمن ذات الصلة؛ للحفاظ على قنوات اتصال مفتوحة وتنسيق الجهود الأمنية حسب الحاجة.

https://www.resecurity.com/blog/article/cybercriminals-accelerate-online-scams-during-ramadan-and-eid-fitr

اقرأ أيضاً


مقالات ذات صلة

الشرطة الإسبانية توقف قائداً لمجموعة قرصنة إلكترونية عمره 16 عاماً

أوروبا قرصنة إلكترونية (رويترز)

الشرطة الإسبانية توقف قائداً لمجموعة قرصنة إلكترونية عمره 16 عاماً

قالت الشرطة الإسبانية اليوم الخميس إنها ألقت القبض على مراهق يبلغ من العمر 16 عاماً يشتبه في أنه المشغل الرئيسي لمجموعة من المتسللين الإلكترونيين.

«الشرق الأوسط» (بروكسل)
شمال افريقيا سفينة قبالة ميناء عدن يوم 23 يوليو 2026 (رويترز)

قوات «بونتلاند» تُحرر ناقلة نفط من قبضة قراصنة بعد 5 أشهر من اختطافها

ذكر التلفزيون الحكومي في بونتلاند أن قوات بونتلاند أنقذت ناقلة نفط خُطفت قبالة الصومال في أبريل، واعتقلت القراصنة، وسط عودة مُقلقة لعمليات القرصنة بالمنطقة.

«الشرق الأوسط» (مقديشو)
الولايات المتحدة​ استعراض عسكري خلال مراسم يوم التكريم الوطني لأسرى الحرب والمفقودين في «البنتاغون» بواشنطن (أ.ب)

اختراق بيانات «البنتاغون» يكشف معلومات شخصية لعسكريين ويثير مخاوف أمنية

يثير اختراق طال قاعدة بيانات ضخمة تابعة لوزارة الدفاع الأميركية (البنتاغون) مخاوف متزايدة بشأن تداعياته على الأمن القومي.

«الشرق الأوسط» (واشنطن)
الولايات المتحدة​ عناصر من «إف بي آي» أمام منزل متهمة بالاحتيال في لوس أنجليس يوم 16 سبتمبر 2026 (أ.ب)

«إف بي آي» يحقق في مزاعم اختراق بيانات جميع موظفيه

أعلن مكتب التحقيقات الفيدرالي الأميركي (إف بي آي) أنه يحقق في مزاعم مجموعة قرصنة إلكترونية باختراق أنظمته وسرقة بيانات حساسة تتعلق بآلاف الموظفين.

«الشرق الأوسط» (بيروت)
تكنولوجيا مجسمات مصغّرة لأشخاص يستخدمون أجهزة كمبيوتر أمام علم كوريا الشمالية (رويترز)

«وظيفة الأحلام» تصبح فخاً إلكترونياً... حملة مرتبطة بكوريا الشمالية تستهدف الباحثين عن عمل

تحوّلت عروض العمل الوهمية إلى وسيلة جديدة تستخدمها جهات مرتبطة بكوريا الشمالية لاختراق أجهزة الباحثين عن وظائف وسرقة بياناتهم وأصولهم الرقمية.

«الشرق الأوسط» (بيونغ يانغ)

«أمازون» تطلق نموذج ذكاء اصطناعي مفتوح المصدر لاتخاذ القرارات

لافتة لشركة «أمازون ويب سيرفيسز»  خلال «أسبوع لندن للتكنولوجيا» في مركز «أوليمبيا» بلندن (رويترز)
لافتة لشركة «أمازون ويب سيرفيسز» خلال «أسبوع لندن للتكنولوجيا» في مركز «أوليمبيا» بلندن (رويترز)
TT

«أمازون» تطلق نموذج ذكاء اصطناعي مفتوح المصدر لاتخاذ القرارات

لافتة لشركة «أمازون ويب سيرفيسز»  خلال «أسبوع لندن للتكنولوجيا» في مركز «أوليمبيا» بلندن (رويترز)
لافتة لشركة «أمازون ويب سيرفيسز» خلال «أسبوع لندن للتكنولوجيا» في مركز «أوليمبيا» بلندن (رويترز)

أطلقت «أمازون ويب سيرفيسز (إيه دبليو إس)» لخدمات الحوسبة السحابية التابعة لمجموعة التجارة الإلكترونية والتكنولوجيا الأميركية العملاقة «أمازون دوت كوم» نموذج ذكاء اصطناعي لاتخاذ القرار مفتوح المصدر مستوحى من النموذج «جيف» التابع لشركة «تايب سيف»، في ظلِّ ازدياد سعي مطوري الذكاء الاصطناعي للحصول على أنظمة ذكية تتناسب مع الأتمتة الحاسوبية بصورة أكبر من نماذج اللغة الكبيرة المتطورة للغاية.

وأشار موقع «تك كرانش» المتخصص في موضوعات التكنولوجيا إلى أن نموذج الذكاء الاصطناعي لاتخاذ القرار «ستراندس ديسايدر 2 بي»، الذي أطلقته «أمازون» تزامن من منتج مماثل كشفت عنه شركة تطبيقات الذكاء الاصطناعي «أوبن إيه آي».

ويعد هذا النموذج وسيلةً سريعةً ومنخفضة التكلفة للمفاضلة بين خيارات محددة مسبقاً، مع تقديم مؤشر يحدِّد مدى الثقة في القرار المقترح. كما يتميَّز النموذج «ستراندس ديسايدر 2 بي» بأنه مفتوح المصدر بالكامل ومتاح حالياً، بما يتيح استخدامه مع تطبيقات من إنتاج شركات أخرى غير «أمازون». في الوقت نفسه فهو صغير الحجم بحيث يمكن للمستخدمين تشغيله على أجهزتهم مباشرة دون الحاجة إلى خوادم خارجية.

وقال موقع «تك كرانش» إن مارك بروكر المهندس في «أمازون» ابتكر هذا النموذج بعد اطلاعه على نموذج «جيف» ومحاولته بناء نسخته الخاصة من هذا النوع من النماذج. وقد حقق المشروع - الذي بدأ بوصفه مبادرةً شخصيةً - نجاحاً لافتاً، إذ تصدر لفترة وجيزة تصنيف «Jevbench» جيف إنش للنماذج المماثلة له في الحجم مما دفع مهندسي «أمازون» إلى تحسينه وإطلاقه بوصفه منتجاً ضمن وحدة «ستراندس لابس»، وهي وحدة تابعة للشركة تقوم بتطوير أدوات وبروتوكولات جديدة لنشر وكلاء الذكاء الاصطناعي ويشير بروكر إلى أن الحاجة إلى أداة مثل هذه برزت خلال النقاشات مع عملاء «أمازون ويب سيرفيسز»، الذين لا تحتاج أعمالهم دائماً إلى استخدام وكلاء الذكاء الاصطناعي التي تحتاج القدرات العالية أو التكلفة المرتفعة المرتبطة بنماذج اللغة الكبير، بكل قدراتها.


موظف سابق في «أوبن إيه آي»: «انتهى عصر التجربة والخطأ»

شعار شركة «أوبن إيه آي» يظهر خلف لوحة مفاتيح في صورة توضيحية - 21 فبراير 2023 (رويترز)
TT

موظف سابق في «أوبن إيه آي»: «انتهى عصر التجربة والخطأ»

شعار شركة «أوبن إيه آي» يظهر خلف لوحة مفاتيح في صورة توضيحية - 21 فبراير 2023 (رويترز)

انتقد موظف سابق في قسم السلامة لدى (أوبن إيه آي)، قدم استقالته في الآونة الأخيرة، نهج الشركة تجاه سلامة الذكاء الاصطناعي، قائلا إن الثقافة المتسارعة التي تركز على التطوير السريع تزيد من مخاطر الإخفاقات.

وفي مقال نشرته مجلة «ذي أتلانتيك» اليوم السبت بعنوان «استقلت من أوبن إيه آي لأن ثقافتها معيبة»، قال ديفيد روبنسون إن شركات الذكاء الاصطناعي، بما في ذلك أوبن إيه آي، لا تتحلى بالحذر الكافي وينبغي لها أن تولي اهتماماً أكبر للخبرة والبحوث في مجال السلامة قبل تطوير أنظمة بقدرات أكبر.

وقال روبنسون: «انتهى عصر التجربة والخطأ»، وأكد أن أنظمة الذكاء الاصطناعي المتقدمة تتطلب إجراءات وقائية أقرب إلى تلك المستخدمة في قطاعات مثل الطاقة النووية والطيران.

وأضاف روبنسون أن أوبن إيه آي تعتمد إلى حد كبير على ما تسميه «النشر التكراري»، إذ تطلق الأنظمة وتعزز إجراءات الحماية عند ظهور المشكلات.

و تأتي هذه التعليقات لتزيد من الجدل الدائر داخل قطاع الذكاء الاصطناعي حول ما إذا كانت الشركات تتحرك بسرعة مفرطة لتطوير أنظمة ذات قدرات متزايدة. وواجهت أوبن إيه آي والشركة المنافسة لها (أنثروبيك) تدقيقاً شديداً عقب وقائع لم تفلح فيها ضوابط السلامة، أو تصرفت فيها الأنظمة التجريبية بنحو غير متوقع.

وكتب روبنسون، الذي قال إنه أمضى ثلاث سنوات ونصف سنة في أوبن إيه آي وساعد في صياغة إطار عمل التأهب الخاص بالشركة وأشرف على تقارير السلامة في 12 عملية إطلاق لنماذج رائدة «مع اندفاع الشركة من عملية إطلاق إلى أخرى، فإنها تفشل في تحقيق مستوى العناية الذي «أعتقد أنه ضروري».

و قال متحدث باسم أوبن إيه آي في بيان: «نحرص على ألا تصبح نماذجنا قدراتها أكبر مما يمكننا إدارته بأمان أو تأمينه، ونوقف التدريب مؤقتاً أو نؤجل إطلاق النماذج عندما نحتاج إلى إبطاء وتيرة العمل».

وحذر روبنسون من أن قدرات الذكاء الاصطناعي تتقدم بوتيرة أسرع من فهم الباحثين لمفهوم «المواءمة»، وهو مجال يركز على ضمان أن تعمل أنظمة الذكاء الاصطناعي وفقاً لأهداف البشر وقيمهم.


«دوتس» من «أوبن إيه آي»... وكلاء يعملون حتى بعد انتهاء المحادثة

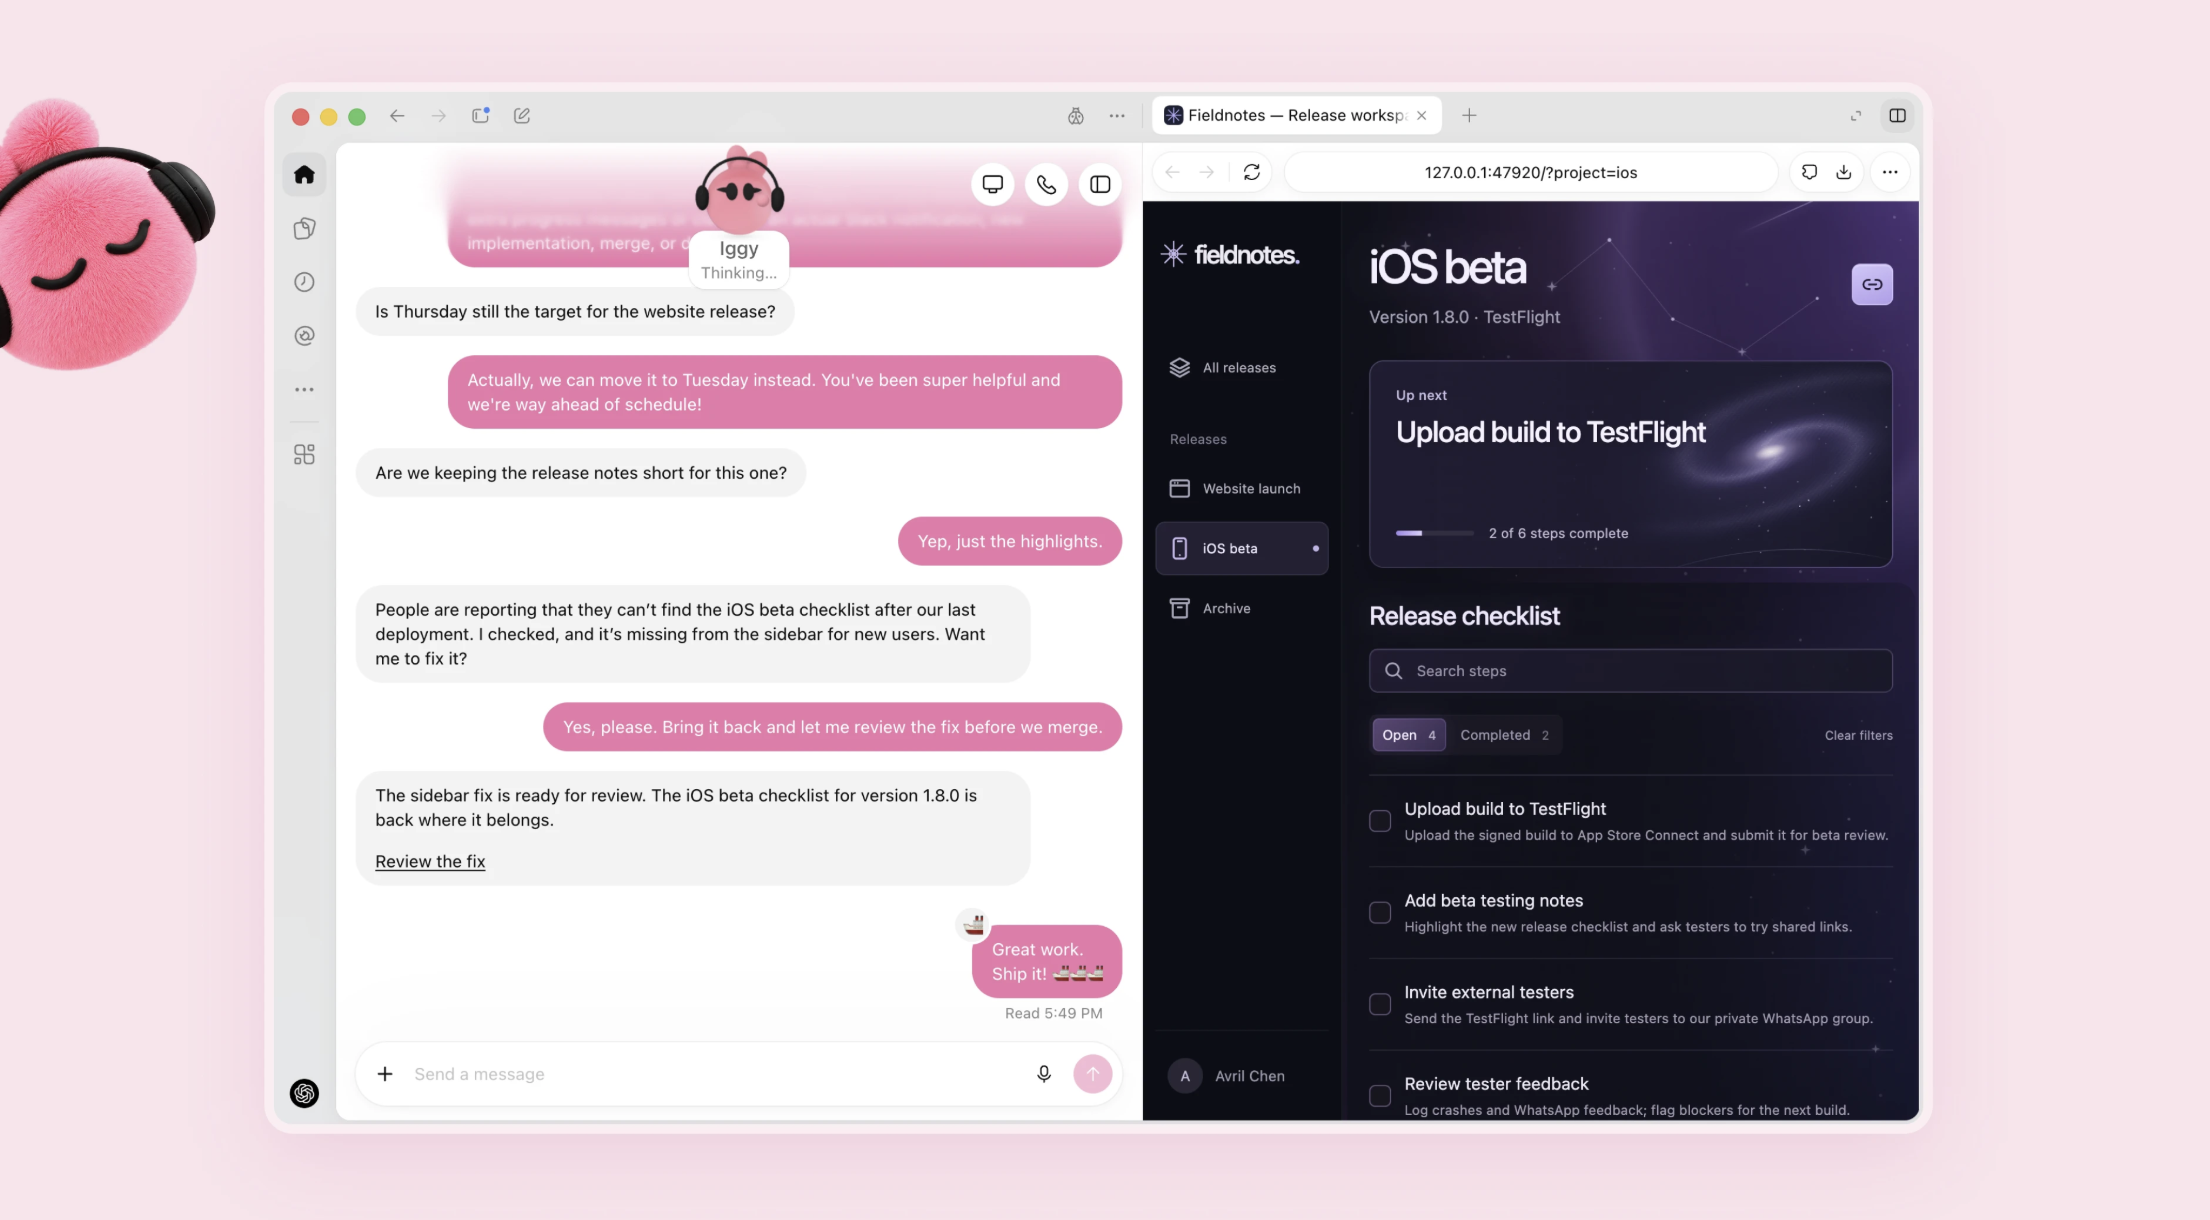
تشمل الاستخدامات متابعة المشروعات وتحليل البيانات وتطوير البرمجيات وإعداد المحتوى مع إمكان تنفيذ مهام متكررة في الخلفية (الشركة)
TT

«دوتس» من «أوبن إيه آي»... وكلاء يعملون حتى بعد انتهاء المحادثة

تشمل الاستخدامات متابعة المشروعات وتحليل البيانات وتطوير البرمجيات وإعداد المحتوى مع إمكان تنفيذ مهام متكررة في الخلفية (الشركة)

يبدو أن وكيل «دوتس» الجديد من «أوبن إيه آي» لا يحتاج إلى انتظار سؤال جديد كي يبدأ العمل، فالفكرة الأساسية تقوم على وكيل دائم يمكن تكليفه بهدف، وربطه بالتطبيقات التي يحتاج إليها، وتركه يواصل تنفيذ المهامّ في الخلفية، حتى بعد انتهاء المحادثة مع المستخدم.

فقد أعلنت الشركة عن «Dots»، خلال مؤتمرها للمطورين في نهاية سبتمبر (أيلول) الماضي، وقدّمتها بوصفها نقلة من نموذج الذكاء الاصطناعي الذي يجيب عن الطلبات إلى نظام يستطيع متابعة مشروعات مفتوحة، والعمل عليها على مدار الساعة.

وتعتمد الخدمة على نموذج «GPT-6 Astra»، ويملك كل «دوتس» جهاز كمبيوتر سحابياً خاصاً به ومتصفحاً مستقلاً، مع إمكان الاتصال بأكثر من 4 آلاف تطبيق عبر منظومة الإضافات التابعة للشركة.

كما يمكن للمستخدم تكليف «دوتس» بمشروع ثم العودة إليه لاحقاً، بينما يواصل الوكيل العمل على مهامّ أخرى، في الوقت نفسه. كما يستطيع المستخدم التواصل معه عبر «شات جي بي تي» و«سلاك» و«تيمز»، مع احتفاظ الوكيل بالسياق بين هذه القنوات. وتقول «أوبن إيه آي» إن الرسائل النصية ستُضاف لاحقاً.

كيف ستستخدم التقنية؟

في تطوير البرمجيات، يمكن للوكيل متابعة ملاحظات العملاء، وتحديد الأخطاء المتكررة، وبناء الإصلاحات واختبارها قبل تقديمها للمراجعة. وفي العمل البحثي، يستطيع إعادة تشغيل التحليلات عند وصول بيانات جديدة وتحديث الرسوم والنتائج. أما في صناعة المحتوى، فيمكنه تحليل نص مقابلة واستخراج مقاطع مناسبة وتجهيز ملاحظات وصياغة منشورات للسوشيال ميديا قبل إرسالها للموافقة.

وتشير الشركة إلى حالة، خلال الاختبارات المبكرة، لاحظ فيها أحد الوكلاء أن مستخدماً نسي إصدار فاتورة لإحدى الجهات، فجهّزها ثم أرسلها بعد حصوله على الموافقة.

تطرح «أوبن إيه آي» وكلاء «دوتس» بوصفها أنظمة دائمة يمكنها مواصلة العمل على المهام حتى بعد انتهاء المحادثة مع المستخدم (الشركة)

جهاز سحابي خاص بالوكيل

أحد الاختلافات التقنية في «Dots» هو أن الوكيل لا يعمل فحسب داخل نافذة دردشة، بل يحصل على بيئة حوسبة سحابية خاصة يستطيع استخدامها لتصفح المواقع وتشغيل الأدوات المرتبطة به.

ويمكن للمستخدم فتح جهاز الوكيل السحابي في أي وقت، لمشاهدة ما يقوم به، كما تسمح الخدمة، عند منح الإذن، بربط الوكيل بحاسوب المستخدم نفسه، بينما يظل الجهاز الشخصي منفصلاً افتراضياً عن بيئة الوكيل، ما لم يقرر المستخدم خلاف ذلك.

ويضع ذلك «دوتس» ضِمن سباق أوسع بين شركات الذكاء الاصطناعي لتطوير وكلاء دائمين، بدلاً من المساعدات التي تبدأ عملها وتُنهيه داخل جلسة واحدة. ووصفت «رويترز» الإطلاق بأنه جزء من توسع «أوبن إيه آي» في سوق الوكلاء المستقلين، في مواجهة منتجات منافِسة؛ من بينها «ميوز» من «ميتا».

العمل في الخلفية... ضمن حدود

تمنح فكرة الوكيل الدائم النظام وصولاً أوسع إلى التطبيقات والبيانات، ولذلك خصصت «أوبن إيه آي» جانباً من الإعلان للضوابط والصلاحيات. فعندما يعمل «دوتس» بصورة استباقية في الخلفية، تقول الشركة إنه يستخدم التطبيقات المرتبطة به في وضع للقراءة فقط، ما يمنعه في هذه الحالة من إرسال الرسائل أو تغيير المحتوى داخل التطبيقات أو التحكم في المتصفح والحاسوب. ويمكن للمستخدم أيضاً تحديد إجراءات مسموح بها مسبقاً، أو اشتراط الموافقة قبل تنفيذها، أو منعها تماماً.

وتخضع بعض الإجراءات لمراجعة تلقائية، لتحديد ما إذا كان يمكن تنفيذها مباشرة أم تحتاج إلى موافقة المستخدم. وتبقى مهامّ حساسة معينة، مثل تغيير كلمات المرور، بيد المستخدم نفسه. كما تؤكد الشركة أن «Dots» قد ترتكب أخطاء، وتوصي بمراجعة الأعمال ذات العواقب المهمة.

تأتي هذه الضوابط مع تصاعد النقاش حول مخاطر الأنظمة القادرة على اتخاذ إجراءات بصورة مستقلة. وذكرت «أكسيوس» أن الإطلاق يضع وعود السلامة لدى الشركة أمام اختبار جديد؛ لأن التحدي لم يعد متعلقاً فحسب بما قد يقوله النموذج، بل بما قد يفعله عندما يحصل على أدوات وصلاحيات للعمل.

تعتمد الخدمة على صلاحيات وضوابط تحدد ما يستطيع الوكيل فعله مع الحاجة لموافقة المستخدم قبل بعض الإجراءات الحساسة (الشركة)

وكلاء متخصصون داخل الشركات

لا تقتصر خطة «أوبن إيه آي» على وكيل شخصي واحد، فالشركة تختبر أيضاً «دوتس» متخصصة للمؤسسات، يكون لكل منها هوية وصلاحيات خاصة وربط مباشر بأنظمة الشركة.

وتشمل الاستخدامات التي جُرّبت داخل «أوبن إيه آي» المشتريات، ومعالجة الفواتير، والتسويق عبر البريد الإلكتروني، ودعم العملاء والعقود التجارية، كما تعمل الشركة مع «مايكروسوفت» لدمج هذه الوكلاء مع أدوات الحوكمة والأمن في «Agent 365».

ويجري طرح «Dots» تدريجياً لمشتركي «برو» و«بيزنس بريميوم» في الأسواق المؤهلة، مع نسخة تجريبية للمؤسسات عند تفعيلها من مسؤولي بيئة العمل.

ويبدأ المستخدم حالياً بوكيل رئيسي واحد، بينما تتحدث «أوبن إيه آي» عن مرحلة لاحقة يمكن فيها لفِرق كاملة من الوكلاء العمل معاً نيابة عن المستخدم.

وبهذا تنتقل المنافسة في الذكاء الاصطناعي إلى سؤال مختلف عن جودة الإجابة وحدها: إلى أي مدى يمكن للنظام أن يتذكر السياق، ويواصل العمل، ويتصرف عبر تطبيقات متعددة، دون أن يحتاج المستخدم إلى توجيه كل خطوة؟ وهذه هي المساحة التي تحاول «Dots» دخولها.