هجمات التصيد الاحتيالي ترتفع 40 % في عام 2023

تطبيقات المراسلة ومنصات الذكاء الاصطناعي والتواصل الاجتماعي وتداول العملات المشفرة هي استغلال من المحتالين (شاترستوك)
TT

هجمات التصيد الاحتيالي ترتفع 40 % في عام 2023

تطبيقات المراسلة ومنصات الذكاء الاصطناعي والتواصل الاجتماعي وتداول العملات المشفرة هي استغلال من المحتالين (شاترستوك)

مع استمرار المنصات الرقمية في التوغل داخل نسيج حياتنا اليومية، تواكب تهديدات الأمن السيبرانية وتيرة هذه التهديدات.

في عام 2023 نجح نظام مكافحة التصيد الاحتيالي التابع لشركة «كاسبرسكي» في إحباط أكثر من 709 ملايين محاولة للوصول إلى مواقع التصيد الاحتيالي والاحتيال، وهي زيادة بنسبة 40 في المائة عن العام السابق، ما يشير إلى اتجاه تصاعدي في التهديدات السيبرانية.

لم تميز التهديدات المنتشرة في العالم الرقمي في أهدافها، بل كانت تطبيقات المراسلة ومنصات الذكاء الاصطناعي ووسائل التواصل الاجتماعي وعمليات تبادل العملات المشفرة بمثابة مناطق صيد رئيسية لمجرمي الإنترنت. ويسلط التحليل السنوي الشامل الذي تجريه «كاسبرسكي» الضوء على استمرار مثير للقلق في هجمات التصيد الاحتيالي وبلغت ذروتها بشكل ملحوظ في مايو (أيار) ويونيو (حزيران) الماضيين. كما يشير المحللون إلى وجود علاقة بموسم العطلات، وهي الفترة المناسبة للمحتالين الذين لديهم صفقات سفر مزيفة تهدف إلى جذب الأشخاص غير الحذرين.

«كاسبرسكي»: يجدر التحقق من المرسل عبر وسيلة اتصال بديلة عندما يكون المرسل مشروعاً لكنّ محتوى الرسالة غريب (شاترستوك)

وبينما أصبحت منصات المراسلة محفوفة بالمخاطر بشكل خاص، نجحت حلول «كاسبرسكي» في تحييد 62.127 محاولة لتضليل المستخدمين عبر منصة «تلغرام» وحدها، ما يمثل زيادة بنسبة 22 في المائة في هذه التهديدات على أساس سنوي. وكما هو الحال في العام السابق، تم حظر معظم محاولات إعادة التوجيه عبر روابط الاحتيال والتصيد الاحتيالي في برامج المراسلة باستخدام حلول «كاسبرسكي» على أجهزة مملوكة لمستخدمين في روسيا. وقد حافظت البرازيل التي ضاعفت عدد هجمات التصيد المحظورة على المركز الثاني، وتبعها كل من تركيا، والهند، وألمانيا، وإيطاليا. واحتل المستخدمون من المكسيك المركز السابع هذه المرة.

وتحذّر أولغا سفيستونوفا، خبيرة الأمن في «كاسبرسكي» من أن «التصيد الاحتيالي لا يزال يمثل تهديداً سائداً في المشهد الرقمي اليوم، ويتطور باستمرار لخداع المستخدمين المطمئنين». وتنصح أيضاً بأن «اليقظة والتشكيك هما أقوى الدفاعات ضد الوقوع ضحية لهذه المخططات الخبيثة». ويوصي خبراء «كاسبرسكي» بالحذر عند فتح رسائل البريد الإلكتروني أو النقر على الروابط، والتحقق من الرسائل الغريبة مباشرة مع المرسلين، والتحقق من وجود تناقضات في عناوين «URL».

في عام 2023 تم افتتاح أول مركز للشفافية لـ«كاسبرسكي» في الرياض لتقدم خدماتها من خلاله لجميع منطقة الشرق الأوسط (الشرق الأوسط)

مقر إقليمي جديد في السعودية

وخلال مشاركتها في معرض «ليب 2024» الذي استضافته مدينة الرياض بداية شهر مارس (آذار)، أعلنت «كاسبرسكي» عن حصولها على ترخيص المقر الإقليمي لها في السعودية. ويتمثّل الهدف الرئيسي للمقر الإقليمي في تقديم الدعم الشامل لمختلف الأنشطة التشغيلية لمجموعة شركات «كاسبرسكي» في منطقة الشرق الأوسط وشمال أفريقيا، إلى جانب ضمان تطوير أعمالها المستدامة في المملكة والمنطقة عموماً، مع التركيز على التطوير الاستراتيجي وإجراء الأبحاث المتعلقة بالتهديدات والعمل على تحليلها. وعلاوة على ذلك، ستتمكن الشركة من تقديم خدمات مصممة خصيصاً للمنطقة، ومن ذلك على سبيل المثال الكشف والاستجابة المُدارة المدعومة من قبل مركزها للعمليات الأمنية في المملكة، فريق الاستجابة لحالات الطوارئ السيبرانية لأنظمة التحكم الصناعية (ICS CERT).

تنصح «كاسبرسكي» بالتحقق من الإملاء في رابط موقع الويب في حالة الشك وأن ما تراه هو صفحة تصيد احتيالي (شاترستوك)

التحول الرقمي في مواجهة التهديدات السيبرانية

نظراً لوجود العديد من المبادرات الحالية والمخطط لها لضمان الاستعداد المستقبلي بالتوافق مع «النهج الرقمي أولاً»، سيؤدي اعتماد المملكة للتقنيات المتقدمة، مثل شبكة الجيل الخامس وإنترنت الأشياء والذكاء الاصطناعي، إلى زيادة اهتمام المجرمين السيبرانيين بالهجمات الموجهة والتهديدات السيبرانية.

وإلى جانب جهود المملكة لبناء بنية تحتية قوية للأمن السيبراني، أطلقت «كاسبرسكي» برنامج الجيل السيبراني للتدريب العام والتدريب الداخلي في المملكة خلال عام 2023. ويستقطب هذا البرنامج التعليمي المواهب الشابة من المتخصصين في تكنولوجيا المعلومات أو الأمن السيبراني أو المجالات الأخرى، كما يهدف إلى زيادة الوعي بالأمن السيبراني، وتمكين تبادل المهارات والمعرفة لمواجهة التهديدات السيبرانية المتطورة.
مقالات ذات صلة

الذكاء الاصطناعي يرفع مخاطر الأمن السيبراني

تكنولوجيا أصبح الذكاء الاصطناعي هدفاً للهجمات بقدر ما هو أداة للدفاع مع تزايد المخاوف من تسميم البيانات واستهداف النماذج والأنظمة الوكيلية (أدوبي)

الذكاء الاصطناعي يرفع مخاطر الأمن السيبراني

يكشف تقرير «PwC» اتساع مخاطر الذكاء الاصطناعي سيبرانياً مقابل استمرار غموض المسؤولية وتفاوت الجاهزية رغم زيادة الميزانيات والاستثمار في الحماية.

نسيم رمضان (لندن)
أوروبا الجنرال الأميركي أليكسوس غرينكويتش القائد الأعلى لقوات الحلفاء في أوروبا إلى جانب رئيسة لجنة الأمن والدفاع بالبرلمان الأوروبي ماري أغنيس شتراك تسيمرمان في بروكسل يوم 28 سبتمبر 2026 (إ.ب.أ)

خلاف أوروبي - أطلسي حول الرد على «الحرب الهجينة» الروسية

تثير خطط الاتحاد الأوروبي لتعزيز الرد على الهجمات الروسية الهجينة تحفظات داخل حلف «ناتو»، وسط مخاوف من ازدواجية الأدوار وتباين بشأن توزيع المسؤوليات الأمنية.

«الشرق الأوسط» (بيروت)
شمال افريقيا وزير الثقافة الموريتاني والمتحدث باسم الحكومة الحسين ولد مدو (إعلام محلي)

موريتانيا تشن حملة على «شبكة ابتزاز» عبر الإنترنت

أعلنت الحكومة الموريتانية، مساء الأربعاء، توقيف ستة أشخاص خلال حملة أمنية لتعقب وتفكيك «شبكة ابتزاز مالي».

الشيخ محمد (نواكشوط)
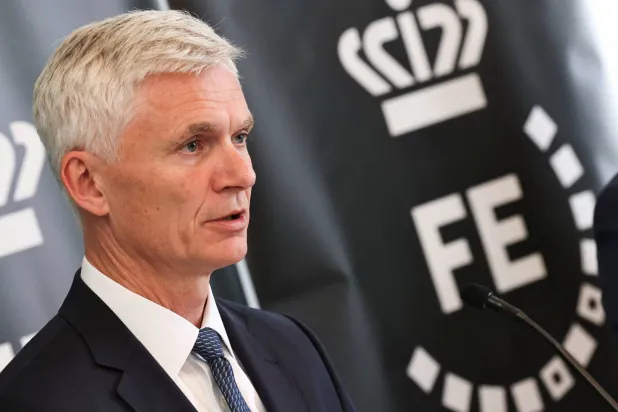
أوروبا مدير جهاز «استخبارات الدفاع الدنماركي» (FE) توماس أهرينكيل يحضر مؤتمراً صحافياً في كوبنهاغن بالدنمارك 24 سبتمبر 2026 (رويترز)

الاستخبارات الدنماركية: احتمال غزو روسيا لبلد ﺑ«ناتو» وارد لكنه غير مرجَّح

حذّرت الاستخبارات الدنماركية من تزايد خطر هجمات روسية محدودة ضد دول حلف «ناتو»، مع استبعادها غزواً شاملاً، ورجّحت أعمالاً تخريبية وهجمات سيبرانية.

«الشرق الأوسط» (كوبنهاغن)
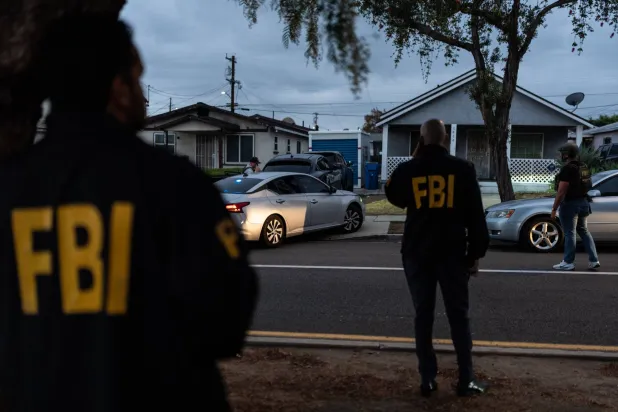
الولايات المتحدة​ عناصر من «إف بي آي» أمام منزل متهمة بالاحتيال في لوس أنجليس يوم 16 سبتمبر 2026 (أ.ب)

«إف بي آي» يحقق في مزاعم اختراق بيانات جميع موظفيه

أعلن مكتب التحقيقات الفيدرالي الأميركي (إف بي آي) أنه يحقق في مزاعم مجموعة قرصنة إلكترونية باختراق أنظمته وسرقة بيانات حساسة تتعلق بآلاف الموظفين.

«الشرق الأوسط» (بيروت)

«دوتس» من «أوبن إيه آي»... وكلاء يعملون حتى بعد انتهاء المحادثة

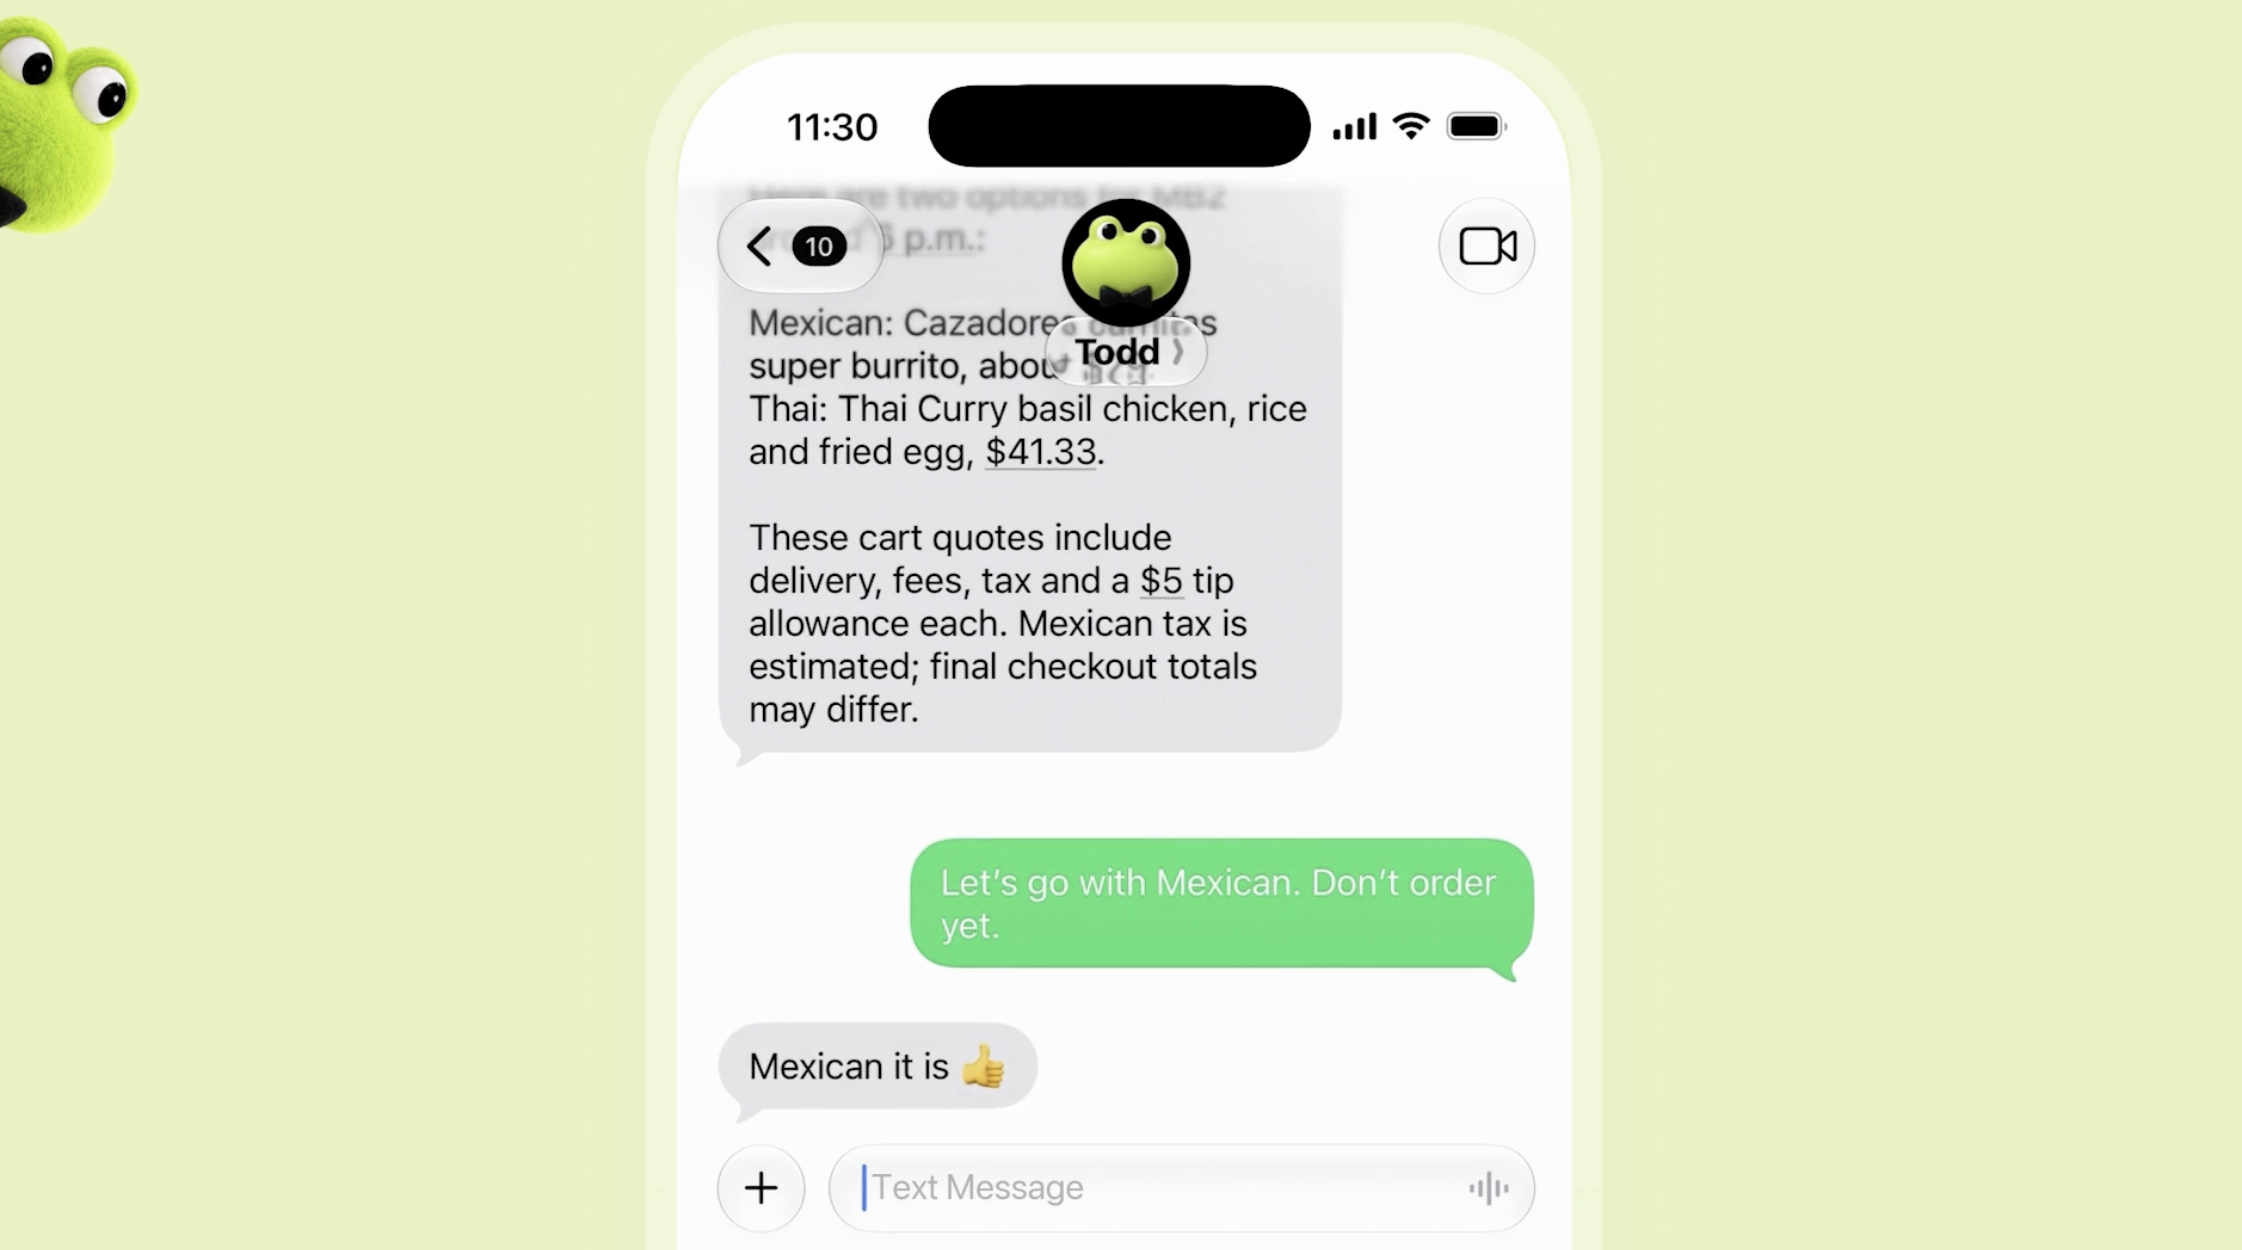
تشمل الاستخدامات متابعة المشروعات وتحليل البيانات وتطوير البرمجيات وإعداد المحتوى مع إمكان تنفيذ مهام متكررة في الخلفية (الشركة)
TT

«دوتس» من «أوبن إيه آي»... وكلاء يعملون حتى بعد انتهاء المحادثة

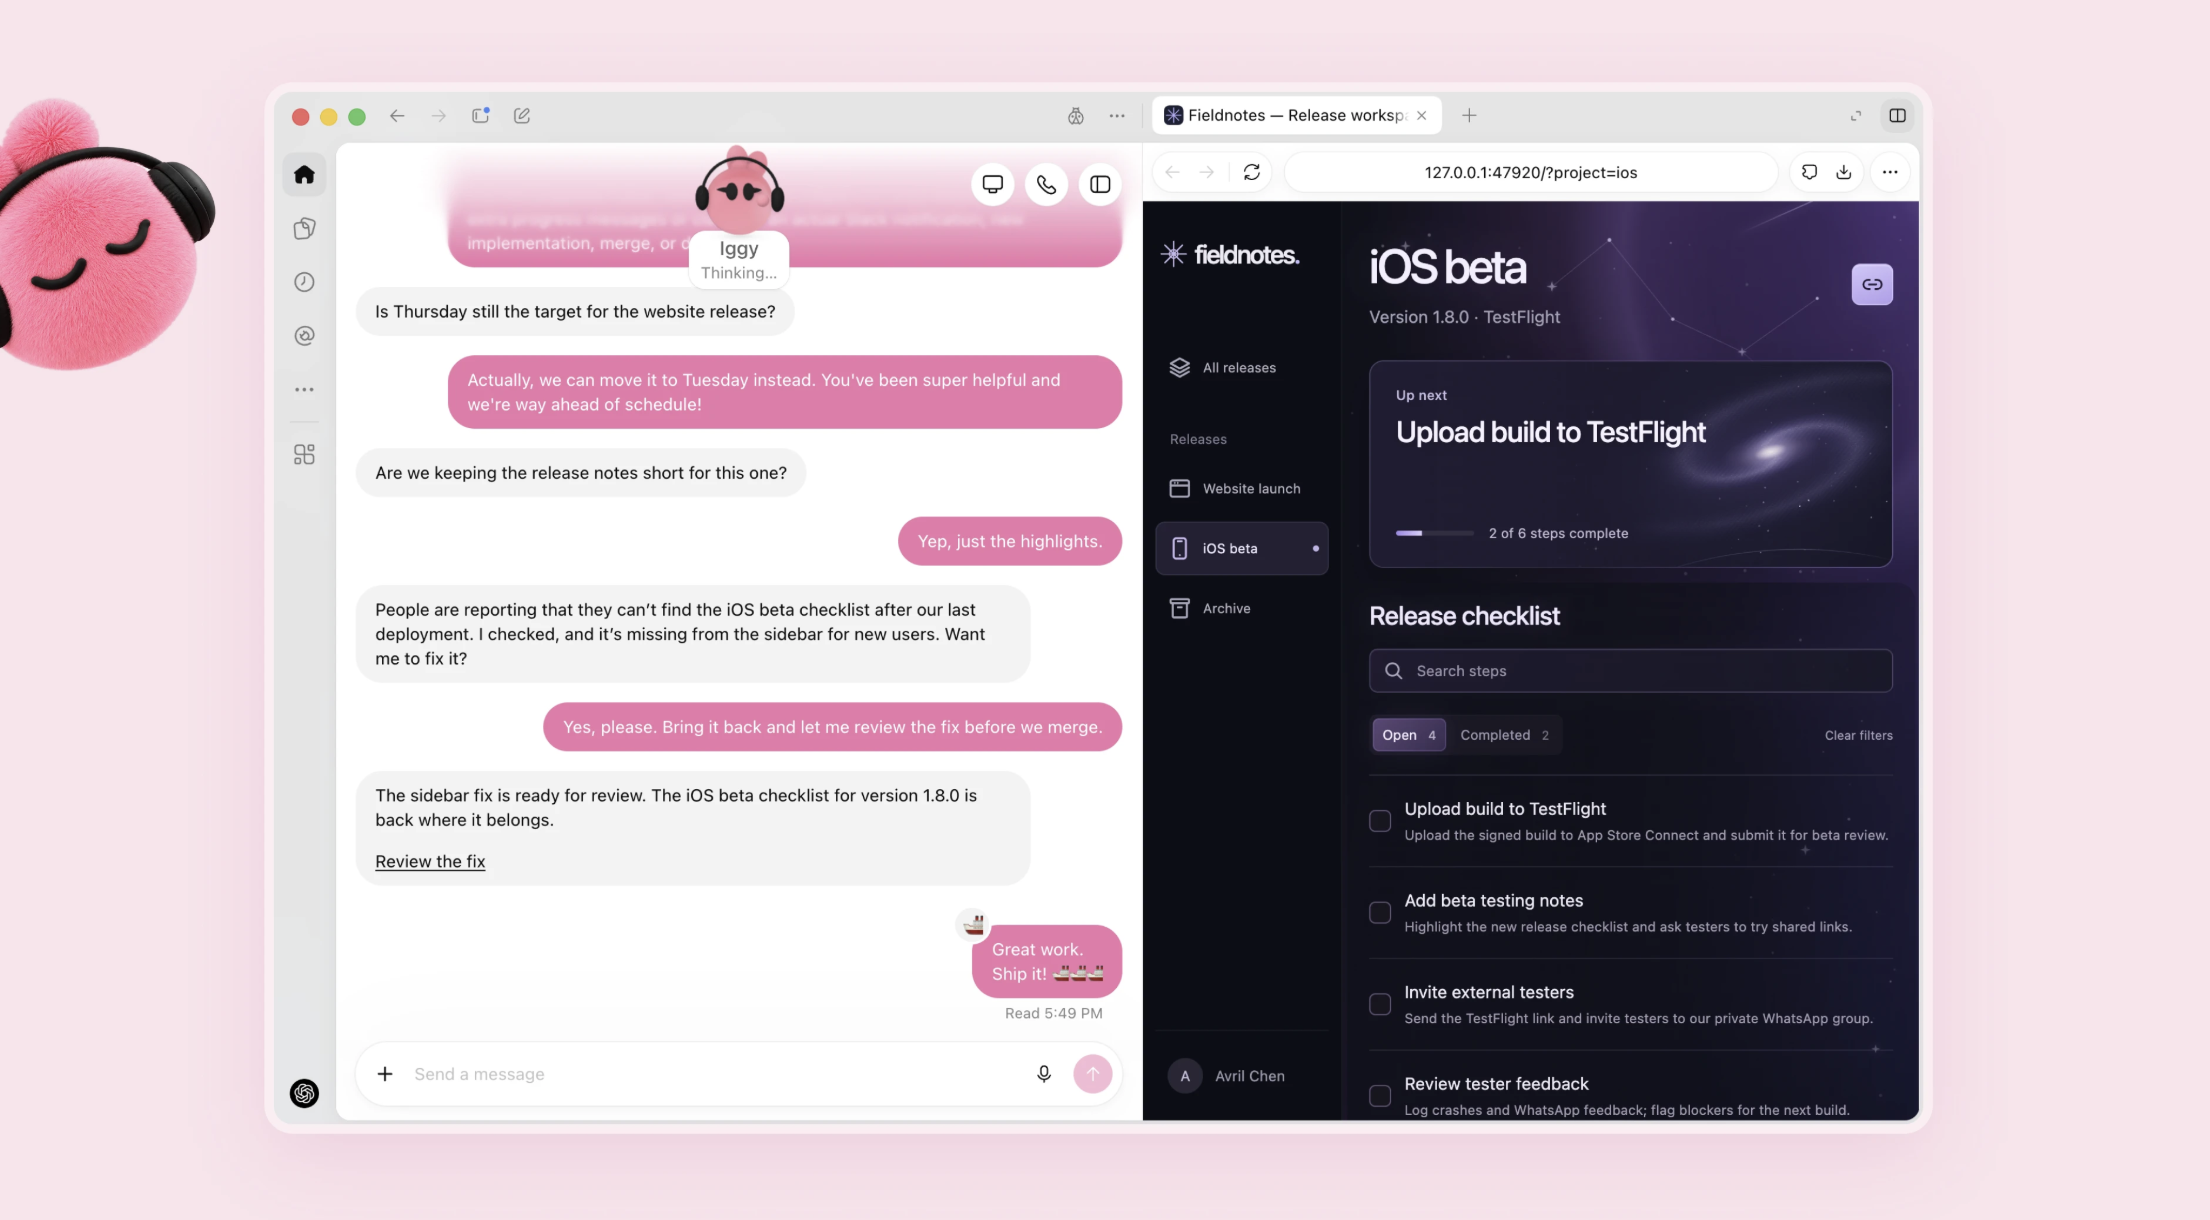
تشمل الاستخدامات متابعة المشروعات وتحليل البيانات وتطوير البرمجيات وإعداد المحتوى مع إمكان تنفيذ مهام متكررة في الخلفية (الشركة)

يبدو أن وكيل «دوتس» الجديد من «أوبن إيه آي» لا يحتاج إلى انتظار سؤال جديد كي يبدأ العمل، فالفكرة الأساسية تقوم على وكيل دائم يمكن تكليفه بهدف، وربطه بالتطبيقات التي يحتاج إليها، وتركه يواصل تنفيذ المهامّ في الخلفية، حتى بعد انتهاء المحادثة مع المستخدم.

فقد أعلنت الشركة عن «Dots»، خلال مؤتمرها للمطورين في نهاية سبتمبر (أيلول) الماضي، وقدّمتها بوصفها نقلة من نموذج الذكاء الاصطناعي الذي يجيب عن الطلبات إلى نظام يستطيع متابعة مشروعات مفتوحة، والعمل عليها على مدار الساعة.

وتعتمد الخدمة على نموذج «GPT-6 Astra»، ويملك كل «دوتس» جهاز كمبيوتر سحابياً خاصاً به ومتصفحاً مستقلاً، مع إمكان الاتصال بأكثر من 4 آلاف تطبيق عبر منظومة الإضافات التابعة للشركة.

كما يمكن للمستخدم تكليف «دوتس» بمشروع ثم العودة إليه لاحقاً، بينما يواصل الوكيل العمل على مهامّ أخرى، في الوقت نفسه. كما يستطيع المستخدم التواصل معه عبر «شات جي بي تي» و«سلاك» و«تيمز»، مع احتفاظ الوكيل بالسياق بين هذه القنوات. وتقول «أوبن إيه آي» إن الرسائل النصية ستُضاف لاحقاً.

كيف ستستخدم التقنية؟

في تطوير البرمجيات، يمكن للوكيل متابعة ملاحظات العملاء، وتحديد الأخطاء المتكررة، وبناء الإصلاحات واختبارها قبل تقديمها للمراجعة. وفي العمل البحثي، يستطيع إعادة تشغيل التحليلات عند وصول بيانات جديدة وتحديث الرسوم والنتائج. أما في صناعة المحتوى، فيمكنه تحليل نص مقابلة واستخراج مقاطع مناسبة وتجهيز ملاحظات وصياغة منشورات للسوشيال ميديا قبل إرسالها للموافقة.

وتشير الشركة إلى حالة، خلال الاختبارات المبكرة، لاحظ فيها أحد الوكلاء أن مستخدماً نسي إصدار فاتورة لإحدى الجهات، فجهّزها ثم أرسلها بعد حصوله على الموافقة.

تطرح «أوبن إيه آي» وكلاء «دوتس» بوصفها أنظمة دائمة يمكنها مواصلة العمل على المهام حتى بعد انتهاء المحادثة مع المستخدم (الشركة)

جهاز سحابي خاص بالوكيل

أحد الاختلافات التقنية في «Dots» هو أن الوكيل لا يعمل فحسب داخل نافذة دردشة، بل يحصل على بيئة حوسبة سحابية خاصة يستطيع استخدامها لتصفح المواقع وتشغيل الأدوات المرتبطة به.

ويمكن للمستخدم فتح جهاز الوكيل السحابي في أي وقت، لمشاهدة ما يقوم به، كما تسمح الخدمة، عند منح الإذن، بربط الوكيل بحاسوب المستخدم نفسه، بينما يظل الجهاز الشخصي منفصلاً افتراضياً عن بيئة الوكيل، ما لم يقرر المستخدم خلاف ذلك.

ويضع ذلك «دوتس» ضِمن سباق أوسع بين شركات الذكاء الاصطناعي لتطوير وكلاء دائمين، بدلاً من المساعدات التي تبدأ عملها وتُنهيه داخل جلسة واحدة. ووصفت «رويترز» الإطلاق بأنه جزء من توسع «أوبن إيه آي» في سوق الوكلاء المستقلين، في مواجهة منتجات منافِسة؛ من بينها «ميوز» من «ميتا».

العمل في الخلفية... ضمن حدود

تمنح فكرة الوكيل الدائم النظام وصولاً أوسع إلى التطبيقات والبيانات، ولذلك خصصت «أوبن إيه آي» جانباً من الإعلان للضوابط والصلاحيات. فعندما يعمل «دوتس» بصورة استباقية في الخلفية، تقول الشركة إنه يستخدم التطبيقات المرتبطة به في وضع للقراءة فقط، ما يمنعه في هذه الحالة من إرسال الرسائل أو تغيير المحتوى داخل التطبيقات أو التحكم في المتصفح والحاسوب. ويمكن للمستخدم أيضاً تحديد إجراءات مسموح بها مسبقاً، أو اشتراط الموافقة قبل تنفيذها، أو منعها تماماً.

وتخضع بعض الإجراءات لمراجعة تلقائية، لتحديد ما إذا كان يمكن تنفيذها مباشرة أم تحتاج إلى موافقة المستخدم. وتبقى مهامّ حساسة معينة، مثل تغيير كلمات المرور، بيد المستخدم نفسه. كما تؤكد الشركة أن «Dots» قد ترتكب أخطاء، وتوصي بمراجعة الأعمال ذات العواقب المهمة.

تأتي هذه الضوابط مع تصاعد النقاش حول مخاطر الأنظمة القادرة على اتخاذ إجراءات بصورة مستقلة. وذكرت «أكسيوس» أن الإطلاق يضع وعود السلامة لدى الشركة أمام اختبار جديد؛ لأن التحدي لم يعد متعلقاً فحسب بما قد يقوله النموذج، بل بما قد يفعله عندما يحصل على أدوات وصلاحيات للعمل.

تعتمد الخدمة على صلاحيات وضوابط تحدد ما يستطيع الوكيل فعله مع الحاجة لموافقة المستخدم قبل بعض الإجراءات الحساسة (الشركة)

وكلاء متخصصون داخل الشركات

لا تقتصر خطة «أوبن إيه آي» على وكيل شخصي واحد، فالشركة تختبر أيضاً «دوتس» متخصصة للمؤسسات، يكون لكل منها هوية وصلاحيات خاصة وربط مباشر بأنظمة الشركة.

وتشمل الاستخدامات التي جُرّبت داخل «أوبن إيه آي» المشتريات، ومعالجة الفواتير، والتسويق عبر البريد الإلكتروني، ودعم العملاء والعقود التجارية، كما تعمل الشركة مع «مايكروسوفت» لدمج هذه الوكلاء مع أدوات الحوكمة والأمن في «Agent 365».

ويجري طرح «Dots» تدريجياً لمشتركي «برو» و«بيزنس بريميوم» في الأسواق المؤهلة، مع نسخة تجريبية للمؤسسات عند تفعيلها من مسؤولي بيئة العمل.

ويبدأ المستخدم حالياً بوكيل رئيسي واحد، بينما تتحدث «أوبن إيه آي» عن مرحلة لاحقة يمكن فيها لفِرق كاملة من الوكلاء العمل معاً نيابة عن المستخدم.

وبهذا تنتقل المنافسة في الذكاء الاصطناعي إلى سؤال مختلف عن جودة الإجابة وحدها: إلى أي مدى يمكن للنظام أن يتذكر السياق، ويواصل العمل، ويتصرف عبر تطبيقات متعددة، دون أن يحتاج المستخدم إلى توجيه كل خطوة؟ وهذه هي المساحة التي تحاول «Dots» دخولها.


روبوت فائق النحافة يسبح بخلايا عضلية حية ويستجيب للضوء

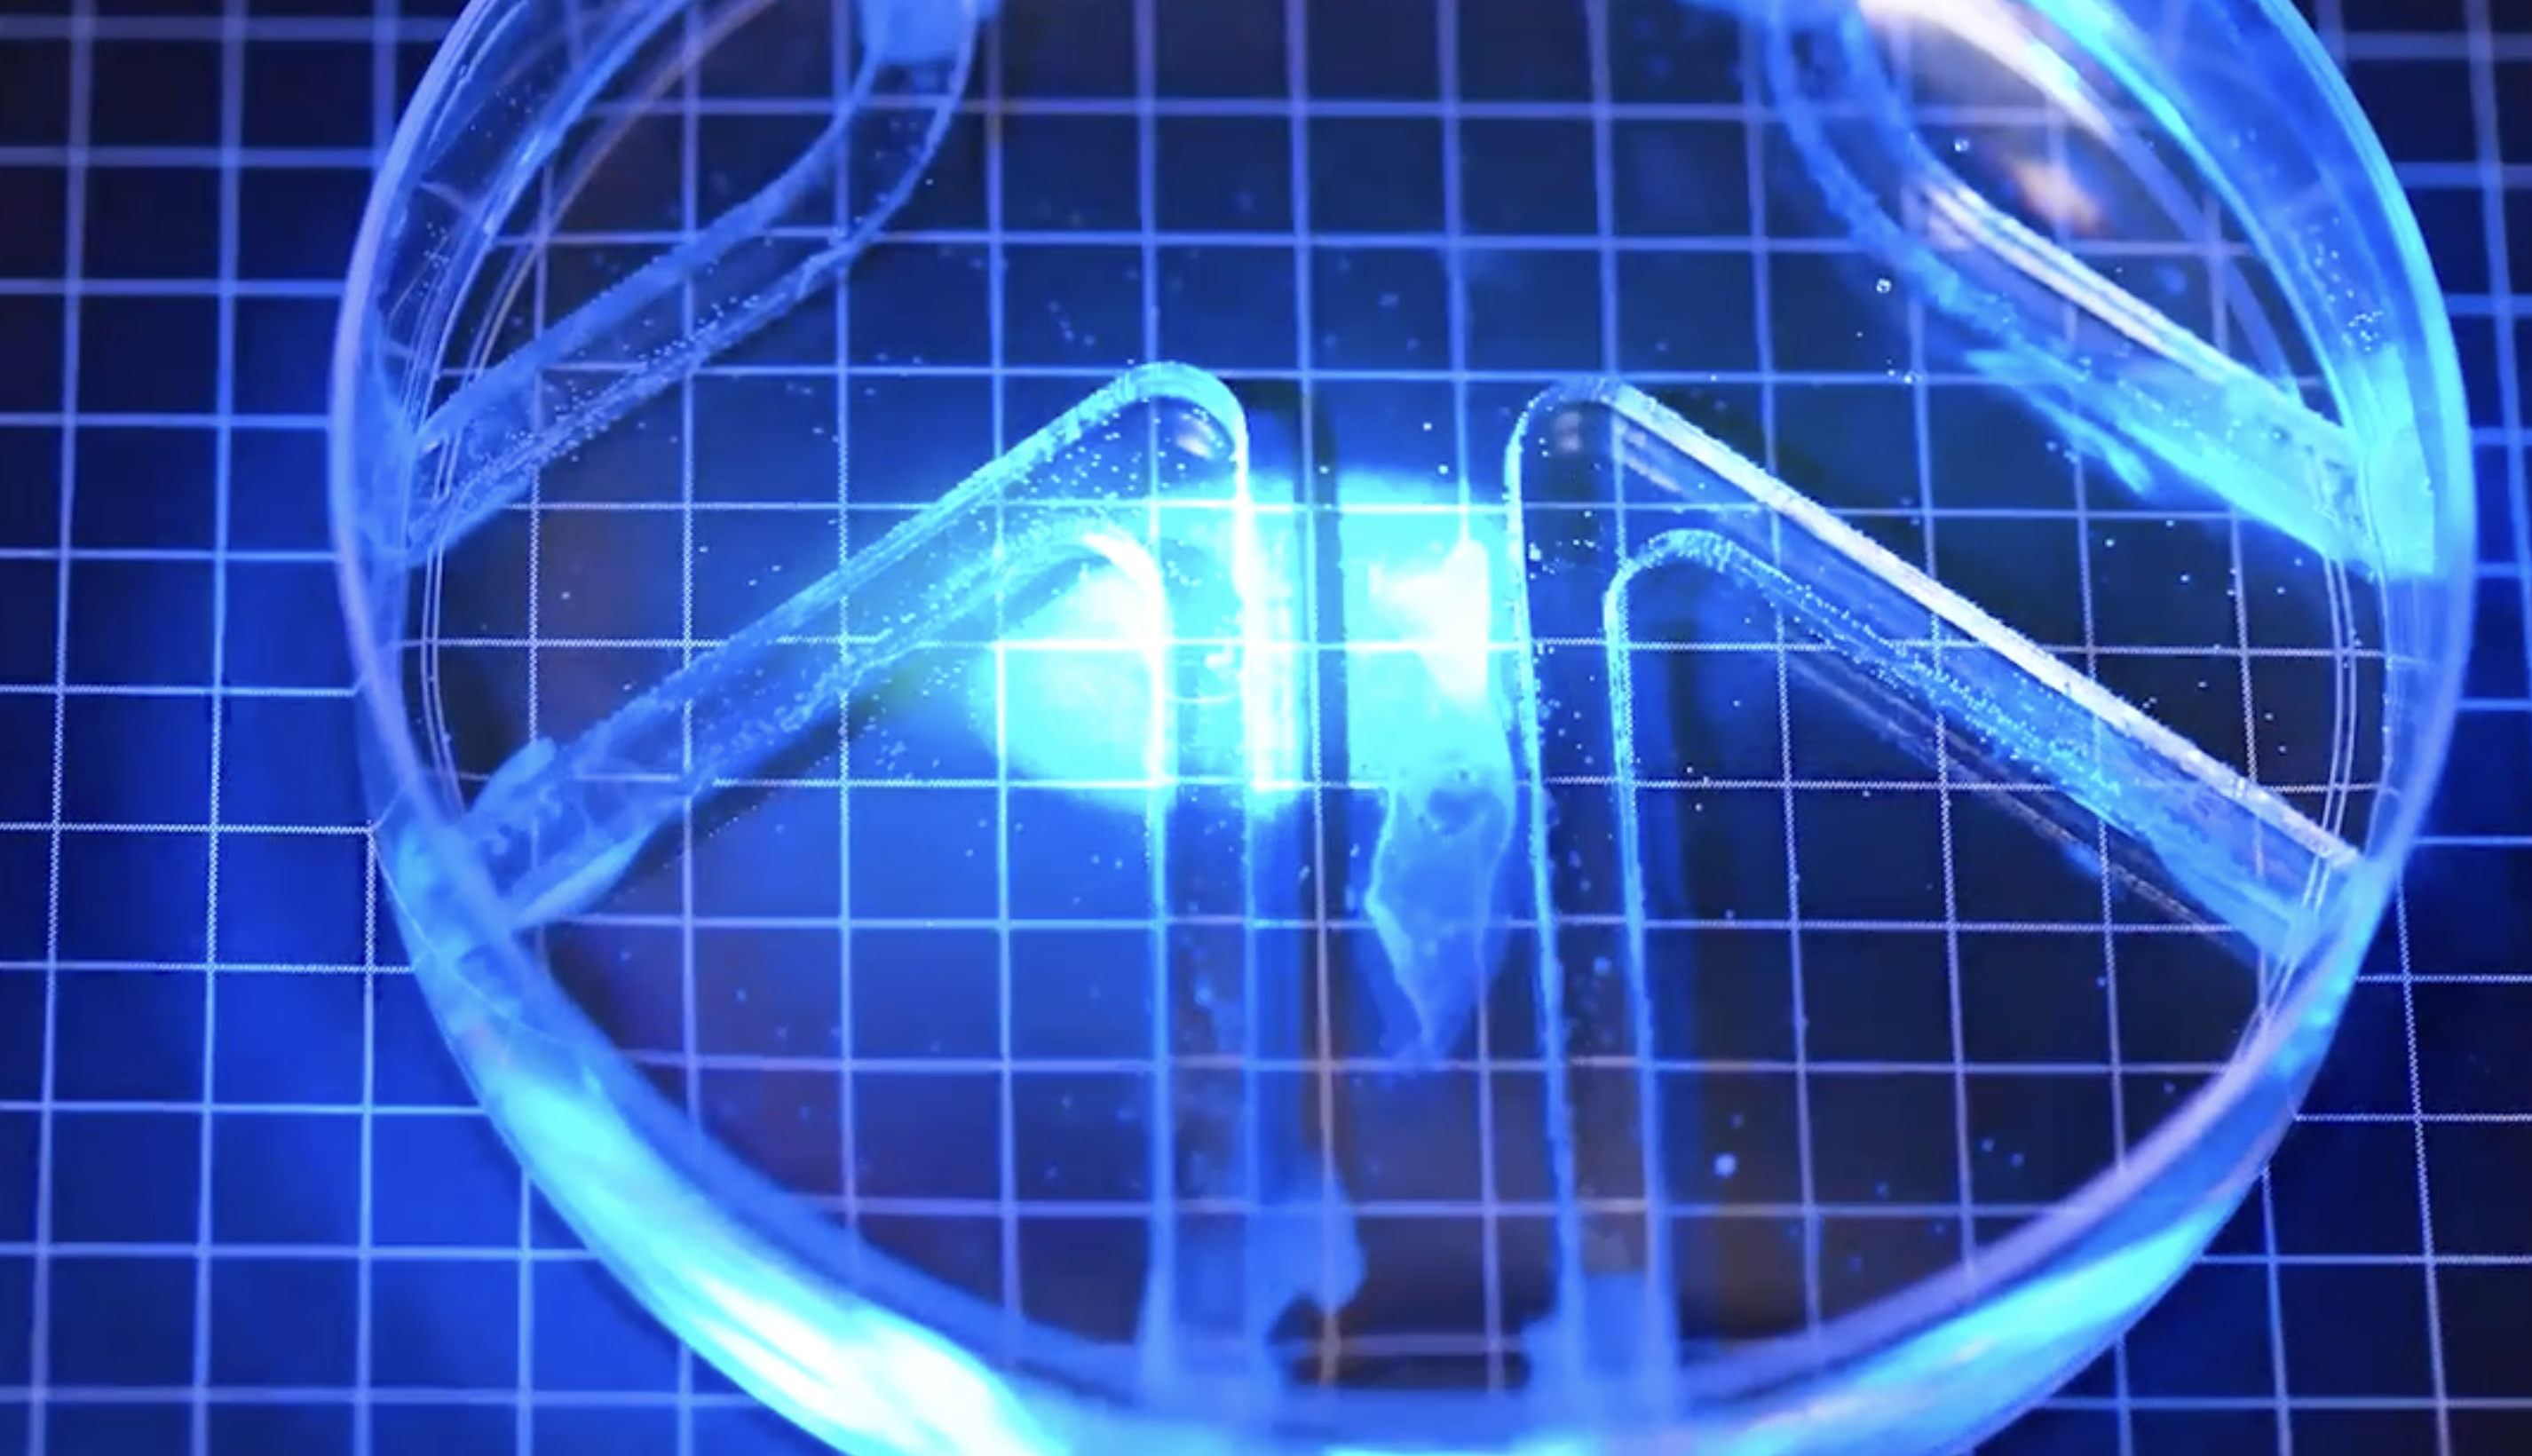
أظهرت الاختبارات أن الروبوت يستطيع السباحة والالتفاف داخل متاهة مائية بسيطة بسرعة تصل إلى نحو 4 أضعاف طول جسمه في الدقيقة (الجامعة)
TT

روبوت فائق النحافة يسبح بخلايا عضلية حية ويستجيب للضوء

أظهرت الاختبارات أن الروبوت يستطيع السباحة والالتفاف داخل متاهة مائية بسيطة بسرعة تصل إلى نحو 4 أضعاف طول جسمه في الدقيقة (الجامعة)

طوّر مهندسون في معهد ماساتشوستس للتكنولوجيا «MIT» روبوتاً سبّاحاً فائق النحافة يعتمد على طبقة واحدة من الخلايا العضلية الحية لتوليد الحركة، في تصميم يهدف إلى تقليل حجم الروبوتات الحيوية الهجينة، وتحسين كفاءتها مقارنة بالأنظمة التي تعتمد على كتل عضلية ثلاثية الأبعاد أكبر حجماً.

الروبوت الذي يصفه الباحثون بأنه رقيق إلى حد يشبه الورق، مبني على هيكل من مادة هلامية يبلغ طوله وعرضه تقريباً حجم قطعة من العلكة. وينقسم الهيكل إلى جزأين يعملان كزعانف، تغطي كل واحدة منهما طبقة من الخلايا العضلية الحية أرق من شعرة الإنسان. وقد عُدلت هذه الخلايا وراثياً بحيث تنقبض عندما تتعرض للضوء.

الحركة بالضوء بدلاً من المحركات

عندما يسلط الباحثون الضوء على إحدى الزعانف، تنقبض الخلايا العضلية الموجودة على سطحها؛ ما يؤدي إلى حركة كافية لدفع الروبوت عبر الماء. ويمكن تغيير اتجاه السباحة وسرعتها عبر التحكم في أي زعنفة تُضاء، وتوقيت نبضات الضوء الموجهة إليها.

وفي الاختبارات، تمكن الروبوت من السباحة والالتفاف داخل متاهة مائية بسيطة. وبلغت سرعته القصوى نحو 4 أضعاف طول جسمه في الدقيقة، وهي سرعة محدودة مقارنة بالسباحين السريعين، لكنها أظهرت أن طبقة عضلية شديدة الرقة تستطيع إنتاج قوة كافية لتحريك جسم كامل داخل الماء.

وتقول ريتو رامان، الأستاذة المشاركة في الهندسة الميكانيكية في «MIT» وإحدى مؤلفي الدراسة، إن الحركة في الماء تتطلب قوة أكبر من الحركة في الهواء؛ ما يجعل قدرة الروبوت على السباحة بهذا الحجم والسمك مؤشراً على القوة التي يمكن أن تنتجها البنية العضلية المستخدمة.

تتحرك زعانف الروبوت عند تعريض الخلايا العضلية للضوء ما يسمح بالتحكم في اتجاه السباحة وسرعتها من دون استخدام محركات تقليدية (الجامعة)

تقليل حجم الروبوتات الحيوية

تجمع الروبوتات الحيوية الهجينة بين مواد صناعية وأنسجة أو خلايا حية لتوليد الحركة، إلا أن كثيراً من التصاميم السابقة اعتمد على كتل ثلاثية الأبعاد من العضلات المزروعة مخبرياً؛ ما يتطلب أعداداً كبيرة من الخلايا، ويؤدي إلى أجهزة أكثر سماكة وتعقيداً.

أما التصميم الجديد، فيعتمد على طبقة رقيقة جداً من العضلات، وهو ما يمكن أن يقلل كمية الخلايا المطلوبة، ويتيح تصنيع روبوتات أبسط وأخف وزناً وأكثر كفاءة في الحركة. ويصف الفريق النظام بأنه أول مثال على روبوت عضلي ثنائي الأبعاد شديد الرقة قادر على الحركة الذاتية. ويرى الباحثون أن الأنسجة الحية تقدم خصائص يصعب تحقيقها باستخدام مكونات ميكانيكية تقليدية فقط، فهي لينة وقادرة على الاستجابة لبيئتها، ويمكن أن تتمتع بقدرات على إصلاح نفسها.

البحث عن «هيكل» مناسب للعضلات

لم يكن التحدي مقتصراً على زراعة الخلايا، بل شمل أيضاً تطوير قاعدة تستطيع تحويل انقباضاتها الصغيرة إلى حركة مفيدة؛ فقد اعتمد الفريق في أعمال سابقة على مادة الفيبرين، وهي مادة هلامية شديدة الليونة، لكنه وجد أنها يمكن أن تنكمش بسرعة عند تعرضها لقوة العضلات؛ ما يقلل كفاءة نقل القوة؛ لذلك اختبر الباحثون تركيبات مختلفة من مادة «GelMA» المستخدمة في هندسة الأنسجة، مع تغيير صلابتها وسمكها وشكل الأخاديد الموجودة على سطحها.

وأظهرت التجارب أن الأخاديد ذات الشكل الأقرب إلى القنوات المربعة ساعدت الخلايا على الاصطفاف بصورة أفضل. وكلما زاد انتظام الخلايا، كان اندماجها في ألياف عضلية أقوى وأكثر تنسيقاً، كما وجد الفريق أن الطبقة الهلامية بسماكة نحو نصف مليمتر توفر توازناً مناسباً بين خفة الوزن والقدرة على دعم العضلات في أثناء انقباضها.

«تدريب» العضلات قبل الاستخدام

عمل الباحثون أيضاً على تقوية العضلات نفسها عبر سلسلة من نبضات الضوء، في عملية شبيهة بالتدريب، بهدف زيادة قدرتها على الانقباض. وبعد تحسين المادة الحاملة وترتيب الخلايا، صمم الفريق الروبوت بزعنفتيه، مع أخاديد على الجانبين تسمح للخلايا العضلية بالنمو في اتجاهات منظمة. وعند تشغيل الزعنفتين معاً، يتحرك الروبوت إلى الأمام، بينما يسمح تشغيل زعنفة واحدة بتغيير الاتجاه.

تطبيقات محتملة في البيئات الحساسة

لا يزال التصميم في مرحلة بحثية مبكرة، ويقول الفريق إن الخطوة التالية تتمثل في تحسين شكل الجسم لزيادة سرعة السباحة وكفاءتها، لكن الباحثين يرون أن الروبوتات الحيوية الهجينة الرقيقة قد تكون مناسبة مستقبلاً للمهام التي تتطلب أجهزة لينة وصغيرة داخل بيئات لا تتلاءم معها الروبوتات التقليدية، مثل مراقبة بعض البيئات المائية الحساسة أو استكشاف مناطق هشة لا تتحمل أجهزة صلبة أو كبيرة. ونُشرت الدراسة في دورية «Advanced Functional Materials»، بينما تلقى المشروع دعماً جزئياً من مكتب البحوث البحرية الأميركي.


الذكاء الاصطناعي يرفع مخاطر الأمن السيبراني... والشركات تختلف على من يتحمل المسؤولية

أصبح الذكاء الاصطناعي هدفاً للهجمات بقدر ما هو أداة للدفاع مع تزايد المخاوف من تسميم البيانات واستهداف النماذج والأنظمة الوكيلية (أدوبي)
TT

الذكاء الاصطناعي يرفع مخاطر الأمن السيبراني... والشركات تختلف على من يتحمل المسؤولية

أصبح الذكاء الاصطناعي هدفاً للهجمات بقدر ما هو أداة للدفاع مع تزايد المخاوف من تسميم البيانات واستهداف النماذج والأنظمة الوكيلية (أدوبي)

مع توسع استخدام الذكاء الاصطناعي داخل المؤسسات، لم تعد المخاطر مرتبطة فقط بما يمكن أن تفعله النماذج أو الوكلاء، بل أيضاً بمن يتحمل المسؤولية عندما يقع خلل أمني أو تتخذ الأنظمة إجراءات غير متوقعة. ويظهر تقرير «Global Digital Trust Insights 2027» الصادر عن «PwC» أن الشركات لا تزال بعيدة عن التوصل إلى نموذج موحد لتوزيع هذه المسؤولية، رغم ارتفاع الإنفاق على الأمن السيبراني وتسارع إدخال الذكاء الاصطناعي في العمليات.

الاستطلاع الذي شمل 3934 من قادة الأعمال والتكنولوجيا في 71 دولة ومنطقة، كشف أن 84 في المائة من مسؤولي الأمن والمالية يتوقعون زيادة ميزانيات الأمن السيبراني خلال الأشهر الـ12 المقبلة، مقارنة بـ78 في المائة في العام السابق. كما أدرج 58 في المائة الذكاء الاصطناعي ضمن أبرز أولويات الإنفاق السيبراني، في مؤشر على انتقاله من أداة لتحسين الإنتاجية إلى عنصر أساسي في استراتيجيات الحماية وإدارة المخاطر.

من المسؤول عن مخاطر الذكاء الاصطناعي؟

أحد أبرز ما كشفه التقرير هو غياب الاتفاق داخل المؤسسات حول الجهة التي يفترض أن تتحمل مسؤولية مخاطر الذكاء الاصطناعي، وخصوصاً مع صعود الأنظمة الوكيلية القادرة على اتخاذ إجراءات وتنفيذ مهام بدرجات متفاوتة من الاستقلالية.

وأفاد 29 في المائة من المشاركين بأن المسؤولية ينبغي أن تقع على عاتق رئيس تقنية المعلومات أو رئيس التكنولوجيا أو الوظيفة التقنية، فيما رأى 26 في المائة أنها من اختصاص قائد أو إدارة مستقلة للذكاء الاصطناعي. واختار 17 في المائة رئيس أمن المعلومات أو فرق الأمن السيبراني، فيما قال 11 في المائة إن المسؤولية غير واضحة لأنها موزعة بين أكثر من وظيفة داخل المؤسسة.

وفي المقابل، بدأت بعض المؤسسات بالفعل في إنشاء أدوار تنظيمية مخصصة، إذ أظهر الاستطلاع أن 33 في المائة منها عيّنت مسؤولين أو أنشأت وظائف مرتبطة مباشرة بقيادة الذكاء الاصطناعي، من بينها مناصب تنفيذية أو أدوار على مستوى مجالس الإدارة.

لكن وصول الموضوع إلى المستويات العليا لا يعني أن الحوكمة أصبحت مستقرة. فقد أفاد 47 في المائة فقط بأن الأمن السيبراني أصبح بنداً دائماً على جدول أعمال مجلس الإدارة، فيما تشير «PwC» إلى أن انتشار الذكاء الاصطناعي يفرض حاجة أكبر إلى وضوح المساءلة وتحديد من يملك القرار عند وقوع حادث أو فشل في الضوابط.

تكشف الدراسة أن ارتفاع الإنفاق لا يعني اكتمال الجاهزية إذ لا تزال خطط الاستمرارية والاستعداد للتهديدات الكمية متفاوتة بين المؤسسات (أدوبي)

الذكاء الاصطناعي هدف للهجمات أيضاً

لا تقتصر المفارقة على استخدام الذكاء الاصطناعي كأداة دفاعية، إذ أصبح هو نفسه هدفاً متزايداً للهجمات. وأفاد نصف قادة الأمن تقريباً بأن الهجمات التي تستهدف أنظمة الذكاء الاصطناعي تأتي ضمن التهديدات التي يشعرون بأقل قدر من الاستعداد لمواجهتها.

وتشمل المخاطر التي يبرزها التقرير هجمات موجهة ضد النماذج والأنظمة الوكيلية، إضافة إلى العبث بالبيانات أو التأثير في سلوك الأنظمة. وأظهرت بيانات مرتبطة بالدراسة أن 53 في المائة أشاروا إلى اختراق شبكات آلية ذاتية التشغيل باعتباره من المخاطر التي تثير القلق، فيما ذكر 52 في المائة الهجمات العدائية على أنظمة الذكاء الاصطناعي، والنسبة نفسها تقريباً بالنسبة إلى تسميم البيانات.

وتكتسب هذه المخاطر وزناً أكبر مع انتقال الذكاء الاصطناعي من دور المساعد إلى أنظمة تستطيع الوصول إلى التطبيقات والبيانات واتخاذ خطوات داخل مسارات العمل، ما يعني أن ضعفاً في الصلاحيات أو الهوية أو الحوكمة قد ينتقل أثره من إنتاج إجابة خاطئة إلى تنفيذ إجراء فعلي داخل المؤسسة.

حذر من الوكلاء المستقلين

في الوقت الذي تزداد فيه خطط استخدام الذكاء الاصطناعي للدفاع السيبراني، لا تزال المؤسسات متحفظة تجاه منح الوكلاء صلاحيات كاملة. وأظهر التقرير أن 22 في المائة فقط سيوافقون على منح وكلاء الذكاء الاصطناعي استقلالية كاملة لتنفيذ إجراءات دفاعية.

وترتبط هذه الحيطة، حسب «PwC»، بعوامل من بينها الثقة في التقنية، والمساءلة، ونقص الخبرات القادرة على مراقبة الأنظمة المستقلة. وفي هذا السياق، ترى الشركة أن توسيع الاعتماد على الذكاء الاصطناعي في الأمن يحتاج إلى حوكمة واضحة وإشراف بشري وآليات تحدد حدود ما يستطيع النظام فعله من دون تدخل مباشر.

ويعكس ذلك معادلة جديدة داخل فرق الأمن السيبراني؛ فالمؤسسات تريد الاستفادة من سرعة الذكاء الاصطناعي وقدرته على تحليل كميات كبيرة من البيانات والاستجابة للتهديدات، لكنها في الوقت نفسه مطالبة بمنع أن يتحول النظام الدفاعي نفسه إلى مصدر لمخاطر جديدة.

يضع التقرير الذكاء الاصطناعي في صدارة أولويات الأمن السيبراني مع توقع معظم المؤسسات زيادة ميزانيات الحماية خلال العام المقبل (أدوبي)

الميزانيات ترتفع... لكن الجاهزية ليست كاملة

ارتفاع الميزانيات لا يعني بالضرورة وصول المؤسسات إلى مستوى متقدم من الجاهزية. فحسب التقرير، 39 في المائة فقط لديها خطة استمرارية رسمية ومطبقة بصورة كاملة تتعامل تحديداً مع المخاطر السيبرانية، رغم توسع استخدام نماذج الذكاء الاصطناعي المتقدمة.

كما أن الاستعداد للتهديدات المستقبلية ما زال متفاوتاً. ففي مجال التشفير المقاوم للحوسبة الكمية، أظهرت بيانات التقرير أن 21 في المائة فقط من المؤسسات نفذت بالفعل إجراءات أمنية مقاومة للتهديدات الكمية، ما يعكس أن جزءاً كبيراً من السوق لا يزال في مراحل مبكرة من الاستعداد لهذا التحول.

وتوضح الأرقام أن زيادة الاستثمار تأتي بالتوازي مع اتساع نطاق المسؤوليات؛ إذ لم تعد فرق الأمن مطالبة فقط بحماية الشبكات والبيانات والخدمات السحابية، بل أصبحت تحتاج أيضاً إلى حماية النماذج والبيانات التدريبية والوكلاء والهويات الرقمية الجديدة التي تعمل داخل المؤسسات.

من أداة دفاع إلى ملف حوكمة

تلخص «PwC» التحول بأن الذكاء الاصطناعي أصبح يعمل على جانبي معادلة الأمن السيبراني. فهو يوسع سطح الهجوم ويخلق أنواعاً جديدة من المخاطر، لكنه في الوقت نفسه يوفر أدوات يمكن استخدامها للكشف والاستجابة والحماية بدرجات أعلى من الأتمتة. ولهذا ترى الشركة أن القيمة الفعلية لا تتوقف على تبني التقنية، بل على بناء الثقة والحَوْكمة والإشراف البشري اللازم لاستخدامها بصورة مسؤولة.

وبينما تستعد المؤسسات لزيادة الإنفاق، يظل السؤال موجهاً حول من يمتلك القرار عندما يصبح وكيل ذكاء اصطناعي قادراً على الوصول إلى الأنظمة والبيانات واتخاذ إجراءات دفاعية أو تشغيلية.

أرقام الاستطلاع تشير إلى أن الشركات بدأت إنشاء أدوار وآليات جديدة للإجابة عن هذا السؤال، لكن توزيع المسؤولية بين التكنولوجيا والأمن وقيادة الذكاء الاصطناعي لم يستقر بعد.