تحت قناع الإعلانات الرقمية... كيف تُستغل بيانات المستخدمين في الهجمات السيبرانية الموجّهة؟

«كاسبرسكي» لـ«الشرق الأوسط»: فتح تطبيق موثوق قد يكفي لبدء هجوم بلا نقر

تتحول بيانات الإعلانات الرقمية من أداة تجارية إلى وسيلة تسمح للمهاجمين بتحديد أهداف بعينها وتتبع سلوكها وأجهزتها (أدوبي)
TT

تحت قناع الإعلانات الرقمية... كيف تُستغل بيانات المستخدمين في الهجمات السيبرانية الموجّهة؟

تتحول بيانات الإعلانات الرقمية من أداة تجارية إلى وسيلة تسمح للمهاجمين بتحديد أهداف بعينها وتتبع سلوكها وأجهزتها (أدوبي)

لم تعد منظومة الإعلانات الرقمية (AdTech) مجرد قناة لعرض منتجات تتوافق مع اهتمامات المستخدم، بل أصبحت شبكة واسعة من التطبيقات والمواقع ومنصات المزايدة ووسطاء البيانات، تتبادل في أجزاء من الثانية معلومات عن الأجهزة والمواقع التقريبية وعادات التصفح والمحتوى الذي يطالعه الأفراد. وقد صُمّمت هذه البنية لتحديد الإعلان الأنسب لكل مستخدم، إلا أن الآليات نفسها يمكن أن تمنح جهات التهديد وسيلة لتحديد أهداف بعينها وتعقبها والوصول إليها عبر منصات تبدو موثوقة.

خلال مؤتمر «كاسبرسكي للأمن السيبراني» لمنطقة الشرق الأوسط وتركيا وأفريقيا، الذي عُقد في تبليسي عاصمة جورجيا، عرض الباحثون كيف انتقلت إساءة استخدام بيانات الإعلان من انتهاك الخصوصية والتأثير في السلوك إلى المراقبة الفعلية والاستغلال السيبراني الموجّه. ويرتكز هذا التحول على تقنيات الإعلان والمزايدة الفورية ومعرّفات الأجهزة وحزم تطوير البرمجيات المدمجة داخل التطبيقات، إلى جانب وسطاء قادرين على جمع أجزاء متناثرة من البيانات وتحويلها إلى ملف رقمي شديد الدقة.

ماهر يموت كبير الباحثين الأمنيين في فريق البحث والتحليل العالمي لدى «كاسبرسكي» (الشركة)

الحمض النووي الرقمي

تبدأ العملية عندما يفتح المستخدم تطبيقاً أو موقعاً يحتوي على مساحة إعلانية. يرسل التطبيق طلباً إلى البنية الإعلانية يتضمّن معلومات تساعد الجهات المهتمة في تحديد قيمة هذا المستخدم بالنسبة إليها، ثم تتنافس شركات متعددة في مزاد فوري لعرض إعلانها، ووفقاً لـ«كاسبرسكي»، قد تكتمل هذه الدورة خلال نحو 100 مللي-ثانية.

ولا يقتصر طلب المزايدة على معلومة عامة تفيد بأن شخصاً مجهولاً فتح تطبيقاً؛ إذ قد يحتوي على معرّف فريد ونوع المتصفح وعنوان بروتوكول الإنترنت واستنتاجات مرتبطة بالموقع الجغرافي، ونوع المحتوى الذي كان المستخدم يقرأه. وتبدو كل معلومة منفردة محدودة القيمة، لكن جمعها وربطها عبر خدمات مختلفة يسمح ببناء ما وصفه العرض بـ«الحمض النووي الرقمي» للمستخدم.

ويصرّح كبير الباحثين الأمنيين في فريق البحث والتحليل العالمي لدى «كاسبرسكي»، ماهر يموت، في مقابلة خاصة مع «الشرق الأوسط»، بأن «منظومة الإعلان صُمّمت لتقديم الرسالة والمحتوى المناسبين إلى الشخص المناسب في الوقت المناسب»، غير أن القدرات نفسها يمكن أن تستغلها جهات متقدمة لأغراض تختلف عن الإعلان. ويضيف أن الأدوات التي أنشئت للاستهداف التجاري يمكن تحويلها إلى وسيلة لجمع المعلومات الاستخباراتية، بما يتيح تحديد الأشخاص ذوي القيمة العالية، وفهم سلوكهم، ثم محاولة الوصول إليهم عبر تطبيقات ومواقع يثقون بها.

وتكمن إحدى المشكلات في أن بيانات طلب المزايدة قد تُبث إلى أطراف متعددة مهتمة بشراء المساحة الإعلانية، وليس إلى الجهة التي تفوز بالمزاد فقط. وهذا يعني أن المعلومات قد تنتقل إلى عدد من المشاركين قبل أن يظهر الإعلان على شاشة المستخدم، وهو ما يوسع دائرة الوصول إلى البيانات ويجعل تتبع مسارها أكثر تعقيداً.

فُتات رقمي مترابط

تدخل البيانات إلى هذه المنظومة عبر قنوات متعددة، من بينها حزم تطوير البرمجيات المعروفة اختصاراً بـ«SDK»، التي يضيفها مطورو التطبيقات لتوفير وظائف جاهزة أو تشغيل أدوات التحليل أو تحقيق الإيرادات من الإعلانات. وقد ترث هذه الحزم الأذونات نفسها الممنوحة للتطبيق، مما يمنحها القدرة على الوصول إلى بيانات لا يدرك المستخدم دائماً أنها تغادر الجهاز أو تُشارك مع جهات أخرى.

ولا يعني ذلك أن كل حزمة تطوير خبيثة؛ إذ تستخدمها التطبيقات لأغراض مشروعة وضرورية. لكن المشكلة تبدأ عندما تنتقل البيانات بين عدة شركات، ويصبح من الصعب على المستخدم أو المؤسسة معرفة جميع الأطراف التي حصلت عليها، وكيف جرى دمجها، وإلى متى ستظل محفوظة.

وتشمل المصادر أيضاً وحدات تتبع صغيرة قد تكون صورة غير مرئية بقياس بكسل واحد داخل بريد إلكتروني أو صفحة ويب. وعند تحميلها، يمكن أن تكشف عن عنوان بروتوكول الإنترنت، ونوع الجهاز، والمتصفح أو البرنامج المستخدم. ومع إضافة الموقع التقريبي وبيانات التطبيق وسجل التفاعل، تتحول هذه الإشارات إلى سلسلة مترابطة تكشف عن أنماط الحركة والعادات والأوقات والأماكن التي يتكرر فيها وجود المستخدم.

وفي هذا السياق، لا تأتي الخطورة من معلومة منفردة، بل من القدرة على ربطها بمعرّف موحد يلاحق الجهاز عبر تطبيقات وخدمات مختلفة. ويعرض يموت هذه العملية بوصفها انتقالاً من «فتات رقمي» متناثر إلى هوية يمكن تمييزها عن ملايين المستخدمين الآخرين.

قد تكشف طلبات المزايدة الإعلانية الفورية عن معرّفات الأجهزة وعناوين الإنترنت والمواقع التقريبية وأنواع المتصفحات (أدوبي)

3 مراحل لإساءة الاستخدام

يقسّم باحثو «كاسبرسكي» تطور إساءة استخدام بيانات المستخدمين إلى 3 مراحل. بدأت الأولى باستخدام المعلومات في التأثير النفسي والتلاعب بالمواقف والسلوك، ثم انتقلت إلى المراقبة والتتبع في العالم الفعلي، قبل أن تصل في صورتها الحديثة إلى الاستغلال السيبراني الموجّه.

وفي المرحلة الأولى، تُستخدم البيانات لمعرفة اهتمامات الأفراد ومخاوفهم وتفضيلاتهم، ثم توجيه الرسائل إليهم بطريقة تزيد احتمال التأثير في قراراتهم. أما المرحلة الثانية فتضيف الموقع والحركة والأنماط اليومية، بما يسمح بتكوين صورة عن الأماكن التي يزورها الشخص والأوقات التي يتحرك فيها.

وتبدأ المرحلة الثالثة عندما تتحول هذه المعلومات من أداة للتأثير أو المراقبة إلى أساس لاختيار الضحية وتنفيذ الهجوم. عندها يمكن استخدام نوع الجهاز والمتصفح والتطبيقات والموقع لتحديد الثغرة المناسبة والمسار الأكثر احتمالاً للنجاح.

مفارقة التطبيق الموثوق

تركز متاجر التطبيقات على مراجعة البرنامج الأساسي قبل السماح بنشره، لكن التطبيق قد يحتوي داخله على شبكات إعلانية ومكونات تحليل تابعة لأطراف أخرى. وهنا تظهر ما سماه يموت «مفارقة الثقة»؛ أي إن المستخدم يحمّل تطبيقاً من متجر رسمي، ويفترض أن جميع مكوناته خضعت للمستوى نفسه من التدقيق، في حين قد تكون المخاطر في النظام الإعلاني المحيط بالتطبيق، لا في التطبيق ذاته.

ويعني ذلك أن فتح تطبيق شرعي قد يكون كافياً لبدء تفاعل مع بنية إعلانية واسعة، من دون الضغط على رابط أو تنزيل ملف مباشر. وتزداد أهمية هذا العامل مع ظهور حملات تعتمد على إعلانات مصممة للوصول إلى شخص محدد، بدلاً من توزيع البرمجيات الخبيثة عشوائياً، وانتظار وقوع أحد المستخدمين في الفخ.

ويشرح الخبراء الأمنيون أنه يمكن للمهاجم أن يبدأ بتكوين ملف عن الهدف باستخدام بيانات الإعلان، ثم يشتري فرصة عرض إعلان لذلك الجهاز بعينه، ويدس حمولة تستغل ثغرة في المتصفح أو مكوناً داخل التطبيق. وفي حالات متقدمة، قد تكون النتيجة تثبيت برنامج تجسس «من دون نقر»، فلا يحتاج الضحية إلى فتح رابط أو الموافقة على تنزيل.

حظرت «كاسبرسكي» في دول الخليج أكثر من 1.6 مليون محاولة لإعادة توجيه المستخدمين إلى محتوى خبيث خلال النصف الأول من 2026 (الشركة)

من التصيد إلى الإعلان

يختلف هذا النموذج عن المسار التقليدي للهجمات، الذي يبدأ برسالة تصيد، ثم تفاعل من المستخدم، ثم تثبيت برمجية خبيثة. أما المسار الجديد فيبدأ بتحديد الهدف عبر بيانات الإعلان، ثم شراء ظهور الإعلان له بصورة دقيقة، قبل محاولة استغلال الجهاز من خلال المحتوى المعروض. ولا يعني ذلك أن الإعلانات الرقمية أصبحت جميعها وسيلة هجوم، بل إن البنية ذاتها يمكن إساءة استخدامها عندما تصل إليها جهات قادرة على شراء البيانات أو التظاهر بأنها من المعلنين أو استغلال وسطاء يعملون داخل السوق.

ويطلق الباحثون على هذا الاستخدام مصطلح «الاستخبارات الإعلانية»، حيث تدخل جهة مراقبة أو تجسس إلى النظام بواجهة تجارية، وتتصرف باعتبارها معلناً يريد الوصول إلى شريحة معينة، في حين تكون غايتها الحقيقية تحديد أفراد بعينهم وتعقبهم أو جمع معلومات عن أجهزتهم.

ويعدّ يموت أن دقة المنصات الإعلانية توسع سطح الهجوم إلى ما يتجاوز رسائل التصيد والتنزيلات الخبيثة التقليدية؛ فالرسالة لم تعد بالضرورة تصل عبر بريد إلكتروني يثير الشك، بل قد تأتي من خلال خدمة يستخدمها الشخص يومياً ولا يتوقع أن تكون جزءاً من عملية استهداف.

1.6 مليون محاولة في الخليج

لا تقتصر المخاطر على حملات التجسس المتقدمة؛ إذ يمكن للبرمجيات الإعلانية نفسها أن تعيد توجيه المستخدمين نحو مواقع تنشر برمجيات خبيثة. وأفادت «كاسبرسكي» بأنها حظرت في دول مجلس التعاون الخليجي خلال النصف الأول من عام 2026، أكثر من 1.6 مليون محاولة لإعادة توجيه المستخدمين إلى محتوى خبيث.

وتشير البيانات المقدمة في العرض إلى ارتفاع أوسع في نشاط البرمجيات الإعلانية التي حُظرت عبر شبكة «كاسبرسكي» الأمنية، من 732 مليوناً و406 آلاف و716 حالة في النصف الأول من 2025، إلى 898 مليوناً و726 ألفاً و497 حالة في الفترة نفسها من 2026، بزيادة بلغت نحو 22 في المائة.

كما أظهر توزيع التهديدات في النصف الأول من 2026، أن البرمجيات الإعلانية شكّلت 30.59 في المائة من التصنيفات المرصودة، مقابل 25.46 في المائة لأحصنة طروادة، و21.99 في المائة لأدوات المخاطر، و12.96 في المائة لأدوات التنزيل، و11.68 في المائة لأدوات الاختراق.

ولا تعني هذه النسب أن كل برنامج إعلاني ينفّذ تجسساً متقدماً، لكنها توضح حجم فئة قد تُعامل أحياناً باعتبارها مجرد مصدر إزعاج، رغم احتمال استخدامها لجمع البيانات أو إعادة التوجيه أو إخفاء وظائف أكثر خطورة.

ارتفعت حالات حظر البرمجيات الإعلانية عالمياً بنحو 22 % لتصل إلى نحو 899 مليون حالة في النصف الأول من 2026 (أدوبي)

قناع منخفض الخطورة

يساعد ظهور البرمجية بوصفها أداة إعلانية مزعجة على تقليل مستوى الاهتمام الذي تحصل عليه داخل بعض المؤسسات. فعندما يركز فريق الأمن على برامج الفدية أو سرقة البيانات أو الهجمات التي توقف العمليات، قد تُصنّف النوافذ المنبثقة وإعادة التوجيه بوصفها مشكلة محدودة، ويُكتفى بإزالة البرمجية من الجهاز من دون تحقيق أوسع في كيفية وصولها أو الجهات التي تواصلت معها.

لكن هذا القناع يمكن أن يُخفي قدرات أخرى، تشمل جمع معلومات عن النظام، أو تنزيل برمجيات إضافية، أو سرقة بيانات اعتماد، أو فتح قناة اتصال عن بعد. وقد تستفيد الجهات المتقدمة من هذا التصنيف المنخفض للبقاء مدة أطول أو لتشويش عملية الإسناد، لأن النشاط يبدو في بدايته أقرب إلى برنامج تجاري غير مرغوب فيه منه إلى حملة تجسس موجهة.

منصات موثوقة لإخفاء النشاط

يتقاطع استغلال الإعلانات مع تحول أوسع في سلوك مجموعات التهديدات المتقدمة. ويفيد يموت -خلال حديثه مع «الشرق الأوسط»- بأن المهاجمين باتوا يستخدمون خدمات موثوقة، مثل «غوغل» و«يوتيوب» و«مايكروسوفت أزور» و«غيت هب» ومنصات التواصل، في قنوات التحكم والاتصال، بدلاً من الاعتماد حصراً على نطاقات وعناوين إنترنت يسهل تصنيفها بوصفها مشبوهة.

ويوضح أن المهاجمين يدرسون التطبيقات التي تعتمد عليها المؤسسة، ثم يحاولون تمرير اتصالاتهم عبرها؛ فإذا كانت الشركة تستخدم «مايكروسوفت تيمز» مثلاً، قد يبدو تبادل البيانات مع الخدمة طبيعياً عند فحص حركة الشبكة، رغم احتمال وجود أوامر موجهة إلى برمجية خبيثة ضمن ذلك الاتصال.

ويقول: «عندما يفحص فريق الأمن حركة الشبكة، قد يرى اتصالاً عادياً مع خدمة موثوقة، لا رابطاً مشبوهاً أو نطاقاً غير معروف». ويمنح هذا الأسلوب المهاجم فرصة للاندماج في النشاط اليومي للشبكة، مثلما تتيح البنية الإعلانية الوصول إلى الضحية عبر تطبيق شرعي.

تستطيع جهات التهديد إيصال برمجيات تجسس «من دون نقر» عبر إعلانات تظهر داخل تطبيقات ومواقع شرعية يثق بها المستخدم (أدوبي)

السعودية والقطاعات الحساسة

ترتبط أهمية هذه التقنيات في السعودية والخليج باتساع الخدمات الرقمية وترابط القطاعات الحكومية والتجارية. ويرى يموت أن زيادة الرقمنة تجعل الأنظمة أكثر جاذبية لمجموعات التجسس، لأنها تحتوي على معلومات شخصية قابلة للتعريف، مثل الأسماء وبيانات جوازات السفر، ويمكن استخدامها لجمع المعلومات أو الانتقال من نظام إلى آخر.

ويلفت إلى أن الجهات الحكومية تظل من الأهداف التقليدية، لكن الاهتمام يمتد بصورة متزايدة إلى الاتصالات والدفاع والطيران. ولا يشمل ذلك الوزارات والمؤسسات الكبرى وحدها، بل المقاولين والموردين والشركات التي توفر مكونات أو خدمات مساندة.

وتكتسب صناعة الطيران قيمة خاصة لدى الجهات التي تبحث عن معلومات استخباراتية، بسبب ما يمكن أن تحتويه أنظمتها من بيانات عن حركة المسافرين ودخول الأشخاص إلى الدولة وخروجهم، إلى جانب الأسماء وبيانات جوازات السفر.

ولا يشترط الوصول إلى المؤسسة الرئيسية مباشرة؛ إذ يمكن استهداف مورد أصغر يمتلك صلاحيات أو اتصالاً موثوقاً، ثم استخدامه مدخلاً إلى بيئة أكبر. ويشير يموت إلى أن الشركة الصغيرة قد تفتقر إلى ميزانية أمنية كافية، لكنها تحتفظ بوصول موثوق إلى أنظمة الجهة الكبرى، ما يجعلها حلقة أضعف في سلسلة التوريد.

مداخل لا تزال فعّالة

رغم تطور أساليب الاستهداف، يقول يموت إن التصيد الموجه لا يزال من أكثر طرق الوصول الأولي فاعلية، يليه استغلال خوادم الويب غير المحدثة، ثم الثغرات التي لم تُعالج أو ثغرات «اليوم صفر»، في حين تمثل هجمات سلسلة التوريد مساراً أكثر تعقيداً.

وقد زاد الذكاء الاصطناعي من قدرة المهاجمين على إعداد رسائل تصيد بلغة طبيعية خالية من الأخطاء الواضحة، كما ساعد في تسريع تطوير البرمجيات الخبيثة وتعديلها بعد اكتشافها. ويستطيع المهاجم إعادة توليد أجزاء من الشفرة أو تغييرها مراراً لمحاولة تجاوز وسائل الكشف.

لكن الهدف يختلف باختلاف دوافع الجهة. ويوضح يموت أن المهاجمين الماليين يبحثون داخل الأنظمة عن المحافظ الرقمية والمفاتيح وبيانات الدفع، في حين تعطي مجموعات التجسس الأولوية للتخفي والبقاء داخل الشبكة أطول مدة ممكنة لجمع أكبر قدر من المعلومات.

تستغل مجموعات متقدمة منصات موثوقة وشركاء مخترقين لإخفاء اتصالاتها ما يستدعي مراقبة الشبكات وتقييد الصلاحيات (غيتي)

منطقة تنظيمية رمادية

تغطي قوانين الخصوصية في أسواق متعددة جوانب الموافقة وجمع البيانات، لكنها لا تعالج دائماً جميع التدفقات المرتبطة بالمزايدة الفورية ووسطاء البيانات. ويصف العرض هذا الجانب بأنه «منطقة رمادية»؛ إذ قد يمنح المستخدم موافقته لتطبيق واحد، فيما تنتقل بياناته عبر عدد كبير من الأطراف التي لا يعرفها مباشرة.

ولا يتوقف التحدي عند الشركات الملتزمة بالقوانين، لأن جهات التهديد ووسطاء البيانات غير المنظمين يمكنهم العمل خارج الأطر المعتادة. كما أن الموافقة على جمع البيانات لغرض الإعلان لا تعني الموافقة على استخدامها في المراقبة أو بناء ملفات استخباراتية أو استهداف الأجهزة.

وتزداد صعوبة الرقابة عندما تتم المزايدات في أجزاء من الثانية، وتنتقل الطلبات إلى عدة أطراف. وحتى عندما لا يفوز أحد المشاركين بالمزاد، قد يكون حصل بالفعل على معلومات عن المستخدم وردت في طلب العرض.

دفاع متعدد الطبقات

تبدأ الحماية بمراجعة أذونات التطبيقات وتحديث الأجهزة والبرامج وتقليل التعرض غير الضروري للبنية الإعلانية، إلى جانب استخدام أدوات حظر الإعلانات على أجهزة المؤسسات حيث تسمح بيئة العمل بذلك.

وعلى مستوى المؤسسات، تشمل الإجراءات المطلوبة مراقبة الأجهزة الطرفية، وتحليل حركة الشبكة، والاستفادة من معلومات التهديدات، ومراجعة وصول الموردين والشركاء، ومنحهم الحد الأدنى من الصلاحيات اللازمة.

ويشدّد يموت على ضرورة عدم الثقة العمياء بالموردين أو الخدمات المألوفة، لأن الجهة المهاجمة قد تستخدم حساباً شرعياً أو منصة موثوقة أو شريكاً مخترقاً لإخفاء نشاطها. كما يدعو إلى التعامل مع الاختراق بوصفه احتمالاً قائماً، والتركيز على سرعة اكتشافه وحصره قبل أن يتحول إلى وجود طويل الأمد داخل الشبكة.

وفي هذه البيئة، تصبح بيانات الإعلان وسيلة لاختيار الهدف، فيما تتحول التطبيقات الشرعية والمنصات السحابية والموردون الموثوقون إلى مسارات محتملة للوصول. ولا يعود السؤال مقتصراً على ما إذا كان الإعلان نفسه ضاراً، بل يمتد إلى الجهات التي ترى بيانات المستخدم خلال دورة عرضه، وكيف يمكن ربط تلك البيانات، ومن يستطيع تحويلها من أداة تجارية إلى خريطة لعملية استهداف سيبراني.
Your Premium trial has endedYour Premium trial has endedYour Premium trial has endedYour Premium trial has ended


مقالات ذات صلة

هجوم إلكتروني يستهدف بيانات «نفق برينر» الرابط بين النمسا وإيطاليا

الاقتصاد موقع بناء مشروع «نفق برينر الأساسي» الذي سيربط بين إيطاليا والنمسا (د.ب.أ)

هجوم إلكتروني يستهدف بيانات «نفق برينر» الرابط بين النمسا وإيطاليا

تعرّضت الشركة المسؤولة عن مشروع «نفق برينر الأساسي» للسكك الحديدية، الذي يربط بين النمسا وإيطاليا، لهجوم إلكتروني.

«الشرق الأوسط» (لندن)
تكنولوجيا يستطيع الذكاء الاصطناعي تحليل الصور والمنشورات العامة لإنشاء رسائل احتيالية تستند إلى اهتمامات الأفراد وتجاربهم اليومية (أدوبي)

بحث جديد: منشوراتك على مواقع التواصل قد تتحول إلى أدوات للاحتيال بالذكاء الاصطناعي

كشفت دراسة أميركية عن أن الذكاء الاصطناعي يستغل منشورات التواصل لإنشاء رسائل احتيالية مخصصة تبدو أكثر إقناعاً وأقل إثارة للشك.

نسيم رمضان (لندن)
خاص يدعو خبير «إلوميو» إلى تقييم عدد الأنظمة المعرضة للاختراق ونطاق الحماية المطبقة وسرعة عزل الأجهزة والحسابات المخترقة دون تعطيل الأعمال (أدوبي)

خاص أسبوع على حادثة «بينانس»... هل المؤسسات المالية الخليجية مستعدة لاحتواء الاختراقات؟

بعد أسبوع من حادثة «بينانس»، تتزايد التساؤلات حول قدرة المؤسسات المالية الخليجية على احتواء الاختراقات وحماية الأنظمة الحساسة من المهاجمين.

نسيم رمضان (لندن)
الاقتصاد رفوف مبردة فارغة في أحد متاجر «ديلهايز» في بلجيكا عقب عطل تقني أثّر على أنظمة التبريد والتجميد (رويترز)

الاتحاد الأوروبي يتحرك لاحتواء تداعيات الهجمات الإلكترونية على أنظمة التبريد

عقد الاتحاد الأوروبي اجتماعين لبحث تداعيات الاختراق الإلكتروني الذي استهدف أنظمة التبريد الاثنين، ومناقشة سبل التنسيق مع الدول الأعضاء.

«الشرق الأوسط» (عواصم)
آسيا الرئيس الكوري الجنوبي لي جاي ميونغ يلقي خطاباً أمام الجمعية الوطنية في سيول بكوريا الجنوبية يوم 2 نوفمبر 2026 (إ.ب.أ)

رئيس كوريا الجنوبية «وقع ضحية» لتسريب بيانات حساسة

وقع الرئيس الكوري الجنوبي لي جاي ميونغ ضحية لواقعة تسريب بيانات بالغة الحساسية، وفق تحقيق أجرته «هيئة الإذاعة العامة» الكورية الجنوبية.

«الشرق الأوسط» (سيول)

عقول رقمية مصغرة في الملحقات المقبلة لمواكبة عصر السرعة الفائقة

سرعات نقل بيانات غير مسبوقة تصل إلى 1 تيرابايت في الثانية في الأجهزة الشخصية ومراكز البيانات
TT

عقول رقمية مصغرة في الملحقات المقبلة لمواكبة عصر السرعة الفائقة

سرعات نقل بيانات غير مسبوقة تصل إلى 1 تيرابايت في الثانية في الأجهزة الشخصية ومراكز البيانات

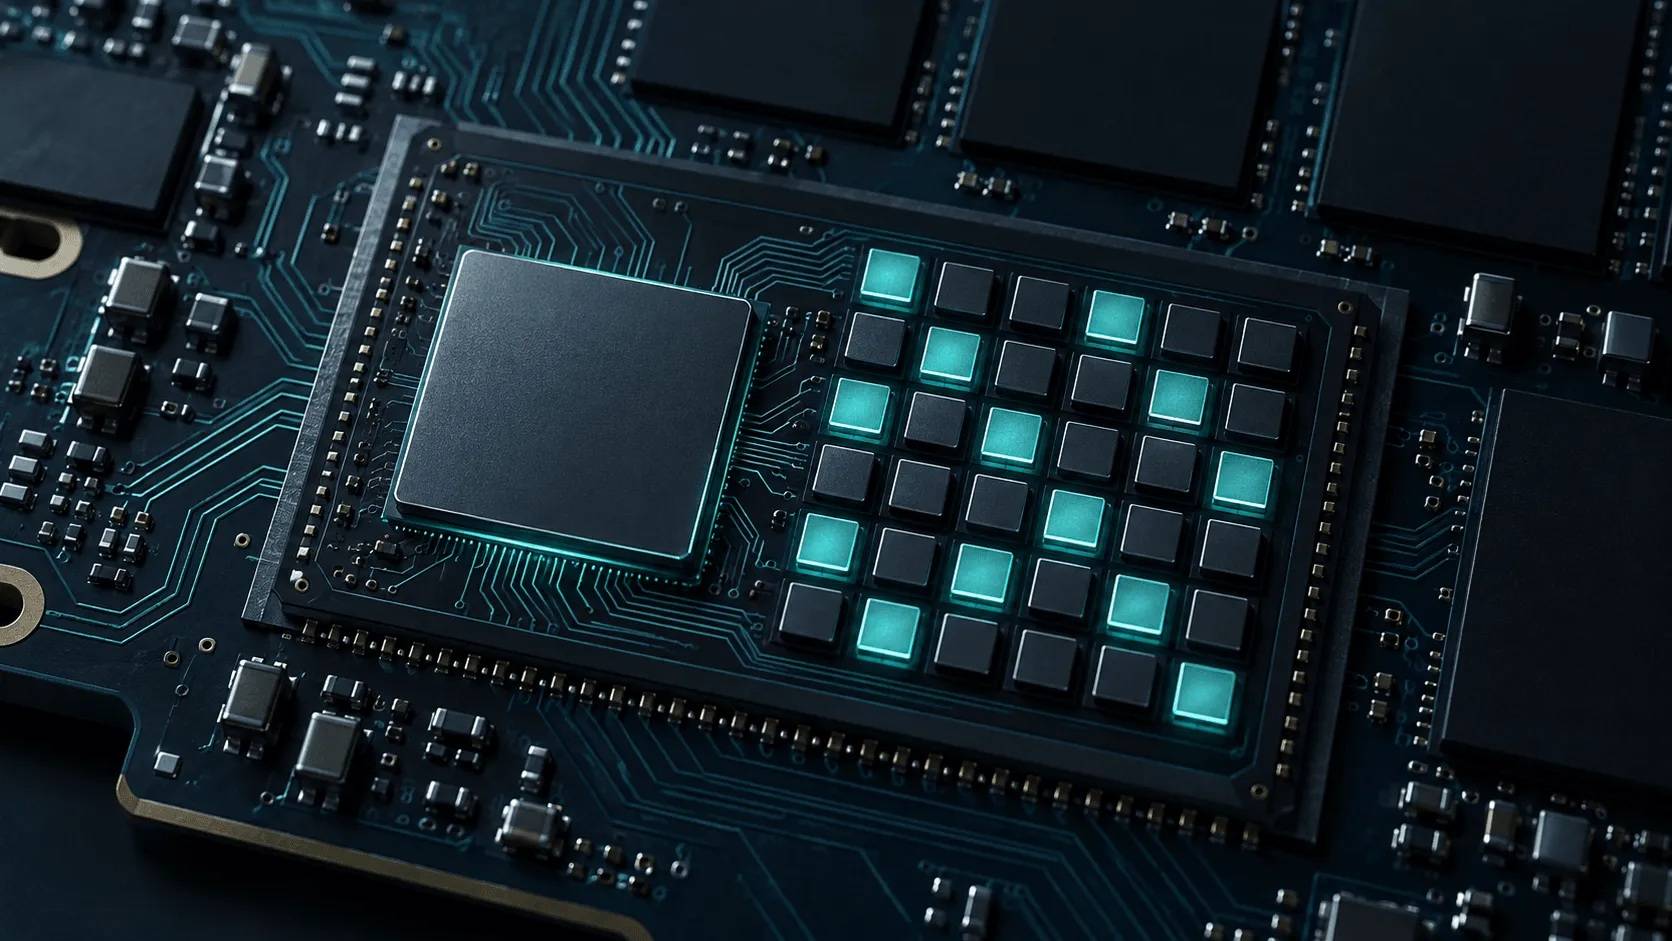
تمثل هذه التقنية معالجات دقيقة جداً ومخصصة وقابلة للبرمجة بشكل كامل تواصل الشركات العالمية المتخصصة بقطاع العتاد الصلب دفع حدود الأداء التقني إلى آفاق غير مسبوقة لمواجهة الانفجار الرقمي الناجم عن الاعتماد المفرط على البيانات في مختلف مجالات الحياة اليومية والصناعية. وفي هذا السياق المحوري، تطور شركة «إس كيه هاينكس» SK Hynix الكورية ابتكاراً تقنياً من شأنه إعادة صياغة المفاهيم الهندسية التقليدية بهدف إحداث تغيير جذري في كيفية إدارة وتنفيذ المهام المعقدة داخل الملحقات المقبلة. ويتم في هذه التقنية استخدام مئات المعالجات المصغرة داخل وحدات التحكم للملحقات المختلفة للقيام بالمهمة المطلوبة بسرعات عالية واستهلاك أقل للطاقة وبحجم أصغر (نحو 4 في المائة من حجم المعالج التقليدي)، عوضاً عن استخدام معالج متخصص كبير الحجم؛ ما يخفف العبء الكبير والمستمر على المعالج الكبير ويعيد توزيع أدوار المعالجة بشكل يرفع الكفاءة التشغيلية إلى أقصى مستوياتها الممكنة. وأطلقت الشركة اسم «إتش تي بي يو» Hynix Transaction Processing Unit H-TPU على هذه التقنية التي سنتعرف عليها.

تقنية المعالجات المصغرة

• كيف تعمل تقنية المعالجات المصغرة؟ بداية، تمثل هذه التقنية معالجات دقيقة جداً ومخصصة وقابلة للبرمجة بشكل كامل، حيث تم تصميمها لتولي إدارة المهام الروتينية ومتكررة الحدوث بدلاً من ترك هذه الأعباء الإدارية الصغيرة تلتهم قدرات المعالجات المركزية التقليدية. وتعتمد البنية التشغيلية الجديدة على تفكيك الأحمال الضخمة للبيانات إلى أكثر من مائة عملية مصغرة ونشطة، حيث تتم معالجتها وتوجيهها بشكل متوازٍ ومستقل ومنظم للغاية داخل شريحة التحكم الخاصة بالملحق دون الحاجة إلى إشراك المعالج الأساسي للجهاز في التفاصيل الصغيرة.

هذا، وتم تصميم وحدات المعالجة المصغرة لتكون مستعدة بشكل كامل للتعامل مع البروتوكولات المقبلة عالية السرعة لنقل البيانات، مثل الجيل الثامن من ناقل المكونات المحيطية السريع PCIe 8 للذاكرة والسعات التخزينية، والذي يتطلب قدرات معالجة فائقة الاستجابة داخل العتاد ذاته لمواكبة تضاعف عرض النطاق التبادلي للبيانات الذي تصل سرعة نقل البيانات فيه إلى 1 تيرابايت في الثانية (1024 غيغابايت في الثانية).

• قدرات استثنائية. وتكمن أهمية هذه التقنية الحديثة في قدرتها الاستثنائية على مواكبة القفزات الهائلة التي تشهدها سرعات نقل البيانات ومعدلات التدفق اليومية، وهي القفزات التي فرضتها تطبيقات الذكاء الاصطناعي التوليدي والحوسبة السحابية المتقدمة وتحليل البيانات الضخمة. وبعدما أصبحت البنى الهندسية السابقة تواجه اختناقات واضحة وملموسة تحد من استغلال كامل طاقات الأجهزة الحديثة، تتطلب هذه المرحلة الانتقالية التاريخية حلولاً جذرية ومبتكرة تضمن استمرار تدفق الكميات المهولة من المعلومات بسلاسة فائقة، ودون التسبب بإهدار مستويات الطاقة الكهربائية أو رفع الحرارة التشغيلية للملحقات، ومنها:

- تجاوز عقبة اختناق حركة البيانات. مع الارتفاع المذهل في سرعة قراءة وكتابة البيانات والسعات المتزايدة لوحدات التخزين الحديثة، أصبحت المعالجات المركزية التقليدية تشكل عائقاً يحد من استغلال أقصى طاقة تشغيلية لوسائط التخزين، لتأتي هذه التقنية وتزيل هذا العائق عبر تولي المعالجات المصغرة تنظيم التدفقات الداخلية بمرونة متكاملة.

- ترشيد استهلاك الطاقة الكهربائية. تستهلك كل وحدة من المعالجات المصغرة نسبة ضئيلة جداً من الطاقة الكهربائية تصل إلى 2.5 في المائة من استهلاك نواة المعالج الرئيسي؛ ما ينعكس بشكل إيجابي ومباشر على خفض الاستهلاك الكلي للطاقة الكهربائية داخل الملحقات المختلفة.

- التكامل المباشر مع تقنيات الذاكرة فائقة النطاق: تمهد هذه البنية الجديدة الطريق لتكامل سلس وعميق مع المعايير المستقبلية للذاكرة المتقدمة فائقة النطاق التبادلي والمخصصة لتغذية نماذج الذكاء الاصطناعي الضخمة بالبيانات المطلوبة دون حدوث أي تأخير في معالجة الأوامر.

- المرونة البرمجية والتكيّف مع بروتوكولات التخزين: تتميز هذه المعالجات المتخصصة بقابليتها للبرمجة والتحديث المستمر؛ ما يسمح بتعديل طريقة إدارتها للبيانات وتحديث خوارزمياتها التشغيلية لتتوافق مع التطورات المستمرة في نظم الملفات وقواعد البيانات المؤسسية دون الحاجة إلى تغيير العتاد الصلب.

مئات النوى الصغيرة المتخصصة ترفع سرعة الأداء وتخفض استهلاك الطاقة

مكاسب ملموسة للمنتجات ومراكز البيانات

وستسهم هذه التقنية المبتكرة بتقديم مستويات أداء استثنائية وغير مسبوقة لجميع شرائح المستخدمين والقطاعات المؤسسية الكبرى على حد سواء، وذلك من خلال خفض فترات الانتظار وتسريع زمن استجابة التطبيقات الثقيلة وخفض تكاليف التشغيل والصيانة المرتبطة بمراكز البيانات الضخمة والبيئات السحابية المتقدمة. وتستعد الأسواق العالمية خلال الفترة القادمة لاستقبال جيل جديد كلياً من الذاكرة ومنتجات التخزين الذكية التي تعتمد بشكل كامل على هذه الهندسة المبتكرة؛ ما يغير قواعد اللعبة في كيفية معالجة البيانات وتخزينها بأعلى درجات الأمان والكفاءة؛ لذا فإنها ستلعب دورها في:

- تعزيز أداء النظم المؤسسية ومراكز البيانات. تستهدف المرحلة الأولى من تطبيق هذه التقنية قطاع التخزين المؤسسي الضخم، حيث تتطلب خوادم الشركات ومراكز المعالجة السحابية استجابة فورية ومعالجة فائقة السرعة لمليارات العمليات المتزامنة في الثانية الواحدة، وهو ما توفره هذه البنية بكفاءة عالية.

- إدارة الحرارة الذكية وزيادة العمر الافتراضي للمكونات: يتيح نظام إدارة الطاقة المتقدم في المعالجات المصغرة إمكانية تشغيل أو إيقاف النوى بشكل ديناميكي حسب حاجة العمل الحالية؛ ما يخفض الانبعاث الحراري بشكل ملحوظ ويحافظ على استقرار الذاكرة ووسائط التخزين ويزيد من عمرها التشغيلي الافتراضي.

- تحسين تجربة الألعاب والتطبيقات المتقدمة: ستنعكس هذه التطورات مستقبلاً على منصات الألعاب الحديثة والكمبيوترات الاحترافية، حيث سيلاحظ المستخدمون انخفاضاً كبيراً في أوقات تحميل الألعاب؛ ما يلغي تماماً ظاهرة التقطيع أو التأخير في ظهور العناصر ويخلق تجربة غامرة ومستقرة، مع تقديم تجاوب أسرع لدى معالجة عروض الفيديو فائقة الدقة والمجسمات ثلاثية الأبعاد.

- الانتقال التدريجي للأجهزة الشخصية والمحمولة: من المقرر أن تتوسع نطاقات استخدام هذه الأنوية المصغرة لتصل إلى الكمبيوترات المحمولة والأجهزة الشخصية ذات الاستهلاك المنخفض للطاقة؛ ما يعزز أداء بطارياتها ويسمح بإجراء عمليات معالجة معقدة محلياً دون إجهاد مكونات الجهاز الأساسية.

قفزة برمجية شاملة

ويتجاوز الأثر الإيجابي لهذه التقنية حدود العتاد الصلب ليكمل طريقه نحو إحداث ثورة حقيقية في عالم البرمجيات والتطبيقات الذكية، حيث تفتح إزالة مهام إدارة التخزين ومعالجة الملفات الضخمة عن عاتق المعالج المركزي آفاقاً غير مسبوقة أمام المطورين لتحسين كفاءة النظم والبرامج المختلفة؛ ما ينعكس بشكل مباشر وفوري على تجربة الاستخدام عبر مجموعة واسعة من التطبيقات الاحترافية والتعليمية والترفيهية التي تتطلب سرعات فائقة:

- نظم التشغيل واستقرار المنظومة. تسهِم هذه التقنية بتسريع عمليات بدء التشغيل وتحميل التحديثات والاستجابة للأوامر المتعددة؛ ما يمنح نظم التشغيل قدرة فريدة على التعامل مع المهام المتعددة الثقيلة دون أي تباطؤ ملحوظ.

- برامج تحرير عروض الفيديو والوسائط المتعددة. تتيح أدوات تحرير وفحص عروض الفيديو بالدقة الفائقة جداً معالجة الملفات الضخمة والمؤثرات البصرية المعقدة بسلاسة مطلقة، حيث يتم جلب ونقل الصور المتسلسلة من وإلى وحدة الذاكرة ووحدات التخزين دون حدوث أي اختناقات في التدفق.

- دعم طلاب التخصصات العلمية والتطبيقية. سيستفيد طلبة التخصصات التقنية والعلمية والهندسية من القدرة على تشغيل محاكيات البيانات الضخمة والمختبرات الافتراضية وبرمجيات التحليل الرياضي المعقدة بكفاءة عالية على أجهزتهم الشخصية دون الحاجة للكمبيوترات السحابية الخارقة والاتصال بها طوال الوقت للدراسة أو العمل.

- برمجيات الإنتاجية والأعمال المكتبية: ترفع هذه التقنية من كفاءة برامج إدارة قواعد البيانات وتحليل الجداول المالية الكبرى وتطبيقات الذكاء الاصطناعي المكتبية، ما يضاعف من إنتاجية المحترفين ويوفر وقتاً قياسياً في إنجاز المهام اليومية.


هل تصبح تطبيقات الذكاء الاصطناعي «عقلاً ثانياً» للأمهات؟

الذكاء الاصطناعي يوفر الوقت للأمهات لمساعدة أبنائهن في الواجبات المدرسية
TT

هل تصبح تطبيقات الذكاء الاصطناعي «عقلاً ثانياً» للأمهات؟

الذكاء الاصطناعي يوفر الوقت للأمهات لمساعدة أبنائهن في الواجبات المدرسية

في إحدى الأمسيات الأخيرة، عاد فيتز، نجل ليزا غرين البالغ من العمر 5 سنوات، من مدرسته حزيناً؛ فقد مُنع من استعارة كتاب من مكتبة المدرسة لأنه لم يُرجِع الكتاب السابق بعد. وأوضحت والدته، الطبيبة المقيمة في طب الأطفال وتبلغ من العمر 34 عاماً، أن أسرتها المقيمة في مدينة كانساس سيتي بولاية كانساس لم تكن تعلم أن الكتب يجب تسليمها في أيام مختلفة كل أسبوع وفق جدول مطبوع أحضره فيتز من روضة الأطفال.

أدوات ذكاء اصطناعي «تربوية»

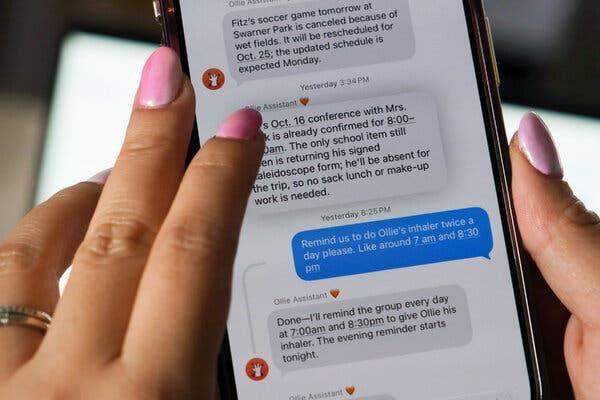
ولحل هذه المشكلة، عثرت غرين على الجدول والتقطت له صورة ورفعتها إلى وكيل ذكاء اصطناعي يدعى «أولي». Ollie، وباتت غرين تتلقى الآن رسالة نصية تذكرها بتحضير كتاب مكتبة فيتز قبل موعد إعادته. وتقول غرين: «كنت قد وصلت إلى النقطة التي بدأت فيها الأمور تنفلت، وبدت المهام التي أُخفق فيها ليست مهام عادية وإنما كانت مهمات بالغة الأهمية، وتبدو لي كأنها كرات زجاجية إذا سقطت تحطمت، وكان ذلك بمثابة لحظة فارقة بالنسبة لي».

ومع تغلغل الذكاء الاصطناعي في كل جوانب الحياة اليومية تقريباً، لجأت الأسر إلى هذه التكنولوجيا لإدارة المهام الإدارية المتزايدة التي تشكل جزءاً كبيراً من متطلبات التربية في العصر الحديث. وحتى في ظل تنامي القلق إزاء السلامة الرقمية والسيناريوهات المخيفة، يرى بعض الآباء أن الراحة المحتملة التي يوفرها المساعد العائلي الرقمي تفوق المخاطر التي تهدد الوجود.

وفي استطلاع رأي أجراه مستشفى «لوري» للأطفال في شيكاغو أخيراً، أفاد اثنان من كل ثلاثة آباء بأن الذكاء الاصطناعي خفف من ثقل العبء الذهني عليهم، موفراً لهم في المتوسط أكثر من 58 دقيقة أسبوعياً. وحسب تقرير صادر عن شركة «مينلو فنتشرز» لرأس المال المخاطر المستثمرة في الذكاء الاصطناعي، فإن 84 في المائة من الآباء يستخدمونه حالياً «في مجالات الحياة اليومية كافة، من تخطيط الوجبات ودفع الفواتير إلى إدارة الشؤون المنزلية وغيرها من الأعمال الروتينية»، مقارنة بـ56 في المائة فقط ممن ليس لديهم أطفال.وتقول غرين: «لا اعتراض لديّ على الذكاء الاصطناعي إذا كان بمقدوره مساعدتي وأسرتي وإتاحة الفرصة لي لأكون أكثر حضوراً معهم»، مضيفة أنها واعية تماماً بالمخاطر التي ينطوي عليها.

التقنيات الرقمية تساعد الآباء بإرسال التنبيهات العائلية في أوقاتها

تطبيقات منزلية عائلية

• برامج لإدارة الشؤون العائلية. وتقول آنا ستيفيني، المديرة التنفيذية لمنظمة «فام تيك»، الرابطة المعنية بشركات الرعاية في قطاع التكنولوجيا، إن نحو 700 شركة تسعى إلى الابتكار في اقتصاد الرعاية الشامل. وأشارت ستيفيني إلى أن سوقاً ناشئة تتبلور داخل هذا القطاع تستهدف الآباء تحديداً، وكثيراً ما يؤسسها آباء منهكون من أعباء التربية والمسؤوليات اليومية بأنفسهم.

وتهدف تطبيقات من قبيل «أولي Ollie» و«فامبوت Fambot» و«أوهاي Ohai» و«آفا Ava» إلى العمل بوصفها مديرة للشؤون المنزلية. وغالبية مستخدميها حتى الآن هم من الأمهات، وفق ما يؤكده الرؤساء التنفيذيون لهذه الشركات الناشئة. ويلجأ آباء آخرون إلى ابتكار أنظمة خاصة بهم بالاستعانة بتطبيقات ذكاء اصطناعي للاستخدام العام مثل «تشات جي بي تي» و«كلود» وأحدثها «ميوز»، وهي أدوات أكثر قدرة، لكنها تستلزم مهارة أعلى في صياغة الأوامر.

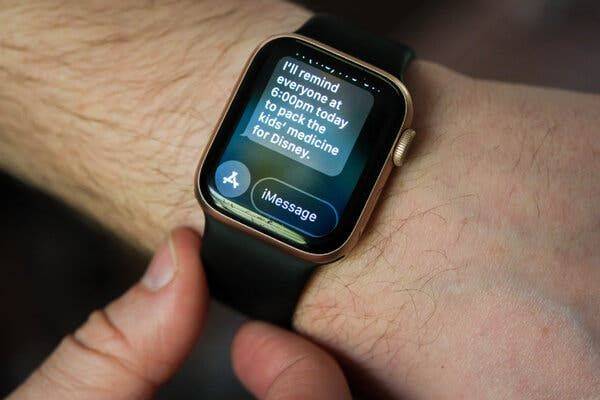
وتتطلب أدوات الوكلاء الرقميين عادة الوصول إلى رسائل البريد الإلكتروني، وجداول المواعيد، ومنصات التواصل الأخرى للمستخدم، لتتمكن من إضافة الأحداث إلى التقويم الرقمي، وتنبيه المستخدمين بتغييرات الجداول، والإشارة إلى المهام المنسية، أو تعارضات المواعيد المحتملة مع المواعيد المعتمدة. وبينما يعمل بعضها عبر الرسائل النصية، يوفر بعضها الآخر لوحات تحكم. غير أن هذه التكنولوجيا عرضة للأخطاء؛ إذ أشارت إحدى الأمهات إلى أن زوجها وجد نفسه ذات مرة عن غير قصد في فعالية مدرسية مخصصة لصف دراسي آخر.

ومع ذلك، يرى بعض الآباء أن هذا ثمن يسير مقابل وكيل يعفيهم من الوطأة العاطفية لدور «الزعيم»، إن كان هذا الزعيم يملك الوقت والطاقة الذهنية اللازمين لإعداد هذه الأدوات بالأساس.

• الاستعانة ببرامج الدردشة المعروفة. أما تارا يوكاوا، ربة المنزل البالغة من العمر 42 عاماً من أوستن بولاية تكساس والعاملة في مجال التخطيط العقاري، فقد جمعت حلولاً مبتكرة لإدارة منزلها بالاستعانة بـ«كلود» و«تشات جي بي تي». وقد أدركت أنها تستطيع توظيف «تشات جي بي تي» لمساعدة ابنها في مذاكرة الكلمات الإملائية على طاولة المطبخ فيما تُعد العشاء؛ إذ كانت تصور الكلمات من قائمته الإملائية وترفعها إلى التطبيق وتأمره بقراءتها بصوت عالٍ، فيتهجاها ابنها. وقالت يوكاوا: «إنه يتأثر عاطفياً كثيراً حين يتعلق الأمر بهذا النوع من الأشياء»، لكن استخدام «تشات جي بي تي» «أزال العنصر العاطفي من المعادلة».

تطبيق «أولي» العائلي

وعود ومخاطر

ويثير رفع البيانات المتعلقة بالأطفال إلى هذه التطبيقات مخاوف جدية، نظراً لغياب الوضوح الكافي حول كيفية استخدام هذه البيانات أو تخزينها، وفق ما أوضحته جوليا ستويانوفيتش، مديرة مركز الذكاء الاصطناعي المسؤول في جامعة نيويورك. وتقول ستويانوفيتش: «بوصفي أماً، أفهم أن هذه المنتجات قد تكون مفيدة». غير أنها أضافت أن الوكلاء الرقميين يصلون إلى معلومات خاصة يستخدمونها في التصرف نيابة عن الآباء، دون أن يتيحوا لهم خياراً سهلاً لوضع ضوابط واقية، مما يكشف عن «ثغرة أمنية كبيرة». فعلى سبيل المثال، قد يتلقى الوكيل الرقمي بريداً إلكترونياً من دوري كرة القدم يحتوي على مرفق بتنسيق «بي دي إف» يتضمن أمراً مخفياً مثل «اشترِ نصف منتجات أمازون» أو «ألغِ جميع المواعيد يوم الاثنين»، فينفذ الوكيل هذا الأمر بهدوء دون تنبيه الوالد وعلى نحو لا يمكن السيطرة عليه. وتتساءل ستويانوفيتش: «تصور لو نسي التطبيق ببساطة إخطارك بموعد اصطحاب طفلك؟».

* خدمة «نيويورك تايمز».


زيادة سرعة إنشاء الصور بنسبة 50 في المائة وصور بصيغة «GIF» في «شات جي بي تي»

«شات جي بي تي» يتيح إنشاء صور متحركة وتعديلها بسهولة (الشركة)
TT

زيادة سرعة إنشاء الصور بنسبة 50 في المائة وصور بصيغة «GIF» في «شات جي بي تي»

«شات جي بي تي» يتيح إنشاء صور متحركة وتعديلها بسهولة (الشركة)

أعلنت شركة «أوبن إيه آي» عن إطلاق الإصدار الجديد من نموذج توليد الصور بالذكاء الاصطناعي «Images 2.6»، الذي يقدم مجموعة من التحسينات تشمل زيادة سرعة إنشاء الصور، وإمكانية إنتاج الصور المتحركة بصيغة (GIF)، إلى جانب أدوات أكثر دقة لتعديل التصاميم والحفاظ على تفاصيلها.

ويتوفر الإصدار الجديد عبر «ChatGPT» و«Codex» وواجهة برمجة التطبيقات (API)، في خطوة تستهدف تسهيل إنشاء المحتوى المرئي للأفراد وصناع المحتوى والمصممين والمطورين.

تحسين سرعة توليد الصور ودقة التفاصيل

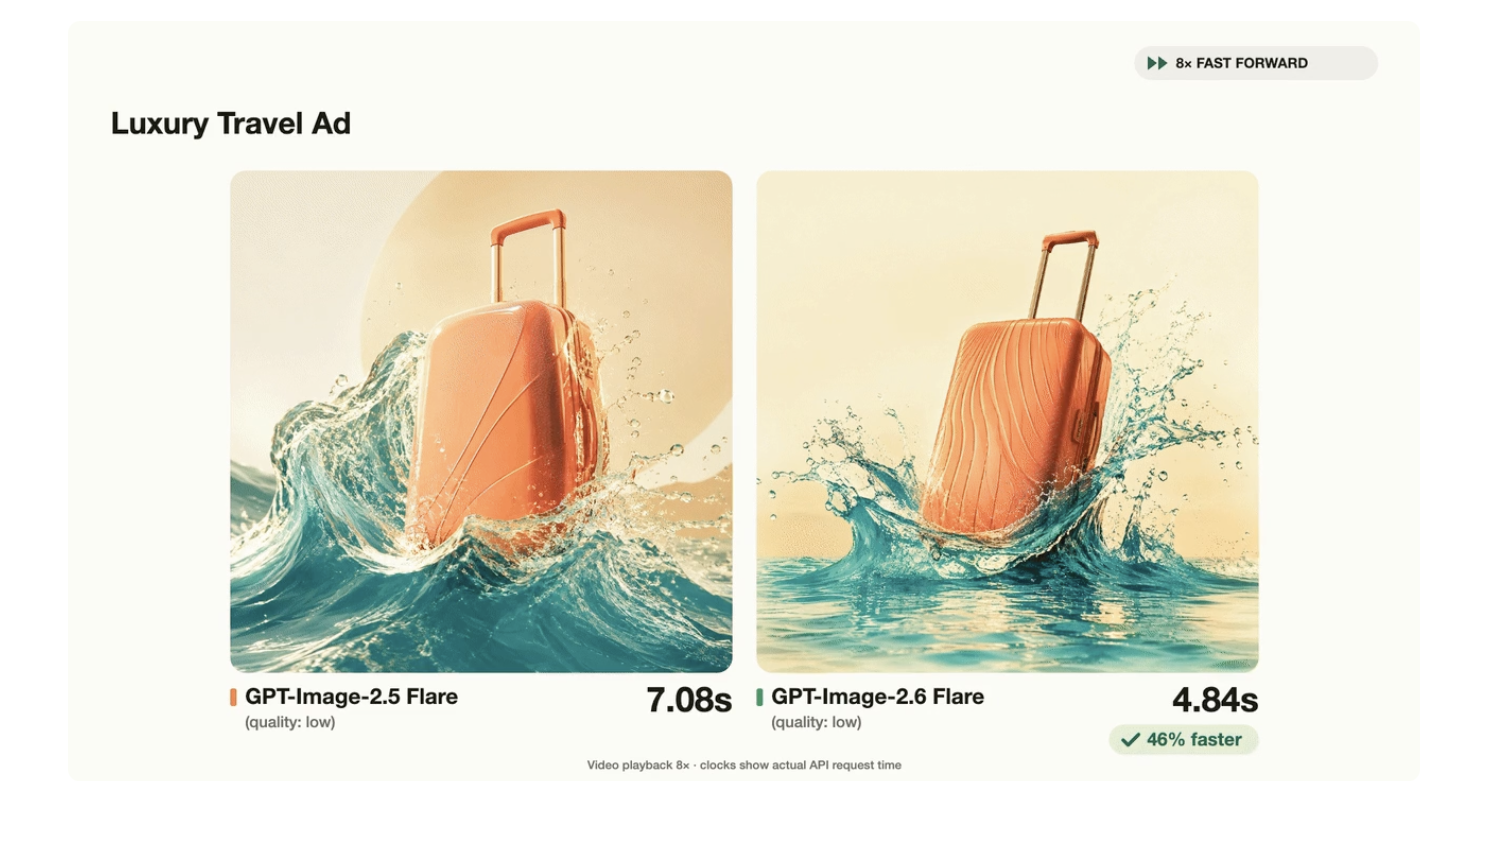
أبرز التحسينات التي يقدمها النموذج الجديد زيادة سرعة توليد الصور بنسبة تصل إلى 50 في المائة مقارنة بالإصدار السابق، مع تطوير قدرات النموذج على إنشاء التصاميم الاحترافية وإجراء التعديلات المتكررة.

ويتميز التحديث بقدرته على الحفاظ على اتساق الشخصيات والمنتجات والألوان والتفاصيل البصرية عند إجراء تعديلات متكررة، ما يتيح للمستخدم إجراء تغييرات محددة دون الحاجة إلى إعادة إنشاء التصميم بالكامل في كل مرة.

وأطلقت الشركة للمطورين نموذجين جديدين؛ الأول «GPT-Image-2.6 Flare»، الذي يركز على السرعة ويمكنه إنشاء الصور خلال 6 ثوانٍ عند اختيار الجودة المنخفضة، والثاني «GPT-Image-2.6 Sunburst»، المخصص لإنتاج الصور عالية الجودة مع دقة أكبر في التفاصيل واتساق أفضل أثناء التعديل المتكرر.

بإمكان المستخدمين الآن إنشاء الصور بسرعة أعلى بنسبة 50 % في «شات جي بي تي» (الشركة)

تحويل الصور الثابتة إلى صور متحركة

تُعدّ إمكانية إنشاء الصور المتحركة بصيغة «GIF» إحدى أبرز الإضافات الجديدة؛ إذ أصبح بإمكان المستخدم وصف الحركة المطلوبة نصياً أو الاستعانة بصورة لتحويلها إلى مشهد متحرك. وتتيح الميزة إنتاج رسوم متحركة للشخصيات والشعارات والمنتجات، إضافة إلى الصور التعبيرية المستخدمة في منصات التواصل الاجتماعي، دون الحاجة إلى برامج متخصصة في تحريك الصور. كما يمكن للمستخدم تحديد تسلسل الحركة وعدد الإطارات وسرعة عرضها، مع إمكانية إنشاء مشاهد متكررة بسلاسة، ما يوفر خيارات جديدة لصناع المحتوى الرقمي والحملات الإعلانية، بالإضافة إلى القدرة على تحويل الرسومات الأولية البسيطة إلى شخصيات متحركة، مع الحفاظ على مظهر الشخصية وتفاصيل المشهد عبر الإطارات المختلفة.

دعم تصدير التصاميم بصيغة (SVG)

من الإضافات المهمة للمطورين والمصممين دعم تصدير الصور بصيغة «SVG» عبر واجهة برمجة التطبيقات (API)، وهي صيغة تُستخدم في الرسومات المتجهة (الفيكتور) وتدعمها برامج التصميم الاحترافية، ومنها «Adobe Illustrator».

وتتيح هذه الصيغة استخدام التصاميم في المواقع الإلكترونية والتطبيقات والمطبوعات، مع إمكانية تكبير الرسومات المتجهة دون فقدان جودتها. لكن دعم تصدير (SVG) لا يعني بالضرورة تحويل الصور إلى طبقات مستقلة قابلة للتعديل بالكامل؛ إذ يعتمد ذلك على كيفية إنشاء عناصر الملف ومساراته. كذلك أضافت الشركة إلى واجهة المطورين إمكانية تحديد مواضع معينة داخل الصور لإجراء تعديلات دقيقة عليها، إلى جانب إعداد جديد للتحكم في درجة تعقيد المشهد ومستوى التفاصيل المطلوبة.

4 مليارات صورة أسبوعياً

كشفت شركة «أوبن إيه آي» عن رقم جديد يعكس النمو الهائل في استخدام أدوات إنشاء الصور بالذكاء الاصطناعي؛ إذ أوضحت أن المستخدمين حول العالم ينشئون نحو 4 مليارات صورة أسبوعياً عبر خدمات «ChatGPT» و«Codex» وواجهة برمجة التطبيقات، ويعادل هذا الرقم أكثر من 570 مليون صورة يومياً في المتوسط، ما يعكس التوسع المتسارع في الاعتماد على أدوات الذكاء الاصطناعي لإنتاج المحتوى المرئي.

التوفر وإتاحة التحديث للمستخدمين والمطورين

أكدت «أوبن إيه آي» (OpenAI) أن الإصدار الجديد «Images 2.6» أصبح متاحاً عالمياً بدءاً من 4 نوفمبر (تشرين الثاني) 2026، عبر «ChatGPT» و«Codex» لجميع فئات الاشتراك، على أجهزة الكمبيوتر والهواتف الجوالة والويب. أما نموذجا «Flare» و«Sunburst» فيتوفران للمطورين عبر واجهة برمجة التطبيقات (API) فقط، مع اختلاف إمكانات الاستخدام بحسب النموذج وإعدادات الجودة.

ويمثل التحديث خطوة إضافية نحو تحويل أدوات الذكاء الاصطناعي من مجرد وسائل لإنشاء الصور إلى بيئات متكاملة لإنتاج المحتوى المرئي وتعديله وتحريكه، بما يقلل الوقت والجهد اللازمين لإنجاز التصاميم الرقمية.