


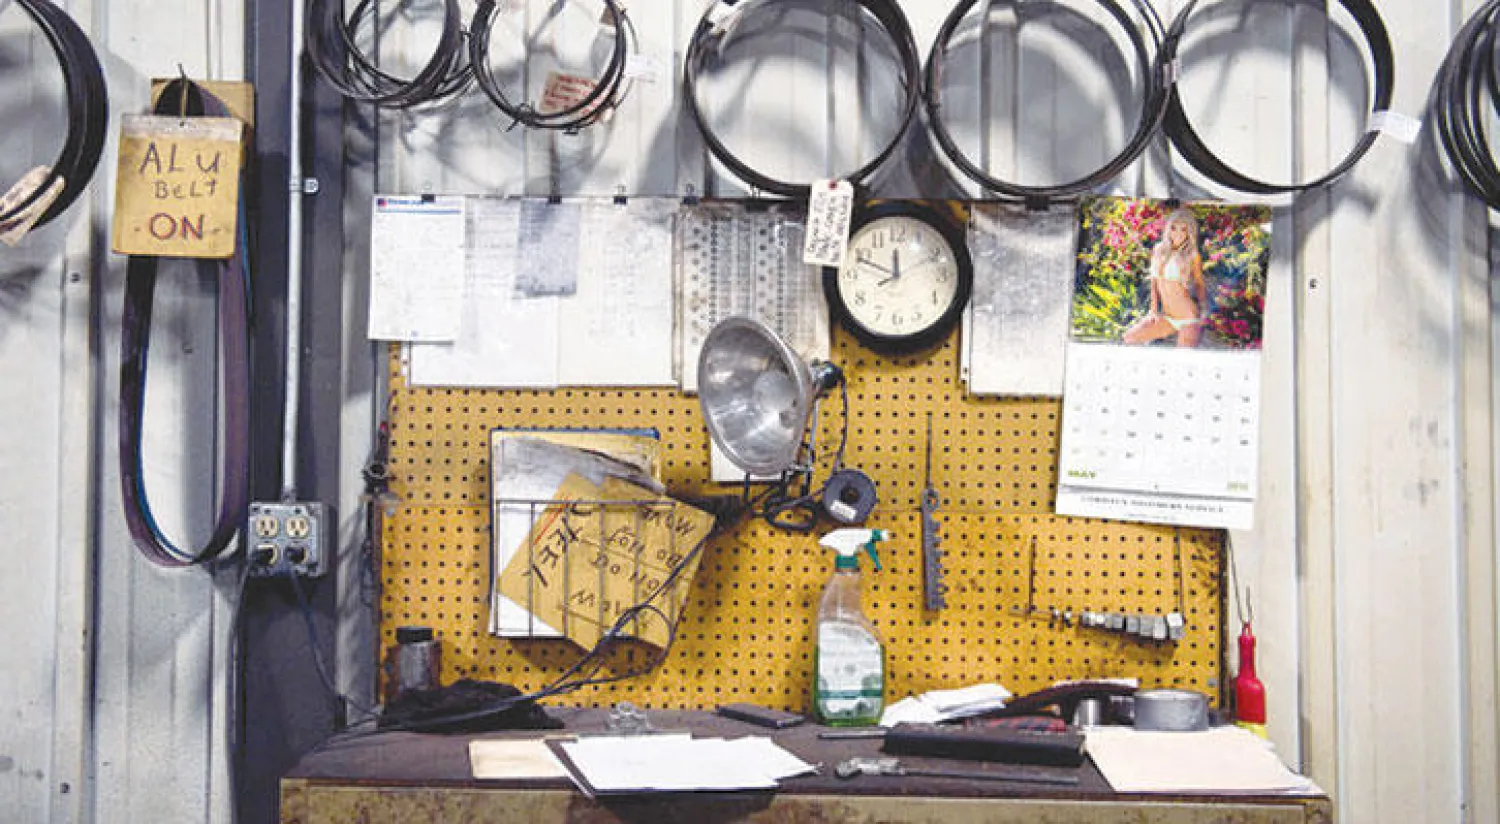

تحرك بسيارتك عبر مزارع الألبان، وحقول الذرة، ومراعي الخيول، وسوف تصل في نهاية المطاف إلى شركة كايت للماكينات واللحام، وهي شركة صغيرة في بلدة صغيرة تديرها جين ولوري كايت وأبناؤهما. وعبر 46 عاما، عملت عائلة كايت على لحام الكثير من الأشياء، مثل صهاريج الأسمدة، وأجزاء من الطائرات النفاثة، وقوالب الجبن، وحتى النظارات المكسورة لأحد المزارعين.
وعلى غرار الكثير من الشركات الصغيرة، لديهم جهاز كومبيوتر قديم يعلوه الغبار ويستقر على طاولة قديمة في المكتب الخلفي من الشركة. وعلى هذا الحاسوب المتهالك، برغم كل شيء، كانت هناك معركة تجسس غير اعتيادية تدور رحاها: فلقد تمكن القراصنة الصينيون من اختراق جهاز الكومبيوتر القديم لتلك الشركة.
ولقد استخدم القراصنة الحاسوب في التخطيط لشن هجمات أخرى. ولكن لم يكونوا يعلمون، أن إحدى الشركات الناشئة في وادي السيلكون تتابعهم عن كثب هنا، وفي الوقت الحقيقي، وتراقب كل حركة يفعلونها، وفي بعض الأحيان، تعرقل لهم جهودهم.
يقول السيد كايت بعد ظهر أحد الأيام في أحد المطاعم، متذكرا المرة الأولى التي علم فيها أن الحاسوب الذي تستخدمه عائلته في إدارة أعمال الشركة كان قد استخدم لأغراض أخرى: «عندما أخبرونا للمرة الأولى، قلنا لهم، مستحيل. لقد أصابنا ذعر شديد. لم تكن لدينا فكرة أنه يمكن استخدامنا كوسيلة لهجمات القرصنة والتسلل الصينية»، كما أضافت السيدة كايت.
وفي يوم الخميس، كان هدف القراصنة يبدو وأنه شركة ناشئة من شركات وادي السيلكون تعمل في مجال توصيل طلبات المواد الغذائية، وإحدى كبريات المؤسسات القانونية في حي مانهاتن، وإحدى كبريات شركات الطيران العالمية، وجامعة أميركية مرموقة في جنوب البلاد، والقليل من الأهداف الأخرى في دول مثل تايلاند وماليزيا. ولقد تمكنت «صحيفة نيويورك تايمز» من مراجعة العمل على جهاز الكومبيوتر الخاص بعائلة كايت على شرط عدم ذكر أسماء أو هويات أهداف القراصنة.
وكان نشاط القرصنة يحمل بصمات مجموعة من القراصنة الصينيين يعملون تحت اسم «مجموعة C0d0s0»، وهي مزيج من القراصنة والمتسللين المأجورين والذين ظلت الصناعة الأمنية تتبع خطاهم على الإنترنت منذ سنوات. وعلى مر السنين، تمكنت تلك المجموعة من اختراق البنوك، والمؤسسات القانونية، والشركات التكنولوجية، وتمكنت ذات مرة من اختراق موقع مجلة «فوربس» في محاولة لإصابة حواسيب الزائرين لموقع المجلة بالبرمجيات الخبيثة.
هناك صناعة ناشئة وغامضة تدور حول بيع المعلومات الاستخبارية لمجموعات القراصنة مثل «مجموعة C0d0s0». وحتى وقت قريب، اعتمدت الشركات استراتيجية دفاعية في محاولة لأن تجعل من شبكاتها على الإنترنت محكمة بقدر الاستطاعة والإمكان أملا في صد الهجمات الإلكترونية. واليوم، فإن ما يطلق عليهم موفري معلومات التهديد الاستخبارية يقومون ببيع الخدمات التي تتعهد بالانتقال من طور الدفاع إلى الهجوم. فهم يعملون على تتبع القراصنة، ووفقا لرسوم سنوية يتقاضونها قد تصل إلى رقم من سبع خانات، يحاولون تحديد الموقع وإحباط الهجمات قبل حدوثها.
وتملك هذه الشركات سجلا مختلطا من النجاح. ومع ذلك، وبعد أعوام من الحوادث التي حظيت بتغطية إعلامية كبيرة، تتوقع مؤسسة غارتنر لأبحاث السوق أن سوق معلومات التهديد الاستخبارية قد يصل إلى مليار دولار العام المقبل، صعودا من 255 مليون دولار فقط في عام 2013.
تعتمد الكثير من الهجمات، وبشكل ملحوظ، على متاهة متشابكة من الحواسيب المخترقة بما في ذلك الحواسيب العائلية مثل الذي تستخدمه شركة كايت للماكينات واللحام. لا يعني القراصنة بيانات شركة كايت في شيء، فلقد حولوا الخادم الرئيسي عندهم، وغيره الكثير، إلى منصات انطلاق للهجمات الإلكترونية.
ومثل تلك الخوادم توفر أفضل غطاء ممكن للقراصنة. فهي ليست محمية بصورة ممتازة، ونادرا ما يلحظ أصحابها أو يكتشفون أن حواسيبهم قد أصبحت قنوات للتجسس واللصوص الرقميين. ومن الذي سوف يشك في عائلة كايت الصغيرة على أي حال؟
قبل عامين، تلقت عائلة كايت زيارة من بعض الأشخاص يخبرونهم أن خادمهم قد تحول إلى قناة للجواسيس والقراصنة الصينيين. فسألهم أفراد العائلة يقولون «هل أنتم من وكالة الأمن القومي؟».
كان أحد أولئك الرجال، في واقع الأمر، يعمل من قبل لدى وكالة الأمن القومي لسنوات قبل الانضمام إلى شركة «Area 1» الناشئة، والتي تعمل على متابعة الهجمات الإلكترونية الموجهة ضد الشركات. يقول بليك دارشيه، المسؤول الأمني في تلك الشركة، متحدثا عن وظيفته السابقة في وكالة الأمن القومي: «يبدو الأمر كما لو كنت كاهنا. ففي عقول وأذهان الناس، لا يجدر بك أن تتخلى عن وظيفتك أبدا».
أراد السيد دارشيه إلحاق الخادم الخاص بعائلة كايت على شبكة المراقبة في شركة «Area 1» من بين 50 خادما آخرين تعرضت لاستغلال القراصنة من قبل. وتراقب الشركة تدفق الأنشطة إلى داخل وخارج هذه الحواسيب للوصول إلى نظرة ثاقبة حول أساليب، وأدوات، ومواقع المهاجمين، حتى يتسنى لها حجبهم ومنعهم من توجيه الهجمات إلى شبكات عملاء الشركة، أو تنبيههم لعدة أيام، أو أسابيع، أو ربما شهور، قبل التعرض للهجمات.
رتبت عائلة كايت اجتماعا لأفراد الأسرة. وقالت السيدة كايت: «يعمل الناس بجد واجتهاد في إنتاج مختلف الأشياء، ثم يتم سرقتها بكل سهولة. يبدو أن ذلك هو أقل ما يمكننا فعله». ولقد دفعت شركة «Area 1» مبلغ 150 دولارا لقاء تكاليف التركيب.
وبعد وقت قصير من تركيب جهاز الاستشعار على الحاسوب، قال السيد دارشيه إن حدسه قد تأكد؛ حيث أومض المجس مما يعني وقوع الهجمات. ومن ثم بدأت شركة «Area 1» في وضع أنماط الخصم المألوف: «مجموعة C0d0s0».
تأسست شركة «Area 1» على أيدي ثلاثة من المحللين السابقين لدى وكالة الأمن القومي الأميركية، وهم السيد دارشيه، وأورين فولكويتز، وفيل سايم. وكان المحللون الثلاثة يعملون جنبا إلى جنب في فورت ميد، حيث يتابعون، وفي بعض الحالات، يخترقون نظم الأسلحة لدى الخصوم لصالح أجهزة الاستخبارات الأميركية. ومنذ أكثر من نحو عامين، قرروا تأسيس شركتهم الخاصة وجمعوا لأجل ذلك مبلغ 25.5 مليون دولار من كبار الشركات ورجال الأعمال المعنيين بالأمور الأمنية في وادي السيلكون، بما في ذلك شركة «كلاينر بيركنز كولفيلد وبايرز»، وشركة «كاوبوي للمشروعات»، إضافة إلى قدامي كبار الموظفين في الحقل الأمني أمثال راي روثروك، وهو المدير التنفيذي لشركة «ريد سيل»، وديريك سميث، المدير التنفيذي لشركة «شيب الأمنية».
تعتبر شركة «Area 1» من الشركات الجديدة في مجال معلومات التهديد الاستخبارية، وهو القطاع الناشئ الجديد المتفرع عن الشركات الأمنية والتي تضم شركات مثل «آي سايت وشركاه»، و«ريكورديد فيوتشر»، والتي تتابع القراصنة والمتسللين على منتديات الإنترنت السرية وعلى مختلف مواقع التواصل الاجتماعي، حيث يجمعون المعلومات الاستخبارية عنهم.
ولا تزال معلومات التهديد الاستخبارية مجرد فن أكثر منها علم من العلوم. ولا تزال المناقشات مفتوحة حول ما إذا كانت الشركات مؤهلة ومجهزة لاستخدام هذا النوع من المعلومات الاستخبارية في صد وإحباط الهجمات. وتقول شركة «Area 1» إنه بإمكانها تفادي الهجمات من خلال الخوادم المخترقة التي تعمل على مراقبتها. كما يمكنها أيضا استخدام موقعها المتقدم لمعرفة الأماكن التي يتجمع فيها المهاجمون على الإنترنت والكيفية التي يخططون بها لاستهداف ضحاياهم المقصودين.
أكدت مجموعة من عملاء شركة «Area 1» أن تكنولوجيا الشركة ساعدتهم في تفادي المهاجمين. وأحد أولئك العملاء، وهو مسؤول أمن المعلومات في إحدى مؤسسات الرعاية الصحية الكبيرة، قال إن قطاع الرعاية الصحية كان موبوءا بالكثير من المجرمين الرقميين والحكومات الخارجية في السنوات الأخيرة. وطالب عدم الكشف عن هوية الشركة حتى لا يكون من الأهداف الواضحة للقراصنة.
وأرجع الفضل لمجسات شركة «Area 1» والتي نجحت في حجب الكثير من الهجمات على شبكته، مما ساعد في أن تتفادى شركته مصير شركة «Anthem» للتأمين الصحي، والتي تعرضت للاختراق من قبل القراصنة الصينيين العام الماضي، كما تعرض عدد متزايد من المستشفيات لهجمات مماثلة أجبرتها على سداد فدية لاستعادة المعلومات المهمة التي سرقت منها.
وقال السيد سميث المدير التنفيذي لشركة «شيب الأمنية»، إن شركة «Area 1» وجهت التحذيرات ثلاث مرات لشركته من الهجمات قبل وقوعها، مما منحهم الوقت لمنعها. وقال السيد سميث إنه راض بما فيه الكفاية عن استثماراته في تلك الشركة.
وأضاف السيد سميث قائلا إن «الكثير من الشركات العائلية تتسم بالتناقض بسبب أن الهجمات لا تستهدف أعمالها وإيراداتها بصورة مباشرة. وفي الوقت ذاته، فإنهم وعن غير قصد يشغلون هذه البنية التحتية الهجومية».
ولكن نموذج أعمال شركة «Area 1» قد يثير معضلة أخلاقية. فما الذي سوف تفعله الشركة إذا ما لاحظت هجوما ضد الشركات البارزة والوكالات الحكومية والذين ليسوا على قوائم عملاء شركة «Area 1»؟
يقول السيد فولكويتز المدير التنفيذي لشركة «Area 1»: «إننا نعتبر أنفسنا نقوم بوظيفة الحارس الخاص وليس وظيفة الشرطي الذي يذهب إلى الجميع ليخبرهم بأنهم ضحايا. إننا نعمل في مجال التدابير الوقائية».
وقال إن الشركة تحذر بالفعل بعض الضحايا. على سبيل المثال، لقد حذرت إحدى المؤسسات القانونية، وأحد المصانع، وشركة للخدمات المالية، حيث تعرضت للهجوم عبر الخادم الخاص بعائلة كايت بعدما شاهدوا قراصنة «مجموعة C0d0s0» سرقوا حقوق الملكية الفكرية منهم. وبعض من هؤلاء الضحايا، ومن بينهم إحدى المؤسسات القانونية، سجلت نفسها على قائمة خدمات شركة «Area 1».
لا تستجيب كل الشركات للتحذيرات. فأحد المستشارين الأمنيين لأحد الضحايا، والذي فضل الحديث شريطة عدم الكشف عن هويته بسبب اتفاقيات عدم الإفصاح، قال إن هذا العميل تخير عدم اتخاذ أي إجراءات حيال التحذير الذي وصله من شركة «Area 1» العام الماضي خوفا من أن فضيحة وقوع هجوم إلكتروني ناجح ضد الشركة من شأنه أن يعرض جهود الاستحواذ عليها للخطر. واكتشف أن الشركة المستحوذة لن تكون سعيدة إذا ما علمت أن شركة الملكية الفكرية التكنولوجية صارت الآن في قبضة القراصنة الصينيين.
هناك عبارة مكتوبة على جدار مقر شركة «Area 1» في أحد المنازل العتيقة في مدينة ريدوود بولاية كاليفورنيا، تقول: «هناك 45 شيئا أكثر صعوبة من الأمن الإلكتروني». ومن بينها الطيران، والطاقة الشمسية، ولقاح الأنفلونزا، وجراحة المخ، والإنترنت، وجراحة زرع القلب، وناطحات السحاب، والمواد الحرارية، والمطرب كيو - تيب.
ولا يتفق السيد فولكويتز مع المخاوف المتزايدة بأنه من الصعب للغاية أو من المحال إيقاف الهجمات الإلكترونية. ومع التطور والتعقيد الذي يتسم به القراصنة، تخلت الكثير من الشركات الأمنية عن الاعتقاد أنهم بإمكانهم إحباط الهجمات عبر الدفاعات التقليدية مثل برمجيات مكافحة الفيروسات. بدلا من ذلك، تركز الكثير من الشركات على محاولات اكتشاف الاختراق في الوقت الحقيقي من أجل وقف المتسللين قبل أن يتمكنوا من سرقة المزيد من المعلومات.
يعلم الضحايا أنهم تعرضوا للاختراق، خلال 80 في المائة من الوقت، فقط عندما يظهر أحد ممثلي وكالات إنفاذ القانون أو أي شخص آخر بصحبة البيانات الخاصة بهم والمسروقة منهم، وفقا لشركة فيريزون التي تتابع وتقيس بيانات الاختراق.
وفي وكالة الأمن القومي، كان السيد فولكويتز يعمل مع فرق كانت وظيفتهم اكتشاف مواقع ومواعيد إطلاق الصواريخ الكورية الشمالية. وأغلب هذا العمل المبكر كان يجري عبر الأقمار الصناعية والتي كانت تبحث عن التفجيرات الحرارية المفاجئة.
وفي نهاية المطاف، حاول فريق السيد فولكويتز تجربة منهج أكثر فعالية. إذا ما تمكنوا من اختراق الحواسيب التي تسيطر على نظم إطلاق الصواريخ، فسوف يتمكنون من جمع ما يكفي من المعلومات عن جداول الإطلاق. وتنتهج شركة «Area 1» في الوقت الحالي مسارا مماثلا حيال الهجمات الرقمية، حيث تحاول اختراق منصات الإطلاق الرقمية لدى القراصنة، بدلا من انتظار أن يشنوا هجماتهم أولا.
لا ينقر القراصنة على زر أحمر كبير لشن كل الهجمات الإلكترونية في يوم واحد. بل إنهم يقومون بالاستطلاع، والكشف عن بيانات الموظفين على موقع «لينكد - إن»، ويصوغون بعناية رسائل البريد الإلكتروني الوهمية لخداع الموظفين المطمئنين وحثهم على فتح تلك الرسائل والنقر على الروابط المدمجة فيها أو على مرفقات البريد الإلكتروني والتي تؤدي إلى إطلاق الهجمات الخبيثة.
وبمجرد إقناع الهدف «الضحية» على النقر – و91 في المائة من الهجمات تبدأ بهذه الطريقة، وفقا لشركة «تريند ميكرو» الأمنية - يستغرق الأمر منهم بعض الوقت للزحف على شبكة الضحية للعثور على شيء يستحق السرقة. ثم يتوجب عليهم سحب البيانات خارج الشبكة. ويمكن لمثل هكذا عملية أن تستغرق أسابيع، أو شهور، وربما سنوات وتترك وراءها أثرا رقميا.
تراقب شركة «Area 1» هذا النوع من الأنشطة ثم تحاول التواصل مع الشركات مثل شركة «بلو كوت» لأمن الإنترنت والشبكات، من أجل تصميم برنامج أمني يمكنه إحباط الهجمات عند وقوعها.
يقول أصحاب شركة كايت للماكينات واللحام إن الحياة مع القراصنة الصينيين في مكتبك الخلفي يبعث بشعور جدا غريب. وفي الآونة الأخيرة، قام المسؤولون في شركة «Area 1» بزيارة مكتب الشركة وعرضوا عليهم بعض مما يعرفوه من واقع مراقبة الحاسوب خاصتهم. فلقد استخدمت «مجموعة C0d0s0» الخادم الخاص بها في اختلاس العناية الواجبة لإحدى المؤسسات القانونية والمتعلقة بعملية استحواذ تجارية وشيكة، وخطط التداول السرية لإحدى شركات الخدمات المالية، وكود المصدر للملكية الفكرية لإحدى شركات الهواتف المحمولة الناشئة، وبعض الخطط الأساسية، وطلبات الحصول على قروض في إحدى شركات الرهن العقاري.
ولقد أعرب السيد كايت عن فخره عندما سمع بذلك - وربما لمحة من لمحات الشماتة البادية للعيان. على مدى سنوات، كانت بيانات أعمال شركته وعائلته تذهب إلى الصين من دون تعب أو مجهود. أما الآن فهو يساعد الشركات الأميركية على القتال مرة أخرى لاسترداد حقوقهم.
يقول السيد كايت أخيرا: «إننا نريد أن نفعل الشيء الصحيح لهذه الشركات. ولبلادنا أيضا».
*خدمة «نيويورك تايمز»


