الأمن السيبراني في الحج... حماية تمتد من التطبيقات إلى المرافق الحيوية

أصبح الأمن السيبراني ركناً أساسياً في جاهزية موسم الحج الرقمية واستمرارية خدماته الحيوية (الشركة)
TT

الأمن السيبراني في الحج... حماية تمتد من التطبيقات إلى المرافق الحيوية

أصبح الأمن السيبراني ركناً أساسياً في جاهزية موسم الحج الرقمية واستمرارية خدماته الحيوية (الشركة)

مع اتساع الاعتماد على التطبيقات والمنصات الذكية في موسم الحج، لم يعد الأمن السيبراني مجرد إجراء تقني، بل أصبح جزءاً مباشراً من استمرارية الخدمات وسلامة التشغيل. فالموسم الذي يجمع ملايين الحجاج في نطاق جغرافي وزمني محدد يعتمد اليوم على منظومة رقمية واسعة تدعم النقل، والصحة، والاتصالات، والخدمات البلدية، وإدارة الحشود، والمنصات المخصصة لضيوف الرحمن.

هذا التحوُّل يجعل حماية الأنظمة المتصلة شرطاً أساسياً لضمان عمل الخدمات بكفاءة. فكل تطبيق أو منصة، أو نظام مراقبة، أو بنية تشغيلية مرتبطة بالموسم يمكن أن تتحول إلى نقطة حساسة إذا لم تُحمَ بطريقة مناسبة. ومع اقتراب موسم الحج هذا العام، تبرز الحاجة إلى التعامل مع الأمن السيبراني بوصفه جزءاً من إدارة المخاطر التشغيلية، لا مجرد طبقة حماية إضافية.

منظومة شديدة الترابط

تزداد حساسية البيئة الرقمية في الحج بسبب طبيعتها المترابطة؛ فالمنظومة لا تقتصر على تطبيقات يستخدمها الحجاج، بل تشمل أنظمة النقل، والخدمات الصحية، والمراقبة، وإدارة المباني الذكية، ومرافق الطاقة، والتبريد، والمصاعد، والإضاءة، وأنظمة السلامة.

يقول معتصم الصوفي، مدير أول تطوير أعمال أمن التكنولوجيا التشغيلية في شركة «فورتينت السعودية» إن موسم الحج أصبح يعتمد على منظومة تقنية متكاملة تدير تفاصيل تشغيلية دقيقة، من قطار المشاعر المقدسة، والتطبيقات الذكية، والخدمات الصحية، إلى أنظمة إدارة المباني، والمولّدات الاحتياطية التي تضمن استمرار تشغيل المرافق الأساسية.

هذا الترابط يمنح الجهات المشغّلة قدرة أكبر على إدارة الخدمات، لكنه يرفع في الوقت نفسه مستوى المخاطر؛ فالخلل في نظام واحد قد لا يبقى محصوراً داخله إذا كانت الأنظمة مترابطة بشدة. لذلك تصبح سلامة البيانات، واستقرار الشبكات، وحماية أنظمة التشغيل، عناصر مؤثرة مباشرة في جودة التجربة المقدَّمة للحجاج.
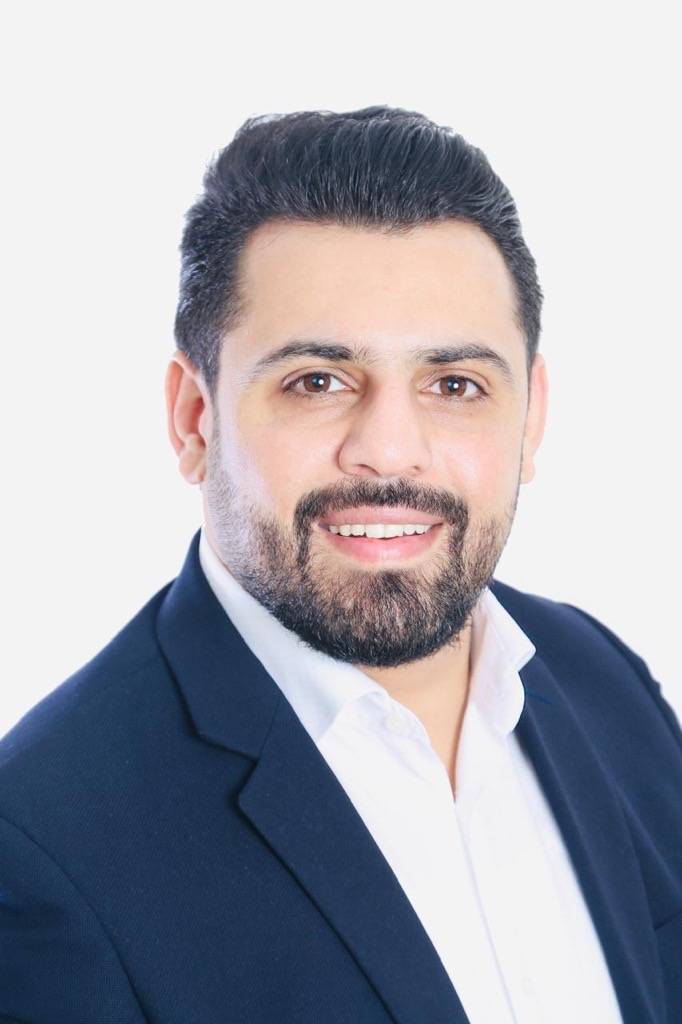
معتصم الصوفي، مدير أول تطوير أعمال أمن التكنولوجيا التشغيلية في شركة «فورتينت السعودية» (الشركة)

حين يلتقي الرقمي بالتشغيلي

اللافت في موسم الحج أن التهديد السيبراني لا يبقى دائماً داخل حدود البيانات، أو التطبيقات. في بعض الحالات، قد يمتد أثره إلى أنظمة تشغيلية لها علاقة مباشرة بالحركة، والطاقة، والتبريد، والسلامة. وهذا ما يجعل الجمع بين حماية بيئات تقنية المعلومات وبيئات التكنولوجيا التشغيلية أمراً ضرورياً.

تقنية المعلومات تشمل الأنظمة المعتادة، مثل الشبكات، والتطبيقات، ومراكز البيانات، والمنصات الرقمية. أما التكنولوجيا التشغيلية فتشمل الأنظمة التي تتحكم في مرافق مادية، مثل التبريد، والطاقة، والمصاعد وبعض أنظمة النقل، والمراقبة. وفي بيئة مزدحمة، وحساسة، مثل الحج، لا يمكن التعامل مع هذين العالمين كمسارين منفصلين.

يحذر الصوفي من أن أي استهداف لشبكات النقل أو أنظمة الطاقة والتبريد قد ينعكس بصورة مباشرة على سلامة الحجاج واستمرارية الخدمات. لذلك لم تعد الحماية السيبرانية تركز فقط على منع سرقة البيانات، بل تشمل أيضاً ضمان عدم تعطل الأنظمة التي يعتمد عليها التشغيل اليومي للموسم.

تهديدات أكثر تعقيداً

تواجه الجهات المرتبطة بالحج مجموعة واسعة من المخاطر الرقمية، من أبرزها حملات التصيد الاحتيالي، التي تستهدف المستخدمين عبر رسائل وروابط مزيفة، والمنصات الرقمية الوهمية التي قد تستغل حاجة الحجاج إلى الخدمات، إضافة إلى برمجيات الفدية، ومحاولات سرقة البيانات، والهجمات التي تستهدف الأنظمة التشغيلية والبنية التحتية الحيوية.

تزداد هذه المخاطر مع توسع استخدام الذكاء الاصطناعي والأتمتة في الهجمات الرقمية. فالمهاجمون قادرون على إنتاج رسائل أكثر إقناعاً، وتخصيص محاولات الاحتيال، وتسريع عمليات المسح والاستهداف. وهذا يفرض على الجهات المشغّلة امتلاك آليات كشف واستجابة أسرع لا تعتمد فقط على التدخل البشري بعد وقوع الحادث.

في هذا السياق، تصبح الجاهزية اللحظية عاملاً حاسماً؛ فالهجوم الذي يستهدف خدمة عادية قد يكون مزعجاً في أي وقت، لكنه في موسم الحج قد يتحول إلى ضغط تشغيلي كبير بسبب كثافة الاستخدام وحساسية التوقيت. لذلك تحتاج الجهات المعنية إلى مراقبة مستمرة، وقدرة على العزل السريع، وخطط واضحة لاستمرار الخدمة.
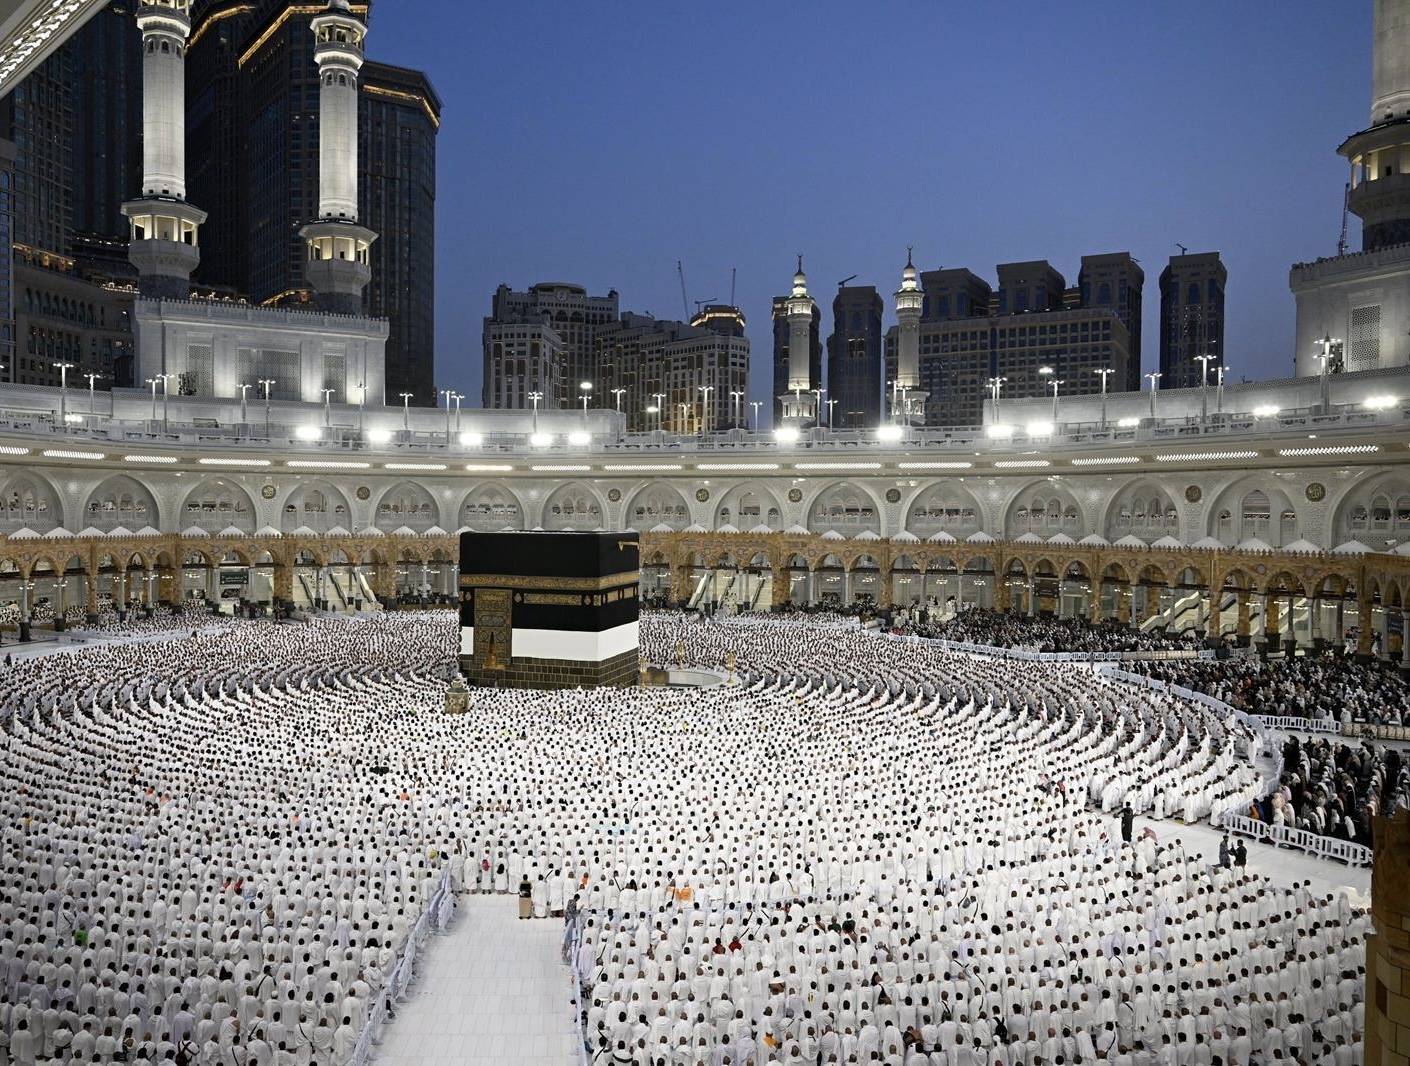
يقلل وعي الحجاج والموظفين بالممارسات الآمنة فرص الاحتيال ويحمي البيانات والخدمات الرقمية (واس)

مراكز العمليات الأمنية

تلعب مراكز العمليات الأمنية دوراً مركزياً في حماية المواسم الكبرى؛ فهي تعمل على مراقبة الأنشطة الرقمية، وتحليل الإشارات الآتية من الشبكات، والأنظمة، ورصد السلوكيات غير الطبيعية قبل أن تتحول إلى حوادث مؤثرة. ويشير الصوفي إلى أن هذه المراكز تمثل أحد خطوط الدفاع الأساسية خلال المواسم التشغيلية الكبرى، لأنها توفر مراقبة على مدار الساعة، وتحليلاً مستمراً للأنشطة الرقمية. وتكمن أهميتها في القدرة على الربط بين الأحداث المتفرقة، حيث قد تبدو محاولة دخول فاشلة، أو حركة غير مألوفة داخل الشبكة حدثاً محدوداً، لكنها قد تكون جزءاً من نمط أكبر يستهدف خدمة أو نظاماً بعينه.

كلما كان الاكتشاف أسرع، زادت قدرة الفرق الفنية على احتواء الخطر قبل أن ينعكس على المستخدمين أو العمليات. ولهذا ترتبط فعالية الأمن السيبراني في الحج بسرعة الاستجابة بقدر ارتباطها بقوة الأنظمة نفسها.

العامل البشري

رغم التركيز على التقنيات المتقدمة، يبقى العنصر البشري أحد أكثر العوامل تأثيراً في الأمن السيبراني؛ فالكثير من الهجمات تبدأ برسالة احتيالية، أو رابط مزيف، أو مشاركة غير مقصودة لبيانات حساسة، أو استخدام غير آمن لشبكات عامة. ويشدد الصوفي على أن الوعي السيبراني يمثل جزءاً رئيساً من منظومة الحماية، إلى جانب الحلول التقنية. ويشمل ذلك تدريب الموظفين والكوادر الموسمية والمتعاقدين على اكتشاف الرسائل المشبوهة، والتعامل بحذر مع الروابط، وتجنُّب السلوكيات الرقمية غير الآمنة؛ ففي موسم يعتمد على عدد كبير من الجهات والفرق والمورّدين لا تكفي حماية الأنظمة المركزية إذا كانت الأطراف المتصلة بها تفتقر إلى الوعي اللازم. لذلك يصبح التدريب المستمر جزءاً من الاستعداد للموسم، وليس نشاطاً جانبياً.
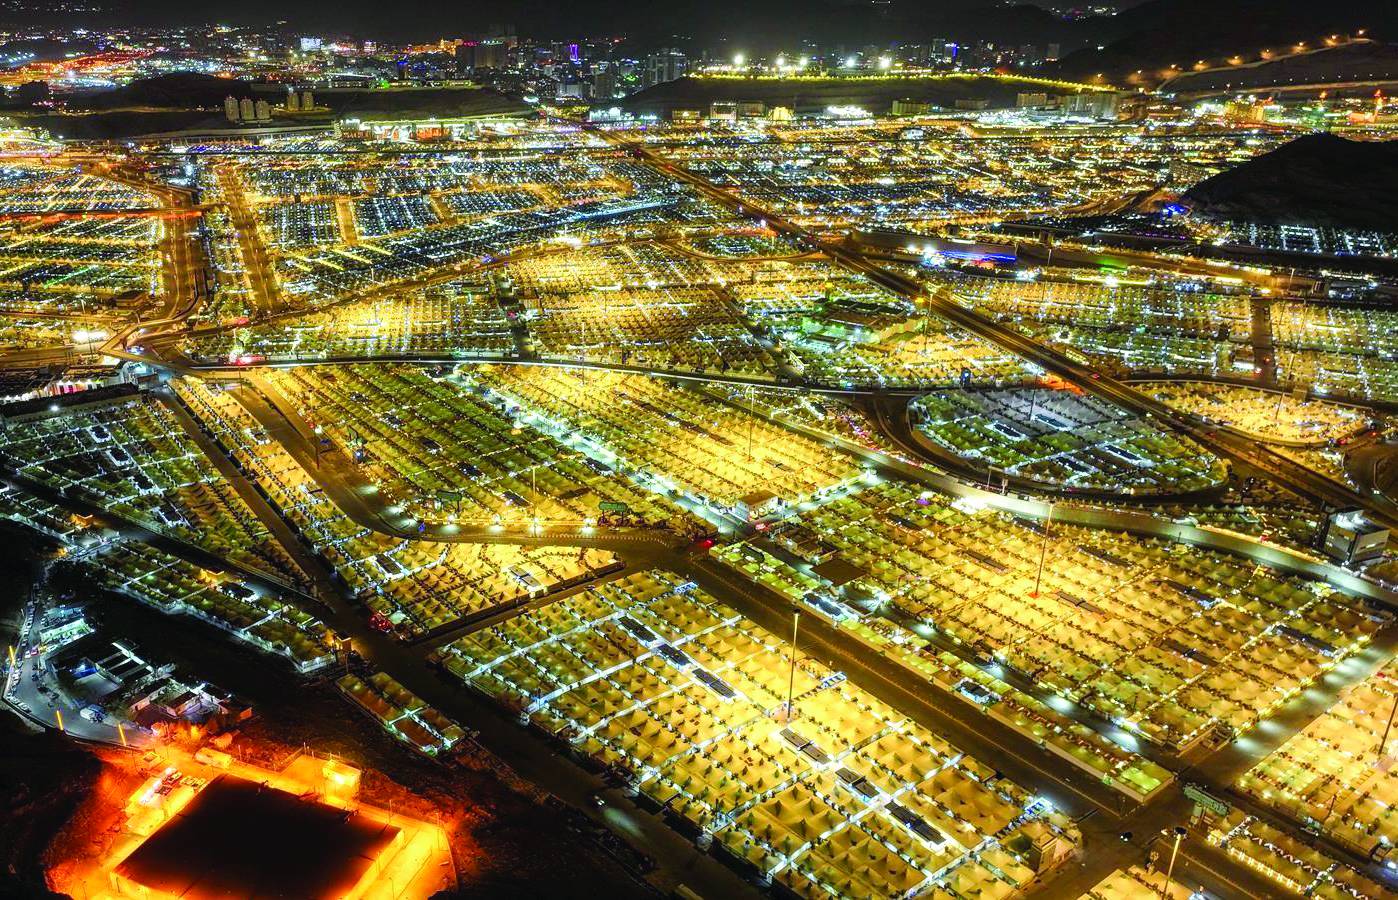
يقول خبراء إن التهديدات السيبرانية قد تستهدف التطبيقات والمنصات الوهمية وأنظمة الطاقة والتبريد والنقل (واس)

حماية الحجاج رقمياً

لا تقتصر الحماية على المؤسسات، فالحجاج أنفسهم جزء من البيئة الرقمية للموسم، خصوصاً مع استخدام التطبيقات الرسمية والحجوزات وخدمات الدفع والمنصات الإرشادية. لذلك تزداد أهمية توجيه المستخدمين إلى الممارسات الآمنة. ومن أبرز هذه الممارسات الاعتماد على التطبيقات والمنصات الرسمية فقط، وتجنب الروابط مجهولة المصدر، وعدم مشاركة البيانات الشخصية، أو كلمات المرور، أو رموز التحقق لمرة واحدة. كما يُنصح بالحذر عند استخدام شبكات الإنترنت العامة، والتحقق من موثوقية قنوات الدفع قبل تنفيذ أي عملية مالية. هذه الإرشادات تبدو بسيطة، لكنها مهمة في موسم قد يستغله المحتالون لإنشاء صفحات أو رسائل تبدو مرتبطة بخدمات الحج. وكلما كان المستخدم أكثر وعياً، قلَّت فرص نجاح الهجمات التي تعتمد على الخداع بدلاً من اختراق الأنظمة مباشرة.

استعداد المؤسسات

بالنسبة إلى المؤسسات الخدمية، تتطلب الجاهزية السيبرانية مجموعة من الإجراءات المتكاملة. تشمل هذه الإجراءات التشفير، والمصادقة متعددة العوامل، وضوابط الوصول، والمراقبة المستمرة، وحماية البيانات، وخطط الاستجابة للحوادث، واختبار قدرة الأنظمة على الاستمرار تحت الضغط. الأهم أن هذه الإجراءات لا تعمل منفصلة؛ فالمصادقة القوية تقلل فرص الدخول غير المصرَّح به، والمراقبة تكشف السلوك غير الطبيعي، وخطط الاستجابة تحدد ما يحدث عند وقوع حادث، وضوابط الوصول تمنع اتساع الضرر إذا تم اختراق حساب أو جهاز. وفي بيئة الحج، حيث تتداخل جهات حكومية، وخدمية، وتقنية متعددة، يصبح التكامل بين فرق الأمن السيبراني، والعمليات التشغيلية، ومقدمي الخدمات جزءاً أساسياً من إدارة الموسم؛ فالحماية الفعالة لا تأتي من أداة واحدة، بل من تنسيق واضح بين الأنظمة والفرق والإجراءات.

مرونة الخدمات الحيوية

تتجه المملكة ضمن برامج التحول الرقمي و«رؤية 2030» إلى رفع مستوى الجاهزية الرقمية، وتعزيز حماية الخدمات التقنية، خصوصاً في المواسم الكبرى. وفي حالة الحج، لا يعني الأمن السيبراني فقط منع الهجمات، بل ضمان استمرار الخدمات عند حدوث خلل أو محاولة استهداف. المرونة هنا تعني أن تكون الأنظمة قادرة على الاستمرار، أو العودة سريعاً إلى العمل، أو عزل الخلل قبل امتداده. ومع زيادة الاعتماد على الأنظمة الذكية في إدارة الحشود والمرافق والخدمات، تصبح هذه المرونة جزءاً من جودة التجربة وسلامة التشغيل. وبذلك يدخل الأمن السيبراني في صميم البنية التشغيلية للحج؛ فهو يحمي البيانات، ويدعم استمرارية الخدمات، ويقلل مخاطر التعطل، ويساعد الجهات المعنية على إدارة واحدة من أكثر البيئات الرقمية، والتشغيلية تعقيداً في العالم.
مقالات ذات صلة

خادم الحرمين يرعى «مؤتمر ومعرض الحج 6» نوفمبر المقبل في جدة

الخليج يجمع المؤتمر القيادات وصناع القرار والمختصين لاستعراض الحلول والممارسات وتبادل الخبرات (واس)

خادم الحرمين يرعى «مؤتمر ومعرض الحج 6» نوفمبر المقبل في جدة

يرعى خادم الحرمين الشريفين الملك سلمان بن عبد العزيز، النسخة السادسة من «مؤتمر ومعرض الحج» الذي تستضيفه جدة خلال الفترة بين 8 و11 نوفمبر المقبل.

«الشرق الأوسط» (جدة)
الخليج الأمير سعود بن مشعل مترئساً اجتماع اللجنة الدائمة للحج والعمرة (واس)

«لجنة الحج» السعودية تناقش المشروعات المستهدفة لخدمة ضيوف الرحمن

ناقشت «اللجنة الدائمة للحج والعمرة» السعودية، في اجتماع موسع، الثلاثاء، خطط وترتيبات الجهات لموسم حج هذا العام، والمشروعات والخدمات الجديدة المستهدف تنفيذها.

«الشرق الأوسط» (مكة المكرمة)
الخليج تعزيز التكامل والتنسيق مع الجهات ذات العلاقة بما يمكّن الحجاج من أداء مناسكهم بيسر وطمأنينة (واس)

السعودية تبدأ التحضير المبكر مع 75 دولة لموسم الحج المقبل

بدأت وزارة الحج والعمرة في السعودية عقد سلسلة من الاجتماعات التحضيرية مع مكاتب شؤون الحجاج في أكثر من 75 دولة حول العالم؛ استعداداً لموسم الحج المقبل (1448هـ).

«الشرق الأوسط» (مكة المكرمة)
يوميات الشرق تهدف «البوابة» إلى تنظيم عمليات التكامل وتوحيد إجراءاتها ضمن إطار موحد (واس)

«الحج» السعودية تطلق «بوابة رقمية» للتكامل بين الجهات المحلية والدولية

أطلقت وزارة الحج والعمرة السعودية، الأربعاء، «بوابة التكاملات» لتكون حلاً رقمياً موحداً لإدارة وتنسيق التكامل مع الجهات الحكومية والخاصة محلياً ودولياً.

«الشرق الأوسط» (جدة)
المشرق العربي مزارعان سوريان بجانب صاروخ إيراني سقط بأرض زراعية في نجها بريف دمشق بعد أن اعترضته أنظمة الدفاع الجوي الإسرائيلية يوم 8 يونيو 2026 (أ.ف.ب)

«رشقات» إيران وإسرائيل أغلقت الممرات الجوية السورية وأربكت عودة الحجاج

أعلنت إدارة الحج والعمرة بوزارة الأوقاف السورية إعادة جدولة رحلتين مخصصتين لعودة الحجاج، الاثنين، وتحديد وجهتهما إلى «مطار الملكة علياء الدولي» في الأردن...

«الشرق الأوسط» (دمشق - لندن)

قادة شركات الذكاء الاصطناعي يدعون أمام مجلس الأمن الى الحذر في تطويره

الرئيس التنفيذي لشركة «أنثروبيك» داريو أمودي (أ.ف.ب)
TT

قادة شركات الذكاء الاصطناعي يدعون أمام مجلس الأمن الى الحذر في تطويره

الرئيس التنفيذي لشركة «أنثروبيك» داريو أمودي (أ.ف.ب)

دعا قادة الشركات الرائدة في مجال الذكاء الاصطناعي، الأربعاء، إلى زيادة اليقظة حيال هذه التكنولوجيا، مع تعهّد داريو أمودي، المدير التنفيذي لشركة «أنثروبيك» المطوّرة لنموذج «كلود»، بإبطاء الوتيرة عند الضرورة لضمان أمان الإصدارات الجديدة.

وكان أمودي قد فتح هذا الشهر باب النقاش حيال كبح سرعة تطوير الذكاء الاصطناعي، وسط مخاوف من تأثيره على البشرية وإمكان خروجه عن السيطرة.

وفي جلسة استثنائية لمجلس الأمن الدولي عقدت الأربعاء، قال سام ألتمان، الرئيس التنفيذي لـ«أوبن إيه آي» مطوّرة «تشات جي بي تي»، إن «هذه اللحظة تتطلّب عناية دقيقة».

وحذّر من أنه مع ازدياد قدرات أنظمة الذكاء الاصطناعي واستقلاليتها، قد تتطور بوتيرة أسرع من قدرة المؤسسات على مواكبتها أو تتركز في أيدي عدد محدود من الأطراف.

وكان ألتمان ضمن مجموعة من شخصيات بارزة في هذا القطاع، أطلعت المجلس على تطورات الذكاء الاصطناعي، في ظل المخاوف المثارة في الآونة الأخيرة حيال خروج هذه التقنية عن السيطرة، والدعوات لإبطاء وتيرة تطويرها.

وقال ألتمان أمام المجلس المؤلف من 15 دولة «لا يجب أن يقبل هذا القطاع قدرا مفرطا من المخاطر التكنولوجية لمجرد أن الفوائد عظيمة ومهمة إلى درجة لا تسمح بإبطاء الوتيرة».

وتلاه أمودي بالقول إن شركته تدرك أنه كلما زادت قوة نماذج الذكاء الاصطناعي «ستكون هناك حاجة إلى معايير سلامة أكثر صرامة»، مشددا على أن هدف «أنثروبيك" هو تحسين قدرتها على منع إساءة استخدام هذه التكنولوجيا.

وقال أمودي في اتصال عبر الفيديو «سنبطئ العمل بقدر ما يلزم للتأكد من أن كل جيل جديد من تقنيات الذكاء الاصطناعي نطرحه آمن بالفعل».

وشملت قائمة المتحدثين أمام مجلس الأمن الأربعاء كليمان دولانغ من شركة «هاغينغ فيس» التي تعرضت أخيرا لهجوم سيبراني من برنامج مستقل طوّرته شركة «أوبن إيه آي"، في مستهل سلسلة من الحوادث التي دقت ناقوس الخطر بشأن هذه التكنولوجيا سريعة التطور.

وشدد ألتمان الأربعاء على أن شركته ستحاول قدر المستطاع أن تسلك «طريقا وسطيا»، مضيفا «لا نريد أن نقع في فخ التفاؤل الأعمى»، مع تحذيره في الوقت عينه من "النزعة الكارثية» للأمور.

وشرح دولانغ أنه بينما كانت شركته ضحية هجمات مصدرها الذكاء الاصطناعي، إلا أنها استخدمت التقنية ذاتها للتصدي لهذه المحاولات.

ورأى أن «العالم يحتاج إلى ذكاء اصطناعي مفتوح المصدر أكثر من أي وقت مضى للدفاع عن نفسه».

ويطالب ألتمان وأمودي وعدد من كبار المسؤولين في شركات الذكاء الاصطناعي منذ فترة بفرض رقابة عالمية على هذه التكنولوجيا. ودعت «أوبن إيه آي» الولايات المتحدة إلى قيادة جهد دولي لوضع معايير للذكاء الاصطناعي.

غير أن واشنطن وبكين الرائدتين في القطاع، ترفضان أي تنظيمات أو قيود تكبّل شركاتهما الوطنية في السباق المحموم للسيطرة على هذه التقنية.


«وظيفة الأحلام» تصبح فخاً إلكترونياً... حملة مرتبطة بكوريا الشمالية تستهدف الباحثين عن عمل

مجسمات مصغّرة لأشخاص يستخدمون أجهزة كمبيوتر أمام علم كوريا الشمالية (رويترز)
TT

«وظيفة الأحلام» تصبح فخاً إلكترونياً... حملة مرتبطة بكوريا الشمالية تستهدف الباحثين عن عمل

مجسمات مصغّرة لأشخاص يستخدمون أجهزة كمبيوتر أمام علم كوريا الشمالية (رويترز)

تحوّلت عروض العمل الوهمية إلى وسيلة جديدة تستخدمها جهات مرتبطة بكوريا الشمالية لاختراق أجهزة الباحثين عن وظائف وسرقة بياناتهم وأصولهم الرقمية. وحذّرت وكالات أمنية دولية من حملة إلكترونية واسعة النطاق استهدفت عشرات الآلاف من الأجهزة في أكثر من 100 دولة، مستغلةً إعلانات الوظائف المغرية لاستدراج مطوري البرمجيات والمتخصصين في تكنولوجيا المعلومات، بهدف الوصول إلى بياناتهم وسرقة العملات المشفرة، وفقاً لصحيفة «إندبندنت».

ووفقاً لمكتب التحقيقات الفيدرالي الأميركي (إف بي آي)، فإن مجموعة «ووتر بلوم» (WaterPlum)، المعروفة أيضاً باسم «كونتيجيوس إنترفيو» (Contagious Interview)، تستهدف مطوري البرمجيات والمتخصصين في مجال تكنولوجيا المعلومات من خلال انتحال صفة أصحاب عمل محتملين وتقديم عروض توظيف وهمية لما يُقدَّم على أنه «وظيفة الأحلام».

وأفاد بيان مشترك بشأن الأمن السيبراني، صادر عن السلطات الأسترالية والألمانية واليابانية والأميركية، بأن عمليات الاختراق وقعت خلال الفترة الممتدة بين ديسمبر (كانون الأول) 2025 ويوليو (تموز) 2026. إلا أن مكتب التحقيقات الفيدرالي حذّر من أن هذا التهديد لا يزال قائماً.

وقالت الوكالة الفيدرالية الأميركية إن مجموعة «ووتر بلوم» تستهدف المتخصصين في مجال تكنولوجيا المعلومات في اليابان والولايات المتحدة وأوروبا ومناطق أخرى حول العالم.

وتمكّن القراصنة بالفعل من سرقة أموال أو بيانات اعتماد الحسابات المرتبطة بأكثر من 7000 محفظة للعملات المشفرة، كما قاموا بتحويل أصول تبلغ قيمتها 10.8 مليون دولار (8.1 مليون جنيه إسترليني) إلى كوريا الشمالية.

وقال كل من مكتب التحقيقات الفيدرالي ووكالة الشرطة الوطنية اليابانية (NPA) إنهما حددا «جهات ميسِّرة» في الولايات المتحدة واليابان، تعمل على تسهيل هذه العمليات.

وأشار التحذير الأمني إلى أن «الجهات الفاعلة المرتبطة بمجموعة (ووتر بلوم) تنتحل صفة أصحاب عمل محتملين لاستهداف مطوري البرمجيات والمتخصصين في تكنولوجيا المعلومات حول العالم، وذلك تحت ذريعة توفير فرص عمل مغرية».

وأضاف التحذير: «غالباً ما ينتحل هؤلاء صفة شركات مشروعة تعمل في مجالات الذكاء الاصطناعي، أو العملات المشفرة، أو الرموز غير القابلة للاستبدال (NFT)، كما لجأوا أيضاً إلى استخدام خدمات التوظيف».

وتستهدف المجموعة ضحاياها المحتملين عبر وسائل التواصل الاجتماعي ومنصات التوظيف الإلكترونية، حيث تطلب من المتقدمين المشاركة في مقابلات افتراضية أو تنفيذ مهام تقنية بوصفها جزءاً من عملية التوظيف.

وخلال المقابلة، يوجّه قراصنة «ووتر بلوم» الباحثين عن عمل إلى تنزيل وتشغيل ملفات خبيثة، مما يمنحهم وصولاً خلفياً (backdoor access) إلى شبكات الحاسوب الخاصة بالضحايا.

وحذّرت الوكالات المعنية العاملين في مجال تكنولوجيا المعلومات من ضرورة توخي الحذر عند تلقي عروض عمل أو التواصل مع جهات خارجية بشأن فرص وظيفية، ولا سيما عندما يُطلب منهم تنزيل ملفات أو تشغيل برامج أو تنفيذ مهام تقنية خلال مراحل التوظيف.


«أنثروبيك» و«أوبن إيه آي» تطلقان نماذج ذكاء اصطناعي جديدة وأقل تكلفة

صورة تعبيرية تحمل شعارَي «أوبن إيه آي» و«أنثروبيك» (رويترز)
TT

«أنثروبيك» و«أوبن إيه آي» تطلقان نماذج ذكاء اصطناعي جديدة وأقل تكلفة

صورة تعبيرية تحمل شعارَي «أوبن إيه آي» و«أنثروبيك» (رويترز)

أطلقت شركتا «أنثروبيك» و«أوبن إيه آي» الثلاثاء نماذج جديدة وأقل تكلفة للذكاء الاصطناعي بفارق ساعات فقط بينهما، وذلك بعد أيام من دعوة مسؤولي الشركتين إلى التريّث في تطوير هذه التكنولوجيا.

وحسب «وكالة الصحافة الفرنسية»، فقد قالت «أنثروبيك» إن نموذجها الجديد «أوبوس 5.5» يقترب من أداء نموذجها الرائد «فايبل» مقابل تكلفة أقل بكثير.

وبعد ذلك، أعلنت «أوبن إيه آي» إطلاق نموذجَي «جي بي تي-6 سول» و«جي بي تي-6 لونا»، مؤكدة أنهما يؤديان المهام بصورة أفضل بكثير من أقوى نماذج «أنثروبيك».

وتُعد النماذج الجديدة نسخاً أسرع وأقل تكلفة من نموذج «جي بي تي-6 أسترا»، أقوى نماذج «أوبن إيه آي»، الذي طُرح في وقت سابق من الشهر الحالي.

ويعكس هذا التنافس التناقض الذي تواجهه الشركتان؛ إذ تحذران من مخاطر التكنولوجيا التي تطورانها، بينما تتعرضان في الوقت نفسه لضغوط لتحقيق عوائد من استثمارات ضخمة وسط منافسة قوية؛ خصوصاً من النماذج الصينية منخفضة التكلفة.

ويأتي إطلاق «أنثروبيك» نموذجها الجديد قبل أسابيع من إدراجها المتوقع في البورصة، بينما أرجأت «أوبن إيه آي» خطط الطرح العام الأولي إلى العام المقبل.

وأكدت «أنثروبيك» أن النموذج الجديد يعتمد إجراءات الحماية نفسها المستخدمة في «فايبل» في مجالات الأمن السيبراني والأحياء وتصميم نماذج الذكاء الاصطناعي.

وأضافت أن اختبارات داخلية أظهرت أن «أوبوس 5.5» هو أفضل نموذج اختبرته الشركة حتى الآن من حيث «المواءمة»، أي مدى التزامه بالأهداف التي يحددها مطوروه.

لكن الشركة أشارت أيضاً إلى أن النموذج أظهر ميلاً متكرراً للاعتقاد بأنه يخضع للتقييم، وهو ما أقرّت بأنه قد يجعل من الصعب التنبؤ بسلوكه في ظروف الاستخدام العادية.