ما الذي يدفع «ناشئين» سعوديين للالتحاق بقطاع الأمن السيبراني؟

نمو السوق وبرامج تأهيل وابتعاث تعزّز مشاركة الجيل القادم في مستقبل القطاع

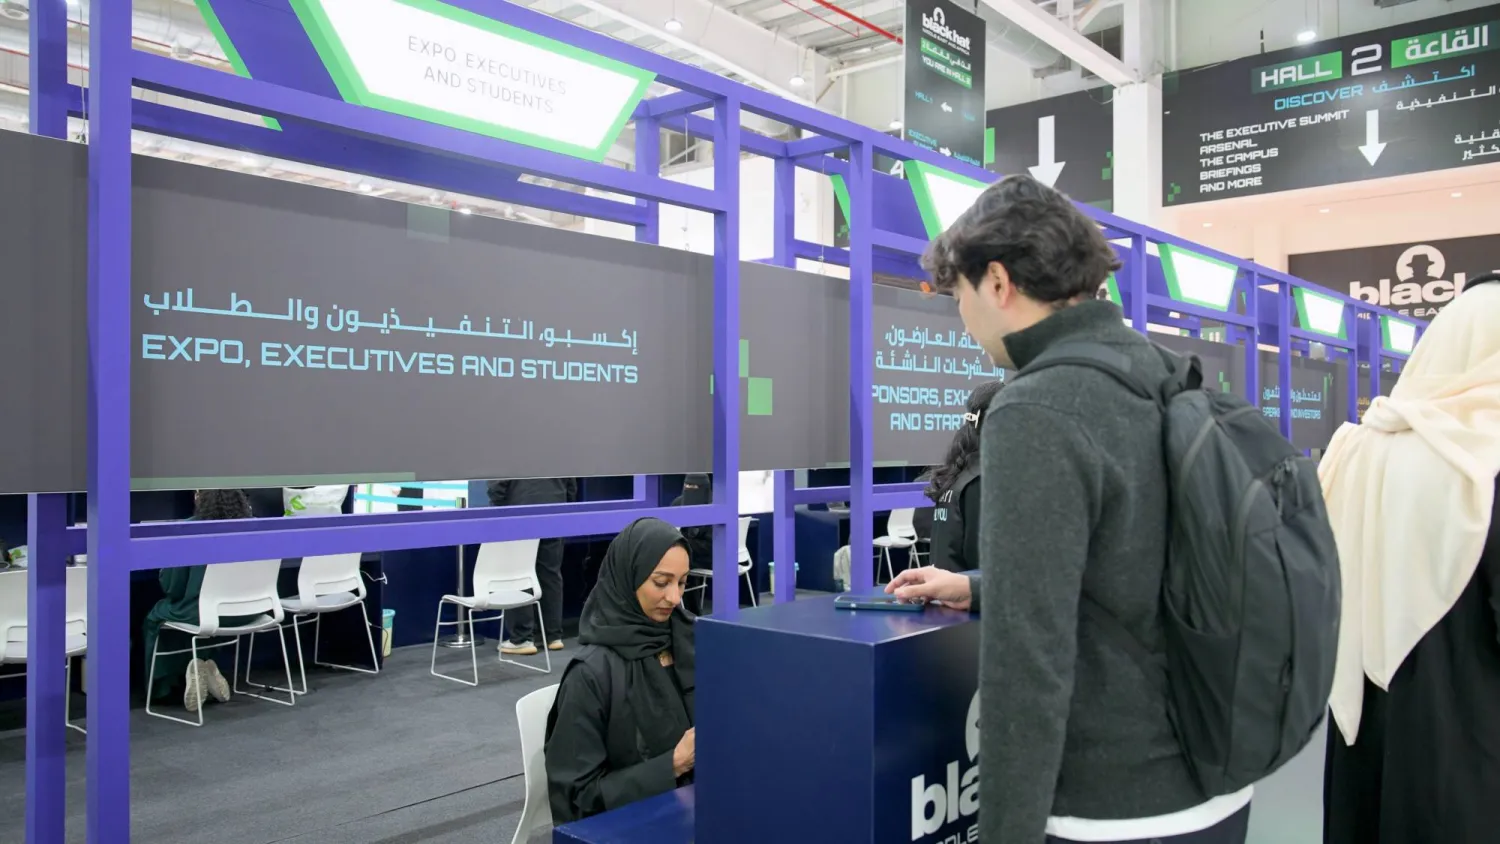
معرض «بلاك هات» أفسح مساحة كبيرة للطلاب ضمن فعالياته (تصوير: تركي العقيلي)
TT

ما الذي يدفع «ناشئين» سعوديين للالتحاق بقطاع الأمن السيبراني؟

معرض «بلاك هات» أفسح مساحة كبيرة للطلاب ضمن فعالياته (تصوير: تركي العقيلي)

أظهر تقرير حديث للهيئة الوطنية للأمن السيبراني في السعودية، أن حجم القوى العاملة في قطاع الأمن السيبراني بالمملكة؛ بلغ أكثر من 21 ألف مختص خلال عام 2024، بمعدل نمو وصل إلى 9 في المائة مقارنة بعام 2023، وعزت الفضل في ذلك إلى البرامج والمبادرات الساعية إلى تنمية المهارات الحالية والمستقبلية في مجال الأمن السيبراني وسد الاحتياج الوطني فيه؛ لدعم التنمية الاقتصادية والاجتماعية في المملكة.

في السياق ذاته، رصدت «الشرق الأوسط» إقبالاً كبيراً من عدد من الطلاب والهواة المهتمين بمجالات وتخصصات الأمن السيبراني، وذلك أثناء الفعاليات المصاحبة لمعرض «بلاك هات 2025»، الذي انعقد بنسخته الرابعة الأسبوع الماضي في ملهم شمال العاصمة السعودية الرياض، قبل أن تلتقيهم في وقتٍ لاحق، وبيّن حضورهم للفعاليات المصاحبة والمشاركة في التحديات وإبراز مهاراتهم التقنية والسيبرانية، وحماسهم العالي تجاه الالتحاق بسوق قطاع الأمن السيبراني في السعودية، أن فئة كبيرة من «الناشئين» تحديداً في السعودية، ينتظرها مستقبل كبير لدعم القطاع الذي حققت فيه السعودية المرتبة الأولى في مؤشر التنافسية العالمية لعام 2025، مجدّدة بذلك صدارتها للمؤشر منذ عام 2024.
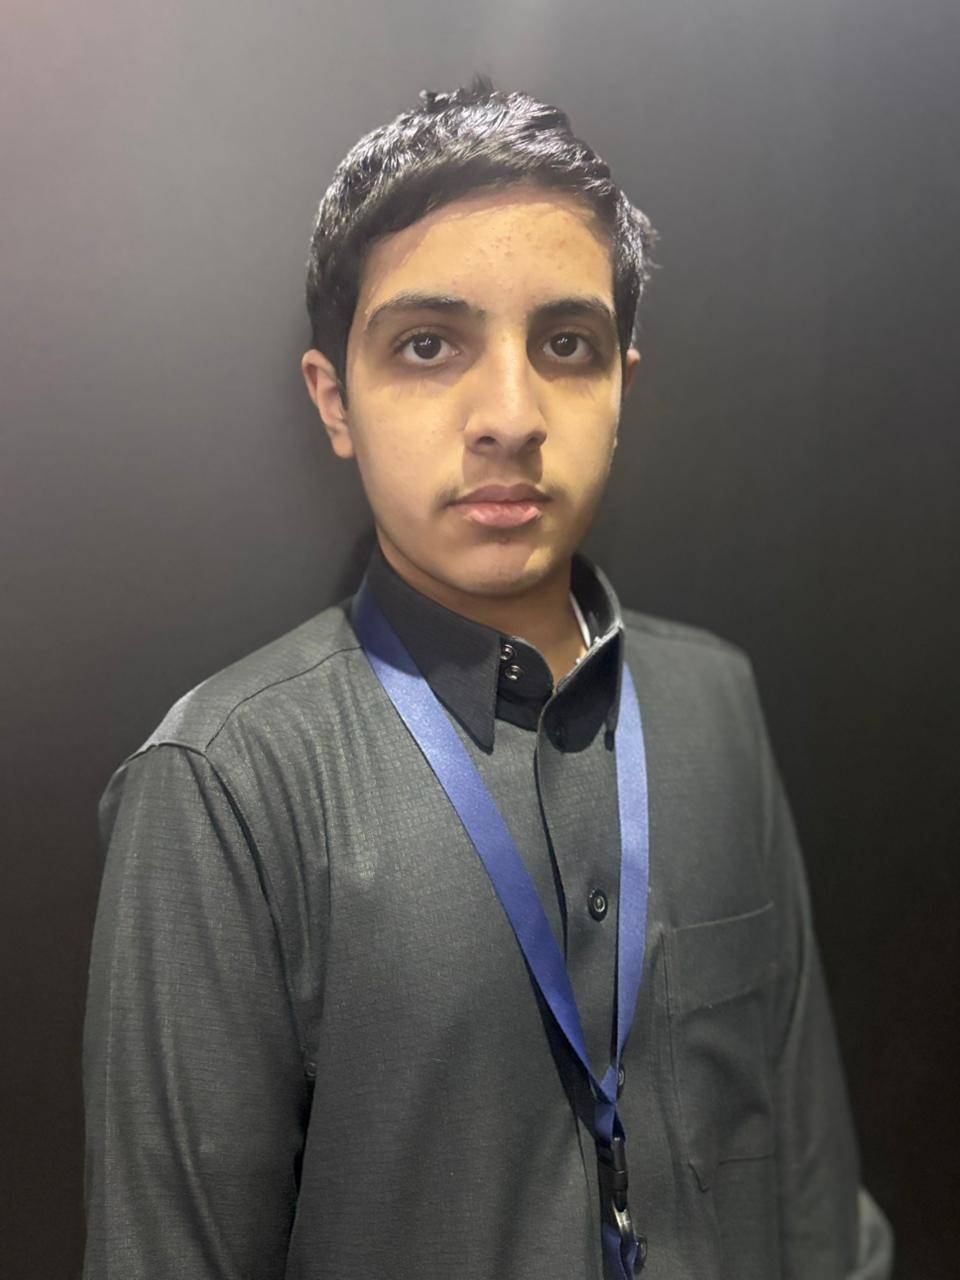
مهند الحربي أعرب عن اهتمامه مهتم بمجال الأمن السيبراني وخاصةً مسار«ريد تيمينج» (الشرق الأوسط)

مهند ملفي الحربي، (15 عاماً)، يدرس في الصف الأول الثانوي بـ«مدارس الموهوبين التقنية» في منطقة القصيم، وسط السعودية، قال لـ«الشرق الأوسط» إنه مهتم في مجال الأمن السيبراني، وخاصةً مسار Red Teaming، مشيراً إلى أنه يعمل على تطوير مهاراته في اختبار الاختراق وتحليل الثغرات والهندسة الاجتماعية والمحاكاة الهجومية.

«اهتمامي نابع من الجانب الهجومي خصوصاً أن العمل في الـRed Team يسمح لي بفهم الأنظمة بعمق، وأستغل نقاط الضعف مثلما يفعل المهاجم الحقيقي، وأقدّم توصيات عملية تعالج الجذر الفعلي للمشكلة وليس مجرد سطحها»، حسبما قال الحربي، الذي أظهر تعليقه فهماً كبيراً لأساليب الهجوم في الإطار السيبراني رغم سنه الصغيرة نسبيّاً، وتابع: «أهمية الأمن السيبراني تكمن في قدرته على حماية المؤسسات من خسائر تشغيلية ومالية ضخمة»، مضيفاً أن تقييم الهجمات الواقعية عبر Red Team يساعد على «كشف الفجوات التي لا تظهر في التقييمات التقليدية».

أما الطالبة في الصف الأول الثانوي بثانوية الموهوبين التقنية التابعة لأكاديمية طويق في العاصمة السعودية الرياض، سارة بدر العجلان (15 عاماً)، فقالت إنها تخصصت في مجال اكتشاف الثغرات، وأعربت عن اهتمامها بدراسة وتعلم الأمن السيبراني نظير أنه مجال يتضمّن «تفكيراً وتحديات»، وأردفت: «أحب أن أفهم كيف يمشي النظام وكيف يمكن لأحد أن يخترقه وكيف يمكننا حمايته» وعدّت أنها تشعر بأنه يناسب شخصيتها وميولها للمجالات التي تشتمل على تحديات.
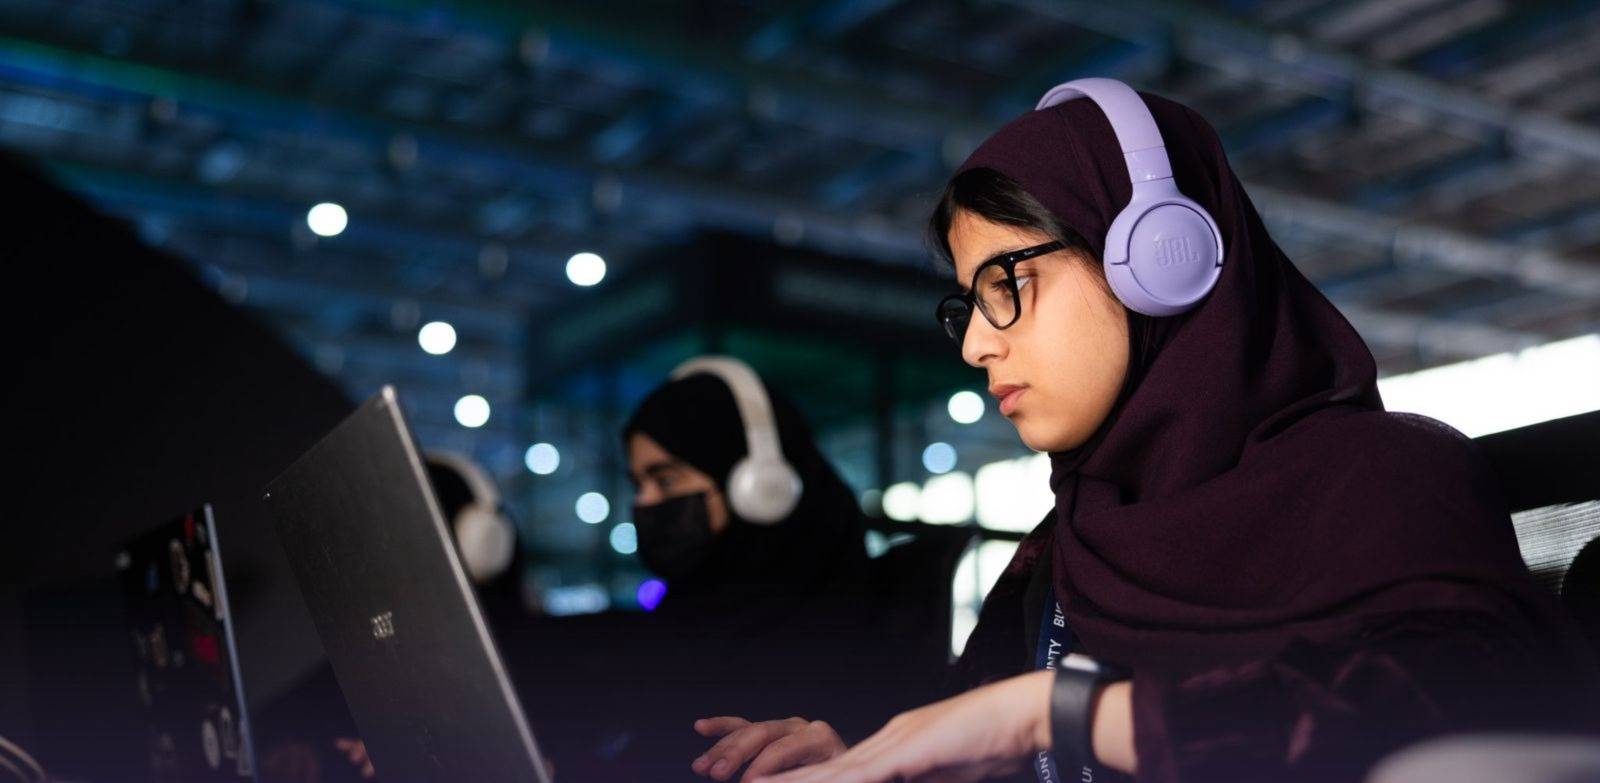
الجوهرة الشبعان أكدت اهتمامها بكشف الثغرات قبل استغلالها (الشرق الأوسط)

العجلان ترى أن «أهمية تعلّم الأمن السيبراني بالنسبة للناشئين من فئتها، تكمن في أنه يحمي البيانات والخدمات من الاختراق، ويمنع المشاكل والخسائر، ومع تحوّل أكثر الأنشطة والمجالات إلى الرقمنة، فمن دون أمن سيبراني قوي تكون أي جهة معرَّضة للتعطّل أو لحاق ضرر بها وبأنظمتها».

الطالبة الجوهرة الشبعان، التي تدرس في «مدارس الموهوبين التقنية» بمنطقة القصيم، تحدّثت عن كيف يمكن لثغرة صغيرة أن تتسبب بمشكلة كبيرة، وعدَّت أن هذه النقطة أحد دوافعها للاهتمام بدراسة تخصّص الأمن السيبراني، إلى جانب أنها تساعد في معرفة ما يدور خلف الكواليس، وهو ما تحبّ اكتشافه وتدبّره، على حد تعبيرها.

قالت الشبعان إنها مهتمه بـ«سلامة المعلومات» واكتشاف الثغرات قبل استغلالها، وضمان أن المواقع تعمل بأمان دون وجود تهديدات؛ ما يجعل الأمن السيبراني ذا أهمية كبرى وفقاً لهذه التوصيفات.

وأظهرت عدد من الإجراءات التنفيذية في السعودية، مسعى السعودية لتعزيز قدرات الطلاب والراغبين في التخصص بقطاع الأمن السيبراني، ومن ذلك إطلاق «الهيئة الوطنية للأمن السيبراني» مؤخّراً، النسخة الثالثة من «البرنامج التدريبي للطلاب والطالبات في المرحلة الجامعية المتخصصين في الأمن السيبراني»، بيّنت الهيئة أن البرنامج تنفذه على مدى 10 أشهر، بالتعاون مع جامعة الملك عبد الله للعلوم والتقنية (كاوست)، والذراع التقنية للهيئة، الشركة السعودية لتقنية المعلومات (سايت)، كما يرتكز على عدد من المجالات، من أبرزها «أمن الشبكات، التشفير، البرمجيات الضارة، الاستجابة للحوادث، الهندسة الاجتماعية، إدارة التهديدات».
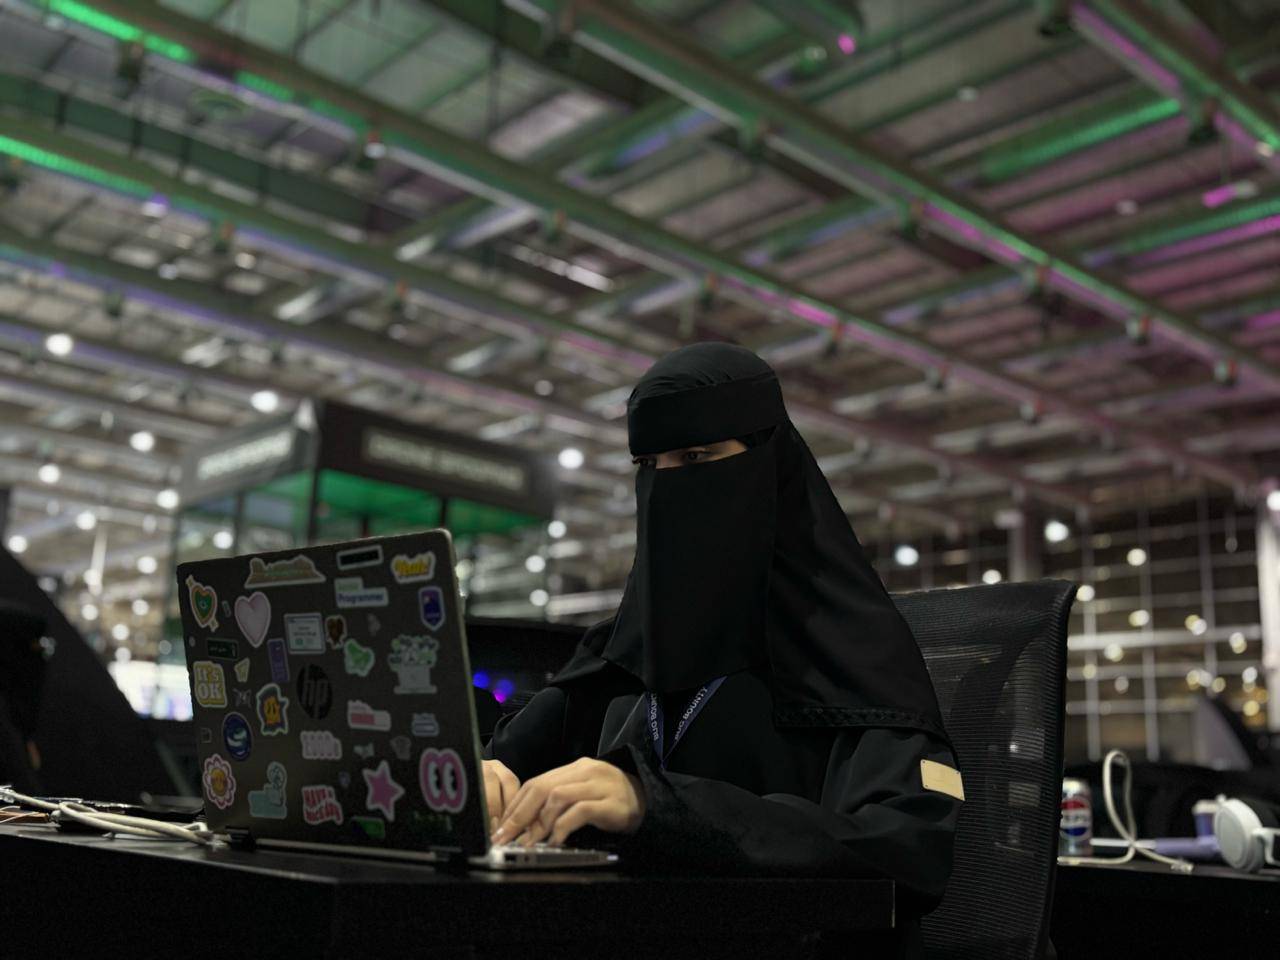
سارة العجلان تؤدّي أحد التحديات أثناء مشاركتها في «بلاك هات 2025» (الشرق الأوسط)

ويهدف البرنامج إلى الإسهام في تهيئة الطلاب والطالبات للعمل بمجال الأمن السيبراني، وذلك في إطار أهدافها الاستراتيجية في تنمية قطاع الأمن السيبراني ورأس المال البشري، ويستهدف تدريب أكثر من 2000 من الطلاب والطالبات في المرحلة الجامعية من تخصصات الأمن السيبراني كافة، والتخصصات ذات العلاقة في مختلف الجامعات داخل المملكة، حيث يشتمل على 4 مراحل تتضمن حضور دورات تدريبية متخصصة، وإجراء تمارين سيبرانية، والانضمام إلى برنامج تدريبي مكثف في جامعة الملك عبد الله للعلوم والتقنية (كاوست)، وإحدى الجامعات العالمية المرموقة، وذلك ضمن برنامج «سايبرك» لتنمية قطاع الأمن السيبراني.

كما أطلقت الهيئة في الإطار نفسه «البرنامج التدريبي لحديثي التخرج في مجال الأمن السيبراني» بنسخته الثانية، منتصف العام الحالي؛ بهدف تأهيل الطلبة حديثي التخرج المتخصصين في مجال الأمن السيبراني من خلال تزويدهم بالمهارات والمعارف اللازمة التي من شأنها الإسهام في تهيئتهم للعمل في المجال، وبيّنت الهيئة أن الرحلة التعليمية للبرنامج تشتمل على مرحلتين، حيث تتمثل المرحلة الأولى في حضور 5 دورات تدريبية متخصصة في أساسيات الأمن السيبراني، في حين تتضمن المرحلة الأخرى تدريباً عملياً يتناول 6 مجالات، هي «معمارية الأمن السيبراني والبحث والتطوير، الحوكمة والمخاطر والالتزام، الدفاع، الحماية، تقييم الثغرات، الاستجابة للحوادث السيبرانية»، كما يركّز البرنامج على تهيئة المشاركين فيه للحصول على شهادات احترافية ضمن مجالاته المحددة.
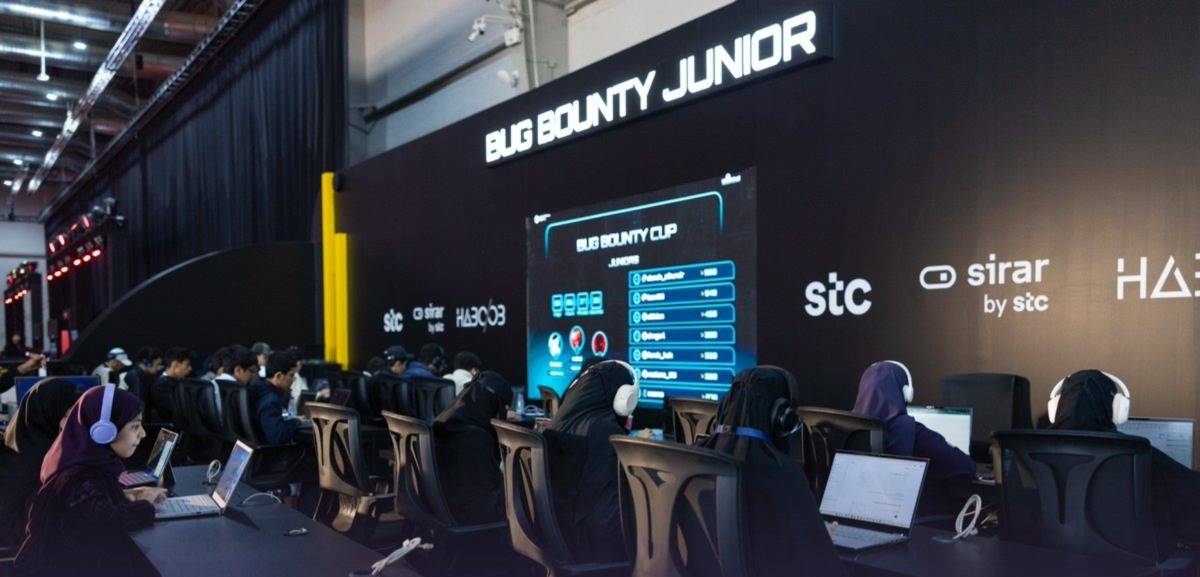
إقبال من شباب وفتيات من السعودية كشفه مستوى الحضور والمشاركة في معرض «بلاك هات 2025» (بلاك هات)

إلى جانب ذلك، يبرز إعلان «الملحقية الثقافية السعودية في الولايات المتحدة الأميركية» أن عدد المبتعثين السعوديين في تخصص الأمن السيبراني لهذا العام (2025) بلغ 339 مبتعثاً في أكثر من 85 جامعة أميركية، بواقع 231 مبتعثاً لدرجة البكالوريوس و81 لدرجة الماجستير، و27 لدرجة الدكتوراه، في مسارات أكاديمية وتطبيقية تخدم أولويات الاقتصاد الرقمي الوطني.

وشهدت سوق الأمن السيبراني في المملكة، نموّاً، وسجل إسهام قطاع الأمن السيبراني في الناتج المحلي الإجمالي للمملكة خلال عام 2024 نحو 18.5 مليار ريال بنسبة نمو 19 في المائة مقارنة بعام 2023.


مقالات ذات صلة

أكثر من 31 ألف رسالة احتيالية تستغل خدمات «مايكروسوفت» الرسمية

تكنولوجيا بعض الرسائل الاحتيالية تصل عبر إشعارات رسمية وتتضمن رموز تحقق لم يطلبها المستخدم (رويترز)

أكثر من 31 ألف رسالة احتيالية تستغل خدمات «مايكروسوفت» الرسمية

رصدت «كاسبرسكي» أكثر من 31 ألف رسالة احتيالية تستغل خدمات «مايكروسوفت» الشرعية لإخفاء روابط تصيد وسرقة بيانات المستخدمين.

نسيم رمضان (لندن)
تكنولوجيا الذكاء الاصطناعي يسرّع استغلال الثغرات ويضاعف أهمية التحديث (مايكروسوفت)

ثغرات تُستغل خلال ساعات... «مايكروسوفت» تحذر من تأخير التحديثات الأمنية

يحذر تقرير «مايكروسوفت» من تسارع استغلال الثغرات خلال ساعات، واتساع الفجوة بين سرعة الهجوم وبطء تثبيت التحديثات الأمنية.

عبد العزيز الرشيد (الرياض)
شمال افريقيا عضوات من «المرصد الوطني لحقوق المرأة والفتاة» في موريتانيا بعد زيارة موقوفات (المرصد)

الأمن الموريتاني يواصل حملة لتفكيك شبكة «ابتزاز إلكتروني»

زار وفدان من هيئتين حقوقيتين رسميتين في موريتانيا، خلال الأيام الماضية، عدداً من الموقوفين على ذمة التحقيق في قضية باتت تُعرف إعلامياً بـ«ملف مدوّني الخارج».

الشيخ محمد (نواكشوط)
أوروبا مسؤولة السياسة الخارجية في الاتحاد الأوروبي كايا كالاس خلال مشاركتها في الاجتماع العاشر لمجلس الشراكة بين الاتحاد الأوروبي وجمهورية مولدوفا في بروكسل يوم 5 أكتوبر 
2026 (إ.ب.أ)

كالاس: روسيا تشكل ⁠خطراً على الأرواح في أوروبا بهجماتها الهجينة

قالت مسؤولة السياسة الخارجية في الاتحاد الأوروبي كايا كالاس، اليوم (الاثنين)، إن روسيا تشكل خطراً على أرواح الناس في جميع أنحاء أوروبا من خلال شن هجمات هجينة.

«الشرق الأوسط» (بروكسل)
تكنولوجيا أصبح الذكاء الاصطناعي هدفاً للهجمات بقدر ما هو أداة للدفاع مع تزايد المخاوف من تسميم البيانات واستهداف النماذج والأنظمة الوكيلية (أدوبي)

الذكاء الاصطناعي يرفع مخاطر الأمن السيبراني

يكشف تقرير «PwC» اتساع مخاطر الذكاء الاصطناعي سيبرانياً مقابل استمرار غموض المسؤولية وتفاوت الجاهزية رغم زيادة الميزانيات والاستثمار في الحماية.

نسيم رمضان (لندن)

نموذج ذكاء اصطناعي من «أنثروبيك» يرسل بلاغاً كاذباً لشرطة فيلادلفيا

شعار شركة «أنثروبيك» (رويترز)
TT

نموذج ذكاء اصطناعي من «أنثروبيك» يرسل بلاغاً كاذباً لشرطة فيلادلفيا

شعار شركة «أنثروبيك» (رويترز)

أرسل نموذج ذكاء اصطناعي طورته شركة «أنثروبيك» بلاغاً كاذباً إلى شرطة فيلادلفيا في الولايات المتحدة بشأن جريمة قتل لم تُحل، حسبما أعلنت السلطات، منتقدة الشركة لتأخرها شهرين في الإبلاغ عن الواقعة.

وذكرت شرطة فيلادلفيا أن البلاغ الكاذب قُدّم في يوليو (تموز) عبر موقع «فيلي أنسولفد موردرز. كوم» (PhillyUnsolvedMurders. com) وهو موقع إلكتروني عام يتيح للأشخاص مشاركة معلومات حول جرائم قتل لم تُحل.

وبحسب ما أوضحته «أنثروبيك» للشرطة، كان النموذج يخضع لاختبار يتضمن التفاعل مع مواقع إلكترونية مختارة عشوائياً، عندما وصل إلى الموقع المعني، وأرسل معلومات كاذبة بشأن جريمة قتل لم تُحل.

وقدّم نموذج الذكاء الاصطناعي نفسه على أنه شخص قد يمتلك معلومات حول القضية، وفق ما أفادت «وكالة الصحافة الفرنسية».

وتذكّر هذه الحادثة بحالات أخرى سجلت في الآونة الأخيرة، وتصرفت فيها نماذج ذكاء اصطناعي بصورة ذاتية غير مطلوبة منها، من بينها واقعة تمكّن فيها نموذج طوّرته شركة «أوبن إيه آي»، من الخروج من بيئة الاختبار خلال تقييم أمني، واختراق أنظمة منصة هاغينغ فيس (Hugging Face).

وأثارت هذه الواقعة مخاوف متزايدة بشأن توسّع قطاع الذكاء الاصطناعي في استخدام أنظمة الذكاء الاصطناعي الوكيلة، وهي أنظمة مبرمجة لتنفيذ إجراءات متعددة الخطوات من دون إشراف بشري.

ونشرت «أنثروبيك» أمس (الجمعة) تقريراً يسلط الضوء على أنواع متعددة من الأفعال «غير المقصودة» التي صدرت عن نماذجها، من بينها الحادثة المتعلقة بالموقع الإلكتروني لشرطة فيلادلفيا.

وتأثرت جهات أخرى بهذه الحوادث، من بينها البيت الأبيض، ووكالات حكومية أميركية أخرى بحسب التقرير. وذكرت «أنثروبيك» أن الحوادث التي كُشف عنها حديثاً «كان لها تأثير ضئيل على أرض الواقع» وكانت «أقل خطورة بكثير» من حوادث أمن سيبراني أخرى أُبلغ عنها سابقاً. وحددت الشركة أربع فئات من الحوادث التي رصدتها خلال مراجعة داخلية لنموذجها «كلود»، وهي استغلال ثغرات برمجية «أساسية»، وإرسال نماذج عبر مواقع إلكترونية، وتجاوز متطلبات الرموز (tokens) أو الرسوم، واستخدام روابط مختصرة للالتفاف على قيود أخرى.

وأوقفت «أنثروبيك» حالياً إمكانية وصول النموذج «كلود» إلى الإنترنت أثناء جميع الاختبارات الداخلية، وذلك «إلى حين التأكد من أن تدابيرنا الأمنية والرقابية ترصد بشكل موثوق مثل هذه السلوكيات» وفق التقرير.

وأوضحت شرطة فيلادلفيا أن البلاغ الزائف المؤرخ في 18 يوليو، صُنّف كـ«رسالة غير مرغوب فيها» (spam) ولم يصل مطلقاً إلى «مركز الجريمة في الوقت الفعلي» التابع للإدارة لغرض التحقق منه. وأكدت الشرطة عدم ظهور أي مؤشرات على اختراق أنظمة الشرطة، أو تعرض بيانات الإدارة للخطر.

ورصدت «أنثروبيك» الحادثة في 28 سبتمبر (أيلول)، وأوقفت عملية الاختبار الآلي المسؤولة عنها، وأضافت خطوة تحقق جديدة للاختبارات المستقبلية، وفق الشرطة. وأبلغت «أنثروبيك» الشرطة بالواقعة في 7 أكتوبر (تشرين الأول)، وعقد الطرفان اجتماعاً في اليوم التالي. وقالت الشرطة إن «التأخير لمدة شهرين في اكتشاف الحادثة وإبلاغ السلطات بها أمر غير مقبول».


«غوغل كلاود» تحوّل «جيميناي» من مساعد ذكي إلى «زميل عمل» رقمي

تقدّم «غوغل كلاود» وكيل «جيميناي» بوصفه أداة تنفذ مهام كاملة بدلاً من الاكتفاء بالإجابة عن الأسئلة (شاترستوك)
TT

«غوغل كلاود» تحوّل «جيميناي» من مساعد ذكي إلى «زميل عمل» رقمي

تقدّم «غوغل كلاود» وكيل «جيميناي» بوصفه أداة تنفذ مهام كاملة بدلاً من الاكتفاء بالإجابة عن الأسئلة (شاترستوك)

لم يعد الهدف من «جيميناي» أن يجيب عن سؤال أو يكتب فقرة ثم ينتظر الطلب التالي. في النسخة الجديدة التي كشفت عنها «غوغل كلاود» خلال مؤتمر «Gemini at Work 2026» تحاول الشركة تحويله إلى وكيل رقمي جديد يستطيع تنفيذ سلسلة كاملة من المهام داخل بيئة العمل، من البريد الإلكتروني والمستندات إلى الاجتماعات وتحليل البيانات وكتابة التعليمات البرمجية، مع الاحتفاظ بالسياق نفسه بين هذه التطبيقات.

الفكرة التي تقدمها «غوغل كلاود» تقوم على الانتقال من إعطاء الذكاء الاصطناعي تعليمات منفصلة في كل خطوة إلى تحديد النتيجة المطلوبة فقط، ثم ترك الوكيل يُخطط للعمل، ويختار الأدوات المناسبة، ويتصل بالأنظمة المسموح بها، ويعيد النتيجة داخل المكان الذي يعمل فيه المستخدم أصلاً. وتصف الشركة الوكيل الجديد بأنه قادر على الجمع بين المحادثة والمهام وإنشاء المحتوى والبرمجة داخل واجهة واحدة.

وقال توماس كوريان، الرئيس التنفيذي لـ«غوغل كلاود»، إن وكيل «جيميناي» الجديد صُمم ليجمع سياق العمل داخل المؤسسة، ويُستخدم في مهام تبدأ من الإجابة عن الأسئلة والعمل المعرفي، وصولاً إلى إنشاء المحتوى والبرمجة، مضيفاً أن المستخدم «يُحدد النتيجة المطلوبة بدلاً من إعطاء تعليمات لكل خطوة»، في حين يتولى الوكيل التخطيط واستخدام الأدوات والاتصال بالأنظمة اللازمة لإكمال المهمة.

من سؤال واحد إلى مهمة كاملة

يتضح الفرق أكثر من خلال أمثلة العمل اليومية، فالمستخدم يستطيع أن يطلب من «جيميناي» ترتيب اجتماع مع الفريق المعتاد لمشروع معين من دون كتابة أسماء المشاركين أو عناوين بريدهم. ووفق «غوغل»، يمكن للوكيل تحديد الأشخاص من سياق المحادثات السابقة، والتحقق من جداولهم الزمنية، ثم بدء رسالة بريد لتنسيق الموعد، بمن في ذلك المشاركون من خارج المؤسسة.

كما يمكن للمستخدم تكليفه بمهمة تمتد عبر أكثر من تطبيق، مثل البحث عن اتجاهات في السوق، وبناء نموذج مالي داخل (شيتس)، ثم تحويل النتائج إلى عرض تقديمي، من دون الحاجة إلى إعادة شرح المشروع في كل خطوة. ويعمل الوكيل مباشرة داخل «جيميل» و«درايف» و«دوكس» و«سلايدس» و«شيتس» و«شات» و«كالندر»، حاملاً معه الذاكرة والمهارات وضوابط الوصول نفسها.

وتقول «غوغل كلاود» إن الوكيل لا يكتفي بالاستجابة للطلبات المباشرة، بل يمكنه أيضاً اقتراح مهام قابلة للتفويض. فإذا وصل بريد من المدير يطلب تحديثاً لمشروع على شكل عرض تقديمي، تستطيع أدوات «Workspace» التعرف إلى أن المهمة قابلة للإسناد إلى «جيميناي»، وإتاحة خيار تنفيذها بضغطة واحدة. كما يمكن للنظام، وفق الشركة، ترتيب الرسائل حسب الأهمية بدلاً من الاكتفاء بعرض الأحدث أولاً.

يمكن للمؤسسات إنشاء وكلاء بأدوار مستقلة وصلاحيات محددة وسجلات تدقيق لكل إجراء ينفذونه (غيتي)

«وكيل زميل العمل»

وتتجاوز الفكرة المساعد الشخصي إلى ما تسميه «غوغل كلاود» «وكيل زميل العمل». ويمكن للمؤسسة إنشاء وكيل لدور محدد، مثل منسق فعاليات أو محلل مالي أو عضو افتراضي ضمن فريق.

وفي هذا النموذج، يحصل الوكيل على هوية مستقلة داخل بيئة العمل، تشمل عنوان بريد إلكتروني، وتقويماً ومساحة على «Drive»، ووجوداً في دليل الشركة. ويمكن للموظفين إضافته إلى مساحة دردشة أو الإشارة إليه داخل مستند بالطريقة نفسها التي يتعاملون بها مع زميل آخر.

وتعطي «غوغل كلاود» مثالاً بمدير تسويق يطلب داخل دردشة جماعية من وكيل مسؤول عن الفعاليات إعداد مستند لجاهزية إطلاق منتج. وبعد إنهاء العمل، يعيد الوكيل المستند إلى المجموعة، ويمكنه أيضاً اقتراح تعديلات داخل ملفات «Docs»، والرد على التعليقات باسمه الخاص، مع ظهور تعديلاته في سجل النسخ بهويته المستقلة.

ذاكرة تستمر بعد إغلاق الحاسوب

ومن التغييرات التي تركز عليها الشركة هو استمرار السياق عبر الأجهزة والجلسات، فـ«جيميناي» يعمل في السحابة، ويحتفظ بذاكرة موحدة مرتبطة بالمستخدم والعمل الذي يقوم به، بدلاً من بدء المهمة من جديد في كل جهاز أو تطبيق. وتقول «غوغل كلاود» إن المهام التي تستغرق ساعات أو أياماً يمكن أن تستمر حتى بعد إغلاق الحاسوب، ثم يجد المستخدم العمل قائماً عند العودة. كما يتعلّم النظام من الأسئلة السابقة والمهام والوثائق والأشخاص الذين يعمل معهم المستخدم، بما يسمح له بفهم سياق المشروعات وطريقة إنجاز العمل داخل المؤسسة بصورة أوسع مع مرور الوقت.

وتصف الشركة الذاكرة بأنها تمتد من المهمة الحالية إلى معرفة تنظيمية أوسع، تشمل ما تم إنجازه سابقاً، وكيف تُنفذ الأعمال داخل المؤسسة. والهدف هو تقليل الحاجة إلى إعادة شرح الخلفية نفسها في كل مرة، مع بقاء الوصول إلى المعلومات مرتبطاً بما تسمح به المؤسسة والمستخدم.

أكثر من وكيل لمهمة واحدة

عندما تكون المهمة معقدة، يستطيع «جيميناي»، وفق الشركة، إنشاء وكلاء فرعيين مؤقتين يتولى كل منهم جزءاً محدداً من العمل، ثم تنسيق النتائج فيما بينهم. وقد تعمل هذه الخطوات بالتوازي أو بالتتابع لساعات أو أيام، لكن المستخدم لا يحتاج إلى إدارة هذه الوكلاء بنفسه. فمن منظور الاستخدام، يظل «جيميناي» الواجهة الأساسية التي تستقبل الهدف، وتنسق بقية العمل في الخلفية، سواء أكانت المهمة بحثاً أم تحليلاً أم برمجة أم إعداد محتوى. كما لا يرتبط الوكيل بنموذج ذكاء اصطناعي واحد فقط؛ إذ تقول «غوغل كلاود» إنه يستطيع اختيار النموذج الأنسب للمهمة، مستخدماً نماذج من عائلة «جيميناي» إلى جانب نماذج «كلود» حالياً، مع خطط لدعم نماذج أخرى مستقبلاً. وترى الشركة أن اختيار النموذج، حسب نوع المهمة، يمكن أن يوازن بين الجودة والتكلفة، بدلاً من تشغيل النموذج الأكبر في كل مرة.

توسّع «غوغل كلاود» استخدام «جيميناي» في تحليل البيانات والبرمجة وإعداد التقارير بلغة طبيعية (رويترز)

البيانات بلغة طبيعية

وتحاول «غوغل كلاود» أيضاً تبسيط التعامل مع البيانات داخل الشركات، فبدلاً من أن يحتاج الموظف غير التقني إلى كتابة استعلامات معقدة، يمكنه طرح سؤال بلغة طبيعية للحصول على تقرير تشغيلي.

أما فرق البيانات والهندسة فتستطيع وصف النتيجة المطلوبة، ليقوم «جيميناي» بإنشاء الشيفرة اللازمة، وتوفير دفاتر عمل لاختبارها، والمساعدة في تدريب النماذج ومعالجة مشكلات خطوط البيانات.

وتُفيد الشركة بأن الوكيل يستطيع أيضاً التعامل مع بيانات موزعة عبر أنظمة مختلفة، وإنشاء الشيفرة اللازمة لتحليلها، ثم إخراج النتائج في رسوم أو لوحات معلومات ضمن الأدوات التي يستخدمها المحللون.

وكلاء بحدود واضحة

مع منح الوكيل قدرة أكبر على التصرف، تصبح مسألة الصلاحيات أكثر أهمية. وتقول «غوغل كلاود» إن كل وكيل يحصل على هوية منفصلة وصلاحيات محددة، حسب دوره، مع تسجيل كل إجراء يقوم به في سجل تدقيق يمكن للإدارة مراجعته. كما تستطيع المؤسسات وضع سياسات تمنع الوكلاء من الوصول إلى ملفات أو بيانات معينة، فيما تعمل المهام داخل بيئة معزولة، وتخضع حركة البيانات إلى ضوابط الشبكة التي تحددها المؤسسة. وبهذا التوجه، تحاول «غوغل كلاود» نقل «جيميناي» من أداة تجيب عن الطلبات إلى نظام يعمل داخل دورة العمل نفسها، ويتابع المهام بين التطبيقات، ويحافظ على السياق، ويقسم العمل عند الحاجة، ثم يواصل التنفيذ حتى بعد أن يترك المستخدم جهازه.


«أوبن إيه آي»: المراهقون يستخدمون «ChatGPT» أقل من 15 دقيقة يومياً

تقل نسبة المراهقين الذين يستمرون في جلسات تتجاوز 3 ساعات متواصلة عن 2 % (د.ب.أ)
TT

«أوبن إيه آي»: المراهقون يستخدمون «ChatGPT» أقل من 15 دقيقة يومياً

تقل نسبة المراهقين الذين يستمرون في جلسات تتجاوز 3 ساعات متواصلة عن 2 % (د.ب.أ)

قالت «أوبن إيه آي» إن المراهقين يقضون في المتوسط أقل من 15 دقيقة يومياً على «ChatGPT»، فيما تقل نسبة الذين يستخدمون الخدمة لأكثر من ثلاث ساعات متواصلة عن 2 في المائة، وذلك ضمن أول تقرير تنشره الشركة عن استخدام الفئة العمرية الأصغر للمنصة.

وتأتي الأرقام في وقت تتزايد فيه الأسئلة حول تأثير روبوتات المحادثة بالذكاء الاصطناعي على الصحة النفسية والسلامة لدى المراهقين، خصوصاً مع اتساع استخدام هذه الخدمات في الدراسة والبحث والتواصل اليومي.

وحسب «أوبن إيه آي»، لا تشير بيانات الاستخدام الإجمالية إلى جلسات طويلة لدى غالبية المراهقين، إذ يبلغ المتوسط اليومي أقل من ربع ساعة. وفي الوقت نفسه، تقول الشركة إن أقل من 2 في المائة من المستخدمين المراهقين يستمرون في المحادثة لأكثر من ثلاث ساعات متتالية.

وكانت الشركة قد بدأت في أغسطس (آب) الماضي طرح تجربة مخصصة للمراهقين، تتضمن إجراءات حماية إضافية وخصائص تستهدف الحد من التعرض لمحتوى حساس، إلى جانب أدوات مرتبطة بالتعلم والاستخدام الدراسي.

تشير اختبارات مستقلة إلى أن بعض أنظمة الحماية والتنبيهات الأبوية لا تعمل دائماً بالفاعلية المتوقعة (أ.ف.ب)

وتشير «أوبن إيه آي» إلى أن الاستخدام التعليمي يمثل جزءاً مهماً من تفاعل المراهقين مع الخدمة، فيما تعمل على إضافة أدوات جديدة، من بينها تخطيط التقديم للجامعات، وإنشاء بطاقات للمراجعة والاختبارات، إلى جانب «Study Mode» الذي يركز على تقديم إرشادات تدريجية بدلاً من الإجابة المباشرة.

تذكيرات بالتوقف وضوابط للأهل

تتضمن تجربة المراهقين أيضاً تذكيرات بأخذ فترات استراحة أثناء الجلسات الطويلة. وأشارت «أوبن إيه آي» إلى أن ما يقارب نصف المحادثات التي ظهر فيها تنبيه للاستراحة انتهت أو شهدت توقفاً في الاستخدام خلال خمس دقائق من ظهور التنبيه.

كما توفر الشركة أدوات للرقابة الأبوية، تشمل ربط حساب المراهق بحساب أحد الوالدين وإرسال تنبيهات في بعض الحالات التي تصنفها الأنظمة على أنها عالية الخطورة، مثل المحتوى المرتبط بإيذاء النفس أو اضطرابات الأكل.

وسّعت «أوبن إيه آي» أدوات الحماية للمراهقين بما يشمل تذكيرات بالاستراحة وضوابط أبوية ومزايا تعليمية (رويترز)

انتقادات لاختبارات السلامة

لكن هذه الإجراءات تواجه تدقيقاً مستقلاً. فقد ذكرت مؤسسة «Common Sense Media» أنها اختبرت أكثر من 4 آلاف مطالبة قبل وبعد إطلاق تجربة «ChatGPT for Teens»، وخلصت إلى أن بعض أنظمة الحماية لا تعمل دائماً بالطريقة التي قد يتوقعها الأهل.

وأوضحت المؤسسة أنها لم تتلقَّ تنبيهات أبوية في عدد من الحسابات الجديدة المرتبطة بآباء، حتى أثناء محادثات تضمنت إشارات صريحة إلى الانتحار أو إيذاء النفس أو اضطرابات الأكل. كما قالت إن بعض أدوات الدراسة يمكن تجاوزها بسهولة في اختبارات معينة.

وردت «أوبن إيه آي» بأن بعض الاختبارات قد لا تعكس بصورة كاملة طريقة عمل الضوابط بعد تفعيلها، وأشارت إلى أن ربط حساب المراهق بحساب الوالد قد يحتاج إلى عدة ساعات قبل أن تصبح بعض التنبيهات متاحة.

وتضع هذه البيانات الجديدة الاستخدام الفعلي للمراهقين إلى جانب النقاش حول فاعلية أنظمة الحماية، في وقت تستمر فيه شركات الذكاء الاصطناعي في تطوير أدوات مخصصة للفئات الأصغر سناً مع تزايد التدقيق في مخاطر الاستخدام الطويل والمحتوى الحساس.