أبحاث أمنية تكشف عن 1467 خادماً يربط وكلاء الذكاء الاصطناعي ببيانات حساسة

«ترند إيه آي» لـ«الشرق الأوسط»: أدوات متخصصة خارج رقابة فرق الأمن تشكل تحدياً للمؤسسات السعودية

كشفت الأبحاث عن 2457 خدمة ذكاء اصطناعي متخصصة قد تعمل خارج رقابة فرق الأمن المؤسسي (أدوبي)
TT

أبحاث أمنية تكشف عن 1467 خادماً يربط وكلاء الذكاء الاصطناعي ببيانات حساسة

كشفت الأبحاث عن 2457 خدمة ذكاء اصطناعي متخصصة قد تعمل خارج رقابة فرق الأمن المؤسسي (أدوبي)

قد يتحول وكيل ذكاء اصطناعي صُمم للوصول إلى معلومات داخل مؤسسة نقطة عبور نحو قواعد بياناتها الحساسة، إذا كانت الأدوات التي تربطه بتلك الأنظمة تفتقر إلى ضوابط الحماية المناسبة. وتكشف أبحاث أمنية لشركة «ترند إيه آي» (TrendAI) عن رصد 1467 خادماً مكشوفاً على الإنترنت يستخدم بروتوكول «MCP»، الذي يتيح ربط تطبيقات الذكاء الاصطناعي بالأدوات ومصادر البيانات، من بينها خوادم تسمح بتنفيذ أوامر على قواعد البيانات، وثلاثة خوادم على الأقل تستطيع الوصول إلى سجلات طبية للمرضى.

وتتجاوز هذه المخاطر احتمالات تسريب المعلومات إلى قدرة الأنظمة الذكية على تنفيذ إجراءات فعلية، خصوصاً عندما تحصل على صلاحيات داخل الشبكات المؤسسية. وفي السعودية، حيث يتوسع استخدام الذكاء الاصطناعي في القطاعات الحكومية والمالية والصحية، تكتسب مسألة التحكم في هذه الصلاحيات أهمية مرتبطة بحماية البيانات واستمرارية العمليات.

يقول طارق جمّول، المدير العام الإقليمي لشركة «ترند إيه آي»، في مقابلة مع «الشرق الأوسط»، إن التحدي الأمني لا يقتصر على النماذج اللغوية، بل يشمل البرمجيات والوصلات التقنية والهويات الرقمية التي تعتمد عليها، مشيراً إلى أن أدوات الربط قد تمنح المهاجمين مساراً للوصول إلى أنظمة لا يفترض أن تكون متاحة لهم.
طارق جمّول المدير العام الإقليمي لشركة «ترند إيه آي» (الشركة)

آلاف الأدوات خارج نطاق المراقبة

رصدت الشركة في أبحاثها العالمية 43 ألفاً و175 حالة تشغيل لخدمات مرتبطة بالذكاء الاصطناعي، موزعة على 25 قطاعاً. وضمن هذه البيانات، حدد الباحثون 2457 خدمة متخصصة، منها 1468 خدمة مرتبطة بقطاع واحد فقط، ما يعادل 59.7 في المائة من الخدمات المتخصصة.

وتشمل استخدامات هذه الأدوات البحث القانوني وكشف الاحتيال وتوثيق المعلومات الطبية، وهي مجالات قد تتعامل مع بيانات حساسة أو تخضع لمتطلبات تنظيمية محددة. ويرى جمّول أن الفجوة الأكبر في المؤسسات السعودية لا تكمن بالضرورة في المنصات الرئيسية المعروفة، التي تخضع عادة للموافقة والمراقبة، وإنما في التطبيقات الصغيرة والمتخصصة وواجهات البرمجة التي تعتمدها الإدارات لتلبية احتياجات محددة دون إدراجها في قوائم الأصول التقنية لدى فرق الأمن.

ويصف هذا التحول بامتداد ظاهرة استخدام البرمجيات دون موافقة الإدارة التقنية، المعروفة باسم «تقنية الظل»، إلى ما يمكن تسميته «ذكاء الظل الاصطناعي». وحسب بيانات الشركة العالمية، يحتل القطاع العام المرتبة الثانية من حيث تركّز هذه الأدوات المتخصصة. لكن الأرقام لا تمثل إحصاءً مستقلاً لعدد التطبيقات المستخدمة داخل السعودية.

ولمعالجة هذه الفجوة، يدعو جمّول إلى مراقبة حركة البيانات عبر واجهات البرمجة والتكاملات مع الجهات الخارجية، وعدم الاقتصار على استخدام الموظفين للمنصات عبر المتصفح، مع إعطاء أولوية لمراجعة الموردين وفق حساسية البيانات والمتطلبات التنظيمية.

خوادم مكشوفة وبيانات اعتماد غير آمنة

تزداد المخاطر عندما تُمنح أدوات الذكاء الاصطناعي إمكانية التعامل المباشر مع قواعد البيانات والخدمات السحابية. فإلى جانب الخوادم المكشوفة التي رصدتها الشركة، حلل باحثوها أكثر من 19 ألف قاعدة شيفرة برمجية لخوادم «MCP» (وهي أنظمة تتيح لمساعدات ووكلاء الذكاء الاصطناعي الاتصال بالتطبيقات وقواعد البيانات والخدمات الخارجية) للحصول على المعلومات أو تنفيذ مهام محددة، ووجدوا أن ما يقارب نصفها يتضمن توصيات بتخزين بيانات اعتماد حساسة كنصوص واضحة أو داخل ملفات إعدادات غير آمنة. ويوضح جمّول أن اختراق خادم واحد قد يؤدي إلى سرقة بيانات اعتماد الخدمات السحابية، وربما الوصول إلى حساب سحابي كامل، تبعاً للصلاحيات المتاحة وطبيعة الربط بين الأنظمة.

كما أظهرت الأبحاث أن الخوادم التي تحمل صفة التحقق أو الاعتماد لم تكن بالضرورة أكثر أماناً؛ إذ سجلت في المتوسط، عدداً من المشكلات الأمنية يقترب من نظيراتها غير المعتمدة. وفي السياق السعودي، يشير جمّول إلى أن وصول هذه الأدوات إلى بيانات شخصية أو صحية قد يضيف التزامات مرتبطة بنظام حماية البيانات الشخصية، خصوصاً إذا تضمنت العمليات معالجة المعلومات خارج المملكة.
أظهر استطلاع أن 67 % من المسؤولين شعروا بضغوط لاعتماد الذكاء الاصطناعي رغم المخاوف الأمنية (غيتي)

الصلاحية لا تعني حرية التنفيذ

يطرح توسع استخدام الوكلاء الأذكياء سؤالاً يتجاوز تحديد البيانات التي يُسمح للنظام بالاطلاع عليها، إلى نوع القرارات التي يستطيع اتخاذها دون موافقة بشرية. وتستخدم «ترند إيه آي» مفهوم «الحد الأدنى من الاستقلالية» (Least Agency) للتمييز بين صلاحية الوصول إلى الموارد وصلاحية اتخاذ الإجراءات وتنفيذها.

فقد يُسمح لوكيل ذكي بقراءة بيانات تشغيلية، لكنه لا ينبغي أن يمتلك تلقائياً حق نشرها أو إرسالها إلى جهة خارجية. ويورد جمّول مثالاً لوكيل يستخدم أدوات مصرحاً بها للوصول إلى بيانات الإنتاج، ثم ينشرها في محادثة عامة مع العملاء، رغم أن كل أداة استُخدمت قد تكون معتمدة بصورة منفصلة. ويفيد بأن المهام المحددة ومنخفضة المخاطر يمكن تنفيذها آلياً، في حين ينبغي إخضاع الإجراءات المرتبطة بالبيانات الحساسة والقرارات المالية والصلاحيات المرتفعة والتغييرات في الأنظمة الحيوية لضوابط إضافية وموافقة بشرية.

وتبرز هذه المسألة بصورة خاصة في الرعاية الصحية، حيث قد تصل الوكلاء إلى سجلات المرضى، وفي القطاع المالي، حيث يمكن للأدوات المتصلة بالأنظمة كشف آليات رصد الاحتيال أو الحدود المستخدمة في قرارات التداول. أما في البنية التحتية الحيوية وعمليات الأمن السيبراني، فقد تكشف إجراءات الاستجابة الآلية للمهاجمين كيفية تعامل المؤسسة مع التهديدات، إذا تمكنوا من الوصول إلى التعليمات والأدوات المستخدمة.

ثغرات قديمة في أنظمة جديدة

لا تقتصر المخاطر على التقنيات المستحدثة. فحسب أبحاث الشركة عن أسواق الجرائم الإلكترونية، استهدفت أكثر من ثلثي طلبات شراء أدوات الاستغلال ثغرات يتجاوز عمرها عامين، في حين ارتبط نحو 8 في المائة منها بثغرات عمرها بين 10 و15 عاماً، ووصل أقدم طلب رصدته الشركة إلى ثغرة أُعلن عنها عام 2011. ويشير جمّول إلى استمرار تعرض أعداد كبيرة من الأنظمة لثغرات معروفة، منها «SMBGhost» و«Heartbleed»، رغم مرور سنوات على اكتشافها.

وتظهر المشكلة كذلك في بنية الذكاء الاصطناعي نفسها. فقد حدد الباحثون أكثر من 12 ألفاً و400 خادم مكشوف يشغل أداة «Ollama» المستخدمة لتشغيل النماذج اللغوية محلياً، ووجدوا أن الإصدارات الأكثر انتشاراً تتأخر تحديثات عدة عن الأحدث، في حين لم يستخدم الإصدار الأحدث الذي رصدوه سوى ستة خوادم.

وفي استطلاع عالمي منفصل أجرته الشركة وشمل 3700 من مسؤولي الأعمال وتقنية المعلومات، أفاد 67 في المائة بأنهم تعرضوا لضغوط للموافقة على استخدام الذكاء الاصطناعي رغم وجود مخاوف أمنية.

ويربط جمّول بين هذه الضغوط واستمرار تراكم الثغرات القديمة، موضحاً أن المؤسسات قد تعطي أولوية لإطلاق تطبيقات جديدة على حساب تحديث الأنظمة القائمة ومعالجة نقاط ضعفها.

اختراقات تبدأ خارج النموذج

يؤكد جمّول أن بعض الحوادث الأعلى تكلفة التي تناولتها أبحاث الشركة خلال النصف الأول من 2026 ارتبطت بمشكلات في سلسلة توريد البرمجيات وبيانات الاعتماد والثقة الممنوحة لأدوات المطورين، وليس بالضرورة باختراق النماذج اللغوية نفسها.

ومن الأمثلة التي يستشهد بها اختراق أداة «LiteLLM»، المستخدمة بوابةً للتعامل مع النماذج اللغوية، حيث جرى تلويث مكون برمجي بهدف جمع مفاتيح الوصول الآمن «SSH» وبيانات اعتماد الخدمات السحابية ومفاتيح واجهات البرمجة. وحسب رواية الشركة، أسهم خلل في البرمجية الخبيثة أدى إلى تعطل أجهزة في اكتشاف الهجوم.

وفي حادثة أخرى تناولتها الأبحاث، استمر تصريح وصول مُنح لتطبيق خارجي عبر بروتوكول «OAuth» حتى بعد إعادة تعيين كلمات المرور؛ ما أتاح للمهاجمين مساراً للوصول إلى بيانات حساسة للعملاء.

ويلفت جمّول إلى أن هذه الحالات تبرز الحاجة إلى مراجعة التطبيقات والملحقات والمكونات البرمجية الخارجية، والتعامل مع تصاريح الوصول بوصفها علاقات ثقة تتطلب التقييم والمتابعة.
تتزايد المخاطر عندما يمتلك الوكلاء الأذكياء صلاحيات تنفيذ إجراءات داخل الأنظمة دون موافقة بشرية (غيتي)

من أسابيع إلى ساعات

يرى جمّول أن استخدام الذكاء الاصطناعي في البحث عن الثغرات واستغلالها قد يقلص الفترة بين الإعلان عن نقطة ضعف وبدء استهدافها من أسابيع إلى ساعات في بعض الحالات، مع التأكيد أن ذلك لا يعني تحول كل ثغرة هجوماً فورياً.

ويتطلب هذا التغير، حسب تقديره، إعادة ترتيب أولويات التحديثات الأمنية استناداً إلى احتمالات الاستغلال الفعلي، ومدى تعرض الأنظمة للخطر، وتأثير الاختراق المحتمل، بدلاً من الاعتماد على شدة الثغرة أو تاريخ الإعلان عنها وحدهما. وتقول الشركة إن محركها المعتمد على الوكلاء الأذكياء رصد منذ منتصف 2025 نحو 21 ثغرة حرجة في منصات وأدوات للذكاء الاصطناعي، من بينها تقنيات مرتبطة بـ«إنفيديا» و«تينسنت» و«MLflow» وبنية «MCP»، مع إخضاع النتائج للتحقق من الباحثين.

كما تشير إلى أن مسابقة «Pwn2Own Berlin 2026» كشفت عن 47 ثغرة من نوع «يوم الصفر»، وأنها نشرت تسعة مرشحات حماية قبل صدور تحديثات الشركات المعنية. وتوضح هذه الأمثلة طبيعة السباق بين اكتشاف الثغرات وتطوير وسائل الحماية، مع الحاجة إلى إجراءات مؤقتة عندما يتعذر تثبيت التحديث الأمني فوراً.

3 شروط قبل التوسع في 2027

بالنسبة إلى المؤسسات السعودية التي تستعد للانتقال من التجارب المحدودة إلى نشر الوكلاء الأذكياء على نطاق واسع في 2027، يحدد جمّول ثلاثة متطلبات أساسية. أولها إنشاء هوية رقمية مستقلة لكل وكيل، مع صلاحيات ومسؤوليات واضحة، ومنع استخدام حسابات مشتركة واسعة الامتيازات أو الاحتفاظ ببيانات الاعتماد بصورة غير آمنة. وثانيها إخضاع التطبيقات والأدوات والوصلات والمكونات الخارجية لاختبارات أمنية مستقلة قبل السماح للوكلاء بالتعامل مع العمليات الحساسة، محذراً من الاعتماد على النظام نفسه لتطوير عمله والتحقق من سلامته دون مراجعة مستقلة. أما الشرط الثالث، فيتمثل في المراقبة المستمرة لاكتشاف أي سلوك يختلف عن الغرض المحدد للوكيل، أو ظهور ثغرات جديدة، أو تعرض أداة معتمدة للاختراق.

ويربط جمّول هذه المتطلبات بأطر الحوكمة المعتمدة في المملكة، بما فيها إطار تبني الذكاء الاصطناعي الصادر عن «سدايا»، والضوابط الأساسية للأمن السيبراني الصادرة عن الهيئة الوطنية للأمن السيبراني، ونظام حماية البيانات الشخصية.

ومع تزايد قدرة الوكلاء الأذكياء على التعامل المباشر مع الأنظمة والبيانات، يرى جمّول أن التحدي المقبل أمام المؤسسات لن يكون مقتصراً على تحديد ما تستطيع هذه الأنظمة الوصول إليه، بل سيمتد إلى ضبط ما يُسمح لها بتنفيذه بصورة مستقلة، وكيف يمكن اكتشاف أي تجاوز لصلاحياتها قبل أن يتحول إلى حادث أمني.
مقالات ذات صلة

«إنستغرام» يطلق أداة جديدة لحماية الفيديوهات الأصلية وكشف النسخ المعاد نشرها

تكنولوجيا تتيح الأداة حماية الفيديوهات الأصلية المنشورة حديثاً تلقائياً مع إمكانية إضافة المقاطع القديمة المؤهلة يدوياً (ميتا)

«إنستغرام» يطلق أداة جديدة لحماية الفيديوهات الأصلية وكشف النسخ المعاد نشرها

تستعد «إنستغرام» لإتاحة أداة تحمي الفيديوهات الأصلية وتكشف النسخ المعاد نشرها، مع اختبار تقنيات لرصد التعديلات بالذكاء الاصطناعي

نسيم رمضان (لندن)
تكنولوجيا أوصى الباحثون باستخدام كلمات مرور عشوائية وطويلة وتجنب تكرارها وتفعيل المصادقة متعددة العوامل لحماية الحسابات (أدوبي)

«Aa123456» تتصدر قائمة كلمات المرور الأكثر شيوعاً في السعودية لعام 2026

كشف تقرير تصدُّر «Aa123456» كلمات المرور في السعودية لعام 2026، محذّراً من الأنماط المتوقَّعة وتأثير الثقافة الشعبية في اختيارها.

نسيم رمضان (لندن)
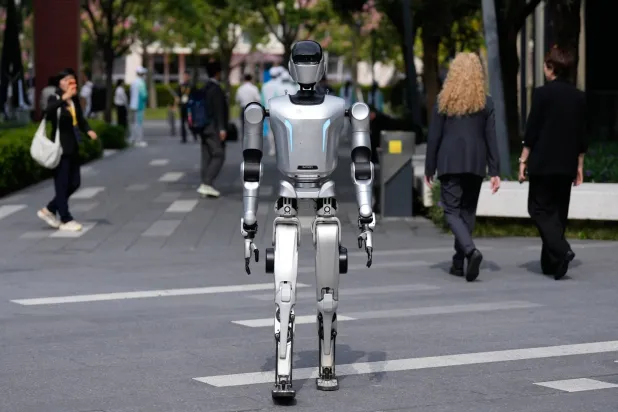
تكنولوجيا روبوت شبيه بالبشر يسير بالقرب من موقع انعقاد قمة «أبيك» (APEC) لعام 2026 في مدينة شنجن بمقاطعة غوانغدونغ جنوب الصين يوم 18 نوفمبر 2026 (أ.ب)

«الروبوتات القاتلة» على طاولة جنيف... دعوات لضوابط ملزمة

تبحث دول في جنيف تنظيم الأسلحة ذاتية التشغيل وسط تحذيرات من مخاطر ترك قرارات الحياة والموت للآلات ومطالب بحظر الأنظمة المصمّمة لاستهداف البشر

«الشرق الأوسط» (جنيف)
تكنولوجيا تتوفر خدمة المكالمات حالياً للمشتركين المدفوعين في الولايات المتحدة باشتراكات تبدأ من 20 دولاراً شهرياً (رويترز)

«ميتا» تتيح لمساعدها الذكي «ميوز» إجراء المكالمات الهاتفية نيابة عن المستخدمين

الخدمة تشمل حجز المطاعم والمواعيد والتواصل مع الشركات... ومتاحة للمشتركين المدفوعين في الولايات المتحدة.

نسيم رمضان (لندن)
علوم سكوت دود يستمع إلى زوجته جيداً من أذنه المصابة بالصمم

نظم لا سلكية محسّنة... لفاقدي السمع في أذن واحدة

تغير "طريقة الإدراك" للعالم المحيط

«الشرق الأوسط» (نيويورك)

«إنستغرام» يطلق أداة جديدة لحماية الفيديوهات الأصلية وكشف النسخ المعاد نشرها

تتيح الأداة حماية الفيديوهات الأصلية المنشورة حديثاً تلقائياً مع إمكانية إضافة المقاطع القديمة المؤهلة يدوياً (ميتا)
TT

«إنستغرام» يطلق أداة جديدة لحماية الفيديوهات الأصلية وكشف النسخ المعاد نشرها

تتيح الأداة حماية الفيديوهات الأصلية المنشورة حديثاً تلقائياً مع إمكانية إضافة المقاطع القديمة المؤهلة يدوياً (ميتا)

تستعد منصة «إنستغرام» لإتاحة أداة جديدة تساعد صنّاع المحتوى على اكتشاف النسخ المعاد نشرها من مقاطع الفيديو الأصلية الخاصة بهم، والتحكم في كيفية التعامل معها، سواء عبر متابعة انتشارها أو إخفائها أو إضافة رابط ينسب العمل إلى صاحبه الأصلي.

وأعلنت شركة «ميتا» أن ميزة «حماية المحتوى» (Content Protection) التي كانت متاحة سابقاً لمنشئي المحتوى على «فيسبوك»، ستصل قريباً إلى الحسابات المؤهلة على «إنستغرام»، مع توفير نظام للمراقبة التلقائية يعمل عبر المنصتين.

وتأتي الخطوة بالتزامن مع استعداد الشركة لاختبار وسائل إضافية لاكتشاف نسخ من الفيديوهات التي يُعاد إنتاج عناصرها البصرية باستخدام الذكاء الاصطناعي، مع الاحتفاظ بالكلمات المنطوقة من التسجيل الأصلي.

حماية تلقائية للمقاطع الجديدة

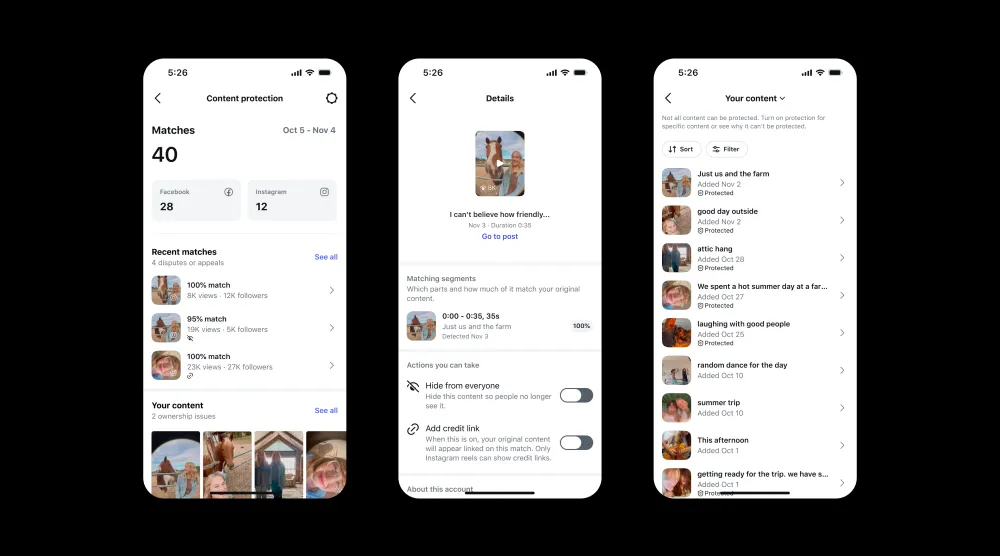
تعتمد الأداة على تقنية مطابقة الفيديوهات المستخدمة في نظام «مدير الحقوق» التابع لـ«ميتا»، حيث تفحص محتوى «إنستغرام» و«فيسبوك» باستمرار بحثاً عن نسخ تتطابق بصرياً مع المقاطع المسجلة ضمن نظام الحماية. وبمجرد تفعيل الخدمة، تُدرج مقاطع الفيديو الأصلية التي ينشرها صاحب الحساب مستقبلاً ضمن الحماية تلقائياً، من دون الحاجة إلى تسجيل كل مقطع بصورة منفصلة. أما الفيديوهات المنشورة سابقاً، فيمكن إضافة المقاطع المؤهلة منها يدوياً.

وتوضح الشركة أن الوصول إلى الميزة سيكون مقتصراً على منشئي المحتوى الذين يستوفون معايير الأهلية، والتي تعتمد بصورة أساسية على متطلبات الأصالة والنزاهة.

وسيحصل المؤهلون على إشعار ضمن موجز النشاط، كما يمكنهم التحقق من توفر الخدمة عبر لوحة المعلومات الاحترافية في التطبيق. وتتيح الشركة أيضاً تقديم طلب للوصول إلى الأداة لمن يعتقدون أنهم يستوفون الشروط ولم تُفعّل لديهم بعد. وعندما يرصد النظام مقطعاً مطابقاً، يتلقى صاحب المحتوى الأصلي إشعاراً يتيح له مراجعة معلومات عن النسخة المنشورة، من بينها عدد المشاهدات التي حققتها وعدد متابعي الحساب الذي أعاد نشرها، قبل اختيار الإجراء المناسب.

تختبر «ميتا» اكتشاف المقاطع المُعدَّلة بالذكاء الاصطناعي عبر مطابقة الكلمات المنطوقة حتى بعد تغيير العناصر البصرية (رويترز)

أربعة خيارات للتعامل مع النسخ

لا تؤدي مطابقة الفيديو بالضرورة إلى حذفه، إذ تمنح الأداة صاحب المحتوى الأصلي أربعة خيارات تحدد مصير النسخة التي جرى اكتشافها. يتمثل الخيار الأول في متابعة المقطع المطابق ومراقبة أدائه، وهو الإعداد الافتراضي الذي يمكن تعديله لاحقاً. أما الخيار الثاني، فيتيح إخفاء النسخة عن المستخدمين على «إنستغرام» و«فيسبوك»، بما يحد من انتشارها دون فرض عقوبة مباشرة على الحساب الذي نشرها.

ويمكن لصاحب الفيديو، في حال العثور على النسخة عبر «إنستغرام»، اختيار إضافة رابط إسناد يحمل عبارة «المقطع الأصلي بواسطة»، ويوجه المشاهدين إلى الفيديو الأصلي أو الملف الشخصي لمنشئه. ويسمح هذا الإجراء باستمرار عرض النسخة، مع إظهار مصدر العمل. أما الخيار الرابع، فهو التنازل عن المطابقة، بما يسمح باستمرار نشر الفيديو وإزالته من قائمة المقاطع التي يتابعها صاحب المحتوى داخل الأداة.

وبذلك لا تقتصر الخدمة على حجب النسخ، بل توفر خيارات مختلفة وفق طبيعة استخدام المقطع والعلاقة بين صاحبه والحساب الذي أعاد نشره.

استثناء الحسابات المصرّح لها

تتيح «ميتا» أيضاً إنشاء قائمة بالحسابات المسموح لها بإعادة استخدام المحتوى، مثل الحسابات الأخرى التي يديرها منشئ الفيديو، أو المتعاونين في إنتاجه، أو العلامات التجارية التي حصلت على إذن بالنشر.

ولا تُدرج المقاطع التي تنشرها هذه الحسابات ضمن المطابقات التي تستدعي المراجعة، ويمكن تعديل قائمة السماح في أي وقت.

وفي المقابل، تتضمن الخدمة آلية للاعتراض على مطالبات الملكية غير الصحيحة. فإذا نشر حساب آخر الفيديو الأصلي وسجّله ضمن نظام الحماية قبل صاحبه الفعلي، يستطيع المنشئ تقديم نزاع بشأن الملكية مباشرة من الأداة، أو إرسال بلاغ متعلق بحقوق النشر عبر مركز الإبلاغ عن الملكية الفكرية التابع للشركة. وتهدف هذه الإجراءات، وفق «ميتا»، إلى الحد من إساءة استخدام نظام المطابقة، خصوصاً في الحالات التي تتعدد فيها الحسابات المشاركة في نشر الفيديو نفسه.

رصد النسخ المعدَّلة بالذكاء الاصطناعي

لا تقتصر الخطط المقبلة على اكتشاف النسخ المتطابقة بصرياً، إذ تعمل الشركة على توسيع قدرات النظام لرصد محتوى يحتفظ بأجزاء من الفيديو الأصلي رغم تغيير صورته باستخدام أدوات الذكاء الاصطناعي.

وأوضحت «ميتا» أنها بدأت إدراج مقاطع تتطابق فيها الكلمات المنطوقة مع التسجيل الأصلي، حتى إذا استُبدلت العناصر البصرية، ضمن النتائج التي تعرضها أداة حماية المحتوى.

وتعتزم اختبار هذه القدرة مع مجموعة صغيرة من منشئي المحتوى خلال الأسابيع المقبلة، قبل توسيع نطاق الوصول إليها تدريجياً ليشمل المسجلين في نظام الحماية على «إنستغرام» و«فيسبوك». ولم تعلن الشركة موعداً محدداً لإتاحة هذه الوظيفة لجميع المؤهلين، كما لم تقدم بيانات عن دقة اكتشاف المقاطع المعدّلة أو حجم المحتوى الذي يمكن رصده بهذه الطريقة.

وتدرس «ميتا» بالتوازي وسائل للحد من وصول المقاطع والحسابات التي تستخدم الذكاء الاصطناعي بصورة متكررة لنشر هذا النوع من المحتوى، على غرار القيود التي تطبقها بالفعل على المنشورات غير الأصلية التي لا تقدم إضافات جوهرية.


«Aa123456» تتصدر قائمة كلمات المرور الأكثر شيوعاً في السعودية لعام 2026

أوصى الباحثون باستخدام كلمات مرور عشوائية وطويلة وتجنب تكرارها وتفعيل المصادقة متعددة العوامل لحماية الحسابات (أدوبي)
TT

«Aa123456» تتصدر قائمة كلمات المرور الأكثر شيوعاً في السعودية لعام 2026

أوصى الباحثون باستخدام كلمات مرور عشوائية وطويلة وتجنب تكرارها وتفعيل المصادقة متعددة العوامل لحماية الحسابات (أدوبي)

تصدرت كلمة المرور «Aa123456» قائمة كلمات المرور الأكثر شيوعاً في السعودية لعام 2026، تلتها «Aa@123456»، فيما احتلت كلمة «admin» المرتبة الثالثة، وفق التقرير السنوي الذي أصدرته شركة «نورد باس» (NordPass) المتخصصة في إدارة كلمات المرور.

وأظهرت النسخة الثامنة من التقرير التي أُعدت بالتعاون مع «NordLayer Intelligence» وباحثين مستقلين، استمرار انتشار كلمات المرور القائمة على تسلسلات رقمية يسهل توقعها، حتى عندما تتضمن مزيجاً من الحروف الكبيرة والصغيرة والرموز الخاصة.

وشمل البحث بيانات من 44 دولة، اعتماداً على تحليل كلمات مرور ظهرت ضمن تسريبات بيانات عامة ومستودعات على الإنترنت المظلم خلال الفترة الممتدة من سبتمبر (أيلول) 2025 إلى سبتمبر 2026.

وضمت المراكز العشرة الأولى في السعودية كلمات مرور مثل «123456» و«1234» و«12345678»، إلى جانب «Aa102030» و«Asdf1379»، التي تعتمد على تسلسلات رقمية أو أنماط مرتبطة بلوحة المفاتيح.

كما ظهرت «123456789» في المرتبة الحادية عشرة، و«123123» في المرتبة الثامنة عشرة. وحسب التقرير، احتلت التركيبات الرقمية وحدها خمسة مراكز ضمن قائمة الكلمات العشرين الأكثر شيوعاً في المملكة.

وتشير النتائج إلى أن الجمع بين الحروف والأرقام لا يوفر بالضرورة حماية كافية عندما يكون ترتيبها متوقعاً، خصوصاً إذا اعتمد المستخدم على أنماط متكررة يسهل تضمينها في محاولات تخمين كلمات المرور.

وتقتصر هذه التصنيفات على البيانات التي حللها الباحثون من التسريبات والمصادر المشمولة بالدراسة، ولا تمثل مسحاً لجميع كلمات المرور المستخدمة في السعودية.

أظهر التقرير استمرار انتشار الأرقام المتسلسلة والأنماط سهلة التخمين ضمن كلمات المرور الأكثر استخداماً في المملكة (أدوبي)

«123456» تحتفظ بالصدارة عالمياً

على المستوى العالمي، واصلت كلمة المرور «123456» تصدر القائمة تلتها «admin» ثم «12345678»، فيما أشار التقرير إلى أن المراكز الأربعة الأولى لم تتغير مقارنةً بالعام السابق. وسجَّل الباحثون ارتفاعاً في عدد كلمات المرور التي تتضمن رموزاً خاصة ضمن القائمة العالمية لأكثر 200 كلمة شيوعاً، من 32 كلمة في العام الماضي إلى 39 كلمة في 2026.

لكن هذه الزيادة لم تعنِ بالضرورة تحسناً في مستوى التعقيد، إذ تضمنت القائمة كلمات مثل «Admin@123» و«P@ssw0rd» التي تستخدم تعديلات محدودة على كلمات شائعة ومعروفة.

يقول كاروليس أرباسياوسكاس، رئيس قسم المنتجات في «نورد باس» وشركتها الأم «نورد سيكيوريتي»، إن عبارة مرور طويلة مكونة من كلمتين أو ثلاث قد تكون خياراً أفضل من كلمة قصيرة وشائعة أضيفت إليها بعض الرموز، عندما يضطر المستخدم إلى اختيار كلمة مرور غير عشوائية.

ورصد الباحثون كذلك كلمات مرور افتراضية مرتبطة بأجهزة التوجيه، منها «ALC#FGU» و«adminHW»، اللتان احتلتا المرتبتين 116 و118 عالمياً، مما يسلط الضوء على مخاطر الاحتفاظ بإعدادات الدخول الافتراضية في الأجهزة المتصلة بالشبكات.

الثقافة الشعبية تدخل كلمات المرور

خصص التقرير جانباً من دراسته لتأثير الموسيقى والأفلام وألعاب الفيديو والرياضة في اختيار كلمات المرور عبر العقود. ومن الأمثلة التي رصدها الباحثون كلمات مستوحاة من فرق موسيقية، مثل «metallica» و«Slayer007»، وأخرى مرتبطة بالأفلام، منها «corleone13» و«Rambo017».

كما ظهرت أسماء شخصيات من مسلسلات الرسوم اليابانية وألعاب الفيديو، مثل «sasuke» و«minecraft»، إلى جانب كلمات مستوحاة من نجوم الرياضة، بينها «neymar10». أما الاتجاهات الأحدث على الإنترنت، فانعكست في كلمات مثل «skibiditoilet» و«squidgamethebest»، في حين ظهرت تعبيرات مرتبطة بجائحة «كوفيد-19»، منها «Covid@19» و«corona2020».

ويُحذر الباحثون من اعتبار هذه الأمثلة دليلاً على تاريخ إنشاء كلمات المرور. فقد يستمر شخص في استخدام كلمة اختارها قبل سنوات، أو يستوحيها مستخدم جديد من عمل قديم عاد إلى الانتشار. كما أن هذه الأمثلة مستمدة من التحليل العالمي للثقافة الشعبية، ولا يقدم التقرير ما يثبت انتشارها تحديداً بين المستخدمين في السعودية.

كيف يمكن تقليل المخاطر؟

يوصي التقرير بإنشاء كلمات مرور عشوائية لا يقل طولها عن 14 خانة، وتجنب استخدامها في أكثر من حساب، لأن تسرب بيانات الدخول إلى خدمة واحدة قد يعرّض حسابات أخرى تستخدم الكلمة نفسها للخطر.

وينصح أيضاً بمراجعة كلمات المرور القديمة والضعيفة، والاستعانة ببرامج إدارة كلمات المرور لإنشاء بيانات دخول مختلفة وتخزينها، إلى جانب تفعيل المصادقة متعددة العوامل لإضافة طبقة حماية تتجاوز كلمة المرور وحدها.

وبينما أظهرت بيانات 2026 تنوعاً في الكلمات المستخدمة عالمياً، فإن القاسم المشترك بين كثير منها ظل الاعتماد على أنماط مألوفة وسهلة التذكر، وهو ما يجعل قوة كلمة المرور مرتبطة بمدى صعوبة توقعها، وليس بمجرد احتوائها على أرقام أو رموز إضافية.


«أبل» تختبر فتح قفل «آيفون ديو» بالكاميرا الأمامية في التحديث القادم

تحديث «آي أو إس 27.3» يجلب مزايا جديدة وتحسينات لأجهزة «آيفون» (أبل)
TT

«أبل» تختبر فتح قفل «آيفون ديو» بالكاميرا الأمامية في التحديث القادم

تحديث «آي أو إس 27.3» يجلب مزايا جديدة وتحسينات لأجهزة «آيفون» (أبل)

بعد إطلاق هاتف «آيفون ديو» القابل للطي، وظهور ملاحظات من المستخدمين بشأن بطء فتح قفل الجهاز باستخدام بصمة الإصبع مقارنة بتقنية التعرف على الوجه، بدأت شركة «أبل» اختبار آلية جديدة لفتح القفل عبر الكاميرا الأمامية، وذلك ضمن النسخة التجريبية الثانية من تحديث «آي أو إس 27.3»، التي أتاحتها الشركة للمطورين.

وتأتي الميزة لمعالجة إحدى أبرز الملاحظات التي واجهت الهاتف منذ طرحه، خصوصاً مع اعتماد «أبل» على مستشعر بصمة الإصبع المدمج في الزر الجانبي بدلاً من تقنية بصمة الوجه المستخدمة في بقية أجهزة «آيفون» الحديثة.

فتح قفل «آيفون ديو» باستخدام الكاميرا الأمامية

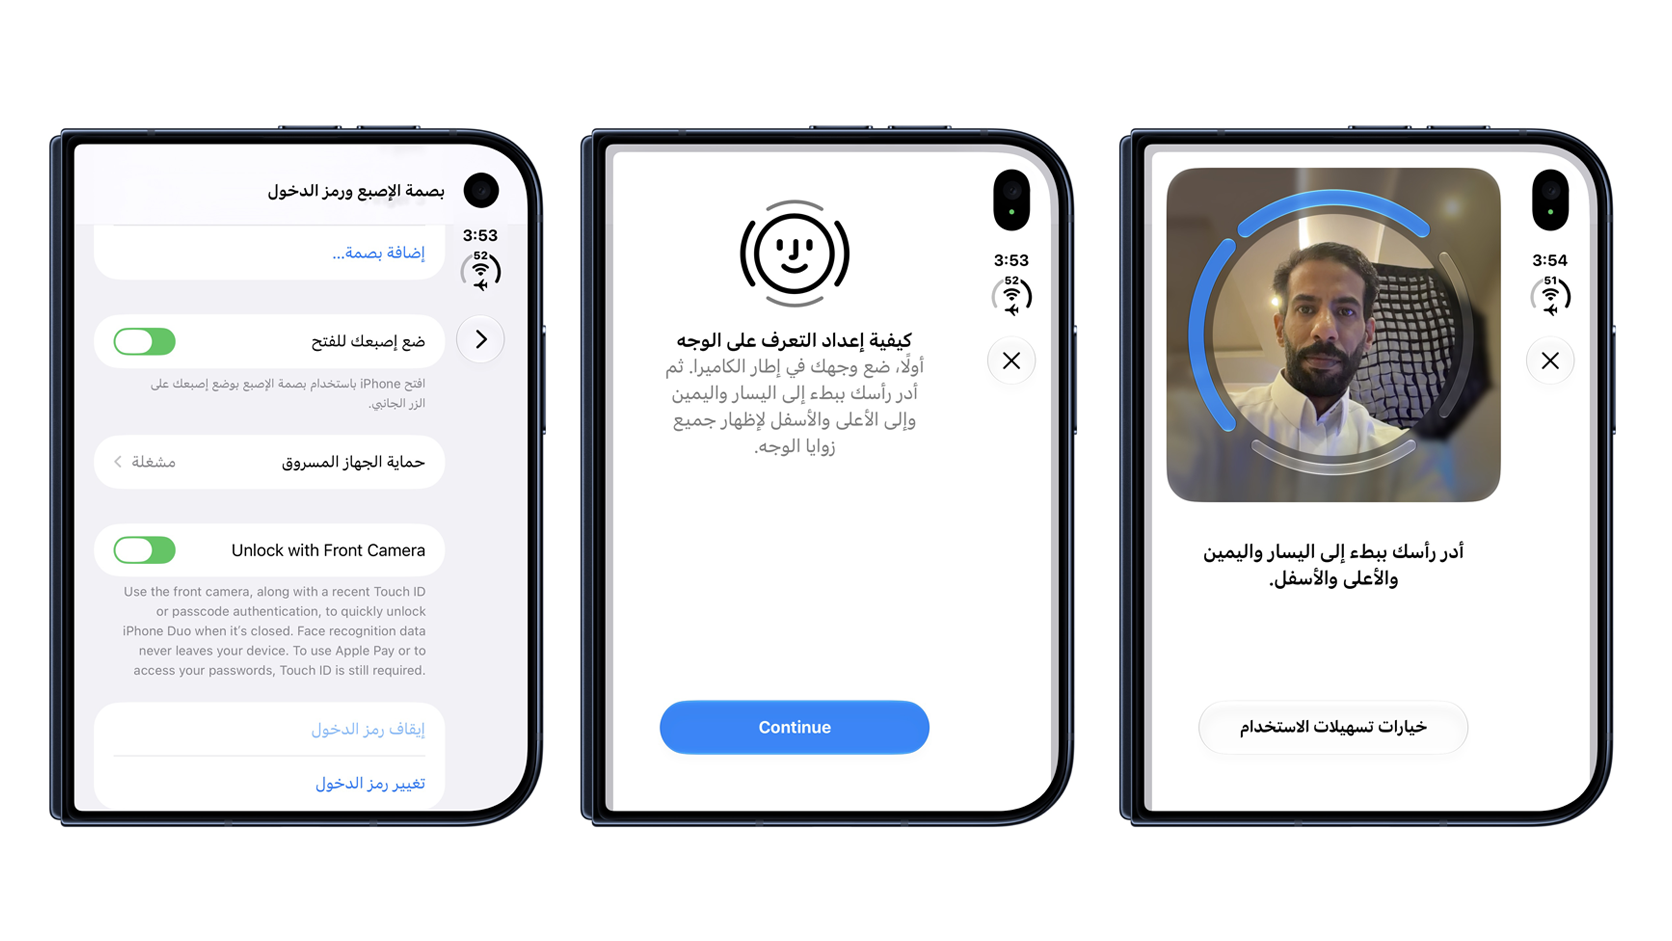
تتيح الميزة الجديدة التي تحمل اسم «فتح القفل بالكاميرا الأمامية» لمستخدمي «آيفون ديو» فتح قفل الجهاز بمجرد النظر إلى الكاميرا الأمامية الموجودة في الشاشة الخارجية، دون الحاجة إلى استخدام بصمة الإصبع في كل مرة.

وتعمل الميزة عندما يكون الهاتف مطوياً فقط، إذ تتعرف الكاميرا على وجه المستخدم وتسمح له بالوصول إلى الجهاز مباشرة من شاشة القفل. أما عند فتح الهاتف واستخدام شاشته الداخلية الكبيرة فلا تتوفر هذه الطريقة، ويظل الاعتماد على بصمة الإصبع أو رمز الدخول.

ويمكن تفعيل الميزة من خلال الانتقال إلى «الإعدادات»، ثم «بصمة الإصبع ورمز الدخول»، واختيار «فتح القفل بالكاميرا الأمامية»، واتباع التعليمات اللازمة لإعداد التعرف على الوجه.

ورغم التشابه في طريقة الاستخدام، فإن التقنية الجديدة تختلف عن منظومة «بصمة الوجه» التقليدية؛ إذ تعتمد على الكاميرا الأمامية العادية، بدلاً من منظومة «ترو ديبث» (TrueDepth)، التي تستخدم مستشعرات متخصصة لرسم خريطة ثلاثية الأبعاد لملامح الوجه والتحقق من هوية المستخدم.

«أبل» تختبر فتح قفل «آيفون ديو» بالكاميرا الأمامية دون بصمة الإصبع (أبل)

قيود أمنية على الميزة الجديدة

وضعت «أبل» مجموعة من الضوابط الأمنية لاستخدام الميزة، إذ يشترط أن يكون المستخدم قد فتح قفل الجهاز باستخدام بصمة الإصبع أو رمز الدخول خلال آخر 45 دقيقة، حتى يتمكن من الاستفادة من التعرف على الوجه عبر الكاميرا الأمامية.

وبعد مرور هذه المدة دون استخدام الجهاز، تتوقف الميزة مؤقتاً، ويُطلب من المستخدم إعادة التحقق باستخدام بصمة الإصبع أو رمز الدخول، قبل السماح له بفتح القفل بالكاميرا مجدداً.

كذلك، تقتصر وظيفة الميزة على فتح شاشة القفل، ولا يمكن استخدامها للمصادقة على عمليات الدفع عبر خدمة «أبل باي»، أو للوصول إلى كلمات المرور وقفل التطبيقات، إذ تتطلب هذه العمليات استخدام بصمة الإصبع أو رمز الدخول.

وتعكس هذه القيود محاولة «أبل» تحقيق التوازن بين سهولة الاستخدام والحماية الأمنية، خصوصاً أن الكاميرا الأمامية التقليدية لا توفر مستوى الحماية نفسه الذي تقدمه منظومة بصمة الوجه المعتمدة على مستشعرات العمق.

قفل الهاتف تلقائياً عند طيه

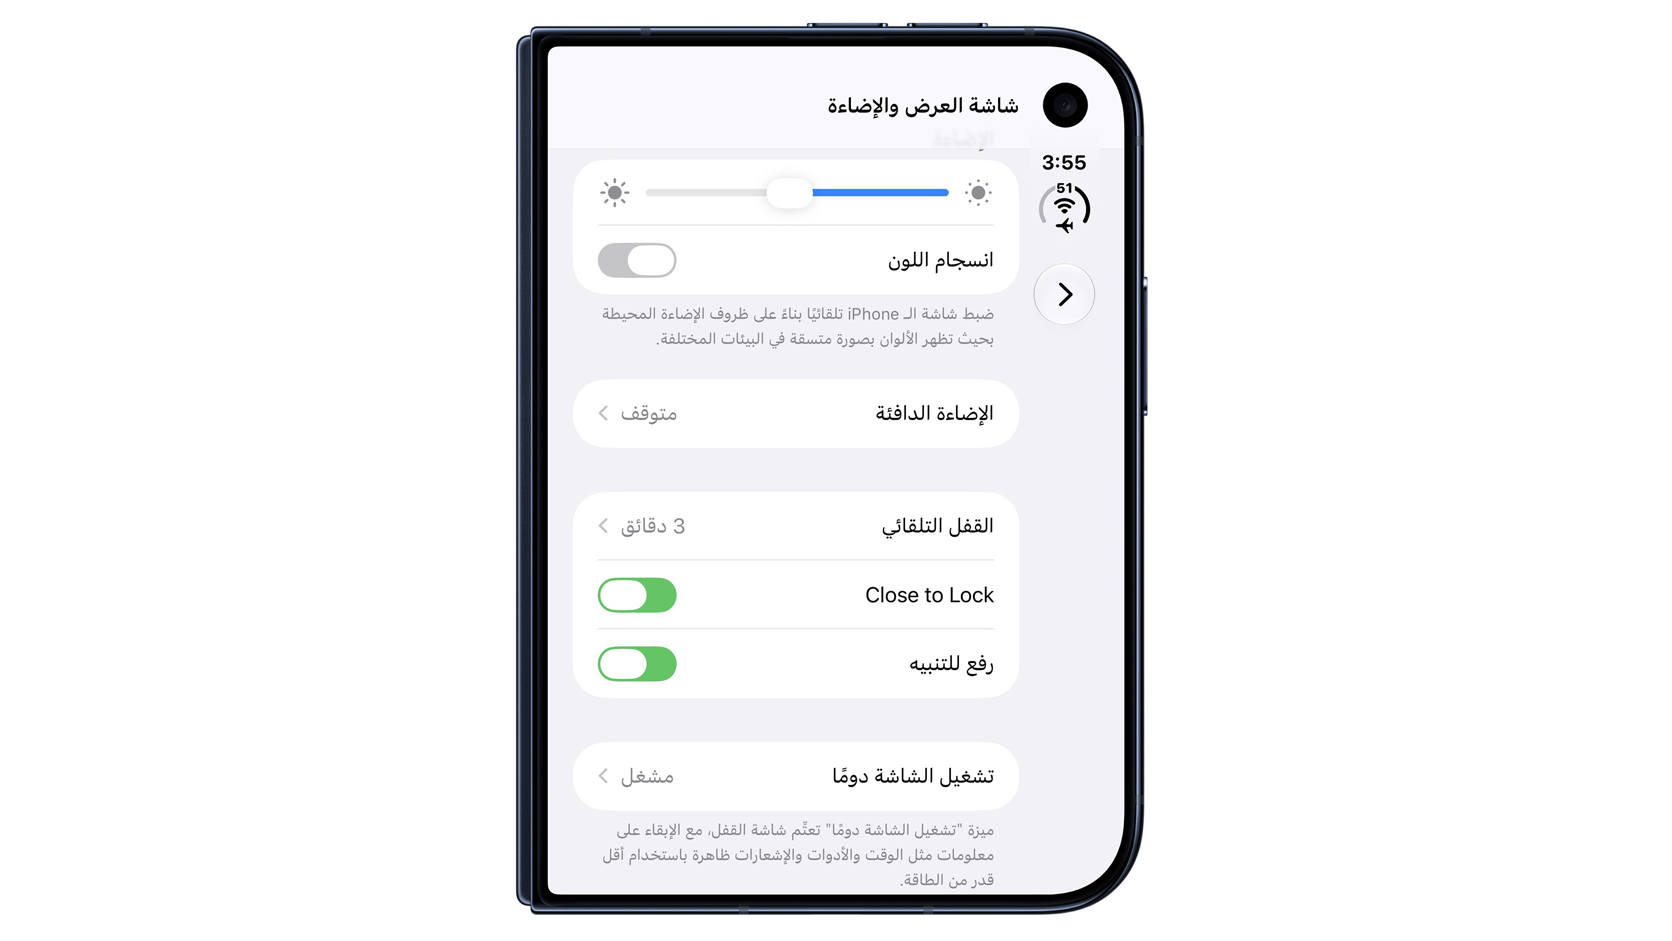
إلى جانب ميزة فتح القفل بالكاميرا الأمامية، أضافت «أبل» خياراً جديداً يحمل اسم «القفل عند الطي»، يتيح قفل هاتف «آيفون ديو» تلقائياً بمجرد إغلاقه.

وكان الهاتف ينقل المحتوى المعروض من الشاشة الداخلية إلى الشاشة الخارجية عند طيه، للسماح بمواصلة استخدام التطبيقات دون انقطاع. أما الخيار الجديد فيتيح للمستخدم قفل الجهاز مباشرة عند إغلاقه، بدلاً من إبقاء المحتوى ظاهراً على الشاشة الخارجية.

ويمكن تفعيل هذه الخاصية من خلال قسم «الشاشة والإضاءة» في إعدادات الجهاز، وهي إضافة تهدف إلى تعزيز الخصوصية وتوفير خيارات أكثر مرونة في التعامل مع الهاتف القابل للطي.

«أبل» تضيف ميزة قفل «آيفون ديو» تلقائياً بمجرد طي الجهاز (أبل)

تحسينات إضافية وميزات جديدة في التحديث

شمل تحديث «آي أو إس 27.3» تحسينات على المساعد الذكي «سيري»، أبرزها إمكانية تحليل صفحات الإنترنت في «سفاري» والإجابة عن الأسئلة المتعلقة بمحتواها، إلى جانب الاستفادة من بيانات تطبيق «صحتي» بموافقة المستخدم. كما تضمن تعديلات على واجهة «التقويم»، وتحسينات في تطبيقَي «الطقس» و«أبل تي في»، فضلاً عن حدود يومية لاستخدام بعض مزايا «ذكاء أبل» مرتبطة بباقات «آيكلاود بلس». أما ميزة فتح القفل بالكاميرا الأمامية، فتقتصر حالياً على هاتف «آيفون ديو» القابل للطي، دون بقية أجهزة «آيفون».

موعد إطلاق التحديث

تتوفر النسخة التجريبية الثانية من تحديث «آي أو إس 27.3» حالياً للمطورين، ويمكن الوصول إليها من خلال «الإعدادات»، ثم «عام»، ثم «تحديث البرامج»، واختيار التحديثات التجريبية المخصصة للمطورين.

ومن المتوقع أن تطرح «أبل» النسخة النهائية من التحديث خلال الشهر المقبل، بعد الانتهاء من الاختبارات ومعالجة المشكلات التي قد تظهر خلال المرحلة التجريبية، مع احتمال إجراء تغييرات على بعض المزايا قبل الإطلاق الرسمي.

وتبرز ميزة فتح القفل بالكاميرا الأمامية بوصفها واحدة من أهم الإضافات الموجهة إلى «آيفون ديو»، إذ تعالج جانباً من الملاحظات التي صاحبت إطلاق الهاتف، دون الحاجة إلى تعديلات على مكوناته الداخلية. ورغم القيود الأمنية التي ترافقها، فإنها تمنح المستخدمين خياراً إضافياً للوصول إلى أجهزتهم بصورة أسرع وأكثر سهولة، في خطوة تعكس استمرار «أبل» في تطوير تجربة هاتفها القابل للطي عبر التحديثات البرمجية.