قميص ذكي من شركة «أو إم سغنال» مصمم بمجسات لمراقبة المؤشرات البيولوجية الحيوية للجسم
معدل ضربات قلبي على سبيل المثال 62 نبضة في الدقيقة، وتنفسي 17 عملية شهيق وزفير في الفترة نفسها. وعندما أحتسي كثيرا من أقداح القهوة، أو لدى اقتراب موعد مهم يقفز عدد دقات قلبي إلى 80، وتنفسي إلى 22.. لكن قميصي الداخلي متصل بجسدي وبالإنترنت أيضا، ومع وجود تطبيق خاص على هاتفي «آي فون»، فهو يستطيع تذكيري بأخذ نفس عميق، والاسترخاء، والهدوء. هذا القميص من صنع «أو إم سغنال» في مونتريال بكندا، ومزود بمستشعرات ومجسات من شأنها أن تلتقط جميع البيانات الخاصة بي مثل التي سبق ذكرها، علاوة على عدد السعرات الحرارية التي أحرقتها، وحتى مدى شعوري بالتوتر والتأزم. و«أو إم سغنال» هي جزء من فصيل جديد من الشركات الجديدة الناشئة التي تعنى بالتقنيات التي توضع، أو ترتدى على الجسم. وهنا نحن لا نتحدث عن «غوغل غلاس»، بل هذه منتجات من مواد خاصة بالقياسات البيولوجية، أو منسوجات ذكية. وطبعا شرعت هذه المنتجات بالنزول إلى السوق، ويقول محبوها إنها تمثل مستقبل أجهزة الكومبيوتر التي توضع على الجسم. وكثير من الأشخاص يرتدون أربطة ترصد حالتهم الصحية، أما ما إذا كانت هذه المنتجات توفر كل ما وعدت به، فهو أمر يبقى في طي التساؤل، ولكن لماذا يتوجب وضع أربطة رسغ عندما يرتدي الشخص الملابس سلفا؟ قم بحياكة بعض المستشعرات في هذه الملابس، ليصبح لديك عدد أقل من الملحقات التي عليك الاهتمام بها.
* ملابس ذكية «الملابس الذكية من الأمور السهلة، لأنها الوسط الوحيد الذي يوضع على الجسم طوال فترة الحياة، وخلال عقد من الآن ستكون كل قطعة من الملابس التي تشتريها مزودة بنوع خاص من المستشعرات التي تزودك بالمعلومات والبيانات البيولوجية»، وفقا لستيفان ماركو، المؤسس المشارك لـ«أو إم سغنال». لكن يتوجب أولا تذليل كثير من العقبات والتحديات، ليس أقلها مسألة السعر، فسعر الواحد من قمصان «أو إم سغنال» يبدأ من 80 دولارا، لكنها بحاجة أيضا إلى وحدة خاصة تقوم بتزويد القميص بالطاقة، والتحدث إلى المستشعرات المركبة في داخلها، التي تكلف 120 دولارا. وهذه القمصان يمكن غسلها بالغسالات الكهربائية. و«الخطوة التي يتوجب القيام بها، من النماذج الأولية إلى المنتجات التجارية التي يمكن شراؤها، هي خطوة واسعة ومهمة»، وفقا لجوناثان غاو، مدير قسم البحوث في «آي دي سي ريسيرتش»، الذي أشار إلى ضرورة تخفيض السعر، قبل تحولها إلى منتج في متناول غالبية المستهلكين. وذكر غاو أيضا أن «الملابس الذكية ستستخدم أولا لأغراض اللياقة الصحية والجسدية، والتطبيقات الطبية من قبل مجموعة مختارة من المستهلكين». لكنه حذر من أنها «ستكون بطيئة القبول من غالبية الأشخاص على صعيد الملابس التي ترتدى دوما على صعيد يومي، أو ما أشبه». لكن، كما يقول ماركو، «يتوجب على المستهلكين الإشارة إلى المعلومات التي يرغبون في الحصول عليها عن أنفسهم.. فالسيارات الأولى كانت عمياء تماما، قبل تزويدها بعداد للوقود، وبعد ذلك بعداد للسرعة، واليوم لا يمكن أن تتخيل سيارة من دون هذه الأدوات، وكذلك الملابس الذكية التي تشرع بالقيام بشيء من هذا النوع بالنسبة إلى الجسم البشري». وتستخدم غالبية منتجات الملابس الذكية غزولا موصلة يمكنها بث الإشارات الكهربائية. والمستشعرات التي حيكت ونسجت داخل هذه المادة، إما أنها كانت صغيرة جدا بما لا يمكن رؤيتها، وإما أنها مرنة للغاية بما لا يمكن ملاحظته. وعلى الرغم من أن كثيرا من هذه الملابس تتطلب رزمة من البطاريات، فإن بعض الشركات تقوم بتجارب على تطبيقات تتناول هواتف ذكية يمكنها بث الطاقة والوصول إلى الإنترنت والشاشات الملحقة بالثياب.
* اختبارات ناجحة «ومثل هذا النوع من المنسوجات لا يزال حتى اليوم قيد التجارب المخبرية، وما من شركة تمكنت من تطوير منتج منها يمكن تسويقه تجاريا على نطاق واسع»، استنادا إلى إليان فيوليت التي اشتركت في تأسيس «يبرغزمو» (الموقع التقني على الإنترنت)، والتي أضافت أن «هنالك الآن شركات تزعم أنها تفكر في وسيلة إنتاجية عملية لإنتاج مثل هذه الملابس على نطاق واسع»، وأشارت إلى أن «وضع المستشعرات في الملابس، بدلا من أرسغة اليد أمر أكثر منطقية وعقلانية، فالملابس بعد ارتدائها شيء يغطي كثيرا من مساحة الجسم». ومثل هذه الأنواع من الأجهزة شرعت تبرز من المختبرات، فشركة «ستزن ساينسيس» التي مركزها ليون بفرنسا، تنتج قمصانا داخلية مزودة بمستشعرات دقيقة ترصد حرارة الجسم، ودقات القلب، وموقع الشخص. وكانت هذه الشركة قد فازت بجائزة أفضل منتج ابتكاري جديد في العام الحالي، خلال المعرض الدولي للإلكترونيات الاستهلاكية الذي أقيم في أميركا. كذلك تصنع شركة «سينسلك» التي مقرها سان فرانسيسكو حمالة (مشد) صدر نسائية ذكية مع مستشعرات لمراقبة اللياقة الجسدية للتي ترتديها. كما قامت وكالة مشاريع الأبحاث الدفاعية المتطورة (داربا) بتمويل عدد من المشاريع المجهزة لإنتاج بزات جنود بكومبيوترات مزروعة داخلها. وكان الباحثون في معهد «إم آي تي» قد طوروا رباطا للذراع باسم «واير آرم»، الذي هو عبارة عن منصة كومبيوترية مثل «آي أو إس»، أو «آندرويد»، لكن مصممة خصيصا للملابس الذكية. ولا تنتهي الإمكانات هنا؛ إذ إن عددا من الجامعات ومختبرات الأبحاث، أجرت تجارب على التقنيات التي توضع على الثياب، من شأنها مساعدة فاقدي النظر على شق طريقهم داخل المدن، كالقفازات التي ترتج لدى حاجة الضرير للانعطاف إلى الشارع الآخر.
ثغرتان خطيرتان تهددان مواقع الإنترنت والتطبيقات في إحدى لغات البرمجةhttps://aawsat.com/%D8%AA%D9%83%D9%86%D9%88%D9%84%D9%88%D8%AC%D9%8A%D8%A7/5332462-%D8%AB%D8%BA%D8%B1%D8%AA%D8%A7%D9%86-%D8%AE%D8%B7%D9%8A%D8%B1%D8%AA%D8%A7%D9%86-%D8%AA%D9%87%D8%AF%D8%AF%D8%A7%D9%86-%D9%85%D9%88%D8%A7%D9%82%D8%B9-%D8%A7%D9%84%D8%A5%D9%86%D8%AA%D8%B1%D9%86%D8%AA-%D9%88%D8%A7%D9%84%D8%AA%D8%B7%D8%A8%D9%8A%D9%82%D8%A7%D8%AA-%D9%81%D9%8A-%D8%A5%D8%AD%D8%AF%D9%89-%D9%84%D8%BA%D8%A7%D8%AA-%D8%A7%D9%84%D8%A8%D8%B1%D9%85%D8%AC%D8%A9
ثغرتان خطيرتان تهددان مواقع الإنترنت والتطبيقات في إحدى لغات البرمجة
ثغرتان في «PHP» قد تسمحان باختراق الخوادم والوصول إلى بيانات حساسة (php)
أطلقت وكالة الأمن القومي الأميركية (NSA) تحذيراً أمنياً عاجلاً بشأن ثغرتين خطيرتين في لغة البرمجة «PHP»، قد تسمحان للمهاجمين بتنفيذ أوامر عن بُعد والسيطرة على خوادم مواقع الإنترنت دون الحاجة إلى تسجيل الدخول أو امتلاك حساب في الخادم.
وجاء التحذير في تاريخ 21 أكتوبر (تشرين الأول) 2026، مع توصية واضحة للمؤسسات وأصحاب المواقع بتثبيت التحديثات الأمنية فوراً، بل وفصل الأنظمة المتأثرة عن الإنترنت مؤقتاً إذا تعذر تحديثها حتى يتم تأمينها بالكامل.
وتحمل الثغرتان الرمزين «CVE-2026-109618» و«CVE-2026-109619» وحصلتا على درجة خطورة تصل إلى 9.2 من 10، وتكمن خطورتهما في وجودهما داخل «PHP» نفسها، وليس في تطبيق أو إضافة معينة تعمل فوقها.
الذكاء الاصطناعي يُسهِم في اكتشاف الثغرتين
اكتشف الثغرتين عدةُ فرق أمنية بشكل مستقل، من بينها شركة «كاليف» وفريق «ويز ريسيرش»، ثم جرى التنسيق مع فريق تطوير «PHP» وشركة «أوبن إيه آي» لمعالجتهما.
وبدأت «كاليف» فحص «PHP» في نهاية يوليو (تموز) 2026، قبل أن تكشف في أغسطس (آب) عن ثغرة تسمح بتنفيذ أوامر عن بُعد. وفي الفترة نفسها، توصلت «أوبن إيه آي» و«ويز» إلى نتائج مرتبطة بالمشكلة وطرق إضافية لاستغلالها.
وكان للذكاء الاصطناعي دور بارز في الاكتشاف، إذ استخدم الباحثون نماذج وأدوات من «أوبن إيه آي» و«غوغل» للمساعدة في تحليل الثغرات واختبار طرق استغلالها والإصلاحات المقترحة.
واللافت أن بعض الأخطاء المسببة لهذه الثغرات كانت موجودة داخل «PHP» منذ أكثر من عشر سنوات، لكن صعوبة استغلالها أخفت خطورتها لفترة طويلة، قبل أن تساعد أدوات الذكاء الاصطناعي الحديثة الباحثين على كشفها بشكل أعمق.
Effective Immediately, all organizations using PHP for their systems are advised to be prepared for an update addressing two critical vulnerabilities. PHP is widely used for web applications. These vulnerabilities often provide a direct path to the server's file system or...
الخطر لا يقتصر على تعطيل الموقع، إذ قد تسمح الثغرات بتنفيذ أوامر على الخادم من دون تسجيل الدخول، ما قد يمنح المهاجم القدرة على الوصول إلى أجزاء حساسة من النظام والسيطرة عليها بحسب إعدادات الخادم والصلاحيات المتاحة.
وفي الاختبارات العملية، نجح الباحثون في تنفيذ هجمات على بيئات تستخدم «WordPress» و«Drupal» و«Joomla» مع التأكيد أن المشكلة ليست موجودة في هذه الأنظمة نفسها، وإنما في «PHP» التي تعمل تحتها. وحتى تطبيق «PHP» بسيط قد يكون معرضاً إذا كان يعمل على إصدار متأثر.
كما أظهر الباحثون إمكانية قراءة بيانات حساسة مباشرة من ذاكرة «PHP»، ومن بينها كلمات المرور والرموز الأمنية ومفاتيح «API» حتى في بعض الحالات التي لا يصل فيها المهاجم إلى مرحلة السيطرة الكاملة على الخادم.
وقد يؤدي الاستغلال الناجح، بحسب طبيعة الموقع وإعدادات الخادم، إلى سرقة البيانات، والعبث بالموقع أو تغيير محتواه، والوصول إلى معلومات المستخدمين، وسرقة مفاتيح الخدمات والرموز الأمنية، أو تنفيذ أوامر داخل الخادم.
وتؤثر المشكلة في عدد من بيئات تشغيل «PHP» الشائعة، من بينها «PHP-FPM» و«php-cgi» و«FrankenPHP» و«LiteSpeed» و«Apache mod_php»، بينما يعتبر فريق «PHP» أن الخطورة أعلى في بيئة «mod_php».
تحديثات أمنية عاجلة
أصدر فريق «PHP» تحديثات أمنية لمعالجة الثغرتين، وتشمل «PHP 8.5.12» و«PHP 8.4.2» و«PHP 8.3.36» و«PHP 8.2.35»، داعياً جميع المستخدمين إلى التحديث فوراً.
وأكد الفريق أن الحل الكامل هو تثبيت التحديث الأمني الجديد، وأن الإجراءات المؤقتة يمكنها تقليل بعض مسارات الهجوم لكنها لا توفر حماية كاملة.
أما الأنظمة التي لا تزال تعمل بإصدار «PHP 8.1» أو أقدم، فلم تعد تحصل على تحديثات أمنية اعتيادية مباشرة من مشروع «PHP»، رغم توفير بعض الإصلاحات المحدودة للإصدارات القديمة ومواصلة بعض مزودي أنظمة التشغيل والدعم طويل الأجل تقديم تحديثاتهم الخاصة.
ولا تعني حماية الموقع في هذه الحالة مجرد تحديث «ووردبريس» أو القوالب والإضافات؛ لأن أصل المشكلة موجود داخل «PHP» نفسها. لذلك يحتاج أصحاب المواقع إلى التأكد من إصدار «PHP» المستخدم على الخادم، سواء من خلال لوحة الاستضافة أو عبر شركة الاستضافة ومسؤول النظام.
تطبيق يختصر تحويل وتعديل الملفات إلى خطوات بسيطةhttps://aawsat.com/%D8%AA%D9%83%D9%86%D9%88%D9%84%D9%88%D8%AC%D9%8A%D8%A7/5332435-%D8%AA%D8%B7%D8%A8%D9%8A%D9%82-%D9%8A%D8%AE%D8%AA%D8%B5%D8%B1-%D8%AA%D8%AD%D9%88%D9%8A%D9%84-%D9%88%D8%AA%D8%B9%D8%AF%D9%8A%D9%84-%D8%A7%D9%84%D9%85%D9%84%D9%81%D8%A7%D8%AA-%D8%A5%D9%84%D9%89-%D8%AE%D8%B7%D9%88%D8%A7%D8%AA-%D8%A8%D8%B3%D9%8A%D8%B7%D8%A9
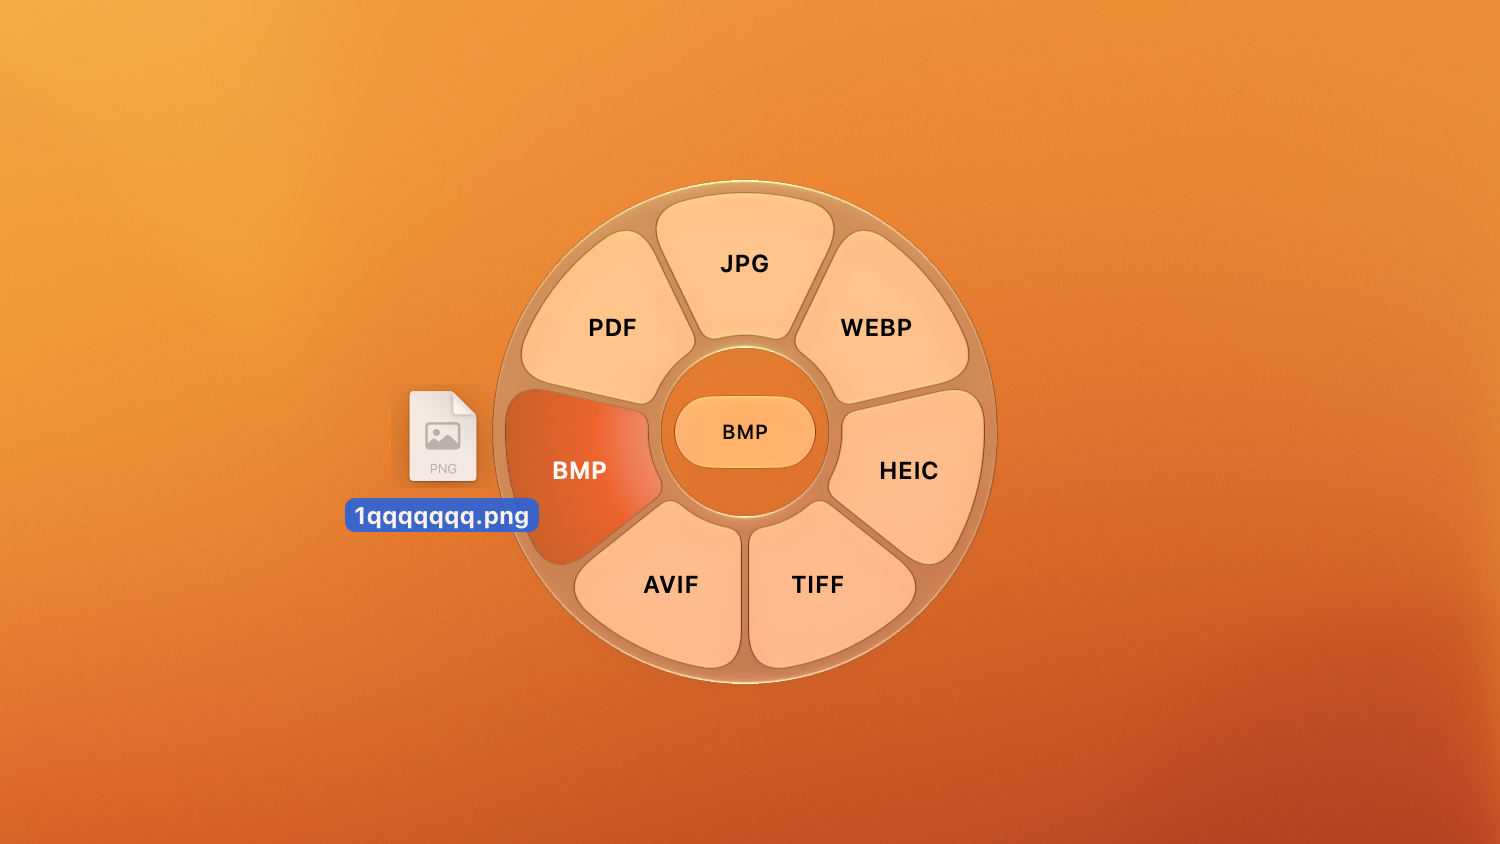
يقدم تطبيق «Tangerine» على أجهزة «ماك» العاملة بنظام «macOS» مفهوماً مختلفاً للتعامل مع الملفات، إذ ينقل أدوات التحويل والتعديل إلى مؤشر المستخدم مباشرة، بما يسمح بتحويل الصور والفيديو والمستندات أو إجراء تعديلات عليها أثناء سحب الملف، من دون الحاجة إلى فتح برنامج منفصل أو رفعه إلى أحد مواقع التحويل عبر الإنترنت.
وتقوم فكرة التطبيق على اختصار سلسلة من الخطوات المعتادة. فبدلاً من فتح برنامج، ثم استيراد الملف، واختيار الصيغة المطلوبة وتصديره من جديد، يكفي سحب الملف والضغط على أحد أزرار لوحة المفاتيح لإظهار الأدوات المناسبة حول المؤشر، ثم اختيار الأداة المطلوبة مباشرة.
ثلاثة أزرار تفتح أدوات التطبيق
عند سحب الملف والضغط على زر «Shift» في لوحة المفاتيح، تظهر قائمة بالصيغ التي يمكن التحويل إليها، بينما يفتح زر «Command» أدوات التعديل المتوافقة مع نوع الملف.
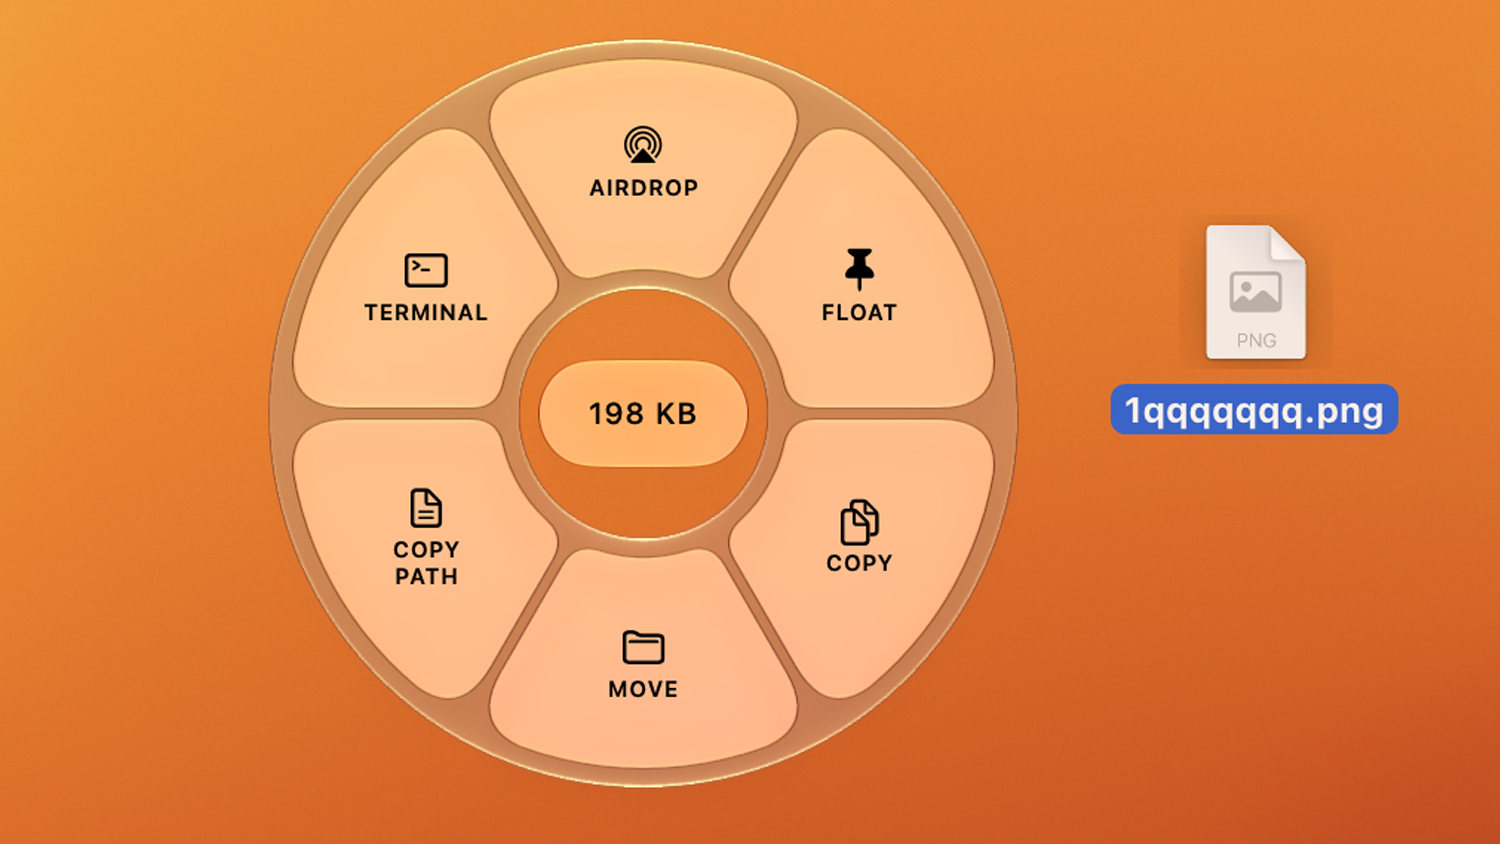
أما زر «Control» فيوفر إجراءات مرتبطة بإدارة الملفات، من بينها الإرسال عبر خاصية «AirDrop»، ونسخ الملف أو نقله، ونسخ مساره، وفتح موقعه عبر «Terminal»، إضافة إلى ميزة «Float» التي تتيح الاحتفاظ بالملف في مساحة عائمة مؤقتة على الشاشة.
أدوات سريعة لتحويل الصور والفيديو والصوت والمستندات
تحويل بين 275 صيغة ومساراً
يوفر التطبيق 275 خياراً للتحويل بين أنواع مختلفة من الملفات، تشمل الصور والفيديو والصوت وملفات PDF والمستندات والعروض التقديمية وجداول البيانات والترجمات والملفات المضغوطة.
ويدعم في الصور صيغاً مثل JPG وPNG وWebP وHEIC وTIFF وAVIF، بينما تشمل صيغ الفيديو MP4 وMOV وMKV وWebM وAVI، إلى جانب عدد من صيغ الصوت والمستندات.
كما يمكن تحويل ملفات PDF إلى صيغ من بينها Word وPowerPoint وExcel وJPG وPNG وEPUB والنصوص.
أكثر من 26 أداة إضافية
ولا تقتصر وظيفة التطبيق على تغيير الصيغ، إذ يضم 26 أداة متقدمة لمعالجة الملفات، تشمل ضغط الصور والملفات، وتعديل البيانات الوصفية، وقص الصور وتحسينها وإضافة الشروحات إليها، وإنشاء الصور المجمعة وحجب الوجوه أو النصوص الحساسة.
وبالنسبة إلى الفيديو، يتيح التطبيق القص وتغيير الأبعاد والسرعة ودمج المقاطع وتقسيمها واستخراج إطارات ثابتة منها، إضافة إلى حجب أجزاء حساسة داخل الفيديو.
ويضم كذلك أدوات لمعالجة الصوت، من بينها ضبط مستوى الصوت وقص التسجيلات وتحويل القنوات الصوتية وحجب أجزاء منها، إلى جانب أدوات لدمج ملفات PDF وإعادة ترتيب صفحاتها.
ميزة «Float» تضع الملفات في رف عائم بجوار أدوات التعديل
معالجة محلية تحافظ على الخصوصية
وتبرز الخصوصية بوصفها إحدى النقاط الرئيسية في «Tangerine»، إذ تتم عمليات التحويل والتعديل محلياً على الجهاز من دون رفع الملفات إلى خوادم خارجية، مع إنشاء نسخة جديدة بعد المعالجة والإبقاء على الملف الأصلي دون تغيير.
ويعمل التطبيق على أجهزة «ماك» بسعر 29.99 دولار أميركي بعملية شراء لمرة واحدة، مع تجربة مجانية محدودة تتيح تنفيذ ما يصل إلى 20 عملية تحويل قبل الشراء.
وبذلك يقدم «Tangerine» فكرة بسيطة وعملية لاختصار خطوات التعامل مع الملفات وتحويلها وتعديلها مباشرة من مكانها، مع الحفاظ على الخصوصية وتقليل الاعتماد على البرامج والخدمات الخارجية.
ثغرة أمنية في ماسحات «الباركود» تفتح مسار هجوم يهدد تشغيل المستودعات
كشف باحثو «كاسبرسكي» أن غياب المصادقة في بعض ماسحات «الباركود» قد يوفر نقطة دخول إلى شبكة المستودع (أدوبي)
قد لا يحتاج المهاجم، في سيناريو كشفه باحثون في شركة «كاسبرسكي»، إلى استهداف الخادم الرئيسي أو اختراق منصة سحابية معقدة لبدء هجوم على مستودع متصل. فقد تكون نقطة البداية ماسح «باركود» لاسلكياً يمر يومياً بين أيدي العاملين لمسح الرموز على الصناديق والبضائع.
المفارقة أن الماسح ليس الهدف الحقيقي. ففي السيناريو الذي عرضه باحثو الشركة خلال مؤتمر «Security Analyst Summit 2026» في بالي، والذي حضرته «الشرق الأوسط»، تكمن أهميته في كونه جسراً أولياً إلى حاسوب داخل بيئة المستودع، ومنه إلى أنظمة أكثر حساسية، أبرزها (نظام إدارة المستودع) «WMS» الذي يحدد مواقع البضائع ومسار حركتها داخل المنشأة.
وأظهرت مراجعة أمنية أجرتها «Kaspersky Security Services» لنظام رقمي خاص بالمستودعات وجود مسار هجوم في نموذج واسع الاستخدام من ماسحات «الباركود»، يرتبط بعدم وجود آلية مصادقة بين الماسح المحمول ومحطته الأساسية. ووفق الشركة، يمكن لمهاجم داخل نطاق الاتصال اللاسلكي، وفي ظروف محددة، إرسال إدخالات تحاكي ضغطات لوحة المفاتيح إلى الحاسوب المتصل بالمحطة، بما قد يسمح بتنفيذ أوامر غير مصرح بها. وتقول «كاسبرسكي» إنها لاحظت النمط نفسه في أجهزة من أكثر من مورّد.
يوضح حيدر كبيبو، اختصاصي أمن التطبيقات في «Kaspersky Security Services»، خلال مقابلة مع «الشرق الأوسط» في بالي، أن الأجهزة المستخدمة في البيئات الصناعية والتشغيلية تُصمم أحياناً مع أولوية واضحة لأداء وظيفتها اليومية، بينما لا يحظى الأمن بالمستوى نفسه من الاهتمام منذ مرحلة التصميم.
ويقول إن فريقه لم يتفاجأ تماماً بالعثور على ضعف من هذا النوع، لأنه يجري تقييمات أمنية على عدد كبير من الأجهزة المستخدمة في بيئات أنظمة التحكم الصناعي. لكن غياب المصادقة دفع الباحثين إلى اختبار كيفية استغلال هذا الضعف ضمن مسار هجوم يمكن أن يمنح المهاجم موطئ قدم أولياً داخل المستودع.
عشرون متراً... لكن بشروط
يشدد الباحث على أن تحويل السيناريو التجريبي إلى هجوم حقيقي خارج المختبر ليس عملية تلقائية أو سهلة بالضرورة. ويشرح أن المهاجم، في السيناريو الذي اختبره الفريق، يحتاج إلى الاقتراب إلى نحو 20 متراً من ماسح «الباركود»، إضافة إلى الحصول على عنوان «بلوتوث» الخاص بالجهاز أو المحطة، وهو ما يقول إنه يمكن الحصول عليه بطرق مختلفة.
لكن وجود المهاجم على هذه المسافة لا يعني بالضرورة تسلل شخص غريب إلى المنشأة. فبحسب نموذج الهجوم الذي اختبره الفريق، يمكن أن يكون الشخص موجوداً أصلاً في محيط المستودع ويتمتع بوصول محدود إليه، مثل سائق يدخل إلى جزء من الموقع، أو موظف داخلي في حال إساءة استخدام صلاحياته.
وبذلك تتحول المسألة من مجرد حماية حدود المستودع إلى سؤال أوسع يتعلق بما يستطيع شخص موجود بالفعل في محيط العمل الوصول إليه من خلال جهاز يُنظر إليه عادة باعتباره منخفض المخاطر.
لا تقتصر المخاطر على ماسحات «الباركود» بل قد تشمل أجهزة البيانات المحمولة والطابعات الحرارية أيضاً (أدوبي)
كيف يحدث الهجوم؟
في السيناريو الذي عرضته «كاسبرسكي»، يتصل ماسح «الباركود» المحمول بمحطة أساسية، بينما تتصل هذه المحطة بحاسوب أو نظام أعمال يستخدمه الموظفون. وتذكر الشركة أن غياب المصادقة بين الماسح والمحطة الأساسية يمكن أن يسمح لمهاجم قريب بإنشاء اتصال عبر «بلوتوث»، ثم إرسال حمولة تحاكي ضغطات لوحة المفاتيح. وتقوم المحطة بعد ذلك بتمرير هذه الإدخالات إلى الحاسوب المتصل بها كما لو كانت أوامر شرعية صادرة من المستخدم، ما قد يسمح، وفق ظروف البيئة وإعداداتها، بتنفيذ أوامر على الجهاز من دون تفاعل مباشر من الموظف. ومن هنا تبدأ أهمية المسار الذي يلي عملية الاختراق الأولى، وليس الماسح نفسه.
الهدف الأكثر حساسية
بحسب سيرغي سيدوروف، رئيس خدمات الأمن الصناعي في الشركة، تكمن الحساسية الأكبر في احتمال الانتقال من نقطة الدخول الأولى إلى نظام إدارة المستودع «WMS»، وهو النظام الذي تعتمد عليه العمليات اليومية لمعرفة مواقع البضائع، وأماكن تخزينها، والمسارات التي يجب أن تسلكها داخل المنشأة.
ويوضح خلال حديثه مع «الشرق الأوسط» أن استهداف ذراع روبوتية أو آلة فرز قد يبطئ جزءاً من العمل، لكن تعطيل نظام إدارة المستودع يمكن أن يؤدي إلى نتيجة أوسع بكثير، لأنه قد يوقف العملية برمتها.
فإذا توقف «WMS»، قد لا يعرف الموظفون أين ينبغي نقل البضائع، أو أين يجب وضعها، أو ما الخطوة التالية في حركة المخزون، لأن هذه المعلومات تدار من خلال النظام.
وتزداد حساسية هذه النقطة لأن ماسحات «الباركود» وأجهزة البيانات المحمولة تحتاج في الأساس إلى الاتصال بنظام إدارة المستودع كي تؤدي وظائفها. ولذلك لا يمكن ببساطة فصلها عنه بصورة كاملة.
ويشير سيدوروف إلى أن حصول المهاجم على الوصول إلى الجهاز المضيف المرتبط بالماسح أو إلى محطة بيانات محمولة قد يمنحه وصولاً شبكياً إلى «WMS» في البيئات التي تعتمد هذا النوع من الاتصال.
وبذلك لا تصبح المشكلة مجرد اختراق ماسح «باركود»، بل احتمال أن يقود جهاز بسيط إلى النظام المركزي الذي تعتمد عليه حركة المستودع من بدايتها إلى نهايتها.
سيرغي سيدوروف رئيس خدمات الأمن الصناعي في «كاسبرسكي» (الشرق الأوسط)
المشكلة قد تتجاوز مورّداً واحداً
تقول «كاسبرسكي» إن الباحثين لاحظوا نمطاً مشابهاً في أجهزة من أكثر من مورّد، ما يطرح سؤالاً حول ما إذا كانت المشكلة تتجاوز منتجاً واحداً. ويميز سيدوروف بين مستويين؛ الأول يتعلق بكيفية تطبيق الاتصال، خصوصاً «بلوتوث»، في بعض ماسحات «الباركود» وغياب ضوابط المصادقة المناسبة، بينما يرتبط المستوى الثاني بتصميم شبكة المستودع نفسها. فكلما كانت الأجهزة الطرفية والأنظمة الحساسة قادرة على التواصل فيما بينها بصورة أوسع مما تتطلبه العمليات، ازدادت الخيارات المتاحة أمام مهاجم تمكن من الحصول على نقطة الدخول الأولى. ومن هنا تبرز أهمية تقسيم الشبكة بحيث تُسمح فقط بالاتصالات الضرورية للعمل، بدلاً من عزل شامل قد يمنع الأجهزة من أداء وظائفها الأساسية.
أجهزة أخرى تحت الخطر
لا تقتصر المسألة على ماسحات «الباركود». يلفت سيدوروف إلى أجهزة البيانات المحمولة التي يستخدمها العاملون داخل المستودعات لمسح البضائع وتسجيل مواقعها وإرسال هذه المعلومات إلى نظام الإدارة. وهذه الأجهزة تعمل عملياً كحواسيب صغيرة، مما يجعل السيطرة عليها قادرة على توفير نقطة انطلاق أخرى إلى البيئة الداخلية. ويقول إن مهاجماً يسيطر على أحد هذه الأجهزة، أو شخصاً ينتحل دور عامل في المستودع ويتمكن من استخدامه، قد يحصل على مستوى من الوصول يتيح له محاولة الانتقال إلى أنظمة أخرى.
كما بحث الفريق سيناريوهات مرتبطة بالطابعات الحرارية، حيث يمكن أن تتيح مشكلات في الإعداد أو الاتصال عبر «بلوتوث» نقطة دخول إضافية، يمكن بعدها محاولة توسيع الهجوم داخل بيئة المستودع.
وهذا يوسع نطاق القضية من ثغرة مرتبطة بجهاز واحد إلى سؤال أوسع حول مستوى الحماية في الأجهزة التشغيلية التي تبدو محدودة الوظيفة، لكنها تتمتع باتصالات داخلية تسمح لها بالتفاعل مع أنظمة أكثر أهمية.
توصي «كاسبرسكي» بمحاكاة مسار المهاجم داخل المنشأة لتحديد نقاط الضعف وترتيبها بحسب الأولوية (أدوبي)
ضوابط حماية الأجهزة
عندما سُئل سيدوروف عما إذا كانت المستودعات تضيف الأجهزة المتصلة بوتيرة أسرع من تطبيق وسائل الحماية، قال إن ذلك يحدث بالفعل في بعض الحالات. ويرى أن جزءاً من المشكلة يبدأ لدى بعض الشركات المصنعة التي لا تتبع بصورة كافية ممارسات دورة حياة تطوير آمنة، بينما يظهر جزء آخر لدى الجهات المشغلة عندما لا تكون هناك ضوابط واضحة لتأمين المعدات التشغيلية وإدارة التحديثات وضبط إعدادات الأجهزة.
وتزداد المهمة صعوبة عندما يضم المستودع آلاف الأجهزة المتصلة، إذ يصبح من الصعب التعامل أمنياً مع كل جهاز بصورة منفردة. ويضرب سيدوروف مثالاً بالحاجة إلى منع الاتصال المباشر بين ماسحات «الباركود» والأذرع الروبوتية إذا لم تكن هناك ضرورة تشغيلية لذلك، وكذلك الحد من الاتصالات بين فئات مختلفة من الأنظمة الآلية. الفكرة ليست في قطع الاتصال الذي تحتاجه المنشأة كي تعمل، بل في تقليص مساحة الحركة التي يمكن أن يستفيد منها المهاجم بعد الحصول على موطئ قدم أولي.
تأثيرات الهجوم
لا يرى سيدوروف أن النتيجة الأخطر لهجوم على مستودع تقتصر على إصابة جهاز أو فقدان بعض البيانات. فإذا وصل الهجوم إلى الأنظمة التي تعتمد عليها العمليات، يمكن أن يؤدي إلى توقف التشغيل، وبالتالي خسائر مالية وتأخير وصول الطلبات إلى العملاء.
ويميز هنا بين المستودعات وقطاعات صناعية أخرى مثل النفط والغاز، حيث قد تتجاوز آثار هجوم على الأنظمة التشغيلية الخسائر الاقتصادية لتصل إلى جوانب تتعلق بالسلامة البشرية أو البيئة.
أما في المستودعات، فإن الأثر الأكثر مباشرة يتمثل في تعطل العمليات وانقطاع حركة البضائع. ويكتسب ذلك أهمية إضافية مع الحجم المتزايد للتجارة الإلكترونية. وتقول «كاسبرسكي» إن مبيعات التجارة الإلكترونية عالمياً قاربت الضعف منذ 2019 لتتجاوز 6 تريليونات دولار، وهو رقم تستخدمه الشركة للإشارة إلى حجم النشاط الاقتصادي الذي أصبحت البنى اللوجستية الرقمية مسؤولة عن دعمه.
يمكن أن يبدأ الهجوم من جهاز بسيط ثم يمتد إلى أنظمة أكثر حساسية داخل البيئة التشغيلية (أدوبي)
ماذا يجب أن يُفحص أولاً؟
بالنسبة إلى شركة لوجستية تريد معرفة ما إذا كانت أجهزتها تخلق مساراً مماثلاً للهجوم، لا يرى سيدوروف أن البداية تكون بفحص ماسح بعينه أو بشراء منتج أمني محدد.
ويقول إن الخطوة الأولى هي إجراء تمرين عملي يرسم المسار الذي يمكن لمهاجم حقيقي اتباعه داخل المنشأة: من أين يستطيع الدخول؟ وإلى أي جهاز يمكنه الوصول؟ وما الأنظمة التي يمكن لذلك الجهاز التواصل معها؟ وهل يستطيع الانتقال منها إلى أنظمة أكثر حساسية؟
بعد ذلك، يمكن إنشاء خريطة لترتيب نقاط الضعف بحسب الأولوية، ثم تطبيق الإجراءات المناسبة، من تحديث الأنظمة وتقسيم الشبكات إلى ضبط إعدادات الشبكة والتطبيق وإضافة آليات للرصد والمنع.
ويشدد الباحثون كذلك على أهمية وجود آلية واضحة لإدارة التحديثات وتطبيق التصحيحات الأمنية عندما يصدرها المصنعون، بدلاً من ترك أعداد كبيرة من الأجهزة تعمل بإصدارات قديمة. كما ينبغي، وفق الباحثين، ألا تفترض اختبارات مسارات الهجوم دائماً وجود مهاجم مجهول من الخارج، بل أن تشمل أيضاً شخصاً يمتلك بالفعل مستوى من الوصول المشروع إلى الموقع أو الأنظمة.
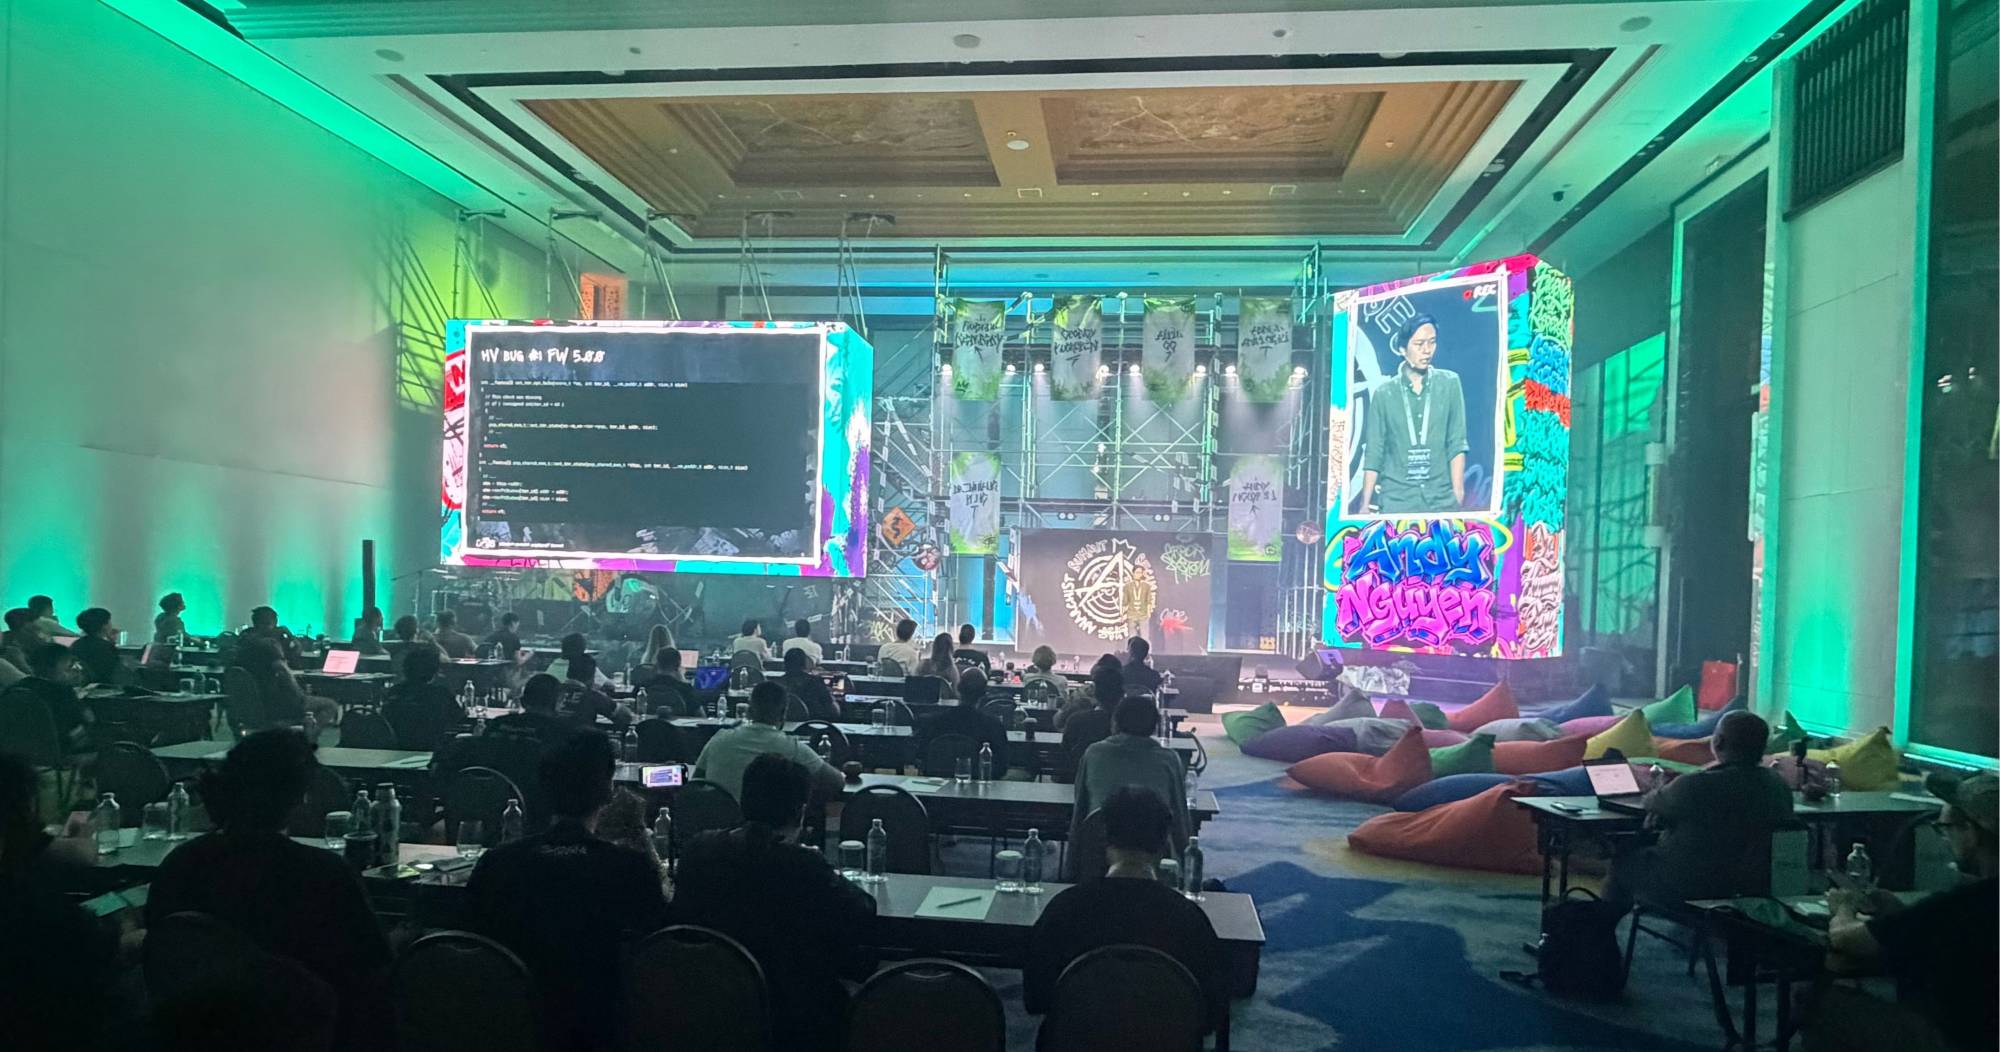
من مؤتمر «Security Analyst Summit 2026» الذي تعقده «كاسبرسكي» في بالي في دورته الثامنة عشرة (الشرق الأوسط)
من مؤتمر «SAS» في بالي
قُدمت نتائج البحث خلال مؤتمر «Security Analyst Summit 2026» المنعقد في بالي بين 20 و23 أكتوبر (تشرين الأول)، في دورته الثامنة عشرة.
ويجمع المؤتمر مئات الباحثين في الأمن السيبراني وممثلين عن جهات إنفاذ القانون وفرق الاستجابة للطوارئ الحاسوبية «CERTs» ومسؤولين من قطاعات متعددة، بينما يناقش برنامجه هذا العام موضوعات تشمل الذكاء الاصطناعي، والهجمات المتقدمة، والبرمجيات الخبيثة، والثغرات واستخبارات التهديدات.
ومن بين الجلسات التي حضرتها «الشرق الأوسط» في المؤتمر، عرض لفريق البحث والتحليل العالمي «GReAT» في «كاسبرسكي» حول «Operation FlashHole»، وهي حملة تجسس إلكتروني نسبتها الشركة إلى مجموعة «Lazarus».
وقالت «كاسبرسكي» إن الحملة نشطة منذ يوليو (تموز) 2025 على الأقل، وأثرت في ثلاث مؤسسات على الأقل في كوريا الجنوبية تعمل في قطاعات البناء والبرمجيات وتصنيع معدات الاتصالات السلكية.
واستخدم المهاجمون، وفق البحث، رسائل تصيد موجهة وبرمجيات مشروعة ضمن سلسلة الهجوم، إلى جانب أدوات خبيثة محدثة وأخرى لم تكن موثقة سابقاً. كما عثر الباحثون على صورة مولدة بالذكاء الاصطناعي لشخصية وظيفية وهمية ضمن مواقع استُخدمت كطُعم للضحايا.
ومن أبرز تفاصيل العرض استخدام نسخة محدثة من إحدى أدوات المجموعة تشفيراً ما بعد كمي لحماية اتصالات البرمجيات الخبيثة، بينما قالت «كاسبرسكي» إن الأدلة التي جمعتها ترجع استخدام المجموعة لهذا النوع من التشفير إلى سبتمبر (أيلول) 2024 على الأقل.