انهيار خطة زوكربيرغ لتسريح موظفي «ميتا» من أجل الذكاء الاصطناعي

عملاق شركات وسائل التواصل الاجتماعي درست خفضاً بنسبة 60 % على مرحلتين

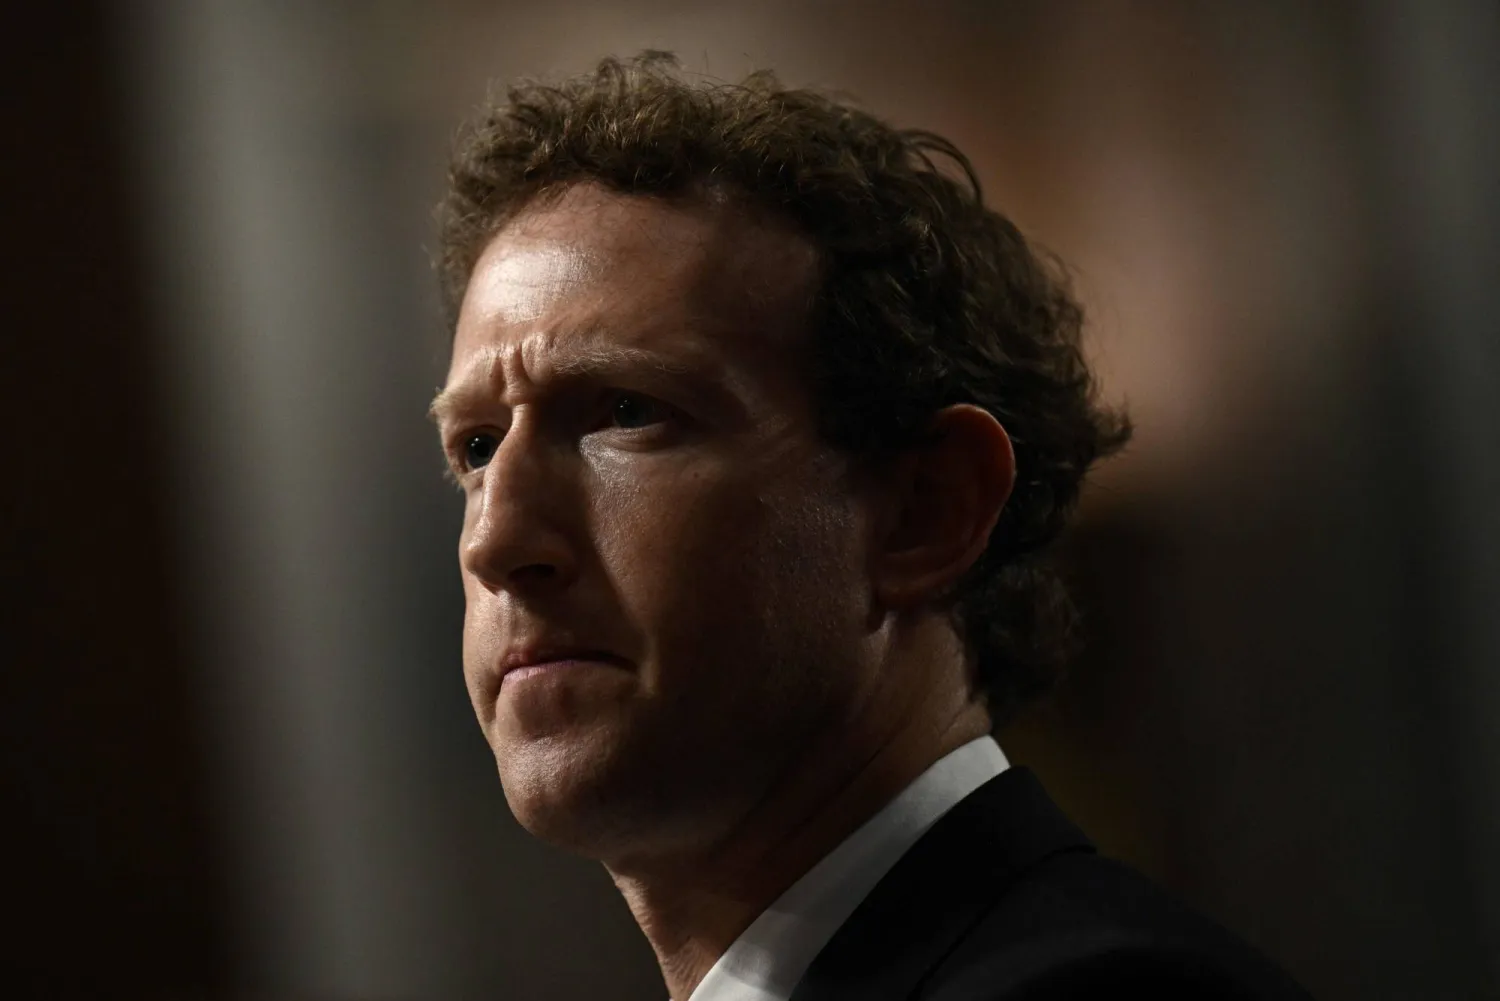
مارك زوكربيرغ الرئيس التنفيذي لشركة "ميتا" (أ.ف.ب)
TT

انهيار خطة زوكربيرغ لتسريح موظفي «ميتا» من أجل الذكاء الاصطناعي

مارك زوكربيرغ الرئيس التنفيذي لشركة "ميتا" (أ.ف.ب)

في يناير (كانون الثاني) التقى مارك زوكربيرغ الرئيس التنفيذي لشركة «ميتا» وكبار مساعديه في تجمع القيادة السنوي بمقر إقامته في هاواي، وهناك وضعوا خطة لتغيير جذري، وإعادة تصور طبيعة العمل في عملاق وسائل التواصل الاجتماعي في عصر الذكاء الاصطناعي.

وفق وكالة «رويترز» للأنباء، تصورت خطة «التحول المؤسسي» مستقبلاً «يعتمد في الأساس على الذكاء الاصطناعي» للشركة المالكة لـ«فيسبوك»، و«إنستغرام». وسيتولى الذكاء الاصطناعي جزءاً كبيراً من العمل اليومي الذي يؤديه آلاف الموظفين. ويشرف على العمال الافتراضيين داخل «ميتا» كوادر أصغر عدداً من الموظفين «ذوي الكفاءات العالية»، بحسب وثيقة تخطيط داخلية اطلعت عليها «رويترز»، وثلاثة مصادر على دراية بالمشروع.

وقال مصدران منهم إن المديرين التنفيذيين بحثوا، في تدريبات استشراف السيناريوهات المستقبلية، خفض حجم العديد من فرق العمل في «ميتا» بأكملها بنسبة تصل إلى 60 في المائة. وسيُعرض على بعض الموظفين وظائف في وحدات جديدة، بينما سيتم تسريح آخرين في إطار عملية تقليص توقع أحد المسؤولين التنفيذيين في قسم الموارد البشرية أن تكون بحجم أو أكبر من عمليات تسريح أجرتها الشركة قبل ثلاثة أعوام بنسبة 25 في المائة تقريباً، بحسب وثيقة داخلية أخرى.

وأظهرت وثائق تخطيط داخلية اطلعت عليها «رويترز» أن عملية إعادة الهيكلة على «موجتين»، وكان من شأنها أن تبدأ بالأولى في مايو (أيار)، تليها عملية إعادة هيكلة أخرى في نوفمبر (تشرين الثاني). ومن المفترض أن تُستكمل عمليات التسريح بإغلاق الوظائف الشاغرة، وتسريح الموظفين الذين تعتقد «ميتا» أن أداءهم ضعيف.

تمرد صريح

ولم يسبق أن تم الكشف عن هذه التفاصيل وغيرها في الخطة، بما في ذلك حجم عملية إعادة الهيكلة.

ولم يسبق أن تم الكشف عن هذه التفاصيل وغيرها في الخطة، بما في ذلك حجم عملية إعادة الهيكلة.

لكن في ليلة 19 مايو، قبل ساعات قليلة من موجة التسريح الأولى، تراجع زوكربيرغ. وسرحت «ميتا» 10 في المائة من موظفيها في اليوم التالي، ولكنها ألغت خطط التسريح المقررة في نوفمبر، بحسب وثيقة داخلية اطلعت عليها «رويترز».

في هذا التوقيت كان موظفو «ميتا» في حالة تمرد صريح، مقتنعين بأن التخلص منهم هو من بين أهداف مبادرات التحول نحو الذكاء الاصطناعي التي تنفذها الشركة. كما أن البيانات الداخلية كانت تشير إلى أن تقنية «الوكيل» الذكي المستقل، التي تشكل جوهر الاستراتيجية، تفشل في تحقيق مكاسب الإنتاجية المأمولة. وكان بعض المستثمرين يتساءلون عما حققته «ميتا» مقابل إنفاقها الهائل على الذكاء الاصطناعي.

يكشف هذا التقرير الخاص لأول مرة عن الوتيرة السريعة لعمليات التسريح التي كانت «ميتا» تدرسها، والأفكار الكامنة وراء تلك الخطط، وكيف انهارت سريعاً. واستناداً إلى عشرات الوثائق الداخلية، والمنشورات، والتسجيلات التي راجعتها «رويترز»، بالإضافة إلى محادثات مع ما يربو على 20 شخصاً على دراية بآليات العمل الداخلية في «ميتا»، يوضح التقرير كيف حاولت شركة التواصل الاجتماعي العملاقة أن تضع نفسها في طليعة عملية إصلاح شاملة لمكان العمل مدفوعة بالذكاء الاصطناعي، لتتعثر في التنفيذ في نهاية المطاف.

سيناريوهات أكثر حدة

رداً على هذا التقرير، أكدت «ميتا» وجود مشروع «التحول المؤسسي» الذي وصفته بأنه مشروع مدته عام واحد يركز على خفض التكاليف، وإعادة تصميم هياكل فرق العمل، وتحويل الموظفين إلى مجالات ذات أولوية جديدة، مثل إنتاج بيانات التدريب لنماذج الذكاء الاصطناعي الخاصة بها.

وأقرت الشركة بأن الخطة كان من المقرر تنفيذها على مرحلتين، وأن السيناريوهات الأكثر حدة تضمنت تقليص حجم بعض فرق عمل «ميتا» بنسبة تصل إلى 60 في المائة. لكنها رفضت تحديد الوحدات المعنية، وقالت إن عدداً من الوحدات الرئيسة ليس جزءاً من الخطة.

وقالت «ميتا» إن السيناريوهات شملت كلاً من التسريح، وإعادة توزيع الموظفين، وإن الشركة لم تكن تنوي في أي وقت من الأوقات تسريح 60 في المائة من إجمالي قوتها العاملة. وأوضحت أن قيادات الشركة ألغت خطط الموجة الثانية قبل تحديد العدد الإجمالي للأشخاص الذين سيخسرون وظائفهم.

وقالت «ميتا» في بيان: «في إطار عملية إعادة هيكلة شركتنا في وقت سابق من هذا العام، طلبنا من بعض الفرق إجراء تدريب لتخطيط السيناريوهات يبحث في التأثير المحتمل لإعادة توزيع الموظفين، وإغلاق الوظائف الشاغرة، وخفض العمالة... أدى ذلك في نهاية المطاف إلى نقل آلاف الموظفين لتولي أعمال ذات أولوية في عدة فرق أنشئت حديثاً، وفقاً لما أعلن عنه. وفي النهاية لم نمضِ في تنفيذ كل سيناريو من سيناريوهات تدريب التخطيط. ولم يُفترض أبداً أننا سنفعل ذلك».

ولم تتمكن «رويترز» من تحديد السبب الدقيق الذي دفع زوكربيرغ إلى تغيير مساره، أو ما هي الخطط الحالية لعملاق شركات وسائل التواصل الاجتماعي لمواصلة إعادة هيكلة قوتها العاملة. وامتنعت «ميتا» عن إتاحة تعليق من زوكربيرغ.
مقالات ذات صلة

الملاحقات القانونية ضد «ميتا» تثير مخاوف ناشرين

إعلام الملاحقات القانونية ضد «ميتا» تثير مخاوف ناشرين

الملاحقات القانونية ضد «ميتا» تثير مخاوف ناشرين

بين الحين والآخر تتجدّد مخاوف ناشرين بشأن شروط تفرضها شركة «ميتا» الأميركية العملاقة على تداول المحتوى

فتحية الدخاخني (القاهرة)
أميركا اللاتينية المرشح الرئاسي البرازيلي المهزوم فلافيو بولسونارو (أ.ف.ب) p-circle

فلافيو بولسونارو يغادر لأميركا بعد خسارة انتخابات رئاسة البرازيل

كشف مصدران أن السيناتور البرازيلي فلافيو بولسونارو غادر البلاد متجهاً إلى الولايات المتحدة، وذلك عقب خسارته في الانتخابات الرئاسية التي جرت، ​يوم الأحد.

«الشرق الأوسط» (برازيليا)
إعلام شعار «ميتا» (رويترز)

مخاوف حيال تعديل شروط استخدام الحسابات على «فيسبوك» و«إنستغرام»

أجرت شركة «ميتا» تعديلاً على شروط الاستخدام قد يمنحها صلاحيات واسعة للوصول إلى محتوى المواقع الإخبارية ونسخه وإعادة استخدامه

إيمان مبروك (القاهرة)
الولايات المتحدة​ شعار شركة «ميتا» في بروكسل ببلجيكا (رويترز - أرشيفية)

تغريم شركة «ميتا» 25 مليار دولار لانتهاك قانون ولاية نيو مكسيكو الأميركية

أمر أحد القضاة في ولاية نيو مكسيكو الأميركية شركة التكنولوجيا العملاقة «ميتا» مالكة منصة التواصل «فيسبوك» بدفع 25 مليار دولار لانتهاكها قانون نيو مكسيكو.

«الشرق الأوسط» (واشنطن)
خاص ترى «ميتا» أن الاحتيال أصبح عابراً للمنصات ما يجعل التعاون بين المنصات والبنوك والجهات الحكومية ضرورياً (أدوبي)

خاص «ميتا» لـ«الشرق الأوسط»: الاحتيال الرقمي يعبر المنصات ويتطلب تعاوناً أوسع لمواجهته

تواجه «ميتا» احتيالاً رقمياً عابراً للمنصات عبر الرصد التقني والتحقق من المعلنين والتوعية بالتعاون مع جهات سعودية وشركاء عالميين.

نسيم رمضان (لندن)

جيش إلكتروني عابر للحدود... ما سر قوة قراصنة كوريا الشمالية؟

خبراء يشيرون إلى أن نهج كوريا الشمالية في شن الهجمات الإلكترونية شهد تحولاً جذرياً خلال العقد الماضي (رويترز)
TT

جيش إلكتروني عابر للحدود... ما سر قوة قراصنة كوريا الشمالية؟

خبراء يشيرون إلى أن نهج كوريا الشمالية في شن الهجمات الإلكترونية شهد تحولاً جذرياً خلال العقد الماضي (رويترز)

خلصت ثلاث شركات متخصصة في تحليل بيانات سلاسل الكتل (البلوك تشين) إلى أن عملية الاختراق الأخيرة التي استهدفت منصة «باينانس» كانت من تنفيذ قراصنة مدعومين من الدولة الكورية الشمالية، في وقت لا تزال فيه التحقيقات الرسمية في الحادثة جارية، وفقاً لصحيفة «إندبندنت».

وشهد يوم الخميس سرقة ما لا يقل عن ملياري دولار أميركي من محافظ منصة «باينانس»، في عملية يُعتقد أنها أكبر هجوم إلكتروني يستهدف منصة لتداول العملات الرقمية في العالم.

ورغم أن منصة «باينانس» والجهات الحكومية لم تستكملا تحقيقاتهما بعد، فإن ثلاث جهات متخصصة في أمن سلاسل الكتل، هي «تي آر إم لابس» (TRM Labs) و«تشيناليسيس» (Chainalysis) و«زاك إكس بي تي» (ZachXBT)، أشارت إلى تورط قراصنة مرتبطين ببيونغ يانغ في تنفيذ الهجوم.

وكشفت التحقيقات الأولية أن أحد المخترقين تمكن من إجراء معاملات غير مصرح بها، بعدما وصل إلى حاسوب محمول تعرض للاختراق، ويعود إلى أحد مهندسي منصة «باينانس» (Binance).

وتأتي هذه الحادثة بعد عملية اختراق استهدفت منصة «باي بيت» (Bybit) عام 2025، وتمكن خلالها قراصنة من كوريا الشمالية من سرقة مبلغ قياسي بلغ 1.5 مليار دولار.

ويرى خبراء أن أحد أبرز أسباب نجاح كوريا الشمالية في تنفيذ هجماتها السيبرانية يتمثل في اعتماد بيونغ يانغ، إلى حد كبير، على عناصر تعمل من خارج البلاد.

وذكرت شركة «تي آر إم لابس» في تقرير أصدرته يوم الجمعة أنه يمكن القول «بدرجة عالية من الثقة» إن الهجوم الأخير على منصة «باينانس» نفذته وحدة القرصنة الكورية الشمالية «تريدر ترايتر» (TraderTraitor)، المرتبطة بمجموعة «لازاروس» (Lazarus Group) المعروفة بهجماتها الإلكترونية.

وأوضحت الشركة أن تقييمها يستند إلى «معلومات استخباراتية قوية»، تشمل بيانات مستمدة من المعاملات المسجلة على سلاسل الكتل (On-chain)، إلى جانب معلومات من مصادر خارج هذه السلاسل (Off-chain).

بدوره، قال جوني ليفين، المسؤول في شركة «تشيناليسيس» المتخصصة في أمن سلاسل الكتل، إن عملية الاختراق «على الأرجح من تنفيذ المجموعة الكورية الشمالية (تريدر ترايتر)».

من الهجمات التخريبية إلى سرقة المليارات

يشير خبراء الأمن السيبراني إلى أن نهج كوريا الشمالية في شن الهجمات الإلكترونية شهد تحولاً جذرياً خلال العقد الماضي.

فبعدما كانت عملياتها تركز على التعطيل وإحداث الاضطرابات، كما حدث في الهجوم على شركة «سوني بيكتشرز» عام 2014، تحولت إلى استهداف محافظ العملات المشفرة والبنوك المركزية بهدف سرقة مبالغ مالية ضخمة.

وأظهر القراصنة الكوريون الشماليون قدرات متزايدة على اختراق الأنظمة المالية خارج البلاد، وتحويل الأموال المسروقة لتمويل برنامج بيونغ يانغ للأسلحة النووية.

وحذّرت وزارة الخارجية اليابانية، في تقرير صدر العام الماضي، من أن القدرات السيبرانية لبيونغ يانغ توسعت في ظل حكم الزعيم الكوري الشمالي كيم جونغ أون، لتتحول إلى «برنامج وطني متكامل» يتمتع بمستوى عالٍ من التطور، «يقترب من البرامج السيبرانية لكل من الصين وروسيا».

لماذا يعمل قراصنة كوريا الشمالية من الخارج؟

نظراً إلى القيود الشديدة المفروضة على الوصول إلى شبكة الإنترنت العالمية داخل كوريا الشمالية، فإن عمل قراصنتها انطلاقاً من دول مثل الصين وروسيا يتيح لهم الاستفادة من بنية تحتية رقمية أكثر تطوراً.

كما يوفر لهم استخدام عناوين بروتوكول إنترنت (IP) أجنبية غطاءً يساعد على إخفاء مواقعهم الحقيقية، ويجعل تعقب مصدر الهجمات السيبرانية أكثر صعوبة.

وذكرت وزارة الخارجية اليابانية، في أحد تقاريرها، أن عمليات القرصنة التي تنفذها كوريا الشمالية على مستوى العالم غالباً ما تُسهَّل عبر «شبكات تضم مواطنين كوريين شماليين في الخارج ومتواطئين أجانب».

ولا تقتصر أهمية وجود هؤلاء القراصنة خارج البلاد على تسهيل تنفيذ الهجمات وإخفاء مصادرها، بل تمتد إلى تمكينهم من التعاون مع شبكات مالية أجنبية لتحويل العملات المشفرة المسروقة إلى أموال نقدية تقليدية.

شعار منصة «باينانس» (رويترز)

جنوب شرق آسيا... هدف وقاعدة للعمليات السيبرانية

يحذر خبراء من أن منطقة جنوب شرق آسيا أصبحت ركيزة أساسية في الشبكة السيبرانية التابعة لنظام كيم جونغ أون، إذ تؤدي دوراً مزدوجاً، بوصفها هدفاً للهجمات وقاعدة تنطلق منها عمليات بيونغ يانغ الإلكترونية.

ووفقاً لتقرير صادر عن «مركز الدراسات الاستراتيجية والدولية» (CSIS)، نشرت كوريا الشمالية برمجيات خبيثة وأدوات تتيح الوصول غير المصرح به إلى البنية التحتية الرقمية لدول من بينها كمبوديا وتايلاند وإندونيسيا.

وقد أتاح لها ذلك مواصلة إخفاء عملياتها السيبرانية التي تنفذها على نطاق عالمي.

آلاف العملاء السيبرانيين بهويات زائفة

أشار تقرير صدر عام 2020 عن «مركز الأمن الأميركي الجديد» (Centre for a New American Security)، تناول الشبكة السيبرانية الخارجية لكوريا الشمالية، إلى أن الهند كانت من بين الدول التي ينشط فيها عملاء سيبرانيون كوريون شماليون.

وتفيد تقارير بأن العدد الإجمالي لهؤلاء العملاء المنتشرين حول العالم قد يصل إلى 6 آلاف عميل، يعملون في دول من بينها الصين والهند وروسيا وبيلاروسيا وماليزيا.

ويلجأ هؤلاء الأفراد إلى انتحال هويات مزيفة، مدّعين أنهم مواطنون من دول أخرى، بهدف الحصول على وظائف داخل شركات أجنبية.

ويخضع هؤلاء العملاء لبرامج إعداد وتدريب تبدأ منذ سن مبكرة، بإشراف من بيونغ يانغ، بهدف تأهيلهم للمشاركة في أجندة الحرب السيبرانية التي تتبناها كوريا الشمالية.


عمالقة الذكاء الاصطناعي يتعهدون بآلية موحدة لمنع استخراج محتوى المواقع الإلكترونية

شعار «أوبن إيه آي» (رويترز)
TT

عمالقة الذكاء الاصطناعي يتعهدون بآلية موحدة لمنع استخراج محتوى المواقع الإلكترونية

شعار «أوبن إيه آي» (رويترز)

تعهَّدت شركات «أوبن إيه آي» و«غوغل» و«مايكروسوفت» و«أنثروبيك» أمس (الجمعة)، بتوفير آلية موحَّدة لوسائل الإعلام والمواقع الإلكترونية الأخرى لمنع استخراج محتواها بهدف تدريب نماذج الذكاء الاصطناعي، وذلك وسط ازدياد الانتقادات والمعارك القانونية من جانب ناشري المواقع الإخبارية.

ويتعيَّن على الناشرين حالياً تطبيق أوامر حظر متعددة لكل روبوت جمع بيانات ينشط على الإنترنت على حدة، لكن الحلَّ المقترح الجديد سيسمح لهم بإدخال تعليمات موحَّدة معترف بها ومعتمدة من قبل أي شركة ذكاء اصطناعي تتبنى البروتوكول. مع ذلك، لن يدخل الحلُّ حيزَ التنفيذ الكامل إلا بعد أشهر، وفق تقرير لـ«وكالة الصحافة الفرنسية».

وستبدأ «مايكروسوفت» بتطبيقه اعتباراً من 1 فبراير (شباط) 2027، و«غوغل» في وقت ما من عام 2027. وقالت «أوبن إيه آي» مطورة «تشات جي بي تي» إنها ستطرحه «في الأشهر المقبلة»، بينما صرَّحت «أنثروبيك»، مطورة «كلود» بأنها «بدأت بالفعل» في طرحه.

ويأتي هذا الإعلان في وقت يواجه فيه الناشرون طفرةً في الروبوتات التي تنسخ منشوراتهم لتغذية نماذج الذكاء الاصطناعي وتدريبها. وقد لجأت بعض الجهات مثل صحيفة «نيويورك تايمز»، إلى القضاء في هذا الشأن.

ففي ديسمبر (كانون الأول) عام 2023، رفعت «نيويورك تايمز» دعوى قضائية ضد شركتَي «أوبن إيه آي» و«مايكروسوفت» بتهمة استخدام ملايين المقالات من دون إذن أو مقابل مادي لتدريب نموذج «تشات جي بي تي».

في غضون ذلك، حظرت شركة «كلاودفلير» المزودة لخدمات الإنترنت، بشكل تلقائي، البرمجيات التي تعمل بالذكاء الاصطناعي على مواقع عملائها الجدد منذ يوليو (تموز) 2025، كما أنَّ هناك برنامجاً يحمل اسم «ترخيص بسيط للغاية» يسمح للناشرين بفرض رسوم على الروبوتات التي تزوِّر صفحاتهم وتنسخها.

وأوضحت «مايكروسوفت»، في منشور على مدونتها، أنَّ الإعداد الجديد سيُطبَّق فقط على التدريب المستقبلي للنماذج، ولكنه بخلاف ذلك لا يمنع الروبوتات من الزحف على الإنترنت، وسيُسمح باستخراج المحتوى إلى حين تغيير الناشر لهذا الإعداد.

وأعرب المتحدث باسم شركة «ميتا»، آندي ستون، على منصة «إكس» عن دعمه لهذا الجهد، حيث كتب: «نعتقد أن إنشاء إشارة مشتركة تنقل هذه التفضيلات إلى كثير من مزودي الخدمات في آن واحد خطوة مهمة»، مضيفاً: «نتطلع إلى العمل مع شركات الذكاء الاصطناعي الأخرى على هذه المعايير وتطبيقها في جميع أنحاء القطاع».


اختراق «بينانس»... كيف قاد وصول داخلي إلى معاملات موقّعة عبر شبكات متعددة؟

تشير التحقيقات الأولية إلى أن اختراق جهاز موظف ربما فتح مساراً للوصول إلى أنظمة داخلية حساسة في «بينانس» (رويترز)
TT

اختراق «بينانس»... كيف قاد وصول داخلي إلى معاملات موقّعة عبر شبكات متعددة؟

تشير التحقيقات الأولية إلى أن اختراق جهاز موظف ربما فتح مساراً للوصول إلى أنظمة داخلية حساسة في «بينانس» (رويترز)

لم يبدأ أخطر ما في حادثة «بينانس» بإعلان سرقة مفتاح خاص لمحفظة عملات مشفرة، بل من مسار أكثر تعقيداً داخل البنية التقنية للمنصة. فالتحقيق الأولي للشركة يشير إلى أن اختراق حاسوب محمول يعود إلى مهندس عمليات التطوير والتشغيل (DevOps) ربما منح المهاجم وصولاً إلى «حاوية خدمة» (Service Container) داخلية، ومن هناك أصبح بالإمكان إرسال معاملات سحب غير مصرح بها. وتؤكد «بينانس» حتى الآن أنها لم تعثر على دليل يثبت تسرب المفاتيح الخاصة بالمحافظ.

وتقدر المنصة حجم الأثر الإجمالي للحادث بنحو 6.3 مليار دولار، فيما قالت الجمعة إنها تمكنت، بالتعاون مع جهات في منظومة البلوك تشين، من تجميد أصول بقيمة تقارب 3 مليارات دولار على الشبكات. كما تعهدت بتغطية الخسائر من صندوق الأصول الآمنة للمستخدمين وأموال الشركة، مؤكدة أن أموال العملاء آمنة.

لكن البيانات المسجلة على شبكات البلوك تشين ترسم صورة أوسع للهجوم؛ إذ تشير إلى أن المشكلة لم تقتصر على محفظة واحدة أو شبكة واحدة، بل امتدت إلى «محافظ ساخنة» (Hot Wallets) تابعة لـ«بينانس» عبر عدد من شبكات العملات المشفرة خلال ساعات قليلة.

امتد الهجوم إلى محافظ ساخنة عبر عدة شبكات ما يرجح أن المشكلة تجاوزت سرقة مفتاح خاص واحد (رويترز)

تواصل التحقيقات

تقول «بينانس» إن التحقيق لا يزال أولياً، وإنها ستنشر تقريراً تقنياً كاملاً بعد التحقق من المسار الكامل للهجوم. وقد أوضح ريتشارد تنغ، الرئيس التنفيذي المشارك للشركة، أن الحادث لم يكن ببساطة نتيجة استخدام صلاحيات مهندس واحد أو عملية «بنقرة واحدة»، بل تضمن مساراً أكثر تعقيداً، مع اكتشاف نقاط اختراق إضافية لا تزال قيد التحقيق.

وتكمن أهمية هذه النقطة في أن المحافظ الساخنة لدى منصات التداول تبقى متصلة بالإنترنت وتستخدم بصورة مستمرة لمعالجة عمليات السحب، ولذلك تحتاج إلى أنظمة داخلية قادرة على إنشاء المعاملات والموافقة عليها وتوقيعها بسرعة.

وتظهر بيانات التحليل أن الأموال خرجت من 17 محفظة ساخنة مرتبطة بـ«بينانس» على تسع شبكات بين الساعة 20:04 و23:56 بالتوقيت العالمي في 29 أكتوبر (تشرين الأول)، في حين توصلت تحليلات أخرى إلى تتبع أصول عبر عشر شبكات، وهو اختلاف يعكس نطاق الرصد والتصنيف بين جهات التحليل في الساعات الأولى للحادث. وتشمل الشبكات التي رُصدت «إيثيريوم» و«بيتكوين» و«ترون» و«دفتر XRP» و«سولانا» و«أربيتروم» و«أفالانش» و«أوبتيميزم» و«بيس» و«بوليغون».

معاملات صحيحة... لكن غير مصرح بها

من الناحية التقنية، تحمل هذه النقطة دلالة مهمة، وهي أن شبكة البلوك تشين لم ترفض المعاملات، لأنها ظهرت على الشبكات بتوقيعات صالحة صادرة من محافظ «بينانس». ويشير أحد التحليلات إلى أن 16 من أصل 17 محفظة أرسلت تحويلات عادية موقعة إلى عناوين المهاجم، رغم أن أنماط بعضها اختلفت عن عمليات السحب المعتادة للمنصة.

وهذا يتوافق مع تقييم تقني بأن المهاجم قد يكون حصل على قدرة تجعل بنية توقيع المحافظ (Wallet Signing Infrastructure) الساخنة في «بينانس» توافق على معاملات يحددها هو، بدلاً من أن تكون المشكلة مجرد الحصول على مفتاح خاص واحد. وتبقى هذه فرضية فنية من جهات تحليل خارجية وليست نتيجة نهائية أعلنتها «بينانس».

وتزداد أهمية هذا الاحتمال لأن المحافظ المتضررة تعمل على شبكات تستخدم أنواع مفاتيح وآليات توقيع مختلفة، ومع ذلك ظهرت معاملات صحيحة عبر عدة شبكات خلال فترة زمنية متقاربة.

بدأت التحضيرات للهجوم قبل التنفيذ الفعلي بساعات مع اختبارات وتحويلات صغيرة سبقت عملية السحب الرئيسية (أ.ف.ب)

طبقة جديدة للهجوم

على شبكة «إيثيريوم»، اتخذ الهجوم مساراً أكثر تعقيداً باستخدام ميزة تعرف باسم اقتراح تحسين إيثيريوم رقم «7702 (EIP-7702)»، أضيفت إلى الشبكة ضمن تحديث «بيكترا». وتسمح هذه الميزة للمحفظة التقليدية بتفويض تنفيذ سلوكها إلى عقد ذكي (Smart Contract) بعد توقيع تفويض مناسب.

وحسب التحليلات، أرسل المهاجم معاملة تضمنت 50 تفويضاً موقعاً مسبقاً، تغطي أرقاماً متتابعة لما يعرف بالرقم التسلسلي للمعاملة (Nonce)، بهدف ضمان أن يكون واحد منها صالحاً عند تنفيذ العملية الفعلية. وقد تطابق أحد هذه التفويضات مع الحالة الحية لمحفظة «بينانس»، ما سمح بتوجيه سلوكها نحو عقد برمجي يتحكم فيه المهاجم.

وبعد ثلاث دقائق و24 ثانية، جرى تحويل 167 ألفاً و464 وحدة من عملة «إيثر» (ETH) إضافة إلى 63 رمزاً آخر من المحفظة في معاملة واحدة، شملت 1.615 مليار وحدة من عملة «تيثر» (USDT) المستقرة.

ولم ينته الخطر مع خروج الرصيد الأول؛ لأن التفويض ظل فعالاً، ما مكّن المهاجم من سحب أموال جديدة وصلت لاحقاً إلى المحفظة في عمليات متكررة خلال الساعات التالية.

وتشير التحليلات الأمنية إلى أن هذه الخاصية تغيّر طبيعة الخطر في المحافظ الساخنة، لأن التفويض الناجح يمكن أن يمنح المهاجم سيطرة برمجية مستمرة على العنوان إلى أن يتم إلغاء التفويض بصورة صريحة.

هجوم تم التحضير له مسبقاً

تشير تحليلات تتبع البلوك تشين إلى أن التحضير بدأ قبل السرقة بنحو 36 ساعة على الأقل، مع تحويلات صغيرة وتجارب على محافظ يسيطر عليها المهاجم قبل تنفيذ العملية ضد «بينانس».

وتفيد هذه التحليلات بأن المهاجم اختبر تسلسل التفويض والسحب أكثر من مرة قبل نشر العقد الذي استُخدم لاحقاً، ثم نفذ الهجوم الرئيسي مساء 29 أكتوبر.

كما تنسب «TRM Labs» العملية، بدرجة ثقة مرتفعة وفق تقييمها، إلى مجموعة «TraderTraitor» المرتبطة بكوريا الشمالية، استناداً إلى مؤشرات على السلسلة وخارجها وتشابهات مع عمليات سابقة. ولم تعلن «Binance» حتى الآن مسؤولية جهة محددة عن الهجوم؛ لذلك يبقى هذا إسناداً من شركة تحليل بلوك تشين وليس استنتاجاً رسمياً من المنصة.

تمكنت جهات في منظومة البلوك تشين من تجميد مليارات الدولارات فيما لا يزال السبب الجذري الكامل قيد التحقيق (د.ب.أ)

سباق لتجميد مليارات الدولارات

بعد بدء التحويلات، تحركت جهات مصدرة للعملات المستقرة وشبكات بلوك تشين لتجميد أجزاء من الأموال المسروقة. وتقول «بينانس» إن القيمة المجمدة على الشبكات وصلت إلى نحو 3 مليارات دولار في أحدث تحديث رسمي، وهو رقم أعلى من بعض التقديرات المبكرة التي تراوحت حول 2.7 مليار دولار.

وتشير بيانات تتبع الأموال إلى أن «تيثر» و«سيركل» ومجلس أمن «أربيتروم» وجهات أخرى تمكنت من منع حركة أجزاء كبيرة من العملات المستقرة والأصول، فيما سارع المهاجم إلى تحويل مئات الملايين من «USDT» إلى أصول أخرى قبل تنفيذ التجميد.

وامتد أثر الحادث إلى بروتوكولات التمويل اللامركزي (DeFi)؛ إذ قالت «LlamaRisk» إن إحدى المحافظ المرتبطة بالمهاجم أودعت 60 مليون «USDT» في الإصدار الثالث من بروتوكول «آفي» (Aave V3) واقترضت مقابلها 19 ألفاً و762 وحدة من «إيثر المغلف» (WETH) بقيمة تقارب 44.6 مليون دولار آنذاك.

وردت منظومة «Aave» بتجميد إمكانية فتح مراكز إيداع واقتراض جديدة في مئات الأسواق على شبكات متعددة كإجراء احترازي، مع إبقاء السداد والسحب والتصفية متاحة.

لماذا تتجاوز الحادثة «سرقة مفتاح»؟

لا تزال «بينانس» تجمع الأدلة؛ ولذلك لا يمكن اعتبار أي تحليل خارجي وصفاً نهائياً للسبب الجذري قبل صدور التقرير التقني الرسمي. لكن البيانات المتاحة حتى الآن تجعل السؤال الأمني أوسع من مجرد حماية المفتاح الخاص للمحفظة.

فإذا تمكن المهاجم من الوصول إلى مسار داخلي يستطيع طلب توقيع معاملات تبدو صحيحة على الشبكة، تصبح الضوابط التي تسبق التوقيع، وعزل أنظمة الموافقة، ومراقبة ما يُطلب من المحافظ توقيعه، عناصر أساسية بقدر أهمية حماية المفتاح نفسه.

وتقول «بينانس» إنها أوقفت عمليات السحب مؤقتاً، وألغت تفويض العنوان المتأثر، وتعمل مع جهات إنفاذ القانون وشركات تحليل البلوك تشين لتتبع الأموال، على أن تنشر تقريراً فنياً كاملاً وإثبات احتياطيات محدثاً بعد انتهاء المعالجة.

وحتى صدور ذلك التقرير، تبقى النقطة التقنية الأهم غير محسومة بالكامل: كيف انتقل المهاجم من اختراق جهاز داخل بيئة العمل إلى القدرة على الحصول على معاملات صالحة وموقعة عبر عدد كبير من المحافظ والشبكات؟

والإجابة عن هذا السؤال ستحدد ما إذا كان الحادث سيبقى حالة استثنائية في «بينانس»، أم نموذجاً جديداً لتهديد يستهدف البنية التي تقرر ما الذي يسمح للمحفظة بتوقيعه قبل أن تصل المعاملة أصلاً إلى البلوك تشين.