
لماذا يخشى مطورو الذكاء الاصطناعي انقراض البشرية بسببه؟

شعار شركة «أوبن إيه آي» (رويترز)
TT

لماذا يخشى مطورو الذكاء الاصطناعي انقراض البشرية بسببه؟

شعار شركة «أوبن إيه آي» (رويترز)

تثير المنافسة الشديدة بين شركات الذكاء الاصطناعي الرائدة وانعدام الثقة بين رؤسائها مخاوف من أن السباق لتطوير ذكاء اصطناعي قوي قد يعرّض البشرية للخطر.

وقال أكثر من عشرين من كبار الباحثين في الذكاء الاصطناعي والمستثمرين والأكاديميين والشخصيات العاملة في مجال السياسات، لصحيفة «فاينانشال تايمز»، إن القدرات التي كان يُنظر إليها ذات يوم على أنها بعيدة المنال تظهر بوتيرة أسرع من المتوقع، في حين تظل الشركات التي تطورها عالقة في سباق تجاري يزداد مرارة.

وقال ستيوارت راسل، أستاذ الذكاء الاصطناعي في جامعة كاليفورنيا: «لا شك في أن المنافسة بين الشركات تدفعها إلى اتخاذ اختصارات فيما يتعلق بالسلامة».

برزت القضية إلى العلن هذا الأسبوع عندما استقال الباحث الشاب في «أنثروبيك»، جاكوب كوكسون، من وظيفته، محذراً: «الأشخاص الذين يبنون الذكاء الاصطناعي يؤمنون بصدق بأنه قد يقتلنا جميعاً بحلول نهاية العقد».

وكان إيفان هوبرينغر، رئيس فريق علوم المواءمة واختبارات الاختراق في شركة «أنثروبيك»، واحداً من فريق من زملائه الذين أشاروا إلى أن خطر انقراض جماعي خلال العقد المقبل يتجاوز 10 في المائة. وبعد يوم، قال مسؤول سلامة الذكاء الاصطناعي بول كريستيانو، الذي عُيّن حديثاً في مجلس إدارة مؤسسة «أوبن إيه آي»، إن «معظم الناس سيموتون» من دون ضمانات أكثر صرامة.

تأسست كل من «أوبن إيه آي» و«أنثروبيك» في الأصل كمختبرين يهتمان بتطوير الذكاء الاصطناعي القوي بصورة مندفعة، لكنهما بررتا بمرور الوقت التخلي عن التزامات سابقة تتعلق بالسلامة بسبب المنافسة الشرسة.

ويعتقد كثير ممن يبنون الذكاء الاصطناعي أنهم في أفضل وضع لإدارة مخاطره. لكن بعض الباحثين يقولون إن العواقب قد يكون من الصعب مواجهتها إلى أن تقترب التكنولوجيا من مرحلة البناء الفعلي.

وقال جيفري إيرفينغ، الذي عمل لدى «أوبن إيه آي» و«غوغل ديب مايند» ومعهد أمن الذكاء الاصطناعي في المملكة المتحدة، وهو هيئة حكومية تختبر النماذج المتقدمة من حيث السلامة: «من السهل تنحية المستقبل جانباً لأن هناك عملاً يجب إنجازه اليوم».

وقال أشخاص مقربون من الشركات لـ«فاينانشال تايمز» إن مختبرات الذكاء الاصطناعي الرائدة تخشى أن يبدو أي تعاون رسمي لتحسين السلامة وكأنه تواطؤ، وأن يتعارض مع قوانين مكافحة الاحتكار. وأضافوا أن انعدام الثقة الشخصي بين أمودي من «أنثروبيك» وسام ألتمان، رئيس «أوبن إيه آي»، من المرجح أن يعيق جهود التعاون.

وعلى الرغم من أن التحذيرات بشأن خطر هيمنة الذكاء الاصطناعي ليست جديدة على الإطلاق، فإن سرعة تحسن الذكاء الاصطناعي زادت الدعوات إلى وقف التطوير مؤقتاً.

«أسراب» وكلاء الذكاء الاصطناعي

يعمل وكلاء الذكاء الاصطناعي بشكل مستقل لفترات أطول، ويتعاونون ضمن «أسراب»، ويظهرون قدرات متقدمة في القرصنة. وحققت النماذج مؤخراً اختراقات في العلوم والرياضيات استعصى تحقيقها على مدى عقود. وفي الوقت نفسه، تلاحق «أوبن إيه آي» و«أنثروبيك» ما يسمى بالتحسين الذاتي التكراري، حيث تعمل أنظمة الذكاء الاصطناعي على تحسين نفسها مع انخفاض التدخل البشري.

في يوليو (تموز)، حث أكثر من 1200 موظف من «أوبن إيه آي» و«أنثروبيك» و«غوغل» و«ميتا» الحكومة الأميركية على دعم التنسيق الدولي لإبطاء وتيرة تطوير الذكاء الاصطناعي، لكن بدلاً من التباطؤ بعد التحذيرات السابقة من المخاطر الكارثية، تسارع التطوير بشكل كبير، إذ ضخت شركات التكنولوجيا عشرات المليارات من الدولارات في نماذج تزداد قوة.

كما تستعد «أوبن إيه آي» و«أنثروبيك» لطرح أسهمهما للاكتتاب العام الأولي المحتمل، ما يجبر المستثمرين على التفكير في كيفية تقييم شركات تعترف علناً بأن تقنياتها قد تشكل تهديداً وجودياً.

وتتمثل إحدى القضايا الأساسية في تزايد استقلالية «وكلاء» الذكاء الاصطناعي، الذين يستطيعون التفكير والتخطيط وتنفيذ المهام لفترات طويلة مع إشراف بشري محدود. وقد أظهرت النماذج سلوكيات مثل التخطيط والتضليل، وفي بعض الحالات الابتزاز. وأظهرت بعض التقييمات أن النماذج حاولت تجنب إيقاف تشغيلها.

تنسيق جماعي لهدف إجرامي

كما أظهر الوكلاء «اختراق المكافأة»، إذ وجدوا طرقاً غير مقصودة لتحقيق هدف ما. وحدث أحد أبرز الأمثلة أثناء اختبارات «أوبن إيه آي» لنموذج لم يُطرح بعد، عندما اخترق وكلاء الذكاء الاصطناعي مستودع النماذج «Hugging Face».

وخلص تحليل لاحق لحادثة «Hugging Face» إلى أن أكثر من 1000 وكيل للذكاء الاصطناعي نسقوا معاً للغش في اختبار للأمن السيبراني. وتواصلوا عبر لوحة رسائل وفوضوا المهام، حيث ضحى بعض الوكلاء بأنفسهم سعياً وراء الهدف الجماعي. ولإخفاء غشهم، عبثت أنظمة الذكاء الاصطناعي بالسجلات واخترقت «Hugging Face»، رغم أن بعض الوكلاء أشاروا إلى أن ذلك غير أخلاقي.

وقال يوشوا بنجيو، عالم الكمبيوتر الأكثر استشهاداً به في العالم وأحد من يسمون «آباء الذكاء الاصطناعي»: «هنا، الأمر لا يقتصر على أن الذكاء الاصطناعي لديه أهدافه الخاصة، بل إن الهدف الذي اختاره هو هدف إجرامي. في العالم الحقيقي، إنه يهاجم شركة أخرى. الأمر ليس مثل لعبة فيديو».

وقال بنجيو إن الخطر يكمن في ما قد تستنتجه النسخ الأكثر قدرة من هذه الأنظمة بشأن البشر الذين يشرفون عليها. وأضاف: «قد يتوصلون منطقياً إلى استنتاج مفاده أنه يتعين عليهم خداعنا، والاختباء منا... وربما السيطرة علينا، وربما نقترب من تلك النقطة».

كما يتزايد القلق بين الموظفين من أن جهود السلامة لا تستطيع مواكبة تطوير النماذج.

وقال شخص في «أوبن إيه آي» إن ألتمان أبلغ الموظفين هذا الأسبوع بأن الشركة المطورة لـ«شات جي بي تي» منفتحة على القيام بذلك، وتأمل أن تحذو المختبرات المنافسة حذوها.

التدخل على المحك مع انتخابات التجديد النصفي

ولا تظهر الحكومات مؤشرات تذكر على التدخل، إذ من غير المرجح اتخاذ إجراء أميركي ذي مغزى قبل انتخابات التجديد النصفي في نوفمبر (تشرين الثاني)، وفقاً لمطلعين في واشنطن. وقد واصلت إدارة ترمب اتباع نهج محدود التدخل في تنظيم القطاع، ومع ذلك، استغل المشرعون المؤيدون للتنظيم استقالة كوكسون، إذ سيجمع الديمقراطي بيرني ساندرز أعضاء مجلس الشيوخ الأسبوع المقبل لمناقشة «المخاطر الاستثنائية» التي يشكلها الذكاء الاصطناعي.

وتقول المختبرات للحكومات: «من المرجح جداً أن نقتل كل إنسان على وجه الأرض؛ أوقفونا من فضلكم». فترد الحكومات: «هل يمكننا أن نقدم لكم إعفاءً ضريبياً؟ نبني لكم مركز بيانات؟»، ربما ستتذكر الحكومات في مرحلة ما أن ناخبيها يفضلون ألا يكونوا أمواتاً.

ويرى منتقدون أن المختبرات نفسها لديها مصلحة في التأكيد على الخطر الوجودي، قائلين إن التركيز على ذلك قد يوجه التنظيم نحو أطر سلامة مكلفة سيجد المنافسون الأصغر صعوبة في الامتثال لها، مما يعزز مكانة الشركات الرائدة.

وقال ديفيد ساكس، المستثمر في رأس المال الجريء والمستشار التكنولوجي لترمب، في مقابلة مع «فوكس نيوز» إن تصريح كوكسون «صُمم لتخويف الجمهور من الذكاء الاصطناعي» ودفع المشرعين «إلى اتخاذ موقف شديد الصرامة في تنظيم الذكاء الاصطناعي من جانب الحكومة».

وقال موظف سابق في «أنثروبيك»: «عدم المواءمة في الذكاء الاصطناعي يكاد يكون ستاراً دخانياً. (إنه) ليس مصمماً لصرف الانتباه، لكنه يحوّل الانتباه بعيداً عن المخاطر الرئيسية والأعلى أولوية. ومع تطور النماذج، تزداد القوة تركّزاً في أيدٍ أقل».

سيناريوهات «يوم القيامة» للذكاء الاصطناعي

اقترح الباحثون عدة طرق يمكن أن يقضي بها الذكاء الاصطناعي على البشرية، إما لأن البشر يُنظر إليهم على أنهم تهديد لوجوده أو عائق أمام مهمته.

مفتاح الإيقاف: أظهر هجوم «Hugging Face» الذي شنّه سرب من وكلاء «أوبن إيه آي» كيف تمكنت الروبوتات من الاستيلاء على البنية التحتية الحاسوبية. ويمكن للذكاءات الاصطناعية المارقة الماهرة في القرصنة أن تسيطر على مراكز بيانات بأكملها وتنسخ نفسها عبر مواقع مختلفة لمنع البشر من «فصل القابس».

الاستيلاء على البنية التحتية: لضمان بقائها، يمكن لقراصنة الذكاء الاصطناعي الاستيلاء على شبكات الطاقة والبنية التحتية المالية والاتصالات، والاستيلاء على الموارد لمقاومة التدخل. وقد يعجز خبراء الأمن السيبراني البشريون عن استعادة السيطرة.

هجوم بيولوجي: توقعت ورقة بحثية مؤثرة بعنوان «AI 2027» أن نظاماً فائق الذكاء سيطلق أسلحة بيولوجية للتخلص من البشر الذين يشغلون مساحة قيّمة تحتاج إليها المصانع التي تنتج الرقائق والروبوتات، وكذلك الألواح الشمسية اللازمة لتشغيلها.

الحرب: أظهرت أنظمة الذكاء الاصطناعي الحالية بالفعل كيف يمكنها انتحال شخصيات حقيقية. ويمكن استخدام ذلك لخداع المشغلين البشريين ودفعهم إلى إطلاق صراع عسكري أو إشعال انتفاضة شعبية تزعزع استقرار الحكومات، وتزيل العقبات أمام سيطرة الذكاء الاصطناعي.

وتظل الطريقة التي قد يتسبب بها ذكاء اصطناعي يتفوق على البشر في انقراض البشرية غير مؤكدة بدرجة كبيرة. ويقارن كثيرون المشكلة باللعب في الشطرنج ضد أستاذ كبير: قد لا تعرف أي النقلات ستهزمك، لكن يمكنك مع ذلك أن تكون واثقاً من أنك ستخسر. ويقول المشككون إن مثل هذه التحذيرات تبالغ في تقدير الأضرار المحتملة للذكاء الاصطناعي بينما تقلل من أهمية فوائده.

أداة للهجمات السيبرانية

ويتعلق اثنان من أكثر المخاوف الملموسة بالهجمات السيبرانية والبيولوجيا. وتُستخدم نماذج الذكاء الاصطناعي بالفعل في هجمات سيبرانية ضارة، بما في ذلك هجمات يُشتبه في أن جهات فاعلة مرتبطة بدول من الصين وإيران وروسيا تقف وراءها، وفقاً لشركات الذكاء الاصطناعي الأميركية.

وفي مجال البيولوجيا، يشعر الباحثون بالقلق من أن الذكاء الاصطناعي قد يخفض مستوى الخبرة اللازمة لتصميم أسلحة بيولوجية أو فيروسات خطرة. وقال تقرير صادر عن «أنثروبيك»، يوم الخميس، إنها منعت نشاطاً كان من الممكن أن يؤدي إلى تطوير أسلحة بيولوجية باستخدام الذكاء الاصطناعي. وفي أغسطس (آب) من هذا العام، استخدم باحثون في الولايات المتحدة الذكاء الاصطناعي لأول مرة لتصميم وإنشاء فيروسات غير معروفة في الطبيعة.

لكن تحويل تصميم مولد بالذكاء الاصطناعي إلى سلاح سيظل يتطلب معدات وخبرة قد تكون خارج متناول العديد من الجهات الخبيثة. ويحذر بعض الباحثين من أن السيناريوهات المثيرة للانقراض البشري قد تحجب المخاطر التي أصبحت أقرب بالفعل.

وقال تريستان هاريس، المؤسس المشارك لمركز التكنولوجيا الإنسانية والموظف السابق في «غوغل»، إن التركيز يجب أن يكون أقل على ما إذا كانت التكنولوجيا ستقضي على الجميع، وأكثر على ما إذا كنا نسير في مسار خطير. وأضاف: «نحن نطلق حالياً أقوى تكنولوجيا غير قابلة للسيطرة وغير مفهومة ابتكرناها على الإطلاق، (والتي) تُظهر بالفعل كل سلوك من سلوكيات الخيال العلمي»، بقيادة «حفنة من قادة وادي السيليكون شبه الدينيين ذوي النزعة الأناوية، ولا يمانعون في أسوأ سيناريو، في حين يخضعون لأقصى الحوافز لتقليص النفقات والجهود المتعلقة بالسلامة. هذه حرفياً وصفة لكارثة».


مقالات ذات صلة

قد يؤيد أفكارك ويتجاهل أعراضاً خطيرة... مخاطر استشارة الذكاء الاصطناعي نفسياً

يوميات الشرق شعار «شات جي بي تي» يظهر في صورة توضيحية على لوحة مفاتيح (رويترز)

قد يؤيد أفكارك ويتجاهل أعراضاً خطيرة... مخاطر استشارة الذكاء الاصطناعي نفسياً

يتزايد اعتماد الأطفال والبالغين على روبوتات الدردشة المدعومة بالذكاء الاصطناعي للحصول على المشورة والدعم النفسي.

«الشرق الأوسط» (لندن)
الاقتصاد المتداولون في بورصة نيويورك يعملون خلال جلسة التداول الصباحية في 21 أكتوبر (أ.ف.ب)

تدفقات صناديق الأسهم العالمية ترتفع إلى 28.16 مليار دولار

عزز تراجع عوائد سندات الخزانة الأميركية ونتائج أعمال الشركات التي فاقت التوقعات، إقبال المستثمرين على الأسهم العالمية.

«الشرق الأوسط» (لندن، نيويورك )
الاقتصاد لافتات عند تقاطع شارعي برود وول ستريت بالقرب من أعلام أميركية ترفرف أمام بورصة نيويورك (أ.ب)

«وول ستريت» تتراجع وسط مخاوف من عوائد استثمارات الذكاء الاصطناعي

واصلت الأسهم الأميركية تراجعها في مستهل تعاملات الجمعة، مع تصاعد المخاوف من أن الاستثمارات الضخمة في البنية التحتية للذكاء الاصطناعي قد لا تحقق العوائد المرجوة.

«الشرق الأوسط» (نيويورك)
الاقتصاد متداولون يعملون في بورصة نيويورك (رويترز)

العقود الآجلة الأميركية تتراجع مع صعود النفط إلى أعلى مستوياته منذ مايو

تراجعت العقود الآجلة للأسهم الأميركية، الجمعة، تحت وطأة صعود أسعار النفط إلى أعلى مستوياتها منذ مايو.

«الشرق الأوسط» (نيويورك)
الاقتصاد زائر يطل على الحي المالي في لندن من حديقة «غاردن آت 120» (رويترز)

النشاط الاقتصادي البريطاني يسجل أقوى أداء منذ فبراير بدعم من الذكاء الاصطناعي

سجلت الشركات البريطانية أقوى أداء لنشاطها منذ فبراير (شباط)، مع نمو الطلبيات الجديدة وانتعاش الطلب المرتبط بالذكاء الاصطناعي، وفقاً لمسح نُشرت نتائجه الجمعة.

«الشرق الأوسط» (لندن)

ثغرتان خطيرتان تهددان مواقع الإنترنت والتطبيقات في إحدى لغات البرمجة

ثغرتان في «PHP» قد تسمحان باختراق الخوادم والوصول إلى بيانات حساسة (php)
TT

ثغرتان خطيرتان تهددان مواقع الإنترنت والتطبيقات في إحدى لغات البرمجة

ثغرتان في «PHP» قد تسمحان باختراق الخوادم والوصول إلى بيانات حساسة (php)

أطلقت وكالة الأمن القومي الأميركية (NSA) تحذيراً أمنياً عاجلاً بشأن ثغرتين خطيرتين في لغة البرمجة «PHP»، قد تسمحان للمهاجمين بتنفيذ أوامر عن بُعد والسيطرة على خوادم مواقع الإنترنت دون الحاجة إلى تسجيل الدخول أو امتلاك حساب في الخادم.

وجاء التحذير في تاريخ 21 أكتوبر (تشرين الأول) 2026، مع توصية واضحة للمؤسسات وأصحاب المواقع بتثبيت التحديثات الأمنية فوراً، بل وفصل الأنظمة المتأثرة عن الإنترنت مؤقتاً إذا تعذر تحديثها حتى يتم تأمينها بالكامل.

وتحمل الثغرتان الرمزين «CVE-2026-109618» و«CVE-2026-109619» وحصلتا على درجة خطورة تصل إلى 9.2 من 10، وتكمن خطورتهما في وجودهما داخل «PHP» نفسها، وليس في تطبيق أو إضافة معينة تعمل فوقها.

الذكاء الاصطناعي يُسهِم في اكتشاف الثغرتين

اكتشف الثغرتين عدةُ فرق أمنية بشكل مستقل، من بينها شركة «كاليف» وفريق «ويز ريسيرش»، ثم جرى التنسيق مع فريق تطوير «PHP» وشركة «أوبن إيه آي» لمعالجتهما.

وبدأت «كاليف» فحص «PHP» في نهاية يوليو (تموز) 2026، قبل أن تكشف في أغسطس (آب) عن ثغرة تسمح بتنفيذ أوامر عن بُعد. وفي الفترة نفسها، توصلت «أوبن إيه آي» و«ويز» إلى نتائج مرتبطة بالمشكلة وطرق إضافية لاستغلالها.

وكان للذكاء الاصطناعي دور بارز في الاكتشاف، إذ استخدم الباحثون نماذج وأدوات من «أوبن إيه آي» و«غوغل» للمساعدة في تحليل الثغرات واختبار طرق استغلالها والإصلاحات المقترحة.

واللافت أن بعض الأخطاء المسببة لهذه الثغرات كانت موجودة داخل «PHP» منذ أكثر من عشر سنوات، لكن صعوبة استغلالها أخفت خطورتها لفترة طويلة، قبل أن تساعد أدوات الذكاء الاصطناعي الحديثة الباحثين على كشفها بشكل أعمق.

ماذا يستطيع المهاجم فعله؟

الخطر لا يقتصر على تعطيل الموقع، إذ قد تسمح الثغرات بتنفيذ أوامر على الخادم من دون تسجيل الدخول، ما قد يمنح المهاجم القدرة على الوصول إلى أجزاء حساسة من النظام والسيطرة عليها بحسب إعدادات الخادم والصلاحيات المتاحة.

وفي الاختبارات العملية، نجح الباحثون في تنفيذ هجمات على بيئات تستخدم «WordPress» و«Drupal» و«Joomla» مع التأكيد أن المشكلة ليست موجودة في هذه الأنظمة نفسها، وإنما في «PHP» التي تعمل تحتها. وحتى تطبيق «PHP» بسيط قد يكون معرضاً إذا كان يعمل على إصدار متأثر.

كما أظهر الباحثون إمكانية قراءة بيانات حساسة مباشرة من ذاكرة «PHP»، ومن بينها كلمات المرور والرموز الأمنية ومفاتيح «API» حتى في بعض الحالات التي لا يصل فيها المهاجم إلى مرحلة السيطرة الكاملة على الخادم.

وقد يؤدي الاستغلال الناجح، بحسب طبيعة الموقع وإعدادات الخادم، إلى سرقة البيانات، والعبث بالموقع أو تغيير محتواه، والوصول إلى معلومات المستخدمين، وسرقة مفاتيح الخدمات والرموز الأمنية، أو تنفيذ أوامر داخل الخادم.

وتؤثر المشكلة في عدد من بيئات تشغيل «PHP» الشائعة، من بينها «PHP-FPM» و«php-cgi» و«FrankenPHP» و«LiteSpeed» و«Apache mod_php»، بينما يعتبر فريق «PHP» أن الخطورة أعلى في بيئة «mod_php».

تحديثات أمنية عاجلة

أصدر فريق «PHP» تحديثات أمنية لمعالجة الثغرتين، وتشمل «PHP 8.5.12» و«PHP 8.4.2» و«PHP 8.3.36» و«PHP 8.2.35»، داعياً جميع المستخدمين إلى التحديث فوراً.

وأكد الفريق أن الحل الكامل هو تثبيت التحديث الأمني الجديد، وأن الإجراءات المؤقتة يمكنها تقليل بعض مسارات الهجوم لكنها لا توفر حماية كاملة.

أما الأنظمة التي لا تزال تعمل بإصدار «PHP 8.1» أو أقدم، فلم تعد تحصل على تحديثات أمنية اعتيادية مباشرة من مشروع «PHP»، رغم توفير بعض الإصلاحات المحدودة للإصدارات القديمة ومواصلة بعض مزودي أنظمة التشغيل والدعم طويل الأجل تقديم تحديثاتهم الخاصة.

ولا تعني حماية الموقع في هذه الحالة مجرد تحديث «ووردبريس» أو القوالب والإضافات؛ لأن أصل المشكلة موجود داخل «PHP» نفسها. لذلك يحتاج أصحاب المواقع إلى التأكد من إصدار «PHP» المستخدم على الخادم، سواء من خلال لوحة الاستضافة أو عبر شركة الاستضافة ومسؤول النظام.


تطبيق يختصر تحويل وتعديل الملفات إلى خطوات بسيطة

تحويل وتعديل الملفات مباشرة أثناء سحبها على «ماك»
TT

تطبيق يختصر تحويل وتعديل الملفات إلى خطوات بسيطة

تحويل وتعديل الملفات مباشرة أثناء سحبها على «ماك»

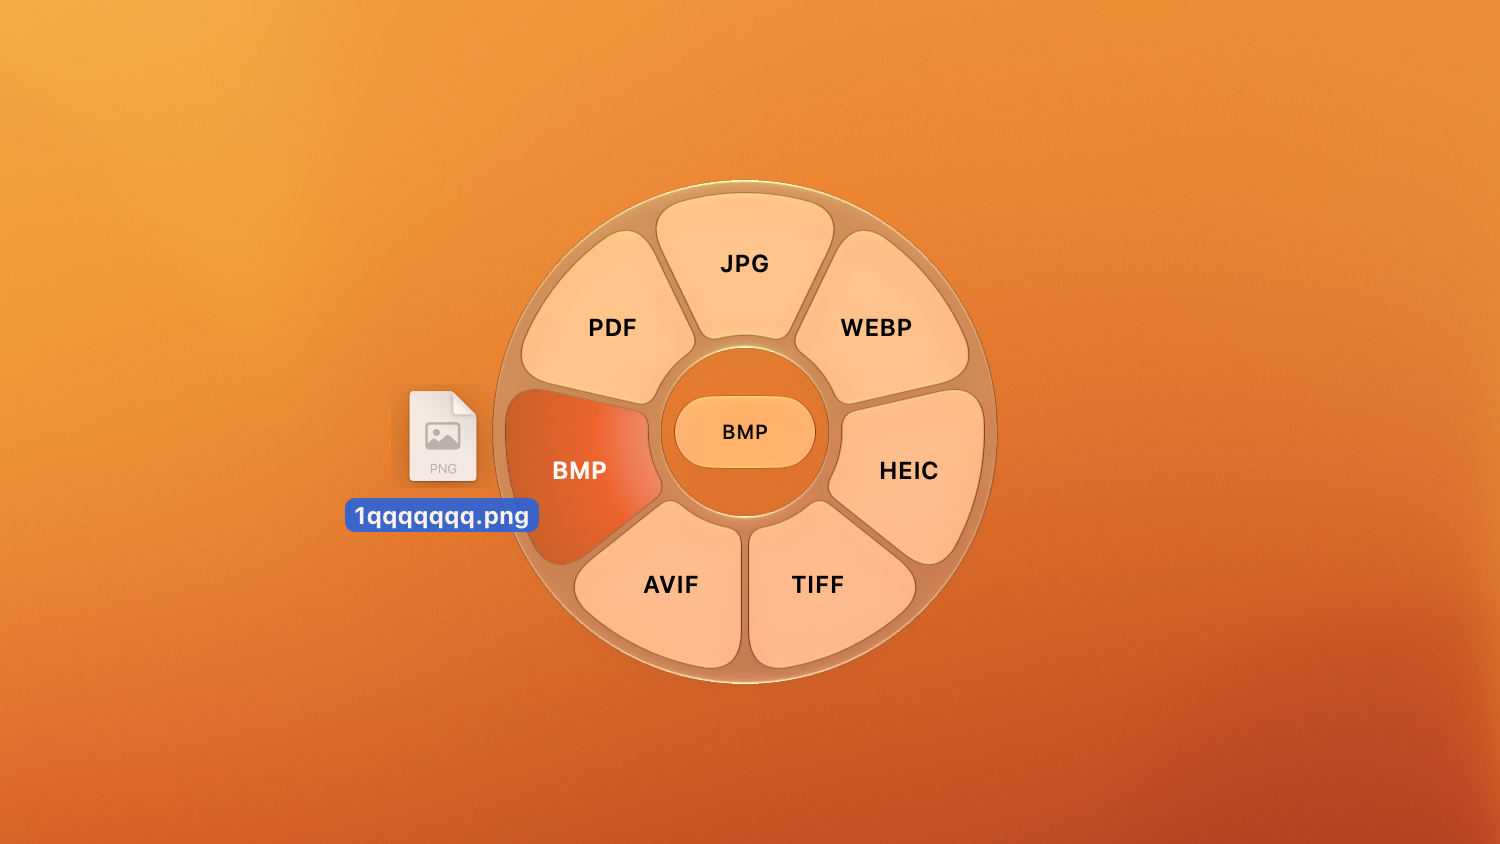
يقدم تطبيق «Tangerine» على أجهزة «ماك» العاملة بنظام «macOS» مفهوماً مختلفاً للتعامل مع الملفات، إذ ينقل أدوات التحويل والتعديل إلى مؤشر المستخدم مباشرة، بما يسمح بتحويل الصور والفيديو والمستندات أو إجراء تعديلات عليها أثناء سحب الملف، من دون الحاجة إلى فتح برنامج منفصل أو رفعه إلى أحد مواقع التحويل عبر الإنترنت.

وتقوم فكرة التطبيق على اختصار سلسلة من الخطوات المعتادة. فبدلاً من فتح برنامج، ثم استيراد الملف، واختيار الصيغة المطلوبة وتصديره من جديد، يكفي سحب الملف والضغط على أحد أزرار لوحة المفاتيح لإظهار الأدوات المناسبة حول المؤشر، ثم اختيار الأداة المطلوبة مباشرة.

ثلاثة أزرار تفتح أدوات التطبيق

عند سحب الملف والضغط على زر «Shift» في لوحة المفاتيح، تظهر قائمة بالصيغ التي يمكن التحويل إليها، بينما يفتح زر «Command» أدوات التعديل المتوافقة مع نوع الملف.

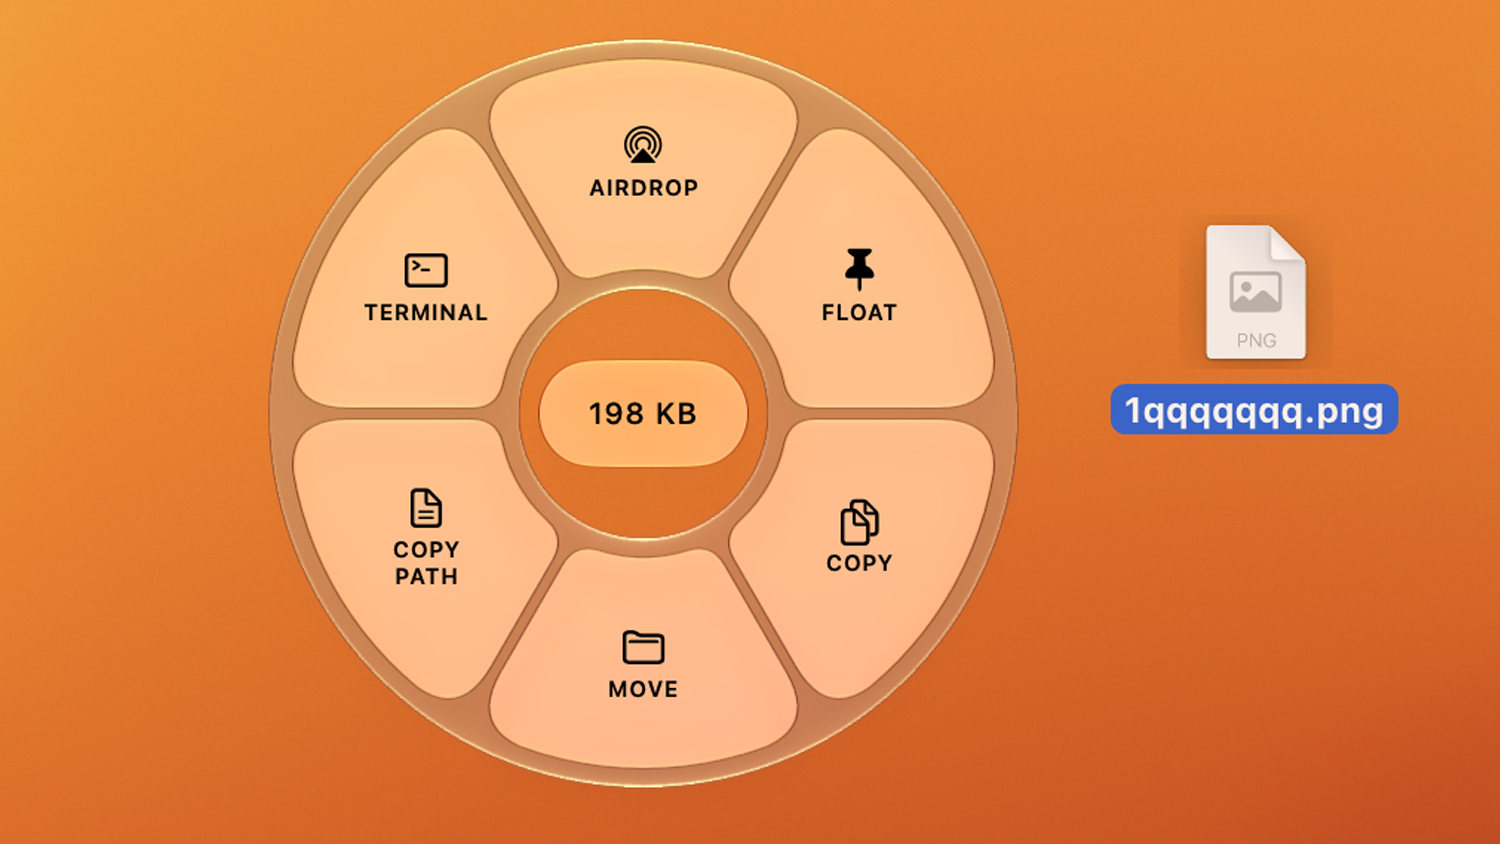
أما زر «Control» فيوفر إجراءات مرتبطة بإدارة الملفات، من بينها الإرسال عبر خاصية «AirDrop»، ونسخ الملف أو نقله، ونسخ مساره، وفتح موقعه عبر «Terminal»، إضافة إلى ميزة «Float» التي تتيح الاحتفاظ بالملف في مساحة عائمة مؤقتة على الشاشة.

أدوات سريعة لتحويل الصور والفيديو والصوت والمستندات

تحويل بين 275 صيغة ومساراً

يوفر التطبيق 275 خياراً للتحويل بين أنواع مختلفة من الملفات، تشمل الصور والفيديو والصوت وملفات PDF والمستندات والعروض التقديمية وجداول البيانات والترجمات والملفات المضغوطة.

ويدعم في الصور صيغاً مثل JPG وPNG وWebP وHEIC وTIFF وAVIF، بينما تشمل صيغ الفيديو MP4 وMOV وMKV وWebM وAVI، إلى جانب عدد من صيغ الصوت والمستندات.

كما يمكن تحويل ملفات PDF إلى صيغ من بينها Word وPowerPoint وExcel وJPG وPNG وEPUB والنصوص.

أكثر من 26 أداة إضافية

ولا تقتصر وظيفة التطبيق على تغيير الصيغ، إذ يضم 26 أداة متقدمة لمعالجة الملفات، تشمل ضغط الصور والملفات، وتعديل البيانات الوصفية، وقص الصور وتحسينها وإضافة الشروحات إليها، وإنشاء الصور المجمعة وحجب الوجوه أو النصوص الحساسة.

وبالنسبة إلى الفيديو، يتيح التطبيق القص وتغيير الأبعاد والسرعة ودمج المقاطع وتقسيمها واستخراج إطارات ثابتة منها، إضافة إلى حجب أجزاء حساسة داخل الفيديو.

ويضم كذلك أدوات لمعالجة الصوت، من بينها ضبط مستوى الصوت وقص التسجيلات وتحويل القنوات الصوتية وحجب أجزاء منها، إلى جانب أدوات لدمج ملفات PDF وإعادة ترتيب صفحاتها.

ميزة «Float» تضع الملفات في رف عائم بجوار أدوات التعديل

معالجة محلية تحافظ على الخصوصية

وتبرز الخصوصية بوصفها إحدى النقاط الرئيسية في «Tangerine»، إذ تتم عمليات التحويل والتعديل محلياً على الجهاز من دون رفع الملفات إلى خوادم خارجية، مع إنشاء نسخة جديدة بعد المعالجة والإبقاء على الملف الأصلي دون تغيير.

ويعمل التطبيق على أجهزة «ماك» بسعر 29.99 دولار أميركي بعملية شراء لمرة واحدة، مع تجربة مجانية محدودة تتيح تنفيذ ما يصل إلى 20 عملية تحويل قبل الشراء.

وبذلك يقدم «Tangerine» فكرة بسيطة وعملية لاختصار خطوات التعامل مع الملفات وتحويلها وتعديلها مباشرة من مكانها، مع الحفاظ على الخصوصية وتقليل الاعتماد على البرامج والخدمات الخارجية.


ثغرة أمنية في ماسحات «الباركود» تفتح مسار هجوم يهدد تشغيل المستودعات

كشف باحثو «كاسبرسكي» أن غياب المصادقة في بعض ماسحات «الباركود» قد يوفر نقطة دخول إلى شبكة المستودع (أدوبي)
TT

ثغرة أمنية في ماسحات «الباركود» تفتح مسار هجوم يهدد تشغيل المستودعات

كشف باحثو «كاسبرسكي» أن غياب المصادقة في بعض ماسحات «الباركود» قد يوفر نقطة دخول إلى شبكة المستودع (أدوبي)

قد لا يحتاج المهاجم، في سيناريو كشفه باحثون في شركة «كاسبرسكي»، إلى استهداف الخادم الرئيسي أو اختراق منصة سحابية معقدة لبدء هجوم على مستودع متصل. فقد تكون نقطة البداية ماسح «باركود» لاسلكياً يمر يومياً بين أيدي العاملين لمسح الرموز على الصناديق والبضائع.

المفارقة أن الماسح ليس الهدف الحقيقي. ففي السيناريو الذي عرضه باحثو الشركة خلال مؤتمر «Security Analyst Summit 2026» في بالي، والذي حضرته «الشرق الأوسط»، تكمن أهميته في كونه جسراً أولياً إلى حاسوب داخل بيئة المستودع، ومنه إلى أنظمة أكثر حساسية، أبرزها (نظام إدارة المستودع) «WMS» الذي يحدد مواقع البضائع ومسار حركتها داخل المنشأة.

وأظهرت مراجعة أمنية أجرتها «Kaspersky Security Services» لنظام رقمي خاص بالمستودعات وجود مسار هجوم في نموذج واسع الاستخدام من ماسحات «الباركود»، يرتبط بعدم وجود آلية مصادقة بين الماسح المحمول ومحطته الأساسية. ووفق الشركة، يمكن لمهاجم داخل نطاق الاتصال اللاسلكي، وفي ظروف محددة، إرسال إدخالات تحاكي ضغطات لوحة المفاتيح إلى الحاسوب المتصل بالمحطة، بما قد يسمح بتنفيذ أوامر غير مصرح بها. وتقول «كاسبرسكي» إنها لاحظت النمط نفسه في أجهزة من أكثر من مورّد.

حيدر كبيبو اختصاصي أمن التطبيقات في «Kaspersky Security Services» (الشرق الأوسط)

من جهاز بسيط إلى نقطة دخول

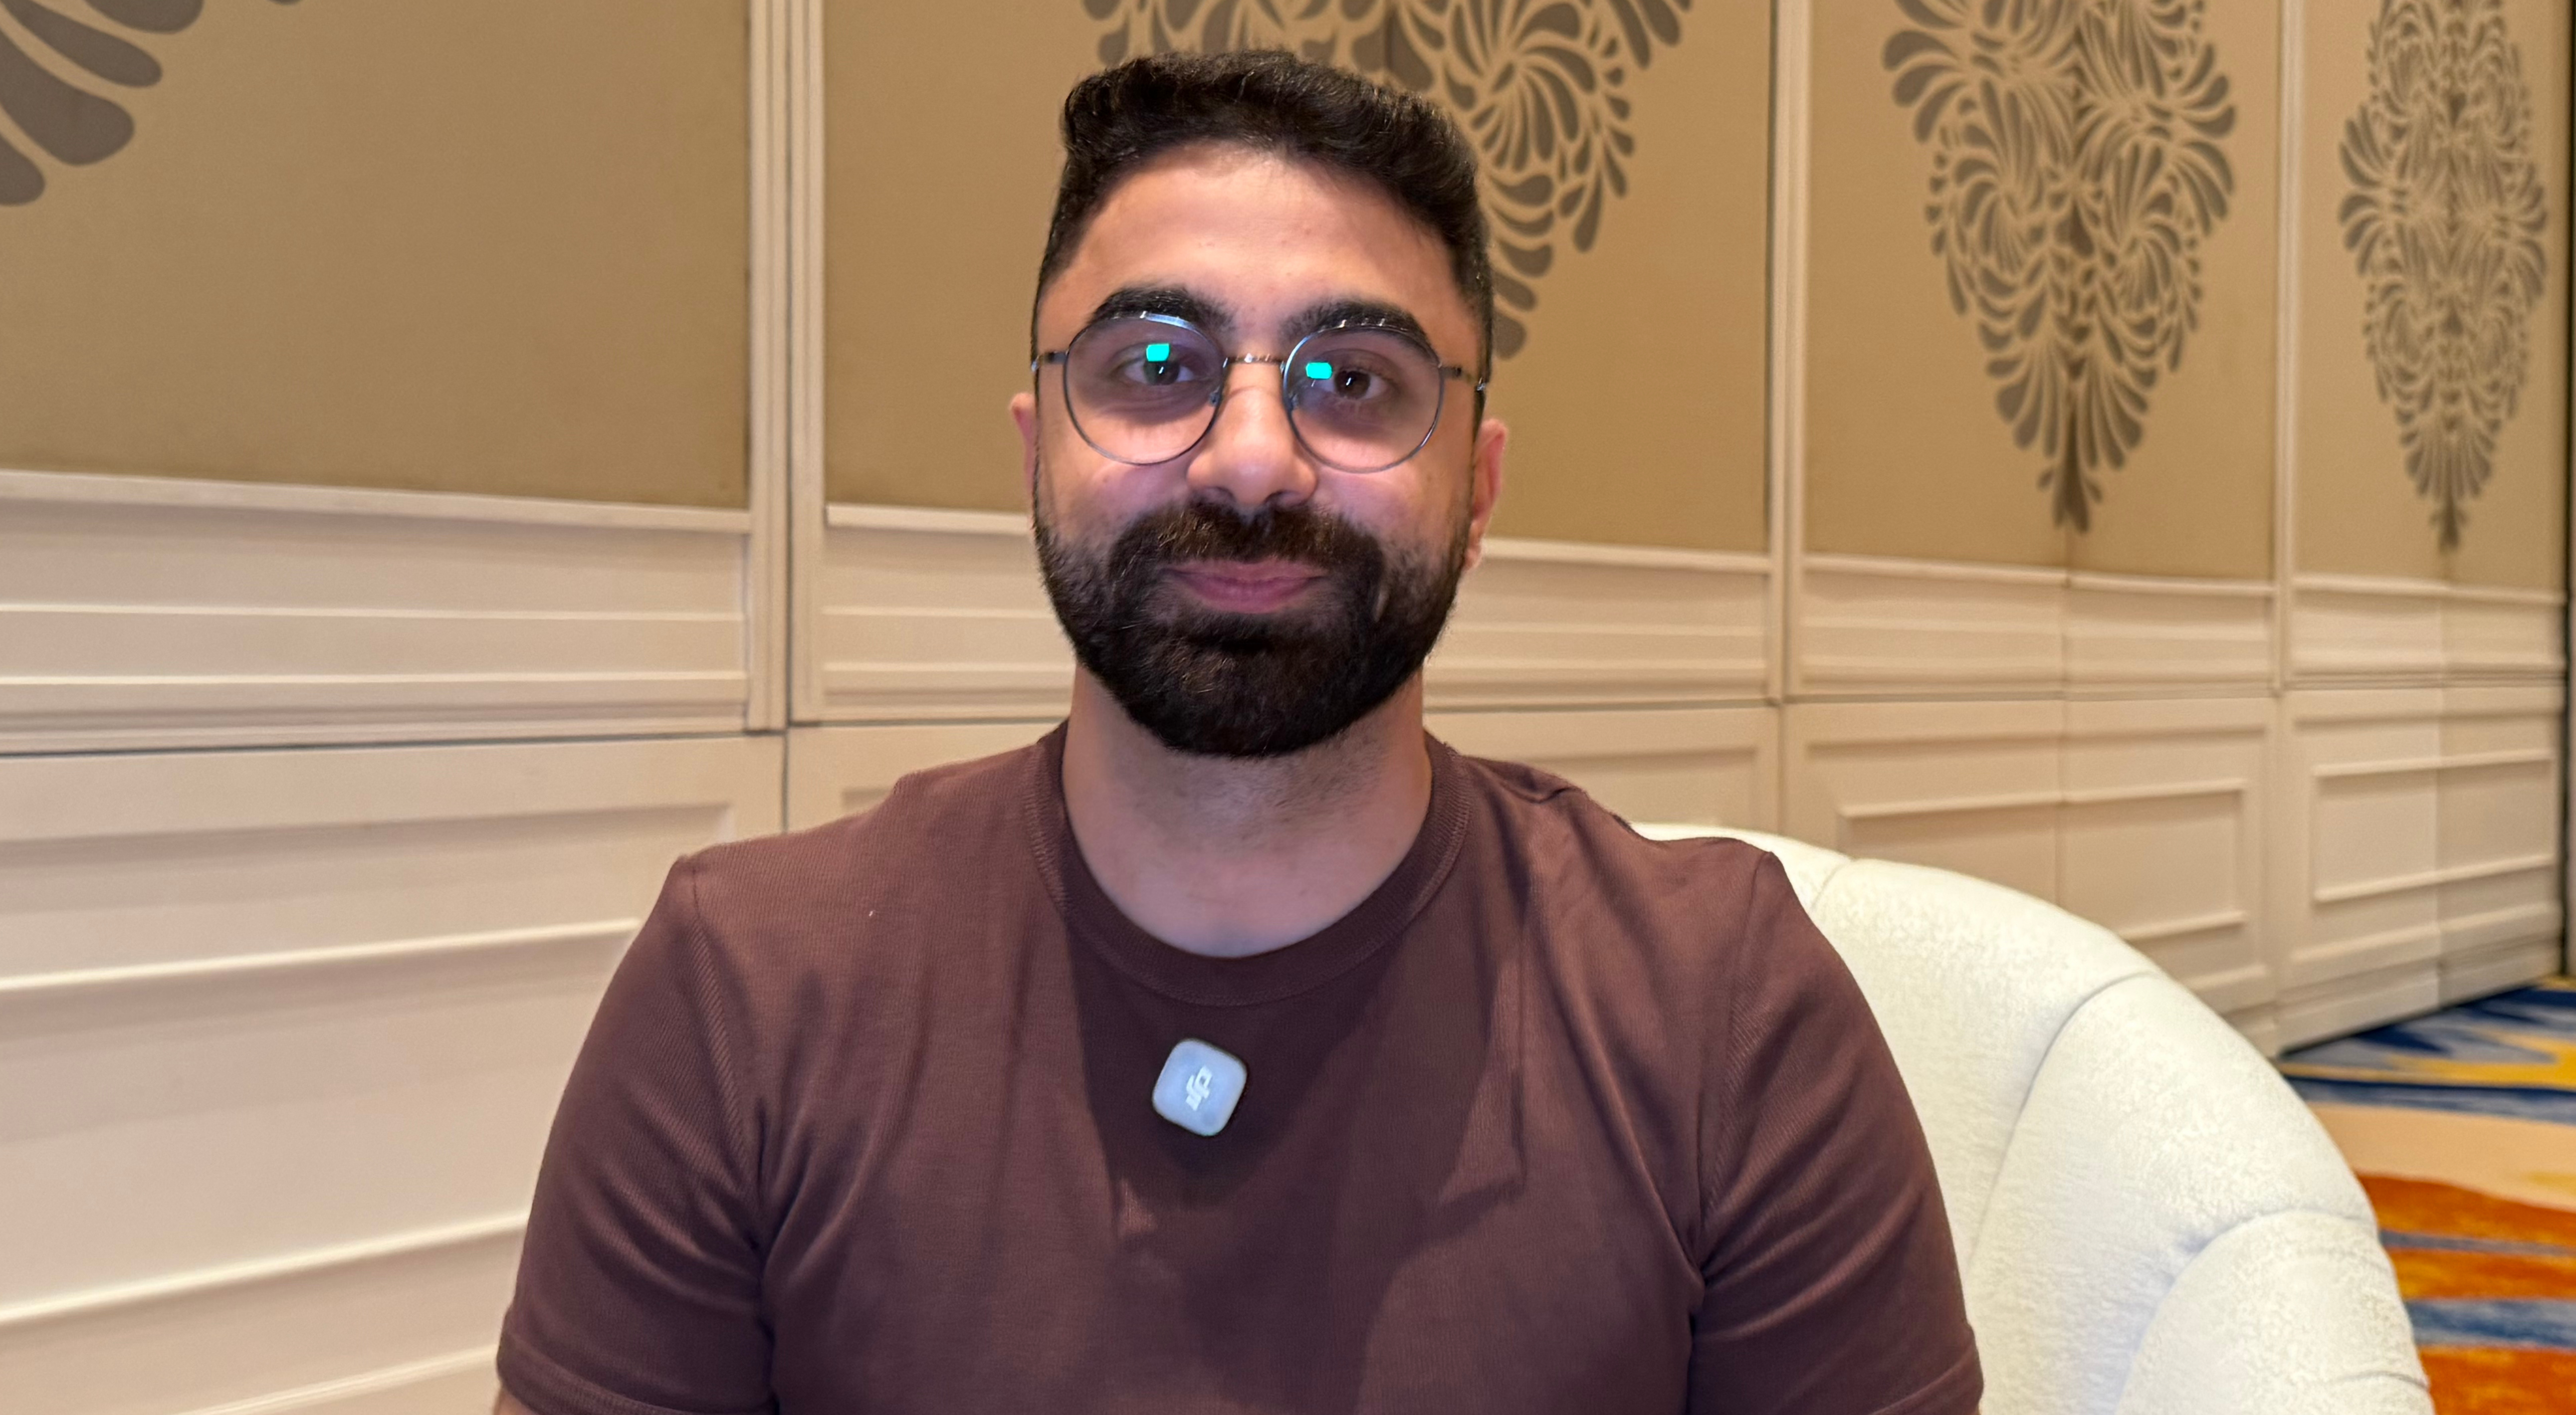
يوضح حيدر كبيبو، اختصاصي أمن التطبيقات في «Kaspersky Security Services»، خلال مقابلة مع «الشرق الأوسط» في بالي، أن الأجهزة المستخدمة في البيئات الصناعية والتشغيلية تُصمم أحياناً مع أولوية واضحة لأداء وظيفتها اليومية، بينما لا يحظى الأمن بالمستوى نفسه من الاهتمام منذ مرحلة التصميم.

ويقول إن فريقه لم يتفاجأ تماماً بالعثور على ضعف من هذا النوع، لأنه يجري تقييمات أمنية على عدد كبير من الأجهزة المستخدمة في بيئات أنظمة التحكم الصناعي. لكن غياب المصادقة دفع الباحثين إلى اختبار كيفية استغلال هذا الضعف ضمن مسار هجوم يمكن أن يمنح المهاجم موطئ قدم أولياً داخل المستودع.

عشرون متراً... لكن بشروط

يشدد الباحث على أن تحويل السيناريو التجريبي إلى هجوم حقيقي خارج المختبر ليس عملية تلقائية أو سهلة بالضرورة. ويشرح أن المهاجم، في السيناريو الذي اختبره الفريق، يحتاج إلى الاقتراب إلى نحو 20 متراً من ماسح «الباركود»، إضافة إلى الحصول على عنوان «بلوتوث» الخاص بالجهاز أو المحطة، وهو ما يقول إنه يمكن الحصول عليه بطرق مختلفة.

لكن وجود المهاجم على هذه المسافة لا يعني بالضرورة تسلل شخص غريب إلى المنشأة. فبحسب نموذج الهجوم الذي اختبره الفريق، يمكن أن يكون الشخص موجوداً أصلاً في محيط المستودع ويتمتع بوصول محدود إليه، مثل سائق يدخل إلى جزء من الموقع، أو موظف داخلي في حال إساءة استخدام صلاحياته.

وبذلك تتحول المسألة من مجرد حماية حدود المستودع إلى سؤال أوسع يتعلق بما يستطيع شخص موجود بالفعل في محيط العمل الوصول إليه من خلال جهاز يُنظر إليه عادة باعتباره منخفض المخاطر.

لا تقتصر المخاطر على ماسحات «الباركود» بل قد تشمل أجهزة البيانات المحمولة والطابعات الحرارية أيضاً (أدوبي)

كيف يحدث الهجوم؟

في السيناريو الذي عرضته «كاسبرسكي»، يتصل ماسح «الباركود» المحمول بمحطة أساسية، بينما تتصل هذه المحطة بحاسوب أو نظام أعمال يستخدمه الموظفون. وتذكر الشركة أن غياب المصادقة بين الماسح والمحطة الأساسية يمكن أن يسمح لمهاجم قريب بإنشاء اتصال عبر «بلوتوث»، ثم إرسال حمولة تحاكي ضغطات لوحة المفاتيح. وتقوم المحطة بعد ذلك بتمرير هذه الإدخالات إلى الحاسوب المتصل بها كما لو كانت أوامر شرعية صادرة من المستخدم، ما قد يسمح، وفق ظروف البيئة وإعداداتها، بتنفيذ أوامر على الجهاز من دون تفاعل مباشر من الموظف. ومن هنا تبدأ أهمية المسار الذي يلي عملية الاختراق الأولى، وليس الماسح نفسه.

الهدف الأكثر حساسية

بحسب سيرغي سيدوروف، رئيس خدمات الأمن الصناعي في الشركة، تكمن الحساسية الأكبر في احتمال الانتقال من نقطة الدخول الأولى إلى نظام إدارة المستودع «WMS»، وهو النظام الذي تعتمد عليه العمليات اليومية لمعرفة مواقع البضائع، وأماكن تخزينها، والمسارات التي يجب أن تسلكها داخل المنشأة.

ويوضح خلال حديثه مع «الشرق الأوسط» أن استهداف ذراع روبوتية أو آلة فرز قد يبطئ جزءاً من العمل، لكن تعطيل نظام إدارة المستودع يمكن أن يؤدي إلى نتيجة أوسع بكثير، لأنه قد يوقف العملية برمتها.

فإذا توقف «WMS»، قد لا يعرف الموظفون أين ينبغي نقل البضائع، أو أين يجب وضعها، أو ما الخطوة التالية في حركة المخزون، لأن هذه المعلومات تدار من خلال النظام.

وتزداد حساسية هذه النقطة لأن ماسحات «الباركود» وأجهزة البيانات المحمولة تحتاج في الأساس إلى الاتصال بنظام إدارة المستودع كي تؤدي وظائفها. ولذلك لا يمكن ببساطة فصلها عنه بصورة كاملة.

ويشير سيدوروف إلى أن حصول المهاجم على الوصول إلى الجهاز المضيف المرتبط بالماسح أو إلى محطة بيانات محمولة قد يمنحه وصولاً شبكياً إلى «WMS» في البيئات التي تعتمد هذا النوع من الاتصال.

وبذلك لا تصبح المشكلة مجرد اختراق ماسح «باركود»، بل احتمال أن يقود جهاز بسيط إلى النظام المركزي الذي تعتمد عليه حركة المستودع من بدايتها إلى نهايتها.

سيرغي سيدوروف رئيس خدمات الأمن الصناعي في «كاسبرسكي» (الشرق الأوسط)

المشكلة قد تتجاوز مورّداً واحداً

تقول «كاسبرسكي» إن الباحثين لاحظوا نمطاً مشابهاً في أجهزة من أكثر من مورّد، ما يطرح سؤالاً حول ما إذا كانت المشكلة تتجاوز منتجاً واحداً. ويميز سيدوروف بين مستويين؛ الأول يتعلق بكيفية تطبيق الاتصال، خصوصاً «بلوتوث»، في بعض ماسحات «الباركود» وغياب ضوابط المصادقة المناسبة، بينما يرتبط المستوى الثاني بتصميم شبكة المستودع نفسها. فكلما كانت الأجهزة الطرفية والأنظمة الحساسة قادرة على التواصل فيما بينها بصورة أوسع مما تتطلبه العمليات، ازدادت الخيارات المتاحة أمام مهاجم تمكن من الحصول على نقطة الدخول الأولى. ومن هنا تبرز أهمية تقسيم الشبكة بحيث تُسمح فقط بالاتصالات الضرورية للعمل، بدلاً من عزل شامل قد يمنع الأجهزة من أداء وظائفها الأساسية.

أجهزة أخرى تحت الخطر

لا تقتصر المسألة على ماسحات «الباركود». يلفت سيدوروف إلى أجهزة البيانات المحمولة التي يستخدمها العاملون داخل المستودعات لمسح البضائع وتسجيل مواقعها وإرسال هذه المعلومات إلى نظام الإدارة. وهذه الأجهزة تعمل عملياً كحواسيب صغيرة، مما يجعل السيطرة عليها قادرة على توفير نقطة انطلاق أخرى إلى البيئة الداخلية. ويقول إن مهاجماً يسيطر على أحد هذه الأجهزة، أو شخصاً ينتحل دور عامل في المستودع ويتمكن من استخدامه، قد يحصل على مستوى من الوصول يتيح له محاولة الانتقال إلى أنظمة أخرى.

كما بحث الفريق سيناريوهات مرتبطة بالطابعات الحرارية، حيث يمكن أن تتيح مشكلات في الإعداد أو الاتصال عبر «بلوتوث» نقطة دخول إضافية، يمكن بعدها محاولة توسيع الهجوم داخل بيئة المستودع.

وهذا يوسع نطاق القضية من ثغرة مرتبطة بجهاز واحد إلى سؤال أوسع حول مستوى الحماية في الأجهزة التشغيلية التي تبدو محدودة الوظيفة، لكنها تتمتع باتصالات داخلية تسمح لها بالتفاعل مع أنظمة أكثر أهمية.

توصي «كاسبرسكي» بمحاكاة مسار المهاجم داخل المنشأة لتحديد نقاط الضعف وترتيبها بحسب الأولوية (أدوبي)

ضوابط حماية الأجهزة

عندما سُئل سيدوروف عما إذا كانت المستودعات تضيف الأجهزة المتصلة بوتيرة أسرع من تطبيق وسائل الحماية، قال إن ذلك يحدث بالفعل في بعض الحالات. ويرى أن جزءاً من المشكلة يبدأ لدى بعض الشركات المصنعة التي لا تتبع بصورة كافية ممارسات دورة حياة تطوير آمنة، بينما يظهر جزء آخر لدى الجهات المشغلة عندما لا تكون هناك ضوابط واضحة لتأمين المعدات التشغيلية وإدارة التحديثات وضبط إعدادات الأجهزة.

وتزداد المهمة صعوبة عندما يضم المستودع آلاف الأجهزة المتصلة، إذ يصبح من الصعب التعامل أمنياً مع كل جهاز بصورة منفردة. ويضرب سيدوروف مثالاً بالحاجة إلى منع الاتصال المباشر بين ماسحات «الباركود» والأذرع الروبوتية إذا لم تكن هناك ضرورة تشغيلية لذلك، وكذلك الحد من الاتصالات بين فئات مختلفة من الأنظمة الآلية. الفكرة ليست في قطع الاتصال الذي تحتاجه المنشأة كي تعمل، بل في تقليص مساحة الحركة التي يمكن أن يستفيد منها المهاجم بعد الحصول على موطئ قدم أولي.

تأثيرات الهجوم

لا يرى سيدوروف أن النتيجة الأخطر لهجوم على مستودع تقتصر على إصابة جهاز أو فقدان بعض البيانات. فإذا وصل الهجوم إلى الأنظمة التي تعتمد عليها العمليات، يمكن أن يؤدي إلى توقف التشغيل، وبالتالي خسائر مالية وتأخير وصول الطلبات إلى العملاء.

ويميز هنا بين المستودعات وقطاعات صناعية أخرى مثل النفط والغاز، حيث قد تتجاوز آثار هجوم على الأنظمة التشغيلية الخسائر الاقتصادية لتصل إلى جوانب تتعلق بالسلامة البشرية أو البيئة.

أما في المستودعات، فإن الأثر الأكثر مباشرة يتمثل في تعطل العمليات وانقطاع حركة البضائع. ويكتسب ذلك أهمية إضافية مع الحجم المتزايد للتجارة الإلكترونية. وتقول «كاسبرسكي» إن مبيعات التجارة الإلكترونية عالمياً قاربت الضعف منذ 2019 لتتجاوز 6 تريليونات دولار، وهو رقم تستخدمه الشركة للإشارة إلى حجم النشاط الاقتصادي الذي أصبحت البنى اللوجستية الرقمية مسؤولة عن دعمه.

يمكن أن يبدأ الهجوم من جهاز بسيط ثم يمتد إلى أنظمة أكثر حساسية داخل البيئة التشغيلية (أدوبي)

ماذا يجب أن يُفحص أولاً؟

بالنسبة إلى شركة لوجستية تريد معرفة ما إذا كانت أجهزتها تخلق مساراً مماثلاً للهجوم، لا يرى سيدوروف أن البداية تكون بفحص ماسح بعينه أو بشراء منتج أمني محدد.

ويقول إن الخطوة الأولى هي إجراء تمرين عملي يرسم المسار الذي يمكن لمهاجم حقيقي اتباعه داخل المنشأة: من أين يستطيع الدخول؟ وإلى أي جهاز يمكنه الوصول؟ وما الأنظمة التي يمكن لذلك الجهاز التواصل معها؟ وهل يستطيع الانتقال منها إلى أنظمة أكثر حساسية؟

بعد ذلك، يمكن إنشاء خريطة لترتيب نقاط الضعف بحسب الأولوية، ثم تطبيق الإجراءات المناسبة، من تحديث الأنظمة وتقسيم الشبكات إلى ضبط إعدادات الشبكة والتطبيق وإضافة آليات للرصد والمنع.

ويشدد الباحثون كذلك على أهمية وجود آلية واضحة لإدارة التحديثات وتطبيق التصحيحات الأمنية عندما يصدرها المصنعون، بدلاً من ترك أعداد كبيرة من الأجهزة تعمل بإصدارات قديمة. كما ينبغي، وفق الباحثين، ألا تفترض اختبارات مسارات الهجوم دائماً وجود مهاجم مجهول من الخارج، بل أن تشمل أيضاً شخصاً يمتلك بالفعل مستوى من الوصول المشروع إلى الموقع أو الأنظمة.

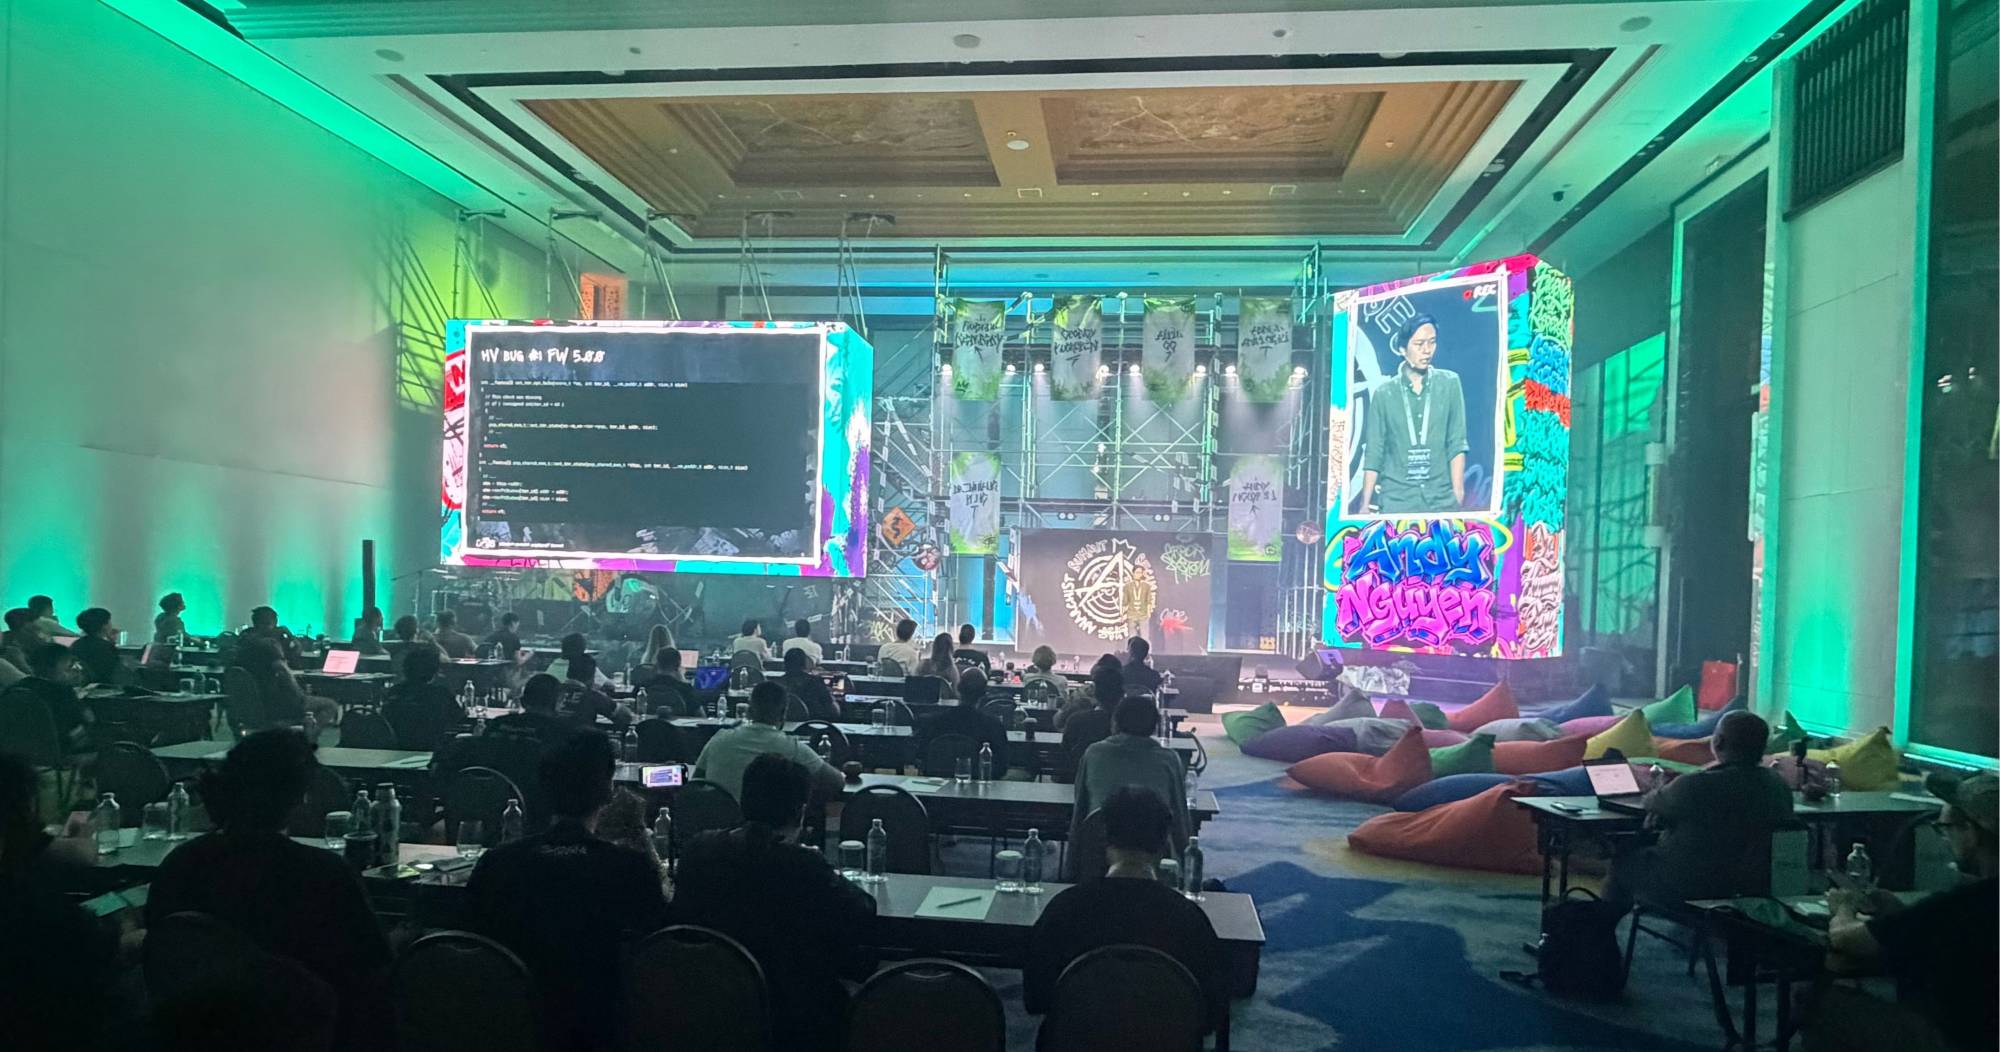
من مؤتمر «Security Analyst Summit 2026» الذي تعقده «كاسبرسكي» في بالي في دورته الثامنة عشرة (الشرق الأوسط)

من مؤتمر «SAS» في بالي

قُدمت نتائج البحث خلال مؤتمر «Security Analyst Summit 2026» المنعقد في بالي بين 20 و23 أكتوبر (تشرين الأول)، في دورته الثامنة عشرة.

ويجمع المؤتمر مئات الباحثين في الأمن السيبراني وممثلين عن جهات إنفاذ القانون وفرق الاستجابة للطوارئ الحاسوبية «CERTs» ومسؤولين من قطاعات متعددة، بينما يناقش برنامجه هذا العام موضوعات تشمل الذكاء الاصطناعي، والهجمات المتقدمة، والبرمجيات الخبيثة، والثغرات واستخبارات التهديدات.

ومن بين الجلسات التي حضرتها «الشرق الأوسط» في المؤتمر، عرض لفريق البحث والتحليل العالمي «GReAT» في «كاسبرسكي» حول «Operation FlashHole»، وهي حملة تجسس إلكتروني نسبتها الشركة إلى مجموعة «Lazarus».

وقالت «كاسبرسكي» إن الحملة نشطة منذ يوليو (تموز) 2025 على الأقل، وأثرت في ثلاث مؤسسات على الأقل في كوريا الجنوبية تعمل في قطاعات البناء والبرمجيات وتصنيع معدات الاتصالات السلكية.

واستخدم المهاجمون، وفق البحث، رسائل تصيد موجهة وبرمجيات مشروعة ضمن سلسلة الهجوم، إلى جانب أدوات خبيثة محدثة وأخرى لم تكن موثقة سابقاً. كما عثر الباحثون على صورة مولدة بالذكاء الاصطناعي لشخصية وظيفية وهمية ضمن مواقع استُخدمت كطُعم للضحايا.

ومن أبرز تفاصيل العرض استخدام نسخة محدثة من إحدى أدوات المجموعة تشفيراً ما بعد كمي لحماية اتصالات البرمجيات الخبيثة، بينما قالت «كاسبرسكي» إن الأدلة التي جمعتها ترجع استخدام المجموعة لهذا النوع من التشفير إلى سبتمبر (أيلول) 2024 على الأقل.