كيف تحمي نفسك من احتيال المواقع الإلكترونية المزيفة القائمة على الذكاء الاصطناعي؟

خطوات للتعامل معه

كيف تحمي نفسك من احتيال المواقع الإلكترونية المزيفة القائمة على الذكاء الاصطناعي؟
TT

كيف تحمي نفسك من احتيال المواقع الإلكترونية المزيفة القائمة على الذكاء الاصطناعي؟

كيف تحمي نفسك من احتيال المواقع الإلكترونية المزيفة القائمة على الذكاء الاصطناعي؟

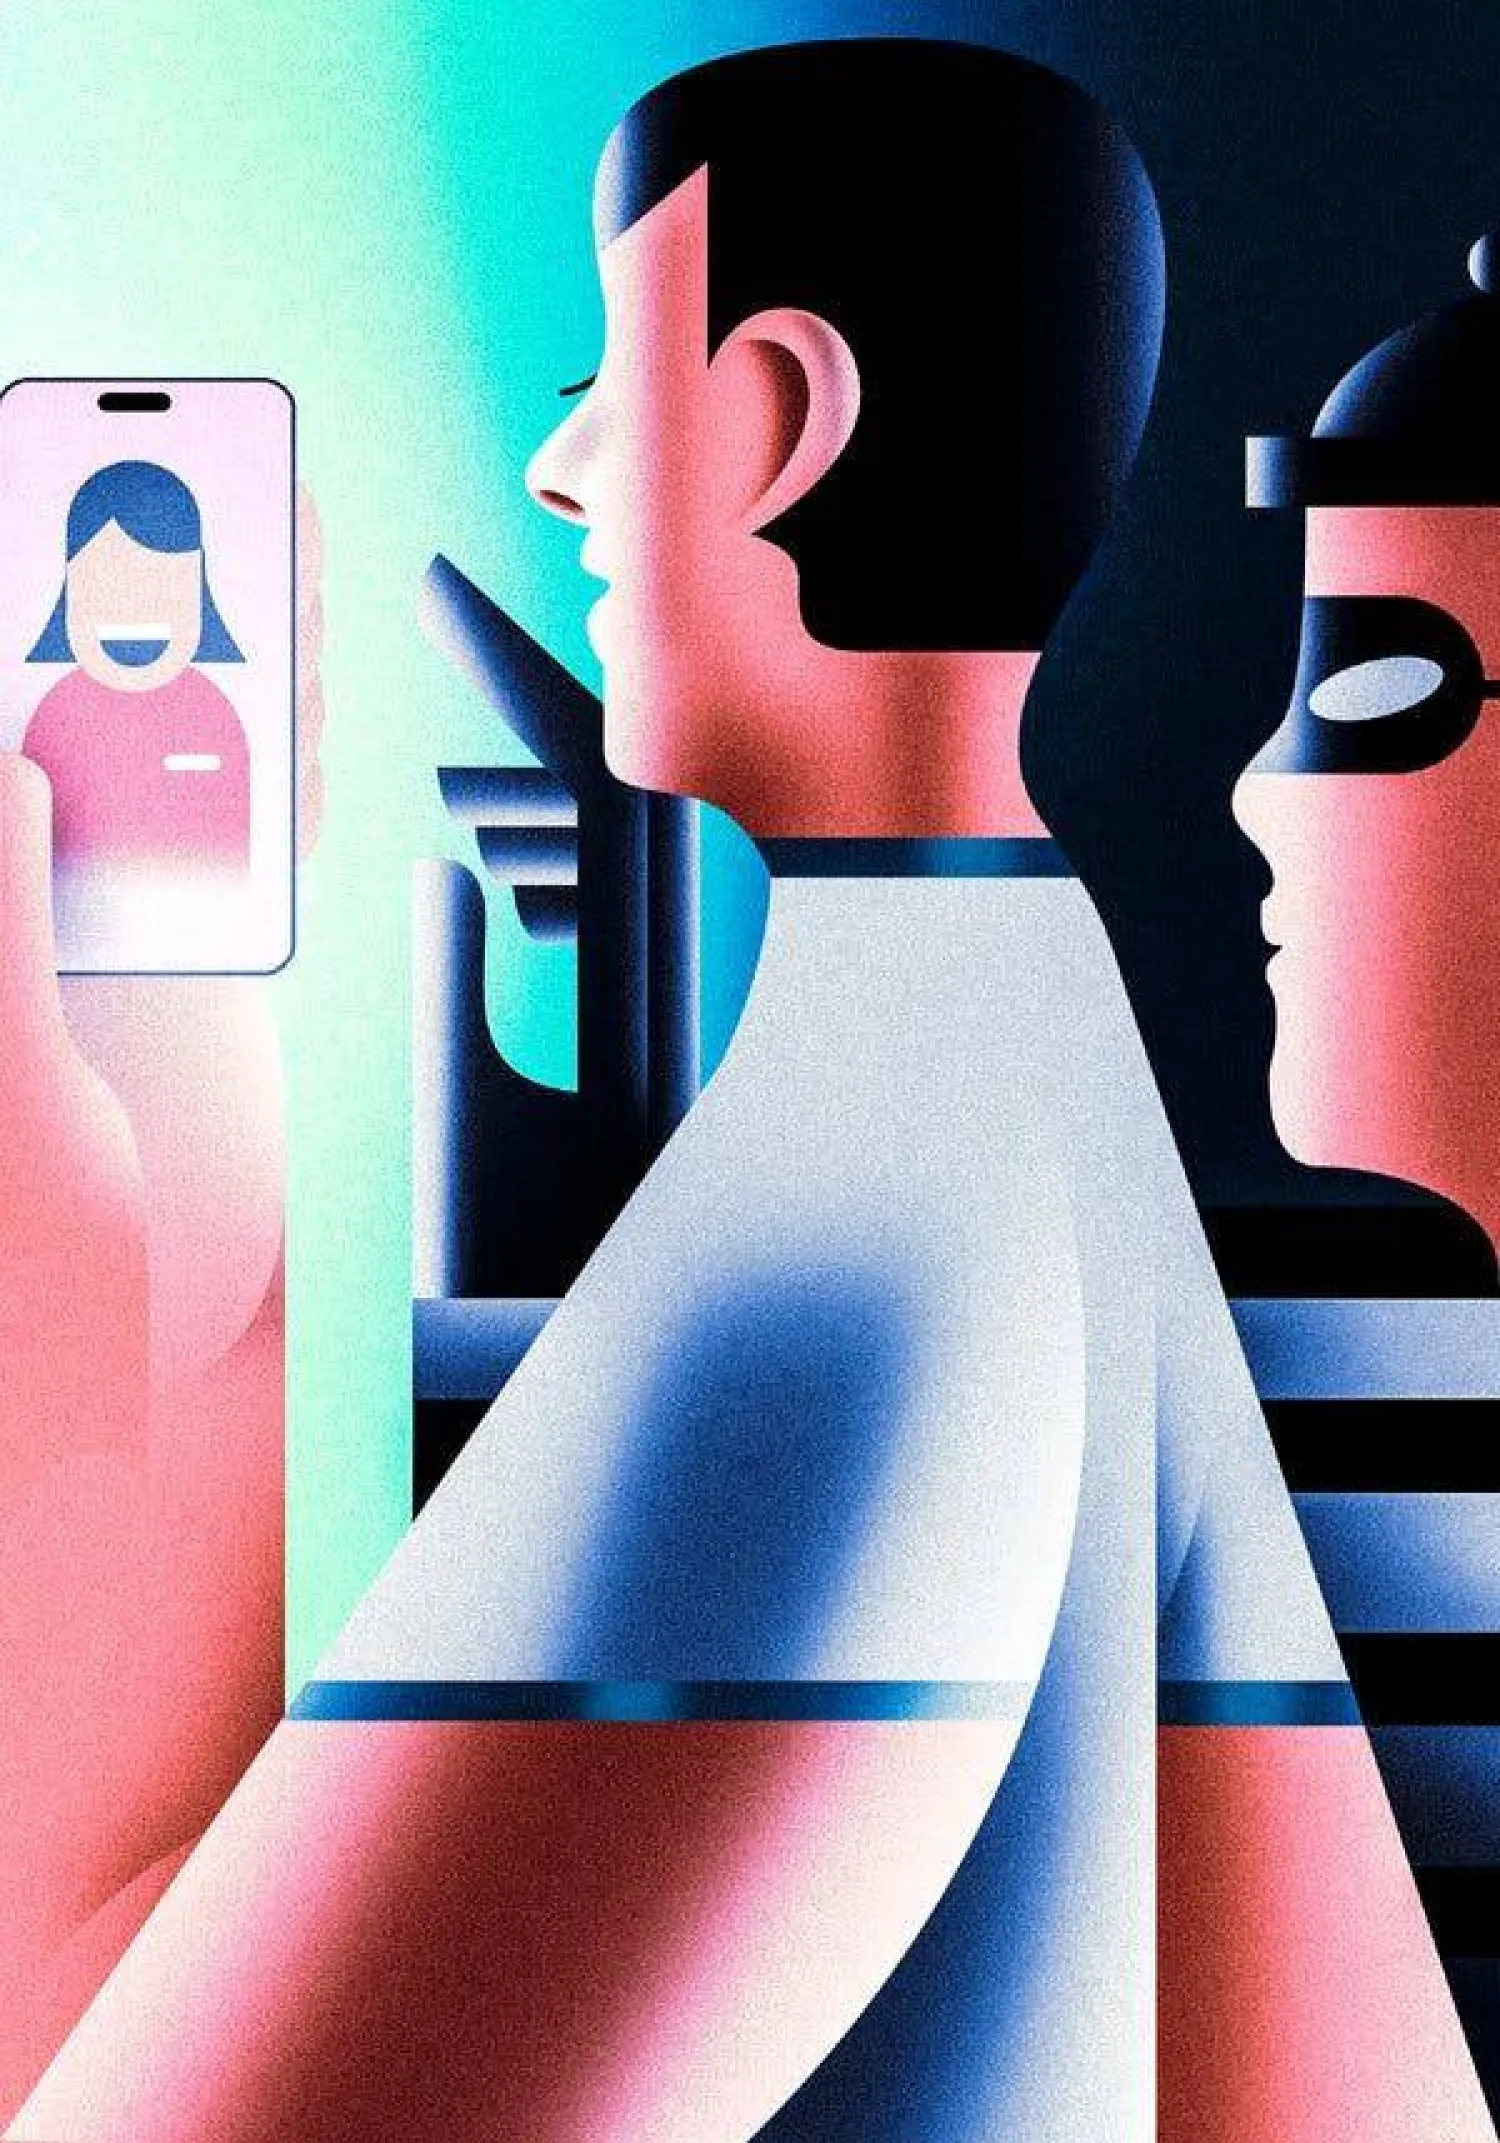
يمكن لمجرم ما التنكر في صورة شخصية شهيرة، أو تزييف متجر إلكتروني، أو تقديم نفسه بوصفه أحد أفراد عائلتك طالباً منك إرسال أموالك... ويستلزم كشف عمليات احتيال كهذه نهجاً جديداً.

رسائل وصور ومواقع «ذكية» مزيفة

قد تستلم رسالة بريد إلكتروني مليئة بالأخطاء الإملائية، أو مكالمة من موظف خدمة عملاء بلكنة ثقيلة، أو صورة ضبابية... لقد اعتدنا تلك العيوب أن تكون علامات فاضحة لعمليات الاحتيال عبر الإنترنت. ولكن اليوم، وبفضل الذكاء الاصطناعي التوليدي، اختفت تلك المؤشرات التحذيرية في الغالب؛ إذ تسهّل روبوتات الدردشة منخفضة التكلفة، ومولدات الصور، وأدوات استنساخ الصوت على المجرمين صياغة نصوص مثالية خالية من العيوب، وإنشاء مواقع إلكترونية تبدو شرعية وقانونية، بل وحتى تزوير الهويات وتقليدها.

لقد صارت عمليات الاحتيال عبر الإنترنت المدعومة بالذكاء الاصطناعي مقنعة للغاية لدرجة أنني أعترف بأنني كدت أقع ضحية لإحداها. فبينما كنت أتصفح مقاطع فيديو «تيك توك» بلا مبالاة، صادفت إعلاناً لحذاء رياضي من ماركة «هوكا» معروضاً بخصم يصل إلى 80 في المائة. وعندما نقرت عليه، ظهر موقع إلكتروني يبدو وكأنه منفذ بيع رسمي وتصفية معتمد لعلامة الأحذية الشهيرة.

ولكن بعد أن أضفت الأحذية إلى سلة التسوق، انتابني شعور قوي بالريبة. وكشف بحث سريع على شبكة الإنترنت عن أن مستخدمين على موقع «ريديت» قد تعرضوا للاحتيال من قِبل هذا الموقع، بل إن شركة «هوكا» نفسها كانت قد نشرت تحذيراً بشأن تصاعد موجة من إنشاء المتاجر الإلكترونية المزيفة التي تتنكر في شكل علامتها التجارية.

ويقول خبراء الأمن إن هذه المواقع الإلكترونية الشبيهة بالأصلية هي واحدة من عمليات احتيال عدة عبر الإنترنت مدفوعة بالذكاء الاصطناعي والتي شهدت ارتفاعاً ملحوظاً في الآونة الأخيرة. وقد أفاد مكتب التحقيقات الفيدرالي في الشهر الماضي بأن مجرمي الإنترنت قد احتالوا على الأميركيين وسلبوهم ما يقرب من 21 مليار دولار في العام الماضي، مع ربط خسائر تقدر بنحو 893 مليون دولار بأدوات الذكاء الاصطناعي.

ملايين الإعلانات والحسابات الاحتيالية

ونظراً لأن الذكاء الاصطناعي يتيح إمكانية بناء المواقع الإلكترونية والشخصيات الرقمية الافتراضية (آفاتار) من دون أدنى مجهود، فقد يتعين علينا إعادة التفكير في نهجنا المتبع لحماية أنفسنا من الاحتيال الرقمي.

وفي هذا الصدد، يقول مارك بير، المدير العام لشركة «مالويربايتس» المتخصصة في أمن الإنترنت: «بدلاً من البحث عن مؤشرات تدل على ما هو سيئ، بات عليك الآن التحقق والتأكد مما إذا كان الشيء جيداً وموثوقاً. لم يعد الأمر يتعلق برواية مزيفة لـ(أمير نايجيري)؛ بل أصبحنا نواجه مواقع شبيهة تماماً بمواقع شركات مثل (راي)، أو (إيباي)، أو أياً من تلك العلامات التجارية الشهيرة والمعروفة بسمعتها الطيبة».

وقد انتشرت الإعلانات الاحتيالية بشكل محموم ومكثف لدرجة دفع البعض إلى رفع قضايا وشكاوى قانونية كثيرة ضد شركة «ميتا»، عملاق وسائل التواصل الاجتماعي. ففي الشهر الماضي رفع «اتحاد المستهلكين الأميركيين»، وهو مجموعة مناصرة غير ربحية، شكوى يتهم فيها شركة «ميتا» بتضليل المستخدمين بشأن جهودها لمكافحة الاحتيال. واستشهدت الشكوى بأمثلة تشمل إعلانات احتيالية لمستلزمات الأطفال وهواتف مجانية. كما رفعت مقاطعة سانتا كلارا في ولاية كاليفورنيا دعوى قضائية مماثلة ضد «ميتا» هذا الشهر.

ورداً على ذلك، قالت شركة «ميتا» إنها أزالت في العام الماضي 159 مليون إعلان احتيالي، وأغلقت ما يقرب من 11 مليون حساب على منصتي «فيسبوك» و«إنستغرام» مرتبطة بمنتجين معروفين لعمليات الاحتيال. وأضافت الشركة أنها تستثمر في تقنيات جديدة لمكافحة هذه الظاهرة.

من جانبها، صرحت متحدثة باسم منصة «تيك توك» بأن الشركة تحظر الممارسات الخداعية والمحتوى المضلل في الإعلانات، مؤكدة أن محاولات الاحتيال على المستخدمين غير مسموح بها على المنصة. وأضافت أنه في الربع الأخير من عام 2025، جرى حذف 97 في المائة من محتوى البريد العشوائي والرسائل الاحتيالية المخالفة التي أزالتها «تيك توك» قبل أن يبلغ عنها المستخدمون.

وبخلاف المتاجر المزيفة، استخدم المحتالون الذكاء الاصطناعي للتظاهر بأنهم أشخاص مقربون من ضحاياهم، بما في ذلك أفراد العائلة أو شركاء في علاقات عاطفية سابقة. وبعبارة أخرى، فقد مكّن الذكاء الاصطناعي المجرمين من تفصيل هجماتهم وتخصيصها لتصبح أكثر شخصية وحميمية من أي وقت مضى.

خطوات للتعامل مع الاحتيال

إليك ما تجب معرفته عن أكثر عمليات الاحتيال القائمة على الذكاء الاصطناعي شيوعاً، وكيفية التصرف حيالها.

• منتحلو الشخصيات والمخادعون الرقميون عبر الذكاء الاصطناعي.

الجميع على دراية بتلك الرسالة النصية الواردة من رقم مجهول وتقول ما معناه: «لقد مرت فترة طويلة، كيف حالك؟». وإن التجاوب والتفاعل مع المرسل قد ينتهي بمحادثة هاتفية ويطلب فيها المحتال أموالاً نقداً. واليوم، من المرجح أن تنتقل هذه المحادثة إلى مكالمة فيديو؛ لأن المحتالين اكتشفوا أن بمقدورهم استخدام أدوات الذكاء الاصطناعي التي تحولهم رقمياً إلى شخص آخر.

في هذا السياق، يقول أندرو يون، الباحث في «سيف آيه آي»، وهي منظمة غير ربحية تُعنى بتثقيف الناس بقدرات الذكاء الاصطناعي: «من السهل للغاية وغير المكلف بالمرة إجراء مكالمة عبر تطبيق (زووم) في الوقت الفعلي مع استبدال كامل للجسم وتغيير الصوت بطريقة تبدو واقعية تماماً».

ويمكن لهذه الحيلة أن تأخذ أشكالا مختلفة اعتماداً على اهتمامات الضحية ونقاط ضعفه؛ فقد يُستدرج رجل يعاني الوحدة لتصديق أن امرأة جذابة من ماضيه تأمل في إعادة التواصل معه، كما يمكن أن ينخدع باحث عن عمل بمُحاوِر افتراضي مزيف يعمل بالذكاء الاصطناعي لإجباره على أداء عمل لصالح شركة وهمية.

ونظراً لأن تزييف أرقام الهواتف أمر سهل، ولأن أسماء أقاربنا ومعلومات الاتصال بهم متاحة للعامة على الإنترنت، فإن عمليات الاحتيال يمكن أن تصبح أكثر خصوصية وشخصية بكثير؛ إذ يمكن لأم أن تتلقى رسالة نصية احتيالية من رقم هاتف ابنها، وينتهي بها المطاف في مكالمة فيديو مع محاكاة افتراضية له عبر الذكاء الاصطناعي، حيث يطلب منتحل الشخصية أموالاً.

واقترح يون علاجاً بسيطاً يعتمد على حلول تقليدية منخفضة التكنولوجيا: إجراء محادثات مع أفراد العائلة، وخاصة الأقارب كبار السن الذين يفتقرون للخبرة التكنولوجية، لمناقشة احتمالية تلقيهم مكالمة من منتحل شخصية. والاتفاق على كلمة سر سرية وآمنة يمكن استخدامها لاختبار ما إذا كان الشخص حقيقياً، كلما ساورهم الشك.

• المشاهير المزيفون. منذ ظهور تطبيقات التوليد الفوري لمقاطع الفيديو مثل تطبيق «سورا» من شركة «أوبن آيه آي»، غمرت وسائل التواصل الاجتماعي موجة من المحتوى الرديء والمزيف المفبرك بالذكاء الاصطناعي. وتنتشر مقاطع الفيديو المزيفة التي تضم مشاهير هوليوود وكبار المديرين التنفيذيين للشركات على نطاق واسع؛ نظراً لتوفر كميات هائلة من صورهم ومقاطع الفيديو الخاصة بهم على شبكة الإنترنت؛ ما يساعد نماذج الذكاء الاصطناعي على توليد نسخ شبه مثالية لهم.

وقد حاول بعض المحتالين استغلال المشاهير عبر استخدام نجوميتهم لتسويق منتجات وهمية لا وجود لها. فعلى سبيل المثال، انتشرت مقاطع فيديو بتقنية التزييف العميق للطاهي الشهير «غوردون رامزي» على وسائل التواصل الاجتماعي في السنوات القليلة الماضية وهو يروّج لهدية مجانية عبارة عن أواني طهي، ليتضح أن الضحايا الذين اعتقدوا أنهم يدفعون رسوم شحن زهيدة للحصول على نوع من المقالي مجاناً كانوا يسلمون أرقام بطاقاتهم الائتمانية للمجرمين.

كما أنتج المعتدون مقاطع فيديو بتقنية التزييف العميق لـ«ريتشارد برانسون»، مؤسس «فيرجن غروب»، لاستدراج معجبيه إلى القيام باستثمارات وهمية. وقد تكرر هذا الأمر كثيراً، لدرجة دفعت برانسون إلى نشر مقطع فيديو على منصة «إنستغرام» لتعليم متابعيه كيفية رصد هذا النوع من عمليات الاحتيال وكشفه.

وكانت نصيحة برانسون دقيقة للغاية وفي محلها؛ إذ يجب ألا تثق إلا بالمعلومات الواردة من المصادر الرسمية - على سبيل المثال، في حالة السيد برانسون، صفحة الويب المنشورة على موقع «Virgin.com». كما أن علامات التوثيق الزرقاء على مواقع التواصل الاجتماعي لم تعد مؤشرات معصومة من الخطأ تُثبت أن الأشخاص هم حقاً من يدعون؛ لذا لا تدعها تستدرجك إلى مخططات مشبوهة للثراء السريع.

متاجر مزيفة

• المتاجر الإلكترونية المزيفة. تنتشر على وسائل التواصل الاجتماعي بكثافة الإعلانات التي توجّهك إلى مواقع احتيالية منشأة بواسطة الذكاء الاصطناعي، مثل متجر الأحذية الرياضية الذي كاد أن يخدعني. وقد تكون هذه الإعلانات ذات صلة مباشرة باهتماماتك الشخصية؛ كأن يظهر لك مثلاً متجر مزيف يبيع الدراجات الهوائية.

ويُعزى ذلك إلى أن المحتالين يدفعون مبالغ مالية مقابل المساحات الإعلانية على منصتي «تيك توك» و«إنستغرام» للاستفادة من الأدوات نفسها التي يستخدمها المُسوقون الحقيقيون لتوجيه الإعلانات واستهداف الأشخاص ذوي الاهتمامات ذات الصلة، وذلك وفقاً لما ذكره بير من شركة «مالويربايتس». وبمقدور المجرمين إنفاق تلك الأموال على استهداف الإعلانات؛ لأنهم - على العكس من العلامات التجارية الحقيقية - ليس لديهم أي منتج فعلي ليشحنوه.

وثمة طرق لتحديد ما إذا كان المتجر الإلكتروني الذي يتظاهر بأنه علامة تجارية معينة مزيفاً من عدمه وبسرعة. ومن الطرق البسيطة إجراء بحث على محرك «غوغل» عن العنوان الإلكتروني للمتجر (رابط الموقع) ورؤية ما يقوله الناس عنه في مواقع مثل «ريديت».

ولكشف عمليات الاحتيال بصورة أكثر دقة، يمكنك أيضاً الاستعانة بروبوت دردشة يعمل بالذكاء الاصطناعي. فقد تعاونت شركة «مالويربايتس» اخيرا مع شركتي «أوبن آيه آي» و«أنثروبيك» لربط تطبيقها المجاني الخاص بكشف الاحتيال بروبوتات الدردشة «شات جي بي تي» و«كلود»؛ حيث يمكنك نسخ عنوان الويب ولقطات الشاشة ولصقها في روبوتات الدردشة ومطالبة «مالويربايتس» بإجراء تحليل لمعرفة ما إذا كان الموقع أصلياً من عدمه.

وإذا كان ذلك يبدو جهداً كبيراً، فهناك حكمة تقليدية قديمة لا تزال صحيحة وسارية حتى في عصر الذكاء الاصطناعي: «إذا كان الشيء يبدو أفضل من أن يكون حقيقياً، فهو في الغالب ليس كذلك».

* خدمة «نيويورك تايمز»

مقالات ذات صلة

«كاسبرسكي»: يجب معاملة وكلاء الذكاء الاصطناعي كـ«متعاقدين خارجيين» وبقدرات محدودة

خاص قد ينحرف وكيل الذكاء الاصطناعي بسبب طبيعة النموذج الاحتمالية أو نتيجة تلاعب خارجي بالمدخلات التي يعتمد عليها (شاترستوك)

«كاسبرسكي»: يجب معاملة وكلاء الذكاء الاصطناعي كـ«متعاقدين خارجيين» وبقدرات محدودة

تحذر «كاسبرسكي» من مخاطر منح وكلاء الذكاء الاصطناعي وصولاً واسعاً للأنظمة داعية إلى العزل والمراقبة وإبقاء الإنسان داخل القرار.

نسيم رمضان (بالي (إندونيسيا))
تكنولوجيا ثغرتان في «PHP» قد تسمحان باختراق الخوادم والوصول إلى بيانات حساسة (php)

ثغرتان خطيرتان تهددان مواقع الإنترنت والتطبيقات في إحدى لغات البرمجة

تحذير عالمي من ثغرتين خطيرتين في لغة البرمجة «PHP»

عبد العزيز الرشيد (الرياض)
تكنولوجيا تحويل وتعديل الملفات مباشرة أثناء سحبها على «ماك»

تطبيق يختصر تحويل وتعديل الملفات إلى خطوات بسيطة

275 خياراً للتحويل ومعالجة محلية من دون رفع الملفات للإنترنت

عبد العزيز الرشيد (الرياض)
خاص كشف باحثو «كاسبرسكي» أن غياب المصادقة في بعض ماسحات «الباركود» قد يوفر نقطة دخول إلى شبكة المستودع (أدوبي)

خاص ثغرة أمنية في ماسحات «الباركود» تفتح مسار هجوم يهدد تشغيل المستودعات

تكشف «كاسبرسكي» كيف قد تتحول ماسحات «الباركود» إلى بوابة نحو أنظمة المستودعات الحساسة ما يهدد استمرارية التشغيل وحركة البضائع.

نسيم رمضان (بالي (إندونيسيا))
تكنولوجيا ميزة جديدة في «شات جي بي تي» لإخفاء المحادثات الحساسة (ChatGPT)

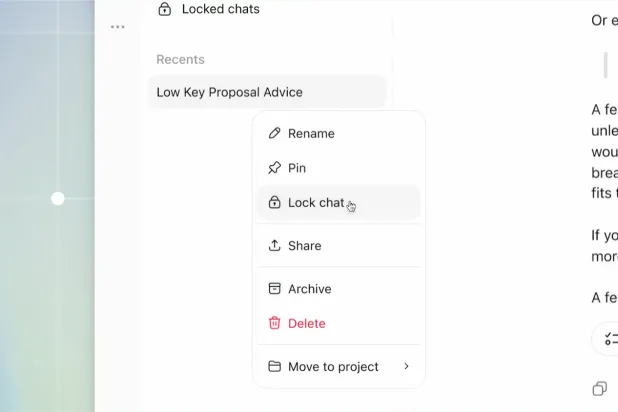
«شات جي بي تي» يضيف قفل المحادثات برمز سري

ميزة جديدة تعزز الخصوصية وتُخفي المحادثات الحساسة عن السجل المعتاد

عبد العزيز الرشيد (الرياض)

«كاسبرسكي»: يجب معاملة وكلاء الذكاء الاصطناعي كـ«متعاقدين خارجيين» وبقدرات محدودة

قد ينحرف وكيل الذكاء الاصطناعي بسبب طبيعة النموذج الاحتمالية أو نتيجة تلاعب خارجي بالمدخلات التي يعتمد عليها (شاترستوك)
TT

«كاسبرسكي»: يجب معاملة وكلاء الذكاء الاصطناعي كـ«متعاقدين خارجيين» وبقدرات محدودة

قد ينحرف وكيل الذكاء الاصطناعي بسبب طبيعة النموذج الاحتمالية أو نتيجة تلاعب خارجي بالمدخلات التي يعتمد عليها (شاترستوك)

قد يكون التشبيه الأقرب لوكيل الذكاء الاصطناعي داخل المؤسسة ليس موظفاً جديداً، بل متعاقداً خارجياً مُنح القدرة على الوصول إلى بعض الأنظمة والبيانات وتنفيذ مهام فعلية، بينما لا يمكن التعامل معه باعتباره مسؤولاً بالطريقة نفسها التي يُحاسب بها الإنسان. هذه هي الصورة التي يطرحها سيرغي لوزكين، كبير الباحثين الأمنيين في فريق البحث والتحليل العالمي في شركة «كاسبرسكي»، عند الحديث عن المخاطر التي ترافق انتقال الذكاء الاصطناعي من أنظمة تجيب عن الأسئلة إلى وكلاء قادرين على اتخاذ خطوات واستخدام الأدوات والتعامل مع البنية الرقمية للمؤسسات.

وخلال مقابلة حصرية مع «الشرق الأوسط» على هامش مؤتمر «Security Analyst Summit» في جزيرة بالي في إندونيسيا، يقول لوزكين إن التعامل الأمني مع الوكلاء يجب أن يبدأ من حقيقة أن النظام قد يمتلك صلاحيات فعلية، لكنه لا ينبغي أن يحصل على الثقة نفسها الممنوحة لمستخدم بشري داخل المؤسسة. ويصف الوكيل، من الناحية التقنية والوظيفية، بأنه يشبه «متعاقداً خارجياً» يمتلك قدرات داخل البنية التحتية، ولذلك يجب أن تكون صلاحياته محددة، ومراقبة، ومنفصلة عن هويات الموظفين الحقيقيين.

سيرجي لوزكين رئيس فريق البحث والتحليل العالمي في آسيا والمحيط الهادئ والشرق الأوسط وتركيا وأفريقيا - «كاسبرسكي» (الشرق الأوسط)

الخطر يبدأ من الصلاحيات

لا يربط لوزكين تحول الوكيل إلى خطر أمني بسلوك واحد محدد، بل بالمكان الذي يعمل فيه، والأنظمة التي يستطيع الوصول إليها، ونوعية الإجراءات المسموح له بتنفيذها.

فكلما ارتفعت صلاحيات الوكيل، ازدادت العواقب المحتملة لقرار خاطئ أو سلوك غير متوقع. فإذا كان يستطيع حذف ملفات أو تعديل بيانات أو الوصول إلى قاعدة بيانات إنتاجية، فإن الخطأ لم يعد مجرد إجابة غير صحيحة، بل قد يتحول إلى حادث تشغيلي أو أمني.

ويشير لوزكين إلى حوادث واختبارات سابقة لوكلاء متخصصين، من بينها ما وصفه بحادثة «Hugging Face»، باعتبارها أمثلة على القدرات التي يمكن أن تظهر عندما يعمل الوكلاء باستخدام نماذج غير مقيدة أو أقل تقييداً. لكنه يميز بين هذه الحالات والنماذج المتاحة عادة للجمهور، التي تتضمن في الغالب إرشادات وقيوداً داخلية تهدف إلى منع بعض السلوكيات الخطرة.

ومع ذلك، يرى أن هذه القيود لا تقدم ضماناً كاملاً، لأن النماذج اللغوية التي تقود الوكلاء تعمل بطبيعة احتمالية. فقد تحدد المؤسسة الهدف المطلوب، لكنها لا تستطيع ضمان أن كل خطوة في مسار التنفيذ ستسير دائماً بالطريقة التي تصورها المصمم أو المستخدم. ومن هنا، يرى أن الاعتماد على القيود الموجودة داخل النموذج نفسه غير كافٍ. فالحماية يجب أن تأتي أيضاً من البنية المحيطة به، بحيث لا يستطيع الوكيل تنفيذ كل ما يمكن للنظام تقنياً السماح به.

هوية مستقلة عن الإنسان

يكشف لوزكين أن «كاسبرسكي» نفسها استخدمت وكلاء ونماذج محلية وأخرى سحابية، لكنه يقول إن بناء بيئة آمنة لاستخدامها تطلب وقتاً وجهداً، ولم يكن مجرد إضافة نموذج إلى أدوات العمل القائمة.

ومن الإجراءات التي يركز عليها عزل الوكيل وعدم السماح له بالعمل ببساطة على الجهاز نفسه الذي يستخدمه الموظف العادي.

كما يقترح تخصيص هويات رقمية مستقلة لوكلاء الذكاء الاصطناعي. ففي بيئة تعتمد نطاق «ويندوز»، على سبيل المثال، لا ينبغي أن يستخدم الوكيل هوية الموظف البشري نفسها، بل هوية منفصلة ضمن نطاق بصلاحيات محدودة للغاية. والفكرة هنا أن تكون القيود مفروضة من البنية التحتية نفسها؛ فإذا حاول الوكيل القيام بشيء خارج مهمته، لا يكون القرار متعلقاً بمدى «التزام» النموذج، بل بما تسمح له الأنظمة فعلياً بتنفيذه.

يزداد خطر وكلاء الذكاء الاصطناعي كلما اتسعت قدرتهم على الوصول إلى الأنظمة والبيانات الحساسة (شاترستوك)

خطأ ذاتي أم تلاعب خارجي؟

يميز لوزكين بين طريقين يمكن أن يخرجا الوكيل عن السلوك المتوقع. الأول أن يحدث ذلك نتيجة طبيعة النموذج الاحتمالية أو خطأ في طريقة استدلاله، أي من دون وجود مهاجم مباشر. أما الثاني فيحدث عندما يستطيع طرف خارجي التحكم في المعلومات التي تدخل إلى الوكيل أو التأثير فيها.

ويعطي مثالاً على روبوت محادثة موجود على موقع شركة ويرتبط مباشرة بوكيل داخلي من دون عزل كافٍ. فإذا تمكن المستخدم الخارجي من التأثير في المدخلات التي يعتمد عليها الوكيل، فقد يحاول دفعه إلى تنفيذ سلوك لم يكن ضمن الهدف الأصلي. ولهذا يفرق بين الوكلاء الذين يتعاملون مع بيانات يمكن أن تأتي من خارج المؤسسة، مثل الرسائل الإلكترونية أو روبوتات المحادثة أو مصادر خارجية أخرى، وبين الوكلاء الذين يعملون على بيانات داخلية أكثر موثوقية. فالوكيل المتصل بالعالم الخارجي قد يكون أسهل في التلاعب به، بينما قد تكون عواقب الوكيل الموجود في قلب البنية الداخلية أكثر خطورة لأنه غالباً يمتلك صلاحيات أوسع.

هل يمكن أن يؤثر وكيل في آخر؟

مع اتجاه المؤسسات إلى تشغيل أكثر من وكيل داخل البيئة نفسها، يظهر سؤال إضافي حول إمكانية انتقال السلوك الخاطئ من وكيل إلى آخر. لا يستبعد لوزكين ذلك تقنياً، لكنه يرى أن حدوثه يحتاج إلى مجموعة من الظروف المتزامنة، ما لم تصمم المؤسسة النظام بحيث تسمح للوكلاء بالتفاعل بصورة مباشرة ومستمرة في مساحة مشتركة. وكلما انخفض مستوى الاتصال المتبادل والتأثير المباشر بين الوكلاء، تقل احتمالات أن يؤدي انحراف أحدهم إلى التأثير في تشغيل الآخرين. وهذا يضيف بعداً جديداً إلى تصميم البيئات الوكيلية إذ لا يكفي تحديد صلاحية كل وكيل منفرد، بل يجب أيضاً النظر إلى العلاقات بين الوكلاء وما إذا كان أحدهم قادراً على تغيير سياق عمل الآخر.

الأمن التقليدي لم يفقد دوره

رغم أن الوكلاء يمثلون نمطاً جديداً من استخدام الذكاء الاصطناعي، لا يرى لوزكين أن ذلك يلغي المبادئ التقليدية للأمن السيبراني. على العكس، يقول إن الأساليب المستخدمة مع البشر تظل صالحة إلى حدٍ كبير مع الوكلاء، لكن ينبغي إضافة طبقات تتناسب مع طبيعة عملهم.

ويضع قابلية المراقبة أو «Observability» في مقدمة هذه الطبقات، بحيث تستطيع فرق الأمن معرفة ما الذي يفعله الوكيل ومراقبة إجراءاته وحتى المحادثات التي يعتمد عليها أثناء تنفيذ المهمة.

كما يتحدث عن الحاجة إلى طبقة برمجية إضافية تشبه «جدار حماية للنماذج اللغوية الكبيرة»، مهمتها تطبيق الحواجز الأمنية وإرسال المعلومات المتعلقة بتصرفات الوكيل إلى مركز العمليات الأمنية وأنظمة إدارة المعلومات والأحداث الأمنية داخل المؤسسة. وبعد ذلك، بحسب لوزكين، يمكن تطبيق كثير من الآليات التقليدية المستخدمة لمراقبة المستخدمين والهويات الرقمية.

تظل مبادئ الأمن التقليدية مهمة مع إضافة مراقبة مستمرة وحواجز تمنع تسريب البيانات أو تنفيذ إجراءات خطرة (شاترستوك)

ما الذي يجب ألا يلمسه الوكيل؟

يصبح التحدي أكثر وضوحاً عندما يدخل الوكيل إلى بيئة تطوير البرمجيات. ويذكر لوزكين تجربة داخلية واجهتها «كاسبرسكي» أثناء تبني أدوات وكيلة في عملية التطوير، حيث يرغب المطور، بطبيعته، في تشغيل الوكيل مباشرة على جهازه ومنحه وصولاً واسعاً إلى الشيفرة والمعلومات بهدف تسريع العمل. لكن هذا النموذج يتعارض مع تطبيق أمني يعطي الأولوية للحماية على حد وصفه. لذلك يرى أن الوكلاء ينبغي أن يعملوا داخل حاويات أو بيئات معزولة، مع تحديد واضح للبيانات التي يسمح لهم بالتعامل معها. ويفرق هنا بين معلومات شديدة الحساسية يجب ألا تكون متاحة للوكيل، ومواد أقل حساسية يمكن تحمل تبعات تسربها أو التعامل معها عبر نموذج سحابي. ويحذر من أن تسرب المعلومات الحرجة من المؤسسة يمكن أن يتسبب في أضرار كبيرة، بينما قد توجد أنواع أخرى من البيانات أو الشيفرات العامة نسبياً يمكن إدارة مخاطرها بصورة أسهل.

متى يجب إيقاف الوكيل؟

تقترب مراقبة الوكلاء، في بعض جوانبها، من مراقبة سلوك المستخدمين. إذا بدأت هوية معينة محاولة الوصول إلى بيانات أو أنظمة لم تصل إليها سابقاً أو لا تملك صلاحية الوصول إليها، فإن ذلك يمثل إشارة واضحة لفرق العمليات الأمنية. أما في حالة الوكلاء، فيمكن إضافة مؤشرات أخرى، مثل محاولة نقل معلومات شخصية أو بيانات حرجة إلى مكان غير مسموح به.

ويتحدث لوزكين أيضاً عن إمكانية حظر بعض الإجراءات بصورة آلية وفورية، مثل عمليات الحذف الجماعي للمعلومات أو قواعد البيانات عندما تكون تلك الإجراءات قابلة للتعريف مسبقاً كأفعال عالية الخطورة.

وفي هذه النقطة، يرى أن الأدوات الأمنية المتخصصة لا تزال تتفوق على الاعتماد على الوكيل نفسه في اكتشاف الخطر، لأن الوكيل يعمل وفق المعلومات التي يحصل عليها أو يسترجعها، بينما تستطيع أنظمة الأمن فرض قيود مستقلة عنه.

الإنسان يبقى داخل الحلقة

كلما اقترب الإجراء من البيانات الإنتاجية أو الأنظمة الحساسة، يصبح دور الإنسان أكثر أهمية. ويفيد لوزكين بأنه عندما يمتلك وكيل شرعي القدرة على تنفيذ عملية قد تكون غير مشروعة أو غير متوقعة، يجب أن يبقى الإنسان داخل حلقة القرار بالنسبة إلى الإجراءات الأكثر حساسية. وهذا لا يعني فقط مراقبة ما حدث بعد التنفيذ، بل منع تنفيذ بعض العمليات تلقائياً من الأساس، بحيث تحتاج إلى موافقة بشرية قبل السماح للوكيل بإكمالها. ويعتبر ذلك الوسيلة الأكثر مباشرة لضمان وجود نقطة يمكن عندها إيقاف الإجراء قبل وصوله إلى نظام أو بيانات شديدة الحساسية.

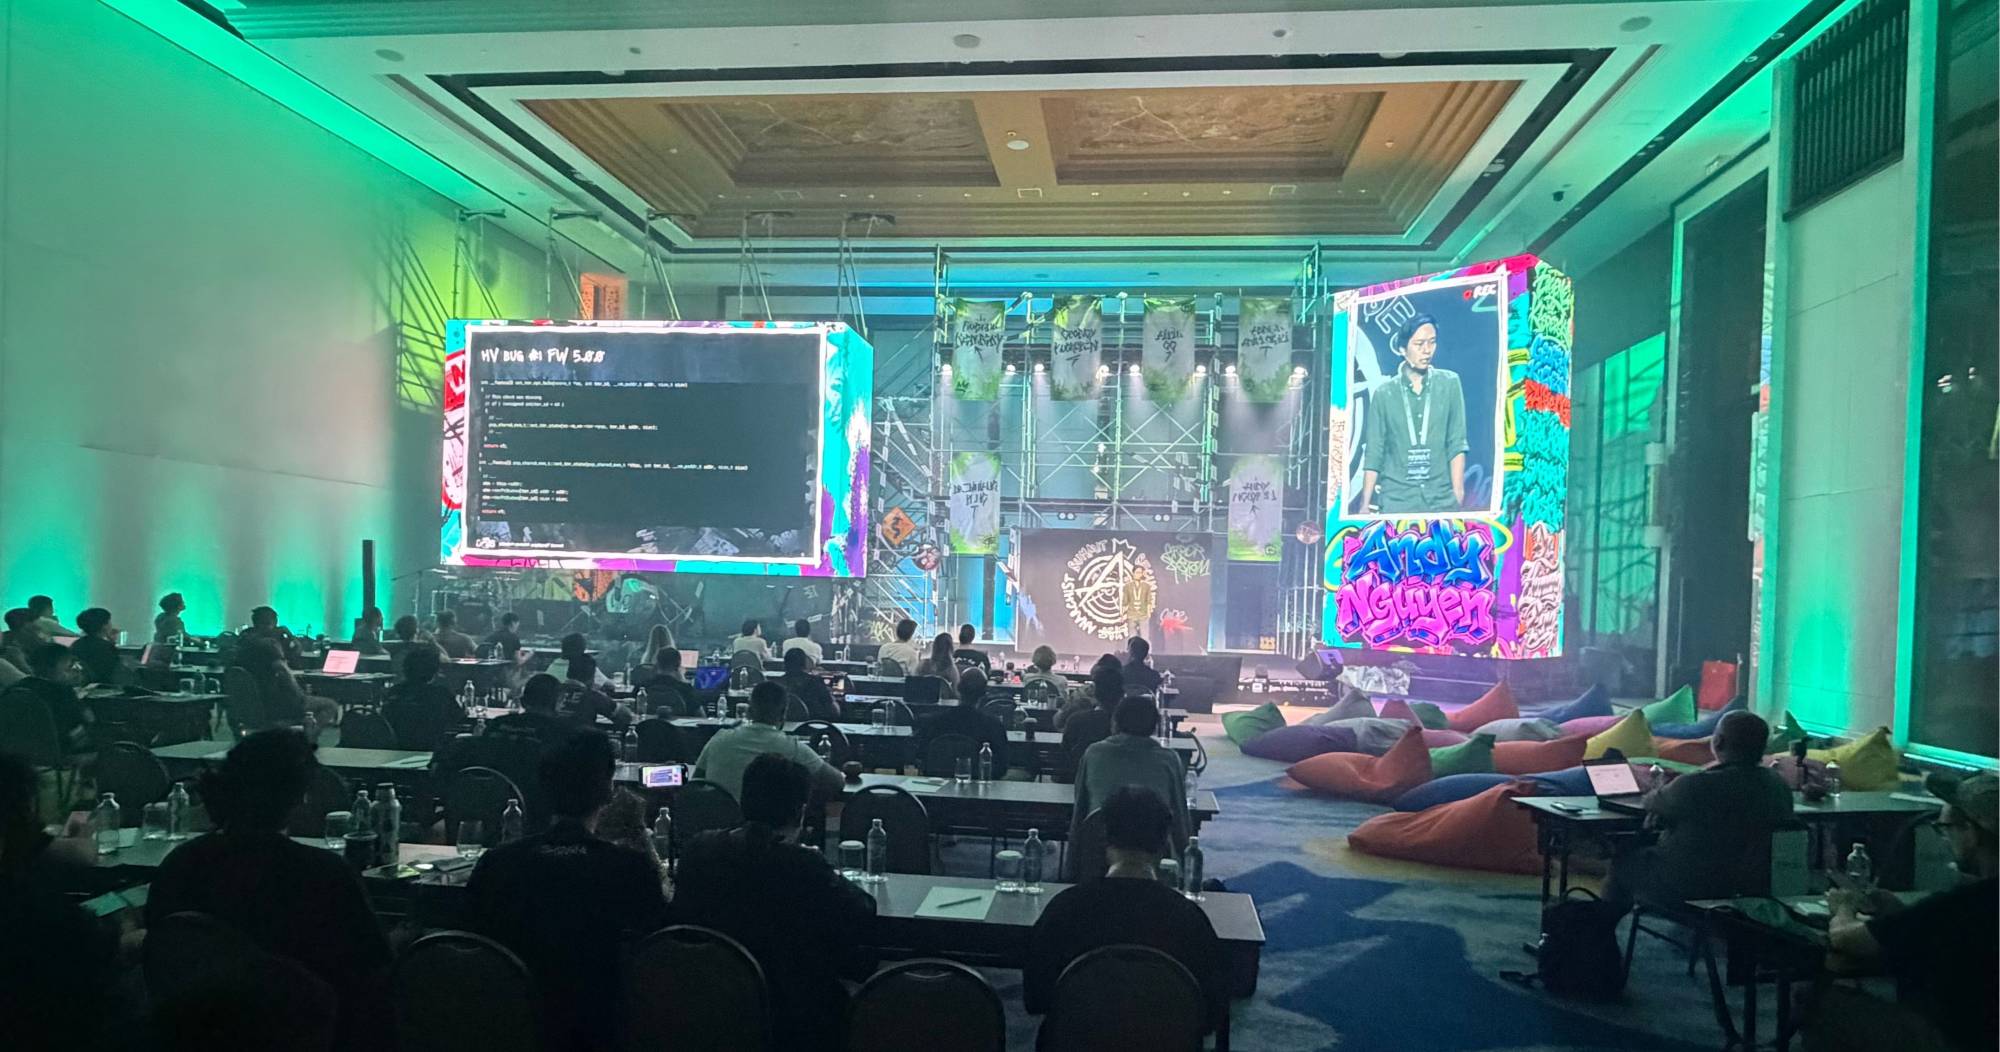
من مؤتمر «Security Analyst Summit 2026» الذي عقدته «كاسبرسكي» في بالي في دورته الثامنة عشرة (الشرق الأوسط)

السعودية والخليج... البيانات الحساسة داخل الحدود

وعند الانتقال إلى السعودية والخليج، يضع لوزكين مكان تشغيل النموذج في مقدمة الاعتبارات الخاصة بالعمليات الحساسة. ويقول إنه ناقش خلال زيارة حديثة إلى الرياض مخاطر مرتبطة بالذكاء الاصطناعي، ويرى أن العمليات ذات الأهمية الحرجة أو المعلومات شديدة الحساسية ينبغي، إذا كان الوكلاء سيعملون عليها، أن تعتمد على نماذج محلية داخل المؤسسة.

والمنطق برأيه هو أن المعلومات المرتبطة بالبنية التحتية الحرجة أو البيانات الحساسة لا ينبغي أن تغادر محيط الجهة المشغلة، مما يجعل الخيارات تتجه إلى نموذج يعمل داخلياً أو إلى بيئة سحابية حكومية ملائمة. لكنه يحذر من أن التشغيل المحلي لا يلغي متطلبات الحماية. فالنموذج الذي يعمل داخل المؤسسة يظل بحاجة إلى طبقات مراقبة، وحواجز أمنية، وآليات تصفية وتحكم في الصلاحيات. أي أن السيادة على موقع تشغيل النموذج لا تعني، في حد ذاتها، أن الوكيل أصبح آمناً.

جدار حماية للوكلاء

أما على مستوى ما تعمل عليه «كاسبرسكي»، فيشير لوزكين إلى أن الشركة تتعامل مع القضية عبر أكثر من مستوى، مشيراً إلى ميزات ما زالت قيد التطوير تشمل جدار حماية للنماذج اللغوية الكبيرة «LLM Firewall» وقدرات لمراقبة تدفقات العمل الوكيلية. كما تعتمد الشركة على تجربتها الداخلية في نشر الوكلاء لتطوير ممارسات حول كيفية استخدامها بطريقة أكثر أماناً، وفق وصفه. ولا يقدم تفاصيل نهائية عن المنتجات أو المواعيد، مشيراً إلى أن الشركة ستكشف مزيداً من المعلومات لاحقاً.


ثغرتان خطيرتان تهددان مواقع الإنترنت والتطبيقات في إحدى لغات البرمجة

ثغرتان في «PHP» قد تسمحان باختراق الخوادم والوصول إلى بيانات حساسة (php)
TT

ثغرتان خطيرتان تهددان مواقع الإنترنت والتطبيقات في إحدى لغات البرمجة

ثغرتان في «PHP» قد تسمحان باختراق الخوادم والوصول إلى بيانات حساسة (php)

أطلقت وكالة الأمن القومي الأميركية (NSA) تحذيراً أمنياً عاجلاً بشأن ثغرتين خطيرتين في لغة البرمجة «PHP»، قد تسمحان للمهاجمين بتنفيذ أوامر عن بُعد والسيطرة على خوادم مواقع الإنترنت دون الحاجة إلى تسجيل الدخول أو امتلاك حساب في الخادم.

وجاء التحذير في تاريخ 21 أكتوبر (تشرين الأول) 2026، مع توصية واضحة للمؤسسات وأصحاب المواقع بتثبيت التحديثات الأمنية فوراً، بل وفصل الأنظمة المتأثرة عن الإنترنت مؤقتاً إذا تعذر تحديثها حتى يتم تأمينها بالكامل.

وتحمل الثغرتان الرمزين «CVE-2026-109618» و«CVE-2026-109619» وحصلتا على درجة خطورة تصل إلى 9.2 من 10، وتكمن خطورتهما في وجودهما داخل «PHP» نفسها، وليس في تطبيق أو إضافة معينة تعمل فوقها.

الذكاء الاصطناعي يُسهِم في اكتشاف الثغرتين

اكتشف الثغرتين عدةُ فرق أمنية بشكل مستقل، من بينها شركة «كاليف» وفريق «ويز ريسيرش»، ثم جرى التنسيق مع فريق تطوير «PHP» وشركة «أوبن إيه آي» لمعالجتهما.

وبدأت «كاليف» فحص «PHP» في نهاية يوليو (تموز) 2026، قبل أن تكشف في أغسطس (آب) عن ثغرة تسمح بتنفيذ أوامر عن بُعد. وفي الفترة نفسها، توصلت «أوبن إيه آي» و«ويز» إلى نتائج مرتبطة بالمشكلة وطرق إضافية لاستغلالها.

وكان للذكاء الاصطناعي دور بارز في الاكتشاف، إذ استخدم الباحثون نماذج وأدوات من «أوبن إيه آي» و«غوغل» للمساعدة في تحليل الثغرات واختبار طرق استغلالها والإصلاحات المقترحة.

واللافت أن بعض الأخطاء المسببة لهذه الثغرات كانت موجودة داخل «PHP» منذ أكثر من عشر سنوات، لكن صعوبة استغلالها أخفت خطورتها لفترة طويلة، قبل أن تساعد أدوات الذكاء الاصطناعي الحديثة الباحثين على كشفها بشكل أعمق.

ماذا يستطيع المهاجم فعله؟

الخطر لا يقتصر على تعطيل الموقع، إذ قد تسمح الثغرات بتنفيذ أوامر على الخادم من دون تسجيل الدخول، ما قد يمنح المهاجم القدرة على الوصول إلى أجزاء حساسة من النظام والسيطرة عليها بحسب إعدادات الخادم والصلاحيات المتاحة.

وفي الاختبارات العملية، نجح الباحثون في تنفيذ هجمات على بيئات تستخدم «WordPress» و«Drupal» و«Joomla» مع التأكيد أن المشكلة ليست موجودة في هذه الأنظمة نفسها، وإنما في «PHP» التي تعمل تحتها. وحتى تطبيق «PHP» بسيط قد يكون معرضاً إذا كان يعمل على إصدار متأثر.

كما أظهر الباحثون إمكانية قراءة بيانات حساسة مباشرة من ذاكرة «PHP»، ومن بينها كلمات المرور والرموز الأمنية ومفاتيح «API» حتى في بعض الحالات التي لا يصل فيها المهاجم إلى مرحلة السيطرة الكاملة على الخادم.

وقد يؤدي الاستغلال الناجح، بحسب طبيعة الموقع وإعدادات الخادم، إلى سرقة البيانات، والعبث بالموقع أو تغيير محتواه، والوصول إلى معلومات المستخدمين، وسرقة مفاتيح الخدمات والرموز الأمنية، أو تنفيذ أوامر داخل الخادم.

وتؤثر المشكلة في عدد من بيئات تشغيل «PHP» الشائعة، من بينها «PHP-FPM» و«php-cgi» و«FrankenPHP» و«LiteSpeed» و«Apache mod_php»، بينما يعتبر فريق «PHP» أن الخطورة أعلى في بيئة «mod_php».

تحديثات أمنية عاجلة

أصدر فريق «PHP» تحديثات أمنية لمعالجة الثغرتين، وتشمل «PHP 8.5.12» و«PHP 8.4.2» و«PHP 8.3.36» و«PHP 8.2.35»، داعياً جميع المستخدمين إلى التحديث فوراً.

وأكد الفريق أن الحل الكامل هو تثبيت التحديث الأمني الجديد، وأن الإجراءات المؤقتة يمكنها تقليل بعض مسارات الهجوم لكنها لا توفر حماية كاملة.

أما الأنظمة التي لا تزال تعمل بإصدار «PHP 8.1» أو أقدم، فلم تعد تحصل على تحديثات أمنية اعتيادية مباشرة من مشروع «PHP»، رغم توفير بعض الإصلاحات المحدودة للإصدارات القديمة ومواصلة بعض مزودي أنظمة التشغيل والدعم طويل الأجل تقديم تحديثاتهم الخاصة.

ولا تعني حماية الموقع في هذه الحالة مجرد تحديث «ووردبريس» أو القوالب والإضافات؛ لأن أصل المشكلة موجود داخل «PHP» نفسها. لذلك يحتاج أصحاب المواقع إلى التأكد من إصدار «PHP» المستخدم على الخادم، سواء من خلال لوحة الاستضافة أو عبر شركة الاستضافة ومسؤول النظام.


تطبيق يختصر تحويل وتعديل الملفات إلى خطوات بسيطة

تحويل وتعديل الملفات مباشرة أثناء سحبها على «ماك»
TT

تطبيق يختصر تحويل وتعديل الملفات إلى خطوات بسيطة

تحويل وتعديل الملفات مباشرة أثناء سحبها على «ماك»

يقدم تطبيق «Tangerine» على أجهزة «ماك» العاملة بنظام «macOS» مفهوماً مختلفاً للتعامل مع الملفات، إذ ينقل أدوات التحويل والتعديل إلى مؤشر المستخدم مباشرة، بما يسمح بتحويل الصور والفيديو والمستندات أو إجراء تعديلات عليها أثناء سحب الملف، من دون الحاجة إلى فتح برنامج منفصل أو رفعه إلى أحد مواقع التحويل عبر الإنترنت.

وتقوم فكرة التطبيق على اختصار سلسلة من الخطوات المعتادة. فبدلاً من فتح برنامج، ثم استيراد الملف، واختيار الصيغة المطلوبة وتصديره من جديد، يكفي سحب الملف والضغط على أحد أزرار لوحة المفاتيح لإظهار الأدوات المناسبة حول المؤشر، ثم اختيار الأداة المطلوبة مباشرة.

ثلاثة أزرار تفتح أدوات التطبيق

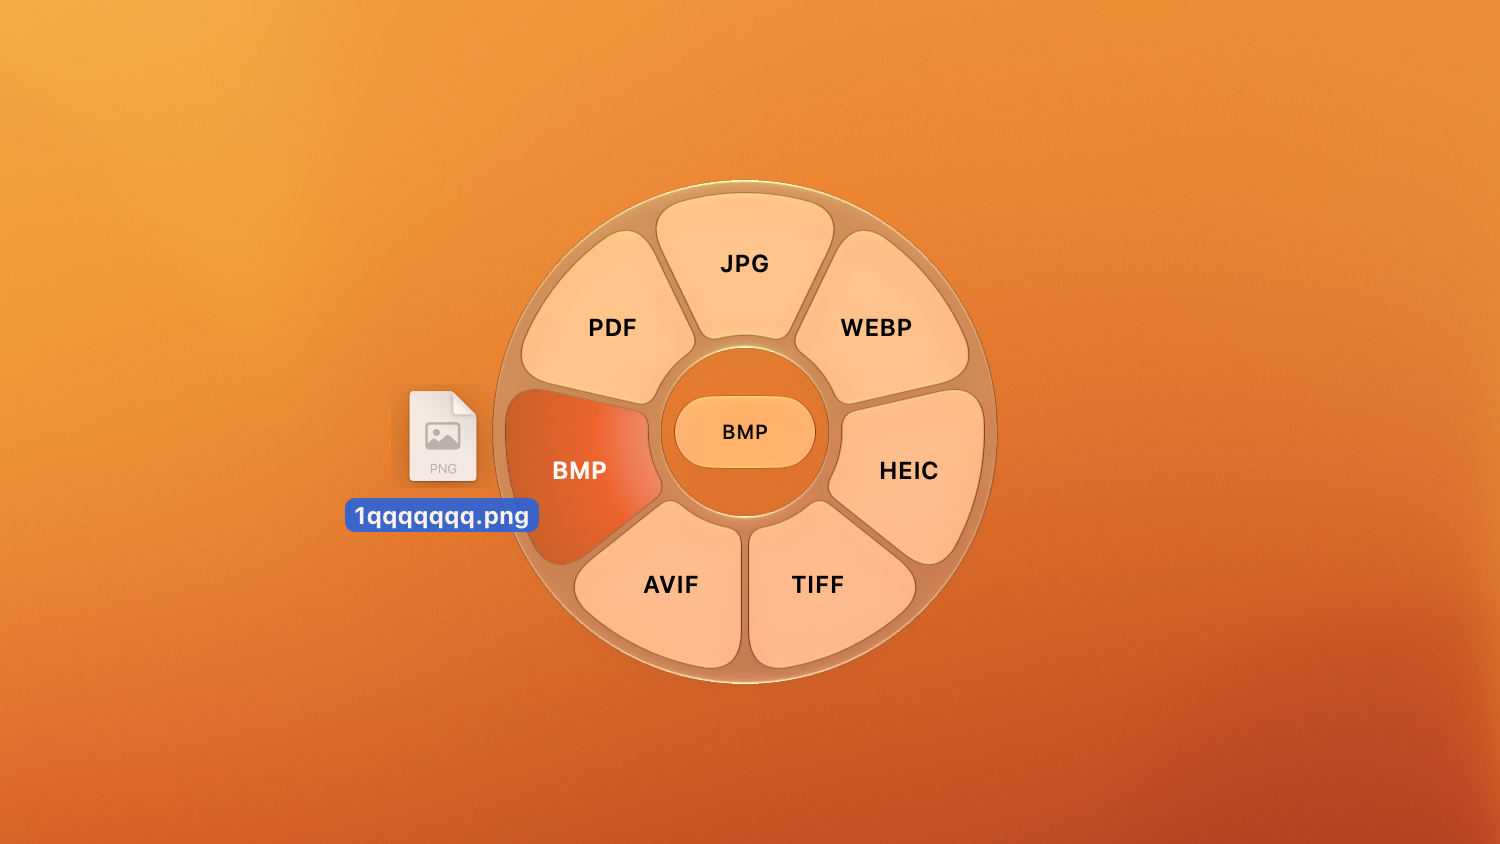
عند سحب الملف والضغط على زر «Shift» في لوحة المفاتيح، تظهر قائمة بالصيغ التي يمكن التحويل إليها، بينما يفتح زر «Command» أدوات التعديل المتوافقة مع نوع الملف.

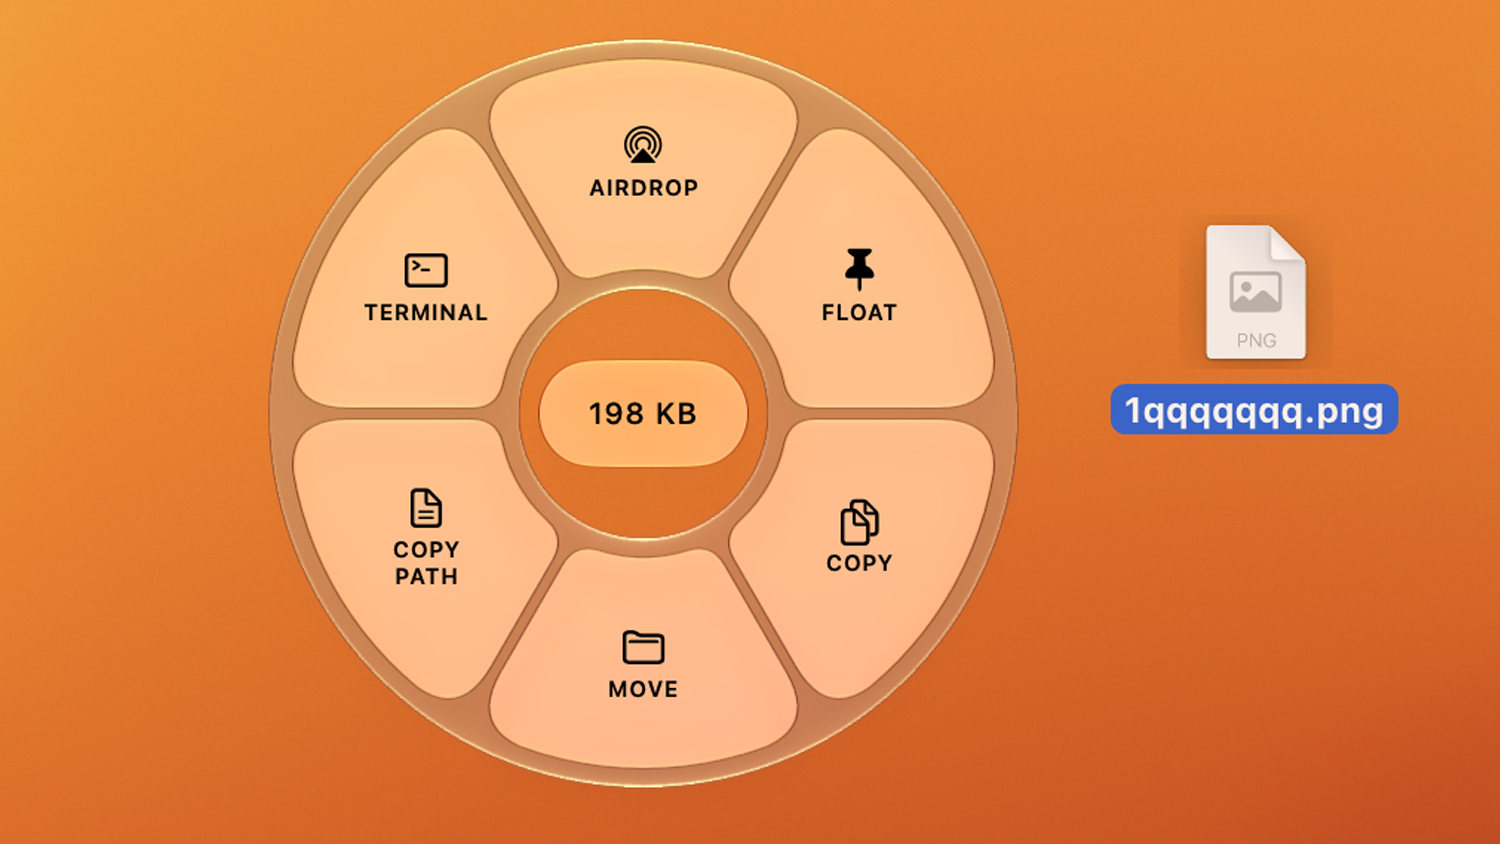
أما زر «Control» فيوفر إجراءات مرتبطة بإدارة الملفات، من بينها الإرسال عبر خاصية «AirDrop»، ونسخ الملف أو نقله، ونسخ مساره، وفتح موقعه عبر «Terminal»، إضافة إلى ميزة «Float» التي تتيح الاحتفاظ بالملف في مساحة عائمة مؤقتة على الشاشة.

أدوات سريعة لتحويل الصور والفيديو والصوت والمستندات

تحويل بين 275 صيغة ومساراً

يوفر التطبيق 275 خياراً للتحويل بين أنواع مختلفة من الملفات، تشمل الصور والفيديو والصوت وملفات PDF والمستندات والعروض التقديمية وجداول البيانات والترجمات والملفات المضغوطة.

ويدعم في الصور صيغاً مثل JPG وPNG وWebP وHEIC وTIFF وAVIF، بينما تشمل صيغ الفيديو MP4 وMOV وMKV وWebM وAVI، إلى جانب عدد من صيغ الصوت والمستندات.

كما يمكن تحويل ملفات PDF إلى صيغ من بينها Word وPowerPoint وExcel وJPG وPNG وEPUB والنصوص.

أكثر من 26 أداة إضافية

ولا تقتصر وظيفة التطبيق على تغيير الصيغ، إذ يضم 26 أداة متقدمة لمعالجة الملفات، تشمل ضغط الصور والملفات، وتعديل البيانات الوصفية، وقص الصور وتحسينها وإضافة الشروحات إليها، وإنشاء الصور المجمعة وحجب الوجوه أو النصوص الحساسة.

وبالنسبة إلى الفيديو، يتيح التطبيق القص وتغيير الأبعاد والسرعة ودمج المقاطع وتقسيمها واستخراج إطارات ثابتة منها، إضافة إلى حجب أجزاء حساسة داخل الفيديو.

ويضم كذلك أدوات لمعالجة الصوت، من بينها ضبط مستوى الصوت وقص التسجيلات وتحويل القنوات الصوتية وحجب أجزاء منها، إلى جانب أدوات لدمج ملفات PDF وإعادة ترتيب صفحاتها.

ميزة «Float» تضع الملفات في رف عائم بجوار أدوات التعديل

معالجة محلية تحافظ على الخصوصية

وتبرز الخصوصية بوصفها إحدى النقاط الرئيسية في «Tangerine»، إذ تتم عمليات التحويل والتعديل محلياً على الجهاز من دون رفع الملفات إلى خوادم خارجية، مع إنشاء نسخة جديدة بعد المعالجة والإبقاء على الملف الأصلي دون تغيير.

ويعمل التطبيق على أجهزة «ماك» بسعر 29.99 دولار أميركي بعملية شراء لمرة واحدة، مع تجربة مجانية محدودة تتيح تنفيذ ما يصل إلى 20 عملية تحويل قبل الشراء.

وبذلك يقدم «Tangerine» فكرة بسيطة وعملية لاختصار خطوات التعامل مع الملفات وتحويلها وتعديلها مباشرة من مكانها، مع الحفاظ على الخصوصية وتقليل الاعتماد على البرامج والخدمات الخارجية.