تحت قناع الإعلانات الرقمية... كيف تُستغل بيانات المستخدمين في الهجمات السيبرانية الموجّهة؟

«كاسبرسكي» لـ«الشرق الأوسط»: فتح تطبيق موثوق قد يكفي لبدء هجوم بلا نقر

تتحول بيانات الإعلانات الرقمية من أداة تجارية إلى وسيلة تسمح للمهاجمين بتحديد أهداف بعينها وتتبع سلوكها وأجهزتها (أدوبي)
TT

تحت قناع الإعلانات الرقمية... كيف تُستغل بيانات المستخدمين في الهجمات السيبرانية الموجّهة؟

تتحول بيانات الإعلانات الرقمية من أداة تجارية إلى وسيلة تسمح للمهاجمين بتحديد أهداف بعينها وتتبع سلوكها وأجهزتها (أدوبي)

لم تعد منظومة الإعلانات الرقمية (AdTech) مجرد قناة لعرض منتجات تتوافق مع اهتمامات المستخدم، بل أصبحت شبكة واسعة من التطبيقات والمواقع ومنصات المزايدة ووسطاء البيانات، تتبادل في أجزاء من الثانية معلومات عن الأجهزة والمواقع التقريبية وعادات التصفح والمحتوى الذي يطالعه الأفراد. وقد صُمّمت هذه البنية لتحديد الإعلان الأنسب لكل مستخدم، إلا أن الآليات نفسها يمكن أن تمنح جهات التهديد وسيلة لتحديد أهداف بعينها وتعقبها والوصول إليها عبر منصات تبدو موثوقة.

خلال مؤتمر «كاسبرسكي للأمن السيبراني» لمنطقة الشرق الأوسط وتركيا وأفريقيا، الذي عُقد في تبليسي عاصمة جورجيا، عرض الباحثون كيف انتقلت إساءة استخدام بيانات الإعلان من انتهاك الخصوصية والتأثير في السلوك إلى المراقبة الفعلية والاستغلال السيبراني الموجّه. ويرتكز هذا التحول على تقنيات الإعلان والمزايدة الفورية ومعرّفات الأجهزة وحزم تطوير البرمجيات المدمجة داخل التطبيقات، إلى جانب وسطاء قادرين على جمع أجزاء متناثرة من البيانات وتحويلها إلى ملف رقمي شديد الدقة.

ماهر يموت كبير الباحثين الأمنيين في فريق البحث والتحليل العالمي لدى «كاسبرسكي» (الشركة)

الحمض النووي الرقمي

تبدأ العملية عندما يفتح المستخدم تطبيقاً أو موقعاً يحتوي على مساحة إعلانية. يرسل التطبيق طلباً إلى البنية الإعلانية يتضمّن معلومات تساعد الجهات المهتمة في تحديد قيمة هذا المستخدم بالنسبة إليها، ثم تتنافس شركات متعددة في مزاد فوري لعرض إعلانها، ووفقاً لـ«كاسبرسكي»، قد تكتمل هذه الدورة خلال نحو 100 مللي-ثانية.

ولا يقتصر طلب المزايدة على معلومة عامة تفيد بأن شخصاً مجهولاً فتح تطبيقاً؛ إذ قد يحتوي على معرّف فريد ونوع المتصفح وعنوان بروتوكول الإنترنت واستنتاجات مرتبطة بالموقع الجغرافي، ونوع المحتوى الذي كان المستخدم يقرأه. وتبدو كل معلومة منفردة محدودة القيمة، لكن جمعها وربطها عبر خدمات مختلفة يسمح ببناء ما وصفه العرض بـ«الحمض النووي الرقمي» للمستخدم.

ويصرّح كبير الباحثين الأمنيين في فريق البحث والتحليل العالمي لدى «كاسبرسكي»، ماهر يموت، في مقابلة خاصة مع «الشرق الأوسط»، بأن «منظومة الإعلان صُمّمت لتقديم الرسالة والمحتوى المناسبين إلى الشخص المناسب في الوقت المناسب»، غير أن القدرات نفسها يمكن أن تستغلها جهات متقدمة لأغراض تختلف عن الإعلان. ويضيف أن الأدوات التي أنشئت للاستهداف التجاري يمكن تحويلها إلى وسيلة لجمع المعلومات الاستخباراتية، بما يتيح تحديد الأشخاص ذوي القيمة العالية، وفهم سلوكهم، ثم محاولة الوصول إليهم عبر تطبيقات ومواقع يثقون بها.

وتكمن إحدى المشكلات في أن بيانات طلب المزايدة قد تُبث إلى أطراف متعددة مهتمة بشراء المساحة الإعلانية، وليس إلى الجهة التي تفوز بالمزاد فقط. وهذا يعني أن المعلومات قد تنتقل إلى عدد من المشاركين قبل أن يظهر الإعلان على شاشة المستخدم، وهو ما يوسع دائرة الوصول إلى البيانات ويجعل تتبع مسارها أكثر تعقيداً.

فُتات رقمي مترابط

تدخل البيانات إلى هذه المنظومة عبر قنوات متعددة، من بينها حزم تطوير البرمجيات المعروفة اختصاراً بـ«SDK»، التي يضيفها مطورو التطبيقات لتوفير وظائف جاهزة أو تشغيل أدوات التحليل أو تحقيق الإيرادات من الإعلانات. وقد ترث هذه الحزم الأذونات نفسها الممنوحة للتطبيق، مما يمنحها القدرة على الوصول إلى بيانات لا يدرك المستخدم دائماً أنها تغادر الجهاز أو تُشارك مع جهات أخرى.

ولا يعني ذلك أن كل حزمة تطوير خبيثة؛ إذ تستخدمها التطبيقات لأغراض مشروعة وضرورية. لكن المشكلة تبدأ عندما تنتقل البيانات بين عدة شركات، ويصبح من الصعب على المستخدم أو المؤسسة معرفة جميع الأطراف التي حصلت عليها، وكيف جرى دمجها، وإلى متى ستظل محفوظة.

وتشمل المصادر أيضاً وحدات تتبع صغيرة قد تكون صورة غير مرئية بقياس بكسل واحد داخل بريد إلكتروني أو صفحة ويب. وعند تحميلها، يمكن أن تكشف عن عنوان بروتوكول الإنترنت، ونوع الجهاز، والمتصفح أو البرنامج المستخدم. ومع إضافة الموقع التقريبي وبيانات التطبيق وسجل التفاعل، تتحول هذه الإشارات إلى سلسلة مترابطة تكشف عن أنماط الحركة والعادات والأوقات والأماكن التي يتكرر فيها وجود المستخدم.

وفي هذا السياق، لا تأتي الخطورة من معلومة منفردة، بل من القدرة على ربطها بمعرّف موحد يلاحق الجهاز عبر تطبيقات وخدمات مختلفة. ويعرض يموت هذه العملية بوصفها انتقالاً من «فتات رقمي» متناثر إلى هوية يمكن تمييزها عن ملايين المستخدمين الآخرين.

قد تكشف طلبات المزايدة الإعلانية الفورية عن معرّفات الأجهزة وعناوين الإنترنت والمواقع التقريبية وأنواع المتصفحات (أدوبي)

3 مراحل لإساءة الاستخدام

يقسّم باحثو «كاسبرسكي» تطور إساءة استخدام بيانات المستخدمين إلى 3 مراحل. بدأت الأولى باستخدام المعلومات في التأثير النفسي والتلاعب بالمواقف والسلوك، ثم انتقلت إلى المراقبة والتتبع في العالم الفعلي، قبل أن تصل في صورتها الحديثة إلى الاستغلال السيبراني الموجّه.

وفي المرحلة الأولى، تُستخدم البيانات لمعرفة اهتمامات الأفراد ومخاوفهم وتفضيلاتهم، ثم توجيه الرسائل إليهم بطريقة تزيد احتمال التأثير في قراراتهم. أما المرحلة الثانية فتضيف الموقع والحركة والأنماط اليومية، بما يسمح بتكوين صورة عن الأماكن التي يزورها الشخص والأوقات التي يتحرك فيها.

وتبدأ المرحلة الثالثة عندما تتحول هذه المعلومات من أداة للتأثير أو المراقبة إلى أساس لاختيار الضحية وتنفيذ الهجوم. عندها يمكن استخدام نوع الجهاز والمتصفح والتطبيقات والموقع لتحديد الثغرة المناسبة والمسار الأكثر احتمالاً للنجاح.

مفارقة التطبيق الموثوق

تركز متاجر التطبيقات على مراجعة البرنامج الأساسي قبل السماح بنشره، لكن التطبيق قد يحتوي داخله على شبكات إعلانية ومكونات تحليل تابعة لأطراف أخرى. وهنا تظهر ما سماه يموت «مفارقة الثقة»؛ أي إن المستخدم يحمّل تطبيقاً من متجر رسمي، ويفترض أن جميع مكوناته خضعت للمستوى نفسه من التدقيق، في حين قد تكون المخاطر في النظام الإعلاني المحيط بالتطبيق، لا في التطبيق ذاته.

ويعني ذلك أن فتح تطبيق شرعي قد يكون كافياً لبدء تفاعل مع بنية إعلانية واسعة، من دون الضغط على رابط أو تنزيل ملف مباشر. وتزداد أهمية هذا العامل مع ظهور حملات تعتمد على إعلانات مصممة للوصول إلى شخص محدد، بدلاً من توزيع البرمجيات الخبيثة عشوائياً، وانتظار وقوع أحد المستخدمين في الفخ.

ويشرح الخبراء الأمنيون أنه يمكن للمهاجم أن يبدأ بتكوين ملف عن الهدف باستخدام بيانات الإعلان، ثم يشتري فرصة عرض إعلان لذلك الجهاز بعينه، ويدس حمولة تستغل ثغرة في المتصفح أو مكوناً داخل التطبيق. وفي حالات متقدمة، قد تكون النتيجة تثبيت برنامج تجسس «من دون نقر»، فلا يحتاج الضحية إلى فتح رابط أو الموافقة على تنزيل.

حظرت «كاسبرسكي» في دول الخليج أكثر من 1.6 مليون محاولة لإعادة توجيه المستخدمين إلى محتوى خبيث خلال النصف الأول من 2026 (الشركة)

من التصيد إلى الإعلان

يختلف هذا النموذج عن المسار التقليدي للهجمات، الذي يبدأ برسالة تصيد، ثم تفاعل من المستخدم، ثم تثبيت برمجية خبيثة. أما المسار الجديد فيبدأ بتحديد الهدف عبر بيانات الإعلان، ثم شراء ظهور الإعلان له بصورة دقيقة، قبل محاولة استغلال الجهاز من خلال المحتوى المعروض. ولا يعني ذلك أن الإعلانات الرقمية أصبحت جميعها وسيلة هجوم، بل إن البنية ذاتها يمكن إساءة استخدامها عندما تصل إليها جهات قادرة على شراء البيانات أو التظاهر بأنها من المعلنين أو استغلال وسطاء يعملون داخل السوق.

ويطلق الباحثون على هذا الاستخدام مصطلح «الاستخبارات الإعلانية»، حيث تدخل جهة مراقبة أو تجسس إلى النظام بواجهة تجارية، وتتصرف باعتبارها معلناً يريد الوصول إلى شريحة معينة، في حين تكون غايتها الحقيقية تحديد أفراد بعينهم وتعقبهم أو جمع معلومات عن أجهزتهم.

ويعدّ يموت أن دقة المنصات الإعلانية توسع سطح الهجوم إلى ما يتجاوز رسائل التصيد والتنزيلات الخبيثة التقليدية؛ فالرسالة لم تعد بالضرورة تصل عبر بريد إلكتروني يثير الشك، بل قد تأتي من خلال خدمة يستخدمها الشخص يومياً ولا يتوقع أن تكون جزءاً من عملية استهداف.

1.6 مليون محاولة في الخليج

لا تقتصر المخاطر على حملات التجسس المتقدمة؛ إذ يمكن للبرمجيات الإعلانية نفسها أن تعيد توجيه المستخدمين نحو مواقع تنشر برمجيات خبيثة. وأفادت «كاسبرسكي» بأنها حظرت في دول مجلس التعاون الخليجي خلال النصف الأول من عام 2026، أكثر من 1.6 مليون محاولة لإعادة توجيه المستخدمين إلى محتوى خبيث.

وتشير البيانات المقدمة في العرض إلى ارتفاع أوسع في نشاط البرمجيات الإعلانية التي حُظرت عبر شبكة «كاسبرسكي» الأمنية، من 732 مليوناً و406 آلاف و716 حالة في النصف الأول من 2025، إلى 898 مليوناً و726 ألفاً و497 حالة في الفترة نفسها من 2026، بزيادة بلغت نحو 22 في المائة.

كما أظهر توزيع التهديدات في النصف الأول من 2026، أن البرمجيات الإعلانية شكّلت 30.59 في المائة من التصنيفات المرصودة، مقابل 25.46 في المائة لأحصنة طروادة، و21.99 في المائة لأدوات المخاطر، و12.96 في المائة لأدوات التنزيل، و11.68 في المائة لأدوات الاختراق.

ولا تعني هذه النسب أن كل برنامج إعلاني ينفّذ تجسساً متقدماً، لكنها توضح حجم فئة قد تُعامل أحياناً باعتبارها مجرد مصدر إزعاج، رغم احتمال استخدامها لجمع البيانات أو إعادة التوجيه أو إخفاء وظائف أكثر خطورة.

ارتفعت حالات حظر البرمجيات الإعلانية عالمياً بنحو 22 % لتصل إلى نحو 899 مليون حالة في النصف الأول من 2026 (أدوبي)

قناع منخفض الخطورة

يساعد ظهور البرمجية بوصفها أداة إعلانية مزعجة على تقليل مستوى الاهتمام الذي تحصل عليه داخل بعض المؤسسات. فعندما يركز فريق الأمن على برامج الفدية أو سرقة البيانات أو الهجمات التي توقف العمليات، قد تُصنّف النوافذ المنبثقة وإعادة التوجيه بوصفها مشكلة محدودة، ويُكتفى بإزالة البرمجية من الجهاز من دون تحقيق أوسع في كيفية وصولها أو الجهات التي تواصلت معها.

لكن هذا القناع يمكن أن يُخفي قدرات أخرى، تشمل جمع معلومات عن النظام، أو تنزيل برمجيات إضافية، أو سرقة بيانات اعتماد، أو فتح قناة اتصال عن بعد. وقد تستفيد الجهات المتقدمة من هذا التصنيف المنخفض للبقاء مدة أطول أو لتشويش عملية الإسناد، لأن النشاط يبدو في بدايته أقرب إلى برنامج تجاري غير مرغوب فيه منه إلى حملة تجسس موجهة.

منصات موثوقة لإخفاء النشاط

يتقاطع استغلال الإعلانات مع تحول أوسع في سلوك مجموعات التهديدات المتقدمة. ويفيد يموت -خلال حديثه مع «الشرق الأوسط»- بأن المهاجمين باتوا يستخدمون خدمات موثوقة، مثل «غوغل» و«يوتيوب» و«مايكروسوفت أزور» و«غيت هب» ومنصات التواصل، في قنوات التحكم والاتصال، بدلاً من الاعتماد حصراً على نطاقات وعناوين إنترنت يسهل تصنيفها بوصفها مشبوهة.

ويوضح أن المهاجمين يدرسون التطبيقات التي تعتمد عليها المؤسسة، ثم يحاولون تمرير اتصالاتهم عبرها؛ فإذا كانت الشركة تستخدم «مايكروسوفت تيمز» مثلاً، قد يبدو تبادل البيانات مع الخدمة طبيعياً عند فحص حركة الشبكة، رغم احتمال وجود أوامر موجهة إلى برمجية خبيثة ضمن ذلك الاتصال.

ويقول: «عندما يفحص فريق الأمن حركة الشبكة، قد يرى اتصالاً عادياً مع خدمة موثوقة، لا رابطاً مشبوهاً أو نطاقاً غير معروف». ويمنح هذا الأسلوب المهاجم فرصة للاندماج في النشاط اليومي للشبكة، مثلما تتيح البنية الإعلانية الوصول إلى الضحية عبر تطبيق شرعي.

تستطيع جهات التهديد إيصال برمجيات تجسس «من دون نقر» عبر إعلانات تظهر داخل تطبيقات ومواقع شرعية يثق بها المستخدم (أدوبي)

السعودية والقطاعات الحساسة

ترتبط أهمية هذه التقنيات في السعودية والخليج باتساع الخدمات الرقمية وترابط القطاعات الحكومية والتجارية. ويرى يموت أن زيادة الرقمنة تجعل الأنظمة أكثر جاذبية لمجموعات التجسس، لأنها تحتوي على معلومات شخصية قابلة للتعريف، مثل الأسماء وبيانات جوازات السفر، ويمكن استخدامها لجمع المعلومات أو الانتقال من نظام إلى آخر.

ويلفت إلى أن الجهات الحكومية تظل من الأهداف التقليدية، لكن الاهتمام يمتد بصورة متزايدة إلى الاتصالات والدفاع والطيران. ولا يشمل ذلك الوزارات والمؤسسات الكبرى وحدها، بل المقاولين والموردين والشركات التي توفر مكونات أو خدمات مساندة.

وتكتسب صناعة الطيران قيمة خاصة لدى الجهات التي تبحث عن معلومات استخباراتية، بسبب ما يمكن أن تحتويه أنظمتها من بيانات عن حركة المسافرين ودخول الأشخاص إلى الدولة وخروجهم، إلى جانب الأسماء وبيانات جوازات السفر.

ولا يشترط الوصول إلى المؤسسة الرئيسية مباشرة؛ إذ يمكن استهداف مورد أصغر يمتلك صلاحيات أو اتصالاً موثوقاً، ثم استخدامه مدخلاً إلى بيئة أكبر. ويشير يموت إلى أن الشركة الصغيرة قد تفتقر إلى ميزانية أمنية كافية، لكنها تحتفظ بوصول موثوق إلى أنظمة الجهة الكبرى، ما يجعلها حلقة أضعف في سلسلة التوريد.

مداخل لا تزال فعّالة

رغم تطور أساليب الاستهداف، يقول يموت إن التصيد الموجه لا يزال من أكثر طرق الوصول الأولي فاعلية، يليه استغلال خوادم الويب غير المحدثة، ثم الثغرات التي لم تُعالج أو ثغرات «اليوم صفر»، في حين تمثل هجمات سلسلة التوريد مساراً أكثر تعقيداً.

وقد زاد الذكاء الاصطناعي من قدرة المهاجمين على إعداد رسائل تصيد بلغة طبيعية خالية من الأخطاء الواضحة، كما ساعد في تسريع تطوير البرمجيات الخبيثة وتعديلها بعد اكتشافها. ويستطيع المهاجم إعادة توليد أجزاء من الشفرة أو تغييرها مراراً لمحاولة تجاوز وسائل الكشف.

لكن الهدف يختلف باختلاف دوافع الجهة. ويوضح يموت أن المهاجمين الماليين يبحثون داخل الأنظمة عن المحافظ الرقمية والمفاتيح وبيانات الدفع، في حين تعطي مجموعات التجسس الأولوية للتخفي والبقاء داخل الشبكة أطول مدة ممكنة لجمع أكبر قدر من المعلومات.

تستغل مجموعات متقدمة منصات موثوقة وشركاء مخترقين لإخفاء اتصالاتها ما يستدعي مراقبة الشبكات وتقييد الصلاحيات (غيتي)

منطقة تنظيمية رمادية

تغطي قوانين الخصوصية في أسواق متعددة جوانب الموافقة وجمع البيانات، لكنها لا تعالج دائماً جميع التدفقات المرتبطة بالمزايدة الفورية ووسطاء البيانات. ويصف العرض هذا الجانب بأنه «منطقة رمادية»؛ إذ قد يمنح المستخدم موافقته لتطبيق واحد، فيما تنتقل بياناته عبر عدد كبير من الأطراف التي لا يعرفها مباشرة.

ولا يتوقف التحدي عند الشركات الملتزمة بالقوانين، لأن جهات التهديد ووسطاء البيانات غير المنظمين يمكنهم العمل خارج الأطر المعتادة. كما أن الموافقة على جمع البيانات لغرض الإعلان لا تعني الموافقة على استخدامها في المراقبة أو بناء ملفات استخباراتية أو استهداف الأجهزة.

وتزداد صعوبة الرقابة عندما تتم المزايدات في أجزاء من الثانية، وتنتقل الطلبات إلى عدة أطراف. وحتى عندما لا يفوز أحد المشاركين بالمزاد، قد يكون حصل بالفعل على معلومات عن المستخدم وردت في طلب العرض.

دفاع متعدد الطبقات

تبدأ الحماية بمراجعة أذونات التطبيقات وتحديث الأجهزة والبرامج وتقليل التعرض غير الضروري للبنية الإعلانية، إلى جانب استخدام أدوات حظر الإعلانات على أجهزة المؤسسات حيث تسمح بيئة العمل بذلك.

وعلى مستوى المؤسسات، تشمل الإجراءات المطلوبة مراقبة الأجهزة الطرفية، وتحليل حركة الشبكة، والاستفادة من معلومات التهديدات، ومراجعة وصول الموردين والشركاء، ومنحهم الحد الأدنى من الصلاحيات اللازمة.

ويشدّد يموت على ضرورة عدم الثقة العمياء بالموردين أو الخدمات المألوفة، لأن الجهة المهاجمة قد تستخدم حساباً شرعياً أو منصة موثوقة أو شريكاً مخترقاً لإخفاء نشاطها. كما يدعو إلى التعامل مع الاختراق بوصفه احتمالاً قائماً، والتركيز على سرعة اكتشافه وحصره قبل أن يتحول إلى وجود طويل الأمد داخل الشبكة.

وفي هذه البيئة، تصبح بيانات الإعلان وسيلة لاختيار الهدف، فيما تتحول التطبيقات الشرعية والمنصات السحابية والموردون الموثوقون إلى مسارات محتملة للوصول. ولا يعود السؤال مقتصراً على ما إذا كان الإعلان نفسه ضاراً، بل يمتد إلى الجهات التي ترى بيانات المستخدم خلال دورة عرضه، وكيف يمكن ربط تلك البيانات، ومن يستطيع تحويلها من أداة تجارية إلى خريطة لعملية استهداف سيبراني.
Your Premium trial has endedYour Premium trial has endedYour Premium trial has endedYour Premium trial has ended


مقالات ذات صلة

الاتحاد الأوروبي يتحرك لاحتواء تداعيات الهجمات الإلكترونية على أنظمة التبريد

الاقتصاد رفوف مبردة فارغة في أحد متاجر «ديلهايز» في بلجيكا عقب عطل تقني أثّر على أنظمة التبريد والتجميد (رويترز)

الاتحاد الأوروبي يتحرك لاحتواء تداعيات الهجمات الإلكترونية على أنظمة التبريد

عقد الاتحاد الأوروبي اجتماعين لبحث تداعيات الاختراق الإلكتروني الذي استهدف أنظمة التبريد الاثنين، ومناقشة سبل التنسيق مع الدول الأعضاء.

«الشرق الأوسط» (عواصم)
آسيا الرئيس الكوري الجنوبي لي جاي ميونغ يلقي خطاباً أمام الجمعية الوطنية في سيول بكوريا الجنوبية يوم 2 نوفمبر 2026 (إ.ب.أ)

رئيس كوريا الجنوبية «وقع ضحية» لتسريب بيانات حساسة

وقع الرئيس الكوري الجنوبي لي جاي ميونغ ضحية لواقعة تسريب بيانات بالغة الحساسية، وفق تحقيق أجرته «هيئة الإذاعة العامة» الكورية الجنوبية.

«الشرق الأوسط» (سيول)
تكنولوجيا تشير التحقيقات الأولية إلى أن اختراق جهاز موظف ربما فتح مساراً للوصول إلى أنظمة داخلية حساسة في «بينانس» (رويترز)

اختراق «بينانس»... كيف قاد وصول داخلي إلى معاملات موقّعة عبر شبكات متعددة؟

يكشف اختراق «بينانس» كيف قد يتحول وصول داخلي إلى معاملات موقعة عبر محافظ متعددة مع تجميد أصول بمليارات الدولارات.

نسيم رمضان (لندن)
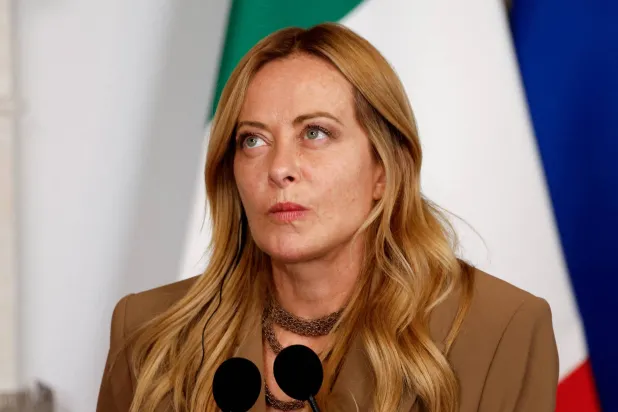
أوروبا رئيسة الوزراء الإيطالية جورجيا ميلوني في روما يوم 7 سبتمبر 2026 (رويترز)

هجوم إلكتروني يستهدف بريد جورجيا ميلوني

قال مصدر في مجلس النواب الإيطالي، اليوم (الثلاثاء)، إن حساب البريد الإلكتروني لرئيسة الوزراء جورجيا ميلوني، كان من بين الحسابات التي استُهدفت في هجوم إلكتروني.

«الشرق الأوسط» (روما)
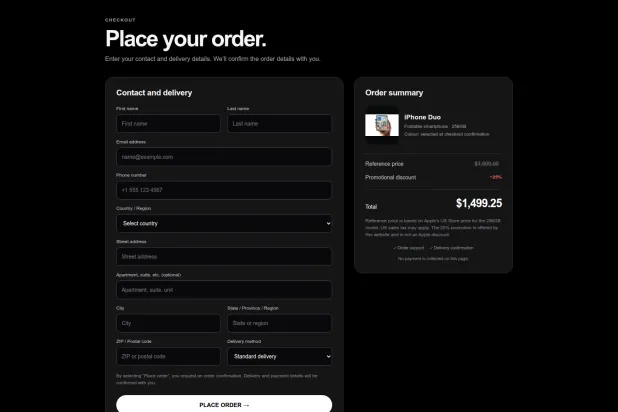
تكنولوجيا استخدمت بعض الصفحات خصومات مزعومة بنسبة 25 % وعدّاداً زمنياً لخلق شعور زائف بالاستعجال (الشركة)

عروض مزيفة تستغل إطلاق «iPhone Duo» لاستهداف المشترين

ترصد «كاسبرسكي» مواقع مزيفة تستغل إطلاق «iPhone Duo» عبر خصومات وهمية وصفحات تحاكي «أبل» لاستدراج المشترين وجمع بياناتهم.

نسيم رمضان (لندن)

«أوبن إيه آي» تعتزم دمج المحادثة وتنفيذ المهام في «شات جي بي تي»

«أوبن إيه آي» تعتزم دمج المحادثة وتنفيذ المهام في «شات جي بي تي»
TT

«أوبن إيه آي» تعتزم دمج المحادثة وتنفيذ المهام في «شات جي بي تي»

«أوبن إيه آي» تعتزم دمج المحادثة وتنفيذ المهام في «شات جي بي تي»

تعتزم شركة «أوبن إيه آي» (OpenAI) دمج ميزتي المحادثة «Chat» والعمل «Work» في تجربة موحدة داخل «شات جي بي تي» (ChatGPT)، بما يسمح للمستخدمين بالانتقال من طرح الأسئلة وتبادل الأفكار إلى تنفيذ مهام أكثر تعقيداً دون الحاجة إلى التبديل بين واجهتين منفصلتين.

وتأتي الخطوة ضمن تغييرات تخطط الشركة لبدء اختبارها مع مجموعة محدودة من المستخدمين قبل توسيع إتاحتها، بالتزامن مع تعديل نظام احتساب الاستخدام لمشتركي الخطط المدفوعة اعتباراً من ديسمبر (كانون الأول) 2026.

تجربة واحدة

تعتمد تجربة «شات جي بي تي» الحالية على الفصل بين المحادثات العادية، المخصصة للأسئلة والكتابة والمساعدة اليومية، وميزة «Work» التي تتيح تنفيذ مشروعات تتطلب مراحل متعددة، تشمل البحث وتحليل المعلومات والتعامل مع الملفات والتطبيقات المتصلة وإنتاج محتوى مكتمل.

وبموجب التغيير المرتقب، تسعى «أوبن إيه آي» إلى جمع هذه القدرات ضمن تجربة واحدة، إذ يستطيع المستخدم بدء محادثة حول فكرة معينة ثم الانتقال إلى تكليف النظام بتنفيذها، مع الاحتفاظ بإمكانية مراجعة العمل وتوجيهه أثناء التنفيذ.

ومن بين الاستخدامات التي أشارت إليها الشركة إنشاء المواقع الإلكترونية والعروض التقديمية، والاستفادة من الملفات والتطبيقات المتصلة، إلى جانب تنفيذ إجراءات عبر الويب. ويتيح ذلك الانتقال بين المساعدة الحوارية والمهام متعددة الخطوات دون الحاجة إلى اختيار تجربة منفصلة لكل نوع من العمل.

وكانت «أوبن إيه آي» قد أطلقت «ChatGPT Work» في يوليو (تموز) 2026، بوصفها أداة مخصصة للمهام الطويلة التي تتطلب البحث والتخطيط وإنتاج مستندات وجداول بيانات وتقارير وعروض تقديمية. كما وفرت للمستخدمين إمكانية متابعة تقدم المهام وتعديل التعليمات والموافقة على الإجراءات المهمة. ولم تحدد الشركة بعد موعداً نهائياً لإتاحة التجربة الموحدة لجميع المستخدمين، إذ تعتزم اختبارها تدريجياً قبل التوسع في طرحها.

تعتزم «أوبن إيه آي» دمج المحادثة وتنفيذ المهام في تجربة موحدة داخل «شات جي بي تي»، مع بدء اختبارها تدريجياً (رويترز)

نظام موحد لاحتساب الاستخدام

إلى جانب دمج التجربتين، أعلنت «أوبن إيه آي» أنها ستبدأ في ديسمبر توحيد حدود الاستخدام بين «شات جي بي تي» وأداة البرمجة «كوديكس» (Codex) لمشتركي خطط «Plus» و«Pro» و«Business».

وبدلاً من التعامل مع حدود استخدام منفصلة، ستعتمد الخدمات المشمولة على حصة مشتركة تُحتسب باستخدام «التوكنات» (Tokens)، وهي وحدات تُستخدم لقياس حجم المعلومات التي تعالجها نماذج الذكاء الاصطناعي وتنتجها.

وستختلف كمية الاستخدام المستهلكة حسب النموذج المختار وطبيعة المهمة وتعقيدها، إذ تستهلك العمليات الأكثر تقدماً، مثل المهام الطويلة ومتعددة المراحل، حصة أكبر من الطلبات البسيطة.

وأوضحت الشركة أن المحادثات باستخدام الوضع السريع «Instant» لن تُخصم من الحصة المشتركة الجديدة، فيما سيتمكن المستخدمون من متابعة الرصيد المتبقي ومواعيد تجديده من قسم الاستخدام داخل الإعدادات.

وتتوقع «أوبن إيه آي» ألا يضطر معظم المستخدمين إلى انتظار تجديد حصصهم بمعدل أكبر مما هو عليه حالياً. أما عند بلوغ الحد المتاح، فتشمل الخيارات انتظار إعادة ضبط الحصة أو ترقية الاشتراك أو شراء أرصدة إضافية للخدمات المؤهلة. ولم تعلن الشركة بعد تفاصيل رقمية موحدة للحصص الجديدة لكل خطة.

سيعتمد النظام الجديد على حصة مشتركة تُحتسب وفق حجم المعالجة وتعقيد المهام مع استثناء المحادثات باستخدام الوضع السريع (رويترز)

«كوديكس» يحتفظ باستقلاليته

رغم توحيد نظام احتساب الاستخدام، ستبقى أداة «كوديكس» تجربة مستقلة مخصصة لتطوير البرمجيات، ولن تُدمج واجهتها ضمن المحادثات العادية.

وتتيح الأداة للمطورين كتابة الشيفرات البرمجية ومراجعتها، وتشغيل الاختبارات والأوامر، والتعامل مع مستودعات المشاريع البرمجية. ويعني ذلك أن التغيير سيشمل طريقة احتساب الاستهلاك، من دون إلغاء التخصص الوظيفي للأداة.

وكانت الشركة قد حدّثت تطبيقها المكتبي في يوليو الماضي ليجمع المحادثات و«Work» و«Codex» ضمن تطبيق واحد، مع الإبقاء على واجهات مختلفة لكل منها. كما أتاحت عرض المحادثات والمهام السابقة في سجل موحد ومواصلة بعض مهام العمل عبر الأجهزة.

خطوات تدريجية

تأتي التغييرات الجديدة بعد إعلان الشركة في 29 أكتوبر (تشرين الأول) زيادة حصص استخدام «Work» و«Codex» في عدد من خطط «Pro» المدفوعة، ضمن تحديثات تستهدف مستخدمي المهام الأكثر تعقيداً.

ومن المنتظر أن يبدأ اختبار دمج المحادثة والعمل على نطاق محدود، بينما يبدأ تطبيق نظام الحصة المشتركة في ديسمبر. ولا تزال التفاصيل المتعلقة بالشكل النهائي للواجهة الموحدة، وموعد إتاحتها على نطاق واسع، مرتبطة بنتائج الاختبارات والإعلانات اللاحقة للشركة.


«هواوي ووتش دي3»: حين تصبح الساعة الذكية جهازاً طبياً معتمداً لقياس ضغط الدم

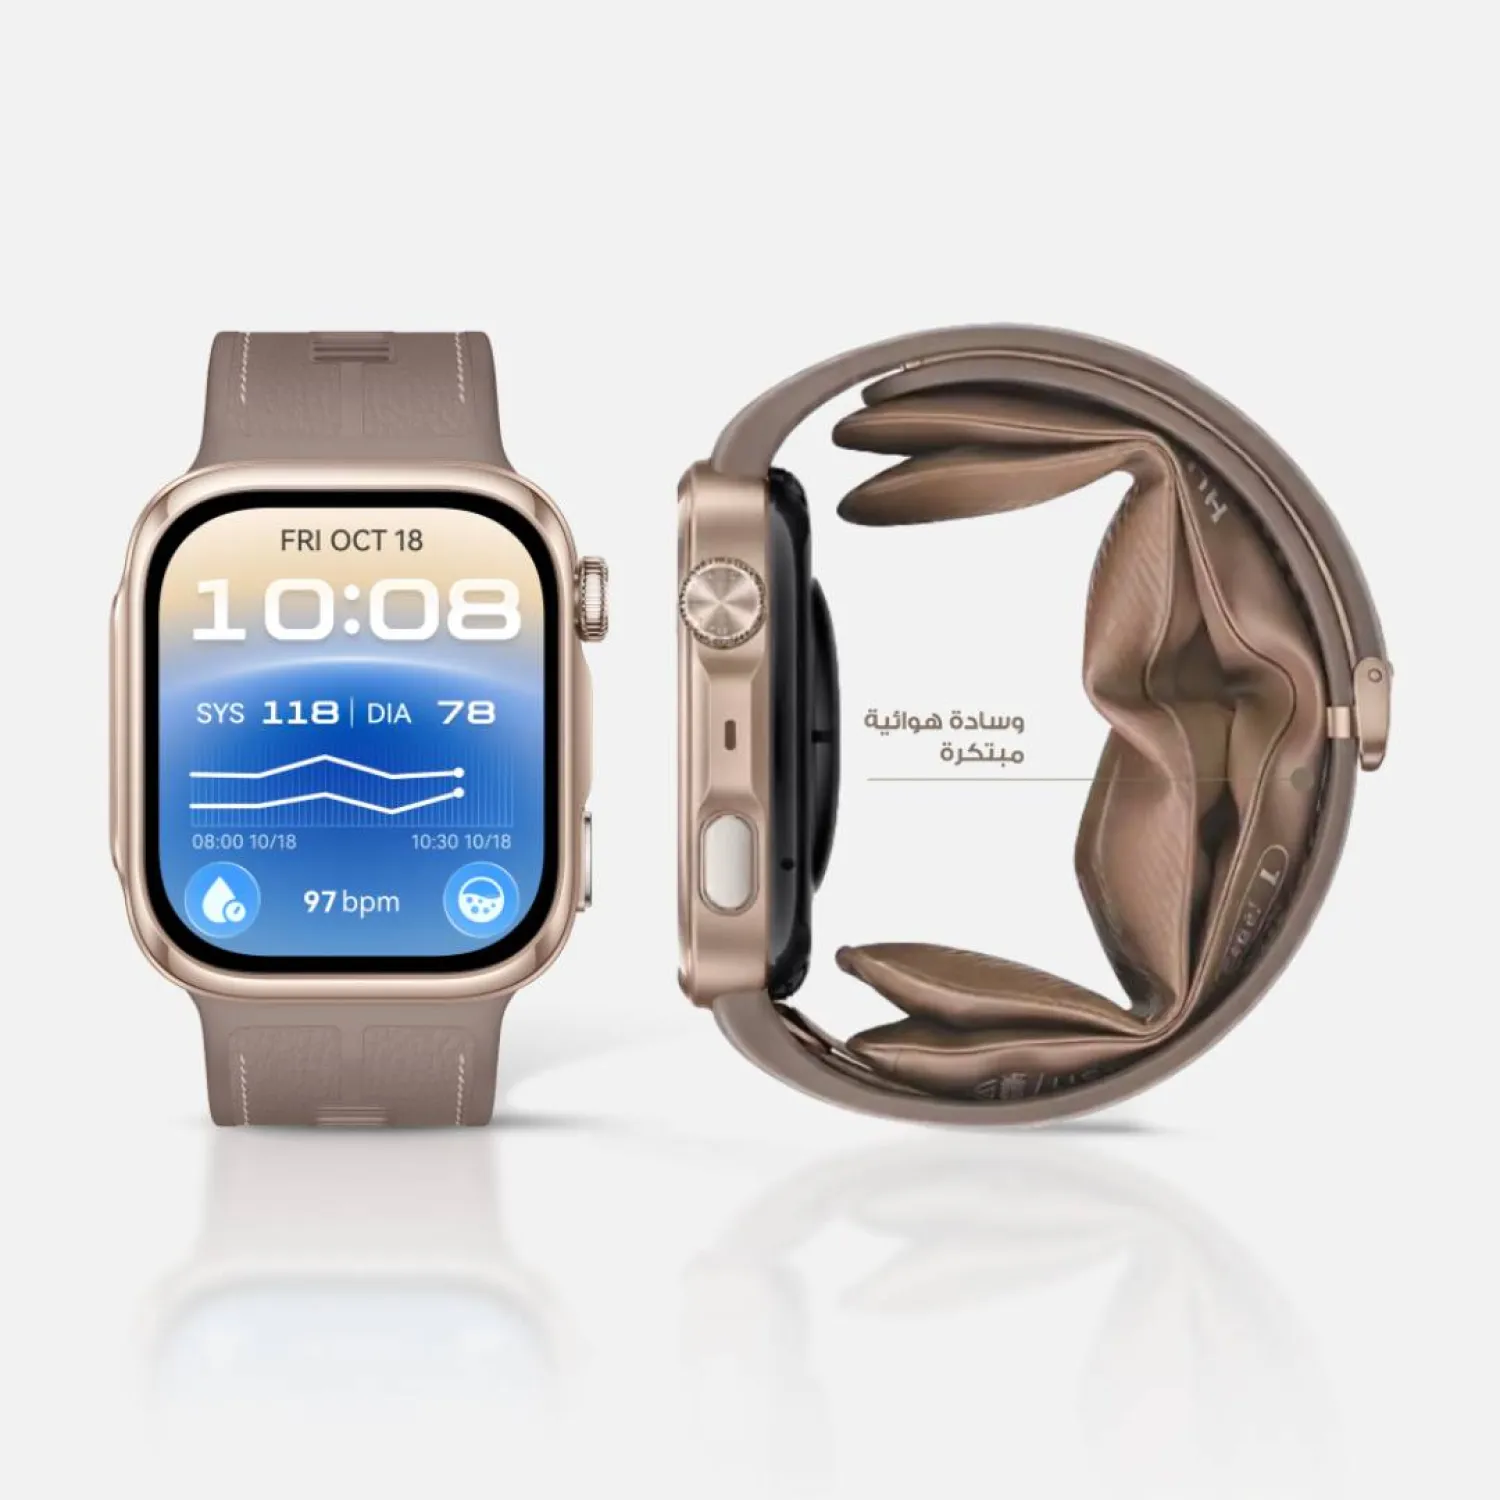
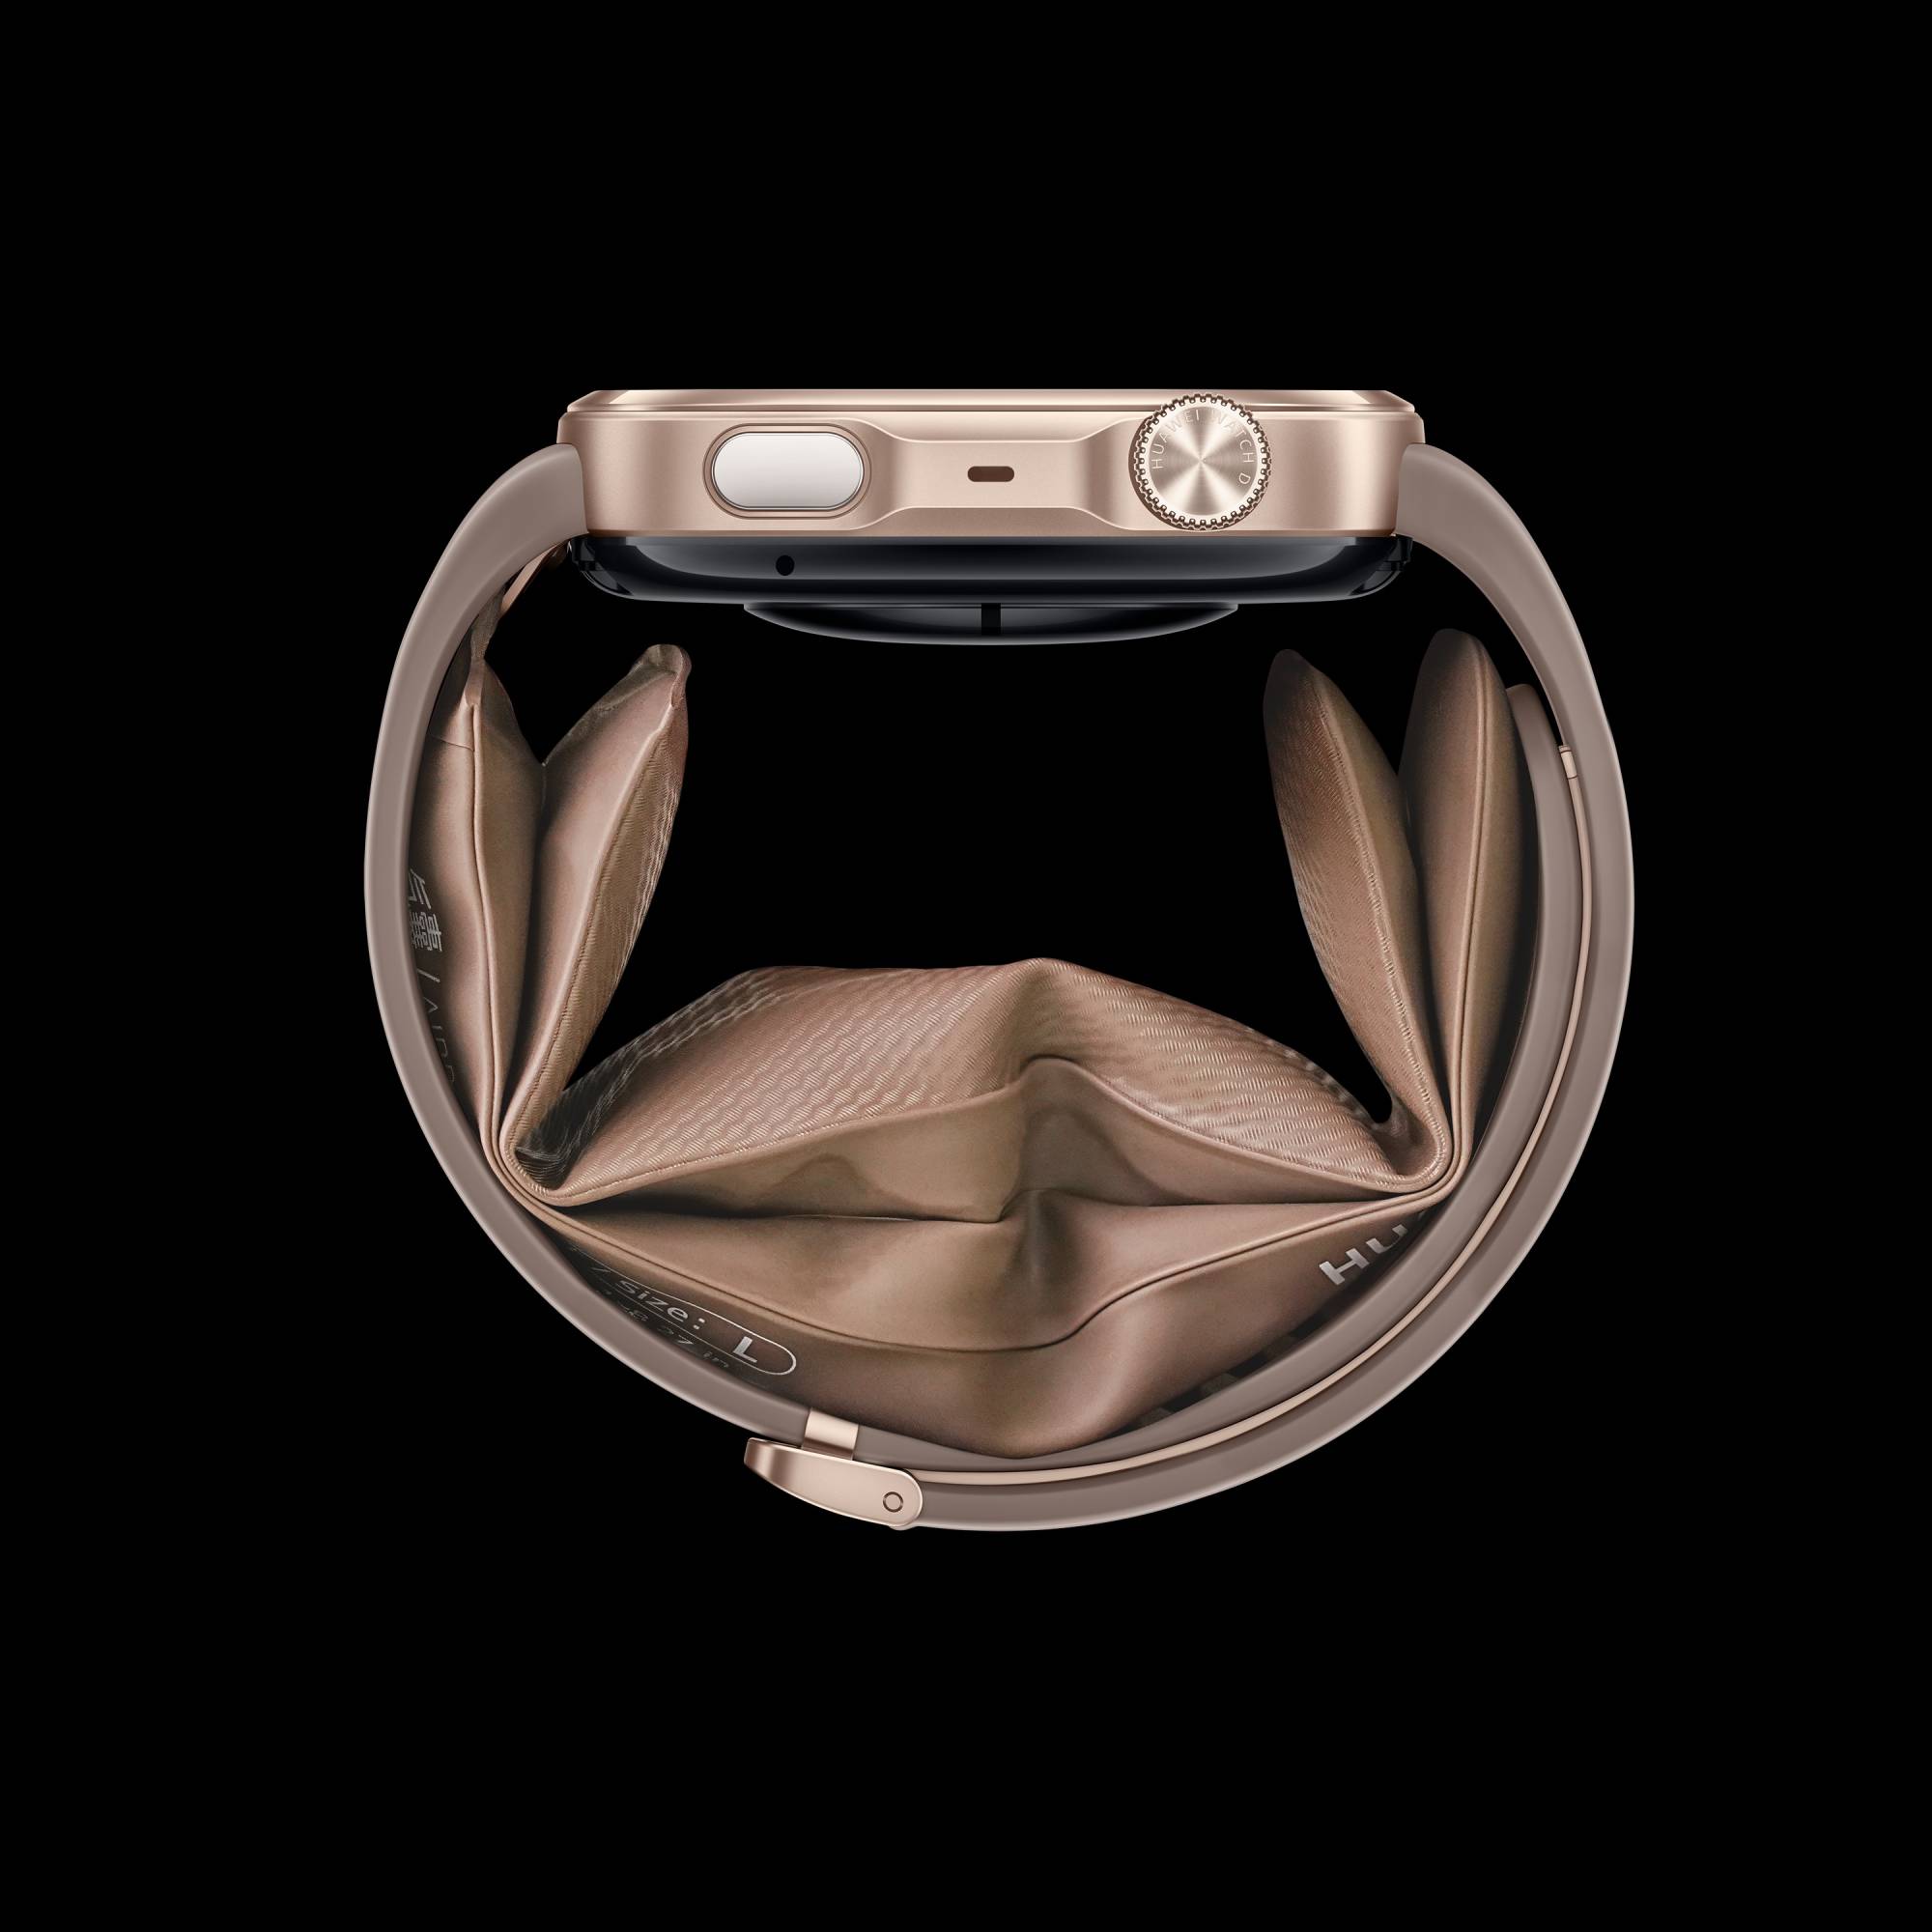
تقدم الساعة وسادة هوائية منخفضة السماكة داخل السوار لقياس ضغط الدم
TT

«هواوي ووتش دي3»: حين تصبح الساعة الذكية جهازاً طبياً معتمداً لقياس ضغط الدم

تقدم الساعة وسادة هوائية منخفضة السماكة داخل السوار لقياس ضغط الدم

تساعد التقنيات الحديثة المستخدمين على التركيز على الصحة الاستباقية، وتشجعهم على الاهتمام بصحتهم بشكل مستمر. ومن هذا المنطق، تُقدم ساعة «هواوي ووتش دي3» Huawei Watch D3 الذكية الجديدة ملحقاً يجمع بين الأناقة والتقنيات الطبية المتقدمة، إذ تُعتبر جهازاً طبياً متكاملاً ومتطوراً يُرتدى على معصم اليد. وتُمثّل هذه الساعة نقلة نوعية في عالم الأجهزة الذكية الموجهة للعناية بالصحة، ومراقبة مؤشرات الجسم بدقة عالية، حيث تمنح المستخدم راحة البال، والثقة المطلقة. واختبرت «الشرق الأوسط» الساعة، ونذكر ملخص التجربة.

تصميم أنيق يخفي خلفه الابتكار الطبي

تقدم الساعة تصميماً أنيقاً يبتعد تماماً عن الشكل التقليدي للأجهزة الطبية النمطية، حيث تبدو كساعة ذكية فاخرة تعزز أنماط الحياة المختلفة، وتمنح المستخدم شعوراً بالراحة، ومظهراً أنيقاً. وتم خفض سماكة هيكل الساعة ليكون أكثر نحافة، ويصل إلى 11.3 مليمتر فقط، مع خفض وزن السوار بمقدار 9 غرامات، ما يجعل الساعة خفيفة للغاية على المعصم، ومناسبة لجميع الأوقات.

وتقدم الساعة تجربة عرض بصرية مبهرة بفضل شاشتها عالية الجودة، وهيكلها المتين المحسن. وتشتمل الشاشة على حواف أنيقة، وتصميم هندسي مدروس يُبرز جودة التصنيع، وفخامة المظهر.

* الشاشة المبهرة: يبلغ قطر الشاشة 1.92 بوصة، وهي تعرض الصورة بتقنية «أموليد» AMOLED، وبدقة 480×408 بكسل، مع زيادة نسبة الشاشة إلى الهيكل، وتوفير شدة سطوع أقصى تصل إلى 3000 شمعة، لتوفير رؤية واضحة تحت أشعة الشمس المباشرة.

* الوزن والسماكة المنخفضان: تبلغ سماكة هيكل الساعة 11.3 مليمتر، وتزن نحو 40 غراماً من دون السوار، ما يخفض من الإجهاد على المعصم أثناء الارتداء اليومي المستمر.

* متانة المواد: صُنع هيكل الساعة من سبائك الألمنيوم، مع غطاء خلفي من مركب الألياف البوليمرية، وزجاج محمي.

«دقة المستشفيات» على معصمك

وتُعد هذه الساعة بمثابة جهاز طبي متكامل لمعصم اليد حاصل على اعتماد شهادة الأجهزة الطبية الأوروبية، وحصل أيضاً على التراخيص الطبية الرسمية من الهيئة العامة للغذاء والدواء في المملكة العربية السعودية، بالإضافة إلى مطابقته لمعايير «آيزو» العالمية. وتعتمد الساعة على وسادة هوائية مصغرة موجودة في السوار، وآلية ضخ دقيقة جداً تحاكي أجهزة قياس ضغط الدم الشرياني الطبية دون الحاجة إلى الأجهزة التقليدية الضخمة.

وتقدم الساعة خاصية مراقبة ضغط الدم على مدار 24 ساعة، ما يساهم في كشف حالات ارتفاع ضغط الدم الخفي، وارتفاع ضغط الدم المرتبط بالفحص السريري، وارتفاع ضغط الدم الليلي. كما تعمل المراقبة الليلية التلقائية بهدوء دون إزعاج المستخدم، لتوفير قراءات دقيقة طوال اليوم.

تقدم الساعة وسادة هوائية منخفضة السماكة داخل السوار لقياس ضغط الدم

وتقدم الساعة ميزة دراسة صحة المستخدم من خلال جمع بيانات النبض بواسطة المستشعرات الضوئية مع خفض عدد مرات انتفاخ الوسادة الهوائية الذكية إلى 4 مرات نهاراً و3 مرات ليلاً. وتساهم هذه الآلية الذكية في تتبع اتجاهات ضغط الدم على المدى الطويل، مع خفض الإزعاج أثناء النوم، وممارسة الأنشطة المختلفة.

وتعتبر الساعة الأولى من نوعها التي تتيح قياس ضغط الدم قبل وبعد ممارسة التمارين الرياضية، حيث تساعد هذه الميزة المستخدمين في تقييم مدى استجابة الجهاز الدوري والأوعية الدموية للمجهود البدني، وتجنب التمارين الشاقة في حال وجود ارتفاع في قراءات الضغط قبل البدء.

وإلى جانب ضغط الدم، تقدم الساعة ميزة فحص الصحة السريع الذي يجمع تقارير متعددة خلال 60 ثانية تشمل 13 مؤشراً صحياً مختلفاً. وتتضمن هذه المؤشرات تخطيط كهربية القلب، ومخاطر أمراض القلب التاجية، ومخاطر السكري، ونسبة تشبع الدم بالأكسجين، ومستوى التوتر، ومراقبة النوم، ودرجة حرارة الجلد.

* الدقة والاعتماد الطبي: الساعة حاصلة على شهادات طبية رسمية، مثل شهادة الأجهزة الطبية الأوروبية، وترخيص الهيئة العامة للغذاء والدواء في السعودية، ومطابقة معايير «آيزو»، وتعتمد طريقة قياس الذبذبات الطبية عبر وسادة هوائية مزدوجة الطبقات فائقة الضيق.

* المراقبة المتنقلة 24 ساعة: توفر متابعة مستمرة لضغط الدم على مدار اليوم والليل، وتكشف النماذج المختلفة لارتفاع الضغط، كارتفاع الضغط الصباحي، والليلي.

* التقييم منخفض الإزعاج: يعتمد على مستشعر ضوئي لالتقاط موجات النبض، مع إجراء قياسات مجدولة دقيقة لتخفيف الانزعاج، وضمان الاستمرارية.

ينتفخ السوار لدى الحاجة لاستخدامه دون أن يزعج المستخدم أثناء ممارسة النشاطات اليومية أو النوم

* قياس الضغط مع الرياضة: تقيس ضغط الدم قبل الرياضة وبعدها، لتوفير إرشادات ذكية حول كثافة التمرين، وتجنب المخاطر القلبية.

* الفحص الصحي الشامل: يقدم التقرير السريع خلال دقيقة واحدة تقييماً لشامل المؤشرات الحيوية، كالتخطيط الكهربائي للقلب، ومخاطر أمراض القلب، والسكري، والتوتر، وأكسجين الدم.

مساعدك المتكامل للياقة والتواصل

وتضم الساعة مجموعة واسعة ومتنوعة من الأنماط الرياضية التي تلبي احتياجات محبي اللياقة البدنية، والأنشطة الخارجية، وتوفر تتبعاً دقيقاً للأداء مع تحليلات متقدمة لمساعدة المستخدمين على تحسين مستوياتهم الرياضية باستمرار.

وتتضمن الأنماط الرياضية الجديدة التزلج الداخلي والخارجي، والجري الجبلي، مع تسجيل بيانات الانحدار، والسرعة القصوى، وزاوية الميلان، ومعدل دوران الجسم. كما توفر الساعة تتبعاً متقدماً لمسارات الجري الجبلي، مع إمكانية التكبير والتصغير، وتنبيهات الخروج عن المسار.

ولدعم عشاق رياضة الـ«غولف»، تتيح الساعة خرائط تفصيلية لأكثر من 17 ألف ملعب حول العالم. وتُمكّن هذه الميزة المستخدم من قياس المسافات بدقة، واستعراض المساحات الخضراء، وتحديد أماكن الرايات لوضع استراتيجيات ضربات دقيقة.

وعلى صعيد التواصل، تتيح الساعة إجراء المكالمات الصوتية عبر الاتصال بالهاتف لا سلكياً، حيث يمكن الرد على المكالمات أو رفضها، واستعراض سجل المكالمات مباشرة من المعصم. كما تضمن استقبال التنبيهات والرسائل، والتحكم في الخصائص الذكية اليومية بكل سهولة.

وبالإضافة إلى ذلك، تتيح ميزة «مجتمع الصحة العائلي» متابعة المؤشرات الصحية لأفراد العائلة عن بعد، وتلقي تنبيهات فورية عند وجود قراءات غير طبيعية لضغط الدم أو ضربات القلب لدى كبار السن، أو الأقارب، مع إمكانية إرسال رسائل الاهتمام والدعم مباشرة عبر التطبيق. وتقدم الساعة أيضاً تنبيهات مخصصة لطلب قياس ضغط الدم عند تغير الارتفاعات في المناطق الجبلية، أو لدى انخفاض درجات الحرارة بشكل مفاجئ.

منظومة تقنية متكاملة لضمان الاعتمادية اليومية

وتقدم الساعة مواصفات تقنية متطورة، ومكونات داخلية عالية الجودة تضمن أداء سلساً وموثوقاً في مختلف الظروف التشغيلية. ويدمج التصميم الداخلي مضخة الهواء المصغرة فائقة الدقة، ومستشعرات ضغط متقدمة تعمل بكفاءة عالية داخل سوار الساعة النحيف.

وتوفر البطارية أداء قريباً من الاحتياجات اليومية الشاملة، حيث تصمد لفترات مناسبة تلبي متطلبات الاستخدام المكثف، والمراقبة الصحية المستمرة. ويضمن نظام إدارة الطاقة كفاءة التشغيل، مع تفعيل الخصائص المتقدمة لمراقبة الضغط، والمؤشرات الحيوية.

كما تتميز الساعة بتوافق واسع مع نظم تشغيل الهواتف الذكية المتعددة، ما يتيح سهولة مزامنة البيانات والاتصال بالتطبيقات الصحية بسلاسة تامة.

* عمر البطارية: تدوم البطارية حتى 6 أيام في حالات الاستخدام العادي اليومي، وتكفي لمدة يوم كامل عند تفعيل ميزة المراقبة المستمرة المتنقلة لضغط الدم على مدار 24 ساعة.

* التوافقية: توافق تام مع الهواتف الذكية التي تعمل بنظامي التشغيل «آندرويد» و«آي أو إس»، لضمان مزامنة البيانات عبر التطبيقات الصحية بكل سهولة.

* المكونات الداخلية والمستشعرات: تضم مضخة هواء دقيقة، ومستشعر ضغط عالي الدقة، ومستشعرات ضوئية لقياس النبض، وحساسات لنسبة الأكسجين، وتخطيط القلب، ودرجة حرارة الجلد.

* الألوان والتوفر: الساعة متوفرة في المنطقة العربية بدءاً من 12 نوفمبر (تشرين الثاني) بألوان الأسود، أو الأبيض، أو الذهبي، وبسعر 1599 ريالاً سعودياً (نحو 426 دولاراً أميركياً).


«غوغل» لـ«الشرق الأوسط»: الذكاء الاصطناعي يتجاوز الوكلاء إلى منظومة ابتكار متكاملة

ترى «غوغل» أن مستقبل الذكاء الاصطناعي في الشرق الأوسط يرتبط بتحويل الاستثمارات والمواهب إلى تطبيقات عملية وتقنيات قابلة للتصدير عالمياً (أدوبي)
TT

«غوغل» لـ«الشرق الأوسط»: الذكاء الاصطناعي يتجاوز الوكلاء إلى منظومة ابتكار متكاملة

ترى «غوغل» أن مستقبل الذكاء الاصطناعي في الشرق الأوسط يرتبط بتحويل الاستثمارات والمواهب إلى تطبيقات عملية وتقنيات قابلة للتصدير عالمياً (أدوبي)

تعدّ «غوغل» منطقة الشرق الأوسط وشمال أفريقيا من بين المناطق الأعلى عالمياً في استخدام الذكاء الاصطناعي، مشيرةً إلى تجاوز عدد مستخدمي تطبيق «جيميناي» مليار مستخدم شهرياً حول العالم، فيما تأتي العربية ضمن أكثر أربع لغات استخداماً على المنصة. لكن الصورة داخل الشركات تبدو أكثر تعقيداً. فمعظم المؤسسات لديها اليوم تجارب أو مشروعات أولية للذكاء الاصطناعي، في حين لا يزال الانتقال من الاختبارات المحدودة إلى التشغيل على نطاق واسع يواجه تحديات، أبرزها البيانات والحوكمة.

تضع هذه المفارقة بين سرعة التبني الفردي وتحديات التطبيق المؤسسي المنطقة أمام اختبار مختلف مع اقتراب عام 2030. هذا ما يشرحه أنطوني نقاش، المدير العام التنفيذي لمنطقة الشرق الأوسط وشمال أفريقيا في «غوغل»، في مقابلة خاصة مع «الشرق الأوسط»، قائلاً إن المرحلة المقبلة لن تُقاس بعدد المستخدمين أو حجم الإنفاق على البنية التحتية وحدهما، بل بقدرة المنطقة على تطوير تقنيات محلية وتصديرها إلى الأسواق العالمية، بدلاً من الاكتفاء بتكييف حلول طُوّرت خارجها.

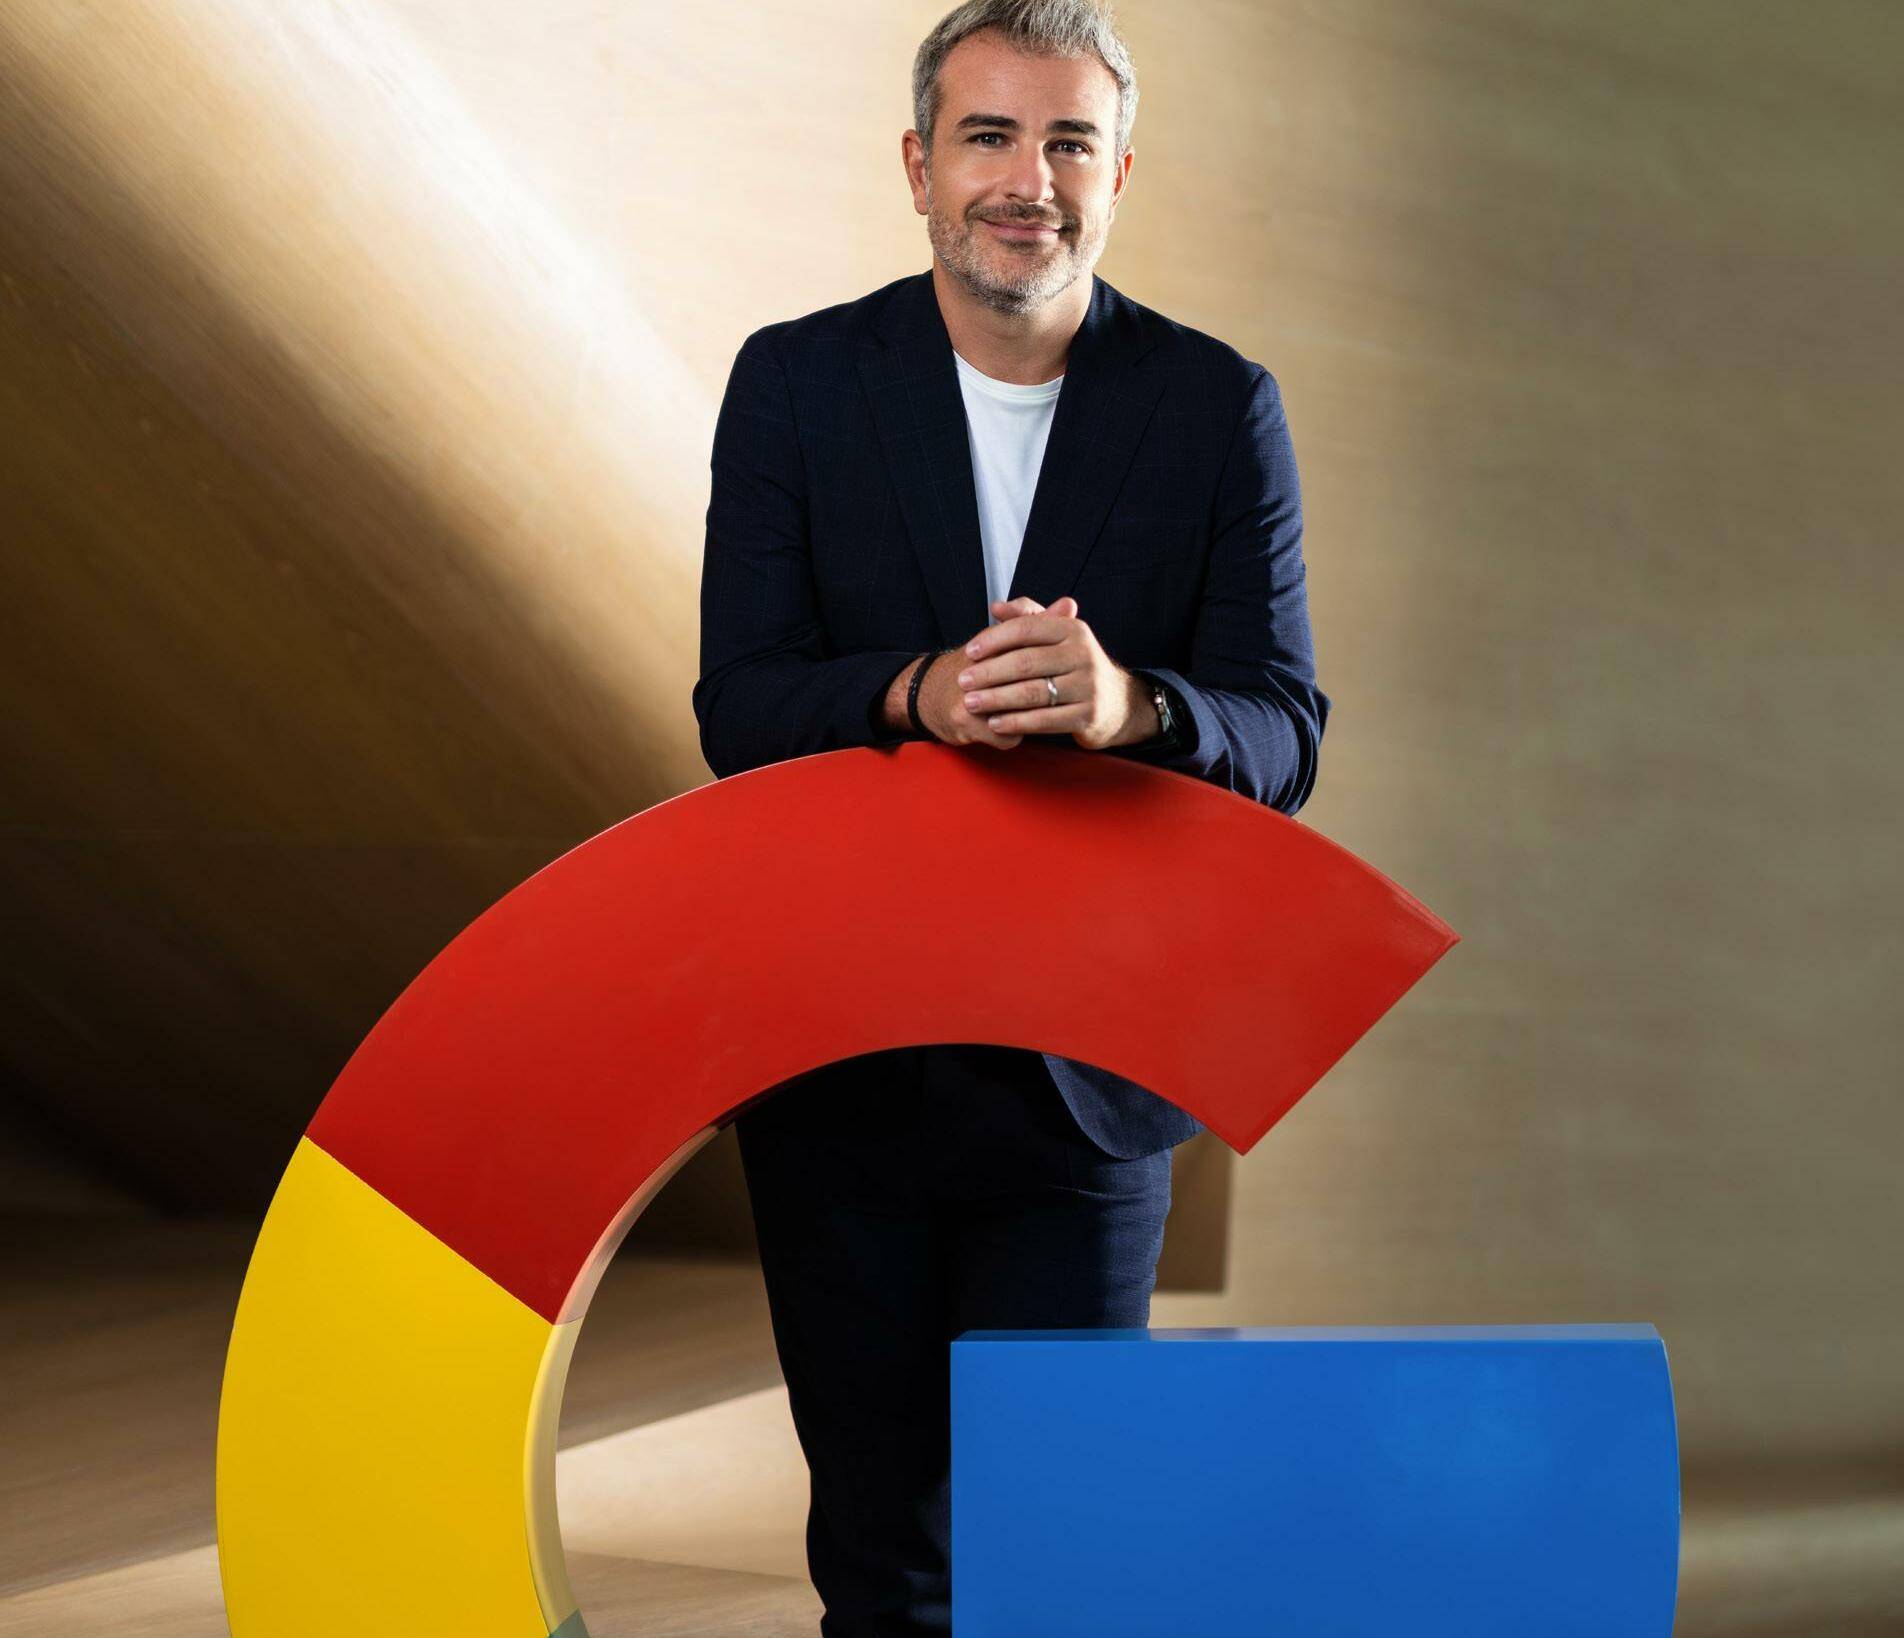
أنطوني نقاش المدير العام التنفيذي لمنطقة الشرق الأوسط وشمال أفريقيا في «غوغل» (الشركة)

اختبار الإنتاج

يرى نقاش، الذي أمضى 18 عاماً في «غوغل» ونحو أربع سنوات ونصف السنة في المنطقة، أن الشرق الأوسط أصبح لاعباً رئيسياً على خريطة الذكاء الاصطناعي العالمية. ويعزو ذلك إلى اجتماع عوامل عدة، تشمل الطموح الحكومي والاستراتيجيات الوطنية والاستثمارات في البنية التحتية، إلى جانب تطوير المهارات والسياسات ودعم البحث العلمي والشركات الناشئة.

ويشير إلى أن نتائج هذه الجهود أصبحت واضحة على مستوى الاستخدام، خصوصاً بين المستهلكين؛ إذ تُعد المنطقة من بين الأسواق الأعلى عالمياً في استخدام «جيميناي»، مع ارتفاع مستويات التفاؤل بإمكانات الذكاء الاصطناعي. لكن الانتقال إلى المرحلة التالية يتطلب، حسب نقاش، توسعاً أكبر في الاستخدام التجاري داخل المؤسسات، وصولاً إلى تبني أنظمة أكثر تقدماً، من بينها «الذكاء الاصطناعي الوكيلي» القادر على تنفيذ مهام متعددة والتعامل مع مشكلات أكثر تعقيداً. ويضع «الثقة» في صميم هذا التحول، خصوصاً مع انتقال الأنظمة من تقديم الإجابات إلى تنفيذ الإجراءات، مشيراً إلى أهمية تطوير حلول تراعي السياق المحلي إلى جانب التقنيات العالمية.

أثر يتجاوز التقنية

يستشهد نقاش بالأثر الاقتصادي لمنتجات «غوغل» في السعودية والإمارات لتوضيح الطريقة التي تقيس بها الشركة قيمة التكنولوجيا خارج نطاق خدماتها المباشرة.

فحسب دراسة أعدتها شركة استشارية مستقلة بتكليف من «غوغل»، قُدّر الأثر الاقتصادي لمجموعة منتجات الشركة في البلدين بنحو 14.2 مليار دولار خلال عام 2024. وتشمل هذه المنتجات «يوتيوب» و«الخرائط» و«البحث» والإعلانات والحوسبة السحابية و«أندرويد»، وهي خدمات تعتمد بدرجات متفاوتة على الذكاء الاصطناعي.

ويربط نقاش هذه القيمة باستخدام الأفراد والشركات لتلك الأدوات في البحث واتخاذ القرارات واكتساب المهارات والوصول إلى العملاء وتحسين الكفاءة والأمن. كما يشير إلى فرص العمل التي تولدها منظومات «أندرويد» والحوسبة السحابية وصناعة المحتوى على «يوتيوب»، عادَّاً أن القيادة التقنية لا تقتصر على تطوير النماذج والبنية التحتية، بل تشمل الأثر الاقتصادي والمجتمعي القابل للقياس.

تشكّل البيانات والحوكمة أبرز العقبات أمام انتقال الشركات من التجارب المحدودة إلى التشغيل الواسع لحلول الذكاء الاصطناعي (أدوبي)

لماذا تتعثر بعض الشركات؟

على مستوى المؤسسات، لا يعدّ نقاش أن نقص البنية التحتية أو الأدوات يمثل العائق الوحيد أمام توسيع استخدام الذكاء الاصطناعي، وإن كان يتوقع الحاجة إلى مزيد من القدرات مستقبلاً لتلبية الطلب.

فالمشكلة الأكثر إلحاحاً، وفق حديثه، تكمن في الانتقال من المشروعات التجريبية إلى التنفيذ الكامل. ويقول إنه نادراً ما يلتقي مؤسسة لا تختبر الذكاء الاصطناعي بصورة أو بأخرى، لكن ذلك لا يعني أن التقنية أصبحت جزءاً أساسياً من عملياتها اليومية، محدداً عقبتين رئيسيتين. الأولى تتعلق بالبيانات؛ إذ تحتاج المؤسسات إلى معرفة طبيعتها ومدى دقتها وحداثتها، وكيفية اعتماد الأنظمة عليها عند اتخاذ القرارات، حتى مع تحسن قدرة النماذج الحديثة على التعامل مع بيانات أقل تنظيماً. أما العقبة الثانية فهي الحوكمة، ولا سيما تحديد المسؤولية عن القرارات التي تتخذها الأنظمة الوكيلة. ويشير إلى أن عدداً محدوداً من الشركات التي يتعامل معها نجح في وضع إطار واضح لهذه المسألة، ما يجعل الانتقال من بيئة تجريبية محدودة إلى تطبيقات أوسع تخدم العملاء أكثر تعقيداً.

تحديات الاستخدام الفعلي

وإذا كانت البيانات والحوكمة تمثلان تحديين رئيسيين للمؤسسات، فإن المستهلكين يواجهون صعوبة مختلفة تتعلق بتعلّم استخدام الأدوات بفاعلية. ويوضح نقاش أن كثيراً من المستخدمين لا يزالون يجدون صعوبة في الحصول على النتائج المطلوبة، بسبب «التعليمات» (Prompts) المحدودة أو غير الواضحة التي يقدمونها للأنظمة. ويزداد هذا التحدي مع ظهور المنصات الوكيلة القادرة على أتمتة الأعمال، حيث يصبح المستخدم في حاجة إلى فهم كيفية تصميم سير العمل، وليس مجرد صياغة الأسئلة.

ولهذا تسعى «غوغل»، وفق نقاش، إلى دمج الذكاء الاصطناعي في المنتجات التي يستخدمها الأفراد والشركات بالفعل، بدلاً من تقديمه دائماً بوصفه أداة منفصلة. ويستشهد بأداة «Performance Max» الإعلانية، التي تتيح للمعلن تقديم المواد الإبداعية وأهداف العمل، ي حين يتولى النظام توزيع الحملات عبر منتجات «غوغل». وحسب نقاش، رصدت الشركة في المنطقة زيادات في المبيعات تراوحت بين 14 و20 في المائة لدى مستخدمي الأداة عالميا.

تستهدف «غوغل» تدريب نصف مليون شخص عبر مبادرة بقيمة 15 مليون دولار مع التركيز على المهارات العملية وتطوير القدرات المحلية (شاترستوك)

فجوة المهارات

يرى نقاش أن فجوة المهارات الرقمية ليست جديدة، لكنها اكتسبت أهمية أكبر مع الذكاء الاصطناعي؛ نظراً إلى قدراته المتقدمة والمخاطر المرتبطة باستخدامه، فضلاً عن الحاجة إلى مهارات تتجاوز المعرفة الرقمية التقليدية.

وتقول «غوغل» إنها درّبت أكثر من ثلاثة ملايين شخص في المنطقة على المهارات الرقمية منذ إطلاق برنامج «مهارات من غوغل» عام 2018. كما خصصت 15 مليون دولار ضمن مبادرة «MENA AI Opportunity Initiative» لتدريب نصف مليون شخص في الشرق الأوسط وشمال أفريقيا، بالتعاون مع شركاء محليين، من بينهم جهات حكومية وجامعات وحاضنات أعمال.

لكن نقاش يشدد على ضرورة ألا يقتصر تقييم النجاح على أعداد المتدربين أو الشهادات، بل أن يشمل قدرة المشاركين على تطبيق ما تعلموه عملياً. ولهذا تستهدف المبادرة فئات متنوعة، تشمل الطلاب والموظفين الحكوميين ورواد الأعمال. ورغم ارتفاع معدلات استخدام الذكاء الاصطناعي في المنطقة، يرى أن الفجوة الأكبر لا تزال في القدرات اللازمة لبناء التقنيات ودمجها داخل المؤسسات، وإن نجحت بعض الدول في استقطاب مواهب عالمية.

تحوّل سلوك البحث

يمتد تأثير الذكاء الاصطناعي إلى محرك البحث، أحد أقدم منتجات «غوغل» وأكبرها. ويقول نقاش إن 15 في المائة من عمليات البحث اليومية تتضمن استفسارات لم ترها الشركة من قبل، وهو ما يعكس استمرار تغير سلوك المستخدمين.

ومع دمج الذكاء الاصطناعي في تجربة البحث، بلغ عدد المستخدمين النشطين شهرياً لميزة «AI Overviews» نحو 2.5 مليار، مقابل مليار مستخدم لخدمة «AI Mode»، وفق أرقام الشركة.

ويتغير كذلك شكل الاستفسارات؛ إذ أصبحت الأسئلة المطروحة عبر «AI Mode» أطول في المتوسط بنحو ثلاثة أضعاف مقارنة بالبحث التقليدي، في حين يتجاوز واحد من كل ستة استفسارات النصوص إلى الصور أو غيرها من أشكال التفاعل.

تُعدّ منطقة الشرق الأوسط وشمال أفريقيا من بين الأعلى عالمياً في استخدام «جيميناي» (رويترز)

مواجهة الاحتيال الرقمي

يقرّ نقاش بأن الذكاء الاصطناعي غيّر مشهد التهديدات الرقمية، رغم أن الاحتيال الإلكتروني سبق ظهور هذه التقنية، لكنه يؤكد أن الشركة تستخدم الذكاء الاصطناعي أيضاً بوصفه إحدى وسائل الدفاع الرئيسية ضد الأنشطة الخبيثة.

وحسب الأرقام التي قدمها، ساعدت تقنيات الشركة في منع أو إزالة نحو ثمانية مليارات إعلان ضار خلال العام الماضي، إلى جانب قرابة 25 مليون حساب مرتبط بجهات خبيثة.

وللتعامل مع المحتوى المصطنع؛ طورت «غوغل» تقنية «SynthID»، التي اختارتها مجلة «تايم» ضمن أفضل ابتكارات عام 2026. وتتيح التقنية تضمين علامات مائية رقمية غير مرئية في النصوص والصور ومقاطع الفيديو والمحتوى الصوتي المولد بالذكاء الاصطناعي، دون التأثير في جودته.

ووفق بيانات الشركة، استُخدمت التقنية لتمييز أكثر من 180 مليار صورة ومقطع فيديو، إلى جانب محتوى صوتي يعادل 240 ألف سنة. كما تتعامل أدوات التحقق من المحتوى مع نحو مليون طلب يومياً، مع توسيع استخدام التقنية لتشمل شركات من بينها «أوبن إيه آي» و«إنفيديا» و«كاكاو» و«أبل».

وتساعد هذه الأدوات على التحقق من وجود العلامات الرقمية في المحتوى الذي يدعم التقنية، لكنها لا تعني القدرة على اكتشاف جميع المواد المنتجة بالذكاء الاصطناعي. ويؤكد نقاش أن مواجهة الاحتيال والمحتوى المصطنع لا يمكن أن تتولاها شركة واحدة، بل تتطلب تعاون الحكومات والجهات التنظيمية والمؤسسات الأكاديمية والقطاع الخاص.

يرى أنطوني نقاش أن نجاح المنطقة بحلول 2030 سيُقاس بقدرتها على تطوير تقنيات محلية وتصديرها عالمياً لا بمجرد استخدامها (أدوبي)

اختبار عام 2030

مع اقتراب عام 2030، يرى نقاش أن نجاح المنطقة في الذكاء الاصطناعي لن يُقاس بمعدلات الاستخدام والاستثمارات وحدها، وإنما بقدرتها على تطوير تقنيات خاصة بها والوصول إلى الأسواق العالمية.

ويعدّ استقطاب المواهب أحد أهم عوامل الانتقال من الاستهلاك إلى الإنتاج، مشيراً إلى أن السعودية والإمارات وقطر تعمل بالفعل على تطوير نماذج لغوية عربية، لكنها تمثل بداية لما يمكن تحقيقه.

ويقول إن انتشار الناطقين بالعربية خارج حدود المنطقة يوفر سوقاً أوسع للحلول المطورة محلياً، في حين يمكن للجمع بين البنية التحتية والسياسات والاستثمارات والمهارات أن يدعم تطوير تقنيات ذات نطاق عالمي.

وبالنسبة إليه، يكمن الاختبار الحقيقي بحلول 2030 في ألا تكتفي المنطقة باستخدام الحلول التي يطورها الآخرون أو تكييفها لاحتياجاتها، بل أن تنتج تقنيات تنطلق من أسواقها وتصل إلى مستخدمين حول العالم.