كيف يغير الذكاء الاصطناعي مفهوم التعافي من الهجمات السيبرانية في السعودية؟

«كومفولت» لـ«الشرق الأوسط»: حماية البيانات وحدها لم تعد كافية في عصر الذكاء الاصطناعي

توسّع الذكاء الاصطناعي يرفع حجم المخاطر السيبرانية مع ازدياد عدد الوكلاء الرقميين والهويات التي تحتاج إلى حماية واستعادة (أدوبي)
TT

كيف يغير الذكاء الاصطناعي مفهوم التعافي من الهجمات السيبرانية في السعودية؟

توسّع الذكاء الاصطناعي يرفع حجم المخاطر السيبرانية مع ازدياد عدد الوكلاء الرقميين والهويات التي تحتاج إلى حماية واستعادة (أدوبي)

لم يعد السؤال الأساسي أمام المؤسسات عند التعرض لهجوم سيبراني هو ما إذا كانت تمتلك نسخة احتياطية من بياناتها، بل مدى قدرتها على استعادة التطبيقات والهويات والخدمات الأساسية خلال فترة قصيرة، والتأكد في الوقت نفسه من أن البيانات التي تعيد تشغيلها نظيفة وغير مصابة.

هذا التحول يشكل محوراً رئيسياً في استراتيجية شركة «كومفولت» مع توسع استخدام الذكاء الاصطناعي والحوسبة السحابية في السعودية والمنطقة، حسب فادي رِشماني، نائب الرئيس للأسواق الناشئة في الشركة، والدكتور مازن عبد الجبار، المدير العام لـ«كومفولت» في المملكة العربية السعودية.

وقال رِشماني في حديث إلى «الشرق الأوسط» على هامش مؤتمر «ليب 2026» في الرياض إن المؤسسات أصبحت تتعامل مع بيئة أكثر تعقيداً نتيجة النمو السريع للذكاء الاصطناعي، خصوصاً مع ظهور آلاف الوكلاء البرمجيين الذين يمتلكون هويات وصلاحيات، ويمكنهم الوصول إلى البيانات والأنظمة. وفي المقابل، يشير عبد الجبار إلى أن توسع البنية السحابية والذكاء الاصطناعي داخل المملكة يرفع الحاجة إلى بناء خطط التعافي منذ بداية تصميم الأنظمة، وليس بعد وقوع الهجوم.

من النسخ الاحتياطي إلى «عمليات المرونة»

تقول «كومفولت» إنها أعادت خلال السنوات الأخيرة صياغة نهجها من حماية البيانات التقليدية إلى ما تسميه «عمليات المرونة» أو (ResOps) وهو نموذج يقوم على التعامل مع الحماية والتعافي كعملية مستمرة تبدأ من اكتشاف البيانات وتصنيفها ومراقبة التغيرات غير الطبيعية، وتنتهي بالقدرة على استعادة نسخة سليمة وتشغيل الأعمال من جديد.

وأوضح رِشماني أن الشركة أضافت إلى منصتها الموحدة جوانب تتعلق بمرونة الهوية وأمن البيانات إلى جانب التعافي السيبراني، مشيراً إلى أن الهدف هو التعامل مع دورة الحادث بأكملها بدلاً من النظر إلى النسخ الاحتياطي كعملية منفصلة. وقال: «الأمر لا يتعلق فقط باستعادة البيانات، بل باستعادة نسخة نظيفة منها حتى تتمكن من إعادة تشغيل أعمالك».

ويرى أن هذا الفرق أصبح أكثر أهمية مع هجمات الفدية، لأن المؤسسة قد تمتلك نسخة احتياطية، لكنها لن تستفيد منها إذا لم تكن متأكدة من خلوها من التهديد، أو إذا لم تكن لديها بيئة جاهزة وآمنة لإعادة تشغيل التطبيقات.
فادي رِشماني نائب الرئيس للأسواق الناشئة في شركة «كومفولت» (الشركة)

الذكاء الاصطناعي يوسع مساحة الهجوم

بالنسبة إلى رِشماني، يقدم الذكاء الاصطناعي للمؤسسات مكاسب كبيرة في الإنتاجية والكفاءة، لكنه في الوقت نفسه يضيف طبقة جديدة من المخاطر. فالمؤسسات لم تعد مطالبة بحماية هويات الموظفين فقط، بل قد تضطر إلى إدارة أعداد كبيرة من هويات وكلاء الذكاء الاصطناعي الذين يتصلون بالأنظمة ويستخدمون البيانات ويتخذون إجراءات بصورة شبه مستقلة. وذكر أن عدد الوكلاء يمكن أن يصبح «ضعفين أو ثلاثة أو خمسة أضعاف» عدد الموظفين في بعض البيئات، ما يغير حجم المشكلة الأمنية مقارنة بالنماذج التقليدية لإدارة الهوية. وأضاف: «الذكاء الاصطناعي يزيد مساحة الهجوم. إنه يجعل العملاء أكثر قدرة وإنتاجية، لكنه يجلب أيضاً مزيداً من التعرض للمخاطر».

واستشهد رِشماني بدراسة عالمية قال إنها أظهرت أن 76 في المائة من المؤسسات غير واثقة من قدرتها على تحمل هجوم مدعوم بالذكاء الاصطناعي، عادّاً أن المعادلة الجديدة تتطلب «استخدام الذكاء الاصطناعي لمواجهة الذكاء الاصطناعي». وبالنسبة له، لا يتعلق الأمر بحماية البيانات التي تستخدمها النماذج فقط، بل كذلك بحماية الأوامر التي تتلقاها هذه الأنظمة، والصلاحيات الممنوحة لها، وطرق وصولها إلى التطبيقات والبيانات الحساسة.

الهوية تتحول إلى جزء من التعافي

مع توسع استخدام الهويات الرقمية، يرى رِشماني أن تعافي الهوية يجب أن يصبح جزءاً أساسياً من خطة المرونة السيبرانية وليس وظيفة منفصلة عن استعادة البيانات.

وأشار إلى حالات اختراق تبدأ من بيئات إدارة الهوية مثل «Active Directory»، حيث يمكن للمهاجم الحصول على صلاحيات إدارية واسعة، ثم الانتقال إلى حذف البيانات أو تعطيل الأنظمة.

المشكلة، وفقاً له، لا تنتهي بإعادة البيانات من النسخ الاحتياطية. فإذا كانت البنية المسؤولة عن الهوية والصلاحيات لا تزال معطلة، فإن المؤسسة قد لا تتمكن من إعادة تشغيل خدماتها بصورة طبيعية.

وقال إن استعادة بيئات «Active Directory» بالطرق التقليدية قد تستغرق فترة طويلة في بعض الحالات، ولذلك تحتاج المؤسسات إلى أدوات أكثر أتمتة تسمح باستعادة الهيكل الكامل للهوية والصلاحيات بطريقة أسرع. ومن هنا، يعد أن السرعة والبساطة والقدرة على استعادة أنظمة متعددة من مكان واحد أصبحت عناصر أساسية في تقييم جاهزية المؤسسة للتعامل مع الهجوم.
مازن عبد الجبار المدير العام لشركة «كومفولت» في المملكة العربية السعودية (الشركة)

شراكة جديدة مع «سلام»

على المستوى السعودي، كشف عبد الجبار عن شراكة أُعلنت خلال «ليب 2026» بين «كومفولت» وشركة «سلام»، تشمل تقنيات حماية البيانات والمرونة السيبرانية. وعدّ أن التعاون بين الجانبين بدأ منذ المراحل المبكرة لأعمال «سلام»، وأن «كومفولت» ستوفر تقنيات مرتبطة بحماية البيانات والتعافي، فيما تعمل الشركتان كذلك على تطوير عروض موجهة إلى قطاع الأعمال.

وتابع أن «كومفولت» وسعت وجودها خلال نسخة هذا العام من «ليب» من خلال المشاركة مع شركائها وتحالفاتها في ثلاثة أجنحة داخل المعرض، في إشارة إلى توسع شبكة الشراكات التي تعتمد عليها الشركة للوصول إلى المؤسسات.

السحابة السعودية ترفع متطلبات التعافي

يتوقع عبد الجبار أن تزداد أهمية التعافي مع انتقال مزيد من التطبيقات والبيانات إلى البيئات السحابية المحلية. وأشار إلى التعاون بين «كومفولت» و«مايكروسوفت»، قائلاً إن تقنيات الشركة تستهدف دعم العملاء في البيئات الهجينة، وربط قدرات التعافي بصورة أعمق مع «أزور». ويرى أن المؤسسات السعودية تحتاج إلى التفكير في التعافي كجزء من تصميم بيئة السحابة منذ البداية، خصوصاً مع انتقال تطبيقات أكثر حساسية إلى البنية المحلية وارتفاع اعتماد المؤسسات على الذكاء الاصطناعي. وأفاد بأن زيادة التعقيد تعني أن الشركات «تحتاج إلى الاستعداد واختيار التكنولوجيا التي تساعدها على تنفيذ التعافي في الوقت المناسب». وأضاف أن «كومفولت» تستخدم تقنيات الذكاء الاصطناعي ضمن عملياتها منذ سنوات طويلة، وليس فقط بعد موجة الاهتمام الأخيرة بالذكاء الاصطناعي التوليدي، مشيراً إلى دمجها في جوانب متعددة من حماية البيانات ورصد التهديدات والتعافي.

التنظيمات تتغير مع اتساع المخاطر

يربط عبد الجبار توسّع الاستثمار في الذكاء الاصطناعي داخل السعودية بالحاجة إلى تحديث مستمر للضوابط التنظيمية المرتبطة بالأمن السيبراني. وقال إن قطاعات الحكومة والجهات شبه الحكومية والبنوك والتأمين والشركات الحيوية تخضع لمتطلبات الأمن السيبراني الوطنية، لافتاً إلى أن الجهات التنظيمية السعودية تراجع هذه الضوابط بصورة مستمرة مع تغير طبيعة المخاطر.

ولفت أن الاستثمارات المرتبطة بالذكاء الاصطناعي في المملكة خلال السنوات الأخيرة بلغت، وفق تقديره، نحو 15 مليار دولار، ما يضع ضغوطاً إضافية على المؤسسات لتطوير بنيتها التقنية والأمنية بالتوازي.

ويعد أن قطاعات الحكومة والبنوك والتأمين والشركات الكبرى ستكون من أبرز المجالات التي يرتفع فيها الطلب على حلول المرونة السيبرانية خلال السنوات المقبلة، إلى جانب القطاعات الصناعية.
المرونة السيبرانية لم تعد تعني حفظ نسخة احتياطية فقط بل القدرة على استعادة بيانات نظيفة وتشغيل التطبيقات والخدمات بسرعة بعد الهجوم (أدوبي)

لماذا لا يكفي منع الاختراق؟

يكرر رِشماني فكرة أساسية مفادها أن المؤسسة لا تستطيع بناء استراتيجيتها على افتراض أنها لن تتعرض للاختراق. فالاستثمارات الكبيرة في أدوات الأمن لا تضمن عدم وقوع الحادث، ولذلك يصبح السؤال الأهم بالنسبة له هو: ماذا يحدث بعد نجاح المهاجم في الدخول؟ يقول إن أحد الأخطاء المتكررة يتمثل في امتلاك فرق الأمن وتقنية المعلومات وإدارة الهوية أدواتها وإجراءاتها الخاصة، لكن من دون تنسيق كافٍ بينها قبل وقوع الهجوم.

وعندما يبدأ الحادث، تحاول هذه الفِرق تحديد مسؤولياتها وخطواتها تحت ضغط الوقت، وهي المرحلة التي يرى أنها تأتي متأخرة. ولشرح ذلك، تستخدم «كومفولت» تمريناً يحاكي هجوماً على شركة طيران تتوقف فيه الأنظمة، وتتأثر الرحلات ويبقى الركاب في المطارات، ثم يُطلب من فريق قيادي يضم الرئيس التنفيذي ومسؤولي التقنية والأمن والشؤون القانونية اتخاذ القرارات في الوقت الفعلي.

ويقول رِشماني إن الهدف ليس الحديث عن منتجات الشركة، بل اختبار ما إذا كانت الإدارة تعرف مسبقاً ما الذي يجب فعله عندما تصبح الأنظمة غير متاحة. وأضاف: «الجميع قد يتعرض للاختراق. السؤال هو لماذا لم تكن مستعداً للتعافي في الوقت المناسب؟».

نسخة نظيفة وبيئة معزولة

خطة التعافي الفعلية برأي رِشماني تحتاج إلى عناصر تتجاوز عملية تخزين نسخة احتياطية. ويشمل ذلك وجود نسخة غير قابلة للتغيير من البيانات، إلى جانب بيئة معزولة يمكن فيها اختبار البيانات، والتأكد من سلامتها قبل إعادتها إلى الأنظمة الإنتاجية.

كما تحتاج المؤسسة إلى اختبار السيناريو بصورة دورية، بحيث تعرف الفرق مكان البيانات، وطريقة استعادتها، وأولوية التطبيقات التي يجب تشغيلها أولاً، والجهات التي تملك سلطة اتخاذ القرار أثناء الحادث.

وشبّه رِشماني الأمر بخطة الإخلاء عند اندلاع حريق، إذ لا يكفي أن يعرف الشخص نظرياً مكان المخرج؛ بل يجب أن يكون قد تدرب على المسار والإجراء قبل وقوع الأزمة. وعد أن المشكلة لدى كثير من المؤسسات ليست نقص الميزانيات أو المهندسين، بل عدم اختبار خطوات التعافي بشكل كافٍ قبل الحاجة إليها.
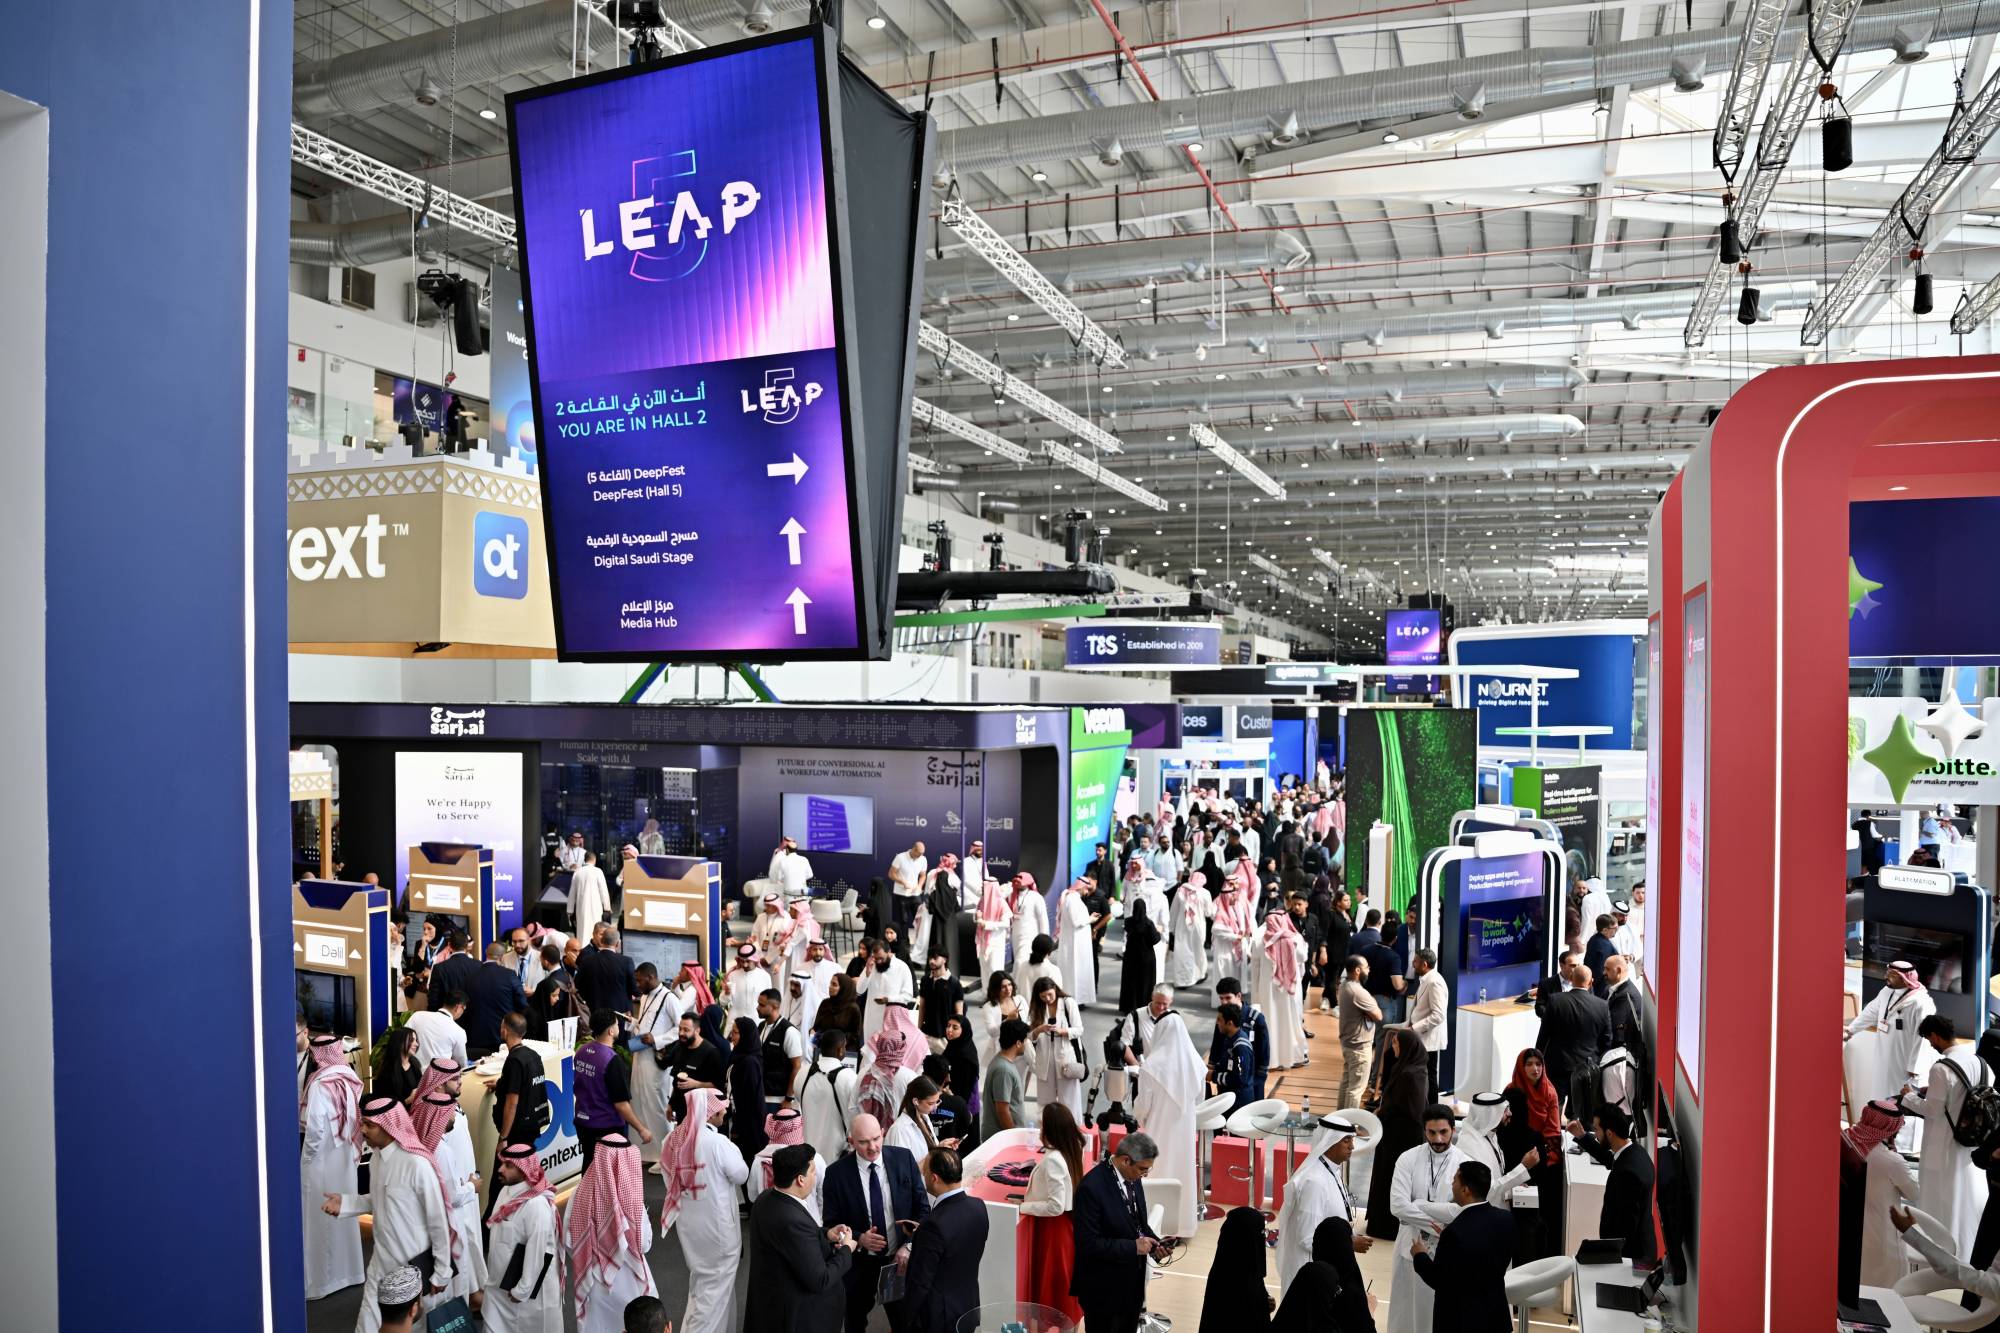
تنتقل المؤسسات السعودية بالذكاء الاصطناعي من مرحلة التجارب وإثبات المفهوم إلى مرحلة التشغيل وإثبات القيمة الاقتصادية الفعلية

اقتصاد للجريمة السيبرانية

وضع رِشماني حجم المشكلة في سياق اقتصادي أوسع، مستشهداً بتقديرات تضع التكلفة السنوية العالمية للجريمة السيبرانية وهجمات الفدية عند نحو 10.5 تريليون دولار. وقال إن هذا الرقم، إذا عومل كاقتصاد مستقل، سيجعله من بين أكبر اقتصادات العالم، وهو ما يعكس تحول الجريمة الإلكترونية إلى نشاط منظم يمكن تنفيذه عن بعد ضد مؤسسات في قطاعات متعددة. ويعتقد أن تسارع الذكاء الاصطناعي سيزيد من قدرة المهاجمين على تطوير الهجمات وتنفيذها بسرعة أكبر، ما يعني أن الوقت المتاح أمام فرق الأمن والاستجابة سيكون أقصر.

لا يرى مسؤولا «كومفولت» أن امتلاك أدوات الحماية وحده يكفي للقول إن المؤسسة تتمتع بمرونة سيبرانية. ويقول عبد الجبار إن التقييم يجب أن يشمل أسئلة عملية: هل توجد نسخة معزولة من البيانات؟ هل تستطيع المؤسسة فحصها؟ هل تمتلك بيئة نظيفة للاستعادة؟ هل اختبرت عملية التعافي؟ وكيف تنتقل البيانات بين المنصات؟

ولفت أن الشركة توفر أداة تقييم أولية يمكن للمؤسسات استخدامها لمعرفة مستوى جاهزيتها، وتحديد الفجوات التي تحتاج إلى معالجة. أما بالنسبة إلى رِشماني، المعيار النهائي ليس عدد المنتجات الأمنية التي تملكها المؤسسة، وإنما «مدى السرعة التي تستطيع بها العودة إلى الحياة» على حد قوله.
مقالات ذات صلة

«وظيفة الأحلام» تصبح فخاً إلكترونياً... حملة مرتبطة بكوريا الشمالية تستهدف الباحثين عن عمل

تكنولوجيا مجسمات مصغّرة لأشخاص يستخدمون أجهزة كمبيوتر أمام علم كوريا الشمالية (رويترز)

«وظيفة الأحلام» تصبح فخاً إلكترونياً... حملة مرتبطة بكوريا الشمالية تستهدف الباحثين عن عمل

تحوّلت عروض العمل الوهمية إلى وسيلة جديدة تستخدمها جهات مرتبطة بكوريا الشمالية لاختراق أجهزة الباحثين عن وظائف وسرقة بياناتهم وأصولهم الرقمية.

«الشرق الأوسط» (بيونغ يانغ)
تحليل إخباري عسكريون داخل مركز العمليات المشتركة للقيادة الفضائية الأميركية في قاعدة بيترسون بولاية كولورادو في 27 يناير 2023 (رويترز) p-circle

تحليل إخباري الذكاء الاصطناعي يسرّع القرار العسكري... هل يزيد خطر اندلاع حرب بالخطأ؟

يسرّع الذكاء الاصطناعي القرارات العسكرية، لكنه يثير مخاوف من أخطاء وسوء تقدير قد يقودان إلى تصعيد غير مقصود بين الدول المتنافسة.

شادي عبد الساتر (بيروت)
أوروبا سيدة داخل مركز للاقتراع في مدينة ماريوبول الأوكرانية الخاضعة للسيطرة الروسية (رويترز)

هجوم إلكتروني يستهدف نظام التصويت خلال الانتخابات البرلمانية الروسية

ذكرت السلطات الروسية أن أنظمة التصويت وخطوط الاتصالات ​في أنحاء البلاد تعرضت لعدة هجمات، السبت، أثناء عقد الانتخابات البرلمانية التي تجرى بين 18 و20 سبتمبر.

«الشرق الأوسط» (موسكو ‌)
شؤون إقليمية مهاجمون إلكترونيون يعملون لصالح النظام الإيراني يتبعون أساليب مبتكرة ومتطورة بشكل متزايد لخداع أهدافهم (رويترز)

ملف يبدو طبياً لكنه خبيث… تحذير من أسلوب إيراني لاستهداف المعارضين

في أسلوب جديد لخداع المستهدفين، لجأ مهاجمون إلكترونيون مرتبطون بالنظام الإيراني إلى إخفاء برمجيات تجسس داخل ملفات تبدو كأنها نتائج لفحوص طبية.

«الشرق الأوسط» (لندن)
أوروبا مروحية هجومية من طراز «أباتشي AH - 64» تابعة للجيش البولندي تحلّق فوق مركبات عسكرية وجنود خلال عرض تدريبي عسكري بميدان نوفا ديبا في كيلسي - بولندا 7 سبتمبر الحالي (رويترز) p-circle

حرب أوكرانيا تقترب أكثر من حدود «ناتو»... أين يمكن أن يصل التصعيد الروسي؟

يثير اقتراب الضربات الروسية من حدود «ناتو» وتصاعد العمليات الهجينة مخاوف من سوء تقدير قد يدفع موسكو والحلف نحو مواجهة مباشرة.

شادي عبد الساتر (بيروت)

«وظيفة الأحلام» تصبح فخاً إلكترونياً... حملة مرتبطة بكوريا الشمالية تستهدف الباحثين عن عمل

مجسمات مصغّرة لأشخاص يستخدمون أجهزة كمبيوتر أمام علم كوريا الشمالية (رويترز)
TT

«وظيفة الأحلام» تصبح فخاً إلكترونياً... حملة مرتبطة بكوريا الشمالية تستهدف الباحثين عن عمل

مجسمات مصغّرة لأشخاص يستخدمون أجهزة كمبيوتر أمام علم كوريا الشمالية (رويترز)

تحوّلت عروض العمل الوهمية إلى وسيلة جديدة تستخدمها جهات مرتبطة بكوريا الشمالية لاختراق أجهزة الباحثين عن وظائف وسرقة بياناتهم وأصولهم الرقمية. وحذّرت وكالات أمنية دولية من حملة إلكترونية واسعة النطاق استهدفت عشرات الآلاف من الأجهزة في أكثر من 100 دولة، مستغلةً إعلانات الوظائف المغرية لاستدراج مطوري البرمجيات والمتخصصين في تكنولوجيا المعلومات، بهدف الوصول إلى بياناتهم وسرقة العملات المشفرة، وفقاً لصحيفة «إندبندنت».

ووفقاً لمكتب التحقيقات الفيدرالي الأميركي (إف بي آي)، فإن مجموعة «ووتر بلوم» (WaterPlum)، المعروفة أيضاً باسم «كونتيجيوس إنترفيو» (Contagious Interview)، تستهدف مطوري البرمجيات والمتخصصين في مجال تكنولوجيا المعلومات من خلال انتحال صفة أصحاب عمل محتملين وتقديم عروض توظيف وهمية لما يُقدَّم على أنه «وظيفة الأحلام».

وأفاد بيان مشترك بشأن الأمن السيبراني، صادر عن السلطات الأسترالية والألمانية واليابانية والأميركية، بأن عمليات الاختراق وقعت خلال الفترة الممتدة بين ديسمبر (كانون الأول) 2025 ويوليو (تموز) 2026. إلا أن مكتب التحقيقات الفيدرالي حذّر من أن هذا التهديد لا يزال قائماً.

وقالت الوكالة الفيدرالية الأميركية إن مجموعة «ووتر بلوم» تستهدف المتخصصين في مجال تكنولوجيا المعلومات في اليابان والولايات المتحدة وأوروبا ومناطق أخرى حول العالم.

وتمكّن القراصنة بالفعل من سرقة أموال أو بيانات اعتماد الحسابات المرتبطة بأكثر من 7000 محفظة للعملات المشفرة، كما قاموا بتحويل أصول تبلغ قيمتها 10.8 مليون دولار (8.1 مليون جنيه إسترليني) إلى كوريا الشمالية.

وقال كل من مكتب التحقيقات الفيدرالي ووكالة الشرطة الوطنية اليابانية (NPA) إنهما حددا «جهات ميسِّرة» في الولايات المتحدة واليابان، تعمل على تسهيل هذه العمليات.

وأشار التحذير الأمني إلى أن «الجهات الفاعلة المرتبطة بمجموعة (ووتر بلوم) تنتحل صفة أصحاب عمل محتملين لاستهداف مطوري البرمجيات والمتخصصين في تكنولوجيا المعلومات حول العالم، وذلك تحت ذريعة توفير فرص عمل مغرية».

وأضاف التحذير: «غالباً ما ينتحل هؤلاء صفة شركات مشروعة تعمل في مجالات الذكاء الاصطناعي، أو العملات المشفرة، أو الرموز غير القابلة للاستبدال (NFT)، كما لجأوا أيضاً إلى استخدام خدمات التوظيف».

وتستهدف المجموعة ضحاياها المحتملين عبر وسائل التواصل الاجتماعي ومنصات التوظيف الإلكترونية، حيث تطلب من المتقدمين المشاركة في مقابلات افتراضية أو تنفيذ مهام تقنية بوصفها جزءاً من عملية التوظيف.

وخلال المقابلة، يوجّه قراصنة «ووتر بلوم» الباحثين عن عمل إلى تنزيل وتشغيل ملفات خبيثة، مما يمنحهم وصولاً خلفياً (backdoor access) إلى شبكات الحاسوب الخاصة بالضحايا.

وحذّرت الوكالات المعنية العاملين في مجال تكنولوجيا المعلومات من ضرورة توخي الحذر عند تلقي عروض عمل أو التواصل مع جهات خارجية بشأن فرص وظيفية، ولا سيما عندما يُطلب منهم تنزيل ملفات أو تشغيل برامج أو تنفيذ مهام تقنية خلال مراحل التوظيف.


«أنثروبيك» و«أوبن إيه آي» تطلقان نماذج ذكاء اصطناعي جديدة وأقل تكلفة

صورة تعبيرية تحمل شعارَي «أوبن إيه آي» و«أنثروبيك» (رويترز)
TT

«أنثروبيك» و«أوبن إيه آي» تطلقان نماذج ذكاء اصطناعي جديدة وأقل تكلفة

صورة تعبيرية تحمل شعارَي «أوبن إيه آي» و«أنثروبيك» (رويترز)

أطلقت شركتا «أنثروبيك» و«أوبن إيه آي» الثلاثاء نماذج جديدة وأقل تكلفة للذكاء الاصطناعي بفارق ساعات فقط بينهما، وذلك بعد أيام من دعوة مسؤولي الشركتين إلى التريّث في تطوير هذه التكنولوجيا.

وحسب «وكالة الصحافة الفرنسية»، فقد قالت «أنثروبيك» إن نموذجها الجديد «أوبوس 5.5» يقترب من أداء نموذجها الرائد «فايبل» مقابل تكلفة أقل بكثير.

وبعد ذلك، أعلنت «أوبن إيه آي» إطلاق نموذجَي «جي بي تي-6 سول» و«جي بي تي-6 لونا»، مؤكدة أنهما يؤديان المهام بصورة أفضل بكثير من أقوى نماذج «أنثروبيك».

وتُعد النماذج الجديدة نسخاً أسرع وأقل تكلفة من نموذج «جي بي تي-6 أسترا»، أقوى نماذج «أوبن إيه آي»، الذي طُرح في وقت سابق من الشهر الحالي.

ويعكس هذا التنافس التناقض الذي تواجهه الشركتان؛ إذ تحذران من مخاطر التكنولوجيا التي تطورانها، بينما تتعرضان في الوقت نفسه لضغوط لتحقيق عوائد من استثمارات ضخمة وسط منافسة قوية؛ خصوصاً من النماذج الصينية منخفضة التكلفة.

ويأتي إطلاق «أنثروبيك» نموذجها الجديد قبل أسابيع من إدراجها المتوقع في البورصة، بينما أرجأت «أوبن إيه آي» خطط الطرح العام الأولي إلى العام المقبل.

وأكدت «أنثروبيك» أن النموذج الجديد يعتمد إجراءات الحماية نفسها المستخدمة في «فايبل» في مجالات الأمن السيبراني والأحياء وتصميم نماذج الذكاء الاصطناعي.

وأضافت أن اختبارات داخلية أظهرت أن «أوبوس 5.5» هو أفضل نموذج اختبرته الشركة حتى الآن من حيث «المواءمة»، أي مدى التزامه بالأهداف التي يحددها مطوروه.

لكن الشركة أشارت أيضاً إلى أن النموذج أظهر ميلاً متكرراً للاعتقاد بأنه يخضع للتقييم، وهو ما أقرّت بأنه قد يجعل من الصعب التنبؤ بسلوكه في ظروف الاستخدام العادية.


برنامج أخبار بالذكاء الاصطناعي يثير غضب الأوساط الإعلامية في الأرجنتين

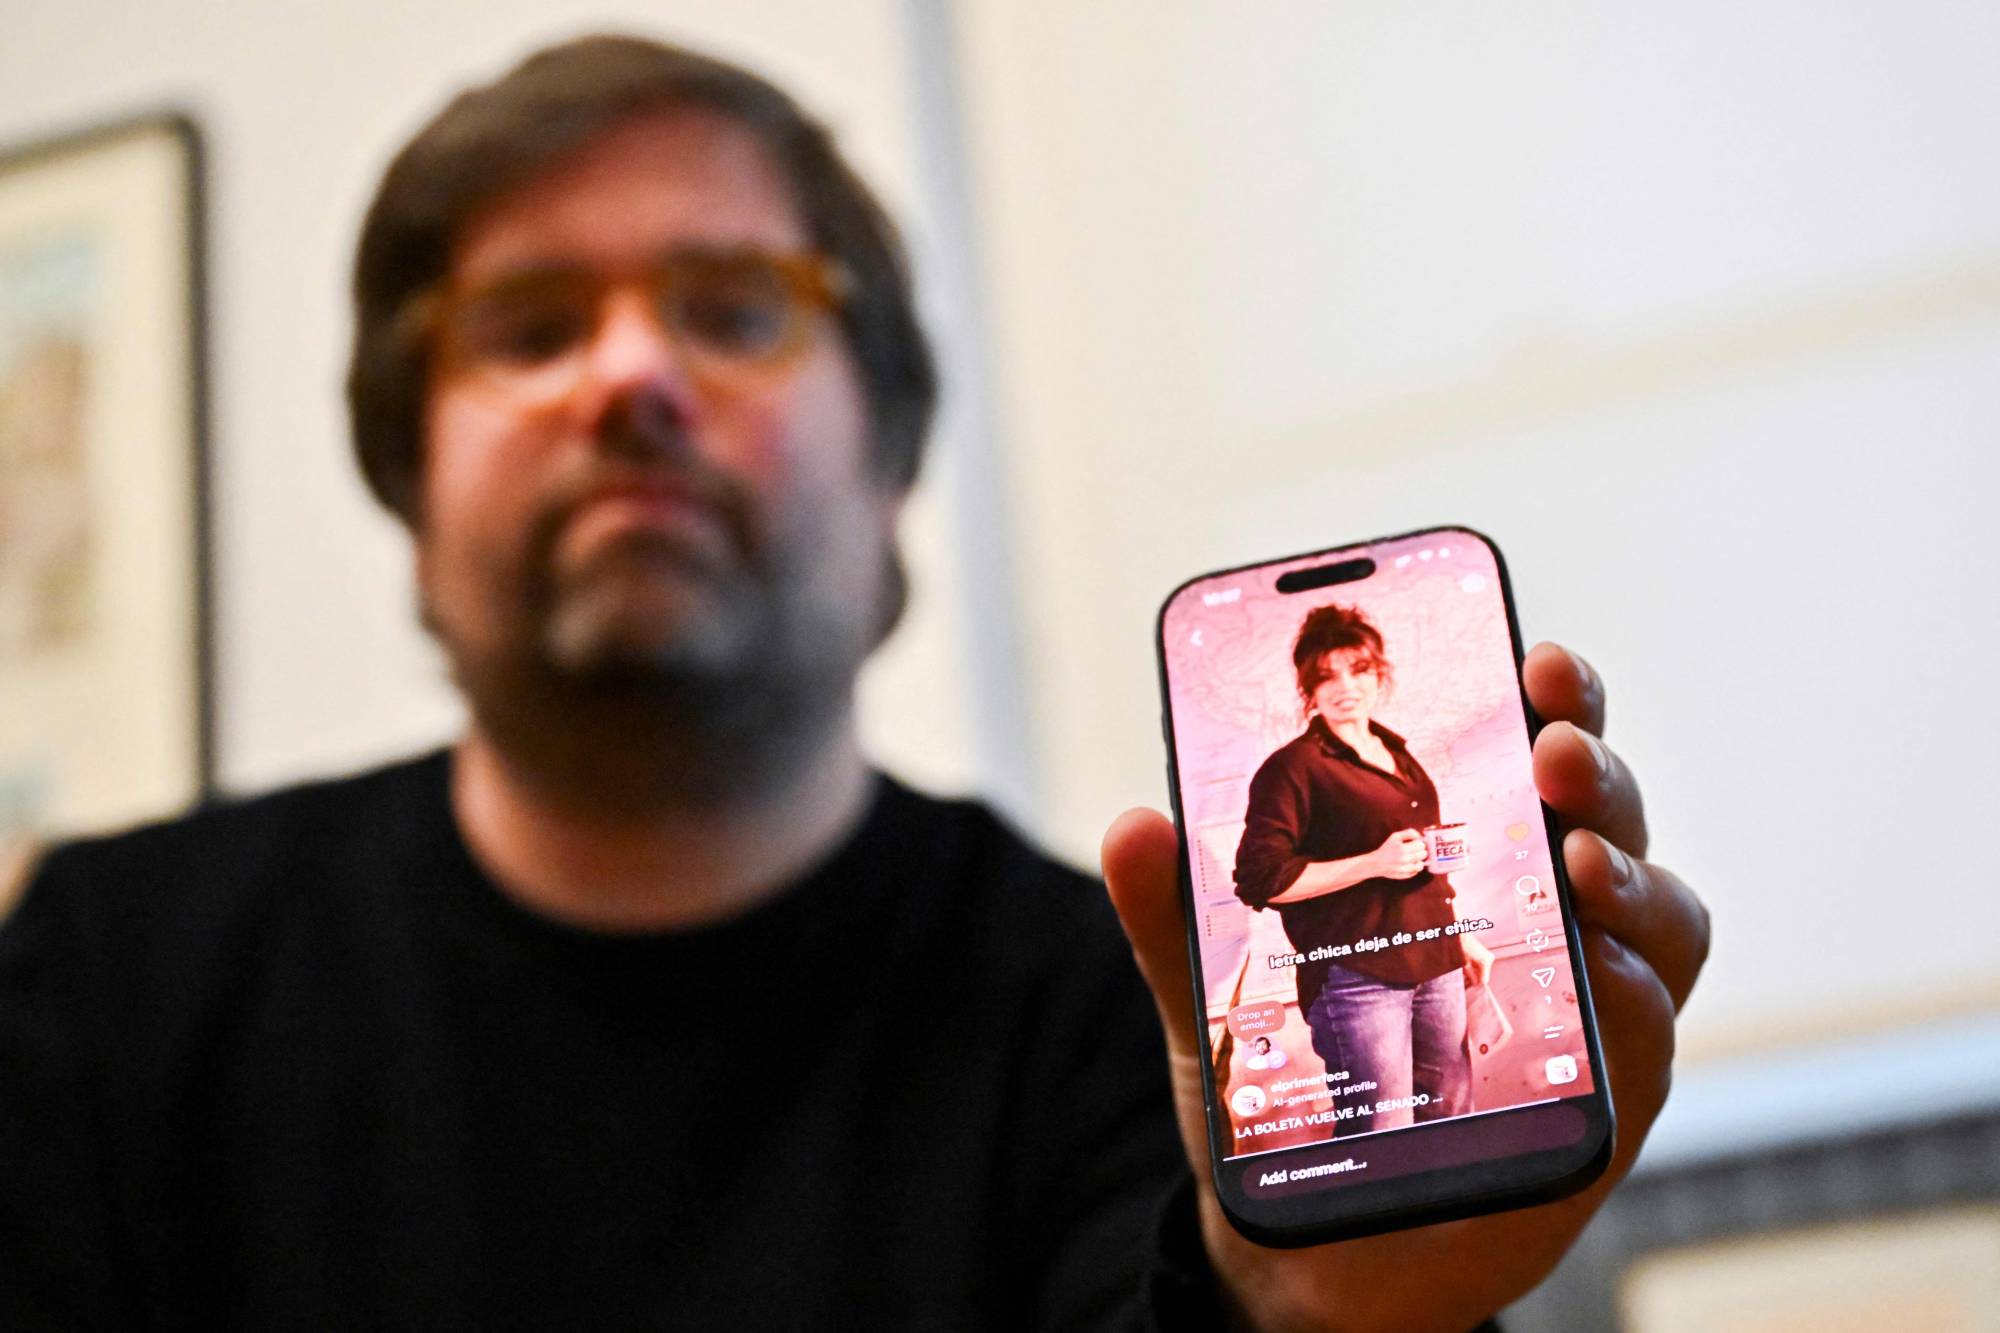
سانتياغو سيري مبتكر منصة «إل بريمير فيكا» El Primer Feca الإخبارية المنتَجة بالكامل بالذكاء الاصطناعي يعرضها خلال مقابلة في بوينس آيرس (أ.ف.ب)
TT

برنامج أخبار بالذكاء الاصطناعي يثير غضب الأوساط الإعلامية في الأرجنتين

سانتياغو سيري مبتكر منصة «إل بريمير فيكا» El Primer Feca الإخبارية المنتَجة بالكامل بالذكاء الاصطناعي يعرضها خلال مقابلة في بوينس آيرس (أ.ف.ب)

أثار برنامج إخباري أُعدّ بالكامل بالذكاء الاصطناعي، من محتواه إلى الصور الرمزية للصحافيين، استياء الأوساط الإعلامية الأرجنتينية التي حذّرت من تهديد للمهنة ومن سرقة محتويات لإنتاج هذا العمل الصحافي، وفق ما نقلته «وكالة الصحافة الفرنسية».

وينطلق برنامج «إل بريمير فيكا» (القهوة بلغة فيرلان)، الذي يقدّمه معلّقون مولَّدون بالذكاء الاصطناعي، بعبارة «تغيّر العالم وأنت نائم. إليك ما تحتاج إلى معرفته لبدء يومك».

وأطلق البرنامج المروّج للتكنولوجيا سانتياغو سيري، في مطلع سبتمبر (أيلول) الحالي، عبر منصتيْ «إنستغرام» و«إكس».

في تمام الساعة السابعة صباحاً، يُقدّم برنامج «فيكا» سلسلة من مقاطع الفيديو التي لا تتجاوز مدةُ كل منها نحو 30 ثانية، وتتضمن أخباراً جمعها الذكاء الاصطناعي الذي يقوم بكتابة نص وإنشاء مقاطع فيديو تتحدث فيها صور رمزية (أفاتار) لصحافيين، بنبرة لا تخلو من الأخطاء.

الأرجنتيني سانتياغو سيري يعرض منصة إل بريمير فيكا El Primer Feca الإخبارية المنتَجة بالكامل بالذكاء الاصطناعي في بوينس آيرس (أ.ف.ب)

يضمّ الفريق التحريري مقدمة برامج تُدعى كلارا فيرير وستة متخصصين في مجالات الاقتصاد والرياضة والتكنولوجيا والجيوسياسة والترفيه والطقس، لكلّ منهم اسم وشخصية. ويمكن الاطلاع على ملفاتهم التعريفية عبر الموقع الإلكتروني.

ومن بين الموضوعات التي تناولها «إل بريمير فيكا»، في الأيام الأخيرة، ميزانية الأرجنتين لعام 2027، وعبّارة كهربائية عبَرَت نهر ريو دي لا بلاتا، وإحاطة من «لياندرو تشين» بشأن الطائرات المسيّرة والطائرات الاعتراضية في أوكرانيا، وتحديث من «ريكي بيرتولا» بشأن احتياطات البنك المركزي.

وأتت ردود الفعل في الأوساط الإعلامية سريعة، إذ قال أغوستين ليتشي، من نقابة الصحافة في بوينس آيرس، في مقال نُشر بصحيفة «تيمبو أرجنتينو» اليومية، إنّ «الخسائر الهائلة المحتملة في الوظائف بسبب الذكاء الاصطناعي تدعو للقلق».

من جانبها، وصفت رابطة الصحافة الأرجنتينية التي تضم 180 وسيلة إعلامية، تأثير الذكاء الاصطناعي بأنه «تحدٍّ هيكلي لمستقبل الصحافة»، مشيرة إلى «ضرورة وضع قواعد جديدة للعبة الرقمية»، مع الاعتراف بالجهود المبذولة لإنتاج معلومات قابلة للتحقق، و«منع التكنولوجيا من أن تصبح أداة للاستحواذ المنهجي».