الذكاء الاصطناعي التوليدي: تطبيقات الأمن السيبراني والتجارة الإلكترونية

إمكانات مبتكرة لامتناهية

الذكاء الاصطناعي التوليدي: تطبيقات الأمن السيبراني والتجارة الإلكترونية
TT

الذكاء الاصطناعي التوليدي: تطبيقات الأمن السيبراني والتجارة الإلكترونية

الذكاء الاصطناعي التوليدي: تطبيقات الأمن السيبراني والتجارة الإلكترونية

يترك الذكاء الاصطناعي التوليدي بصمته على جميع الصناعات تقريباً، فهو يتيح للمستخدمين إنشاء صور ومقاطع فيديو ونصوص وصور أخرى من المحتوى آخر عبر محثّات بسيطة.

وتكشف استخدامات الاصطناعي التوليدي بمجالات الرعاية الصحية والموسيقى والفن والتمويل والألعاب والموارد البشرية، تنوعها وتأثيرها المزداد وإمكاناتها المبتكرة اللامتناهية. ومع تحسين المطورين لهذه الأدوات، تكشف أمثلة جديدة للذكاء الاصطناعي التوليدي عبر تطبيقات مختلفة عن فائدة هذه التكنولوجيا الديناميكية.

الأمن السيبراني

مع تطور التكنولوجيا، تتطور المخاطر السيبرانية هي الأخرى، الأمر الذي يوجب على صناعة الأمن السيبراني أن تتطور، للحفاظ على حماية المؤسسات من الاختراقات والجرائم السيبرانية.

ويمكن للذكاء الاصطناعي التوليدي تحسين مستوى الأمن السيبراني عبر طرق مختلفة. وعلى سبيل المثال، يمكن استخدام الذكاء الاصطناعي التوليدي لمحاكاة البيئات الخطرة التي يمكن لمحترفي الأمن السيبراني استخدامها لاختبار سياساتهم الأمنية وضوابطهم.

كما يمكن لأدوات الذكاء الاصطناعي، وفقا لمجلة «إي ويك» الإلكترونية، كذلك تحليل البيانات السابقة للتوجهات العامة، لتحديد المخاطر الأمنية المحتملة، بحيث تتمكن فرق العمل المعنية بالأمن السيبراني تخفيف وطأة هذه المخاطر وتعزيز الوضع الأمني.

> الكشف عن التهديدات والتحليل المتقدم لها من «غوغل»: تستفيد «Google Cloud Security AI Workbench» من قدرات الذكاء الاصطناعي والتعلم الآلي لدى منصة «غوغل» السحابة (Google Cloud) بغرض توفير مستوى متقدم من الرصد والتحليل. وتتولى توليد كميات هائلة من بيانات الأمان، لمساعدة مستخدميها في تحديد التهديدات المحتملة بشكل استباقي، وتزويدهم باستراتيجيات التخفيف من حدة الأخطار في الوقت المناسب، ما يعزز في النهاية وضع الأمان العام. كما أن المنصة قابلة للتطوير بدرجة كبيرة، ما يعني أنها يمكنها حماية الشركات من جميع الأحجام، من الشركات الصغيرة وصولاً إلى الشركات الكبيرة.

> إدارة الأمن السيبراني باللغة الطبيعية: تتيح تقنيات الذكاء الاصطناعي (CrowdStrike Charlotte AI) لمستخدميه التفاعل مع منصة «فالكون» (Falcon) باستخدام اللغة الطبيعية، وتدعم جهود البحث عن التهديدات والكشف عنها ومعالجتها. وعبر إنشاء واجهات واستجابات بديهية، تبسط «Charlotte AI» جهود إدارة الأمن السيبراني، ما يجعلها في متناول مجموعة أوسع من المستخدمين. كما أن التعلم المستمر من الحوادث السيبرانية في العالم الحقيقي، يعزز باستمرار كفاءتها ضد التهديدات السيبرانية.

> الكشف عن التهديدات المعقدة في الشبكة والاستجابة لها: يجمع برنامج «ThreatGPT» من «Airgap Networks» بين تقنية «جي بي تي» (GPT) وقواعد البيانات البيانية وتحليلات الشبكة المتطورة، لتقديم الكشف الشامل عن التهديدات والاستجابة لها. ويتميز بفاعلية خاصة في بيئات الشبكات المعقدة، وذلك لأنه يولد تحليلات مفصلة واستجابات عملية للتهديدات المحتملة. وتساعد قدرته على تصور تهديدات الشبكة في الوقت الفعلي، فرق الأمن على فهم متجهات الهجوم المعقدة والاستجابة لها بسرعة.

التجارة الإلكترونية

شهدت عمليات تشغيل الشركات عبر الإنترنت تحسناً كبيراً، منذ أن بدأ الذكاء الاصطناعي في الهيمنة على الفضاء الرقمي. ويتيح الذكاء الاصطناعي التوليدي لأصحاب الأعمال تحسين مواقع الويب الخاصة بهم، عبر دمج برامج الدردشة المدعومة بالذكاء الاصطناعي وأدوات تحليل البيانات، والربط بين منصات مختلفة للحصول على عمليات عمل مبسطة.

ويساعد استخدام الذكاء الاصطناعي التوليدي بمجال التجارة الإلكترونية، أصحاب الأعمال على تحسين حملاتهم التسويقية عبر استهداف الجمهور المناسب لمنتجاتهم أو خدماتهم، ما يسهم في زيادة المبيعات والإيرادات.

> منصة التجارة الإلكترونية المدعومة بالذكاء الاصطناعي «شوبيفاي» (Shopify):

تعدّ واحدة من أكثر منصات التجارة الإلكترونية استخداماً. وبفضل واجهتها سهلة الاستخدام وتكاملها مع تطبيقات مختلفة، يسهل على أصحاب الأعمال تحسين مواقع الويب الخاصة بهم، والوصول إلى الجماهير المطلوبة. ويمكن استخدام الذكاء الاصطناعي التوليدي في «شوبيفاي» لأغراض متنوعة، منها توضيح أوصاف المنتجات، وتخصيص تجربة العملاء، وتحسين جهود التسويق عبر تحليلات البيانات وتوقعات التوجهات العامة الجديدة.

> التوصية بالمنتج الرائج: تساعد منصة «Sell The Trend» شركات التجارة الإلكترونية، في اكتشاف المنتجات الرائجة أو الشائعة. وتعتمد على خوارزميات الذكاء الاصطناعي لتحليل بيانات السوق، والتنبؤ بالمنتجات التي من المرجح أن تكتسب شعبية. ويساعد ذلك شركات التجارة الإلكترونية، على البقاء في صدارة المنافسة عبر تخزين المنتجات الشائعة والترويج لها. ويمكن أن يساعد الذكاء الاصطناعي التوليدي الشركة كذلك في إنشاء أوصاف جذابة للمنتج ومواد تسويقية بناءً على الاتجاهات الحالية.

> روبوت الدردشة بالذكاء الاصطناعي لخدمة العملاء «ماني تشات» (ManyChat):

تمثل منصة دردشة آلية تعمل بالذكاء الاصطناعي، تعمل على تحسين دعم العملاء عبر أتمتة المحادثات على مواقع الويب ووسائل التواصل الاجتماعي وتطبيقات المراسلة. وتتيح للشركات إنشاء برامج دردشة آلية، باستخدام ميزة السحب، التي يمكنها الرد على استفسارات العملاء وتقديم الدعم، وحتى تنظيم المعاملات. ويساعد الذكاء الاصطناعي التوليدي بها في إنشاء ردود مخصصة والمشاركة بالمحادثات، ما يسهم نهاية الأمر في زيادة رضا العملاء وإنتاجيتهم.

الخدمات المصرفية والمالية

يستغل قطاع التمويل قوة الذكاء الاصطناعي التوليدي عبر حالات استخدام تتنوع ما بين تحسين مستوى تقييم المخاطر وتخصيص تجارب العملاء، وصولاً إلى تبسيط العمليات. وتمكن هذه التكنولوجيا المؤسسات المالية من تقديم خدمات أكثر تخصيصاً، وتحسين عمليات صنع القرار وتعزيز الكفاءة التشغيلية.

> الكشف عن الاحتيال والوقاية منه:

تستعين منصة «ARIC»، التابعة لشركة «Featurespace»، بالذكاء الاصطناعي التوليدي للكشف عن المعاملات الاحتيالية، والتصدي لها في الوقت الفعلي. وعبر التعلم من كل معاملة، فإنها تولد نماذج يمكنها تحديد حالات الشذوذ والاحتيال المحتمل، ما يعزز أمان العمليات المالية.

أما قدرة المنصة على التكيف، فتعني أنها يمكنها حماية مجموعة واسعة من المعاملات المالية، من المدفوعات عبر الإنترنت إلى العمليات المصرفية.

> نصائح مالية مخصصة:

تعتمد تطبيقات «Cleo» على الذكاء الاصطناعي التوليدي، لتقديم نصائح مالية مخصصة، بجانب المساعدة في إعداد الميزانية. وعبر تحليل عادات الإنفاق والبيانات المالية للمستخدمين، تخلق اقتراحات مخصصة لمساعدة المستخدمين في إدارة شؤونهم المالية بفاعلية أكبر، وتشجيع الادخار والحد من النفقات غير الضرورية. أما واجهتها الودية والتفاعلية فتجعل إدارة الشؤون المالية سهلة الوصول وأكثر يسراً أمام المستخدمين.

> معالجة الفواتير الآلية:

يستخدم برنامج «Yooz» الذكاء الاصطناعي التوليدي لأتمتة معالجة الفواتير وطلبات الشراء، وتحويل سير عمل الحسابات الدائنة. وعبر استخراج البيانات وتحليلها من الفواتير، يتولى إنشاء الإدخالات والتصنيفات، ما يبسط عملية الموافقة ويعزز كفاءة العمليات المالية. ويتكامل التطبيق بسلاسة مع الأنظمة المالية الحالية، ما يوفر انتقالاً سلساً إلى العمليات الآلية دون تعطيل سير العمل.

بدلة روبوتية للسباحة تقلل استهلاك الغواصين للهواء بنحو 30 %

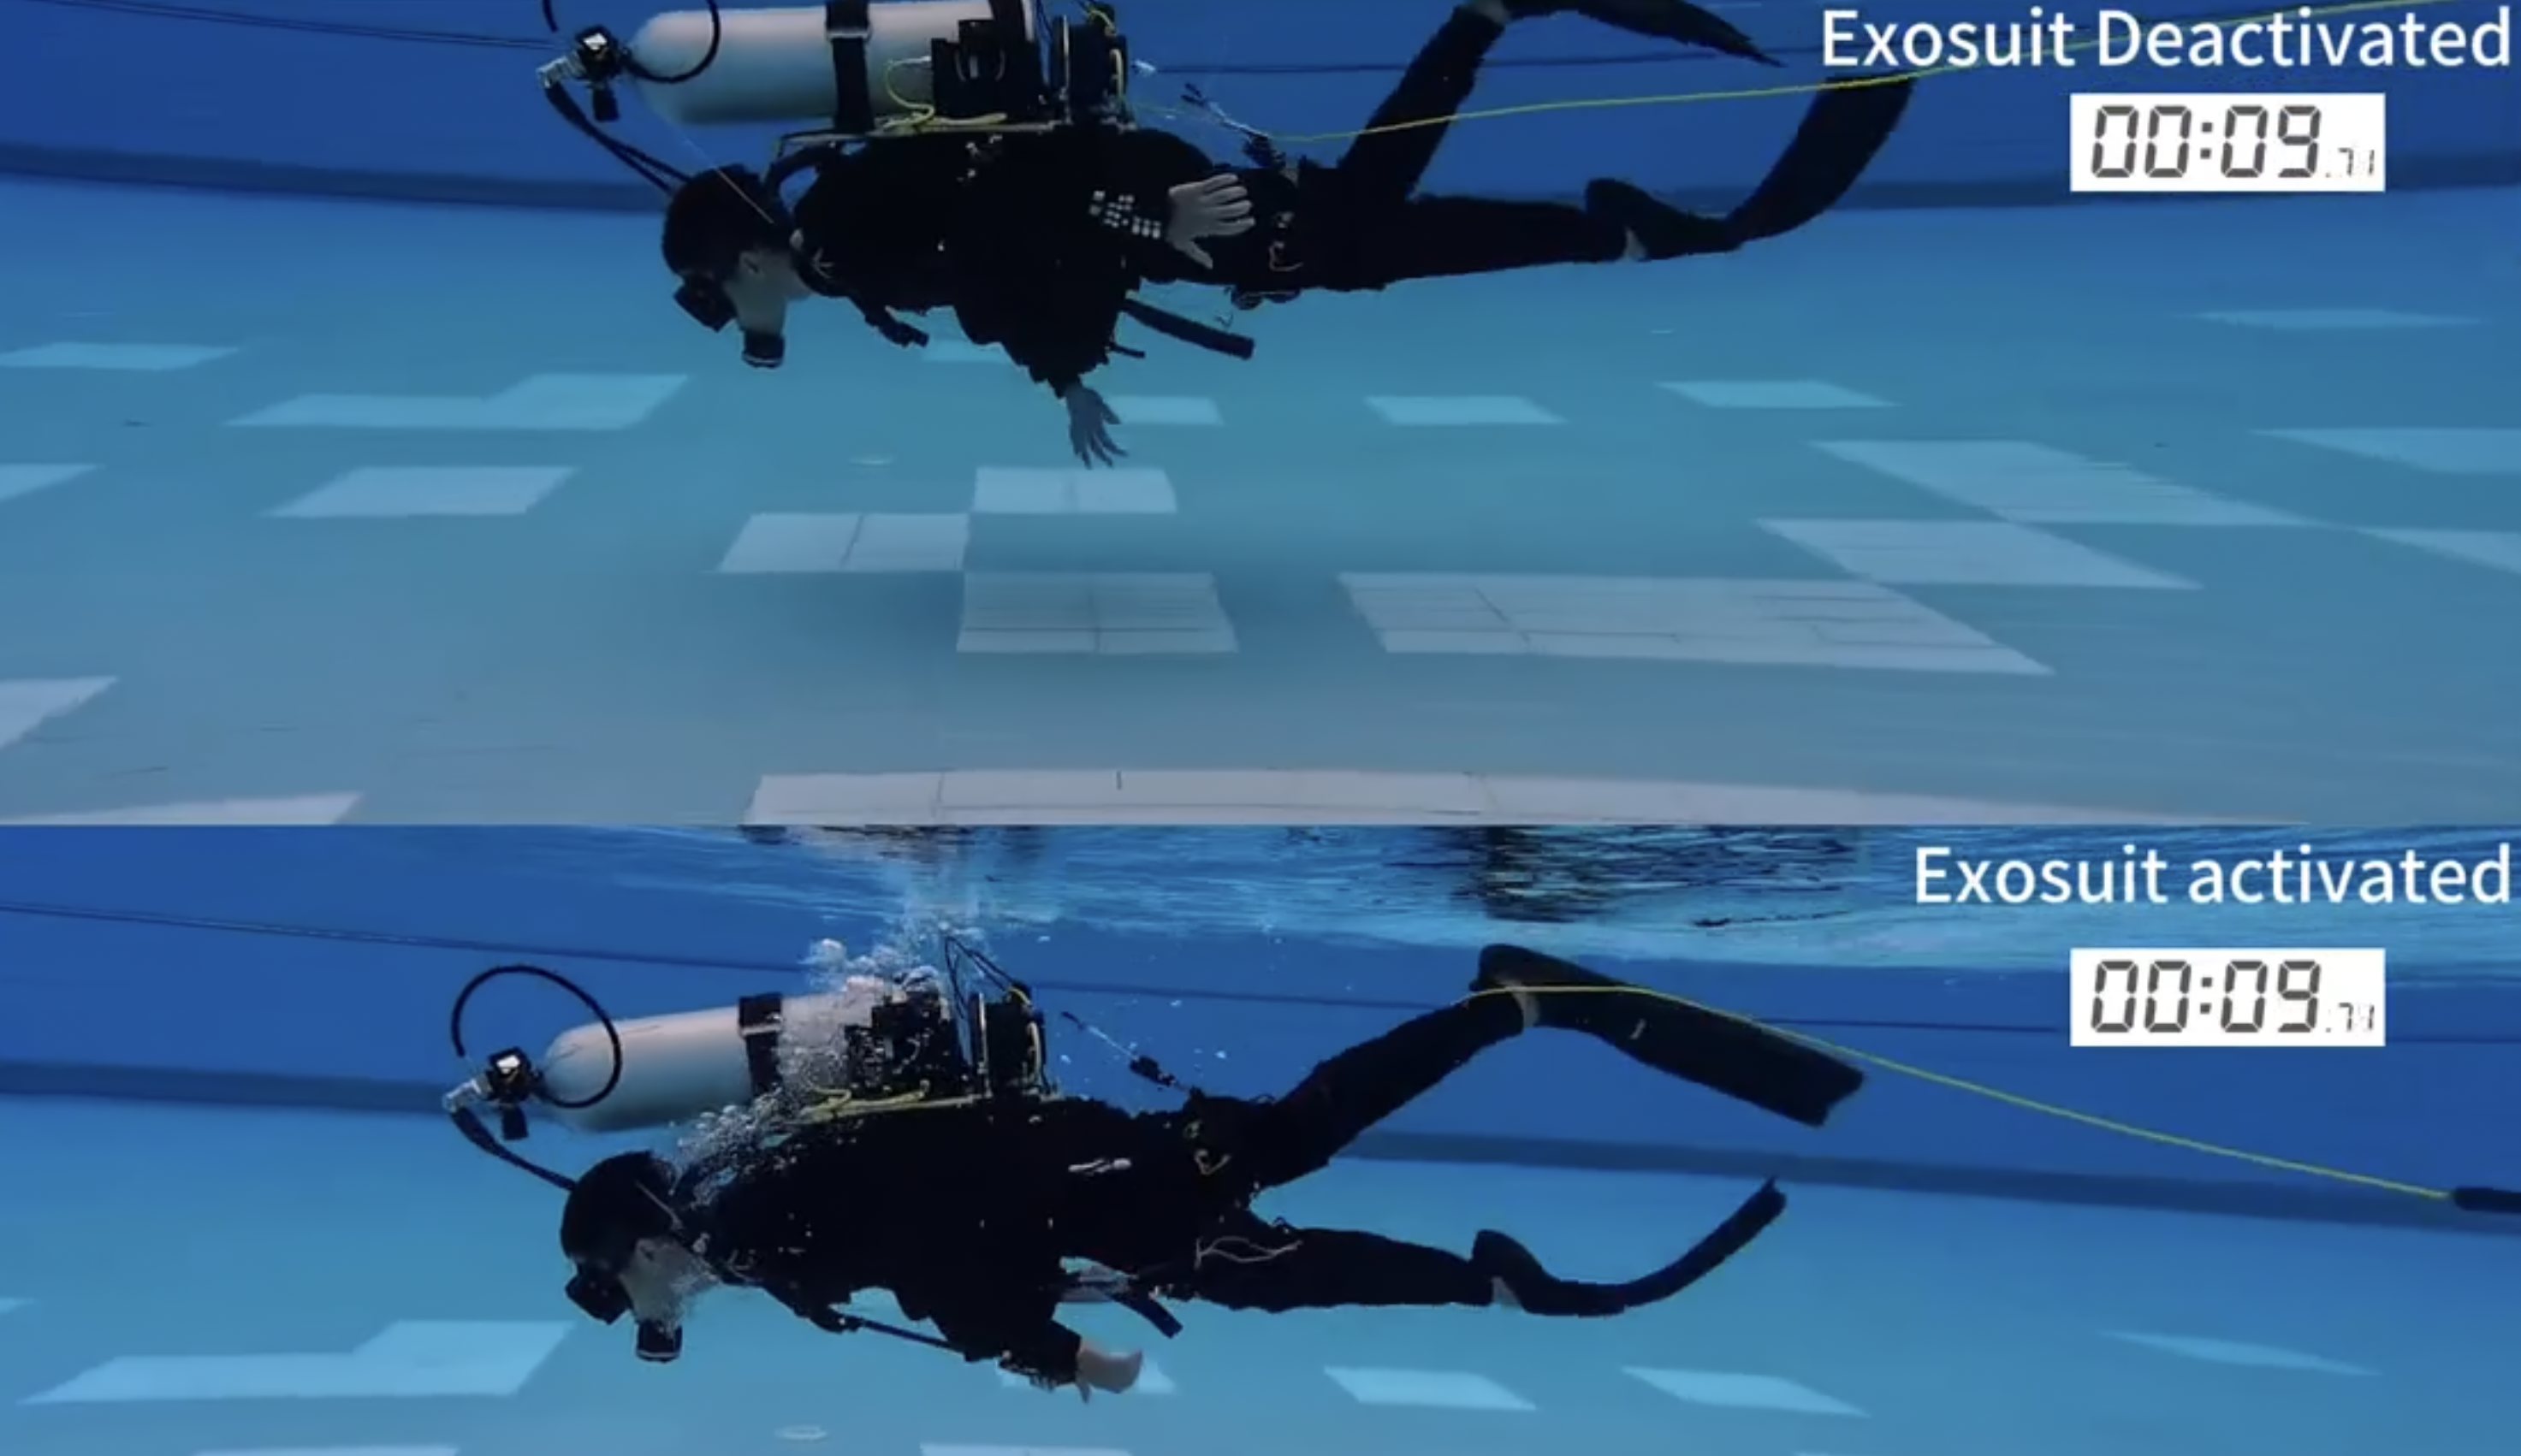
يعتمد الابتكار على هيكل خارجي مرن يساعد الغواصين على تحريك الساقين أثناء السباحة والمشي تحت الماء بجهد أقل (الجامعة)
TT

بدلة روبوتية للسباحة تقلل استهلاك الغواصين للهواء بنحو 30 %

يعتمد الابتكار على هيكل خارجي مرن يساعد الغواصين على تحريك الساقين أثناء السباحة والمشي تحت الماء بجهد أقل (الجامعة)

طوّر باحثون صينيون بدلة روبوتية مرنة تُرتدى تحت الماء، تساعد الغواصين على تحريك أرجلهم بجهد أقل، وأظهرت تجارب بشرية سابقة باستخدامها انخفاضاً في حجم الهواء المتنفس في الدقيقة بنسب وصلت إلى نحو 30 في المائة. ويهدف هذا التطوير إلى تحسين كفاءة الحركة تحت الماء، حيث يواجه الغواصون مقاومة مستمرة من المياه، إلى جانب الأعباء البدنية المرتبطة بحمل أسطوانات التنفس والمُعدات الأخرى.

ويعمل على تطوير هذه التقنية فريق بحثي، بقيادة البروفيسور وو شينيو، من معهد شنتشن للتكنولوجيا المتقدمة، التابع للأكاديمية الصينية للعلوم. وفي مقال علمي نُشر بدورية «ساينس روبوتيكس»، استعرض الباحثون نتائج أعمال سابقة في هذا المجال، إلى جانب التحديات الهندسية والاتجاهات المستقبلية لتطوير الهياكل الخارجية الروبوتية المخصصة للغوص.

انخفاض استهلاك الهواء

من أبرز الأنظمة التي طوّرها الباحثون بدلة تحمل اسم (بيكد) «PEAKED»، وهي هيكل خارجي مرن يُرتدى حول منطقة الوركين، ويوفر مساعدة ميكانيكية للساقين خلال الحركة تحت الماء.

وصُمم النظام لدعم حركتيْ ثني الورك ومدّه، بما يسمح بمساعدة الغواص في أكثر من نمط للحركة؛ مِن بينها ضربات الرجلين المتبادلة المستخدمة في السباحة، وحركة الرجلين المشابهة لسباحة الصدر، والمشي تحت الماء.

وأظهرت التجارب البشرية السابقة انخفاض حجم الهواء المتنفس في الدقيقة بنسبة 29.77 في المائة أثناء ضربات الرجلين المتبادلة، وبنسبة 25.70 في المائة خلال حركة الرجلين المشابهة لسباحة الصدر، في حين بلغ الانخفاض 18.35 في المائة أثناء المشي تحت الماء.

ويقيس هذا المؤشر إجمالي حجم الغاز الذي يتنفسه الشخص خلال دقيقة واحدة، ولذلك تعكس النتائج انخفاض متطلبات التنفس أثناء أداء الحركات المختبَرة، بفضل المساعدة التي يوفرها النظام الروبوتي لحركة الساقين.

وتبرز أهمية هذه النتائج في ارتباط الحركة تحت الماء بجهد بدني مستمر، خصوصاً عند استخدام الزعانف أو الانتقال لمسافات طويلة. ويهدف النظام إلى تخفيف جزء من هذا الجهد مع الإبقاء على قدرة الغواص على التحكم المباشر في حركته.

يراعي النظام مقاومة المياه وقوة الطفو ويوفر مساعدة ميكانيكية تتناسب مع أنماط الحركة المختلفة تحت الماء (الجامعة)

تصميم يناسب الحركة المائية

تختلف متطلبات تصميم الهياكل الخارجية المستخدمة تحت الماء عن نظيراتها المخصصة للمشي أو الجري على اليابسة. ففي حين تساعد أجهزة اليابسة غالباً على تحمل وزن الجسم ومقاومة الجاذبية، تقلّ هذه الحاجة داخل الماء نتيجة قوة الطفو، بينما تصبح مقاومة المياه عاملاً مؤثراً في مختلف مراحل حركة الساقين.

لهذا تتطلب بيئة الغوص تصميم أنظمة مساعدة تراعي طبيعة الحركة المائية، ولا سيما اختلاف اتجاهات القوة اللازمة لتحريك الأطراف أثناء السباحة والمشي تحت الماء. ويعتمد نظام «بيكد» (PEAKED) على تصميم مرن، بدلاً من البنية الصلبة التقليدية، ما يتيح نطاقاً واسعاً من الحركة الطبيعية مع توفير المساعدة الميكانيكية. كما يتطلب عمله تنسيق الدعم مع نوع الحركة وتوقيتها والمفاصل المستهدفة؛ لأن الاحتياجات تختلف بين ضربات الرجلين المتبادلة وحركة السباحة المشابهة لسباحة الصدر والمشي تحت الماء.

وتسعى هذه المقاربة إلى الجمع بين حرية الحركة التي يحتاج إليها الغواص وبين الدعم الميكانيكي الذي يمكن أن يقلل الجهد المطلوب لإنجاز المهام.

تحديات الاستخدام الفعلي

رغم النتائج المسجلة، يشير الباحثون إلى مجموعة من المتطلبات الهندسية التي ينبغي التعامل معها قبل التوسع في استخدام هذه الأنظمة في بيئات الغوص المختلفة. وتشمل هذه المتطلبات إمكانية دمج البدلة الروبوتية مع أسطوانات التنفس وأوزان الغوص والمعدات الأخرى، وضمان مقاومتها للمياه والضغط أثناء العمل في الأعماق، فضلاً عن ضرورة تمكين الغواص من خلعها بسرعة في حالات الطوارئ. ولا يقتصر التحدي على توفير قوة مساعدة للساقين، بل يشمل المحافظة على حرية الحركة والتوازن، بحيث لا تتحول المُعدات الإضافية إلى عائق أمام أداء المهام تحت الماء. كما تتطلب طبيعة البيئة المائية تطوير أنظمة قادرة على تقديم المساعدة المناسبة لأنماط الحركة المختلفة، مع مراعاة التغيرات في وضعية جسم الغواص واتجاه حركته.

بدلات أكثر ذكاء

يركز الباحثون في المرحلة المقبلة على اتجاهين رئيسيين لتطوير هذه التقنية، هما تخصيص المساعدة وفق احتياجات كل غواص، وتحسين القدرة على تثبيت وضعية الجسم أثناء الحركة. ويستهدف الاتجاه الأول تطوير أنظمة تستطيع تعديل مقدار الدعم الميكانيكي بما يتناسب مع اختلاف الأشخاص وأنماط الحركة وطبيعة المهمة، بدلاً من الاعتماد على مستوى ثابت من المساعدة.

أما الاتجاه الثاني فيتناول تحسين التحكم في وضعية الجسم واستقراره تحت الماء، وهو جانب يرتبط بقدرة الغواص على تنفيذ الحركات المطلوبة مع الحفاظ على توازنه.

ويطرح الباحثون هذين المسارين ضِمن أولويات تطوير الجيل المقبل من الهياكل الخارجية المائية، اعتماداً على ما أظهرته التجارب السابقة من إمكانية خفض متطلبات التنفس عبر توفير مساعدة ميكانيكية لحركة الأطراف.


أسبوع على حادثة «بينانس»... هل المؤسسات المالية الخليجية مستعدة لاحتواء الاختراقات؟

يدعو خبير «إلوميو» إلى تقييم عدد الأنظمة المعرضة للاختراق ونطاق الحماية المطبقة وسرعة عزل الأجهزة والحسابات المخترقة دون تعطيل الأعمال (أدوبي)
TT

أسبوع على حادثة «بينانس»... هل المؤسسات المالية الخليجية مستعدة لاحتواء الاختراقات؟

يدعو خبير «إلوميو» إلى تقييم عدد الأنظمة المعرضة للاختراق ونطاق الحماية المطبقة وسرعة عزل الأجهزة والحسابات المخترقة دون تعطيل الأعمال (أدوبي)

بعد نحو أسبوع من الهجوم السيبراني الذي تعرضت له منصة «بينانس» (Binance) في 29 أكتوبر (تشرين الأول)، والذي أثّر في أصول رقمية بقيمة تقارب 6.34 مليار دولار، تتجه الأنظار إلى قدرة المؤسسات المالية على احتواء الهجمات بعد اختراق أنظمتها، وليس فقط منع المهاجمين من الوصول إليها.

وفي تقرير أولي نشرته في 3 نوفمبر (تشرين الثاني)، كشفت «بينانس» أن الهجوم استهدف خدمة داخلية لتوقيع معاملات المحافظ الرقمية، بعد سلسلة من الاختراقات شملت أجهزة مهندسين وأدوات داخلية وصلاحيات تشغيلية. وأعلنت المنصة تجميد أو اعتراض أصول بقيمة تقارب 2.85 مليار دولار، إلى جانب تخصيص موارد لتغطية الأصول المتأثرة. وأشارت إلى أنها أعادت توفير 98 في المائة من الأصول المتأثرة لتغطية أرصدة المستخدمين حتى 31 أكتوبر، بينما لا تزال التحقيقات جارية.

وتثير الحادثة تساؤلات بشأن جاهزية المصارف وشركات التكنولوجيا المالية ومنصات الأصول الرقمية في الدول الخليجية، خصوصاً مع توسع الخدمات المصرفية المفتوحة والمدفوعات الفورية والاعتماد المتزايد على الأتمتة.

في لقاء خاص مع «الشرق الأوسط»، يرى راغو نانداكومارا، نائب الرئيس لاستراتيجية القطاع في شركة «إلوميو» (Illumio)، أن الدرس الأهم لا يتعلق فقط بكيفية منع الاختراق، بل بقدرة المؤسسات على احتوائه قبل أن يمتد إلى الأنظمة المسؤولة عن معالجة المعاملات وتحريك الأموال.

ويؤكد أن مدى قدرة المهاجم على التحرك داخل الشبكة بعد اختراقها لا يتحدد بمهاراته وحدها، بل يرتبط أيضاً بطريقة تصميم البنية التقنية للمؤسسة، والصلاحيات ومسارات الاتصال المتاحة بين أنظمتها. ولذلك تعتمد قدرة المؤسسات على الحد من الأضرار بدرجة كبيرة على القرارات التي تتخذها قبل وقوع الهجوم.

راغو نانداكومارا نائب الرئيس لاستراتيجية القطاع في شركة «إلوميو» (الشركة)

استغلال الثقة داخل الأنظمة

بحسب التقرير الأولي لـ«بينانس»، استخدم المهاجمون أساليب متعددة، شملت مقابلات توظيف وهمية لتحميل برمجيات خبيثة، واستغلال أدوات ذكاء اصطناعي داخلية، والاستيلاء على بيانات اعتماد وصلاحيات مرتبطة بإدارة البنية التحتية للمحافظ الرقمية.

وذكر التقرير أن المهاجمين استخدموا في 29 أكتوبر بيانات اعتماد مسروقة لنشر برمجية خبيثة والوصول إلى عمليات توقيع المعاملات. كما استغلوا آلية لتفويض صلاحيات تنفيذ العمليات على شبكة «إيثريوم»، مما سمح باستمرار بعض التحويلات غير المصرح بها حتى بعد تعليق عمليات السحب الاعتيادية.

ويصف نانداكومارا مسار الهجوم بأنه مألوف من حيث استغلال الثقة داخل المؤسسات، رغم الحجم الاستثنائي للحادثة. ويوضح أن المهاجمين غالباً لا يحتاجون إلى اختراق الأنظمة المالية الحساسة مباشرة، بل يستفيدون من جهاز أو حساب يتمتع مسبقاً بصلاحيات للوصول إلى موارد أخرى.

وقد تحتفظ بعض الحسابات بصلاحيات تراكمت على مدى سنوات، مما يسمح للمهاجم بالانتقال من جهاز مخترق إلى أنظمة المدفوعات أو حفظ الأصول إذا لم تكن هناك قيود تفصل بينها. ويشبّه ذلك ببطاقة دخول تمنح حاملها إمكانية فتح جميع أبواب المبنى، معتبراً أن المشكلة لا تكمن في سرقة البطاقة وحدها، بل في عدد الأبواب التي تستطيع فتحها.

ويحدد ثلاثة ضوابط أساسية للحد من هذا الخطر، تشمل قصر صلاحيات الوصول على ما تتطلبه مهام كل مستخدم، وفصل الأنظمة الحساسة عن أجهزة العمل الاعتيادية، والتحقق المستمر من الصلاحيات بدلاً من اعتبار تسجيل الدخول الأول دليلاً كافياً على الثقة.

ثلاث نقاط ضعف في البنية الأمنية

يربط نانداكومارا هذه المخاطر بسرعة تطوير الخدمات المالية في الخليج، من المصارف المفتوحة إلى المدفوعات الفورية ومنصات الأصول الرقمية المرخصة. ويحدد ثلاث نقاط ضعف هيكلية تستدعي اهتمام المؤسسات. الأولى الثقة الضمنية بين الأنظمة والشركاء المتصلين، بما قد يسمح بانتقال آثار الاختراق من بيئة إلى أخرى. والثانية تراكم صلاحيات الوصول خلال عمليات إطلاق الخدمات والتوسع السريع، دون مراجعتها أو إلغائها بصورة منتظمة.

أما الثالثة، فتتعلق باستمرار تركيز جانب كبير من الإنفاق الأمني على حماية الحدود الخارجية للشبكات، بينما توجد بعض المخاطر الأساسية داخل البيئة التقنية نفسها. ويؤكد أن هذه المشكلات لا تقتصر على الخليج، مشيراً إلى الدور الاستباقي للجهات التنظيمية في المنطقة. لكنه يحذر من أن معالجة نقاط الضعف تصبح أكثر تكلفة كلما زاد عدد الأنظمة والجهات المتصلة ببعضها، مما يجعل إدماج الضوابط الأمنية أثناء تصميم الخدمات أكثر أهمية من إضافتها بعد التوسع.

يتطلب الحد من حركة المهاجمين تقييد الصلاحيات وفصل أنظمة المدفوعات وحفظ الأصول والتحقق المستمر من هويات المستخدمين (أدوبي)

عزل الأنظمة دون تعطيل الأعمال

لا يرى نانداكومارا أن عزل الأنظمة المالية الحساسة يستلزم بالضرورة تعطيل العمليات، بل يعتبره جزءاً من تصميم البنية التقنية وطريقة تنظيم الاتصالات بين مكوناتها. لكن تطبيق هذه الإجراءات يطرح تحدياً عملياً أمام المصارف التي تعتمد على ترابط الأنظمة لمعالجة المدفوعات والمعاملات اليومية. ويقول إن الخطوة الأولى هي تحديد الاتصالات الفعلية التي تحتاج إليها الأنظمة الحساسة، إذ إن مؤسسات كثيرة لا تمتلك رؤية مكتملة لجميع مسارات الاتصال المؤدية إلى أنظمة المدفوعات ومعالجة المعاملات وحفظ الأصول الرقمية. وبعد تحديد الاتصالات المشروعة، يمكن تقييد المسارات الأخرى مع الإبقاء على حركة البيانات الضرورية لاستمرار الأعمال.

ويحذر من انتظار وضع تصميم أمني شامل ومثالي قبل البدء في التنفيذ، معتبراً أن إنشاء حدود حماية حول نظام بالغ الحساسية خلال فترة قصيرة أكثر فائدة من إعداد خطة متكاملة يستغرق تنفيذها سنوات.

ويدعو إلى البدء بحماية الأنظمة الأكثر حساسية، بدلاً من تأجيل التنفيذ إلى حين الانتهاء من تصميم أمني شامل لجميع أنظمة المؤسسة.

وكلاء الذكاء الاصطناعي يوسّعون التحدي

تضيف الأنظمة الوكيلة بعداً آخر للمخاطر، مع تزايد استخدامها لتنفيذ عمليات مستقلة والوصول إلى التطبيقات والبيانات نيابة عن الموظفين. ويصف نانداكومارا وكلاء الذكاء الاصطناعي بأنهم فئة جديدة من الجهات الفاعلة داخل الأنظمة، وليسوا مجرد برمجيات تقليدية، لأنهم يستطيعون اتخاذ قرارات وتنفيذ إجراءات بسرعة آلية، وأحياناً باستخدام صلاحيات مستمدة من الأشخاص الذين يشغّلونهم. ويوضح أن أنظمة الحوكمة المصممة لمراقبة قرارات بشرية تُتخذ خلال ساعات قد تواجه صعوبة في التعامل مع برمجيات تنفذ قراراتها خلال أجزاء من الثانية. وفي حال تعرض وكيل للتلاعب أو ارتكب خطأً، فقد تتسارع الأضرار قبل أن تتمكن الفرق البشرية من التدخل.

ولهذا يدعو إلى التعامل مع الوكلاء وفق ضوابط مشابهة لتلك المطبقة على الموظفين، من خلال منح كل وكيل هوية مستقلة ودوراً محدداً وصلاحيات مرتبطة بالمهمة فقط، مع مراقبة مستمرة لنشاطه. كما يشدد على ضرورة تقييد الأنظمة التي يستطيع الوكيل الوصول إليها، بحيث لا تتحول الصلاحيات الممنوحة له لتنفيذ مهمة محددة إلى مسار للوصول إلى موارد مالية أو تشغيلية لا ترتبط بتلك المهمة.

الاهتمام باحتواء الاختراقات

يرى نانداكومارا أن المؤسسات المالية لا تزال تولي منع الاختراق الأولي اهتماماً أكبر من الحد من آثاره بعد وقوعه، رغم استمرار ارتفاع الإنفاق الأمني خلال السنوات الماضية. ويشير إلى أن أدوات الحماية في حادثة «بينانس» لم تتمكن من اكتشاف البرمجيات الخبيثة في الوقت المناسب، وهو ما يتسق مع ما أعلنته المنصة بشأن استخدام برمجيات تمكنت من تفادي وسائل الحماية على الأجهزة.

ولا يدعو إلى تقليص أهمية الوقاية، بل إلى تحقيق توازن أكبر بينها وبين الاستثمار في احتواء الاختراقات وتقييد حركة المهاجمين داخل الأنظمة. ويلفت إلى أن هذه الإجراءات لا تحظى دائماً بالتقدير الكافي، لأن نجاحها لا يظهر عادة في صورة حادثة كبيرة أو خسائر معلنة. فالهجوم الذي يبقى محدود النطاق قد لا يتصدر الأخبار، رغم أن منع انتشاره يمثل نتيجة أمنية مهمة للمؤسسة. ويصرح بأن مجالس الإدارات ينبغي ألا تكتفي بالسؤال عن كيفية منع المهاجمين من الدخول، بل أن تطلب توضيحاً لما يمكن أن يحدث إذا نجح أحدهم في تجاوز وسائل الحماية.

وبحسب نانداكومارا، فإن الاستثمار في الاحتواء يستهدف تقليص المساحة التي يستطيع المهاجم التحرك داخلها، بحيث لا يؤدي اختراق جهاز أو حساب واحد إلى الوصول تلقائياً إلى الأنظمة الأكثر حساسية.

تكشف حادثة «بينانس» أهمية عدم الاكتفاء بمنع الهجمات بل الحد من انتشارها داخل المؤسسات المالية وحماية الأنظمة المسؤولة عن تحريك الأموال (رويترز)

ثلاثة مؤشرات لقياس الجاهزية

ينتقد نانداكومارا اعتماد المؤسسات على مؤشرات تقيس حجم النشاط الأمني، بدلاً من النتائج الفعلية عند وقوع الاختراق، ويقترح ثلاثة مؤشرات يمكن لمجالس إدارات المؤسسات المالية الخليجية استخدامها لتقييم جاهزيتها. الأول هو مدى الوصول، أي عدد الأنظمة الحساسة التي يمكن للمهاجم الوصول إليها انطلاقاً من جهاز موظف أو حساب مخترق. ويساعد هذا المؤشر على تحديد مدى اتساع نطاق الاختراق المحتمل انطلاقاً من نقطة دخول واحدة.

والثاني نطاق التغطية، ويقيس نسبة أنظمة المدفوعات والمعاملات وحفظ الأصول الموضوعة خلف حدود حماية مطبقة فعلياً، وليس مجرد ضوابط منصوص عليها في السياسات الأمنية. أما المؤشر الثالث فهو سرعة العزل، أي الوقت اللازم لفصل جهاز أو هوية مخترقة عن بقية الأنظمة دون تعطيل العمليات الأساسية، وتحديد ما إذا كانت الاستجابة تستغرق دقائق أم أياماً. ويشدد على ضرورة اختبار هذه المؤشرات عملياً، بدلاً من الاكتفاء بالافتراضات، موضحاً أن الجهات الرقابية باتت تركز بصورة متزايدة على قدرة المؤسسات على مواصلة العمل خلال الاضطرابات، وليس فقط على امتلاكها أدوات الحماية. ويضيف أن اختبار هذه المؤشرات يساعد المؤسسات على التعبير عن المخاطر السيبرانية بلغة مالية يفهمها أعضاء مجالس الإدارات وشركات التأمين.

أولويات المؤسسات المالية حتى 2027

مع اقتراب 2027، يتوقع نانداكومارا أن تصبح المؤسسات المالية الخليجية أكثر ترابطاً واعتماداً على الأتمتة ووكلاء الذكاء الاصطناعي، في وقت يستطيع فيه المهاجمون استخدام قدرات مماثلة لتسريع عملياتهم.

ويضع احتواء الاختراقات ضمن أولويات مجالس الإدارات في السعودية والإمارات وبقية دول الخليج، مشدداً على ضرورة ألا يؤدي اختراق شخص واحد أو جهاز واحد أو وكيل ذكاء اصطناعي إلى فتح الطريق أمام الأنظمة المسؤولة عن تحريك الأموال.

وبحسب نانداكومارا، لا تستطيع أي مؤسسة ضمان عدم تعرضها لاختراق، لكنها تستطيع تحديد مدى انتشاره من خلال تصميم بنيتها التقنية وضبط الصلاحيات وعزل الموارد الحساسة.

ويرى أن إثبات القدرة على احتواء الهجمات والحفاظ على استمرارية العمليات سيصبح عاملاً في تنافسية المؤسسات المالية الخليجية، إلى جانب الامتثال للمتطلبات التنظيمية، مع اتساع اعتماد القطاع على الأنظمة المتصلة والخدمات الرقمية.


روبوت يطوي الملابس وآخر يتبعك في المنزل... ماذا تخطط «أبل»؟

ملابس متراكمة على طاولة كيّ إلى جانب مكواة وقمصان مُعلّقة (بيكسلز)
TT

روبوت يطوي الملابس وآخر يتبعك في المنزل... ماذا تخطط «أبل»؟

ملابس متراكمة على طاولة كيّ إلى جانب مكواة وقمصان مُعلّقة (بيكسلز)

كشفت تقارير عن أنَّ شركة «أبل» تعمل على تطوير مجموعة جديدة من الروبوتات المنزلية، من بينها جهاز متطور قادر على طي الملابس، في خطوة تعكس اهتمام عملاق التكنولوجيا الأميركية بتوسيع حضوره في مجال الأجهزة الذكية المخصَّصة للمنازل، وفقاً لصحيفة «إندبندنت».

وبحسب ما أورده موقع «ذا إنفورميشن»، فإنَّ الشركة المُصنِّعة لهواتف «آيفون» تستكشف أيضاً أفكاراً أخرى في مجال الروبوتات المنزلية، تشمل روبوتاً مزوداً بعجلات يمكنه تتبّع المستخدمين والتنقل خلفهم من غرفة إلى أخرى، إلى جانب جهاز طائر مُصمَّم للعمل داخل المنزل.

ومع ذلك، لا توجد حتى الآن مؤشرات تؤكد أنَّ هذه المنتجات التجريبية ستصل إلى الأسواق، إذ لا تزال في مراحل الاستكشاف والتطوير.

ومن بين الأجهزة التي تتناولها التقارير أيضاً نسخة من الجيل التالي لجهاز «هوم فيو (HomeView)»، الذي كشفت عنه «أبل» مؤخراً.

شاشة متحركة وذراع آلية تستجيب لما يحدث في المنزل

يتضمَّن أحد النماذج الأولية، الذي يُشار إليه باسم «هوم فيو ألترا (HomeView Ultra)» أو «هوم فيو ماكس (HomeView Max)»، شاشة يبلغ مقاسها 9 بوصات، مثبتة على ذراع آلية قابلة للدوران.

ووفقاً للتقرير، يعتمد التصميم الحالي للروبوت على كاميرا ومجموعة من المستشعرات التي تمنحه قدرةً متقدمةً على إدراك البيئة المحيطة به والتفاعل معها بصورة مستقلة.

وأوضح التقرير أنَّ هذه التقنية قد تتيح للجهاز «إدراكاً تاماً لبيئته، مما يمكِّنه من التَّصرُّف بشكل مستقل؛ فيستطيع، على سبيل المثال، تشغيل الأضواء عند دخول شخص ما إلى الغرفة، أو ربما حتى محاولة توجيه قطة للنزول عن الطاولة».

وتشير هذه الإمكانات إلى أن «أبل» تستكشف تطوير أجهزة منزلية لا تكتفي بتنفيذ الأوامر المباشرة، بل تستطيع أيضاً الاستجابة لما يحدث حولها.

تيم كوك يلمّح إلى منتجات جديدة

وكان تيم كوك، الرئيس التنفيذي لشركة «أبل»، قد لمَّح في العام الماضي إلى أنَّ الشركة تستعد لدخول فئات جديدة من المنتجات، من دون الكشف عن تفاصيل محددة بشأن طبيعتها.

وقال كوك خلال اجتماع عام مع موظفي الشركة: «إن قائمة المنتجات قيد الإعداد، التي لا يمكنني الحديث عنها، مذهلة يا رفاق. إنها مذهلة حقاً».

وأضاف: «سيرون بعضاً من ذلك قريباً، بينما سيظهر البعض الآخر لاحقاً. لكن هناك الكثير مما يمكن رؤيته».

شعار شركة «أبل» يظهر في صورة مركبة (رويترز)

مشروعات طموحة قد لا ترى النور

ورغم هذه الخطط، فإنَّ تاريخ «أبل» يُظهر أن العمل على مشروعات تكنولوجية طموحة لا يعني بالضرورة وصولها إلى مرحلة الإنتاج التجاري.

ولعل أبرز الأمثلة على ذلك مشروع السيارة الكهربائية ذاتية القيادة، الذي طوَّرته الشركة ضمن مبادرتها المعروفة باسم «مشروع تيتان (Project Titan)».

فقد أمضت «أبل» نحو عقد كامل في العمل على تطوير السيارة، وتشير التقارير إلى أنَّها أنفقت أكثر من 10 مليارات دولار على الأبحاث والتطوير المرتبطة بالمشروع، قبل أن تقرِّر إلغاءه نهائياً في عام 2024.

وفي مجال الروبوتات، سبق للشركة أن صمَّمت وبنت بالفعل عدداً من الروبوتات القادرة على العمل، إلا أن استخدامها ظلَّ مقتصراً على العمليات الداخلية للشركة، من دون طرحها للمستهلكين.