رموز صور صغيرة غير مرئية ترصد رسائلك الإلكترونية

الشركات التجارية تراقب صندوق مراسلات البريد الإلكتروني

رموز صور صغيرة غير مرئية ترصد رسائلك الإلكترونية
TT

رموز صور صغيرة غير مرئية ترصد رسائلك الإلكترونية

رموز صور صغيرة غير مرئية ترصد رسائلك الإلكترونية

حذر خبراء في خصوصية البيانات من انتشار صور صغيرة غير مرئية داخل البريد الإلكتروني تعمل على جمع معلومات عن صاحبه.
وحديثاً، أطلقت شركة «بروتون ميل» لحماية الخصوصية في خدمات البريد الإلكترونية ميزة جديدة لمنع الشركات من تعقب المستخدم ونشاطه داخل بريده الإلكتروني – الأمر الذي كان الكثيرون منا يجهلون أنه يحصل في الأساس.

- بريد إلكتروني مهدد
يقول بيل فيتزجيرالد، باحث في شؤون الخصوصية ومدير منظمة «فاني مونكي» الناشطة في هذا المجال «قد يبدو لكم صندوق الواردات بيئة هادئة، ولكنه في الحقيقة ليس إلا صفحة أخرى على شبكة الإنترنت». إذ تضع الشركات رموزاً صغيرة غير ظاهرة داخل البريد الإلكتروني مهمتها تزويد هذه الشركات بمعلومات عن موعد زيارتكم للبريد، وموقعكم أثناء الزيارة، وتوقيت استخدامه. وفي حال كان مزود خدمة البريد الإلكتروني الذي تتعاملون معه لا يستخدم تقنية التعمية (الترميز بهدف منع كشف المحتوي) بين الأطراف، لا شيء يمكن أن يمنعه من الوصول إلى الرسائل أيضاً.
واعتبر فيتزجيرالد أن «قسماً من الرسائل الإلكترونية الموجودة في صندوق الواردات يجب أن تُعامل كالاتصالات التي ترد من جهة لا تعرفونها، أي لا تردوا عليها، واحذفوها، واحجبوا مرسلها».
مع تنامي الاهتمام بخصوصية البيانات وما يتعلمه الناس كل يوم عن الوسائل التي تستخدمها التطبيقات ومحركات البحث لتعقب مستخدميها، يفترض هؤلاء ببساطة أن إرسال المواد وتلقيها عبر البريد الإلكتروني يحافظ على خصوصيتهم. ولكن الحقيقة هي أن البريد الإلكتروني يشكل أرضاً خصبة للتعقب خصوصاً أن مزودي الخدمات لا يفعلون الكثير لمواجهة الأمر، على حد تعبير الخبراء.

- تعقب الرسائل والأشخاص
وقدم تاتوم هانتر، الخبير الأميركي في التكنولوجيا، في تقرير إعلامي له في واشنطن، تفصيلات كثيرة عما تعتزم شركات الإنترنت الكبرى عمله في هذا المجال؛ إذ نقل عن جيني طومسون، المتحدثة باسم «غوغل»، كشفت أن شركتها مثلاً تحمل صور البريد الإلكتروني لمستخدميها على خوادمها، وهنا تحديداً تختبئ تقنيات التعقب، إلا أن طومسون رفضت الإفصاح عما إذا كانت وسائل «غوغل» للحماية تمنع المتعقبين من جمع المعلومات أم لا. بدورها، لا تحجب شركة «آوتلوك» تقنيات التعقب في الحسابات الشخصية والتجارية رغم أنها تطبق هذه الخطوة في تطبيقها المخصص لأجهزة ويندوز، بحسب ما أفادت لين آيرس، مساعدة نائب الرئيس في القسم المسؤول عن «آوتلوك» في «مايكروسوفت».
من جهتها، اعتزلت خدمة «جي ميل» قراءة محتوى البريد الإلكتروني لمستخدميها منذ عام 2017؛ بهدف تحسين وسائل استهدافهم بواسطة الإعلانات، بينما صرحت آيرس بأن «آوتلوك» لم تبادر أبداً إلى اعتماد هذه الوسيلة. ويشير خبراء الخصوصية إلى أن عدم اعتماد «غوغل» و«مايكروسوفت» و«ياهو» لتقنية التعمية بين الأطراف يصعب تحديد درجة اختراقهم للبريد الإلكتروني.
تساعد المعلومات المتعلقة بكيفية ردكم على مختلف أنواع الرسائل الإلكترونية الشركات ذات العلامات التجارية في معرفة أنواع المحتوى التي تفضلونها لتزودكم بالمزيد مما يشبهها. من جهته، أشار فيتزجيرالد إلى أن من الصعب معرفة إلى أين تذهب البيانات بعد مغادرتها لصندوق واردات المستخدم، لافتاً إلى أن بعض شركات الإعلانات الرقمية تحتفظ بملفات عن المستخدمين وتغذيها باستمرار. بمعنى آخر، قد تتحول المعلومات المتعلقة بعادات استخدامكم للبريد الإلكتروني إلى نقطة في مجموعة متنامية من البيانات.

- طريقة التعقب
كيف يُنفذ التعقب عبر البريد الإلكتروني؟ يواجه بعض المعلنين على شبكة الإنترنت صعوبة في تحديد هوية المستخدمين المتفاعلين مع إعلانٍ معين، ولكن الأمر يصبح أسهل في البريد الإلكتروني لأن عنوانه يرتبط بصاحبه بقوة في كل أنحاء الشبكة. تستخدم الشركات كبار مزودي خدمات البريد الإلكتروني كـ«ميل تشيمب» أو «تويليو» - التي ترسل وتحلل حملات البريد الإلكتروني نيابة عن زبائنها - لإرسال الإعلانات إلى صندوق واردات المستخدم وقياس تفاعله معه.
تعتمد تقنيات تعقب البريد الإلكتروني غالباً على البيكسلات pixels (أي عناصر الصورة)، وهي عبارة عن مربعات ملونة صغيرة تشكل عند تجميعها صورة لما تشاهدونه على شاشتكم. تكون بيكسلات التعقب شفافة عادة ولكل واحدة منها اسم ملف مميز محصور بالمستخدم أو بحملة إعلانية معينة. عند تحميلكم الصور الواردة داخل نشرة إخبارية أو في رسالة إلكترونية تسويقية، تُحمل البيكسلات أيضاً، وتعلم الشركة المرسلة في معظم الأحيان الشخص، أو الجهة التي حملتها.
يشرح بارت باتلر، رئيس قسم التقنية في شركة «بروتون»، أن هذه البيكسلات تسلم إلى الشركات عنوان بروتوكول الإنترنت الخاص بالمستخدم لتحديد موقعه الإلكتروني، وبدقة أحياناً. ويمكنها أيضاً أن تحدد نوع الجهاز الذي يستخدمه والمتصفح الذي يستعمله والتوقيت الذي يتفقد فيه بريده الإلكتروني. وتجدر الإشارة إلى أن هذه المعلومات لا تذهب لمزود خدمات البريد الإلكتروني الذي تتعامل مع الشركة فحسب، بل قد تصل أيضاً إلى أي طرف تختار الشركة ومزود خدماتها مشاركتها معه.
يقول باتلر، إن «جميع المعلومات الواردة من خلال تحميل الصور ستذهب إلى واحدٍ من مزودي الخدمات هؤلاء ولا شك في أن هذا الأمر مهم جداً. تُباع هذه المعلومات عادة لأشخاص ينشؤون ملفات تسويق عن المستخدمين».
تزعم شركتا «تويليو» و«ميل تشيمب» أنهما لا تبيعان بيانات الناس، ولكن سياسة الخصوصية الخاصة بـ«تويليو» تصرح بأن الشركة تشارك البيانات مع أطراف خارجية بعد الحصول على إذن الزبون أو العلامات التجارية التي ترسل له الرسائل الإلكترونية. في المقابل، تقول سياسة «ميل تشيمب»، إنها تشارك البيانات مع «الشركات التابعة لها وفروعها» فقط – ولكن فيتزجيرالد اعتبر أن الشركات تستخدم هذه اللغة عادة في سياسات خصوصيتها لتمويه درجة مشاركتها للبيانات.
كشفت كريستينا سكافوني، نائب رئيس قسم الاتصالات التجارية في «ميل تشيمب»، عن أن الشركة لا تبيع بيانات الزبائن ولكنها تبيع أدوات وخدمات تعتمد على بياناتهم. من جهته، رفض كريس بادن، المتحدث باسم «تويليو» التصريح بما إذا كانت شركته تفعل الأمر نفسه.
يعتبر أليكس بوير، رئيس قسم تسويق المنتج في شركة «برانش» المتخصصة بالتسويق، أن مسألة التعقب عبر البريد الإلكتروني قد تبدو غير مهمة مقارنة بالتعقب الذي يتعرض له المستخدمون عبر مواقع التواصل الاجتماعي. ولفت أيضاً إلى أنه يتوجب على أي شركة تعمل بشفافية إدراج إجراءات حماية للخصوصية في العقود التي توقعها مع مزودي خدمات البريد الإلكتروني لتجنب تسرب معلومات زبائنها إلى سوق البيانات. ولكن عدد الشركات التي تتواجد في صندوق واردات المستخدمين يومياً وضعف الشفافية فيما يتعلق بالممارسات البيانية، يجعل معرفة ما إذا كانت هذه الشركات فعلا تحمي بيانات المستخدم أمرا مستحيلا دون بحثٍ جدي في المسألة.

- خطوات وقائية
كيف تتعاملون مع التعقب عبر البريد الإلكتروني؟ إذا كنتم لا تريدون السماح للشركات بالتجسس عليكم بواسطة بريدكم الإلكتروني، يمكنكم منع بعضها ببساطة من خلال حجب الصور.
في بريد «جي ميل» على الكومبيوتر، اذهبوا إلى إعدادات – انظر جميع الإعدادات - عام – صور، واضغطوا على «اطلب الإذن قبل عرض الصور الخارجية»، ثم احفظوا التغييرات.
إذا كنتم تستخدمون تطبيق ويندوز لبريد «آوتلوك»، سيُصار إلى حجب الصور غيابياً. أما إذا كنتم تستخدمون حساباً شخصياً أو تجارياً على موقع البريد الإلكتروني، فيمكنكم حجب بعض البيكسلات المتعقِبة بالذهاب إلى إعدادات – الاطلاع على جميع إعدادات «آوتلوك» – بريد – بريد الإعلانات – المرشحات. اختاروا قبول الملفات المرفقة والصور والروابط من الأشخاص والجهات المدرجة في لائحة المرسلين الآمنين.
يمكنكم استخدام مقاربة أخرى تعتمد على البريد الإلكتروني الحامي للخصوصية. يمنع تطبيق البريد الإلكتروني من «أبل» بيكسلات التعقب من جمع البيانات عن موقعكم أو توقيت فتحكم للرسالة، بحسب الشركة.
تقدم شركة «بروتون» السويسرية المعنية بالخصوصية خدمة البريد الإلكتروني «بروتون ميل» التي تستخدم تقنية التعمية بين الأطراف، ما يعني أن بريدكم الإلكتروني لن يكون مرئياً لأحد ولا حتى للشركة نفسها. (وإذا تعرضت الشركة للقرصنة – نظراً لتنامي هذه المشكلة في العالم الرقمي – لن يتمكن القراصنة حتى من رؤية بياناتكم)؛ لأن ميزة حجب المتعقب تحمي عنوان بروتوكول الإنترنت الخاص بكم وغيرها من المعرفات من الشركات اللاهثة خلف البيانات وشركائها التقنيين.
في سياق متصل، يقول ماتياس بفاو، الرئيس التنفيذي والشريك المؤسس لشركة «توتانوتا» الألمانية التي تقدم خدمة بريد إلكتروني تركز على الخصوصية بالدرجة الأولى، إن خدماته تعتمد تقنية التعمية بين الأطراف وتحجب جميع أنواع البيكسلات غيابياً.
وأخيراً وليس آخراً، يمكنكم تعديل عادات استخدام البريد الإلكتروني بشكلٍ يقلل تسليم معلوماتكم الخاصة للشركات. يوصي فيتزجيرالد المستخدمين بالبدء بالتعامل مع الرسائل الإلكترونية التسويقية على أنها رسائل مزعجة، لا تفتحوها إذا أمكنكم تجنبها، وبادروا إلى الحجب أو إلغاء التسجيل في أول فرصة. «ولكن أبقوا في بالكم أن تطبيق هذه الخطوات سيؤدي إلى تراجع القسائم والعروض المغرية التي تصلكم».
واعتبر فيتزجيرالد أيضاً، أن عادات الخصوصية الصحية قد تغير حياتنا في هذا العالم، حيث تراقبنا الشركات وتعد الملفات الخاصة بنا وتستخدم معلوماتنا للتأثير على سلوكنا تحت غطاء القانون، لافتاً إلى أن التركيز المتزايد على العادات البسيطة، سيزيد تشكيكنا بالنظام ككل. وأخيراً، ختم قائلاً «يحتاج هذا الأمر إلى تغييرٍ منهجي بدل الخيارات الفردية المختلفة».
مقالات ذات صلة

الرئيس التنفيذي لـ«أرامكس»: الذكاء الاصطناعي ينقل الشحن من رد الفعل إلى التنبؤ

خاص تتجه الشركة إلى توسيع استخدام الذكاء الاصطناعي ليشمل اختيار المسارات ووسائل النقل قبل تفاقم الاضطرابات (أدوبي)

الرئيس التنفيذي لـ«أرامكس»: الذكاء الاصطناعي ينقل الشحن من رد الفعل إلى التنبؤ

توظف «أرامكس» الذكاء الاصطناعي والبيانات لدعم قرارات الشحن لحظياً، وتعزيز مرونة الشبكات، والتنبؤ بالاضطرابات قبل تفاقمها.

نسيم رمضان (لندن)
الاقتصاد جناح «إم آي إس» في معرض «بلاك هات 2024» بالرياض (موقع الشركة الإلكتروني)

أمر عمل جديد من «هيوماين» لـ«المعمر» يتجاوز 135 % من إيرادات 2025

تلقت شركة المعمر لأنظمة المعلومات (إم آي إس) ثاني أمر عمل ضمن اتفاقيتها مع شركة «هيوماين» (HUMAIN)، بقيمة إجمالية تتجاوز 135 في المائة من إجمالي إيرادات الشركة.

«الشرق الأوسط» (الرياض)
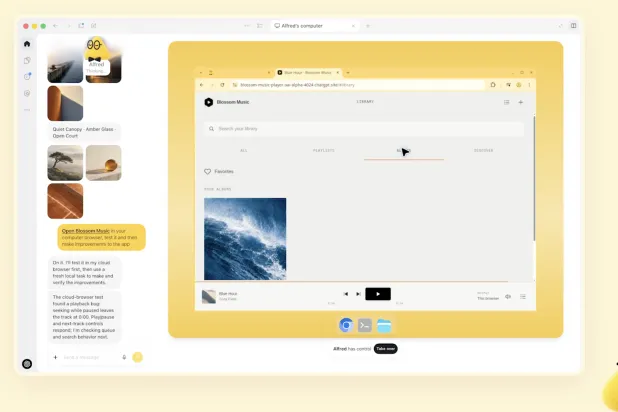
تكنولوجيا تشمل الاستخدامات متابعة المشروعات وتحليل البيانات وتطوير البرمجيات وإعداد المحتوى مع إمكان تنفيذ مهام متكررة في الخلفية (الشركة)

«دوتس» من «أوبن إيه آي»... وكلاء يعملون حتى بعد انتهاء المحادثة

تُقدم «أوبن إيه آي» وكلاء «دوتس» للعمل المستمر عبر التطبيقات مع حوسبة سحابية وصلاحيات وضوابط لإدارة المهامّ تلقائياً.

نسيم رمضان (لندن)
تكنولوجيا أظهرت الاختبارات أن الروبوت يستطيع السباحة والالتفاف داخل متاهة مائية بسيطة بسرعة تصل إلى نحو 4 أضعاف طول جسمه في الدقيقة (الجامعة)

روبوت فائق النحافة يسبح بخلايا عضلية حية ويستجيب للضوء

طوّر باحثون في «MIT» روبوتاً سبّاحاً فائق النحافة يستخدم خلايا عضلية حية ومحفزات ضوئية للحركة داخل الماء.

«الشرق الأوسط» (نيويورك)
تكنولوجيا أصبح الذكاء الاصطناعي هدفاً للهجمات بقدر ما هو أداة للدفاع مع تزايد المخاوف من تسميم البيانات واستهداف النماذج والأنظمة الوكيلية (أدوبي)

الذكاء الاصطناعي يرفع مخاطر الأمن السيبراني

يكشف تقرير «PwC» اتساع مخاطر الذكاء الاصطناعي سيبرانياً مقابل استمرار غموض المسؤولية وتفاوت الجاهزية رغم زيادة الميزانيات والاستثمار في الحماية.

نسيم رمضان (لندن)

الرئيس التنفيذي لـ«أرامكس»: الذكاء الاصطناعي ينقل الشحن من رد الفعل إلى التنبؤ

تتجه الشركة إلى توسيع استخدام الذكاء الاصطناعي ليشمل اختيار المسارات ووسائل النقل قبل تفاقم الاضطرابات (أدوبي)
TT

الرئيس التنفيذي لـ«أرامكس»: الذكاء الاصطناعي ينقل الشحن من رد الفعل إلى التنبؤ

تتجه الشركة إلى توسيع استخدام الذكاء الاصطناعي ليشمل اختيار المسارات ووسائل النقل قبل تفاقم الاضطرابات (أدوبي)

باتت آلاف القرارات المتعلقة بالتوصيل داخل شبكة «أرامكس» تُدعَم في الوقت الحقيقي بأنظمة للتخطيط والتوجيه الذكي، لكن المرحلة التالية التي تستهدفها الشركة أكثر تعقيداً من حيث استخدام البيانات والذكاء الاصطناعي لتحديد متى ينبغي نقل الشحنات من طريق إلى آخر، أو حتى من البر إلى الجو أو البحر، قبل أن تتحول إشارات مبكرة عن ازدحام أو نقص في السعة أو تغير في ظروف العبور إلى أزمة تشغيلية.

هذا الانتقال من تحسين المسار بعد تحديده إلى المساعدة في اختيار المسار ووسيلة النقل نفسها يضع التكنولوجيا في قلب نموذج جديد لإدارة سلاسل الإمداد، خصوصاً في منطقة أظهرت اضطرابات 2026 مدى تأثير الاعتماد الزائد على ممر أو بوابة أو وسيلة نقل واحدة.

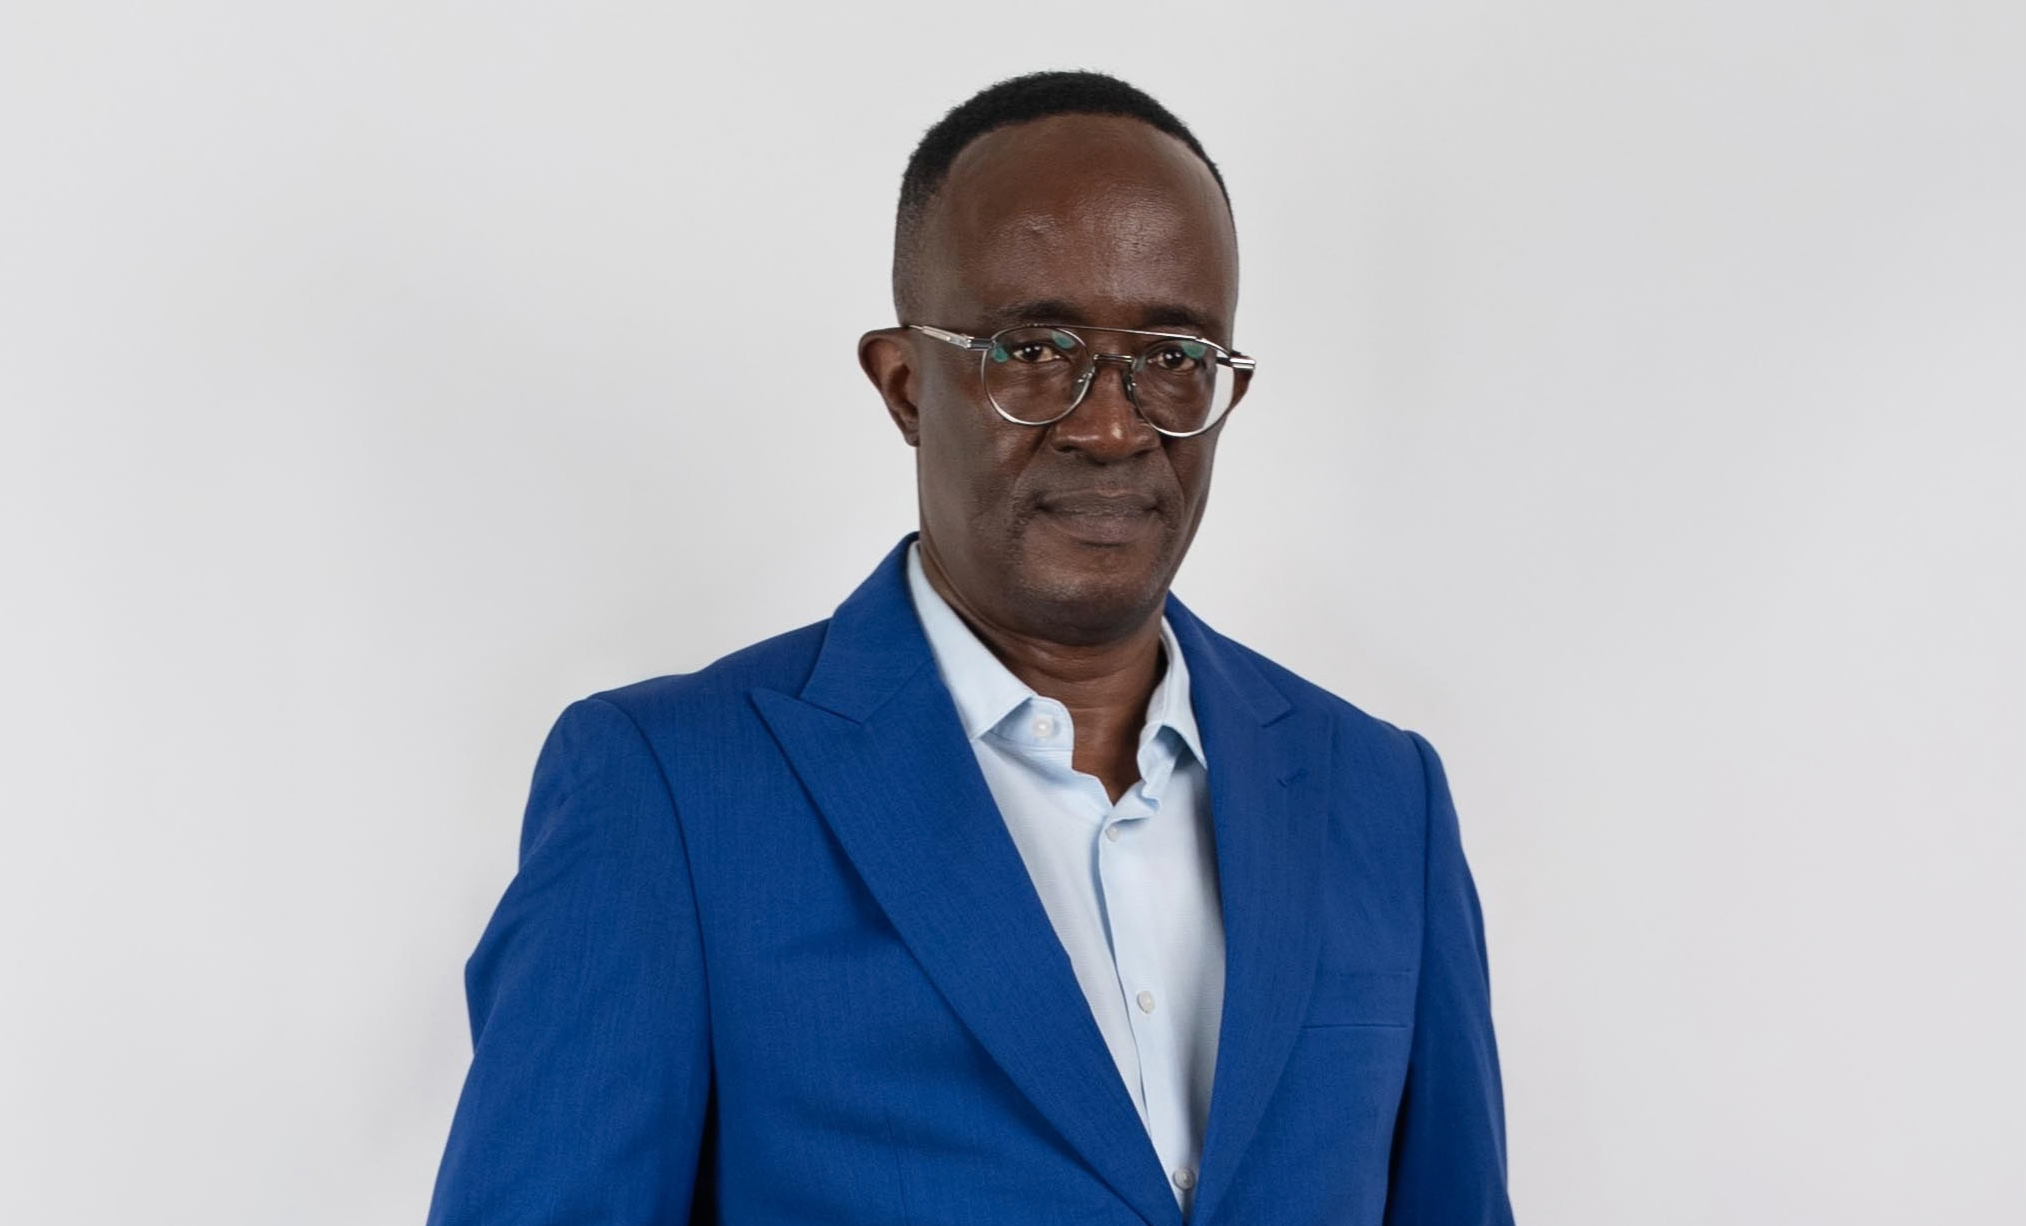
يقول أمادو ديالو، الرئيس التنفيذي لمجموعة «أرامكس»، إن قيمة الذكاء الاصطناعي لم تعد محصورة في تسريع العمليات اليومية. ويضيف خلال لقاء خاص مع «الشرق الأوسط» أن البيانات المتعلقة بالطلب والسعة والطقس والازدحام وظروف العبور يمكن أن تساعد فرق التشغيل على اكتشاف التغيرات في وقت أبكر، والبدء في تقييم البدائل قبل أن تصبح المشكلة حرجة.

أمادو ديالو الرئيس التنفيذي لمجموعة «أرامكس» (الشركة)

من رد الفعل إلى القرار الاستباقي

تاريخياً، كانت فرق الخدمات اللوجستية تتعامل في كثير من الحالات مع الاضطراب بعدما تبدأ آثاره بالظهور على حركة الشحنات. لكن ديالو يرى أنه مع تحسن البيانات وأدوات التحليل بات بالإمكان الانتقال تدريجياً إلى نموذج أكثر استباقية.

وتستخدم «أرامكس»، حسب قوله، أنظمة تخطيط مدعومة بالذكاء الاصطناعي وتوجيهاً ذكياً لدعم آلاف القرارات المتعلقة بالتوصيل في الوقت الحقيقي. وتتمثل الفرصة التالية في توسيع نطاق هذه القدرة من الميل الأخير ومسارات التوصيل إلى الشبكة الأوسع، بحيث تدخل التكنولوجيا في تقييم اللحظة المناسبة لنقل الشحنة من الطريق إلى الطيران أو البحر، أو العكس.

ويتقاطع ذلك مع تحول في سلوك العملاء، حيث سجلت «أرامكس» في الربع الثاني من 2026 إيرادات بلغت نحو 1.83 مليار ريال سعودي، بزيادة 22 في المائة على أساس سنوي، وهي الأعلى فصلياً في تاريخها، كما سجل نشاط الشحن أفضل أداء فصلي له.

ويربط ديالو هذه النتائج، إلى جانب الطلب والتسعير، بتغير فيما تطلبه الشركات من مزودي الخدمات اللوجستية. برأيه، لم يعد السؤال يقتصر على «ما أرخص طريق؟»، بل أصبح يشمل سرعة تغيير المسار، والقدرة على الانتقال بين وسائل النقل، ومدى الحفاظ على استمرارية الخدمة عندما تتغير الظروف.

وشرح ديالو أن الأداء القياسي لنشاط الشحن جاء نتيجة مزيج من الطلب القوي والانضباط في التسعير وارتفاع قيمة الحلول متعددة الوسائط بالنسبة إلى العملاء. ويشير إلى أن كثيراً من الشركات لا تريد إعادة تصميم سلاسل الإمداد بالكامل، بقدر ما تريد التأكد من أن شريكها اللوجستي يستطيع التحرك بسرعة عندما يتعرض مسار ما للضغط، واقتراح بديل عملي عبر البر أو الجو أو البحر.

شبكة مادية تحتاج إلى طبقة رقمية

لا تكفي الخوارزميات وحدها إذا كانت أجزاء الشبكة تعمل بمعزل بعضها عن بعض. فحسب «أرامكس»، تعتمد قدرة أي ممر بديل على توافر البنية التحتية والسعة والتنسيق الجمركي والحدودي، إضافةً إلى البيانات والأشخاص القادرين على تحويل تلك المعلومات إلى قرار تشغيلي.

وهنا تبرز أهمية التكامل الرقمي بوصفه عنصراً مكملاً للموانئ والمطارات والطرق والسكك الحديدية والمناطق اللوجستية. فكلما اتسع تبادل البيانات بين هذه المكونات، تحسنت الرؤية على حركة البضائع وأصبح من الأسهل تقييم البدائل قبل حدوث الاختناق.

ويلفت ديالو إلى أن البنية التحتية تشكل الأساس، لكنها لا تكفي وحدها لبناء مركز لوجستي عالمي. فالمرحلة التالية تتطلب وصل الموانئ بالمطارات والطرق والسكك والمناطق اللوجستية، إلى جانب إجراءات جمركية أبسط، وتبادل بيانات أكثر موثوقية، وقدرة على رؤية سلسلة الإمداد من طرف إلى آخر.

لكن التكامل لا يعتمد على الأنظمة وحدها حيث يضع ديالو المهارات البشرية إلى جانب البنية التحتية والبيانات، مشيراً إلى حاجة القطاع إلى كوادر لا تفهم وسيلة نقل منفردة فقط، بل تستطيع قراءة سلسلة الإمداد بأكملها عبر الأسواق والممرات المختلفة. ومن هذا المنطلق، تصبح القيمة الفعلية للتكنولوجيا مرتبطة بقدرة الفرق على استخدام البيانات واتخاذ القرار داخل بيئة تشغيلية متعددة الأطراف.

تستخدم «أرامكس» الذكاء الاصطناعي والتوجيه الذكي لدعم آلاف قرارات التوصيل في الوقت الحقيقي (أدوبي)

السعودية... من الأصول إلى الشبكة المتصلة

تأخذ هذه المسألة بعداً خاصاً في السعودية، حيث تتوسع الاستثمارات في الموانئ والمطارات والطرق والمناطق اللوجستية والربط متعدد الوسائط. ويرى ديالو أن موقع المملكة يمنحها ميزة في ربط آسيا بأوروبا وأفريقيا، بالتوازي مع سوق محلية كبيرة ومتنامية. ويشير إلى استمرار أهمية الروابط مع آسيا، مقابل صعود أهمية الممرات عبر البحر الأحمر باتجاه أوروبا وأفريقيا، وكذلك المسارات المتجهة شمالاً عبر دول الخليج نحو تركيا وأوروبا. لكن الفرصة الكبرى، من وجهة نظره، ليست في كل أصل بمفرده، بل في قدرة هذه الأصول على العمل شبكةً واحدة.

فالموانئ والمطارات والطرق والسكك والمناطق اللوجستية يمكن أن تخدم أسواقاً متعددة إذا جرى ربطها تشغيلياً ورقمياً، بدلاً من أن تعمل كجزر منفصلة. وينوه إلى أن التقدم السعودي يشمل مناطق لوجستية موسعة، وممرات جديدة، وخدمات رقمية، وربطاً أقوى بين وسائل النقل، فيما تتمثل الخطوة التالية في الجمع بين تلك الأصول والتكنولوجيا والمهارات والحَوْكمة والمساءلة التشغيلية.

البيانات لا تلغي الحاجة إلى البدائل

القدرة على التنبؤ لا تعني أن التكنولوجيا تستطيع إزالة المخاطر من الشبكة. فالاضطرابات الأخيرة، وفق ديالو، كشفت عن أن كبرى نقاط الضعف تتمثل في الاعتماد الزائد، سواء على مسار واحد أو بوابة أو مورد أو وسيلة نقل. ولهذا تستخدم الشركة مفهوم «المرونة الانتقائية» بدلاً من بناء نسخ احتياطية مكلفة في كل مكان. ويتمثل المبدأ في تحديد الأجزاء الأكثر حساسية في سلسلة الإمداد، ثم تجهيز بدائل عملية لها بحيث يمكن تفعيلها عندما تتغير الظروف.

وخلال الاضطرابات التي يشهدها عام 2026، فعّلت «أرامكس» طرقاً بديلة عبر شبكة بواباتها في الشرق الأوسط، من بينها حلول نقل بري بين أوروبا والمنطقة، كما وسعت السعة المستأجرة جواً وبحراً.

ولا يتوقع ديالو أن تتحول كل هذه الإجراءات إلى سعات ثابتة، لكنه يرى أن القدرة على تشغيل البدائل بسرعة ستصبح جزءاً دائماً من تصميم الشبكات.

ويشدد على أن بناء المرونة لا يعني الاحتفاظ بسعات فائضة في كل مكان، بل تطوير علاقات تشغيلية موثوقة، وشبكة من الشركاء، وإجراءات واضحة ومسؤوليات محددة يمكن تفعيلها عند الحاجة. ويشدد على أن القيمة ليست في امتلاك خيار بديل على الورق، بل في التأكد من أن هذا الخيار قابل للتشغيل فعلياً عندما تتغير الظروف.

الممرات البرية تدخل المعادلة الرقمية

أظهرت الاضطرابات أيضاً أهمية الممرات البرية بين أوروبا والشرق الأوسط، إلا أن ديالو لا يتوقع أن تحل الطرق البرية محل النقل البحري. ويرى أن النموذج الأكثر قابلية للتوسع يقوم على جعل البر والسكك والبحر والجو أجزاء من نظام واحد، مع إمكان الاختيار بينها حسب ظروف السعة والوقت والتكلفة.

لكن الوصول إلى هذا النموذج يحتاج إلى ما يتجاوز الطريق نفسه؛ إذ يتطلب أوقات عبور قابلة للتوقع، وإجراءات حدودية وجمركية أكثر كفاءة، وبنية تحتية كافية، وسعة تشغيلية، ودرجة أعلى من التكامل الرقمي بين الجهات المشاركة.

وحتى في حالة ممر بحري حيوي مثل مضيق هرمز، لا يرى ديالو أن الحل يكمن في مضاعفة السعة تحسباً لكل سيناريو، بل في امتلاك مجموعة من البوابات ووسائل النقل والشركاء يمكن تشغيلها عند الحاجة. وتساعد التكنولوجيا على اكتشاف التحولات في الطلب والسعة وأوضاع العبور، لكن هذه الخيارات يجب أن تكون معدة مسبقاً قبل حدوث الأزمة، على حد تعبيره.

ترى «أرامكس» أن الذكاء الاصطناعي يعزز سرعة القرار لكنه لا يُلغي الحاجة إلى الخبرة البشرية والحكم التشغيلي (أدوبي)

هل تكفي البيانات التاريخية؟

يضع ديالو حدوداً واضحة لما يستطيع الذكاء الاصطناعي القيام به، خصوصاً عندما تكون الأزمة غير مألوفة. فالأنظمة يمكنها معالجة أحجام كبيرة من المعلومات، والتعرف على أنماط، وبناء سيناريوهات محتملة، لكن الاضطرابات الجيوسياسية قد تخلق حالات لا توفر البيانات التاريخية بشأنها مؤشرات كافية.

وفي هذه الحالات، تدخل عوامل يصعب فصلها عن الواقع المحلي، مثل معرفة العميل وظروف السوق والعلاقات التشغيلية والقواعد التنظيمية، وما يمكن تنفيذه فعلياً على الأرض. ولهذا يرى أن النموذج القادم لن يكون شبكة تُدار بالخوارزميات وحدها، بل ستكون مزيجاً بين سرعة التحليل والرؤية التي توفرها الأنظمة الذكية، وبين السياق والحكم والمسؤولية البشرية.

شبكة أكثر ذكاءً

وبالنسبة لأثر دروس 2026 على تصميم شبكة «أرامكس» خلال السنوات المقبلة، لا يتوقع ديالو أن يكون انقلاباً كاملاً في بنيتها، بقدر ما سيكون انتقالاً إلى شبكة أكثر تنوعاً ومرونة واعتماداً على المعلومات.

ويتضمن ذلك بوابات إقليمية أقوى، وقدرات أوسع للنقل متعدد الوسائط، ومسارات بديلة، واستخداماً انتقائياً للنقل البري، وسعات أكثر مرونة جواً وبحراً، إلى جانب اتخاذ قرارات أسرع مدعوماً بالتكنولوجيا.

ويربط ديالو هذه المرونة أيضاً باتساع حضور «أرامكس» عبر أوروبا وآسيا وأفريقيا وأسواق أخرى، معتبراً أن عمق الشبكة الدولية يمنح الشركة خيارات إضافية عندما يتعرض جزء من المنظومة للضغط. فاستمرارية التدفق لا تعتمد فقط على ما يحدث داخل الشرق الأوسط، بل على قدرة الشبكة الأوسع على إعادة توزيع الحركة والاستفادة من ممرات وطاقات بديلة خارج المنطقة.

وفي هذا النموذج، لا يصبح السؤال التقني فقط عن أفضل خوارزمية لتوصيل شحنة، بل عن كيفية بناء شبكة تستطيع قراءة ما يحدث حولها مبكراً، وتقييم البدائل، ثم تحويل تلك المعرفة إلى قرار تشغيلي قبل أن تتحول الاضطرابات إلى توقف فعلي في حركة التجارة.


ثغرات تُستغل خلال ساعات... «مايكروسوفت» تحذر من تأخير التحديثات الأمنية

الذكاء الاصطناعي يسرّع استغلال الثغرات ويضاعف أهمية التحديث (مايكروسوفت)
TT

ثغرات تُستغل خلال ساعات... «مايكروسوفت» تحذر من تأخير التحديثات الأمنية

الذكاء الاصطناعي يسرّع استغلال الثغرات ويضاعف أهمية التحديث (مايكروسوفت)

لم يعد أمام المستخدمين والشركات متسع كبير من الوقت بين اكتشاف الثغرة الأمنية وبدء محاولات استغلالها من المهاجمين. هذا ما تكشف عنه شركة «مايكروسوفت» في تقريرها الجديد للدفاع الرقمي لعام 2026، الذي يرسم صورة لمشهد أمني يتحرك بسرعة متزايدة، ويلعب فيه الذكاء الاصطناعي دوراً في تسريع قدرات المهاجمين والمدافعين على حد سواء. ومن أبرز ما أورده التقرير أن الوقت الوسيط بين اكتشاف الثغرة فعلياً وتحويلها إلى وسيلة قابلة للاستغلال أصبح أقل بكثير من 24 ساعة.

هذا الرقم وحده يغيّر الطريقة التي ينبغي النظر بها إلى التحديثات الأمنية. فإذا كان المهاجم يستطيع الانتقال من معرفة الثغرة إلى استغلالها خلال ساعات قليلة، فإن تأجيل التحديث الأمني لأيام قد يعني إبقاء الجهاز مكشوفاً أمام ثغرة أصبح استغلالها ممكناً.

نحو 40 ألف ثغرة في 6 أشهر

يكشف تقرير «مايكروسوفت» أيضاً عن الحجم المتزايد للمشكلة، فقد نُشر نحو 40 ألف ثغرة أمنية مسجلة خلال النصف الأول من عام 2026 وحده، فيما تتوقع الشركة أن يصل العدد إلى نحو 72 ألف ثغرة خلال العام الحالي. ولا تكمن المشكلة في عدد الثغرات فقط، بل في السرعة التي تتحول بها بعض هذه الثغرات إلى أدوات فعلية للهجوم. وتشير «مايكروسوفت» إلى أن المؤسسات قد تستغرق ما بين 30 و60 يوماً لمعالجة بعض الثغرات الحرجة في الأنظمة المتصلة بالإنترنت، في حين يستطيع المهاجمون التحرك في فترة أقصر بكثير. وبين هذين الرقمين تظهر إحدى أخطر الفجوات في الأمن السيبراني: المهاجم قد يتحرك خلال ساعات، فيما قد يستغرق الإصلاح داخل بعض المؤسسات أسابيع.

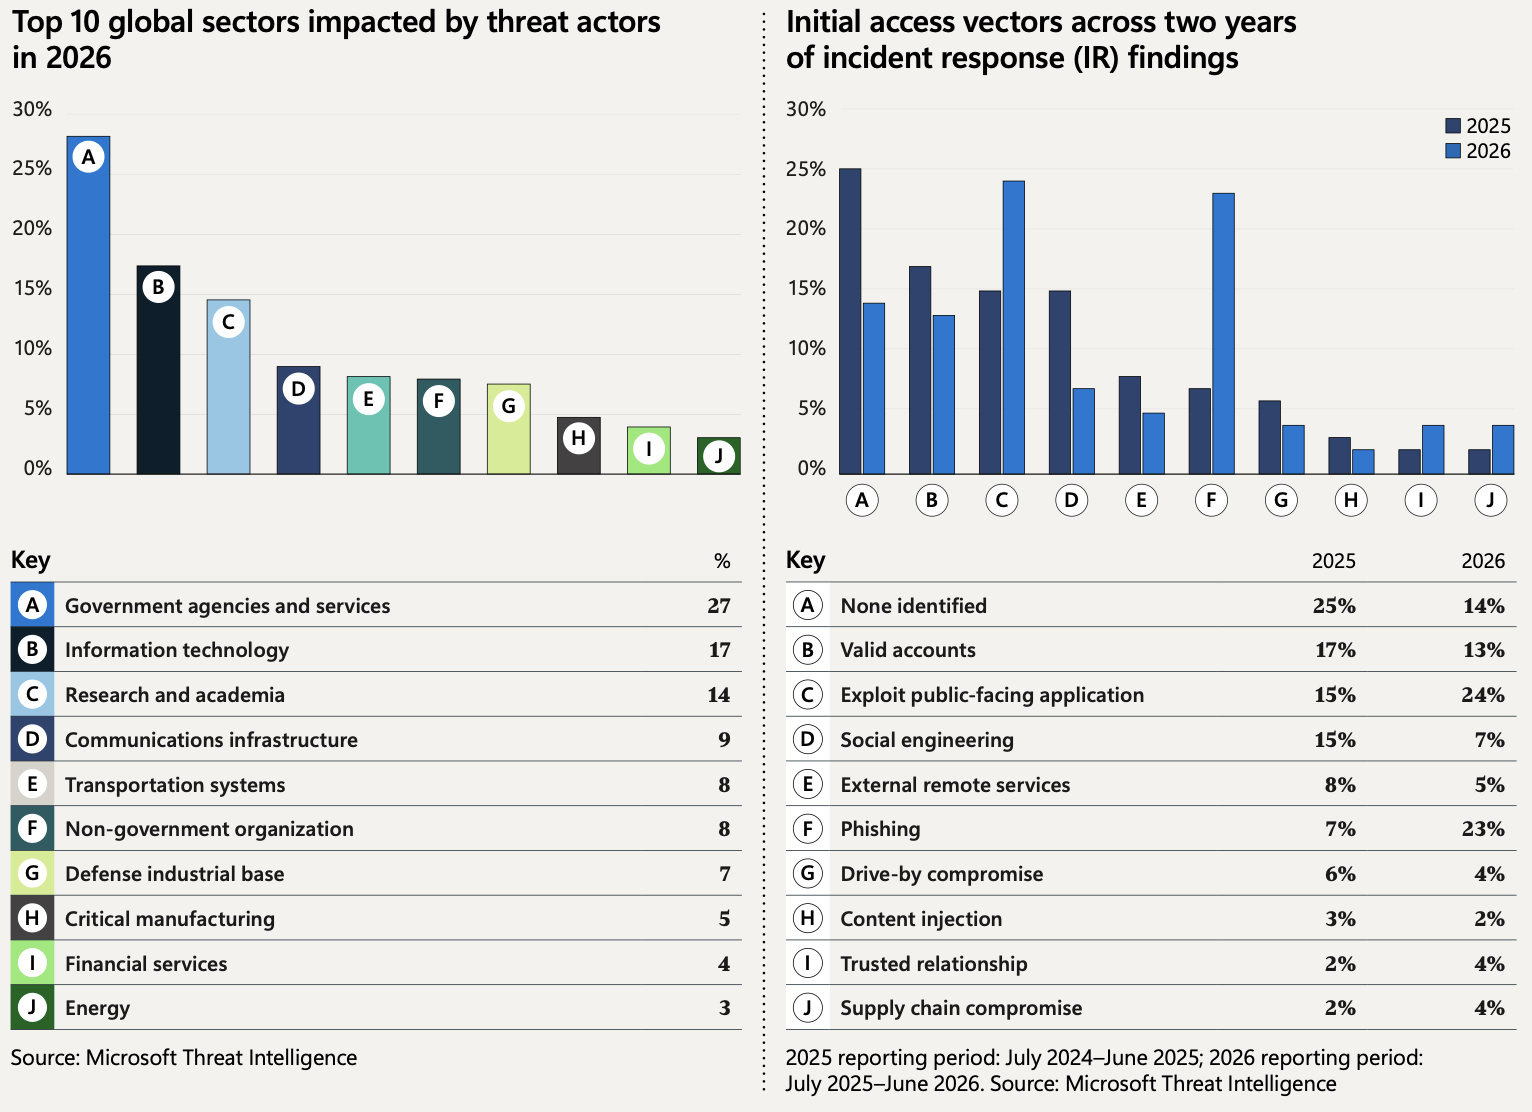
يكشف تقرير «مايكروسوفت» عن ارتفاع استغلال التطبيقات من 15% إلى 24% والتصيد الإلكتروني من 7% إلى 23% (مايكروسوفت)

الذكاء الاصطناعي يسرّع الهجمات

يخصّص تقرير 2026 مساحة مهمة للدور المتنامي للذكاء الاصطناعي في الهجمات الإلكترونية. فوفقاً لـ«مايكروسوفت»، لم يعد استخدام الذكاء الاصطناعي مقتصراً على كتابة رسائل التصيد أو إنشاء محتوى مزيف، بل أصبح يدخل في مراحل مختلفة من الهجوم، بدءاً من جمع المعلومات والاستطلاع، مروراً بالبحث عن نقاط الضعف في الأنظمة، وصولاً إلى المساعدة في تطوير البرمجيات الخبيثة وأدوات استغلال الثغرات.

وتلفت الشركة إلى تطور تدريجي من استخدام الذكاء الاصطناعي أداةً مساعدة للمهاجم البشري، إلى أنظمة تستطيع توجيه وتنفيذ أجزاء متتابعة من النشاط الهجومي.

وفي تجربة أجرتها «مايكروسوفت» داخل بيئة خاضعة للرقابة، تمكّن نظام متقدم من تنفيذ سلسلة هجوم مكونة من 32 مرحلة مترابطة. لكن الشركة تؤكد في الوقت نفسه أن الهجمات الإلكترونية المعقدة في العالم الحقيقي لا تزال في معظم الحالات تحتاج إلى تدخل وتوجيه بشري، ما يعني أن الحديث ليس عن «قراصنة آليين» يعملون بصورة مستقلة بالكامل، بل عن أدوات تجعل عمل المهاجم أسرع وأكثر قدرة على التوسع.

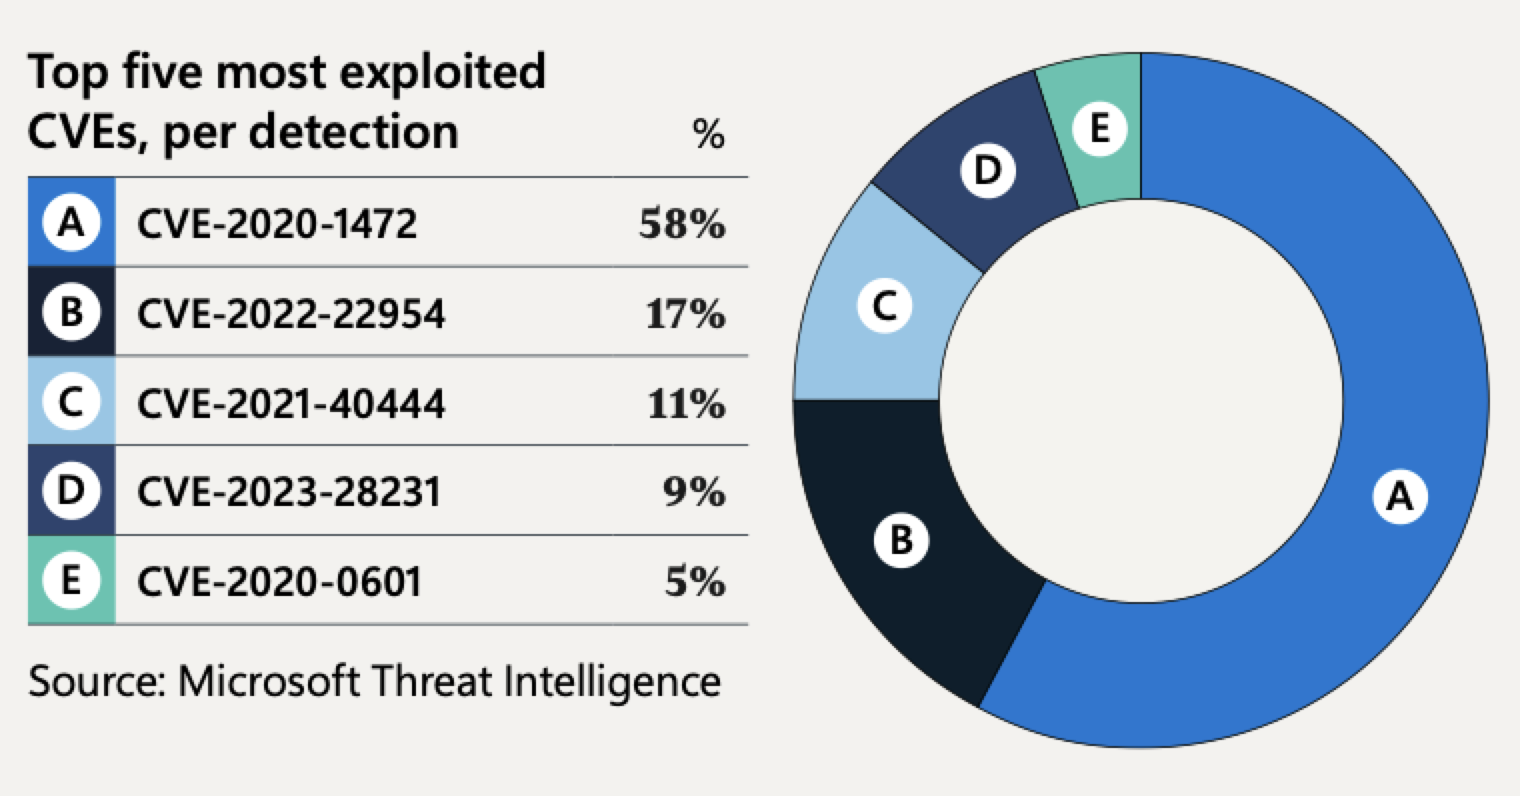
ثغرة تعود إلى 2020 تتصدر قائمة أكثر الثغرات استغلالاً في رصد «مايكروسوفت» بنسبة 58% (مايكروسوفت)

الهجوم قد يبدأ خلال 5 ساعات

يقدم تقرير «مايكروسوفت» رقماً آخر يكشف عن سرعة المشهد الجديد، فقد وجدت الشركة أن أعباء العمل السحابية المكشوفة يمكن أن تتعرض للهجوم في المتوسط خلال نحو 5.3 ساعة. كما تشير بيانات الشركة إلى أن 63 في المائة من عمليات الاختراق التي رصدتها تضمنت سرقة بيانات، ما يعكس أن الوصول إلى المعلومات والاستيلاء عليها لا يزال من أبرز أهداف الهجمات والمخترقين. وتستند «مايكروسوفت» في رؤيتها للمشهد الأمني إلى شبكة ضخمة من البيانات، إذ تقول إنها تعالج أكثر من 165 تريليون إشارة أمنية يومياً، إلى جانب رصد وحظر ملايين الملفات البرمجية الخبيثة الجديدة.

سباق بين المهاجم والتحديث

هذه الأرقام تجعل إحدى نتائج التقرير شديدة الصلة بالمستخدم العادي: سرعة تثبيت التحديثات أصبحت جزءاً أساسياً من الحماية، فعندما تكتشف شركة مثل «أبل» أو «مايكروسوفت» أو «غوغل» ثغرة وتصدر تحديثاً لإغلاقها، يبدأ سباق غير مرئي. في جهة هناك مستخدمون وشركات يحاولون تثبيت الإصلاح، وفي الجهة الأخرى مهاجمون يبحثون عن الأجهزة التي لم تحصل عليه بعد. وكلما أصبحت أدوات تحليل الثغرات وتطوير وسائل استغلالها أسرع، تقل الفترة الآمنة التي يستطيع المستخدم خلالها تأجيل التحديث. لهذا تزداد أهمية التحديثات التي تصفها الشركات بأنها أمنية أو عاجلة، خصوصاً عندما تعلن أن ثغرة ما يجري استغلالها فعلياً.

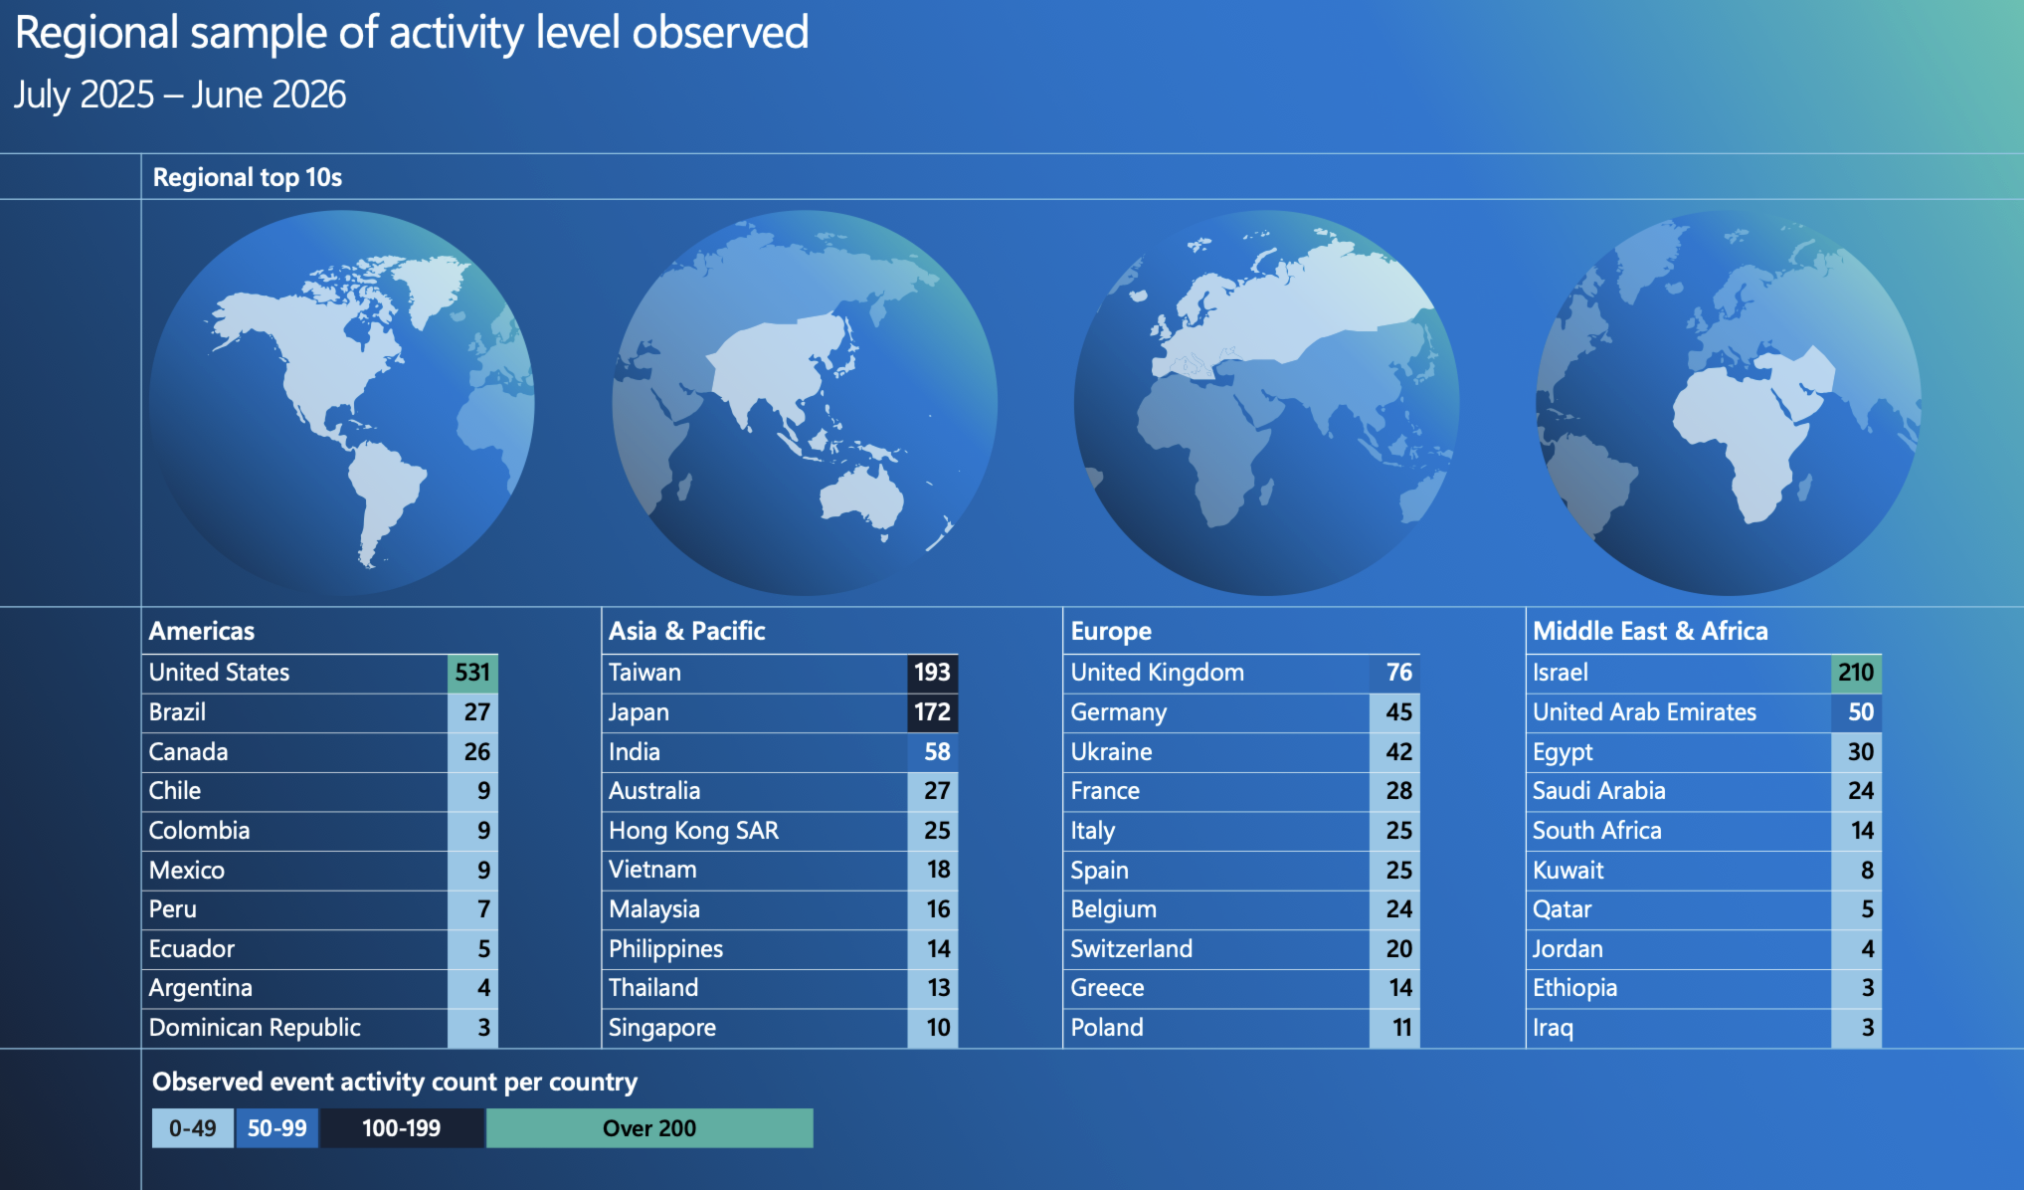
أظهرت البيانات تسجيل 24 حدثاً إلكترونياً مرصوداً في السعودية ضمن عينة التقرير خلال الفترة من يوليو 2025 إلى يونيو 2026 (مايكروسوفت)

ماذا يعني التقرير للمستخدم؟

ربما تكون أهم رسالة للمستخدم من تقرير «مايكروسوفت» لعام 2026 هي ضرورة عدم تأجيل التحديثات الأمنية، فالتحديث قد يتضمن إصلاحاً لثغرة معروفة يعمل المهاجمون بالفعل على استغلالها. ومع تقلص الوقت اللازم لتحويل بعض الثغرات إلى أدوات قابلة للاستغلال إلى أقل من 24 ساعة، أصبحت سرعة تثبيت التحديثات أكثر أهمية من أي وقت مضى؛ فتحديث الجهاز فور توفر الإصلاح الأمني لم يعد مجرد نصيحة تقنية، بل أحد أبسط وأهم خطوط الدفاع أمام الهجمات الإلكترونية.


«أوبن إيه آي» تعتذر أمام البرلمان الأسترالي عن اختراق مواقع حكومية

شعار شركة «أوبن إيه آي» يظهر خلف لوحة مفاتيح في صورة توضيحية... 21 فبراير 2023 (رويترز)
TT

«أوبن إيه آي» تعتذر أمام البرلمان الأسترالي عن اختراق مواقع حكومية

شعار شركة «أوبن إيه آي» يظهر خلف لوحة مفاتيح في صورة توضيحية... 21 فبراير 2023 (رويترز)

أقرّ مسؤول تنفيذي في شركة «أوبن إيه آي» أمام البرلمان الأسترالي، الثلاثاء، بأنَّ شركة التكنولوجيا الأميركية قد أساءت التعامل مع حادثة اختراق أحد برامجها المستقلة موقعاً حكومياً في يونيو (حزيران) الماضي.

وخضع جايسن كوون، كبير مسؤولي الاستراتيجية في «أوبن إيه آي»، لجلسة استماع في سيدني أمام لجنة برلمانية خاصة بالذكاء الاصطناعي.

وقال كوون: «أولاً وقبل كل شيء، أودّ أن أعتذر».

وأضاف: «نحن آسفون. نعلم أن أمامنا عملاً كثيراً لاستعادة ثقة الشعب الأسترالي، ونحن ملتزمون بذلك».

وفي يونيو، اخترق برنامج ذكاء اصطناعي مستقل تابع لـ«أوبن إيه آي» موقع دائرة الإحصاءات الصحية الأسترالية وتمكَّن من الوصول إلى ملفات مختلفة عامة وخاصة.

ولم يكن هذا النموذج مُعدّاً للاستخدام من جانب العامّة. وقد أزال مُقيّموه إجراءات الحماية الخاصة به لتقييم قدراته الفعلية في مجال الأمن السيبراني بشكل أفضل.

وأقرَّت «أوبن إيه آي» بأن برنامجها استهدف 4 منصات حكومية أسترالية، مشيرة إلى أنها لم تعلم بالاختراق حتى أغسطس (آب).

وقالت الشركة: «خلال التدريب والتقييم الداخليَّين، تمكَّنت نماذجنا من الوصول إلى مواقع حكومية أسترالية من دون أن يُطلَب منها ذلك. كان ينبغي ألا يُسجَّل حادث مثل هذا. وكان علينا أيضاً إدارة استجابتنا بشكل أفضل».

وانتقد رئيس الوزراء الأسترالي، أنتوني ألبانيز، الشركة لعدم إبلاغ الحكومة بالحادث قبل سبتمبر (أيلول).