«قرصنة دماغ الإنسان» للتلاعب بالذاكرة

ثغرات في شرائح إلكترونية لمساعدة المرضى قد تسهم في سرقة وتعديل ذكرياتهم وإيجاد سوق سوداء لها

«قرصنة دماغ الإنسان» للتلاعب بالذاكرة
TT

«قرصنة دماغ الإنسان» للتلاعب بالذاكرة

«قرصنة دماغ الإنسان» للتلاعب بالذاكرة

إن كنت تتخوف من الهجمات الإلكترونية على أجهزتك وسرقة بياناتك، فسيكون ذلك أقل ما تخشاه، ذلك أن المجرمين الإلكترونيين يعملون على استغلال الأجهزة العصبية التي تُزرع داخل جسم الإنسان بهدف سرقة الذكريات البشرية والتجسس عليها أو تغييرها والتحكم فيها. وسيكون مفهوم الفيروس مبهما للأطباء في المستقبل القريب، حيث يمكن أن يتحول مفهوم الإصابة من الإصابة بفيروس بيولوجي إلى الإصابة بفيروس رقمي.

- قرصنة الدماغ
هذا النوع من الاختراق الرقمي موجود حاليا عند التغلغل في أجهزة تحفيز عميق للدماغ. وترسل هذه الأجهزة التي تُعرف باسم «الغرسات المولدة للنبض» أو «المحفزات العصبية» نبضات كهربائية إلى أهداف محددة في الدماغ لعلاج اضطرابات مثل مرض «باركنسون»، والرعاش مجهول السبب، والاكتئاب الشديد، والوسواس القهري. ويأتي أحدث جيل من هذه الغرسات مزودا ببرمجية إدارة لاستخدام كل من الأطباء والمرضى يمكن تركيبها على الهواتف الذكية والأجهزة اللوحية، ويعتمد الاتصال بينهما على تقنية «بلوتوث» القياسية.
وبينما يبحث العلماء في كيفية إنشاء الذكريات في الدماغ وطرق استهدافها واستعادتها وتحسينها باستخدام أجهزة قابلة للزرع (غرسات)، تبقى الثغرات موجودة في البرمجيات والأجهزة المتصلة، وينبغي معالجتها بُغية الاستعداد للتهديدات القادمة، وفقا لتقرير حديث أجراه باحثون من شركة «كاسبرسكي لاب» المتخصصة في الأمن الرقمي ومجموعة جراحة الأعصاب الوظيفية بجامعة أكسفورد. وجمع الباحثون بين التحليلات العملية والنظرية لاستكشاف الثغرات الراهنة في الغرسات المستخدمة للتحفيز العميق للدماغ.
ووجد الباحثون سيناريوهات المخاطر القائمة والمحتملة التي يمكن للمهاجمين استغلالها، والتي تشمل إمكانية تسمح بنقل البيانات غير الآمن أو غير المشفر بين الغرسة والبرمجية المشغلة لها وأي شبكة مرتبطة، وذلك بالتلاعب الخبيث بغرسة أو حتى مجموعة كاملة من الغرسات المزروعة في عدد من المرضى، والمرتبطة بالبنية التحتية نفسها. وقد يؤدي التلاعب إلى تغيير في الإعدادات يسبب الألم أو الشلل أو سرقة البيانات الشخصية الخاصة والسرية للمرضى.
كما يمكن أن تشكل قيود التصميم التي تعطي الأولوية لسلامة المريض على حساب الأمن، مجالا للاختراق، حيث يجب أن يكون الأطباء قادرين على التحكم في الغرسة الطبية في حالات الطوارئ، وذلك يشمل الحالات التي يُنقل فيها المريض إلى المستشفى بعيدا عن منزله، مما يمنع استخدام أي كلمة مرور غير معروفة على نطاق واسع بين الأطباء. وعلاوة على ذلك، فإن هذا يعني أن الغرسات يجب أن تكون مزودة بمدخل برمجي خلفي للحالات الطارئة. كما تؤثر السلوكيات غير الآمنة التي يمارسها أفراد الطاقم الطبي على الأمن الرقمي لهذه الغرسات، إذ تم العثور على مبرمجين لديهم برامج أساسية لهذا النوع من للمرضى تعمل بكلمات مرور قياسية أو سهلة الاختراق.

- غرسات تعزيز الذاكرة
ويتوقع العلماء أن يصبحوا قادرين في غضون خمس سنوات على تسجيل إشارات الدماغ الإلكترونية التي تبني الذكريات، ومن ثم تعزيزها أو حتى إعادة كتابتها، قبل إعادتها إلى الدماغ. وبعد عقد من الآن، يمكن أن تظهر في السوق أولى الغرسات التجارية التي تعزز الذاكرة، وقد تتطور التقنية خلال 20 عاما بما يكفي للسماح بالتحكم في الذكريات تحكما كبيرا.
ويمكن أن تؤدي تلك التطورات إلى نشوء تهديدات جديدة تتضمّن التلاعب بمجموعات من الأفراد من خلال زرع ذكريات معنية تتعلق بأحداث سياسية ونزاعات ما أو مسحها، في حين يمكن أن تستهدف التهديدات الإلكترونية المعاد توجيهها نحو أغراض أخرى فرصا جديدة للتجسس الإلكتروني أو سرقة الذكريات أو حذفها، أو حتى «خطفها» في سبيل الحصول على فدية مالية. وقد لا يكون الحل مجرد تحديث برمجي لاسلكي للشريحة أو الجهاز الصغير داخل جسم الإنسان، بل بتدخل جراحي قد يكون خطرا على صحة المريض.

- هجمات حساسة
وعلى صعيد ذي صلة، اكتشف باحثون في «كاسبرسكي لاب» ظهور شفرات اختراق مماثلة لتلك التي ظهرت قبل شهر مضى وجهت لاستهداف نقاط سياسية ساخنة وكيانات حكومية وعسكرية حساسة.
وقال الباحثون الذين يراقبون مختلف المجموعات التابعة لمركز التهديد الناطق بالروسية المسمى «تورلا» Turla أن أحدث نسخة من برمجية «كوبيلوواك» KopiLuwak الخبيثة يتم إيصالها للضحايا باستخدام شفرة مماثلة تقريبا لتلك المستخدمة قبل شهر فقط من قبل القراصنة المنفذين لعملية «زيبروسي»Zebrocy ( مجموعة فرعية من «سوفاسي» (Sofacy)، وهو مركز تهديد آخر ناطق بالروسية وقائم منذ مدة طويلة.
ووجد الباحثون تداخلا في استهداف الأهداف بين هاتين الجهتين الخطرتين اللتين تركزان في عملهما على مثل هذا الاستهداف.
وتمت ملاحظة أحدث النسخ من «كوبيلوواك» في منتصف عام 2018. عندما لاحظ الباحثون وجود أهداف جديدة في سوريا وأفغانستان، حيث استخدمت «تورلا» ناقل توصيل جديد للتصيد الموجه باستخدام ملفات اختصار بامتداد LNK خاصة بنظام التشغيل «ويندوز». وأظهر التحليل أن ملف LNK يحتوي على نص برمجي لفك شفرة «كوبيلوواك» وإطلاقها في الكومبيوتر المستهدف. وكانت منطقة الشرق الأوسط وشمال أفريقيا من بين المناطق التي استهدفتها مجموعات «تورلا» الفرعية التخريبية في 2018، فضلا عن أجزاء من أوروبا الغربية والشرقية ووسط وجنوب آسيا والأميركيتين. كما وجد الباحثون بعض التداخل في الاستهداف بين جهتي التهديد، إذ ركزتا على أهداف سياسية حساسة، تشمل هيئات حكومية للأبحاث والأمن، وبعثات دبلوماسية وجهات للشؤون العسكرية، لا سيما في آسيا الوسطى.

- إجراءات المكافحة
وتوصي الشركة المنظمات والشركات والمؤسسات باتخاذ الإجراءات التالية لتقليص خطر الوقوع ضحية لعمليات الهجوم الموجهة المتقدمة: أولا استخدام حل أمني متقدم مع تقنيات مضادة للهجمات والاستفادة من معلومات التهديدات مثل Threat Management and Defense)) وهي حلول قادرة على اكتشاف الهجمات الموجهة المتقدمة واصطيادها عبر تحليل الشذوذ الشبكي وإعطاء فرق الأمن الإلكتروني رؤية كاملة في الشبكة وأتمتة الاستجابة للتهديدات. الإجراء الثاني هو إتاحة وصول موظفي الأمن إلى أحدث المعلومات المتعلقة بالتهديدات، والتي من شأنها تسليحهم بأدوات مفيدة تساعدهم في الأبحاث حول الهجمات الموجهة والوقاية منها، مثل المؤشرات على حدوث اختراقات وقواعد YARA وتقارير التهديدات المتقدمة.
أما الإجراء الثالث، فهو التأكد من أن عمليات إدارة تصحيح النظم البرمجية لدى المؤسسة على ما يرام والتحقق مرة أخرى من جميع إعدادات النظام واتباع أفضل الممارسات. وأخيرا إذا حددت مؤشرات مبكرة على هجوم موجه، فيمكن وضع خدمات الحماية المدارة في الاعتبار، والتي تسمح بالكشف عن التهديدات المتقدمة بشكل استباقي وترتيب الاستجابة للحوادث في الوقت المناسب.
مقالات ذات صلة

بحث جديد: حذف محادثاتك مع الذكاء الاصطناعي لا يزيل آثارها دائماً من الهاتف

تكنولوجيا تكشف الدراسة أن حذف محادثة مع مساعد ذكاء اصطناعي لا يعني بالضرورة إزالة جميع آثارها من ذاكرة الهاتف (أدوبي)

بحث جديد: حذف محادثاتك مع الذكاء الاصطناعي لا يزيل آثارها دائماً من الهاتف

تكشف دراسة أن بعض محادثات الذكاء الاصطناعي المحذوفة قد تترك بيانات في ذاكرة هواتف «أندرويد» يمكن استعادتها بأدوات جنائية.

نسيم رمضان (لندن)
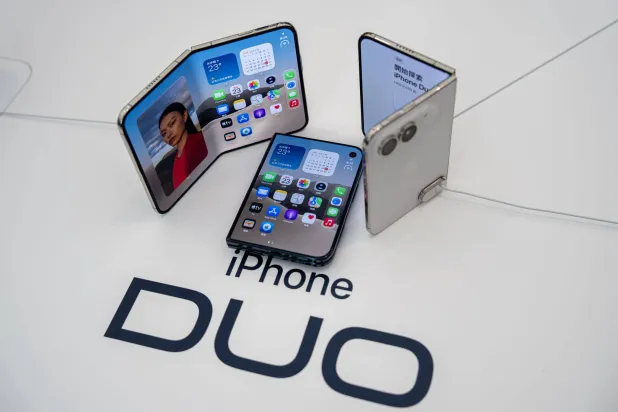
تكنولوجيا يحصل «iPhone Duo» على دعم «Apple Pencil USB-C» وميزة «Edge Light» لتحسين مكالمات الفيديو (د.ب.أ)

ماذا يحمل تحديث «iOS 27.2» من مزايا جديدة لهواتف «آيفون»؟

يضيف «iOS 27.2» قدرات أوسع لـ«سيري» و«فايس تايم»، ومزايا جديدة لـ«iPhone Duo» إلى جانب تحسينات أمنية وتحديثات للتطبيقات.

نسيم رمضان (لندن)
تكنولوجيا يبدأ الحد الأدنى للأهلية من 500 مشترك ضمن برنامج شركاء «يوتيوب» (الشركة)

«يوتيوب» تتيح لصناع المحتوى في السعودية تحقيق عمولات من مشتريات المشاهدين

البرنامج ينطلق بالشراكة مع «أمازون» ويتيح ربط المنتجات بالفيديوهات و«شورتس» والبث المباشر.

نسيم رمضان (لندن)
الاقتصاد لوحة تعريفية لشركة «المعمر لأنظمة المعلومات» في مدينة الرياض (موقع الشركة الإلكتروني)

«المعمر» توقع عقداً مع «سدايا» بقيمة 35.96 مليون دولار

وقّعت شركة المعمر لأنظمة المعلومات «إم آي إس» عقداً إطارياً مع الهيئة السعودية للبيانات والذكاء الاصطناعي (سدايا)، بقيمة 134.84 مليون ريال.

«الشرق الأوسط» (الرياض)
خاص قد ينحرف وكيل الذكاء الاصطناعي بسبب طبيعة النموذج الاحتمالية أو نتيجة تلاعب خارجي بالمدخلات التي يعتمد عليها (شاترستوك)

خاص «كاسبرسكي»: يجب معاملة وكلاء الذكاء الاصطناعي كـ«متعاقدين خارجيين» وبقدرات محدودة

تحذر «كاسبرسكي» من مخاطر منح وكلاء الذكاء الاصطناعي وصولاً واسعاً للأنظمة داعية إلى العزل والمراقبة وإبقاء الإنسان داخل القرار.

نسيم رمضان (بالي (إندونيسيا))

دراسة جديدة: «الدخيل الجديد»...الذكاء الاصطناعي يُهدد المؤسسات بخسائر سنوية عالية وتسريب بيانات حساسة

تحذيرات من تحول الذكاء الاصطناعي والنظم المستقلة إلى ثغرات داخلية
TT

دراسة جديدة: «الدخيل الجديد»...الذكاء الاصطناعي يُهدد المؤسسات بخسائر سنوية عالية وتسريب بيانات حساسة

تحذيرات من تحول الذكاء الاصطناعي والنظم المستقلة إلى ثغرات داخلية

لم تعد التهديدات السيبرانية التي تواجه المؤسسات تقتصر على الهجمات الخارجية، بل باتت المخاطر الناشئة من داخل بيئات العمل تشكل تحدياً متزايداً لأمن المعلومات واستمرارية الأعمال.

حادثة احتيال خطيرة في بنك إيطالي

وفي حادثة تعكس الخطورة الفائقة لهذا التحول، كشفت السلطات القضائية في ميلانو قبل شهر عن تعرض أحد البنوك الإيطالية البارزة لاحتيال سيبراني ضخم أسفر عن خسارة 108 ملايين دولار. واعتمد المهاجمون في الاختراق على أدوات الذكاء الاصطناعي لاختراق قنوات التراسل الرقمية وإجراء مكالمات هاتفية بصوت مزيف وتقديم أنفسهم على أنهم موظفون تنفيذيون معروفون في البنك وفي شركة المحاماة التي يعمل البنك معها، متسببين بتنفيذ تحويلات مالية ضخمة وصلت إلى 93 مليون يورو تحت غطاء من الموثوقية الزائفة.

وتُظهر هذه الحادثة أن التهديدات المدعومة بالذكاء الاصطناعي لم تعد تقتصر على التصيّد البسيط، بل امتدت لتشمل استغلال الصلاحيات الموثوقة ومحاكاة الأنماط السلوكية للمسؤولين داخل البيئات المغلقة. ومع التطور السريع لهذه الأدوات، أصبحت المؤسسات تُواجه تحدياً غير مسبوق يتعلق بكيفية التمييز بين المعاملات الرسمية وتلك المدارة عبر أدوات ووكلاء ذكاء اصطناعي خبيثة.

دراسة عن «الدخيل الجديد»

وفي هذا السياق، كشفت شركة «تريليكس» Trellix المتخصصة بمجال الأمن السيبراني وحلول الحماية المدعومة بالذكاء الاصطناعي عن تقرير بعنوان «عقل رئيس أمن المعلومات: الدخيل الجديد» Mind of the CISO: The New Insider يسلط الضوء على تأثير الذكاء الاصطناعي والنظم المستقلة في تشكيل المخاطر الداخلية والتبعات الناجمة عن إساءة استخدام صلاحيات الوصول الموثوقة ومدى انعكاس ذلك على دور رؤساء أمن المعلومات.

منهجية الدراسة

كلفت الشركة وكالة أبحاث مستقلة بإجراء استطلاع شمل 600 من رؤساء أمن المعلومات أو كبار المسؤولين الأمنيين عبر الشرق الأوسط والأميركيتين وأوروبا ومنطقة آسيا والمحيط الهادئ، خلال شهري أغسطس (آب) وسبتمبر (أيلول) 2026. وشملت عينة الشرق الأوسط 40 مشاركاً من المملكة العربية السعودية و40 مشاركاً من دولة الإمارات العربية المتحدة. واستند احتساب متوسط التكاليف إلى إجابات المشاركين الذين تعرضت مؤسساتهم لحوادث أمنية داخلية خلال الاثني عشر شهراً السابقة وقدموا بيانات حول التكاليف المرتبطة بها.

أما النتائج المشار إليها على مستوى الشرق الأوسط، فتجمع بيانات المشاركين من السعودية والإمارات.

تكاليف الحوادث الأمنية: خسائر مالية وتأثيرات تشغيلية وعلى السمعة

وأظهرت نتائج الدراسة أن متوسط تكلفة الحوادث الأمنية المرتبطة بالتهديدات الداخلية في المؤسسات في المملكة العربية السعودية بلغ 1.95 مليون دولار أميركي خلال الاثني عشر شهراً الماضية. ورغم ضخامة هذا المبلغ، لكنه يمثل جانباً واحداً فقط من الأضرار؛ إذ أظهرت الدراسة أن 63 في المائة من المؤسسات التي شهدت حوادث داخلية تعرضت لفقدان أو تسريب بيانات حساسة، في حين عانت 43 في المائة منها من تعطل العمليات التشغيلية، وأفادت 45 في المائة بتضرر سمعتها وفقدان ثقة العملاء. وتؤكد هذه الأرقام أن الحادثة الأمنية الواحدة كفيلة بتهديد البيانات وتعطيل الخدمات وإلحاق الضرر بالعلاقات التجارية الرئيسية للمؤسسة.

مسببات التهديدات: من الإهمال البشري إلى «سرعة الآلة»

وتتنوع المسببات وراء هذه الأضرار، إذ شكلت الأخطاء غير المقصودة أو الإهمال من قبل الموظفين والمستخدمين الموثوقين نسبة 47 في المائة من الحوادث الداخلية، بينما تسببت الهجمات المتعمدة من العنصر البشري في 31 في المائة منها. واللافت للأمر أن العمليات التي تنفذها نظم الذكاء الاصطناعي والنظم المستقلة باتت تتسبب وحدها بـ20 في المائة (حادثة من بين كل خمس حوادث) من الإخفاقات الأمنية الداخلية. ومع توسع الاعتماد على هذه النظم وتصرفها بنطاق صلاحيات موثوقة وبسرعة فائقة (سرعة الآلة)، فإن الأخطاء أو الاستخدام الخاطئ قد ينتشر قبل أن تتمكن فرق الأمن من التدخل. وتُحذّر الشركة من أن غياب الحوكمة الصارمة وآليات الاستجابة السريعة سيفاقم الخسائر المالية للمؤسسات مستقبلاً.

ويؤكد رئيس أمن المعلومات في الشركة أنه مع عمل وكلاء الذكاء الاصطناعي داخل البيئات الموثوقة للمؤسسات وبسرعات فائقة، فستكون المؤسسات الأكثر قدرة على الصمود هي تلك التي تُخضع هذه النظم للحوكمة باعتبارها هويات تتمتع بصلاحيات وصول عالية المستوى، بالتوازي مع تطوير مراكز عمليات أمنية ذاتية القيادة Agentic SOC مدعومة بوكلاء الذكاء الاصطناعي، قادرة على الاستجابة للتهديدات بالسرعة نفسها التي تتطور بها، بدلاً من الاعتماد على إجراءات العمل البشرية التقليدية.

ضغوط على رؤساء أمن المعلومات وفجوة في إدراك مجالس الإدارة

ويضيف الدور المتنامي للنظم المستقلة عبئاً جديداً على كاهل رؤساء أمن المعلومات إلى جانب المخاطر البشرية التقليدية. ففي المملكة العربية السعودية، أجمع 100في المائة من رؤساء أمن المعلومات الذين شملهم الاستطلاع على أن مسؤوليتهم تجاه إدارة المخاطر الداخلية قد ارتفعت خلال العام الماضي، بينما أعرب 70في المائة منهم عن قلقهم من التبعات والمسؤولية الشخصية في حال وقوع حادث أمني داخلي. وفي المقابل، أشار 80 في المائة منهم إلى أن الإدارات العليا وأعضاء مجالس الإدارة يفتقرون إلى الفهم الواضح لطبيعة المخاطر الداخلية وآثارها المحتملة، مما يضع رؤساء أمن المعلومات تحت ضغط لتفسير نطاق واسع من الأنشطة الموثوقة وبيان تبعاتها التجارية لإدارات قد لا تستوعب المشهد بكامله بعد.

مسار المواجهة الذكية

ومن جانب آخر، تُبرز النتائج الفرص المتاحة أمام رؤساء أمن المعلومات لتعزيز منظومتهم الأمنية، إذ أقر 80 في المائة من مسؤولي الأمن السيبراني في المملكة بعدم وجود رؤية واضحة لكيفية استخدام الموظفين لأدوات الذكاء الاصطناعي، كما أفاد 80 في المائة بأن مؤسساتهم غير مستعدة تماماً لإدارة المخاطر المرتبطة بهذه الأدوات والنظم المستقلة. ومن شأن تحسين مستوى الرؤية الشاملة وتحديد ملكية «الهويات غير البشرية» أن يمنح القادة الأمنيين ركيزة أوضح لتحديد المخاطر واتخاذ القرارات في الوقت المناسب.

ولكن الرؤية الشاملة لا تكتمل قيمتها إلا إذا اقترنت بالاستجابة السريعة، حيث تستغرق المؤسسات في المملكة ما متوسطه 5.1 ساعة لاكتشاف الحادث الداخلي، و8.4 ساعة أخرى للاستجابة له، أي ما يعادل 13.5 ساعة إجمالاً. وتؤكد هذه الفجوة الزمنية الحاجة الماسة للتحقيق في الأنشطة المشبوهة ضمن سياقها الصحيح واحتوائها بسرعة، لا سيما عندما تتصرف النظم المستقلة بسرعات فائقة.

وأكدت الشركة أنها تلمس اهتماماً متزايداً بفهم آلية عمل نظم الذكاء الاصطناعي الموثوقة وكيفية التعامل مع التهديدات قبل تحولها إلى خسائر تؤثر على الأعمال. وتحتاج فرق الأمن السيبراني اليوم إلى الاستفادة من بياناتها الأمنية والاستجابة بسرعة أكبر. وبالنسبة لرؤساء أمن المعلومات، يتطلب ذلك القدرة على تتبع أنشطة المستخدمين ووكلاء الذكاء الاصطناعي وتحليلها ضمن سياقها الصحيح واحتواء أي نشاط ضار قبل اتساع نطاق تأثيره.

ويمكن الرد على تنامي الهجمات المدعومة بالذكاء الاصطناعي باستخدام الذكاء الاصطناعي، وذلك من خلال حل Trellix Wise for Private Cloud الذي يُعدّ محركاً أساسياً مدعوماً بالذكاء الاصطناعي لمراكز العمليات الأمنية الذاتية يتم نشره داخل البيئة الخاصة بالشركات. وصُمم هذا الحل لتقليص الفجوة بين اكتشاف التهديدات والاستجابة لها عبر تحقيقات أسرع، مع إبقاء البيانات الأمنية تحت السيطرة الكاملة للمؤسسة.


بحث جديد: حذف محادثاتك مع الذكاء الاصطناعي لا يزيل آثارها دائماً من الهاتف

تكشف الدراسة أن حذف محادثة مع مساعد ذكاء اصطناعي لا يعني بالضرورة إزالة جميع آثارها من ذاكرة الهاتف (أدوبي)
TT

بحث جديد: حذف محادثاتك مع الذكاء الاصطناعي لا يزيل آثارها دائماً من الهاتف

تكشف الدراسة أن حذف محادثة مع مساعد ذكاء اصطناعي لا يعني بالضرورة إزالة جميع آثارها من ذاكرة الهاتف (أدوبي)

طوّر باحثون في معهد جورجيا للتكنولوجيا أداة جنائية رقمية قادرة على استعادة أجزاء من محادثات محذوفة من مساعدين يعملون محلياً على هواتف «أندرويد»، ثم إعادة استخدام المعلومات المسترجعة لبناء جلسة تفاعلية جديدة. ويعد الخبراء أن حذف محادثة مع مساعد يعمل بالذكاء الاصطناعي على الهاتف قد لا يؤدي إلى إزالة جميع آثارها من الجهاز.

الأداة التي تحمل اسم (أوريسا) «ORISA» تستهدف المساعدين الذين يشغّلون نماذج لغوية كبيرة مباشرة على الهاتف، بدلاً من الاعتماد بالكامل على خدمات سحابية خارجية. وفي هذه الحالات، يمكن أن تبقى أجزاء من المحادثة في الذاكرة العاملة للجهاز لبعض الوقت حتى بعد حذفها من واجهة التطبيق.

استعادة ما تبقى في الذاكرة

تعتمد «ORISA» على تقنيات تحليل الذاكرة للبحث عن أجزاء من البيانات التي لم تُمحَ فعلياً بعد انتهاء الجلسة أو حذفها. ويشير الباحثون إلى أن حذف المحادثة لا يضمن بالضرورة إزالة كل نسخة مؤقتة من محتواها فوراً، خصوصاً إذا كانت بعض البيانات لا تزال موجودة في ذاكرة التشغيل.

وفي أحد الاختبارات، أنشأ الفريق مساعداً افتراضياً باسم «Project Note Keeper» باستخدام تطبيق «ChatterUI» على «أندرويد»، ثم زوّده بمائة معلومة وهمية عن مشروع قبل حذف المحادثة.

وعندما حاول الباحثون لاحقاً استعادة الجلسة باستخدام «ORISA»، تمكنت النسخة المعاد بناؤها من استرجاع 26 معلومة من تلك البيانات. وفي المقابل، كانت الجلسة الأصلية قبل حذفها قادرة على الوصول إلى 14 معلومة فقط، لأن بقية المعلومات خرجت من نطاق الذاكرة النشطة للنموذج. وتوضح هذه النتيجة أن بعض المعلومات قد تظل موجودة في ذاكرة الجهاز حتى بعد أن يتوقف النموذج نفسه عن استخدامها بصورة نشطة في أثناء المحادثة.

أظهرت الاختبارات أن بعض المعلومات قد تبقى في ذاكرة الجهاز حتى بعد أن يتوقف النموذج نفسه عن استخدامها (أدوبي)

اختبارات عبر تطبيقات ونماذج مختلفة

اختبر الباحثون الأداة على عشرة تطبيقات تعمل بنظام «أندرويد» وثلاثة نماذج للذكاء الاصطناعي، ضمن 60 إعداداً اختبارياً مختلفاً. وفي هذه الاختبارات، تمكنت الأداة من استعادة معلومات من المحادثات عندما ظلت أجزاء منها موجودة في ذاكرة الهاتف. ولا تعني النتائج أن كل محادثة محذوفة يمكن استعادتها بالكامل. فالباحثون يشيرون إلى أن عملية الاسترجاع تصبح أكثر صعوبة كلما استمر استخدام الهاتف، لأن الأنشطة الجديدة قد تكتب فوق البيانات القديمة الموجودة في الذاكرة. كما تركز الدراسة على مساعدين محليين يعملون على أجهزة «أندرويد»، ولا تقدم دليلاً على أن المحادثات المحذوفة من خدمات الذكاء الاصطناعي السحابية يمكن استعادتها بالطريقة نفسها.

قيمة للتحقيقات الرقمية

يرى الباحثون أن الأداة يمكن أن تمنح المحققين الرقميين وسيلة إضافية لمعرفة نوع المعلومات التي شاركها مستخدم مع مساعد ذكاء اصطناعي، وكذلك طبيعة المساعدة أو الإجابات التي تلقاها منه.

وقال كين شو، الباحث الرئيسي في الدراسة، إن هذه التقنية يمكن أن تساعد في تحديد المعلومات التي قدمها المستخدم إلى المساعد وما تلقاه في المقابل، حتى في الحالات التي لم تعد فيها المحادثة ظاهرة داخل التطبيق. غير أن القدرة نفسها تثير تساؤلات تتعلق بالخصوصية، خصوصاً مع تزايد استخدام نماذج الذكاء الاصطناعي التي تعمل مباشرة على الهواتف بهدف إبقاء البيانات بعيداً عن الخوادم السحابية.

حدود الأداة

لا تعمل «ORISA» كأداة استرجاع عادية متاحة للمستخدمين، بل كأداة جنائية تتطلب الوصول إلى بيانات ذاكرة الجهاز وتخزينه. كما يعتمد نجاحها على ما إذا كانت البيانات المطلوبة لا تزال موجودة ولم يتم استبدال بيانات جديدة بها.

وقد أُنجز البحث داخل مختبر الابتكار في الأدلة الجنائية السيبرانية في معهد جورجيا للتكنولوجيا، بمشاركة باحثين من مجالي الأمن السيبراني والهندسة الكهربائية والحاسوبية.


ماذا يحمل تحديث «iOS 27.2» من مزايا جديدة لهواتف «آيفون»؟

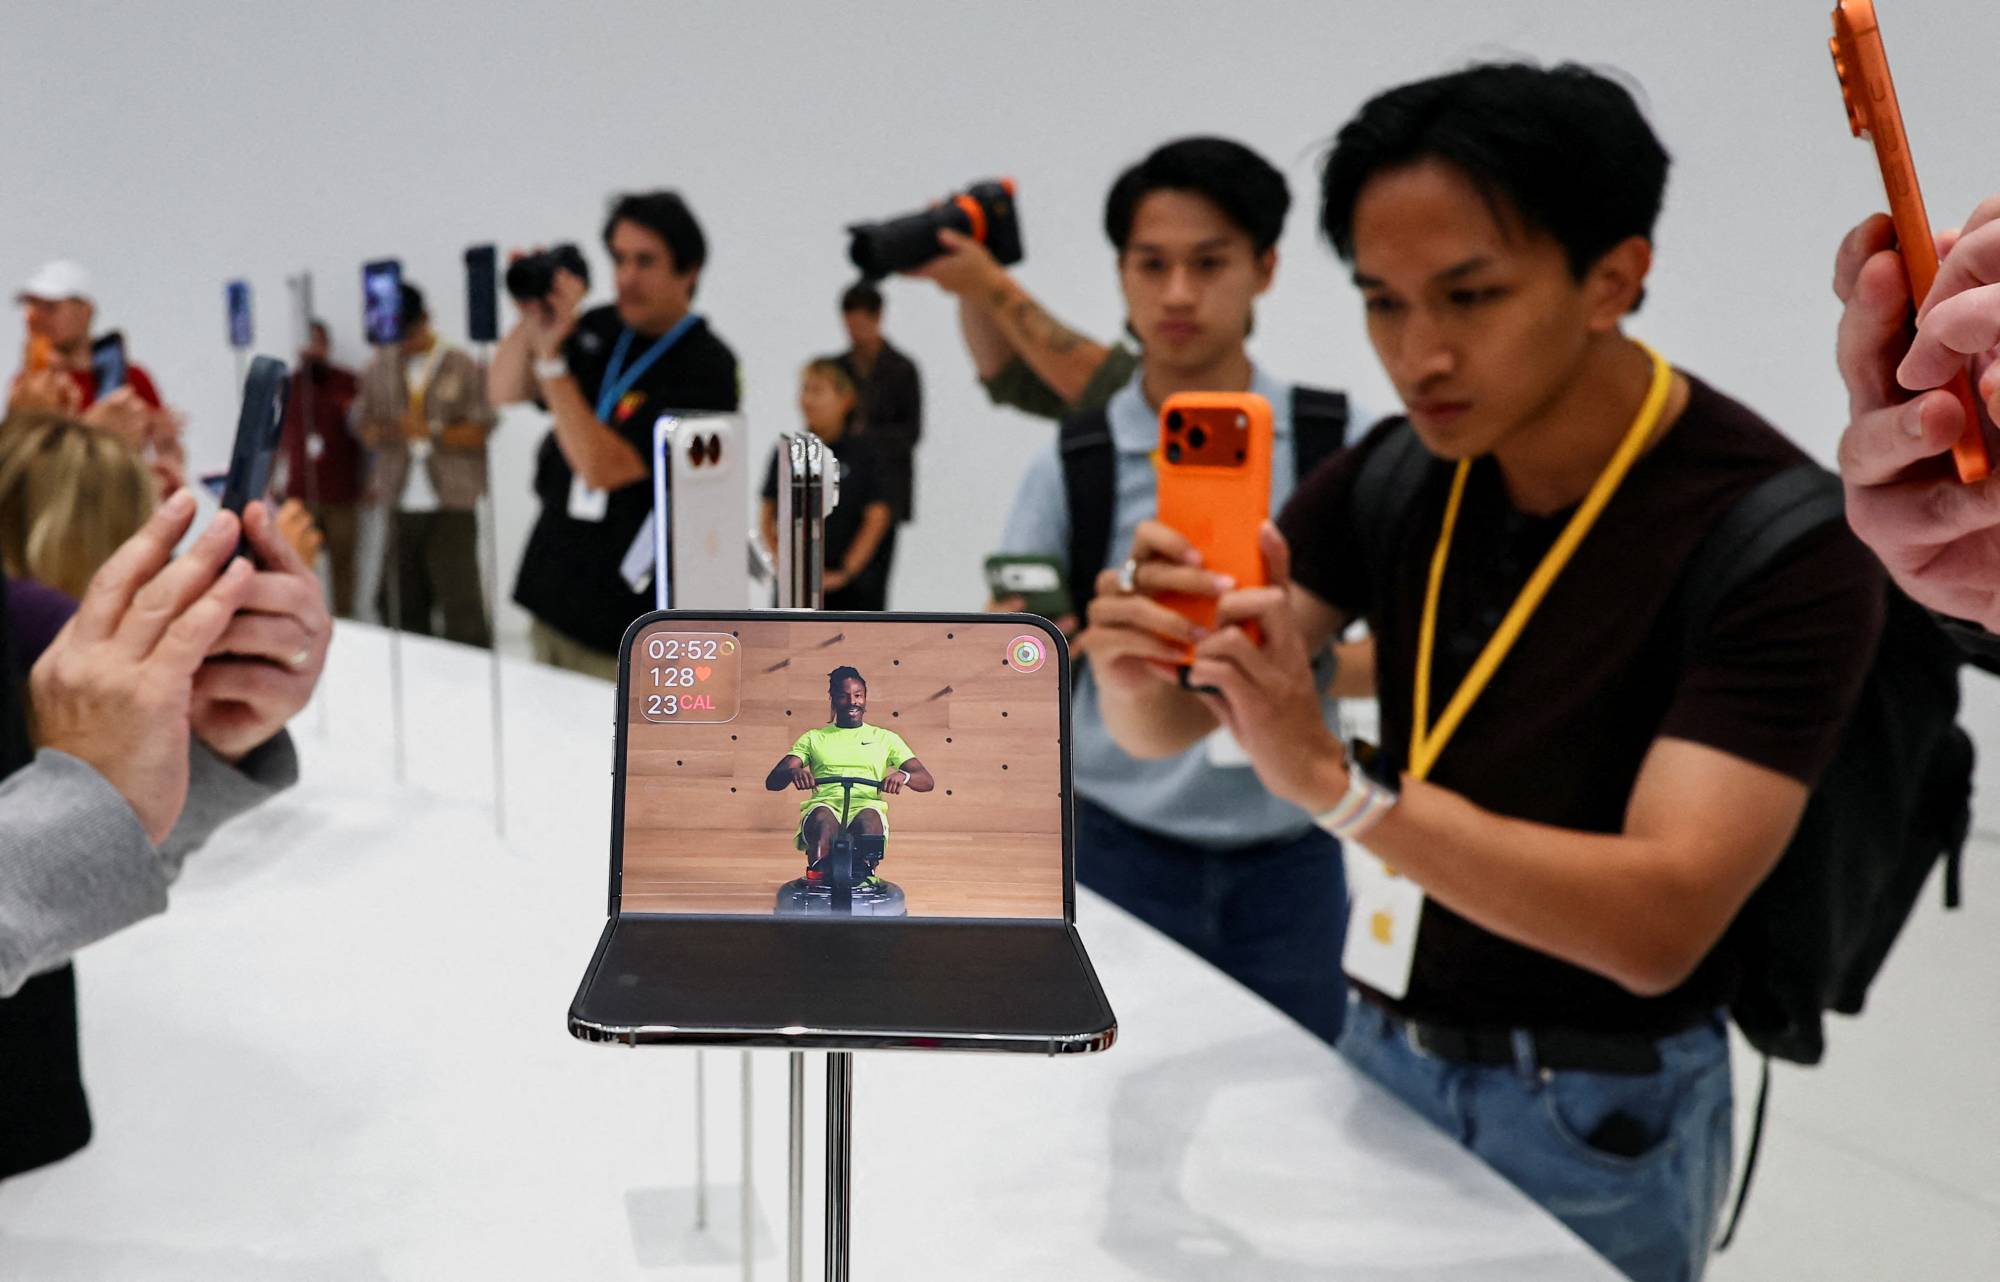
يحصل «iPhone Duo» على دعم «Apple Pencil USB-C» وميزة «Edge Light» لتحسين مكالمات الفيديو (د.ب.أ)
TT

ماذا يحمل تحديث «iOS 27.2» من مزايا جديدة لهواتف «آيفون»؟

يحصل «iPhone Duo» على دعم «Apple Pencil USB-C» وميزة «Edge Light» لتحسين مكالمات الفيديو (د.ب.أ)

أطلقت «أبل» تحديث «iOS 27.2» لهواتف «آيفون»، مضيفة مجموعة من التحسينات التي تركز على «سيري» و«فايس تايم» و«شورت كتس»، إلى جانب مزايا خاصة بهاتف «iPhone Duo» القابل للطي. ووفق «أبل»، صدَر التحديث في 26 أكتوبر (تشرين الأول) 2026، ويتضمن كذلك إصلاحات أمنية لعدد من مكونات النظام.

«سيري» تعتمد أكثر على السياق الشخصي

يوسّع التحديث قدرة «Siri AI» على الاستفادة من المعلومات المرتبطة بالمستخدم. ووفق تفاصيل التحديث، أصبحت المساعدة قادرة على الرجوع إلى محادثات سابقة أجراها المستخدم معها، إضافة إلى الاستفادة من مصادر أخرى تشمل الصور المرفَقة في «ماسجيز»، والمشاركين في أحداث «كالندر»، والرسائل الصوتية، مع تحسين النتائج المستندة إلى سِجل «سفاري» وقائمة القراءة.

كما أضافت «أبل» إعداداً جديداً باسم «Excluded Apps» يسمح للمستخدم بتحديد التطبيقات التي لا يمكن لـ«سيري» وميزة البحث والاقتراحات الوصول إليها، بدلاً من التعامل مع كل تطبيق بصورة منفصلة.

ويتيح التحديث أيضاً تحديد جزء بعينه من إجابة «سيري» ونسخه، بدلاً من نسخ الرد بالكامل. وتوسعت «Siri AI» كذلك إلى لغات إضافية تشمل الفرنسية واليابانية والكورية والبرتغالية والإسبانية، بعد أن بدأ طرحها بالإنجليزية.

وتشير «أبل» إلى أن بعض الميزات قد تختلف وفقاً للغة أو المنطقة.

يتضمن «iOS 27.2» إصلاحات أمنية لعدد من مكونات النظام إلى جانب المزايا الجديدة (د.ب.أ)

تصوير مزدوج في مكالمات «فايس تايم» الجماعية

يحصل «FaceTime» على توسيع لميزة «التصوير المزدوج»، التي تتيح استخدام الكاميرتين الأمامية والخلفية في الوقت نفسه أثناء المكالمة.

وكانت الميزة متاحة في المكالمات الفردية على الأجهزة المدعومة، بينما يضيف «iOS 27.2» إمكانية استخدامها في المكالمات الجماعية أيضاً. وتشمل الأجهزة المتوافقة طُرزاً من «iPhone 17» و«iPhone 18 Pro» و«iPhone Air»، إضافة إلى «iPhone Duo».

وأضافت «أبل» كذلك خيار إدخال مترجم للغة الإشارة أو موفّر للترجمة النصية المباشرة من طرف ثالث إلى مكالمة «FaceTime».

مزايا خاصة لـ«iPhone Duo»

يحصل «iPhone Duo» على ميزتين بارزتين مع التحديث؛ الأولى هي دعم قلم «Apple Pencil» من نوع «USB-C»، الذي يمكن استخدامه على الشاشتين الداخلية والخارجية للكتابة والرسم والتعليق على ملفات «PDF» والصور وحفظ الملاحظات المكتوبة بخط اليد.

أما الميزة الثانية فهي «Edge Light»، التي تضيف إضاءة حول حوافّ الشاشة بهدف تحسين إضاءة الوجه أثناء مكالمات الفيديو، سواء عبر «FaceTime» أم بعض تطبيقات الاتصال التابعة لجهات خارجية مثل «Zoom».

ويضيف «Shortcuts» أيضاً أتمتة مخصصة لـ«iPhone Duo» يمكن تشغيلها عند فتح الهاتف أو إغلاقه، إلى جانب تحسينات أخرى في إجراءات الاختصارات وتحريرها.

يوسع «iOS 27.2» قدرات «Siri AI» بالاعتماد بشكل أكبر على السياق الشخصي ومصادر المعلومات المرتبطة بالمستخدم (رويترز)

تغييرات إضافية وإصلاحات أمنية

يشمل «iOS 27.2» تحديثات أخرى في تطبيقات النظام؛ من بينها إضافة ملفات شخصية إلى تطبيق «أبل تي في»، وتوسيع ميزة «Multiview» إلى «آيفون» لمشاهدة ما يصل إلى أربعة بثوث رياضية مباشرة في الوقت نفسه، إضافة إلى تغييرات في «بودكاستس» و«أبل ميوزك».

وعلى الجانب الأمني، تقول «أبل» إن التحديث يعالج مجموعة من الثغرات في مكونات مختلفة من النظام. ومن بين المشكلات التي وثّقتها الشركة ثغرة في إطار «Accelerate» قد تسمح لصورة مصممة بشكل خبيث بالتسبب في إنهاء التطبيق بشكل غير متوقع، إلى جانب إصلاحات أمنية أخرى ضِمن «iOS 27.2» و«iPadOS 27.2».

ويأتي التحديث بعد الإطلاق الأوسع لـ«iOS 27»، الذي قدم «Siri AI» كنسخة جديدة من المساعد تعتمد بدرجة أكبر على السياق الشخصي والوعي بما يظهر على الشاشة، بينما يوسع «iOS 27.2» هذه القدرات ويضيف إليها أدوات جديدة للمكالمات والتفاعل مع الأجهزة القابلة للطي.