«ناسا» تطلق نموذج ذكاء اصطناعي لقراءة الشمس والتنبؤ بالعواصف الفضائيةhttps://aawsat.com/%D8%AA%D9%83%D9%86%D9%88%D9%84%D9%88%D8%AC%D9%8A%D8%A7/5178043-%D9%86%D8%A7%D8%B3%D8%A7-%D8%AA%D8%B7%D9%84%D9%82-%D9%86%D9%85%D9%88%D8%B0%D8%AC-%D8%B0%D9%83%D8%A7%D8%A1-%D8%A7%D8%B5%D8%B7%D9%86%D8%A7%D8%B9%D9%8A-%D9%84%D9%82%D8%B1%D8%A7%D8%A1%D8%A9-%D8%A7%D9%84%D8%B4%D9%85%D8%B3-%D9%88%D8%A7%D9%84%D8%AA%D9%86%D8%A8%D8%A4-%D8%A8%D8%A7%D9%84%D8%B9%D9%88%D8%A7%D8%B5%D9%81-%D8%A7%D9%84%D9%81%D8%B6%D8%A7%D8%A6%D9%8A%D8%A9
«ناسا» تطلق نموذج ذكاء اصطناعي لقراءة الشمس والتنبؤ بالعواصف الفضائية
نموذج الذكاء الاصطناعي يتنبأ بالعواصف الشمسية بدقة أعلى ما يعزز فهم الطقس الفضائي وحماية الأقمار والاتصالات والبنية التحتية
(آي بي إم)
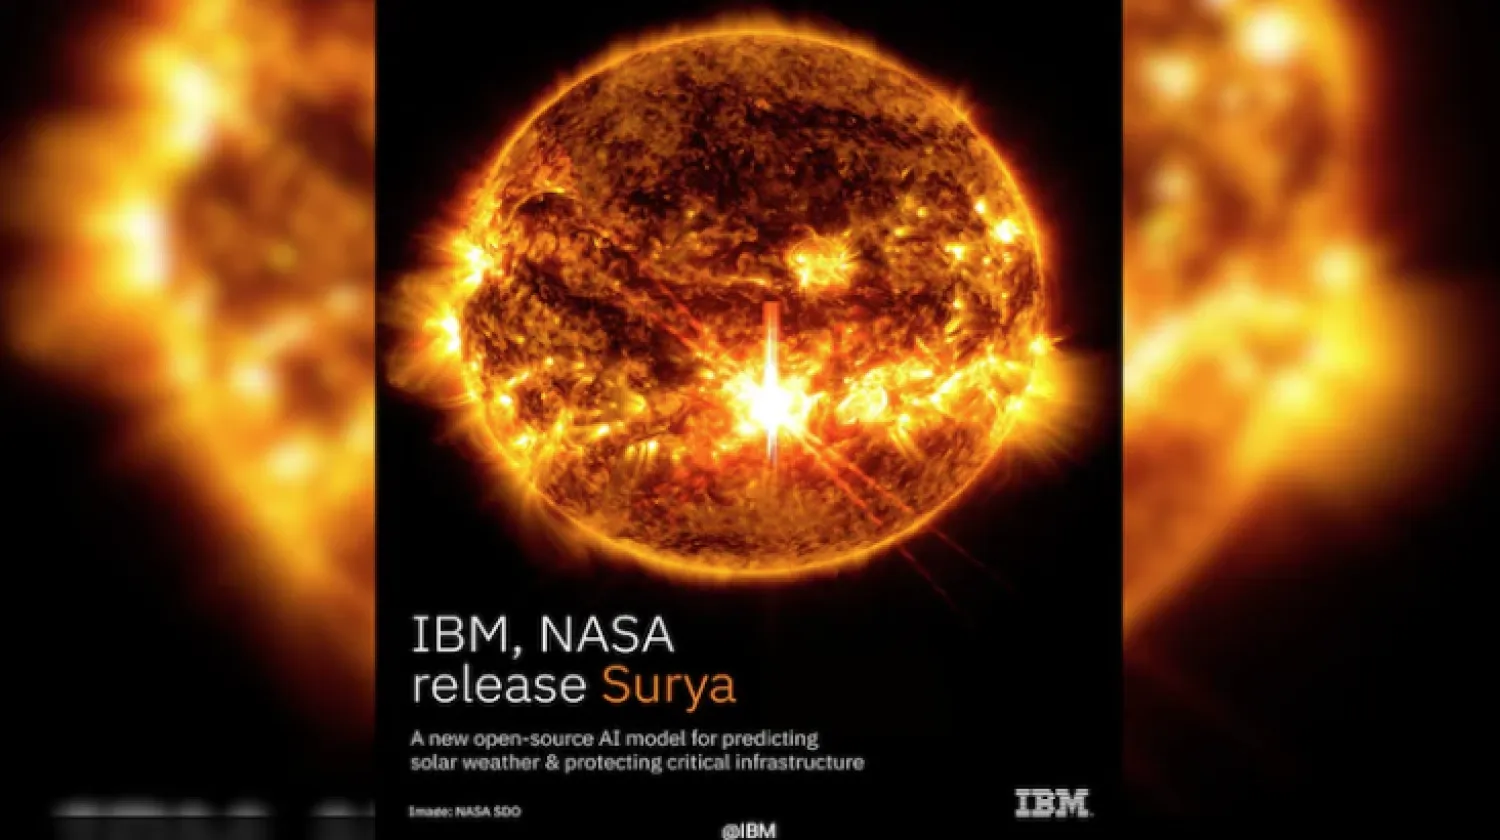
أطلقت «ناسا» مؤخراً نموذج ذكاء اصطناعي رائداً باسم «سوريا» (Surya) يحمل طموحاً بتغيير جذري في فهمنا لسطوع الشمس وعواصفها. النموذج الذي طورته «ناسا» بالشراكة مع شركة «آي بي إم» (IBM)، يُعد من أكثر الأدوات تطوراً لتوقع حالة الطقس الفضائي. وهي ظاهرة قد تؤثر على الأقمار الاصطناعية والطيران وشبكات الاتصالات والطاقة على الأرض.
أرشيف شمسي غني وتدريب متقدم
استند تصميم «سوريا» إلى تحليل تسع سنوات من البيانات المتواصلة التي جمعها مرصد الديناميات الشمسية التابع لـ«ناسا» (SDO). يحتوي النموذج على مئات الملايين من المعاملات، ويعالج صوراً دقيقة للغاية لسطح الشمس وأجوائها الخارجية، مثل البيئة المغناطيسية والتوهجات. وقد نجح في تحقيق تحسين بنسبة 16 في المائة في دقة التنبؤ مقارنة بالطرق التقليدية.
In collaboration with @NASA, we've open-sourced Surya on @huggingface — a new foundation model designed to help researchers protect infrastructure through accessible, accurate modeling of space weather.It's going to totally change how we forecast solar storms. See how. pic.twitter.com/y0OT2rnKdZ
بفضل البنية الأساسية الضخمة والبيانات الغزيرة، تمكن «سوريا» من التعلم التلقائي للأنماط الشمسية المعقدة، مثل الاختلاف في سرعة الدوران بين خط الاستواء والأقطاب، دون الحاجة لتدخل بشري مباشر. هذه القدرة الذاتية تعزز فهم وتوقع الأحداث الشمسية مثل التوهجات والانبعاثات الكتلية، مما يساعد على حماية البنية التحتية الأرضية والتقنية.
أحد أبرز ملامح هذا المشروع هو نشر النموذج بوصفه مصدراً مفتوحاً عبر منصات مثل «غيت هاب» (GitHub) و«هاغنغ فايس» (Hugging Face) إلى جانب توفير مجموعة بيانات منظمة تحت اسم «SuryaBench».
بهذه الخطوة، تعزز «ناسا» و«IBM» الشفافية والتعاون البحثي العالمي، ما يسرع تطوير أدوات تطبيقية للتنبؤ بالطقس الفضائي.
دعم استراتيجي من المؤسسات الكبرى
مشروع «سوريا» جاء ضمن استراتيجية أكبر لنشر الذكاء الاصطناعي في علوم الأرض والفضاء، بدعم من مبادرة «NAIRR» التابعة للهيئة الوطنية للعلوم (NSF)، وبمساعدة الشركة التقنية العملاقة «إنفيديا» في توفير القدرات الحاسوبية اللازمة للتدريب الضخم.
وفي نشاط تحذيري غير رباعي، أشار جوزيف ويستليك من «ناسا» إلى أن «المجتمع المعاصر مبني على تكنولوجيا حساسة لأحوال الفضاء»، لافتاً إلى أن الوصول إلى إنذار مبكر قبل وصول طقس شمسي عنيف هو أمر ضروري. وبالفعل، أظهر «سوريا» قدرته على تقديم توقعات بصرية تصل إلى ساعتين مقدماً، مع دقة محسّنة تصل إلى 16في المائة مقارنة بالأساليب السابقة.
يسهم النموذج في تعزيز حماية الأقمار الاصطناعية وشبكات الاتصالات وأنظمة الطاقة من آثار الطقس الفضائي (شاترستوك)
خطوات مستقبلية
يأتي هذا الإنجاز في وقت تتزايد فيه خطورة الطقس الفضائي مع التصاعد في النشاط الشمسي ضمن الدورة الخامسة والعشرين، ما يضع أهمية حماية شبكات الاتصالات والطاقة والملاحة الفضائية في المقام الأول.
ومن المتوقع أن يُحدث «سوريا» نقلة في كيفية التعامل مع تهديدات الطقس الفضائي من خلال دقة التنبؤ وسرعة التحليل، مع إمكانيات تطبيقية تشمل تنبيه مشغلي الأقمار الاصطناعية وتحذير الجهات الأرضية المستهدفة. ومع طبيعته المفتوحة، يمكن للباحثين في مختلف الدول المشاركة في تحسينه وتكييفه وفق التحديات المحلية.
أرسلت السعودية أول عينات بيولوجية من نوعها بمنطقة الشرق الأوسط إلى محطة الفضاء الدولية، في إطار مهمة الجاذبية الحيوية 1 ضمن «SpaceX CRS - 35»، بدعم من «ناسا».
تستعد وكالة الفضاء والطيران (ناسا) الأميركية للإعلان عن صفقة ضخمة لشراء صواريخ فضاء لصالح مشروع بناء قاعدة دائمة على سطح القمر بتكلفة تبلغ 30 مليار دولار.
عمالقة الذكاء الاصطناعي يتعهدون بآلية موحدة لمنع استخراج محتوى المواقع الإلكترونية
شعار «أوبن إيه آي» (رويترز)
تعهَّدت شركات «أوبن إيه آي» و«غوغل» و«مايكروسوفت» و«أنثروبيك» أمس (الجمعة)، بتوفير آلية موحَّدة لوسائل الإعلام والمواقع الإلكترونية الأخرى لمنع استخراج محتواها بهدف تدريب نماذج الذكاء الاصطناعي، وذلك وسط ازدياد الانتقادات والمعارك القانونية من جانب ناشري المواقع الإخبارية.
ويتعيَّن على الناشرين حالياً تطبيق أوامر حظر متعددة لكل روبوت جمع بيانات ينشط على الإنترنت على حدة، لكن الحلَّ المقترح الجديد سيسمح لهم بإدخال تعليمات موحَّدة معترف بها ومعتمدة من قبل أي شركة ذكاء اصطناعي تتبنى البروتوكول. مع ذلك، لن يدخل الحلُّ حيزَ التنفيذ الكامل إلا بعد أشهر، وفق تقرير لـ«وكالة الصحافة الفرنسية».
وستبدأ «مايكروسوفت» بتطبيقه اعتباراً من 1 فبراير (شباط) 2027، و«غوغل» في وقت ما من عام 2027. وقالت «أوبن إيه آي» مطورة «تشات جي بي تي» إنها ستطرحه «في الأشهر المقبلة»، بينما صرَّحت «أنثروبيك»، مطورة «كلود» بأنها «بدأت بالفعل» في طرحه.
ويأتي هذا الإعلان في وقت يواجه فيه الناشرون طفرةً في الروبوتات التي تنسخ منشوراتهم لتغذية نماذج الذكاء الاصطناعي وتدريبها. وقد لجأت بعض الجهات مثل صحيفة «نيويورك تايمز»، إلى القضاء في هذا الشأن.
ففي ديسمبر (كانون الأول) عام 2023، رفعت «نيويورك تايمز» دعوى قضائية ضد شركتَي «أوبن إيه آي» و«مايكروسوفت» بتهمة استخدام ملايين المقالات من دون إذن أو مقابل مادي لتدريب نموذج «تشات جي بي تي».
في غضون ذلك، حظرت شركة «كلاودفلير» المزودة لخدمات الإنترنت، بشكل تلقائي، البرمجيات التي تعمل بالذكاء الاصطناعي على مواقع عملائها الجدد منذ يوليو (تموز) 2025، كما أنَّ هناك برنامجاً يحمل اسم «ترخيص بسيط للغاية» يسمح للناشرين بفرض رسوم على الروبوتات التي تزوِّر صفحاتهم وتنسخها.
وأوضحت «مايكروسوفت»، في منشور على مدونتها، أنَّ الإعداد الجديد سيُطبَّق فقط على التدريب المستقبلي للنماذج، ولكنه بخلاف ذلك لا يمنع الروبوتات من الزحف على الإنترنت، وسيُسمح باستخراج المحتوى إلى حين تغيير الناشر لهذا الإعداد.
وأعرب المتحدث باسم شركة «ميتا»، آندي ستون، على منصة «إكس» عن دعمه لهذا الجهد، حيث كتب: «نعتقد أن إنشاء إشارة مشتركة تنقل هذه التفضيلات إلى كثير من مزودي الخدمات في آن واحد خطوة مهمة»، مضيفاً: «نتطلع إلى العمل مع شركات الذكاء الاصطناعي الأخرى على هذه المعايير وتطبيقها في جميع أنحاء القطاع».
اختراق «بينانس»... كيف قاد وصول داخلي إلى معاملات موقّعة عبر شبكات متعددة؟https://aawsat.com/%D8%AA%D9%83%D9%86%D9%88%D9%84%D9%88%D8%AC%D9%8A%D8%A7/5335671-%D8%A7%D8%AE%D8%AA%D8%B1%D8%A7%D9%82-%D8%A8%D9%8A%D9%86%D8%A7%D9%86%D8%B3-%D9%83%D9%8A%D9%81-%D9%82%D8%A7%D8%AF-%D9%88%D8%B5%D9%88%D9%84-%D8%AF%D8%A7%D8%AE%D9%84%D9%8A-%D8%A5%D9%84%D9%89-%D9%85%D8%B9%D8%A7%D9%85%D9%84%D8%A7%D8%AA-%D9%85%D9%88%D9%82%D9%91%D8%B9%D8%A9-%D8%B9%D8%A8%D8%B1-%D8%B4%D8%A8%D9%83%D8%A7%D8%AA-%D9%85%D8%AA%D8%B9%D8%AF%D8%AF%D8%A9%D8%9F
اختراق «بينانس»... كيف قاد وصول داخلي إلى معاملات موقّعة عبر شبكات متعددة؟
تشير التحقيقات الأولية إلى أن اختراق جهاز موظف ربما فتح مساراً للوصول إلى أنظمة داخلية حساسة في «بينانس» (رويترز)
لم يبدأ أخطر ما في حادثة «بينانس» بإعلان سرقة مفتاح خاص لمحفظة عملات مشفرة، بل من مسار أكثر تعقيداً داخل البنية التقنية للمنصة. فالتحقيق الأولي للشركة يشير إلى أن اختراق حاسوب محمول يعود إلى مهندس عمليات التطوير والتشغيل (DevOps) ربما منح المهاجم وصولاً إلى «حاوية خدمة» (Service Container) داخلية، ومن هناك أصبح بالإمكان إرسال معاملات سحب غير مصرح بها. وتؤكد «بينانس» حتى الآن أنها لم تعثر على دليل يثبت تسرب المفاتيح الخاصة بالمحافظ.
وتقدر المنصة حجم الأثر الإجمالي للحادث بنحو 6.3 مليار دولار، فيما قالت الجمعة إنها تمكنت، بالتعاون مع جهات في منظومة البلوك تشين، من تجميد أصول بقيمة تقارب 3 مليارات دولار على الشبكات. كما تعهدت بتغطية الخسائر من صندوق الأصول الآمنة للمستخدمين وأموال الشركة، مؤكدة أن أموال العملاء آمنة.
لكن البيانات المسجلة على شبكات البلوك تشين ترسم صورة أوسع للهجوم؛ إذ تشير إلى أن المشكلة لم تقتصر على محفظة واحدة أو شبكة واحدة، بل امتدت إلى «محافظ ساخنة» (Hot Wallets) تابعة لـ«بينانس» عبر عدد من شبكات العملات المشفرة خلال ساعات قليلة.
امتد الهجوم إلى محافظ ساخنة عبر عدة شبكات ما يرجح أن المشكلة تجاوزت سرقة مفتاح خاص واحد (رويترز)
تواصل التحقيقات
تقول «بينانس» إن التحقيق لا يزال أولياً، وإنها ستنشر تقريراً تقنياً كاملاً بعد التحقق من المسار الكامل للهجوم. وقد أوضح ريتشارد تنغ، الرئيس التنفيذي المشارك للشركة، أن الحادث لم يكن ببساطة نتيجة استخدام صلاحيات مهندس واحد أو عملية «بنقرة واحدة»، بل تضمن مساراً أكثر تعقيداً، مع اكتشاف نقاط اختراق إضافية لا تزال قيد التحقيق.
وتكمن أهمية هذه النقطة في أن المحافظ الساخنة لدى منصات التداول تبقى متصلة بالإنترنت وتستخدم بصورة مستمرة لمعالجة عمليات السحب، ولذلك تحتاج إلى أنظمة داخلية قادرة على إنشاء المعاملات والموافقة عليها وتوقيعها بسرعة.
وتظهر بيانات التحليل أن الأموال خرجت من 17 محفظة ساخنة مرتبطة بـ«بينانس» على تسع شبكات بين الساعة 20:04 و23:56 بالتوقيت العالمي في 29 أكتوبر (تشرين الأول)، في حين توصلت تحليلات أخرى إلى تتبع أصول عبر عشر شبكات، وهو اختلاف يعكس نطاق الرصد والتصنيف بين جهات التحليل في الساعات الأولى للحادث. وتشمل الشبكات التي رُصدت «إيثيريوم» و«بيتكوين» و«ترون» و«دفتر XRP» و«سولانا» و«أربيتروم» و«أفالانش» و«أوبتيميزم» و«بيس» و«بوليغون».
معاملات صحيحة... لكن غير مصرح بها
من الناحية التقنية، تحمل هذه النقطة دلالة مهمة، وهي أن شبكة البلوك تشين لم ترفض المعاملات، لأنها ظهرت على الشبكات بتوقيعات صالحة صادرة من محافظ «بينانس». ويشير أحد التحليلات إلى أن 16 من أصل 17 محفظة أرسلت تحويلات عادية موقعة إلى عناوين المهاجم، رغم أن أنماط بعضها اختلفت عن عمليات السحب المعتادة للمنصة.
وهذا يتوافق مع تقييم تقني بأن المهاجم قد يكون حصل على قدرة تجعل بنية توقيع المحافظ (Wallet Signing Infrastructure) الساخنة في «بينانس» توافق على معاملات يحددها هو، بدلاً من أن تكون المشكلة مجرد الحصول على مفتاح خاص واحد. وتبقى هذه فرضية فنية من جهات تحليل خارجية وليست نتيجة نهائية أعلنتها «بينانس».
وتزداد أهمية هذا الاحتمال لأن المحافظ المتضررة تعمل على شبكات تستخدم أنواع مفاتيح وآليات توقيع مختلفة، ومع ذلك ظهرت معاملات صحيحة عبر عدة شبكات خلال فترة زمنية متقاربة.
بدأت التحضيرات للهجوم قبل التنفيذ الفعلي بساعات مع اختبارات وتحويلات صغيرة سبقت عملية السحب الرئيسية (أ.ف.ب)
طبقة جديدة للهجوم
على شبكة «إيثيريوم»، اتخذ الهجوم مساراً أكثر تعقيداً باستخدام ميزة تعرف باسم اقتراح تحسين إيثيريوم رقم «7702 (EIP-7702)»، أضيفت إلى الشبكة ضمن تحديث «بيكترا». وتسمح هذه الميزة للمحفظة التقليدية بتفويض تنفيذ سلوكها إلى عقد ذكي (Smart Contract) بعد توقيع تفويض مناسب.
وحسب التحليلات، أرسل المهاجم معاملة تضمنت 50 تفويضاً موقعاً مسبقاً، تغطي أرقاماً متتابعة لما يعرف بالرقم التسلسلي للمعاملة (Nonce)، بهدف ضمان أن يكون واحد منها صالحاً عند تنفيذ العملية الفعلية. وقد تطابق أحد هذه التفويضات مع الحالة الحية لمحفظة «بينانس»، ما سمح بتوجيه سلوكها نحو عقد برمجي يتحكم فيه المهاجم.
وبعد ثلاث دقائق و24 ثانية، جرى تحويل 167 ألفاً و464 وحدة من عملة «إيثر» (ETH) إضافة إلى 63 رمزاً آخر من المحفظة في معاملة واحدة، شملت 1.615 مليار وحدة من عملة «تيثر» (USDT) المستقرة.
ولم ينته الخطر مع خروج الرصيد الأول؛ لأن التفويض ظل فعالاً، ما مكّن المهاجم من سحب أموال جديدة وصلت لاحقاً إلى المحفظة في عمليات متكررة خلال الساعات التالية.
وتشير التحليلات الأمنية إلى أن هذه الخاصية تغيّر طبيعة الخطر في المحافظ الساخنة، لأن التفويض الناجح يمكن أن يمنح المهاجم سيطرة برمجية مستمرة على العنوان إلى أن يتم إلغاء التفويض بصورة صريحة.
هجوم تم التحضير له مسبقاً
تشير تحليلات تتبع البلوك تشين إلى أن التحضير بدأ قبل السرقة بنحو 36 ساعة على الأقل، مع تحويلات صغيرة وتجارب على محافظ يسيطر عليها المهاجم قبل تنفيذ العملية ضد «بينانس».
وتفيد هذه التحليلات بأن المهاجم اختبر تسلسل التفويض والسحب أكثر من مرة قبل نشر العقد الذي استُخدم لاحقاً، ثم نفذ الهجوم الرئيسي مساء 29 أكتوبر.
كما تنسب «TRM Labs» العملية، بدرجة ثقة مرتفعة وفق تقييمها، إلى مجموعة «TraderTraitor» المرتبطة بكوريا الشمالية، استناداً إلى مؤشرات على السلسلة وخارجها وتشابهات مع عمليات سابقة. ولم تعلن «Binance» حتى الآن مسؤولية جهة محددة عن الهجوم؛ لذلك يبقى هذا إسناداً من شركة تحليل بلوك تشين وليس استنتاجاً رسمياً من المنصة.
تمكنت جهات في منظومة البلوك تشين من تجميد مليارات الدولارات فيما لا يزال السبب الجذري الكامل قيد التحقيق (د.ب.أ)
سباق لتجميد مليارات الدولارات
بعد بدء التحويلات، تحركت جهات مصدرة للعملات المستقرة وشبكات بلوك تشين لتجميد أجزاء من الأموال المسروقة. وتقول «بينانس» إن القيمة المجمدة على الشبكات وصلت إلى نحو 3 مليارات دولار في أحدث تحديث رسمي، وهو رقم أعلى من بعض التقديرات المبكرة التي تراوحت حول 2.7 مليار دولار.
وتشير بيانات تتبع الأموال إلى أن «تيثر» و«سيركل» ومجلس أمن «أربيتروم» وجهات أخرى تمكنت من منع حركة أجزاء كبيرة من العملات المستقرة والأصول، فيما سارع المهاجم إلى تحويل مئات الملايين من «USDT» إلى أصول أخرى قبل تنفيذ التجميد.
وامتد أثر الحادث إلى بروتوكولات التمويل اللامركزي (DeFi)؛ إذ قالت «LlamaRisk» إن إحدى المحافظ المرتبطة بالمهاجم أودعت 60 مليون «USDT» في الإصدار الثالث من بروتوكول «آفي» (Aave V3) واقترضت مقابلها 19 ألفاً و762 وحدة من «إيثر المغلف» (WETH) بقيمة تقارب 44.6 مليون دولار آنذاك.
وردت منظومة «Aave» بتجميد إمكانية فتح مراكز إيداع واقتراض جديدة في مئات الأسواق على شبكات متعددة كإجراء احترازي، مع إبقاء السداد والسحب والتصفية متاحة.
لماذا تتجاوز الحادثة «سرقة مفتاح»؟
لا تزال «بينانس» تجمع الأدلة؛ ولذلك لا يمكن اعتبار أي تحليل خارجي وصفاً نهائياً للسبب الجذري قبل صدور التقرير التقني الرسمي. لكن البيانات المتاحة حتى الآن تجعل السؤال الأمني أوسع من مجرد حماية المفتاح الخاص للمحفظة.
فإذا تمكن المهاجم من الوصول إلى مسار داخلي يستطيع طلب توقيع معاملات تبدو صحيحة على الشبكة، تصبح الضوابط التي تسبق التوقيع، وعزل أنظمة الموافقة، ومراقبة ما يُطلب من المحافظ توقيعه، عناصر أساسية بقدر أهمية حماية المفتاح نفسه.
وتقول «بينانس» إنها أوقفت عمليات السحب مؤقتاً، وألغت تفويض العنوان المتأثر، وتعمل مع جهات إنفاذ القانون وشركات تحليل البلوك تشين لتتبع الأموال، على أن تنشر تقريراً فنياً كاملاً وإثبات احتياطيات محدثاً بعد انتهاء المعالجة.
وحتى صدور ذلك التقرير، تبقى النقطة التقنية الأهم غير محسومة بالكامل: كيف انتقل المهاجم من اختراق جهاز داخل بيئة العمل إلى القدرة على الحصول على معاملات صالحة وموقعة عبر عدد كبير من المحافظ والشبكات؟
والإجابة عن هذا السؤال ستحدد ما إذا كان الحادث سيبقى حالة استثنائية في «بينانس»، أم نموذجاً جديداً لتهديد يستهدف البنية التي تقرر ما الذي يسمح للمحفظة بتوقيعه قبل أن تصل المعاملة أصلاً إلى البلوك تشين.
خطر مؤجّل: الحوسبة الكمومية قد تفكّ تشفير بيانات مسروقة بعد سنواتhttps://aawsat.com/%D8%AA%D9%83%D9%86%D9%88%D9%84%D9%88%D8%AC%D9%8A%D8%A7/5335599-%D8%AE%D8%B7%D8%B1-%D9%85%D8%A4%D8%AC%D9%91%D9%84-%D8%A7%D9%84%D8%AD%D9%88%D8%B3%D8%A8%D8%A9-%D8%A7%D9%84%D9%83%D9%85%D9%88%D9%85%D9%8A%D8%A9-%D9%82%D8%AF-%D8%AA%D9%81%D9%83%D9%91-%D8%AA%D8%B4%D9%81%D9%8A%D8%B1-%D8%A8%D9%8A%D8%A7%D9%86%D8%A7%D8%AA-%D9%85%D8%B3%D8%B1%D9%88%D9%82%D8%A9-%D8%A8%D8%B9%D8%AF-%D8%B3%D9%86%D9%88%D8%A7%D8%AA
خطر مؤجّل: الحوسبة الكمومية قد تفكّ تشفير بيانات مسروقة بعد سنوات
تعتمد استراتيجية «احصد الآن وفكّ التشفير لاحقاً» على تخزين البيانات المشفّرة انتظاراً لقدرات حوسبة أقوى مستقبلاً (أدوبي)
قد تكون خمس إلى عشر سنوات مدة طويلة في عالم التقنية، لكنها ليست كذلك بالنسبة إلى أسرار عسكرية أو حكومية أو علمية تحتفظ بقيمتها لسنوات. ومن هنا، ينطلق أحد أكثر السيناريوهات حساسية في الأمن السيبراني المرتبط بالحوسبة الكمومية. إنها عبارة عن سرقة بيانات مشفّرة اليوم والاحتفاظ بها إلى أن تتوفر مستقبلاً قدرات حاسوبية تستطيع كسر وسائل التشفير المستخدمة لحمايتها.
هذا الخطر لا يتعلق بكل نوع من البيانات بالدرجة نفسها، حيث يضع سيرغي لوزكين، كبير الباحثين الأمنيين في فريق البحث والتحليل العالمي في شركة «كاسبرسكي»، في مقدمة المعلومات ذات القيمة طويلة الأجل البيانات المرتبطة بالتقنيات العسكرية والذكاء الاصطناعي وتقنيات النانو والطاقة وعلوم الفضاء، إلى جانب الأسرار الحكومية والعلمية التي قد تمنح دولة ما قدرة أكبر على فهم دولة أخرى أو التأثير فيها. ويشير إلى أن بعض هذه المعلومات قد تبقى مهمة للمهاجم حتى بعد مرور خمس أو عشر سنوات.
بدأت جهات ومعايير دولية الاستعداد مبكراً للتشفير المقاوم للحوسبة الكمومية قبل ظهور تهديد عملي واسع النطاق (أدوبي)
سرية البيانات جزء من التهديد
تكمن المشكلة في أن قوة التشفير لا تقاس فقط بقدرته على منع الوصول إلى البيانات اليوم، بل أيضاً بقدرته على إبقائها محمية طوال الفترة التي يجب أن تظل فيها سرية.
فإذا حصل مهاجم على نسخة مشفّرة من ملفات حساسة لا يستطيع قراءتها حالياً، فإن انتهاء الهجوم تقنياً لا يعني انتهاء قيمة ما سرقه. وفي حال ظلت تلك المعلومات مهمة لسنوات، يمكن الاحتفاظ بها إلى أن تتوفر أدوات أكثر قوة لفكها.
ويُعرف هذا السيناريو في مجال الأمن السيبراني عادة بفكرة «احصد الآن وفكّ التشفير لاحقاً»، حيث تُجمع البيانات المشفرة في الوقت الحاضر على أمل أن تسمح تقنيات مستقبلية بكشف محتواها.
ويتقاطع هذا التحذير مع ما يقوله المعهد الوطني الأميركي للمعايير والتكنولوجيا (NIST)، الذي يشير إلى أن الحواسيب الكمومية القادرة على تهديد كثير من أنظمة التشفير الحالية قد تكون على بعد سنوات أو عقود، لكنه يدعو المؤسسات إلى البدء في الانتقال إلى تقنيات مقاومة للحوسبة الكمومية منذ الآن؛ لأن بعض المعلومات التي تُنقل اليوم قد تظل حساسة لسنوات طويلة.
من الأكثر تعرضاً؟
يصرح لوزكين خلال لقائه الخاص مع «الشرق الأوسط» على هامش مؤتمر «Security Analyst Summit» في جزيرة بالي في إندونيسيا، بأن القيمة طويلة الأمد لا تقتصر على المعلومات العسكرية التقليدية. فالبيانات المتعلقة بأبحاث الذكاء الاصطناعي أو تقنيات النانو أو الطاقة أو الفضاء قد تكون ذات أهمية استراتيجية مماثلة، خصوصاً عندما تكشف قدرات علمية أو تقنية لا ترغب الحكومات في إتاحتها لجهات خارجية. وهذا يغير طريقة النظر إلى عمر البيانات. فمعلومة تجارية عادية قد تفقد قيمتها سريعاً، في حين يمكن لخطة عسكرية أو نتيجة بحث علمي أو تصميم لنظام تقني حساس أن تظل ذات أهمية بعد سنوات من تاريخ إنشائها.
ومن هذا المنطلق، لا يُقاس الخطر فقط بحجم البيانات المسروقة، وإنما أيضاً بالفترة التي يمكن أن يحتفظ خلالها محتواها بقيمة استخباراتية أو استراتيجية.
وتعكس التحركات الحكومية في عدد من الدول هذا النوع من القلق. ففي أكتوبر (تشرين الأول) الحالي، أعلنت وكالة الأمن القومي الأميركية (NSA) إجراءات جديدة لتسريع حماية أنظمة الأمن القومي من التهديدات المرتبطة بالحوسبة الكمومية. وحددت الوكالة أن الأنظمة التجارية الجديدة الخاصة بالأمن القومي يجب أن تكون قادرة، ابتداءً من 2027، على دعم خوارزميات مقاومة للهجمات الكمومية، في حين يفترض التخلص تدريجياً من الأنظمة القديمة غير القادرة على ذلك بحلول 2030.
سيرغي لوزكين رئيس فريق البحث والتحليل العالمي في آسيا والمحيط الهادئ والشرق الأوسط وتركيا وأفريقيا (الشرق الأوسط)
الذكاء الاصطناعي يدخل المعادلة
العامل الآخر الذي يضيف قدراً أكبر من عدم اليقين هو التطور السريع في الذكاء الاصطناعي. يُعدّ لوزكين أن التنبؤ باللحظة التي ستصبح فيها الحواسيب الكمومية قادرة على كسر خوارزميات التشفير الحديثة يظل صعباً، لكن تطور الذكاء الاصطناعي قد يغير سرعة الوصول إلى تلك النقطة. ويربط ذلك بما حققته تقنيات الذكاء الاصطناعي بالفعل من تقدم في مجالات تشمل التقنية والعلوم والطب، عادَّاً أن هذه القدرات قد تسرّع بدورها تطوير المعالجات الكمومية.
ولا يقدم لوزكين موعداً محدداً لوصول هذه القدرة، بل يشدد على صعوبة التنبؤ بها. والنقطة الأساسية في حديثه هي أن الجداول الزمنية نفسها لم تعد ثابتة بالضرورة إذا بدأت أدوات الذكاء الاصطناعي في تسريع البحث العلمي والهندسي المرتبط بالحوسبة الكمومية. هذا الغموض في التوقيت هو أحد أسباب بدء التحول نحو التشفير المقاوم للحوسبة الكمومية قبل ظهور حاسوب قادر فعلياً على كسر التشفير واسع الاستخدام.
معايير جديدة تسبق الحاسوب الكمومي
في أغسطس (آب) 2024، نشر المعهد الوطني الأميركي للمعايير والتكنولوجيا (NIST) أول ثلاثة معايير نهائية رئيسية للتشفير المقاوم للحوسبة الكمومية.
ويشمل الأول «ML-KEM»، وهو معيار يُستخدَم لإنشاء وتبادل مفاتيح التشفير بصورة آمنة، في حين يُستخدم المعياران «ML-DSA» و«SLH-DSA» لإنشاء توقيعات رقمية يمكن استخدامها للتحقق من هوية المرسل والتأكد من عدم تعديل البيانات.
ووفق «NIST»، صُممت هذه الخوارزميات لمقاومة الهجمات التي قد تنفذها مستقبلاً حواسيب كمومية قوية؛ ولذلك أوصى المؤسسات ببدء إدخالها ضمن خطط الانتقال إلى أنظمة تشفير جديدة.
كما وضع المعهد مساراً للتخلي تدريجياً عن الخوارزميات التي يمكن أن تصبح معرضة للخطر الكمومي، وصولاً إلى إزالتها من معاييره بحلول 2035، مع انتقال الأنظمة الأعلى خطورة في مواعيد أبكر.
ولا يعني ذلك أن أنظمة التشفير المستخدمة حالياً أصبحت قابلة للكسر بواسطة الحواسيب الكمومية الموجودة اليوم. بل يتعلق الاستعداد بإدارة المخاطر قبل وصول تلك القدرات، خصوصاً عندما يكون عمر البيانات المطلوب حمايتها أطول من الفترة المتوقعة قبل ظهور تهديد كمومي عملي.
قد تحتفظ البيانات العسكرية والحكومية والعلمية بقيمتها للمهاجمين لسنوات حتى إذا تعذر فك تشفيرها وقت سرقتها (أدوبي)
استبدال خوارزمية واحدة
الانتقال إلى التشفير المقاوم للحوسبة الكمومية لا يقتصر على تثبيت خوارزمية جديدة في نظام واحد. فالمنظمات تحتاج أولاً إلى معرفة أين تستخدم تقنيات التشفير الحالية، وما الأنظمة التي تعتمد عليها، وأي البيانات تحتاج إلى حماية طويلة الأجل.
ويشير «NIST» إلى أن الانتقال يتطلب تحديث منتجات وخدمات وبروتوكولات أمنية، إضافة إلى حصر المواقع التي تستخدم فيها خوارزميات معرضة مستقبلاً للهجمات الكمومية وتحديد الأولويات لاستبدالها.
وتزداد هذه المهمة تعقيداً في المؤسسات الحكومية والشركات الكبرى التي تعمل بأنظمة قديمة ومترابطة، حيث يمكن أن تكون خوارزمية التشفير جزءاً من تطبيق أو جهاز أو بروتوكول يعتمد عليه عدد كبير من الأنظمة الأخرى. لذلك؛ يرتبط الاستعداد أيضاً بما يُعرَف بـ«المرونة التشفيرية»، أي قدرة المؤسسة على تغيير خوارزميات التشفير والمفاتيح والتقنيات الأمنية عندما تتغير التهديدات، من دون الحاجة إلى إعادة بناء بنيتها التقنية بالكامل.
قيمة البيانات تحدد الحماية
المعادلة التي يطرحها حديث لوزكين تبدأ من سؤال مباشر: ما البيانات التي ستظل خطيرة إذا كُشف محتواها بعد عشر سنوات؟
بالنسبة إلى وثائق يومية أو معلومات قصيرة العمر، قد يكون الجواب مختلفاً تماماً عن ملفات تتعلق بالدفاع أو البنية التحتية أو الأبحاث العلمية أو قدرات دولة تقنية. ولهذا تصبح مدة حساسية البيانات عاملاً أساسياً في تحديد الأولوية. فالتهديد الذي لا يستطيع المهاجم استغلاله اليوم قد يظل مهماً إذا استطاع الاحتفاظ بالمعلومات المشفرة إلى أن تتغير قدراته.
وإذا كان توقيت الوصول إلى حاسوب كمومي قادر على تهديد التشفير الحديث لا يزال غير محسوم، فإن تطور الذكاء الاصطناعي يضيف عاملاً جديداً يصعب إدخاله بدقة في التوقعات. لوزكين لا يحدد متى يمكن أن تحدث القفزة المطلوبة، لكنه يرى أن الذكاء الاصطناعي قد يسرّع الوصول إليها. وفي هذه الحالة، يصبح السؤال الأمني أقل ارتباطاً بموعد وصول الحاسوب الكمومي، وأكثر ارتباطاً بما إذا كانت البيانات التي تحتاج إلى حماية طويلة الأجل قد بدأت بالفعل رحلة الانتقال إلى تشفير يستطيع الصمود أمامه.