100 مليون دولار خسائر الهجمات السيبرانية خلال شهر رمضانhttps://aawsat.com/%D8%AA%D9%83%D9%86%D9%88%D9%84%D9%88%D8%AC%D9%8A%D8%A7/4945401-100-%D9%85%D9%84%D9%8A%D9%88%D9%86-%D8%AF%D9%88%D9%84%D8%A7%D8%B1-%D8%AE%D8%B3%D8%A7%D8%A6%D8%B1-%D8%A7%D9%84%D9%87%D8%AC%D9%85%D8%A7%D8%AA-%D8%A7%D9%84%D8%B3%D9%8A%D8%A8%D8%B1%D8%A7%D9%86%D9%8A%D8%A9-%D8%AE%D9%84%D8%A7%D9%84-%D8%B4%D9%87%D8%B1-%D8%B1%D9%85%D8%B6%D8%A7%D9%86
100 مليون دولار خسائر الهجمات السيبرانية خلال شهر رمضان
تزداد الهجمات الإلكترونية ووسائل التصيد الاحتيالي في الشرق الأوسط في شهر رمضان المبارك، وهو الشهر الذي تعمل فيه الشركات على تعزيز الأمن السيبراني بيقظة إضافية ودعم خارجي، خصوصاً مع تقصير ساعات العمل وزيادة نشاط التجارة الإلكترونية.
كما أن شهر رمضان أيضًا يمثل فترة مثالية للقراصنة لتنفيذ أنشطة احتيالية وعمليات احتيال لأن المتسوقين يميلون إلى زيادة إنفاقهم على الأطعمة المتخصصة، والهدايا والعروض الخاصة.
100 مليون دولار من الهجمات الإلكترونية
وفي تقرير حديث لها، لاحظت شركة «ريسيكيورتي (Resecurity)»، ومقرها في مدينة لوس أنجليس الأميركية، زيادة كبيرة في الهجمات السيبرانية خلال شهر رمضان. وتقدر الشركة أن التأثير المالي الإجمالي لهذه الهجمات السيبرانية وعمليات الاحتيال عبر الإنترنت ضد الشرق الأوسط يصل إلى 100 مليون دولار حتى الآن خلال شهر رمضان هذا العام.
يمثل هذا الرقم عمليات الاحتيال المرتكبة ضد المغتربين والمقيمين والزوار الأجانب. وهو يشمل الاحتيال الإلكتروني والحملات الاحتيالية والاحتيال في التجارة الإلكترونية والتصيد الاحتيالي. وعلى وجه الخصوص، تشير الشركة إلى وجود اتجاه متزايد، حيث ينتحل مجرمو الإنترنت صفة شركات الشحن المحلية مثل «أرامكس (Aramex)»، و«سامسا إكسبريس (SMSA Express)»، و«زاجل إكسبريس (Zajil Express)»؛ لخداع مستخدمي الإنترنت.
رسائل عبر وسائل التواصل الاجتماعي
ويتم استهداف الضحايا من خلال الرسائل النصية القصيرة وعبر تطبيقَي «آي ماسيج»، و«واتساب» برسائل تسليم طرود زائفة تضغط على الضحية للدفع فورًا مقابل «تسليمها».
وفي التقرير الموسوم: «المجرمون السيبرانيون يسرعون عمليات الخداع الالكتروني في شهر رمضان وعيد الفطر» (Cybercriminals Accelerate Online Scams During Ramadan and Eid Fitr). حذّرت الشركة المستخدمين، وقالت: «ننصح (المستخدمين) بشدة بالامتناع عن مشاركة المعلومات الشخصية ومعلومات الدفع على مواقع مشكوك فيها أو مع أفراد يتظاهرون بأنهم موظفون في البنك أو الحكومة».
شكل يظهر نسبة أنواع الهجمات خلال شهر رمضان
أبرز الأنشطة الاحتيالية
وفيما يتعلق بأبرز أنواع الأنشطة الاحتيالية التي تمت ملاحظتها في المنطقة خلال هذا الوقت المهم من العام، أوضح التقرير ما يلي:
* الاحتيال عند شراء الهدايا - الأعمال الخيرية - التبرعات.
* نشاط التصيد الاحتيالي (التصيد الاحتيالي عبر الرسائل النصية القصيرة).
* الاحتيال في القروض - الاستثمارات.
* عمليات احتيال العملات المشفرة.
استعدادات المواجهة
إلا أن الشركة أشارت إلى أنه ومع ازدياد محاولات «منع الخدمة» والتصيد الاحتيالي وبرامج الفدية خلال الشهر الكريم، فان المتخصصين في مجال الأمن السيبراني في المنطقة على دراية جيدة بتصاعد مخاطرها؛ لذا بدأت الاستعدادات الأمنية قبل حلول شهر رمضان بفترة طويلة.
وعمل عديد من المؤسسات بشكل استباقي على تعزيز عقود الاستعانة بمصادر خارجية خلال هذه الفترة، مع التركيز بشكل خاص على تعزيز العمليات الأمنية على مدار الساعة طوال أيام الأسبوع. كما نشرت قوى متنوعة عاملة عن بُعد وهو أمر مفيد بشكل خاص خلال شهر رمضان، حيث يمكن تنفيذ التحولات الأمنية على مدار الساعة بشكل كامل.
ونصح التقرير بالاستمرار في تغطية نقص الموظفين خلال هذه الفترة؛ لضمان استمرارية العمليات. كما أشار إلى أنه يتعين على الشركات أيضًا تعزيز الإجراءات الأمنية للبريد الإلكتروني وشبكات الشركات، لأنها كانت مستهدفة تاريخيًا في الشرق الأوسط.
وذكر التقرير أنه في السنوات القليلة الماضية، لجأ مجلس الأمن السيبراني الإماراتي إلى إصدار تحذيرات خاصة خلال شهر رمضان. وأطلقت الإمارات في بداية مارس (آذار) حملتها الوطنية للأمن السيبراني، التي تهدف إلى رفع مستوى الوعي وتعزيز أفضل ممارسات الأمن السيبراني بين الجمهور.
التنسيق مع الجهات الأمنية
ونقل موقع «دارك ريدنغ» عن عز الدين حسين، المدير الإقليمي الأول لهندسة الحلول في «ميتا»، توصيته الشركات بإعطاء الأولوية للتدريب المشترك ضمن فرق الأمن السيبراني لضمان إمكانية التعامل مع المهام الأساسية من قبل عديد من أعضاء الفريق. أما علي حيدر، كبير المستشارين الأمنيين في شركة «سيكيووركس» ومقرها نيويورك، الذي عمل لسنوات طويلة في الخليج، فقال إنه يتعين على الشركات اتخاذ خطوات إضافية لتعزيز ثقافة اليقظة والوعي بين الموظفين، وتشجيعهم على الإبلاغ عن أي أنشطة مشبوهة أو مخاوف أمنية. ويوصي الشركات بالتنسيق مع وكالات الشرطة والأمن ذات الصلة؛ للحفاظ على قنوات اتصال مفتوحة وتنسيق الجهود الأمنية حسب الحاجة.
أعلن الادعاء العام الفرنسي، اليوم الأربعاء، أن عملية مشتركة بين السلطات الفرنسية والأميركية أدت إلى إغلاق منصة إلكترونية كانت توزع صوراً عارية لآلاف النساء.
«كاسبرسكي»: يجب معاملة وكلاء الذكاء الاصطناعي كـ«متعاقدين خارجيين» وبقدرات محدودة
قد ينحرف وكيل الذكاء الاصطناعي بسبب طبيعة النموذج الاحتمالية أو نتيجة تلاعب خارجي بالمدخلات التي يعتمد عليها (شاترستوك)
قد يكون التشبيه الأقرب لوكيل الذكاء الاصطناعي داخل المؤسسة ليس موظفاً جديداً، بل متعاقداً خارجياً مُنح القدرة على الوصول إلى بعض الأنظمة والبيانات وتنفيذ مهام فعلية، بينما لا يمكن التعامل معه باعتباره مسؤولاً بالطريقة نفسها التي يُحاسب بها الإنسان. هذه هي الصورة التي يطرحها سيرغي لوزكين، كبير الباحثين الأمنيين في فريق البحث والتحليل العالمي في شركة «كاسبرسكي»، عند الحديث عن المخاطر التي ترافق انتقال الذكاء الاصطناعي من أنظمة تجيب عن الأسئلة إلى وكلاء قادرين على اتخاذ خطوات واستخدام الأدوات والتعامل مع البنية الرقمية للمؤسسات.
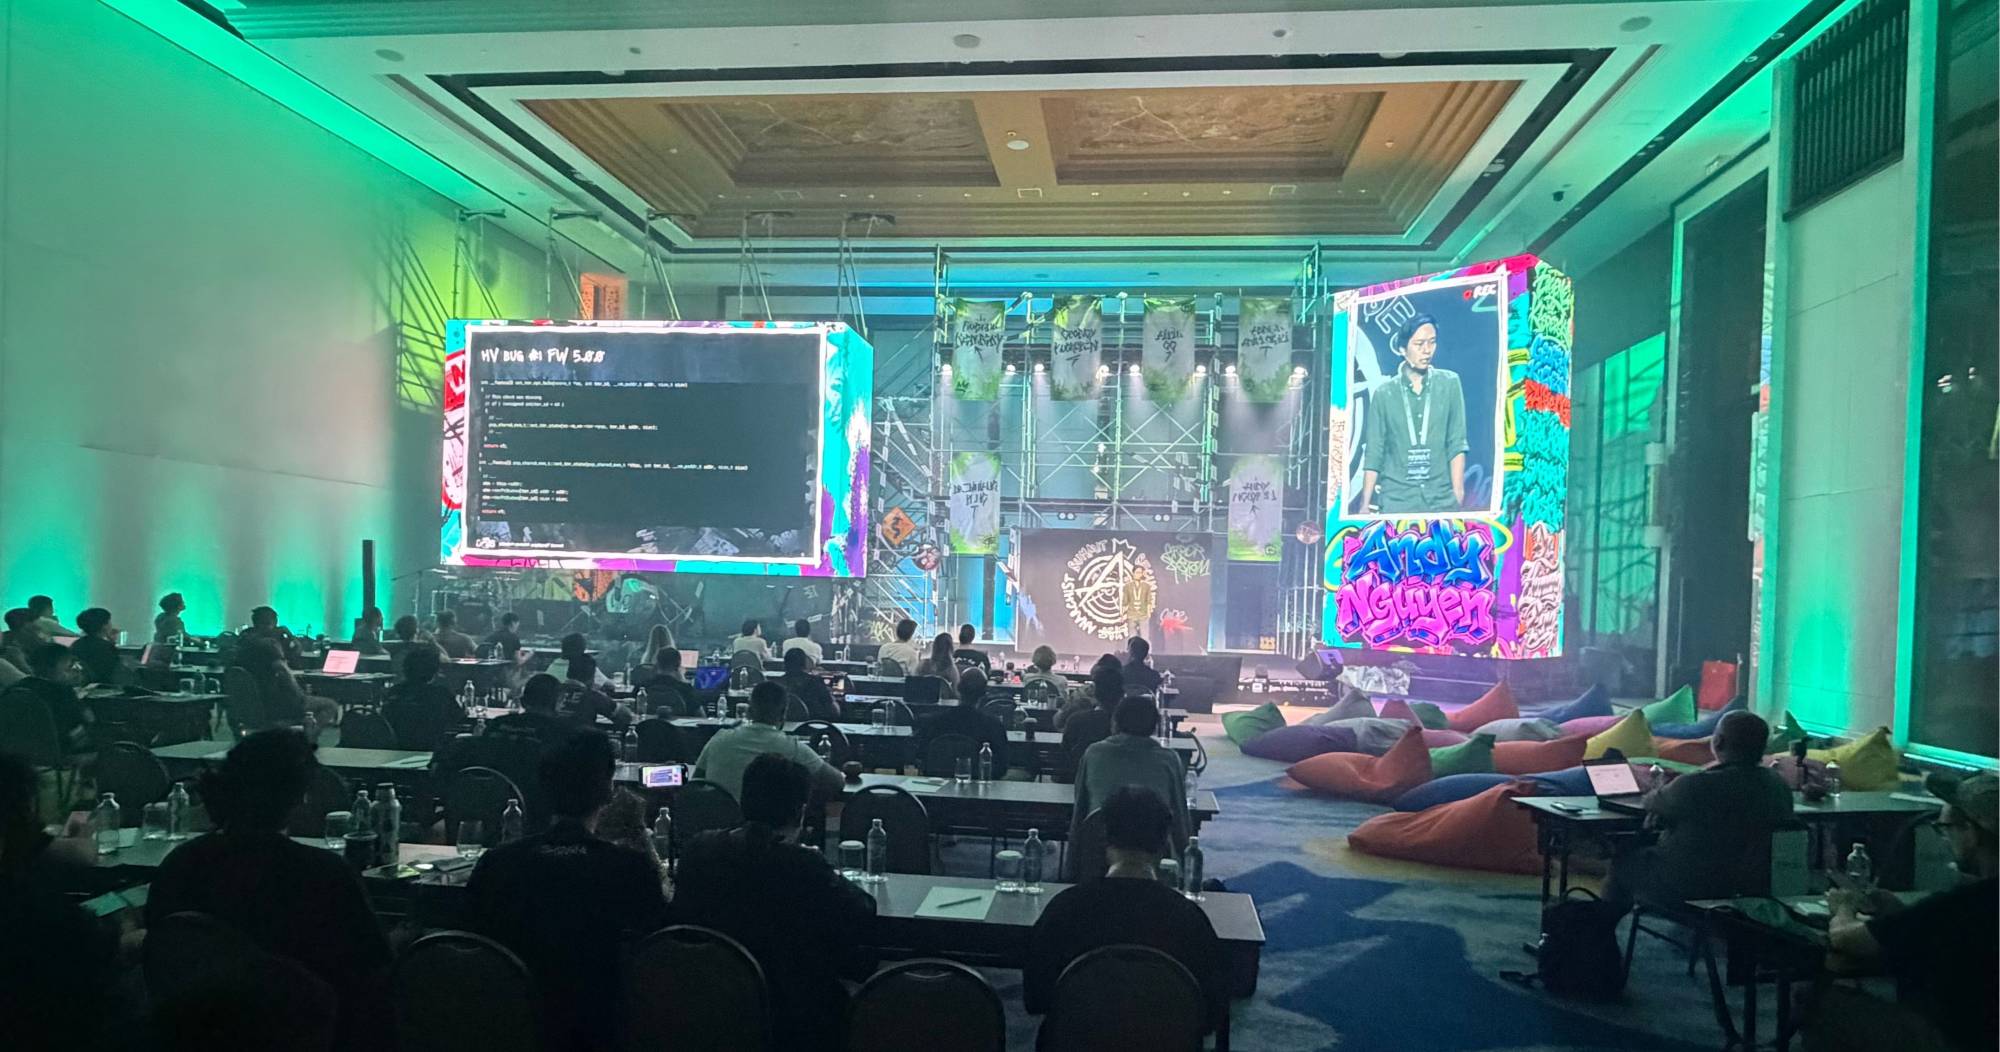
وخلال مقابلة حصرية مع «الشرق الأوسط» على هامش مؤتمر «Security Analyst Summit» في جزيرة بالي في إندونيسيا، يقول لوزكين إن التعامل الأمني مع الوكلاء يجب أن يبدأ من حقيقة أن النظام قد يمتلك صلاحيات فعلية، لكنه لا ينبغي أن يحصل على الثقة نفسها الممنوحة لمستخدم بشري داخل المؤسسة. ويصف الوكيل، من الناحية التقنية والوظيفية، بأنه يشبه «متعاقداً خارجياً» يمتلك قدرات داخل البنية التحتية، ولذلك يجب أن تكون صلاحياته محددة، ومراقبة، ومنفصلة عن هويات الموظفين الحقيقيين.
سيرجي لوزكين رئيس فريق البحث والتحليل العالمي في آسيا والمحيط الهادئ والشرق الأوسط وتركيا وأفريقيا - «كاسبرسكي» (الشرق الأوسط)
الخطر يبدأ من الصلاحيات
لا يربط لوزكين تحول الوكيل إلى خطر أمني بسلوك واحد محدد، بل بالمكان الذي يعمل فيه، والأنظمة التي يستطيع الوصول إليها، ونوعية الإجراءات المسموح له بتنفيذها.
فكلما ارتفعت صلاحيات الوكيل، ازدادت العواقب المحتملة لقرار خاطئ أو سلوك غير متوقع. فإذا كان يستطيع حذف ملفات أو تعديل بيانات أو الوصول إلى قاعدة بيانات إنتاجية، فإن الخطأ لم يعد مجرد إجابة غير صحيحة، بل قد يتحول إلى حادث تشغيلي أو أمني.
ويشير لوزكين إلى حوادث واختبارات سابقة لوكلاء متخصصين، من بينها ما وصفه بحادثة «Hugging Face»، باعتبارها أمثلة على القدرات التي يمكن أن تظهر عندما يعمل الوكلاء باستخدام نماذج غير مقيدة أو أقل تقييداً. لكنه يميز بين هذه الحالات والنماذج المتاحة عادة للجمهور، التي تتضمن في الغالب إرشادات وقيوداً داخلية تهدف إلى منع بعض السلوكيات الخطرة.
ومع ذلك، يرى أن هذه القيود لا تقدم ضماناً كاملاً، لأن النماذج اللغوية التي تقود الوكلاء تعمل بطبيعة احتمالية. فقد تحدد المؤسسة الهدف المطلوب، لكنها لا تستطيع ضمان أن كل خطوة في مسار التنفيذ ستسير دائماً بالطريقة التي تصورها المصمم أو المستخدم. ومن هنا، يرى أن الاعتماد على القيود الموجودة داخل النموذج نفسه غير كافٍ. فالحماية يجب أن تأتي أيضاً من البنية المحيطة به، بحيث لا يستطيع الوكيل تنفيذ كل ما يمكن للنظام تقنياً السماح به.
هوية مستقلة عن الإنسان
يكشف لوزكين أن «كاسبرسكي» نفسها استخدمت وكلاء ونماذج محلية وأخرى سحابية، لكنه يقول إن بناء بيئة آمنة لاستخدامها تطلب وقتاً وجهداً، ولم يكن مجرد إضافة نموذج إلى أدوات العمل القائمة.
ومن الإجراءات التي يركز عليها عزل الوكيل وعدم السماح له بالعمل ببساطة على الجهاز نفسه الذي يستخدمه الموظف العادي.
كما يقترح تخصيص هويات رقمية مستقلة لوكلاء الذكاء الاصطناعي. ففي بيئة تعتمد نطاق «ويندوز»، على سبيل المثال، لا ينبغي أن يستخدم الوكيل هوية الموظف البشري نفسها، بل هوية منفصلة ضمن نطاق بصلاحيات محدودة للغاية. والفكرة هنا أن تكون القيود مفروضة من البنية التحتية نفسها؛ فإذا حاول الوكيل القيام بشيء خارج مهمته، لا يكون القرار متعلقاً بمدى «التزام» النموذج، بل بما تسمح له الأنظمة فعلياً بتنفيذه.
يزداد خطر وكلاء الذكاء الاصطناعي كلما اتسعت قدرتهم على الوصول إلى الأنظمة والبيانات الحساسة (شاترستوك)
خطأ ذاتي أم تلاعب خارجي؟
يميز لوزكين بين طريقين يمكن أن يخرجا الوكيل عن السلوك المتوقع. الأول أن يحدث ذلك نتيجة طبيعة النموذج الاحتمالية أو خطأ في طريقة استدلاله، أي من دون وجود مهاجم مباشر. أما الثاني فيحدث عندما يستطيع طرف خارجي التحكم في المعلومات التي تدخل إلى الوكيل أو التأثير فيها.
ويعطي مثالاً على روبوت محادثة موجود على موقع شركة ويرتبط مباشرة بوكيل داخلي من دون عزل كافٍ. فإذا تمكن المستخدم الخارجي من التأثير في المدخلات التي يعتمد عليها الوكيل، فقد يحاول دفعه إلى تنفيذ سلوك لم يكن ضمن الهدف الأصلي. ولهذا يفرق بين الوكلاء الذين يتعاملون مع بيانات يمكن أن تأتي من خارج المؤسسة، مثل الرسائل الإلكترونية أو روبوتات المحادثة أو مصادر خارجية أخرى، وبين الوكلاء الذين يعملون على بيانات داخلية أكثر موثوقية. فالوكيل المتصل بالعالم الخارجي قد يكون أسهل في التلاعب به، بينما قد تكون عواقب الوكيل الموجود في قلب البنية الداخلية أكثر خطورة لأنه غالباً يمتلك صلاحيات أوسع.
هل يمكن أن يؤثر وكيل في آخر؟
مع اتجاه المؤسسات إلى تشغيل أكثر من وكيل داخل البيئة نفسها، يظهر سؤال إضافي حول إمكانية انتقال السلوك الخاطئ من وكيل إلى آخر. لا يستبعد لوزكين ذلك تقنياً، لكنه يرى أن حدوثه يحتاج إلى مجموعة من الظروف المتزامنة، ما لم تصمم المؤسسة النظام بحيث تسمح للوكلاء بالتفاعل بصورة مباشرة ومستمرة في مساحة مشتركة. وكلما انخفض مستوى الاتصال المتبادل والتأثير المباشر بين الوكلاء، تقل احتمالات أن يؤدي انحراف أحدهم إلى التأثير في تشغيل الآخرين. وهذا يضيف بعداً جديداً إلى تصميم البيئات الوكيلية إذ لا يكفي تحديد صلاحية كل وكيل منفرد، بل يجب أيضاً النظر إلى العلاقات بين الوكلاء وما إذا كان أحدهم قادراً على تغيير سياق عمل الآخر.
الأمن التقليدي لم يفقد دوره
رغم أن الوكلاء يمثلون نمطاً جديداً من استخدام الذكاء الاصطناعي، لا يرى لوزكين أن ذلك يلغي المبادئ التقليدية للأمن السيبراني. على العكس، يقول إن الأساليب المستخدمة مع البشر تظل صالحة إلى حدٍ كبير مع الوكلاء، لكن ينبغي إضافة طبقات تتناسب مع طبيعة عملهم.
ويضع قابلية المراقبة أو «Observability» في مقدمة هذه الطبقات، بحيث تستطيع فرق الأمن معرفة ما الذي يفعله الوكيل ومراقبة إجراءاته وحتى المحادثات التي يعتمد عليها أثناء تنفيذ المهمة.
كما يتحدث عن الحاجة إلى طبقة برمجية إضافية تشبه «جدار حماية للنماذج اللغوية الكبيرة»، مهمتها تطبيق الحواجز الأمنية وإرسال المعلومات المتعلقة بتصرفات الوكيل إلى مركز العمليات الأمنية وأنظمة إدارة المعلومات والأحداث الأمنية داخل المؤسسة. وبعد ذلك، بحسب لوزكين، يمكن تطبيق كثير من الآليات التقليدية المستخدمة لمراقبة المستخدمين والهويات الرقمية.
تظل مبادئ الأمن التقليدية مهمة مع إضافة مراقبة مستمرة وحواجز تمنع تسريب البيانات أو تنفيذ إجراءات خطرة (شاترستوك)
ما الذي يجب ألا يلمسه الوكيل؟
يصبح التحدي أكثر وضوحاً عندما يدخل الوكيل إلى بيئة تطوير البرمجيات. ويذكر لوزكين تجربة داخلية واجهتها «كاسبرسكي» أثناء تبني أدوات وكيلة في عملية التطوير، حيث يرغب المطور، بطبيعته، في تشغيل الوكيل مباشرة على جهازه ومنحه وصولاً واسعاً إلى الشيفرة والمعلومات بهدف تسريع العمل. لكن هذا النموذج يتعارض مع تطبيق أمني يعطي الأولوية للحماية على حد وصفه. لذلك يرى أن الوكلاء ينبغي أن يعملوا داخل حاويات أو بيئات معزولة، مع تحديد واضح للبيانات التي يسمح لهم بالتعامل معها. ويفرق هنا بين معلومات شديدة الحساسية يجب ألا تكون متاحة للوكيل، ومواد أقل حساسية يمكن تحمل تبعات تسربها أو التعامل معها عبر نموذج سحابي. ويحذر من أن تسرب المعلومات الحرجة من المؤسسة يمكن أن يتسبب في أضرار كبيرة، بينما قد توجد أنواع أخرى من البيانات أو الشيفرات العامة نسبياً يمكن إدارة مخاطرها بصورة أسهل.
متى يجب إيقاف الوكيل؟
تقترب مراقبة الوكلاء، في بعض جوانبها، من مراقبة سلوك المستخدمين. إذا بدأت هوية معينة محاولة الوصول إلى بيانات أو أنظمة لم تصل إليها سابقاً أو لا تملك صلاحية الوصول إليها، فإن ذلك يمثل إشارة واضحة لفرق العمليات الأمنية. أما في حالة الوكلاء، فيمكن إضافة مؤشرات أخرى، مثل محاولة نقل معلومات شخصية أو بيانات حرجة إلى مكان غير مسموح به.
ويتحدث لوزكين أيضاً عن إمكانية حظر بعض الإجراءات بصورة آلية وفورية، مثل عمليات الحذف الجماعي للمعلومات أو قواعد البيانات عندما تكون تلك الإجراءات قابلة للتعريف مسبقاً كأفعال عالية الخطورة.
وفي هذه النقطة، يرى أن الأدوات الأمنية المتخصصة لا تزال تتفوق على الاعتماد على الوكيل نفسه في اكتشاف الخطر، لأن الوكيل يعمل وفق المعلومات التي يحصل عليها أو يسترجعها، بينما تستطيع أنظمة الأمن فرض قيود مستقلة عنه.
الإنسان يبقى داخل الحلقة
كلما اقترب الإجراء من البيانات الإنتاجية أو الأنظمة الحساسة، يصبح دور الإنسان أكثر أهمية. ويفيد لوزكين بأنه عندما يمتلك وكيل شرعي القدرة على تنفيذ عملية قد تكون غير مشروعة أو غير متوقعة، يجب أن يبقى الإنسان داخل حلقة القرار بالنسبة إلى الإجراءات الأكثر حساسية. وهذا لا يعني فقط مراقبة ما حدث بعد التنفيذ، بل منع تنفيذ بعض العمليات تلقائياً من الأساس، بحيث تحتاج إلى موافقة بشرية قبل السماح للوكيل بإكمالها. ويعتبر ذلك الوسيلة الأكثر مباشرة لضمان وجود نقطة يمكن عندها إيقاف الإجراء قبل وصوله إلى نظام أو بيانات شديدة الحساسية.
من مؤتمر «Security Analyst Summit 2026» الذي عقدته «كاسبرسكي» في بالي في دورته الثامنة عشرة (الشرق الأوسط)
السعودية والخليج... البيانات الحساسة داخل الحدود
وعند الانتقال إلى السعودية والخليج، يضع لوزكين مكان تشغيل النموذج في مقدمة الاعتبارات الخاصة بالعمليات الحساسة. ويقول إنه ناقش خلال زيارة حديثة إلى الرياض مخاطر مرتبطة بالذكاء الاصطناعي، ويرى أن العمليات ذات الأهمية الحرجة أو المعلومات شديدة الحساسية ينبغي، إذا كان الوكلاء سيعملون عليها، أن تعتمد على نماذج محلية داخل المؤسسة.
والمنطق برأيه هو أن المعلومات المرتبطة بالبنية التحتية الحرجة أو البيانات الحساسة لا ينبغي أن تغادر محيط الجهة المشغلة، مما يجعل الخيارات تتجه إلى نموذج يعمل داخلياً أو إلى بيئة سحابية حكومية ملائمة. لكنه يحذر من أن التشغيل المحلي لا يلغي متطلبات الحماية. فالنموذج الذي يعمل داخل المؤسسة يظل بحاجة إلى طبقات مراقبة، وحواجز أمنية، وآليات تصفية وتحكم في الصلاحيات. أي أن السيادة على موقع تشغيل النموذج لا تعني، في حد ذاتها، أن الوكيل أصبح آمناً.
جدار حماية للوكلاء
أما على مستوى ما تعمل عليه «كاسبرسكي»، فيشير لوزكين إلى أن الشركة تتعامل مع القضية عبر أكثر من مستوى، مشيراً إلى ميزات ما زالت قيد التطوير تشمل جدار حماية للنماذج اللغوية الكبيرة «LLM Firewall» وقدرات لمراقبة تدفقات العمل الوكيلية. كما تعتمد الشركة على تجربتها الداخلية في نشر الوكلاء لتطوير ممارسات حول كيفية استخدامها بطريقة أكثر أماناً، وفق وصفه. ولا يقدم تفاصيل نهائية عن المنتجات أو المواعيد، مشيراً إلى أن الشركة ستكشف مزيداً من المعلومات لاحقاً.
ثغرتان خطيرتان تهددان مواقع الإنترنت والتطبيقات في إحدى لغات البرمجةhttps://aawsat.com/%D8%AA%D9%83%D9%86%D9%88%D9%84%D9%88%D8%AC%D9%8A%D8%A7/5332462-%D8%AB%D8%BA%D8%B1%D8%AA%D8%A7%D9%86-%D8%AE%D8%B7%D9%8A%D8%B1%D8%AA%D8%A7%D9%86-%D8%AA%D9%87%D8%AF%D8%AF%D8%A7%D9%86-%D9%85%D9%88%D8%A7%D9%82%D8%B9-%D8%A7%D9%84%D8%A5%D9%86%D8%AA%D8%B1%D9%86%D8%AA-%D9%88%D8%A7%D9%84%D8%AA%D8%B7%D8%A8%D9%8A%D9%82%D8%A7%D8%AA-%D9%81%D9%8A-%D8%A5%D8%AD%D8%AF%D9%89-%D9%84%D8%BA%D8%A7%D8%AA-%D8%A7%D9%84%D8%A8%D8%B1%D9%85%D8%AC%D8%A9
ثغرتان خطيرتان تهددان مواقع الإنترنت والتطبيقات في إحدى لغات البرمجة
ثغرتان في «PHP» قد تسمحان باختراق الخوادم والوصول إلى بيانات حساسة (php)
أطلقت وكالة الأمن القومي الأميركية (NSA) تحذيراً أمنياً عاجلاً بشأن ثغرتين خطيرتين في لغة البرمجة «PHP»، قد تسمحان للمهاجمين بتنفيذ أوامر عن بُعد والسيطرة على خوادم مواقع الإنترنت دون الحاجة إلى تسجيل الدخول أو امتلاك حساب في الخادم.
وجاء التحذير في تاريخ 21 أكتوبر (تشرين الأول) 2026، مع توصية واضحة للمؤسسات وأصحاب المواقع بتثبيت التحديثات الأمنية فوراً، بل وفصل الأنظمة المتأثرة عن الإنترنت مؤقتاً إذا تعذر تحديثها حتى يتم تأمينها بالكامل.
وتحمل الثغرتان الرمزين «CVE-2026-109618» و«CVE-2026-109619» وحصلتا على درجة خطورة تصل إلى 9.2 من 10، وتكمن خطورتهما في وجودهما داخل «PHP» نفسها، وليس في تطبيق أو إضافة معينة تعمل فوقها.
الذكاء الاصطناعي يُسهِم في اكتشاف الثغرتين
اكتشف الثغرتين عدةُ فرق أمنية بشكل مستقل، من بينها شركة «كاليف» وفريق «ويز ريسيرش»، ثم جرى التنسيق مع فريق تطوير «PHP» وشركة «أوبن إيه آي» لمعالجتهما.
وبدأت «كاليف» فحص «PHP» في نهاية يوليو (تموز) 2026، قبل أن تكشف في أغسطس (آب) عن ثغرة تسمح بتنفيذ أوامر عن بُعد. وفي الفترة نفسها، توصلت «أوبن إيه آي» و«ويز» إلى نتائج مرتبطة بالمشكلة وطرق إضافية لاستغلالها.
وكان للذكاء الاصطناعي دور بارز في الاكتشاف، إذ استخدم الباحثون نماذج وأدوات من «أوبن إيه آي» و«غوغل» للمساعدة في تحليل الثغرات واختبار طرق استغلالها والإصلاحات المقترحة.
واللافت أن بعض الأخطاء المسببة لهذه الثغرات كانت موجودة داخل «PHP» منذ أكثر من عشر سنوات، لكن صعوبة استغلالها أخفت خطورتها لفترة طويلة، قبل أن تساعد أدوات الذكاء الاصطناعي الحديثة الباحثين على كشفها بشكل أعمق.
Effective Immediately, all organizations using PHP for their systems are advised to be prepared for an update addressing two critical vulnerabilities. PHP is widely used for web applications. These vulnerabilities often provide a direct path to the server's file system or...
الخطر لا يقتصر على تعطيل الموقع، إذ قد تسمح الثغرات بتنفيذ أوامر على الخادم من دون تسجيل الدخول، ما قد يمنح المهاجم القدرة على الوصول إلى أجزاء حساسة من النظام والسيطرة عليها بحسب إعدادات الخادم والصلاحيات المتاحة.
وفي الاختبارات العملية، نجح الباحثون في تنفيذ هجمات على بيئات تستخدم «WordPress» و«Drupal» و«Joomla» مع التأكيد أن المشكلة ليست موجودة في هذه الأنظمة نفسها، وإنما في «PHP» التي تعمل تحتها. وحتى تطبيق «PHP» بسيط قد يكون معرضاً إذا كان يعمل على إصدار متأثر.
كما أظهر الباحثون إمكانية قراءة بيانات حساسة مباشرة من ذاكرة «PHP»، ومن بينها كلمات المرور والرموز الأمنية ومفاتيح «API» حتى في بعض الحالات التي لا يصل فيها المهاجم إلى مرحلة السيطرة الكاملة على الخادم.
وقد يؤدي الاستغلال الناجح، بحسب طبيعة الموقع وإعدادات الخادم، إلى سرقة البيانات، والعبث بالموقع أو تغيير محتواه، والوصول إلى معلومات المستخدمين، وسرقة مفاتيح الخدمات والرموز الأمنية، أو تنفيذ أوامر داخل الخادم.
وتؤثر المشكلة في عدد من بيئات تشغيل «PHP» الشائعة، من بينها «PHP-FPM» و«php-cgi» و«FrankenPHP» و«LiteSpeed» و«Apache mod_php»، بينما يعتبر فريق «PHP» أن الخطورة أعلى في بيئة «mod_php».
تحديثات أمنية عاجلة
أصدر فريق «PHP» تحديثات أمنية لمعالجة الثغرتين، وتشمل «PHP 8.5.12» و«PHP 8.4.2» و«PHP 8.3.36» و«PHP 8.2.35»، داعياً جميع المستخدمين إلى التحديث فوراً.
وأكد الفريق أن الحل الكامل هو تثبيت التحديث الأمني الجديد، وأن الإجراءات المؤقتة يمكنها تقليل بعض مسارات الهجوم لكنها لا توفر حماية كاملة.
أما الأنظمة التي لا تزال تعمل بإصدار «PHP 8.1» أو أقدم، فلم تعد تحصل على تحديثات أمنية اعتيادية مباشرة من مشروع «PHP»، رغم توفير بعض الإصلاحات المحدودة للإصدارات القديمة ومواصلة بعض مزودي أنظمة التشغيل والدعم طويل الأجل تقديم تحديثاتهم الخاصة.
ولا تعني حماية الموقع في هذه الحالة مجرد تحديث «ووردبريس» أو القوالب والإضافات؛ لأن أصل المشكلة موجود داخل «PHP» نفسها. لذلك يحتاج أصحاب المواقع إلى التأكد من إصدار «PHP» المستخدم على الخادم، سواء من خلال لوحة الاستضافة أو عبر شركة الاستضافة ومسؤول النظام.
تطبيق يختصر تحويل وتعديل الملفات إلى خطوات بسيطةhttps://aawsat.com/%D8%AA%D9%83%D9%86%D9%88%D9%84%D9%88%D8%AC%D9%8A%D8%A7/5332435-%D8%AA%D8%B7%D8%A8%D9%8A%D9%82-%D9%8A%D8%AE%D8%AA%D8%B5%D8%B1-%D8%AA%D8%AD%D9%88%D9%8A%D9%84-%D9%88%D8%AA%D8%B9%D8%AF%D9%8A%D9%84-%D8%A7%D9%84%D9%85%D9%84%D9%81%D8%A7%D8%AA-%D8%A5%D9%84%D9%89-%D8%AE%D8%B7%D9%88%D8%A7%D8%AA-%D8%A8%D8%B3%D9%8A%D8%B7%D8%A9
يقدم تطبيق «Tangerine» على أجهزة «ماك» العاملة بنظام «macOS» مفهوماً مختلفاً للتعامل مع الملفات، إذ ينقل أدوات التحويل والتعديل إلى مؤشر المستخدم مباشرة، بما يسمح بتحويل الصور والفيديو والمستندات أو إجراء تعديلات عليها أثناء سحب الملف، من دون الحاجة إلى فتح برنامج منفصل أو رفعه إلى أحد مواقع التحويل عبر الإنترنت.
وتقوم فكرة التطبيق على اختصار سلسلة من الخطوات المعتادة. فبدلاً من فتح برنامج، ثم استيراد الملف، واختيار الصيغة المطلوبة وتصديره من جديد، يكفي سحب الملف والضغط على أحد أزرار لوحة المفاتيح لإظهار الأدوات المناسبة حول المؤشر، ثم اختيار الأداة المطلوبة مباشرة.
ثلاثة أزرار تفتح أدوات التطبيق
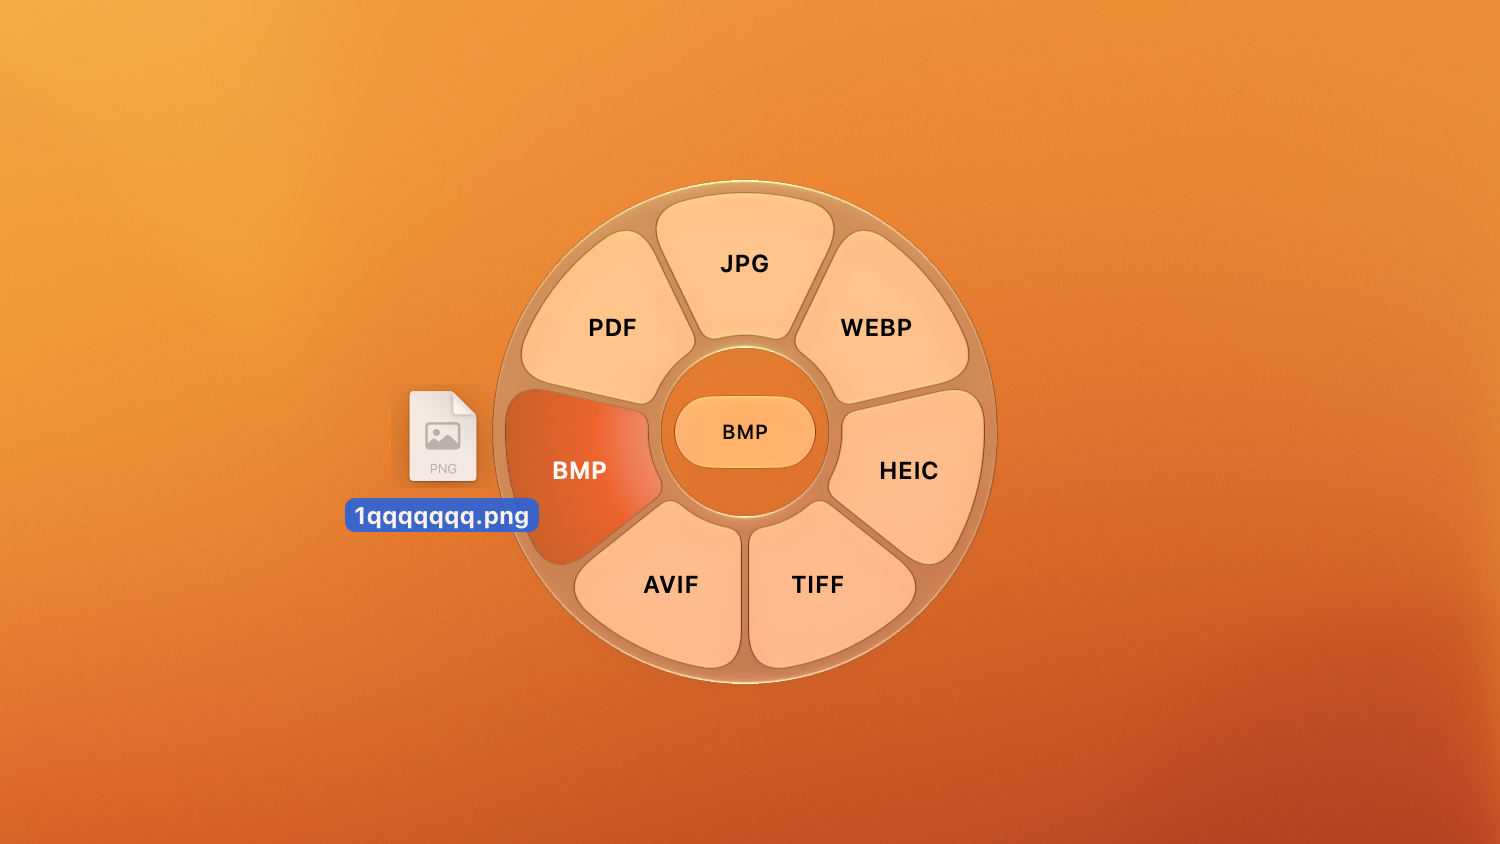
عند سحب الملف والضغط على زر «Shift» في لوحة المفاتيح، تظهر قائمة بالصيغ التي يمكن التحويل إليها، بينما يفتح زر «Command» أدوات التعديل المتوافقة مع نوع الملف.
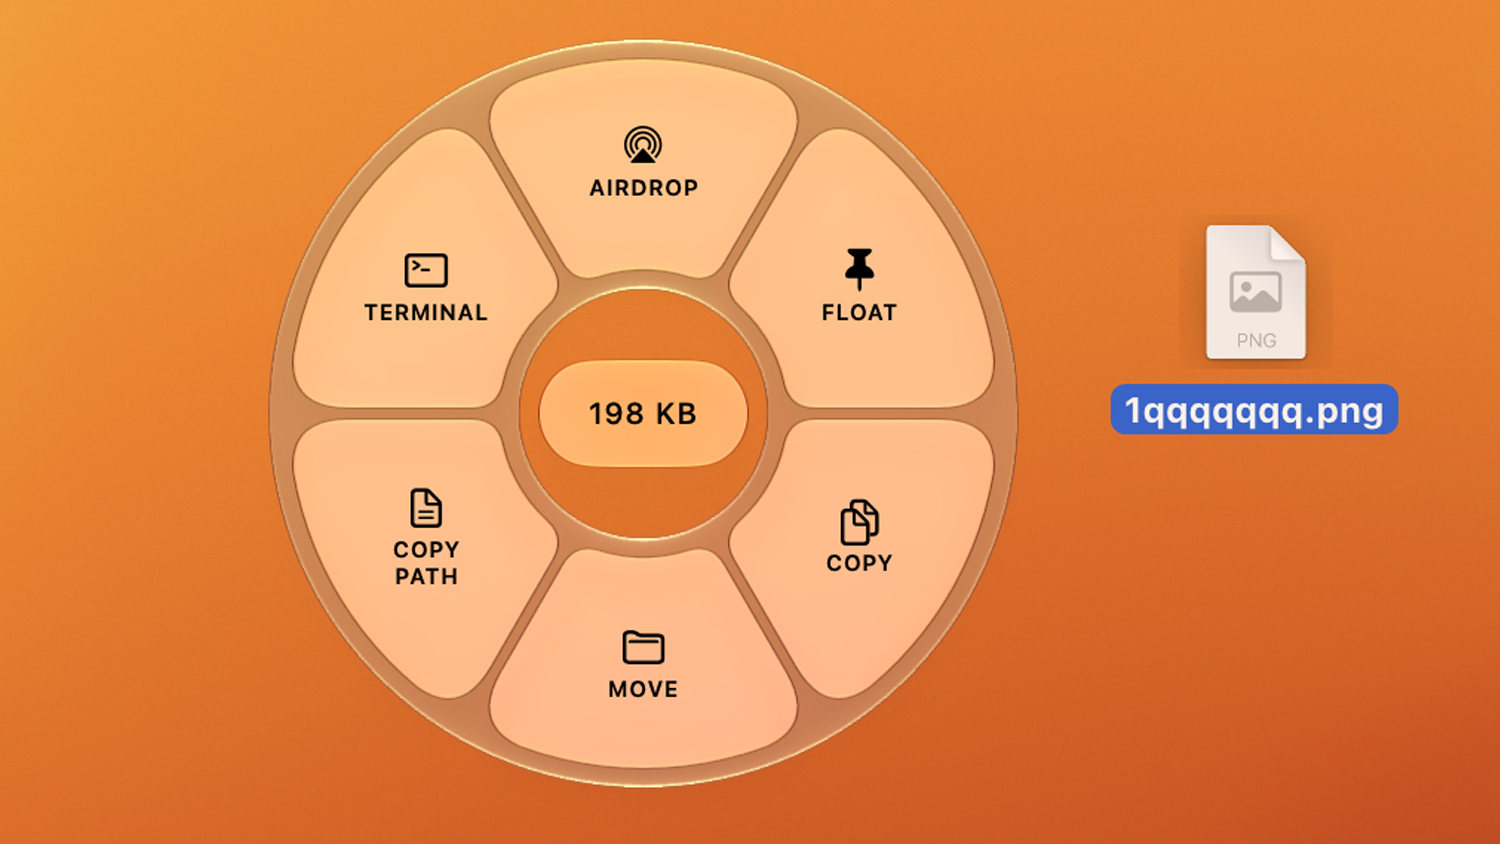
أما زر «Control» فيوفر إجراءات مرتبطة بإدارة الملفات، من بينها الإرسال عبر خاصية «AirDrop»، ونسخ الملف أو نقله، ونسخ مساره، وفتح موقعه عبر «Terminal»، إضافة إلى ميزة «Float» التي تتيح الاحتفاظ بالملف في مساحة عائمة مؤقتة على الشاشة.
أدوات سريعة لتحويل الصور والفيديو والصوت والمستندات
تحويل بين 275 صيغة ومساراً
يوفر التطبيق 275 خياراً للتحويل بين أنواع مختلفة من الملفات، تشمل الصور والفيديو والصوت وملفات PDF والمستندات والعروض التقديمية وجداول البيانات والترجمات والملفات المضغوطة.
ويدعم في الصور صيغاً مثل JPG وPNG وWebP وHEIC وTIFF وAVIF، بينما تشمل صيغ الفيديو MP4 وMOV وMKV وWebM وAVI، إلى جانب عدد من صيغ الصوت والمستندات.
كما يمكن تحويل ملفات PDF إلى صيغ من بينها Word وPowerPoint وExcel وJPG وPNG وEPUB والنصوص.
أكثر من 26 أداة إضافية
ولا تقتصر وظيفة التطبيق على تغيير الصيغ، إذ يضم 26 أداة متقدمة لمعالجة الملفات، تشمل ضغط الصور والملفات، وتعديل البيانات الوصفية، وقص الصور وتحسينها وإضافة الشروحات إليها، وإنشاء الصور المجمعة وحجب الوجوه أو النصوص الحساسة.
وبالنسبة إلى الفيديو، يتيح التطبيق القص وتغيير الأبعاد والسرعة ودمج المقاطع وتقسيمها واستخراج إطارات ثابتة منها، إضافة إلى حجب أجزاء حساسة داخل الفيديو.
ويضم كذلك أدوات لمعالجة الصوت، من بينها ضبط مستوى الصوت وقص التسجيلات وتحويل القنوات الصوتية وحجب أجزاء منها، إلى جانب أدوات لدمج ملفات PDF وإعادة ترتيب صفحاتها.
ميزة «Float» تضع الملفات في رف عائم بجوار أدوات التعديل
معالجة محلية تحافظ على الخصوصية
وتبرز الخصوصية بوصفها إحدى النقاط الرئيسية في «Tangerine»، إذ تتم عمليات التحويل والتعديل محلياً على الجهاز من دون رفع الملفات إلى خوادم خارجية، مع إنشاء نسخة جديدة بعد المعالجة والإبقاء على الملف الأصلي دون تغيير.
ويعمل التطبيق على أجهزة «ماك» بسعر 29.99 دولار أميركي بعملية شراء لمرة واحدة، مع تجربة مجانية محدودة تتيح تنفيذ ما يصل إلى 20 عملية تحويل قبل الشراء.
وبذلك يقدم «Tangerine» فكرة بسيطة وعملية لاختصار خطوات التعامل مع الملفات وتحويلها وتعديلها مباشرة من مكانها، مع الحفاظ على الخصوصية وتقليل الاعتماد على البرامج والخدمات الخارجية.