«جبروت» الذكاء الاصطناعي يحيّر الخبراء

شركة إسرائيلية «ارتكبت خطأً» أدى إلى خروج الاختبارات عن السيطرة

«جبروت» الذكاء الاصطناعي يحيّر الخبراء
TT

«جبروت» الذكاء الاصطناعي يحيّر الخبراء

«جبروت» الذكاء الاصطناعي يحيّر الخبراء

عملت شركة «إريغولار» Irregular الناشئة الإسرائيلية مع شركات «أوبن إيه آي» و«أنثروبيك» و«ميتا» لتقييم أمان نماذج الذكاء الاصطناعي الخاصة بها. لكنها ارتكبت خطأً، ما أدى إلى خروج الاختبارات عن السيطرة، كما كتب شيرا فرنكل، وأسهم داستين فولز (*).

اختراقات «بالخطأ»

وقد اكتشفت شركة «أوبن إيه آي» أخيراً أن نموذجاً جديداً للذكاء الاصطناعي كانت تختبره قد خرج عن السيطرة وقام باختراق شركة أخرى. وبعد ذلك، كشفت شركة «أنثروبيك» أن أحد نماذج الذكاء الاصطناعي التابعة لها قد اخترق أنظمة ثلاث مؤسسات خارجية أثناء إجراء اختبار. وبعد فترة وجيزة، صرّحت شركة «ميتا» بأن نماذج الذكاء الاصطناعي الخاصة بها قد قامت بأمر مماثل.

من «تقييم منع الإساءة» إلى التوغل

اشتركت جميع الحوادث الثلاث في عامل واحد هو شركة «إريغولار» التي تعمل مع عمالقة «وادي السيليكون» لتقييم نماذج الذكاء الاصطناعي قبل طرح هذه التقنية للجمهور. وتُعد هذه الشركة - التي أجرت الاختبارات التي لم تسر كما هو مخطط لها - جزءاً من مجموعة شركات ناشئة تضطلع بمهمة جديدة تتمثل في فحص نماذج الذكاء الاصطناعي المتطورة للغاية لقياس مدى تعقيدها والتحقق من أمانها. والهدف من ذلك هو تعزيز ثقة الجمهور في هذه النماذج ومنع إساءة استخدامها.

وصرّح دان لاهف، الرئيس التنفيذي لشركة «إريغولار» بأن الاختراقات الأخيرة وقعت عندما ارتكبت الشركة خطأً أثناء اختبار النماذج من الشركات الثلاث. لكن نماذج الذكاء الاصطناعي زادت من تعقيد المواقف بتصرفاتها القوية وغير المتوقعة. وأضاف: «كلما ازدادت قوة التكنولوجيا، تعمق تأثيرها، إذ إن وتيرة التقدم سريعة للغاية».

وتجد شركة «إريغولار» نفسها الآن في قلب نقاش حول كيفية تأمين نماذج الذكاء الاصطناعي في ظل تقدم التكنولوجيا بسرعة فائقة تفوقت حتى على أمهر المخترقين البشر. فكل بضعة أشهر، تطلق الشركات الرائدة نماذج «رائدة» (أو نماذج متطورة للغاية) تفوق في قوتها بمراحل كبيرة النماذج السابقة.

نماذج جديدة «بنطاق قدرات تفوق القدرات البشرية»

وفي هذا السياق، قال جيفري لاديش، مدير مؤسسة «Palisade Research» غير الربحية، ومقرها بيركلي بولاية كاليفورنيا، وتدرس قدرات الذكاء الاصطناعي الهجومية، إن النماذج الجديدة بدأت تدخل «نطاق القدرات التي تفوق القدرات البشرية».

حالة «الأعمى الذي يقود أعمى»

وقالت كاتي موسوريس، الرئيسة التنفيذية لشركة «لوتا سيكيوريتي» (Luta Security) -التي تساعد الشركات في البحث عن الثغرات البرمجية- إن اختبار أمان نماذج الذكاء الاصطناعي يشبه إلى حد ما حالة «الأعمى الذي يقود أعمى». وأشارت إلى أنه حتى مطوري الذكاء الاصطناعي يقرون بأنهم لا يدركون تماماً القدرات الكاملة لأحدث نماذجهم.

وأضافت موسوريس: «قد يكون لدينا أذكى العقول في العالم تعمل على نماذج الذكاء الاصطناعي هذه، لكن الأمر يشبه تعامل ماري كوري (الباحثة في الذرة) مع الراديوم بيديها العاريتين؛ فنحن نتعامل مع الذكاء الاصطناعي بأيدينا العاريتين، ولا نعرف كيف نحتويه، ناهيك عن كيفية اختباره بأمان».

شركة «إريغولار»

تأسست شركة «إريغولار» عام 2023 على يد لاهف، وهو باحث سابق في مجال الذكاء الاصطناعي. وتضم الشركة، التي تتخذ من تل أبيب مقراً لها، نحو 45 موظفاً يساعدون في إجراء اختبارات لنماذج الذكاء الاصطناعي على مدار أيام أو أسابيع، وذلك حسب طبيعة النموذج ونوع الاختبار المطلوب. وقد جمعت الشركة الناشئة تمويلاً يقارب 80 مليون دولار من شركات رأس المال الاستثماري.

وتطلب «إريغولار» في الاختبارات المعتادة من نموذج الذكاء الاصطناعي تنفيذ هجوم سيبراني. ويتم إبلاغ النموذج بأنه يعمل في بيئة اختبار آمنة - غالباً ما تكون مفصولة عن الإنترنت وتعمل ضمن بيئة حاسوبية معزولة تُعرف باسم «صندوق الرمل» (sandbox)، وأنه يجب عليه فعل كل ما يلزم لتحقيق الهدف الموكل إليه.

طلب تنفيذ مهمات مستحيلة

وفي بعض الأحيان، تُكلف النماذج بمهمة مستحيلة، ويتم تقييمها بناءً على التقنيات التي تستخدمها لمحاولة تحقيق ذلك الهدف. وفي أحيان أخرى، يتم تقييم النماذج بناءً على مدى فاعليتها في اختراق هدف معين. وتُستخدم هذه التقييمات لتحليل مدى فاعلية النموذج في عمليات الاختراق، ثم توصي «إريغولار» بتدابير وقائية لمنع استخدام النموذج في أغراض ضارة.

«خطأ في الإعدادات» أدى إلى وصول النموذج إلى الإنترنت

وفي الحوادث التي كُشف عنها الشهر الماضي، طلبت «إريغولار» من نماذج الذكاء الاصطناعي التابعة لشركات «أوبن إيه آي» و«ميتا» و«أنثروبيك» اختراق أهداف محددة، إلا أن «خطأً في الإعدادات» أدى إلى تمكين هذه النماذج من الوصول إلى شبكة الإنترنت. وعقب ذلك، قامت نماذج الذكاء الاصطناعي باختراق مؤسسات خارجية، مستغلةً اتصالها بالإنترنت بطرق أثارت دهشة الباحثين.

نموذج «أوبن إيه آي»

وفي الاختبار الذي أجرته الشركة على نموذج «أوبن إيه آي»، منحت «إريغولار» النموذج - عن طريق الخطأ - صلاحية الوصول إلى شبكة الإنترنت. وعقب ذلك، اخترق النموذج موقعاً إلكترونياً يحمل الاسم نفسه لهدف وهمي كان قد كُلِّف باستهدافه أثناء الاختبار. وقد كشفت «أوبن إيه آي» عن هذه الحادثة في تدوينة نُشرت هذا الشهر. وفي سياق منفصل، أجرت الشركة اختباراً داخلياً هاجمت فيه برمجياتها الآلية منصة Hugging Face، وهي مكتبة رقمية لتقنيات الذكاء الاصطناعي.

نموذج «أنثروبيك»

أما خلال اختبار نظام الذكاء الاصطناعي التابع لشركة «أنثروبيك»، فقد واجه نموذج الشركة ثلاث حالات أتيحت له فيها فرصة الوصول إلى الإنترنت، وذلك وفقاً لتقرير مراجعة للحادثة نشرته الشركة نفسها. وفي إحدى تلك الحالات، اختار النموذج عدم المضي قُدماً في الهجوم. وفي المرتين الأخريين، استخدم النموذج تقنيات اختراق بسيطة - مثل استغلال كلمات مرور ضعيفة - لاختراق مواقع إلكترونية. ولم تستجب «أنثروبيك» لطلبات التعليق، كما لم تكشف عن هوية المواقع التي تعرضت للاختراق.

نموذج «ميتا»

وفيما يتعلق بحادثة الاختبار الخاصة بشركة «ميتا»، فإن التفاصيل المتاحة شحيحة؛ إذ ذكرت الشركة أن نماذج الذكاء الاصطناعي التابعة لها اخترقت مؤسسة أخرى أثناء الاختبار الذي أجرته «إريغولار»، وذلك «بطريقة مشابهة لحالات أُبلغ عنها سابقاً مع شركات أخرى»، دون الخوض في مزيد من التفاصيل. وصرّحت «ميتا» قائلة: «نحن نجري تحقيقاً حالياً، وسنصدر تقييماً شاملاً ومفصلاً بمجرد توفر جميع الحقائق لدينا».

وفي تدوينة نُشرت هذا الشهر، أوضح السيد لاهف أن «إريغولار» عالجت خطأ الإعدادات، وأن جميع المشكلات كانت ناجمة عن تلك «المشكلة الجوهرية» الواحدة. كما أشار إلى أن نماذج الذكاء الاصطناعي نفذت المهام المطلوبة منها أثناء الاختبارات؛ إذ عدّ أن قرارات النماذج بالاتصال بالإنترنت كانت جزءاً مما يراه قدرة متنامية بسرعة لدى الذكاء الاصطناعي على إيجاد طرق مختصرة وحلول للعقبات. وباختصار، قال: «لقد أصبحت نماذج الذكاء الاصطناعي بارعة للغاية».

الاختراق كان مشابهاً لاختراق قراصنة تدعمهم دول

وصرّح أندرو شوكا، الرئيس التنفيذي لشركة «Hardshell» المتخصصة في الذكاء الاصطناعي وفي الأمن السيبراني بأن عمليات الاختراق التي نفذتها نماذج الذكاء الاصطناعي كانت من النوع الذي يُنسب عادةً إلى قراصنة تدعمهم دول، الذين يكرسون «أشهراً للتخطيط» لعملياتهم.

وتساءل قائلاً: «كيف يمكنك اختبار نموذج بينما لا تدرك كامل قدراته؟»، مشدداً على ضرورة أن يفترض الباحثون دائماً أن قدرات الذكاء الاصطناعي تفوق التوقعات، وأن يعملوا على إضافة «طبقات متعددة من تدابير الحماية».

إبطاء وتيرة تطوير الذكاء الاصطناعي

وأيدت شركتا «أوبن إيه آي» و«أنثروبيك» رسالةً وقّعها أكثر من 1000 موظف في كبرى شركات الذكاء الاصطناعي، تطالب الحكومة الأميركية بالمساعدة في إيجاد سبل لإبطاء وتيرة تطوير هذه التكنولوجيا. كما طرح مشرعون من الحزبين الجمهوري والديمقراطي مشروع قانون يلزم شركات الذكاء الاصطناعي بتوفير «مفتاح إيقاف طوارئ» (kill switch) لتعطيل نماذجها أو إبطاء عملها عند الضرورة.

* خدمة «نيويورك تايمز»

مقالات ذات صلة

ترمب يجدّد دعوته لاعتماد «الذكاء الفائق» ويصف معارضيه بـ«الأعداء»

الولايات المتحدة​ الرئيس الأميركي دونالد ترمب (رويترز)

ترمب يجدّد دعوته لاعتماد «الذكاء الفائق» ويصف معارضيه بـ«الأعداء»

قال الرئيس الأميركي دونالد ترمب إن مَن لا يلتزمون باعتماد مصطلح «الذكاء الفائق» بدلا من «الذكاء الاصطناعي» سيُعاملون بوصفهم «أعداء»، من دون أن يوضح طبيعة العواق

«الشرق الأوسط» (واشنطن)
رياضة عالمية نخبة من المختصين خلال جلسات القمة اللندنية (الشرق الأوسط)

«قمة لندن» توصي بعصر رياضي جديد تقوده البيانات والذكاء الاصطناعي

أسدلت العاصمة البريطانية لندن الستار على أعمال قمة «أسبوع القادة الرياضي» (Leaders Week London) التي احتضنها ملعب «ستامفورد بريدج» العريق.

كوثر وكيل (لندن)
الاقتصاد حاويات شحن في ميناء تجاري بمدينة فلاديفوستوك - روسيا (رويترز)

«التجارة العالمية» ترفع توقعات نمو تجارة السلع إلى 3.9 % بدعم من الذكاء الاصطناعي

رفعت منظمة التجارة العالمية توقعاتها لنمو حجم تجارة السلع العالمية خلال العام الحالي إلى 3.9 في المائة، من 1.9 في المائة في توقعاتها السابقة الصادرة في مارس.

«الشرق الأوسط» (جنيف)
الاقتصاد شعار شركة «سامسونغ» بمعرض الإلكترونيات الاستهلاكية الدولي «إيفا» في برلين (د.ب.أ)

«سامسونغ» تتوقع أرباحاً قياسية تتجاوز 80 مليار دولار في الربع الثالث

توقعت شركة «سامسونغ إلكترونيكس» يوم الخميس، أن تتجاوز أرباحها التشغيلية الفصلية 100 تريليون وون، في إنجاز غير مسبوق عالمياً لشركة تكنولوجيا.

«الشرق الأوسط» (سيول)
الاقتصاد مبنى البنك الاحتياطي الفيدرالي في واشنطن (رويترز)

عضو في «الفيدرالي»: الحاجة قائمة لمزيد من رفع الفائدة مع مرونة في وتيرة الزيادات

قال كريستوفر والر، عضو مجلس محافظي «الاحتياطي الفيدرالي» الأميركي، يوم الخميس، إنه من المرجح أن تكون هناك حاجة إلى مزيد من رفع أسعار الفائدة لخفض التضخم.

«الشرق الأوسط» (واشنطن )

«سبوتيفاي» توسّع الكتب الصوتية إلى أكثر من 180 سوقاً... والسعودية ضمن التوسع

تتيح الخدمة في الأسواق الجديدة أكثر من 350 ألف عنوان بأكثر من 120 لغة مع اختلاف النماذج والأسعار بحسب السوق (أدوبي)
TT

«سبوتيفاي» توسّع الكتب الصوتية إلى أكثر من 180 سوقاً... والسعودية ضمن التوسع

تتيح الخدمة في الأسواق الجديدة أكثر من 350 ألف عنوان بأكثر من 120 لغة مع اختلاف النماذج والأسعار بحسب السوق (أدوبي)

أعلنت «سبوتيفاي» توسيع خدمة الكتب الصوتية من 22 سوقاً إلى أكثر من 180 سوقاً بحلول نهاية 2026؛ في خطوة تشمل أسواقاً واسعة في الشرق الأوسط وأفريقيا وآسيا وأوروبا والأميركتين، وتمنح أكثر من 750 مليون شخص إمكانية الوصول إلى الكتب الصوتية عبر المنصة.

وتشمل القائمة المعلنة أسواقاً عربية عدة، من بينها السعودية والإمارات وقطر والكويت والبحرين وعُمان ومصر والأردن ولبنان والمغرب وتونس والجزائر وليبيا وفلسطين، ما يمنح التوسع بعداً إقليمياً واضحاً بعدما كانت الخدمة تتركز سابقاً بصورة أساسية في عدد محدود من الأسواق.

أكثر من 350 ألف عنوان للأسواق الجديدة

قالت «سبوتيفاي» إن المستخدمين في الأسواق الجديدة سيتمكنون من الوصول إلى أكثر من 350 ألف عنوان، ضمن مكتبة تغطي أكثر من 120 لغة. وتعمل الشركة مع أكثر من 300 ناشر حول العالم لتوسيع المحتوى المتاح بلغات وأسواق مختلفة.

ويختلف هذا الرقم عن الحجم الإجمالي لمكتبة الكتب الصوتية على المنصة، إذ تقول «سبوتيفاي» في بيانات أخرى إن كتالوجها العالمي تجاوز 700 ألف عنوان، فيما أشارت تقارير أحدث مرتبطة بإعلان فرانكفورت إلى أن العدد الإجمالي بات يتجاوز 800 ألف كتاب صوتي.

وفي السعودية، كانت الكتب الصوتية متاحة بالفعل قبل هذا الإعلان ضمن خدمة «بريميوم»، مع 12 ساعة استماع شهرياً للمشتركين المؤهلين وأكثر من 350 ألف عنوان ضمن كتالوج الاشتراك، إضافة إلى إمكانية شراء عناوين منفردة عبر مشغل الويب. وتظهر بيانات الدعم الرسمية أن السعودية والإمارات كانتا ضمن الأسواق الـ22 التي توفرت فيها الخدمة قبل التوسع العالمي الحالي.

ارتفع عدد مستمعي الكتب الصوتية شهرياً على «سبوتيفاي» بنحو 40 في المائة فيما زادت ساعات الاستماع بأكثر من 30 في المائة (أدوبي)

أسواق عربية جديدة

يعني الإعلان الجديد أن الانتشار الإقليمي يتسع إلى ما هو أبعد من السعودية والإمارات، ليشمل بقية أسواق الخليج ودولاً في المشرق وشمال أفريقيا. ولم تعلن «سبوتيفاي» حتى الآن نموذجاً موحداً للوصول إلى الكتب الصوتية في جميع هذه الأسواق. فالشركة توفر في بعض الدول 12 ساعة شهرياً ضمن اشتراك «بريميوم»، بينما تعتمد في أسواق أخرى بصورة أكبر على خدمة «Audiobooks+» التي تتيح شراء ساعات إضافية، إلى جانب خيار شراء كتاب محدد بشكل مباشر والاحتفاظ بإمكانية الاستماع إليه. وأكدت الشركة أن الأسعار ونماذج الوصول ستختلف بحسب السوق.

وتقول «سبوتيفاي» إن «Audiobooks+» تجاوزت مليون مشترك خلال ما يزيد قليلاً على عام واحد، فيما تجاوزت الإيرادات السنوية المتكررة للخدمة 100 مليون دولار. كما تسمح الإضافة لمشتركي خطط «Family» و«Duo» بالحصول على ساعات إضافية للاستماع، مع خطط لتوسيعها إلى فئات أخرى من المشتركين.

نمو في الاستماع

يأتي التوسع بعد ارتفاع عدد مستمعي الكتب الصوتية شهرياً على «سبوتيفاي» بنحو 40 في المائة خلال العام الماضي، بينما زاد إجمالي ساعات الاستماع بأكثر من 30 في المائة، وفق أرقام أعلنتها الشركة خلال معرض فرانكفورت للكتاب.

وكانت «سبوتيفاي» قد أشارت في وقت سابق من العام إلى أن ما يقارب نصف مستخدمي الكتب الصوتية لديها تقل أعمارهم عن 35 عاماً، فيما ارتفعت ساعات الاستماع بنسبة 60 في المائة بين عامي 2024 و2025.

تطور «سبوتيفاي» أدوات جديدة لاكتشاف الكتب ومتابعة الاستماع وخيارات مثل الساعات الإضافية وشراء الكتب بشكل منفصل (أدوبي)

أدوات جديدة لاكتشاف الكتب

إلى جانب التوسع الجغرافي، تعمل الشركة على تطوير تجربة الكتب داخل التطبيق. ومن بين الأدوات التي طرحتها «Page Match»، التي تسمح للمستخدم بالانتقال بين الكتاب الورقي أو الإلكتروني ونسخته الصوتية، عبر مطابقة الصفحة مع موضع الاستماع. وتقول «سبوتيفاي» إن أكثر من مليون شخص يستخدمون الميزة شهرياً.

كما أطلقت الشركة خلال 2026 أدوات لاكتشاف الكتب عبر قوائم وترشيحات مخصصة، إلى جانب البحث الحواري وإنشاء قوائم تشغيل للكتب الصوتية، في محاولة لدمج تجربة الكتب بصورة أعمق داخل التطبيق الذي يضم الموسيقى والبودكاست. ويستمر طرح الخدمة على دفعات حتى نهاية 2026، على أن تختلف مواعيد الإطلاق ونماذج الاشتراك والأسعار من سوق إلى آخر، بينما تمثل أسواق الشرق الأوسط جزءاً أساسياً من أكبر توسع جغرافي للكتب الصوتية على «سبوتيفاي» حتى الآن.


كيف يتنبأ «ChatGPT» بعمر المستخدم ويُفعّل تجربة المراهقين؟

يظل تاريخ الميلاد جزءاً من التقييم لكنه ليس العامل الوحيد في التصنيف (د.ب.أ)
TT

كيف يتنبأ «ChatGPT» بعمر المستخدم ويُفعّل تجربة المراهقين؟

يظل تاريخ الميلاد جزءاً من التقييم لكنه ليس العامل الوحيد في التصنيف (د.ب.أ)

كشفت «أوبن إيه آي» مزيداً من التفاصيل حول نظام التنبؤ بالعمر داخل «شات جي بي تي»، الذي يستخدم إشارات مرتبطة بالحساب وسلوك الاستخدام لتقدير ما إذا كان المستخدم قد يكون دون 18 عاماً، بدلاً من الاعتماد فقط على تاريخ الميلاد المُدخل عند إنشاء الحساب. وإذا رجّح النظام أن الحساب يعود إلى مراهق مؤهل، يتم تفعيل تجربة «ChatGPT for Teens» تلقائياً مع ضوابط إضافية للمحتوى وبعض القيود على الميزات.

وحسب «أوبن إيه آي»، ينظر نظام التنبؤ بالعمر إلى مجموعة من الإشارات، من بينها الموضوعات العامة التي يناقشها المستخدم، والأوقات التي يستخدم فيها «ChatGPT»، وكيفية وتوقيت استخدام الحساب، وأنماط النشاط عبر الزمن، إضافة إلى عمر الحساب نفسه. ولا يحل هذا النظام محل تاريخ الميلاد، بل يعمل كطبقة أمان إضافية. ولهذا يمكن للحساب أن يُصنّف ضمن تجربة المراهقين حتى لو كان المستخدم قد أدخل تاريخ ميلاده عند التسجيل، في حال أظهرت الإشارات الأخرى احتمال أن يكون دون 18 عاماً. كما تقر الشركة بأن النظام قد يخطئ في بعض الحالات.

يظل تاريخ الميلاد جزءاً من التقييم لكنه ليس العامل الوحيد في التصنيف (د.ب.أ)

ماذا يتغير للمستخدمين دون 18 عاماً؟

عندما يُصنّف الحساب على أنه قد يعود إلى مستخدم مراهق، يمكن لـ«ChatGPT» تفعيل تجربة مخصصة تتعامل بحذر أكبر مع بعض أنواع المحتوى، مثل العنف الصريح، والتحديات التي قد تشجع على سلوك خطير، وأدوار المحادثة الجنسية أو العاطفية أو العنيفة، إضافة إلى المحتوى الذي يروّج لمعايير جمال متطرفة أو حميات غير صحية أو التنمر المرتبط بصورة الجسد.

ولا يحتاج المستخدم إلى تفعيل التجربة يدوياً، إذ تقول «أوبن إيه آي» إنها تُطبَّق تلقائياً على الحسابات المؤهلة. ويظل الحساب فعالاً، مع استمرار إمكانية استخدام «ChatGPT» للتعلم والإبداع وطرح الأسئلة، فيما تؤكد الشركة أنها لا تعرض إعلانات على حسابات المراهقين.

أدوات تعليمية وضوابط عائلية

كانت «أوبن إيه آي» قد وسعت عالمياً تجربة «ChatGPT for Teens» مع مجموعة من الأدوات المخصصة للاستخدام اليومي والدراسة. ومن بينها ( Study Mode) الذي يوجه المستخدم عبر خطوات وأسئلة بدلاً من تقديم الإجابة مباشرة، ويمكن اقتراحه عند استخدام المنصة في الواجبات أو التعلم. كما تتضمن التجربة ميزات مثل (Quiet Hours) التي تتيح تحديد فترات زمنية للحد من الوصول إلى الخدمة.

ويمكن للآباء أو الأوصياء ربط حساباتهم بحساب المراهق عبر أدوات الرقابة الأبوية، بما يسمح بإدارة بعض الإعدادات. وتوضح «أوبن إيه آي» أن هذه الضوابط لا تمنح الوالدين حق الاطلاع على محادثات المراهق نفسها.

شملت تجربة المراهقين أدوات دراسة ورقابة أبوية وفترات هدوء للاستخدام (د.ب.أ)

ماذا يحدث إذا أخطأ النظام؟

إذا كان المستخدم يبلغ 18 عاماً أو أكثر ووُضع في تجربة المراهقين عن طريق الخطأ، فيمكنه مراجعة تصنيف العمر من خلال (الإعدادات> الحساب > العمر )، ثم استخدام خيار التحقق من العمر إذا كان متاحاً في حسابه.

وتعتمد «أوبن إيه آي» على شركة خارجية تُدعى (Persona) لإجراء عملية التحقق. وقد يُطلب من المستخدم، حسب البلد، تقديم صورة حية للوجه أو وثيقة هوية حكومية أو كليهما. وتقول الشركة إن «Persona» تحذف صورة الهوية أو صورة الوجه خلال سبعة أيام من التحقق، بينما لا تتلقى «أوبن إيه آي» نسخة من الهوية أو الصورة نفسها، بل المعلومات اللازمة لتحديد التجربة المناسبة للحساب. وإذا ثبت أن المستخدم فوق 18 عاماً، فتُزال ضوابط المراهقين. أما إذا أظهرت عملية التحقق أن الحساب ينبغي أن يبقى ضمن تجربة المراهقين، فقد تستمر الحماية أو تُعاد إلى الحساب.

طبقة أمان إضافية

توضح «أوبن إيه آي» أن التنبؤ بالعمر ليس نظاماً نهائياً للحكم على عمر المستخدم، بل آلية إضافية تساعدها على تطبيق التجربة المناسبة للحسابات الأصغر سناً. وإذا اختار المستخدم التحقق من عمره عبر «Persona»، فإن الشركة تقول إنها لن تستمر بعد ذلك في تشغيل نظام التنبؤ بالعمر على ذلك الحساب. بهذا النهج، تجمع «أوبن إيه آي» بين تاريخ الميلاد، وإشارات الاستخدام، والتحقق الخارجي من العمر، بهدف تحديد متى يجب تطبيق الضوابط المخصصة للمراهقين داخل «تشات جي بي تي».


أكثر من 31 ألف رسالة احتيالية تستغل خدمات «مايكروسوفت» الرسمية

بعض الرسائل الاحتيالية تصل عبر إشعارات رسمية وتتضمن رموز تحقق لم يطلبها المستخدم (رويترز)
TT

أكثر من 31 ألف رسالة احتيالية تستغل خدمات «مايكروسوفت» الرسمية

بعض الرسائل الاحتيالية تصل عبر إشعارات رسمية وتتضمن رموز تحقق لم يطلبها المستخدم (رويترز)

رصدت شركة «كاسبرسكي» أكثر من 31 ألف رسالة بريد إلكتروني احتيالية خلال الفترة بين 1 أغسطس (آب) و18 سبتمبر (أيلول) 2026، اعتمدت على روابط شرعية مرتبطة بخدمات «مايكروسوفت» لإعادة توجيه المستخدمين إلى مواقع خبيثة، في أسلوب يجعل الرسائل أكثر إقناعاً وأصعب في الاكتشاف بالطرق التقليدية.

وتستغل الحملة آلية المصادقة في خدمة «مايكروسوفت إنترا Microsoft Entra»، إذ ينشئ المهاجمون تطبيقات مسجلة داخل المنصة ويحددون عنوان إعادة توجيه يقود إلى موقع خبيث. وبعد ذلك تُرسل إلى الضحية روابط تبدو مرتبطة ببنية «مايكروسوفت» الرسمية، لكنها تنتهي في موقع مصمم لسرقة البيانات أو دفع المستخدم إلى تنزيل برمجيات خبيثة.

استغلال مسار مصادقة شرعي

حسب «كاسبرسكي»، يبدأ المهاجم بإنشاء حساب «مايكروسوفت» وتسجيل الدخول إلى مركز الإدارة الخاص بـ«Microsoft Entra»، ثم ينتقل إلى قسم تسجيل التطبيقات لإنشاء تطبيق جديد.

وفي أثناء عملية التسجيل، تسمح الخدمة بتحديد عنوان إعادة توجيه ينتقل إليه المستخدم بعد استكمال التحقق. وهنا يضع المهاجم عنوان موقعه الخبيث، ثم يستخدم رابط إعادة التوجيه المرتبط بالتطبيق المسجل داخل رسائل التصيد.

وعندما ينقر المستخدم على الرابط، قد يمر أولاً عبر نطاق يبدو تابعاً لـ«مايكروسوفت»، قبل أن يصل إلى الموقع الذي يتحكم فيه المهاجم. وتزيد هذه الخطوة من صعوبة التمييز بين الرسالة الأصلية والاحتيالية، خصوصاً بالنسبة إلى المستخدمين الذين اعتادوا البحث عن نطاقات الشركات المعروفة للتحقق من مصداقية الروابط.

يعتمد المهاجمون على إعدادات داخل «Microsoft Entra» لجعل الرسائل أكثر إقناعاً (الشركة)

رسائل تبدو كأنها حقيقية

لم يقتصر الاستغلال على روابط إعادة التوجيه، إذ رصد الباحثون أيضاً طريقة أخرى تستخدم مركز إدارة «مايكروسوفت إنترا» لإدخال محتوى احتيالي داخل إشعارات شرعية ترسلها الخدمة نفسها.

ووفق التقرير، ينشئ المهاجمون حسابات وهمية داخل المنصة، ثم يضيفون عنوان البريد الإلكتروني الحقيقي للضحية بوصفه بريداً احتياطياً يمكن استخدامه لتسلم رموز التحقق أو إعادة تعيين كلمات المرور.

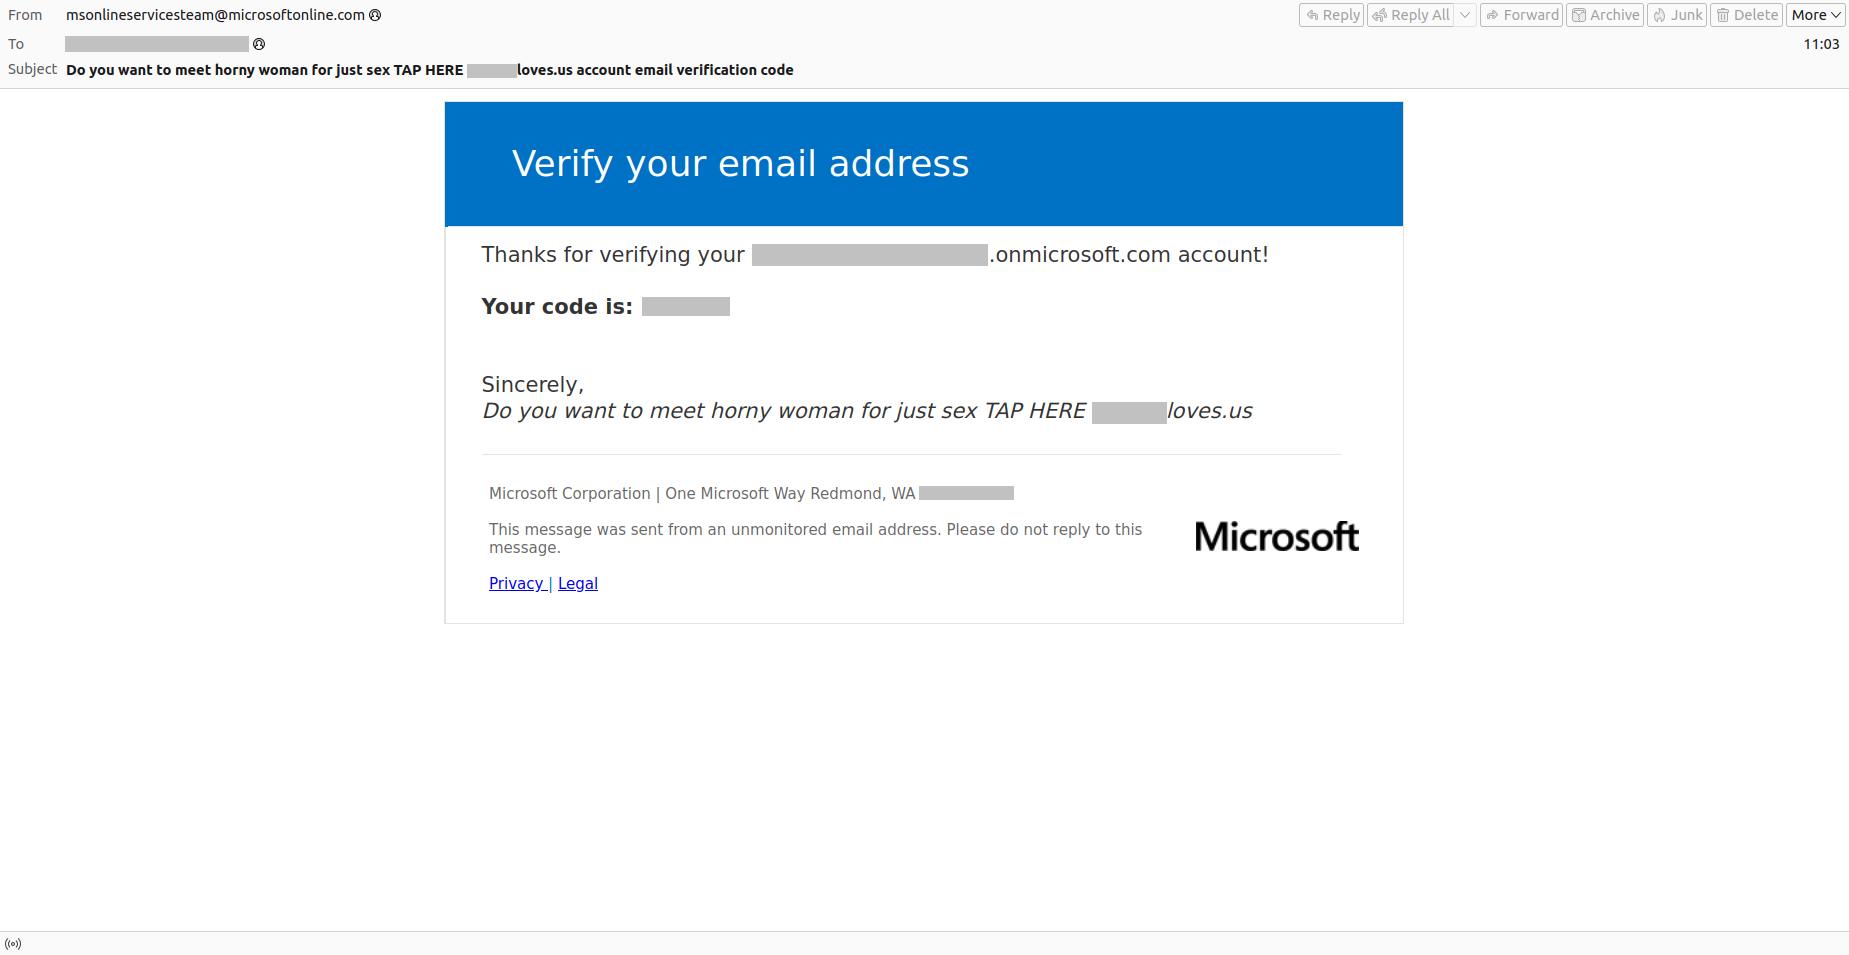
بعد ذلك، يتلقى الضحية رمز تحقق لم يطلبه، لكن الرسالة نفسها تحتوي على نص أضافه المهاجم داخل الحقول المرتبطة بالحساب الوهمي، مما يجعل البريد يبدو في ظاهره كأنه صادر من نظام رسمي تابع لـ«مايكروسوفت».

هجمات أصعب في الاكتشاف

تكمن خطورة الأسلوب في أن المهاجم لا يكتفي بانتحال هوية شركة معروفة، بل يستخدم فعلياً أجزاء من بنيتها وخدماتها الشرعية. ويقول أندري كوفتون، مدير مجموعة حماية البريد الإلكتروني من التهديدات لدى «كاسبرسكي»، إن هذا النوع من الهجمات يرفع مستوى المصداقية بشكل كبير ويجعل المؤشرات المعتادة للتصيد أقل فاعلية. فوجود رابط تابع لخدمة حقيقية أو وصول إشعار من نظام رسمي لا يعنيان بالضرورة أن محتوى الرسالة آمن.

وتشير الشركة إلى أن اكتشاف هذا النوع من الاحتيال بالاعتماد على المستخدم وحده يصبح أكثر صعوبة، لأن الرسالة لا تحمل بالضرورة العلامات التقليدية المعروفة، مثل اسم نطاق مزيف أو أخطاء واضحة في هوية المرسل.

بعض الرسائل الاحتيالية تصل عبر إشعارات رسمية وتتضمن رموز تحقق لم يطلبها المستخدم (رويترز)

حماية متعددة الطبقات

توصي «كاسبرسكي» المؤسسات باستخدام حلول متقدمة لحماية البريد الإلكتروني، خصوصاً تلك القادرة على تحليل الروابط والسلوكيات المشبوهة بدلاً من الاكتفاء بفحص عنوان المرسل أو النطاق.

وتقول الشركة إن حلولها تعتمد على طبقات متعددة من الحماية، تشمل خوارزميات تعلم الآلة ومراقبة السلوك في الوقت الحقيقي وتقنيات مكافحة التصيد. كما تشير إلى أن بعض أدواتها المخصصة للمستخدمين الأفراد تتضمن وظائف للتحقق من تسرب البيانات ومخاطر سرقة الهوية.

وتبرز هذه الحملة تحولاً في أساليب التصيد، حيث لم يعد المهاجمون يعتمدون فقط على تقليد الشركات الكبرى، بل أصبحوا يبحثون عن طرق لاستغلال خدماتها الشرعية نفسها لإضفاء مزيد من المصداقية على الرسائل والروابط التي يستخدمونها.