
رصدت شركة «كاسبرسكي» أكثر من 31 ألف رسالة بريد إلكتروني احتيالية خلال الفترة بين 1 أغسطس (آب) و18 سبتمبر (أيلول) 2026، اعتمدت على روابط شرعية مرتبطة بخدمات «مايكروسوفت» لإعادة توجيه المستخدمين إلى مواقع خبيثة، في أسلوب يجعل الرسائل أكثر إقناعاً وأصعب في الاكتشاف بالطرق التقليدية.
وتستغل الحملة آلية المصادقة في خدمة «مايكروسوفت إنترا Microsoft Entra»، إذ ينشئ المهاجمون تطبيقات مسجلة داخل المنصة ويحددون عنوان إعادة توجيه يقود إلى موقع خبيث. وبعد ذلك تُرسل إلى الضحية روابط تبدو مرتبطة ببنية «مايكروسوفت» الرسمية، لكنها تنتهي في موقع مصمم لسرقة البيانات أو دفع المستخدم إلى تنزيل برمجيات خبيثة.
استغلال مسار مصادقة شرعي
حسب «كاسبرسكي»، يبدأ المهاجم بإنشاء حساب «مايكروسوفت» وتسجيل الدخول إلى مركز الإدارة الخاص بـ«Microsoft Entra»، ثم ينتقل إلى قسم تسجيل التطبيقات لإنشاء تطبيق جديد.
وفي أثناء عملية التسجيل، تسمح الخدمة بتحديد عنوان إعادة توجيه ينتقل إليه المستخدم بعد استكمال التحقق. وهنا يضع المهاجم عنوان موقعه الخبيث، ثم يستخدم رابط إعادة التوجيه المرتبط بالتطبيق المسجل داخل رسائل التصيد.
وعندما ينقر المستخدم على الرابط، قد يمر أولاً عبر نطاق يبدو تابعاً لـ«مايكروسوفت»، قبل أن يصل إلى الموقع الذي يتحكم فيه المهاجم. وتزيد هذه الخطوة من صعوبة التمييز بين الرسالة الأصلية والاحتيالية، خصوصاً بالنسبة إلى المستخدمين الذين اعتادوا البحث عن نطاقات الشركات المعروفة للتحقق من مصداقية الروابط.
رسائل تبدو كأنها حقيقية
لم يقتصر الاستغلال على روابط إعادة التوجيه، إذ رصد الباحثون أيضاً طريقة أخرى تستخدم مركز إدارة «مايكروسوفت إنترا» لإدخال محتوى احتيالي داخل إشعارات شرعية ترسلها الخدمة نفسها.
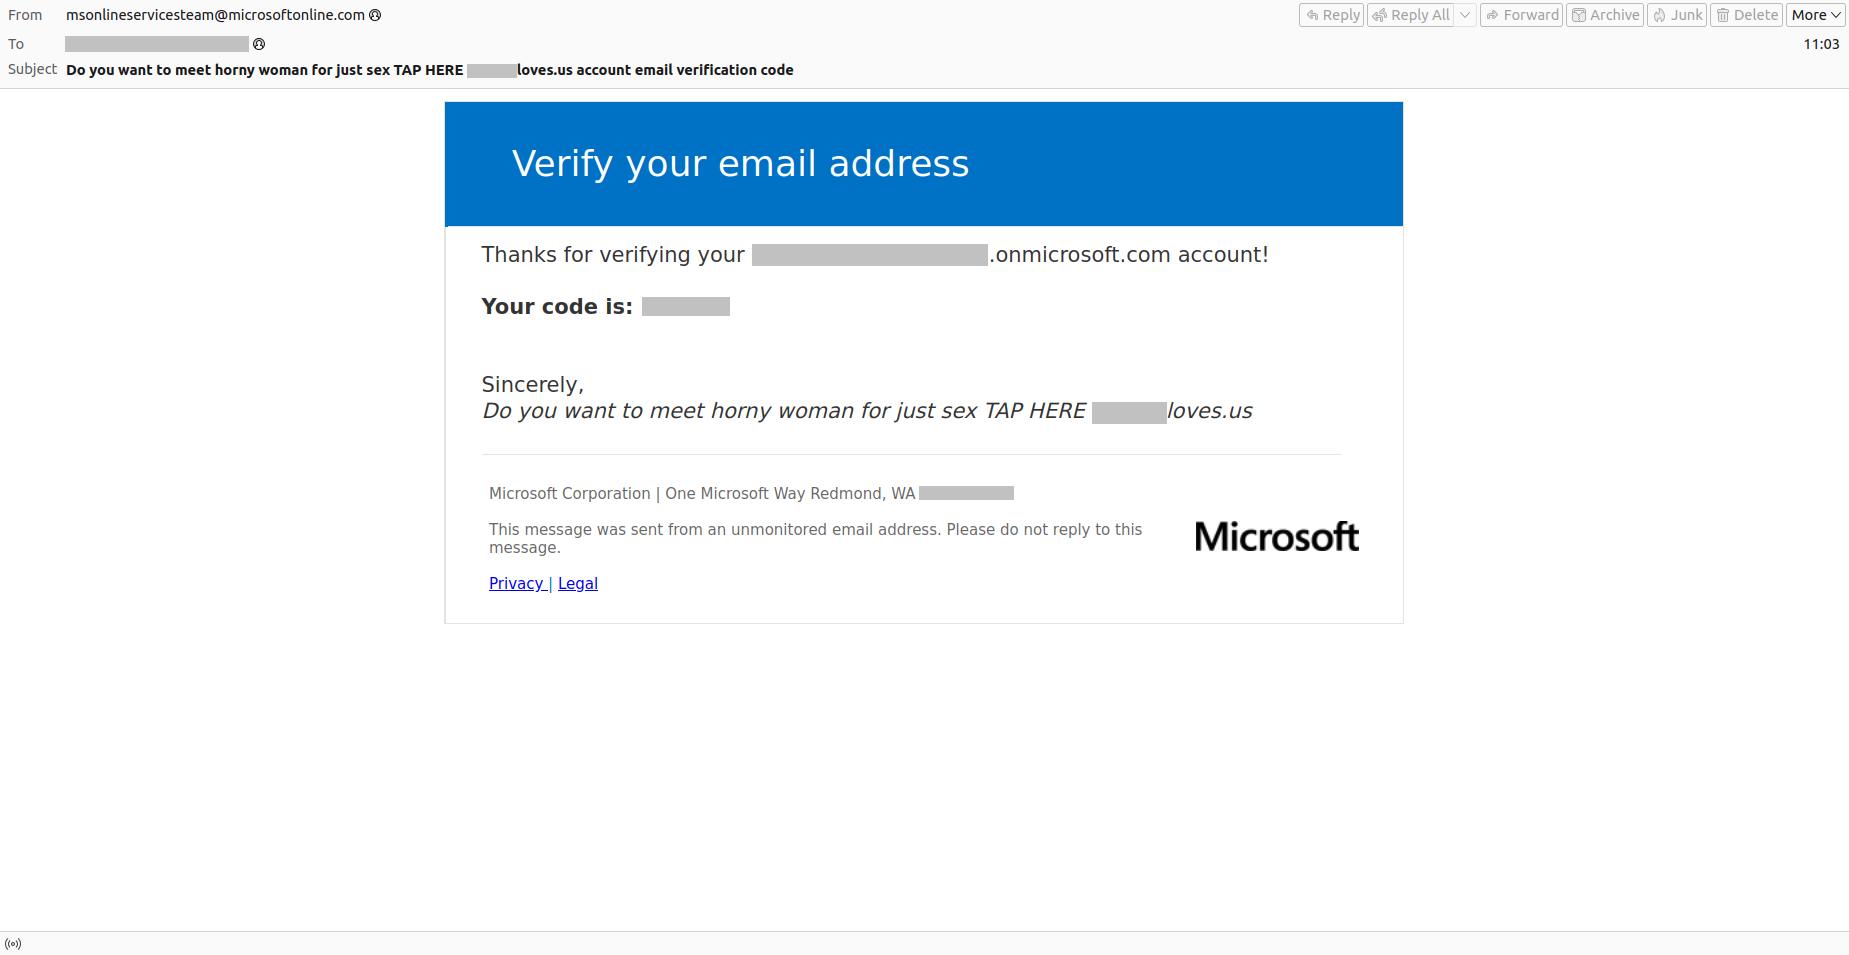
ووفق التقرير، ينشئ المهاجمون حسابات وهمية داخل المنصة، ثم يضيفون عنوان البريد الإلكتروني الحقيقي للضحية بوصفه بريداً احتياطياً يمكن استخدامه لتسلم رموز التحقق أو إعادة تعيين كلمات المرور.
بعد ذلك، يتلقى الضحية رمز تحقق لم يطلبه، لكن الرسالة نفسها تحتوي على نص أضافه المهاجم داخل الحقول المرتبطة بالحساب الوهمي، مما يجعل البريد يبدو في ظاهره كأنه صادر من نظام رسمي تابع لـ«مايكروسوفت».
هجمات أصعب في الاكتشاف
تكمن خطورة الأسلوب في أن المهاجم لا يكتفي بانتحال هوية شركة معروفة، بل يستخدم فعلياً أجزاء من بنيتها وخدماتها الشرعية. ويقول أندري كوفتون، مدير مجموعة حماية البريد الإلكتروني من التهديدات لدى «كاسبرسكي»، إن هذا النوع من الهجمات يرفع مستوى المصداقية بشكل كبير ويجعل المؤشرات المعتادة للتصيد أقل فاعلية. فوجود رابط تابع لخدمة حقيقية أو وصول إشعار من نظام رسمي لا يعنيان بالضرورة أن محتوى الرسالة آمن.
وتشير الشركة إلى أن اكتشاف هذا النوع من الاحتيال بالاعتماد على المستخدم وحده يصبح أكثر صعوبة، لأن الرسالة لا تحمل بالضرورة العلامات التقليدية المعروفة، مثل اسم نطاق مزيف أو أخطاء واضحة في هوية المرسل.
حماية متعددة الطبقات
توصي «كاسبرسكي» المؤسسات باستخدام حلول متقدمة لحماية البريد الإلكتروني، خصوصاً تلك القادرة على تحليل الروابط والسلوكيات المشبوهة بدلاً من الاكتفاء بفحص عنوان المرسل أو النطاق.
وتقول الشركة إن حلولها تعتمد على طبقات متعددة من الحماية، تشمل خوارزميات تعلم الآلة ومراقبة السلوك في الوقت الحقيقي وتقنيات مكافحة التصيد. كما تشير إلى أن بعض أدواتها المخصصة للمستخدمين الأفراد تتضمن وظائف للتحقق من تسرب البيانات ومخاطر سرقة الهوية.
وتبرز هذه الحملة تحولاً في أساليب التصيد، حيث لم يعد المهاجمون يعتمدون فقط على تقليد الشركات الكبرى، بل أصبحوا يبحثون عن طرق لاستغلال خدماتها الشرعية نفسها لإضفاء مزيد من المصداقية على الرسائل والروابط التي يستخدمونها.