السعودية تبدأ تطبيق نظام حماية البيانات الشخصية في 14 سبتمبر المقبل

كيف نحمي أنفسنا من إساءة استخدام بياناتنا الشخصية؟

نظام حماية البيانات الشخصية يمنح الأفراد الحق في معرفة كيفية جمع بياناتهم ومعالجتها (شاترستوك)
TT

السعودية تبدأ تطبيق نظام حماية البيانات الشخصية في 14 سبتمبر المقبل

نظام حماية البيانات الشخصية يمنح الأفراد الحق في معرفة كيفية جمع بياناتهم ومعالجتها (شاترستوك)

يجعل الاعتماد المتزايد على التكنولوجيا والبيانات الرقمية حماية البيانات الشخصية محور اهتمام كبير للأفراد والمؤسسات. ومن المتوقع أن تبدأ الهيئة السعودية للبيانات والذكاء الاصطناعي في الإنفاذ الكامل لنظام حماية البيانات الشخصية بدءاً من 14 سبتمبر (أيلول) المقبل، بعد انتهاء الفترة الانتقالية الحالية للامتثال. يتمتع النظام بنطاق واسع للغاية، وينطبق على جميع الكيانات العاملة في المملكة، وكذلك الكيانات خارجها التي تعالج البيانات الشخصية للأفراد في السعودية دون الحاجة إلى استهداف الأفراد أو مراقبتهم.

ندى خليل مستشارة الحوكمة والمخاطر والالتزام في شركة «Help AG» متحدثة لـ«الشرق الأوسط» (Help AG)

ماهية البيانات الشخصية والحسّاسة

تقول ندى خليل مستشارة الحوكمة والمخاطر والالتزام في شركة «Help AG» إن البيانات الشخصية هي تلك التي يمكن من خلالها التعرف على الفرد سواء بشكل مباشر أو غير مباشر. وتشرح في حديث خاص لـ«الشرق الأوسط» أن هذه البيانات تشمل الاسم ورقم الهوية والعنوان وأرقام التواصل والحسابات البنكية وحتى الصور الشخصية. وتوضح أن «البيانات الشخصية الحساسة» هي تلك المتعلقة بمعلومات أكثر خصوصية، مثل الأصل العرقي أو القبلي والمعتقد الديني أو البيانات الوراثية والصحية.

وتشير ندى خليل إلى أن إساءة استخدام هذه البيانات يمكن أن يكون له عواقب وخيمة، حيث يمكن للمخترقين استخدام البيانات الحساسة في انتحال هوية الأشخاص، أو بيعها لشركات تسويق بطرق غير قانونية، أو حتى استخدامها لأغراض تجسسية. وتؤكد على أهمية حماية البيانات الشخصية خصوصاً في ظل الخدمات المجانية التي قد تكون على حساب الخصوصية. وتضيف، كما يُقال: «إذا كان المنتج مجانياً، فاعلم أن خصوصيتك هي الثمن».

سيتعين على جميع الكيانات المشمولة في النطاق تنفيذ برنامج امتثال قبل 14 سبتمبر المقبل (شاترستوك)

نظام حماية البيانات الشخصية

في إطار حرص القيادة السعودية على حقوق المواطنين، تم إطلاق نظام حماية البيانات الشخصية بوصفه إطاراً قانونياً يهدف إلى حماية خصوصية الأفراد. تَعد ندى خليل أن هذا النظام يمنح الأفراد حقّ معرفة كل ما يتعلّق ببياناتهم الشخصية، وكيفية جمعها ومعالجتها، ويتيح لهم الوصول إليها، وتصحيحها، والاعتراض على طريقة معالجتها، وطلب حذفها أو التخلّص منها. وتشير إلى أن النظام لا يقتصر على الجهات داخل السعودية فحسب، بل يشمل أيضاً الجهات الخارجية التي تتعامل مع بيانات المواطنين السعوديين.

وتوضح خليل أن انتهاك قانون حماية البيانات الشخصية قد يؤدي إلى فرض غرامات مالية تصل إلى 5 ملايين ريال سعودي والتي يمكن مضاعفتها بسبب تكرار المخالفات، والسجن المحتمل لبعض عمليات الإفصاح عن البيانات الشخصية الحساسة، والتحذيرات، ومصادرة الأموال التي تم الحصول عليها نتيجة الانتهاك، ومطالبات التعويض من الأفراد.

التوافق مع التشريعات الدولية

يتماشى نظام حماية البيانات الشخصية في السعودية مع التشريعات الدولية المماثلة، مثل اللائحة العامة لحماية البيانات (GDPR) في الاتحاد الأوروبي وقانون خصوصية المستهلك في كاليفورنيا (CCPA). وتنوه خليل بأن هذا التوافق يعزز سمعة المملكة، ويسهل التعاون الدولي في مجال التشريعات المتعلقة بحماية البيانات. وإذا كان لدى كيان ما بالفعل برنامج امتثال للائحة العامة لحماية البيانات، فيمكن توسيع هذا البرنامج ليسري على البيانات المشمولة في نطاق النظام، مع إجراء تعديلات وإضافات خاصة بالمملكة العربية السعودية.

«البيانات الشخصية الحساسة» هي تلك المتعلقة بمعلومات أكثر خصوصية مثل الأصل العرقي أو القبلي والمعتقد الديني (شاترستوك)

دعم الاقتصاد والخدمات الرقمية

يلعب نظام حماية البيانات دوراً مهماً في دعم التحول الرقمي في المملكة، حيث يوفر بيئة آمنة للابتكار، ويجذب الاستثمارات الأجنبية. وتشير خليل إلى أن وجود نظام صارم لحماية البيانات يعزز من ثقة المستثمرين في المملكة، ويدعم تحقيق «رؤية السعودية 2030»، مما يضع المملكة في طليعة الدول المتقدمة تكنولوجياً.

وفي معرض حديثها لـ«الشرق الأوسط»، تستعرض ندى خليل الإجراءات التي يمكن اتخاذها للامتثال بنظام حماية البيانات الشخصية. وتعد أن من أهم هذه الإجراءات هي تحديد وحصر البيانات الشخصية التي يتم جمعها، وإجراء تقييم تأثير الخصوصية لتحديد المخاطر، وتطوير أطر وسياسات لحوكمة البيانات الشخصية. كما تؤكد على أهمية تطبيق التدابير التقنية والأمنية وتدريب العاملين على حماية البيانات.

وتوضح أن شركة «Help AG» يمكن أن تساعد المؤسسات في الامتثال لقانون حماية البيانات الشخصية بوصفها شركة رائدة في مجال الأمن السيبراني، مقدمة حلولاً وأدوات لحماية البيانات الشخصية، وخدمات استشارية تضمن الالتزام بالنظام. لا يعد الامتثال لنظام حماية البيانات الشخصية في السعودية ضرورياً لحماية الأفراد، بل هو أيضاً عامل حاسم في دعم التحول الرقمي والاقتصاد في المملكة لتعزيز مكانتها بوصفها قوة تقنية واقتصادية عالمية.
مقالات ذات صلة

«Aa123456» تتصدر قائمة كلمات المرور الأكثر شيوعاً في السعودية لعام 2026

تكنولوجيا أوصى الباحثون باستخدام كلمات مرور عشوائية وطويلة وتجنب تكرارها وتفعيل المصادقة متعددة العوامل لحماية الحسابات (أدوبي)

«Aa123456» تتصدر قائمة كلمات المرور الأكثر شيوعاً في السعودية لعام 2026

كشف تقرير تصدُّر «Aa123456» كلمات المرور في السعودية لعام 2026، محذّراً من الأنماط المتوقَّعة وتأثير الثقافة الشعبية في اختيارها.

نسيم رمضان (لندن)
تكنولوجيا تحديث «آي أو إس 27.3» يجلب مزايا جديدة وتحسينات لأجهزة «آيفون» (أبل)

«أبل» تختبر فتح قفل «آيفون ديو» بالكاميرا الأمامية في التحديث القادم

بعد شكاوى من بطء فتح «آيفون ديو» ببصمة الإصبع، تختبر «أبل» ميزة جديدة للتعرف على الوجه باستخدام الكاميرا الأمامية.

عبد العزيز الرشيد (الرياض)
تكنولوجيا أظهرت النتائج أن اختلاف الاستجابات يرتبط بطبيعة القيم المختبرة وليس بحجم النموذج أو خصائصه وحده (أدوبي)

دراسة: نماذج ذكاء اصطناعي تغيّر إجاباتها عندما تعتقد أنها تخضع للمراقبة

أظهرت دراسة أجراها باحثون في الهند أن بعض نماذج الذكاء الاصطناعي تغيّر قراراتها عندما تُبلَّغ بأن إجاباتها قد تخضع للمراقبة.

نسيم رمضان (لندن)
تكنولوجيا تتوفر خدمة المكالمات حالياً للمشتركين المدفوعين في الولايات المتحدة باشتراكات تبدأ من 20 دولاراً شهرياً (رويترز)

«ميتا» تتيح لمساعدها الذكي «ميوز» إجراء المكالمات الهاتفية نيابة عن المستخدمين

الخدمة تشمل حجز المطاعم والمواعيد والتواصل مع الشركات... ومتاحة للمشتركين المدفوعين في الولايات المتحدة.

نسيم رمضان (لندن)
خاص كشفت الأبحاث عن 2457 خدمة ذكاء اصطناعي متخصصة قد تعمل خارج رقابة فرق الأمن المؤسسي (أدوبي)

خاص أبحاث أمنية تكشف عن 1467 خادماً يربط وكلاء الذكاء الاصطناعي ببيانات حساسة

تحذر «ترند إيه آي» من مخاطر وصول وكلاء الذكاء الاصطناعي إلى أنظمة المؤسسات وسط ثغرات أمنية قديمة وضعف الرقابة على الصلاحيات.

نسيم رمضان (لندن)

«Aa123456» تتصدر قائمة كلمات المرور الأكثر شيوعاً في السعودية لعام 2026

أوصى الباحثون باستخدام كلمات مرور عشوائية وطويلة وتجنب تكرارها وتفعيل المصادقة متعددة العوامل لحماية الحسابات (أدوبي)
TT

«Aa123456» تتصدر قائمة كلمات المرور الأكثر شيوعاً في السعودية لعام 2026

أوصى الباحثون باستخدام كلمات مرور عشوائية وطويلة وتجنب تكرارها وتفعيل المصادقة متعددة العوامل لحماية الحسابات (أدوبي)

تصدرت كلمة المرور «Aa123456» قائمة كلمات المرور الأكثر شيوعاً في السعودية لعام 2026، تلتها «Aa@123456»، فيما احتلت كلمة «admin» المرتبة الثالثة، وفق التقرير السنوي الذي أصدرته شركة «نورد باس» (NordPass) المتخصصة في إدارة كلمات المرور.

وأظهرت النسخة الثامنة من التقرير التي أُعدت بالتعاون مع «NordLayer Intelligence» وباحثين مستقلين، استمرار انتشار كلمات المرور القائمة على تسلسلات رقمية يسهل توقعها، حتى عندما تتضمن مزيجاً من الحروف الكبيرة والصغيرة والرموز الخاصة.

وشمل البحث بيانات من 44 دولة، اعتماداً على تحليل كلمات مرور ظهرت ضمن تسريبات بيانات عامة ومستودعات على الإنترنت المظلم خلال الفترة الممتدة من سبتمبر (أيلول) 2025 إلى سبتمبر 2026.

وضمت المراكز العشرة الأولى في السعودية كلمات مرور مثل «123456» و«1234» و«12345678»، إلى جانب «Aa102030» و«Asdf1379»، التي تعتمد على تسلسلات رقمية أو أنماط مرتبطة بلوحة المفاتيح.

كما ظهرت «123456789» في المرتبة الحادية عشرة، و«123123» في المرتبة الثامنة عشرة. وحسب التقرير، احتلت التركيبات الرقمية وحدها خمسة مراكز ضمن قائمة الكلمات العشرين الأكثر شيوعاً في المملكة.

وتشير النتائج إلى أن الجمع بين الحروف والأرقام لا يوفر بالضرورة حماية كافية عندما يكون ترتيبها متوقعاً، خصوصاً إذا اعتمد المستخدم على أنماط متكررة يسهل تضمينها في محاولات تخمين كلمات المرور.

وتقتصر هذه التصنيفات على البيانات التي حللها الباحثون من التسريبات والمصادر المشمولة بالدراسة، ولا تمثل مسحاً لجميع كلمات المرور المستخدمة في السعودية.

أظهر التقرير استمرار انتشار الأرقام المتسلسلة والأنماط سهلة التخمين ضمن كلمات المرور الأكثر استخداماً في المملكة (أدوبي)

«123456» تحتفظ بالصدارة عالمياً

على المستوى العالمي، واصلت كلمة المرور «123456» تصدر القائمة تلتها «admin» ثم «12345678»، فيما أشار التقرير إلى أن المراكز الأربعة الأولى لم تتغير مقارنةً بالعام السابق. وسجَّل الباحثون ارتفاعاً في عدد كلمات المرور التي تتضمن رموزاً خاصة ضمن القائمة العالمية لأكثر 200 كلمة شيوعاً، من 32 كلمة في العام الماضي إلى 39 كلمة في 2026.

لكن هذه الزيادة لم تعنِ بالضرورة تحسناً في مستوى التعقيد، إذ تضمنت القائمة كلمات مثل «Admin@123» و«P@ssw0rd» التي تستخدم تعديلات محدودة على كلمات شائعة ومعروفة.

يقول كاروليس أرباسياوسكاس، رئيس قسم المنتجات في «نورد باس» وشركتها الأم «نورد سيكيوريتي»، إن عبارة مرور طويلة مكونة من كلمتين أو ثلاث قد تكون خياراً أفضل من كلمة قصيرة وشائعة أضيفت إليها بعض الرموز، عندما يضطر المستخدم إلى اختيار كلمة مرور غير عشوائية.

ورصد الباحثون كذلك كلمات مرور افتراضية مرتبطة بأجهزة التوجيه، منها «ALC#FGU» و«adminHW»، اللتان احتلتا المرتبتين 116 و118 عالمياً، مما يسلط الضوء على مخاطر الاحتفاظ بإعدادات الدخول الافتراضية في الأجهزة المتصلة بالشبكات.

الثقافة الشعبية تدخل كلمات المرور

خصص التقرير جانباً من دراسته لتأثير الموسيقى والأفلام وألعاب الفيديو والرياضة في اختيار كلمات المرور عبر العقود. ومن الأمثلة التي رصدها الباحثون كلمات مستوحاة من فرق موسيقية، مثل «metallica» و«Slayer007»، وأخرى مرتبطة بالأفلام، منها «corleone13» و«Rambo017».

كما ظهرت أسماء شخصيات من مسلسلات الرسوم اليابانية وألعاب الفيديو، مثل «sasuke» و«minecraft»، إلى جانب كلمات مستوحاة من نجوم الرياضة، بينها «neymar10». أما الاتجاهات الأحدث على الإنترنت، فانعكست في كلمات مثل «skibiditoilet» و«squidgamethebest»، في حين ظهرت تعبيرات مرتبطة بجائحة «كوفيد-19»، منها «Covid@19» و«corona2020».

ويُحذر الباحثون من اعتبار هذه الأمثلة دليلاً على تاريخ إنشاء كلمات المرور. فقد يستمر شخص في استخدام كلمة اختارها قبل سنوات، أو يستوحيها مستخدم جديد من عمل قديم عاد إلى الانتشار. كما أن هذه الأمثلة مستمدة من التحليل العالمي للثقافة الشعبية، ولا يقدم التقرير ما يثبت انتشارها تحديداً بين المستخدمين في السعودية.

كيف يمكن تقليل المخاطر؟

يوصي التقرير بإنشاء كلمات مرور عشوائية لا يقل طولها عن 14 خانة، وتجنب استخدامها في أكثر من حساب، لأن تسرب بيانات الدخول إلى خدمة واحدة قد يعرّض حسابات أخرى تستخدم الكلمة نفسها للخطر.

وينصح أيضاً بمراجعة كلمات المرور القديمة والضعيفة، والاستعانة ببرامج إدارة كلمات المرور لإنشاء بيانات دخول مختلفة وتخزينها، إلى جانب تفعيل المصادقة متعددة العوامل لإضافة طبقة حماية تتجاوز كلمة المرور وحدها.

وبينما أظهرت بيانات 2026 تنوعاً في الكلمات المستخدمة عالمياً، فإن القاسم المشترك بين كثير منها ظل الاعتماد على أنماط مألوفة وسهلة التذكر، وهو ما يجعل قوة كلمة المرور مرتبطة بمدى صعوبة توقعها، وليس بمجرد احتوائها على أرقام أو رموز إضافية.


«أبل» تختبر فتح قفل «آيفون ديو» بالكاميرا الأمامية في التحديث القادم

تحديث «آي أو إس 27.3» يجلب مزايا جديدة وتحسينات لأجهزة «آيفون» (أبل)
TT

«أبل» تختبر فتح قفل «آيفون ديو» بالكاميرا الأمامية في التحديث القادم

تحديث «آي أو إس 27.3» يجلب مزايا جديدة وتحسينات لأجهزة «آيفون» (أبل)

بعد إطلاق هاتف «آيفون ديو» القابل للطي، وظهور ملاحظات من المستخدمين بشأن بطء فتح قفل الجهاز باستخدام بصمة الإصبع مقارنة بتقنية التعرف على الوجه، بدأت شركة «أبل» اختبار آلية جديدة لفتح القفل عبر الكاميرا الأمامية، وذلك ضمن النسخة التجريبية الثانية من تحديث «آي أو إس 27.3»، التي أتاحتها الشركة للمطورين.

وتأتي الميزة لمعالجة إحدى أبرز الملاحظات التي واجهت الهاتف منذ طرحه، خصوصاً مع اعتماد «أبل» على مستشعر بصمة الإصبع المدمج في الزر الجانبي بدلاً من تقنية بصمة الوجه المستخدمة في بقية أجهزة «آيفون» الحديثة.

فتح قفل «آيفون ديو» باستخدام الكاميرا الأمامية

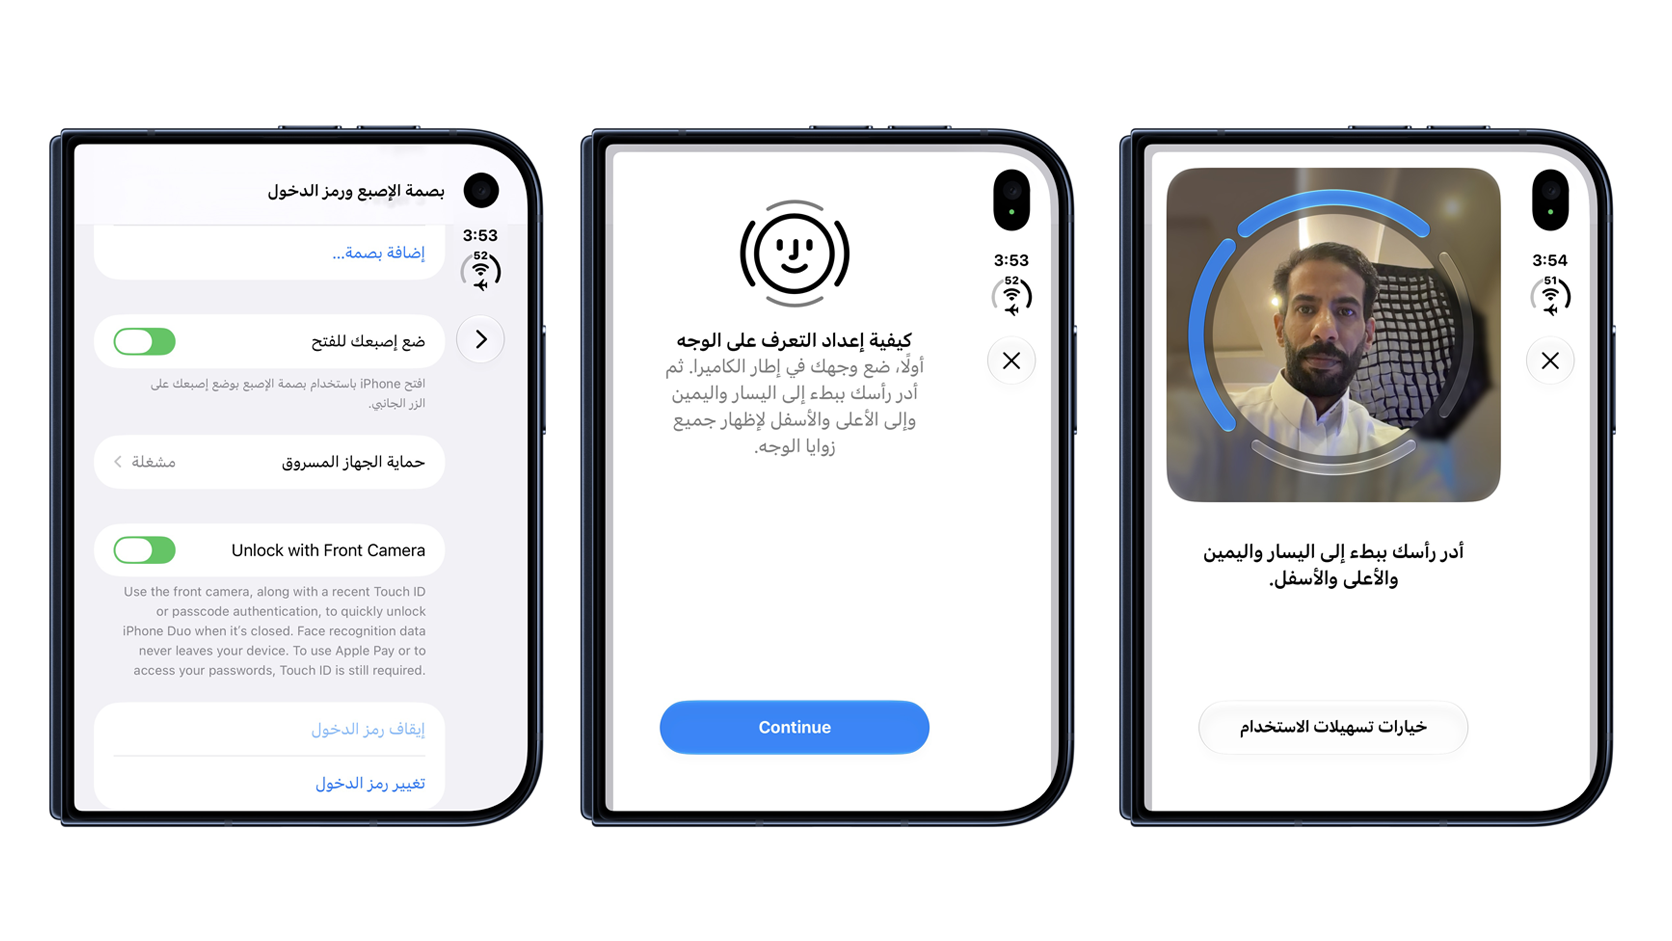
تتيح الميزة الجديدة التي تحمل اسم «فتح القفل بالكاميرا الأمامية» لمستخدمي «آيفون ديو» فتح قفل الجهاز بمجرد النظر إلى الكاميرا الأمامية الموجودة في الشاشة الخارجية، دون الحاجة إلى استخدام بصمة الإصبع في كل مرة.

وتعمل الميزة عندما يكون الهاتف مطوياً فقط، إذ تتعرف الكاميرا على وجه المستخدم وتسمح له بالوصول إلى الجهاز مباشرة من شاشة القفل. أما عند فتح الهاتف واستخدام شاشته الداخلية الكبيرة فلا تتوفر هذه الطريقة، ويظل الاعتماد على بصمة الإصبع أو رمز الدخول.

ويمكن تفعيل الميزة من خلال الانتقال إلى «الإعدادات»، ثم «بصمة الإصبع ورمز الدخول»، واختيار «فتح القفل بالكاميرا الأمامية»، واتباع التعليمات اللازمة لإعداد التعرف على الوجه.

ورغم التشابه في طريقة الاستخدام، فإن التقنية الجديدة تختلف عن منظومة «بصمة الوجه» التقليدية؛ إذ تعتمد على الكاميرا الأمامية العادية، بدلاً من منظومة «ترو ديبث» (TrueDepth)، التي تستخدم مستشعرات متخصصة لرسم خريطة ثلاثية الأبعاد لملامح الوجه والتحقق من هوية المستخدم.

«أبل» تختبر فتح قفل «آيفون ديو» بالكاميرا الأمامية دون بصمة الإصبع (أبل)

قيود أمنية على الميزة الجديدة

وضعت «أبل» مجموعة من الضوابط الأمنية لاستخدام الميزة، إذ يشترط أن يكون المستخدم قد فتح قفل الجهاز باستخدام بصمة الإصبع أو رمز الدخول خلال آخر 45 دقيقة، حتى يتمكن من الاستفادة من التعرف على الوجه عبر الكاميرا الأمامية.

وبعد مرور هذه المدة دون استخدام الجهاز، تتوقف الميزة مؤقتاً، ويُطلب من المستخدم إعادة التحقق باستخدام بصمة الإصبع أو رمز الدخول، قبل السماح له بفتح القفل بالكاميرا مجدداً.

كذلك، تقتصر وظيفة الميزة على فتح شاشة القفل، ولا يمكن استخدامها للمصادقة على عمليات الدفع عبر خدمة «أبل باي»، أو للوصول إلى كلمات المرور وقفل التطبيقات، إذ تتطلب هذه العمليات استخدام بصمة الإصبع أو رمز الدخول.

وتعكس هذه القيود محاولة «أبل» تحقيق التوازن بين سهولة الاستخدام والحماية الأمنية، خصوصاً أن الكاميرا الأمامية التقليدية لا توفر مستوى الحماية نفسه الذي تقدمه منظومة بصمة الوجه المعتمدة على مستشعرات العمق.

قفل الهاتف تلقائياً عند طيه

إلى جانب ميزة فتح القفل بالكاميرا الأمامية، أضافت «أبل» خياراً جديداً يحمل اسم «القفل عند الطي»، يتيح قفل هاتف «آيفون ديو» تلقائياً بمجرد إغلاقه.

وكان الهاتف ينقل المحتوى المعروض من الشاشة الداخلية إلى الشاشة الخارجية عند طيه، للسماح بمواصلة استخدام التطبيقات دون انقطاع. أما الخيار الجديد فيتيح للمستخدم قفل الجهاز مباشرة عند إغلاقه، بدلاً من إبقاء المحتوى ظاهراً على الشاشة الخارجية.

ويمكن تفعيل هذه الخاصية من خلال قسم «الشاشة والإضاءة» في إعدادات الجهاز، وهي إضافة تهدف إلى تعزيز الخصوصية وتوفير خيارات أكثر مرونة في التعامل مع الهاتف القابل للطي.

«أبل» تضيف ميزة قفل «آيفون ديو» تلقائياً بمجرد طي الجهاز (أبل)

تحسينات إضافية وميزات جديدة في التحديث

شمل تحديث «آي أو إس 27.3» تحسينات على المساعد الذكي «سيري»، أبرزها إمكانية تحليل صفحات الإنترنت في «سفاري» والإجابة عن الأسئلة المتعلقة بمحتواها، إلى جانب الاستفادة من بيانات تطبيق «صحتي» بموافقة المستخدم. كما تضمن تعديلات على واجهة «التقويم»، وتحسينات في تطبيقَي «الطقس» و«أبل تي في»، فضلاً عن حدود يومية لاستخدام بعض مزايا «ذكاء أبل» مرتبطة بباقات «آيكلاود بلس». أما ميزة فتح القفل بالكاميرا الأمامية، فتقتصر حالياً على هاتف «آيفون ديو» القابل للطي، دون بقية أجهزة «آيفون».

موعد إطلاق التحديث

تتوفر النسخة التجريبية الثانية من تحديث «آي أو إس 27.3» حالياً للمطورين، ويمكن الوصول إليها من خلال «الإعدادات»، ثم «عام»، ثم «تحديث البرامج»، واختيار التحديثات التجريبية المخصصة للمطورين.

ومن المتوقع أن تطرح «أبل» النسخة النهائية من التحديث خلال الشهر المقبل، بعد الانتهاء من الاختبارات ومعالجة المشكلات التي قد تظهر خلال المرحلة التجريبية، مع احتمال إجراء تغييرات على بعض المزايا قبل الإطلاق الرسمي.

وتبرز ميزة فتح القفل بالكاميرا الأمامية بوصفها واحدة من أهم الإضافات الموجهة إلى «آيفون ديو»، إذ تعالج جانباً من الملاحظات التي صاحبت إطلاق الهاتف، دون الحاجة إلى تعديلات على مكوناته الداخلية. ورغم القيود الأمنية التي ترافقها، فإنها تمنح المستخدمين خياراً إضافياً للوصول إلى أجهزتهم بصورة أسرع وأكثر سهولة، في خطوة تعكس استمرار «أبل» في تطوير تجربة هاتفها القابل للطي عبر التحديثات البرمجية.


الذكاء الاصطناعي يكتشف ثغرة «خطيرة» في ثالث أكبر لغة برمجة في العالم

العالم شهد مؤخراً سلسلة من المشكلات التقنية الخطيرة (رويترز)
TT

الذكاء الاصطناعي يكتشف ثغرة «خطيرة» في ثالث أكبر لغة برمجة في العالم

العالم شهد مؤخراً سلسلة من المشكلات التقنية الخطيرة (رويترز)

استخدمت إحدى شركات الأمن السيبراني الذكاء الاصطناعي (AI) للكشف عن خلل خطير في لغة برمجة الكمبيوتر الشهيرة «جافا» (Java).

ووفق ما ذكرته هيئة الإذاعة البريطانية (بي بي سي)، وجدت شركة «كاليف» ومقرها كاليفورنيا خطأً في وظائف ذاكرة المتعلقة بـ«جافا»، بعد أن كانت قد عثرت مؤخراً على ثغرة خطيرة في لغة برمجة أخرى هي «بي إتش بي» (PHP).

و«جافا» هي لغة برمجة شائعة تستخدمها جميع الشركات الكبرى في العالم تقريباً، مثل «أبل» و«أمازون»، بالإضافة إلى العديد من الحكومات والبنوك والمستشفيات، وهي ثالث أكبر لغة برمجة في العالم.

ويأتي هذا الاكتشاف بعد سلسلة من المشكلات التقنية الخطيرة، بما في ذلك انقطاع خدمة «مايكروسوفت» بشكل كبير مؤخراً.

كما قالت وكالة الأمن القومي الأميركية، الثلاثاء، إن اتصالاتها الداخلية انقطعت. ولم تحدد وكالة الأمن القومي ما إذا كان انقطاع الخدمة مرتبطاً بخلل «جافا» الذي تم تحديده.

وأبلغت شركة «أبل» أيضاً عن تعرض العديد من الخدمات لانقطاع كامل بسبب تحديث داخلي، بينما أدى فشل في الاتصالات إلى توقف جميع الرحلات الجوية في الولايات المتحدة.

«جافا» تطلق تحديثاً مهماً

وبمساعدة الذكاء الاصطناعي، اكتشفت «كاليف» ثغرة أمنية خطيرة أُطلق عليها «Java4Shell»، التي سمحت بتنفيذ أوامر غير مرغوب فيها عن بعد في نظام ذاكرة «جافا». وفي هذه الحالة، أصدر الأوامر نموذج «GPT-6 Cyber» ​​الذي تم إصداره مؤخراً من شركة «أوبن إيه آي».

وأُثيرت مخاوف من أن يتمكن المتسللون الآن من التعرف على الخلل إذا لم يتم إصلاحه. ولم تعترف شركة «أوراكل»، المالكة لـ«جافا»، بالخطأ، لكنها أصدرت «تحديثاً مهماً»، يوم الثلاثاء، الذي قالت إنه يحتوي على إصلاحات لثغرات أمنية.

وليس من الواضح في هذه المرحلة ما إذا كانت أي منصات أو شركات قد تأثرت بالخلل الأخير.

ووفق خبراء في الأمن السيبراني، فإن الغرض الأساسي من «جافا» هو تعزيز أمن بيئة تكنولوجيا المعلومات من خلال إدارة وحماية الذاكرة عبر الإنترنت، وهو ما يجعل وجود ثغرة كهذه أمراً «غير متوقع وبالغ الخطورة».