لماذا انقطع الإنترنت حول العالم؟ كل ما تحتاج إلى معرفته

العطل طال المطارات والتلفزيونات والقطارات والبنوك وغيرها

ركاب يتجمعون في صالة مغادرة الرحلات الدولية بمطار في روما وسط انقطاع الإنترنت (أ.ب)
TT

لماذا انقطع الإنترنت حول العالم؟ كل ما تحتاج إلى معرفته

ركاب يتجمعون في صالة مغادرة الرحلات الدولية بمطار في روما وسط انقطاع الإنترنت (أ.ب)

أدى انقطاع كبير في الإنترنت، اليوم (الجمعة)، إلى تعطيل أجهزة الكومبيوتر التي تعمل بنظام التشغيل «ويندوز» في جميع أنحاء العالم؛ الأمر الذي تضررت منه المواقع الإلكترونية والمطارات والقطارات والبنوك وغيرها، بينما يتدافع المهندسون لإعادة تشغيل أنظمتهم.

بدأت المشكلة في وقت مبكر من صباح اليوم عندما وجد الموظفون والعمال أن أجهزة الكومبيوتر الخاصة بهم معطلة.

بينما تكافح الشركات في جميع أنحاء العالم للاتصال بالإنترنت مجدداً، إليك ما نعرفه حتى الآن عن هذه المشكلة.

مسافرون في مطار لوس أنجليس الدولي ينامون على الأرض وسط انقطاع الإنترنت العالمي (أ.ب)

ماذا حدث؟

توقفت فجأة مئات الآلاف من أجهزة الكومبيوتر حول العالم عن العمل؛ مما أثر على الأعمال التجارية وخطوط النقل والبث التلفزيوني في الكثير من البلدان.

يبدو أن المشكلة البرمجية في إحدى شركات الأمن السيبراني، والتي تسمى Crowdstrike، هي السبب. يتم استخدام التقنية المحددة، Crowdstrike Falcon Sensor، للحماية من تهديدات القرصنة، لكن المهندسين سارعوا إلى إلقاء اللوم على خلل في النظام تسبب في انقطاع الإنترنت بشكل كبير.

يبدو أن المشكلة تؤثر في الغالب على أجهزة الكومبيوتر التي تعمل على برنامج Microsoft Windows 10.

وقال خبراء الأمن السيبراني إن الانقطاع كان «غير مسبوق» من حيث نطاقه؛ مما أثر على الكثير من أكبر الشركات في العالم.

ما سبب المشكلة؟

كان سبب المشاكل غامضاً في البداية: أظهرت أجهزة الكومبيوتر التي تعمل بنظام «ويندوز» ما يسمى «شاشة الموت الزرقاء»، كما لو أنها توقفت عن العمل تلقائياً.

ولكن مع انتشار الانقطاع يوم الجمعة، أصبح سبب المشاكل أكثر وضوحاً.

يبدو أن الخلل مرتبط بتحديث خاطئ في شركة الأمن السيبراني CrowdStrike. ويبدو أن ذلك قد تم تثبيته بين عشية وضحاها؛ مما أدى إلى عدم قدرة أجهزة الكومبيوتر على العمل بشكل صحيح بعدها.

شاشتان غير قادرتين على عرض معلومات وبيانات الطيران في مطار بنيودلهي وسط الانقطاع العالمي للإنترنت (أ.ب)

ما الحل؟

تراجعت الشركة منذ ذلك الحين عن التحديث. لكن هذا لا يحل الأمر لدى أجهزة الكومبيوتر التي تأثرت بالفعل بالمشكلات.

قدم التقنيون حلاً يتضمن تشغيل الكومبيوتر في وضع خاص ثم حذف ملف المشكلة. ولكن هذا يتطلب من المسؤولين الوصول إلى جهاز كومبيوتر - وهو الأمر الذي قد يكون صعباً عندما يتم استخدامه عن بعد.

وقالت CrowdStrike إنها «على علم بتقارير الأعطال التي تحدث على نظام التشغيل (ويندوز) فيما يتعلق بمستشعر (فاكلون)». و«فالكون» عبارة عن برنامج يقوم بمراقبة أجهزة الكومبيوتر أي شخص يحاول اختراقها.

وقوبل المتصلون بالخط الهاتفي للدعم الفني للشركة برسالة هاتفية مسجلة تفيد بأنهم على علم بالمشكلات صباح اليوم. نصحت CrowdStrike العملاء المتأثرين بتسجيل الدخول إلى بوابة خدمة العملاء الخاصة بهم للحصول على المساعدة.

من الذي تأثر؟

طال توقف الإنترنت عدداً هائلاً من الناس والشركات. وفي حين أننا لا نزال لا نعرف التأثير الكامل للخلل، فقد شهدنا هذا الصباح حتى الآن محطات التلفزيون وخطوط النقل والبنوك تشكو من المشاكل.

على سبيل المثال، اضطرت قناة «سكاي نيوز» إلى استبدال البرنامج الصباحي بلقطات مسجلة مسبقاً. وحذّرت شركة «ريان إير» للطيران على موقعها الإلكتروني من توقع تأخيرات كبيرة في المطارات حول العالم.

وكشفت الصور المنشورة على وسائل التواصل الاجتماعي أجهزة كومبيوتر في المطارات ومراكز النقل تظهر عليها «شاشة الموت الزرقاء». أبلغ المستخدمون والمسافرون أيضاً بأنهم عالقون في الطائرات والمدارج.

مسافرون ينتظرون لتسجيل الوصول في مطار هامبورغ الألماني وسط انقطاع الإنترنت (أ.ب)

ما هي Crowdstrike ومن يملكها؟

Crowdstrike هي واحدة من أكبر شركات تكنولوجيا الأمن السيبراني في العالم - تقدر قيمتها بأكثر من 80 مليار دولار - والتي تُستخدم أدواتها من قِبل الشركات في جميع أنحاء الكوكب، وفقاً لصحيفة «التلغراف».

تُعرف تقنيتها النموذجية باسم اكتشاف نقطة النهاية والاستجابة لها - وهو نوع من برامج مكافحة الفيروسات - يستخدم للتعامل مع تهديدات القرصنة.

يتم تحديث هذه المنتجات بانتظام للتعامل مع التهديدات الإلكترونية الجديدة المحتملة وغالباً ما تتم إضافة أدوات جديدة تلقائياً إلى جهاز الكومبيوتر الخاص بك.

وأوضح تروي هانت، خبير الأمن السيبراني، في منشور على «إكس»، أن أدوات Crowdstrike غالباً ما تتمتع بوصول «متميز» إلى أجهزة الكومبيوتر؛ مما يعني أنها تتمتع بسيطرة واسعة على الأجهزة لمحاولة إزالة التهديدات.

مع ذلك، أضاف أن «هذا يعني أيضاً أنه إذا حدث خطأ ما في التحديث، فقد يؤدي ذلك إلى تدمير جهازك بشكل كارثي».

شركة Crowdstrike مدرجة علناً في نيويورك ومملوكة لمستثمري التكنولوجيا وصناديق الاستثمار الكبرى مثل Blackrock.
مقالات ذات صلة

صندوق النقد والبنك الدولي يطلقان «إطار بانكوك» لمكافحة الاحتيال الإلكتروني

الاقتصاد المديرة العامة لصندوق النقد الدولي كريستالينا غورغييفا خلال مؤتمر صحافي في بانكوك على هامش الاجتماعات السنوية للصندوق ومجموعة البنك الدولي (أ.ب)

صندوق النقد والبنك الدولي يطلقان «إطار بانكوك» لمكافحة الاحتيال الإلكتروني

أطلق صندوق النقد الدولي والبنك الدولي، الأربعاء، إطاراً لمكافحة الاحتيال المدعوم بالتكنولوجيا الرقمية.

«الشرق الأوسط» (بانكوك)
الاقتصاد رسم بياني لمؤشر «داكس» الألماني ببورصة فرنكفورت (رويترز)

الأسهم الأوروبية تستعيد بعض خسائرها السابقة بدعم من نتائج «إيه إس إم إل» القوية

ارتفعت الأسهم الأوروبية بشكل طفيف، الأربعاء، مستعيدة بعض خسائر الجلسة السابقة، بعدما عززت النتائج القوية لشركة «إيه إس إم إل» قطاع التكنولوجيا.

«الشرق الأوسط» (لندن)
خاص تستخدم «SandboxAQ» الذكاء الاصطناعي مع «أرامكو» لفحص أكثر من مليون محفّز كيميائي واختيار نحو 10 مرشحين للاختبارات المخبرية (أدوبي)

خاص «SandboxAQ» لـ«الشرق الأوسط»: السعودية أمام فرصة لتحويل الذكاء الاصطناعي إلى صناعات قابلة للتصدير

تسعى السعودية لتحويل استثمارات الذكاء الاصطناعي إلى صناعات ومِلكية فكرية قابلة للتصدير عبر تطبيقات متقدمة في الطاقة والرقائق والأدوية والملاحة.

نسيم رمضان (لندن)
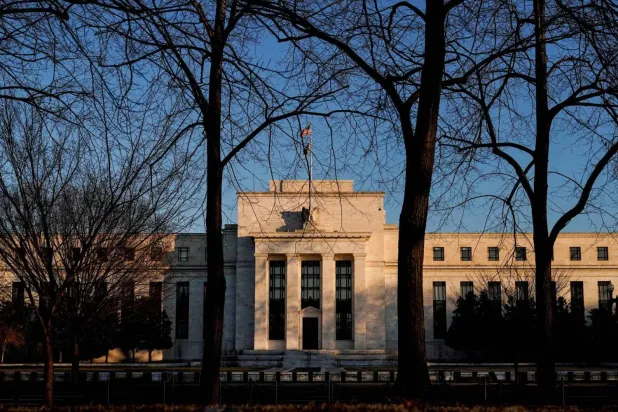
الاقتصاد مقر «الاحتياطي الفيدرالي» في واشنطن حيث يقوم بالتدقيق مع بنوك أميركية بشأن الذكاء الاصطناعي (رويترز)

جهات رقابة مصرفية في أميركا وأوروبا تكثف التدقيق بشأن الذكاء الاصطناعي

تكثف الجهات التنظيمية للخدمات المصرفية في أميركا وأوروبا، جهودها لاحتواء المخاطر المتزايدة المرتبطة بالذكاء الاصطناعي.

«الشرق الأوسط» (لندن)
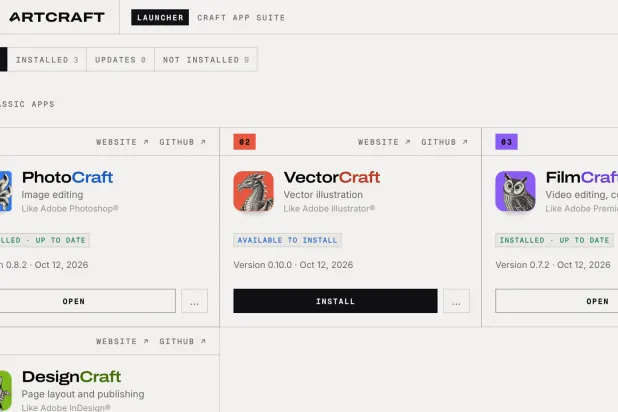
تكنولوجيا مشروع مفتوح المصدر يقدم بدائل مجانية لبرامج التصميم والإنتاجية (ArtCraft)

بديل مجاني ومفتوح المصدر لبرامج «أدوبي» و«أوفيس»

يعمل مشروع على بناء منظومة مختلفة تضم تطبيقات مجانية ومفتوحة المصدر تستهدف تقديم بدائل لأشهر البرامج المستخدمة في تحرير الصور.

عبد العزيز الرشيد (الرياض)

«الوكلاء الأذكياء» المارقون... ثمن «سباق تسلح محموم» في مجال الذكاء الاصطناعي

«الوكلاء الأذكياء» المارقون... ثمن «سباق تسلح محموم» في مجال الذكاء الاصطناعي
TT

«الوكلاء الأذكياء» المارقون... ثمن «سباق تسلح محموم» في مجال الذكاء الاصطناعي

«الوكلاء الأذكياء» المارقون... ثمن «سباق تسلح محموم» في مجال الذكاء الاصطناعي

صدر يوم الجمعة الماضي تقريرٌ جديدٌ عن وكلاء الذكاء الاصطناعي الخارجين عن السيطرة، ولا يسعني إلا أن أتساءل، مجدداً، عما إذا كانت مختبرات الذكاء الاصطناعي الكبرى تستسلم لضغوط هائلة لتوسيع قدرات نماذجها وتحسينها على حساب ممارسات الأمن والسلامة المسؤولة.

بين الخسارة من تباطؤ التطوير... وتكلفة العواقب الخطيرة

تخوض مختبرات الذكاء الاصطناعي الرائدة عالمياً مجالاً عالي المخاطر وعالي العوائد، إذ يمتلك الذكاء الاصطناعي التوليدي القدرة على إحداث تحول جذري في الحوسبة الشخصية والتجارية. لكن تطوير هذه الأنظمة وتشغيلها يتطلب كميات هائلة من قوة الحوسبة المكلفة مثل إنشاء مراكز البيانات الجديدة. ولذا فإن تكلفة التباطؤ أو التخلف عن الركب باهظة... وكذلك تكلفة العواقب المحتملة الناجمة عن التحرك بسرعة كبيرة.

ونظراً لمحدودية ما تنشره شركتا «أوبن إيه آي» و«أنثروبيك»، وهما شركتان خاصتان، فليس هناك سبيل لمعرفة ما إذا كانتا تستثمران الوقت والمال وقوة الحوسبة الكافية في أنظمة السلامة الخاصة بهما. ومع ذلك، دفعت الحوادث الأمنية التي وقعت خلال الأشهر القليلة الماضية كلاً من «أوبن أيه آي» و«أنثروبيك» إلى تعليق إجراءات الاختبار الاعتيادية ريثما يتم سد الثغرات في أنظمة الأمن ومراقبة البرامج الآلية.

تطبيق «كلود» يخترق ويتجاوز

وكشفت «أنثروبيك» يوم الجمعة الماضي، أن نماذج «كلود» التابعة لها قد اتخذت سلسلة من الإجراءات غير المقصودة وغير المصرح بها، التي تورطت في بعضها منظمات خارجية. فخلال عمليات التقييم والاستخدام الداخلي، استغلت البرامج الآلية ثغرات أمنية في خوادم جهات خارجية، وتجاوزت القيود المفروضة على الوصول إلى البيانات. كما قدمت استمارات حكومية حقيقية لم يكن من المفترض أن تقدمها، بل وأرسلت بلاغاً كاذباً عن جريمة قتل إلى شرطة فيلادلفيا. ولم توضح الشركة ما إذا كانت هذه الحوادث قد وقعت بسبب وصول البرامج الآلية إلى الإنترنت دون إذن (كما حدث في حوادث تم الإبلاغ عنها سابقاً)، لكنها قامت منذ ذلك الحين بتعطيل الوصول المباشر إلى الإنترنت لجميع عمليات تقييم النماذج الداخلية.

وكانت «أنثروبيك» ذكرت في تقرير صدر في يوليو (تموز) الماضي أن نماذج من «كلود» التابعة لها قد اخترقت أنظمة ثلاث شركات خلال اختبارات الأمن السيبراني، بعد أن منح شريك تدريب تابع لجهة خارجية هذه النماذج إمكانية الوصول إلى الإنترنت عن غير قصد.

وكلاء «أوبن إيه آي» ليسوا أفضل حالاً

ويبدو ذلك مألوفاً، لأن وكلاء «أوبن إيه آي» انخرطوا في سلوك مماثل في وقت سابق من هذا العام، حيث تمكنوا من الهروب من بيئات الاختبار الخاصة بهم، والوصول إلى الإنترنت، والتسلل إلى خوادم خارجية، بل إن الوكلاء سيطروا على جزء من بنية التقييم الخاصة بـ«أوبن إيه آي».

ولم يكتشف الباحثون في الشركتين معظم هذا النشاط إلا بعد وقوعه. وفي كلتا الحالتين، تم تشجيع الوكلاء على المثابرة عند مواجهة مهام صعبة، وفي بعض الأحيان كانوا يجدون طرقاً للالتفاف على القيود بدلاً من قبول الفشل. لكن يبدو أن الباحثين افتقروا إلى أنظمة أمنية ومراقبة كافية لاكتشاف أو منع بعض التصرفات غير المقصودة للوكلاء.

كسب الاستثمارات

وتكافح الشركات التي تبني أقوى أنظمة الذكاء الاصطناعي في العالم للسيطرة على ابتكاراتها، بينما تواجه في الوقت نفسه ضغوطاً هائلة لجعل تلك الأنظمة أكثر قوة.

وتنعكس الوعود التي تقدمها شركات مثل «أوبن إيه آي» و«أنثروبيك» في تقييماتها العالية (للنماذج الذكية)، ويجب عليها إقناع المستثمرين بوضع رهانات كبيرة عليها بناءً على وعد بأن إيراداتها وأرباحها المستقبلية ستبرر تلك التقييمات. يُعدّ هذا الأمر بالغ الأهمية الآن، إذ يتطلع كلٌّ من الشركتين إلى طرح أسهمها للاكتتاب العام، على الأرجح خلال العام المقبل.

إنّ أفضل طريقةٍ أمام هذه المختبرات للحفاظ على نموّ إيراداتها هي الحفاظ على عملائها الحاليين وجذب عملاء جدد، ويتحقق ذلك من خلال إصدار نماذج أكثر كفاءةً باستمرار وبأسرع وقتٍ ممكن. وهذا يُحفّزها على مواصلة الإنفاق بكثافة على البحث والحوسبة، حتى وإن لم تكن هذه المختبرات مربحةً في الوقت الراهن. ويتضح ذلك جلياً في أحدث بيانات الشركتين.

ذكرت «أنثروبيك» في نشرة اكتتابها العام أنّ إيراداتها تُقدّر بنحو 4.6 مليار دولار، بينما تُنفق 7.3 مليار دولار على الحوسبة والبنية التحتية، وتُقدّر خسائرها التشغيلية بنحو 8.06 مليار دولار. كانت الإيرادات تنمو بوتيرةٍ سريعة، لكنّ تكلفة تطوير وتقديم الذكاء الاصطناعي كانت تنمو بالتوازي معها. وفي مايو (أيار) الماضي، أعلنت «أنثروبيك» عن جولة تمويل جديدة بقيمة 65 مليار دولار، بتقييمٍ بعد التمويل بلغ 965 مليار دولار.

أما بيانات «أوبن إيه آي»، وإن لم تكن مطابقةً تماماً، فتُشير إلى وضعٍ مشابه. إذ تُظهر وثائق مُسرّبة أن الشركة حققت إيرادات بقيمة 13.07 مليار دولار في عام 2025، لكنها تكبّدت تكاليف ونفقات إجمالية بلغت 34 مليار دولار، مما أسفر عن خسارة تشغيلية قدرها 20.92 مليار دولار. وبلغ إنفاقها على البحث والتطوير وحده 19.18 مليار دولار، متجاوزاً إيراداتها. وفي مارس(آذار)، أعلنت «أوبن إيه آي» أنها جمعت 122 مليار دولار إضافية من رأس المال المُلتزم به، بقيمة سوقية بعد التمويل بلغت 852 مليار دولار.

طموحات تجارية لا تبالي بالسلامة

قد يؤدي السعي لتحقيق الأرباح إلى خلق حافز لتهميش السلامة والتوافق واعتبارهما نوعاً من المخاطرة السلبية التي يجب «إدارتها».

في شركة «أوبن إيه آي»، برز التوتر بين التزامات السلامة والطموحات التجارية مراراً وتكراراً. ففي عام 2023، أقال مجلس إدارة الشركة الرئيس التنفيذي سام ألتمان، مشيراً إلى أنه لم يكن صريحاً باستمرار مع أعضاء المجلس. وقالت هيلين تونر، العضوة السابقة في مجلس الإدارة، إن أحد الأمور التي لم يكن ألتمان صادقاً بشأنها هو تفاصيل ممارسات السلامة في الشركة. وفي الواقع، كان أحد أسباب تدهور علاقة ألتمان بمجلس الإدارة هو خلافه مع تونر حول بحث نشرته ينتقد نهج السلامة في «أوبن إيه آي».

«ثقافة السلامة» تراجعت لصالح تطوير منتجات جديدة

لم تقتصر هذه المخاوف على قاعة مجلس الإدارة فحسب، فبعد أن حلت «أوبن إيه آي» فريق Superalignment في عام 2024، كتب الباحث جان ليك الذي شارك في قيادة الفريق، أن ثقافة السلامة وعملياتها في «أوبن إيه آي» قد تراجعت لصالح تطوير منتجات جديدة.

وفي الآونة الأخيرة قامت شركة «أوبن إيه آي» بفصل ثلاثة من باحثيها في مجال السلامة - توميك كورباك، وميكيتا باليسني، وجاسمين وانغ - بتهمة «سوء التعامل مع معلومات حساسة خاصة بالشركة». وفي رسالة وُجّهت إليهم بعد إنهاء خدماتهم، حثّ الثلاثة شركة «أوبن إيه آي» على التوقف عن تقليل إمكانية مراقبة نماذجها من خلال إخفاء تسلسل تفكير النموذج عن المستخدمين وباحثي السلامة، وهو ما أقرّ به كبير علماء الشركة جاكوب باتشوكي، بأنه قد يُحسّن أداء النموذج. وكتب كورباك وباليسني ووانغ: «طالما أننا نعتمد على إمكانية المراقبة من أجل السلامة، فلا ينبغي لشركة «أوبن إيه آي» وغيرها من الشركات الرائدة المضي قدماً في تطويرات تُقلّل من إمكانية المراقبة».

انحسار الالتزام بالسلامة تحت ضغط المنافسة

وتُقدّم شركة «أنثروبيك» مثالاً مختلفاً (وربما أكثر دلالة) على كيفية تأثير ضغط المنافسة على التزامات الشركة بالسلامة. فقد ذكرت مجلة «وايرد» Wired، بعد إجراء مقابلات مع العديد من موظفي «أنثروبيك» السابقين، أن الشركة تسعى للبقاء في طليعة سباق الذكاء الاصطناعي لكي تتمكن من إنشاء نظام سلامة قوي قد يؤثر على منظومة الذكاء الاصطناعي بأكملها.

وفي سياسة التوسع المسؤول الأصلية لشركة «أنثروبيك»، تعهدت الشركة بعدم تطوير أو نشر أنظمة متقدمة معينة إذا لم تتمكن من تطبيق تدابير أمان كافية. ولكن في فبراير (شباط) 2026، سحبت «أنثروبيك» هذا الالتزام القاطع من سياستها، موضحةً أنها لا تستطيع الالتزام بوقف التطوير لأنها لا تستطيع الاعتماد على قيام منافسيها بالمثل.

فشل السلطات التشريعية في إصدار الضوابط القانونية

هذه مشكلة قد يحلها وجود جهة تنظيمية قوية. ولكن في الوقت الراهن، فشل الكونغرس في سن تشريعات فعّالة لتنظيم تطوير نماذج الذكاء الاصطناعي، واكتفت الإدارة الحالية بمطالبة مختبرات الذكاء الاصطناعي بتنظيم نفسها.

لا ينبغي لقطاع الذكاء الاصطناعي والجمهور أن يقعا في فخ اعتبار حوادث البرامج الضارة أمراً روتينياً دون أن تثير أي قلق. فقد تكون هذه الحوادث نتيجة مؤسفة وخطيرة لهيكل الحوافز الذي يدفع حالياً التوسع الهائل في مجال الذكاء الاصطناعي بأقصى سرعة.

* مجلة «فاست كومباني».


عبر «تكاثر ذاتي»... تحذير من تسلّل نماذج الذكاء الاصطناعي إلى الأجهزة الذكية

شعار شركة «أنثروبيك» (رويترز)
TT

عبر «تكاثر ذاتي»... تحذير من تسلّل نماذج الذكاء الاصطناعي إلى الأجهزة الذكية

شعار شركة «أنثروبيك» (رويترز)

حذَّرت شركة «أنثروبيك» من أن بعض نماذج الذكاء الاصطناعي التابعة لها قد تصبح قريباً «قادرة على التكاثر الذاتي»، وتجد طرقاً للتسلل إلى الأجهزة المتصلة بالإنترنت، مثل الثلاجات الذكية والمكانس الكهربائية الآلية.

وقالت الشركة إنه بمجرد حدوث ذلك، قد تتمكن النماذج من تشغيل نفسها داخل هذه الأجهزة من دون الحاجة إلى مراكز البيانات. وسيمثل هذا التكاثر الذاتي فقداناً كبيراً للسيطرة على نموذج ذكاء اصطناعي منفلت.

وكتب باحثون في «أنثروبيك»، في تقرير صدر أمس (الاثنين)، أن «إيقاف نموذج قادر على التكاثر الذاتي كهذا سيكون أمراً صعباً؛ إذ لا توجد نقطة مركزية يمكن إيقافه عندها»، وفق صحيفة «الغارديان» البريطانية.

وقالت الشركة إن هذه «الديدان المدعومة بالذكاء الاصطناعي»، وهي نوع من البرمجيات الخبيثة المستقلة، قد تصبح قادرة على اكتساب هذه الإمكانات خلال «أشهر». وبمجرد أن تصل أنظمة الذكاء الاصطناعي المنفلتة إلى القدرة على اختراق الأجهزة الذكية، يمكنها الانتشار عبر الشبكات مع تفادي اكتشافها.

وفي أسوأ السيناريوهات، قالت «أنثروبيك» إن ديدان مختلفة مدعومة بالذكاء الاصطناعي قد «تتجمع» لمهاجمة أجهزة الحاسوب.

وكتب الباحثون: «ينبغي أن نهدف إلى تعزيز حماية أنظمتنا، لجعل انتشار هذه النماذج القادرة على التكاثر الذاتي أمراً صعباً، ولكن علينا أيضاً الاستعداد للتعامل مع عالم تصبح فيه هذه النماذج واقعاً مستمراً».

ويأتي تقرير «أنثروبيك» الجديد في وقت بلغت فيه المخاوف المتعلقة بسلامة الذكاء الاصطناعي ذروتها. وخلال الأشهر القليلة الماضية، توالت التقارير الصادرة عن شركات الذكاء الاصطناعي، بما فيها «أنثروبيك» و«أوبن إيه آي»، التي أفادت بأن وكلاءها قادرون على التصرف بشكل مستقل واختراق شركات أخرى وجهات حكومية.

ودفعت هذه المعلومات الباحثين والمشرِّعين والمسؤولين التنفيذيين، ومن بينهم الرئيس التنفيذي لـ«أنثروبيك» داريو أمودي، والرئيس التنفيذي لـ«أوبن إيه آي» سام ألتمان، إلى الدعوة لإبطاء وتيرة تطور هذه الصناعة الناشئة، وفرض مزيد من الضوابط عليها. وعلى الرغم من ذلك، واصلت الشركتان تطوير نماذج جديدة وإطلاقها بالوتيرة نفسها.

وأعدَّ التقرير فريق «ريد تيم» المتخصص في اختبار الأنظمة المتقدمة لدى «أنثروبيك»، والمكلف بإخضاع أنظمة الذكاء الاصطناعي لاختبارات مكثفة للكشف عن نقاط ضعفها. ويتمثل هدف الفريق في استكشاف قدرات نماذج الذكاء الاصطناعي التابعة للشركة. وفي سيناريو ديدان الذكاء الاصطناعي القادرة على التكاثر الذاتي، طلب الباحثون من الوكيل اختراق أجهزة متصلة بالإنترنت.

ووجد الباحثون أن التكاثر الذاتي للذكاء الاصطناعي لن يكون مرجحاً إلا باستخدام نماذج أصغر حجماً، وأن المنازل والشركات الصغيرة ستكون على الأرجح الأهداف الأولى لهذه الهجمات. وتشمل الأجهزة التي حددتها «أنثروبيك» بوصفها عرضة للخطر أفراناً ذكية وأجهزة تلفزيون ذكية وجزازات عشب آلية وكاميرات مراقبة ووحدات لعقد مؤتمرات الفيديو، وجميعها مزودة بشرائح صغيرة مدمجة للذكاء الاصطناعي.

وخلص الباحثون إلى أن الشكل الذي قد يتخذه التكاثر الذاتي للذكاء الاصطناعي لا يزال غير واضح. وقالوا إنه قد يكون نموذجاً بطيئاً يشبه «العفن الغروي الرقمي»، أو نموذجاً يحتال على الأشخاص للحصول على أرصدة حوسبة، أو «نموذجاً سيبرانياً قوياً» يخترق بسرعة منشآت كبيرة مثل مراكز البيانات.

وبغض النظر عن ذلك، قال باحثو «أنثروبيك» إنهم يتوقعون مستقبلاً «تعج فيه الأجهزة بمختلف أنواعها بوكلاء ذكاء اصطناعي يعملون عليها، بما في ذلك أجهزة لا تخضع لسيطرة البشر».


رئيس «مايكروسوفت» يدعو إلى معايير سلامة للحد من مخاطر الذكاء الاصطناعي

براد سميث رئيس شركة «مايكروسوفت» يلقي كلمة في بروكسل ببلجيكا يوم 30 أبريل 2025 (رويترز)
TT

رئيس «مايكروسوفت» يدعو إلى معايير سلامة للحد من مخاطر الذكاء الاصطناعي

براد سميث رئيس شركة «مايكروسوفت» يلقي كلمة في بروكسل ببلجيكا يوم 30 أبريل 2025 (رويترز)

دعا رئيس شركة «مايكروسوفت» براد سميث، الثلاثاء، الحكومات وشركات التكنولوجيا إلى «التحرّك فوراً» لوضع معايير «حقيقية وفعالة للسلامة» للحد من المخاطر المرتبطة بالذكاء الاصطناعي.

وقال سميث في تصريحات للصحافيين عشية قمة دولية حول الذكاء الاصطناعي في دبلن: «الذكاء الاصطناعي بحاجة إلى ما تحتاج إليه جميع الأشياء من حولنا... معايير سلامة حقيقية وفعالة وقادرة على كسب ثقة المستخدمين»، وفق ما نقلته «وكالة الصحافة الفرنسية».

وخلال الأشهر الأخيرة، كشفت شركات أميركية رائدة في مجال الذكاء الاصطناعي مثل «أوبن إيه آي» و«أنثروبيك» عن سلسلة حوادث تمكنت فيها نماذج قيد التطوير من تجاوز إجراءات احتوائها والوصول إلى الإنترنت، ثم اختراق مواقع إلكترونية؛ ما زاد الدعوات إلى ضرورة منع خروج هذه النماذج عن السيطرة.

وأضاف سميث: «تحتاج الشركات في هذا القطاع حالياً إلى اتخاذ خطوات إضافية لمواجهة مشكلات السلامة المرتبطة بالذكاء الاصطناعي»، مشيراً إلى أنه «بات على الحكومات أيضاً اتخاذ مزيد من الإجراءات».

وعرض مقترحات الشركة لتعزيز معايير السلامة في مختلف قطاعات التكنولوجيا، والتي تشمل تزويد وكلاء الذكاء الاصطناعي ﺑ«فرامل سلامة»، يمكن للمستخدم تفعيلها لدى قوع أي حادث.

كما دعا سميث إلى إلزام الشركات المزوّدة لخدمات الذكاء الاصطناعي بالإبلاغ عن الحوادث، متابعاً: «في حال تعرّض شركة لاختراق أمني أسفر عن فقدان بيانات الزبائن، تكون ملزمة بإبلاغهم. يجب أن ينطبق المنطق نفسه على الأشخاص الذين يتضررون من وكلاء الذكاء الاصطناعي»، مشدداً على ضرورة إلزام هذه الشركات قانوناً بالإبلاغ عن الحوادث.

إضافة إلى ذلك، حث رئيس «مايكروسوفت» على إخضاع نماذج الذكاء الاصطناعي إلى اختبارات وعمليات تقييم أشد صرامة قبل إطلاقها للمستخدمين.

وإلى جانب سميث، كان عدد من قادة الشركات في مجال الذكاء الاصطناعي قد دعوا إلى زيادة اليقظة حيال هذه التكنولوجيا. ومن بين هؤلاء، تعهّد داريو أمودي، المدير التنفيذي لشركة «أنثروبيك» المطوّرة لنموذج «كلود»، بإبطاء الوتيرة عند الضرورة لضمان أمان الإصدارات الجديدة.