كيف تمنحون صوركم وفيديوهاتكم شكلاً كلاسيكياً؟

سحر التصوير القديم يجتذب الشباب

كيف تمنحون صوركم وفيديوهاتكم شكلاً كلاسيكياً؟
TT

كيف تمنحون صوركم وفيديوهاتكم شكلاً كلاسيكياً؟

كيف تمنحون صوركم وفيديوهاتكم شكلاً كلاسيكياً؟

ينسحب سحر الأسطوانات الموسيقية، وألعاب الفيديو الكلاسيكية، وبدايات الإنترنت على التصوير الفوتوغرافي والكاميرات القديمة بين الشباب، وحتّى أولئك الذين لا يذكرون الأدوات المتطوّرة التي كانت تُستخدم آنذاك.

جاذبية التصوير الكلاسيكي

تتجاوز جاذبية التصوير الفوتوغرافي «الكلاسيكي» مشاعر الحنين ومرشحات «إنستغرام»، إلى عددٍ هائل من التطبيقات المصمَّمة لتحاكي الفيلم، والعدسات، والحيل البصرية التي كانت شائعة في عصر الصور والأفلام السابقة للرقمية.

ورغم مفارقة استخدام كاميرات الهواتف الذكية المتطوّرة لإنتاج صورٍ غير مثالية تبدو مفرطة الإشباع، وقليلة التباين والترشيح، يمكن لاختيار المظهر الكلاسيكي أن يساعدكم في تدريب مهاراتكم بالتركيب.

إذا كنتم غير مستعدّين لشراء معدّات أصلية، فلا تقلقوا، لا يزال بإمكانكم العودة إلى الزمن القديم. إليكم كيف تنفذون ذلك:

• البداية. قبل أن تبدأوا مهمّتكم، توجد بعض المسائل التي يجب مراعاتها. أولاً، احرصوا على الاحتفاظ بقدرتكم، على عكس أي توليف تُحدِثونه في الصورة الأصلية. لإجراء آمن، يمكنكم الاحتفاظ بأكثر من نسخة من الصورة لاستخدامها في تجاربكم.

وثانياً، يجب أن تعلموا أنّ بعض التطبيقات تلتقط المحتوى مع تأثيرات كلاسيكية دائمة، أي أنّ النتائج التي ستحصلون عليها منها ستكون صوراً وفيديوهات بمظهر كلاسيكي أبدي. ويجب أيضاً أن تحدّدوا التأثير الإضافي الذي تريدون الحصول عليه لأنّه قد لا يتطلّب برمجيات إضافية.

تتضمّن تطبيقات الصور من «غوغل» و«سامسونغ» و«أبل» مجموعة متنوعة من المرشحات، بالإضافة إلى أدوات التوليف المدمجة في تصميمها. إذن، قد تحصلون على نتائج مُرضية من خلال التعديل اليدوي على إشباع اللون ودرجته، وغيره من العوامل التي قد تجعل الصورة تبدو وكأنّها صادرة عن فيلم كاميرا قديم.

أدوات توليف الصور

• استكشاف التطبيقات. إذا كنتم تبحثون عن مجموعة أوسع من أدوات التوليف، يوصيكم موقع «واير كاتر» التابع لصحيفة «نيويورك تايمز»، بـ«أدوبي لايتروم» (Adobe Lightroom) و«غوغل سناب سيد» لأجهزة «أندرويد» و«آي أو إس» Google’s Snapseed for Android or iOS. يوجد أيضاً تطبيق «أدوبي فوتوشوب إكسبرس» (Adobe Photoshop Express) الذي يتضمّن مجموعة من المرشحات، والإطارات للصور (تجدر الإشارة إلى أنّ تطبيقات «أدوبي» مجانية وتقدّم لمستخدميها خدمات ومزايا للشراء في التطبيق نفسه، و«سناب سيد» مجاني أيضاً).

وإذا كنتم تريدون مظاهر تاريخية (مثل البولارويد من السبعينات مثلاً)، توجد تطبيقات بمرشحات وخوارزميات مصممة لمحاكاة بعض الأفلام التقليدية، وعدسات الكاميرا القديمة، وكثير من العناصر الأخرى. يكفي أن تضيفوا كلمة «كلاسيكي» (vintage) أو «رجوعي» (retro) خلال البحث عن تطبيق كاميرا أو تصوير فوتوغرافي للعثور على طلبكم. اقرأوا خصائص التطبيقات جيداً، لأنّ بعضها قد يفرض عليكم رسوماً مقابل المرشحات الإضافية، أو اشتراكاً، أو حتّى شروطاً تقنية معيّنة.

تطبيقات الرجوع للماضي

• «هيبستاماتيك» Hipstamatic لهواتف «آيفون» واحدٌ من أفضل تطبيقات الكاميرا الرجوعية، حتّى إنّه يُعدّ قديماً بعض الشيء، إذ إنّ إطلاقه يعود لعام 2009. يستخدم التطبيق (تجربة مجّانية؛ اشتراك بقيمة 2.9 دولار للمشتريات في التطبيق) مرشحات لتقديم نسخ مطابقة لصورٍ التُقطت بواسطة كاميرا بلاستيكية رخيصة من الثمانينات.

وكانت الشركة قد أطلقت، العام الماضي، تحديثاً للتطبيق تحت اسم «هيبستاماتيك إكس»، يضمّ مئات المرشحات والأدوات، بالإضافة إلى بيئته الإلكترونية الخاصة لمشاركة الصور (تجربة مجانية؛ اشتراك سنوي بقيمة 29.99 دولار)

• يشبه تطبيق «فيمو أنالوغ كاميرا»، المتوفر لأجهزة أندرويد و«آي أو إس» FIMO Analog Camera for Android and iOS (تجربة مجانية؛ اشتراك سنوي بقيمة 29.99 دولار)، سلفه لجهة محاكاة الصور المصنوعة من أنواع أفلامٍ مختلفة.

فيديوهات كلاسيكية وتحديث الصور القديمة

• صناعة فيديوهات «كلاسيكية». لمنح مظهرٍ كلاسيكي لصوركم المتحرّكة، خصّصت شركة «غوغل» نَسَقاً من المرشحات والتأثيرات للفيديوهات في تطبيق الصور الخاص بها «Google Photos» المتوفر لأجهزة «iOS» و«أندرويد». بدوره، يقدّم «فيديو إيديتور» (Video Editor) من «سامسونغ» مرشحاته الخاصة، وكذلك تفعل تطبيقات آبل «فوتوز» (Apple’s Photos app)، و«آي موفيز» (iMovie)، و«كليبس» (Clips) لتوليف الفيديوهات.

ولكن هنا أيضاً، تعجّ المتاجر بتطبيقات خاصة لهذه الغاية، وأبرزها «سوبر 16» (Super 16) لأجهزة «أندرويد» و«iOS» (تجربة مجانية؛ اشتراك لستة أشهر بقيمة 23.49 دولار)، الذي يحتوي على 70 مرشحاً قابلة للتخصيص للصور والفيديوهات، ويمكن استخدامه للتسجيل المباشر وتطبيق التأثيرات على الفيديوهات.

يتيح لكم تطبيق «فينتيج كاميرا» Nexvio’s 8mm Vintage Camera (9.99 دولار في السنة) المتوفر لهواتف «آيفون»، تسجيل المقاطع بأسلوب أفلام الأبيض والأسود وأفلام السبعينات، وغيرها.

• تحديث الصور القديمة. وكما تستطيعون منح الصور الجديدة مظهراً قديماً، يمكنكم أيضاً تحديث الصور القديمة بتلوينها. إذا كنتم من محبّي التجربة، ننصحكم بتطبيق «كولورايز» (Colorize)، بتجربة مجانية (18.99 دولار اشتراك سنوي)، الذي يستخدم الذكاء الصناعي لتحويل صور الأبيض والأسود إلى صور ملوَّنة. يمكنكم أيضاً استخدام تطبيق «كولورايز إيمدجز» (Colorize Images) تجربة مجانية (9.99 دولار اشتراك سنوي). ويتوفر التطبيقان على أجهزة «أندرويد» و«iOS».

تقدّم تطبيقات التسلسل العائلي (للبحث عن الأنساب) – مثل «ماي هيرتيج» (MyHeritage) و«أنسيستري» (Ancestry) – أداة مجانية لتلوين الصور يستخدمها مشتركوها لتلوين الصور التي يريدون تحميلها على موقع الخدمة.

تختلف النتائج طبعاً، بحسب جودة الصور الأصلية. قد لا تروق أدوات تحديث الصور لمحبّي التاريخ وهواة التصوير الفوتوغرافي بالأبيض والأسود، إلا أنّها تنطوي على أهمية بالغة في مشاريع إعداد أشجار العائلة، لأنّها تجعل الأشخاص الظاهرين فيها أكثر ألفة.

وأخيراً، لا بدّ من التنويه بأنّ التغيير الزمني في الصور الفوتوغرافية ليس ملائماً للجميع، ولكنّ التطبيقات المصممة لهذه الغاية متوفرة بكثرة وبتكلفة متواضعة لمحبّي الفكرة.
* خدمة «نيويورك تايمز»


مقالات ذات صلة

فيلة تحمل صغيرها الميت... صورة تُوجع القلوب وتفوز بالجائزة الكبرى

يوميات الشرق رحل الصغير... وبقي في حضنٍ لم يتعلّم الوداع («إنستغرام» المصوِّر)

فيلة تحمل صغيرها الميت... صورة تُوجع القلوب وتفوز بالجائزة الكبرى

فازت صورة «مؤلمة إلى حدّ القسوة» لأنثى فيل تحمل صغيرها الميت بالمركز الأول في مسابقة «مصوّر الحياة البرّية» لهذا العام.

«الشرق الأوسط» (لندن)
تكنولوجيا مشروع مفتوح المصدر يقدم بدائل مجانية لبرامج التصميم والإنتاجية (ArtCraft)

بديل مجاني ومفتوح المصدر لبرامج «أدوبي» و«أوفيس»

يعمل مشروع على بناء منظومة مختلفة تضم تطبيقات مجانية ومفتوحة المصدر تستهدف تقديم بدائل لأشهر البرامج المستخدمة في تحرير الصور.

عبد العزيز الرشيد (الرياض)
خاص المخرج والمصور السينمائي السعودي بلال البدر (الشرق الأوسط)

خاص بلال البدر: قصصنا المحليَّة طريقنا إلى العالمية

المعدات الجيدة لا تكفي لصنع فيلم جيد؛ فلا بدّ، أولاً، من قصة يعرف صانعُها عالمَها وتفاصيلَها...

عبد الهادي حبتور (الرياض)
يوميات الشرق ﺗوﺛﻖ عدسة اﻟﻣﻔﺗﺷﺔ اﻟﺑﺣرﯾﺔ ﺳﻠﻣﻰ ﻋزﯾز اﻟﻘﺻﯾراﻟدوﻟﻔﯾن اﻟدوار ﻓﻲ ﻣﯾﺎه اﻟﺑﺣر اﻷﺣﻣر اﻟواﻗﻌﺔ ﺿﻣن ﻧطﺎق المحمية (خاص)

الدلافين الدوارة والنعام أحمر الرقبة من خلال عدسات سعودية

من بين المشاهد التي وثَّقتها عدسات العاملين، الدلافين الدوارة في مياه البحر الأحمر، ومواقع تعشيش السلاحف، ومشروع إعادة توطين النعام أحمر الرقبة.

«الشرق الأوسط» (الرياض)
يوميات الشرق ماهر عطّار وموريال واكد في معرض «خارج الإطار» للمصوّرين الناشئين (أرت ديستريكت)

بين البترون وبيروت... الفنّ التصويري والتشكيلي في تحية ومبادرة

المبادرة وُلدت من مبدأ بسيط: «إذا كنتَ لا تستطيع أن تزورنا، فنحن نزورك»...

فيفيان حداد (بيروت)

ثغرتان خطيرتان تهددان مواقع الإنترنت والتطبيقات في إحدى لغات البرمجة

ثغرتان في «PHP» قد تسمحان باختراق الخوادم والوصول إلى بيانات حساسة (php)
TT

ثغرتان خطيرتان تهددان مواقع الإنترنت والتطبيقات في إحدى لغات البرمجة

ثغرتان في «PHP» قد تسمحان باختراق الخوادم والوصول إلى بيانات حساسة (php)

أطلقت وكالة الأمن القومي الأميركية (NSA) تحذيراً أمنياً عاجلاً بشأن ثغرتين خطيرتين في لغة البرمجة «PHP»، قد تسمحان للمهاجمين بتنفيذ أوامر عن بُعد والسيطرة على خوادم مواقع الإنترنت دون الحاجة إلى تسجيل الدخول أو امتلاك حساب في الخادم.

وجاء التحذير في تاريخ 21 أكتوبر (تشرين الأول) 2026، مع توصية واضحة للمؤسسات وأصحاب المواقع بتثبيت التحديثات الأمنية فوراً، بل وفصل الأنظمة المتأثرة عن الإنترنت مؤقتاً إذا تعذر تحديثها حتى يتم تأمينها بالكامل.

وتحمل الثغرتان الرمزين «CVE-2026-109618» و«CVE-2026-109619» وحصلتا على درجة خطورة تصل إلى 9.2 من 10، وتكمن خطورتهما في وجودهما داخل «PHP» نفسها، وليس في تطبيق أو إضافة معينة تعمل فوقها.

الذكاء الاصطناعي يُسهِم في اكتشاف الثغرتين

اكتشف الثغرتين عدةُ فرق أمنية بشكل مستقل، من بينها شركة «كاليف» وفريق «ويز ريسيرش»، ثم جرى التنسيق مع فريق تطوير «PHP» وشركة «أوبن إيه آي» لمعالجتهما.

وبدأت «كاليف» فحص «PHP» في نهاية يوليو (تموز) 2026، قبل أن تكشف في أغسطس (آب) عن ثغرة تسمح بتنفيذ أوامر عن بُعد. وفي الفترة نفسها، توصلت «أوبن إيه آي» و«ويز» إلى نتائج مرتبطة بالمشكلة وطرق إضافية لاستغلالها.

وكان للذكاء الاصطناعي دور بارز في الاكتشاف، إذ استخدم الباحثون نماذج وأدوات من «أوبن إيه آي» و«غوغل» للمساعدة في تحليل الثغرات واختبار طرق استغلالها والإصلاحات المقترحة.

واللافت أن بعض الأخطاء المسببة لهذه الثغرات كانت موجودة داخل «PHP» منذ أكثر من عشر سنوات، لكن صعوبة استغلالها أخفت خطورتها لفترة طويلة، قبل أن تساعد أدوات الذكاء الاصطناعي الحديثة الباحثين على كشفها بشكل أعمق.

ماذا يستطيع المهاجم فعله؟

الخطر لا يقتصر على تعطيل الموقع، إذ قد تسمح الثغرات بتنفيذ أوامر على الخادم من دون تسجيل الدخول، ما قد يمنح المهاجم القدرة على الوصول إلى أجزاء حساسة من النظام والسيطرة عليها بحسب إعدادات الخادم والصلاحيات المتاحة.

وفي الاختبارات العملية، نجح الباحثون في تنفيذ هجمات على بيئات تستخدم «WordPress» و«Drupal» و«Joomla» مع التأكيد أن المشكلة ليست موجودة في هذه الأنظمة نفسها، وإنما في «PHP» التي تعمل تحتها. وحتى تطبيق «PHP» بسيط قد يكون معرضاً إذا كان يعمل على إصدار متأثر.

كما أظهر الباحثون إمكانية قراءة بيانات حساسة مباشرة من ذاكرة «PHP»، ومن بينها كلمات المرور والرموز الأمنية ومفاتيح «API» حتى في بعض الحالات التي لا يصل فيها المهاجم إلى مرحلة السيطرة الكاملة على الخادم.

وقد يؤدي الاستغلال الناجح، بحسب طبيعة الموقع وإعدادات الخادم، إلى سرقة البيانات، والعبث بالموقع أو تغيير محتواه، والوصول إلى معلومات المستخدمين، وسرقة مفاتيح الخدمات والرموز الأمنية، أو تنفيذ أوامر داخل الخادم.

وتؤثر المشكلة في عدد من بيئات تشغيل «PHP» الشائعة، من بينها «PHP-FPM» و«php-cgi» و«FrankenPHP» و«LiteSpeed» و«Apache mod_php»، بينما يعتبر فريق «PHP» أن الخطورة أعلى في بيئة «mod_php».

تحديثات أمنية عاجلة

أصدر فريق «PHP» تحديثات أمنية لمعالجة الثغرتين، وتشمل «PHP 8.5.12» و«PHP 8.4.2» و«PHP 8.3.36» و«PHP 8.2.35»، داعياً جميع المستخدمين إلى التحديث فوراً.

وأكد الفريق أن الحل الكامل هو تثبيت التحديث الأمني الجديد، وأن الإجراءات المؤقتة يمكنها تقليل بعض مسارات الهجوم لكنها لا توفر حماية كاملة.

أما الأنظمة التي لا تزال تعمل بإصدار «PHP 8.1» أو أقدم، فلم تعد تحصل على تحديثات أمنية اعتيادية مباشرة من مشروع «PHP»، رغم توفير بعض الإصلاحات المحدودة للإصدارات القديمة ومواصلة بعض مزودي أنظمة التشغيل والدعم طويل الأجل تقديم تحديثاتهم الخاصة.

ولا تعني حماية الموقع في هذه الحالة مجرد تحديث «ووردبريس» أو القوالب والإضافات؛ لأن أصل المشكلة موجود داخل «PHP» نفسها. لذلك يحتاج أصحاب المواقع إلى التأكد من إصدار «PHP» المستخدم على الخادم، سواء من خلال لوحة الاستضافة أو عبر شركة الاستضافة ومسؤول النظام.


تطبيق يختصر تحويل وتعديل الملفات إلى خطوات بسيطة

تحويل وتعديل الملفات مباشرة أثناء سحبها على «ماك»
TT

تطبيق يختصر تحويل وتعديل الملفات إلى خطوات بسيطة

تحويل وتعديل الملفات مباشرة أثناء سحبها على «ماك»

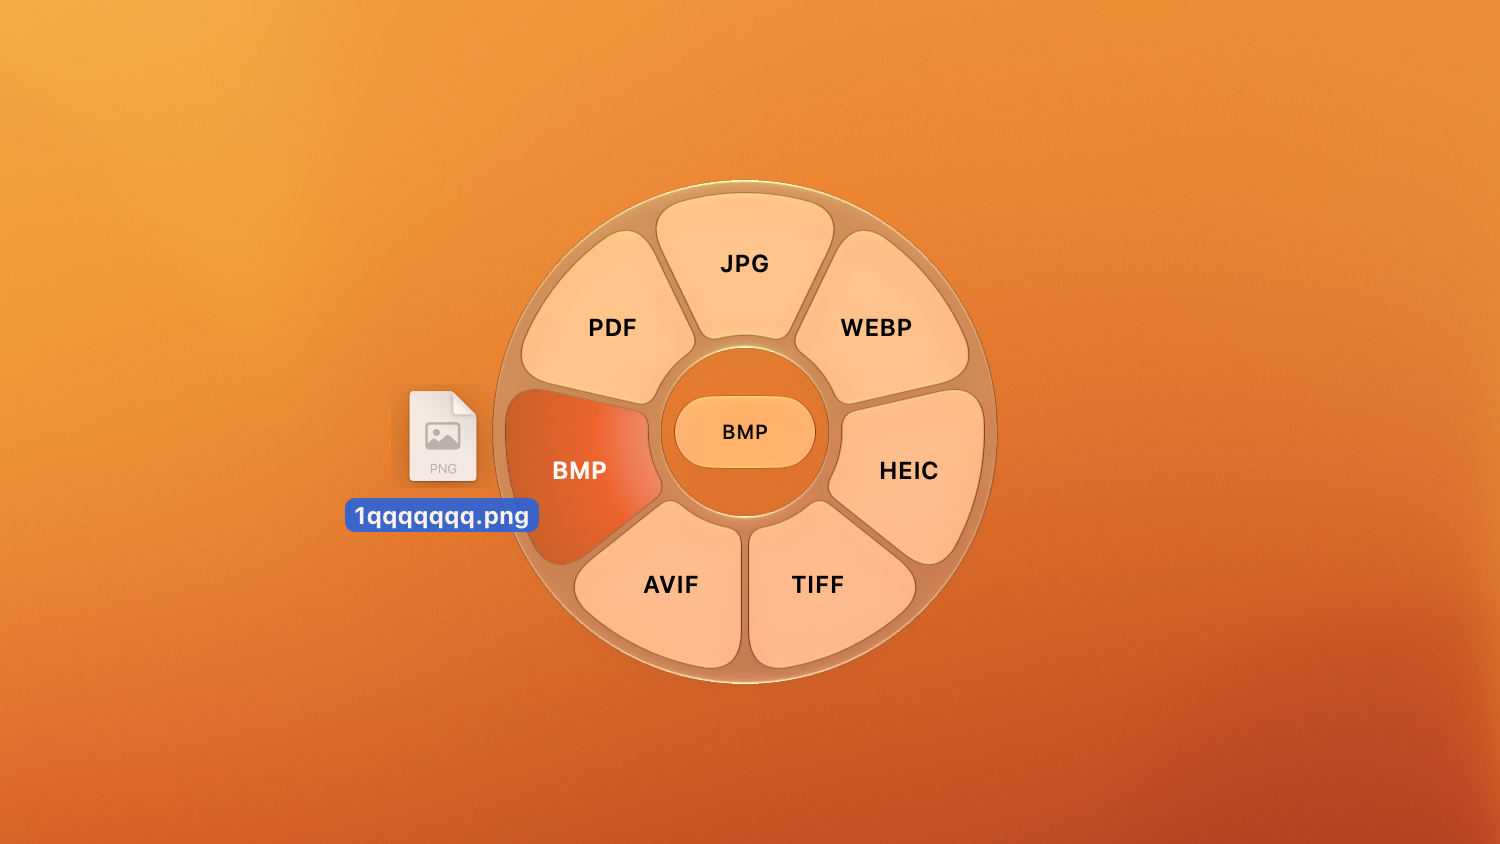
يقدم تطبيق «Tangerine» على أجهزة «ماك» العاملة بنظام «macOS» مفهوماً مختلفاً للتعامل مع الملفات، إذ ينقل أدوات التحويل والتعديل إلى مؤشر المستخدم مباشرة، بما يسمح بتحويل الصور والفيديو والمستندات أو إجراء تعديلات عليها أثناء سحب الملف، من دون الحاجة إلى فتح برنامج منفصل أو رفعه إلى أحد مواقع التحويل عبر الإنترنت.

وتقوم فكرة التطبيق على اختصار سلسلة من الخطوات المعتادة. فبدلاً من فتح برنامج، ثم استيراد الملف، واختيار الصيغة المطلوبة وتصديره من جديد، يكفي سحب الملف والضغط على أحد أزرار لوحة المفاتيح لإظهار الأدوات المناسبة حول المؤشر، ثم اختيار الأداة المطلوبة مباشرة.

ثلاثة أزرار تفتح أدوات التطبيق

عند سحب الملف والضغط على زر «Shift» في لوحة المفاتيح، تظهر قائمة بالصيغ التي يمكن التحويل إليها، بينما يفتح زر «Command» أدوات التعديل المتوافقة مع نوع الملف.

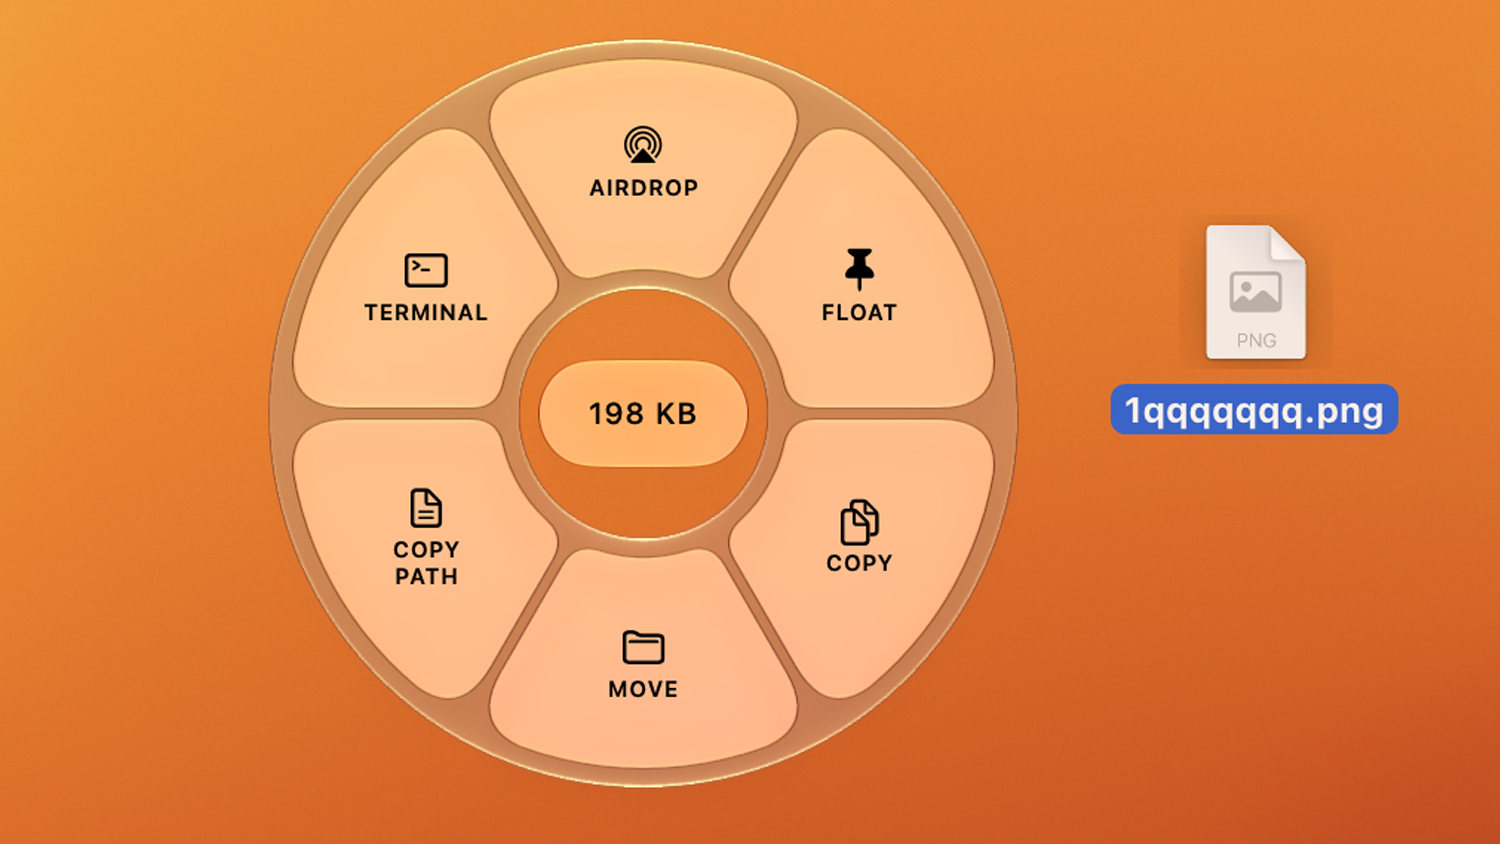
أما زر «Control» فيوفر إجراءات مرتبطة بإدارة الملفات، من بينها الإرسال عبر خاصية «AirDrop»، ونسخ الملف أو نقله، ونسخ مساره، وفتح موقعه عبر «Terminal»، إضافة إلى ميزة «Float» التي تتيح الاحتفاظ بالملف في مساحة عائمة مؤقتة على الشاشة.

أدوات سريعة لتحويل الصور والفيديو والصوت والمستندات

تحويل بين 275 صيغة ومساراً

يوفر التطبيق 275 خياراً للتحويل بين أنواع مختلفة من الملفات، تشمل الصور والفيديو والصوت وملفات PDF والمستندات والعروض التقديمية وجداول البيانات والترجمات والملفات المضغوطة.

ويدعم في الصور صيغاً مثل JPG وPNG وWebP وHEIC وTIFF وAVIF، بينما تشمل صيغ الفيديو MP4 وMOV وMKV وWebM وAVI، إلى جانب عدد من صيغ الصوت والمستندات.

كما يمكن تحويل ملفات PDF إلى صيغ من بينها Word وPowerPoint وExcel وJPG وPNG وEPUB والنصوص.

أكثر من 26 أداة إضافية

ولا تقتصر وظيفة التطبيق على تغيير الصيغ، إذ يضم 26 أداة متقدمة لمعالجة الملفات، تشمل ضغط الصور والملفات، وتعديل البيانات الوصفية، وقص الصور وتحسينها وإضافة الشروحات إليها، وإنشاء الصور المجمعة وحجب الوجوه أو النصوص الحساسة.

وبالنسبة إلى الفيديو، يتيح التطبيق القص وتغيير الأبعاد والسرعة ودمج المقاطع وتقسيمها واستخراج إطارات ثابتة منها، إضافة إلى حجب أجزاء حساسة داخل الفيديو.

ويضم كذلك أدوات لمعالجة الصوت، من بينها ضبط مستوى الصوت وقص التسجيلات وتحويل القنوات الصوتية وحجب أجزاء منها، إلى جانب أدوات لدمج ملفات PDF وإعادة ترتيب صفحاتها.

ميزة «Float» تضع الملفات في رف عائم بجوار أدوات التعديل

معالجة محلية تحافظ على الخصوصية

وتبرز الخصوصية بوصفها إحدى النقاط الرئيسية في «Tangerine»، إذ تتم عمليات التحويل والتعديل محلياً على الجهاز من دون رفع الملفات إلى خوادم خارجية، مع إنشاء نسخة جديدة بعد المعالجة والإبقاء على الملف الأصلي دون تغيير.

ويعمل التطبيق على أجهزة «ماك» بسعر 29.99 دولار أميركي بعملية شراء لمرة واحدة، مع تجربة مجانية محدودة تتيح تنفيذ ما يصل إلى 20 عملية تحويل قبل الشراء.

وبذلك يقدم «Tangerine» فكرة بسيطة وعملية لاختصار خطوات التعامل مع الملفات وتحويلها وتعديلها مباشرة من مكانها، مع الحفاظ على الخصوصية وتقليل الاعتماد على البرامج والخدمات الخارجية.


ثغرة أمنية في ماسحات «الباركود» تفتح مسار هجوم يهدد تشغيل المستودعات

كشف باحثو «كاسبرسكي» أن غياب المصادقة في بعض ماسحات «الباركود» قد يوفر نقطة دخول إلى شبكة المستودع (أدوبي)
TT

ثغرة أمنية في ماسحات «الباركود» تفتح مسار هجوم يهدد تشغيل المستودعات

كشف باحثو «كاسبرسكي» أن غياب المصادقة في بعض ماسحات «الباركود» قد يوفر نقطة دخول إلى شبكة المستودع (أدوبي)

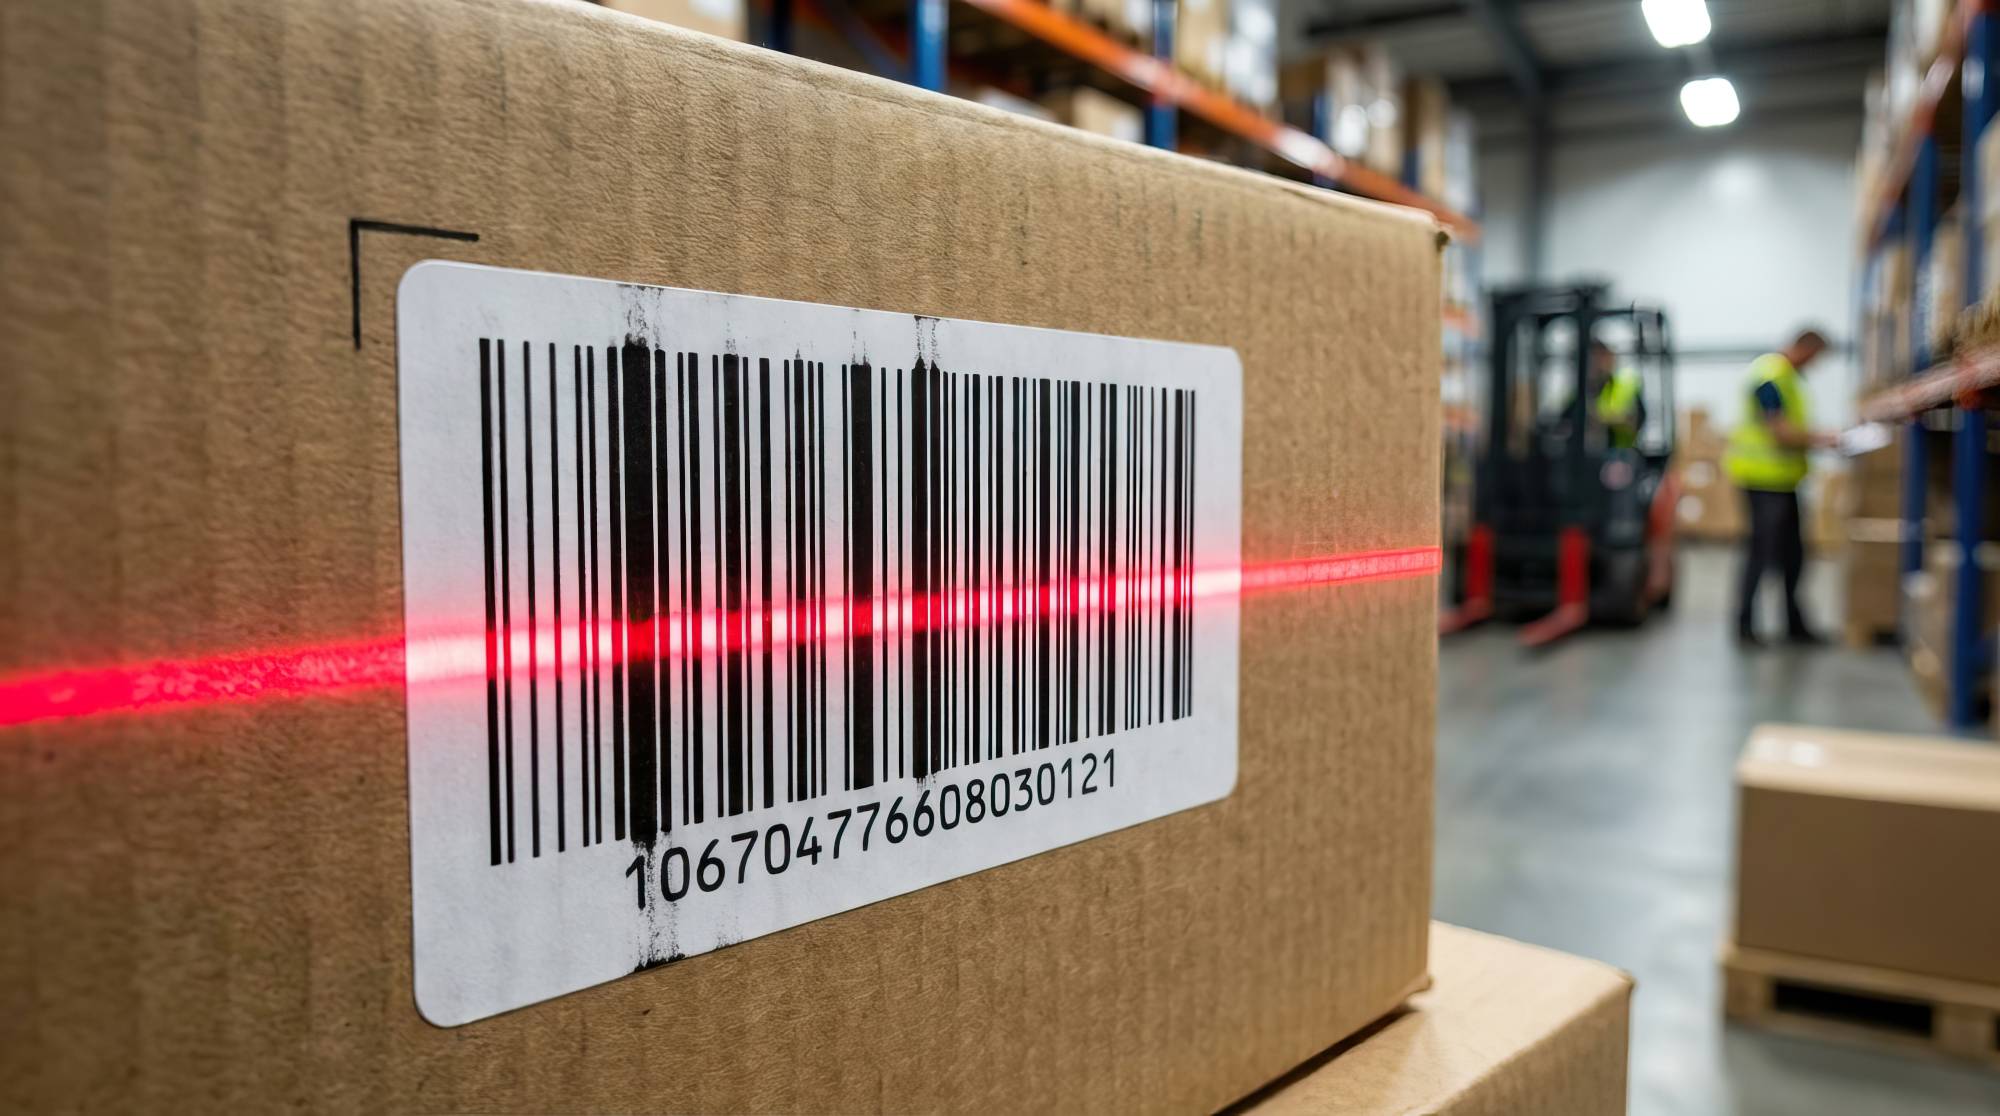
قد لا يحتاج المهاجم، في سيناريو كشفه باحثون في شركة «كاسبرسكي»، إلى استهداف الخادم الرئيسي أو اختراق منصة سحابية معقدة لبدء هجوم على مستودع متصل. فقد تكون نقطة البداية ماسح «باركود» لاسلكياً يمر يومياً بين أيدي العاملين لمسح الرموز على الصناديق والبضائع.

المفارقة أن الماسح ليس الهدف الحقيقي. ففي السيناريو الذي عرضه باحثو الشركة خلال مؤتمر «Security Analyst Summit 2026» في بالي، والذي حضرته «الشرق الأوسط»، تكمن أهميته في كونه جسراً أولياً إلى حاسوب داخل بيئة المستودع، ومنه إلى أنظمة أكثر حساسية، أبرزها (نظام إدارة المستودع) «WMS» الذي يحدد مواقع البضائع ومسار حركتها داخل المنشأة.

وأظهرت مراجعة أمنية أجرتها «Kaspersky Security Services» لنظام رقمي خاص بالمستودعات وجود مسار هجوم في نموذج واسع الاستخدام من ماسحات «الباركود»، يرتبط بعدم وجود آلية مصادقة بين الماسح المحمول ومحطته الأساسية. ووفق الشركة، يمكن لمهاجم داخل نطاق الاتصال اللاسلكي، وفي ظروف محددة، إرسال إدخالات تحاكي ضغطات لوحة المفاتيح إلى الحاسوب المتصل بالمحطة، بما قد يسمح بتنفيذ أوامر غير مصرح بها. وتقول «كاسبرسكي» إنها لاحظت النمط نفسه في أجهزة من أكثر من مورّد.

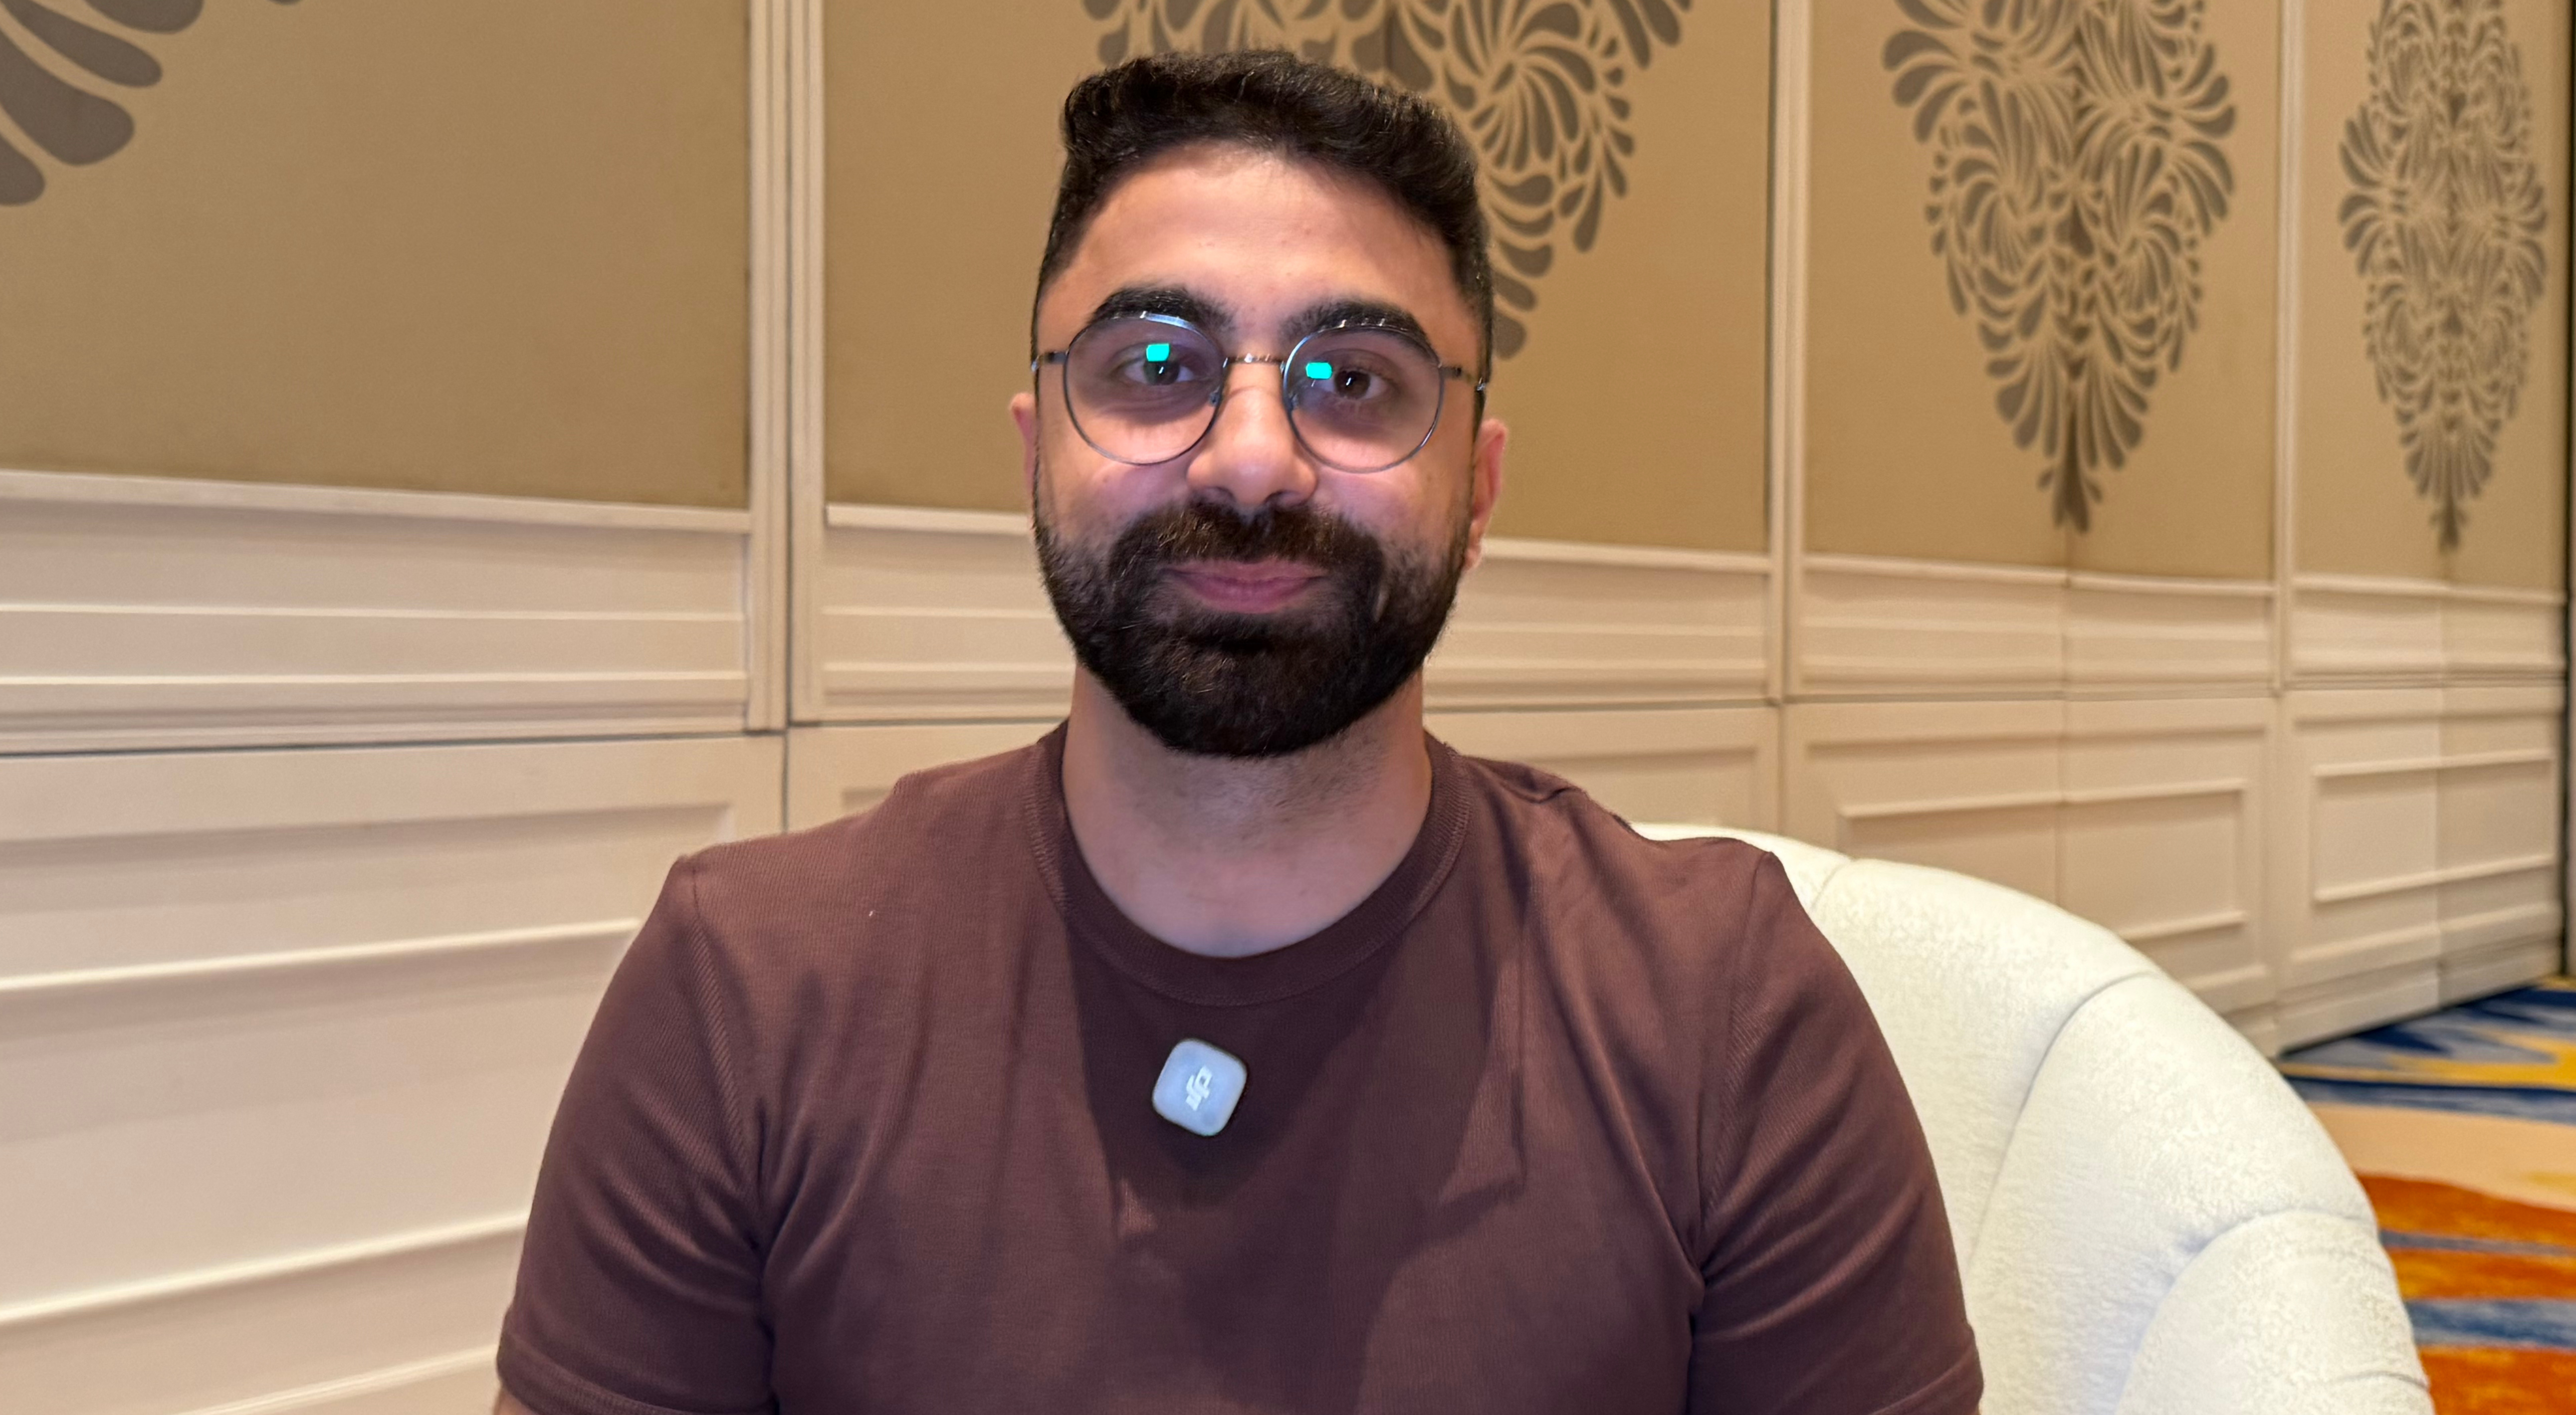
حيدر كبيبو اختصاصي أمن التطبيقات في «Kaspersky Security Services» (الشرق الأوسط)

من جهاز بسيط إلى نقطة دخول

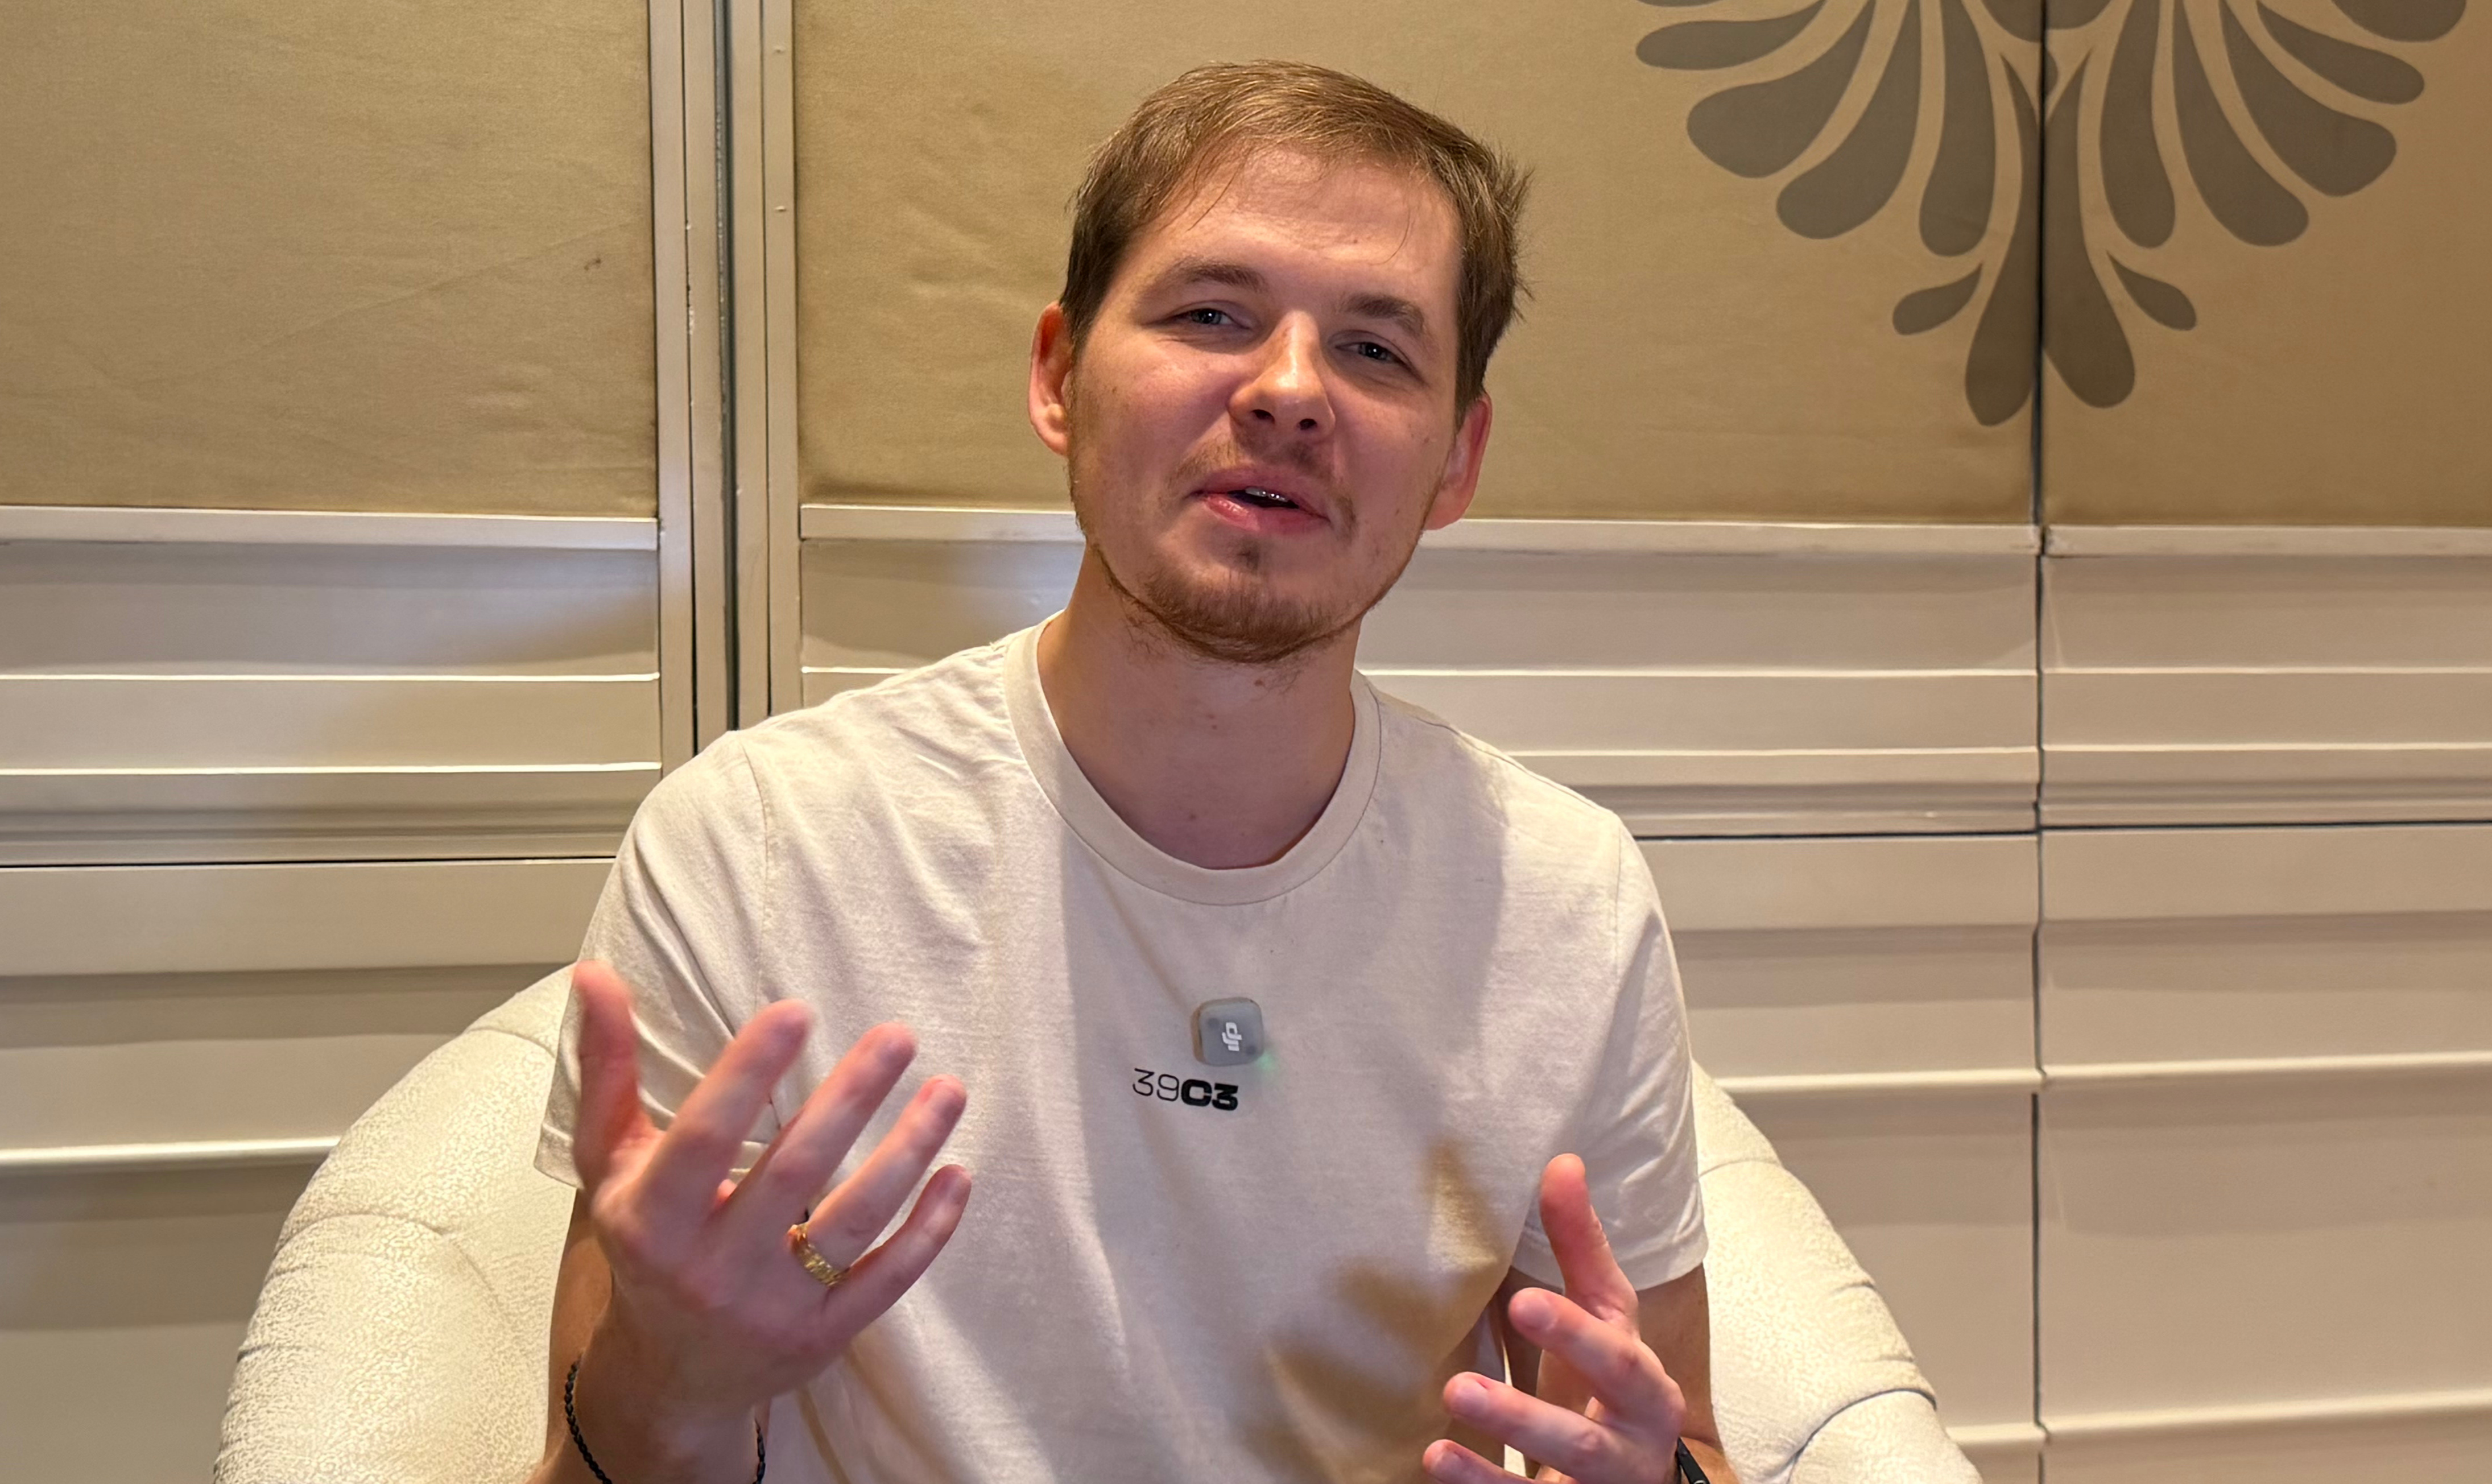
يوضح حيدر كبيبو، اختصاصي أمن التطبيقات في «Kaspersky Security Services»، خلال مقابلة مع «الشرق الأوسط» في بالي، أن الأجهزة المستخدمة في البيئات الصناعية والتشغيلية تُصمم أحياناً مع أولوية واضحة لأداء وظيفتها اليومية، بينما لا يحظى الأمن بالمستوى نفسه من الاهتمام منذ مرحلة التصميم.

ويقول إن فريقه لم يتفاجأ تماماً بالعثور على ضعف من هذا النوع، لأنه يجري تقييمات أمنية على عدد كبير من الأجهزة المستخدمة في بيئات أنظمة التحكم الصناعي. لكن غياب المصادقة دفع الباحثين إلى اختبار كيفية استغلال هذا الضعف ضمن مسار هجوم يمكن أن يمنح المهاجم موطئ قدم أولياً داخل المستودع.

عشرون متراً... لكن بشروط

يشدد الباحث على أن تحويل السيناريو التجريبي إلى هجوم حقيقي خارج المختبر ليس عملية تلقائية أو سهلة بالضرورة. ويشرح أن المهاجم، في السيناريو الذي اختبره الفريق، يحتاج إلى الاقتراب إلى نحو 20 متراً من ماسح «الباركود»، إضافة إلى الحصول على عنوان «بلوتوث» الخاص بالجهاز أو المحطة، وهو ما يقول إنه يمكن الحصول عليه بطرق مختلفة.

لكن وجود المهاجم على هذه المسافة لا يعني بالضرورة تسلل شخص غريب إلى المنشأة. فبحسب نموذج الهجوم الذي اختبره الفريق، يمكن أن يكون الشخص موجوداً أصلاً في محيط المستودع ويتمتع بوصول محدود إليه، مثل سائق يدخل إلى جزء من الموقع، أو موظف داخلي في حال إساءة استخدام صلاحياته.

وبذلك تتحول المسألة من مجرد حماية حدود المستودع إلى سؤال أوسع يتعلق بما يستطيع شخص موجود بالفعل في محيط العمل الوصول إليه من خلال جهاز يُنظر إليه عادة باعتباره منخفض المخاطر.

لا تقتصر المخاطر على ماسحات «الباركود» بل قد تشمل أجهزة البيانات المحمولة والطابعات الحرارية أيضاً (أدوبي)

كيف يحدث الهجوم؟

في السيناريو الذي عرضته «كاسبرسكي»، يتصل ماسح «الباركود» المحمول بمحطة أساسية، بينما تتصل هذه المحطة بحاسوب أو نظام أعمال يستخدمه الموظفون. وتذكر الشركة أن غياب المصادقة بين الماسح والمحطة الأساسية يمكن أن يسمح لمهاجم قريب بإنشاء اتصال عبر «بلوتوث»، ثم إرسال حمولة تحاكي ضغطات لوحة المفاتيح. وتقوم المحطة بعد ذلك بتمرير هذه الإدخالات إلى الحاسوب المتصل بها كما لو كانت أوامر شرعية صادرة من المستخدم، ما قد يسمح، وفق ظروف البيئة وإعداداتها، بتنفيذ أوامر على الجهاز من دون تفاعل مباشر من الموظف. ومن هنا تبدأ أهمية المسار الذي يلي عملية الاختراق الأولى، وليس الماسح نفسه.

الهدف الأكثر حساسية

بحسب سيرغي سيدوروف، رئيس خدمات الأمن الصناعي في الشركة، تكمن الحساسية الأكبر في احتمال الانتقال من نقطة الدخول الأولى إلى نظام إدارة المستودع «WMS»، وهو النظام الذي تعتمد عليه العمليات اليومية لمعرفة مواقع البضائع، وأماكن تخزينها، والمسارات التي يجب أن تسلكها داخل المنشأة.

ويوضح خلال حديثه مع «الشرق الأوسط» أن استهداف ذراع روبوتية أو آلة فرز قد يبطئ جزءاً من العمل، لكن تعطيل نظام إدارة المستودع يمكن أن يؤدي إلى نتيجة أوسع بكثير، لأنه قد يوقف العملية برمتها.

فإذا توقف «WMS»، قد لا يعرف الموظفون أين ينبغي نقل البضائع، أو أين يجب وضعها، أو ما الخطوة التالية في حركة المخزون، لأن هذه المعلومات تدار من خلال النظام.

وتزداد حساسية هذه النقطة لأن ماسحات «الباركود» وأجهزة البيانات المحمولة تحتاج في الأساس إلى الاتصال بنظام إدارة المستودع كي تؤدي وظائفها. ولذلك لا يمكن ببساطة فصلها عنه بصورة كاملة.

ويشير سيدوروف إلى أن حصول المهاجم على الوصول إلى الجهاز المضيف المرتبط بالماسح أو إلى محطة بيانات محمولة قد يمنحه وصولاً شبكياً إلى «WMS» في البيئات التي تعتمد هذا النوع من الاتصال.

وبذلك لا تصبح المشكلة مجرد اختراق ماسح «باركود»، بل احتمال أن يقود جهاز بسيط إلى النظام المركزي الذي تعتمد عليه حركة المستودع من بدايتها إلى نهايتها.

سيرغي سيدوروف رئيس خدمات الأمن الصناعي في «كاسبرسكي» (الشرق الأوسط)

المشكلة قد تتجاوز مورّداً واحداً

تقول «كاسبرسكي» إن الباحثين لاحظوا نمطاً مشابهاً في أجهزة من أكثر من مورّد، ما يطرح سؤالاً حول ما إذا كانت المشكلة تتجاوز منتجاً واحداً. ويميز سيدوروف بين مستويين؛ الأول يتعلق بكيفية تطبيق الاتصال، خصوصاً «بلوتوث»، في بعض ماسحات «الباركود» وغياب ضوابط المصادقة المناسبة، بينما يرتبط المستوى الثاني بتصميم شبكة المستودع نفسها. فكلما كانت الأجهزة الطرفية والأنظمة الحساسة قادرة على التواصل فيما بينها بصورة أوسع مما تتطلبه العمليات، ازدادت الخيارات المتاحة أمام مهاجم تمكن من الحصول على نقطة الدخول الأولى. ومن هنا تبرز أهمية تقسيم الشبكة بحيث تُسمح فقط بالاتصالات الضرورية للعمل، بدلاً من عزل شامل قد يمنع الأجهزة من أداء وظائفها الأساسية.

أجهزة أخرى تحت الخطر

لا تقتصر المسألة على ماسحات «الباركود». يلفت سيدوروف إلى أجهزة البيانات المحمولة التي يستخدمها العاملون داخل المستودعات لمسح البضائع وتسجيل مواقعها وإرسال هذه المعلومات إلى نظام الإدارة. وهذه الأجهزة تعمل عملياً كحواسيب صغيرة، مما يجعل السيطرة عليها قادرة على توفير نقطة انطلاق أخرى إلى البيئة الداخلية. ويقول إن مهاجماً يسيطر على أحد هذه الأجهزة، أو شخصاً ينتحل دور عامل في المستودع ويتمكن من استخدامه، قد يحصل على مستوى من الوصول يتيح له محاولة الانتقال إلى أنظمة أخرى.

كما بحث الفريق سيناريوهات مرتبطة بالطابعات الحرارية، حيث يمكن أن تتيح مشكلات في الإعداد أو الاتصال عبر «بلوتوث» نقطة دخول إضافية، يمكن بعدها محاولة توسيع الهجوم داخل بيئة المستودع.

وهذا يوسع نطاق القضية من ثغرة مرتبطة بجهاز واحد إلى سؤال أوسع حول مستوى الحماية في الأجهزة التشغيلية التي تبدو محدودة الوظيفة، لكنها تتمتع باتصالات داخلية تسمح لها بالتفاعل مع أنظمة أكثر أهمية.

توصي «كاسبرسكي» بمحاكاة مسار المهاجم داخل المنشأة لتحديد نقاط الضعف وترتيبها بحسب الأولوية (أدوبي)

ضوابط حماية الأجهزة

عندما سُئل سيدوروف عما إذا كانت المستودعات تضيف الأجهزة المتصلة بوتيرة أسرع من تطبيق وسائل الحماية، قال إن ذلك يحدث بالفعل في بعض الحالات. ويرى أن جزءاً من المشكلة يبدأ لدى بعض الشركات المصنعة التي لا تتبع بصورة كافية ممارسات دورة حياة تطوير آمنة، بينما يظهر جزء آخر لدى الجهات المشغلة عندما لا تكون هناك ضوابط واضحة لتأمين المعدات التشغيلية وإدارة التحديثات وضبط إعدادات الأجهزة.

وتزداد المهمة صعوبة عندما يضم المستودع آلاف الأجهزة المتصلة، إذ يصبح من الصعب التعامل أمنياً مع كل جهاز بصورة منفردة. ويضرب سيدوروف مثالاً بالحاجة إلى منع الاتصال المباشر بين ماسحات «الباركود» والأذرع الروبوتية إذا لم تكن هناك ضرورة تشغيلية لذلك، وكذلك الحد من الاتصالات بين فئات مختلفة من الأنظمة الآلية. الفكرة ليست في قطع الاتصال الذي تحتاجه المنشأة كي تعمل، بل في تقليص مساحة الحركة التي يمكن أن يستفيد منها المهاجم بعد الحصول على موطئ قدم أولي.

تأثيرات الهجوم

لا يرى سيدوروف أن النتيجة الأخطر لهجوم على مستودع تقتصر على إصابة جهاز أو فقدان بعض البيانات. فإذا وصل الهجوم إلى الأنظمة التي تعتمد عليها العمليات، يمكن أن يؤدي إلى توقف التشغيل، وبالتالي خسائر مالية وتأخير وصول الطلبات إلى العملاء.

ويميز هنا بين المستودعات وقطاعات صناعية أخرى مثل النفط والغاز، حيث قد تتجاوز آثار هجوم على الأنظمة التشغيلية الخسائر الاقتصادية لتصل إلى جوانب تتعلق بالسلامة البشرية أو البيئة.

أما في المستودعات، فإن الأثر الأكثر مباشرة يتمثل في تعطل العمليات وانقطاع حركة البضائع. ويكتسب ذلك أهمية إضافية مع الحجم المتزايد للتجارة الإلكترونية. وتقول «كاسبرسكي» إن مبيعات التجارة الإلكترونية عالمياً قاربت الضعف منذ 2019 لتتجاوز 6 تريليونات دولار، وهو رقم تستخدمه الشركة للإشارة إلى حجم النشاط الاقتصادي الذي أصبحت البنى اللوجستية الرقمية مسؤولة عن دعمه.

يمكن أن يبدأ الهجوم من جهاز بسيط ثم يمتد إلى أنظمة أكثر حساسية داخل البيئة التشغيلية (أدوبي)

ماذا يجب أن يُفحص أولاً؟

بالنسبة إلى شركة لوجستية تريد معرفة ما إذا كانت أجهزتها تخلق مساراً مماثلاً للهجوم، لا يرى سيدوروف أن البداية تكون بفحص ماسح بعينه أو بشراء منتج أمني محدد.

ويقول إن الخطوة الأولى هي إجراء تمرين عملي يرسم المسار الذي يمكن لمهاجم حقيقي اتباعه داخل المنشأة: من أين يستطيع الدخول؟ وإلى أي جهاز يمكنه الوصول؟ وما الأنظمة التي يمكن لذلك الجهاز التواصل معها؟ وهل يستطيع الانتقال منها إلى أنظمة أكثر حساسية؟

بعد ذلك، يمكن إنشاء خريطة لترتيب نقاط الضعف بحسب الأولوية، ثم تطبيق الإجراءات المناسبة، من تحديث الأنظمة وتقسيم الشبكات إلى ضبط إعدادات الشبكة والتطبيق وإضافة آليات للرصد والمنع.

ويشدد الباحثون كذلك على أهمية وجود آلية واضحة لإدارة التحديثات وتطبيق التصحيحات الأمنية عندما يصدرها المصنعون، بدلاً من ترك أعداد كبيرة من الأجهزة تعمل بإصدارات قديمة. كما ينبغي، وفق الباحثين، ألا تفترض اختبارات مسارات الهجوم دائماً وجود مهاجم مجهول من الخارج، بل أن تشمل أيضاً شخصاً يمتلك بالفعل مستوى من الوصول المشروع إلى الموقع أو الأنظمة.

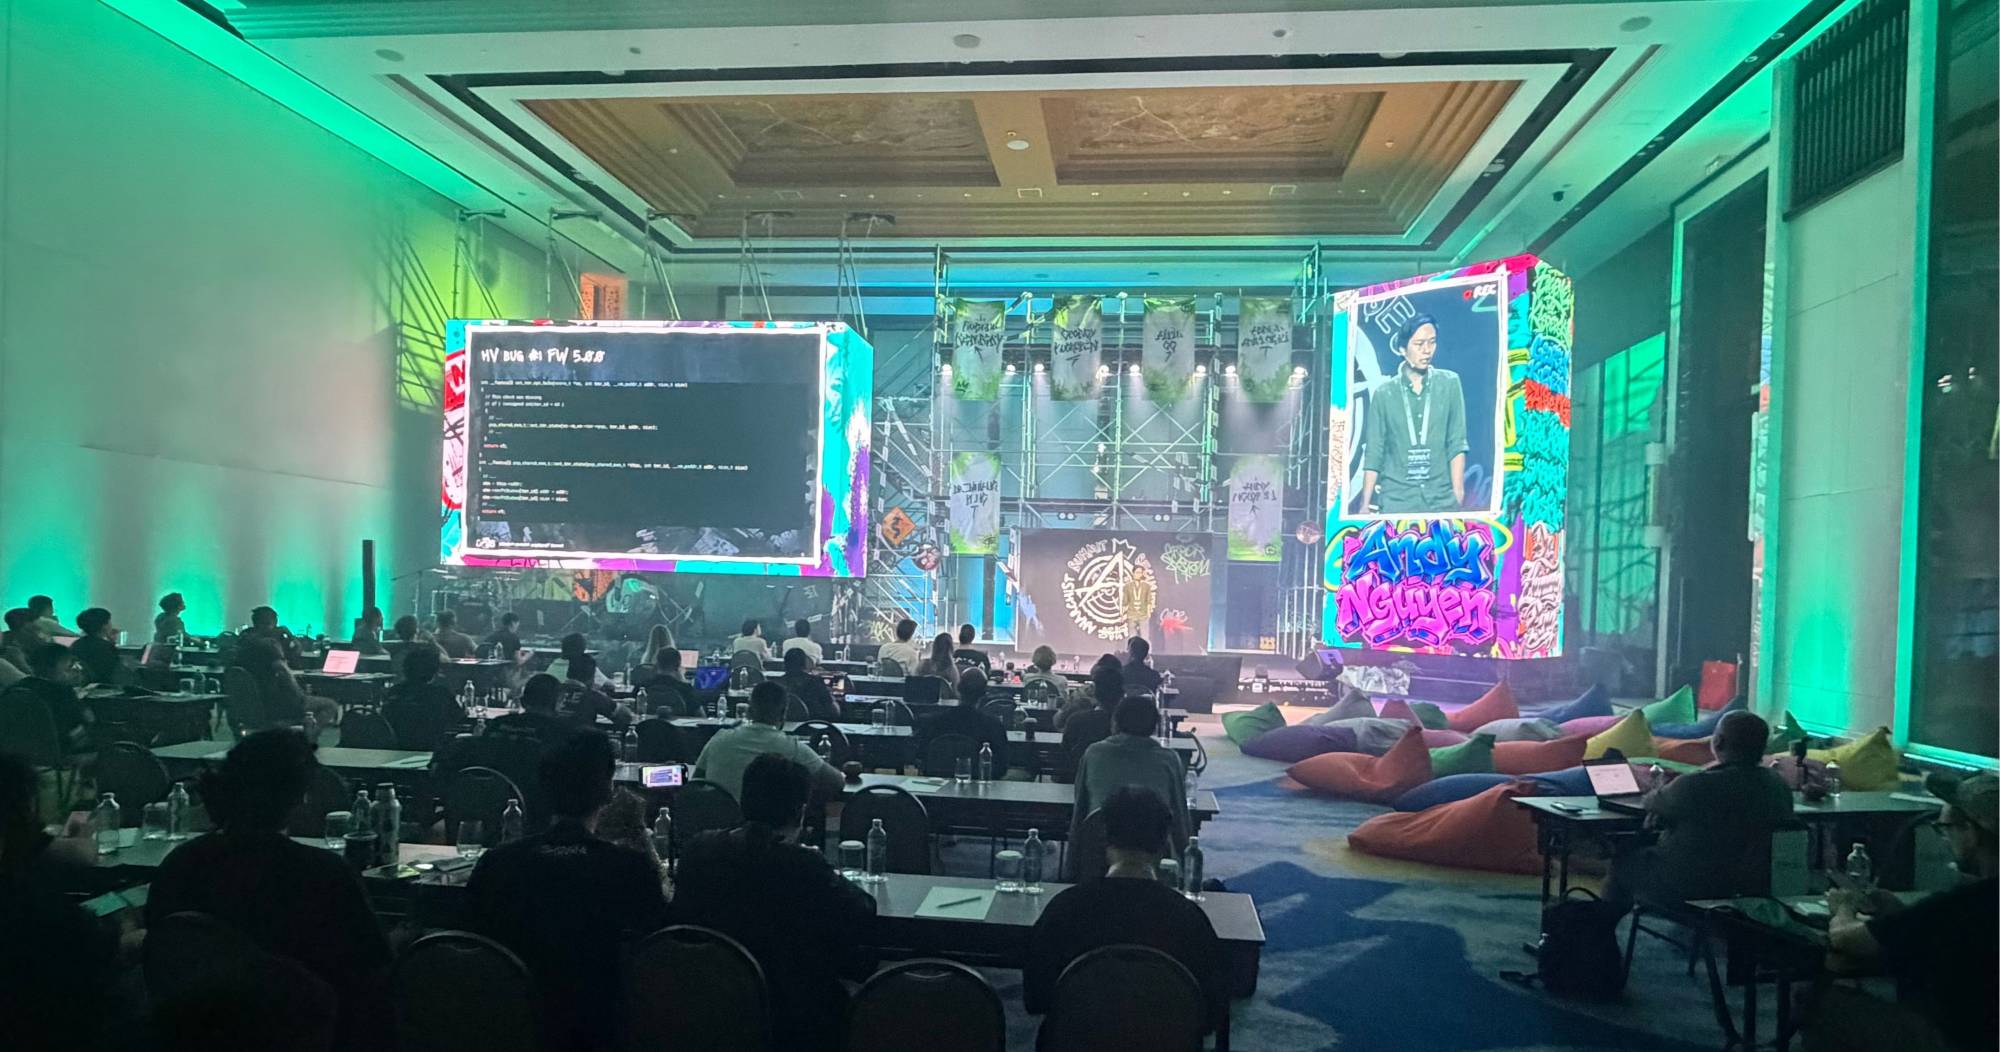
من مؤتمر «Security Analyst Summit 2026» الذي تعقده «كاسبرسكي» في بالي في دورته الثامنة عشرة (الشرق الأوسط)

من مؤتمر «SAS» في بالي

قُدمت نتائج البحث خلال مؤتمر «Security Analyst Summit 2026» المنعقد في بالي بين 20 و23 أكتوبر (تشرين الأول)، في دورته الثامنة عشرة.

ويجمع المؤتمر مئات الباحثين في الأمن السيبراني وممثلين عن جهات إنفاذ القانون وفرق الاستجابة للطوارئ الحاسوبية «CERTs» ومسؤولين من قطاعات متعددة، بينما يناقش برنامجه هذا العام موضوعات تشمل الذكاء الاصطناعي، والهجمات المتقدمة، والبرمجيات الخبيثة، والثغرات واستخبارات التهديدات.

ومن بين الجلسات التي حضرتها «الشرق الأوسط» في المؤتمر، عرض لفريق البحث والتحليل العالمي «GReAT» في «كاسبرسكي» حول «Operation FlashHole»، وهي حملة تجسس إلكتروني نسبتها الشركة إلى مجموعة «Lazarus».

وقالت «كاسبرسكي» إن الحملة نشطة منذ يوليو (تموز) 2025 على الأقل، وأثرت في ثلاث مؤسسات على الأقل في كوريا الجنوبية تعمل في قطاعات البناء والبرمجيات وتصنيع معدات الاتصالات السلكية.

واستخدم المهاجمون، وفق البحث، رسائل تصيد موجهة وبرمجيات مشروعة ضمن سلسلة الهجوم، إلى جانب أدوات خبيثة محدثة وأخرى لم تكن موثقة سابقاً. كما عثر الباحثون على صورة مولدة بالذكاء الاصطناعي لشخصية وظيفية وهمية ضمن مواقع استُخدمت كطُعم للضحايا.

ومن أبرز تفاصيل العرض استخدام نسخة محدثة من إحدى أدوات المجموعة تشفيراً ما بعد كمي لحماية اتصالات البرمجيات الخبيثة، بينما قالت «كاسبرسكي» إن الأدلة التي جمعتها ترجع استخدام المجموعة لهذا النوع من التشفير إلى سبتمبر (أيلول) 2024 على الأقل.