وكيل الذكاء الاصطناعي الخصوصي: هل نحن جاهزون له؟

يتمتع بقدرات مبهرة ومفيدة جداً... قد تكون خطرة

صورة توضيحية لروبوتات الذكاء الإصطناعي و«تشات جي بي تي»
TT

وكيل الذكاء الاصطناعي الخصوصي: هل نحن جاهزون له؟

صورة توضيحية لروبوتات الذكاء الإصطناعي و«تشات جي بي تي»

عند النظر إلى تاريخ روبوتات المحادثة الحديثة، نلاحظ أنّه ينقسم إلى مرحلتين. بدأت الأولى العام الماضي مع إطلاق «تشات جي بي تي»، ولا تزال مستمرّة حتّى يومنا هذا، وترتكز بشكلٍ أساسي على روبوتات محادثة قادرة على الحديث عن كلّ شيء.

هذه القدرة مبهرة ومفيدة جداً ولكنّها في الواقع ليست إلّا مقدّمة للمرحلة التالية: الذكاء الاصطناعي القادر حقاً على القيام بأشياء مطلوبة منه.

مهمات وكلاء الذكاء الاصطناعي

تزعم شركات التقنية أنّ ما يُسمّى «وكلاء» الذكاء الاصطناعي «AI agents» سيكونون قريباً قادرين على إرسال الرسائل الإلكترونية، وجدولة المواعيد، وتثبيت حجوزات المطاعم وبطاقات الطائرة، والقيام بمهام معقّدة كـ«التفاوض على علاوة مالية مع ربّ العمل» أو «شراء هدايا عيد الميلاد لجميع أفراد العائلة».

بدت هذه المرحلة، التي لا تزال بعيدة، أقرب قليلاً منّا في السادس من نوفمبر (تشرين الثاني) الحالي عندما أعلنت «أوبن إي آي.»، الشركة المطوّرة لروبوت «تشات جي بي تي»، أنّ المستخدمين يستطيعون اليوم ابتكار روبوتات المحادثة الخاصّة بهم.

أدوات شخصية مبرمجة

بعد لمحة مبكرة على هذه الروبوتات، التي أسمتها الشركة GPTs، التي ستصبح متوفرة لزبائنها ومشتركي خدمة «تشات جي بي تي بلاس»، وجدنا أنّها تختلف عن «تشات جي بي تي» التقليدي بأمور قليلة ولكن مهمّة.

أولاً - برمجة لمهمات محددة

برمجت الروبوتات الشخصية الجديدة للقيام بمهام محدّدة - مثلاً، تشمل ابتكارات «أوبن إي آي» روبوت «مدرّب الكتابة الإبداعية» «Creative Writing Coach» وروبوت «خالط الموكتيل» «Mocktail Mixologist» الذي يقترح على مستخدمه مشروبات غير كحولية.

ثانياً - سحب ودمج البيانات

تستطيع هذه الروبوتات سحب ما تريد من البيانات الخاصّة كمستندات الموارد البشرية في أيّ شركة، أو قاعدة بيانات للوائح العقارية، وأن تدمج هذه البيانات في استجاباتها. ثالثاً، إذا سمحتم لها، تستطيع هذه الروبوتات الاتصال بأجزاء أخرى من حياتكم الإلكترونية كالرزنامة، ولائحة المهام، وحساب «سلاك»، ومن ثمّ التحرّك باستخدام بياناتكم الثبوتية.

صورة توضيحية لروبوتات الذكاء الإصطناعي و«تشات جي بي تي»

* عناصر خبيثة قد تبتكر عمداً ذكاءً اصطناعياً فاسداً لخدمة أهداف خطرة *

مزايا عظيمة ومخاوف من الكوارث

هل يبدو لكم الأمر مخيفاً؟ لأنّه كذلك فعلاً. فإذا سألتم بعض باحثي سلامة الذكاء الاصطناعي، سيقولون لكم إنّهم يخشون منح روبوتات المحادثة المزيد من الاستقلالية؛ لأنّ خطوة كهذه قد تؤدّي إلى كارثة. وكانت منظّمة «مركز سلامة الذكاء الاصطناعي» البحثية غير الربحية، قد وضعت هذا العام الوكلاء المستقلّين على لائحة «مخاطر الذكاء الاصطناعي» الكارثية؛ عازيةً الأمر إلى «العناصر الخبيثة التي قد تبتكر عمداً ذكاءً اصطناعياً فاسداً لخدمة أهداف خطرة».

ولكنّ المساعدين المدعومين بالذكاء الاصطناعي قادرون فعلاً على أداء مهام مفيدة للنّاس، حتّى أنّ الزبائن التجاريين (الشركات) يتوقون لتدريب روبوتات المحادثة باستخدام بياناتهم الخاصّة. وهناك من يحاجج أيضاً بأنّ الذكاء الاصطناعي لن يصبح مفيداً حقاً قبل أن يستطيع فعلاً فهم مستخدميه – أساليبهم في التواصل، وما يحبّون وما لا يحبّون، وما يبحثون عنه ويشترونه عبر الإنترنت.

إذن، ها نحن اليوم، نسارع إلى عصر وكلاء الذكاء الاصطناعي المستقلّين - ولا عزاء للمعترضين!

عروض لأعمال آمنة

لنكن منصفين، لا بدّ من الاعتراف بأنّ روبوتات «أوبن إي آي» ليست خطرة. فقد شاهدتُ عرضاً لأكثر من نموذج GPT خلال مؤتمر المطوّرين الذي أقامته الشركة أخيراً في سان فرنسيسكو، ظهرت خلاله وهي تؤدّي مهام غير مؤذية كتلوين رسومات الأطفال وشرح قواعد لعب الورق.

لا تستطيع هذه الروبوتات الشخصية القيام بالكثير بعد، حيث إنّ أداءها لا يتعدّى البحث في المستندات والاتصال مع التطبيقات الشائعة. شاهدتُ في واحدٍ من العروض أحد موظّفي «أوبن إي آي» يطلب من روبوت GPT البحث عن اجتماعات متضاربة المواعيد في رزنامته في «غوغل» وإرسال رسالة عبر تطبيق «سلاك» لربّ عمله. وشاهدتُ عرضاً آخر على المسرح، عمد فيه سام ألتمان، الرئيس التنفيذي (السابق) لـ«أوبن إي آي» إلى ابتكار روبوت محادثة أسماه «مرشد الشركة الناشئة»، ومهمّته تقديم النصائح للمؤسسين الطامحين باستخدام ملف خطاب كان قد ألقاه العام الماضي.

قد تبدو هذه المهام كحيَل لجذب الاهتمام، إلّا أنّ فكرة تخصيص روبوتات المحادثة والسماح لها بالتحرّك نيابة عنّا تمثّل خطوة مهمّة في ما يسمّيه ألتمان استراتيجية «أوبن إي آي» «للتوظيف التدريجي المكرّر»، أي إدخال تحسينات طفيفة على الذكاء الاصطناعي بمسار سريع بدل إحداث قفزات كبيرة بفوارق زمنية طويلة.

اختبارات مساعد ذكي شخصي

بعدما منحتني «أوبن إي آي» وصولاً مبكراً لمبتكر روبوت GPT الشخصي، أمضيت أيّاماً عدّة ألهو به.

كان «مساعد في الحضانة» «Day Care Helper» أوّل روبوت محادثة مخصّص ابتكرته لنا شخصياً، وهو عبارة عن أداة للإجابة عن أسئلة بخصوص حضانة ابني. فكأبٍ يعاني قلّة النوم ويجد صعوبة في تصفّح دليل الأهل في كلّ مرّة، دائماً ما أنسى بعض التفاصيل، كما إذا كان يمكننا إرسال وجبة خفيفة مع الفول السوداني (وهو أحد مسببات الحساسية لدى بعض الأطفال) أم لا، وما إذا كانت الحضانة مقفلة أو مفتوحة في بعض الأعياد.

لهذا السببّ؛ حمّلت دليل الأهل على أداة ابتكار الروبوت GPT، وفي غضون ثوانٍ، أصبح لديّ روبوت محادثة يمكنني استخدامه بسهولة للبحث عن إجابات على أسئلتي. كان أداؤه مبهراً لا سيّما بعد تغيير التعليمات لإفهامه أنّه من المفترض أن يعطي إجابات مستخدِماً المعلومات المتوفر في الدليل، لا أن يبتكر إجابات لأسئلة لم يعالجها الدليل.

أسميتُ الروبوت الثاني «نصيحة الجدّ رووز المالية» الذي اعتمد على مستند آخر: كتيّب من 23 صفحة يضمّ نصائح كتبها جدّي، الخبير الاقتصادي الشغوف في دراسة الأسهم وصاحب الخبرة الطويلة في التخطيط المالي. أستخدم هذا الكتيّب عند الحاجة، ولكنّني تساءلتُ ما إذا كان سيلهمني أكثر إذا ما وضعته في روبوت محادثة.

حمّلتُ نصّ الكتيّب، وفي أقلّ من خمس دقائق، أصبح لديّ روبوت محادثة يردّد لي نصيحة جدّي المالية ويجيب على أسئلتي. (ولو أنّه في بعض الأماكن انزلق من كلام جدّي وعاد إلى أسلوب «تشات جي بي تي» في الحديث عن الأمور المالية).

لم يكن أداء أيّ من روبوتات المحادثة خاصتي مثالياً وعجزت جميعها عن أداء الكثير من المهام. ولكن إذا دقّقنا في الفكرة وطريقة عمل هذه الأدوات، سيتبيّن لنا نوع الأعمال التي قد يقوم بها وكيل الذكاء الاصطناعي إذا ما أصبح متقناً.

عواقب الذكاء الاصطناعي

في المقابل، ينطوي تعزيز استقلالية وكلاء الذكاء الاصطناعي، ومنحهم الوصول إلى بياناتنا الشخصية، ووضعهم في قلب كلّ تطبيق نستخدمه، على تبعات وعواقب مقلقة جداً. وإذا صحّت التوقعات، سيتمكّن الذكاء الاصطناعي قريباً جداً من معرفتنا بعمق أكثر، وفي بعض الحالات، سيعرفنا أكثر ممّا نعرف أنفسنا وسيكون قادراً على القيام بأفعال معقّدة مع أو من دون إشرافنا.

وإذا صحّت مزاعم «أوبن إي آي»، قد نكون على مشارف الانتقال إلى عالمٍ يكون فيه الذكاء الاصطناعي شريكاً أقلّ إبداعاً، بل يصبح توسعاً سيليكونياً لنا نحن البشر، يأتي على شكل أدمغة صناعية قادرة على التنقّل حول العالم لجمع المعلومات والتصرّف نيابة عنّا. إذا كنتم غير جاهزين تماماً لهذا العالم بعد، ننصحكم بأن تبدؤوا بتهيئة أنفسكم له.

* خدمة «نيويورك تايمز»


مقالات ذات صلة

أعطال المؤسسات الأميركية تثير نظريات مؤامرة وتطمينات فيدرالية

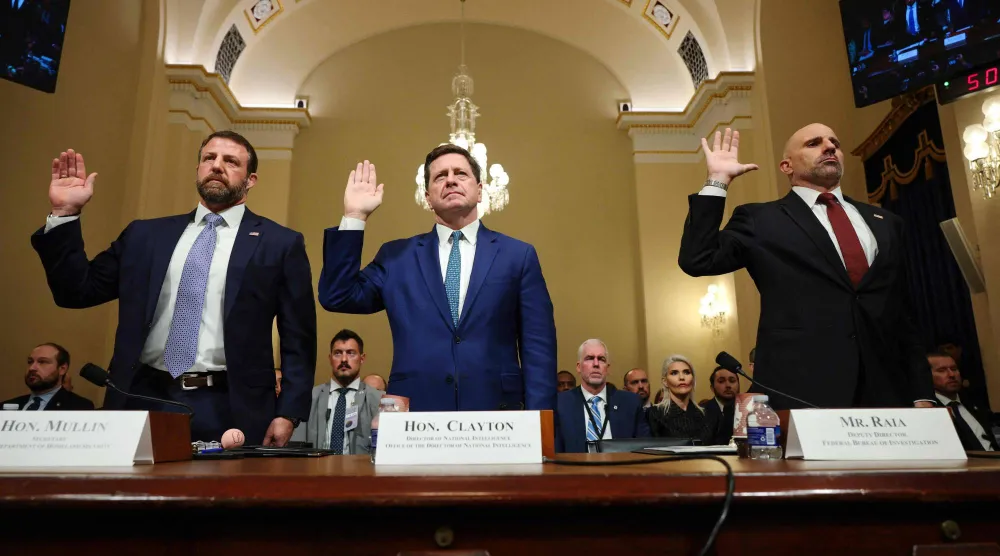
الولايات المتحدة​ وزير الأمن الداخلي ماركواين مولين ومدير الاستخبارات الوطنية جاي كلايتون ونائب مدير «إف بي آي» كريستوفر رايا قبل الإدلاء بشهاداتهم أمام مجلس النواب يوم 18 نوفمبر (أ.ف.ب)

أعطال المؤسسات الأميركية تثير نظريات مؤامرة وتطمينات فيدرالية

حذّر مدير الاستخبارات الوطنية الأميركية جاي كلايتون من أن التهديدات الإيرانية ضد الأميركيين «ازدادت بشكل كبير»، سواء داخل الولايات المتحدة أو خارجها.

علي بردى (واشنطن)
تكنولوجيا أوصى الباحثون باستخدام كلمات مرور عشوائية وطويلة وتجنب تكرارها وتفعيل المصادقة متعددة العوامل لحماية الحسابات (أدوبي)

«Aa123456» تتصدر قائمة كلمات المرور الأكثر شيوعاً في السعودية لعام 2026

كشف تقرير تصدُّر «Aa123456» كلمات المرور في السعودية لعام 2026، محذّراً من الأنماط المتوقَّعة وتأثير الثقافة الشعبية في اختيارها.

نسيم رمضان (لندن)
تكنولوجيا العالم شهد مؤخراً سلسلة من المشكلات التقنية الخطيرة (رويترز)

الذكاء الاصطناعي يكتشف ثغرة «خطيرة» في ثالث أكبر لغة برمجة في العالم

استخدمت إحدى شركات الأمن السيبراني الذكاء الاصطناعي (AI) للكشف عن خلل خطير في لغة برمجة الكمبيوتر الشهيرة «جافا» (Java).

«الشرق الأوسط» (لندن)
تكنولوجيا روبوت شبيه بالبشر يسير بالقرب من موقع انعقاد قمة «أبيك» (APEC) لعام 2026 في مدينة شنجن بمقاطعة غوانغدونغ جنوب الصين يوم 18 نوفمبر 2026 (أ.ب)

«الروبوتات القاتلة» على طاولة جنيف... دعوات لضوابط ملزمة

تبحث دول في جنيف تنظيم الأسلحة ذاتية التشغيل وسط تحذيرات من مخاطر ترك قرارات الحياة والموت للآلات ومطالب بحظر الأنظمة المصمّمة لاستهداف البشر

«الشرق الأوسط» (جنيف)
الاقتصاد وزير التجارة الأميركي هوارد لوتنيك خلال اجتماع في الفلبين (رويترز)

فضيحة «إنفيديا» تلاحق وزير التجارة الأميركي... وتحقيق بشأن «كانتور فيتزجيرالد»

فتح نواب ديمقراطيون في مجلس النواب الأميركي تحقيقاً بشأن احتمال استغلال وزير التجارة الأميركي هوارد لوتنيك منصبه لمساعدة شركة الاستثمار «كانتور فيتزجيرالد».

«الشرق الأوسط» (واشنطن)

«Aa123456» تتصدر قائمة كلمات المرور الأكثر شيوعاً في السعودية لعام 2026

أوصى الباحثون باستخدام كلمات مرور عشوائية وطويلة وتجنب تكرارها وتفعيل المصادقة متعددة العوامل لحماية الحسابات (أدوبي)
TT

«Aa123456» تتصدر قائمة كلمات المرور الأكثر شيوعاً في السعودية لعام 2026

أوصى الباحثون باستخدام كلمات مرور عشوائية وطويلة وتجنب تكرارها وتفعيل المصادقة متعددة العوامل لحماية الحسابات (أدوبي)

تصدرت كلمة المرور «Aa123456» قائمة كلمات المرور الأكثر شيوعاً في السعودية لعام 2026، تلتها «Aa@123456»، فيما احتلت كلمة «admin» المرتبة الثالثة، وفق التقرير السنوي الذي أصدرته شركة «نورد باس» (NordPass) المتخصصة في إدارة كلمات المرور.

وأظهرت النسخة الثامنة من التقرير التي أُعدت بالتعاون مع «NordLayer Intelligence» وباحثين مستقلين، استمرار انتشار كلمات المرور القائمة على تسلسلات رقمية يسهل توقعها، حتى عندما تتضمن مزيجاً من الحروف الكبيرة والصغيرة والرموز الخاصة.

وشمل البحث بيانات من 44 دولة، اعتماداً على تحليل كلمات مرور ظهرت ضمن تسريبات بيانات عامة ومستودعات على الإنترنت المظلم خلال الفترة الممتدة من سبتمبر (أيلول) 2025 إلى سبتمبر 2026.

وضمت المراكز العشرة الأولى في السعودية كلمات مرور مثل «123456» و«1234» و«12345678»، إلى جانب «Aa102030» و«Asdf1379»، التي تعتمد على تسلسلات رقمية أو أنماط مرتبطة بلوحة المفاتيح.

كما ظهرت «123456789» في المرتبة الحادية عشرة، و«123123» في المرتبة الثامنة عشرة. وحسب التقرير، احتلت التركيبات الرقمية وحدها خمسة مراكز ضمن قائمة الكلمات العشرين الأكثر شيوعاً في المملكة.

وتشير النتائج إلى أن الجمع بين الحروف والأرقام لا يوفر بالضرورة حماية كافية عندما يكون ترتيبها متوقعاً، خصوصاً إذا اعتمد المستخدم على أنماط متكررة يسهل تضمينها في محاولات تخمين كلمات المرور.

وتقتصر هذه التصنيفات على البيانات التي حللها الباحثون من التسريبات والمصادر المشمولة بالدراسة، ولا تمثل مسحاً لجميع كلمات المرور المستخدمة في السعودية.

أظهر التقرير استمرار انتشار الأرقام المتسلسلة والأنماط سهلة التخمين ضمن كلمات المرور الأكثر استخداماً في المملكة (أدوبي)

«123456» تحتفظ بالصدارة عالمياً

على المستوى العالمي، واصلت كلمة المرور «123456» تصدر القائمة تلتها «admin» ثم «12345678»، فيما أشار التقرير إلى أن المراكز الأربعة الأولى لم تتغير مقارنةً بالعام السابق. وسجَّل الباحثون ارتفاعاً في عدد كلمات المرور التي تتضمن رموزاً خاصة ضمن القائمة العالمية لأكثر 200 كلمة شيوعاً، من 32 كلمة في العام الماضي إلى 39 كلمة في 2026.

لكن هذه الزيادة لم تعنِ بالضرورة تحسناً في مستوى التعقيد، إذ تضمنت القائمة كلمات مثل «Admin@123» و«P@ssw0rd» التي تستخدم تعديلات محدودة على كلمات شائعة ومعروفة.

يقول كاروليس أرباسياوسكاس، رئيس قسم المنتجات في «نورد باس» وشركتها الأم «نورد سيكيوريتي»، إن عبارة مرور طويلة مكونة من كلمتين أو ثلاث قد تكون خياراً أفضل من كلمة قصيرة وشائعة أضيفت إليها بعض الرموز، عندما يضطر المستخدم إلى اختيار كلمة مرور غير عشوائية.

ورصد الباحثون كذلك كلمات مرور افتراضية مرتبطة بأجهزة التوجيه، منها «ALC#FGU» و«adminHW»، اللتان احتلتا المرتبتين 116 و118 عالمياً، مما يسلط الضوء على مخاطر الاحتفاظ بإعدادات الدخول الافتراضية في الأجهزة المتصلة بالشبكات.

الثقافة الشعبية تدخل كلمات المرور

خصص التقرير جانباً من دراسته لتأثير الموسيقى والأفلام وألعاب الفيديو والرياضة في اختيار كلمات المرور عبر العقود. ومن الأمثلة التي رصدها الباحثون كلمات مستوحاة من فرق موسيقية، مثل «metallica» و«Slayer007»، وأخرى مرتبطة بالأفلام، منها «corleone13» و«Rambo017».

كما ظهرت أسماء شخصيات من مسلسلات الرسوم اليابانية وألعاب الفيديو، مثل «sasuke» و«minecraft»، إلى جانب كلمات مستوحاة من نجوم الرياضة، بينها «neymar10». أما الاتجاهات الأحدث على الإنترنت، فانعكست في كلمات مثل «skibiditoilet» و«squidgamethebest»، في حين ظهرت تعبيرات مرتبطة بجائحة «كوفيد-19»، منها «Covid@19» و«corona2020».

ويُحذر الباحثون من اعتبار هذه الأمثلة دليلاً على تاريخ إنشاء كلمات المرور. فقد يستمر شخص في استخدام كلمة اختارها قبل سنوات، أو يستوحيها مستخدم جديد من عمل قديم عاد إلى الانتشار. كما أن هذه الأمثلة مستمدة من التحليل العالمي للثقافة الشعبية، ولا يقدم التقرير ما يثبت انتشارها تحديداً بين المستخدمين في السعودية.

كيف يمكن تقليل المخاطر؟

يوصي التقرير بإنشاء كلمات مرور عشوائية لا يقل طولها عن 14 خانة، وتجنب استخدامها في أكثر من حساب، لأن تسرب بيانات الدخول إلى خدمة واحدة قد يعرّض حسابات أخرى تستخدم الكلمة نفسها للخطر.

وينصح أيضاً بمراجعة كلمات المرور القديمة والضعيفة، والاستعانة ببرامج إدارة كلمات المرور لإنشاء بيانات دخول مختلفة وتخزينها، إلى جانب تفعيل المصادقة متعددة العوامل لإضافة طبقة حماية تتجاوز كلمة المرور وحدها.

وبينما أظهرت بيانات 2026 تنوعاً في الكلمات المستخدمة عالمياً، فإن القاسم المشترك بين كثير منها ظل الاعتماد على أنماط مألوفة وسهلة التذكر، وهو ما يجعل قوة كلمة المرور مرتبطة بمدى صعوبة توقعها، وليس بمجرد احتوائها على أرقام أو رموز إضافية.


«أبل» تختبر فتح قفل «آيفون ديو» بالكاميرا الأمامية في التحديث القادم

تحديث «آي أو إس 27.3» يجلب مزايا جديدة وتحسينات لأجهزة «آيفون» (أبل)
TT

«أبل» تختبر فتح قفل «آيفون ديو» بالكاميرا الأمامية في التحديث القادم

تحديث «آي أو إس 27.3» يجلب مزايا جديدة وتحسينات لأجهزة «آيفون» (أبل)

بعد إطلاق هاتف «آيفون ديو» القابل للطي، وظهور ملاحظات من المستخدمين بشأن بطء فتح قفل الجهاز باستخدام بصمة الإصبع مقارنة بتقنية التعرف على الوجه، بدأت شركة «أبل» اختبار آلية جديدة لفتح القفل عبر الكاميرا الأمامية، وذلك ضمن النسخة التجريبية الثانية من تحديث «آي أو إس 27.3»، التي أتاحتها الشركة للمطورين.

وتأتي الميزة لمعالجة إحدى أبرز الملاحظات التي واجهت الهاتف منذ طرحه، خصوصاً مع اعتماد «أبل» على مستشعر بصمة الإصبع المدمج في الزر الجانبي بدلاً من تقنية بصمة الوجه المستخدمة في بقية أجهزة «آيفون» الحديثة.

فتح قفل «آيفون ديو» باستخدام الكاميرا الأمامية

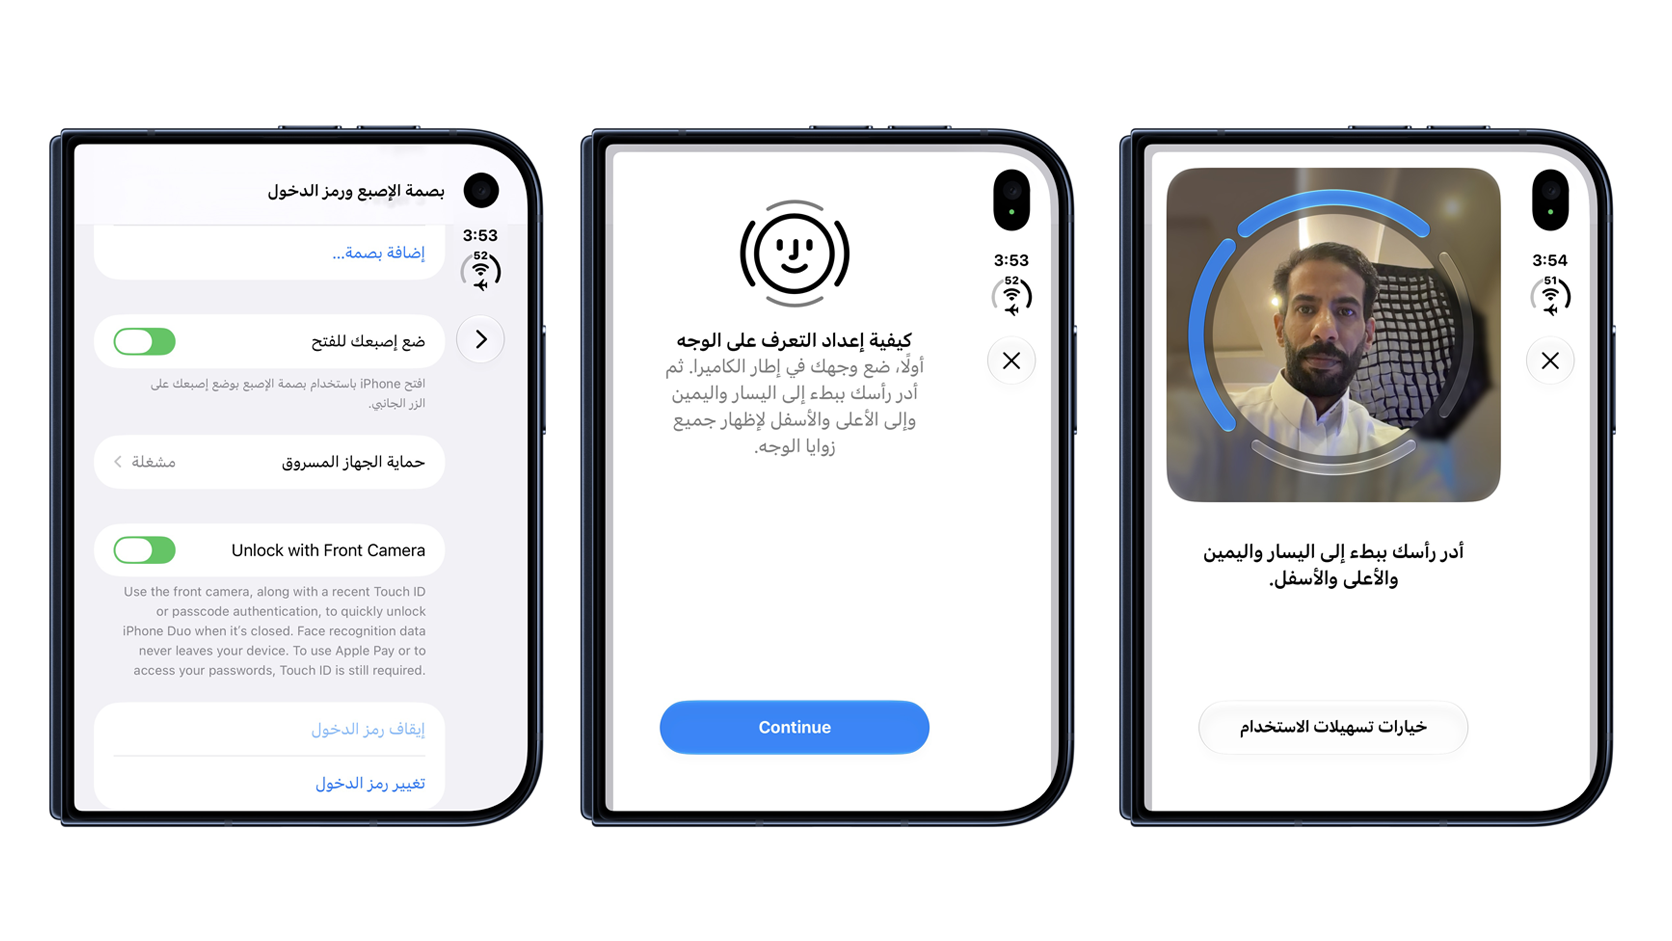
تتيح الميزة الجديدة التي تحمل اسم «فتح القفل بالكاميرا الأمامية» لمستخدمي «آيفون ديو» فتح قفل الجهاز بمجرد النظر إلى الكاميرا الأمامية الموجودة في الشاشة الخارجية، دون الحاجة إلى استخدام بصمة الإصبع في كل مرة.

وتعمل الميزة عندما يكون الهاتف مطوياً فقط، إذ تتعرف الكاميرا على وجه المستخدم وتسمح له بالوصول إلى الجهاز مباشرة من شاشة القفل. أما عند فتح الهاتف واستخدام شاشته الداخلية الكبيرة فلا تتوفر هذه الطريقة، ويظل الاعتماد على بصمة الإصبع أو رمز الدخول.

ويمكن تفعيل الميزة من خلال الانتقال إلى «الإعدادات»، ثم «بصمة الإصبع ورمز الدخول»، واختيار «فتح القفل بالكاميرا الأمامية»، واتباع التعليمات اللازمة لإعداد التعرف على الوجه.

ورغم التشابه في طريقة الاستخدام، فإن التقنية الجديدة تختلف عن منظومة «بصمة الوجه» التقليدية؛ إذ تعتمد على الكاميرا الأمامية العادية، بدلاً من منظومة «ترو ديبث» (TrueDepth)، التي تستخدم مستشعرات متخصصة لرسم خريطة ثلاثية الأبعاد لملامح الوجه والتحقق من هوية المستخدم.

«أبل» تختبر فتح قفل «آيفون ديو» بالكاميرا الأمامية دون بصمة الإصبع (أبل)

قيود أمنية على الميزة الجديدة

وضعت «أبل» مجموعة من الضوابط الأمنية لاستخدام الميزة، إذ يشترط أن يكون المستخدم قد فتح قفل الجهاز باستخدام بصمة الإصبع أو رمز الدخول خلال آخر 45 دقيقة، حتى يتمكن من الاستفادة من التعرف على الوجه عبر الكاميرا الأمامية.

وبعد مرور هذه المدة دون استخدام الجهاز، تتوقف الميزة مؤقتاً، ويُطلب من المستخدم إعادة التحقق باستخدام بصمة الإصبع أو رمز الدخول، قبل السماح له بفتح القفل بالكاميرا مجدداً.

كذلك، تقتصر وظيفة الميزة على فتح شاشة القفل، ولا يمكن استخدامها للمصادقة على عمليات الدفع عبر خدمة «أبل باي»، أو للوصول إلى كلمات المرور وقفل التطبيقات، إذ تتطلب هذه العمليات استخدام بصمة الإصبع أو رمز الدخول.

وتعكس هذه القيود محاولة «أبل» تحقيق التوازن بين سهولة الاستخدام والحماية الأمنية، خصوصاً أن الكاميرا الأمامية التقليدية لا توفر مستوى الحماية نفسه الذي تقدمه منظومة بصمة الوجه المعتمدة على مستشعرات العمق.

قفل الهاتف تلقائياً عند طيه

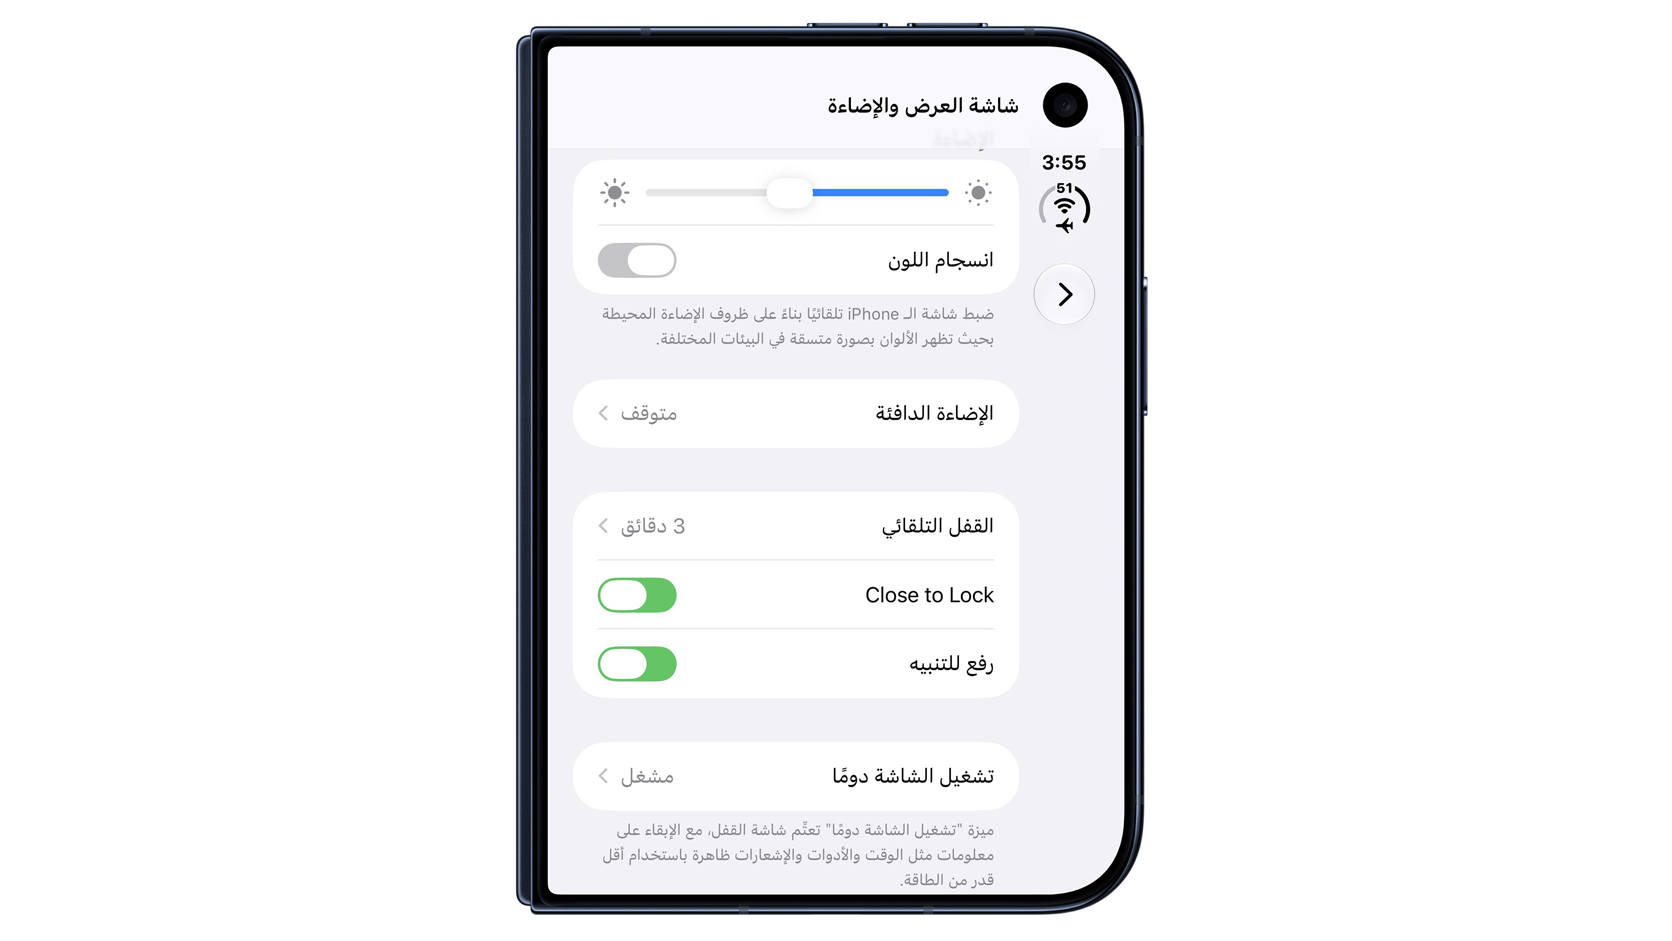
إلى جانب ميزة فتح القفل بالكاميرا الأمامية، أضافت «أبل» خياراً جديداً يحمل اسم «القفل عند الطي»، يتيح قفل هاتف «آيفون ديو» تلقائياً بمجرد إغلاقه.

وكان الهاتف ينقل المحتوى المعروض من الشاشة الداخلية إلى الشاشة الخارجية عند طيه، للسماح بمواصلة استخدام التطبيقات دون انقطاع. أما الخيار الجديد فيتيح للمستخدم قفل الجهاز مباشرة عند إغلاقه، بدلاً من إبقاء المحتوى ظاهراً على الشاشة الخارجية.

ويمكن تفعيل هذه الخاصية من خلال قسم «الشاشة والإضاءة» في إعدادات الجهاز، وهي إضافة تهدف إلى تعزيز الخصوصية وتوفير خيارات أكثر مرونة في التعامل مع الهاتف القابل للطي.

«أبل» تضيف ميزة قفل «آيفون ديو» تلقائياً بمجرد طي الجهاز (أبل)

تحسينات إضافية وميزات جديدة في التحديث

شمل تحديث «آي أو إس 27.3» تحسينات على المساعد الذكي «سيري»، أبرزها إمكانية تحليل صفحات الإنترنت في «سفاري» والإجابة عن الأسئلة المتعلقة بمحتواها، إلى جانب الاستفادة من بيانات تطبيق «صحتي» بموافقة المستخدم. كما تضمن تعديلات على واجهة «التقويم»، وتحسينات في تطبيقَي «الطقس» و«أبل تي في»، فضلاً عن حدود يومية لاستخدام بعض مزايا «ذكاء أبل» مرتبطة بباقات «آيكلاود بلس». أما ميزة فتح القفل بالكاميرا الأمامية، فتقتصر حالياً على هاتف «آيفون ديو» القابل للطي، دون بقية أجهزة «آيفون».

موعد إطلاق التحديث

تتوفر النسخة التجريبية الثانية من تحديث «آي أو إس 27.3» حالياً للمطورين، ويمكن الوصول إليها من خلال «الإعدادات»، ثم «عام»، ثم «تحديث البرامج»، واختيار التحديثات التجريبية المخصصة للمطورين.

ومن المتوقع أن تطرح «أبل» النسخة النهائية من التحديث خلال الشهر المقبل، بعد الانتهاء من الاختبارات ومعالجة المشكلات التي قد تظهر خلال المرحلة التجريبية، مع احتمال إجراء تغييرات على بعض المزايا قبل الإطلاق الرسمي.

وتبرز ميزة فتح القفل بالكاميرا الأمامية بوصفها واحدة من أهم الإضافات الموجهة إلى «آيفون ديو»، إذ تعالج جانباً من الملاحظات التي صاحبت إطلاق الهاتف، دون الحاجة إلى تعديلات على مكوناته الداخلية. ورغم القيود الأمنية التي ترافقها، فإنها تمنح المستخدمين خياراً إضافياً للوصول إلى أجهزتهم بصورة أسرع وأكثر سهولة، في خطوة تعكس استمرار «أبل» في تطوير تجربة هاتفها القابل للطي عبر التحديثات البرمجية.


الذكاء الاصطناعي يكتشف ثغرة «خطيرة» في ثالث أكبر لغة برمجة في العالم

العالم شهد مؤخراً سلسلة من المشكلات التقنية الخطيرة (رويترز)
TT

الذكاء الاصطناعي يكتشف ثغرة «خطيرة» في ثالث أكبر لغة برمجة في العالم

العالم شهد مؤخراً سلسلة من المشكلات التقنية الخطيرة (رويترز)

استخدمت إحدى شركات الأمن السيبراني الذكاء الاصطناعي (AI) للكشف عن خلل خطير في لغة برمجة الكمبيوتر الشهيرة «جافا» (Java).

ووفق ما ذكرته هيئة الإذاعة البريطانية (بي بي سي)، وجدت شركة «كاليف» ومقرها كاليفورنيا خطأً في وظائف ذاكرة المتعلقة بـ«جافا»، بعد أن كانت قد عثرت مؤخراً على ثغرة خطيرة في لغة برمجة أخرى هي «بي إتش بي» (PHP).

و«جافا» هي لغة برمجة شائعة تستخدمها جميع الشركات الكبرى في العالم تقريباً، مثل «أبل» و«أمازون»، بالإضافة إلى العديد من الحكومات والبنوك والمستشفيات، وهي ثالث أكبر لغة برمجة في العالم.

ويأتي هذا الاكتشاف بعد سلسلة من المشكلات التقنية الخطيرة، بما في ذلك انقطاع خدمة «مايكروسوفت» بشكل كبير مؤخراً.

كما قالت وكالة الأمن القومي الأميركية، الثلاثاء، إن اتصالاتها الداخلية انقطعت. ولم تحدد وكالة الأمن القومي ما إذا كان انقطاع الخدمة مرتبطاً بخلل «جافا» الذي تم تحديده.

وأبلغت شركة «أبل» أيضاً عن تعرض العديد من الخدمات لانقطاع كامل بسبب تحديث داخلي، بينما أدى فشل في الاتصالات إلى توقف جميع الرحلات الجوية في الولايات المتحدة.

«جافا» تطلق تحديثاً مهماً

وبمساعدة الذكاء الاصطناعي، اكتشفت «كاليف» ثغرة أمنية خطيرة أُطلق عليها «Java4Shell»، التي سمحت بتنفيذ أوامر غير مرغوب فيها عن بعد في نظام ذاكرة «جافا». وفي هذه الحالة، أصدر الأوامر نموذج «GPT-6 Cyber» ​​الذي تم إصداره مؤخراً من شركة «أوبن إيه آي».

وأُثيرت مخاوف من أن يتمكن المتسللون الآن من التعرف على الخلل إذا لم يتم إصلاحه. ولم تعترف شركة «أوراكل»، المالكة لـ«جافا»، بالخطأ، لكنها أصدرت «تحديثاً مهماً»، يوم الثلاثاء، الذي قالت إنه يحتوي على إصلاحات لثغرات أمنية.

وليس من الواضح في هذه المرحلة ما إذا كانت أي منصات أو شركات قد تأثرت بالخلل الأخير.

ووفق خبراء في الأمن السيبراني، فإن الغرض الأساسي من «جافا» هو تعزيز أمن بيئة تكنولوجيا المعلومات من خلال إدارة وحماية الذاكرة عبر الإنترنت، وهو ما يجعل وجود ثغرة كهذه أمراً «غير متوقع وبالغ الخطورة».