5 طرق يستخدمها المجرمون للذكاء الاصطناعي التوليدي

منها التصيّد الاحتيالي وجمع البيانات الشخصية

5 طرق يستخدمها المجرمون للذكاء الاصطناعي التوليدي
TT

5 طرق يستخدمها المجرمون للذكاء الاصطناعي التوليدي

5 طرق يستخدمها المجرمون للذكاء الاصطناعي التوليدي

توفر نظم الذكاء الاصطناعي التوليدي مجموعة أدوات جديدة وقوية تسمح للجهات الخبيثة في عالم الإجرام بالعمل بكفاءة أكبر وعلى المستوى الدولي أكثر من أي وقت مضى، كما يقول فينشينزو سيانكاجليني، أحد كبار الباحثين في مجال التهديدات في شركة «تريند مايكرو» الأمنية. ويضيف أن معظم المجرمين «لا يعيشون في مخبأ مظلم ويخططون للأشياء... بل إنهم أشخاص عاديون يقومون بأنشطة منتظمة تتطلب إنتاجية أيضاً».

وكان العام الماضي شهد صعود «وورم جي بي تي» (WormGPT) وسقوطه، وهو نموذج لغة ذكاء اصطناعي مبني على نموذج مفتوح المصدر، ومدرب على البيانات المتعلقة بالبرامج الضارة، تم إنشاؤه لمساعدة المتسللين، ولم تكن لديه قواعد أو قيود أخلاقية. لكن في الصيف الماضي، أعلن مبتكروه أنهم سيغلقون النموذج بعد أن بدأ يجذب اهتمام وسائل الإعلام.

طرق احتيال ذكية

منذ ذلك الحين توقف مجرمو الإنترنت في الغالب عن تطوير نماذج الذكاء الاصطناعي الخاصة بهم. وبدلاً من ذلك، فإنهم يختارون الحيل باستخدام الأدوات الموجودة التي تعمل بشكل موثوق.

وفيما يلي خمس طرق يستخدمها المجرمون للذكاء الاصطناعي الآن:

- التصيد الاحتيالي. وهو أكبر حالة استخدام للذكاء الاصطناعي التوليدي بين المجرمين في الوقت الحالي. ويتضمن محاولة خداع الأشخاص للكشف عن معلومات حساسة يمكن استخدامها لأغراض ضارة.

وقد وجد الباحثون أن ظهور «تشات جي بي تي» (ChatGPT) كان مصحوباً بارتفاع كبير في عدد رسائل البريد الإلكتروني التصيدية. ونقل موقع «تكنولوجي ريفيو» عن سيانكاجليني أن المجرمين قاموا بدمج الخدمات التي تنتج البريد العشوائي، مثل (GoMail Pro)، مع «تشات جي بي تي»، ما يسمح لهم بترجمة أو تحسين الرسائل المرسلة إلى الضحايا.

ورغم أن سياسات «أوبن إيه آي» تقيد استخدام الأشخاص لمنتجاتها، مثل «تشات جي بي تي» في أنشطة غير قانونية، لكن من الصعب مراقبة ذلك في الممارسة العملية، لأن كثيراً من المطالبات التي تبدو بريئة يمكن استخدامها لأغراض ضارة أيضاً.

وقال متحدث باسم الشركة: «نحن نعمل باستمرار على جعل نماذجنا أكثر أماناً وأكثر قوةً ضد إساءة الاستخدام وعمليات كسر الحماية، مع الحفاظ أيضاً على فائدة النماذج وأداء المهام».

ويقول سيانكاجليني: «كان المتحدثون باللغة الإنجليزية آمنين نسبياً من المجرمين غير الناطقين باللغة الإنجليزية؛ لأنه يمكنك اكتشاف رسائلهم». وهذا ليس هو الحال بعد الآن، فبفضل الترجمة الأحسن التي يعتمدها الذكاء الاصطناعي، يمكن للمجموعات الإجرامية المختلفة حول العالم أيضاً التواصل بشكل أفضل مع بعضها بعضاً. ويكمن الخطر في أنهم يستطيعون تنسيق عمليات واسعة النطاق تمتد إلى ما هو أبعد من بلدانهم، وتستهدف الضحايا في بلدان أخرى.

الاحتيال والتزييف الصوتي

- عمليات الاحتيال والتزييف الصوتي العميق. سمح الذكاء الاصطناعي التوليدي بتطوير التزييف العميق بتحقيق قفزة كبيرة إلى الأمام، حيث أصبحت الصور ومقاطع الفيديو والصوت الاصطناعية تبدو أكثر واقعية من أي وقت مضى.

وهذا لم يمر دون أن يلاحظه أحد من قبل عالم الجريمة الإجرامي. وفي وقت سابق من هذا العام، وردت أنباء بأن موظفاً في هونغ كونغ تعرض للاحتيال، وسُلب منه مبلغ 25 مليون دولار بعد أن استخدم مجرمو الإنترنت تقنية التزييف العميق للمدير المالي للشركة؛ لإقناع الموظف بتحويل الأموال إلى حساب المحتال.

يقول سيانكاجليني إن فريقه وجد أشخاصاً على منصات مثل «تلغرام» يعرضون «محفظة» من التزييف العميق، ويبيعون خدماتهم مقابل مبلغ زهيد يصل إلى 10 دولارات لكل صورة أو 500 دولار لكل دقيقة فيديو. وأحد أكثر الأشخاص شعبية بين المجرمين الذين يقومون بالتزييف العميق هو إيلون ماسك.

إن نماذج اللغات الكبيرة مليئة بالثغرات الأمنية. وبينما تظل مقاطع الفيديو المزيفة بعمق معقدة في صنعها ويسهل على البشر اكتشافها، فإن هذا ليس هو الحال بالنسبة للمقاطع الصوتية العميقة. فهي رخيصة الصنع، وتتطلب فقط بضع ثوان من صوت لشخص يستخلص من مواقع التواصل الاجتماعي.

في الولايات المتحدة، كانت هناك حالات رفيعة المستوى، حيث تلقى الأشخاص مكالمات مؤلمة من أحبائهم يقولون: إنهم تعرضوا للاختطاف، ويطلبون إطلاق سراحهم، ليتبين أن المتصل محتال يستخدم تسجيلاً صوتياً مزيفاً.

انتحال الهوية الشخصية

- اختراق عمليات التحقق من الهوية. هناك طريقة أخرى يستخدمها المجرمون للتزييف العميق، وهي اختراق وتجاوز أنظمة التحقق من الهوية الشخصية. تستخدم البنوك وبورصات العملات المشفرة أنظمة للتحقق من أن عملاءها هم أشخاص حقيقيون. إنها تتطلب من المستخدمين الجدد التقاط صورة لأنفسهم وهم يحملون وثيقة هوية فعلية أمام الكاميرا. لكنّ المجرمين بدأوا في بيع التطبيقات على منصات التواصل الاجتماعي التي تسمح للأشخاص بالتغلب على هذا المطلب.

ويتسلل المجرمون خلال تقديم بطاقة هوية مزيفة أو مسروقة وفرض صورة مزيفة فوق وجه شخص حقيقي لخداع نظام التحقق على كاميرا الجوال. ورصدت حالات بيع هذه الخدمات لمواقع للعملات المشفرة مقابل مبلغ زهيد يصل إلى 70 دولاراً.

كسر قواعد الذكاء الاصطناعي

- خرق القواعد وأصول عمل الذكاء الاصطناعي. إذا سألت معظم أنظمة الذكاء الاصطناعي عن كيفية صنع قنبلة، فلن تحصل على إجابة مفيدة، وذلك لأن شركات الذكاء الاصطناعي وضعت ضمانات مختلفة لمنع نماذجها من نشر معلومات ضارة أو خطيرة.

بدلاً من بناء نماذج الذكاء الاصطناعي الخاصة بهم دون هذه الضمانات، وهو أمر مكلف ويستغرق وقتاً طويلاً وصعباً، بدأ مجرمو الإنترنت في تبني اتجاه جديد: كسر الحماية.

وتأتي معظم النماذج مع قواعد حول كيفية استخدامها. ويسمح كسر الحماية للمستخدمين بالتلاعب بنظام الذكاء الاصطناعي لإنشاء مخرجات تنتهك هذه السياسات، على سبيل المثال، بهدف كتابة تعليمات برمجية لبرامج الفدية، أو إنشاء نص يمكن استخدامه في رسائل البريد الإلكتروني الاحتيالية.

ولمقاومة هذه التوجهات التخريبية المتنامية، يتعين على شركات الذكاء الاصطناعي مثل «أوبن إيه آي»، و«غوغل» في كثير من الأحيان سد الثغرات الأمنية التي قد تسمح بإساءة استخدام نماذجها.

رصد الأشخاص ونشر بياناتهم

- رصد ونشر البيانات الشخصية. يقول الخبراء إن نماذج لغة الذكاء الاصطناعي هي أداة مثالية ليس فقط للتصيد الاحتيالي، بل أيضاً لجمع المعلومات الشخصية (الكشف عن معلومات خاصة وتحديد هوية شخص ما عبر الإنترنت). وذلك لأن نماذج لغة الذكاء الاصطناعي يتم تدريبها على كميات هائلة من بيانات الإنترنت، بما في ذلك البيانات الشخصية، ويمكنها استنتاج المكان الذي يمكن أن يوجد فيه شخص ما، على سبيل المثال. ويوجد مثال على كيفية عمل ذلك، وهو أنه يمكنك أن تطلب من برنامج الدردشة الآلي التظاهر بأنه محقق خاص يتمتع بخبرة في جمع البيانات. ثم يمكنك أن تطلب منه تحليل النص الذي كتبه الضحية، واستنتاج المعلومات الشخصية من أدلة صغيرة في هذا النص - على سبيل المثال، عمره بناءً على الوقت الذي ذهب فيه إلى المدرسة الثانوية، أو المكان الذي يعيش فيه بناءً على المعالم التي يذكرها أثناء تنقلاته. ويمكنك نشر تلك المعلومات على الإنترنت.

وكلما توافرت معلومات أكثر عنهم على الإنترنت، أصبحوا أكثر عُرضةً للتعرف عليهم. وقد اكتشف فريق من الباحثين أواخر العام الماضي أن نماذج اللغات الكبيرة، مثل «جي بي تي - 4»، و«كلود» قادرة على استنتاج معلومات حساسة، مثل عرق الأشخاص، وموقعهم، ومهنتهم من المحادثات العادية مع الأشخاص.

وعلى الرغم من أن وجود هذه الخدمات لا يشير إلى نشاط إجرامي، فإنه يشير إلى القدرات الجديدة التي يمكن للجهات الخبيثة أن تحصل عليها. وإذا تمكن الأشخاص العاديون من بناء أدوات مراقبة مثل هذه، فمن المحتمل أن يكون لدى الجهات الحكومية أنظمة أفضل بكثير.


دراسة جديدة: «الدخيل الجديد»...الذكاء الاصطناعي يُهدد المؤسسات بخسائر سنوية عالية وتسريب بيانات حساسة

تحذيرات من تحول الذكاء الاصطناعي والنظم المستقلة إلى ثغرات داخلية
TT

دراسة جديدة: «الدخيل الجديد»...الذكاء الاصطناعي يُهدد المؤسسات بخسائر سنوية عالية وتسريب بيانات حساسة

تحذيرات من تحول الذكاء الاصطناعي والنظم المستقلة إلى ثغرات داخلية

لم تعد التهديدات السيبرانية التي تواجه المؤسسات تقتصر على الهجمات الخارجية، بل باتت المخاطر الناشئة من داخل بيئات العمل تشكل تحدياً متزايداً لأمن المعلومات واستمرارية الأعمال.

حادثة احتيال خطيرة في بنك إيطالي

وفي حادثة تعكس الخطورة الفائقة لهذا التحول، كشفت السلطات القضائية في ميلانو قبل شهر عن تعرض أحد البنوك الإيطالية البارزة لاحتيال سيبراني ضخم أسفر عن خسارة 108 ملايين دولار. واعتمد المهاجمون في الاختراق على أدوات الذكاء الاصطناعي لاختراق قنوات التراسل الرقمية وإجراء مكالمات هاتفية بصوت مزيف وتقديم أنفسهم على أنهم موظفون تنفيذيون معروفون في البنك وفي شركة المحاماة التي يعمل البنك معها، متسببين بتنفيذ تحويلات مالية ضخمة وصلت إلى 93 مليون يورو تحت غطاء من الموثوقية الزائفة.

وتُظهر هذه الحادثة أن التهديدات المدعومة بالذكاء الاصطناعي لم تعد تقتصر على التصيّد البسيط، بل امتدت لتشمل استغلال الصلاحيات الموثوقة ومحاكاة الأنماط السلوكية للمسؤولين داخل البيئات المغلقة. ومع التطور السريع لهذه الأدوات، أصبحت المؤسسات تُواجه تحدياً غير مسبوق يتعلق بكيفية التمييز بين المعاملات الرسمية وتلك المدارة عبر أدوات ووكلاء ذكاء اصطناعي خبيثة.

دراسة عن «الدخيل الجديد»

وفي هذا السياق، كشفت شركة «تريليكس» Trellix المتخصصة بمجال الأمن السيبراني وحلول الحماية المدعومة بالذكاء الاصطناعي عن تقرير بعنوان «عقل رئيس أمن المعلومات: الدخيل الجديد» Mind of the CISO: The New Insider يسلط الضوء على تأثير الذكاء الاصطناعي والنظم المستقلة في تشكيل المخاطر الداخلية والتبعات الناجمة عن إساءة استخدام صلاحيات الوصول الموثوقة ومدى انعكاس ذلك على دور رؤساء أمن المعلومات.

منهجية الدراسة

كلفت الشركة وكالة أبحاث مستقلة بإجراء استطلاع شمل 600 من رؤساء أمن المعلومات أو كبار المسؤولين الأمنيين عبر الشرق الأوسط والأميركيتين وأوروبا ومنطقة آسيا والمحيط الهادئ، خلال شهري أغسطس (آب) وسبتمبر (أيلول) 2026. وشملت عينة الشرق الأوسط 40 مشاركاً من المملكة العربية السعودية و40 مشاركاً من دولة الإمارات العربية المتحدة. واستند احتساب متوسط التكاليف إلى إجابات المشاركين الذين تعرضت مؤسساتهم لحوادث أمنية داخلية خلال الاثني عشر شهراً السابقة وقدموا بيانات حول التكاليف المرتبطة بها.

أما النتائج المشار إليها على مستوى الشرق الأوسط، فتجمع بيانات المشاركين من السعودية والإمارات.

تكاليف الحوادث الأمنية: خسائر مالية وتأثيرات تشغيلية وعلى السمعة

وأظهرت نتائج الدراسة أن متوسط تكلفة الحوادث الأمنية المرتبطة بالتهديدات الداخلية في المؤسسات في المملكة العربية السعودية بلغ 1.95 مليون دولار أميركي خلال الاثني عشر شهراً الماضية. ورغم ضخامة هذا المبلغ، لكنه يمثل جانباً واحداً فقط من الأضرار؛ إذ أظهرت الدراسة أن 63 في المائة من المؤسسات التي شهدت حوادث داخلية تعرضت لفقدان أو تسريب بيانات حساسة، في حين عانت 43 في المائة منها من تعطل العمليات التشغيلية، وأفادت 45 في المائة بتضرر سمعتها وفقدان ثقة العملاء. وتؤكد هذه الأرقام أن الحادثة الأمنية الواحدة كفيلة بتهديد البيانات وتعطيل الخدمات وإلحاق الضرر بالعلاقات التجارية الرئيسية للمؤسسة.

مسببات التهديدات: من الإهمال البشري إلى «سرعة الآلة»

وتتنوع المسببات وراء هذه الأضرار، إذ شكلت الأخطاء غير المقصودة أو الإهمال من قبل الموظفين والمستخدمين الموثوقين نسبة 47 في المائة من الحوادث الداخلية، بينما تسببت الهجمات المتعمدة من العنصر البشري في 31 في المائة منها. واللافت للأمر أن العمليات التي تنفذها نظم الذكاء الاصطناعي والنظم المستقلة باتت تتسبب وحدها بـ20 في المائة (حادثة من بين كل خمس حوادث) من الإخفاقات الأمنية الداخلية. ومع توسع الاعتماد على هذه النظم وتصرفها بنطاق صلاحيات موثوقة وبسرعة فائقة (سرعة الآلة)، فإن الأخطاء أو الاستخدام الخاطئ قد ينتشر قبل أن تتمكن فرق الأمن من التدخل. وتُحذّر الشركة من أن غياب الحوكمة الصارمة وآليات الاستجابة السريعة سيفاقم الخسائر المالية للمؤسسات مستقبلاً.

ويؤكد رئيس أمن المعلومات في الشركة أنه مع عمل وكلاء الذكاء الاصطناعي داخل البيئات الموثوقة للمؤسسات وبسرعات فائقة، فستكون المؤسسات الأكثر قدرة على الصمود هي تلك التي تُخضع هذه النظم للحوكمة باعتبارها هويات تتمتع بصلاحيات وصول عالية المستوى، بالتوازي مع تطوير مراكز عمليات أمنية ذاتية القيادة Agentic SOC مدعومة بوكلاء الذكاء الاصطناعي، قادرة على الاستجابة للتهديدات بالسرعة نفسها التي تتطور بها، بدلاً من الاعتماد على إجراءات العمل البشرية التقليدية.

ضغوط على رؤساء أمن المعلومات وفجوة في إدراك مجالس الإدارة

ويضيف الدور المتنامي للنظم المستقلة عبئاً جديداً على كاهل رؤساء أمن المعلومات إلى جانب المخاطر البشرية التقليدية. ففي المملكة العربية السعودية، أجمع 100في المائة من رؤساء أمن المعلومات الذين شملهم الاستطلاع على أن مسؤوليتهم تجاه إدارة المخاطر الداخلية قد ارتفعت خلال العام الماضي، بينما أعرب 70في المائة منهم عن قلقهم من التبعات والمسؤولية الشخصية في حال وقوع حادث أمني داخلي. وفي المقابل، أشار 80 في المائة منهم إلى أن الإدارات العليا وأعضاء مجالس الإدارة يفتقرون إلى الفهم الواضح لطبيعة المخاطر الداخلية وآثارها المحتملة، مما يضع رؤساء أمن المعلومات تحت ضغط لتفسير نطاق واسع من الأنشطة الموثوقة وبيان تبعاتها التجارية لإدارات قد لا تستوعب المشهد بكامله بعد.

مسار المواجهة الذكية

ومن جانب آخر، تُبرز النتائج الفرص المتاحة أمام رؤساء أمن المعلومات لتعزيز منظومتهم الأمنية، إذ أقر 80 في المائة من مسؤولي الأمن السيبراني في المملكة بعدم وجود رؤية واضحة لكيفية استخدام الموظفين لأدوات الذكاء الاصطناعي، كما أفاد 80 في المائة بأن مؤسساتهم غير مستعدة تماماً لإدارة المخاطر المرتبطة بهذه الأدوات والنظم المستقلة. ومن شأن تحسين مستوى الرؤية الشاملة وتحديد ملكية «الهويات غير البشرية» أن يمنح القادة الأمنيين ركيزة أوضح لتحديد المخاطر واتخاذ القرارات في الوقت المناسب.

ولكن الرؤية الشاملة لا تكتمل قيمتها إلا إذا اقترنت بالاستجابة السريعة، حيث تستغرق المؤسسات في المملكة ما متوسطه 5.1 ساعة لاكتشاف الحادث الداخلي، و8.4 ساعة أخرى للاستجابة له، أي ما يعادل 13.5 ساعة إجمالاً. وتؤكد هذه الفجوة الزمنية الحاجة الماسة للتحقيق في الأنشطة المشبوهة ضمن سياقها الصحيح واحتوائها بسرعة، لا سيما عندما تتصرف النظم المستقلة بسرعات فائقة.

وأكدت الشركة أنها تلمس اهتماماً متزايداً بفهم آلية عمل نظم الذكاء الاصطناعي الموثوقة وكيفية التعامل مع التهديدات قبل تحولها إلى خسائر تؤثر على الأعمال. وتحتاج فرق الأمن السيبراني اليوم إلى الاستفادة من بياناتها الأمنية والاستجابة بسرعة أكبر. وبالنسبة لرؤساء أمن المعلومات، يتطلب ذلك القدرة على تتبع أنشطة المستخدمين ووكلاء الذكاء الاصطناعي وتحليلها ضمن سياقها الصحيح واحتواء أي نشاط ضار قبل اتساع نطاق تأثيره.

ويمكن الرد على تنامي الهجمات المدعومة بالذكاء الاصطناعي باستخدام الذكاء الاصطناعي، وذلك من خلال حل Trellix Wise for Private Cloud الذي يُعدّ محركاً أساسياً مدعوماً بالذكاء الاصطناعي لمراكز العمليات الأمنية الذاتية يتم نشره داخل البيئة الخاصة بالشركات. وصُمم هذا الحل لتقليص الفجوة بين اكتشاف التهديدات والاستجابة لها عبر تحقيقات أسرع، مع إبقاء البيانات الأمنية تحت السيطرة الكاملة للمؤسسة.


بحث جديد: حذف محادثاتك مع الذكاء الاصطناعي لا يزيل آثارها دائماً من الهاتف

تكشف الدراسة أن حذف محادثة مع مساعد ذكاء اصطناعي لا يعني بالضرورة إزالة جميع آثارها من ذاكرة الهاتف (أدوبي)
TT

بحث جديد: حذف محادثاتك مع الذكاء الاصطناعي لا يزيل آثارها دائماً من الهاتف

تكشف الدراسة أن حذف محادثة مع مساعد ذكاء اصطناعي لا يعني بالضرورة إزالة جميع آثارها من ذاكرة الهاتف (أدوبي)

طوّر باحثون في معهد جورجيا للتكنولوجيا أداة جنائية رقمية قادرة على استعادة أجزاء من محادثات محذوفة من مساعدين يعملون محلياً على هواتف «أندرويد»، ثم إعادة استخدام المعلومات المسترجعة لبناء جلسة تفاعلية جديدة. ويعد الخبراء أن حذف محادثة مع مساعد يعمل بالذكاء الاصطناعي على الهاتف قد لا يؤدي إلى إزالة جميع آثارها من الجهاز.

الأداة التي تحمل اسم (أوريسا) «ORISA» تستهدف المساعدين الذين يشغّلون نماذج لغوية كبيرة مباشرة على الهاتف، بدلاً من الاعتماد بالكامل على خدمات سحابية خارجية. وفي هذه الحالات، يمكن أن تبقى أجزاء من المحادثة في الذاكرة العاملة للجهاز لبعض الوقت حتى بعد حذفها من واجهة التطبيق.

استعادة ما تبقى في الذاكرة

تعتمد «ORISA» على تقنيات تحليل الذاكرة للبحث عن أجزاء من البيانات التي لم تُمحَ فعلياً بعد انتهاء الجلسة أو حذفها. ويشير الباحثون إلى أن حذف المحادثة لا يضمن بالضرورة إزالة كل نسخة مؤقتة من محتواها فوراً، خصوصاً إذا كانت بعض البيانات لا تزال موجودة في ذاكرة التشغيل.

وفي أحد الاختبارات، أنشأ الفريق مساعداً افتراضياً باسم «Project Note Keeper» باستخدام تطبيق «ChatterUI» على «أندرويد»، ثم زوّده بمائة معلومة وهمية عن مشروع قبل حذف المحادثة.

وعندما حاول الباحثون لاحقاً استعادة الجلسة باستخدام «ORISA»، تمكنت النسخة المعاد بناؤها من استرجاع 26 معلومة من تلك البيانات. وفي المقابل، كانت الجلسة الأصلية قبل حذفها قادرة على الوصول إلى 14 معلومة فقط، لأن بقية المعلومات خرجت من نطاق الذاكرة النشطة للنموذج. وتوضح هذه النتيجة أن بعض المعلومات قد تظل موجودة في ذاكرة الجهاز حتى بعد أن يتوقف النموذج نفسه عن استخدامها بصورة نشطة في أثناء المحادثة.

أظهرت الاختبارات أن بعض المعلومات قد تبقى في ذاكرة الجهاز حتى بعد أن يتوقف النموذج نفسه عن استخدامها (أدوبي)

اختبارات عبر تطبيقات ونماذج مختلفة

اختبر الباحثون الأداة على عشرة تطبيقات تعمل بنظام «أندرويد» وثلاثة نماذج للذكاء الاصطناعي، ضمن 60 إعداداً اختبارياً مختلفاً. وفي هذه الاختبارات، تمكنت الأداة من استعادة معلومات من المحادثات عندما ظلت أجزاء منها موجودة في ذاكرة الهاتف. ولا تعني النتائج أن كل محادثة محذوفة يمكن استعادتها بالكامل. فالباحثون يشيرون إلى أن عملية الاسترجاع تصبح أكثر صعوبة كلما استمر استخدام الهاتف، لأن الأنشطة الجديدة قد تكتب فوق البيانات القديمة الموجودة في الذاكرة. كما تركز الدراسة على مساعدين محليين يعملون على أجهزة «أندرويد»، ولا تقدم دليلاً على أن المحادثات المحذوفة من خدمات الذكاء الاصطناعي السحابية يمكن استعادتها بالطريقة نفسها.

قيمة للتحقيقات الرقمية

يرى الباحثون أن الأداة يمكن أن تمنح المحققين الرقميين وسيلة إضافية لمعرفة نوع المعلومات التي شاركها مستخدم مع مساعد ذكاء اصطناعي، وكذلك طبيعة المساعدة أو الإجابات التي تلقاها منه.

وقال كين شو، الباحث الرئيسي في الدراسة، إن هذه التقنية يمكن أن تساعد في تحديد المعلومات التي قدمها المستخدم إلى المساعد وما تلقاه في المقابل، حتى في الحالات التي لم تعد فيها المحادثة ظاهرة داخل التطبيق. غير أن القدرة نفسها تثير تساؤلات تتعلق بالخصوصية، خصوصاً مع تزايد استخدام نماذج الذكاء الاصطناعي التي تعمل مباشرة على الهواتف بهدف إبقاء البيانات بعيداً عن الخوادم السحابية.

حدود الأداة

لا تعمل «ORISA» كأداة استرجاع عادية متاحة للمستخدمين، بل كأداة جنائية تتطلب الوصول إلى بيانات ذاكرة الجهاز وتخزينه. كما يعتمد نجاحها على ما إذا كانت البيانات المطلوبة لا تزال موجودة ولم يتم استبدال بيانات جديدة بها.

وقد أُنجز البحث داخل مختبر الابتكار في الأدلة الجنائية السيبرانية في معهد جورجيا للتكنولوجيا، بمشاركة باحثين من مجالي الأمن السيبراني والهندسة الكهربائية والحاسوبية.


ماذا يحمل تحديث «iOS 27.2» من مزايا جديدة لهواتف «آيفون»؟

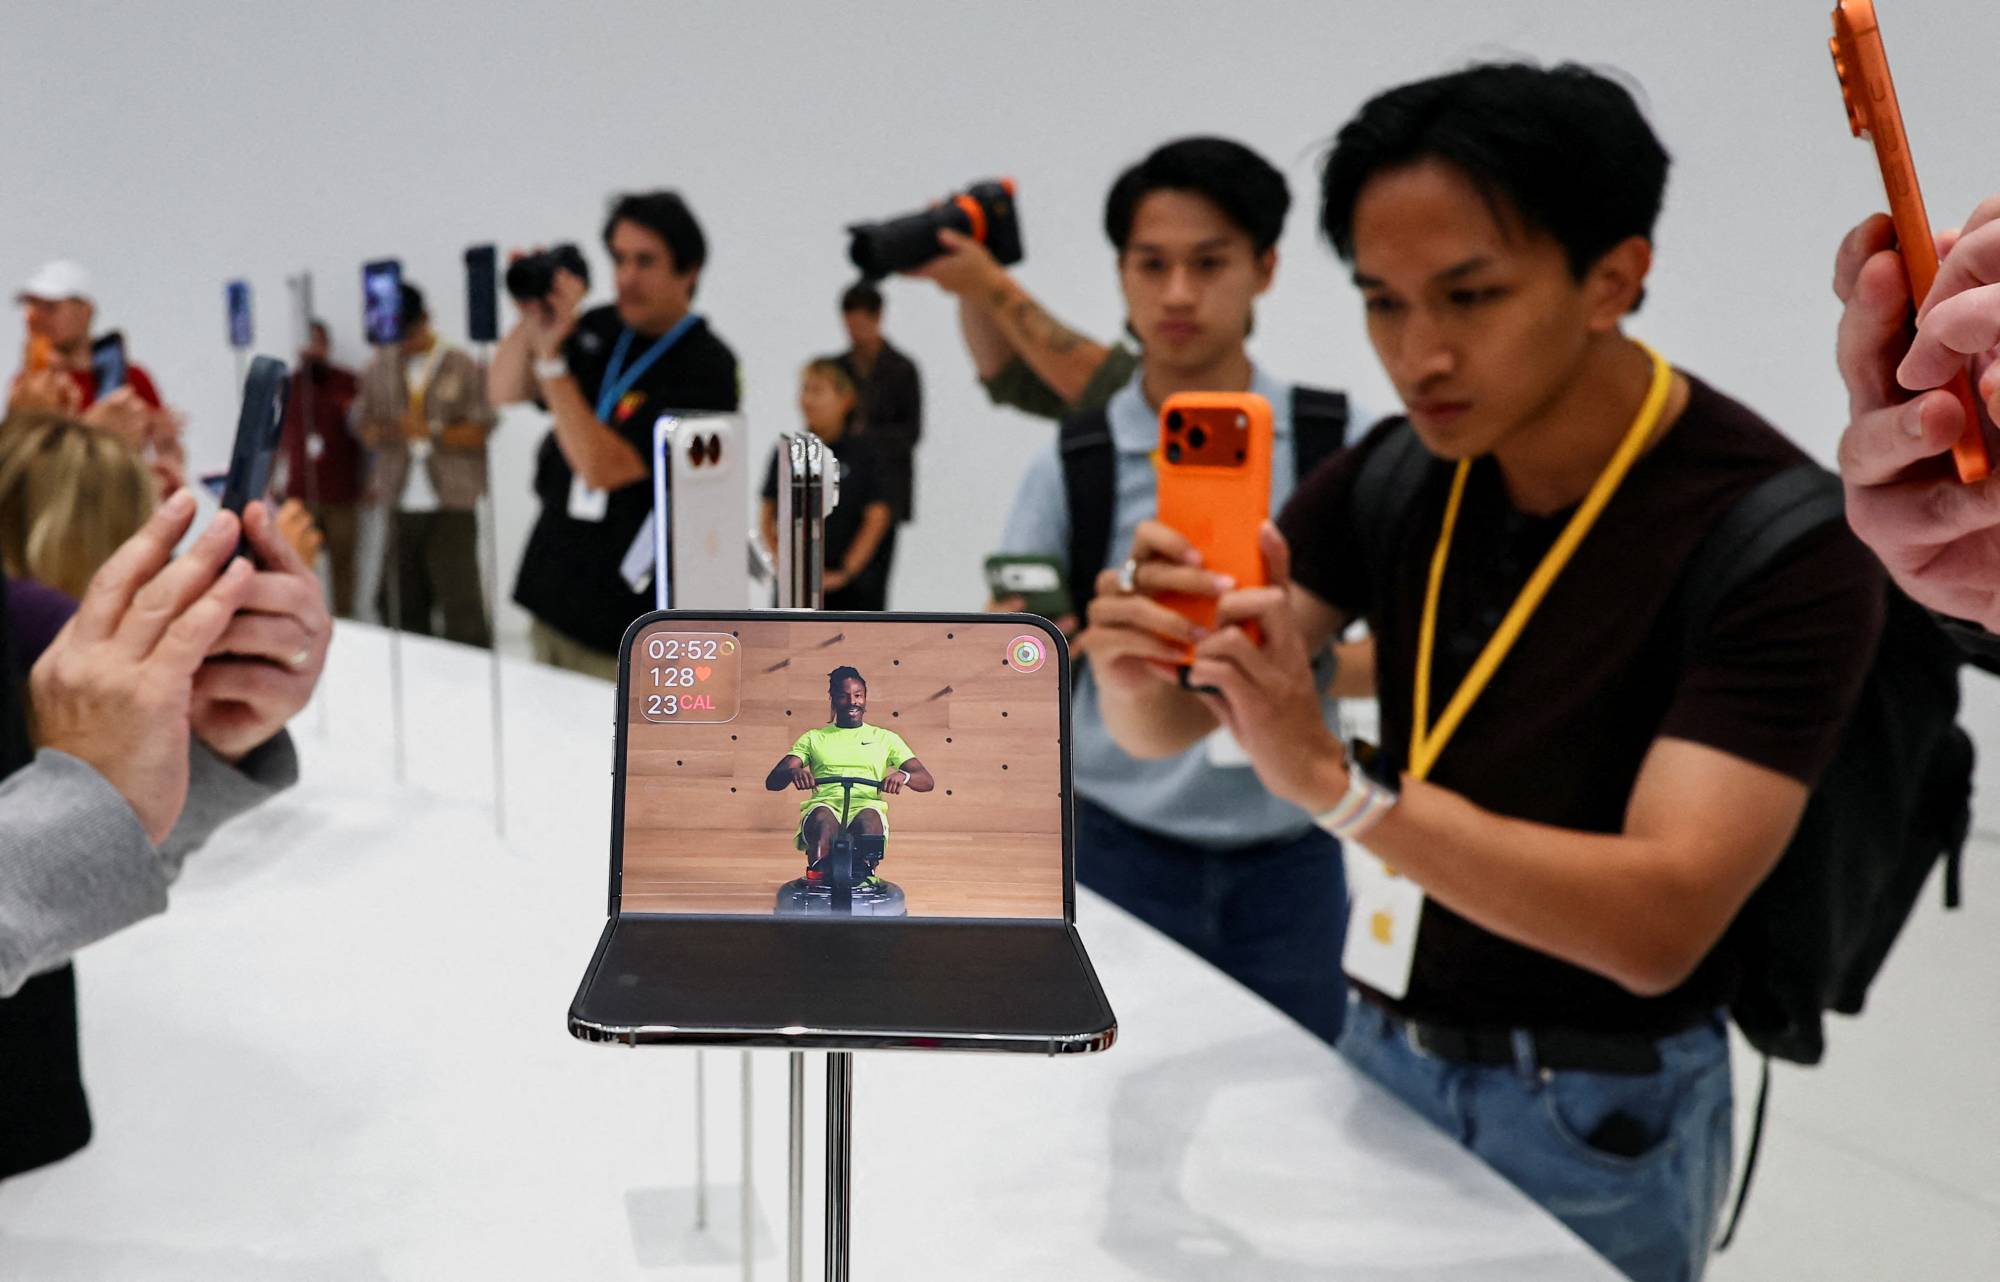
يحصل «iPhone Duo» على دعم «Apple Pencil USB-C» وميزة «Edge Light» لتحسين مكالمات الفيديو (د.ب.أ)
TT

ماذا يحمل تحديث «iOS 27.2» من مزايا جديدة لهواتف «آيفون»؟

يحصل «iPhone Duo» على دعم «Apple Pencil USB-C» وميزة «Edge Light» لتحسين مكالمات الفيديو (د.ب.أ)

أطلقت «أبل» تحديث «iOS 27.2» لهواتف «آيفون»، مضيفة مجموعة من التحسينات التي تركز على «سيري» و«فايس تايم» و«شورت كتس»، إلى جانب مزايا خاصة بهاتف «iPhone Duo» القابل للطي. ووفق «أبل»، صدَر التحديث في 26 أكتوبر (تشرين الأول) 2026، ويتضمن كذلك إصلاحات أمنية لعدد من مكونات النظام.

«سيري» تعتمد أكثر على السياق الشخصي

يوسّع التحديث قدرة «Siri AI» على الاستفادة من المعلومات المرتبطة بالمستخدم. ووفق تفاصيل التحديث، أصبحت المساعدة قادرة على الرجوع إلى محادثات سابقة أجراها المستخدم معها، إضافة إلى الاستفادة من مصادر أخرى تشمل الصور المرفَقة في «ماسجيز»، والمشاركين في أحداث «كالندر»، والرسائل الصوتية، مع تحسين النتائج المستندة إلى سِجل «سفاري» وقائمة القراءة.

كما أضافت «أبل» إعداداً جديداً باسم «Excluded Apps» يسمح للمستخدم بتحديد التطبيقات التي لا يمكن لـ«سيري» وميزة البحث والاقتراحات الوصول إليها، بدلاً من التعامل مع كل تطبيق بصورة منفصلة.

ويتيح التحديث أيضاً تحديد جزء بعينه من إجابة «سيري» ونسخه، بدلاً من نسخ الرد بالكامل. وتوسعت «Siri AI» كذلك إلى لغات إضافية تشمل الفرنسية واليابانية والكورية والبرتغالية والإسبانية، بعد أن بدأ طرحها بالإنجليزية.

وتشير «أبل» إلى أن بعض الميزات قد تختلف وفقاً للغة أو المنطقة.

يتضمن «iOS 27.2» إصلاحات أمنية لعدد من مكونات النظام إلى جانب المزايا الجديدة (د.ب.أ)

تصوير مزدوج في مكالمات «فايس تايم» الجماعية

يحصل «FaceTime» على توسيع لميزة «التصوير المزدوج»، التي تتيح استخدام الكاميرتين الأمامية والخلفية في الوقت نفسه أثناء المكالمة.

وكانت الميزة متاحة في المكالمات الفردية على الأجهزة المدعومة، بينما يضيف «iOS 27.2» إمكانية استخدامها في المكالمات الجماعية أيضاً. وتشمل الأجهزة المتوافقة طُرزاً من «iPhone 17» و«iPhone 18 Pro» و«iPhone Air»، إضافة إلى «iPhone Duo».

وأضافت «أبل» كذلك خيار إدخال مترجم للغة الإشارة أو موفّر للترجمة النصية المباشرة من طرف ثالث إلى مكالمة «FaceTime».

مزايا خاصة لـ«iPhone Duo»

يحصل «iPhone Duo» على ميزتين بارزتين مع التحديث؛ الأولى هي دعم قلم «Apple Pencil» من نوع «USB-C»، الذي يمكن استخدامه على الشاشتين الداخلية والخارجية للكتابة والرسم والتعليق على ملفات «PDF» والصور وحفظ الملاحظات المكتوبة بخط اليد.

أما الميزة الثانية فهي «Edge Light»، التي تضيف إضاءة حول حوافّ الشاشة بهدف تحسين إضاءة الوجه أثناء مكالمات الفيديو، سواء عبر «FaceTime» أم بعض تطبيقات الاتصال التابعة لجهات خارجية مثل «Zoom».

ويضيف «Shortcuts» أيضاً أتمتة مخصصة لـ«iPhone Duo» يمكن تشغيلها عند فتح الهاتف أو إغلاقه، إلى جانب تحسينات أخرى في إجراءات الاختصارات وتحريرها.

يوسع «iOS 27.2» قدرات «Siri AI» بالاعتماد بشكل أكبر على السياق الشخصي ومصادر المعلومات المرتبطة بالمستخدم (رويترز)

تغييرات إضافية وإصلاحات أمنية

يشمل «iOS 27.2» تحديثات أخرى في تطبيقات النظام؛ من بينها إضافة ملفات شخصية إلى تطبيق «أبل تي في»، وتوسيع ميزة «Multiview» إلى «آيفون» لمشاهدة ما يصل إلى أربعة بثوث رياضية مباشرة في الوقت نفسه، إضافة إلى تغييرات في «بودكاستس» و«أبل ميوزك».

وعلى الجانب الأمني، تقول «أبل» إن التحديث يعالج مجموعة من الثغرات في مكونات مختلفة من النظام. ومن بين المشكلات التي وثّقتها الشركة ثغرة في إطار «Accelerate» قد تسمح لصورة مصممة بشكل خبيث بالتسبب في إنهاء التطبيق بشكل غير متوقع، إلى جانب إصلاحات أمنية أخرى ضِمن «iOS 27.2» و«iPadOS 27.2».

ويأتي التحديث بعد الإطلاق الأوسع لـ«iOS 27»، الذي قدم «Siri AI» كنسخة جديدة من المساعد تعتمد بدرجة أكبر على السياق الشخصي والوعي بما يظهر على الشاشة، بينما يوسع «iOS 27.2» هذه القدرات ويضيف إليها أدوات جديدة للمكالمات والتفاعل مع الأجهزة القابلة للطي.