تقرير جديد: الأمان لا يُؤخذ بجدية كافية في 61 % من تطبيقات الهواتف

والمستخدمون يدفعون الثمن

التقرير: 61٪ من الفرق تبدأ التفكير بالأمان بعد بدء التطوير ما يؤدي إلى ترسيخ الثغرات في بنية التطبيق (شاترستوك)
TT

تقرير جديد: الأمان لا يُؤخذ بجدية كافية في 61 % من تطبيقات الهواتف

التقرير: 61٪ من الفرق تبدأ التفكير بالأمان بعد بدء التطوير ما يؤدي إلى ترسيخ الثغرات في بنية التطبيق (شاترستوك)

لم تعد تطبيقات الهواتف الجوالة مجرد أدوات رقمية مريحة، بل أصبحت مكونات أساسية في هوية العلامات التجارية، وتوليد الإيرادات والحياة اليومية. ورغم هذه الأهمية المتزايدة، لا يزال أمان تطبيقات الأجهزة الجوالة يشكل ثغرة واضحة، خصوصاً في المراحل المبكرة من التطوير.

بحث جديد صادر عن شركة «غارد سكوير» (Guardsquare) المختصة في مجال حماية تطبيقات الأجهزة الجوالة يكشف عن اتجاه مقلق. يشير إلى أنه لا يزال يُنظر إلى الأمان على أنه أمر ثانوي، رغم تصاعد التهديدات من حيث التعقيد والتكرار. ومع سعي الشركات إلى إطلاق التطبيقات بسرعة أكبر، غالباً ما تتأخر ميزات الأمان، وأحياناً يتم تجاهلها تماماً.

وعي مرتفع بالأمان... لكن التنفيذ متأخر

وفقاً للتقرير، صرّح 96 في المائة من المطورين بأنهم يدركون أهمية أمان التطبيقات الجوالة. ومع ذلك، يشعر فقط 52 في المائة بالثقة في أن نهجهم الحالي فعّال. والأسوأ من ذلك، أن 61 في المائة أقرّوا بأنهم لا يفكرون في الأمان إلا بعد بدء عملية التطوير. ويعد هذا خطأ قد يؤدي إلى ترسيخ الثغرات بعمق داخل الشيفرة البرمجية.

وعندما سُئل المطورون عن سبب عدم إعطاء الأولوية للأمان منذ البداية، أشار كثيرون إلى المهل الزمنية الضيقة، وقلة الموارد، حيث قال 53 في المائة إن فرقهم تكافح لموازنة الأمان مع تسليم الميزات. في كثير من الحالات تفوز الوظائف بالأولوية، بينما يتم تأجيل الأمان إلى «مرحلة لاحقة» غالباً لا تتحقق أبداً.
توصي «غارد سكوير» بدمج الأمان مبكراً وتفعيل النمذجة والاختبارات المؤتمتة مع مراقبة مستمرة وتعاون وثيق بين فرق التطوير والأمان (غيتي)

تهديدات شائعة ومخاطر معقدة

يسلط التقرير الضوء على أبرز المخاوف الأمنية التي تواجهها تطبيقات الأجهزة الجوالة من وجهة نظر المطورين، حيث تأتي الهندسة العكسية في مقدمة هذه التهديدات بنسبة 43 في المائة، تليها هجمات إعادة التغليف التي بلغت نسبتها 41 في المائة، ثم سرقة الملكية الفكرية بنسبة 38 في المائة. كما أبدى المطورون قلقاً واضحاً من الهجمات التي تحدث أثناء وقت التشغيل بنسبة 35 في المائة، بالإضافة إلى مخاطر فك الحماية (Rooting أو Jailbreaking) التي جاءت بنسبة 30 في المائة.

وتشير هذه الأرقام إلى طبيعة التهديدات المتعددة والمعقدة التي تواجه التطبيقات، والتي قد تؤدي إلى خسائر مالية وانتهاكات تنظيمية ما لم يتم التصدي لها بأدوات واستراتيجيات أمان متقدمة، ومبكرة. لا تقتصر آثار هذه التهديدات على الخسائر المالية، أو تضرر السمعة، بل يمكن أن تؤدي أيضاً إلى خرق قوانين حماية البيانات، مثل «GDPR»، أو «HIPAA». وبالنسبة لقطاعات مثل التمويل والرعاية الصحية والتجارة الإلكترونية، تكون المخاطر أعلى بكثير. والمقلق أن العديد من هذه التهديدات يمكن الوقاية منها باستخدام تقنيات أمان معروفة إذا تم تنفيذها في وقت مبكر، وبشكل منتظم.

نهج رد الفعل لا يزال سائداً

أحد الاستنتاجات الرئيسة من تقرير «Guardsquare» هو أن أمان تطبيقات الأجهزة الجوالة لا يزال يتبع نهجاً تفاعلياً أكثر منه استباقياً. فعلى سبيل المثال، تقوم 31 في المائة فقط من الفرق بإجراء نمذجة للتهديدات قبل بدء التطوير. في المقابل، 46 في المائة ينتظرون حتى تكشف اختبارات الأمان عن ثغرة ليبدأوا بالتصرف.

هذا النهج التفاعلي يخلق حلقة خطيرة. يتم اكتشاف الثغرات في وقت متأخر، وتطبيق الإصلاحات على عجل، أو بشكل غير مكتمل، وتأجيل التحسينات طويلة المدى لصالح تصحيحات قصيرة المدى. والمقلق أيضاً أن 32 في المائة من المشاركين أقرّوا بأنهم يفتقرون إلى أدوات فعالة لمراقبة التطبيقات بعد إطلاقها، ما يعني أنهم قد لا يكتشفون الاستغلال الفعلي إلا بعد حدوث الضرر.
تظهر نتائج البحث أن أبرز التهديدات تشمل الهندسة العكسية وإعادة التغليف وسرقة الملكية الفكرية وهجمات وقت التشغيل وفك الحماية (شاترستوك)

التعليم والأتمتة بوصفها محفزات للتغيير

ما الحل إذن؟ بحسب «Guardsquare» يجب دمج الأمان مبكراً في عملية التطوير، ويفضل من اليوم الأول. يتطلب هذا التحول تغييراً ثقافياً، وتعاوناً أوضح، وأدوات أفضل.

من الناحية الثقافية، يعتبر تدريب المطورين مفتاحاً. قال 48 في المائة من المشاركين إنهم سيشعرون بثقة أكبر في تأمين التطبيقات إذا حصلوا على مزيد من التدريب، أو التوجيه. يمكن سد هذه الفجوة من خلال ورش عمل، وكتيبات إرشادية، ودعم عملي من فرق الأمان.

أما من ناحية الأدوات، فإن التركيز ينصب على الأتمتة. تتبنى العديد من المؤسسات الآن منصات «DevSecOps» تدمج اختبارات الأمان، والتشويش (Obfuscation)، واكتشاف التهديدات ضمن أنظمة «CI/CD». ويشير التقرير إلى أن 51 في المائة من المشاركين يستخدمون أدوات أمان مؤتمتة، وهي علامة إيجابية، وإن كانت لا تزال بعيدة عن الشمولية.

خط أساس جديد للأمان

في النهاية، يرسم البحث صورة لصناعة على مفترق طرق. المطورون يدركون المخاطر، لكنهم يواجهون عقبات في دمج الأمان ضمن سير العمل السريع. على القيادة الاستثمار في سد هذه الفجوة، ليس فقط من خلال الأدوات، بل من خلال تحمّل المسؤولية المشتركة، واستراتيجية طويلة الأمد. باعتبار أنه خط أساس، توصي شركة «Guardsquare» باعتماد نهج أمني متكامل يبدأ منذ المراحل الأولى لتطوير التطبيقات، حيث تؤكد على أهمية البدء بالتخطيط الأمني قبل كتابة الشيفرة البرمجية لضمان دمج الحماية في صميم البنية التقنية. يلي ذلك ضرورة إجراء نمذجة للتهديدات خلال مرحلة التصميم بهدف استباق المخاطر، وتحليلها قبل أن تتحول إلى ثغرات حقيقية. كما تشدد على ضرورة أتمتة اختبارات الأمان ضمن عمليات التكامل والتسليم المستمر (CI/CD)، مما يسمح بالكشف المبكر عن الثغرات دون إبطاء وتيرة التطوير.

وبمجرد إطلاق التطبيق، تدعو «غارد سكوير» إلى استخدام أدوات مراقبة فورية لمتابعة الأداء، والكشف عن أي استغلال محتمل في بيئة الإنتاج. وأخيراً، تبرز أهمية تعزيز التعاون بين المطورين وخبراء الأمان لضمان فهم مشترك للمخاطر، وتوزيع واضح للمسؤوليات ضمن الفريق التقني.

بالانتقال من مجرد الوعي إلى اتخاذ الإجراءات، يمكن للمؤسسات ضمان أن تطبيقاتها ليست فقط غنية بالميزات وسريعة، بل أيضاً آمنة، وموثوقة، وقابلة للصمود. فمع تحوّل تطبيقات الأجهزة الجوالة إلى ضرورة في الأعمال والحياة الشخصية، يجب أن يتطور الأمان من كونه نقطة فحص إلى عنصر أساسي في التصميم.
مقالات ذات صلة

ساعة نوم أقل قد تجعلك فريسة لعمليات الاحتيال الإلكتروني

صحتك فقدان ساعة واحدة من النوم قد يزيد قابلية الأشخاص للوقوع ضحية لعمليات الاحتيال الإلكتروني (رويترز)

ساعة نوم أقل قد تجعلك فريسة لعمليات الاحتيال الإلكتروني

كشفت دراسة علمية حديثة أن فقدان ساعة واحدة من النوم قد يزيد قابلية الأشخاص للوقوع ضحية لعمليات الاحتيال الإلكتروني.

«الشرق الأوسط» (نيويورك)
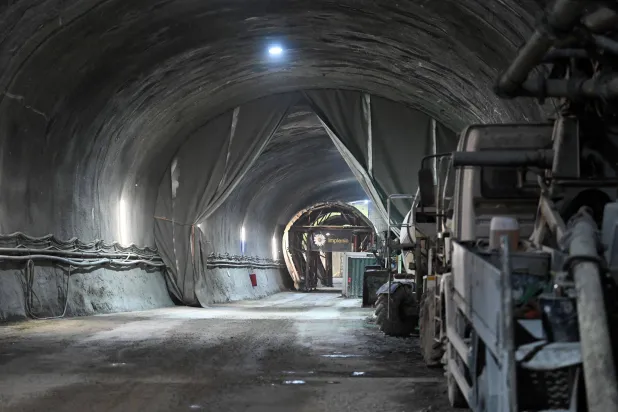
الاقتصاد موقع بناء مشروع «نفق برينر الأساسي» الذي سيربط بين إيطاليا والنمسا (د.ب.أ)

هجوم إلكتروني يستهدف بيانات «نفق برينر» الرابط بين النمسا وإيطاليا

تعرّضت الشركة المسؤولة عن مشروع «نفق برينر الأساسي» للسكك الحديدية، الذي يربط بين النمسا وإيطاليا، لهجوم إلكتروني.

«الشرق الأوسط» (لندن)
تكنولوجيا يستطيع الذكاء الاصطناعي تحليل الصور والمنشورات العامة لإنشاء رسائل احتيالية تستند إلى اهتمامات الأفراد وتجاربهم اليومية (أدوبي)

بحث جديد: منشوراتك على مواقع التواصل قد تتحول إلى أدوات للاحتيال بالذكاء الاصطناعي

كشفت دراسة أميركية عن أن الذكاء الاصطناعي يستغل منشورات التواصل لإنشاء رسائل احتيالية مخصصة تبدو أكثر إقناعاً وأقل إثارة للشك.

نسيم رمضان (لندن)
خاص يدعو خبير «إلوميو» إلى تقييم عدد الأنظمة المعرضة للاختراق ونطاق الحماية المطبقة وسرعة عزل الأجهزة والحسابات المخترقة دون تعطيل الأعمال (أدوبي)

خاص أسبوع على حادثة «بينانس»... هل المؤسسات المالية الخليجية مستعدة لاحتواء الاختراقات؟

بعد أسبوع من حادثة «بينانس»، تتزايد التساؤلات حول قدرة المؤسسات المالية الخليجية على احتواء الاختراقات وحماية الأنظمة الحساسة من المهاجمين.

نسيم رمضان (لندن)
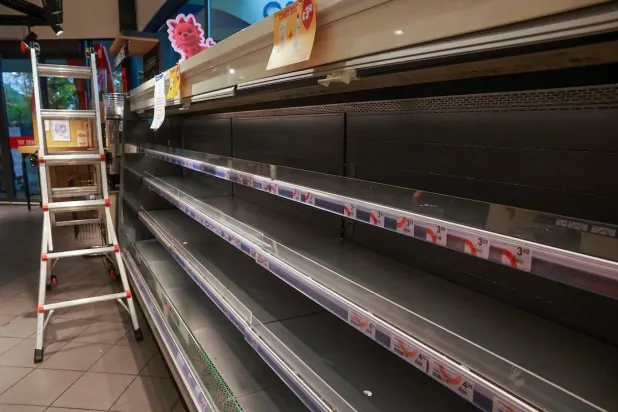
الاقتصاد رفوف مبردة فارغة في أحد متاجر «ديلهايز» في بلجيكا عقب عطل تقني أثّر على أنظمة التبريد والتجميد (رويترز)

الاتحاد الأوروبي يتحرك لاحتواء تداعيات الهجمات الإلكترونية على أنظمة التبريد

عقد الاتحاد الأوروبي اجتماعين لبحث تداعيات الاختراق الإلكتروني الذي استهدف أنظمة التبريد الاثنين، ومناقشة سبل التنسيق مع الدول الأعضاء.

«الشرق الأوسط» (عواصم)

الاتحاد الأوروبي يبحث في أول قمة للذكاء الاصطناعي سبل اللحاق بأميركا والصين

رؤساء الدول والحكومات يلتقطون صورة جماعية في القمة التاسعة للمجموعة السياسية الأوروبية في دبلن عاصمة آيرلندا يوم 12 نوفمبر 2026 (إ.ب.أ)
TT

الاتحاد الأوروبي يبحث في أول قمة للذكاء الاصطناعي سبل اللحاق بأميركا والصين

رؤساء الدول والحكومات يلتقطون صورة جماعية في القمة التاسعة للمجموعة السياسية الأوروبية في دبلن عاصمة آيرلندا يوم 12 نوفمبر 2026 (إ.ب.أ)

يجتمع قادة الاتحاد الأوروبي في دبلن، اليوم (الجمعة)، في أول قمة لهم على الإطلاق حول الذكاء الاصطناعي، لمناقشة كيف يمكن للتكتّل اللحاق بالولايات المتحدة والصين، ومعالجة قضايا التمويل ومشكلات أخرى، وفق تقرير لوكالة «رويترز» للأنباء.

وتأتي هذه القمة وسط مخاوف متزايدة بشأن تقنية يمكنها أن تسبب تحولاً كبيراً في شكل الصناعات والمجتمعات، لكنها أثارت القلق في الأشهر القليلة الماضية بعد سلسلة من الوقائع التي حدثت بسبب أنظمة ذكاء اصطناعي خارجة عن السيطرة. وشهد هذا الأسبوع مزيداً من الاضطرابات مع استقالة جنسن هوانغ، الرئيس التنفيذي لشركة «إنفيديا»؛ ما حَرَم هذا القطاع من أحد أبرز رواده.

وسيقيّم القادة في دبلن سبل التغلّب على مشكلات أخرى، مثل الروتين الإداري ووضع ضوابط وقائية.

وكتب رئيس المجلس الأوروبي أنطونيو كوستا في رسالة دعوة وجّهها إلى قادة الاتحاد الأوروبي، الأسبوع الماضي: «في ظل الوتيرة السريعة لتطور الذكاء الاصطناعي. أعتقد أن هناك حاجة الآن إلى إجراء أول نقاش يركّز على هذا الملف على مستوى القادة حول الفرص التي يتيحها الذكاء الاصطناعي، وكذلك حول تأثيره الذي يسبب تحولاً كبيراً في اقتصاداتنا ومجتمعاتنا».

ومن المقرَّر أن يشارك آرثر مينش الرئيس التنفيذي لشركة «ميسترال إيه آي»، وجيفري هينتون رائد الذكاء الاصطناعي الحائز على جائزة نوبل لإطلاع قادة الاتحاد الأوروبي على آخر المستجدات.

وتعمل أوروبا على تكثيف جهودها لتكون لاعباً بارزاً في مجال الذكاء الاصطناعي. ويبدو أن مبادرة تعرف باسم «قانون الرقائق»، التي تم تنفيذها قبل ثلاث سنوات، لن تحقق هدفها المتمثل في جذب الصناعات التحويلية المتقدمة ومضاعفة حصة الاتحاد الأوروبي في سوق الرقائق العالمية إلى 20 في المائة بحلول 2030.

ولم تنطلق بعد بشكل كامل خطة لبناء سبعة مصانع عملاقة للذكاء الاصطناعي تضم تحت سقف واحد معالجات الذكاء الاصطناعي المتطورة والبرمجيات والتكنولوجيا السحابية والاتصال عالي السرعة ومراكز البيانات، وذلك بسبب الخلاف بين دول الاتحاد الأوروبي حول الإنفاق على التنافسية في ميزانية الاتحاد للفترة 2028 - 2034.

وإلى جانب الذكاء الاصطناعي، من المقرر أن يناقش القادة أيضا ملف أوكرانيا، الذي أُضيف على جدول الأعمال، بعد يوم من وصول المبعوثين الأميركيين ستيف ويتكوف وجاريد كوشنر إلى دبلن للقاء الرئيس الأوكراني فولوديمير زيلينسكي، عقب محادثات أجرياها مع الرئيس الروسي فلاديمير بوتين في موسكو.

وذكر مسؤول رفيع المستوى في الاتحاد الأوروبي أنه من المرجَّح أن يبحث قادة الاتحاد مشاركتهم في مفاوضات إنهاء الحرب، والضمانات الأمنية المحتملة التي يمكن أن يقدّمها الاتحاد في حال التوصل إلى وقف لإطلاق النار.


عطل «مايكروسوفت» يمتد من أميركا إلى آسيا والمحيط الهادئ

رسالة خطأ تظهر عند محاولة فتح «أوتلوك» في صورة توضيحية التُقطت في شيكاغو يوم 12 نوفمبر 2026 خلال عطل واسع طال خدمات «مايكروسوفت» (أ.ف.ب)
TT

عطل «مايكروسوفت» يمتد من أميركا إلى آسيا والمحيط الهادئ

رسالة خطأ تظهر عند محاولة فتح «أوتلوك» في صورة توضيحية التُقطت في شيكاغو يوم 12 نوفمبر 2026 خلال عطل واسع طال خدمات «مايكروسوفت» (أ.ف.ب)

امتد تعطّل خدمات «مايكروسوفت»، مثل «أوتلوك» و«تيمز» و«كوبايلوت»، إلى ساعات العمل في منطقة آسيا والمحيط الهادئ، اليوم الجمعة، بعدما طال آلاف المستخدمين في الولايات المتحدة، فيما واجهت عملاقة التكنولوجيا صعوبات في إصلاح مشكلات في الخوادم ألقت باللوم عليها في الانقطاع.

وضرب العطل هيئات حكومية في أستراليا واليابان والولايات المتحدة، إلى جانب شركات منها «أوبن إيه آي» و«أنثروبيك». وهذا هو ثاني تعطّل لخدمات «مايكروسوفت 365» هذا العام، ما يثير مخاوف من أن تدفع الأعطال المتكررة العملاء من الشركات إلى التشكيك في موثوقية «مايكروسوفت».

شعار «مايكروسوفت» خارج مكتب الشركة في بكين يوم 22 سبتمبر 2026 (أ.ف.ب)

تحسّن جزئي في خدمات «مايكروسوفت»

وقالت «مايكروسوفت» في أحدث بيان لها إنها أجرت تعديلات على الخوادم المتأثرة، لكن هذه الخطوة لم تنجح في إعادة الخدمة إلى وضعها الطبيعي بشكل مستقر. وأشارت إلى تحسن جزئي في المناطق التي نُفذت فيها هذه التعديلات.

وقالت الشركة على منصة «إكس»: «نراجع الإجراءات الإضافية التي يمكننا اتخاذها لتحسين استقرار البنية التحتية بشكل عام».

وأفاد موقع «داون ديتكتور»، الذي يتتبع حالات الانقطاع من خلال تجميع تقارير الحالة من عدد من المصادر، بتسجيل أكثر من 18 ألف بلاغ عن مشكلات في «أوتلوك» في الولايات المتحدة عند الساعة 11:30 مساء بتوقيت شرق الولايات المتحدة (0430 بتوقيت غرينتش). كما رصد انقطاعات في عدد من خدمات «مايكروسوفت» بمنطقة آسيا والمحيط الهادي، بما في ذلك الهند وأستراليا واليابان، في وقت مبكر من اليوم الجمعة بالتوقيت المحلي.

وفي ذروة العطل، رصد «داون ديتكتور» أكثر من 130 ألف بلاغ عن مشكلات في «أوتلوك» في الولايات المتحدة نحو الساعة الواحدة ظهراً بتوقيت شرق الولايات المتحدة، أمس الخميس. واستمر العطل لنحو 12 ساعة.

وقالت «مايكروسوفت» في إشعار عن حالة الخدمة إن ميزات خدمات «مايكروسوفت 365» التي تعتمد على «إكستشينج أونلاين» والبريد الإلكتروني تأثرت، في حين ظلت العناصر التي لا تعتمد على «إكستشينج أونلاين» تعمل. و«إكستشينج أونلاين» هو منصة المراسلة السحابية التابعة للشركة، التي توفر خدمات البريد الإلكتروني والتقويم وجهات الاتصال والمهام.

وأضافت الشركة أنها «لا تملك أي معلومات» تشير إلى أن العطل ناتج عن نشاط إلكتروني خبيث أو هجوم سيبراني.

وقال وزير الشؤون الداخلية والأمن الإلكتروني الأسترالي توني بيرك، إن «مايكروسوفت» لا تعتقد أنها تتعامل مع هجوم إلكتروني.

وأوضح بيرك في مؤتمر صحافي: «إنهم يعتقدون أنهم يتعاملون، من بعض النواحي، مع أمر مشابه لما شهدناه فيما يتعلق بكراود سترايك، إذ أدى تحديث برمجيات إلى حدوث خلل».

وأضاف: «التأثير الذي يتعاملون معه... يتركز إلى حد كبير على أنظمة البريد الإلكتروني».

شعار «أوتلوك» على هاتف ذكي وخلفه شعار «مايكروسوفت» في صورة توضيحية التُقطت في نيودلهي يوم 13 نوفمبر 2026 (أ.ف.ب)

العطل يطول جهات حكومية وشركات طيران وذكاء اصطناعي

وكانت وكالة الاستخبارات الأسترالية والشرطة الاتحادية من بين الجهات التي تأثرت بهذا الانقطاع اليوم الجمعة.

وكان العطل الذي أصاب «كراود سترايك» في عام 2024 من أكبر اضطرابات الإنترنت، إذ أعاق أنظمة التكنولوجيا في المستشفيات والبنوك والمطارات، مسلّطاً الضوء على هشاشة التقنيات المترابطة حول العالم.

وأشار مجلس النواب الأميركي إلى أن العطل أثّر على مستخدميه، وأن مهندسيه يعملون مع «مايكروسوفت».

وقال نائب كبير أمناء مجلس الوزراء الياباني ماساناو أوزاكي للصحافيين، إن العطل يؤثر على البنية التحتية لنظم المعلومات الحكومية.

وذكرت شركتا الذكاء الاصطناعي الأميركيتان «أوبن إيه آي» و«أنثروبيك» أنهما واجهتا مشكلات في خدمات الربط الخاصة بـ«مايكروسوفت»، فيما قالت شركتا الطيران الهنديتان «إنديجو» و«أكاسا إير» إن خدمات دعم البريد الإلكتروني لديهما تأثرت.

ولفت جوش جيلبرت، محلل الأسواق في منصة التداول «إي تورو»، إلى أنه من المرجح أن يتجاوز المستثمرون أثر العطل، لكن الانقطاعات المتكررة قد تضر بـ«مايكروسوفت» في الأمد الطويل.

وواجهت «مايكروسوفت» عطلاً في خدمات 365 في يناير (كانون الثاني) الماضي، وكذلك في أكتوبر (تشرين الأول) من العام الماضي.

وأفادت «مايكروسوفت» الشهر الماضي بوقوع عطل في منصتها السحابية (آزور) أثر على حزمة برامج الإنتاجية التابعة لها ومجموعة من الصناعات حول العالم.


دعوى قضائية في أميركا تطالب بوقف تطوير نماذج الذكاء الاصطناعي المتقدمة

هاتف ذكي يعرض شعار شركة «أنثروبيك» الأميركية المتخصصة في سلامة وأبحاث الذكاء الاصطناعي (أ.ف.ب)
TT

دعوى قضائية في أميركا تطالب بوقف تطوير نماذج الذكاء الاصطناعي المتقدمة

هاتف ذكي يعرض شعار شركة «أنثروبيك» الأميركية المتخصصة في سلامة وأبحاث الذكاء الاصطناعي (أ.ف.ب)

رفعت مجموعة من المنظمات غير الهادفة ‌للربح دعوى قضائية، اليوم الخميس، ضد شركات «أوبن إيه آي» و«أنثروبيك» و«ميتا بلاتفورمز» و«غوغل» وقسم الذكاء الاصطناعي في شركة «سبايس إكس»، سعياً إلى وقف تطوير نماذج الذكاء الاصطناعي الأكثر تقدماً، استناداً إلى ​مخاوف عبر عنها قادة هذه الشركات أنفسهم من أن تشكل هذه التكنولوجيا تهديداً للبشرية.

وأقامت هذه المنظمات، التي تركز على المساءلة في مجال التكنولوجيا، الدعوى في سان فرانسيسكو. وقالت إن قوانين ولاية كاليفورنيا لمكافحة الممارسات التجارية الجائرة توفر الأساس لاستصدار أمر قضائي يمنع الشركات من مواصلة تطوير منتجات، مثل «تشات جي بي تي» و«جيميناي» و«كلود».

وتستشهد المنظمات في الدعوى بتصريحات قادة، مثل داريو أمودي الرئيس التنفيذي لشركة «أنثروبيك»، وإيلون ماسك الرئيس التنفيذي لشركة «سبايس إكس»، حول قدرة الذكاء الاصطناعي على تدمير ‌الحضارات. كما ‌تشير الدعوى إلى وقائع حدثت في الآونة الأخيرة وخرجت ​فيها ‌النماذج عن بيئات ​الاختبار وهاجمت تلقائياً مواقع إلكترونية حكومية.

وجاء في نص الدعوى، وفقاً لوكالة «رويترز»: «لا يُسمح لأي قطاع آخر بأن يعتبر تطوير منتجات غير آمنة، ناهيك عن تلك التي قد تقتلنا جميعاً، أمراً لا مفر منه... كما لا يُمنح أي قطاع الحق في أن ينظم من تلقاء نفسه تطوير مثل هذه المنتجات الخطيرة».

وتتهم المنظمات، في الدعوى، الشركات بالانخراط في ممارسات تجارية تتسبب في الضرر العام أو تمس الصحة العامة ورفاهية المجتمع، مشيرة إلى وقائع سابقة حدثت بالفعل واحتمال حدوث أضرار في المستقبل.

ورفض متحدث باسم شركة «‌ميتا» التعليق. ولم يرد ممثلو الشركات الأخرى على ‌طلبات للتعقيب.

دعاوى قضائية أخرى

ترفض إدارة الرئيس الأميركي ​دونالد ترمب حتى الآن السعي ‌إلى فرض لوائح تنظيمية على نطاق واسع للذكاء الاصطناعي، خوفاً من أن ‌يضر ذلك بقدرة الولايات المتحدة على منافسة الصين، لكن ولايات وكيانات خاصة سعت إلى استخدام الدعاوى القضائية لإجبار الشركات على إجراء تغييرات.

ورفع جيمس أوثماير المدعي العام لولاية فلوريدا دعوى قضائية ضد «أوبن إيه آي» في يونيو (حزيران). واتهم الشركة بتضليل الجمهور بشأن سلامة منصتها «تشات جي بي تي»، ‌وقال إنها أضرت بالأطفال من خلال تزويد مرتكبي حوادث إطلاق النار في المدارس بالمعلومات وتقديم إرشادات عن إيذاء النفس إضافة إلى التسبب في إدمان المستخدمين الشبان.

وطلبت ولاية فلوريدا من القاضي الذي ينظر الدعوى في سبتمبر (أيلول) منع «أوبن إيه آي» من تطوير نماذج ذكاء اصطناعي جديدة دون رقابة خارجية. ولا يزال هذا الطلب قيد النظر، وفقاً لسجلات المحكمة.

وبعدما رفعت الولاية الدعوى، قال درو بوساتيري، المتحدث باسم «أوبن إيه آي»، إن الشركة أوقفت مؤقتاً تدريب نماذجها الأكثر كفاءة ولن تستأنف ذلك حتى يتم وضع ضمانات إضافية.

ورفعت مجموعة من ثماني ولايات دعاوى قضائية أخرى ضد «أوبن إيه آي» الشهر الماضي في محاكم مختلفة بأنحاء البلاد. وقالت إن «تشات جي بي تي» وجه مستخدميه، ومن بينهم مراهقون، إلى إيذاء أنفسهم أو الآخرين. ولم ترد «أوبن إيه آي» على طلبات للتعليق بعد رفع الدعاوى.

وتسعى الولايات عن طريق ​الدعاوى التي رفعتها إلى فرض ​عقوبات مالية واستصدار أمر يمنع الشركة من تطوير نماذج ذكاء اصطناعي ذاتية التطوير ما لم تتمكن من ضمان توافق تلك النماذج مع القيم الإنسانية.