كيف غيّر الذكاء الاصطناعي ملامح الهجمات السيبرانية على الهواتف الذكية؟

43 % زيادة بهجمات الهواتف في الشرق الأوسط

يؤكد الخبراء أن الأمن السيبراني الفعّال يبدأ من السلوك والوعي ويشمل اعتماد ممارسات استباقية مثل «الأمن من التصميم» وتحديث الأنظمة باستمرار (غيتي)
TT

كيف غيّر الذكاء الاصطناعي ملامح الهجمات السيبرانية على الهواتف الذكية؟

يؤكد الخبراء أن الأمن السيبراني الفعّال يبدأ من السلوك والوعي ويشمل اعتماد ممارسات استباقية مثل «الأمن من التصميم» وتحديث الأنظمة باستمرار (غيتي)

لم تعد الهواتف الذكية مجرد وسيلة اتصال. فهي اليوم بمثابة محافظ رقمية، ومكاتب متنقلة، ومراكز ترفيه، ومعرّفات إلكترونية. ومع توسّع وظائفها، ازدادت جاذبيتها لدى مجرمي الإنترنت. وفي الشرق الأوسط تحديداً، تشهد الساحة السيبرانية تحوّلاً سريعاً مدفوعاً بقوة الذكاء الاصطناعي.

يحذّر خبراء الأمن السيبراني من ازدياد استخدام البرمجيات الخبيثة التي تستهدف الهواتف المحمولة، ومن خطورة التقاء الذكاء الاصطناعي مع الجرائم الإلكترونية.

فحسب بيانات شركة «كاسبرسكي» الأخيرة، شهدت منطقة الشرق الأوسط ارتفاعاً بنسبة 43 في المائة في التهديدات التي تستهدف الهواتف المحمولة خلال الربع الأول من عام 2025، في حين انخفضت تلك الهجمات في كل من أفريقيا وتركيا.

تقول تاتيانا شيشكوفا، الباحثة الأمنية الأولى لدى «كاسبرسكي»، في حديث خاص إلى «الشرق الأوسط» على هامش مؤتمر «Cyber Security Weekend 2025» الذي عُقد مؤخراً في جزيرة بوكيت التايلاندية، إن المهاجمين أصبحوا أكثر مهارة وانتقائية، ويستخدمون تقنيات متقدمة مدعومة بالذكاء الاصطناعي. وتضيف: «حتى أكثر المستخدمين وعياً قد يفشلون في كشف تهديدات مصمَّمة بشكل ذكي». هذا الارتفاع يُعد مؤشراً على أن المجرمين السيبرانيين يتبعون تحركات المستخدمين، لا سيما في المناطق التي تشهد نمواً متسارعاً في الخدمات المصرفية الرقمية والاستخدام المكثف للهواتف الذكية.

يستخدم المهاجمون الذكاء الاصطناعي لتوليد برمجيات خبيثة أكثر تعقيداً وإنشاء محتوى تصيّد مقنع وتنفيذ هجمات أكثر استهدافاً وذكاءً (غيتي)

الذكاء الاصطناعي: سلاح ذو حدّين

أصبح الذكاء الاصطناعي أداة قوية في سباق التسلح السيبراني يستخدمه كل من المهاجمين والمدافعين. يوضح ماهر يمّوت، الباحث الأمني الأول في «كاسبرسكي» خلال حديثه مع «الشرق الأوسط»، أن مجرمي الإنترنت لا يستخدمون الذكاء الاصطناعي فقط لتسريع مهامهم، بل لتخطيط وتنفيذ حملات هجومية معقدة. يقول يمّوت إنه يشهد استخداماً متزايداً لنماذج اللغة الكبيرة (LLMs) في توليد برمجيات خبيثة، وإنشاء محتوى تصيّد مقنع، وحتى في إنتاج مقاطع فيديو مزيفة (deepfakes). ويضيف: «إنها ليست مجرد أتمتة، بل تفكير تكتيكي من المهاجمين». ويبيّن في أحد الأمثلة، كيف يمكن لمجرم إلكتروني أن يستخدم كاميرا مراقبة ضعيفة الحماية مع الذكاء الاصطناعي لتعلم حركات اليد والتنبؤ بما يتم كتابته على لوحة المفاتيح، دون الحاجة لتثبيت أي برمجية خبيثة.

تاتيانا شيشكوفا الباحثة الأمنية الأولى لدى «كاسبرسكي» متحدثةً إلى «الشرق الأوسط»... (كاسبرسكي)

برمجيات خبيثة أكثر ذكاءً وخفاءً

تُعد الهواتف المحمولة أهدافاً مثالية للمهاجمين نظراً لكمية البيانات الشخصية المخزنة عليها، وارتباطها الدائم بالإنترنت. يكشف يمّوت عن أن الهواتف الذكية تحمل بيانات حساسة أكثر من الحواسيب. ويقول: «تطبيقات البنوك والدفع الإلكتروني والتسوق كلها موجودة على الهاتف ما يجعله هدفاً ثميناً».

وحسب «كاسبرسكي» من أبرز التهديدات الحالية هو التصيّد عبر الرسائل القصيرة (Smishing)، والتصيّد عبر تطبيقات المراسلة مثل «واتساب» و«تلغرام». أيضاً التطبيقات المزيفة أو الملوّثة (Trojanized apps) التي تتظاهر بكونها أدوات مفيدة مثل تطبيقات المصباح اليدوي. ويذكر يمّوت برمجيات مثل «سبارك كات» ( SparkCat) التي تم تحميلها أكثر من 240 ألف مرة، وتستخدم الذكاء الاصطناعي لسرقة بيانات العملات الرقمية والمعلومات الشخصية بـ9 لغات مختلفة.

التهديدات المالية وتطور التروجانات المصرفية

أصبحت غالبية التهديدات الموجهة إلى الهواتف المحمولة ذات طابع مالي. وتشير شيشكوفا إلى تصاعد «التروجانات» المصرفية التي تمنح المهاجمين تحكماً كاملاً بالجهاز. وترى أن بعض هذه «التروجانات» تسمح للمهاجمين بمشاهدة شاشة الجهاز في الوقت الفعلي، وتنفيذ أوامر عن بعد، والتقاط أنماط قفل الشاشة، بل حتى محاكاة النقرات للوصول إلى بيانات حساسة مثل كلمات المرور ومعلومات البطاقات البنكية.

والأخطر برأيها أن الكثير منها يستخدم آلية العدوى متعددة المراحل، تبدأ بتطبيق عادي على متجر رسمي، ثم يتحوّل تدريجياً إلى برمجية خبيثة بعد فترة من التثبيت.

ماهر يمّوت الباحث الأمني الأول في «كاسبرسكي» متحدثاً إلى «الشرق الأوسط»... (كاسبرسكي)

«أندرويد» أم «iOS»... مَا الأخطر؟

هل «أندرويد» أكثر ضعفاً من «iOS»؟ لا توجد إجابة بسيطة، حسب الخبراء. ترى شيشكوفا أن «أندرويد» يعطي مرونة أكبر للمهاجمين بسبب طبيعته المفتوحة، لكن في المقابل، لدى «iOS» قيوداً تجعل اكتشاف الهجمات أصعب. ويضيف يمّوت أنه بالنسبة إلى المستخدم العادي، يعد هاتف «آيفون» أكثر أماناً بشكل افتراضي، لكن مستخدم «أندرويد» الخبير يمكنه تخصيص جهازه ليكون أكثر أماناً من أي جهاز «iOS».

من التعلم إلى الهجوم

أصبح بإمكان المهاجمين تدريب نماذج ذكاء اصطناعي على آلاف من رسائل التصيّد، لابتكار محتوى جديد يتجاوز أدوات الكشف التقليدية. وذكر يمّوت قيام «كاسبرسكي» بتجربة في المختبر دربت فيها نموذجاً على الفرق بين البريد الإلكتروني السليم والتصيّدي. وبموجب ذلك أصبح بإمكان النموذج لاحقاً التنبؤ بنسبة عالية من الدقة بما إذا كانت الرسالة خبيثة، وهي نفس التقنية المستخدمة في التعرف على الوجوه أو الصور.

إذن كيف نحمي أنفسنا؟ تقول شيشكوفا إن الحماية تبدأ من السلوك. وتتابع: «لا يمكننا انتظار وقوع الهجوم كي نتصرف. الأمن السيبراني يجب أن يكون استباقياً وليس تفاعلياً. الحماية مسؤولية مشتركة بين المستخدمين ومزودي التكنولوجيا والحكومات».

الهواتف الذكية أصبحت أهدافاً رئيسية لمجرمي الإنترنت بسبب تخزينها معلومات شخصية حساسة واستخدامها المتزايد في الخدمات المالية (غيتي)

نصائح للحماية

يشدد الخبراء على أهمية تبني نهج «الأمن من التصميم» الذي يقوم على تضمين الحماية السيبرانية منذ المراحل الأولى لتطوير واستخدام الهواتف الذكية، بدلاً من الاعتماد على حلول لاحقة بعد وقوع الاختراق. ويبدأ هذا النهج من أبسط السلوكيات اليومية التي يجب أن يعتمدها المستخدم، مثل تثبيت التطبيقات فقط من المتاجر الرسمية التي توفر قدراً من المراقبة والفحص الأمني للتطبيقات قبل نشرها.

كما يُنصح بمراجعة تقييمات التطبيقات وقراءة تعليقات المستخدمين للكشف عن أي سلوك مشبوه أو مشكلات متكررة. وعلى أجهزة «أندرويد» ينبغي تعطيل خيار تحميل التطبيقات من مصادر غير موثوقة، لأنه يُعد أحد أبرز الأبواب التي يتسلل منها المهاجمون. وينطبق الأمر ذاته على رسائل «واتساب» و«تلغرام» حيث يجب تجنّب تحميل ملفات «APK» المرسلة عبر هذه المنصات مهما بدت مألوفة.

ولا تقل أهمية استخدام برامج الحماية المتخصصة للأجهزة المحمولة، والتي تساعد في رصد البرمجيات الخبيثة قبل أن تبدأ في العمل، إلى جانب الحرص على تحديث نظام التشغيل والتطبيقات فور توفّر الإصدارات الجديدة، لما تتضمنه من إصلاحات أمنية. وأخيراً، يُوصى بإعادة تشغيل الهاتف بانتظام، إذ يمكن أن تسهم هذه الخطوة البسيطة في تعطيل بعض الهجمات الخفية التي تستمر في الخلفية دون أن يشعر بها المستخدم.

لماذا الشرق الأوسط الآن؟

يشهد الشرق الأوسط نمواً متسارعاً في الخدمات الرقمية، خصوصاً المصرفية. تؤكد شيشكوفا أن المهاجمين يتبعون المال. وترى أنه «مع توسّع البنوك في تقديم الخدمات الرقمية، تصبح المنطقة هدفاً أكثر جاذبية». وفي السياق نفسه، يردف يمّوت أن الهجمات في الشرق الأوسط غالباً ما ترتبط بأحداث كبرى، مثل المناسبات الدينية أو السياسية، والتي يستغلها المهاجمون نقاطاً للدخول عبر رسائل تصيّد موجهة.

الذكاء وحده لا يكفي

نعيش اليوم في مشهد تهديدات متطوّر، حيث لم تعد البرمجيات الخبيثة مجرد «أكواد» ضارة، بل أدوات ذكية مدفوعة بالذكاء الاصطناعي. ومع ذلك، ما زالت كل من الهجمات والدفاعات بحاجة إلى العنصر البشري. ويعترف يمّوت بأن «البرمجية الخبيثة، حتى وإن أنشأها ذكاء اصطناعي، تظل بحاجة إلى عقل بشري لتفعيلها وتحسينها».

وتوافقه شيشكوفا قائلةً إن «الأمن السيبراني لا يعتمد فقط على الأدوات. بل على السلوك والوعي وتحمّل المسؤولية من الجميع».

ففي عصر أصبحت فيه الهواتف محركاً رئيسياً للحياة الرقمية، قد يكون الوعي هو خط الدفاع الأقوى.

مقالات ذات صلة

أكثر من 31 ألف رسالة احتيالية تستغل خدمات «مايكروسوفت» الرسمية

تكنولوجيا بعض الرسائل الاحتيالية تصل عبر إشعارات رسمية وتتضمن رموز تحقق لم يطلبها المستخدم (رويترز)

أكثر من 31 ألف رسالة احتيالية تستغل خدمات «مايكروسوفت» الرسمية

رصدت «كاسبرسكي» أكثر من 31 ألف رسالة احتيالية تستغل خدمات «مايكروسوفت» الشرعية لإخفاء روابط تصيد وسرقة بيانات المستخدمين.

نسيم رمضان (لندن)
تكنولوجيا الذكاء الاصطناعي يسرّع استغلال الثغرات ويضاعف أهمية التحديث (مايكروسوفت)

ثغرات تُستغل خلال ساعات... «مايكروسوفت» تحذر من تأخير التحديثات الأمنية

يحذر تقرير «مايكروسوفت» من تسارع استغلال الثغرات خلال ساعات، واتساع الفجوة بين سرعة الهجوم وبطء تثبيت التحديثات الأمنية.

عبد العزيز الرشيد (الرياض)
شمال افريقيا عضوات من «المرصد الوطني لحقوق المرأة والفتاة» في موريتانيا بعد زيارة موقوفات (المرصد)

الأمن الموريتاني يواصل حملة لتفكيك شبكة «ابتزاز إلكتروني»

زار وفدان من هيئتين حقوقيتين رسميتين في موريتانيا، خلال الأيام الماضية، عدداً من الموقوفين على ذمة التحقيق في قضية باتت تُعرف إعلامياً بـ«ملف مدوّني الخارج».

الشيخ محمد (نواكشوط)
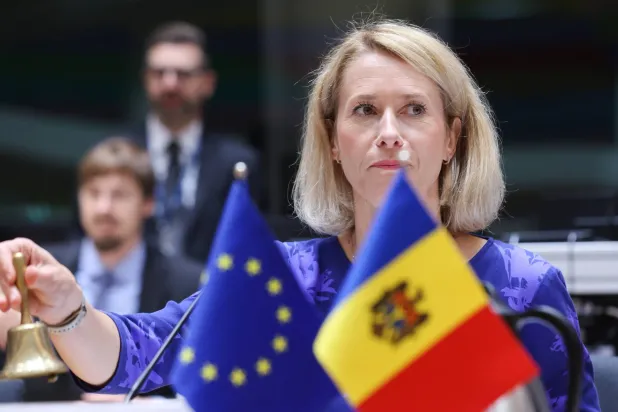
أوروبا مسؤولة السياسة الخارجية في الاتحاد الأوروبي كايا كالاس خلال مشاركتها في الاجتماع العاشر لمجلس الشراكة بين الاتحاد الأوروبي وجمهورية مولدوفا في بروكسل يوم 5 أكتوبر 
2026 (إ.ب.أ)

كالاس: روسيا تشكل ⁠خطراً على الأرواح في أوروبا بهجماتها الهجينة

قالت مسؤولة السياسة الخارجية في الاتحاد الأوروبي كايا كالاس، اليوم (الاثنين)، إن روسيا تشكل خطراً على أرواح الناس في جميع أنحاء أوروبا من خلال شن هجمات هجينة.

«الشرق الأوسط» (بروكسل)
تكنولوجيا أصبح الذكاء الاصطناعي هدفاً للهجمات بقدر ما هو أداة للدفاع مع تزايد المخاوف من تسميم البيانات واستهداف النماذج والأنظمة الوكيلية (أدوبي)

الذكاء الاصطناعي يرفع مخاطر الأمن السيبراني

يكشف تقرير «PwC» اتساع مخاطر الذكاء الاصطناعي سيبرانياً مقابل استمرار غموض المسؤولية وتفاوت الجاهزية رغم زيادة الميزانيات والاستثمار في الحماية.

نسيم رمضان (لندن)

إيلون ماسك يكشف عن سيارة «طائرة» من شركة «تسلا»

لقطة مأخوذة في 16 أكتوبر 2026 من بث مباشر أصدرته شركة «تسلا» يكشف عن الجيل القادم من سيارتها الكهربائية «رودستر» (Roadster) في مدينة ماكغريغور بولاية تكساس في الولايات المتحدة (أ.ف.ب)
TT

إيلون ماسك يكشف عن سيارة «طائرة» من شركة «تسلا»

لقطة مأخوذة في 16 أكتوبر 2026 من بث مباشر أصدرته شركة «تسلا» يكشف عن الجيل القادم من سيارتها الكهربائية «رودستر» (Roadster) في مدينة ماكغريغور بولاية تكساس في الولايات المتحدة (أ.ف.ب)

كشف الرئيس التنفيذي لشركة «تسلا»، إيلون ماسك، الخميس، عن سيارة وصفها بأنها «طائرة»، مزوّدة بنظام دفع يتيح لها الارتفاع في الهواء، خلال فعالية بُثت مباشرة من منشأة تابعة لشركته للصواريخ «سبايس إكس».

وحتى الآن، حالت تحديات تقنية وتنظيمية دون انطلاق قطاع السيارات الطائرة الذي حظي بترويج واسع، وفق ما نقلته «وكالة الصحافة الفرنسية».

لقطة مأخوذة في 16 أكتوبر 2026 من بث مباشر أصدرته شركة «تسلا» يكشف عن الجيل القادم من سيارتها الكهربائية «رودستر» (Roadster) في مدينة ماكغريغور بولاية تكساس في الولايات المتحدة (أ.ف.ب)

وكشف ماسك عن سيارته الرياضية الجديدة «رودستر» خلال حفل أقيم في منشأة لاختبار الصواريخ تابعة لشركة «سبايس إكس» في ولاية تكساس الأميركية.

وخلال عرض بُث مباشرة عبر حساب «تسلا» على منصة «إكس»، انطلقت السيارة من منحدر شديد الانحدار قبل أن تهبط على عجلاتها.

وقال ماسك خلال الفعالية «السيارات الطائرة حقيقة واقعة». وأضاف أن نجاح المركبة «ليس مضموناً»، لكنه توقّع أن «تنجح على الأرجح».

وأوضح ماسك أن السيارة مزوّدة «بخزانات هواء فائقة الضغط» تتيح دفعها إلى الهواء.

ووصف الملياردير المتخصص في التكنولوجيا هذا الابتكار بأنه ثمرة «التعاون بين أفضل شركة سيارات في العالم وأفضل شركة صواريخ في العالم»، في إشارة إلى «تسلا» و«سبايس إكس».

وقال إن إنتاج السيارة سيبدأ في عام 2028.

وكان رائد الطيران الأميركي غلين كورتيس قد كشف عن أول نموذج أولي لسيارة طائرة عام 1917.

لكن تطوير تصاميم قابلة للتطبيق لم يبدأ يحظى باهتمام جدّي إلا في السنوات الأخيرة، مع التقدّم في تكنولوجيا المحركات الكهربائية والبطاريات عالية الأداء.


8 ولايات أميركية تتهم «تشات جي بي تي» بدفع الأطفال لإيذاء أنفسهم والآخرين

TT

8 ولايات أميركية تتهم «تشات جي بي تي» بدفع الأطفال لإيذاء أنفسهم والآخرين

أعلنت ثماني ولايات أميركية، منها أيوا وكانساس، أمس (الأربعاء)، أنها رفعت دعاوى قضائية على شركة «أوبن إيه آي» أمام محاكم في أنحاء البلاد بسبب الأضرار التي قالت إن تطبيق «تشات جي بي تي» تسبب بها للأطفال.

وحسب وكالة «رويترز» للأنباء، فقد ذكرت الولايات أن روبوت الدردشة الآلي دفع أطفالاً إلى إيذاء أنفسهم أو آخرين.

وتسعى الدعاوى القضائية المرفوعة أمام محاكم الولايات إلى الحصول على أمر يجبر «أوبن إيه آي» على إجراء تغييرات في طريقة عمل «تشات جي بي تي» مع الأطفال.

وتسعى الولايات أيضاً إلى الحصول على أمر يجبر الشركة على التنازل عن الأرباح التي حققتها من المستخدمين الأطفال.

وكان وزير العدل بولاية فلوريدا أول من رفع دعوى قضائية على الشركة باتهامات مماثلة في يونيو (حزيران).

وتواجه الشركة أيضاً عشرات الدعاوى القضائية التي تتهم «تشات جي بي تي» بالمساعدة في وقائع إطلاق نار عشوائي أو أعمال عنف أخرى.


السعودية ترسل أول عينات بيولوجية من نوعها بالمنطقة إلى الفضاء

برنامج بحثي لدعم الجهود العلمية لمكافحة أمراض ألزهايمر والتصلب اللويحي المتعدد (وكالة الفضاء السعودية)
TT

السعودية ترسل أول عينات بيولوجية من نوعها بالمنطقة إلى الفضاء

برنامج بحثي لدعم الجهود العلمية لمكافحة أمراض ألزهايمر والتصلب اللويحي المتعدد (وكالة الفضاء السعودية)

أرسلت السعودية أول عينات بيولوجية من نوعها بمنطقة الشرق الأوسط إلى محطة الفضاء الدولية، في إطار مهمة الجاذبية الحيوية 1 ضمن «SpaceX CRS - 35»، بدعم من الإدارة الوطنية للملاحة الجوية والفضاء «ناسا».

وجاء الإطلاق من وكالة الفضاء السعودية وجامعة الملك عبد الله للعلوم والتقنية «كاوست» ضمن برنامج بحثي طويل المدى يستهدف دعم الجهود العلمية لمكافحة أمراض ألزهايمر والتصلب اللويحي المتعدد، عبر سلسلة من 3 مهمات متتابعة.

ويُعزِّز هذا الإنجاز العلمي حضور السعودية في أبحاث الجاذبية الصغرى، ويوسع توظيف علوم وتقنيات الفضاء في خدمة الأبحاث الصحية والحيوية.

وتمثل المهمة أولى مراحل البرنامج بإرسال عينات بشرية مرجعية من متبرعين أصحاء إلى الفضاء؛ لتأسيس قاعدة علمية للمقارنة في المراحل اللاحقة، والاستفادة من الخصائص الفريدة لبيئة الجاذبية الصغرى في دراسة التغيرات الخلوية المرتبطة بالتقدم في العمر والأمراض العصبية التنكسية.

وتشمل تجربتين بيولوجيتين طوّرتها «كاوست» تحملان الاسمين SSA - 1 وSSA - 2. وينفذ البرنامج ضمن شراكة علمية دولية تجمع المؤسسة الوطنية الأميركية للخلايا الجذعية (NSCF) وبدعم من «ناسا»، وشركة «أكسيوم سبيس»، إلى جانب مشاركة علمية وطنية من الوكالة و«كاوست»، بما يعزز تكامل القدرات المحلية مع المنظومة البحثية العالمية.

من جانبها، قالت رائدة الفضاء السعودية ريانة برناوي، المشرفة العامة على أبحاث الجاذبية الصغرى في الوكالة، إن إطلاق هذه العينات «يمثل خطوة علمية مهمة في مسار توظيف بيئة الفضاء لخدمة صحة الإنسان، ويعكس تطور القدرات الوطنية وجاهزيتها للمشاركة في أبحاث متقدمة وعبر برنامج الجاذبية الحيوية».

وأضافت برناوي: «نسعى لتحويل المعرفة المكتسبة في المدار إلى فرص بحثية تسهم في تعميق فهم الأمراض ودعم تطوير حلول علاجية مستقبلية».

وبدوره، أكد أستاذ العلوم الحيوية في «كاوست» البروفسور عماد غلوزي، العالم الرئيس للمشروع، أن المهمة تتيح للباحثين اختبار نماذج الأمراض في بيئة لا يمكن محاكاتها على الأرض، وتعزز إسهام الجامعة في اكتشافات تخدم المرضى في المملكة والعالم.

إلى ذلك، أبدت الدكتورة بينار ميسي، المستشارة العلمية للمؤسسة والرئيسة العالمية للتصنيع الحيوي والتقنية الحيوية في «أكسيوم سبيس»، حماسها لهذه المهمة التي شملت عينات من السعودية.

وأوضحت ميسي أن فريق المؤسسة «سيختبر ولأول مرة في بيئة الجاذبية الصغرى، مفهوم (قرية الخلايا)، ويتيح مفهوم دمج عدة خطوط خلوية فردية ضمن عضية واحدة، إجراء دراسات على مستوى المجموعات السكانية، مع إمكانية تنفيذ ما يمكن وصفه بـ(التجارب السريرية في طبق مخبري)».

ويمتد البرنامج عبر ثلاث مهمات بحثية مترابطة تبدأ بدراسة العينات المرجعية السليمة، ثم دراسة نماذج مشتقة من مرضى ألزهايمر والتصلب اللويحي المتعدد، وصولاً إلى دراسة الاستجابة العلاجية واستكشاف أهداف دوائية محتملة في بيئة الجاذبية الصغرى.

ويأتي برنامج «الجاذبية الحيوية» ضمن جهود الوكالة لبناء القدرات الوطنية في أبحاث الجاذبية الصغرى وعلوم الحياة، وتوسيع الشراكات العلمية الدولية، وتوظيف علوم وتقنيات الفضاء لخدمة صحة الإنسان، بما يسهم في تعزيز الاقتصاد المعرفي والابتكار وجودة الحياة، انسجاماً مع مستهدفات «رؤية السعودية 2030».