هل ينجح الذكاء الاصطناعي في توقّع الزلازل؟

دمار ناتج عن زلزال في كاليفورنيا (أرشيف - رويترز)
TT

هل ينجح الذكاء الاصطناعي في توقّع الزلازل؟

دمار ناتج عن زلزال في كاليفورنيا (أرشيف - رويترز)

عندما ضرب زلزال بقوة 4.4 درجة مدينة لوس أنجليس في الثالث عشر من أغسطس (آب)، لم يكن الأمر مفاجأة للجميع. فقد تلقّى نحو مليون شخص من سكان كاليفورنيا تنبيهاً مبكراً على هواتفهم بأن زلزالاً وشيكاً قد يحدث.

كيف حدث ذلك؟ كان ذلك بفضل تطبيق «MyShake» الذي طُوّر حديثاً، والذي أنشأه باحثون في جامعة «كاليفورنيا بيركلي»، بالشراكة مع «مكتب خدمات الطوارئ» التابع لحاكم ولاية كاليفورنيا.

ويعتمد التطبيق على «بيانات دقيقة جداً عن حركة الهواتف عبر الساحل الغربي؛ من كاليفورنيا إلى ولاية واشنطن»، فحين يستشعر حركة متشابهة للهواتف بمواقع مختلفة في الوقت نفسه فإنه يرسل تنبيهات إلى الهواتف في المواقع المعنية باحتمالية وقوع زلزال فيها.

ونقلت صحيفة «نيويورك بوست» الأميركية عن مدير «مختبر الزلازل» بجامعة «كاليفورنيا بيركلي» الذي ساعد في تطوير التطبيق، الدكتور ريتشارد ألين، قوله: «يُرسل التحذير قبل وقوع الزلزال بعشرات الثواني. قد يبدو الأمر وكأنه لا شيء، فما الفارق الذي يمكن أن تحدثه هذه الثواني حقاً للأشخاص؟ ولكن في مجال التنبّؤ بالزلازل، قد يكون الأمر مدهشاً مثله مثل اختراع الهاتف على سبيل المثال».

هل يمكن حقاً توقّع الزلازل بدقة؟

لسنوات عديدة، كانت فكرة القدرة على التنبّؤ بالزلزال أمراً مستبعداً. وكما كتبت عالمة الزلازل آلي هاتشيسون في مجلة «إم آي تي ​​تكنولوجي ريفيو»، فإن فكرة التنبؤ بالزلزال «كانت تُعدّ غير جادة حتى عام 2013، وكان يُنظر إليها على أنها ضرب من ضروب الخيال».

ولا يزال عديد من العلماء البارزين يعتقدون أن الأمر شبه مستحيل. ويقول عالم الجيوفيزياء في معهد «كاليفورنيا للتكنولوجيا»، توم هيتون: «لقد درست الزلازل لأكثر من 50 عاماً، ورأيت عديداً من الدراسات التي أجراها علماء أبلغوا عن ظواهر سابقة للزلازل الكبيرة. ووفقاً لخبرتي، لم يطور أحد نظاماً للتنبّؤ بالزلازل. هذا مجال مهم من الفيزياء غير مألوف في الغالب لعلماء الأرض».

وتاريخياً، كان علم التنبّؤ بالزلازل يُنظر إليه على أنه مزيج من الشعوذة والدجل.

وحتى اليابان، التي تُعد واحدة من أكثر مناطق العالم نشاطاً في مجال الزلازل، إلا أنها حذرة من المبالغة في الوعود بشأن توقّع هذه الزلازل.

فعندما ضرب زلزال بقوة 7.1 درجة الجزر الجنوبية للبلاد في وقت سابق من هذا الشهر، أصدرت «وكالة الأرصاد الجوية اليابانية» أول «تحذير من زلزال هائل» على الإطلاق، مشيرة إلى وجود احتمال «أعلى من المعتاد» لحدوث زلزال ثانٍ أقوى. لكن الوكالة أوضحت على موقعها على الإنترنت أن التحذير لا يعني اليقين. وجاء في البيان: «المعلومات التي تتنبّأ بالزلازل من خلال تحديد التاريخ والوقت والمكان هي خدعة».

لكن بعض العلماء يقولون إن هذا الرأي يجب أن يتغيّر مع تطور العلم. ويقول الباحث في علوم الأرض بجامعة «كوت دازور» في نيس بفرنسا، كوينتين بليتري: «كان هناك نقاش لسنوات عديدة في مجتمع علم الزلازل حول ما إذا كانت الزلازل ظاهرة فوضوية أم محددة (غير عشوائية)». وأضاف: «إذا كانت الزلازل ظاهرة فوضوية، فبغض النظر عن التكنولوجيا، فلن نتمكن أبداً من التنبّؤ بها. ولكن إذا كانت الزلازل ظاهرة محددة تسبقها بعض الظواهر الأخرى التي يمكن ملاحظتها، فعندها سيصبح التنبؤ بالزلزال ممكناً».

ويحاول علماء الزلازل القيام بذلك تماماً باستخدام الذكاء الاصطناعي والتعلم الآلي، والبحث عن أنماط وبيانات مخفية بطرق لم يتم تجربتها من قبل. وهذا ما يحدث مع تطبيق «MyShake» ومع أدوات أخرى يحاول العلماء بمختلف الدول تطويرها.

تجربة الصين

ويقول عالم الجيولوجيا في جامعة تكساس في أوستن الذي قاد تجربة التنبّؤ بالزلزال لمدة سبعة أشهر في الصين العام الماضي، الدكتور سيرغي فوميل: «ركزت معظم المحاولات السابقة على الفيزياء المعقدة للغاية للزلازل. في نهجنا، يجري الجمع بين الفيزياء وتحليل البيانات الإحصائية باستخدام أدوات التعلم الآلي والذكاء الاصطناعي الجديدة. نستخرج السمات الفيزيائية من البيانات المسجلة لدمجها إحصائياً للحصول على أفضل تنبؤ».

وقد تجاوزت النتائج التي نُشرت في نشرة «جمعية الزلازل الأميركية» في سبتمبر (أيلول) الماضي، توقعاتهم. فقد تنبّأت خوارزمية الذكاء الاصطناعي التي دُرّبت على اكتشاف بعض البيانات الزلزالية الدقيقة في الوقت الفعلي بشكل صحيح بنسبة 70 في المائة من الزلازل (أربعة عشر في المجموع) قبل أسبوع على الأقل وفي غضون 200 ميل من مراكزها. (أخطأت الخوارزمية زلزالاً واحداً، وتنبّأت بثمانية زلازل لم تحدث قط).

ويقول فوميل: «كانت نسبة النجاح في تجربة الصين مذهلة. ونظراً إلى تعقيد المشكلة والتاريخ الطويل من الإخفاقات السابقة، لم يتوقع أحد مثل هذه النتيجة».

«ريكاست»

وفي جامعة «كاليفورنيا» في بيركلي، يعمل الباحثون على تطوير نموذج جديد، أطلقوا عليه اسم «ريكاست» (RECAST) -وهو اختصار لـ«Recurrent Earthquake foreCAST»- الذي يستخدم التعلم العميق للتنبؤ بالزلازل.

ويعمل هذا النموذج بشكل مشابه لنموذج اللغة، الذي «يستخدم كمّاً كبيراً من النص المكتوب لإنشاء أفضل تخمين لما قد تكون الكلمة التالية»، كما يقول الباحث في جامعة «كاليفورنيا» في بيركلي الذي قاد الدراسة، كيليان داشر كوزينو.

وأضاف كوزينو أن «ريكاست» يستخدم بيانات سابقة وصوراً متعددة للزلازل لإنشاء أفضل تخمين لتوقيت الزلزال التالي.

وقد يكون هذا النهج القائم على البيانات والذكاء الاصطناعي هو مستقبل علم الزلازل، ويستكشف العلماء حالياً كل الطرق الممكنة التي يمكن أن تتمكّن بها تقنية التعلم الآلي من التنبؤ بالزلازل بشكل صحيح بنسبة 100 في المائة.
مقالات ذات صلة

«التحالف» يدمّر مسيّرة بالمنطقة الشرقية

الخليج اللواء الركن تركي المالكي المتحدث باسم تحالف دعم الشرعية في اليمن (الشرق الأوسط)

«التحالف» يدمّر مسيّرة بالمنطقة الشرقية

أعلن المتحدث باسم قوات التحالف، اللواء الركن تركي المالكي، فجر اليوم (السبت)، اعتراض وتدمير طائرة مسيّرة بالمنطقة الشرقية.

«الشرق الأوسط» (الرياض)
شؤون إقليمية صورة مأخوذة من فيديو وزعته أمس القيادة المركزية الأميركية لسفن حربية في المنطقة (سنتكوم)

إيران تفتح نافذة للتفاوض وتُبقي «هرمز» مشتعلاً

فتحت إيران نافذة للتفاوض عبر استقبالها وفدَ الوساطة القطري، الذي عاد إلى طهران أمس، في تحرك دبلوماسي جديد لإحياء المفاوضات بين طهران وواشنطن، وسط تطورات

«الشرق الأوسط» (واشنطن - لندن - طهران)
المشرق العربي المحكمة العسكرية في لبنان (الوكالة الوطنية)

لبنان: «متفجرات حزب الله»... جريمة أمن دولة

سلك ملف شحنة المتفجرات التي ضبطت على حاجز ضهر البيدر في لبنان مساراً قضائياً، بعدما ادعى مفوض الحكومة لدى المحكمة العسكرية، القاضي كلود غانم، على 13 شخصاً

يوسف دياب (بيروت)
يوميات الشرق «بوليفارد وورلد» تتيح لزوارها استكشاف وجهات عالمية متنوعة (واس)

«بوليفارد وورلد»... رحلة بين حضارات متعددة ضمن «موسم الرياض»

افتتحت منطقة «بوليفارد وورلد» أبوابها مُجدَّداً للزوار ضمن النسخة السابعة من «موسم الرياض»، مُستندةً في عامها الخامس إلى حضورها البارز والإقبال الكبير عليها.

«الشرق الأوسط» (الرياض)
المشرق العربي صمود تعز أنهك الهجمات الحوثية المتواصلة على المدينة منذ أسابيع (أ.ف.ب)

غارات تستنزف الحوثيين ومعارك تعز تمتد

اتسعت رقعة المواجهات العسكرية في اليمن، الجمعة، مع انتقال الهجمات الحوثية من جبهات تعز إلى مديرية المقاطرة شمال محافظة لحج، في محاولة لفتح محور قتالي جديد

«الشرق الأوسط» (عدن)

اختراق «بينانس»... كيف قاد وصول داخلي إلى معاملات موقّعة عبر شبكات متعددة؟

تشير التحقيقات الأولية إلى أن اختراق جهاز موظف ربما فتح مساراً للوصول إلى أنظمة داخلية حساسة في «بينانس» (رويترز)
TT

اختراق «بينانس»... كيف قاد وصول داخلي إلى معاملات موقّعة عبر شبكات متعددة؟

تشير التحقيقات الأولية إلى أن اختراق جهاز موظف ربما فتح مساراً للوصول إلى أنظمة داخلية حساسة في «بينانس» (رويترز)

لم يبدأ أخطر ما في حادثة «بينانس» بإعلان سرقة مفتاح خاص لمحفظة عملات مشفرة، بل من مسار أكثر تعقيداً داخل البنية التقنية للمنصة. فالتحقيق الأولي للشركة يشير إلى أن اختراق حاسوب محمول يعود إلى مهندس عمليات التطوير والتشغيل (DevOps) ربما منح المهاجم وصولاً إلى «حاوية خدمة» (Service Container) داخلية، ومن هناك أصبح بالإمكان إرسال معاملات سحب غير مصرح بها. وتؤكد «بينانس» حتى الآن أنها لم تعثر على دليل يثبت تسرب المفاتيح الخاصة بالمحافظ.

وتقدر المنصة حجم الأثر الإجمالي للحادث بنحو 6.3 مليار دولار، فيما قالت الجمعة إنها تمكنت، بالتعاون مع جهات في منظومة البلوك تشين، من تجميد أصول بقيمة تقارب 3 مليارات دولار على الشبكات. كما تعهدت بتغطية الخسائر من صندوق الأصول الآمنة للمستخدمين وأموال الشركة، مؤكدة أن أموال العملاء آمنة.

لكن البيانات المسجلة على شبكات البلوك تشين ترسم صورة أوسع للهجوم؛ إذ تشير إلى أن المشكلة لم تقتصر على محفظة واحدة أو شبكة واحدة، بل امتدت إلى «محافظ ساخنة» (Hot Wallets) تابعة لـ«بينانس» عبر عدد من شبكات العملات المشفرة خلال ساعات قليلة.

امتد الهجوم إلى محافظ ساخنة عبر عدة شبكات ما يرجح أن المشكلة تجاوزت سرقة مفتاح خاص واحد (رويترز)

تواصل التحقيقات

تقول «بينانس» إن التحقيق لا يزال أولياً، وإنها ستنشر تقريراً تقنياً كاملاً بعد التحقق من المسار الكامل للهجوم. وقد أوضح ريتشارد تنغ، الرئيس التنفيذي المشارك للشركة، أن الحادث لم يكن ببساطة نتيجة استخدام صلاحيات مهندس واحد أو عملية «بنقرة واحدة»، بل تضمن مساراً أكثر تعقيداً، مع اكتشاف نقاط اختراق إضافية لا تزال قيد التحقيق.

وتكمن أهمية هذه النقطة في أن المحافظ الساخنة لدى منصات التداول تبقى متصلة بالإنترنت وتستخدم بصورة مستمرة لمعالجة عمليات السحب، ولذلك تحتاج إلى أنظمة داخلية قادرة على إنشاء المعاملات والموافقة عليها وتوقيعها بسرعة.

وتظهر بيانات التحليل أن الأموال خرجت من 17 محفظة ساخنة مرتبطة بـ«بينانس» على تسع شبكات بين الساعة 20:04 و23:56 بالتوقيت العالمي في 29 أكتوبر (تشرين الأول)، في حين توصلت تحليلات أخرى إلى تتبع أصول عبر عشر شبكات، وهو اختلاف يعكس نطاق الرصد والتصنيف بين جهات التحليل في الساعات الأولى للحادث. وتشمل الشبكات التي رُصدت «إيثيريوم» و«بيتكوين» و«ترون» و«دفتر XRP» و«سولانا» و«أربيتروم» و«أفالانش» و«أوبتيميزم» و«بيس» و«بوليغون».

معاملات صحيحة... لكن غير مصرح بها

من الناحية التقنية، تحمل هذه النقطة دلالة مهمة، وهي أن شبكة البلوك تشين لم ترفض المعاملات، لأنها ظهرت على الشبكات بتوقيعات صالحة صادرة من محافظ «بينانس». ويشير أحد التحليلات إلى أن 16 من أصل 17 محفظة أرسلت تحويلات عادية موقعة إلى عناوين المهاجم، رغم أن أنماط بعضها اختلفت عن عمليات السحب المعتادة للمنصة.

وهذا يتوافق مع تقييم تقني بأن المهاجم قد يكون حصل على قدرة تجعل بنية توقيع المحافظ (Wallet Signing Infrastructure) الساخنة في «بينانس» توافق على معاملات يحددها هو، بدلاً من أن تكون المشكلة مجرد الحصول على مفتاح خاص واحد. وتبقى هذه فرضية فنية من جهات تحليل خارجية وليست نتيجة نهائية أعلنتها «بينانس».

وتزداد أهمية هذا الاحتمال لأن المحافظ المتضررة تعمل على شبكات تستخدم أنواع مفاتيح وآليات توقيع مختلفة، ومع ذلك ظهرت معاملات صحيحة عبر عدة شبكات خلال فترة زمنية متقاربة.

بدأت التحضيرات للهجوم قبل التنفيذ الفعلي بساعات مع اختبارات وتحويلات صغيرة سبقت عملية السحب الرئيسية (أ.ف.ب)

طبقة جديدة للهجوم

على شبكة «إيثيريوم»، اتخذ الهجوم مساراً أكثر تعقيداً باستخدام ميزة تعرف باسم اقتراح تحسين إيثيريوم رقم «7702 (EIP-7702)»، أضيفت إلى الشبكة ضمن تحديث «بيكترا». وتسمح هذه الميزة للمحفظة التقليدية بتفويض تنفيذ سلوكها إلى عقد ذكي (Smart Contract) بعد توقيع تفويض مناسب.

وحسب التحليلات، أرسل المهاجم معاملة تضمنت 50 تفويضاً موقعاً مسبقاً، تغطي أرقاماً متتابعة لما يعرف بالرقم التسلسلي للمعاملة (Nonce)، بهدف ضمان أن يكون واحد منها صالحاً عند تنفيذ العملية الفعلية. وقد تطابق أحد هذه التفويضات مع الحالة الحية لمحفظة «بينانس»، ما سمح بتوجيه سلوكها نحو عقد برمجي يتحكم فيه المهاجم.

وبعد ثلاث دقائق و24 ثانية، جرى تحويل 167 ألفاً و464 وحدة من عملة «إيثر» (ETH) إضافة إلى 63 رمزاً آخر من المحفظة في معاملة واحدة، شملت 1.615 مليار وحدة من عملة «تيثر» (USDT) المستقرة.

ولم ينته الخطر مع خروج الرصيد الأول؛ لأن التفويض ظل فعالاً، ما مكّن المهاجم من سحب أموال جديدة وصلت لاحقاً إلى المحفظة في عمليات متكررة خلال الساعات التالية.

وتشير التحليلات الأمنية إلى أن هذه الخاصية تغيّر طبيعة الخطر في المحافظ الساخنة، لأن التفويض الناجح يمكن أن يمنح المهاجم سيطرة برمجية مستمرة على العنوان إلى أن يتم إلغاء التفويض بصورة صريحة.

هجوم تم التحضير له مسبقاً

تشير تحليلات تتبع البلوك تشين إلى أن التحضير بدأ قبل السرقة بنحو 36 ساعة على الأقل، مع تحويلات صغيرة وتجارب على محافظ يسيطر عليها المهاجم قبل تنفيذ العملية ضد «بينانس».

وتفيد هذه التحليلات بأن المهاجم اختبر تسلسل التفويض والسحب أكثر من مرة قبل نشر العقد الذي استُخدم لاحقاً، ثم نفذ الهجوم الرئيسي مساء 29 أكتوبر.

كما تنسب «TRM Labs» العملية، بدرجة ثقة مرتفعة وفق تقييمها، إلى مجموعة «TraderTraitor» المرتبطة بكوريا الشمالية، استناداً إلى مؤشرات على السلسلة وخارجها وتشابهات مع عمليات سابقة. ولم تعلن «Binance» حتى الآن مسؤولية جهة محددة عن الهجوم؛ لذلك يبقى هذا إسناداً من شركة تحليل بلوك تشين وليس استنتاجاً رسمياً من المنصة.

تمكنت جهات في منظومة البلوك تشين من تجميد مليارات الدولارات فيما لا يزال السبب الجذري الكامل قيد التحقيق (د.ب.أ)

سباق لتجميد مليارات الدولارات

بعد بدء التحويلات، تحركت جهات مصدرة للعملات المستقرة وشبكات بلوك تشين لتجميد أجزاء من الأموال المسروقة. وتقول «بينانس» إن القيمة المجمدة على الشبكات وصلت إلى نحو 3 مليارات دولار في أحدث تحديث رسمي، وهو رقم أعلى من بعض التقديرات المبكرة التي تراوحت حول 2.7 مليار دولار.

وتشير بيانات تتبع الأموال إلى أن «تيثر» و«سيركل» ومجلس أمن «أربيتروم» وجهات أخرى تمكنت من منع حركة أجزاء كبيرة من العملات المستقرة والأصول، فيما سارع المهاجم إلى تحويل مئات الملايين من «USDT» إلى أصول أخرى قبل تنفيذ التجميد.

وامتد أثر الحادث إلى بروتوكولات التمويل اللامركزي (DeFi)؛ إذ قالت «LlamaRisk» إن إحدى المحافظ المرتبطة بالمهاجم أودعت 60 مليون «USDT» في الإصدار الثالث من بروتوكول «آفي» (Aave V3) واقترضت مقابلها 19 ألفاً و762 وحدة من «إيثر المغلف» (WETH) بقيمة تقارب 44.6 مليون دولار آنذاك.

وردت منظومة «Aave» بتجميد إمكانية فتح مراكز إيداع واقتراض جديدة في مئات الأسواق على شبكات متعددة كإجراء احترازي، مع إبقاء السداد والسحب والتصفية متاحة.

لماذا تتجاوز الحادثة «سرقة مفتاح»؟

لا تزال «بينانس» تجمع الأدلة؛ ولذلك لا يمكن اعتبار أي تحليل خارجي وصفاً نهائياً للسبب الجذري قبل صدور التقرير التقني الرسمي. لكن البيانات المتاحة حتى الآن تجعل السؤال الأمني أوسع من مجرد حماية المفتاح الخاص للمحفظة.

فإذا تمكن المهاجم من الوصول إلى مسار داخلي يستطيع طلب توقيع معاملات تبدو صحيحة على الشبكة، تصبح الضوابط التي تسبق التوقيع، وعزل أنظمة الموافقة، ومراقبة ما يُطلب من المحافظ توقيعه، عناصر أساسية بقدر أهمية حماية المفتاح نفسه.

وتقول «بينانس» إنها أوقفت عمليات السحب مؤقتاً، وألغت تفويض العنوان المتأثر، وتعمل مع جهات إنفاذ القانون وشركات تحليل البلوك تشين لتتبع الأموال، على أن تنشر تقريراً فنياً كاملاً وإثبات احتياطيات محدثاً بعد انتهاء المعالجة.

وحتى صدور ذلك التقرير، تبقى النقطة التقنية الأهم غير محسومة بالكامل: كيف انتقل المهاجم من اختراق جهاز داخل بيئة العمل إلى القدرة على الحصول على معاملات صالحة وموقعة عبر عدد كبير من المحافظ والشبكات؟

والإجابة عن هذا السؤال ستحدد ما إذا كان الحادث سيبقى حالة استثنائية في «بينانس»، أم نموذجاً جديداً لتهديد يستهدف البنية التي تقرر ما الذي يسمح للمحفظة بتوقيعه قبل أن تصل المعاملة أصلاً إلى البلوك تشين.


خطر مؤجّل: الحوسبة الكمومية قد تفكّ تشفير بيانات مسروقة بعد سنوات

تعتمد استراتيجية «احصد الآن وفكّ التشفير لاحقاً» على تخزين البيانات المشفّرة انتظاراً لقدرات حوسبة أقوى مستقبلاً (أدوبي)
TT

خطر مؤجّل: الحوسبة الكمومية قد تفكّ تشفير بيانات مسروقة بعد سنوات

تعتمد استراتيجية «احصد الآن وفكّ التشفير لاحقاً» على تخزين البيانات المشفّرة انتظاراً لقدرات حوسبة أقوى مستقبلاً (أدوبي)

قد تكون خمس إلى عشر سنوات مدة طويلة في عالم التقنية، لكنها ليست كذلك بالنسبة إلى أسرار عسكرية أو حكومية أو علمية تحتفظ بقيمتها لسنوات. ومن هنا، ينطلق أحد أكثر السيناريوهات حساسية في الأمن السيبراني المرتبط بالحوسبة الكمومية. إنها عبارة عن سرقة بيانات مشفّرة اليوم والاحتفاظ بها إلى أن تتوفر مستقبلاً قدرات حاسوبية تستطيع كسر وسائل التشفير المستخدمة لحمايتها.

هذا الخطر لا يتعلق بكل نوع من البيانات بالدرجة نفسها، حيث يضع سيرغي لوزكين، كبير الباحثين الأمنيين في فريق البحث والتحليل العالمي في شركة «كاسبرسكي»، في مقدمة المعلومات ذات القيمة طويلة الأجل البيانات المرتبطة بالتقنيات العسكرية والذكاء الاصطناعي وتقنيات النانو والطاقة وعلوم الفضاء، إلى جانب الأسرار الحكومية والعلمية التي قد تمنح دولة ما قدرة أكبر على فهم دولة أخرى أو التأثير فيها. ويشير إلى أن بعض هذه المعلومات قد تبقى مهمة للمهاجم حتى بعد مرور خمس أو عشر سنوات.

بدأت جهات ومعايير دولية الاستعداد مبكراً للتشفير المقاوم للحوسبة الكمومية قبل ظهور تهديد عملي واسع النطاق (أدوبي)

سرية البيانات جزء من التهديد

تكمن المشكلة في أن قوة التشفير لا تقاس فقط بقدرته على منع الوصول إلى البيانات اليوم، بل أيضاً بقدرته على إبقائها محمية طوال الفترة التي يجب أن تظل فيها سرية.

فإذا حصل مهاجم على نسخة مشفّرة من ملفات حساسة لا يستطيع قراءتها حالياً، فإن انتهاء الهجوم تقنياً لا يعني انتهاء قيمة ما سرقه. وفي حال ظلت تلك المعلومات مهمة لسنوات، يمكن الاحتفاظ بها إلى أن تتوفر أدوات أكثر قوة لفكها.

ويُعرف هذا السيناريو في مجال الأمن السيبراني عادة بفكرة «احصد الآن وفكّ التشفير لاحقاً»، حيث تُجمع البيانات المشفرة في الوقت الحاضر على أمل أن تسمح تقنيات مستقبلية بكشف محتواها.

ويتقاطع هذا التحذير مع ما يقوله المعهد الوطني الأميركي للمعايير والتكنولوجيا (NIST)، الذي يشير إلى أن الحواسيب الكمومية القادرة على تهديد كثير من أنظمة التشفير الحالية قد تكون على بعد سنوات أو عقود، لكنه يدعو المؤسسات إلى البدء في الانتقال إلى تقنيات مقاومة للحوسبة الكمومية منذ الآن؛ لأن بعض المعلومات التي تُنقل اليوم قد تظل حساسة لسنوات طويلة.

من الأكثر تعرضاً؟

يصرح لوزكين خلال لقائه الخاص مع «الشرق الأوسط» على هامش مؤتمر «Security Analyst Summit» في جزيرة بالي في إندونيسيا، بأن القيمة طويلة الأمد لا تقتصر على المعلومات العسكرية التقليدية. فالبيانات المتعلقة بأبحاث الذكاء الاصطناعي أو تقنيات النانو أو الطاقة أو الفضاء قد تكون ذات أهمية استراتيجية مماثلة، خصوصاً عندما تكشف قدرات علمية أو تقنية لا ترغب الحكومات في إتاحتها لجهات خارجية. وهذا يغير طريقة النظر إلى عمر البيانات. فمعلومة تجارية عادية قد تفقد قيمتها سريعاً، في حين يمكن لخطة عسكرية أو نتيجة بحث علمي أو تصميم لنظام تقني حساس أن تظل ذات أهمية بعد سنوات من تاريخ إنشائها.

ومن هذا المنطلق، لا يُقاس الخطر فقط بحجم البيانات المسروقة، وإنما أيضاً بالفترة التي يمكن أن يحتفظ خلالها محتواها بقيمة استخباراتية أو استراتيجية.

وتعكس التحركات الحكومية في عدد من الدول هذا النوع من القلق. ففي أكتوبر (تشرين الأول) الحالي، أعلنت وكالة الأمن القومي الأميركية (NSA) إجراءات جديدة لتسريع حماية أنظمة الأمن القومي من التهديدات المرتبطة بالحوسبة الكمومية. وحددت الوكالة أن الأنظمة التجارية الجديدة الخاصة بالأمن القومي يجب أن تكون قادرة، ابتداءً من 2027، على دعم خوارزميات مقاومة للهجمات الكمومية، في حين يفترض التخلص تدريجياً من الأنظمة القديمة غير القادرة على ذلك بحلول 2030.

سيرغي لوزكين رئيس فريق البحث والتحليل العالمي في آسيا والمحيط الهادئ والشرق الأوسط وتركيا وأفريقيا (الشرق الأوسط)

الذكاء الاصطناعي يدخل المعادلة

العامل الآخر الذي يضيف قدراً أكبر من عدم اليقين هو التطور السريع في الذكاء الاصطناعي. يُعدّ لوزكين أن التنبؤ باللحظة التي ستصبح فيها الحواسيب الكمومية قادرة على كسر خوارزميات التشفير الحديثة يظل صعباً، لكن تطور الذكاء الاصطناعي قد يغير سرعة الوصول إلى تلك النقطة. ويربط ذلك بما حققته تقنيات الذكاء الاصطناعي بالفعل من تقدم في مجالات تشمل التقنية والعلوم والطب، عادَّاً أن هذه القدرات قد تسرّع بدورها تطوير المعالجات الكمومية.

ولا يقدم لوزكين موعداً محدداً لوصول هذه القدرة، بل يشدد على صعوبة التنبؤ بها. والنقطة الأساسية في حديثه هي أن الجداول الزمنية نفسها لم تعد ثابتة بالضرورة إذا بدأت أدوات الذكاء الاصطناعي في تسريع البحث العلمي والهندسي المرتبط بالحوسبة الكمومية. هذا الغموض في التوقيت هو أحد أسباب بدء التحول نحو التشفير المقاوم للحوسبة الكمومية قبل ظهور حاسوب قادر فعلياً على كسر التشفير واسع الاستخدام.

معايير جديدة تسبق الحاسوب الكمومي

في أغسطس (آب) 2024، نشر المعهد الوطني الأميركي للمعايير والتكنولوجيا (NIST) أول ثلاثة معايير نهائية رئيسية للتشفير المقاوم للحوسبة الكمومية.

ويشمل الأول «ML-KEM»، وهو معيار يُستخدَم لإنشاء وتبادل مفاتيح التشفير بصورة آمنة، في حين يُستخدم المعياران «ML-DSA» و«SLH-DSA» لإنشاء توقيعات رقمية يمكن استخدامها للتحقق من هوية المرسل والتأكد من عدم تعديل البيانات.

ووفق «NIST»، صُممت هذه الخوارزميات لمقاومة الهجمات التي قد تنفذها مستقبلاً حواسيب كمومية قوية؛ ولذلك أوصى المؤسسات ببدء إدخالها ضمن خطط الانتقال إلى أنظمة تشفير جديدة.

كما وضع المعهد مساراً للتخلي تدريجياً عن الخوارزميات التي يمكن أن تصبح معرضة للخطر الكمومي، وصولاً إلى إزالتها من معاييره بحلول 2035، مع انتقال الأنظمة الأعلى خطورة في مواعيد أبكر.

ولا يعني ذلك أن أنظمة التشفير المستخدمة حالياً أصبحت قابلة للكسر بواسطة الحواسيب الكمومية الموجودة اليوم. بل يتعلق الاستعداد بإدارة المخاطر قبل وصول تلك القدرات، خصوصاً عندما يكون عمر البيانات المطلوب حمايتها أطول من الفترة المتوقعة قبل ظهور تهديد كمومي عملي.

قد تحتفظ البيانات العسكرية والحكومية والعلمية بقيمتها للمهاجمين لسنوات حتى إذا تعذر فك تشفيرها وقت سرقتها (أدوبي)

استبدال خوارزمية واحدة

الانتقال إلى التشفير المقاوم للحوسبة الكمومية لا يقتصر على تثبيت خوارزمية جديدة في نظام واحد. فالمنظمات تحتاج أولاً إلى معرفة أين تستخدم تقنيات التشفير الحالية، وما الأنظمة التي تعتمد عليها، وأي البيانات تحتاج إلى حماية طويلة الأجل.

ويشير «NIST» إلى أن الانتقال يتطلب تحديث منتجات وخدمات وبروتوكولات أمنية، إضافة إلى حصر المواقع التي تستخدم فيها خوارزميات معرضة مستقبلاً للهجمات الكمومية وتحديد الأولويات لاستبدالها.

وتزداد هذه المهمة تعقيداً في المؤسسات الحكومية والشركات الكبرى التي تعمل بأنظمة قديمة ومترابطة، حيث يمكن أن تكون خوارزمية التشفير جزءاً من تطبيق أو جهاز أو بروتوكول يعتمد عليه عدد كبير من الأنظمة الأخرى. لذلك؛ يرتبط الاستعداد أيضاً بما يُعرَف بـ«المرونة التشفيرية»، أي قدرة المؤسسة على تغيير خوارزميات التشفير والمفاتيح والتقنيات الأمنية عندما تتغير التهديدات، من دون الحاجة إلى إعادة بناء بنيتها التقنية بالكامل.

قيمة البيانات تحدد الحماية

المعادلة التي يطرحها حديث لوزكين تبدأ من سؤال مباشر: ما البيانات التي ستظل خطيرة إذا كُشف محتواها بعد عشر سنوات؟

بالنسبة إلى وثائق يومية أو معلومات قصيرة العمر، قد يكون الجواب مختلفاً تماماً عن ملفات تتعلق بالدفاع أو البنية التحتية أو الأبحاث العلمية أو قدرات دولة تقنية. ولهذا تصبح مدة حساسية البيانات عاملاً أساسياً في تحديد الأولوية. فالتهديد الذي لا يستطيع المهاجم استغلاله اليوم قد يظل مهماً إذا استطاع الاحتفاظ بالمعلومات المشفرة إلى أن تتغير قدراته.

وإذا كان توقيت الوصول إلى حاسوب كمومي قادر على تهديد التشفير الحديث لا يزال غير محسوم، فإن تطور الذكاء الاصطناعي يضيف عاملاً جديداً يصعب إدخاله بدقة في التوقعات. لوزكين لا يحدد متى يمكن أن تحدث القفزة المطلوبة، لكنه يرى أن الذكاء الاصطناعي قد يسرّع الوصول إليها. وفي هذه الحالة، يصبح السؤال الأمني أقل ارتباطاً بموعد وصول الحاسوب الكمومي، وأكثر ارتباطاً بما إذا كانت البيانات التي تحتاج إلى حماية طويلة الأجل قد بدأت بالفعل رحلة الانتقال إلى تشفير يستطيع الصمود أمامه.


مستوحاة من الأفاعي... روبوت مرن قد يسهّل فحص الأمعاء الدقيقة وعلاجها

يمكن للجهاز التقاط الصور ورش الأدوية وأخذ عينات من الأنسجة وإزالة بعض السلائل الصغيرة أثناء الفحص (الجامعة)
TT

مستوحاة من الأفاعي... روبوت مرن قد يسهّل فحص الأمعاء الدقيقة وعلاجها

يمكن للجهاز التقاط الصور ورش الأدوية وأخذ عينات من الأنسجة وإزالة بعض السلائل الصغيرة أثناء الفحص (الجامعة)

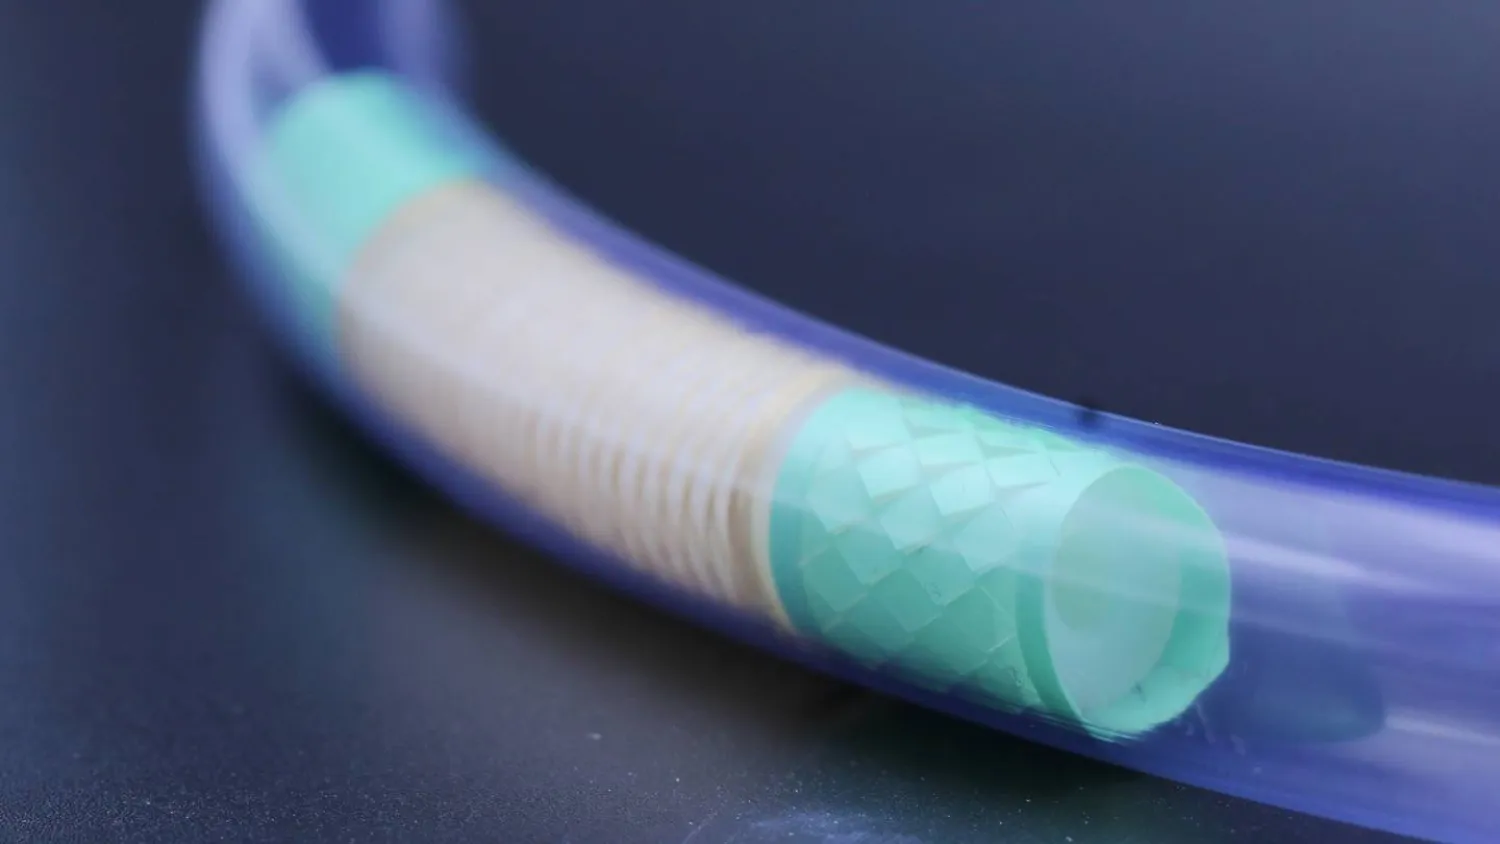
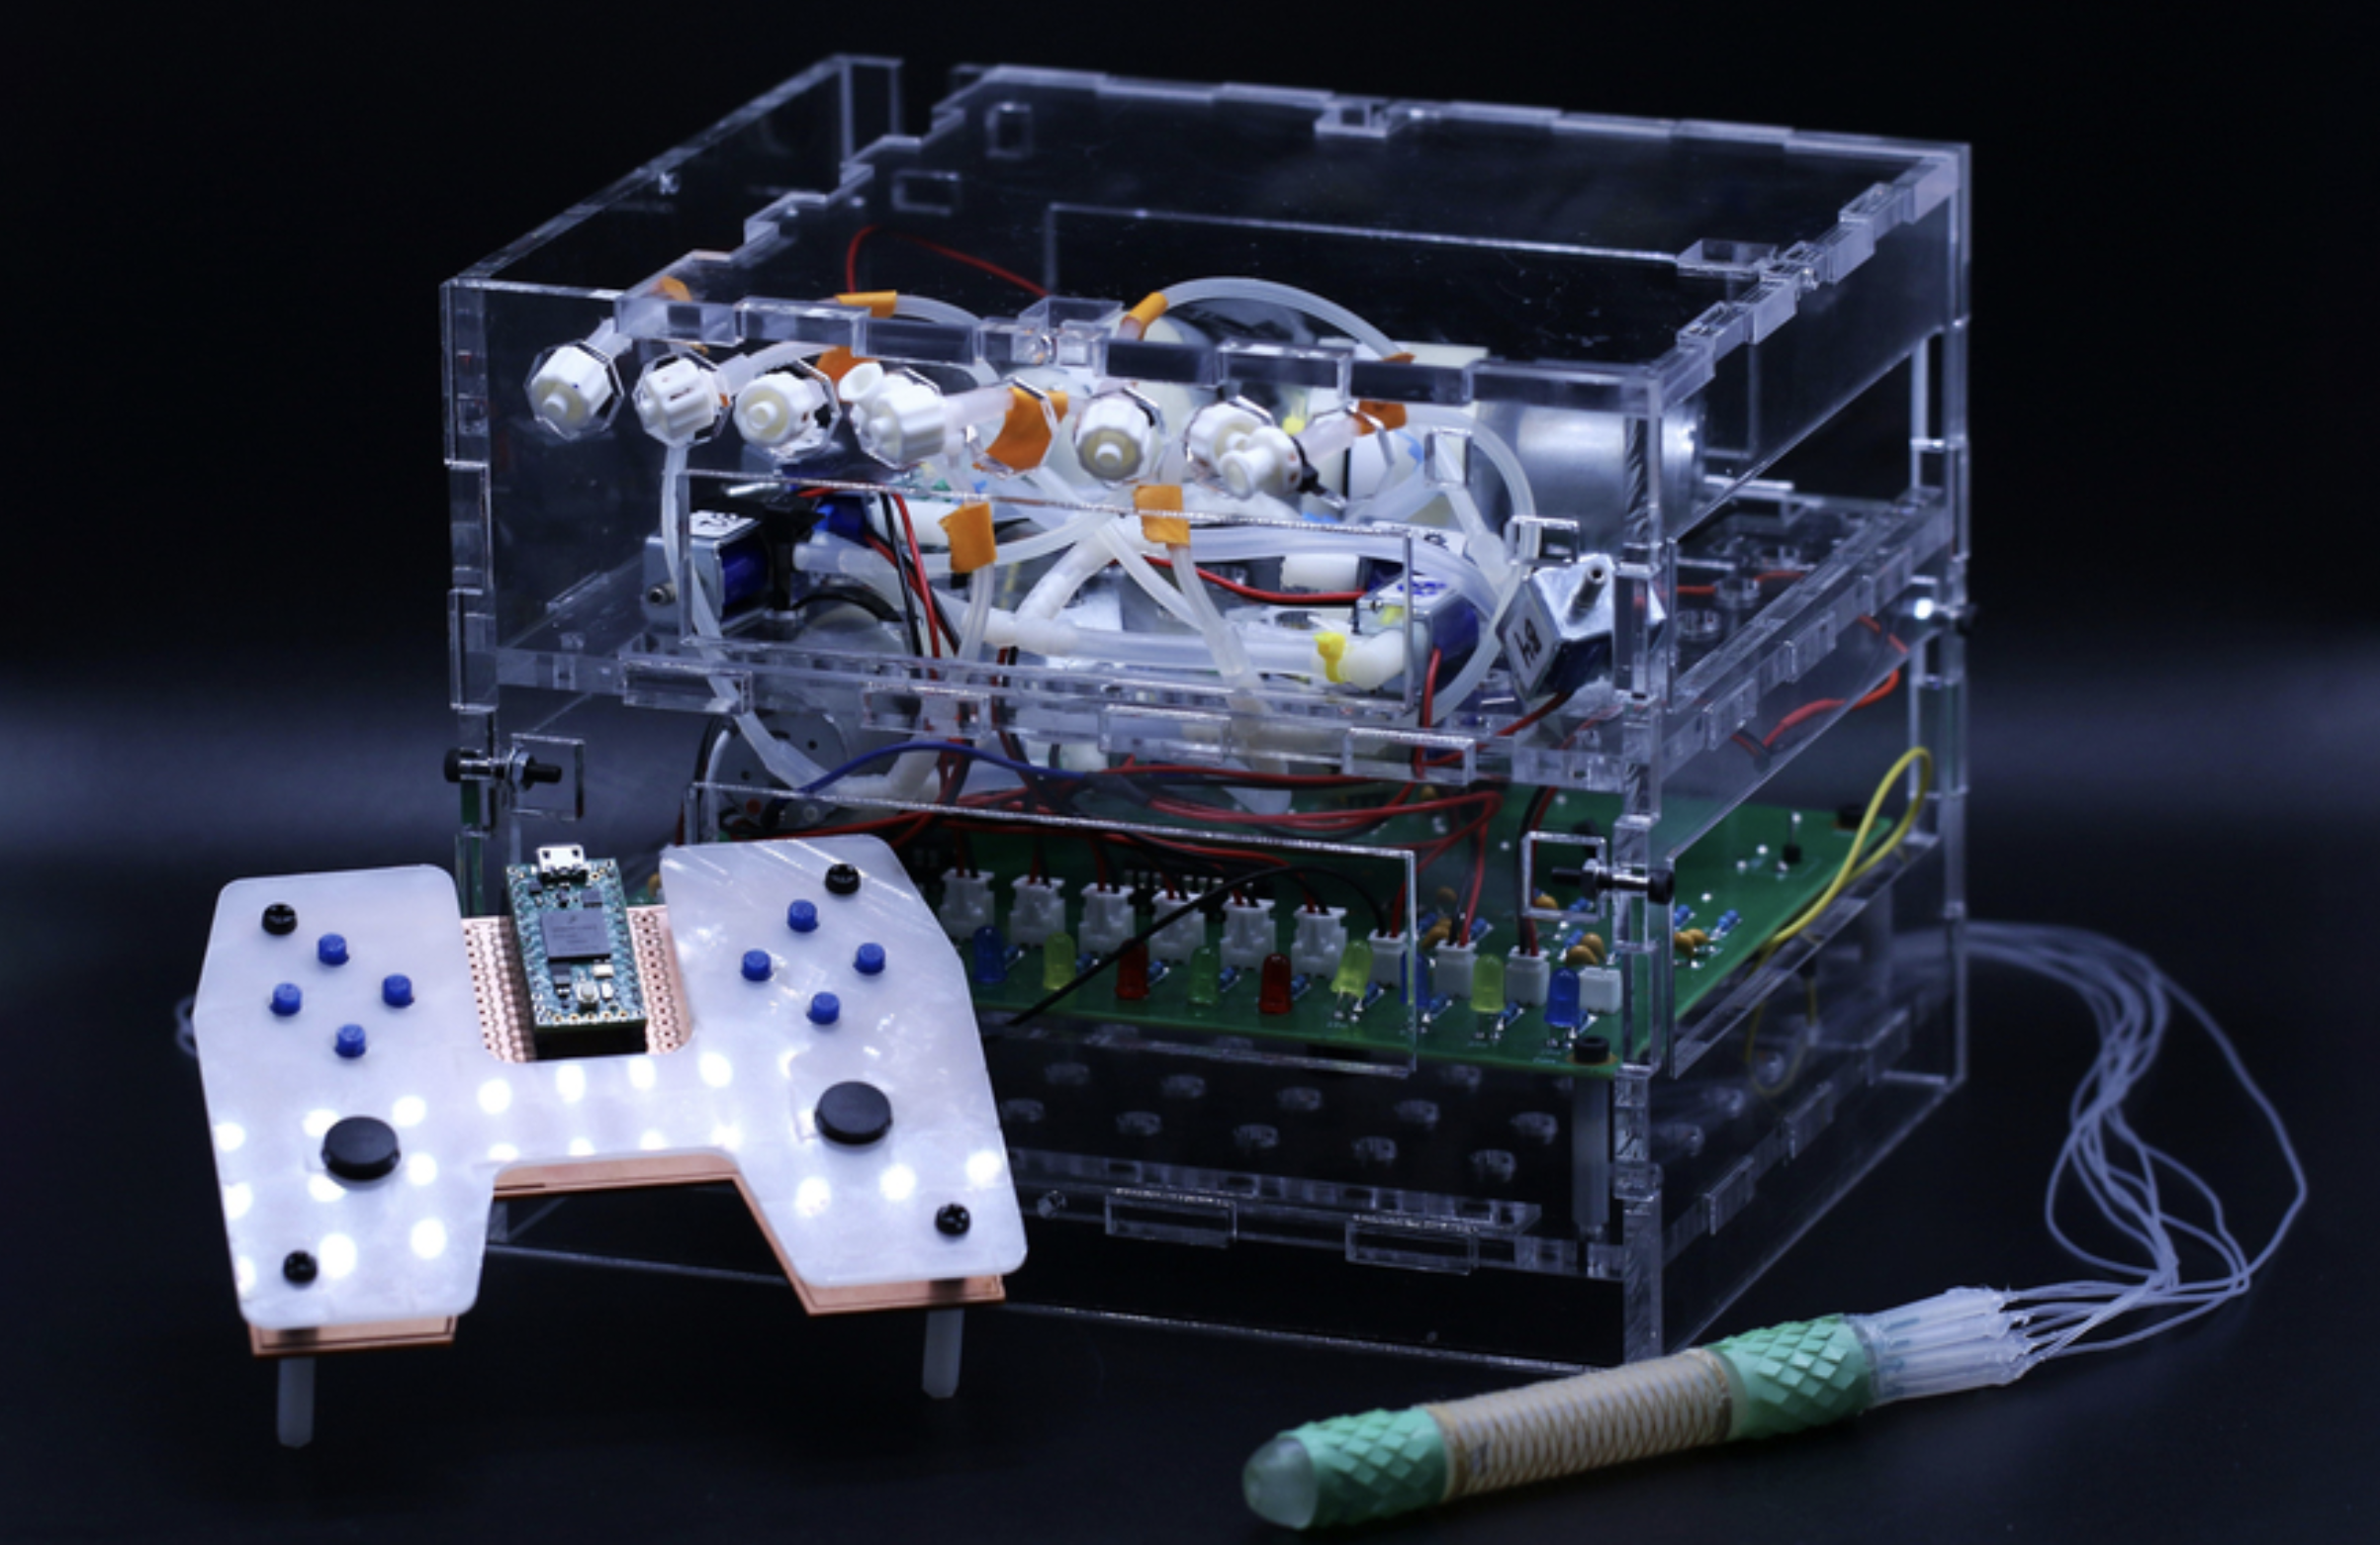
طوّر مهندسون في معهد ماساتشوستس للتكنولوجيا «MIT» منظاراً روبوتياً مرناً صُمم للتحرك داخل الأمعاء الدقيقة، في محاولة لتسهيل الوصول إلى منطقة تُعد من أصعب أجزاء الجهاز الهضمي فحصاً وعلاجاً. ويستطيع الجهاز، وفق الباحثين، التقاط الصور وإيصال الأدوية وأخذ عينات من الأنسجة وإزالة بعض السلائل الصغيرة أثناء تقدمه داخل الأمعاء.

ويأتي المشروع لمعالجة صعوبة الوصول إلى الأمعاء الدقيقة التي يتجاوز طولها 20 قدماً، بينما يبلغ قطرها نحو بوصة واحدة وتقع عميقاً داخل الجسم. ويجعل ذلك التعامل معها أكثر تعقيداً مقارنة بالمعدة أو القولون، خصوصاً عند البحث عن أسباب النزيف أو الآفات أو الانسدادات.

بديل أكثر مرونة لإجراء معقد

يستخدم الأطباء حالياً إجراء يُعرف باسم تنظير الأمعاء بالبالون المزدوج للوصول إلى أجزاء من الأمعاء الدقيقة. وتعتمد الطريقة على تحريك المنظار تدريجياً، بينما يجري نفخ بالونين وتفريغهما بالتناوب للمساعدة في دفعه إلى الأمام. ويرى فريق «MIT» أن هذه العملية تستغرق وقتاً وتتطلب جهداً كبيراً من الطاقم الطبي، ولذلك حاول تطوير نظام يمكن التحكم فيه بسهولة أكبر ويساعد على التحرك بسرعة أكبر داخل هذا الجزء الطويل والضيق من الجهاز الهضمي.

يقول جيوفاني ترافيرسو، أستاذ الهندسة الميكانيكية في «MIT» وطبيب الجهاز الهضمي في مستشفى «Brigham and Women’s»، إن التحدي الأساسي يتمثل في إيجاد طريقة أكثر أتمتة لفحص مساحة من الأمعاء يصل طولها إلى نحو 20 أو 25 قدماً.

أظهرت التجارب على الحيوانات قدرة الروبوت على التحرك لمسافة تقارب ستة أقدام أو أكثر داخل الأمعاء الدقيقة (الجامعة)

حركة مستوحاة من الأفاعي

استلهم الباحثون تصميم الروبوت من طريقة حركة الأفاعي ومن القشور التي تساعدها على التماسك مع الأسطح أثناء الحركة. ويتكون الروبوت الأنبوبي من مشغلات مرنة تحتوي كل منها على أربع حجرات يمكن نفخها بتركيبات مختلفة، ما يسمح للجهاز بالتمدد أو الانحناء في اتجاهات متعددة. ويستطيع المشغّل التحكم في اتجاه الروبوت من خلال تغيير كمية الهواء التي تدخل إلى هذه الحجرات. أما في مقدمة الروبوت ومؤخرته، فتوجد بالونات إضافية تعمل بالتناوب على التمدد والانكماش لتثبيت الجهاز ودفعه إلى الأمام.

ويغطي هذه الأجزاء غلاف مصمم بتقنية «كيرغامي»، وهي أسلوب يعتمد على القص والطي. وعند تمدد البالون تبرز من الغلاف تراكيب صغيرة ثلاثية الأبعاد تساعد الروبوت على الحصول على قدر أكبر من الاحتكاك داخل البيئة الزلقة للأمعاء. ويشير الباحثون إلى أن هذا التصميم يسمح بتوليد قوة كافية للحركة من دون الاعتماد على شد أنسجة الأمعاء الدقيقة الحساسة بدرجة مفرطة.

كاميرا وأدوات للعلاج

لا يقتصر دور الروبوت على الحركة داخل الأمعاء، إذ يحتوي على كاميرا للتصوير، وأداة لرش الأدوية، ومشابك يمكن استخدامها لأخذ عينات من الأنسجة أو إزالة السلائل الصغيرة.

كما يتضمن النظام وحدة للتحكم والملاحة يستطيع الطبيب أو المشغّل استخدامها لتوجيه الجهاز عبر الممرات الضيقة والمنعطفات. ويبقى الروبوت متصلاً بوحدات التحكم الخارجية بواسطة كابل، وقد صُمم بحيث يمكن إدخاله إلى الجسم عبر الفم أو المستقيم. وفي التجارب التي أُجريت على الحيوانات، تمكن الروبوت من التحرك لمسافة تقارب ستة أقدام ونصف القدم داخل الأمعاء الدقيقة. كما اختبر الباحثون بنجاح أدوات رش الأدوية وأخذ الأنسجة والتصوير الموجودة على الجهاز.

استمرار مرحلة البحث

نُشرت الدراسة في دورية «Science Robotics»، ويقود العمل فريق يضم باحثين من «MIT» وجامعة تكساس ساوث ويسترن الطبية، فيما يشرف عليه ترافيرسو بصفته الباحث الرئيسي.

ولا يزال النظام في مرحلة البحث والتطوير، ويعمل الفريق حالياً على تحسين قدراته على الملاحة واختبار استخدامات إضافية داخل الأمعاء الدقيقة. ويقول الباحثون إن الهدف على المدى المقبل هو تطوير أنظمة يمكنها المساعدة في جعل تقييم الأمعاء الدقيقة أكثر أتمتة، مع الجمع بين التشخيص وبعض الإجراءات العلاجية في الجهاز نفسه.