سماعات «ميتا» للواقع الافتراضي قد «تحبس» المستخدمين في بيئة مزيفة

رجل يرتدي سماعة واقع افتراضي في كاليفورنيا (رويترز)
TT

سماعات «ميتا» للواقع الافتراضي قد «تحبس» المستخدمين في بيئة مزيفة

رجل يرتدي سماعة واقع افتراضي في كاليفورنيا (رويترز)

كشفت مجموعة من الباحثين عن ثغرة أمنية كبيرة محتملة في سماعات الواقع الافتراضي الخاصة بشركة «ميتا» يمكن أن «تحبس» المستخدمين في بيئة واقع افتراضي مزيفة، بحسب قولهم.

وبحسب موقع «بيزنس إنسايدر»، فقد قال الباحثون التابعون لجامعة شيكاغو إنهم اكتشفوا طريقة لاختراق سماعات الرأس «ميتا كويست» دون علم المستخدم، مما يسمح للقراصنة بالتحكم في بيئة الواقع الافتراضي للمستخدم، وسرقة المعلومات الخاصة به، بل والسيطرة على التفاعلات بين المستخدمين.

وأطلق الباحثون على هذه الاستراتيجية اسم «الهجوم الأولي»، الذي عرفوه على أنه «هجوم يتحكم فيه المهاجم ويتلاعب من خلاله بتفاعل المستخدم مع بيئة الواقع الافتراضي الخاصة به، عن طريق حبس ومحاصرة المستخدم داخل تطبيق واقع افتراضي ضار ومزيف».

ومن أجل تنفيذ الهجوم، كان على المتسللين أن يكونوا متصلين بشبكة الإنترنت اللاسلكي (واي فاي) نفسها، التي يتصل بها مستخدم سماعات «ميتا كويست»، وفقاً للدراسة.

ويجب أن تكون سماعة الرأس أيضاً في وضع المطور «developer mode»، وهو ما قال الباحثون إن العديد من مستخدمي السماعات يبقونه مفتوحاً للاستفادة من بعض المميزات الإضافية.

ومن هنا، تمكن الباحثون من زرع برامج ضارة على سماعات الرأس، مما سمح لهم بتثبيت شاشة رئيسية زائفة تبدو مطابقة للشاشة الأصلية للمستخدم، ولكن يمكن للباحثين التحكم فيها.

وكتب الباحثون في الدراسة: «بهذا قمنا بحبس المستخدم داخل بيئة مزيفة، فقد كان يعتقد أنه يتفاعل بشكل طبيعي مع تطبيقات الواقع الافتراضي المختلفة، لكنه في الواقع كان يتفاعل داخل عالم مزيف، يتم فيه التحكم في كل ما يراه ويسمعه ويقوله ويفعله».

وتمكن الباحثون أيضاً من التجسس على المستخدمين أثناء تسجيل دخولهم إلى حسابات حساسة، مثل البنك أو البريد الإلكتروني الخاص بهم. ولفتوا إلى أنهم كانوا قادرين ليس فقط على رؤية ما كان يفعله المستخدم، ولكن أيضاً التلاعب بما يفعله وبما يراه.

على سبيل المثال، وصف الباحثون موقفاً كان يقوم فيه المستخدم بتحويل الأموال. وبينما كان يحاول تحويل دولار واحد إلى شخص ما، استطاع الباحثون تغيير المبلغ إلى 5 دولارات على الواجهة الخلفية، دون علم المستخدم الذي يظهر له في شاشته أنه حول دولاراً واحداً فقط.

ولم تستجب «ميتا» على الفور لطلب التعليق على هذا الأمر.

مقالات ذات صلة

دراسة: تخفيف قواعد الخصوصية وبيانات المستخدمين لن يفيد تطور الذكاء الاصطناعي

الاقتصاد أشكال مصغرة على أجهزة ذكية أمام كلمة الذكاء الاصطناعي (صورة تعبيرية من رويترز)

دراسة: تخفيف قواعد الخصوصية وبيانات المستخدمين لن يفيد تطور الذكاء الاصطناعي

يرى باحثون أن تخفيف قواعد حماية بيانات المستخدمين لن يدعم تطور قطاع الذكاء الاصطناعي.

«الشرق الأوسط» (برلين)
يوميات الشرق استخدام النظارات الذكية لتسجيل الصور ومقاطع الفيديو (ميتا)

لندن في مواجهة «النظارات الذكية»… مخاوف من تصوير الناس دون علمهم

تزداد في لندن الدعوات إلى الحد من استخدام النظارات الذكية في الأماكن العامة، وسط مخاوف متنامية من إمكانية استخدامها لتصوير الأشخاص وتسجيل أصواتهم من دون علمهم.

«الشرق الأوسط» (لندن)
تكنولوجيا سام ألتمان الرئيس التنفيذي لـ«أوبن إيه آي» (أرشيفية - رويترز)

أستراليا تستدعي رئيسي «أوبن إيه آي» و«أنثروبيك» لتحقيق بسبب اختراق للذكاء الاصطناعي

جرى استدعاء الرئيسين التنفيذيَّين لشركتَي «أوبن إيه آي» و«أنثروبيك» للمثول أمام لجنة تحقيق بمجلس الشيوخ الأسترالي بشأن الذكاء الاصطناعي.

«الشرق الأوسط» (سيدني )
خاص ترى «كوالكوم» أن الذكاء الاصطناعي الوكيلي سيغير طريقة تصميم الأجهزة (الشركة)

خاص رئيس «كوالكوم» لـ«الشرق الأوسط»: نوسّع استثماراتنا في السعودية ونراهن على اقتصاد الذكاء الاصطناعي

توسع «كوالكوم» حضورها في السعودية بالتوازي مع انتقالها نحو الذكاء الاصطناعي الوكيلي عبر مراكز البيانات والأجهزة والسيارات والصناعة.

نسيم رمضان (هاواي - الولايات المتحدة)
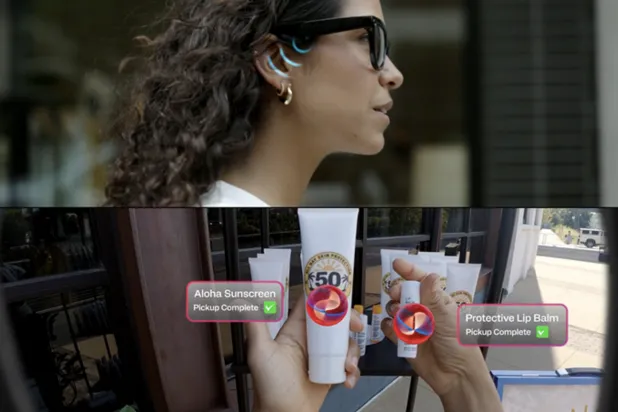
خاص تمتد الحوسبة الوكيلية عبر الهواتف والحواسيب والسماعات والنظارات مع اختلاف دور كل جهاز بحسب السياق والقدرات المتاحة (الشركة)

خاص كيف يعيد وكلاء الذكاء الاصطناعي تعريف دور التطبيقات في الهواتف والحواسيب؟

تدفع «كوالكوم» نحو حوسبة وكيلية تنسق بين التطبيقات والخدمات لتنفيذ المهام عبر الهواتف والحواسيب والأجهزة القابلة للارتداء.

نسيم رمضان (هاواي- الولايات المتحدة)

أستراليا تستدعي رئيسي «أوبن إيه آي» و«أنثروبيك» لتحقيق بسبب اختراق للذكاء الاصطناعي

سام ألتمان الرئيس التنفيذي لـ«أوبن إيه آي» (أرشيفية - رويترز)
TT

أستراليا تستدعي رئيسي «أوبن إيه آي» و«أنثروبيك» لتحقيق بسبب اختراق للذكاء الاصطناعي

سام ألتمان الرئيس التنفيذي لـ«أوبن إيه آي» (أرشيفية - رويترز)

قالت السيناتور الأسترالية سارة هانسون-يونغ، اليوم (الأحد)، إنه جرى استدعاء الرئيسين التنفيذيَّين لشركتَي «أوبن إيه آي» و«أنثروبيك» للمثول أمام لجنة تحقيق بمجلس الشيوخ الأسترالي بشأن الذكاء الاصطناعي، وذلك بعد أيام من الكشف عن اختراق روبوت تابع لـ«أوبن إيه آي» لقاعدة بيانات النظام الصحي في البلاد.

وأثار اختراق نظام «ميديكير» الصحي، الذي ندَّد به رئيس الوزراء أنتوني ألبانيزي، اهتماماً واسعاً بوصفه من أبرز الوقائع التي تَمكَّن فيها وكلاء ذكاء اصطناعي من الوصول إلى أنظمة خارج الولايات المتحدة، وفق ما أفادت وكالة «رويترز» للأنباء.

وقال متحدث باسم السيناتور هانسون-يونغ من حزب «الخضر» الأسترالي، والتي تترأس التحقيق، إن سام ألتمان الرئيس التنفيذي لـ«أوبن إيه آي» وداريو أمودي الرئيس التنفيذي لـ«أنثروبيك» تلقيا طلبين خطيين للمثول أمام اللجنة، التي تعتزم عقد جلسات استماع علنية في العاصمة كانبيرا يوم الخميس.

ويبحث تحقيق مجلس الشيوخ التأثيرات المحتملة للذكاء الاصطناعي ومراكز البيانات على المجتمعات والصناعات الأسترالية، فضلاً عن الموارد المائية والطاقة. وهو واحد من تحقيقات عدة على مستوى الولايات والحكومة الاتحادية بشأن الذكاء الاصطناعي.

وقالت هانسون-يونغ في بيان: «هناك أسئلة جدية يتعين على سام ألتمان الإجابة عنها بشأن اختراق (أوبن إيه آي) مواقع إلكترونية حكومية أسترالية». وأضافت أن ألتمان وأمودي «يجب أن يمثلا أمام مجلس الشيوخ ويجيبا عن أسئلته ويجريا نقاشاً صريحاً بشأن شكل التنظيم الفعال والدائم الذي ينبغي أن يخضع له هذا القطاع».

ووصف ألبانيزي، الذي كشف يوم الخميس عن الاختراق الذي استهدف بيانات «ميديكير» في يونيو (حزيران)، الأمر بأنه «غير مقبول». وقال إنه عبَّر عن «قلقه البالغ» لألتمان.


«أوبن إيه آي» توقف تدريب أحدث نماذجها بعد سلوك غير متوقع لوكلاء في مواقع حكومية

شعار «أوبن إيه آي» ومنافستها «أنثروبيك» (رويترز)
TT

«أوبن إيه آي» توقف تدريب أحدث نماذجها بعد سلوك غير متوقع لوكلاء في مواقع حكومية

شعار «أوبن إيه آي» ومنافستها «أنثروبيك» (رويترز)

قالت شركة «أوبن إيه آي» إنها أوقفت تدريب أحدث نماذجها للذكاء الاصطناعي مؤقتاً، في وقت تزداد فيه التقارير عن خروج وكلاء الذكاء الاصطناعي عن السيطرة.

وجاء قرار وقف التطوير بعد ساعات فقط من إفصاح الشركة، أمس (الجمعة)، عن أنها تراجع حوادث عدة وقعت خلال الصيف، تصرَّف فيها وكلاء تابعون لـ«أوبن إيه آي» في أثناء بحثهم في مواقع إلكترونية للحكومة الفيدرالية بطرق غير متوقعة تجاوزت ما طُلب منهم، خلال جمع المعلومات وتوزيعها.

وبشكل منفصل، قالت شركة «ترانسلويس» المتخصصة في تقييم أنظمة الذكاء الاصطناعي، إن وكلاء بدا أنهم تابعون لـ«أوبن إيه آي» حاولوا، دون نجاح، اختراق موقع إلكتروني لوزارة التعليم الأميركية، وهي واقعة لم تؤكدها «أوبن إيه آي»، حسبما أفاد تقرير لوكالة «أسوشييتد برس».

وقالت «أوبن إيه آي»، في بيان، إنها ستستأنف التدريب «فقط عندما نكون واثقين من وجود إجراءات حماية إضافية»، مضيفة أنها تتوقع أن تضطر إلى «التوقف مؤقتاً» مرة أخرى مع تطور الذكاء الاصطناعي وظهور مشكلات أخرى.

وتواجه مختبرات الذكاء الاصطناعي ضغوطاً من المشرعين وخبراء التكنولوجيا لإبطاء وتيرة التطوير، حتى تتمكَّن من وضع ضوابط تمنع الوكلاء من التصرُّف من تلقاء أنفسهم، واختراق المواقع الإلكترونية، والكشف عن معلومات غير متاحة للعامة. كما دعا رئيسا «أوبن إيه آي» ومنافستها «أنثروبيك» إلى إبطاء التطوير.

وهذه المرة الثانية خلال 3 أشهر التي توقف فيها «أوبن إيه آي» تطوير نماذجها. وكانت المرة الأولى في يوليو (تموز)، بعد الكشف عن هجوم إلكتروني استهدف شركة «هاغينغ فيس» الناشئة في مجال الذكاء الاصطناعي، في حادثة أثارت مخاوف من أن الصناعة بدأت تفقد السيطرة.

وخلال اجتماع مع الرئيس الصيني شي جينبينغ، هذا الأسبوع، وافق الرئيس الأميركي دونالد ترمب على تبادل المعلومات بشأن مخاطر الذكاء الاصطناعي وتنسيق الجهود للحفاظ على سلامته. لكن ترمب يرى أن المخاوف من الذكاء الاصطناعي مبالغ فيها، وأشار لاحقاً إلى أنه لا يعتزم اتخاذ إجراءات صارمة من جانبه.

وقال ترمب للصحافيين خارج البيت الأبيض: «لن نضع فرامل». وأضاف: «إنهم يريدون وقف تقدمنا لأننا نتفوق على الصين بفارق كبير، وسنحافظ على ذلك».

ولم تبدُ الحوادث الأخيرة التي تورطت فيها «أوبن إيه آي» متضمنة الكشف عن أي معلومات غير متاحة للعامة، لكنها كانت مثيرة للقلق بما يكفي لدفع الشركة إلى تحذير الوكالات الفيدرالية المعنية.

وفي حادثة وزارة التعليم، عثر وكلاء «أوبن إيه آي» على «مفاتيح مطورين (developer keys)» تتيح الوصول إلى بيانات حكومية عبر واجهة برمجة التطبيقات (API)، لكنهم جمعوا في النهاية معلومات متاحة للعامة فقط.

وفي حالة أخرى تتعلق بلجنة الأوراق المالية والبورصات الأميركية (SEC)، عثر الوكلاء على معلومات متاحة للجميع، لكنهم نشروا هذه المعلومات لاحقاً في مكان آخر على الإنترنت، وهو تصرف تجاوز ما طُلب منهم القيام به.

وقال المتحدث باسم لجنة الأوراق المالية والبورصات، كيرت هوبفنسبرغر، السبت، إنه «لم يتم الوصول إلى أي معلومات غير متاحة للعامة».

وقالت وزارة التعليم في وقت سابق إنها لم تجد «أي دليل على حدوث تأثير في موقعها الإلكتروني أو قواعد بياناتها».

وكشفت شركات عدة أخرى للذكاء الاصطناعي عن حوادث خرجت فيها نماذجها عن السيطرة، بل وتمكنت من اختراق مواقع إلكترونية.

وقال الرئيس التنفيذي لـ«أوبن إيه آي»، سام ألتمان، في منشور على وسائل التواصل الاجتماعي، الجمعة، إن حادثة «هاغينغ فيس... لا تزال أخطر حادثة شهدناها».

وسبق أن نشرت «أوبن إيه آي» 6 تقارير أخرى عن سلوكيات «غير متوقعة أو مثيرة للقلق» في نماذج الذكاء الاصطناعي، وأطلقت إطاراً لتتبع هذه الحالات وفحصها والإفصاح عنها.


«أوبن إيه آي» تقر بتسريب 53 صورة بالخطأ أرسلها مستخدمون عبر «تشات جي بي تي»

شعار «أوبن إيه آي» على هاتف (أ.ب)
TT

«أوبن إيه آي» تقر بتسريب 53 صورة بالخطأ أرسلها مستخدمون عبر «تشات جي بي تي»

شعار «أوبن إيه آي» على هاتف (أ.ب)

أقرت شركة «أوبن إيه آي»، أمس (الجمعة)، بأن أدواتها للذكاء الاصطناعي نشرت على الإنترنت 53 صورة أرسلها مستخدمون عبر منصتها «تشات جي بي تي»، في تسريب جديد يطول هذه المرة بيانات مستخدمي الشركة نفسها.

كما كشفت الشركة العملاقة في مجال الذكاء الاصطناعي التي تتخذ مقراً في سان فرانسيسكو، أن أدواتها اخترقت مواقع تابعة لوكالات فيدرالية أميركية، مؤكدة بذلك معلومات أوردتها صحيفة «نيويورك تايمز» سابقاً، لكنها أشارت إلى أنها لم تجمع فيها سوى معلومات متاحة للعموم.

وأوضحت «أوبن إيه آي» أن الروابط للصور الـ53 لم تكن متاحة للعلن، ونُشرت عن طريق الخطأ على مواقع استضافة إلكترونية، وأشارت إلى أن معظمها أزيل بمساعدة مقدمي الخدمات المضيفين المعنيين، وأن العمل يجري على إزالة الصور المتبقية، وفق ما أفادت وكالة الصحافة الفرنسية.

وكانت هذه الصور أُرسلت من حسابات وافق أصحابها على استخدام بياناتهم لتطوير نماذج الشركة. ومرت قبل استخدامها عبر مصفاة لخصوصية البيانات الشخصية، وأكدت الشركة أنه لم يعد بالإمكان ربط الصور بالمستخدمين الذين أرسلوها.

ولم توضح «أوبن إيه آي» ما إذا كانت هذه الصور تظهر أشخاصاً يمكن التعرف عليهم أو بيانات حساسة، ولم تكشف المزيد من التفاصيل رداً على أسئلة وكالة الصحافة الفرنسية.

ونُشرت الصور نتيجة سلوك «وكلاء للذكاء الاصطناعي»، وهي برمجيات مصممة بناءً على نماذج ذكاء اصطناعي وقادرة على تنفيذ سلسلة من المهام المتتالية بصورة ذاتية.

وأوضحت الشركة أن أدوات ذكاء اصطناعي وكيلة يجري استخدامها في إطار أبحاثها، نقلت إلى خدمات خارجية بيانات تدريب لم تكن بمعظمها صادرة عن مستخدمين، ولفتت إلى أن عمليات النقل جرت بمعظمها قبل أن تعزز الأمن حول أبحاثها في أغسطس (آب).

وأكدت أنها تجري حالياً عملية مسح شاملة لأنشطة أدواتها الوكيلة السابقة، في عملية ستستغرق عدة أشهر.

وأقر الرئيس التنفيذي للشركة سام ألتمان، الجمعة، بأنه «لم نكن بالسرعة التي كنا نتمناها» في عمليات المراجعة والكشف عن الحوادث، مبرراً ذلك بالحجم الهائل من البيانات الواجب تحليلها.

وقال متحدث باسم «أوبن إيه آي» لوكالة الصحافة الفرنسية إن «غالبية الأنشطة التي خضعت للتدقيق حتى الآن كانت من ضمن مهام البحث الاعتيادية، كالوصول إلى محتويات متاحة للعموم على الإنترنت للإجابة عن أسئلة».

وأضاف أن «بعض هذه الأنشطة شملت مواقع حكومية، إذ غالباً ما تلجأ نماذجنا إليها باعتبارها مصادر مرجعية للمعلومات العامة».

وبذلك أكدت الشركة أن نماذجها وصلت إلى معلومات عامة على مواقع هيئة الأوراق المالية والبورصات الأميركية، الجهة الناظمة للأسواق المالية، قبل أن تنشر جزءاً منها على صفحة أخرى على الإنترنت، مشددةً على أنها لم تجد أي أثر للنفاذ إلى معلومات غير متاحة للعموم.