10 خطوات لتجنب أضرار التهديدات الداخلية لأمن المعلومات

ضوابط حماية أمنية استباقية
10  خطوات لتجنب أضرار التهديدات الداخلية لأمن المعلومات
TT

10 خطوات لتجنب أضرار التهديدات الداخلية لأمن المعلومات
10  خطوات لتجنب أضرار التهديدات الداخلية لأمن المعلومات
التهديد الناجم عن اختراق الموظفين الداخليين للمؤسسات باختراق البيانات وسرقتها هو من بواعث القلق الكبير أكثر مما تسببه الهجمات الإلكترونية الخارجية التي يقوم بها الغرباء.
إن التهديدات الداخلية لنظم تكنولوجيا المعلومات في مختلف المؤسسات هي من أكبر مواطن القلق للكثير من مديري تكنولوجيا المعلومات. وأفضل الوصفات للجرائم الإلكترونية الداخلية تجمع بين الضغوط المالية على الموظف، مع سهولة الوصول إلى بيانات الشركات، ووجود مجموعة من منافذ الأسواق الإلكترونية السوداء المستعدة لتحويل تلك المعلومات إلى أموال.
وللتصدي الفعال مع الجرائم الإلكترونية الداخلية مثل هذه، ينبغي على المؤسسات استخدام منهج أمني داخليا خارجي يعمل على مراقبة ورصد الفعاليات والسلوكيات المشبوهة في أنحاء البنية التحتية الحاسوبية بأكملها.
وإعطاء الأولوية للأصول المهمة التي تخزن المعلومات هو المفتاح الأول لتوفير المستوى اللازم من الأمن لمنع، واكتشاف، والاستجابة العاجلة للجرائم الإلكترونية الداخلية.
خطوات الحماية
وفيما يلي الخطوات التي ينبغي على مديري تكنولوجيا المعلومات اتخاذها للحيلولة دون فقدان البيانات على أيدي الموظفين الداخليين، وفقا لخبراء «إي ويك» الإلكترونية. وتستند هذه الخطوات على معلومات من إسحاق كوهين، المؤسس والمدير التنفيذي لشركة (تيرامايند) المعنية بمراقبة الموظفين مع منصة لمنع وقوع التهديدات الداخلية التي تكشف، وتسجل، وتمنع السلوكيات الخبيثة من قبل المستخدمين.
> تحديد البيانات المهمة والحساسة المطلوب حمايتها. لكل شركة من الشركات بياناتها الحساسة، سواء كانت معلومات مالية، أو قوائم العملاء، أو غير ذلك من حقوق الملكية الفكرية. وينبغي على إدارة الشركة أن توضح نوعية البيانات اللازم حمايتها. ومن الممارسات الجيدة هو طرح السؤال التالي «إن تم الكشف عن أو اختراق البيانات الموجودة في موضع ما، فما هو أسوأ السيناريوهات المتوقعة؟»
> مراقبة أنشطة المستخدمين. من المهم أن نعرف ما هي البيانات التي يصل الموظفون إليها في المعتاد وسلوكيات المستخدمين التقليدية في العمل. على سبيل المثال، فإن مراقبة الأنشطة مثل نقل الملفات، وزيارات المواقع الإلكترونية، والتحميل على التخزين السحابي، يمكنها أن تعكس لصاحب العمل صورة عن السلوكيات غير الطبيعية عندما تحدث.
> تشفير البيانات وفرض سياسات البيانات الصارمة. لا ينبغي للمؤسسات أن تكون ضعيفة في جانب فرض وإنفاذ السياسات المتعلقة بأمن البيانات. ولكي يدرك الموظفون خطورة الكشف عن واختراق البيانات، لا بد من استمرار تحديث سياسات البيانات، وفرضها ونشرها بانتظام داخل المؤسسة. أيضا، إذا كان من المقرر مغادرة البيانات خارج المؤسسة فلا بد من تشفيرها للحيلولة دون كشفها بواسطة أطراف ثالثة.
> تدريب وتثقيف الموظفين بشأن التهديدات الداخلية. يعمل أغلب أرباب الأعمال على تثقيف وتدريب الموظفين حول البرمجيات الخبيثة، والفيروسات، والهجمات الإلكترونية. ومع ذلك، لا بد أن يعلم الموظفون أنهم يمكنهم الإضرار بالبيانات عن طريق تبادل المعلومات غير الضرورية حول المؤسسة مع الموظفين الآخرين داخل المؤسسة نفسها. ولا بد لهم أن يعلموا أنه قد يكون هناك موظفون لديهم نيات خبيثة تجاه المؤسسة، أو أن بعض الموظفين يمكنهم الإضرار بالبيانات بطريق الخطأ.
> وضع نظام لتقدير مخاطر الموظفين. إن حجب منافذ الوصول إلى البيانات داخل المؤسسة ليس من الأساليب الفعالة. ومن خلال وضع نظام لمراقبة سلوكيات الموظفين ونظام تقدير المخاطر، يمكن لأرباب الأعمال الوقوف على المستخدمين أو الموظفين الذين يشكلون أعلى مستويات الخطر داخل المؤسسة. على سبيل المثال، يمكن لصحاب العمل وضع أعلى درجة من المخاطر على الموظف الذي لا يعمل في قسم المبيعات ولكنه يحاول باستمرار الوصول إلى تفاصيل بيانات عملاء الشركة.
ضوابط أمنية
> التصديق المزدوج وضوابط الوصول المميز. يمكن للتصديق المزدوج المساعدة في ضمان عدم استخدام الموظفين لبيانات اعتماد الموظفين الآخرين في الوصول إلى البيانات. وينبغي إدارة النظم المهمة عن طريق إدارة الوصول المميز للبيانات حتى يتسنى للمؤسسة معرفة الموظف الذي قام بتغيير التفضيلات أو القواعد أو الوصول إلى داخل النظام.
> التركيز على الكشف والوقاية الآلية. المعرفة المبسطة بشأن التهديد الداخلي ليست كافية بحال - بمجرد خروج البيانات من المؤسسة، تعتبر في عداد النسيان. ومن المهم للغاية الكشف عن التصرف أثناء وقوعه والحيلولة دون خروج البيانات من المؤسسة بأي ثمن.
> تثبيت أدوات رصد مورد تكنولوجيا المعلومات. إذا كانت المؤسسة تستخدم بائعي الطرف الثالث في إدارة أي من نظم تكنولوجيا المعلومات، ينبغي عليها تثبيت نفس أنواع أدوات المراقبة لكل مورد من الجهات الخارجية. وينبغي للأدوات المثالية أن تسمح بمتابعة مكثفة لأي تغييرات وتسجيلات للدخول إلى نظم المؤسسة.
> إعادة تقييم السياسات المطبقة. إذا حافظت المؤسسات على البيانات الصحيحة بشأن الوصول إلى ملفات الموظفين، يمكنها الرجوع إليها ومعرفة إذا ما كانت سياسات الحماية من التهديدات الداخلية تحمي بالفعل المعلومات الحساسة وبصورة كاملة. وإعادة تقييم السياسات وإضافة المزيد من القواعد بناء على البيانات المجمعة هو من الأمور المهمة في السياسة طويلة الأجل لاحتواء المخاطر الداخلية.
> تنفيذ السياسات الاستباقية المفيدة للمؤسسة. السياسات الاستباقية تشبه الأتمتة، ومع ذلك فمن الأهمية التفكير في اتخاذ التدابير الاستباقية الفعلية. فهل تريد حجب المستخدم بالكامل أم تريد منع وقوع التصرف وتنبيه الموظف بشأنه؟ يجب على المؤسسات اتخاذ القرار بشأن مدى صرامة السياسات الاستباقية التي تستخدمها، حيث إن لكل منها عواقبه البديلة للمستخدمين.


ترمب يعتزم تشكيل «قوة للذكاء الاصطناعي»

الرئيس الأميركي دونالد ترمب (أ.ف.ب)
TT

ترمب يعتزم تشكيل «قوة للذكاء الاصطناعي»

الرئيس الأميركي دونالد ترمب (أ.ف.ب)

كتب الرئيس الأميركي دونالد ترمب في منشور على وسائل التواصل الاجتماعي، يوم السبت، أنه بصدد تشكيل «قوة للذكاء الاصطناعي» للإشراف على تنظيم هذا المجال، وفقاً لوكالة «رويترز» للأنباء.

وكتب ترمب على منصة «تروث سوشيال»: «لن نعرقل أو نكبح بأي حال من الأحوال نمو هذه الصناعة المذهلة؛ بل سنحتضنها وندعمها ونرعاها في أثناء نموها ومع ذلك، سنراقب أيضاً أي ممارسات سيئة، ويمكننا القيام بذلك بسهولة تامة من خلال نظام العدالة الجنائية والمدنية القائم لدينا بالفعل».

وتابع ترمب في مواجهة تزايد الشكوك العامة بشأن الذكاء الاصطناعي والتحذيرات الخطيرة المتعلقة بالسلامة الصادرة عن قادة في المجال، إن الليبراليين يريدون «القضاء على الذكاء الاصطناعي أو تدميره».

وأوضح أنه بصدد تشكيل فريق خاص بالذكاء الاصطناعي مهمته «رصد المساوئ»، وأنه سيعلن قريبا عن تعيين منسق حكومي لشؤون الذكاء الاصطناعي.

جاءت تصريحات ترمب عن الذكاء الاصطناعي رغم إظهار استطلاعات الرأي معارضة واسعة النطاق بين الأميركيين لإنشاء مراكز البيانات التي تستهلك كميات هائلة من الطاقة وتُعد المحرك الأساسي للذكاء الاصطناعي.
يتبنى ترمب هذه التكنولوجيا بقوة، رغم التحذيرات الواسعة النطاق من أن وتيرة تطوير الذكاء الاصطناعي تتسارع بشكل مفرط، وأن هذه التقنية قد تهدد البشر قريبا مع تكرر حوادث خروج البرمجيات التي تزداد ذكاء عن سيطرة مصمميها.

واعتبر الرئيس الجمهوري أن الولايات المتحدة لا يمكنها تحمل خسارة السباق التكنولوجي أمام الصين، مشددا على أن الضمانات الوحيدة اللازمة هي وجود «رئيس قوي وذكي (يتمتع بمعدل ذكاء مرتفع!)، وهو ما تمتلكه الولايات المتحدة وبوفرة هائلة!».

وفي منشور آخر على وسائل التواصل الاجتماعي السبت، تساءل ترمب عما إذا كان مصطلح «الذكاء الاصطناعي» دقيقا، وطرح ثلاثة بدائل في ما وصفه بأنه استطلاع للرأي، وطلب من الناس إبداء آرائهم.
كتب ترامب أن البدائل الثلاثة هي: الذكاء المتفوق، والذكاء الفائق، والذكاء الأسمى.

وأضاف «هذا استطلاع للرأي، وسأكون ممتنا لمشاركة الجميع في التصويت! ما هو الاسم الأفضل لهذه (الثورة) التي تتنامى باستمرار؟».

لوحة مفاتيح ويدا روبوت أمام عبارة «الذكاء الاصطناعي» باللغة الإنجليزية (رويترز)

وصرح مسؤولون أميركيون بأنهم سيطرحون موضوع الذكاء الاصطناعي خلال المحادثات مع الصين، في الوقت الذي يستعد فيه الرئيس الأميركي للقاء نظيره الصيني شي جينبينغ، الأسبوع المقبل.

وتنظر كل من واشنطن وبكين إلى التطورات في مجال الذكاء الاصطناعي بوصفها أمراً حاسماً لتنافسيتهما الاقتصادية والعسكرية، إلا أنهما لا تزالان على خلاف بشأن قضايا تشمل الوصول إلى الرقائق الإلكترونية المتقدمة، ومزاعم نسخ التكنولوجيا، وتنظيم صناعة الذكاء الاصطناعي.


نموذج الذكاء الاصطناعي «جيميناي» يخترق مواقع ويتكهن بكلمات مرور

«جيميناي» نموذج الذكاء الاصطناعي من شركة «غوغل» (رويترز)
TT

نموذج الذكاء الاصطناعي «جيميناي» يخترق مواقع ويتكهن بكلمات مرور

«جيميناي» نموذج الذكاء الاصطناعي من شركة «غوغل» (رويترز)

أقدم «جيميناي»، نموذج الذكاء الاصطناعي من شركة «غوغل» المخصص للمستهلكين، على اختراق مواقع الكترونية لكيانات من خلال التكهن بكلمات المرور لتسجيل الدخول، وفق ما أفادت به الشركة «وكالة الصحافة الفرنسية» الجمعة، في أحدث حالات الاختراق السيبراني التي ترتكبها أنظمة الذكاء الاصطناعي، ويتم الكشف عنها.

ووقعت عمليات الاختراق التي نشرتها صحيفة «وول ستريت جورنال» لأول مرة في مايو (أيار)، وكشفت عنها «غوغل» في يوليو (تموز).

وقالت هيذر أدكينز، نائبة رئيس قسم هندسة الأمن في «غوغل»، في بيان لـ«وكالة الصحافة الفرنسية» إنه خلال عملية تقييم «عثر النموذج على معلومات عامة على الإنترنت، وخمّن بيانات اعتماد للوصول إلى مواقع إلكترونية ظن أنها جزء من الاختبار».

وأضافت أدكينز: «في الحالات الثلاث، توقف النموذج»، دون تحديد الجهات التي تعرضت للاختراق.

وتابعت: «حرصنا على إبلاغ الكيانات الثلاثة، وعملنا مع شريكنا المدرب على التغييرات التي أدخلوها على عمليات الاختبار».

وفي يوليو، تمكن نموذجان من نماذج «أوبن إيه آي» من الخروج من البيئة المغلقة المخصصة لهما، ودخلا إلى الإنترنت بشكل مستقل، واخترقا منصة الذكاء الاصطناعي الداخلية «هاغينغ فيس».

وأثارت هذه الحادثة مخاوف من عجز شركات الذكاء الاصطناعي العملاقة عن ضبط نماذجها، إذ سُجلت حوادث مماثلة في شركتي «أنثروبيك» و«مونشوت إيه آي» الصينية.

وأكدت أدكينز أن «هذه الحوادث تبرر أهمية تدريب نماذج الذكاء الاصطناعي القوية على التصرف بمسؤولية».


قريباً... «آيفون» يتحول إلى جهاز نقاط بيع في السعودية مع خدمة «Tap to Pay»

خدمة «Tap to Pay» تصل إلى السعودية دون جهاز نقاط بيع إضافي (أبل)
TT

قريباً... «آيفون» يتحول إلى جهاز نقاط بيع في السعودية مع خدمة «Tap to Pay»

خدمة «Tap to Pay» تصل إلى السعودية دون جهاز نقاط بيع إضافي (أبل)

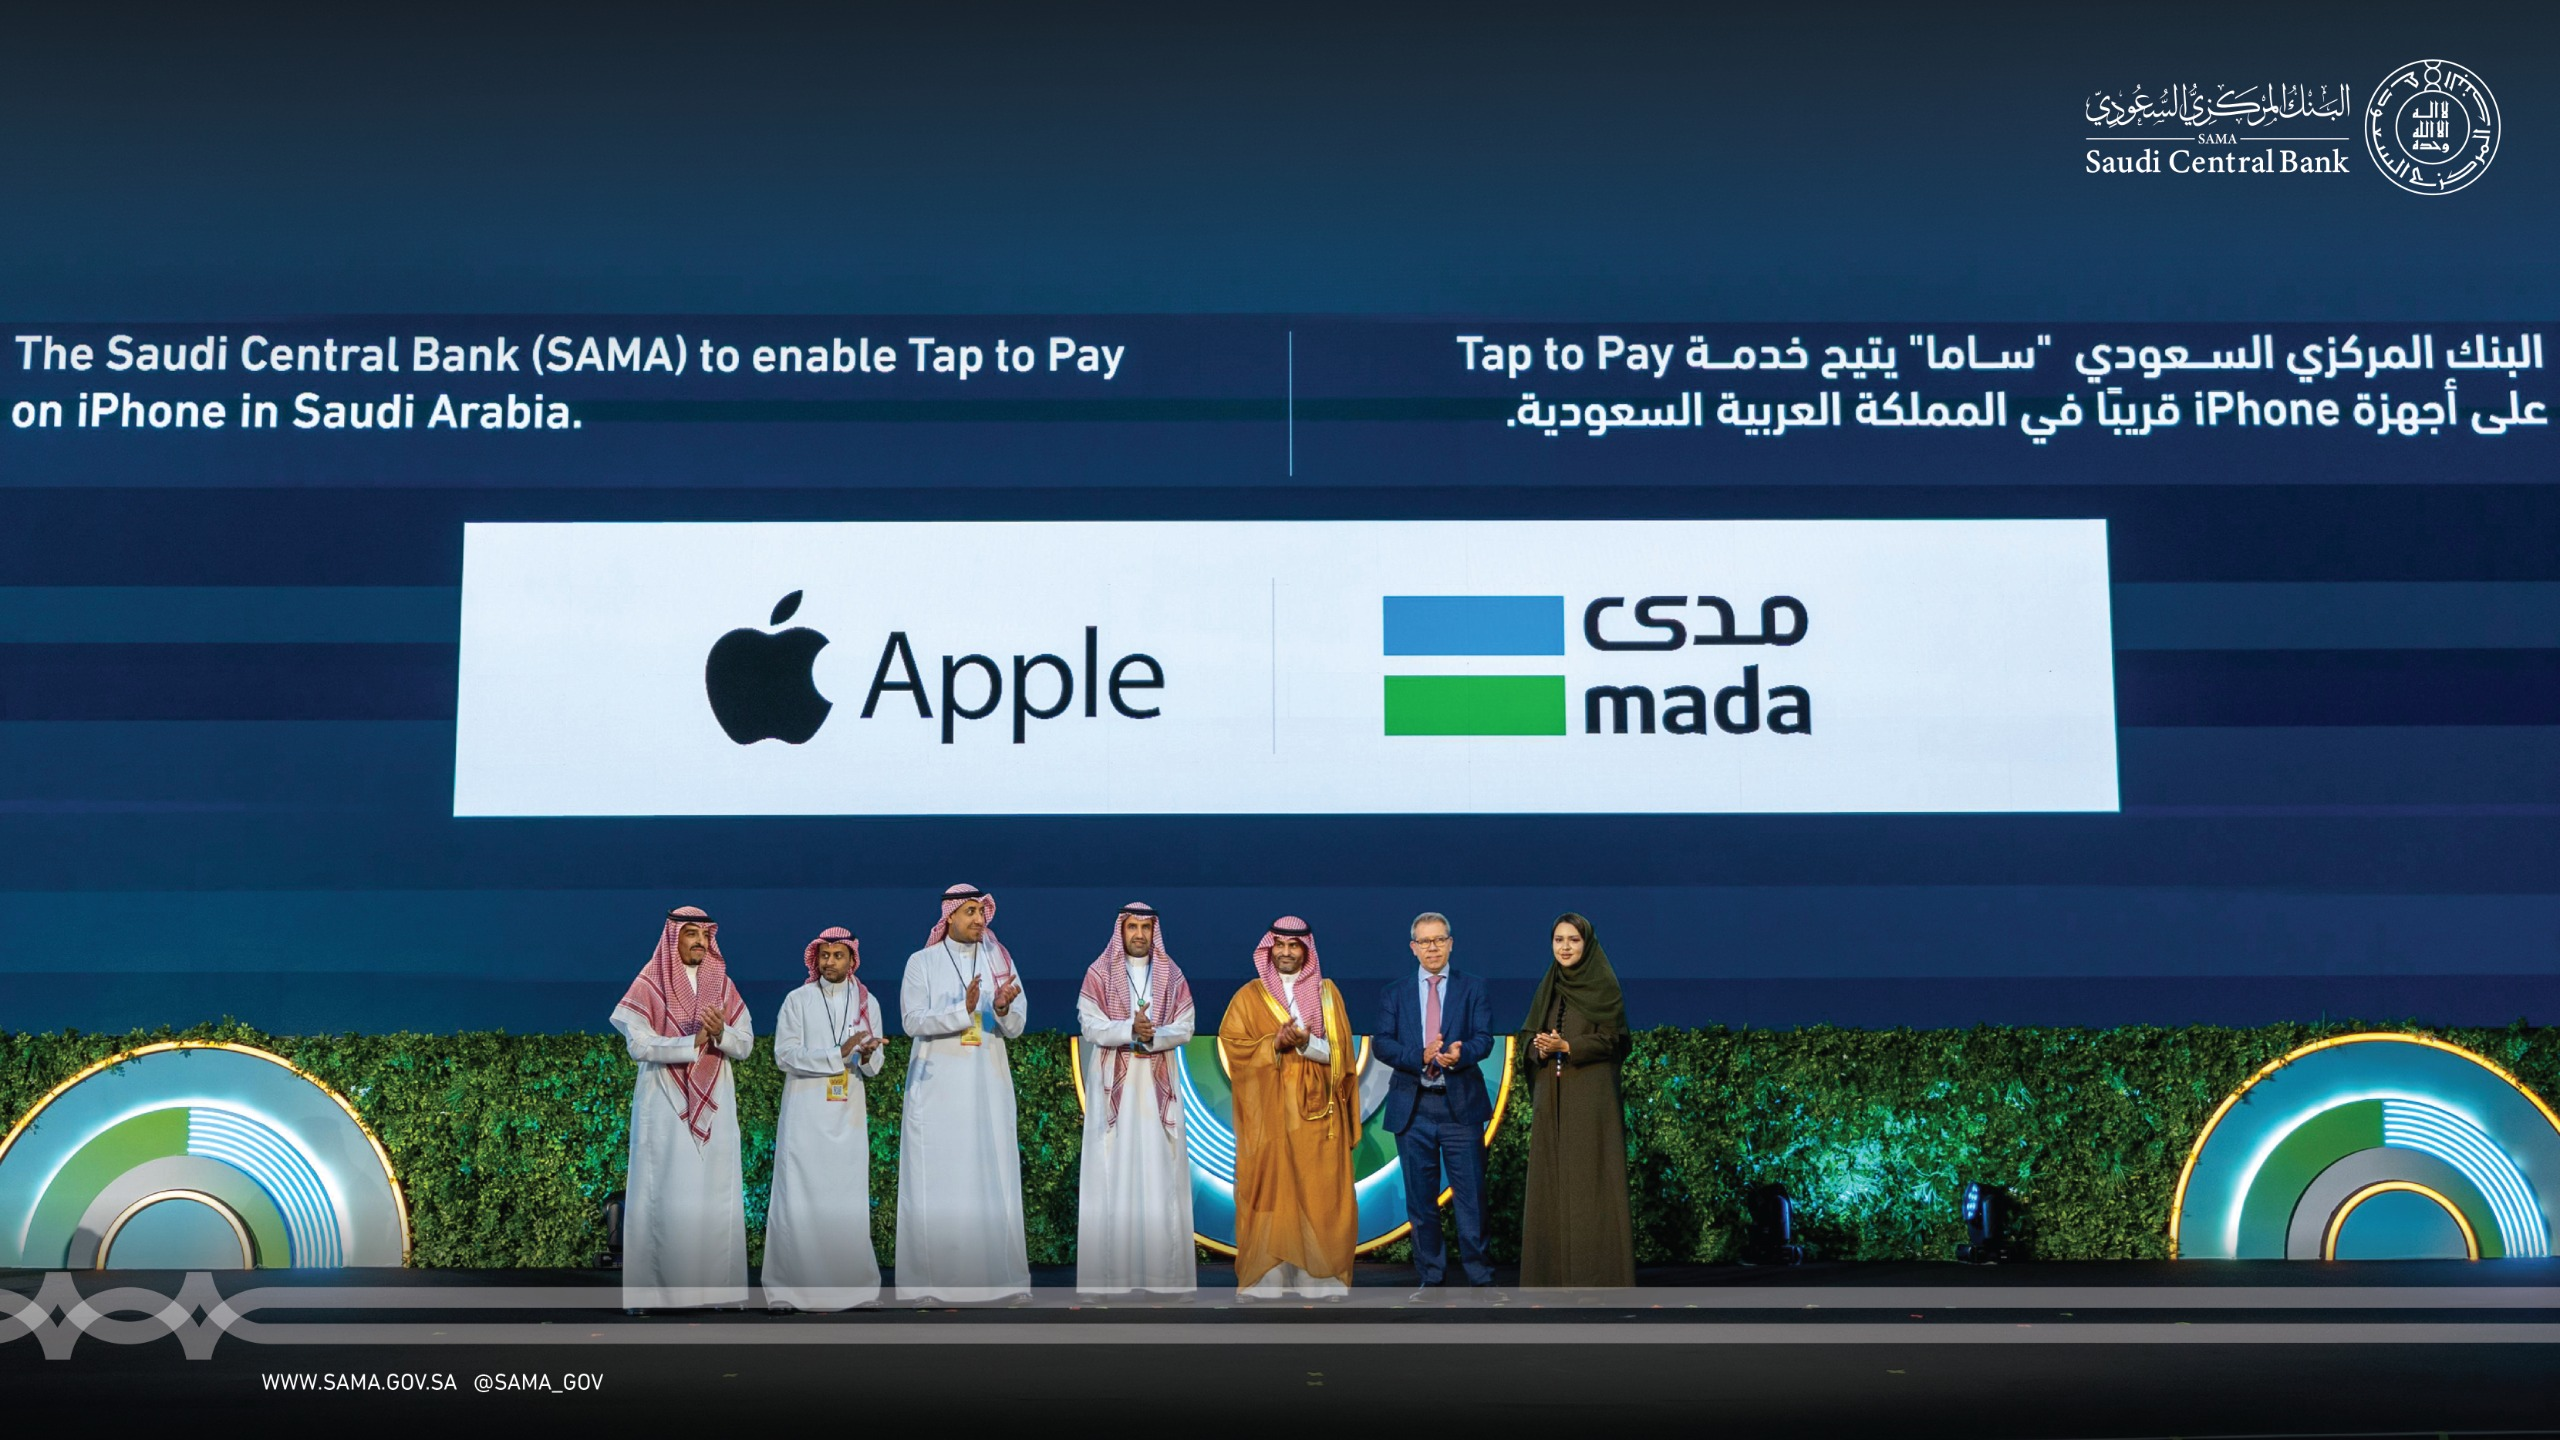
أعلن البنك المركزي السعودي «ساما» قرب إتاحة خدمة «Tap to Pay on iPhone» في المملكة، في خطوة تتيح للتجار قبول المدفوعات اللاتلامسية مباشرة عبر أجهزة آيفون، من دون الحاجة إلى جهاز نقاط بيع منفصل. وجاء الإعلان على هامش مؤتمر «Money20/20 Middle East» الذي عُقد في الرياض خلال الفترة من 14 إلى 16 سبتمبر (أيلول) 2026.

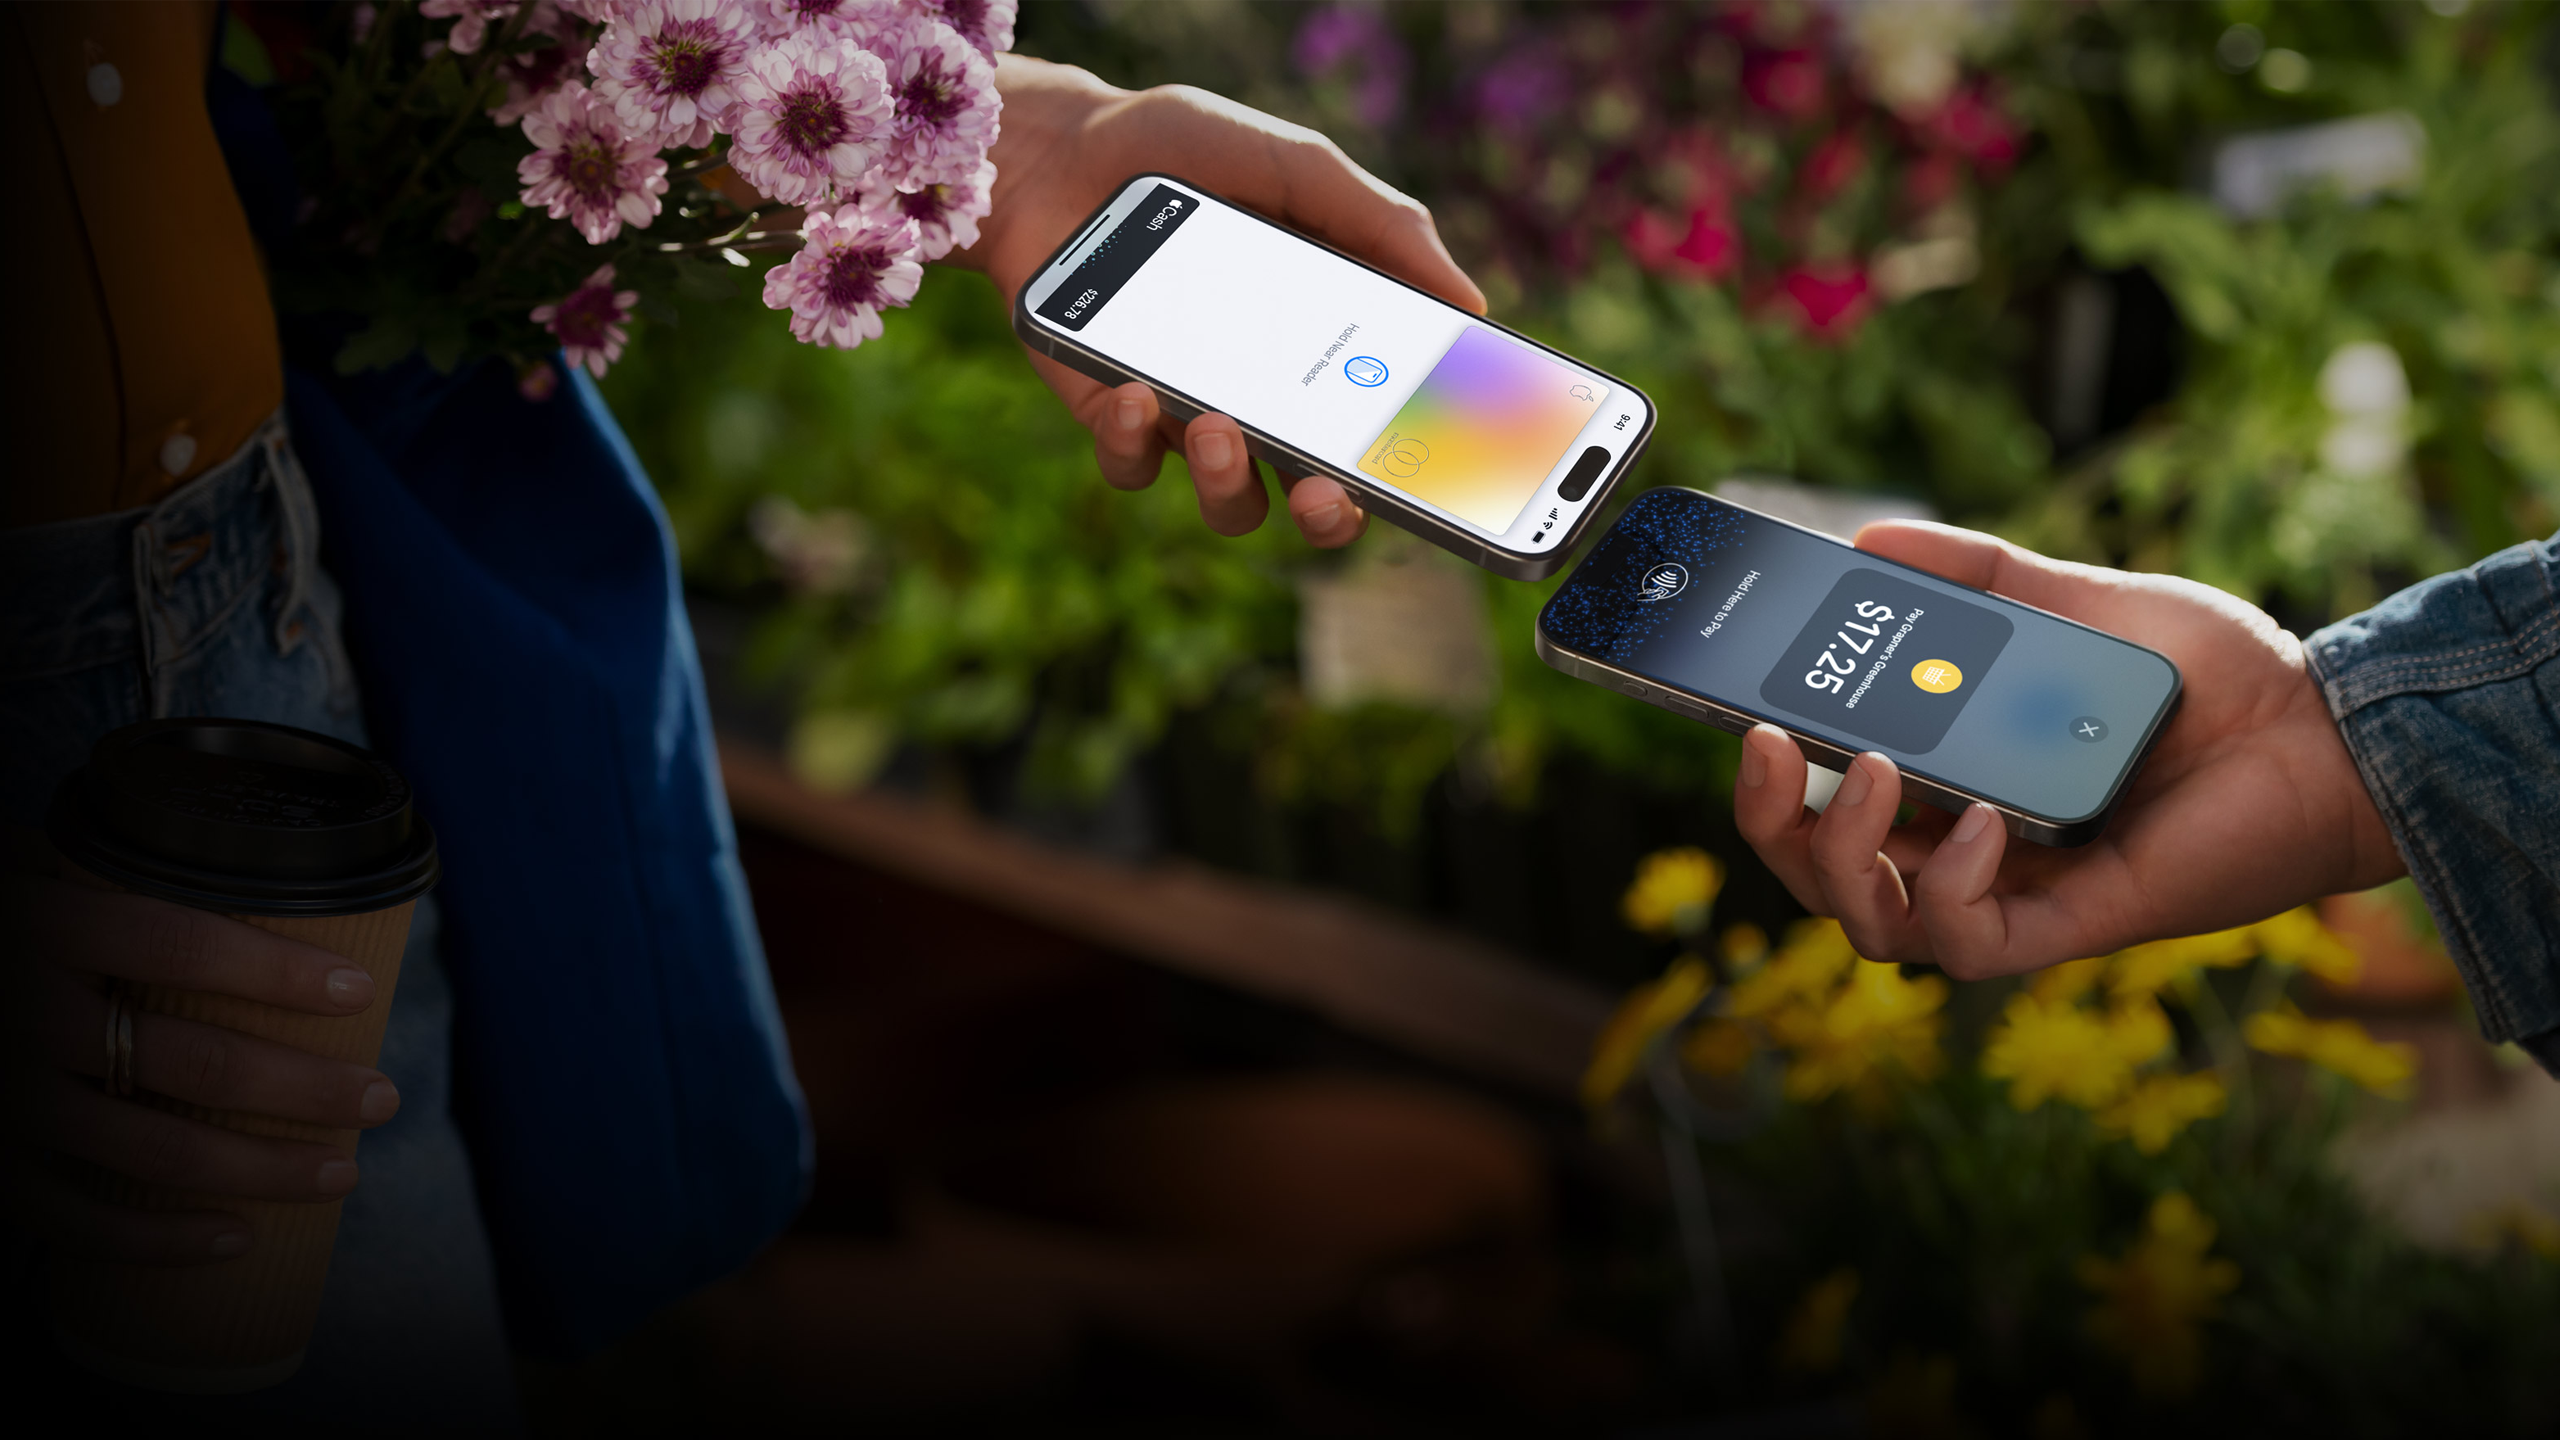
وتعتمد الخدمة على تقنية الاتصال قريب المدى (NFC)، إذ يستطيع العميل إتمام عملية الدفع بمجرد تقريب بطاقة «مدى»، أو بطاقة بنكية تدعم الدفع اللاتلامسي، أو هاتفه المزود بمحفظة رقمية، من جهاز آيفون المستخدم لدى التاجر.

وبذلك يتحول الآيفون عملياً إلى وسيلة لقبول المدفوعات لدى المتاجر، والمنشآت، بدلاً من اقتصار دوره على استخدام «Apple Pay» للدفع. وتوضح «أبل» أن الخدمة تعمل من خلال تطبيقات دفع معتمدة، ويمكن للتاجر بعد إعداد التطبيق قبول البطاقات والمحافظ الرقمية مباشرة على الآيفون من دون إضافة قارئ بطاقات، أو جهاز خارجي.

«ساما» تتيح قريباً قبول المدفوعات عبر الآيفون مباشرة (ساما)

كيف تعمل الخدمة؟

يُدخل التاجر قيمة العملية داخل تطبيق الدفع الداعم للخدمة، ثم يقرّب العميل بطاقته أو جهازه من «آيفون التاجر» لإتمام الدفع. وتظهر على الشاشة قيمة العملية، وبيانات التاجر، وإرشادات توضح مكان تقريب البطاقة، أو الجهاز.

وتقول «أبل» إن عمليات الدفع تتم بصورة مشفرة، وتُعالج باستخدام عنصر الأمان المدمج في الجهاز، كما لا تحصل الشركة على معلومات بشأن تفاصيل ما يشتريه العميل، أو هوية المشتري.

الآيفون يتحول إلى نقطة بيع تدعم «مدى» والمحافظ الرقمية (أبل)

دعم بطاقات «مدى»

يكتسب الإعلان أهمية خاصة في السوق السعودية مع تأكيد «ساما» أن الخدمة ستدعم شبكة المدفوعات الوطنية «مدى»، إلى جانب البطاقات الأخرى، والمحافظ الرقمية التي تدعم الدفع اللاتلامسي.

وأشار البنك المركزي إلى أن الخطوة تأتي ضمن جهود تطوير البنية التحتية للمدفوعات الرقمية في المملكة، امتداداً لنظام «مدى»، وخدمة نقاط البيع البرمجية «SoftPOS» التي أُطلقت في عام 2021.

ومن المتوقع أن تكون الخدمة مفيدة خصوصاً للمنشآت الصغيرة، والأعمال المتنقلة التي يمكنها قبول المدفوعات باستخدام الهاتف مباشرة، من دون الحاجة إلى حمل جهاز نقاط بيع إضافي.

ولم يحدد البنك المركزي السعودي حتى الآن موعد الإطلاق الفعلي للخدمة، أو أسماء البنوك وشركات الدفع التي ستدعمها عند البداية، مكتفياً بالإشارة إلى أنها ستتوفر «قريباً» في المملكة.