
السعودية تنتقل من بناء القدرة الحاسوبية إلى تشغيل الذكاء الاصطناعي على نطاق واسع

«ماغنا AI» لـ«الشرق الأوسط»: السيادة الحقيقية تشمل النماذج والوكلاء والعمليات لا مراكز البيانات فقط

لا تقتصر السيادة في الذكاء الاصطناعي على وجود البيانات والخوادم بل تشمل السيطرة على النماذج والوكلاء والعمليات والقدرات التشغيلية (شاترستوك)
TT

السعودية تنتقل من بناء القدرة الحاسوبية إلى تشغيل الذكاء الاصطناعي على نطاق واسع

لا تقتصر السيادة في الذكاء الاصطناعي على وجود البيانات والخوادم بل تشمل السيطرة على النماذج والوكلاء والعمليات والقدرات التشغيلية (شاترستوك)

بعد أن قطعت السعودية شوطاً واسعاً في بناء البنية التحتية وإطلاق تجارب الذكاء الاصطناعي، تنتقل المرحلة التالية إلى تحويل هذه الاستثمارات إلى أنظمة إنتاج تعمل على نطاق واسع وتربط البيانات والأمن والحَوْكمة بالنتائج التشغيلية.

ويرى الدكتور معتز بن علي، الرئيس التنفيذي لشركة «ماغنا إيه آي» (Magna AI) أن التحدي في هذه المرحلة يتمثل في نموذج التشغيل الذي يجمع البنية التحتية والبيانات والأمن والحَوْكمة والمهارات ضمن منظومة واحدة واضحة المسؤولية، بما يسمح بنقل التجارب الناجحة إلى تشغيل فعلي ومستدام. ويشير خلال لقاء خاص مع «الشرق الأوسط» إلى أن المملكة أنجزت بالفعل جانباً مهماً من بناء القدرة الحاسوبية وتحديد الاتجاه الوطني، فيما توجد لدى مؤسسات عدة تجارب عملية في الذكاء الاصطناعي.

من التجارب إلى التشغيل

يفرّق بن علي بين نجاح تجربة داخل بيئة محدودة وبين تشغيل نظام ذكاء اصطناعي بصورة دائمة داخل مؤسسة أو جهة حكومية. ففي مرحلة الإنتاج، لا يكفي إثبات أن حالة استخدام ما تعمل تقنياً، بل تظهر أسئلة تتعلق بمن يتحمل مسؤولية النتيجة، وكيف تُدار البيانات بصورة يومية، وكيف تُطبق الضوابط الأمنية، وكيف يستمر الامتثال مع التوسع، وكيف تُربط النتائج بقيمة تشغيلية أو اقتصادية واضحة.

ويقول إن هذه العناصر لا يمكن التعامل معها بصورة منفصلة، لأن انتقال الذكاء الاصطناعي إلى الإنتاج يتطلب بيئة متكاملة تتضمن ملكية واضحة للمسؤوليات، وأمناً وحَوْكمة مدمجين منذ البداية، ومهارات مناسبة، ومؤشرات أداء قابلة للقياس.

ويصف التحدي الأساسي بأنه «التنفيذ»، وبصورة أدق نموذج التشغيل الذي يوحد البنية التحتية والبيانات والأمن والحَوْكمة والعمليات داخل نظام واحد قابل للمساءلة. ومن هذا المنطلق، يعتبر أن المرحلة المقبلة في السعودية ترتبط بتحويل «البنية التحتية السيادية» إلى «قدرة سيادية» تعمل داخل مسارات العمل الفعلية وتنتج قيمة يمكن قياسها.
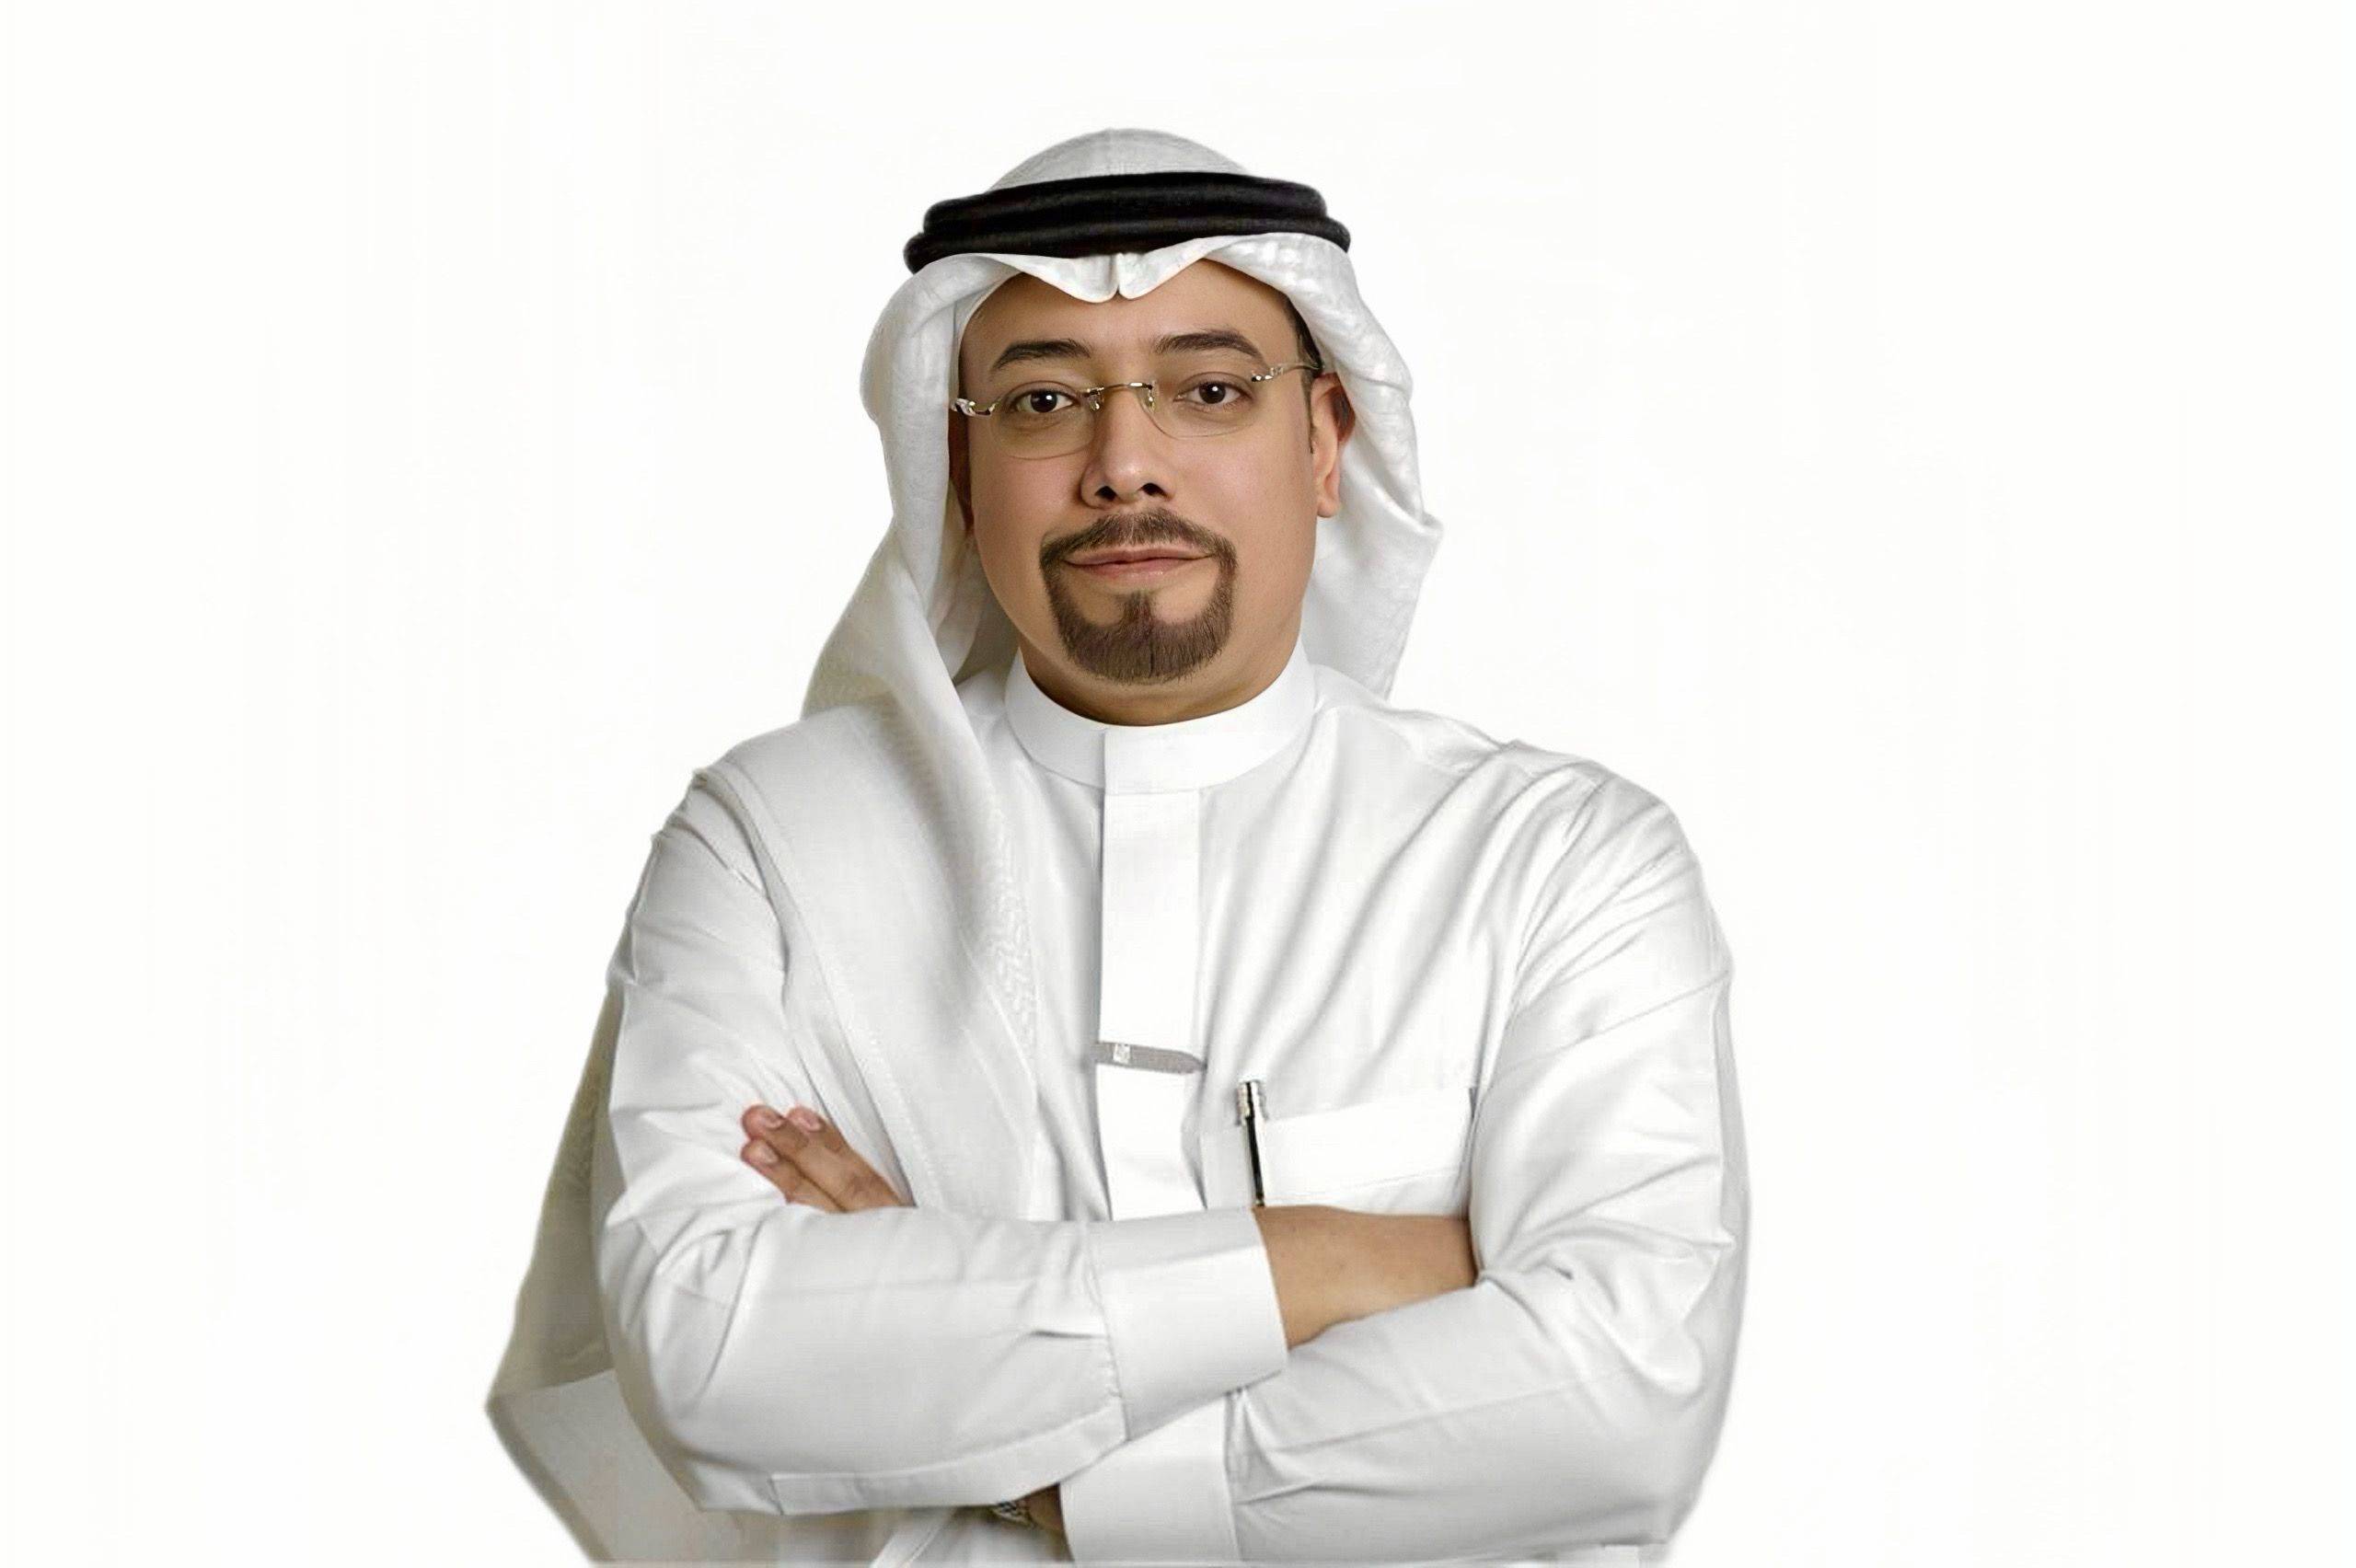
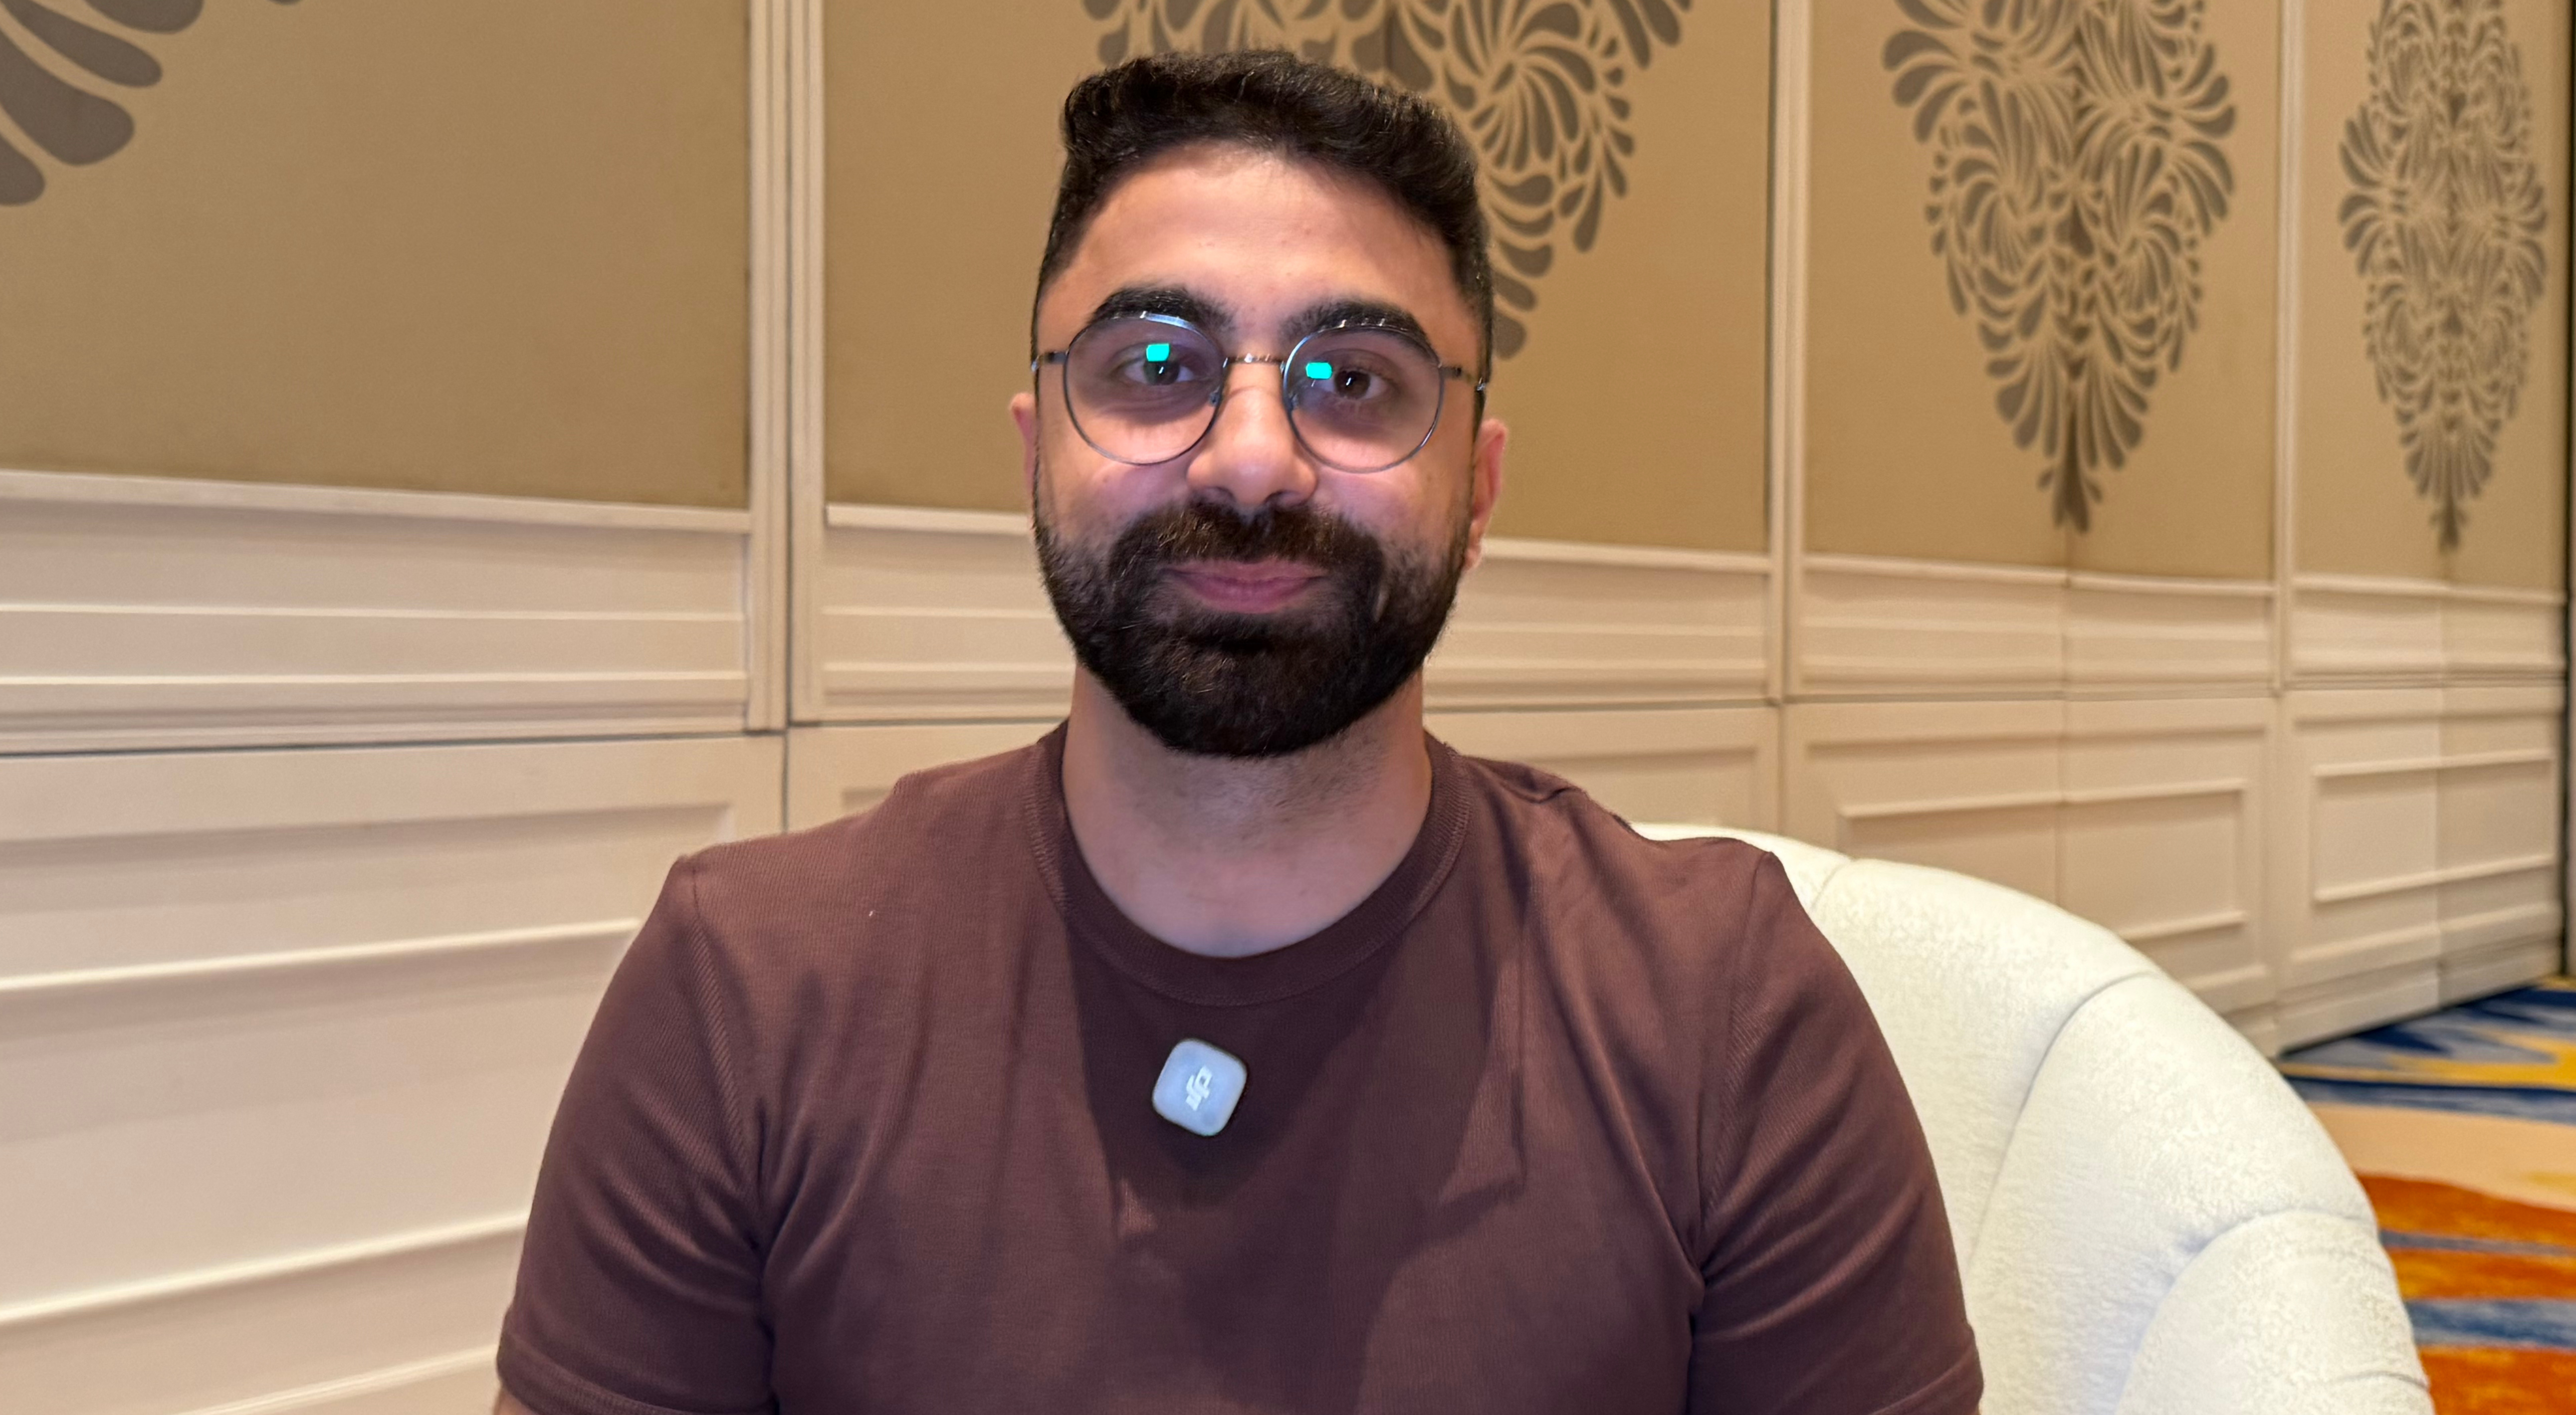
معتز بن علي الرئيس التنفيذي لشركة «ماغنا إيه آي» (Magna AI)

تعدد الموردين مقابل تعدد الأنظمة

مع توسع مشروعات الذكاء الاصطناعي، تعتمد المؤسسات عادة على أكثر من مزود للتقنيات والبنية التحتية والمنصات والتطبيقات والخدمات الأمنية. لكن بن علي يلفت إلى أن الخطر لا يكمن في تعدد الشركاء بحد ذاته، بل في إدخال هذه المكونات من دون معمارية مشتركة أو نموذج تشغيل موحد.

فإذا جرى تحسين كل طبقة بصورة مستقلة، قد تظهر ازدواجية في الأدوات، وصوامع تشغيلية، وفجوات بين حدود مسؤولية مزود وآخر، كما قد تصبح الحَوْكمة والأمن إضافات لاحقة بدلاً من أن تكون جزءاً من تصميم البيئة منذ البداية.

ويحذر من أن تعدد الموردين من دون إطار واضح قد يدفع المؤسسة إلى تحمل عبء التكامل بين الأنظمة بنفسها، بدلاً من التركيز على تشغيل الذكاء الاصطناعي والاستفادة منه.

ولهذا، لا يطرح تقليل عدد التقنيات أو الشركاء باعتباره الهدف، بل جعلها تعمل داخل منظومة واحدة ذات مسؤوليات محددة عبر دورة حياة المشروع، من البنية الحاسوبية إلى البيانات والنماذج والتطبيقات والأمن والحَوْكمة.

أكثر من مجرد طبقة تنسيق

في هذا السياق، تقدم «Magna AI» منصة «MagnaVERSE» باعتبارها بيئة تشغيل تجمع النماذج والوكلاء والتطبيقات والبنية التحتية والحَوْكمة. ويقول بن علي إن الفرق بينها وبين طبقات التنسيق التقليدية يكمن في أن مجرد إضافة واجهة موحدة فوق بنية مجزأة لا يزيل بالضرورة التبعيات والفجوات الموجودة في الأسفل. فقد تستطيع طبقة تنسيق توجيه الأحمال أو ربط النماذج، لكن البيئة الأصلية قد تبقى موزعة بين نظم وشروط ومسؤوليات مختلفة.

وبحسب وصفه، المطلوب هو تشغيل الذكاء الاصطناعي بصورة متسقة عبر البيئات السحابية والسيادية والمحلية، مع الاحتفاظ بالرؤية والتحكم والامتثال والأمن، وهو ما يجعل التنسيق جزءاً من نموذج تشغيل أوسع وليس الغاية في حد ذاته.
«ماغنا AI»: التحدي الأبرز يتمثل في نموذج التشغيل الذي يوحد البيانات والأمن والحَوْكمة والمهارات ضمن منظومة واضحة المسؤولية (شاترستوك)

الوكلاء ترفع متطلبات الحَوْكمة

تتغير متطلبات التشغيل بصورة أكبر مع الانتقال من المساعدات الرقمية إلى الوكلاء القادرين على تنفيذ إجراءات داخل الأنظمة. فحين يبدأ الذكاء الاصطناعي في اتخاذ خطوات فعلية داخل مسار عمل، لا تعود الحَوْكمة مرتبطة فقط بمراجعة ما يولده النموذج، بل تمتد إلى تحديد البيانات والأنظمة التي يمكن للوكيل الوصول إليها، والإجراءات المسموح له بتنفيذها، والمواضع التي تبقى فيها المراجعة البشرية إلزامية.

ويرى بن علي أن كل استدعاء للنموذج، وكل إجراء آلي، وتفاعل مع البيانات، وصلاحية وصول، وتكامل مع نظام آخر، ينبغي أن يكون قابلاً للرصد والحَوْكمة.

وفقاً لمعتز بن علي، يجب أن تعمل الضوابط والسياسات أثناء التشغيل، بحيث يمكن منع الإجراءات غير الآمنة تلقائياً، مع توفير مراقبة مستمرة وسجلات تدقيق ونقاط مراجعة بشرية للقرارات مرتفعة التأثير.

ويؤكد أن زيادة استقلالية النظام لا تعني خفض مستوى الرقابة، بل العكس؛ إذ ترتفع معها الحاجة إلى رؤية أوضح وأمن أقوى ومسؤولية محددة.

السيادة لا تتوقف عند موقع البيانات

يشدد بن علي على أن توطين البيانات والبنية التحتية داخل المملكة يمثل أساساً مهماً للسيادة، لكنه لا يكفي وحده ما لم يمتد التحكم إلى النماذج والعمليات والوكلاء والقدرات التشغيلية.

فبحسب تعريفه، تبدأ السيادة من مكان وجود البيانات ومن يستطيع الوصول إليها وتحت أي شروط، ثم تمتد إلى كيفية نشر النماذج وضبطها وحَوْكمتها، والبنية التي تعمل عليها، والوكلاء الذين يتصرفون نيابة عن المؤسسة، إضافة إلى منظومة الأمن والتشغيل المحيطة بها.

ويضيف بعدين آخرين هما المعرفة التي تتراكم مع مرور الوقت والقدرة المحلية على إدارتها. فكل قرار أو استنتاج أو تحسين للنموذج يولد قيمة معرفية للمؤسسة، وإذا نشأت هذه القيمة داخل منصة لا تسيطر عليها المؤسسة بصورة كافية، فإن قدرتها على الاحتفاظ بها وتطويرها قد تصبح محدودة.

كما أن امتلاك الخوادم أو ترخيص النماذج لا يعوض، بحسب بن علي، عن الحاجة إلى بناء خبرة محلية في تشغيل الذكاء الاصطناعي وتأمينه وحَوْكمته وتحسينه باستمرار، وهو ما يعتبره الفارق بين امتلاك التكنولوجيا وامتلاك قدرة سيادية مستدامة.
يتطلب الانتقال إلى الأنظمة الوكيلية ضوابط أقوى تشمل تحديد الصلاحيات والمراقبة المستمرة والتدقيق ونقاط تدخل بشري للقرارات ذات التأثير المرتفع (غيتي)

الذكاء العربي أبعد من الترجمة

يمتد هذا التصور إلى تطبيقات الذكاء الاصطناعي باللغة العربية. ويعد بن علي أن النماذج العالمية حققت تقدماً ملحوظاً في التعامل مع العربية، لكن ثمة فارقاً بين نموذج يستطيع التحدث باللغة ونظام مصمم منذ البداية للسياق اللغوي والثقافي والتشغيلي الذي تعمل فيه المؤسسات الحكومية والشركات في المنطقة. ويعتبر أن الذكاء الاصطناعي المؤسسي العربي يحتاج إلى التعامل مع الوثائق المحلية ومسارات العمل الحقيقية ومتطلبات الأمن والحَوْكمة والتنظيم، وليس الاكتفاء بالقدرة اللغوية.

كما يمكن أن يشمل ذلك مساعدين رقميين وفهم المستندات والترجمة والتطبيقات الوكيلية، شرط أن تعمل داخل بنية سيادية تحافظ فيها المؤسسة على السيطرة على بياناتها وأنظمتها وعملياتها. ويشير إلى أن تعاون «Magna AI» مع «Arabic.AI» يستند إلى هذا التصور، عبر الجمع بين نموذج لغوي عربي سيادي وقدرات وكيلية تعمل فوق بنية ذكاء اصطناعي سيادية.

اختبار 2030

بحلول 2030، يرى بن علي أن قياس نجاح التحول السعودي في الذكاء الاصطناعي لن يعتمد على حجم البنية التي تم بناؤها بقدر ما سيعتمد على ما يعمل فوقها يومياً. ويحدد عدة مؤشرات لذلك، في مقدمتها وجود أحمال إنتاجية واسعة يكون فيها الذكاء الاصطناعي جزءاً من العمليات الحكومية والمؤسسية الفعلية، وظهور ملكية فكرية مطورة محلياً تشمل نماذج ومنصات وتطبيقات سعودية وذكاءً عربياً يمكن تطويره وحَوْكمته وتشغيله داخل المملكة.

كما يضع الاستخدام المسؤول للأنظمة الوكيلية والمستقلة في القطاعات الحساسة ضمن علامات النضج، شريطة أن تعمل تحت حَوْكمة وأمن محليين واضحين وإشراف بشري عند الحاجة.

لكن المؤشر الذي يصفه بأنه من أوضح علامات النجاح سيكون التصدير. فعندما لا تكتفي السعودية بتشغيل منصات الذكاء الاصطناعي السيادي داخلياً، بل تبدأ أيضاً في نقل تطبيقات وخدمات وقدرات مطورة في المملكة إلى أسواق دولية، يرى بن علي أن ذلك سيكون دليلاً على الانتقال من مرحلة تبني الذكاء الاصطناعي إلى مرحلة إنتاجه وتطويره.
مقالات ذات صلة

الذكاء الاصطناعي يدخل المستشفيات أسرع من قوانين حماية المرضى

علوم الذكاء الاصطناعي يدخل المستشفيات أسرع من قوانين حماية المرضى

الذكاء الاصطناعي يدخل المستشفيات أسرع من قوانين حماية المرضى

غالبية الدول توظفه لكنها لا تمتلك استراتيجية وطنية مخصصة للذكاء الاصطناعي الصحي

د. عميد خالد عبد الحميد (لندن)
خاص كشف باحثو «كاسبرسكي» أن غياب المصادقة في بعض ماسحات «الباركود» قد يوفر نقطة دخول إلى شبكة المستودع (أدوبي)

خاص ثغرة أمنية في ماسحات «الباركود» تفتح مسار هجوم يهدد تشغيل المستودعات

تكشف «كاسبرسكي» كيف قد تتحول ماسحات «الباركود» إلى بوابة نحو أنظمة المستودعات الحساسة ما يهدد استمرارية التشغيل وحركة البضائع.

نسيم رمضان (بالي (إندونيسيا))
تكنولوجيا الصفحة الرئيسية لموقع الهيئة الوطنية البريطانية للأمن السيبراني تظهر على شاشة هاتف ذكي في لندن اليوم (رويترز)

مواقع إلكترونية عالمية تتوقف مؤقتاً بعد اكتشاف الذكاء الاصطناعي ثغرتين خطيرتين

شهدت شبكة الإنترنت حالة من الاستنفار الأمني عقب اكتشاف الذكاء الاصطناعي لثغرتين خطيرتين في لغة البرمجة «بي إتش بي PHP».

«الشرق الأوسط» (لندن)
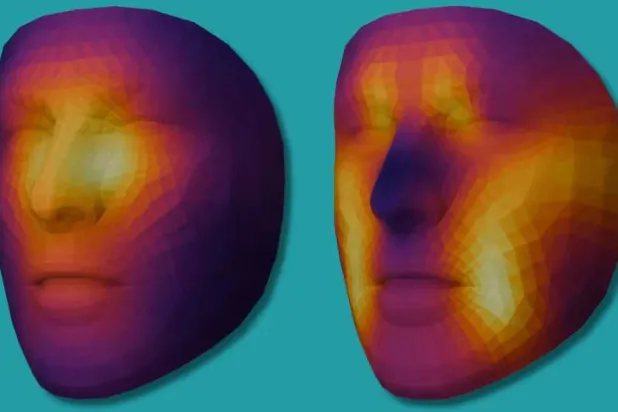
صحتك تنظر خوارزمية التنبؤ بمخاطر الوفيات وخوارزمية تقدير العمر إلى أجزاء مختلفة من الوجه لإجراء تقييماتها (مؤسسة «ماس جنرال بريغهام» في بوسطن)

عبر الذكاء الاصطناعي... صورة للوجه تتنبأ بفرص نجاة مرضى السرطان

قد تحمل صورة سيلفي بسيطة مؤشرات مفاجئة على الصحة العامة ومتوسط العمر المتوقع، خصوصاً لدى المصابين بالسرطان.

«الشرق الأوسط» (واشنطن)
خاص ترى «ميتا» أن الاحتيال أصبح عابراً للمنصات ما يجعل التعاون بين المنصات والبنوك والجهات الحكومية ضرورياً (أدوبي)

خاص «ميتا» لـ«الشرق الأوسط»: الاحتيال الرقمي يعبر المنصات ويتطلب تعاوناً أوسع لمواجهته

تواجه «ميتا» احتيالاً رقمياً عابراً للمنصات عبر الرصد التقني والتحقق من المعلنين والتوعية بالتعاون مع جهات سعودية وشركاء عالميين.

نسيم رمضان (لندن)

ثغرة أمنية في ماسحات «الباركود» تفتح مسار هجوم يهدد تشغيل المستودعات

كشف باحثو «كاسبرسكي» أن غياب المصادقة في بعض ماسحات «الباركود» قد يوفر نقطة دخول إلى شبكة المستودع (أدوبي)
TT

ثغرة أمنية في ماسحات «الباركود» تفتح مسار هجوم يهدد تشغيل المستودعات

كشف باحثو «كاسبرسكي» أن غياب المصادقة في بعض ماسحات «الباركود» قد يوفر نقطة دخول إلى شبكة المستودع (أدوبي)

قد لا يحتاج المهاجم، في سيناريو كشفه باحثون في شركة «كاسبرسكي»، إلى استهداف الخادم الرئيسي أو اختراق منصة سحابية معقدة لبدء هجوم على مستودع متصل. فقد تكون نقطة البداية ماسح «باركود» لاسلكياً يمر يومياً بين أيدي العاملين لمسح الرموز على الصناديق والبضائع.

المفارقة أن الماسح ليس الهدف الحقيقي. ففي السيناريو الذي عرضه باحثو الشركة خلال مؤتمر «Security Analyst Summit 2026» في بالي، والذي حضرته «الشرق الأوسط»، تكمن أهميته في كونه جسراً أولياً إلى حاسوب داخل بيئة المستودع، ومنه إلى أنظمة أكثر حساسية، أبرزها (نظام إدارة المستودع) «WMS» الذي يحدد مواقع البضائع ومسار حركتها داخل المنشأة.

وأظهرت مراجعة أمنية أجرتها «Kaspersky Security Services» لنظام رقمي خاص بالمستودعات وجود مسار هجوم في نموذج واسع الاستخدام من ماسحات «الباركود»، يرتبط بعدم وجود آلية مصادقة بين الماسح المحمول ومحطته الأساسية. ووفق الشركة، يمكن لمهاجم داخل نطاق الاتصال اللاسلكي، وفي ظروف محددة، إرسال إدخالات تحاكي ضغطات لوحة المفاتيح إلى الحاسوب المتصل بالمحطة، بما قد يسمح بتنفيذ أوامر غير مصرح بها. وتقول «كاسبرسكي» إنها لاحظت النمط نفسه في أجهزة من أكثر من مورّد.

حيدر كبيبو اختصاصي أمن التطبيقات في «Kaspersky Security Services» (الشرق الأوسط)

من جهاز بسيط إلى نقطة دخول

يوضح حيدر كبيبو، اختصاصي أمن التطبيقات في «Kaspersky Security Services»، خلال مقابلة مع «الشرق الأوسط» في بالي، أن الأجهزة المستخدمة في البيئات الصناعية والتشغيلية تُصمم أحياناً مع أولوية واضحة لأداء وظيفتها اليومية، بينما لا يحظى الأمن بالمستوى نفسه من الاهتمام منذ مرحلة التصميم.

ويقول إن فريقه لم يتفاجأ تماماً بالعثور على ضعف من هذا النوع، لأنه يجري تقييمات أمنية على عدد كبير من الأجهزة المستخدمة في بيئات أنظمة التحكم الصناعي. لكن غياب المصادقة دفع الباحثين إلى اختبار كيفية استغلال هذا الضعف ضمن مسار هجوم يمكن أن يمنح المهاجم موطئ قدم أولياً داخل المستودع.

عشرون متراً... لكن بشروط

يشدد الباحث على أن تحويل السيناريو التجريبي إلى هجوم حقيقي خارج المختبر ليس عملية تلقائية أو سهلة بالضرورة. ويشرح أن المهاجم، في السيناريو الذي اختبره الفريق، يحتاج إلى الاقتراب إلى نحو 20 متراً من ماسح «الباركود»، إضافة إلى الحصول على عنوان «بلوتوث» الخاص بالجهاز أو المحطة، وهو ما يقول إنه يمكن الحصول عليه بطرق مختلفة.

لكن وجود المهاجم على هذه المسافة لا يعني بالضرورة تسلل شخص غريب إلى المنشأة. فبحسب نموذج الهجوم الذي اختبره الفريق، يمكن أن يكون الشخص موجوداً أصلاً في محيط المستودع ويتمتع بوصول محدود إليه، مثل سائق يدخل إلى جزء من الموقع، أو موظف داخلي في حال إساءة استخدام صلاحياته.

وبذلك تتحول المسألة من مجرد حماية حدود المستودع إلى سؤال أوسع يتعلق بما يستطيع شخص موجود بالفعل في محيط العمل الوصول إليه من خلال جهاز يُنظر إليه عادة باعتباره منخفض المخاطر.

لا تقتصر المخاطر على ماسحات «الباركود» بل قد تشمل أجهزة البيانات المحمولة والطابعات الحرارية أيضاً (أدوبي)

كيف يحدث الهجوم؟

في السيناريو الذي عرضته «كاسبرسكي»، يتصل ماسح «الباركود» المحمول بمحطة أساسية، بينما تتصل هذه المحطة بحاسوب أو نظام أعمال يستخدمه الموظفون. وتذكر الشركة أن غياب المصادقة بين الماسح والمحطة الأساسية يمكن أن يسمح لمهاجم قريب بإنشاء اتصال عبر «بلوتوث»، ثم إرسال حمولة تحاكي ضغطات لوحة المفاتيح. وتقوم المحطة بعد ذلك بتمرير هذه الإدخالات إلى الحاسوب المتصل بها كما لو كانت أوامر شرعية صادرة من المستخدم، ما قد يسمح، وفق ظروف البيئة وإعداداتها، بتنفيذ أوامر على الجهاز من دون تفاعل مباشر من الموظف. ومن هنا تبدأ أهمية المسار الذي يلي عملية الاختراق الأولى، وليس الماسح نفسه.

الهدف الأكثر حساسية

بحسب سيرغي سيدوروف، رئيس خدمات الأمن الصناعي في الشركة، تكمن الحساسية الأكبر في احتمال الانتقال من نقطة الدخول الأولى إلى نظام إدارة المستودع «WMS»، وهو النظام الذي تعتمد عليه العمليات اليومية لمعرفة مواقع البضائع، وأماكن تخزينها، والمسارات التي يجب أن تسلكها داخل المنشأة.

ويوضح خلال حديثه مع «الشرق الأوسط» أن استهداف ذراع روبوتية أو آلة فرز قد يبطئ جزءاً من العمل، لكن تعطيل نظام إدارة المستودع يمكن أن يؤدي إلى نتيجة أوسع بكثير، لأنه قد يوقف العملية برمتها.

فإذا توقف «WMS»، قد لا يعرف الموظفون أين ينبغي نقل البضائع، أو أين يجب وضعها، أو ما الخطوة التالية في حركة المخزون، لأن هذه المعلومات تدار من خلال النظام.

وتزداد حساسية هذه النقطة لأن ماسحات «الباركود» وأجهزة البيانات المحمولة تحتاج في الأساس إلى الاتصال بنظام إدارة المستودع كي تؤدي وظائفها. ولذلك لا يمكن ببساطة فصلها عنه بصورة كاملة.

ويشير سيدوروف إلى أن حصول المهاجم على الوصول إلى الجهاز المضيف المرتبط بالماسح أو إلى محطة بيانات محمولة قد يمنحه وصولاً شبكياً إلى «WMS» في البيئات التي تعتمد هذا النوع من الاتصال.

وبذلك لا تصبح المشكلة مجرد اختراق ماسح «باركود»، بل احتمال أن يقود جهاز بسيط إلى النظام المركزي الذي تعتمد عليه حركة المستودع من بدايتها إلى نهايتها.

سيرغي سيدوروف رئيس خدمات الأمن الصناعي في «كاسبرسكي» (الشرق الأوسط)

المشكلة قد تتجاوز مورّداً واحداً

تقول «كاسبرسكي» إن الباحثين لاحظوا نمطاً مشابهاً في أجهزة من أكثر من مورّد، ما يطرح سؤالاً حول ما إذا كانت المشكلة تتجاوز منتجاً واحداً. ويميز سيدوروف بين مستويين؛ الأول يتعلق بكيفية تطبيق الاتصال، خصوصاً «بلوتوث»، في بعض ماسحات «الباركود» وغياب ضوابط المصادقة المناسبة، بينما يرتبط المستوى الثاني بتصميم شبكة المستودع نفسها. فكلما كانت الأجهزة الطرفية والأنظمة الحساسة قادرة على التواصل فيما بينها بصورة أوسع مما تتطلبه العمليات، ازدادت الخيارات المتاحة أمام مهاجم تمكن من الحصول على نقطة الدخول الأولى. ومن هنا تبرز أهمية تقسيم الشبكة بحيث تُسمح فقط بالاتصالات الضرورية للعمل، بدلاً من عزل شامل قد يمنع الأجهزة من أداء وظائفها الأساسية.

أجهزة أخرى تحت الخطر

لا تقتصر المسألة على ماسحات «الباركود». يلفت سيدوروف إلى أجهزة البيانات المحمولة التي يستخدمها العاملون داخل المستودعات لمسح البضائع وتسجيل مواقعها وإرسال هذه المعلومات إلى نظام الإدارة. وهذه الأجهزة تعمل عملياً كحواسيب صغيرة، مما يجعل السيطرة عليها قادرة على توفير نقطة انطلاق أخرى إلى البيئة الداخلية. ويقول إن مهاجماً يسيطر على أحد هذه الأجهزة، أو شخصاً ينتحل دور عامل في المستودع ويتمكن من استخدامه، قد يحصل على مستوى من الوصول يتيح له محاولة الانتقال إلى أنظمة أخرى.

كما بحث الفريق سيناريوهات مرتبطة بالطابعات الحرارية، حيث يمكن أن تتيح مشكلات في الإعداد أو الاتصال عبر «بلوتوث» نقطة دخول إضافية، يمكن بعدها محاولة توسيع الهجوم داخل بيئة المستودع.

وهذا يوسع نطاق القضية من ثغرة مرتبطة بجهاز واحد إلى سؤال أوسع حول مستوى الحماية في الأجهزة التشغيلية التي تبدو محدودة الوظيفة، لكنها تتمتع باتصالات داخلية تسمح لها بالتفاعل مع أنظمة أكثر أهمية.

توصي «كاسبرسكي» بمحاكاة مسار المهاجم داخل المنشأة لتحديد نقاط الضعف وترتيبها بحسب الأولوية (أدوبي)

ضوابط حماية الأجهزة

عندما سُئل سيدوروف عما إذا كانت المستودعات تضيف الأجهزة المتصلة بوتيرة أسرع من تطبيق وسائل الحماية، قال إن ذلك يحدث بالفعل في بعض الحالات. ويرى أن جزءاً من المشكلة يبدأ لدى بعض الشركات المصنعة التي لا تتبع بصورة كافية ممارسات دورة حياة تطوير آمنة، بينما يظهر جزء آخر لدى الجهات المشغلة عندما لا تكون هناك ضوابط واضحة لتأمين المعدات التشغيلية وإدارة التحديثات وضبط إعدادات الأجهزة.

وتزداد المهمة صعوبة عندما يضم المستودع آلاف الأجهزة المتصلة، إذ يصبح من الصعب التعامل أمنياً مع كل جهاز بصورة منفردة. ويضرب سيدوروف مثالاً بالحاجة إلى منع الاتصال المباشر بين ماسحات «الباركود» والأذرع الروبوتية إذا لم تكن هناك ضرورة تشغيلية لذلك، وكذلك الحد من الاتصالات بين فئات مختلفة من الأنظمة الآلية. الفكرة ليست في قطع الاتصال الذي تحتاجه المنشأة كي تعمل، بل في تقليص مساحة الحركة التي يمكن أن يستفيد منها المهاجم بعد الحصول على موطئ قدم أولي.

تأثيرات الهجوم

لا يرى سيدوروف أن النتيجة الأخطر لهجوم على مستودع تقتصر على إصابة جهاز أو فقدان بعض البيانات. فإذا وصل الهجوم إلى الأنظمة التي تعتمد عليها العمليات، يمكن أن يؤدي إلى توقف التشغيل، وبالتالي خسائر مالية وتأخير وصول الطلبات إلى العملاء.

ويميز هنا بين المستودعات وقطاعات صناعية أخرى مثل النفط والغاز، حيث قد تتجاوز آثار هجوم على الأنظمة التشغيلية الخسائر الاقتصادية لتصل إلى جوانب تتعلق بالسلامة البشرية أو البيئة.

أما في المستودعات، فإن الأثر الأكثر مباشرة يتمثل في تعطل العمليات وانقطاع حركة البضائع. ويكتسب ذلك أهمية إضافية مع الحجم المتزايد للتجارة الإلكترونية. وتقول «كاسبرسكي» إن مبيعات التجارة الإلكترونية عالمياً قاربت الضعف منذ 2019 لتتجاوز 6 تريليونات دولار، وهو رقم تستخدمه الشركة للإشارة إلى حجم النشاط الاقتصادي الذي أصبحت البنى اللوجستية الرقمية مسؤولة عن دعمه.

يمكن أن يبدأ الهجوم من جهاز بسيط ثم يمتد إلى أنظمة أكثر حساسية داخل البيئة التشغيلية (أدوبي)

ماذا يجب أن يُفحص أولاً؟

بالنسبة إلى شركة لوجستية تريد معرفة ما إذا كانت أجهزتها تخلق مساراً مماثلاً للهجوم، لا يرى سيدوروف أن البداية تكون بفحص ماسح بعينه أو بشراء منتج أمني محدد.

ويقول إن الخطوة الأولى هي إجراء تمرين عملي يرسم المسار الذي يمكن لمهاجم حقيقي اتباعه داخل المنشأة: من أين يستطيع الدخول؟ وإلى أي جهاز يمكنه الوصول؟ وما الأنظمة التي يمكن لذلك الجهاز التواصل معها؟ وهل يستطيع الانتقال منها إلى أنظمة أكثر حساسية؟

بعد ذلك، يمكن إنشاء خريطة لترتيب نقاط الضعف بحسب الأولوية، ثم تطبيق الإجراءات المناسبة، من تحديث الأنظمة وتقسيم الشبكات إلى ضبط إعدادات الشبكة والتطبيق وإضافة آليات للرصد والمنع.

ويشدد الباحثون كذلك على أهمية وجود آلية واضحة لإدارة التحديثات وتطبيق التصحيحات الأمنية عندما يصدرها المصنعون، بدلاً من ترك أعداد كبيرة من الأجهزة تعمل بإصدارات قديمة. كما ينبغي، وفق الباحثين، ألا تفترض اختبارات مسارات الهجوم دائماً وجود مهاجم مجهول من الخارج، بل أن تشمل أيضاً شخصاً يمتلك بالفعل مستوى من الوصول المشروع إلى الموقع أو الأنظمة.

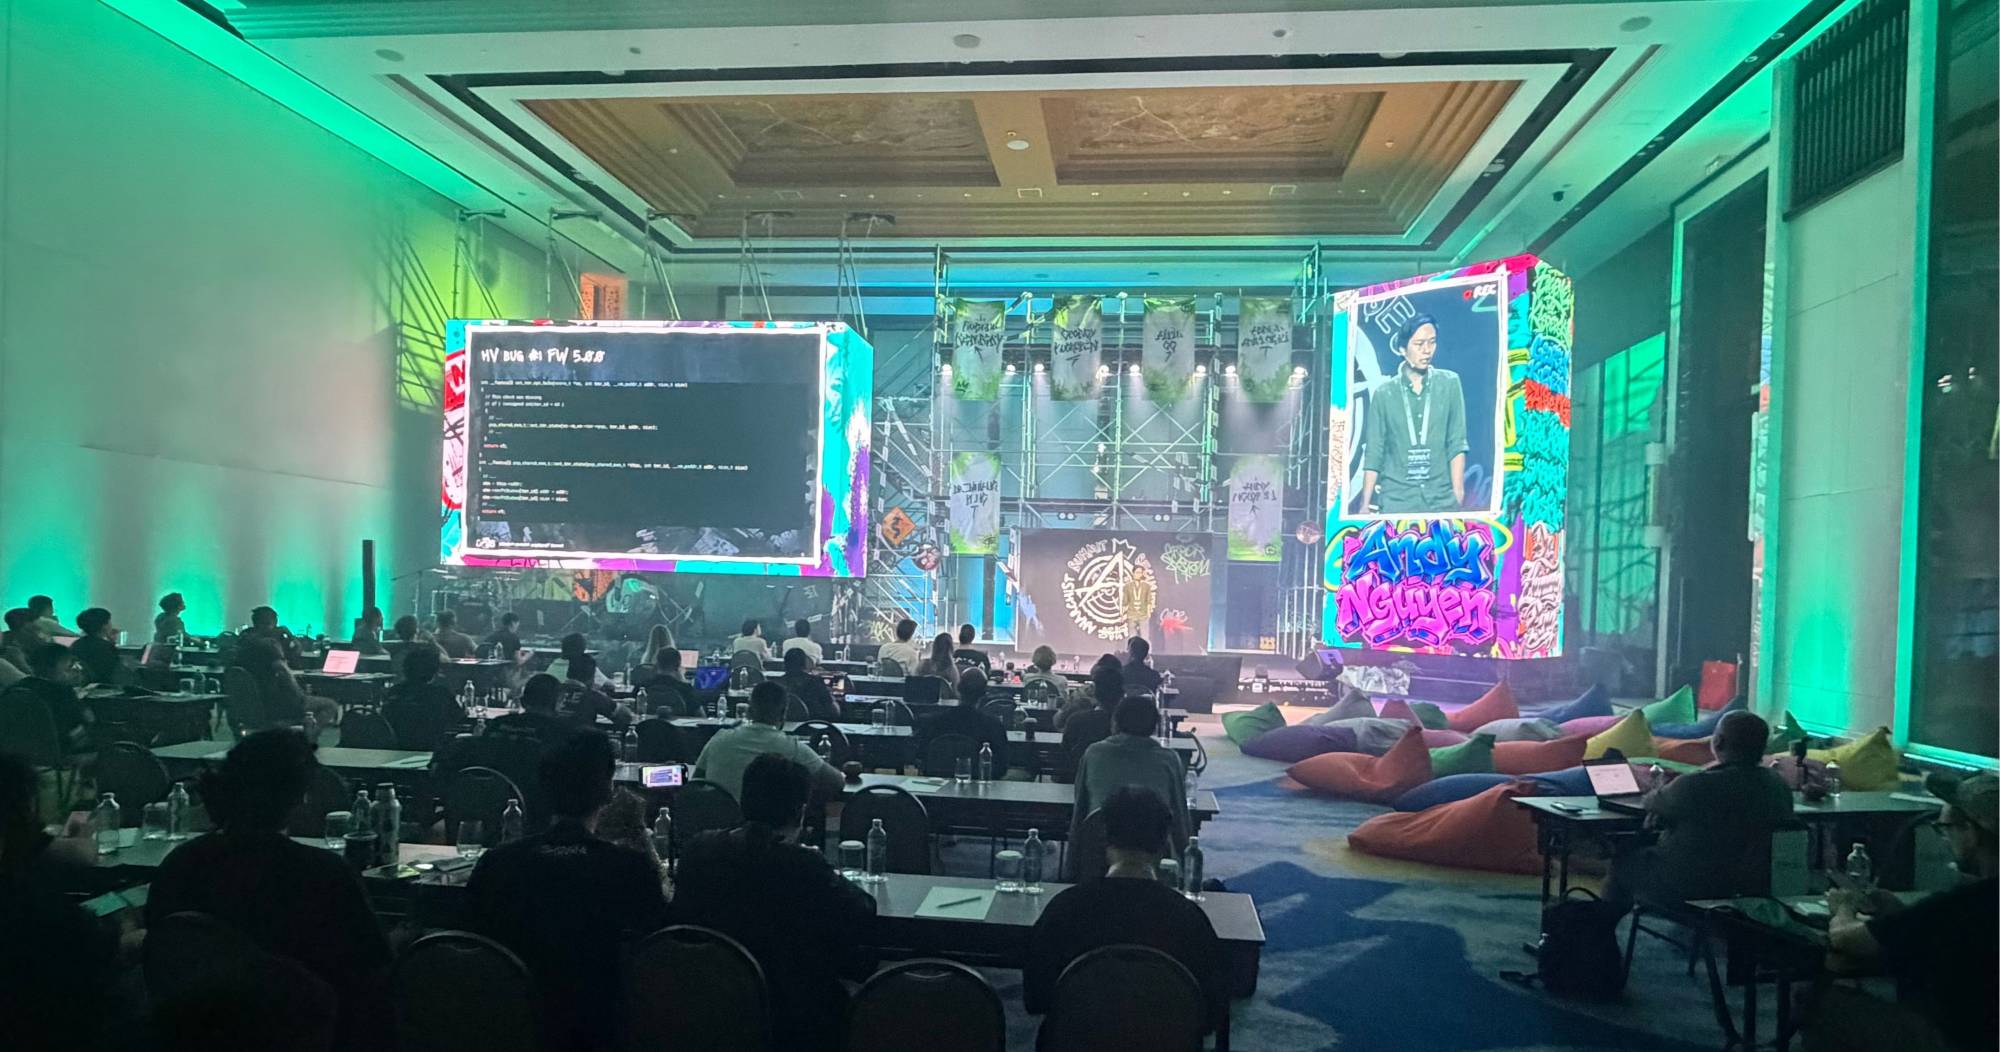
من مؤتمر «Security Analyst Summit 2026» الذي تعقده «كاسبرسكي» في بالي في دورته الثامنة عشرة (الشرق الأوسط)

من مؤتمر «SAS» في بالي

قُدمت نتائج البحث خلال مؤتمر «Security Analyst Summit 2026» المنعقد في بالي بين 20 و23 أكتوبر (تشرين الأول)، في دورته الثامنة عشرة.

ويجمع المؤتمر مئات الباحثين في الأمن السيبراني وممثلين عن جهات إنفاذ القانون وفرق الاستجابة للطوارئ الحاسوبية «CERTs» ومسؤولين من قطاعات متعددة، بينما يناقش برنامجه هذا العام موضوعات تشمل الذكاء الاصطناعي، والهجمات المتقدمة، والبرمجيات الخبيثة، والثغرات واستخبارات التهديدات.

ومن بين الجلسات التي حضرتها «الشرق الأوسط» في المؤتمر، عرض لفريق البحث والتحليل العالمي «GReAT» في «كاسبرسكي» حول «Operation FlashHole»، وهي حملة تجسس إلكتروني نسبتها الشركة إلى مجموعة «Lazarus».

وقالت «كاسبرسكي» إن الحملة نشطة منذ يوليو (تموز) 2025 على الأقل، وأثرت في ثلاث مؤسسات على الأقل في كوريا الجنوبية تعمل في قطاعات البناء والبرمجيات وتصنيع معدات الاتصالات السلكية.

واستخدم المهاجمون، وفق البحث، رسائل تصيد موجهة وبرمجيات مشروعة ضمن سلسلة الهجوم، إلى جانب أدوات خبيثة محدثة وأخرى لم تكن موثقة سابقاً. كما عثر الباحثون على صورة مولدة بالذكاء الاصطناعي لشخصية وظيفية وهمية ضمن مواقع استُخدمت كطُعم للضحايا.

ومن أبرز تفاصيل العرض استخدام نسخة محدثة من إحدى أدوات المجموعة تشفيراً ما بعد كمي لحماية اتصالات البرمجيات الخبيثة، بينما قالت «كاسبرسكي» إن الأدلة التي جمعتها ترجع استخدام المجموعة لهذا النوع من التشفير إلى سبتمبر (أيلول) 2024 على الأقل.


مواقع إلكترونية عالمية تتوقف مؤقتاً بعد اكتشاف الذكاء الاصطناعي ثغرتين خطيرتين

الصفحة الرئيسية لموقع الهيئة الوطنية البريطانية للأمن السيبراني تظهر على شاشة هاتف ذكي في لندن اليوم (رويترز)
TT

مواقع إلكترونية عالمية تتوقف مؤقتاً بعد اكتشاف الذكاء الاصطناعي ثغرتين خطيرتين

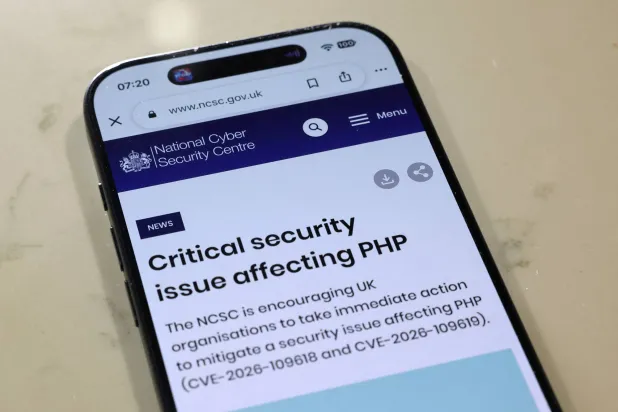
الصفحة الرئيسية لموقع الهيئة الوطنية البريطانية للأمن السيبراني تظهر على شاشة هاتف ذكي في لندن اليوم (رويترز)

شهدت شبكة الإنترنت حالة من الاستنفار الأمني عقب اكتشاف الذكاء الاصطناعي لثغرتين خطيرتين في لغة البرمجة «بي إتش بي PHP»، المستخدمة في تشغيل عدد كبير من المواقع الإلكترونية، مما دفع حكومات ومؤسسات دولية إلى التحذير من مخاطر الهجمات الإلكترونية.

وبحسب شبكة «بي بي سي» البريطانية، فقد أصدرت الجهات المطورة تحديثاً أمنياً لمعالجة الثغرتين بعد ظهر أمس الأربعاء، بعدما كشفت الأبحاث أنهما ظلتا دون اكتشاف لأكثر من عشر سنوات. وقد دعت الحكومات الجهات التي عجزت عن تثبيت التحديث إلى إيقاف مواقعها مؤقتاً لحين تأمينها، مما أدى إلى توقف عدة مواقع إلكترونية حول العالم عن العمل.

وأدى تسريب تفاصيل الثغرات عبر منصات التواصل الاجتماعي إلى التعجيل بالإعلان عنهما، قبل الموعد الذي كانت مؤسسة «بي إتش بي» تعتزم الكشف فيه عن المشكلة والحلول الكاملة لها.

إجراءات احترازية وتعطيل مواقع حكومية وإعلامية

دفعت التحذيرات الأمنية عدداً من المؤسسات إلى اتخاذ إجراءات احترازية، إذ أوقفت الحكومة الفنلندية خدماتها الإلكترونية العامة مؤقتاً، كما أعلنت وكالة الأمن السيبراني الهولندية تعطيل موقعها، وأصبح موقع البرلمان الهولندي غير متاح.

وشملت المواقع المتأثرة أيضاً بعض صفحات مجلس مدينة إدنبرة، وبعض المواقع الإلكترونية لعدد من البرامج التابعة لهيئة الإذاعة البريطانية.

كما أعلنت مؤسسة ويكيميديا، المسؤولة عن موسوعة ويكيبيديا، أنها تعمل على معالجة الثغرات، مؤكدة: «لقد أوقفنا عدداً من الأنظمة الأخرى كإجراء احترازي حتى يمكن إصلاحها بأمان». وأدى ذلك إلى تعذر الوصول إلى بعض أجزاء الموسوعة لفترة مؤقتة.

وأعلنت منصات أخرى، من بينها منصة الفنون الرقمية «ديفيانت آرت»، توقفها مؤقتاً لأعمال الصيانة، دون تحديد السبب.

تحذيرات دولية من مخاطر الاختراق

أصدرت وكالات أمن سيبراني في بريطانيا والاتحاد الأوروبي وأستراليا تحذيرات تدعو المؤسسات التي تستخدم لغة البرمجة المتأثرة إلى تثبيت التحديثات الأمنية في أسرع وقت ممكن.

وقالت الهيئة الوطنية البريطانية للأمن السيبراني في توجيهاتها: «في حال تعذر الإصلاح الفوري، ينبغي على المؤسسات النظر في إيقاف النظام مؤقتاً إلى حين معالجة المشكلة بشكل كامل».

من جانبها، حذرت وكالة الأمن القومي الأميركية، عبر منصة «إكس»، المؤسسات التي لا تستطيع تحديث أنظمتها من ضرورة فصلها عن الخدمة، موضحة: «غالباً ما تُتيح هذه الثغرات الأمنية الوصول المباشر إلى نظام ملفات الخادم أو قاعدة بياناته».

وفي الوقت نفسه، أعلن البيت الأبيض أن الوكالات الفيدرالية تعمل مع مختبرات الذكاء الاصطناعي الرائدة لتسريع عملية إصلاح المشكلة.

ودعت رئيسة الوزراء اليابانية، ساناي تاكايتشي، المستخدمين إلى التحقق مما إذا كانت مواقعهم المتاحة للجمهور تعمل باستخدام لغة البرمجة المتأثرة.

الذكاء الاصطناعي يكشف الثغرتين

تم اكتشاف الثغرتين بواسطة باحثين من شركتي «كاليف» و«ويز»، اللتين تعتمدان على الذكاء الاصطناعي لرصد الاختراقات والهجمات والعيوب البرمجية.

ووصفت شركة «ويز» الثغرتين بأنهما «أخطر الثغرات التي اكتُشفت على الإطلاق باستخدام هذه التقنية»، مشيرة إلى النماذج المتقدمة للذكاء الاصطناعي.

من جانبها، قالت شركة «أوبن إيه آي» المتخصصة في أبحاث وتطوير الذكاء الاصطناعي في منشور على مدونتها أن هذا الاكتشاف يُعد «من أخطر المشكلات الأمنية في الذاكرة الحديثة». وأضافت أن باحثاً داخلياً في الشركة اكتشف المشكلة أيضاً في نفس الوقت تقريباً الذي اكتشفتها فيه الشركات الأخرى.

وقدّرت شركة «ويز» أن نحو 70 في المائة من شبكة الإنترنت قد تكون متأثرة بهذه المشكلة، إلا أن «بي بي سي» أوضحت أنها لم تتمكن من التحقق بصورة مستقلة من هذه النسبة.


«شات جي بي تي» يضيف قفل المحادثات برمز سري

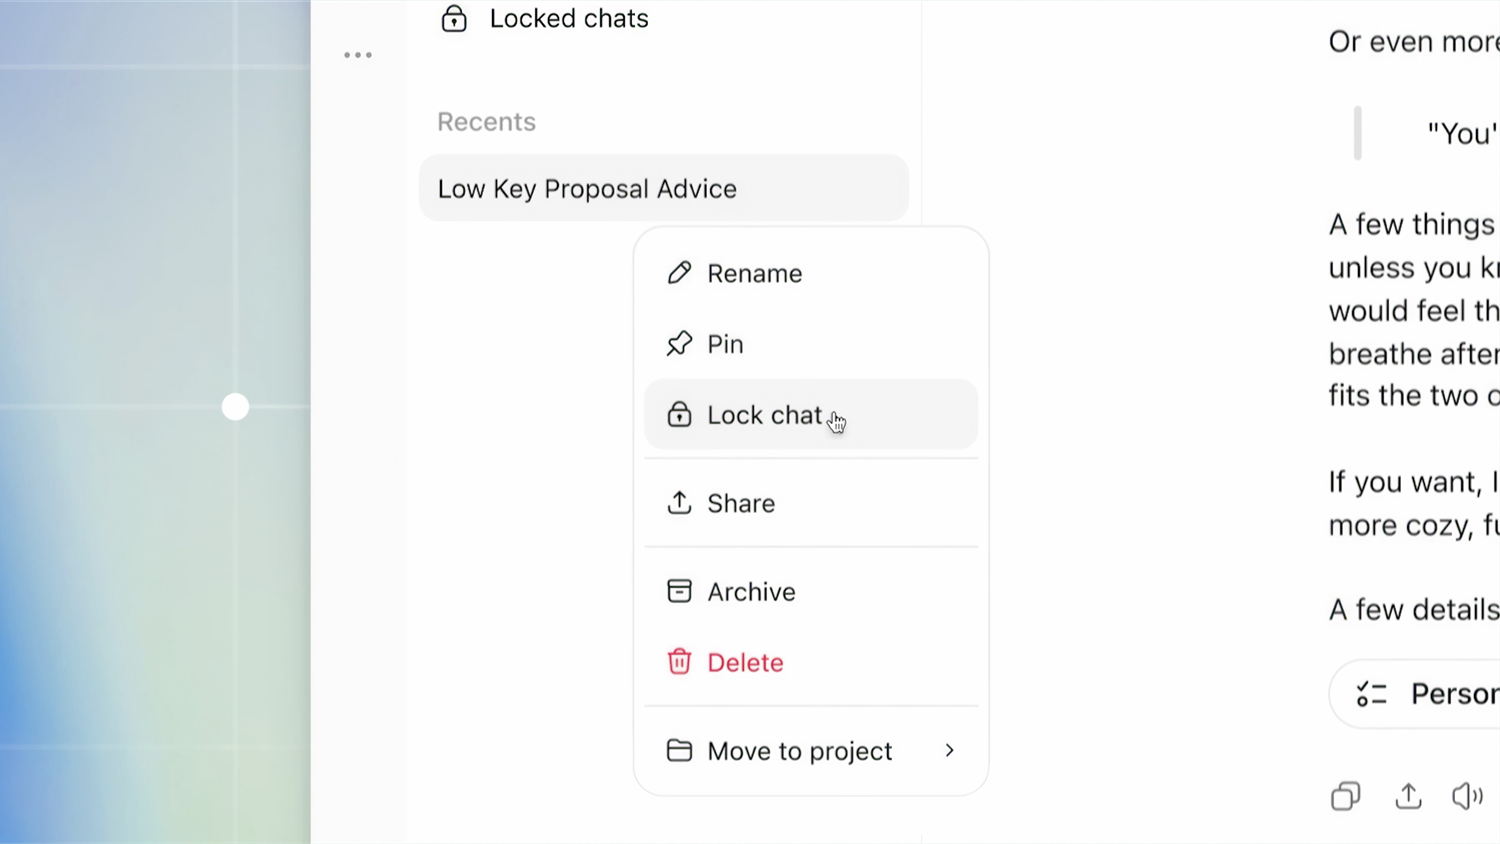
ميزة جديدة في «شات جي بي تي» لإخفاء المحادثات الحساسة (ChatGPT)
TT

«شات جي بي تي» يضيف قفل المحادثات برمز سري

ميزة جديدة في «شات جي بي تي» لإخفاء المحادثات الحساسة (ChatGPT)

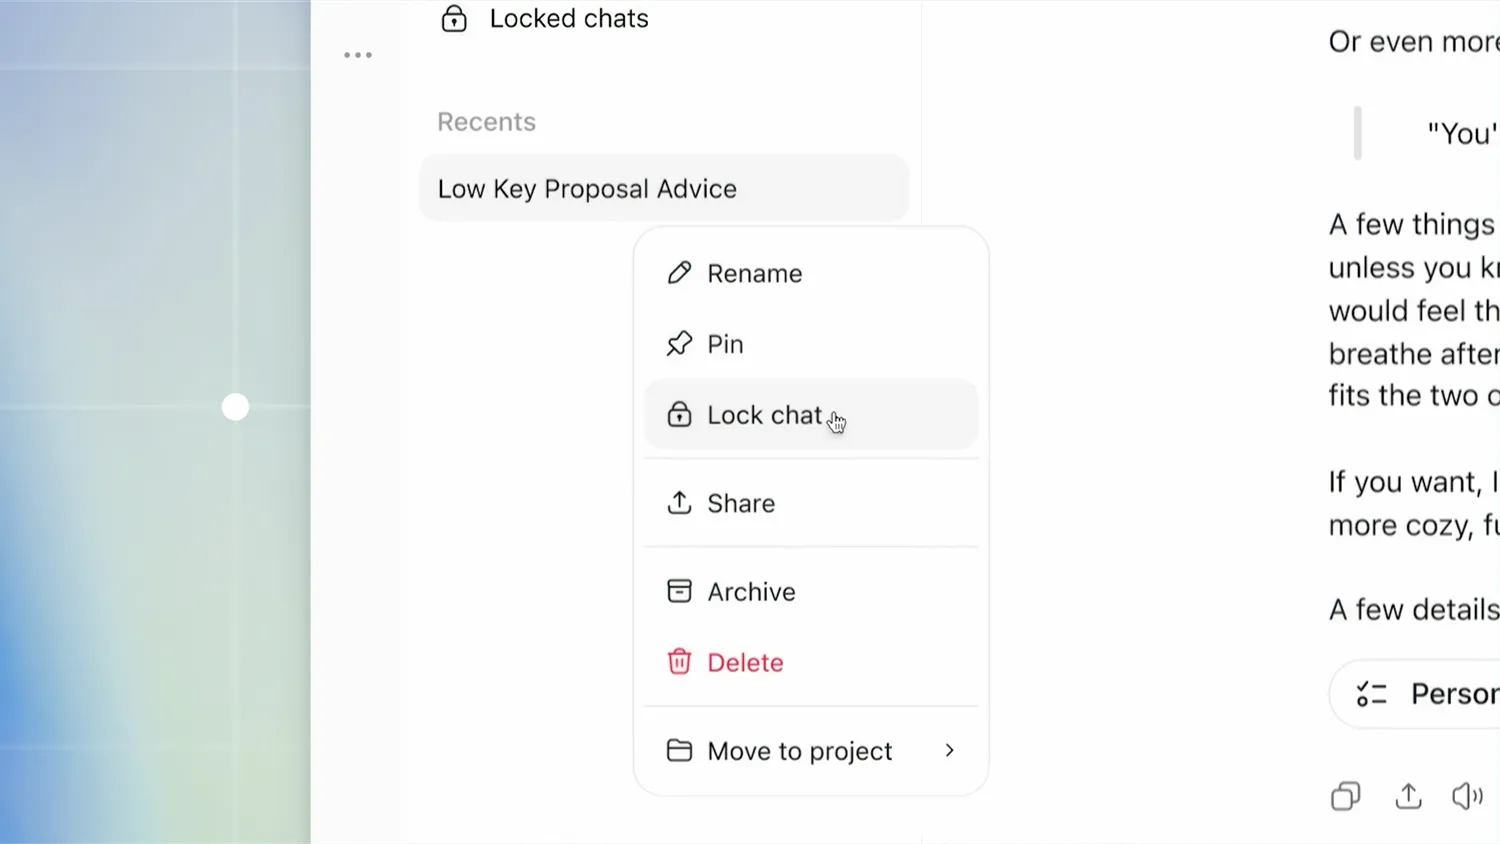
أضافت «أوبن إيه آي» ميزة جديدة إلى «شات جي بي تي» (ChatGPT) تتيح للمستخدمين قفل محادثات محددة وإخفاءها عن سجل المحادثات المعتاد، في خطوة تستهدف تعزيز الخصوصية، خصوصاً عند استخدام الجهاز من أكثر من شخص أو عند مشاركة الشاشة مع الآخرين.

وتعتمد الميزة على «رمز سري مكوّن من أربعة أرقام»، يكون مستقلاً عن رمز قفل الهاتف أو الكمبيوتر، مع إمكانية استخدام تفعيل «بصمة الوجه» أو وسائل التحقق الحيوي المدعومة على الأجهزة المتوافقة.

وبمجرد قفل المحادثة، تنتقل إلى قسم مخصص للمحادثات المقفلة، ولا تظهر ضمن القائمة الرئيسية أو نتائج البحث المعتادة، بينما يتطلب الوصول إليها إدخال الرمز السري أو استخدام التحقق الحيوي.

ميزة جديدة في «شات جي بي تي» لإخفاء المحادثات الحساسة (ChatGPT)

كما يعمل القفل على مستوى حساب المستخدم، ما يعني أن المحادثات المقفلة تبقى محمية عند تسجيل الدخول إلى الحساب نفسه من أجهزة أخرى، بينما يجري تفعيل بصمة الوجه أو وسيلة التحقق الحيوي بشكل مستقل على كل جهاز.

ولا تعني الميزة أن المحادثات أصبحت مشفرة بشكل منفصل عن بقية محتوى «شات جي بي تي»، إذ تركز وظيفتها الأساسية على منع الوصول المباشر إلى المحادثات الحساسة وإخفائها من الواجهة المعتادة.

وتطرح «أوبن إيه آي» الميزة تدريجياً، لذلك قد لا يظهر خيار «قفل المحادثة» لجميع المستخدمين في الوقت نفسه، ويظهر عند توفره ضمن قائمة الخيارات الخاصة بكل محادثة.