كيف تحمي نفسك من احتيال المواقع الإلكترونية المزيفة القائمة على الذكاء الاصطناعي؟

خطوات للتعامل معه

كيف تحمي نفسك من احتيال المواقع الإلكترونية المزيفة القائمة على الذكاء الاصطناعي؟
TT

كيف تحمي نفسك من احتيال المواقع الإلكترونية المزيفة القائمة على الذكاء الاصطناعي؟

كيف تحمي نفسك من احتيال المواقع الإلكترونية المزيفة القائمة على الذكاء الاصطناعي؟

يمكن لمجرم ما التنكر في صورة شخصية شهيرة، أو تزييف متجر إلكتروني، أو تقديم نفسه بوصفه أحد أفراد عائلتك طالباً منك إرسال أموالك... ويستلزم كشف عمليات احتيال كهذه نهجاً جديداً.

رسائل وصور ومواقع «ذكية» مزيفة

قد تستلم رسالة بريد إلكتروني مليئة بالأخطاء الإملائية، أو مكالمة من موظف خدمة عملاء بلكنة ثقيلة، أو صورة ضبابية... لقد اعتدنا تلك العيوب أن تكون علامات فاضحة لعمليات الاحتيال عبر الإنترنت. ولكن اليوم، وبفضل الذكاء الاصطناعي التوليدي، اختفت تلك المؤشرات التحذيرية في الغالب؛ إذ تسهّل روبوتات الدردشة منخفضة التكلفة، ومولدات الصور، وأدوات استنساخ الصوت على المجرمين صياغة نصوص مثالية خالية من العيوب، وإنشاء مواقع إلكترونية تبدو شرعية وقانونية، بل وحتى تزوير الهويات وتقليدها.

لقد صارت عمليات الاحتيال عبر الإنترنت المدعومة بالذكاء الاصطناعي مقنعة للغاية لدرجة أنني أعترف بأنني كدت أقع ضحية لإحداها. فبينما كنت أتصفح مقاطع فيديو «تيك توك» بلا مبالاة، صادفت إعلاناً لحذاء رياضي من ماركة «هوكا» معروضاً بخصم يصل إلى 80 في المائة. وعندما نقرت عليه، ظهر موقع إلكتروني يبدو وكأنه منفذ بيع رسمي وتصفية معتمد لعلامة الأحذية الشهيرة.

ولكن بعد أن أضفت الأحذية إلى سلة التسوق، انتابني شعور قوي بالريبة. وكشف بحث سريع على شبكة الإنترنت عن أن مستخدمين على موقع «ريديت» قد تعرضوا للاحتيال من قِبل هذا الموقع، بل إن شركة «هوكا» نفسها كانت قد نشرت تحذيراً بشأن تصاعد موجة من إنشاء المتاجر الإلكترونية المزيفة التي تتنكر في شكل علامتها التجارية.

ويقول خبراء الأمن إن هذه المواقع الإلكترونية الشبيهة بالأصلية هي واحدة من عمليات احتيال عدة عبر الإنترنت مدفوعة بالذكاء الاصطناعي والتي شهدت ارتفاعاً ملحوظاً في الآونة الأخيرة. وقد أفاد مكتب التحقيقات الفيدرالي في الشهر الماضي بأن مجرمي الإنترنت قد احتالوا على الأميركيين وسلبوهم ما يقرب من 21 مليار دولار في العام الماضي، مع ربط خسائر تقدر بنحو 893 مليون دولار بأدوات الذكاء الاصطناعي.

ملايين الإعلانات والحسابات الاحتيالية

ونظراً لأن الذكاء الاصطناعي يتيح إمكانية بناء المواقع الإلكترونية والشخصيات الرقمية الافتراضية (آفاتار) من دون أدنى مجهود، فقد يتعين علينا إعادة التفكير في نهجنا المتبع لحماية أنفسنا من الاحتيال الرقمي.

وفي هذا الصدد، يقول مارك بير، المدير العام لشركة «مالويربايتس» المتخصصة في أمن الإنترنت: «بدلاً من البحث عن مؤشرات تدل على ما هو سيئ، بات عليك الآن التحقق والتأكد مما إذا كان الشيء جيداً وموثوقاً. لم يعد الأمر يتعلق برواية مزيفة لـ(أمير نايجيري)؛ بل أصبحنا نواجه مواقع شبيهة تماماً بمواقع شركات مثل (راي)، أو (إيباي)، أو أياً من تلك العلامات التجارية الشهيرة والمعروفة بسمعتها الطيبة».

وقد انتشرت الإعلانات الاحتيالية بشكل محموم ومكثف لدرجة دفع البعض إلى رفع قضايا وشكاوى قانونية كثيرة ضد شركة «ميتا»، عملاق وسائل التواصل الاجتماعي. ففي الشهر الماضي رفع «اتحاد المستهلكين الأميركيين»، وهو مجموعة مناصرة غير ربحية، شكوى يتهم فيها شركة «ميتا» بتضليل المستخدمين بشأن جهودها لمكافحة الاحتيال. واستشهدت الشكوى بأمثلة تشمل إعلانات احتيالية لمستلزمات الأطفال وهواتف مجانية. كما رفعت مقاطعة سانتا كلارا في ولاية كاليفورنيا دعوى قضائية مماثلة ضد «ميتا» هذا الشهر.

ورداً على ذلك، قالت شركة «ميتا» إنها أزالت في العام الماضي 159 مليون إعلان احتيالي، وأغلقت ما يقرب من 11 مليون حساب على منصتي «فيسبوك» و«إنستغرام» مرتبطة بمنتجين معروفين لعمليات الاحتيال. وأضافت الشركة أنها تستثمر في تقنيات جديدة لمكافحة هذه الظاهرة.

من جانبها، صرحت متحدثة باسم منصة «تيك توك» بأن الشركة تحظر الممارسات الخداعية والمحتوى المضلل في الإعلانات، مؤكدة أن محاولات الاحتيال على المستخدمين غير مسموح بها على المنصة. وأضافت أنه في الربع الأخير من عام 2025، جرى حذف 97 في المائة من محتوى البريد العشوائي والرسائل الاحتيالية المخالفة التي أزالتها «تيك توك» قبل أن يبلغ عنها المستخدمون.

وبخلاف المتاجر المزيفة، استخدم المحتالون الذكاء الاصطناعي للتظاهر بأنهم أشخاص مقربون من ضحاياهم، بما في ذلك أفراد العائلة أو شركاء في علاقات عاطفية سابقة. وبعبارة أخرى، فقد مكّن الذكاء الاصطناعي المجرمين من تفصيل هجماتهم وتخصيصها لتصبح أكثر شخصية وحميمية من أي وقت مضى.

خطوات للتعامل مع الاحتيال

إليك ما تجب معرفته عن أكثر عمليات الاحتيال القائمة على الذكاء الاصطناعي شيوعاً، وكيفية التصرف حيالها.

• منتحلو الشخصيات والمخادعون الرقميون عبر الذكاء الاصطناعي.

الجميع على دراية بتلك الرسالة النصية الواردة من رقم مجهول وتقول ما معناه: «لقد مرت فترة طويلة، كيف حالك؟». وإن التجاوب والتفاعل مع المرسل قد ينتهي بمحادثة هاتفية ويطلب فيها المحتال أموالاً نقداً. واليوم، من المرجح أن تنتقل هذه المحادثة إلى مكالمة فيديو؛ لأن المحتالين اكتشفوا أن بمقدورهم استخدام أدوات الذكاء الاصطناعي التي تحولهم رقمياً إلى شخص آخر.

في هذا السياق، يقول أندرو يون، الباحث في «سيف آيه آي»، وهي منظمة غير ربحية تُعنى بتثقيف الناس بقدرات الذكاء الاصطناعي: «من السهل للغاية وغير المكلف بالمرة إجراء مكالمة عبر تطبيق (زووم) في الوقت الفعلي مع استبدال كامل للجسم وتغيير الصوت بطريقة تبدو واقعية تماماً».

ويمكن لهذه الحيلة أن تأخذ أشكالا مختلفة اعتماداً على اهتمامات الضحية ونقاط ضعفه؛ فقد يُستدرج رجل يعاني الوحدة لتصديق أن امرأة جذابة من ماضيه تأمل في إعادة التواصل معه، كما يمكن أن ينخدع باحث عن عمل بمُحاوِر افتراضي مزيف يعمل بالذكاء الاصطناعي لإجباره على أداء عمل لصالح شركة وهمية.

ونظراً لأن تزييف أرقام الهواتف أمر سهل، ولأن أسماء أقاربنا ومعلومات الاتصال بهم متاحة للعامة على الإنترنت، فإن عمليات الاحتيال يمكن أن تصبح أكثر خصوصية وشخصية بكثير؛ إذ يمكن لأم أن تتلقى رسالة نصية احتيالية من رقم هاتف ابنها، وينتهي بها المطاف في مكالمة فيديو مع محاكاة افتراضية له عبر الذكاء الاصطناعي، حيث يطلب منتحل الشخصية أموالاً.

واقترح يون علاجاً بسيطاً يعتمد على حلول تقليدية منخفضة التكنولوجيا: إجراء محادثات مع أفراد العائلة، وخاصة الأقارب كبار السن الذين يفتقرون للخبرة التكنولوجية، لمناقشة احتمالية تلقيهم مكالمة من منتحل شخصية. والاتفاق على كلمة سر سرية وآمنة يمكن استخدامها لاختبار ما إذا كان الشخص حقيقياً، كلما ساورهم الشك.

• المشاهير المزيفون. منذ ظهور تطبيقات التوليد الفوري لمقاطع الفيديو مثل تطبيق «سورا» من شركة «أوبن آيه آي»، غمرت وسائل التواصل الاجتماعي موجة من المحتوى الرديء والمزيف المفبرك بالذكاء الاصطناعي. وتنتشر مقاطع الفيديو المزيفة التي تضم مشاهير هوليوود وكبار المديرين التنفيذيين للشركات على نطاق واسع؛ نظراً لتوفر كميات هائلة من صورهم ومقاطع الفيديو الخاصة بهم على شبكة الإنترنت؛ ما يساعد نماذج الذكاء الاصطناعي على توليد نسخ شبه مثالية لهم.

وقد حاول بعض المحتالين استغلال المشاهير عبر استخدام نجوميتهم لتسويق منتجات وهمية لا وجود لها. فعلى سبيل المثال، انتشرت مقاطع فيديو بتقنية التزييف العميق للطاهي الشهير «غوردون رامزي» على وسائل التواصل الاجتماعي في السنوات القليلة الماضية وهو يروّج لهدية مجانية عبارة عن أواني طهي، ليتضح أن الضحايا الذين اعتقدوا أنهم يدفعون رسوم شحن زهيدة للحصول على نوع من المقالي مجاناً كانوا يسلمون أرقام بطاقاتهم الائتمانية للمجرمين.

كما أنتج المعتدون مقاطع فيديو بتقنية التزييف العميق لـ«ريتشارد برانسون»، مؤسس «فيرجن غروب»، لاستدراج معجبيه إلى القيام باستثمارات وهمية. وقد تكرر هذا الأمر كثيراً، لدرجة دفعت برانسون إلى نشر مقطع فيديو على منصة «إنستغرام» لتعليم متابعيه كيفية رصد هذا النوع من عمليات الاحتيال وكشفه.

وكانت نصيحة برانسون دقيقة للغاية وفي محلها؛ إذ يجب ألا تثق إلا بالمعلومات الواردة من المصادر الرسمية - على سبيل المثال، في حالة السيد برانسون، صفحة الويب المنشورة على موقع «Virgin.com». كما أن علامات التوثيق الزرقاء على مواقع التواصل الاجتماعي لم تعد مؤشرات معصومة من الخطأ تُثبت أن الأشخاص هم حقاً من يدعون؛ لذا لا تدعها تستدرجك إلى مخططات مشبوهة للثراء السريع.

متاجر مزيفة

• المتاجر الإلكترونية المزيفة. تنتشر على وسائل التواصل الاجتماعي بكثافة الإعلانات التي توجّهك إلى مواقع احتيالية منشأة بواسطة الذكاء الاصطناعي، مثل متجر الأحذية الرياضية الذي كاد أن يخدعني. وقد تكون هذه الإعلانات ذات صلة مباشرة باهتماماتك الشخصية؛ كأن يظهر لك مثلاً متجر مزيف يبيع الدراجات الهوائية.

ويُعزى ذلك إلى أن المحتالين يدفعون مبالغ مالية مقابل المساحات الإعلانية على منصتي «تيك توك» و«إنستغرام» للاستفادة من الأدوات نفسها التي يستخدمها المُسوقون الحقيقيون لتوجيه الإعلانات واستهداف الأشخاص ذوي الاهتمامات ذات الصلة، وذلك وفقاً لما ذكره بير من شركة «مالويربايتس». وبمقدور المجرمين إنفاق تلك الأموال على استهداف الإعلانات؛ لأنهم - على العكس من العلامات التجارية الحقيقية - ليس لديهم أي منتج فعلي ليشحنوه.

وثمة طرق لتحديد ما إذا كان المتجر الإلكتروني الذي يتظاهر بأنه علامة تجارية معينة مزيفاً من عدمه وبسرعة. ومن الطرق البسيطة إجراء بحث على محرك «غوغل» عن العنوان الإلكتروني للمتجر (رابط الموقع) ورؤية ما يقوله الناس عنه في مواقع مثل «ريديت».

ولكشف عمليات الاحتيال بصورة أكثر دقة، يمكنك أيضاً الاستعانة بروبوت دردشة يعمل بالذكاء الاصطناعي. فقد تعاونت شركة «مالويربايتس» اخيرا مع شركتي «أوبن آيه آي» و«أنثروبيك» لربط تطبيقها المجاني الخاص بكشف الاحتيال بروبوتات الدردشة «شات جي بي تي» و«كلود»؛ حيث يمكنك نسخ عنوان الويب ولقطات الشاشة ولصقها في روبوتات الدردشة ومطالبة «مالويربايتس» بإجراء تحليل لمعرفة ما إذا كان الموقع أصلياً من عدمه.

وإذا كان ذلك يبدو جهداً كبيراً، فهناك حكمة تقليدية قديمة لا تزال صحيحة وسارية حتى في عصر الذكاء الاصطناعي: «إذا كان الشيء يبدو أفضل من أن يكون حقيقياً، فهو في الغالب ليس كذلك».

* خدمة «نيويورك تايمز»

مقالات ذات صلة

عطل «مايكروسوفت»... هل أصبحنا أكثر اتصالاً وأقل قدرة على التواصل؟

تحليل إخباري تثير الأعطال التقنية تساؤلات حول قدرتنا على الوصول إلى الآخرين بعيداً عن التطبيقات التي اعتدنا استخدامها (أدوبي)

عطل «مايكروسوفت»... هل أصبحنا أكثر اتصالاً وأقل قدرة على التواصل؟

يكشف عطل «مايكروسوفت» اعتمادنا المتزايد على المنصات الرقمية ويطرح تساؤلات حول قدرتنا على التواصل عند تعطل التكنولوجيا وأهمية الاحتفاظ ببدائل مستقلة.

نسيم رمضان (لندن)
تكنولوجيا جاء قرار الإغلاق بعد مراجعة استراتيجية الدعم واحتياجات العملاء مع استمرار قنوات المساعدة الرسمية للشركة (أبل)

«أبل» تغلق مجتمع الدعم الفني بعد 28 عاماً... ومصير أرشيف المستخدمين غير محسوم

تغلق «أبل» مجتمع الدعم الفني بعد 28 عاماً وسط غموض حول مصير أرشيف المستخدمين وتساؤلات بشأن مستقبل المساعدة التقنية والذكاء الاصطناعي.

نسيم رمضان (لندن)
تكنولوجيا كشفت «أدوبي» خلال مؤتمرها السنوي عن أدوات جديدة مدعومة بالذكاء الاصطناعي (أدوبي)

«أدوبي» تكشف عن أداة لإزالة العناصر من الفيديو وتوسّع الذكاء الاصطناعي في برامجها

برنامج «بريميير» يتصدر التحديثات بأداة تحذف العناصر المتحركة وتملأ مكانها تلقائياً وإضافات لتحسين الإضاءة والصوت والتصميم.

عبد العزيز الرشيد (الرياض)
خاص يرى 42 % من قادة المالية أن طموحات الذكاء الاصطناعي تتجاوز قدراتهم التشغيلية الحالية (شاترستوك)

خاص «ديلويت»: طموحات الذكاء الاصطناعي تتجاوز قدرات 42 % من قادة المالية

تكشف «ديلويت» فجوة بين طموحات الذكاء الاصطناعي وجاهزية الإدارات المالية مع فوائد ملموسة في السعودية وتحديات تتعلق بالحوكمة والبيانات

نسيم رمضان (لندن)
يوميات الشرق معسكر «مستقبل ابتكارات الحج» يشارك فيه 20 فريقاً (واس)

«رحلتي»… حين تتحول ذكريات المناسك لحكاية تسافر من مكة إلى العالم

حضرت منصة «رحلتي» ضمن المشاريع المشاركة في المعسكر المقام ضمن فعاليات «مؤتمر ومعرض الحج 2026»، التي وظّفت الذكاء الاصطناعي في خط الإنتاج الروائي للقصص.

إبراهيم القرشي (جدة)

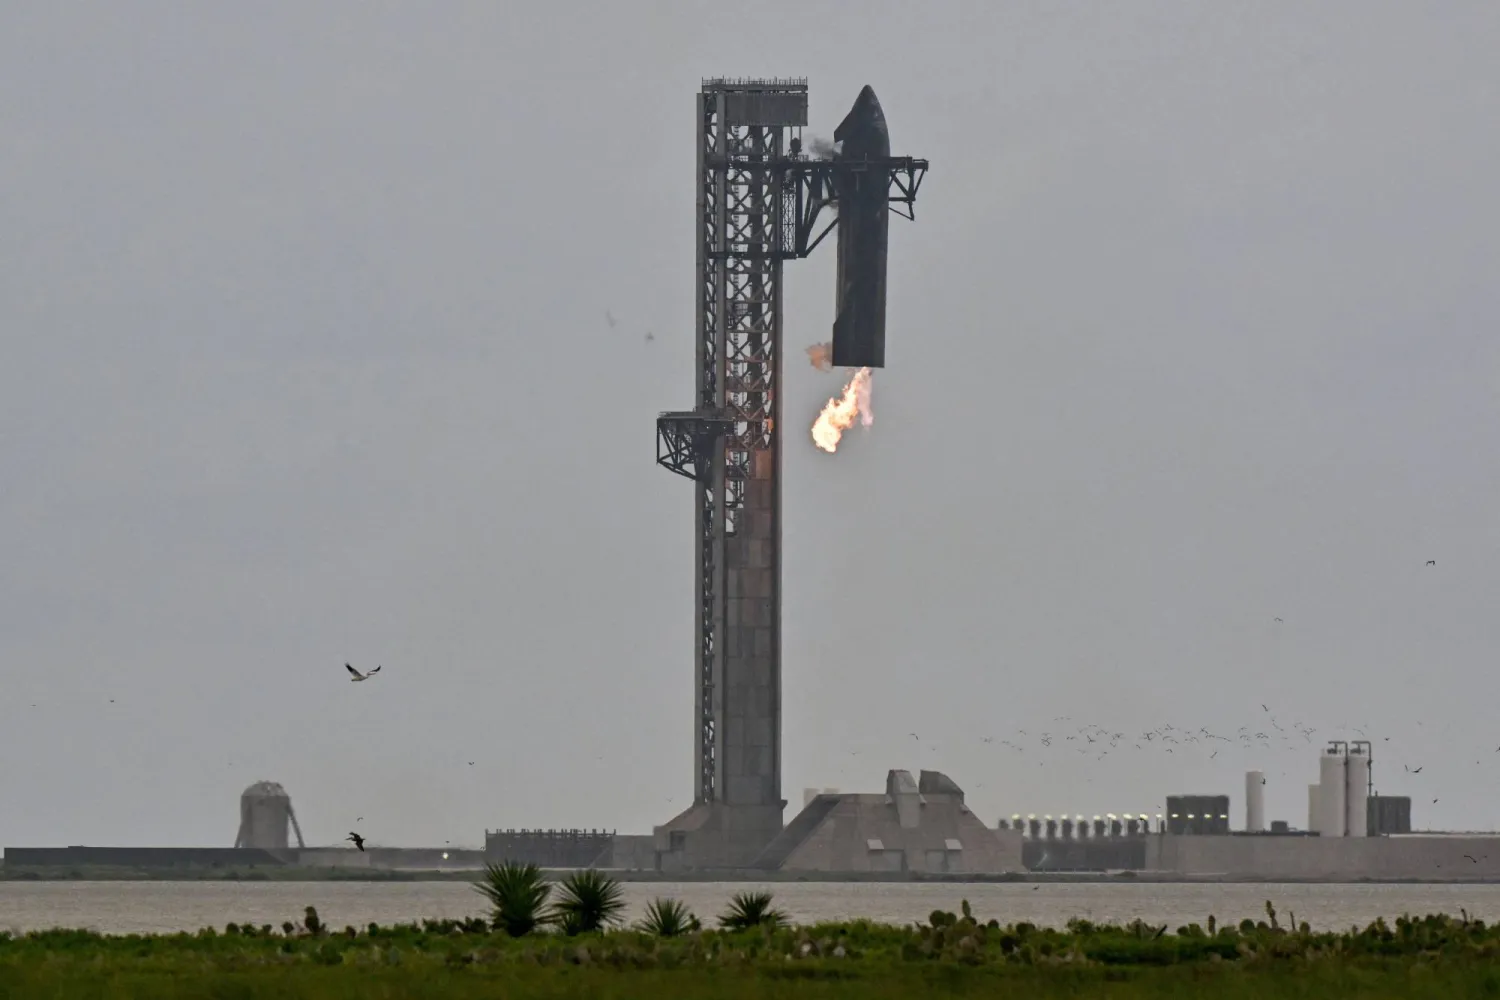
«سبايس إكس» تنجح للمرة الأولى في التقاط مركبتها «ستارشيب» عند منصة الإطلاق

مركبة «ستارشيب» بعد استعادتها عند منصة الإطلاق بعد الرحلة التجريبية الـ15 في ستاربيس بولاية تكساس الأميركية (رويترز)
TT

«سبايس إكس» تنجح للمرة الأولى في التقاط مركبتها «ستارشيب» عند منصة الإطلاق

مركبة «ستارشيب» بعد استعادتها عند منصة الإطلاق بعد الرحلة التجريبية الـ15 في ستاربيس بولاية تكساس الأميركية (رويترز)

نجحت شركة «سبايس إكس» التابعة لإيلون ماسك السبت، في استعادة مركبة فضائية عند منصة إطلاقها للمرة الأولى، بعدما عادت مركبتها «ستارشيب» بسلام إثر يوم أمضته في المدار.

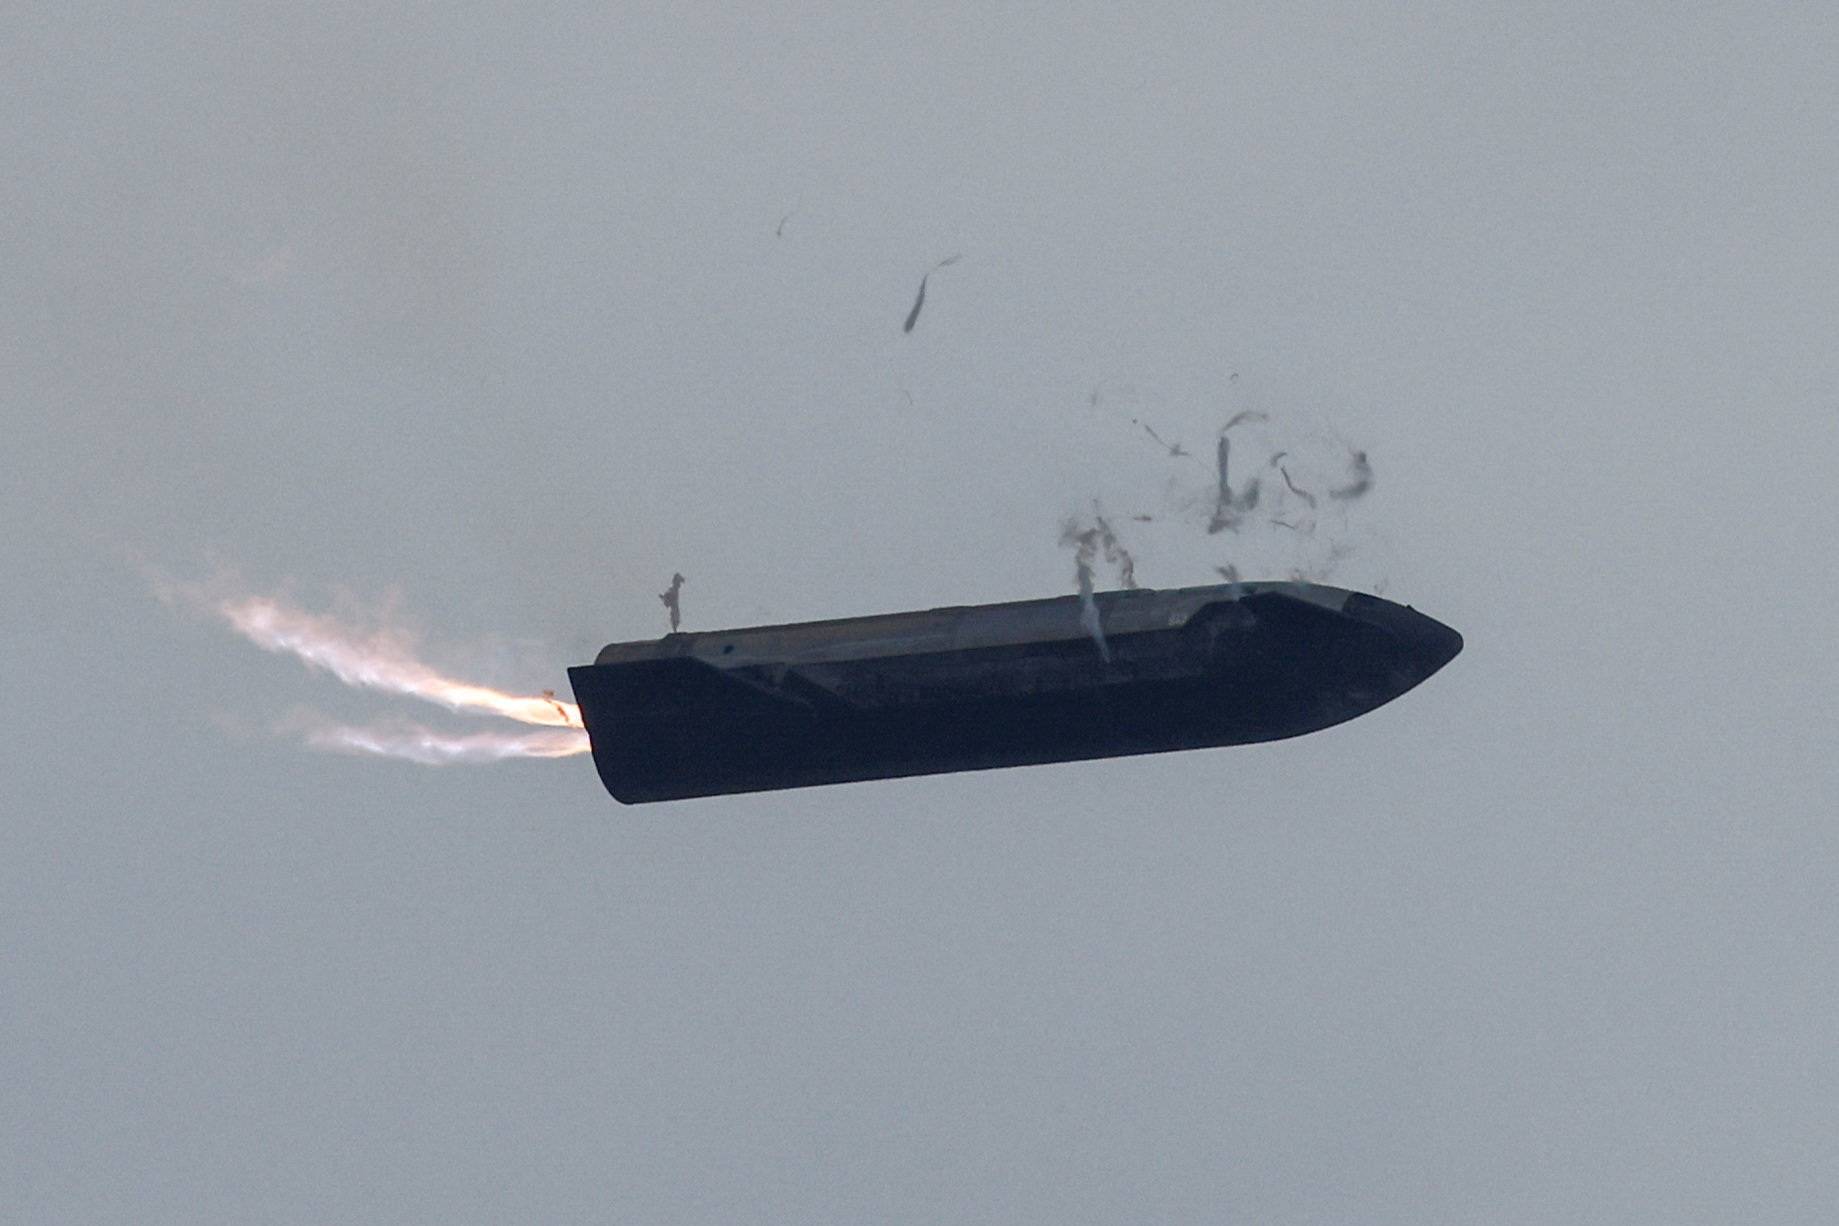
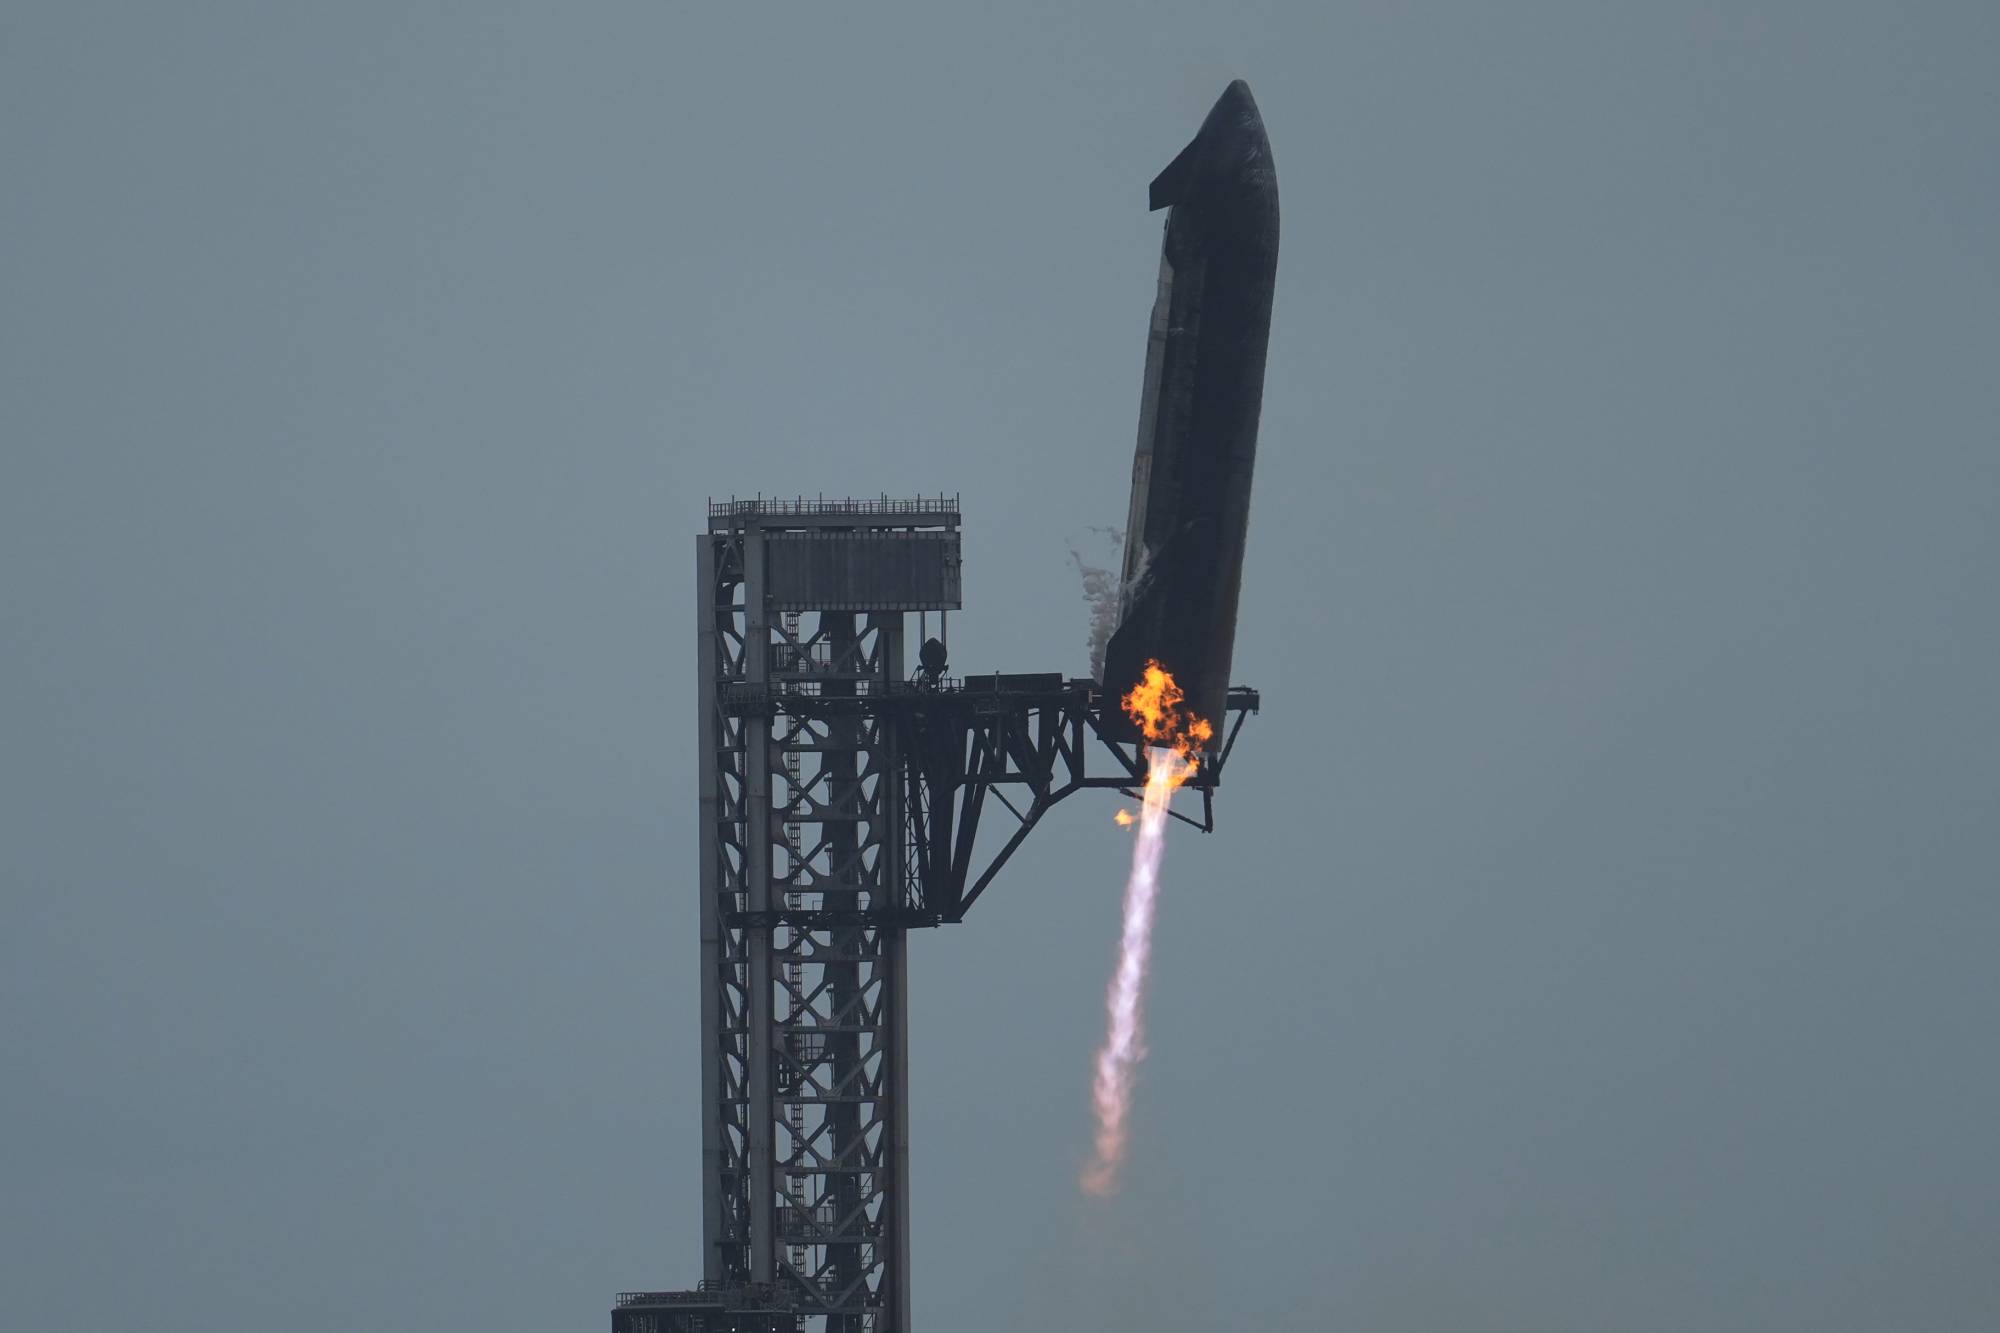
وظهرت المركبة من بين الغيوم بعد رحلة هبوط عبرت خلالها القارة، وانزلقت بسلاسة بين ذراعين آليتين فوق منصة الإطلاق رقم 2، وفق ما نقلته «وكالة الصحافة الفرنسية».

وهذه الرحلة التجريبية الخامسة عشرة لأكبر وأقوى منظومة صاروخية في العالم. وكان مقرّرا أن تشهد عملية مزدوجة غير مسبوقة لالتقاط كلّ من المرحلة الصاروخية المعزّزة «سوبر هيفي» ومركبة «ستارشيب»، لكن محاولة استعادة المرحلة المعزّزة أُلغيت الجمعة.

ويشكّل نجاح استعادة «ستارشيب» محطة بارزة في مساعي قطاع الفضاء المستمرة منذ عقود لتطوير منظومات صاروخية قابلة لإعادة الاستخدام بالكامل، ما قد يخفض تكاليف المهمات بدرجة كبيرة ويتيح تنفيذ عمليات إطلاق بوتيرة أعلى.

مركبة «ستارشيب» لدى عودتها من المدار بعد الرحلة التجريبية الـ15 (رويترز)

وقالت جيسي أندرسون، وهي مسؤولة في برنامج «ستارشيب» قبل التقاط الصاروخ إنه «إذا نجحت المحاولة، فستثبت أن بالإمكان استعادة مركبة إطلاق مدارية بالكامل عند منصة إطلاقها».

وأكملت المركبة، التي تحمل المنظومة الصاروخية اسمها، 14 دورة حول الأرض وأطلقت خلال رحلتها التي استغرقت 22 ساعة 26 قمرا اصطناعيا ضمن شبكة «ستارلينك» التابعة لماسك لتوفير الإنترنت عبر الأقمار الاصطناعية.

وتنطوي عملية التقاط «ستارشيب» على تعقيد بالغ، إذ هبطت المركبة من ارتفاع أعلى بكثير وبسرعة تفوق بكثير سرعة هبوط المرحلة المعزّزة التي نجحت «سبايس إكس» في استعادتها ثلاث مرات سابقاً.

وعلى غرار «سوبر هيفي»، نفذت «ستارشيب» هبوطا موجّهاً لتستقرّ عمودياً بين ذراعين آليتين فوق منصة الإطلاق.

لحظة التقاط مركبة «ستارشيب» عند منصة الإطلاق لدى عودتها من المدار بعد الرحلة التجريبية الـ15 (أ.ب)

وصُمّمت بعض نسخ «ستارشيب» لوضع أقمار اصطناعية للإنترنت ومراكز بيانات في المدار، فيما ستُخصّص نسخ أخرى لنقل البشر إلى القمر والمريخ.

وتعوّل وكالة الفضاء الأميركية (ناسا) على «ستارشيب» لتكون مركبة هبوط على سطح القمر ضمن برنامج «أرتيميس».

وهنّأ مدير الوكالة جاريد آيساكمان «سبايس إكس» الجمعة على «إطلاق مذهل آخر»، من دون الإشارة إلى الإخفاق في استعادة المرحلة المعزّزة، بحسب «وكالة الصحافة الفرنسية».

وأحدث ماسك، أغنى شخص في العالم، تحوّلاً في قطاع الفضاء بصواريخ «فالكون» القابلة لإعادة الاستخدام جزئياً، والتي تُستخدم بانتظام لإطلاق أقمار اصطناعية ونقل روّاد فضاء إلى محطة الفضاء الدولية.

لكن مشروع «ستارشيب» شهد تأخيرات فيما تواجه الشركة تحدّيات هندسية جديدة، من بينها نقل الوقود إلى المركبة وهي في المدار، وهي عملية لم تجد لها الشركة حلّا بعد وتُعدّ ضرورية لأي رحلة إلى القمر أو المريخ.

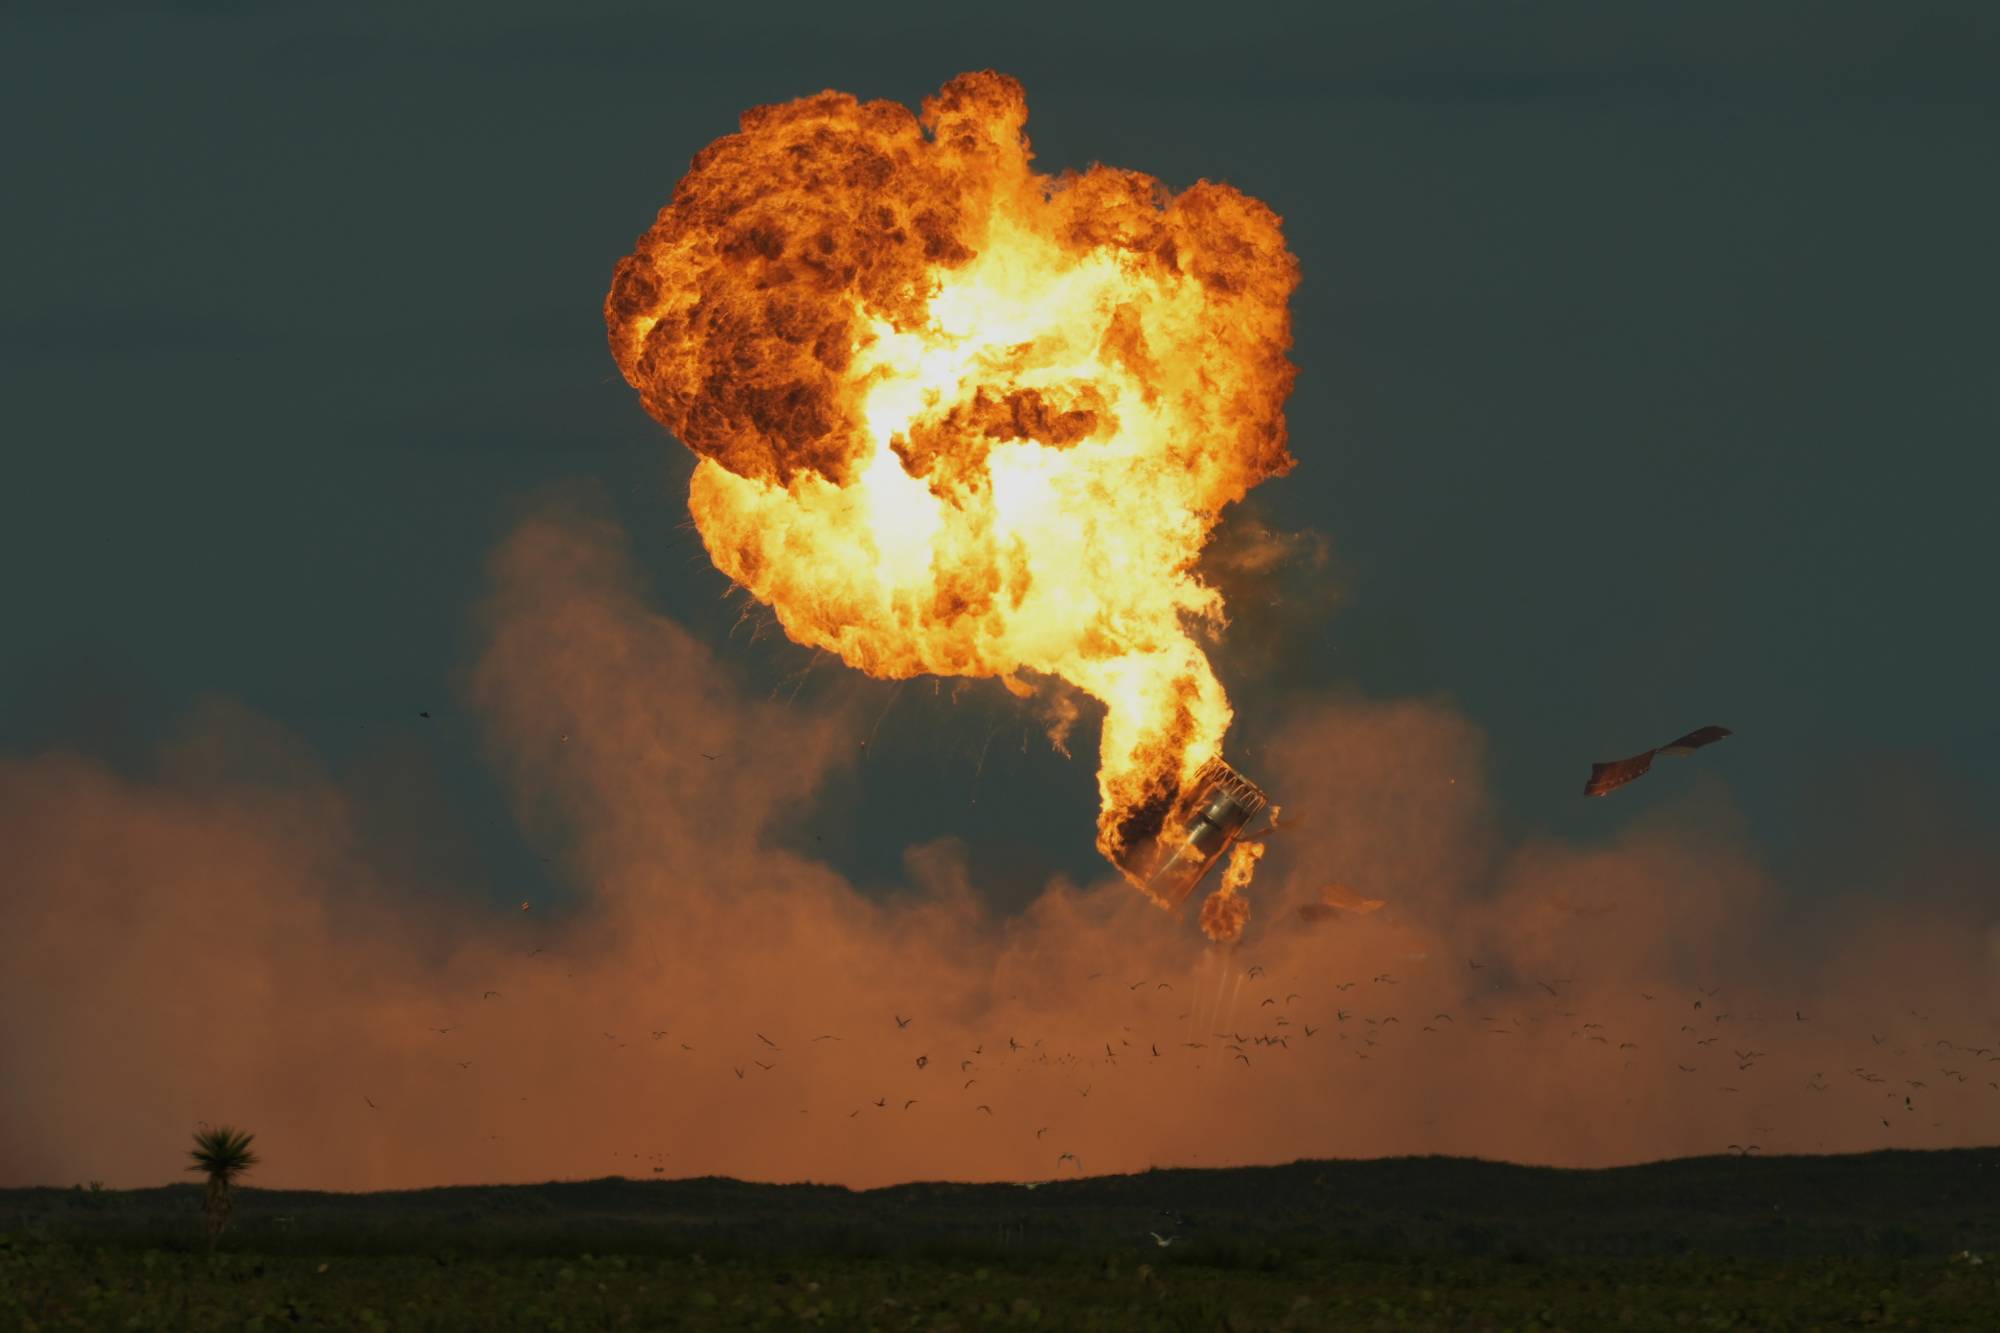
ولا تزال المرحلة المعزّزة «سوبر هيفي» بحاجة إلى مزيد من الضبط. فقد طرأ خلل تقني أثناء هبوطها الجمعة، ما اضطرّ الشركة إلى تحويل مسارها نحو خليج المكسيك قبالة موقع الإطلاق. ودمّرت المرحلة المعزّزة نفسها تلقائيا في كرة من اللهب قبل ارتطامها بالمياه.

انفجار المرحلة المعززة لصاروخ «ستارشيب» العملاق بعد إلغاء محاولة التقاطها خلال رحلة تجريبية الجمعة (أ.ب)

وتستثمر «سبايس إكس» بكثافة في توسيع قدراتها على الإنتاج والإطلاق، بعدما جمعت نحو 85,7 مليار دولار لدى طرح أسهمها في البورصة في يونيو (حزيران).

وخلال جولة في مصنع الشركة البالغة مساحته 93 ألف متر مربّع في «ستاربيس» الجمعة، قال مسؤولون في «سبايس إكس» للصحافيين إن الشركة باتت قادرة على إنتاج مركبة فضائية كل أسبوعين ومرحلة صاروخية معزّزة كل أربعة أسابيع.


إيطاليا تغرّم «ميتا» لوصولها إلى صور مستخدمي «فيسبوك» دون موافقتهم

شعار «ميتا» الشركة الأم لـ«فيسبوك» (رويترز)
TT

إيطاليا تغرّم «ميتا» لوصولها إلى صور مستخدمي «فيسبوك» دون موافقتهم

شعار «ميتا» الشركة الأم لـ«فيسبوك» (رويترز)

فرضت الهيئة الإيطالية لحماية البيانات الشخصية غرامة قدرها 805 ملايين يورو على «ميتا»، الشركة الأم لـ«فيسبوك»، لوصولها إلى صور المستخدمين من دون الحصول على موافقتهم بشكل منفصل عن هذا الاستخدام تحديداً، وفق ما أعلنت، السبت.

وقالت الهيئة، في بيان، إن «ميتا» وصلت، عبر تطبيق «فيسبوك» في الأجهزة العاملة بنظام أندرويد، إلى صور مستخدمين إيطاليين ومقاطع الفيديو الخاصة بهم والبيانات المرتبطة بها، «من دون الحصول على موافقة محدّدة ومن دون إبلاغهم على نحو واف»، وفقاً لـ«وكالة الصحافة الفرنسية».

وفي أواخر أكتوبر (تشرين الأول)، أمر قاضٍ في ولاية نيو مكسيكو شركة «ميتا» بدفع 25 مليار دولار في قضية خلص فيها القضاء إلى مسؤولية الشركة عن تضليل مستخدميها في الولاية بشأن كيفية استخدام بياناتهم، في قضية مرتبطة بفضيحة «كامبريدج أناليتيكا».

والعقوبة قياسية بحق المجموعة التي ندّدت بها، ووصفتها بأنها «ضريبة» على حرية التعبير.

وتعدّ الغرامة الجديدة المعلنة، اليوم السبت، أيضاً من أكبر الغرامات التي فرضتها هيئة إيطالية على شركة تكنولوجيا عملاقة.

وغُرمت «أمازون» عام 2021 بأكثر من 1.1 مليار يورو لمخالفتها قانون المنافسة، قبل أن تخفض الغرامة إلى 752 مليون يورو إثر الطعن فيها.

ويمكن لـ«ميتا» أيضاً الطعن في القرار. ولم تردّ المجموعة الأميركية على الفور على طلب للتعليق، بعد ظهر السبت.

وتتعلق الغرامة المفروضة على «فيسبوك» بخاصية «الحصول على اقتراحات من معرض الصور»، المتاحة منذ عام 2023، والتي تقترح على المستخدم في أثناء تصفّحه التطبيق صوراً ومقاطع فيديو من هاتفه يمكنه نشرها.

وبحسب الهيئة الإيطالية، كان «فيسبوك» يطلب الوصول إلى معرض الصور من خلال إذن واحد يشمل التطبيق بأكمله، تسبقه عبارة عامة هي «تفعيل ميزات أخرى»، من دون أن توضّح للمستخدم أنه يسمح بذلك أيضاً باستخدام محتويات معرض صوره لتقديم اقتراحات للنشر.

وبات على «ميتا» «طلب الموافقة على هذه الخاصية بشكل منفصل ومحدّد، وشرح الغرض منها بوضوح للمستخدمين، وتوضيح أنها تتطلب الوصول إلى معرض الصور، وكيفية تعطيلها».

وأوضحت الهيئة أنها أخذت في الاعتبار، عند تحديد قيمة الغرامة «العدد الكبير للأشخاص المعنيين»، وهم نحو 20 مليون مستخدم لأندرويد في إيطاليا، ومدّة المخالفة التي «لا تزال مستمرة بالنسبة إلى من لم يحدّثوا التطبيق ومن سبق أن منحوا النظام الإذن»، فضلاً عن «قلة تعاون (ميتا) خلال التحقيق».

وتُمثّل قيمة الغرامة نحو 0.4 في المائة من الإيرادات السنوية للمجموعة، التي بلغت 201 مليار دولار عام 2025، فيما بلغ صافي أرباحها 60.5 مليار دولار.


بعد عطل «مايكروسوفت» الذي أربك العالم وعودة الخدمات... كيف تحمي نفسك من محاولات الاحتيال؟

حالة من الشلل التقني الواسعة ضربت الخدمات السحابية وأنظمة الاتصال لشركة «مايكروسوفت»
TT

بعد عطل «مايكروسوفت» الذي أربك العالم وعودة الخدمات... كيف تحمي نفسك من محاولات الاحتيال؟

حالة من الشلل التقني الواسعة ضربت الخدمات السحابية وأنظمة الاتصال لشركة «مايكروسوفت»

أعلنت ​شركة «مايكروسوفت» اليوم السبت أن خدمات برامج ‌«تيمز» ‌و«أوتلوك» ​و«كوبايلوت» ‌وغيرها ⁠عادت إلى ​طبيعتها بالكامل، ⁠مما أنهى انقطاعاً عالمياً عطَّل ⁠الاتصالات ‌عبر الإنترنت للشركات ‌والجهات ​الحكومية ‌لأكثر ‌من 24 ساعة.

وكتبت الشركة ‌على منصة «إكس»: «أكملنا جهودنا لمعالجة ⁠المشكلة الأساسية وراء ⁠هذه الواقعة واستعدنا الخدمة للعملاء والمناطق المتبقية التي تأثرت ​بالانقطاع».

وفي ظل حالة الشلل التقني الواسعة التي ضربت الخدمات السحابية وأنظمة الاتصال لشركة «مايكروسوفت» وتأثر الملايين من المستخدمين والشركات والجهات الحكومية حول العالم، برز خطر إضافي لا يقل خطورة عن العطل نفسه؛ إذ سارعت شبكات الاحتيال الإلكتروني لاستغلال حالة الارتباك والهلع السائدة.

ومع تعطل منصات حيوية مثل «أوتلوك» و«تيمز»، كثّف القراصنة من محاولات التصيد الهاتفي والبريدي مقدمين وعوداً زائفة بإصلاح الحسابات أو توفير مسارات بديلة سريعة لتجاوز الأزمة بهدف سرقة البيانات الحساسة واختراق الحسابات الشخصية والمؤسسية. ويضع هذا الواقع مستخدمي التقنية أمام امتحان حقيقي لأهمية اليقظة والاعتماد حصرياً على القنوات الرسمية، متجنبين الوقوع في فخ الوعود الوهمية التي تقايض أمنهم الرقمي بوعود واهية بالحل.

ويؤكد ليونيد بيزفيرشينكو، كبير الباحثين الأمنيين في فريق البحث والتحليل العالمي GReAT لدى «كاسبرسكي» أن انقطاع خدمات «مايكروسوفت 365» يومي 12 و13 نوفمبر (تشرين الثاني) 2026 الذي تسبب في تعطيل أدوات العمل التابعة للمنصة قد أوجد حالة من الارتباك والاستعجال، وهي ظروف يسارع المحتالون إلى استغلالها؛ ويصبح الموظفون والعملاء أكثر عرضة للثقة بالرسائل التي تبدو وكأنها تقدم تحديثات أو حلولاً بديلة أو طرقاً سريعة لاستعادة الوصول إلى الخدمات عندما تتوقف قنوات الاتصال المعتادة عن العمل. وقد يتطور هذا الوضع إلى تهديد أكثر خطورة بكثير من مجرد تأخير مؤقت في سير العمل بالنسبة للمؤسسات التي لم تطبق حلولاً للأمن السيبراني قادرة على حظر عمليات إعادة التوجيه الخبيثة أو رصد الأنشطة غير الاعتيادية على الشبكة.

ويمكن للجهات المهددة استغلال حوادث من هذا النوع بعدة طرق، منها إرسال رسائل بريد إلكتروني أو رسائل نصية احتيالية تنتحل صفة «مايكروسوفت» أو فرق الدعم التقني الداخلية، أو إرسال إشعارات مزيفة لإعادة تعيين كلمات المرور، أو تداول روابط وهمية لاستعادة الخدمات، أو توجيه المستخدمين إلى صفحات تسجيل دخول مقلدة تهدف إلى سرقة بيانات اعتمادهم ورموز المصادقة متعددة العوامل MultiFactor Authentication MFA.

ومن السيناريوهات المحتملة أيضاً أن يلجأ المهاجمون إلى انتحال صفة موظفي الدعم الفني عبر المكالمات الهاتفية لطلب الوصول عن بُعد إلى كمبيوتر المستخدم أو نشر تحديثات مزيفة عن حالة الخدمات عبر منصات التواصل الاجتماعي أو البريد الإلكتروني الشخصي أو تطبيقات المراسلة. وقد يبدو طلب بسيط مثل «إعادة المصادقة» أو «التحقق من حسابك» موثوقاً أثناء حدوث انقطاع فعلي للخدمات لأنه يتماشى مع ما يتوقع المستخدم رؤيته في مثل هذه الظروف.

وينبغي على المؤسسات توجيه الموظفين والعملاء إلى مصدر رسمي وموثوق واحد للحصول على التحديثات وتحذيرهم من طلبات الدعم غير المطلوبة والتأكيد على أن مزودي الخدمات الرسميين لن يطلبوا أبداً كلمات المرور أو رموز المصادقة متعددة العوامل MFA أو منحهم صلاحية الوصول عن بُعد دون موافقة مسبقة.

كما يتعين على فرق الأمن مراقبة محاولات انتحال الهوية والتحرك سريعاً لحظر النطاقات الإلكترونية المقلدة متى أمكن والتأكد من التزام موظفي الدعم الفني بإجراءات تحقق صارمة. أما بالنسبة للمستخدمين، فمن الممارسات الجيدة استخدام حلول موثوقة لمكافحة الفيروسات لضمان التنبيه إلى هذه المحاولات الاحتيالية والحماية منها.