«ميتا» ستزيل المزيد من المنشورات التي تستهدف «الصهاينة»https://aawsat.com/%D8%AA%D9%83%D9%86%D9%88%D9%84%D9%88%D8%AC%D9%8A%D8%A7/5038601-%D9%85%D9%8A%D8%AA%D8%A7-%D8%B3%D8%AA%D8%B2%D9%8A%D9%84-%D8%A7%D9%84%D9%85%D8%B2%D9%8A%D8%AF-%D9%85%D9%86-%D8%A7%D9%84%D9%85%D9%86%D8%B4%D9%88%D8%B1%D8%A7%D8%AA-%D8%A7%D9%84%D8%AA%D9%8A-%D8%AA%D8%B3%D8%AA%D9%87%D8%AF%D9%81-%D8%A7%D9%84%D8%B5%D9%87%D8%A7%D9%8A%D9%86%D8%A9
«ميتا» ستزيل المزيد من المنشورات التي تستهدف «الصهاينة»
شعار منصة «ميتا» (أ.ف.ب)
أعلنت منصة «ميتا»، الثلاثاء، أنها ستبدأ في إزالة المزيد من المنشورات التي تستهدف «الصهاينة»؛ إذ يُستخدم المصطلح للإشارة إلى الشعب اليهودي والإسرائيليين بدلاً من مؤيدي الحركة السياسية، وفقاً لوكالة «رويترز».
وقالت الشركة الأم لـ«فيسبوك» و«إنستغرام» في منشور على مدونتها إنها ستزيل المحتوى الذي «يهاجم (الصهاينة) عندما لا يشير (التعبير) بشكل واضح إلى الحركة السياسية»، ويستخدم صوراً نمطية معادية للسامية أو يهدد بالأذى من خلال التخويف أو العنف الموجه ضد اليهود أو الإسرائيليين.
وتحظر سياسة خطاب الكراهية لدى «ميتا» الهجوم المباشر على الأشخاص على أساس ما تسميه الخصائص المحمية، والتي تشمل العِرق والانتماء العرقي والانتماء الديني والإعاقة والهوية الجنسية، وغيرها.
وقالت عملاقة وسائل التواصل الاجتماعي إن سياساتها الحالية، التي تتعامل مع مصطلح «الصهيوني» باعتباره وكيلاً للشعب اليهودي أو الإسرائيلي في ظرفين ضيقين فقط، لم تعالج بشكل كافٍ الطرق التي يستخدم بها الناس الكلمة على نطاق واسع.
ويأتي تحديث السياسة بعد مشاورات «ميتا» مع 145 من الجهات المعنية التي تمثل المجتمع المدني والأوساط الأكاديمية في جميع أنحاء العالم، مع تصاعد التوترات في الشرق الأوسط وسط الحرب بين إسرائيل و«حماس».
وتعرضت شركة «ميتا» لانتقادات على مدى سنوات بشأن كيفية تعاملها مع المحتوى المتعلق بالشرق الأوسط، وتصاعدت هذه الانتقادات بشكل أكبر بعد بدء الحرب؛ إذ اتهمت جماعات حقوق الإنسان الشركة بقمع المحتوى الداعم للفلسطينيين على «فيسبوك» و«إنستغرام».
فرضت الهيئة الإيطالية لحماية البيانات الشخصية غرامة قدرها 805 ملايين يورو على «ميتا»، الشركة الأم لـ«فيسبوك»، لوصولها إلى صور المستخدمين من دون موافقتهم.
كشف مصدران أن السيناتور البرازيلي فلافيو بولسونارو غادر البلاد متجهاً إلى الولايات المتحدة، وذلك عقب خسارته في الانتخابات الرئاسية التي جرت، يوم الأحد.
«الشرق الأوسط» (برازيليا)
«كيندريل»: السعودية تتقدم عالمياً في الجاهزية التقنية وسط تحديات الذكاء الاصطناعيhttps://aawsat.com/%D8%AA%D9%83%D9%86%D9%88%D9%84%D9%88%D8%AC%D9%8A%D8%A7/5343092-%D9%83%D9%8A%D9%86%D8%AF%D8%B1%D9%8A%D9%84-%D8%A7%D9%84%D8%B3%D8%B9%D9%88%D8%AF%D9%8A%D8%A9-%D8%AA%D8%AA%D9%82%D8%AF%D9%85-%D8%B9%D8%A7%D9%84%D9%85%D9%8A%D8%A7%D9%8B-%D9%81%D9%8A-%D8%A7%D9%84%D8%AC%D8%A7%D9%87%D8%B2%D9%8A%D8%A9-%D8%A7%D9%84%D8%AA%D9%82%D9%86%D9%8A%D8%A9-%D9%88%D8%B3%D8%B7-%D8%AA%D8%AD%D8%AF%D9%8A%D8%A7%D8%AA-%D8%A7%D9%84%D8%B0%D9%83%D8%A7%D8%A1-%D8%A7%D9%84%D8%A7%D8%B5%D8%B7%D9%86%D8%A7%D8%B9%D9%8A
«كيندريل»: السعودية تتقدم عالمياً في الجاهزية التقنية وسط تحديات الذكاء الاصطناعي
السعودية تتجاوز المتوسط العالمي في الاستعداد للهجمات السيبرانية والتغيرات التنظيمية ونقص المهارات التقنية (شاترستوك)
سجلت السعودية مستويات جاهزية تفوق المتوسط العالمي في التعامل مع ثلاثة من أبرز التحديات التي تواجه المؤسسات، تشمل التغيرات التنظيمية والهجمات السيبرانية ونقص المهارات، وفق تقرير «الجاهزية 2026–2027» الصادر عن شركة «كيندريل» (Kyndryl)، الذي كشف في المقابل عن مفارقة عالمية تتمثل في ارتفاع العوائد المحققة من استثمارات الذكاء الاصطناعي، بالتزامن مع تراجع استعداد المؤسسات لمواجهة المخاطر التقنية والتشغيلية.
وأظهرت نتائج التقرير أن 37 في المائة من المسؤولين المشاركين من السعودية يعدّون مؤسساتهم مستعدة تماماً للتعامل مع التغيرات التنظيمية، مقارنة بمتوسط عالمي يبلغ 24 في المائة. وبلغت النسبة في المملكة 34 في المائة بالنسبة للهجمات السيبرانية، مقابل 26 في المائة عالمياً، بينما وصلت إلى 37 في المائة في التعامل مع نقص المهارات، مقارنة بمتوسط عالمي قدره 28 في المائة.
وتضع هذه النتائج السعودية ضمن الأسواق الأعلى في مؤشرات الجاهزية الثلاثة التي شملتها المقارنة، وإن كانت تعكس تقييمات المسؤولين لمستوى استعداد مؤسساتهم، وليس قياساً مستقلاً لقدراتها الفعلية.
ويستند التقرير في نسخته الثالثة إلى استطلاع شمل 3700 من كبار المسؤولين وصناع القرار في مجالي الأعمال والتكنولوجيا، موزعين على 21 دولة، بينهم 100 مشارك من السعودية. وأجرت شركة «إيدلمان إنتليجنس» الاستطلاع نيابة عن «كيندريل» بين 10 يوليو (تموز) و2 سبتمبر (أيلول) 2026، وشملت العينة قطاعات من بينها الخدمات المالية والطاقة والرعاية الصحية والصناعة والاتصالات.
65 % من المسؤولين يعتبرون السيادة الرقمية أولوية استراتيجية تتجاوز مجرد تحديد مواقع تخزين البيانات (أدوبي)
عوائد تتقدم على الجاهزية
تكشف البيانات العالمية عن اتساع الفجوة بين النتائج التجارية لاستثمارات الذكاء الاصطناعي والقدرة على إدارة المخاطر المصاحبة لها. فقد أفاد 64 في المائة من المشاركين الذين تستثمر مؤسساتهم في الذكاء الاصطناعي والتعلم الآلي بتحقيق عوائد إيجابية، ارتفاعاً من 54 في المائة عام 2025، و42 في المائة عام 2024. لكن متوسط نسبة المسؤولين الذين يعدّون مؤسساتهم مستعدة تماماً لمواجهة المخاطر الخارجية تراجع إلى 24 في المائة، مقارنة بـ31 في المائة العام الماضي، و29 في المائة عام 2024.
وتشير هذه المقارنة إلى أن تحقيق عائد تجاري من التقنية لا يعني بالضرورة امتلاك البنية التشغيلية والتنظيمية الكافية للتعامل مع الاضطرابات. فالمؤسسات التي توسع اعتمادها على الذكاء الاصطناعي تحتاج في الوقت نفسه إلى تطوير أنظمة الحماية وإدارة البيانات وآليات الاستجابة للأعطال.
وتزداد أهمية هذا التحدي مع انتقال التقنية من المشروعات التجريبية إلى العمليات اليومية. إذ أفاد 84 في المائة من المشاركين بأن مؤسساتهم تستخدم الذكاء الاصطناعي ضمن إجراءات العمل خارج نطاق التجارب الأولية، رغم أن 49 في المائة لا يزالون يصنفون مؤسساتهم ضمن مرحلة التجريب.
كما أشار 48 في المائة إلى إجراء تغييرات جوهرية على استراتيجيات الذكاء الاصطناعي خلال عام واحد، بينما قال 59 في المائة إنهم يواجهون ضغوطاً أكبر لإثبات العوائد المالية لاستثمارات الذكاء الاصطناعي القائم على الوكلاء الأذكياء.
البنية الحديثة ليست بالضرورة جاهزة
بحسب التقرير، لا تقتصر التحديات على تأمين الأنظمة، بل تمتد إلى البنية التقنية والبيانات التي تعتمد عليها تطبيقات الذكاء الاصطناعي. فبينما وصف 71 في المائة من المسؤولين بيئات تقنية المعلومات الأساسية في مؤسساتهم بأنها حديثة كلياً أو إلى حد كبير، رأى 66 في المائة من مسؤولي تقنية المعلومات أن البنية التقنية تحتاج إلى إعادة هندسة جوهرية قبل أن تصبح قادرة على دعم الذكاء الاصطناعي على نطاق واسع.
كذلك أفاد 40 في المائة بأن بيانات مؤسساتهم ليست جاهزة لدعم التوسع في هذه التطبيقات، بينما أشار 46 في المائة إلى أن البيانات المعزولة داخل أنظمة منفصلة تحد من قدرتهم على توسيع المبادرات.
وتنعكس جاهزية البيانات على النتائج المالية إذ سجَّلت 70 في المائة من المؤسسات التي تتمتع ببيانات جاهزة للذكاء الاصطناعي عوائد إيجابية، مقارنة بـ54 في المائة لدى المؤسسات التي تفتقر إلى هذه الجاهزية.
وفي الحوسبة السحابية، قال 86 في المائة إن الاستثمارات عززت مرونة أعمالهم، لكن 60 في المائة واجهوا تكاليف أعلى من المتوقع، بينما أقر 48 في المائة بأن بيئاتهم السحابية تطورت بصورة غير مخططة.
وتوضّح هذه النتائج أن تحديث الأنظمة لا يكفي وحده لضمان نجاح تطبيقات الذكاء الاصطناعي، ما لم يصاحبه تحسين جودة البيانات وتكاملها وإدارة تكاليف التشغيل.
نقص جاهزية البيانات والمهارات والحوكمة يعرقل توسيع تطبيقات الذكاء الاصطناعي داخل المؤسسات (أدوبي)
السيادة الرقمية تتجاوز تخزين البيانات
تمنح نتائج التقرير المتعلقة بالسيادة الرقمية بعداً إضافياً للنقاش حول مستقبل البنية التقنية، خصوصاً في الأسواق التي تسعى إلى تعزيز السيطرة على الأنظمة والبيانات الحساسة.
فقد اعتبر 65 في المائة من المسؤولين عالمياً أن متطلبات السيادة الرقمية ينبغي أن تؤثر في الاستراتيجية التقنية للمؤسسة بأكملها، وليس فقط في القرارات المرتبطة بمكان تخزين البيانات.
كما أبدى 68 في المائة استعدادهم لدفع تكلفة إضافية تبلغ 10 في المائة أو أكثر مقابل حلول تمنحهم سيطرة تشغيلية كاملة على التقنيات الحيوية عند الحاجة. ورأى 61 في المائة أن الاعتماد على مزودي التكنولوجيا الأجانب يمثل مخاطرة يمكن إدارتها من خلال العقود والضمانات المناسبة.
غير أن الإجراءات الفعلية لا تزال أقل من مستوى الاهتمام المعلن. فقد اتخذت 78 في المائة من المؤسسات ثلاثة إجراءات أو أقل من أصل عشرة إجراءات للسيادة الرقمية شملها الاستطلاع، بينما نفذت 6 في المائة فقط ستة إجراءات أو أكثر.
وعلى مستوى الشرق الأوسط، أظهرت النتائج أن 21 في المائة من المؤسسات اتخذت بين أربعة وعشرة إجراءات لتعزيز السيادة الرقمية، مقابل 32 في المائة في الولايات المتحدة و17 في المائة في الاتحاد الأوروبي.
وتشمل هذه الإجراءات تحديد مواقع البيانات الحساسة، ومراجعة صلاحيات الوصول إليها، وتقييم الاعتماد على الموردين الخارجيين، واختبار خطط استمرارية الأعمال، وإعداد بدائل عند تعطل خدمات مقدمي التكنولوجيا. وتعكس المقارنة الإقليمية تفاوتاً في مستوى التنفيذ، لكنها لا تسمح باستخلاص نسبة مستقلة للسعودية في هذا الجانب.
الأمن السيبراني تحت الضغط
تبرز المخاطر السيبرانية بوصفها أحد أكثر التحديات إلحاحاً في نتائج التقرير، بعدما تصدرت قائمة المخاوف الخارجية للمؤسسات للعام الثالث على التوالي. ولم تتجاوز نسبة المسؤولين الذين يرون مؤسساتهم مستعدة تماماً لمواجهة الهجمات السيبرانية 26 في المائة، بانخفاض قدره 11 نقطة مئوية عن العام السابق.
كما أفادت 84 في المائة من المؤسسات بتعرضها لتعطل كبير واحد على الأقل خلال الاثني عشر شهراً السابقة للاستطلاع. وشكل الخطأ البشري سبباً لدى 35 في المائة من المؤسسات، تلاه اضطراب الشبكات والاتصال بنسبة 30 في المائة.
61 في المائة من المشاركين يرون أن الذكاء الاصطناعي يزيد تعقيد التهديدات السيبرانية، في حين يعتبر 76 في المائة التقنية نفسها ضرورية لتعزيز عمليات الأمن السيبراني، وتسريع اكتشاف التهديدات مقارنة بالأساليب التقليدية. كما تكشف هذه الأرقام عن جانبين متلازمين لاستخدام الذكاء الاصطناعي؛ فهو يوفر أدوات جديدة للدفاع، لكنه يزيد أيضاً المتطلبات المفروضة على فرق الحماية والحوكمة.
الجاهزية العالمية الكاملة للمخاطر تتراجع إلى 24 % رغم توسع المؤسسات في استخدام الذكاء الاصطناعي (أدوبي)
الموظفون والحوكمة في قلب التغيير
يمتد التفاوت بين تبني التقنية والاستعداد لها إلى الموارد البشرية. فقد أفاد 77 في المائة بأن الوكلاء الأذكياء يؤدون بالفعل إجراءات كانت تتطلب سابقاً نقل المهام بين فرق أو أنظمة متعددة. ورغم أن 75 في المائة قالوا إن الأدوار الوظيفية أعيد تصميمها لاستيعاب الذكاء الاصطناعي، فإن 33 في المائة فقط وافقوا بشدة على أن القوى العاملة لديهم جاهزة تماماً للاستفادة منه.
وتظهر أهمية التغيير التنظيمي في العوائد المحققة حيث بلغت نسبة المؤسسات التي سجلت عوائد إيجابية 69 في المائة بين تلك التي جمعت بين إعادة تصميم الوظائف وتطبيق إدارة رسمية للتغيير، مقارنة بـ53 في المائة لدى المؤسسات الأخرى. وتبرز الحوكمة بوصفها عاملاً آخر يرتبط بتحسن النتائج. فالمؤسسات التي نفذت ستة إجراءات أو أكثر لحوكمة الذكاء الاصطناعي سجلت عوائد إيجابية بنسبة 76 في المائة، مقابل 63 في المائة لدى المؤسسات الأقل تنفيذاً لهذه الإجراءات. ومع ذلك، لم تتجاوز نسبة المؤسسات التي اتخذت ستة إجراءات أو أكثر 8 في المائة، بينما نفذت 72 في المائة ثلاثة إجراءات أو أقل.
وتعيد هذه النتائج طرح السؤال الذي يضعه تقرير «كيندريل» في صدارة تحديات عام 2027: هل تستطيع المؤسسات مواصلة توسيع استخدام الذكاء الاصطناعي وتحقيق العوائد منه، من دون التضحية بمرونة عملياتها وقدرتها على التحكم في أنظمتها الحيوية؟
«إنستغرام» يطلق أداة جديدة لحماية الفيديوهات الأصلية وكشف النسخ المعاد نشرهاhttps://aawsat.com/%D8%AA%D9%83%D9%86%D9%88%D9%84%D9%88%D8%AC%D9%8A%D8%A7/5343042-%D8%A5%D9%86%D8%B3%D8%AA%D8%BA%D8%B1%D8%A7%D9%85-%D9%8A%D8%B7%D9%84%D9%82-%D8%A3%D8%AF%D8%A7%D8%A9-%D8%AC%D8%AF%D9%8A%D8%AF%D8%A9-%D9%84%D8%AD%D9%85%D8%A7%D9%8A%D8%A9-%D8%A7%D9%84%D9%81%D9%8A%D8%AF%D9%8A%D9%88%D9%87%D8%A7%D8%AA-%D8%A7%D9%84%D8%A3%D8%B5%D9%84%D9%8A%D8%A9-%D9%88%D9%83%D8%B4%D9%81-%D8%A7%D9%84%D9%86%D8%B3%D8%AE-%D8%A7%D9%84%D9%85%D8%B9%D8%A7%D8%AF-%D9%86%D8%B4%D8%B1%D9%87%D8%A7
«إنستغرام» يطلق أداة جديدة لحماية الفيديوهات الأصلية وكشف النسخ المعاد نشرها
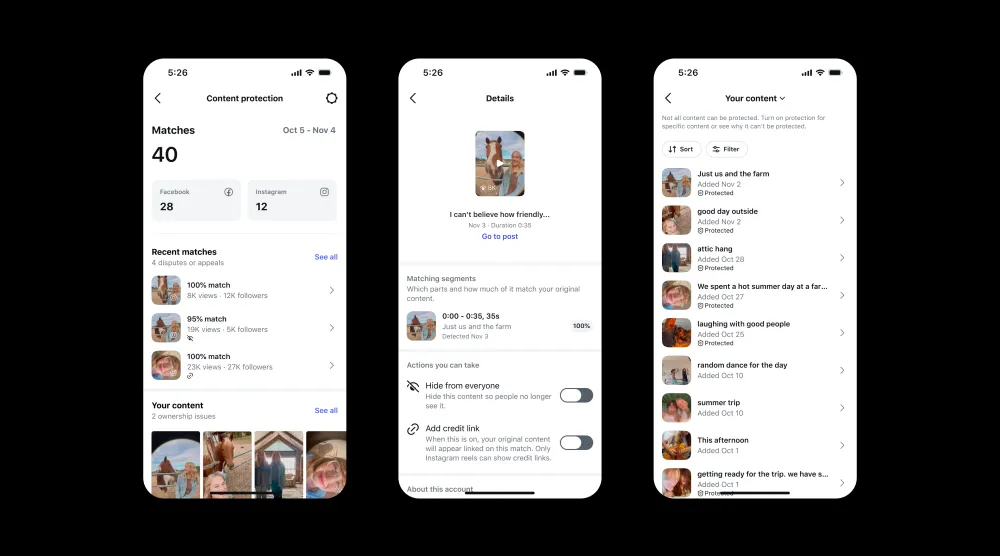
تتيح الأداة حماية الفيديوهات الأصلية المنشورة حديثاً تلقائياً مع إمكانية إضافة المقاطع القديمة المؤهلة يدوياً (ميتا)
تستعد منصة «إنستغرام» لإتاحة أداة جديدة تساعد صنّاع المحتوى على اكتشاف النسخ المعاد نشرها من مقاطع الفيديو الأصلية الخاصة بهم، والتحكم في كيفية التعامل معها، سواء عبر متابعة انتشارها أو إخفائها أو إضافة رابط ينسب العمل إلى صاحبه الأصلي.
وأعلنت شركة «ميتا» أن ميزة «حماية المحتوى» (Content Protection) التي كانت متاحة سابقاً لمنشئي المحتوى على «فيسبوك»، ستصل قريباً إلى الحسابات المؤهلة على «إنستغرام»، مع توفير نظام للمراقبة التلقائية يعمل عبر المنصتين.
وتأتي الخطوة بالتزامن مع استعداد الشركة لاختبار وسائل إضافية لاكتشاف نسخ من الفيديوهات التي يُعاد إنتاج عناصرها البصرية باستخدام الذكاء الاصطناعي، مع الاحتفاظ بالكلمات المنطوقة من التسجيل الأصلي.
حماية تلقائية للمقاطع الجديدة
تعتمد الأداة على تقنية مطابقة الفيديوهات المستخدمة في نظام «مدير الحقوق» التابع لـ«ميتا»، حيث تفحص محتوى «إنستغرام» و«فيسبوك» باستمرار بحثاً عن نسخ تتطابق بصرياً مع المقاطع المسجلة ضمن نظام الحماية. وبمجرد تفعيل الخدمة، تُدرج مقاطع الفيديو الأصلية التي ينشرها صاحب الحساب مستقبلاً ضمن الحماية تلقائياً، من دون الحاجة إلى تسجيل كل مقطع بصورة منفصلة. أما الفيديوهات المنشورة سابقاً، فيمكن إضافة المقاطع المؤهلة منها يدوياً.
وتوضح الشركة أن الوصول إلى الميزة سيكون مقتصراً على منشئي المحتوى الذين يستوفون معايير الأهلية، والتي تعتمد بصورة أساسية على متطلبات الأصالة والنزاهة.
وسيحصل المؤهلون على إشعار ضمن موجز النشاط، كما يمكنهم التحقق من توفر الخدمة عبر لوحة المعلومات الاحترافية في التطبيق. وتتيح الشركة أيضاً تقديم طلب للوصول إلى الأداة لمن يعتقدون أنهم يستوفون الشروط ولم تُفعّل لديهم بعد. وعندما يرصد النظام مقطعاً مطابقاً، يتلقى صاحب المحتوى الأصلي إشعاراً يتيح له مراجعة معلومات عن النسخة المنشورة، من بينها عدد المشاهدات التي حققتها وعدد متابعي الحساب الذي أعاد نشرها، قبل اختيار الإجراء المناسب.
تختبر «ميتا» اكتشاف المقاطع المُعدَّلة بالذكاء الاصطناعي عبر مطابقة الكلمات المنطوقة حتى بعد تغيير العناصر البصرية (رويترز)
أربعة خيارات للتعامل مع النسخ
لا تؤدي مطابقة الفيديو بالضرورة إلى حذفه، إذ تمنح الأداة صاحب المحتوى الأصلي أربعة خيارات تحدد مصير النسخة التي جرى اكتشافها. يتمثل الخيار الأول في متابعة المقطع المطابق ومراقبة أدائه، وهو الإعداد الافتراضي الذي يمكن تعديله لاحقاً. أما الخيار الثاني، فيتيح إخفاء النسخة عن المستخدمين على «إنستغرام» و«فيسبوك»، بما يحد من انتشارها دون فرض عقوبة مباشرة على الحساب الذي نشرها.
ويمكن لصاحب الفيديو، في حال العثور على النسخة عبر «إنستغرام»، اختيار إضافة رابط إسناد يحمل عبارة «المقطع الأصلي بواسطة»، ويوجه المشاهدين إلى الفيديو الأصلي أو الملف الشخصي لمنشئه. ويسمح هذا الإجراء باستمرار عرض النسخة، مع إظهار مصدر العمل. أما الخيار الرابع، فهو التنازل عن المطابقة، بما يسمح باستمرار نشر الفيديو وإزالته من قائمة المقاطع التي يتابعها صاحب المحتوى داخل الأداة.
وبذلك لا تقتصر الخدمة على حجب النسخ، بل توفر خيارات مختلفة وفق طبيعة استخدام المقطع والعلاقة بين صاحبه والحساب الذي أعاد نشره.
استثناء الحسابات المصرّح لها
تتيح «ميتا» أيضاً إنشاء قائمة بالحسابات المسموح لها بإعادة استخدام المحتوى، مثل الحسابات الأخرى التي يديرها منشئ الفيديو، أو المتعاونين في إنتاجه، أو العلامات التجارية التي حصلت على إذن بالنشر.
ولا تُدرج المقاطع التي تنشرها هذه الحسابات ضمن المطابقات التي تستدعي المراجعة، ويمكن تعديل قائمة السماح في أي وقت.
وفي المقابل، تتضمن الخدمة آلية للاعتراض على مطالبات الملكية غير الصحيحة. فإذا نشر حساب آخر الفيديو الأصلي وسجّله ضمن نظام الحماية قبل صاحبه الفعلي، يستطيع المنشئ تقديم نزاع بشأن الملكية مباشرة من الأداة، أو إرسال بلاغ متعلق بحقوق النشر عبر مركز الإبلاغ عن الملكية الفكرية التابع للشركة. وتهدف هذه الإجراءات، وفق «ميتا»، إلى الحد من إساءة استخدام نظام المطابقة، خصوصاً في الحالات التي تتعدد فيها الحسابات المشاركة في نشر الفيديو نفسه.
رصد النسخ المعدَّلة بالذكاء الاصطناعي
لا تقتصر الخطط المقبلة على اكتشاف النسخ المتطابقة بصرياً، إذ تعمل الشركة على توسيع قدرات النظام لرصد محتوى يحتفظ بأجزاء من الفيديو الأصلي رغم تغيير صورته باستخدام أدوات الذكاء الاصطناعي.
وأوضحت «ميتا» أنها بدأت إدراج مقاطع تتطابق فيها الكلمات المنطوقة مع التسجيل الأصلي، حتى إذا استُبدلت العناصر البصرية، ضمن النتائج التي تعرضها أداة حماية المحتوى.
وتعتزم اختبار هذه القدرة مع مجموعة صغيرة من منشئي المحتوى خلال الأسابيع المقبلة، قبل توسيع نطاق الوصول إليها تدريجياً ليشمل المسجلين في نظام الحماية على «إنستغرام» و«فيسبوك». ولم تعلن الشركة موعداً محدداً لإتاحة هذه الوظيفة لجميع المؤهلين، كما لم تقدم بيانات عن دقة اكتشاف المقاطع المعدّلة أو حجم المحتوى الذي يمكن رصده بهذه الطريقة.
وتدرس «ميتا» بالتوازي وسائل للحد من وصول المقاطع والحسابات التي تستخدم الذكاء الاصطناعي بصورة متكررة لنشر هذا النوع من المحتوى، على غرار القيود التي تطبقها بالفعل على المنشورات غير الأصلية التي لا تقدم إضافات جوهرية.
«Aa123456» تتصدر قائمة كلمات المرور الأكثر شيوعاً في السعودية لعام 2026https://aawsat.com/%D8%AA%D9%83%D9%86%D9%88%D9%84%D9%88%D8%AC%D9%8A%D8%A7/5342855-aa123456-%D8%AA%D8%AA%D8%B5%D8%AF%D8%B1-%D9%82%D8%A7%D8%A6%D9%85%D8%A9-%D9%83%D9%84%D9%85%D8%A7%D8%AA-%D8%A7%D9%84%D9%85%D8%B1%D9%88%D8%B1-%D8%A7%D9%84%D8%A3%D9%83%D8%AB%D8%B1-%D8%B4%D9%8A%D9%88%D8%B9%D8%A7%D9%8B-%D9%81%D9%8A-%D8%A7%D9%84%D8%B3%D8%B9%D9%88%D8%AF%D9%8A%D8%A9-%D9%84%D8%B9%D8%A7%D9%85-2026
«Aa123456» تتصدر قائمة كلمات المرور الأكثر شيوعاً في السعودية لعام 2026
أوصى الباحثون باستخدام كلمات مرور عشوائية وطويلة وتجنب تكرارها وتفعيل المصادقة متعددة العوامل لحماية الحسابات (أدوبي)
تصدرت كلمة المرور «Aa123456» قائمة كلمات المرور الأكثر شيوعاً في السعودية لعام 2026، تلتها «Aa@123456»، فيما احتلت كلمة «admin» المرتبة الثالثة، وفق التقرير السنوي الذي أصدرته شركة «نورد باس» (NordPass) المتخصصة في إدارة كلمات المرور.
وأظهرت النسخة الثامنة من التقرير التي أُعدت بالتعاون مع «NordLayer Intelligence» وباحثين مستقلين، استمرار انتشار كلمات المرور القائمة على تسلسلات رقمية يسهل توقعها، حتى عندما تتضمن مزيجاً من الحروف الكبيرة والصغيرة والرموز الخاصة.
وشمل البحث بيانات من 44 دولة، اعتماداً على تحليل كلمات مرور ظهرت ضمن تسريبات بيانات عامة ومستودعات على الإنترنت المظلم خلال الفترة الممتدة من سبتمبر (أيلول) 2025 إلى سبتمبر 2026.
وضمت المراكز العشرة الأولى في السعودية كلمات مرور مثل «123456» و«1234» و«12345678»، إلى جانب «Aa102030» و«Asdf1379»، التي تعتمد على تسلسلات رقمية أو أنماط مرتبطة بلوحة المفاتيح.
كما ظهرت «123456789» في المرتبة الحادية عشرة، و«123123» في المرتبة الثامنة عشرة. وحسب التقرير، احتلت التركيبات الرقمية وحدها خمسة مراكز ضمن قائمة الكلمات العشرين الأكثر شيوعاً في المملكة.
وتشير النتائج إلى أن الجمع بين الحروف والأرقام لا يوفر بالضرورة حماية كافية عندما يكون ترتيبها متوقعاً، خصوصاً إذا اعتمد المستخدم على أنماط متكررة يسهل تضمينها في محاولات تخمين كلمات المرور.
وتقتصر هذه التصنيفات على البيانات التي حللها الباحثون من التسريبات والمصادر المشمولة بالدراسة، ولا تمثل مسحاً لجميع كلمات المرور المستخدمة في السعودية.
أظهر التقرير استمرار انتشار الأرقام المتسلسلة والأنماط سهلة التخمين ضمن كلمات المرور الأكثر استخداماً في المملكة (أدوبي)
«123456» تحتفظ بالصدارة عالمياً
على المستوى العالمي، واصلت كلمة المرور «123456» تصدر القائمة تلتها «admin» ثم «12345678»، فيما أشار التقرير إلى أن المراكز الأربعة الأولى لم تتغير مقارنةً بالعام السابق. وسجَّل الباحثون ارتفاعاً في عدد كلمات المرور التي تتضمن رموزاً خاصة ضمن القائمة العالمية لأكثر 200 كلمة شيوعاً، من 32 كلمة في العام الماضي إلى 39 كلمة في 2026.
لكن هذه الزيادة لم تعنِ بالضرورة تحسناً في مستوى التعقيد، إذ تضمنت القائمة كلمات مثل «Admin@123» و«P@ssw0rd» التي تستخدم تعديلات محدودة على كلمات شائعة ومعروفة.
يقول كاروليس أرباسياوسكاس، رئيس قسم المنتجات في «نورد باس» وشركتها الأم «نورد سيكيوريتي»، إن عبارة مرور طويلة مكونة من كلمتين أو ثلاث قد تكون خياراً أفضل من كلمة قصيرة وشائعة أضيفت إليها بعض الرموز، عندما يضطر المستخدم إلى اختيار كلمة مرور غير عشوائية.
ورصد الباحثون كذلك كلمات مرور افتراضية مرتبطة بأجهزة التوجيه، منها «ALC#FGU» و«adminHW»، اللتان احتلتا المرتبتين 116 و118 عالمياً، مما يسلط الضوء على مخاطر الاحتفاظ بإعدادات الدخول الافتراضية في الأجهزة المتصلة بالشبكات.
الثقافة الشعبية تدخل كلمات المرور
خصص التقرير جانباً من دراسته لتأثير الموسيقى والأفلام وألعاب الفيديو والرياضة في اختيار كلمات المرور عبر العقود. ومن الأمثلة التي رصدها الباحثون كلمات مستوحاة من فرق موسيقية، مثل «metallica» و«Slayer007»، وأخرى مرتبطة بالأفلام، منها «corleone13» و«Rambo017».
كما ظهرت أسماء شخصيات من مسلسلات الرسوم اليابانية وألعاب الفيديو، مثل «sasuke» و«minecraft»، إلى جانب كلمات مستوحاة من نجوم الرياضة، بينها «neymar10». أما الاتجاهات الأحدث على الإنترنت، فانعكست في كلمات مثل «skibiditoilet» و«squidgamethebest»، في حين ظهرت تعبيرات مرتبطة بجائحة «كوفيد-19»، منها «Covid@19» و«corona2020».
ويُحذر الباحثون من اعتبار هذه الأمثلة دليلاً على تاريخ إنشاء كلمات المرور. فقد يستمر شخص في استخدام كلمة اختارها قبل سنوات، أو يستوحيها مستخدم جديد من عمل قديم عاد إلى الانتشار. كما أن هذه الأمثلة مستمدة من التحليل العالمي للثقافة الشعبية، ولا يقدم التقرير ما يثبت انتشارها تحديداً بين المستخدمين في السعودية.
كيف يمكن تقليل المخاطر؟
يوصي التقرير بإنشاء كلمات مرور عشوائية لا يقل طولها عن 14 خانة، وتجنب استخدامها في أكثر من حساب، لأن تسرب بيانات الدخول إلى خدمة واحدة قد يعرّض حسابات أخرى تستخدم الكلمة نفسها للخطر.
وينصح أيضاً بمراجعة كلمات المرور القديمة والضعيفة، والاستعانة ببرامج إدارة كلمات المرور لإنشاء بيانات دخول مختلفة وتخزينها، إلى جانب تفعيل المصادقة متعددة العوامل لإضافة طبقة حماية تتجاوز كلمة المرور وحدها.
وبينما أظهرت بيانات 2026 تنوعاً في الكلمات المستخدمة عالمياً، فإن القاسم المشترك بين كثير منها ظل الاعتماد على أنماط مألوفة وسهلة التذكر، وهو ما يجعل قوة كلمة المرور مرتبطة بمدى صعوبة توقعها، وليس بمجرد احتوائها على أرقام أو رموز إضافية.