«كلوب هاوس»: تطبيق شعبي جديد للمحادثات الصوتية

يتيح للمستخدمين الاجتماع افتراضياً ولا يمكن تحميله من دون دعوة

«كلوب هاوس»: تطبيق شعبي جديد للمحادثات الصوتية
TT

«كلوب هاوس»: تطبيق شعبي جديد للمحادثات الصوتية

«كلوب هاوس»: تطبيق شعبي جديد للمحادثات الصوتية

قبل أكثر من أسبوع، عقد روبرت فان وينكل، مغنّي الرّاب الشهير بـ«فانيلّا آيس» ومعه ألف من معجبيه محكمة افتراضية.
اعتبرت هذه المحكمة نوعاً من الأحداث غير المألوفة وغير المضبوطة التي تحصل على مدار السّاعة عبر تطبيق التواصل «كلوب هاوس» Club house الذي أبصر النّور قبل 11 شهراً وحصد شعبية ملحوظة في أوساط «المؤثرين» في مجالي التقنية والثقافة الشعبية وتحوّل في الوقت نفسه إلى ساحة للجدل حول حريّة التعبير والسياسة.

محادثة صوتية
تشير أرقام شركة «آب توبيا» إلى أنّ هذا التطبيق الذي يتيح للمستخدمين الاجتماع افتراضياً في غرف محادثة صوتية لمناقشة مواضيع مختلفة تمّ تحميله أربعة ملايين مرّة خلال الشهر الماضي فقط مع بروز انضمام شخصيات عالمية كايلون ماسك وآي ويوي وليندسي لوهان وروجر ستون إلى قاعدة مستخدميه.
ولّد «كلوب هاوس» جدلاً حول ما إذا كانت المحادثات الصوتية هي الموجة المقبلة في عالم التواصل الاجتماعي لنقل العلاقات الرقمية إلى ما هو أبعد من النصوص والصور والفيديوهات عبر العودة إلى التواصل الصوتي الذي يعتبر صيحة قديمة بعض الشيء. يقود مستخدمو «كلوب هاوس» في آلاف الغرف الافتراضية يومياً محادثات حول مواضيع شديدة التنوّع كالفيزياء الفلكيّة والجغرافيا السياسية والعروض الغريبة في بوليوود وحتّى الشِّعر الكوني.
اعتبر دايف مورين، الذي أسّس شبكة «باث» الاجتماعية قبل عشر سنوات وأحد مستثمري تطبيق «كلوب هاوس» أنّ هذا الأخير «يمثّل تغييراً مهمّاً في شكل عمل الإنترنت الاجتماعي. أنا أعتقد أنّ هذا التطبيق يفتح فصلاً جديداً في هذا المجال».
بعد أن كان عدد مستخدميه لا يتعدّى بضعة آلاف في مايو (أيار) الماضي، يتقدّم «كلوب هاوس» في مسارٍ سريع رغم أنّه غير متوفّر على نطاق واسع ولا يمكن تحميله دون دعوة. قوبلت الدعوات لتحميل هذا التطبيق برغبة كبيرة من المستخدمين إلى درجة أنّها عُرضت للبيع على موقع «إي باي» بسعر 89 دولاراً. بدورها، أنشأت الشركات الإعلامية كـ«بار ستول» حسابات خاصّة بها على «كلوب هاوس» وكشفت شركة واحدة على الأقلّ أنّها تخطّط لتعيين «مسؤول تنفيذي خاصٍ للتطبيق».
أربك هذا الاهتمام الكبير الشركة الناشئة الصغيرة في سان فرانسيسكو التي يعمل فيها عشرة موظفين وأنشأها رجلا أعمال هما بول دايفيسون وروهان سيث. جمعت «كلوب هاوس» تمويلاً بقيمة 100 مليون دولار الشهر الماضي ووصلت قيمتها السوقية إلى مليار دولار ولكنّها واجهت صعوبة في التعامل مع الضغط المتزايد على تطبيقها، مما أدّى إلى انهياره يوم الأربعاء الماضي. وتجدر الإشارة إلى أنّ شركتي «فيسبوك» و«تويتر» تعملان على تطبيق مشابه لمنافستها.
علاوة على ذلك، تتعامل شركة «كلوب هاوس» مع شكاوى متزايدة من حالات تحرّش وتضليل وخرق للخصوصية.

مسار تقليدي
وفي سياقٍ متّصل، طرحت هذا الشهر جهات تنظيمية ألمانية وإيطالية أسئلة جادّة حول ما إذا كانت الممارسات البيانية للتطبيق الصاعد تتوافق مع القوانين الأوروبية لحماية البيانات، فيما حجبت الصين التطبيق بعد تسرّب محادثات سياسية إلى خارج البلاد رغم الضوابط الشديدة التي تفرضها على شبكة الإنترنت.
تسير «كلوب هاوس» في مسارٍ كلاسيكي تقليدي في «سيليكون فالي» سارت به جميع شركات التواصل الاجتماعي البارزة كـ«تويتر» و«سنابتشات» و«فيسبوك» يبدأ بانتشارٍ لافت متبوعٍ بمسائل فوضوية شائكة. تعتبر «كلوب هاوس» شركة التواصل الاجتماعي الأميركيّة الأولى التي تحقّق نجاحاً منذ سنوات بعد «تيك توك» الصينية التي أدخلت فكرة فيديوهات الخمس عشرة ثانية إلى الخطاب الثقافي.
وقد رفض دايفيسون (40 عاماً) وسيث (36 عاماً) إجراء مقابلة للتحدّث عن تطبيقهما. وفي مناقشة أجرتها الشركة حديثاً، قال الأوّل إنّ «كلوب هاوس» تسارع لتعيين الموظفين وبناء مزايا جديدة وإطلاق نسخة أندرويد من تطبيقها. وأضاف: «لقد كانت الأمور مجنونة. انضمّ مستخدمون كثر إلى تطبيقنا».
تخرّج المؤسسان من جامعة ستانفورد وأنشآ الكثير من الأعمال الرائدة. فقد صمم دايفيسون تطبيقات تواصل اجتماعي عديدة بينها «هايلايت» الذي يتيح لمستخدميه التواصل والتراسل مع الآخرين القريبين منهم. من جهته، عمل سيث مهندساً في «غوغل» وشارك في تأسيس شركة «ميمري لاب» التي طوّرت التطبيق المذكور. ولكنّ مصير هذه الشركات الناسئة كان البيع أو التوقف عن العمل.
في مارس (آذار) الماضي، أسّس الاثنان شركة «كلوب هاوس» وقدّما وسيلة جديدة لمتحدّثين كثر للبثّ في وقتٍ واحد وأتاحا للنّاس التنقّل بين الغرف الرقمية وكأنّهم يتنقّلون من مسرحٍ إلى آخر في مهرجانٍ موسيقي أو مؤتمرٍ للأعمال ولتجنّب الضغط على تطبيقهم، نشروا دعوات تحميله ببطء.

تأثير الجائحة
حقّق هذا التطبيق اختراقه النّاجح مدفوعاً ببحث النّاس الدائم عن طرق جديدة للتواصل مع الآخرين خلال الجائحة. وكان أوائل مستخدمي التطبيق من الأسماء البارزة من رأسماليي «سيليكون فالي» كمارك أندريسين وشريكه بين هوروويتز اللذين أضاف التطبيق على شبكتيهما، بالإضافة إلى أوبرا وينفري وإم سي هامر وجون ماير.
من جهته، شرح أندي أناكون، مستثمر في مشروع «تك نيكسوس» التعاوني الذي يدير أحد الصناديق التمويلية المستثمرة في «كلوب هاوس»: «يوجد هذا الشعور بالوصول الذي يصعب تقليده».
صاحبت نموّ هذا التطبيق الناشئ موجة من الانتقادات التي اعتبرت أنّ النساء وأصحاب البشرة الملوّنة هدفاً دائماً للإساءة، وأنّ النقاشات التي تتناول معاداة السامية ورهاب المثلية والعنصرية وازدراء المرأة تشهد تصاعداً مستمراً.
في الجلسة النقاشية التي عُقدت حديثاً، قال دايفيسون إنّ الشركة وضعت قوانين واضحة ضدّ نشر المعلومات المضلّلة وخطاب الكراهية والإساءة والتنمّر. أمّا الشركة، فقد صرّحت العام الماضي أنّها حريصة على تعيين مستشارين متخصصين وعلى إضافة مزايا أمنية وفرض الاستعانة برؤساء للجلسات النقاشية التي تُقام في غرفها.
* خدمة «نيويورك تايمز»
كيف يتنبأ «ChatGPT» بعمر المستخدم ويُفعّل تجربة المراهقين؟

TT

كيف يتنبأ «ChatGPT» بعمر المستخدم ويُفعّل تجربة المراهقين؟

كشفت «أوبن إيه آي» مزيداً من التفاصيل حول نظام التنبؤ بالعمر داخل «شات جي بي تي»، الذي يستخدم إشارات مرتبطة بالحساب وسلوك الاستخدام لتقدير ما إذا كان المستخدم قد يكون دون 18 عاماً، بدلاً من الاعتماد فقط على تاريخ الميلاد المُدخل عند إنشاء الحساب. وإذا رجّح النظام أن الحساب يعود إلى مراهق مؤهل، يتم تفعيل تجربة «ChatGPT for Teens» تلقائياً مع ضوابط إضافية للمحتوى وبعض القيود على الميزات.

وحسب «أوبن إيه آي»، ينظر نظام التنبؤ بالعمر إلى مجموعة من الإشارات، من بينها الموضوعات العامة التي يناقشها المستخدم، والأوقات التي يستخدم فيها «ChatGPT»، وكيفية وتوقيت استخدام الحساب، وأنماط النشاط عبر الزمن، إضافة إلى عمر الحساب نفسه. ولا يحل هذا النظام محل تاريخ الميلاد، بل يعمل كطبقة أمان إضافية. ولهذا يمكن للحساب أن يُصنّف ضمن تجربة المراهقين حتى لو كان المستخدم قد أدخل تاريخ ميلاده عند التسجيل، في حال أظهرت الإشارات الأخرى احتمال أن يكون دون 18 عاماً. كما تقر الشركة بأن النظام قد يخطئ في بعض الحالات.

يظل تاريخ الميلاد جزءاً من التقييم لكنه ليس العامل الوحيد في التصنيف (د.ب.أ)

ماذا يتغير للمستخدمين دون 18 عاماً؟

عندما يُصنّف الحساب على أنه قد يعود إلى مستخدم مراهق، يمكن لـ«ChatGPT» تفعيل تجربة مخصصة تتعامل بحذر أكبر مع بعض أنواع المحتوى، مثل العنف الصريح، والتحديات التي قد تشجع على سلوك خطير، وأدوار المحادثة الجنسية أو العاطفية أو العنيفة، إضافة إلى المحتوى الذي يروّج لمعايير جمال متطرفة أو حميات غير صحية أو التنمر المرتبط بصورة الجسد.

ولا يحتاج المستخدم إلى تفعيل التجربة يدوياً، إذ تقول «أوبن إيه آي» إنها تُطبَّق تلقائياً على الحسابات المؤهلة. ويظل الحساب فعالاً، مع استمرار إمكانية استخدام «ChatGPT» للتعلم والإبداع وطرح الأسئلة، فيما تؤكد الشركة أنها لا تعرض إعلانات على حسابات المراهقين.

أدوات تعليمية وضوابط عائلية

كانت «أوبن إيه آي» قد وسعت عالمياً تجربة «ChatGPT for Teens» مع مجموعة من الأدوات المخصصة للاستخدام اليومي والدراسة. ومن بينها ( Study Mode) الذي يوجه المستخدم عبر خطوات وأسئلة بدلاً من تقديم الإجابة مباشرة، ويمكن اقتراحه عند استخدام المنصة في الواجبات أو التعلم. كما تتضمن التجربة ميزات مثل (Quiet Hours) التي تتيح تحديد فترات زمنية للحد من الوصول إلى الخدمة.

ويمكن للآباء أو الأوصياء ربط حساباتهم بحساب المراهق عبر أدوات الرقابة الأبوية، بما يسمح بإدارة بعض الإعدادات. وتوضح «أوبن إيه آي» أن هذه الضوابط لا تمنح الوالدين حق الاطلاع على محادثات المراهق نفسها.

شملت تجربة المراهقين أدوات دراسة ورقابة أبوية وفترات هدوء للاستخدام (د.ب.أ)

ماذا يحدث إذا أخطأ النظام؟

إذا كان المستخدم يبلغ 18 عاماً أو أكثر ووُضع في تجربة المراهقين عن طريق الخطأ، فيمكنه مراجعة تصنيف العمر من خلال (الإعدادات> الحساب > العمر )، ثم استخدام خيار التحقق من العمر إذا كان متاحاً في حسابه.

وتعتمد «أوبن إيه آي» على شركة خارجية تُدعى (Persona) لإجراء عملية التحقق. وقد يُطلب من المستخدم، حسب البلد، تقديم صورة حية للوجه أو وثيقة هوية حكومية أو كليهما. وتقول الشركة إن «Persona» تحذف صورة الهوية أو صورة الوجه خلال سبعة أيام من التحقق، بينما لا تتلقى «أوبن إيه آي» نسخة من الهوية أو الصورة نفسها، بل المعلومات اللازمة لتحديد التجربة المناسبة للحساب. وإذا ثبت أن المستخدم فوق 18 عاماً، فتُزال ضوابط المراهقين. أما إذا أظهرت عملية التحقق أن الحساب ينبغي أن يبقى ضمن تجربة المراهقين، فقد تستمر الحماية أو تُعاد إلى الحساب.

طبقة أمان إضافية

توضح «أوبن إيه آي» أن التنبؤ بالعمر ليس نظاماً نهائياً للحكم على عمر المستخدم، بل آلية إضافية تساعدها على تطبيق التجربة المناسبة للحسابات الأصغر سناً. وإذا اختار المستخدم التحقق من عمره عبر «Persona»، فإن الشركة تقول إنها لن تستمر بعد ذلك في تشغيل نظام التنبؤ بالعمر على ذلك الحساب. بهذا النهج، تجمع «أوبن إيه آي» بين تاريخ الميلاد، وإشارات الاستخدام، والتحقق الخارجي من العمر، بهدف تحديد متى يجب تطبيق الضوابط المخصصة للمراهقين داخل «تشات جي بي تي».


أكثر من 31 ألف رسالة احتيالية تستغل خدمات «مايكروسوفت» الرسمية

بعض الرسائل الاحتيالية تصل عبر إشعارات رسمية وتتضمن رموز تحقق لم يطلبها المستخدم (رويترز)
TT

أكثر من 31 ألف رسالة احتيالية تستغل خدمات «مايكروسوفت» الرسمية

بعض الرسائل الاحتيالية تصل عبر إشعارات رسمية وتتضمن رموز تحقق لم يطلبها المستخدم (رويترز)

رصدت شركة «كاسبرسكي» أكثر من 31 ألف رسالة بريد إلكتروني احتيالية خلال الفترة بين 1 أغسطس (آب) و18 سبتمبر (أيلول) 2026، اعتمدت على روابط شرعية مرتبطة بخدمات «مايكروسوفت» لإعادة توجيه المستخدمين إلى مواقع خبيثة، في أسلوب يجعل الرسائل أكثر إقناعاً وأصعب في الاكتشاف بالطرق التقليدية.

وتستغل الحملة آلية المصادقة في خدمة «مايكروسوفت إنترا Microsoft Entra»، إذ ينشئ المهاجمون تطبيقات مسجلة داخل المنصة ويحددون عنوان إعادة توجيه يقود إلى موقع خبيث. وبعد ذلك تُرسل إلى الضحية روابط تبدو مرتبطة ببنية «مايكروسوفت» الرسمية، لكنها تنتهي في موقع مصمم لسرقة البيانات أو دفع المستخدم إلى تنزيل برمجيات خبيثة.

استغلال مسار مصادقة شرعي

حسب «كاسبرسكي»، يبدأ المهاجم بإنشاء حساب «مايكروسوفت» وتسجيل الدخول إلى مركز الإدارة الخاص بـ«Microsoft Entra»، ثم ينتقل إلى قسم تسجيل التطبيقات لإنشاء تطبيق جديد.

وفي أثناء عملية التسجيل، تسمح الخدمة بتحديد عنوان إعادة توجيه ينتقل إليه المستخدم بعد استكمال التحقق. وهنا يضع المهاجم عنوان موقعه الخبيث، ثم يستخدم رابط إعادة التوجيه المرتبط بالتطبيق المسجل داخل رسائل التصيد.

وعندما ينقر المستخدم على الرابط، قد يمر أولاً عبر نطاق يبدو تابعاً لـ«مايكروسوفت»، قبل أن يصل إلى الموقع الذي يتحكم فيه المهاجم. وتزيد هذه الخطوة من صعوبة التمييز بين الرسالة الأصلية والاحتيالية، خصوصاً بالنسبة إلى المستخدمين الذين اعتادوا البحث عن نطاقات الشركات المعروفة للتحقق من مصداقية الروابط.

يعتمد المهاجمون على إعدادات داخل «Microsoft Entra» لجعل الرسائل أكثر إقناعاً (الشركة)

رسائل تبدو كأنها حقيقية

لم يقتصر الاستغلال على روابط إعادة التوجيه، إذ رصد الباحثون أيضاً طريقة أخرى تستخدم مركز إدارة «مايكروسوفت إنترا» لإدخال محتوى احتيالي داخل إشعارات شرعية ترسلها الخدمة نفسها.

ووفق التقرير، ينشئ المهاجمون حسابات وهمية داخل المنصة، ثم يضيفون عنوان البريد الإلكتروني الحقيقي للضحية بوصفه بريداً احتياطياً يمكن استخدامه لتسلم رموز التحقق أو إعادة تعيين كلمات المرور.

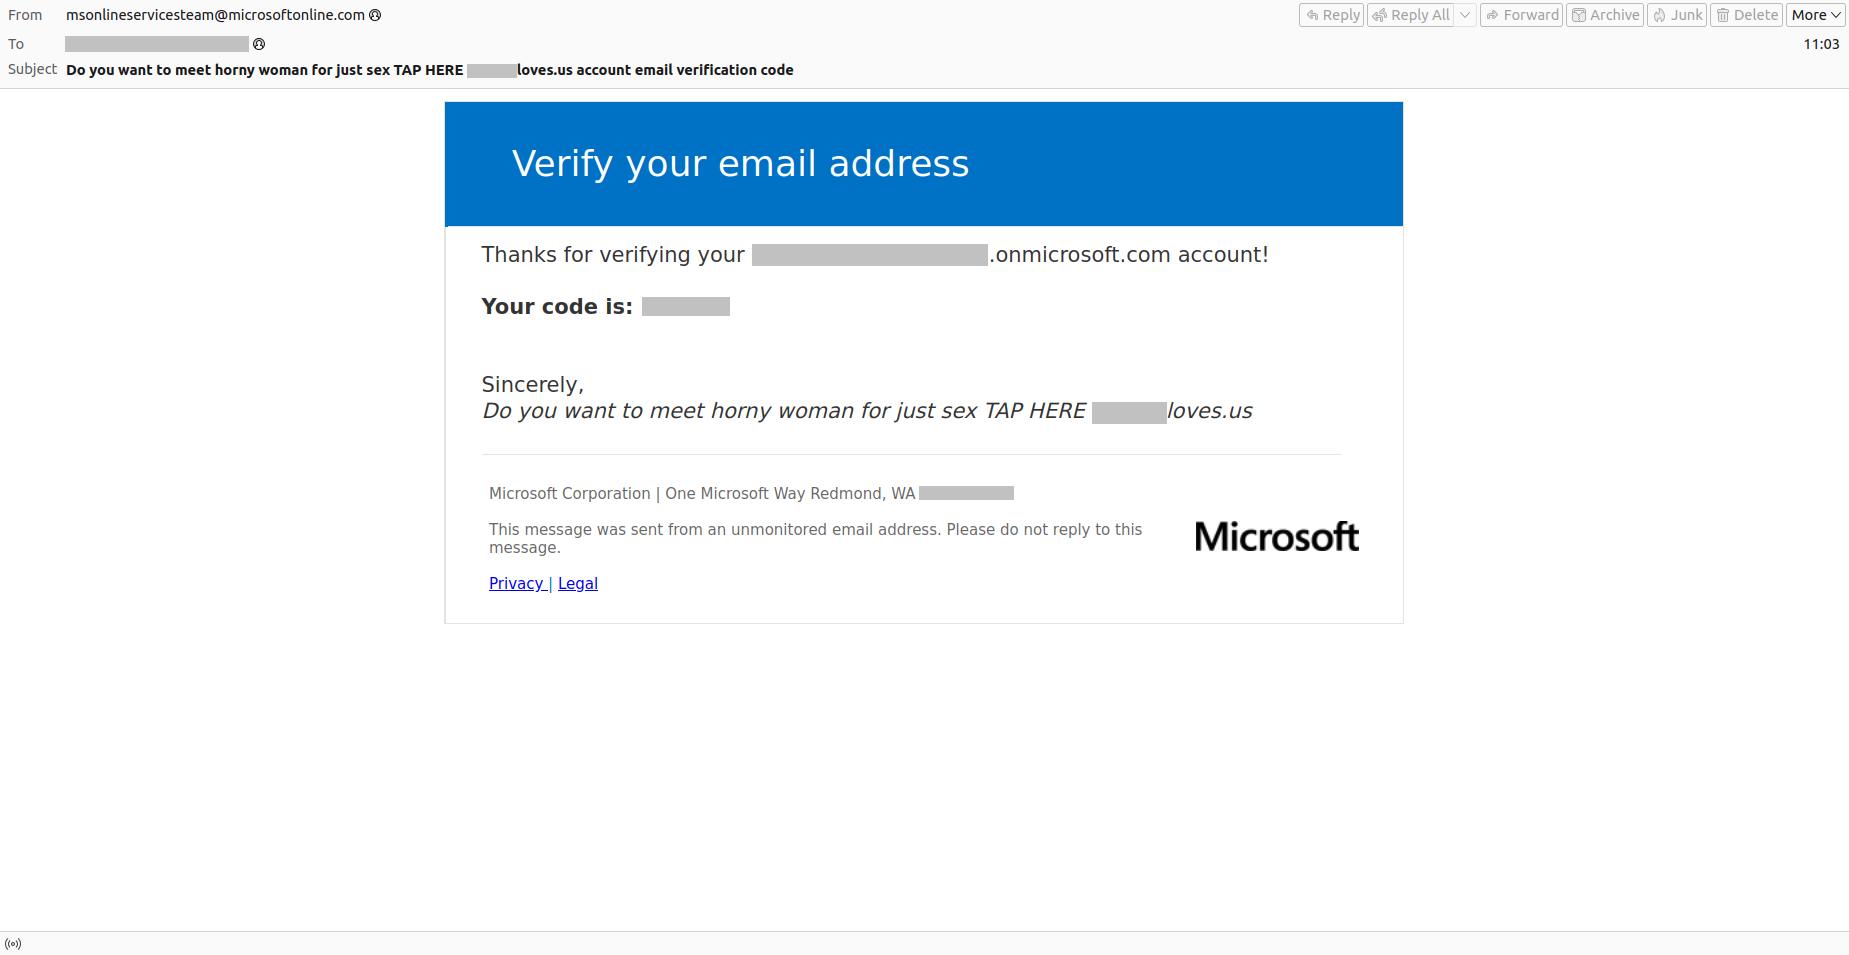
بعد ذلك، يتلقى الضحية رمز تحقق لم يطلبه، لكن الرسالة نفسها تحتوي على نص أضافه المهاجم داخل الحقول المرتبطة بالحساب الوهمي، مما يجعل البريد يبدو في ظاهره كأنه صادر من نظام رسمي تابع لـ«مايكروسوفت».

هجمات أصعب في الاكتشاف

تكمن خطورة الأسلوب في أن المهاجم لا يكتفي بانتحال هوية شركة معروفة، بل يستخدم فعلياً أجزاء من بنيتها وخدماتها الشرعية. ويقول أندري كوفتون، مدير مجموعة حماية البريد الإلكتروني من التهديدات لدى «كاسبرسكي»، إن هذا النوع من الهجمات يرفع مستوى المصداقية بشكل كبير ويجعل المؤشرات المعتادة للتصيد أقل فاعلية. فوجود رابط تابع لخدمة حقيقية أو وصول إشعار من نظام رسمي لا يعنيان بالضرورة أن محتوى الرسالة آمن.

وتشير الشركة إلى أن اكتشاف هذا النوع من الاحتيال بالاعتماد على المستخدم وحده يصبح أكثر صعوبة، لأن الرسالة لا تحمل بالضرورة العلامات التقليدية المعروفة، مثل اسم نطاق مزيف أو أخطاء واضحة في هوية المرسل.

بعض الرسائل الاحتيالية تصل عبر إشعارات رسمية وتتضمن رموز تحقق لم يطلبها المستخدم (رويترز)

حماية متعددة الطبقات

توصي «كاسبرسكي» المؤسسات باستخدام حلول متقدمة لحماية البريد الإلكتروني، خصوصاً تلك القادرة على تحليل الروابط والسلوكيات المشبوهة بدلاً من الاكتفاء بفحص عنوان المرسل أو النطاق.

وتقول الشركة إن حلولها تعتمد على طبقات متعددة من الحماية، تشمل خوارزميات تعلم الآلة ومراقبة السلوك في الوقت الحقيقي وتقنيات مكافحة التصيد. كما تشير إلى أن بعض أدواتها المخصصة للمستخدمين الأفراد تتضمن وظائف للتحقق من تسرب البيانات ومخاطر سرقة الهوية.

وتبرز هذه الحملة تحولاً في أساليب التصيد، حيث لم يعد المهاجمون يعتمدون فقط على تقليد الشركات الكبرى، بل أصبحوا يبحثون عن طرق لاستغلال خدماتها الشرعية نفسها لإضفاء مزيد من المصداقية على الرسائل والروابط التي يستخدمونها.


تحديث من «سامسونغ» يجعل المنزل الذكي أقل اعتماداً على السحابة

تحديث جديد يتيح التحكم بأجهزة المنزل الذكي عند انقطاع الإنترنت (سامسونغ)
TT

تحديث من «سامسونغ» يجعل المنزل الذكي أقل اعتماداً على السحابة

تحديث جديد يتيح التحكم بأجهزة المنزل الذكي عند انقطاع الإنترنت (سامسونغ)

من يملك منزلاً ذكياً يعرف جيداً أن انقطاع الإنترنت قد يعني فقدان القدرة على التحكم ببعض الأجهزة المتصلة، حتى وإن كانت موجودة داخل المنزل وعلى الشبكة نفسها. وهي واحدة من أبرز المشكلات التي تواجه الأنظمة المعتمدة على الخدمات السحابية.

ولمعالجة هذه المشكلة، أعلنت «سامسونغ» تحديثاً جديداً لمنصة المنزل الذكي «SmartThings»، يتيح التحكم محلياً بالأجهزة المضافة حتى عند انقطاع الإنترنت أو اضطرابه، دون الحاجة إلى إرسال الأوامر عبر السحابة.

وتعتمد الميزة الجديدة على إنشاء اتصال مباشر داخل شبكة المنزل بين الهاتف ومركز خدمة «SmartThings Hub». فعندما يكون الهاتف والمركز متصلين بشبكة «Wi-Fi» نفسها، تنتقل أوامر المستخدم محلياً إلى المركز بدلاً من إرسالها إلى خوادم الشركة عبر الإنترنت ثم إعادتها إلى الجهاز في المنزل.

تحكم أسرع دون إنترنت

لا تقتصر فائدة التغيير على استمرار التحكم أثناء اضطرابات الإنترنت أو انقطاعه، إذ تقول «سامسونغ» إن تنفيذ الأوامر محلياً عبر الميزة الجديدة يمكن أن يحسن زمن الاستجابة بنحو 30 في المائة مقارنة بالتحكم المعتمد على السحابة، وفق اختبارات أجرتها الشركة في ظروف محكومة وأجهزة معينة، مع اختلاف الأداء الفعلي بحسب بيئة المستخدم وظروفها.

وتنتقل المنصة تلقائياً بين طريقتي الاتصال. فعندما يكون المستخدم داخل المنزل وعلى نفس الشبكة «Wi-Fi» يمكنه الاعتماد على ميزة التحكم المحلي، أما عند مغادرة المنزل، فيعود النظام تلقائياً إلى الاتصال السحابي لإتاحة التحكم بالأجهزة عن بُعد.

ولا يعني ذلك أن جميع وظائف المنزل الذكي ستعمل من دون إنترنت في جميع الظروف، إذ تتطلب الميزة وجود شبكة المنزل المحلية ومركز «SmartThings» وجهاز متوافق معها. وتدعم «سامسونغ» التحكم المحلي عبر أجهزة «آيفون» و«أندرويد»، مع «SmartThings Station» ومراكز «SmartThings» من الجيل الثاني وحتى الجيل الرابع، إلى جانب بعض تلفزيونات «سامسونغ» الذكية وثلاجات «Family Hub» المزودة بمركز مدمج فيها.

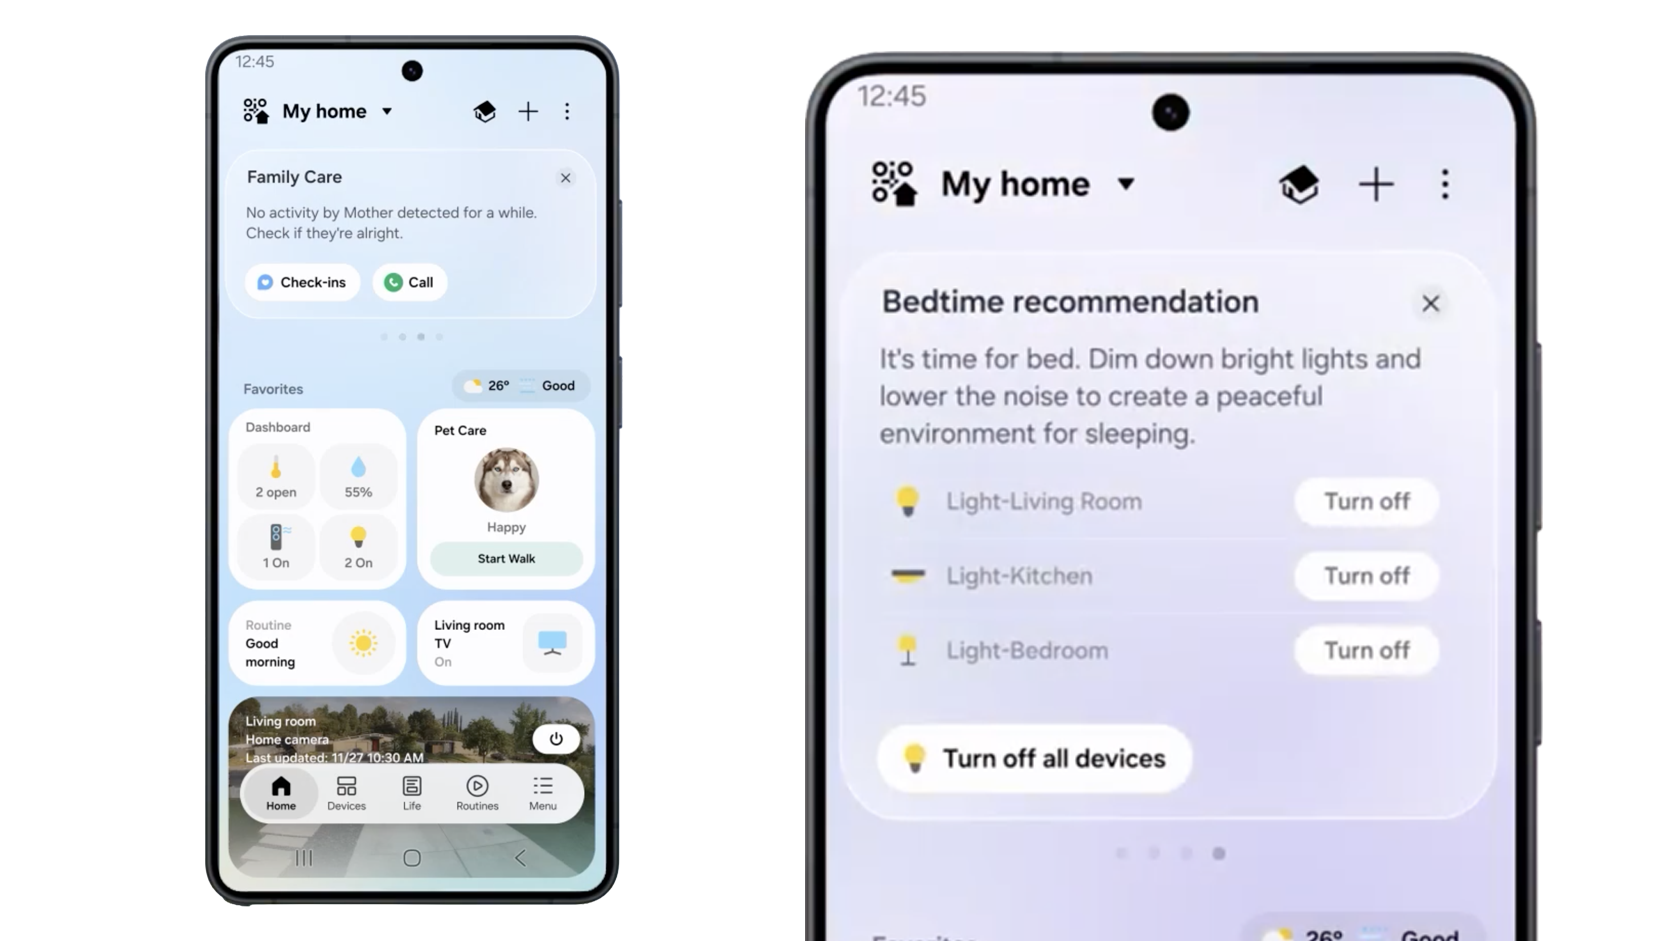
واجهة تتكيف مع طريقة استخدامك (سامسونغ)

اقتراحات ذكية حسب وقت الاستخدام

يحمل التحديث أيضاً ميزة جديدة ظهرت باسم «SmartThings Now»، تظهر أعلى الصفحة الرئيسية وتقدم للمستخدم معلومات واقتراحات وأدوات تحكم مخصصة وفق السياق وعادات المستخدم.

وتهدف «سامسونغ» من ذلك إلى تقليل الحاجة إلى البحث يدوياً عن الأجهزة والوظائف داخل التطبيق، بحيث تظهر المعلومات والتحكمات المناسبة للمستخدم في الوقت الذي قد يحتاج إليها فيه. كما أعادت الشركة تصميم الصفحة الرئيسية لتسهيل الوصول إلى الأجهزة والإجراءات المتكررة.

وأضافت الشركة تحسينات إلى صفحة تشخيص الأجهزة غير المتصلة، تتيح تحديث معلومات الشبكة الجديدة للأجهزة المسجلة دفعة واحدة، بدلاً من التعامل مع كل جهاز بصورة منفصلة.

دعم المعيار العالمي «Matter 1.6»

وسعت «سامسونغ» في التحديث نفسه دعم معيار المنزل الذكي «Matter» إلى الإصدار 1.6، مع تحسينات في الاستقرار وأداء التحكم الجماعي بالأجهزة.

ويضيف الإصدار دعماً لفئات جديدة تشمل عدادات الطاقة لمراقبة استهلاك الكهرباء لحظياً، وبعض أنواع الأبواب والبوابات، وأنظمة الري، إلى جانب حساسات التربة، ما يوسع نطاق الأجهزة التي يمكن دمجها ضمن منظومة المنزل الذكي.

ويمثل التوسع في التحكم المحلي تحولاً مهماً في تجربة المنزل الذكي لدى «سامسونغ»، إذ لن يعني انقطاع الإنترنت بالضرورة توقف الأوامر المنزلية الأساسية للأجهزة، مع إمكانية تنفيذها محلياً بسرعة أكبر واعتماد أقل على السحابة.