خروقات تشكّك في سلامة نظم القياسات البيولوجية وأمنها

سرقة بصمات الأصابع وتزييف الصوت لاستخلاص البيانات الشخصية

تركيب أصوات المستخدم  للدخول إلى بياناته الشخصية
تركيب أصوات المستخدم للدخول إلى بياناته الشخصية
TT

خروقات تشكّك في سلامة نظم القياسات البيولوجية وأمنها

تركيب أصوات المستخدم  للدخول إلى بياناته الشخصية
تركيب أصوات المستخدم للدخول إلى بياناته الشخصية

تعكس البصمات المسروقة، والأيدي المزيّفة، والأصوات المركبة، وغيرها من التقنيات المريبة، كثيراً من التحديات التي تحيط القياسات البيولوجية Biometrics.
مع تصاعد وتيرة عمليات الاحتيال وسرقة بيانات الحسابات الإلكترونية والسيطرة عليها التي تؤرق خبراء الأمن، ظل كثير من النقّاد يعتقدون أن نظم القياسات البيولوجية للتصديق على الهوية الشخصية هي الحلّ.
ولكنّ أي مخضرم في عالم الأمن الإلكتروني سيقول لكم إنّ حلّ هذا الأمر ليس بسيطاً. صحيح أنّ المقاسات الحيوية تزوّدكم بصيغة مصادقة أكثر إحكاماً من عمليات وضع اسم المستخدم وكلمة المرور، ولكنّها تنطوي على مخاطرها الخاصة أيضاً.

خروقات حديثة
شرح الباحثون عدداً من الخروقات والقرصنات الأخيرة، وفصّلوا الفجوات التي قد تظهر في طبقات أي نموذج أمني يعتمد بدرجة كبيرة على القياسات الحيوية.
> اختراق نظام «بيوستار 2» BioStar 2 يعرّض مليون بصمة إصبع للانكشاف. وهذا النظام هو منصة إنترنتية مفتوحة متكاملة الجوانب الأمنية.
إنّ ثبات وعدم تغيّر القياسات البيولوجية الجسدية من شأنه أن يشكّل خطراً عند استخدامها كعامل مصادقة، إذا تمكّن القراصنة من اختراق البيانات. والحالة التي تحدّث عنها أخيراً موقع «دارك ريدينغز» الإلكتروني، حصلت قبل بضعة أسابيع، عندما وجد الباحثون الأمنيون قاعدة بيانات من المعرّفات (أدوات التعريف) البيولوجية غير محمية وغير مشفّرة، تديرها منصّة «بيوستار 2»، التي عرّضت معلومات ملايين الأشخاص للخطر. كانت هذه القاعدة تحتوي على 23 غيغابايت من البيانات التي تتألّف من معلومات التعرّف إلى الوجه، وأسماء المستخدمين وكلمات المرور غير المشفّرة، وبصمات أصابع مليون شخص.
> اختراق نظام مكتب شؤون الموظفين في الولايات المتحدة OPM»» يعرّض 5.6 مليون بصمة إصبع للانكشاف.
إنّ بروز قدرة القراصنة على استخراج بصمات أصابع 5.6 مليون موظف فدرالي كان من أهمّ التفاصيل الصادمة للاختراق المدمّر، الذي طال قاعدة بيانات الخاصة بمكتب شؤون الموظفين عام 2015. وتبيّن أنّ هذه البصمات تعود لأهمّ الأسماء وأكثرها حساسية في الحكومة الأميركية، ما جعل منها مخزن أسرار ثميناً، للخصوم.
> قرصنة ماسح بصمة الإصبع في هاتف «سامسونغ غالاكسي S10».
المشكلة في سرقة بصمات الإصبع من مخازن بيانات «بيوستار» و«OPM» هي أنّ القراصنة يستطيعون وبكلّ سهولة تقليدها باستخدام كلّ شيء من طبعات البصمة الشمع مثلاً إلى الطباعة ثلاثية الأبعاد المصنوعة على غرار أي معلومة مسروقة. هذه الحيلة ظهرت إلى العلن في 10 أبريل (نيسان) الماضي ندماً تمّ اختراق ماسحات بصمة الإصبع في أحدث هواتف «غالاكسي» من «سامسونغ».
> خرق نظام التعرّف إلى الوجه التابع للهيئة الجمارك وحماية الحدود بالولايات المتحدة. في أوائل هذا الصيف، أعلنت الحكومة الأميركية عن اختراق طرف ثالث لأحد المقاولين الفرعيين العاملين لدى هيئة الجمارك وحماية الحدود، استهدف مخزوناً سرياً لصور التعرّف إلى الوجه. وعرّض هذا الاختراق ما يقارب 100000 صورة لمسافرين ولوحات ترخيص تستخدمها الوكالة للتحقّق من هويات المسافرين والمصادقة عليها. وكان المتعاقد الفرعي، شركة «بيرسيبتيكس إل إل سي»، قد وضع الصور على خوادم لتكنولوجيا المعلومات، فقط لتتمّ سرقتها عبر اعتداء سيبراني خبيث.

تزييف اليد والصوت
> استخدام يد مزيّفة للتلاعب بالقياسات الحيوية. هذه الحيلة مصممة لتقديم تأكيد أفضل مقارنة بتقنيات قراءة بصمة الإصبع السهلة الخداع، وهي تُعرف باسم «التعرّف على رّاحة اليد والوريد» palm - vein recognition، ولكنّها بدورها لا تخلو من مواطن الضعف. فقد أفاد باحثون العام الماضي أنّهم قادرون على ابتكار يد مزيّفة من الشمع واستخدامها للتلاعب بنظم قياسات الوريد البيولوجية المنتجة من قبل «فوجيتسو»، و«هيتاشي»، إلا أن عملية ابتكار اليد تطلبت نحو شهر واعتمدت على 2500 صورة لأشكال الوريد.
> سوق البصمات. عشرات آلاف بصمات الإصبع الرقمية المسروقة تُعرَض في السوق السوداء
مع بداية هذا العام، اكتشف الباحثون في مختبرات «كاسبرسكي» سوقاً نشطة للبصمات الرقمية المسروقة. وأظهر مخزن البيانات الرقمية أنّ القراصنة يعملون بجدّ للتوصل إلى طرق احتيال تتمحور حول رصد القياسات البيولوجية السلوكية لأي مستخدم بهدف ابتكار عوامل مصادقة هوية مبينة على مقطع عرضي من السلوكيات والمواصفات.
> صناعة الصوت لخرق المصادقة الصوتية. يقول كثير من الخبراء إنّ المصادقة الصوتية هي الحلّ الأمثل لتفادي مخاطر الاختراق التي تواجهها القياسات الحيوية الأخرى، كبصمة الإصبع.
ولكنّ الحقيقة هي أنّ بصمات الصوت يمكن التلاعب بها أيضاً. فقد وجد الباحثون، العام الماضي، في مؤتمر «بلاك هات» أنّه وبنموذج صوتي صادر عن مكبّر صوت ومدّته عشر دقائق، تمكّنوا من اختراق أنظمة مصادقة صوتية متعدّدة. ونظراً لأنّ الشخصيات البارزة التي تكون عادة مستهدَفة موجودة على التواصل الاجتماعي، ومواقع المؤتمرات، وغيرها من الحلبات الإلكترونية التي تعجّ بالفيديوهات العامّة، لن يصعب على القراصنة الحصول على بصمات أصواتهم.


تقرير: جنسن هوانغ يناقش مع مقربين منه العودة لتولي منصب رئيس «إنفيديا»

جنسن هوانغ (رويترز)
جنسن هوانغ (رويترز)
TT

تقرير: جنسن هوانغ يناقش مع مقربين منه العودة لتولي منصب رئيس «إنفيديا»

جنسن هوانغ (رويترز)
جنسن هوانغ (رويترز)

نقلت صحيفة «فاينانشال تايمز»، الأحد، عن مصادر مطلعة أن جنسن هوانغ يدرس العودة لتولي منصب الرئيس التنفيذي لشركة «إنفيديا»، وأنه ناقش مع مقربين منه إمكان الرجوع إلى المنصب.

وقال أحد المقربين من هوانغ للصحيفة إنهم يعملون على تشكيل «غرفة عمليات» تضم مديرين تنفيذيين من وادي السيليكون للضغط من أجل عودة الرئيس التنفيذي السابق لـ«إنفيديا»، وسيحاولون حشد الدعم من البيت الأبيض.

وأضاف: «كل من له شأن في مجال التكنولوجيا خارج مختبرات الذكاء الاصطناعي الرائدة يحب جنسن»، مضيفاً أن هذه الجهود تحظى بدعم هوانغ، وفق ما ذكرته وكالة «رويترز» للأنباء.

ويأتي هذا التقرير بعد أيام من إعلان «فاينانشال تايمز» أن مجلس إدارة «إنفيديا» تواصل مع رينيه هاس، الرئيس التنفيذي لشركة «آرم هولدنغز» البريطانية المتخصصة في تصنيع الرقائق، في إطار البحث عن خليفة محتمل لهوانغ. ولم ترد «إنفيديا» بعدُ على طلب من «رويترز» للتعليق.

واستقال هوانغ، يوم الخميس، بعد الكشف عن علاقات خارج نطاق الزواج، بما في ذلك علاقة مع من يشتبه في كونها جاسوسة صينية، مما أثار تساؤلات حول تصدير رقائق الذكاء الاصطناعي المتطورة الخاصة بالشركة إلى الصين.

وأغرقت هذه الفضيحة شركة تصنيع الرقائق في أزمة، وأحدثت صدمة في قطاع الذكاء الاصطناعي الذي أسهم هوانغ في تمويله.


«سبايس إكس» تنجح للمرة الأولى في التقاط مركبتها «ستارشيب» عند منصة الإطلاق

مركبة «ستارشيب» بعد استعادتها عند منصة الإطلاق بعد الرحلة التجريبية الـ15 في ستاربيس بولاية تكساس الأميركية (رويترز)
TT

«سبايس إكس» تنجح للمرة الأولى في التقاط مركبتها «ستارشيب» عند منصة الإطلاق

مركبة «ستارشيب» بعد استعادتها عند منصة الإطلاق بعد الرحلة التجريبية الـ15 في ستاربيس بولاية تكساس الأميركية (رويترز)

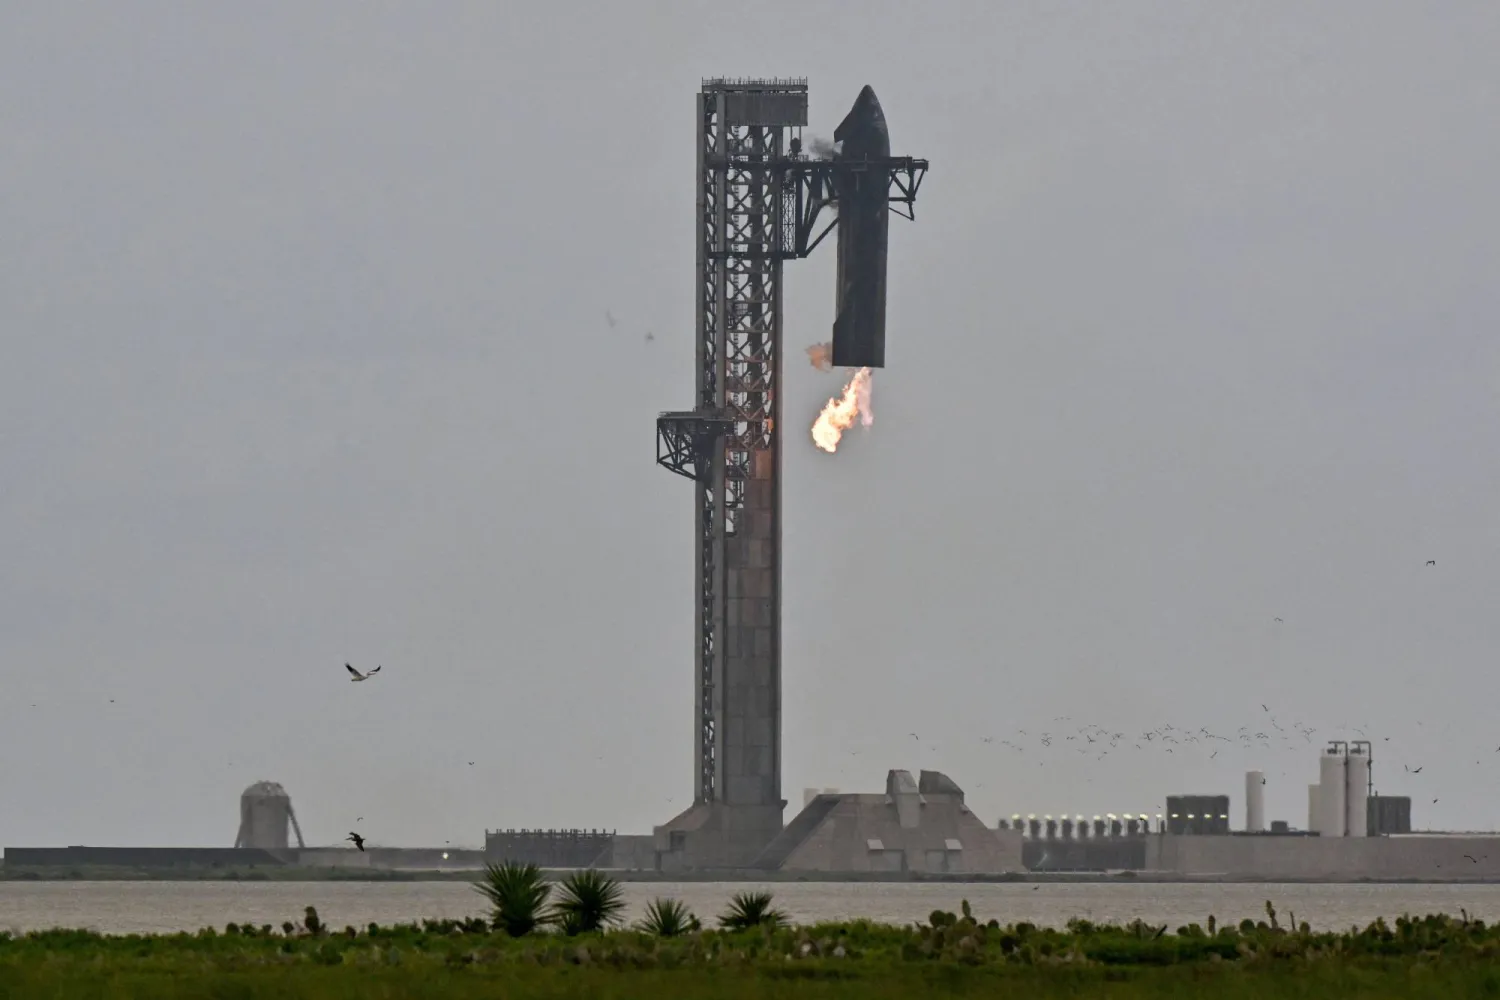
نجحت شركة «سبايس إكس» التابعة لإيلون ماسك السبت، في استعادة مركبة فضائية عند منصة إطلاقها للمرة الأولى، بعدما عادت مركبتها «ستارشيب» بسلام إثر يوم أمضته في المدار.

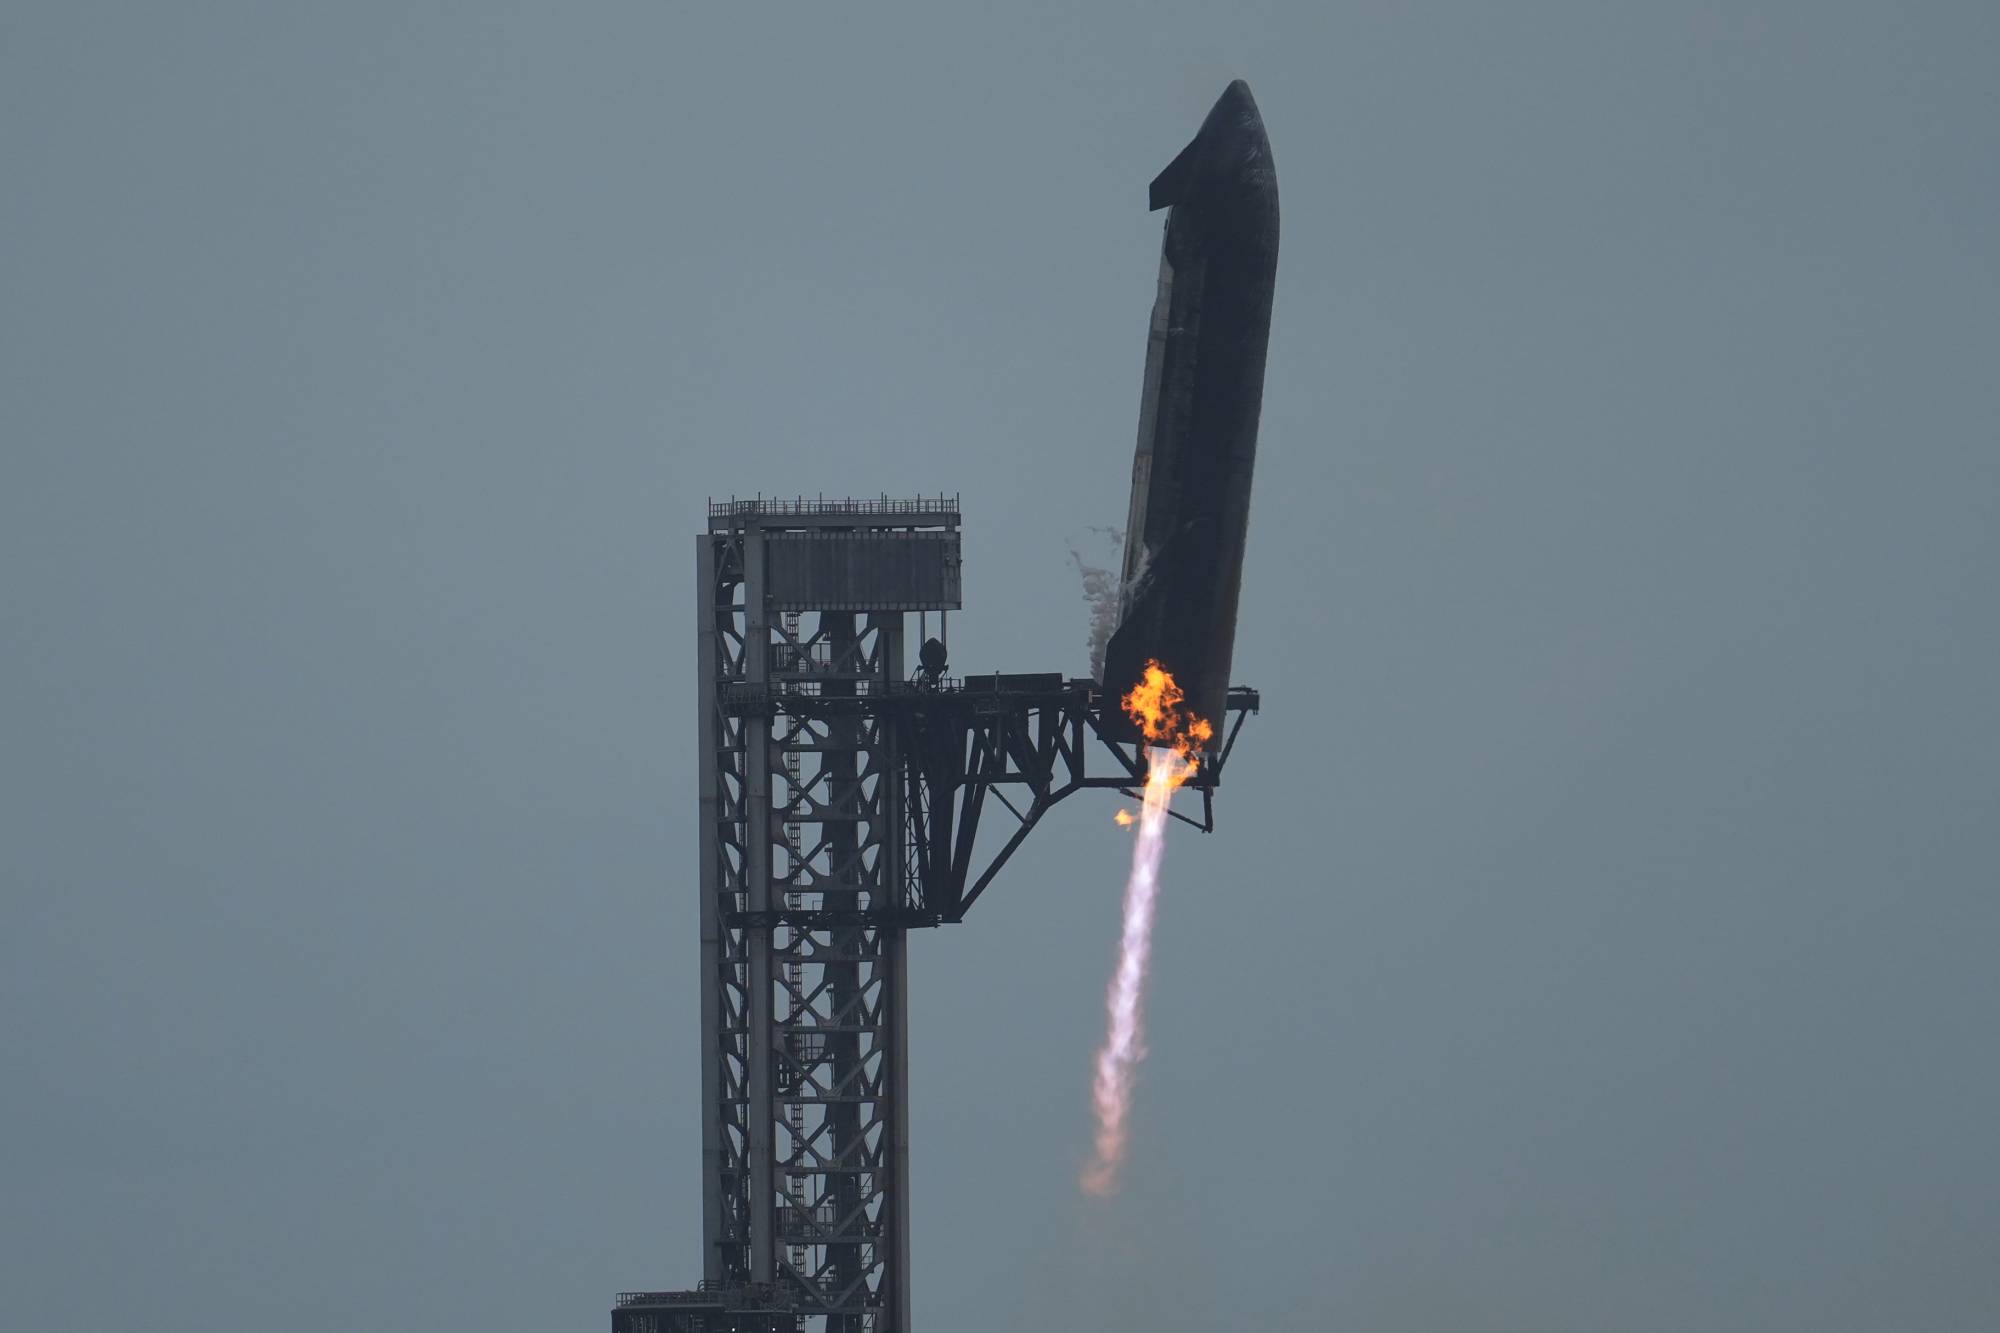
وظهرت المركبة من بين الغيوم بعد رحلة هبوط عبرت خلالها القارة، وانزلقت بسلاسة بين ذراعين آليتين فوق منصة الإطلاق رقم 2، وفق ما نقلته «وكالة الصحافة الفرنسية».

وهذه الرحلة التجريبية الخامسة عشرة لأكبر وأقوى منظومة صاروخية في العالم. وكان مقرّرا أن تشهد عملية مزدوجة غير مسبوقة لالتقاط كلّ من المرحلة الصاروخية المعزّزة «سوبر هيفي» ومركبة «ستارشيب»، لكن محاولة استعادة المرحلة المعزّزة أُلغيت الجمعة.

ويشكّل نجاح استعادة «ستارشيب» محطة بارزة في مساعي قطاع الفضاء المستمرة منذ عقود لتطوير منظومات صاروخية قابلة لإعادة الاستخدام بالكامل، ما قد يخفض تكاليف المهمات بدرجة كبيرة ويتيح تنفيذ عمليات إطلاق بوتيرة أعلى.

مركبة «ستارشيب» لدى عودتها من المدار بعد الرحلة التجريبية الـ15 (رويترز)

وقالت جيسي أندرسون، وهي مسؤولة في برنامج «ستارشيب» قبل التقاط الصاروخ إنه «إذا نجحت المحاولة، فستثبت أن بالإمكان استعادة مركبة إطلاق مدارية بالكامل عند منصة إطلاقها».

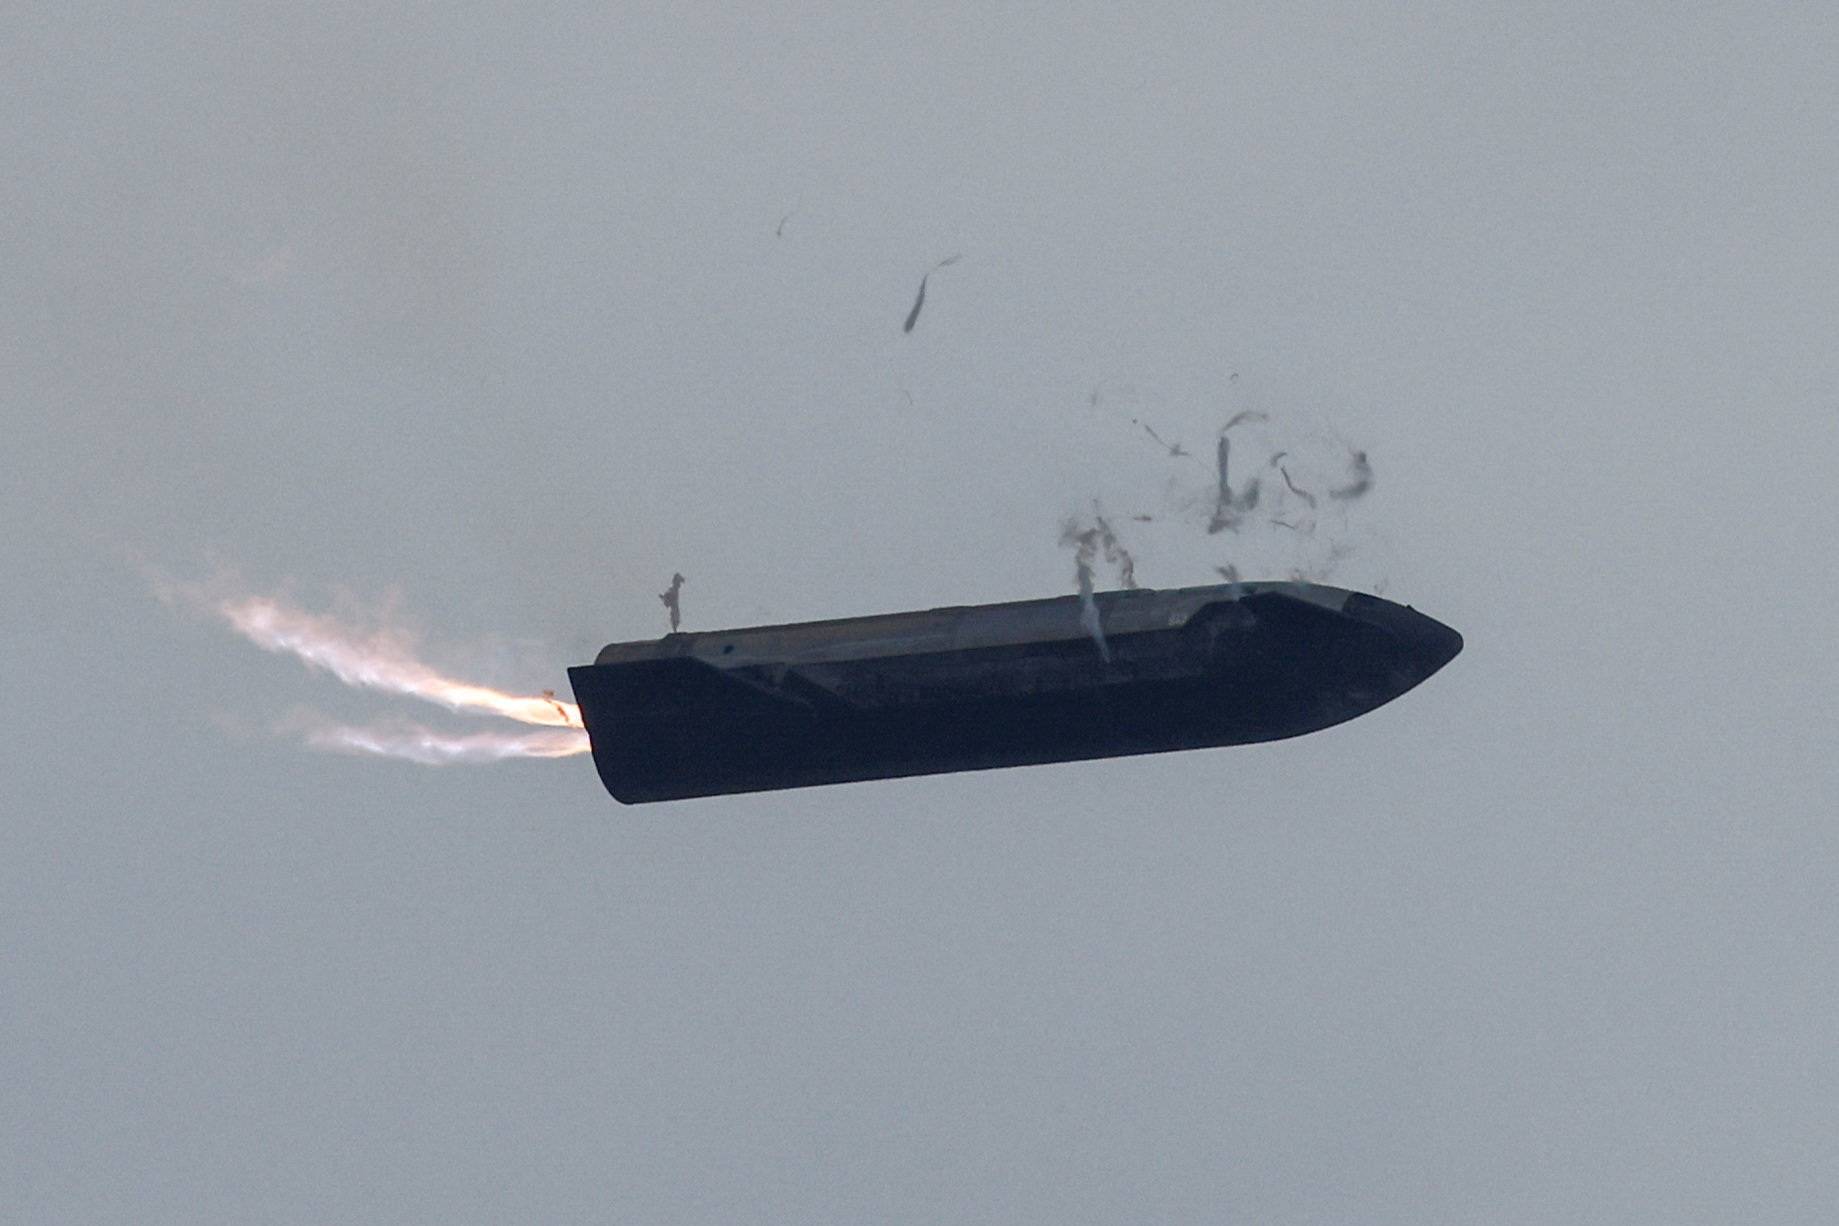
وأكملت المركبة، التي تحمل المنظومة الصاروخية اسمها، 14 دورة حول الأرض وأطلقت خلال رحلتها التي استغرقت 22 ساعة 26 قمرا اصطناعيا ضمن شبكة «ستارلينك» التابعة لماسك لتوفير الإنترنت عبر الأقمار الاصطناعية.

وتنطوي عملية التقاط «ستارشيب» على تعقيد بالغ، إذ هبطت المركبة من ارتفاع أعلى بكثير وبسرعة تفوق بكثير سرعة هبوط المرحلة المعزّزة التي نجحت «سبايس إكس» في استعادتها ثلاث مرات سابقاً.

وعلى غرار «سوبر هيفي»، نفذت «ستارشيب» هبوطا موجّهاً لتستقرّ عمودياً بين ذراعين آليتين فوق منصة الإطلاق.

لحظة التقاط مركبة «ستارشيب» عند منصة الإطلاق لدى عودتها من المدار بعد الرحلة التجريبية الـ15 (أ.ب)

وصُمّمت بعض نسخ «ستارشيب» لوضع أقمار اصطناعية للإنترنت ومراكز بيانات في المدار، فيما ستُخصّص نسخ أخرى لنقل البشر إلى القمر والمريخ.

وتعوّل وكالة الفضاء الأميركية (ناسا) على «ستارشيب» لتكون مركبة هبوط على سطح القمر ضمن برنامج «أرتيميس».

وهنّأ مدير الوكالة جاريد آيساكمان «سبايس إكس» الجمعة على «إطلاق مذهل آخر»، من دون الإشارة إلى الإخفاق في استعادة المرحلة المعزّزة، بحسب «وكالة الصحافة الفرنسية».

وأحدث ماسك، أغنى شخص في العالم، تحوّلاً في قطاع الفضاء بصواريخ «فالكون» القابلة لإعادة الاستخدام جزئياً، والتي تُستخدم بانتظام لإطلاق أقمار اصطناعية ونقل روّاد فضاء إلى محطة الفضاء الدولية.

لكن مشروع «ستارشيب» شهد تأخيرات فيما تواجه الشركة تحدّيات هندسية جديدة، من بينها نقل الوقود إلى المركبة وهي في المدار، وهي عملية لم تجد لها الشركة حلّا بعد وتُعدّ ضرورية لأي رحلة إلى القمر أو المريخ.

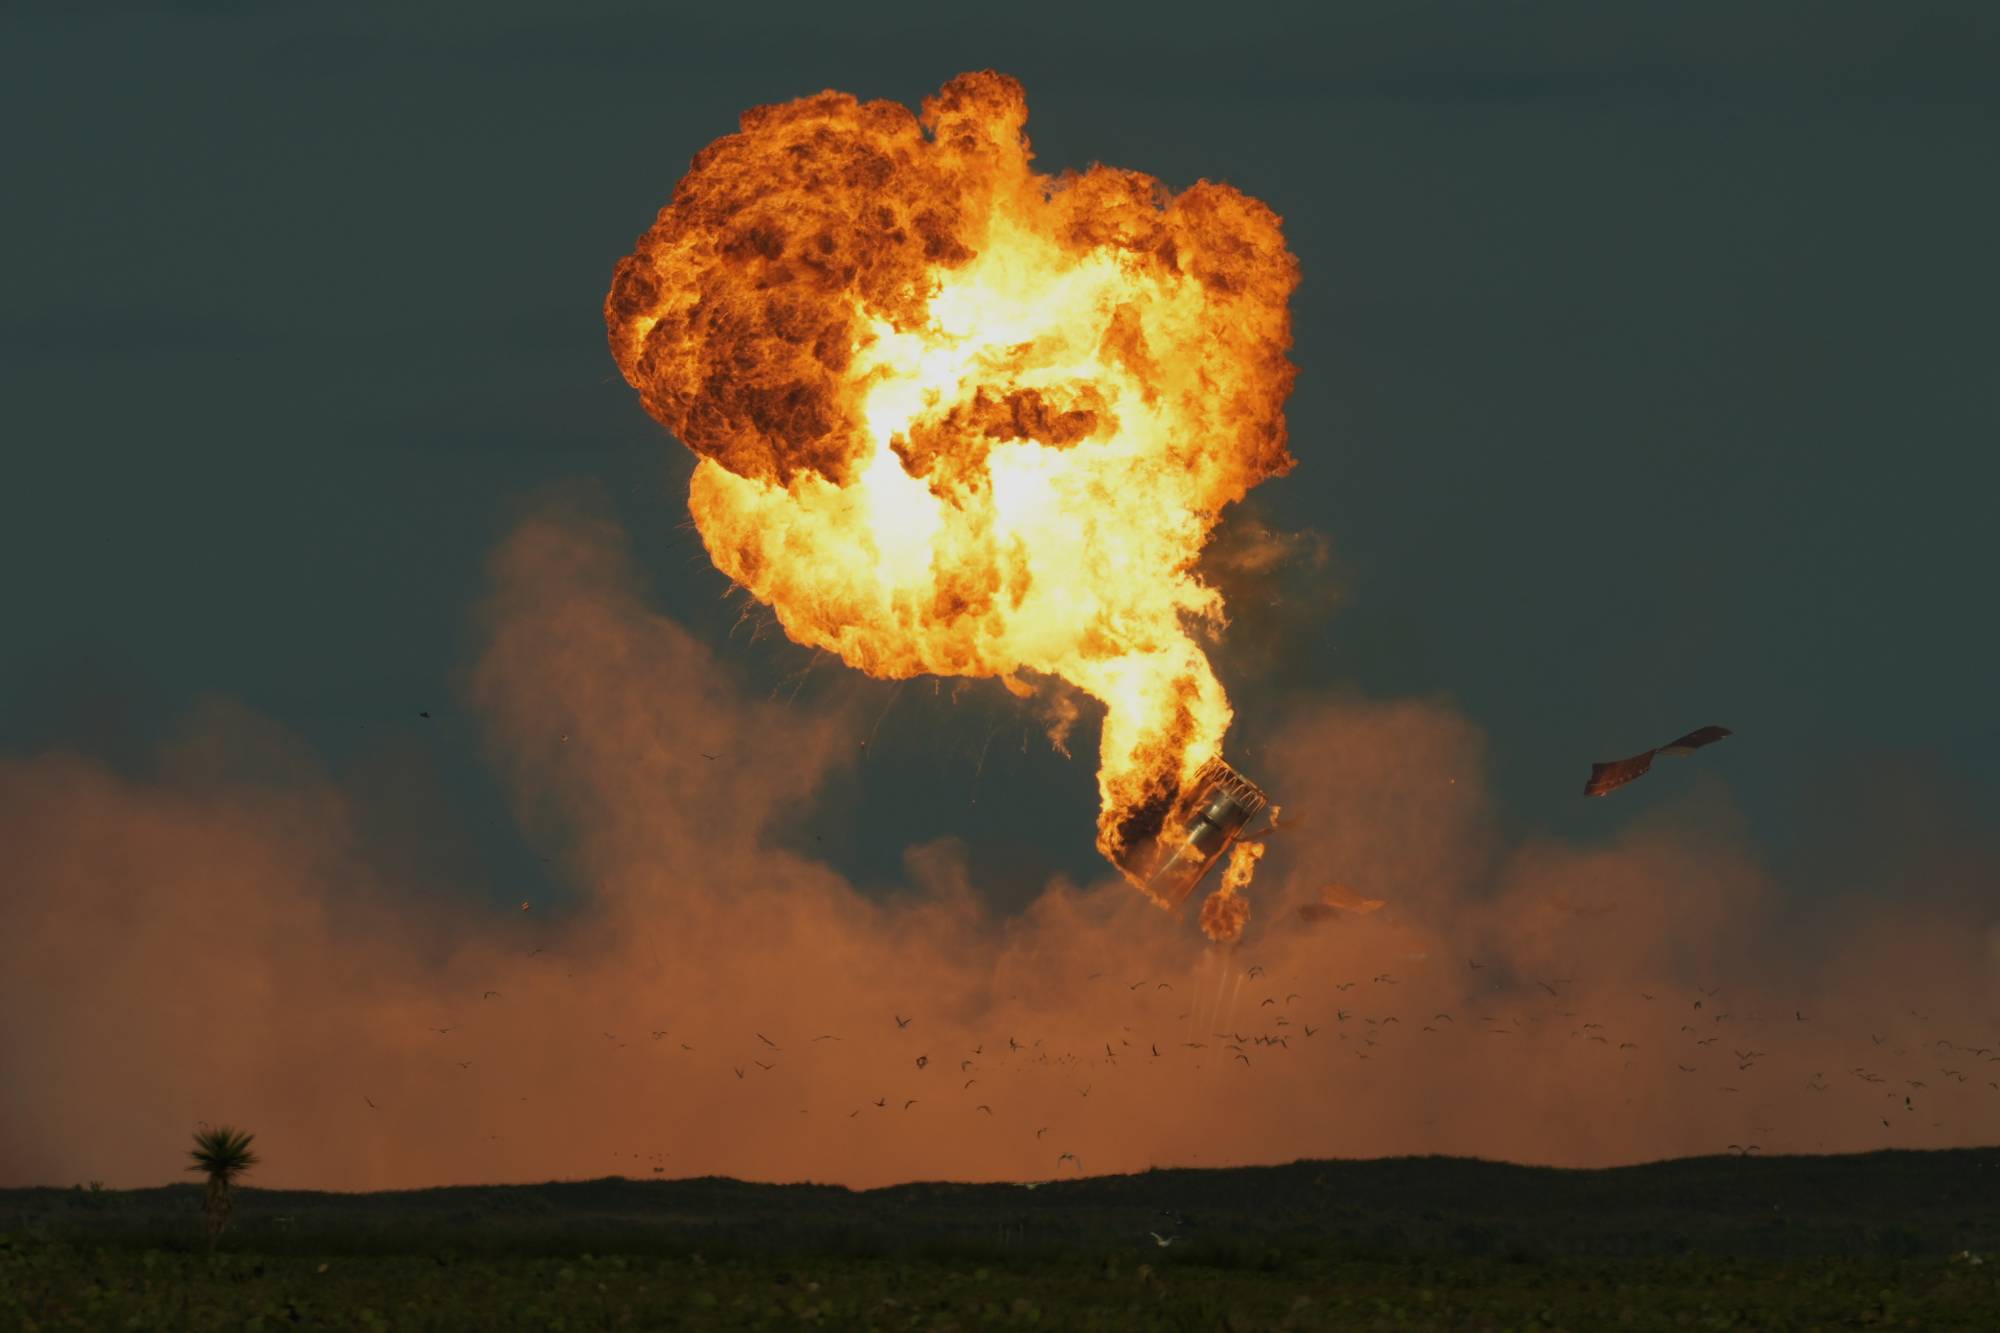
ولا تزال المرحلة المعزّزة «سوبر هيفي» بحاجة إلى مزيد من الضبط. فقد طرأ خلل تقني أثناء هبوطها الجمعة، ما اضطرّ الشركة إلى تحويل مسارها نحو خليج المكسيك قبالة موقع الإطلاق. ودمّرت المرحلة المعزّزة نفسها تلقائيا في كرة من اللهب قبل ارتطامها بالمياه.

انفجار المرحلة المعززة لصاروخ «ستارشيب» العملاق بعد إلغاء محاولة التقاطها خلال رحلة تجريبية الجمعة (أ.ب)

وتستثمر «سبايس إكس» بكثافة في توسيع قدراتها على الإنتاج والإطلاق، بعدما جمعت نحو 85,7 مليار دولار لدى طرح أسهمها في البورصة في يونيو (حزيران).

وخلال جولة في مصنع الشركة البالغة مساحته 93 ألف متر مربّع في «ستاربيس» الجمعة، قال مسؤولون في «سبايس إكس» للصحافيين إن الشركة باتت قادرة على إنتاج مركبة فضائية كل أسبوعين ومرحلة صاروخية معزّزة كل أربعة أسابيع.


إيطاليا تغرّم «ميتا» لوصولها إلى صور مستخدمي «فيسبوك» دون موافقتهم

شعار «ميتا» الشركة الأم لـ«فيسبوك» (رويترز)
TT

إيطاليا تغرّم «ميتا» لوصولها إلى صور مستخدمي «فيسبوك» دون موافقتهم

شعار «ميتا» الشركة الأم لـ«فيسبوك» (رويترز)

فرضت الهيئة الإيطالية لحماية البيانات الشخصية غرامة قدرها 805 ملايين يورو على «ميتا»، الشركة الأم لـ«فيسبوك»، لوصولها إلى صور المستخدمين من دون الحصول على موافقتهم بشكل منفصل عن هذا الاستخدام تحديداً، وفق ما أعلنت، السبت.

وقالت الهيئة، في بيان، إن «ميتا» وصلت، عبر تطبيق «فيسبوك» في الأجهزة العاملة بنظام أندرويد، إلى صور مستخدمين إيطاليين ومقاطع الفيديو الخاصة بهم والبيانات المرتبطة بها، «من دون الحصول على موافقة محدّدة ومن دون إبلاغهم على نحو واف»، وفقاً لـ«وكالة الصحافة الفرنسية».

وفي أواخر أكتوبر (تشرين الأول)، أمر قاضٍ في ولاية نيو مكسيكو شركة «ميتا» بدفع 25 مليار دولار في قضية خلص فيها القضاء إلى مسؤولية الشركة عن تضليل مستخدميها في الولاية بشأن كيفية استخدام بياناتهم، في قضية مرتبطة بفضيحة «كامبريدج أناليتيكا».

والعقوبة قياسية بحق المجموعة التي ندّدت بها، ووصفتها بأنها «ضريبة» على حرية التعبير.

وتعدّ الغرامة الجديدة المعلنة، اليوم السبت، أيضاً من أكبر الغرامات التي فرضتها هيئة إيطالية على شركة تكنولوجيا عملاقة.

وغُرمت «أمازون» عام 2021 بأكثر من 1.1 مليار يورو لمخالفتها قانون المنافسة، قبل أن تخفض الغرامة إلى 752 مليون يورو إثر الطعن فيها.

ويمكن لـ«ميتا» أيضاً الطعن في القرار. ولم تردّ المجموعة الأميركية على الفور على طلب للتعليق، بعد ظهر السبت.

وتتعلق الغرامة المفروضة على «فيسبوك» بخاصية «الحصول على اقتراحات من معرض الصور»، المتاحة منذ عام 2023، والتي تقترح على المستخدم في أثناء تصفّحه التطبيق صوراً ومقاطع فيديو من هاتفه يمكنه نشرها.

وبحسب الهيئة الإيطالية، كان «فيسبوك» يطلب الوصول إلى معرض الصور من خلال إذن واحد يشمل التطبيق بأكمله، تسبقه عبارة عامة هي «تفعيل ميزات أخرى»، من دون أن توضّح للمستخدم أنه يسمح بذلك أيضاً باستخدام محتويات معرض صوره لتقديم اقتراحات للنشر.

وبات على «ميتا» «طلب الموافقة على هذه الخاصية بشكل منفصل ومحدّد، وشرح الغرض منها بوضوح للمستخدمين، وتوضيح أنها تتطلب الوصول إلى معرض الصور، وكيفية تعطيلها».

وأوضحت الهيئة أنها أخذت في الاعتبار، عند تحديد قيمة الغرامة «العدد الكبير للأشخاص المعنيين»، وهم نحو 20 مليون مستخدم لأندرويد في إيطاليا، ومدّة المخالفة التي «لا تزال مستمرة بالنسبة إلى من لم يحدّثوا التطبيق ومن سبق أن منحوا النظام الإذن»، فضلاً عن «قلة تعاون (ميتا) خلال التحقيق».

وتُمثّل قيمة الغرامة نحو 0.4 في المائة من الإيرادات السنوية للمجموعة، التي بلغت 201 مليار دولار عام 2025، فيما بلغ صافي أرباحها 60.5 مليار دولار.